


Dịch vụ ẩn Tor onion là gì và cách thiết lập dịch vụ ẩn .onion
Tìm “Tor là gì” bạn sẽ gặp năm đoạn văn na ná nhau. Trình duyệt. Định tuyến onion. Dark web. Quyền riêng tư. Xong. Những thông tin đó hữu ích nếu bạn chưa từng nghe về Tor. Nhưng nếu bạn muốn chạy một dịch vụ trên Tor thì tor hosting là một chuyện khác. Lúc này máy chủ của bạn mới là phía ẩn danh. Người truy cập chỉ là người truy cập. Mọi thứ trong cách thiết lập đều thay đổi.
Có một điểm nên nói rõ ngay từ đầu. Chạy một dịch vụ ẩn .onion không cần relay. Cũng không cần exit node, DNS hay chứng chỉ. Không cần gì trong số đó. Bạn cài Tor, thêm hai dòng vào tệp cấu hình, khởi động lại, và máy chủ sẽ có một địa chỉ chỉ phân giải được bên trong Tor. Điều này đã khả thi từ khi mạng lưới ra mắt năm 2002. Dịch vụ onion v3 hiện đại còn đi xa hơn việc che giấu IP của người truy cập. Chúng che giấu cả IP của bạn, theo cả hai chiều.
Phần còn lại của bài là hướng dẫn dành cho người vận hành. Cơ chế giao thức, tệp torrc cần thiết, lệnh cài đặt trên Ubuntu và CentOS, địa chỉ tùy chỉnh, xác thực client, và danh sách những sai lầm ngớ ngẩn từng làm lộ các dịch vụ .onion thật trong nhiều năm qua.
Tóm tắt do AI tạo
Tor là mạng ẩn danh mã nguồn mở, xây dựng trên nền định tuyến onion. Được thiết kế tại Phòng Thí nghiệm Nghiên cứu Hải quân Hoa Kỳ vào giữa những năm 1990. Phát hành dưới dạng phần mềm miễn phí năm 2002. Tor hosting nghĩa là chạy một dịch vụ nào đó (một trang web, một API, SSH, IRC, hoặc bất kỳ thứ gì dùng TCP) dưới dạng dịch vụ onion v3, nên IP của máy chủ không bao giờ bị tiết lộ. Một địa chỉ .onion v3 gồm 56 ký tự base32, mã hóa một khóa công khai ed25519. Không liên quan đến SSL. Không có exit node trên đường truyền.
- Tor là gì: The Onion Router. Một mạng lớp phủ ẩn danh có độ trễ thấp.
- Nguồn gốc: Phòng Thí nghiệm Nghiên cứu Hải quân Hoa Kỳ. Mã nguồn mở năm 2002. EFF tài trợ từ năm 2004.
- Định tuyến: 3 lớp mã hóa, 3 node (vào → trung gian → ra cho lưu lượng clearnet)
- Dịch vụ onion: mạch rendezvous 6 bước nhảy (3 phía client + 3 phía dịch vụ), không có exit node
- Địa chỉ v3: chuỗi base32 56 ký tự mã hóa một khóa công khai ed25519
- Không cần SSL: mã hóa đầu cuối là một phần của giao thức
- Hai dòng torrc:
HiddenServiceDirvàHiddenServicePort. Không cần gì thêm. - v2 đã bị loại bỏ: ngừng hoạt động từ tháng 10/2021. Mọi địa chỉ 16 ký tự đều đã không còn hoạt động.
:::
Tor là gì?
Tor là The Onion Router. Đây là mạng ẩn danh miễn phí, mã nguồn mở, nhận lưu lượng TCP của bạn rồi chuyển qua ba relay tình nguyện được chọn ngẫu nhiên, bóc đi một lớp mã hóa ở mỗi bước nhảy. Ý nghĩa của tên gọi Tor nằm ngay trong hình ảnh: các lớp của một củ hành. Mỗi relay chỉ biết đủ thông tin để chuyển gói tin đến chặng tiếp theo. Không node nào nhìn thấy cả hai đầu của cuộc trao đổi cùng lúc. Dự án Tor vận hành mạng lưới này như một tổ chức phi lợi nhuận. Khoảng 2,5 triệu người dùng mạng này mỗi ngày. Đến năm 2025, có khoảng 8.000 relay đang hoạt động.
Tor không xuất phát từ một nhóm hacker. Nó đến từ một phòng thí nghiệm của Hải quân. Giữa những năm 1990, Paul Syverson, Michael Reed và David Goldschlag tại Phòng Thí nghiệm Nghiên cứu Hải quân Hoa Kỳ đã nghiên cứu cách giữ an toàn cho các liên lạc tình báo trước việc phân tích lưu lượng. Bản alpha (do Syverson viết cùng Roger Dingledine và Nick Mathewson) ra mắt ngày 20/09/2002. Mã nguồn được phát hành theo giấy phép tự do năm 2004. Mỗi mạch dùng khóa tạm thời mới, nhờ đó bạn có Perfect Forward Secrecy. Nói đơn giản: nếu ngày mai ai đó đánh cắp một khóa, họ vẫn không thể giải mã lưu lượng của ngày hôm nay.
Vậy kiến trúc mạng Tor thực sự là gì, khi bỏ qua phần quảng cáo? Khoảng 8.000 relay tình nguyện rải rác khắp thế giới, một nhóm nhỏ hơn gồm bridge relay dành cho người dùng bị kiểm duyệt, và một vòng băm gồm các Hidden Service Directory để client tìm được dịch vụ onion. Tor Browser là phần mà hầu hết mọi người nhìn thấy. Đây là bản Firefox ESR đã được tăng cường bảo mật, tích hợp sẵn Tor, kết nối với một proxy SOCKS5 cục bộ tại 127.0.0.1:9150. WebRTC bị vô hiệu hóa. NoScript được đi kèm. Kích thước cửa sổ được làm tròn để việc nhận diện dấu vân tay khó hơn. Với hosting, bạn không cần đụng đến những thứ đó. Bạn chạy tiến trình tor độc lập. Tiến trình này mở một listener SOCKS5 tại 127.0.0.1:9050 và đọc cấu hình từ torrc.
Tor và VPN khác nhau
| Thuộc tính | Tor | VPN thương mại |
|---|---|---|
| Bên được tin cậy | Không có, phi tập trung | Nhà cung cấp VPN |
| Nhà mạng nhìn thấy | Nhà mạng thấy “lưu lượng Tor” (được Bridge che giấu) | Nhà mạng thấy “lưu lượng VPN” |
| Tốc độ | Định tuyến 3 bước nhảy, thường từ 1–5 Mbit/s | Một bước nhảy, băng thông gần bằng mức gốc |
| Có thể lưu trữ máy chủ ẩn danh | Có (dịch vụ onion) | Không |
| Chi phí | Miễn phí | 3–15 USD/tháng |
| Khả năng chống lại kẻ quan sát thụ động toàn cầu | Một phần, dễ bị tương quan lưu lượng | Không, một điểm tin cậy duy nhất |
| Cần chứng chỉ SSL cho dịch vụ ẩn | Không, khóa ed25519 cung cấp danh tính | Có, cần chuỗi CA tiêu chuẩn |
Tor Browser dùng để làm gì?
Trong thực tế, Tor Browser dùng để làm gì? Nghiên cứu ẩn danh. Vượt qua kiểm duyệt. Truy cập dịch vụ onion. Bảo vệ nguồn tin cho nhà báo. Và duyệt web riêng tư đơn giản, không bị theo dõi khắp mạng. Ở tầng giao thức, trình duyệt định tuyến mọi yêu cầu qua ba relay Tor được mã hóa, nên đích đến, mạng cục bộ và nhà mạng đều khó liên kết lưu lượng với một địa chỉ IP thật.
Chuyện “dark web” bị thổi phồng quá mức. Chỉ khoảng 1,5 đến 3 phần trăm lưu lượng Tor có chạm đến nó. 97 phần trăm còn lại của 2,5 triệu người dùng mỗi ngày đều đang ở web thông thường. Tor Browser thực sự mang lại cho họ điều mà một VPN hứa hẹn, chỉ khác là không có nhà điều hành duy nhất nào có thể đọc nhật ký của bạn rồi bán đi sau này. Nhà báo ở các quốc gia có luật báo chí khắc nghiệt vẫn gửi bài. Nhà nghiên cứu tìm hiểu cách kiểm duyệt vận hành ở các khu vực khác nhau. Người dùng thông thường tránh được việc bị lập hồ sơ quảng cáo.
Không ít tổ chức thật sự duy trì các bản sao onion đã được xác minh. The New York Times đăng tải báo chí qua một dịch vụ onion v3 được xây dựng trên Enterprise Onion Toolkit (EOTK) mã nguồn mở. Facebook vận hành facebookwkhpilnemxj7asaniu7vnjjbiltxjqhye3mhbshg7kx5tfyd.onion. BBC, Deutsche Welle, ProPublica, DuckDuckGo đều có bản sao riêng. Phần lớn việc tố giác trong các tòa soạn diễn ra qua SecureDrop, thứ chỉ tồn tại trên Tor.
Ưu và nhược điểm của Tor Browser
Ý nghĩa của Tor Browser đối với người dùng cuối nằm ở một sự đánh đổi. Bạn được che giấu IP thật miễn phí, chống nhận diện dấu vân tay, và truy cập được các trang .onion mà trình duyệt nào khác không mở được. Cái giá phải trả là tốc độ, những lần phải giải CAPTCHA trên các trang chặn exit node, và việc nhà mạng vẫn có thể thấy bạn đang dùng Tor trừ khi bật Bridge. Nó không phải phép màu. JavaScript có thể rò rỉ thông tin. Đăng nhập tài khoản có thể rò rỉ. Mở tệp tải về ngoài trình duyệt cũng rò rỉ. Chỉ cần một trong số đó xảy ra là mọi thứ Tor đã làm đều vô hiệu.
Có vài điều Tor không phải. Không phải VPN, vì không có bên nào được tin cậy tuyệt đối. Không phải là thứ vô hình với nhà mạng nếu không dùng Bridge. Cũng không phải “trình duyệt an toàn nhất theo mặc định” như một số thread trên Reddit đôi khi khẳng định. Thanh trượt Security Level chỉ điều chỉnh hành vi JavaScript. Nhiều người quên nó tồn tại và giữ ở mức Standard, vốn dễ bị lộ hơn Safer hay Safest.
| Ưu điểm | Nhược điểm |
|---|---|
| Miễn phí và mã nguồn mở, mã đã được kiểm toán | Tải trang chậm do định tuyến 3 bước nhảy |
| Che giấu IP thật của bạn với trang đích | Exit node có thể đọc lưu lượng HTTP không mã hóa |
| Vượt qua kiểm duyệt ở cấp nhà mạng và cấp quốc gia | Nhà mạng thấy việc dùng Tor trừ khi bật Bridge |
| Không có cookie theo dõi tồn tại qua các phiên | JavaScript có thể nhận diện dấu vân tay ở mức Standard Security |
| Truy cập dịch vụ .onion ngay trong trình duyệt | Một số trang clearnet chặn toàn bộ exit node Tor |
Tor hosting là gì?
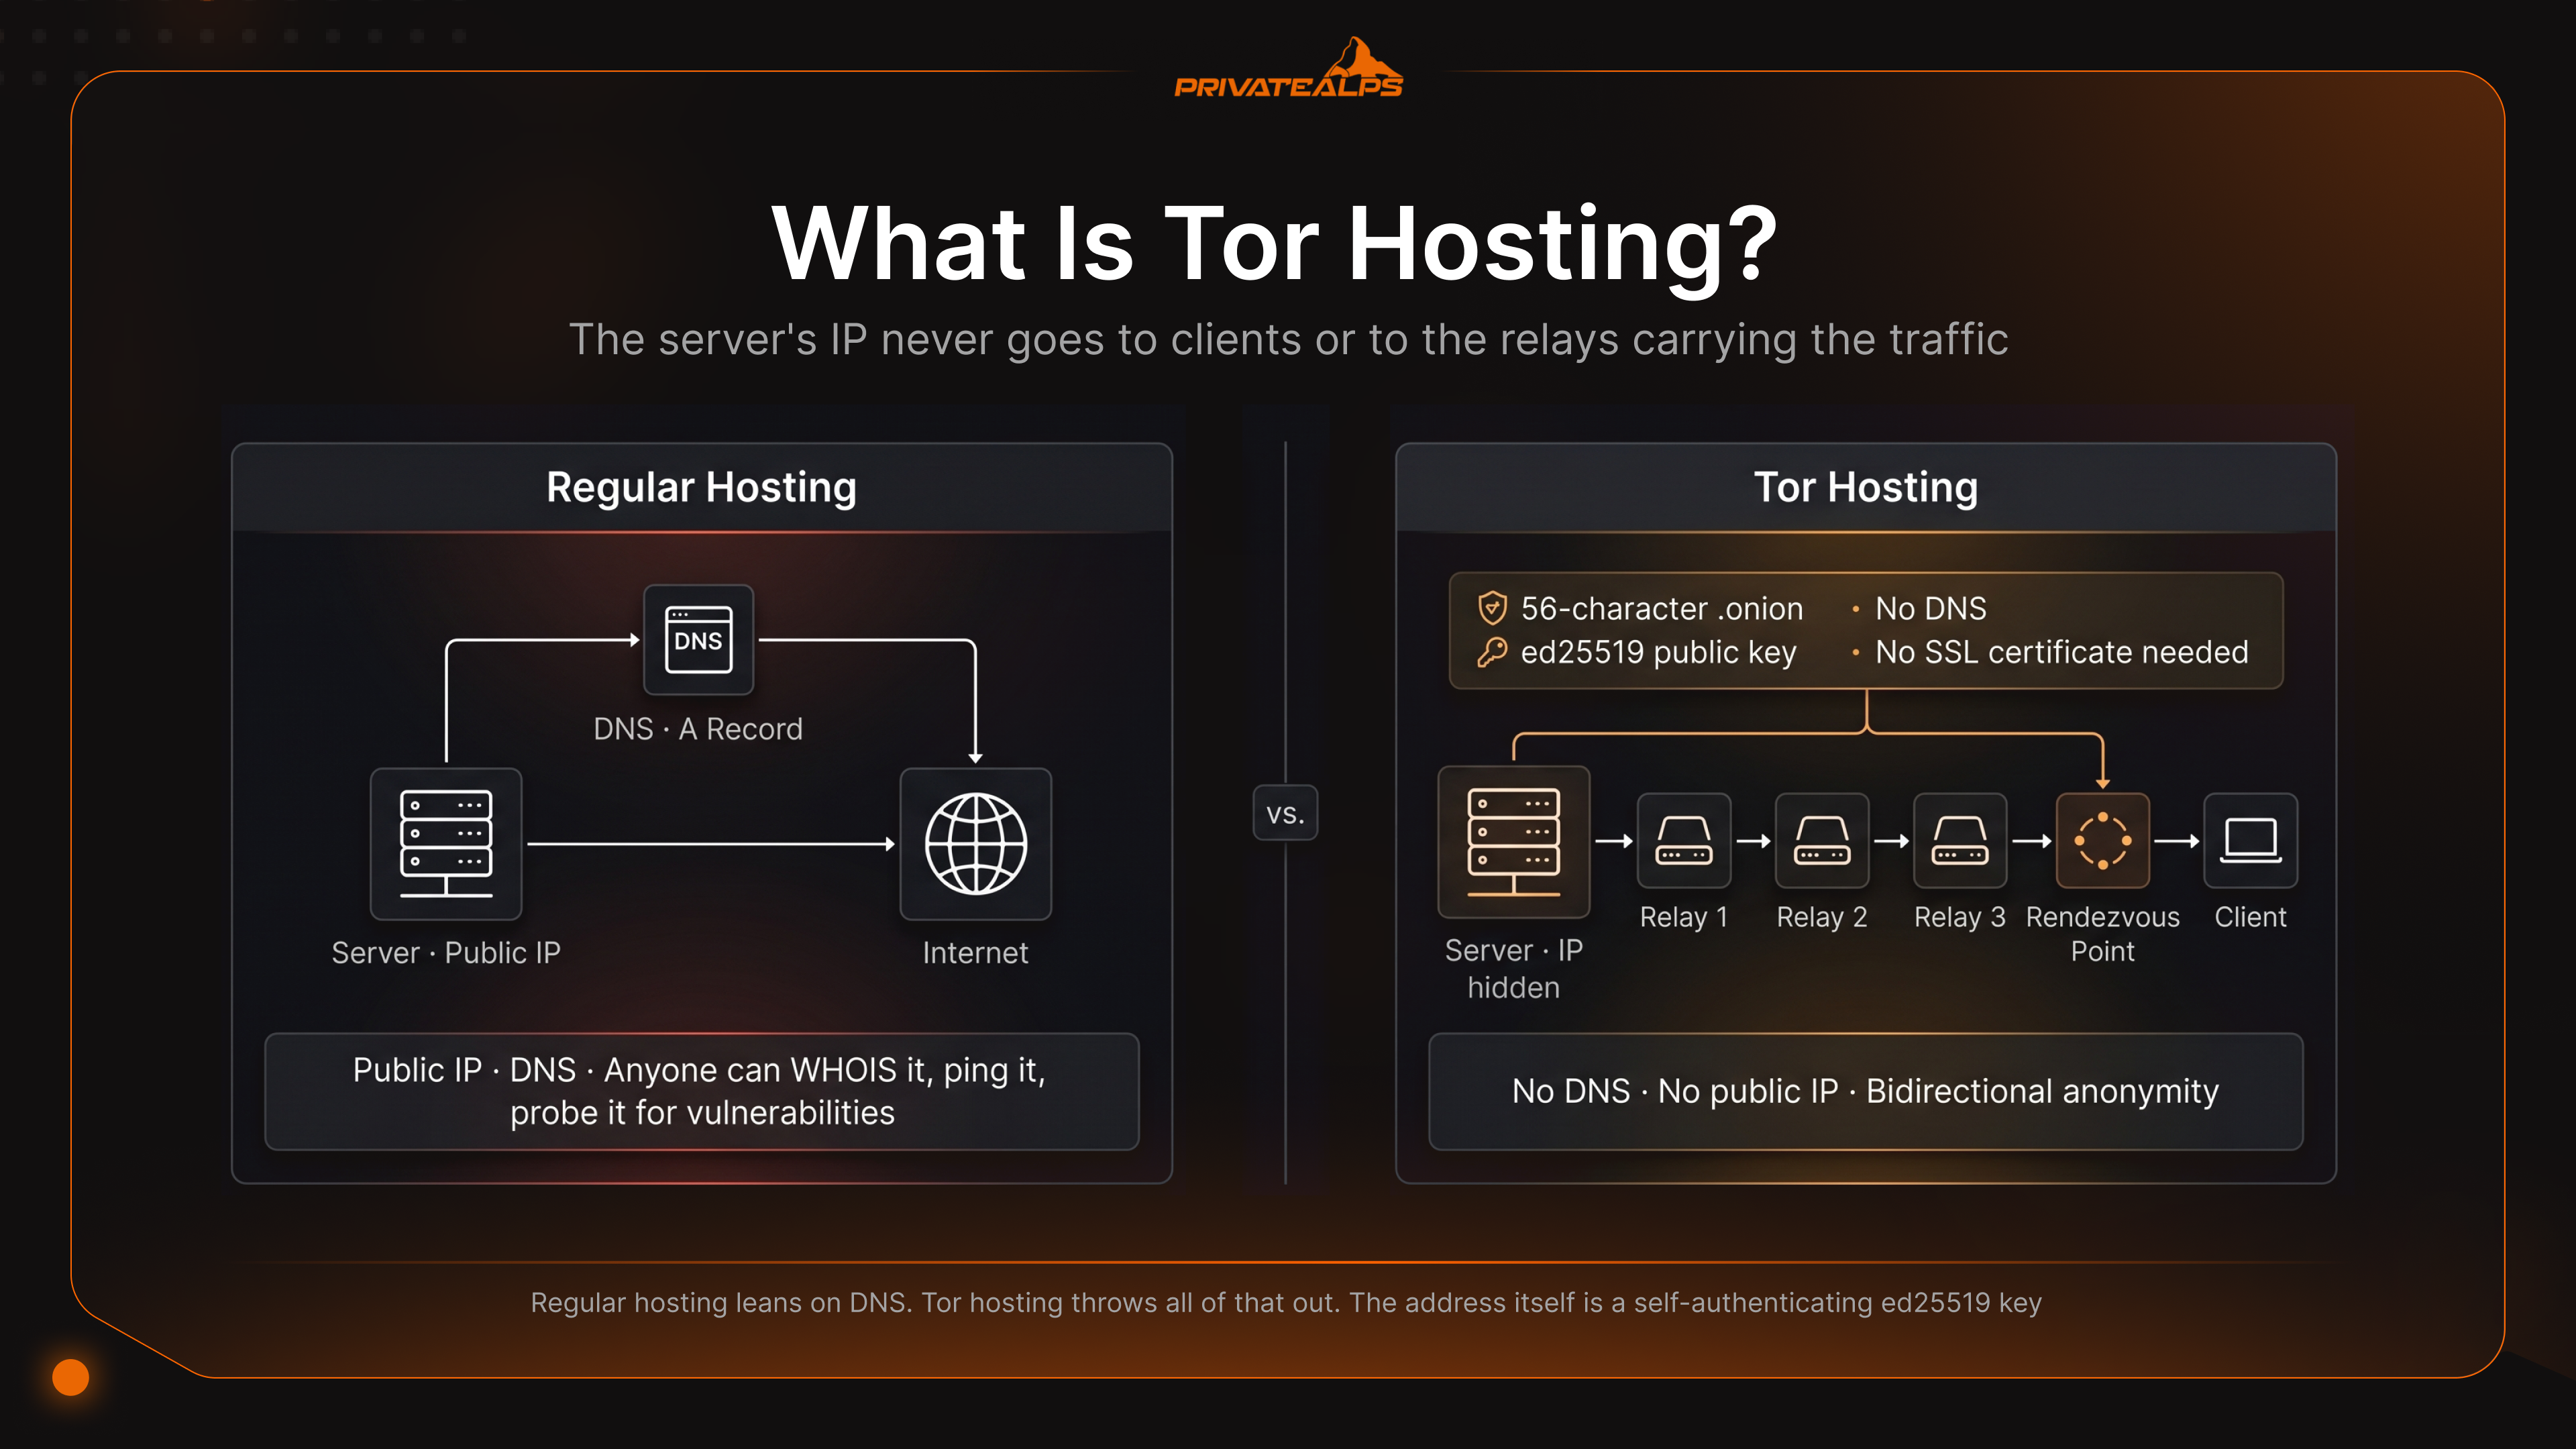
Tor hosting nghĩa là chạy một dịch vụ mạng bên trong Tor dưới dạng dịch vụ onion. Có thể là một trang web, một API, một máy chủ SSH, một tiến trình IRC, bất cứ thứ gì dùng TCP. IP của máy chủ không bao giờ được gửi cho client hay cho các relay chuyển tiếp lưu lượng. Người truy cập kết nối với bạn qua một địa chỉ .onion gồm 56 ký tự. Địa chỉ này được phân giải bằng mật mã bên trong Tor. DNS không hề tham gia.
Hosting thông thường dựa vào DNS. Bạn có một bản ghi A trỏ đến một IP công cộng. Ai cũng có thể tra WHOIS, ping hoặc dò lỗ hổng trên địa chỉ đó. Tor hosting loại bỏ toàn bộ điều này. Bản thân địa chỉ là một khóa ed25519 tự xác thực. Client và dịch vụ gặp nhau tại một điểm rendezvous ngẫu nhiên được chọn ngay khi cần. Không bên nào biết IP của bên kia. Việc xác minh danh tính không dựa vào chứng chỉ. Chính địa chỉ là danh tính.
Ba mô hình triển khai bao quát gần như mọi thứ người vận hành làm trong thực tế. Mô hình đầu tiên là dịch vụ riêng tư hoàn toàn, có thể được bảo vệ thêm bằng cơ chế ủy quyền client, nên chỉ những người dùng có khóa x25519 phù hợp mới kết nối được. Mô hình thứ hai là bản sao onion của một trang clearnet, được quảng bá qua header Onion-Location. Đó là cách NYT, Facebook và DuckDuckGo làm. Mô hình thứ ba là hạ tầng cách ly hoàn toàn, không có IP clearnet nào. Kiểu SecureDrop. Mô hình này được dùng khi rủi ro xuất bản đủ cao để bạn không muốn có một điểm truy cập clearnet nào tồn tại.
| Mô hình | Ẩn danh máy chủ | Ẩn danh client | Độ phức tạp | Trường hợp sử dụng điển hình |
|---|---|---|---|---|
| Bản sao onion của trang clearnet | Thấp, IP vẫn công khai | Cao | Thấp | NYT, BBC, DuckDuckGo |
| Dịch vụ onion công khai (ẩn clearnet) | Cao | Cao | Trung bình | Ra mắt sản phẩm ưu tiên quyền riêng tư |
| Dịch vụ onion có xác thực | Cao | Cao + gắn với danh tính | Trung bình | Bảng quản trị nội bộ, tài liệu riêng |
| Hạ tầng onion cách ly hoàn toàn | Tối đa | Tối đa | Cao | SecureDrop, nền tảng tố giác |
Dịch vụ ẩn Tor hoạt động như thế nào?
Đây là giao thức gặp gỡ (rendezvous) gồm sáu bước. Dịch vụ xuất bản một bản mô tả đã ký (signed descriptor) lên mạng. Client dùng bản mô tả đó để thương lượng một điểm gặp gỡ với dịch vụ. Hai bên không bao giờ biết IP của nhau. Toàn bộ circuit có sáu hop, ba hop ở phía bạn và ba hop ở phía dịch vụ, nên dịch vụ ẩn không cần exit node. Tor cũng hoạt động theo cách này với lưu lượng clearnet thông thường: mỗi relay bóc một lớp mã hóa, rồi yêu cầu đi qua exit node để ra internet rộng hơn. Dịch vụ onion không cần exit vì cả hai đầu đều nằm trong mạng suốt quá trình.
- Tạo khóa và suy ra địa chỉ. Tor daemon tạo một cặp khóa ed25519 rồi ghi
hs_ed25519_secret_keyvàhs_ed25519_public_keyvào HiddenServiceDir. Địa chỉ.oniondài 56 ký tự chính là khóa công khai được mã hóa base32, có thêm checksum và byte phiên bản. - Chọn điểm giới thiệu (introduction point). Dịch vụ chọn ngẫu nhiên ba relay Tor làm điểm giới thiệu và xây dựng circuit ẩn danh tới từng relay. Các relay này biết chúng đang được dùng làm điểm giới thiệu, nhưng không biết dịch vụ là ai.
- Xuất bản bản mô tả dịch vụ. Dịch vụ ký một bản mô tả liệt kê các điểm giới thiệu rồi tải lên vòng hash gồm các Hidden Service Directory. Sau này client tải về bằng cách tính cùng giá trị hash từ địa chỉ .onion.
- Client tải bản mô tả và chọn điểm gặp gỡ. Bạn nhập địa chỉ .onion vào trình duyệt. Tor của bạn tải bản mô tả từ một HSDir, rồi chọn ngẫu nhiên một relay làm điểm gặp gỡ. Nó gửi cho relay đó một cookie dùng một lần.
- Thông điệp INTRODUCE. Client gửi một cell INTRODUCE1 qua một trong các điểm giới thiệu của dịch vụ. Thông điệp nói rằng: đây là điểm gặp gỡ, đây là cookie.
- Circuit đầu cuối và truyền dữ liệu. Dịch vụ xây dựng circuit riêng tới điểm gặp gỡ. Điểm gặp gỡ ghép hai circuit lại với nhau, từ đó chỉ chuyển tiếp cell theo cả hai chiều. Ba hop phía client, rồi điểm gặp gỡ, rồi ba hop phía dịch vụ. Tổng cộng sáu relay nằm giữa bạn và máy chủ.
Cần nói rõ vì vẫn còn nhiều hướng dẫn cũ đang lưu hành: dịch vụ onion v2 (địa chỉ SHA-1 cũ dài 16 ký tự) đã bị vô hiệu hóa vào tháng 10 năm 2021, khi Tor Browser 11 bản ổn định ra mắt cùng Tor 0.4.6.x. Mọi hướng dẫn vẫn nhắc đến HiddenServiceVersion 2 hoặc địa chỉ 16 ký tự đều mô tả một cấu hình sẽ không chạy trên bất kỳ bản Tor hiện tại nào. Hãy bỏ những hướng dẫn đó.
Cách thiết lập dịch vụ ẩn .onion
Có sáu bước. Cài Tor daemon tor từ kho chính thức của Tor Project. Chạy web server trên địa chỉ loopback hoặc Unix socket. Thêm HiddenServiceDir và HiddenServicePort vào /etc/tor/torrc. Tải lại cấu hình. Lấy địa chỉ mới từ /var/lib/tor/<service>/hostname. Cả quá trình mất khoảng mười phút trên một máy chủ mới. v3 là phiên bản mặc định trong mọi bản Tor hiện đại, nên không cần dòng HiddenServiceVersion nữa và nó chỉ làm rối file cấu hình của bạn.
Điều kiện cần:
- Một máy chủ Linux có quyền root (Ubuntu 22.04+, Debian 11+, RHEL/Rocky/AlmaLinux 9+)
- NGINX hoặc Apache lắng nghe tại
127.0.0.1:80hoặc một Unix socket - Tor được cài từ
deb.torproject.orghoặcrpm.torproject.org(đừng dùng bản mặc định của distro, thường cũ hơn vài tháng) - Trang web hoặc ứng dụng bạn muốn công khai, đã chạy cục bộ và đã được kiểm tra
Lệnh thiết lập theo bản phân phối
| Bước | Ubuntu / Debian | RHEL / Rocky / AlmaLinux | Chức năng |
|---|---|---|---|
| Thêm kho Tor | echo "deb https://deb.torproject.org/torproject.org $(lsb_release -cs) main" | sudo tee /etc/apt/sources.list.d/tor.list | sudo dnf install -y epel-release && sudo dnf config-manager --add-repo https://rpm.torproject.org/centos/9/x86_64 | Thêm nguồn gói chính thức của Tor |
| Nhập khóa ký | wget -qO- https://deb.torproject.org/torproject.org/A3C4F0F979CAA22CDBA8F512EE8CBC9E886DDD89.asc | sudo gpg --dearmor -o /usr/share/keyrings/tor-archive-keyring.gpg | sudo rpm --import https://rpm.torproject.org/centos/public_gpg.key | Xác minh tính toàn vẹn của gói |
| Cài đặt | sudo apt update && sudo apt install -y tor deb.torproject.org-keyring nginx | sudo dnf install -y tor nginx | Tải Tor daemon và web server |
| Bật khi khởi động | sudo systemctl enable --now tor@default | sudo systemctl enable --now tor | Chạy Tor như một dịch vụ hệ thống |
| Chỉnh sửa torrc | sudo nano /etc/tor/torrc | sudo nano /etc/tor/torrc | Thêm các chỉ thị hidden service |
| Tải lại | sudo systemctl reload tor@default | sudo systemctl reload tor | Áp dụng cấu hình mà không làm rớt circuit |
| Đọc địa chỉ | sudo cat /var/lib/tor/my_site/hostname | sudo cat /var/lib/tor/my_site/hostname | In ra địa chỉ .onion mới của bạn |
torrc tối giản
# /etc/tor/torrc
HiddenServiceDir /var/lib/tor/my_site/
HiddenServicePort 80 unix:/var/run/tor/my_site.sock

# Optional: use loopback TCP instead of Unix socket
# HiddenServicePort 80 127.0.0.1:80
Tùy chọn Unix socket là cách mà chính Tor Project khuyến nghị. Lý do rất đơn giản: không có cổng TCP lắng nghe nào để tường lửa cấu hình sai vô tình mở ra, hay trình quét LAN tìm thấy. Mọi thứ khác trong mạng nội bộ không có gì để kết nối tới.
Khối server NGINX tối giản
# /etc/nginx/sites-available/my_site
server {
    listen unix:/var/run/tor/my_site.sock;
    server_name myaddress.onion;

    root /var/www/my_site;
    index index.html;

    # Hide identifying response headers
    server_tokens off;
    more_clear_headers Server;

    # Strip Onion-Location loops and force relative links
    location / {
        try_files $uri $uri/ =404;
    }
}
Danh sách kiểm tra sau khi cài đặt
- Kiểm tra trong Tor Browser. Dán địa chỉ
.oniontừ filehostnamevào thanh địa chỉ. Trang sẽ tải trong vòng 30 đến 60 giây sau lần xuất bản đầu tiên. - Sao lưu khóa. Sao chép toàn bộ
HiddenServiceDirsang bộ nhớ ngoại tuyến được mã hóa. Nếu mấths_ed25519_secret_key, địa chỉ sẽ mất hẳn. Không có cách khôi phục. - Khóa quyền truy cập.
sudo chown -R debian-tor:debian-tor /var/lib/tor/my_site && sudo chmod 700 /var/lib/tor/my_site. - Thêm xác thực client (tùy chọn). Thả các file
descriptor:x25519:<base32-pubkey>vào/var/lib/tor/my_site/authorized_clients/với đuôi.auth. Lưu ý một bẫy:HiddenServiceAuthorizeClientchỉ dùng cho v2, nếu bạn đặt nó trong torrc thì sẽ làm hỏng hoàn toàn dịch vụ v3. - Theo dõi thời gian hoạt động. Chạy
torsocks curl --silent --max-time 30 http://myaddress.onion/healthztừ một máy bên ngoài, cứ mỗi năm phút một lần. - Thêm header Onion-Location vào bản clearnet nếu bạn có:
add_header Onion-Location http://myaddress.onion$request_uri;.
Khắc phục sự cố
| Triệu chứng | Nguyên nhân | Cách khắc phục |
|---|---|---|
Không tạo file hostname sau khi tải lại | Bị từ chối quyền trên HiddenServiceDir | chown debian-tor:debian-tor /var/lib/tor/my_site && chmod 700 |
| Tor ghi log "Bootstrapped 100%" nhưng onion không truy cập được | Ánh xạ cổng sai trong HiddenServicePort | Kiểm tra dịch vụ cục bộ có đang lắng nghe đúng cổng/socket không |
| "Connection refused" trong Tor Browser | Web server chưa chạy hoặc sai đường dẫn socket | Chạy systemctl status nginx; kiểm tra ls -l /var/run/tor/ |
| Mỗi lần khởi động lại lại có địa chỉ mới | HiddenServiceDir không lưu bền (tmpfs) | Chuyển sang đường dẫn trên ổ đĩa thật như /var/lib/tor/ |
| Lỗi 502 Bad Gateway trên trình duyệt | NGINX không kết nối được upstream qua socket | Thêm tor vào nhóm socket của NGINX hoặc dùng 127.0.0.1:port |
Cách tạo địa chỉ onion tùy chỉnh
Địa chỉ .onion tùy chỉnh là một địa chỉ v3 mà vài ký tự đầu tiên là chuỗi bạn chọn, ví dụ thuonghieu…onion thay vì một chuỗi ngẫu nhiên vô nghĩa. Bạn tạo nó bằng cách thử brute-force các cặp khóa ed25519 cho đến khi đầu ra base32 bắt đầu bằng tiền tố mong muốn. Công cụ phổ biến là mkp224o, được phát hành theo CC0 1.0 bởi một lập trình viên có biệt danh cathugger.
Trên Debian hoặc Ubuntu: cài các gói phụ thuộc bằng apt install gcc libc6-dev libsodium-dev make autoconf, rồi chạy ./autogen.sh && ./configure --enable-amd64-51-30k && make. Chạy ./mkp224o myprefix -d ./output -t 8 -s và bạn sẽ có tám luồng liên tục dò khóa để tìm địa chỉ bắt đầu bằng myprefix. Mỗi kết quả khớp được lưu vào thư mục riêng với hostname, hs_ed25519_public_key và hs_ed25519_secret_key. Sao chép thư mục đó vào HiddenServiceDir, tải lại Tor là xong.
Có hai điều dễ gây vướng nếu bạn không biết. Thứ nhất, base32 không có các chữ số 0, 1, 8 hoặc 9, nên tiền tố chứa những ký tự này là không thể. mkp224o sẽ từ chối ngay. Thứ hai, không gian tìm kiếm tăng gấp 32 lần cho mỗi ký tự. Vì vậy thời gian tạo tăng theo cấp số nhân, và rất nhanh.
| Độ dài tiền tố | Thời gian ước tính trên một nhân CPU hiện đại |
|---|---|
| 4 ký tự | Vài giây |
| 6 ký tự | Vài phút đến khoảng 1 giờ |
| 7 ký tự | Vài giờ đến một ngày |
| 8 ký tự trở lên | Vài ngày đến vài tuần; nên dùng nhiều nhân hoặc GPU |
Tiền tố tùy chỉnh không làm tăng chút nào độ an toàn mật mã. Giá trị duy nhất của nó là nhận diện thương hiệu. Vậy thôi.
Tor có an toàn không?
Câu hỏi này chưa đúng. Hãy thử hỏi: an toàn trước mô hình mối đe dọa nào? Tor an toàn cho đúng mục đích nó được xây dựng, tức là che giấu vị trí mạng của bạn. Miễn là bạn luôn cập nhật phần mềm, dùng bản chính thức, và không tự gây hại bằng những hành vi mà giao thức không thể kiểm soát.
Có hai vector tấn công thực sự quan trọng trên thực tế. Thứ nhất là các exit node độc hại đọc lưu lượng HTTP không mã hóa. Điều này không liên quan đến dịch vụ onion (vì không có exit), nhưng lại quan trọng khi người dùng Tor Browser truy cập các trang clearnet không dùng HTTPS. Thứ hai là phân tích tương quan lưu lượng bởi một kẻ quan sát thụ động toàn cầu, nhìn thấy cả hai đầu của một circuit. Đây là điểm yếu đã biết của mọi mạng ẩn danh có độ trễ thấp. Nhưng có một điều đáng ghi nhớ: hầu hết các vụ lộ danh tính thực tế mà bạn có thể kể tên không đến từ việc phá Tor. Chúng đến từ lỗi OpSec của người vận hành. Ai đó đăng nhập bằng tài khoản cá nhân. Đăng bài từ cùng máy mà không dùng Tor. Để lại metadata EXIF trong ảnh đã tải lên. Giao thức vẫn giữ được. Con người thì không.
Danh sách kiểm tra khi sử dụng an toàn:
- Chỉ tải Tor Browser từ torproject.org và xác minh chữ ký GPG
- Luôn cập nhật cả trình duyệt lẫn Tor daemon độc lập lên bản ổn định mới nhất
- Dùng thanh Security Level (Safer hoặc Safest) khi bạn không cần JavaScript đầy đủ
- Để cô lập tối đa, chạy Tor Browser bên trong Tails hoặc Whonix
- Không mở các file tải về (PDF, DOC) khi đang kết nối mạng hoặc ngoài trình duyệt
Tor có hợp pháp không?
Ở hầu hết các nước dân chủ, có. Sử dụng Tor không phải là tội phạm ở Hoa Kỳ, Liên minh châu Âu, Thụy Sĩ hay Vương quốc Anh. Công nghệ này ban đầu được tài trợ bởi DARPA và Phòng Thí nghiệm Nghiên cứu Hải quân Hoa Kỳ. Nó được các hãng tin lớn, tổ chức nhân quyền và chính cơ quan thực thi pháp luật công nhận là công cụ sử dụng hợp pháp, và chính họ cũng dùng nó. Phần bất hợp pháp là nội dung trái phép. Chứ không phải giao thức chuyên chở nội dung đó.
| Khu vực | Tình trạng | Ghi chú |
|---|---|---|
| Hoa Kỳ / EU / Thụy Sĩ / Vương quốc Anh | Hợp pháp | Tor Browser được phân phối công khai và được nhà báo, nhà nghiên cứu và chính phủ sử dụng |
| Nga | Bị chặn ở cấp ISP | Tên miền Tor Project bị chặn từ tháng 12 năm 2021; Bridges và obfs4 vẫn hoạt động trên thực tế |
| Trung Quốc | Hạn chế nghiêm ngặt | Great Firewall chặn các relay công khai; cần cầu nối Meek và Snowflake |
| Iran / Belarus | Hạn chế | Chặn định kỳ ở cấp ISP; vẫn truy cập được qua Tor Bridges |
| Triều Tiên | Bị chặn ở cấp mạng | Việc truy cập internet dân sự bị hạn chế nghiêm trọng |
Bảo mật tor hosting: OpSec và gia cố máy chủ
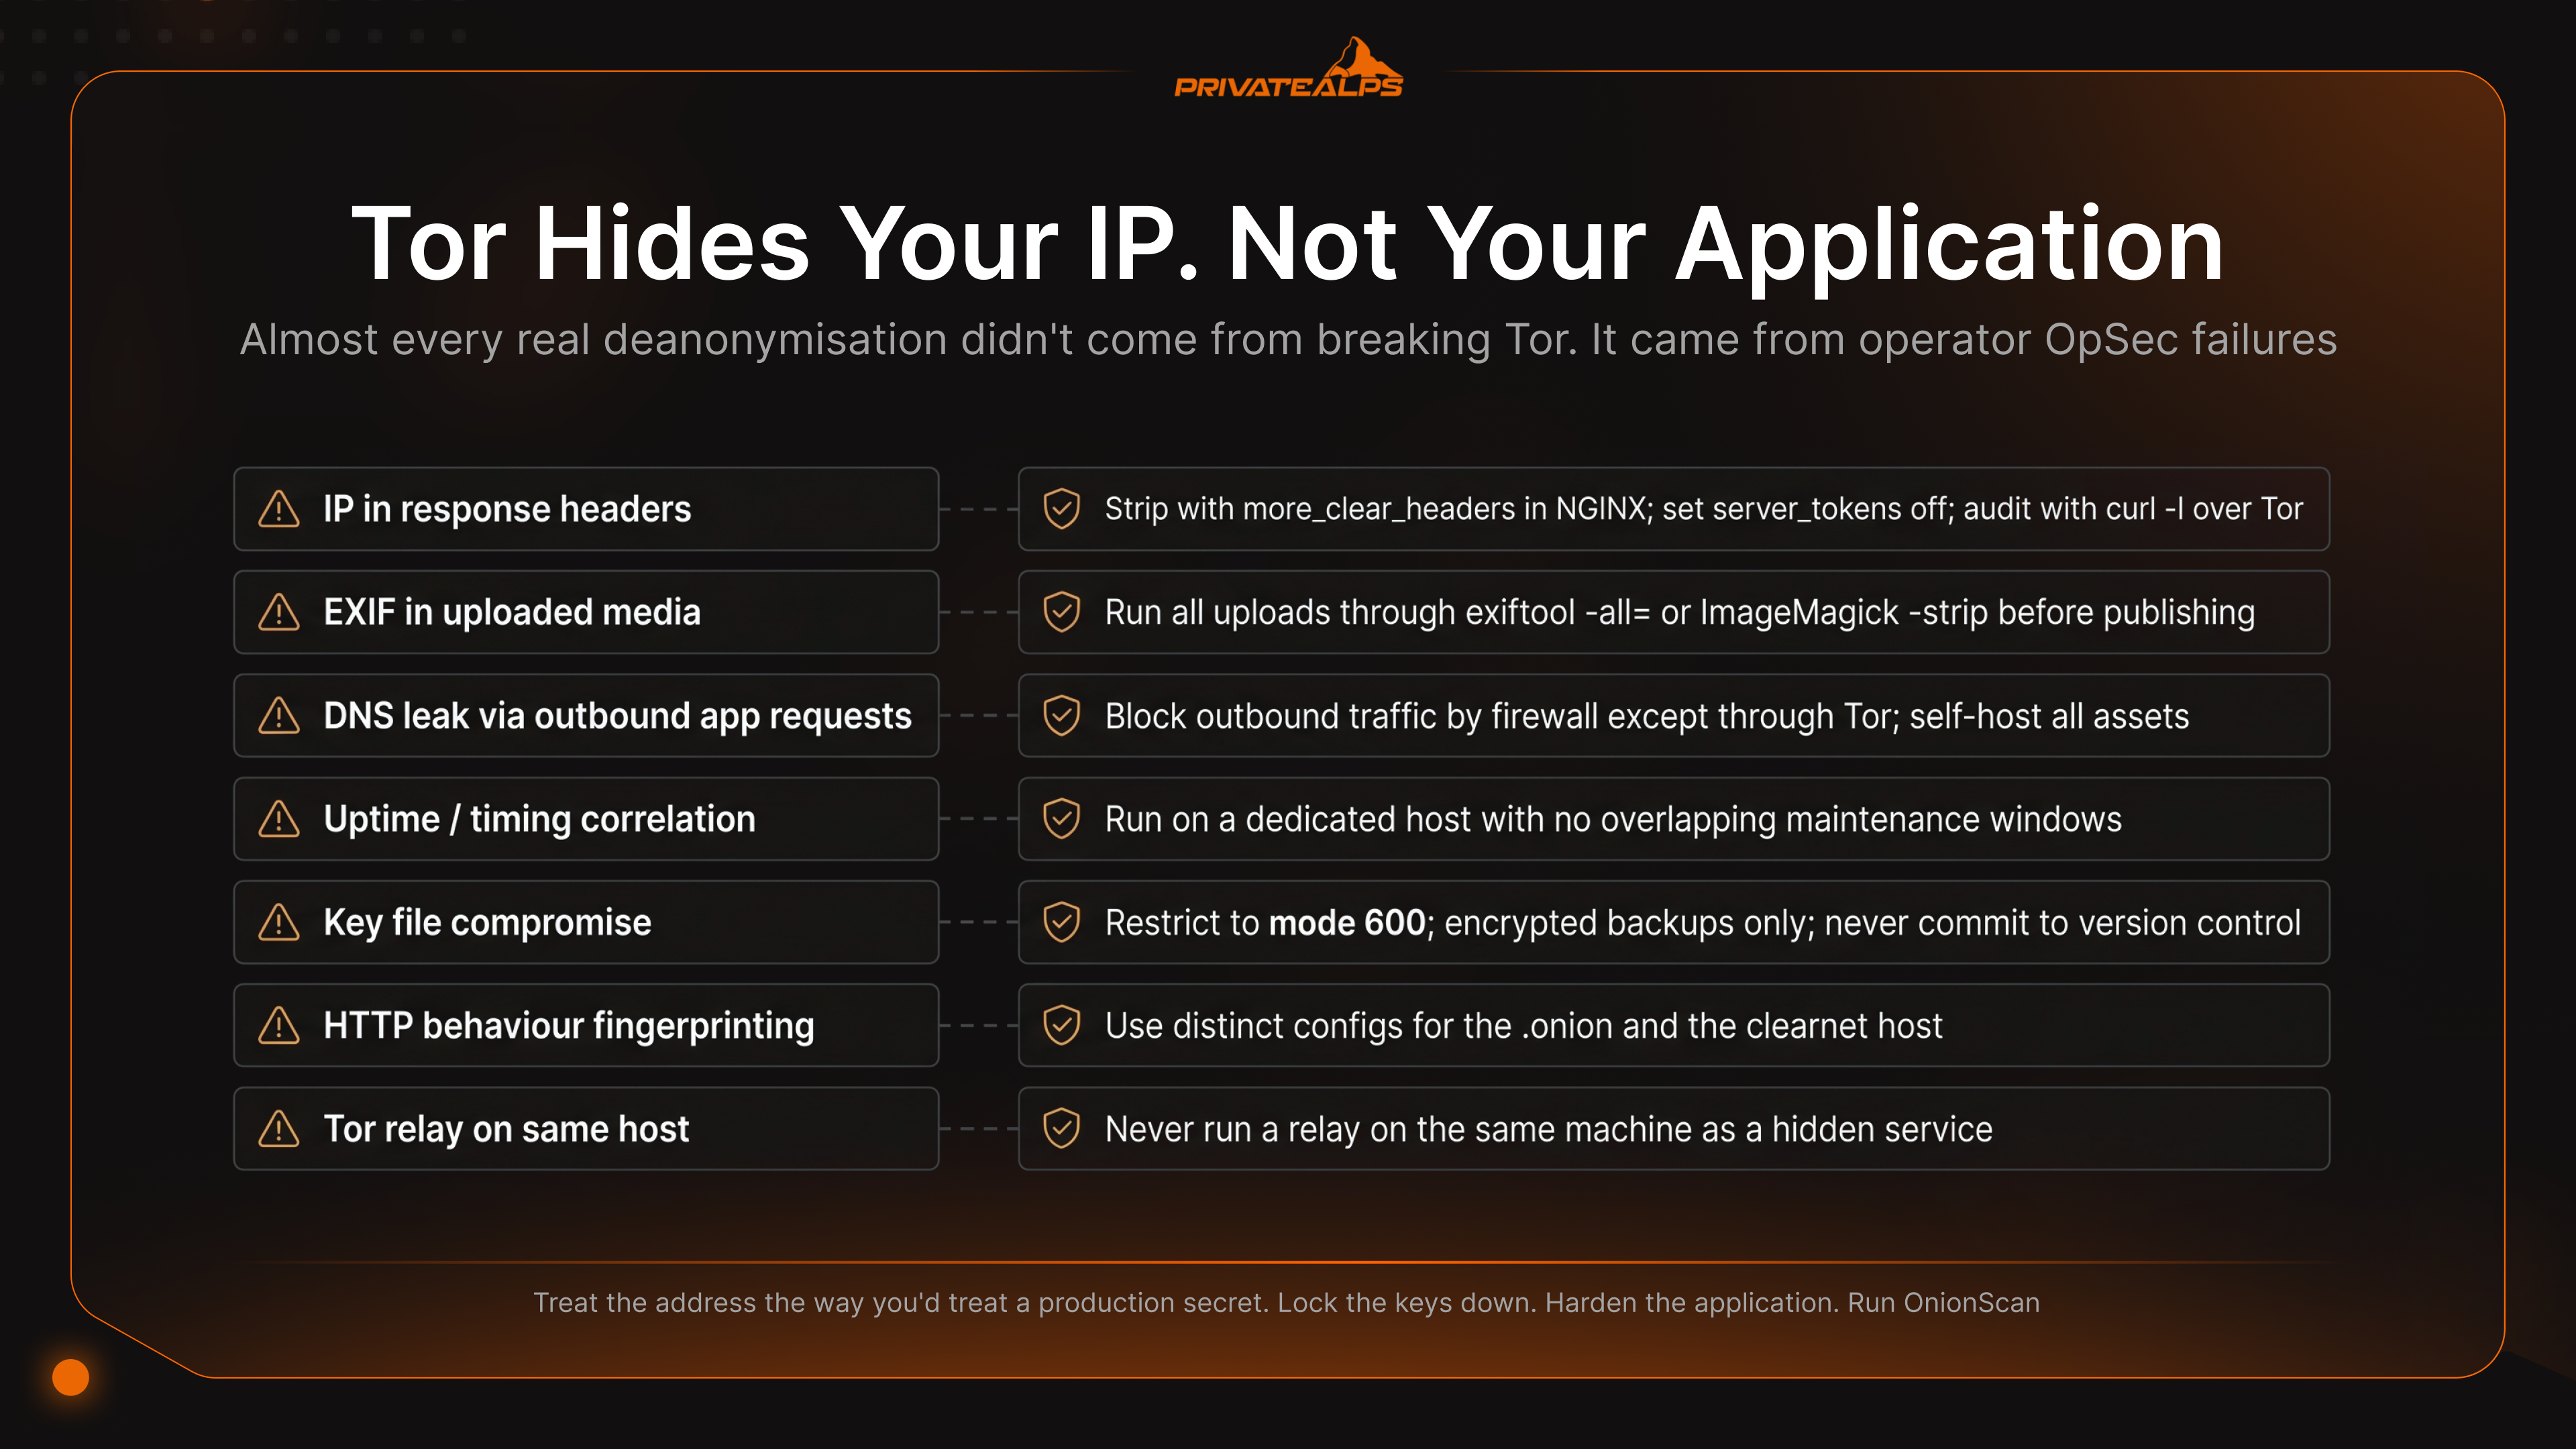
Tor che giấu địa chỉ IP của máy chủ ở tầng mạng. Chỉ có vậy thôi. Tor không xử lý hàng chục cách khác mà một ứng dụng, một cấu hình máy chủ cẩu thả hay một người vận hành mệt mỏi có thể làm lộ cùng địa chỉ IP đó qua kênh phụ. Hầu hết các vụ lộ danh tính dịch vụ onion được công khai trong thập kỷ qua đều bắt nguồn từ những kênh phụ này, không phải do phá vỡ giao thức Tor. Dưới đây là bảy nhóm rò rỉ đáng kiểm tra trước khi bạn công bố địa chỉ cho bất kỳ ai.
| Mối đe dọa | Cơ chế rò rỉ | Biện pháp giảm thiểu |
|---|---|---|
| IP trong header phản hồi | Ứng dụng phát ra X-Real-IP, Via hoặc banner Server mặc định chứa IP công khai hoặc tên máy chủ của host | Xóa bằng more_clear_headers trong NGINX; đặt server_tokens off; kiểm tra bằng curl -I qua Tor |
| EXIF trong file tải lên | Ảnh từ máy ảnh hoặc điện thoại còn lưu tọa độ GPS, số serial thiết bị và thời điểm tải lên gốc | Chạy mọi file tải lên qua exiftool -all= hoặc -strip của ImageMagick trước khi đăng |
| Rò rỉ DNS qua yêu cầu ra ngoài của ứng dụng | Ứng dụng tải font, công cụ phân tích và tài nguyên CDN từ endpoint clearnet, được phân giải qua DNS hệ thống | Chặn lưu lượng ra ngoài bằng tường lửa, trừ qua Tor; tự lưu trữ mọi tài nguyên |
| Tương quan thời gian hoạt động | Dịch vụ ngừng hoạt động đúng thời điểm một máy chủ clearnet đã biết | Chạy trên máy chủ riêng, không trùng lịch bảo trì với các máy chủ khác |
| Lộ file khóa | hs_ed25519_secret_key bị đánh cắp qua bản sao lưu bị rò rỉ hoặc container bị thoát | Đặt quyền 600; chỉ sao lưu được mã hóa; không bao giờ commit lên hệ thống quản lý phiên bản |
| Nhận dạng qua hành vi HTTP | Trang lỗi mặc định, phiên bản TLS và dấu hiệu module NGINX khớp với trang clearnet | Dùng cấu hình riêng cho .onion và cho máy chủ clearnet |
| Relay Tor trên cùng máy chủ | Vận hành relay công khai cùng dịch vụ ẩn làm giảm tính ẩn danh | Không bao giờ chạy relay trên cùng máy với dịch vụ ẩn |
Các chỉ thị gia cố máy chủ:
- Đặt
HiddenServiceNonAnonymousMode 0(mặc định) - không bao giờ bật chế độ single-hop trên onion dùng cho production - Gắn máy chủ web vào Unix socket, không dùng
0.0.0.0-listen unix:/var/run/tor/site.sock - Chặn mọi lưu lượng clearnet đi vào ở tầng kernel bằng tường lửa, chỉ giữ SSH (lý tưởng nhất là chỉ truy cập qua onion)
- Tắt
ServerTokens/server_tokensvà xóa hoàn toàn headerServermặc định - Kiểm tra dịch vụ đang chạy từ bên ngoài bằng
OnionScan, một công cụ mã nguồn mở quét tìm các nhóm rò rỉ nêu trên
OnionScan gần như là danh sách kiểm tra trước khi ra mắt của thế giới dịch vụ ẩn. Hãy chạy nó trên địa chỉ .onion của bạn trước khi báo cho ai biết địa chỉ đó tồn tại. Công cụ sẽ cảnh báo trang Apache mặc định, thư mục .git bị lộ, rò rỉ EXIF và khóa SSH dùng chung với máy chủ clearnet. Chính những lỗi này đã làm lộ danh tính nhiều dịch vụ thật trong các sự cố thực tế.
Tổng kết
Tor hosting là một lựa chọn hạ tầng hợp lệ, không phải lối tắt của dark web. Khi được thiết lập đúng, dịch vụ onion v3 mang lại ẩn danh hai chiều, mã hóa đầu cuối không cần certificate authority và hoàn toàn không phụ thuộc DNS. Cấu hình VPS (máy chủ ảo riêng) có tên miền tiêu chuẩn không thể đạt được những điều đó. Giao thức đã trưởng thành. v3 là phiên bản duy nhất được hỗ trợ từ tháng 10 năm 2021. Đặc tả công khai, và mã nguồn đã được kiểm toán nhiều lần.
Trong thực tế, thứ làm hỏng dịch vụ .onion hầu như không bao giờ là chính giao thức. Đó là thẻ EXIF không ai xóa. Đoạn script phân tích âm thầm gửi dữ liệu về qua clearnet. Khóa bí mật nằm trong bản sao lưu không mã hóa. Hay người vận hành từng đăng nhập một lần từ IP cá nhân lúc 3 giờ sáng vì quá mệt. Hãy coi địa chỉ onion như một bí mật production: khóa chặt các khóa, gia cố ứng dụng, chạy OnionScan và giả định mọi header, mọi trang lỗi, mọi yêu cầu gửi ra ngoài đều có thể khiến bạn bị lộ chỉ sau một ngày xui xẻo.
Tor hosting chỉ thật sự đáng giá khi hạ tầng bên dưới cũng theo cùng triết lý: quyền root đầy đủ, kiểm soát tường lửa ở tầng kernel, NGINX build riêng và không có lớp middleware của shared hosting nằm giữa Tor và ứng dụng. PrivateAlps bare metal được xây dựng đúng cho kịch bản này, với quyền root đầy đủ trên phần cứng đặt tại Thụy Sĩ, đường dẫn HiddenServiceDir được cô lập, quy tắc tường lửa do bạn thật sự kiểm soát và NGINX build tùy chỉnh mà shared hosting hay managed hosting không thể cung cấp. Thêm vào đó là khung pháp lý Thụy Sĩ theo Đạo luật Liên bang về Bảo vệ Dữ liệu đã sửa đổi (revDSG) và các phương thức thanh toán bằng tiền mã hóa, đó là hạ tầng mà phần lớn người vận hành .onion nghiêm túc cuối cùng vẫn chọn. Xem gói dịch vụ và thông số kỹ thuật tại trang Tor hosting.
FAQ
Tor là gì?
Tor là viết tắt của The Onion Router. Đây là mạng ẩn danh miễn phí, mã nguồn mở, chuyển lưu lượng TCP của bạn qua ba relay tình nguyện và bóc từng lớp mã hóa ở mỗi chặng, nên đích đến không bao giờ biết IP của bạn. Khác với VPN (mạng riêng ảo), không có bên nào được tin tưởng tuyệt đối. Mạng này cũng hỗ trợ dịch vụ onion, giúp che giấu IP của máy chủ.
Trình duyệt Tor là gì?
Đây là một bản fork Firefox ESR đã được gia cố, tích hợp sẵn client Tor và định tuyến mọi yêu cầu web qua mạng Tor. Đó chỉ là một cách sử dụng Tor. Bản thân mạng là hạ tầng riêng, và bất kỳ ứng dụng nào nói chuyện qua SOCKS5 với daemon tor cục bộ trên cổng 9050 đều có thể truy cập được.
Tor hosting là gì?
Tor hosting là chạy một dịch vụ mạng bên trong Tor dưới dạng dịch vụ onion v3, nhờ đó IP của máy chủ được giấu khỏi client và cả chính mạng. Hosting thông thường đặt một IP công cộng đằng sau DNS. Tor hosting thay DNS bằng địa chỉ ed25519 tự xác thực. Không có certificate authority nào tham gia vào quy trình.
Tor hoạt động như thế nào?
Lưu lượng đi qua một mạch 3 nút (vào, giữa, ra), mỗi nút bóc một lớp mã hóa lồng nhau, nên không nút nào nhìn thấy đồng thời cả nguồn lẫn đích. Dịch vụ onion mở rộng cơ chế này thành mạch rendezvous 6 chặng (3 của client + 3 của service) và không có nút ra nào, vì hai phía của cuộc trao đổi luôn ở trong Tor.
Sử dụng Tor như thế nào?
Với vai trò client: tải Tor Browser từ torproject.org, mở ứng dụng, không cần cấu hình gì thêm. Dán địa chỉ .onion trong file hostname vào thanh địa chỉ để kiểm tra dịch vụ onion của chính bạn. Để lưu trữ, cài daemon tor từ kho chính thức, thêm HiddenServiceDir và HiddenServicePort vào /etc/tor/torrc, tải lại cấu hình, sau đó đọc địa chỉ mới trong hostname.
