



Zero trust network là gì? Kiến trúc, nguyên tắc và các trường hợp sử dụng thực tế?
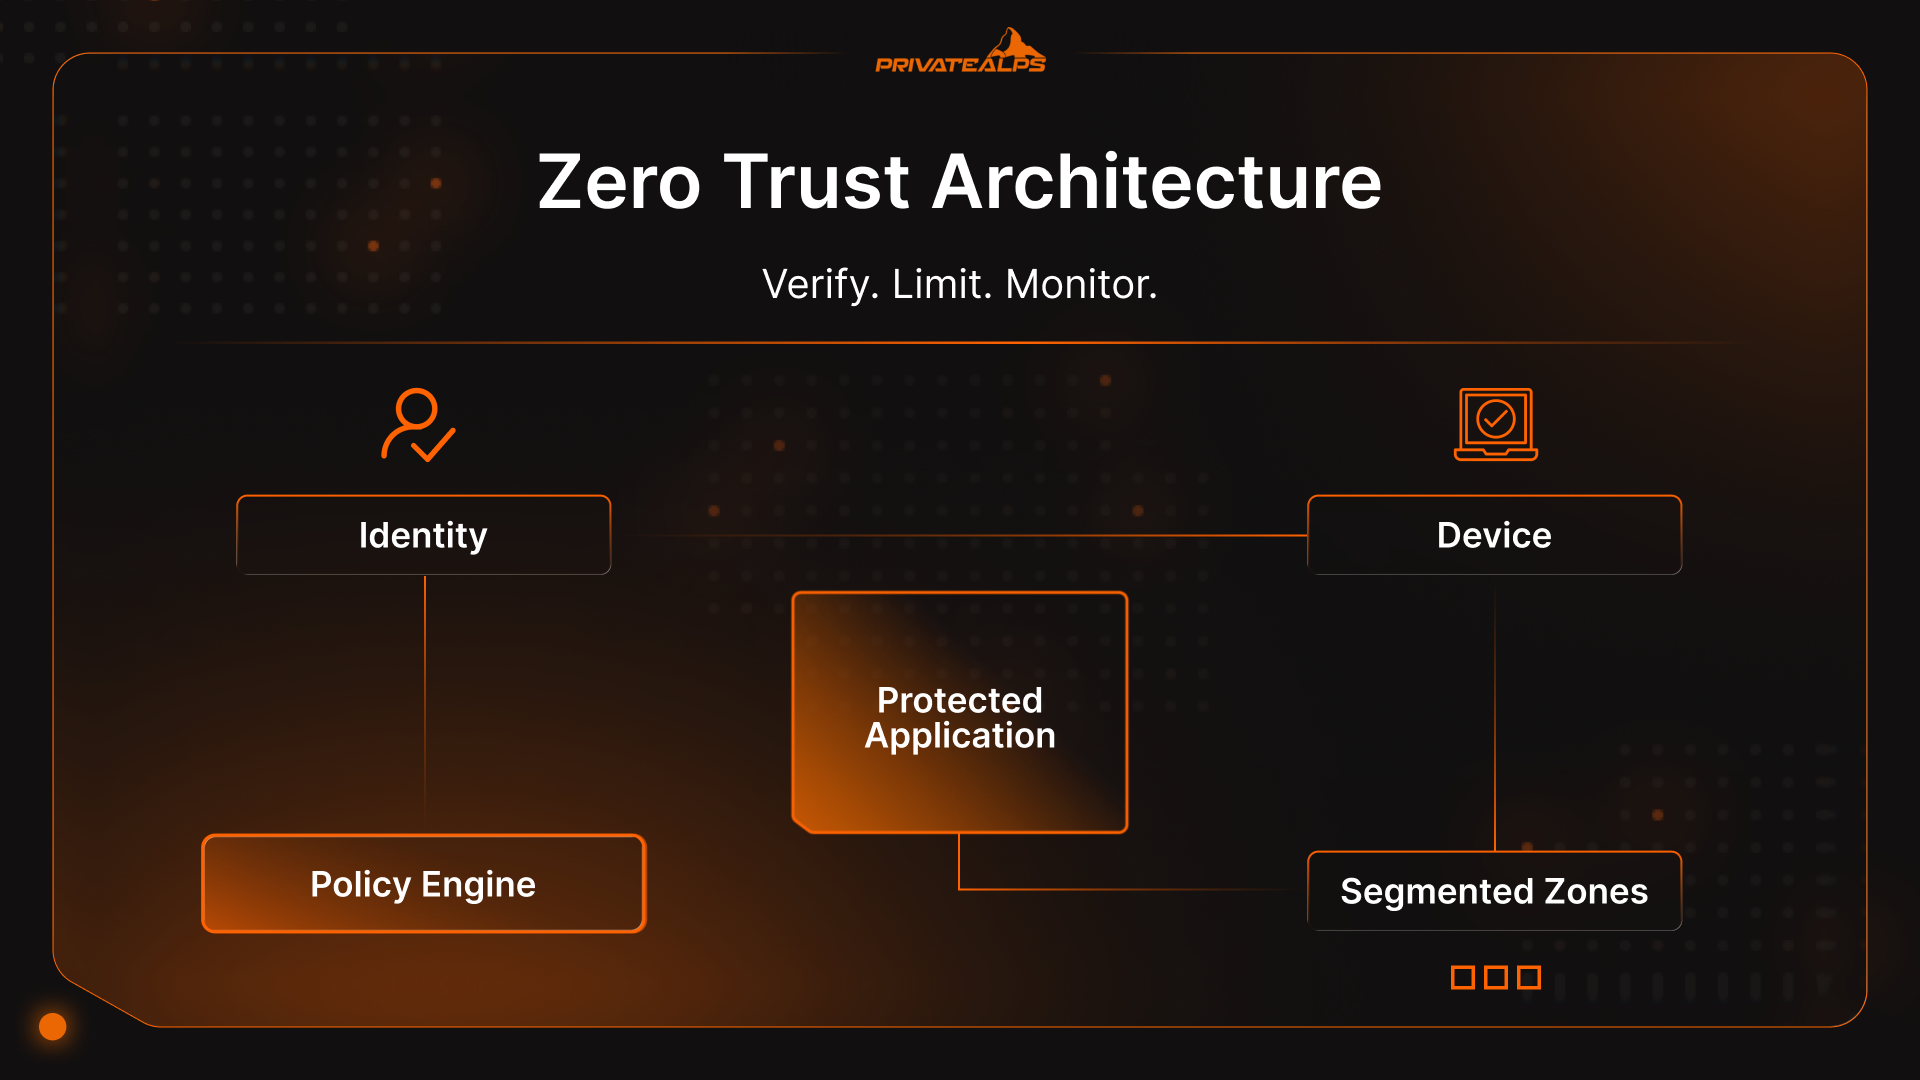
Zero trust security là gì?
Đây là một kiến trúc bảo mật xuất phát từ một giả định rất thẳng thắn: mặc định không tin cậy bất kỳ ai hay thứ gì. Không tin người dùng. Không tin thiết bị. Không tin ứng dụng. Đăng nhập thành công không có nghĩa là hệ thống bật công tắc tin cậy. Quyền truy cập vẫn tiếp tục được kiểm tra chừng nào phiên làm việc còn tồn tại.
Zero trust không phải là một công cụ bạn cài đặt hay một chứng nhận mà nhà cung cấp bán. Đây là cách thiết kế hệ thống sao cho sự tin cậy được kiểm tra mỗi khi nó thực sự quan trọng, thay vì được cấp một lần rồi bị quên đi.
Nếu bạn từng theo dõi các vụ rò rỉ dữ liệu diễn ra như thế nào, ý tưởng này sẽ thấy rất hiển nhiên. Kẻ tấn công không còn phá tường lửa nữa. Chúng đăng nhập. Dữ liệu vi phạm năm 2025 của Verizon cho thấy phần lớn các sự cố nghiêm trọng liên quan đến ứng dụng web vẫn bắt đầu từ thông tin đăng nhập bị đánh cắp. Khi điều đó xảy ra, các mạng truyền thống lại quá dễ dãi. Chúng cho rằng sự tin cậy vẫn còn nguyên, danh tính không bị sai lệch và thiết bị vẫn sạch.
Chính những giả định đó là nơi mọi thứ bắt đầu đổ vỡ.
Vì vậy, khi có người hỏi: “Zero trust nghĩa là gì, và tại sao nó quan trọng ngay bây giờ?” thì câu trả lời có phần khó nghe: khái niệm zero trust ra đời vì các hệ thống truyền thống đã quá tự tin trong quá lâu. Zero trust nghĩa là sự tin cậy có thời hạn. Danh tính được kiểm tra lại. Thiết bị bị đặt câu hỏi. Phiên làm việc càng kéo dài thì quyền truy cập càng bị thu hẹp, chứ không mở rộng.
Bài viết này giải thích zero trust networking là gì, cách tiếp cận zero trust cyber security vận hành trong thực tế như thế nào, và vì sao tất cả những điều này quan trọng.
Vì sao mô hình zero trust ra đời: Sự sụp đổ của bảo mật theo vành đai
Zero Trust không xuất hiện vì các đội bảo mật muốn có một khung lý thuyết mới để tranh luận. Nó xuất hiện vì ranh giới vành đai không còn khớp với cách hệ thống thực sự được xây dựng và sử dụng. Ý tưởng cũ rằng bạn có thể vẽ một đường bao quanh “mạng” và tin tưởng mọi thứ bên trong đã nhanh chóng sụp đổ, rồi tiếp tục sụp đổ, cho đến khi không còn cách nào bảo vệ nó một cách nghiêm túc.
Điều thay đổi không phải là một công nghệ duy nhất. Đó là sự tích tụ của nhiều thay đổi nhỏ, thực tế, khiến không còn ranh giới có ý nghĩa để phòng thủ. Zero trust security là phản ứng trước thực tế đó, chứ không phải một xu hướng nhất thời.
Những thay đổi trong kiến trúc mạng
Mạng không còn là các địa điểm cố định mà đã trở thành các con đường.
Ứng dụng chuyển sang các nền tảng SaaS mà doanh nghiệp không sở hữu. Khối lượng công việc trải rộng trên nhiều đám mây. Các công cụ nội bộ bắt đầu giao tiếp trực tiếp với API bên ngoài. Nhân viên dùng thiết bị cá nhân. Nhà thầu đến rồi đi. Môi trường hybrid trở thành chuyện bình thường, không còn là giai đoạn chuyển tiếp.
Trong bối cảnh đó, giả định về một vành đai phòng thủ được sụp đổ. Không còn “bên trong” duy nhất. Danh tính trở thành tín hiệu nhất quán duy nhất đi theo người dùng, thiết bị và khối lượng công việc qua các môi trường khác nhau. Mô hình zero trust phù hợp với những hệ thống được thiết kế phân tán ngay từ đầu, chứ không phải những hệ thống được ghép lại phía sau một tường lửa.
Các yếu tố thúc đẩy từ bối cảnh đe dọa
Kẻ tấn công thích nghi với điều này nhanh hơn phần lớn các hệ thống phòng thủ.
Đánh cắp thông tin đăng nhập trở thành điểm xâm nhập chủ yếu vì nó hiệu quả. Báo cáo DBIR năm 2025 của Verizon cho thấy phần lớn các vụ vi phạm nghiêm trọng liên quan đến ứng dụng web vẫn bắt đầu từ thông tin đăng nhập bị đánh cắp. Khi kẻ tấn công xác thực thành công, các lớp phòng thủ biên sẽ lùi lại. Xác thực thành công, sự tin cậy được cấp, và không có cơ chế nào kiểm tra lại những gì xảy ra tiếp theo.
Rủi ro từ nội bộ, dù do ác ý hay do sơ suất, cũng theo cùng một mô hình. Xác thực chỉ trả lời câu hỏi “ai đã đăng nhập”, chứ không trả lời “họ được phép làm gì ngay lúc này”. Việc di chuyển ngang (lateral movement) phát triển mạnh trong các mạng coi quyền truy cập là một quyết định làm một lần.
Các nguyên tắc cốt lõi của kiến trúc zero trust
Các nguyên tắc bảo mật zero trust không phải là giá trị hay khẩu hiệu. Chúng là những quy tắc mà hệ thống phải tuân thủ nếu muốn bảo mật zero trust vận hành vững vàng dưới áp lực.
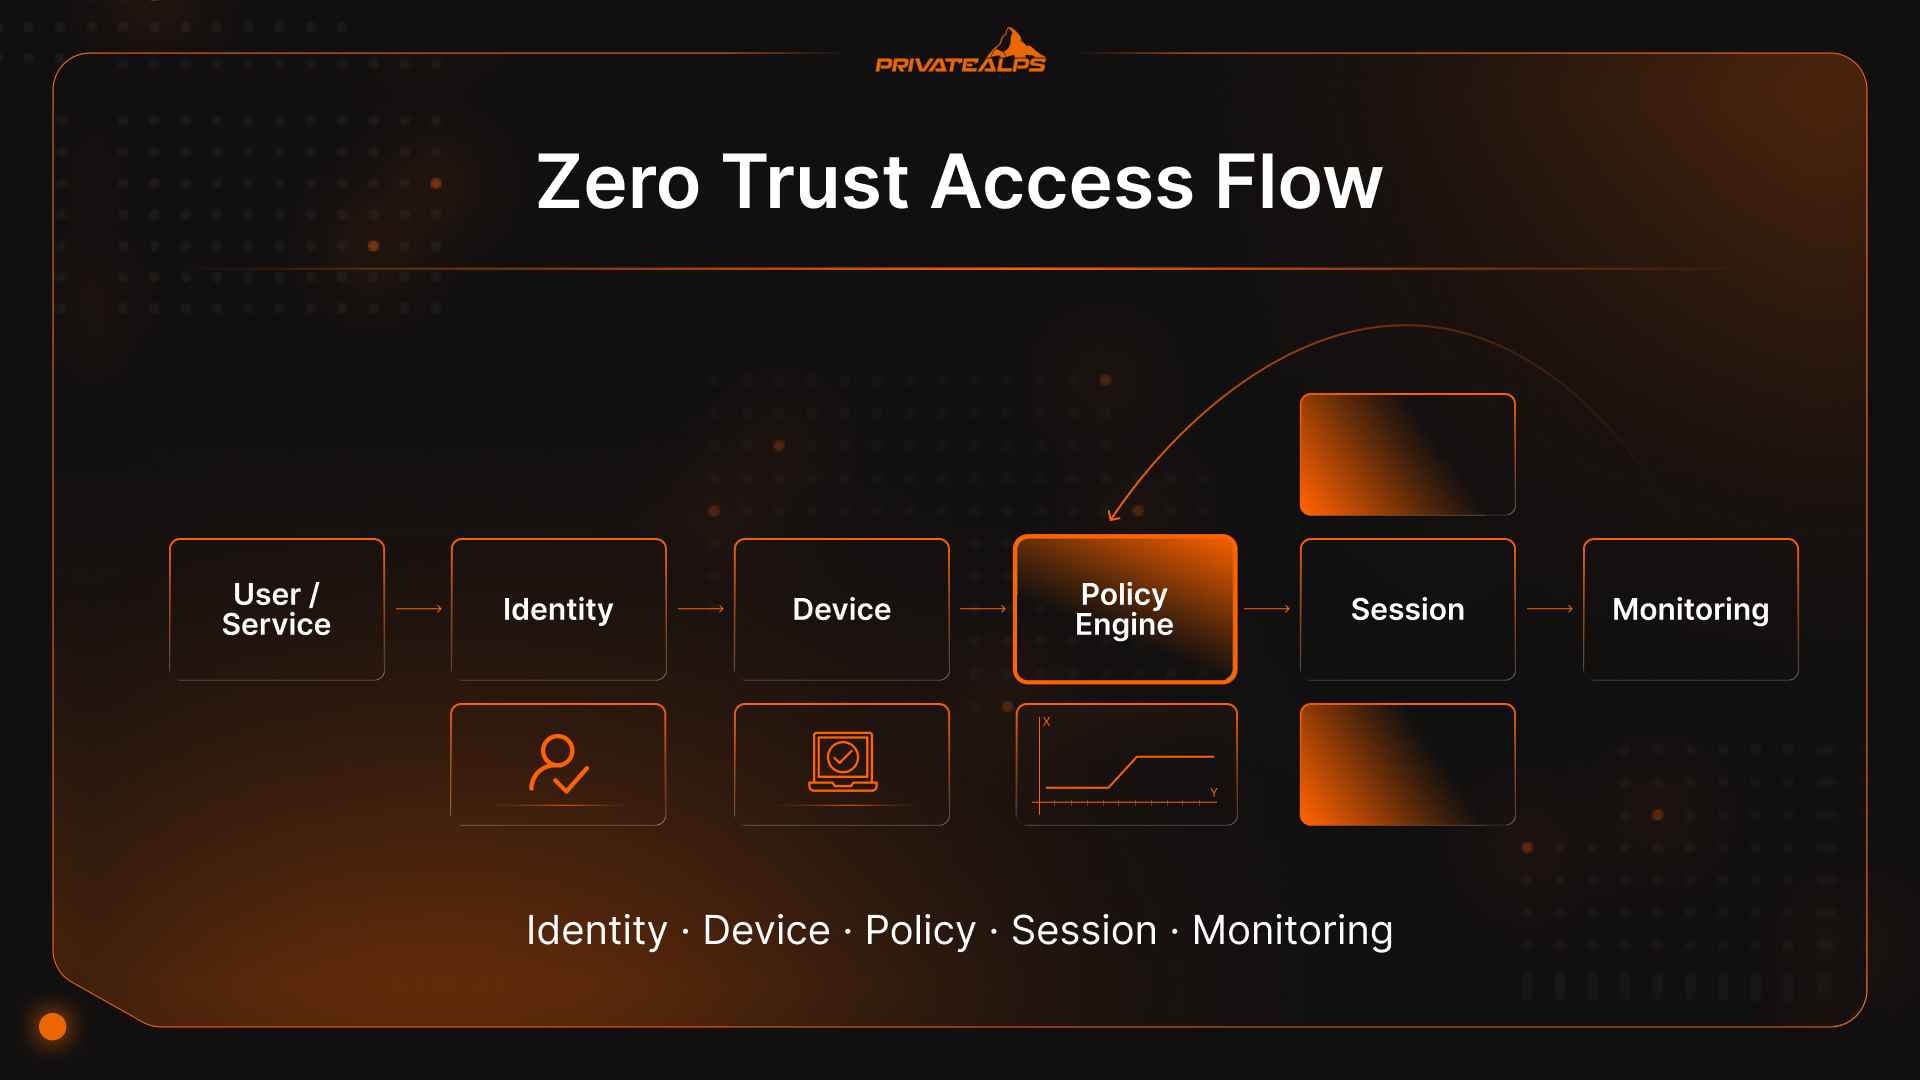
- Xác minh một cách rõ ràng: Mọi yêu cầu truy cập phải được đánh giá dựa trên các tín hiệu thực tế: - danh tính, trạng thái thiết bị, vị trí, hành vi và mức độ nhạy cảm của tài nguyên đang được truy cập. Nếu đầu vào thay đổi, kết quả cũng có thể thay đổi. Đó là nền tảng của bảo mật zero trust trong thực tế.
- Quyền truy cập tối thiểu: Quyền truy cập cần hẹp, cụ thể và có thời hạn. Con người và dịch vụ chỉ nhận những gì họ cần để hoàn thành công việc, sau đó quyền đó sẽ bị thu hồi. Quyền truy cập tồn tại càng lâu thì càng gây nhiều rắc rối.
- Giả định đã bị xâm nhập: Hệ thống nên hoạt động như thể ai đó đã ở bên trong ở đâu đó. Tư duy này buộc phải giới hạn mức độ lan rộng của thiệt hại, làm chậm việc di chuyển ngang và phát hiện các hành vi bất thường sớm hơn. Mô hình zero trust hiệu quả vì nó dự đoán thất bại thay vì coi đó là trường hợp ngoại lệ.
- Phân đoạn vi mô (micro-segmentation): Mạng được chia thành các vùng nhỏ, cô lập xung quanh ứng dụng và khối lượng công việc, thay vì các không gian nội bộ phẳng. Ngay cả người dùng đã xác thực cũng không được di chuyển tự do. Khi có sự cố, thiệt hại chỉ diễn ra trong phạm vi nhỏ.
- Xác thực liên tục: Sự tin cậy bị suy giảm theo thời gian. Thiết bị có thể không còn tuân thủ. Hành vi có thể thay đổi giữa phiên làm việc. Hệ thống Zero Trust liên tục kiểm tra và có thể thu hồi hoặc nâng cấp quyền truy cập khi rủi ro tăng lên. Việc phê duyệt một lần là điều mà kẻ tấn công trông cậy nhiều nhất.
- Quyết định dựa trên ngữ cảnh: Quyết định truy cập nên phản ánh điều đang diễn ra ngay lúc này: thời gian trong ngày, hành vi bất thường, thay đổi vị trí và mức độ nhạy cảm của dữ liệu. Đây là cách zero trust networking vẫn dễ sử dụng mà không trở nên ngây thơ.
- Mã hóa đầu cuối: Dữ liệu cần được bảo vệ khi truyền đi, bất kể nó đi qua đâu. Kết nối được mã hóa giảm sự phụ thuộc vào “mạng đáng tin cậy” và buộc phải xác minh tại các điểm đầu cuối thay vì các lớp trung gian vô hình.
Các thành phần chính của một zero trust network
Mô hình bảo mật zero-trust chỉ thực sự vận hành khi kiến trúc có thể thực thi các quyết định ở mọi nơi mà sự tin cậy có xu hướng len lỏi vào. Điều đó đòi hỏi các khối xây dựng cụ thể, mỗi khối đảm nhận một chức năng mà các mạng cũ hoặc bỏ qua hoặc giấu sau những giả định. Vấn đề không nằm ở việc mua công cụ. Vấn đề là có đúng các chức năng được triển khai, dù bạn có gọi tên chúng rõ ràng hay không.
Các thành phần cốt lõi của zero trust network
| Thành phần | Chức năng | Thay thế hoặc khắc phục điều gì |
|---|---|---|
| Quản lý danh tính và truy cập (IAM) | Xác minh ai hoặc cái gì đang yêu cầu truy cập và họ được phép làm gì | Sự tin cậy dựa trên mạng và thông tin đăng nhập dùng chung |
| Tin cậy thiết bị và kiểm tra trạng thái | Xác nhận sức khỏe và mức độ tuân thủ của thiết bị trước và trong khi truy cập | Sự tin tưởng mù quáng vào thiết bị “được quản lý” hoặc nội bộ |
| Phân đoạn vi mô mạng | Giới hạn việc di chuyển ngang giữa các khối công việc và dịch vụ | Mạng nội bộ phẳng và VLAN thô sơ |
| Công cụ chính sách | Đánh giá quyết định truy cập theo thời gian thực dựa trên ngữ cảnh và rủi ro | Quy tắc truy cập tĩnh và phê duyệt một lần |
| Điểm thực thi chính sách (PEP) | Thực thi quyết định tại cổng, agent, API hoặc sidecar | Chỉ có các điểm nghẽn tập trung |
| Giám sát và phân tích liên tục | Phát hiện hành vi bất thường và điều chỉnh sự tin cậy động | Mô hình “đăng nhập một lần, tin tưởng mãi mãi” |
Quản lý danh tính và truy cập (IAM)
Danh tính là thứ gần nhất với một vành đai bảo vệ trong các hệ thống hiện đại. Con người có danh tính. Dịch vụ cũng có. API và các khối công việc chạy nền cũng vậy. IAM giúp các danh tính này vẫn hoạt động tốt khi di chuyển giữa các nền tảng đám mây, công cụ SaaS và hệ thống tại chỗ, mà không làm logic truy cập bị lỗi mỗi khi có thay đổi.
Tin cậy thiết bị và đánh giá trạng thái
Riêng thông tin đăng nhập không đủ để biết một yêu cầu có an toàn hay không. Trạng thái thiết bị sẽ bù đắp khoảng trống đó.
Kiểm tra trạng thái xem xét các tín hiệu như phiên bản hệ điều hành, mức độ vá lỗi, trạng thái mã hóa, phần mềm bảo vệ đầu cuối và dấu hiệu bị can thiệp. Quyền truy cập có thể được giới hạn, nâng cấp hoặc từ chối dựa trên các tín hiệu này. Đây là cách mô hình bảo mật zero trust xử lý các trường hợp laptop bị mất, thiết bị cá nhân và những máy không còn tuân thủ.
Phân đoạn vi mô mạng
Phân đoạn vi mô phá vỡ thói quen coi mạng nội bộ là một không gian mở. Thay vì cấp quyền truy cập nội bộ rộng rãi, khối lượng công việc và ứng dụng được cô lập sau các chính sách rõ ràng.
Khác với VLAN truyền thống, phân đoạn đi theo khối công việc, không theo subnet. Người dùng đã xác thực không được di chuyển tự do chỉ vì họ “ở bên trong”. Khi thông tin đăng nhập bị lạm dụng, việc di chuyển ngang sẽ nhanh chóng bị chặn lại. Khả năng ngăn chặn này là một trong những lợi ích thực tế nhất của mô hình zero trust.
Công cụ chính sách và các điểm thực thi chính sách
Công cụ chính sách là nơi các quyết định truy cập được đưa ra. Nó xem xét danh tính, trạng thái thiết bị, ngữ cảnh và các quy tắc chính sách khi yêu cầu đến. Các điểm thực thi chính sách áp dụng những quyết định đó tại cổng, agent trên thiết bị, sidecar hoặc API. Quyết định được nhất quán, và việc thực thi nằm gần tài nguyên. Đó là cách bảo mật zero trust mở rộng được mà không phải đặt toàn bộ cược vào một điểm nghẽn trung tâm.
Giám sát và phân tích liên tục
Quyết định truy cập tĩnh nhanh chóng trở nên lỗi thời. Hành vi thay đổi giữa phiên làm việc. Tài khoản bị xâm nhập không tự báo hiệu.
Giám sát liên tục đưa dữ liệu đo từ xa (telemetry) như mẫu đăng nhập, tần suất truy cập và luồng dữ liệu trở lại các quyết định chính sách. Khi hành vi lệch khỏi bình thường, quyền truy cập có thể bị siết lại hoặc bị đóng hoàn toàn. Vòng phản hồi này là lý do zero trust không dừng lại ở bước xác thực.
Zero trust so với bảo mật theo vành đai truyền thống
Bảo mật theo vành đai cố gắng xác định đâu là “bên trong” rồi sau đó nới lỏng. Zero Trust liên tục đưa ra quyết định, và giới hạn quyền truy cập theo từng tài nguyên thay vì cấp quyền hiện diện trên mạng.
| Tiêu chí | Bảo mật vành đai truyền thống | Zero trust / bảo mật zero trust |
|---|---|---|
| Mô hình tin cậy | “Bên trong” được coi là đáng tin sau khi qua kiểm tra ở ranh giới | Không bao giờ giả định tin cậy; mỗi yêu cầu được xác minh và xác minh lại |
| Phương thức kiểm soát truy cập | Tập trung vào mạng (VPN vào mạng, truy cập nội bộ rộng) | Tập trung vào tài nguyên (truy cập theo từng ứng dụng/tài nguyên, quyền tối thiểu) |
| Khả năng hiển thị mạng | Tập trung vào lưu lượng bắc–nam tại biên | Khả năng hiển thị đông–tây mạnh hơn: lưu lượng dịch vụ nội bộ và hành vi phiên làm việc |
| Khả năng mở rộng | Mở rộng kém với hybrid, SaaS và nhiều đám mây | Được xây dựng cho hệ thống phân tán; danh tính và chính sách đi theo qua các môi trường |
| Ngăn chặn lan rộng khi bị tấn công | Thường yếu khi kẻ tấn công đã vào bên trong; di chuyển ngang phổ biến | Được thiết kế để giới hạn phạm vi thiệt hại thông qua phân đoạn vi mô và phiên làm việc có phạm vi |
| Xử lý truy cập từ xa | VPN mở rộng bề mặt tấn công nội bộ cho người dùng từ xa | Truy cập kiểu ZTNA giảm rủi ro bằng cách kết nối người dùng tới ứng dụng, không tới mạng |
Bảo mật theo vành đai truyền thống vẫn có vai trò của nó (bạn vẫn cần các kiểm soát ở biên). Vấn đề là các mô hình vành đai gặp khó khăn khi việc xâm nhập danh tính trở thành điểm vào phổ biến. Nếu kẻ tấn công có thể đăng nhập bằng thông tin đánh cắp, thì vành đai hầu như không giúp được gì.
Zero Trust Network Access (ZTNA): Công nghệ cốt lõi
Khi có người hỏi: “Zero trust networking là gì?”, họ thường hỏi về công nghệ trước.
ZTNA không phải là “Zero Trust đóng gói sẵn”. Đây là một mô hình truy cập giúp mô hình bảo mật zero trust trở nên khả thi, đặc biệt với những người dùng không còn ngồi trong mạng LAN của công ty.
Hãy xem ZTNA như lớp thực thi. Zero Trust là ý tưởng. ZTNA thay đổi thứ tự các bước.
Với truy cập từ xa kiểu cũ, bạn kết nối trước rồi mới tìm hiểu xem mình được phép làm gì. ZTNA thì ngược lại. Danh tính được kiểm tra ngay từ đầu. Trạng thái thiết bị được đánh giá. Chính sách được áp dụng. Chỉ sau đó kết nối mới được tạo, và nó được tạo đến một ứng dụng cụ thể, không phải đến toàn bộ mạng phía sau.
Không có địa chỉ IP nội bộ nào được cấp phát. Không có quyền truy cập ngầm vào các hệ thống lân cận. Mỗi phiên làm việc đều được giới hạn ngay từ thiết kế và được giám sát trong suốt thời gian hoạt động. Nếu trạng thái thiết bị suy giảm hoặc hành vi thay đổi, quyền truy cập có thể được điều chỉnh ngay giữa chừng. Luồng này là câu trả lời rõ ràng nhất cho “Zero trust network là gì” khi bạn cần một thứ thiết thực hơn là lý thuyết.
ZTNA và VPN: Những khác biệt chính
VPN (mạng riêng ảo) giả định rằng khi đã vào được bên trong thì bạn là người được tin tưởng. ZTNA thì giả định rằng giả định đó sớm muộn cũng sai. Chính sự khác biệt này khiến nhiều đội ngũ tìm hiểu “zero trust trong an ninh mạng là gì” thường bắt đầu từ đây.
| Tiêu chí | VPN | ZTNA |
|---|---|---|
| Phạm vi truy cập | Truy cập rộng vào mạng nội bộ | Truy cập theo ứng dụng hoặc tài nguyên cụ thể |
| Bề mặt tấn công | Lộ các đường đi trong mạng nội bộ | Ứng dụng nội bộ được giữ ẩn |
| Cách tin tưởng | Cấp tin tưởng sau khi kết nối | Đánh giá lại độ tin cậy trong suốt phiên |
| Khả năng mở rộng | Dễ nghẽn tại điểm trung tâm, khó mở rộng | Được thiết kế cho người dùng và ứng dụng phân tán |
| Trải nghiệm người dùng | Đường hầm toàn bộ, thường chậm hoặc không ổn định | Truy cập trực tiếp ứng dụng, thường nhẹ hơn |
| Mô hình triển khai | Cổng cố định | Thực thi phân tán hoặc trên nền đám mây |
Các mô hình triển khai ZTNA
Có hai mô hình phổ biến, và phần lớn môi trường cuối cùng đều dùng cả hai.
ZTNA dựa trên agent chạy trên các thiết bị được quản lý. Mô hình này cung cấp nhiều tín hiệu về trạng thái thiết bị hơn và kiểm soát chặt chẽ hơn, phù hợp với nhân viên và các thiết bị đầu cuối dùng lâu dài.
ZTNA không cài agent, hay còn gọi là khởi tạo từ dịch vụ, dựa vào danh tính và truy cập qua trình duyệt. Mô hình này hữu ích cho nhà thầu, đối tác và các trường hợp truy cập ngắn hạn, khi việc cài phần mềm không khả thi.
Không mô hình nào “zero trust hơn” mô hình còn lại. Mô hình zero trust hiệu quả khi quyền truy cập tương xứng với rủi ro, chứ không phải khi mọi thứ đều phải đi qua cùng một đường.
Zero trust và SASE: Tích hợp về kiến trúc
Zero trust và SASE thường bị lẫn lộn vì chúng hay xuất hiện cùng lúc. Các đội ngũ triển khai chúng đồng thời, nhà cung cấp giới thiệu chúng trong cùng một hơi, và nghe qua thì chúng gần như giống nhau. Thực ra không phải vậy. Chúng giải quyết những vấn đề khác nhau, và nhầm lẫn giữa hai khái niệm này thường dẫn đến những lựa chọn thiết kế vướng víu về sau.
Điểm giao nhau giữa SASE và Zero trust
SASE là một khung phân phối. Nó gói các dịch vụ mạng và bảo mật lại, đưa chúng đến gần người dùng và ứng dụng hơn, thường qua một biên mạng trên nền đám mây. Zero trust là logic được áp dụng bên trong khung đó.
Phần lớn nền tảng SASE đều áp dụng các ý tưởng của Zero Trust, dù có gọi tên như vậy hay không. ZTNA quyết định ai có thể truy cập một ứng dụng. Secure web gateway giám sát lưu lượng đi ra ngoài. Các quy tắc CASB định hình cách sử dụng SaaS. Firewall-as-a-service đảm nhiệm việc lọc mạng cơ bản.
Khi kết hợp lại, các thành phần này giúp áp dụng bảo mật zero trust một cách nhất quán mà không phải kéo toàn bộ lưu lượng quay về trung tâm dữ liệu.
Điểm khác biệt cốt lõi là: SASE trả lời câu hỏi các kiểm soát nằm ở đâu và được phân phối như thế nào. Mô hình zero trust trả lời câu hỏi khi nào và vì sao quyền truy cập nên được cho phép. Bạn có thể triển khai SASE mà không cần logic Zero Trust chặt chẽ, và cũng có thể áp dụng nguyên tắc Zero Trust mà không cần cả một ngăn xếp SASE đầy đủ. Hai khái niệm chồng lấn vì môi trường hiện đại thường cần cả hai.
Khi nào nên cân nhắc SASE cho Zero trust
SASE có ý nghĩa khi bản thân kiến trúc đã mang tính phân tán.
Nếu lực lượng lao động của bạn trải rộng nhiều khu vực, ứng dụng nằm trên nhiều đám mây và lưu lượng SaaS chiếm ưu thế, thì bảo mật tập trung sẽ bắt đầu trở nên chậm chạp và dễ vỡ. SASE giúp thực thi bảo mật zero trust gần người dùng hơn, giảm độ trễ và sự phình to trong vận hành.
Nó cũng hữu ích khi đội ngũ muốn gom bớt một loạt giải pháp rời rạc. Các tổ chức có VPN, proxy web, CASB và tường lửa tách biệt thường gặp khó khăn với chính sách không nhất quán. Cách tiếp cận SASE có thể đơn giản hóa việc phân phối, đồng thời vẫn tuân thủ nguyên tắc bảo mật zero trust ở tầng nền.
Điều SASE không làm là xác định sự tin cậy thay bạn. Phần đó vẫn cần chính sách rõ ràng, dữ liệu danh tính sạch và kỷ luật thực hiện.
Lợi ích của mạng zero trust
Sau khi đặt câu hỏi “mô hình bảo mật zero trust là gì?”, phần lớn mọi người bắt đầu tự hỏi về giá trị thực sự của nó. Hiện nay, khoảng 82% doanh nghiệp đã áp dụng mô hình zero trust. Lý do không phải vì nghe thanh lịch. Mà vì mô hình này giúp một số vấn đề trở nên dễ kiểm soát, đo lường và giải thích hơn khi có sự cố xảy ra.
Các kết quả chính mà tổ chức nhận thấy gồm:
- Phạm vi thiệt hại khi sự cố nhỏ hơn: Một tài khoản hoặc thiết bị bị xâm nhập chỉ có thể chạm đến những gì nó vốn đã được phép truy cập. Nó không lan ra toàn bộ môi trường.
- Phát hiện và phản ứng nhanh hơn: Việc kiểm tra liên tục khiến các hành vi bất thường khó bị bỏ qua hơn, giúp rút ngắn quá trình điều tra và giảm thời gian kẻ tấn công ẩn náu.
- Trách nhiệm truy cập rõ ràng hơn: Bạn có thể biết ai đã truy cập gì, trong điều kiện nào và quy tắc nào cho phép điều đó. Mức độ minh bạch này rất quan trọng khi mọi thứ bắt đầu rối tung.
- Giảm phụ thuộc vào vị trí mạng: Nơi người dùng kết nối không còn quyết định quá nhiều, giúp các mô hình làm việc từ xa và kết hợp dễ hiểu và dễ quản lý hơn.
- Kiểm soát truy cập dễ dự đoán hơn: Quy tắc nằm trong chính sách, thay vì những thay đổi tường lửa được nhớ nửa vời hay quyền thừa kế mà không ai còn sở hữu.
- Giảm tác động từ việc lộ thông tin xác thực: Khi quyền truy cập hẹp và có thời hạn ngắn, thông tin đăng nhập bị lộ cũng không thể đi xa.
Điểm chung không phải là sự hoàn hảo. Mà là khả năng kiểm soát. Một mạng zero trust giúp các sự cố nhỏ hơn, dễ thấy hơn và dễ ngăn chặn hơn.
Zero trust network là gì và dùng để làm gì? Các trường hợp sử dụng
Zero Trust quan trọng nhất ở những nơi mà trước đây sự tin cậy được mặc định mà ít khi suy xét. Đây là những tình huống mà mô hình này phát huy hiệu quả rõ rệt.
Bảo vệ lực lượng lao động từ xa và kết hợp
Làm việc từ xa không chỉ đưa mọi người ra khỏi văn phòng. Nó còn khiến vị trí địa lý mất đi giá trị tin cậy thực sự. Zero trust phản ứng bằng cách gắn quyền truy cập với danh tính và tình trạng thiết bị, thay vì vị trí trong mạng. Người dùng kết nối đến từng ứng dụng riêng lẻ, chứ không phải toàn bộ mạng nội bộ. Mức độ phơi bày được thu hẹp mà không buộc mọi người phải đi qua một thiết lập VPN dễ vỡ.
Phòng chống ransomware
Ransomware lây lan bằng cách di chuyển ngang. Zero trust được thiết kế để làm chậm quá trình đó và hạn chế phạm vi nó có thể đi.
Các kiểm tra danh tính chặt chẽ làm giảm khả năng xâm nhập ban đầu. Phân đoạn vi mô hạn chế nơi các tài khoản bị xâm nhập có thể đi tiếp. Việc xác thực liên tục giúp hành vi bất thường kích hoạt thay đổi quyền truy cập trước khi việc mã hóa lan rộng khắp môi trường. Mục tiêu không phải là ngăn chặn mọi cuộc xâm nhập, mà là ngăn một sai sót biến thành sự cố ngừng hoạt động trên toàn công ty.
Chuỗi cung ứng và truy cập của bên thứ ba
Nhà cung cấp và nhà thầu thường cần quyền truy cập nhanh, và thường chỉ cần trong thời gian ngắn. Các thiết lập truyền thống xử lý việc này kém. Họ cấp quyền rộng để công việc không bị gián đoạn, rồi quên thu hồi. Zero trust xử lý khác đi. Quyền truy cập được giới hạn trong từng ứng dụng cụ thể, bị giới hạn về thời gian và được hỗ trợ bởi các quy tắc rõ ràng. Nếu thông tin đăng nhập của đối tác bị đánh cắp, hậu quả vẫn ở mức nhỏ. Điều này đặc biệt quan trọng khi các cuộc tấn công chuỗi cung ứng hiện nay thường trông giống hệt công việc bình thường.
Bảo mật IoT và thiết bị không được quản lý
Nhiều thiết bị không thể chạy agent hoặc hỗ trợ xác thực hiện đại. Zero trust không giả vờ rằng chúng có thể.
Thay vào đó, nó dựa vào phân đoạn và các kiểm soát dựa trên hành vi. Thiết bị được cô lập, chỉ được phép giao tiếp ở nơi thực sự cần thiết và được giám sát chặt chẽ. Nếu có thứ gì đó hoạt động bất thường, nó sẽ không được hưởng sự nghi ngờ có lợi. Đây là một trong số ít cách thực tế để quản lý rủi ro trong môi trường đầy phần cứng không chuẩn hóa.
Bảo mật đa đám mây và SaaS
Môi trường đa đám mây phá vỡ các giả định rất nhanh. Mạng khác nhau, kiểm soát khác nhau, nhưng người dùng vẫn là những người đó.
Zero trust áp dụng danh tính và chính sách nhất quán trên các nhà cung cấp đám mây và nền tảng SaaS. Quyết định truy cập không phụ thuộc vào nơi ứng dụng chạy. Liên kết danh tính và chính sách tập trung giúp tránh những khoảng hở xuất hiện khi mỗi môi trường được bảo vệ riêng lẻ.
Zero trust hoạt động thế nào trong thực tế
Nhiều người tìm hiểu ý nghĩa của zero trust thấy khái niệm này khá trừu tượng, cho đến khi họ theo dõi một yêu cầu duy nhất khi nó đi qua hệ thống.
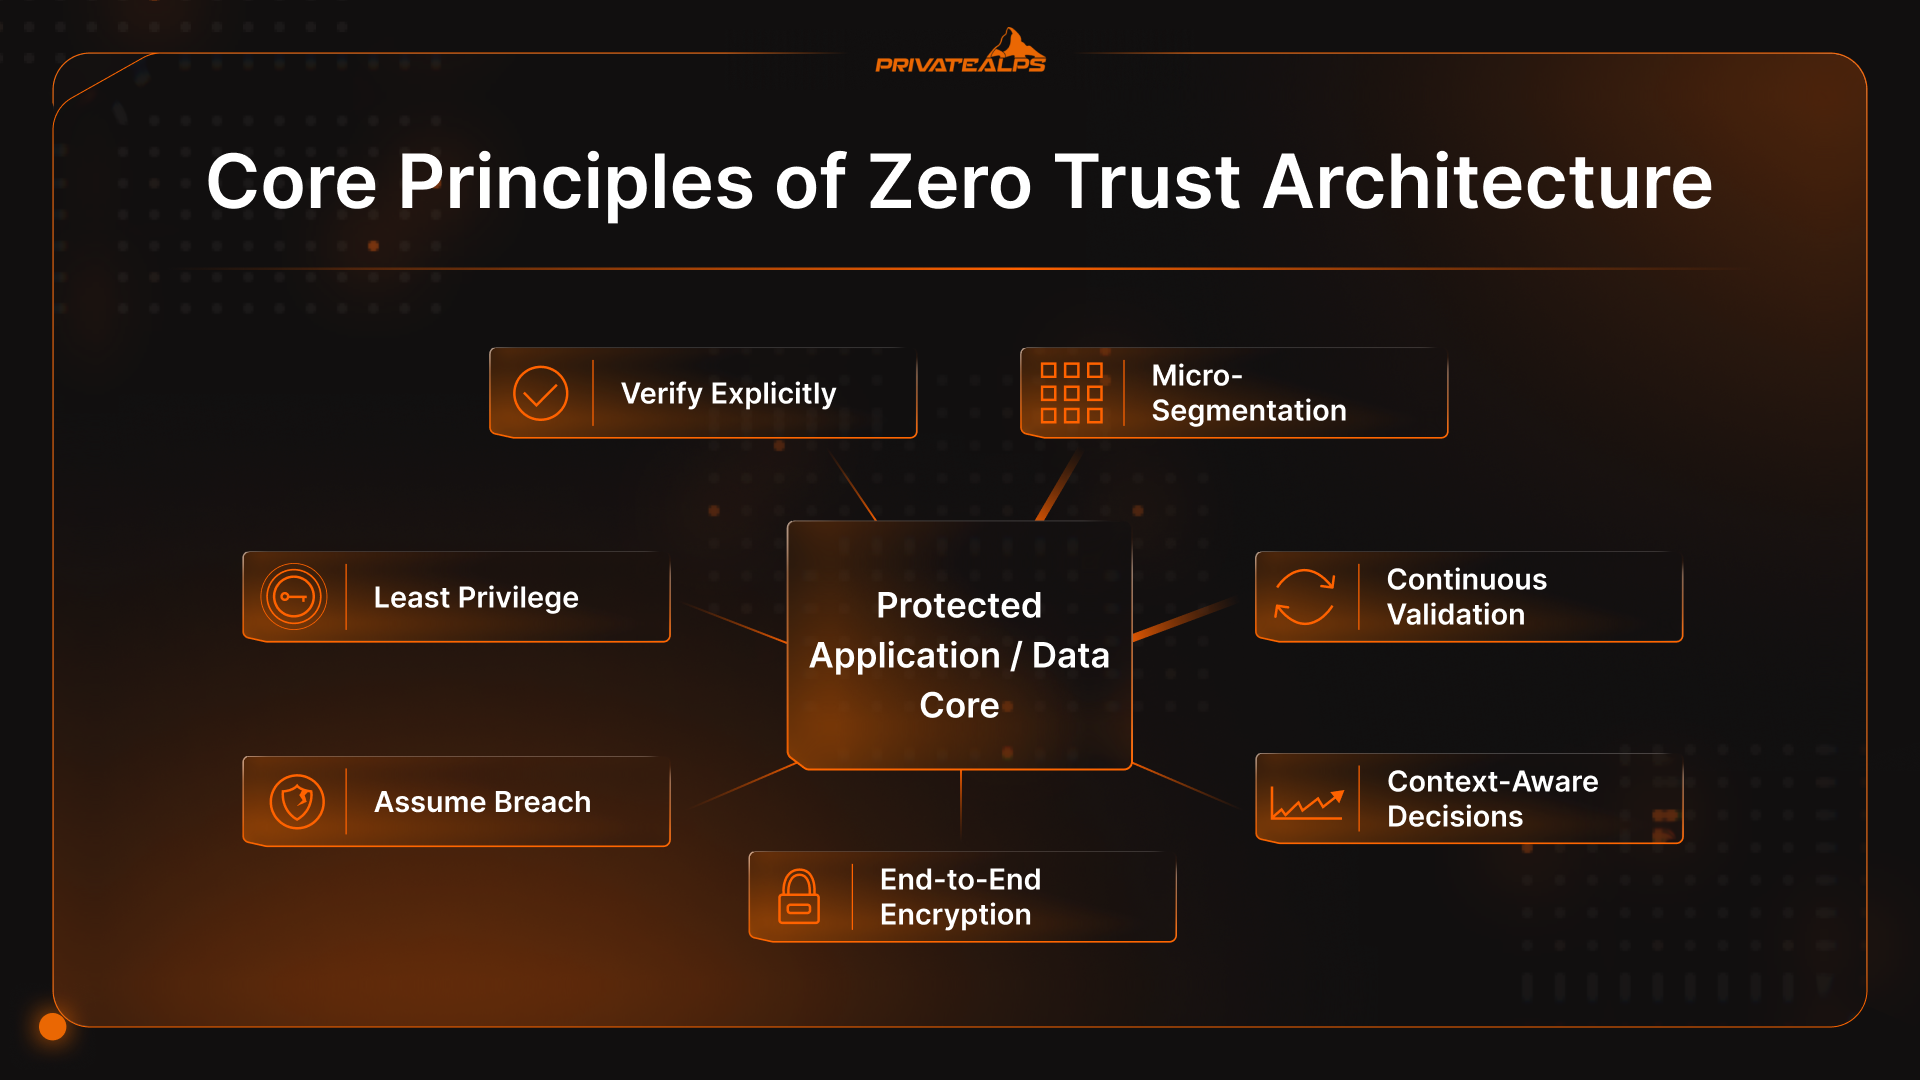
Luồng yêu cầu truy cập diễn ra như sau:
- Kiểm tra danh tính trước tiên: Người dùng hoặc dịch vụ yêu cầu truy cập. Thông tin đăng nhập được xác thực, nhưng đó mới chỉ là điểm khởi đầu. Người này là ai, họ giữ vai trò gì và thường hành xử ra sao đều được tính đến.
- Thiết bị cũng có tiếng nói: Yêu cầu không chỉ dựa vào danh tính. Hệ thống xem xét thiết bị: mức độ vá lỗi, mã hóa, bảo vệ đầu cuối, dấu hiệu bị can thiệp. Một lần đăng nhập hợp lệ từ thiết bị có rủi ro sẽ làm thay đổi kết quả.
- Chính sách quyết định, không phải mạng: Chính sách cân nhắc danh tính, trạng thái thiết bị, mức độ nhạy cảm của tài nguyên và điều kiện hiện tại. Đây mới là nơi phần lớn quyết định truy cập thực sự diễn ra trong mạng zero trust, chứ không phải ở tường lửa.
- Một phiên truy cập hẹp được tạo ra: Nếu quyền truy cập được chấp thuận, kết nối chỉ được thiết lập đến một ứng dụng hoặc dịch vụ. Không có quyền truy cập mạng tổng quát nào được trao, cũng không có chuyện “bạn đã ở trong rồi”.
- Phiên luôn được giám sát: Hoạt động không được miễn trừ sau khi đã phê duyệt. Nếu hành vi thay đổi, quyền truy cập có thể bị siết chặt hoặc chấm dứt. Sự tin cậy luôn mang tính tạm thời trong suốt quá trình.
Ra quyết định dựa trên ngữ cảnh
Các quyết định zero trust thay đổi khi điều kiện thay đổi.
Một lần đăng nhập từ quốc gia mới. Hoạt động vào lúc khuya. Một đợt tải xuống đột biến. Không có cái nào mặc định nghĩa là “tắt hết”. Nhưng chúng cho thấy đã đến lúc cần đánh giá lại. Hệ thống có thể tăng cường xác minh, hạn chế một số hành động hoặc kết thúc phiên nếu cần.
Đó là sự khác biệt giữa bảo mật tĩnh và mạng zero trust. Sự tin cậy không phải có hoặc không. Nó có thể điều chỉnh và thay đổi theo rủi ro.
Zero trust trong môi trường đám mây và kết hợp
Các thiết lập đám mây và kết hợp là nơi nhiều người bắt đầu hỏi “mô hình zero trust là gì” đầu tiên, vì các giả định tin cậy cũ đã không còn hiệu quả. Ứng dụng di chuyển giữa các môi trường. Người dùng chuyển qua lại giữa các mạng. Dữ liệu chảy qua các công cụ SaaS mà không ai kiểm soát hoàn toàn.
Zero Trust hoạt động tốt trong những môi trường này vì nó không gắn với vị trí. Danh tính và chính sách hoạt động giống nhau dù một thứ đang chạy trên đám mây công cộng, trung tâm dữ liệu riêng hay dịch vụ SaaS. Sự nhất quán này mang lại hiệu quả hơn bất kỳ kiểm soát đơn lẻ nào.
Môi trường kết hợp cũng nhanh chóng bộc lộ những trở ngại.
Hệ thống cũ thường không thể xử lý xác thực hiện đại. Danh tính nằm rải rác ở quá nhiều nơi. Phân đoạn tồn tại trên lý thuyết nhưng không được thực thi. Dưới áp lực, các đội ngũ thường nới rộng quyền truy cập “tạm thời” để công việc không bị đình trệ.
Zero trust không tự động giải quyết những vấn đề đó. Nó chỉ đưa chúng ra ánh sáng. Những đội ngũ tiến lên là những người coi các điểm yếu như vấn đề thiết kế cần giải quyết, chứ không phải lý do để quay lại với sự tin cậy mặc định trên toàn bộ.
Triển khai Zero trust: Cách tiếp cận theo giai đoạn
Zero trust không bao giờ xuất hiện trong một lần. Ai tuyên bố đã “triển khai xong” thì có lẽ chỉ đổi tên vài kiểm soát rồi dừng ở đó. Trong môi trường thực tế, nó đến theo từng phần, và thường được thúc đẩy bởi một sự cố nào đó.
Hầu hết các đội ngũ đều trải qua những giai đoạn giống nhau:
- Đánh giá: Bạn kiểm kê danh tính, thiết bị, ứng dụng và các đường truy cập.
- Ưu tiên: Bạn chọn những thứ sẽ gây thiệt hại lớn nhất nếu xảy ra sự cố.
- Thí điểm: Bạn siết chặt một phần nhỏ. Một ứng dụng. Một quy trình.
- Mở rộng: Bạn lặp lại những gì hiệu quả và chuẩn hóa những gì chưa hiệu quả.
- Tối ưu: Bạn loại bỏ những rào cản không mang lại thêm sự an toàn.
Với phần lớn doanh nghiệp, nơi tốt nhất để bắt đầu là những chỗ mà thất bại gây thiệt hại thực sự về tiền bạc hoặc uy tín.
Tài khoản đặc quyền. Dữ liệu nhạy cảm. Hệ thống sản xuất. Nền tảng tài chính và danh tính. Đây là những nơi kẻ tấn công nhắm tới và cũng là nơi sai sót leo thang nhanh chóng. Siết chặt truy cập ở đây buộc mọi thứ phải rõ ràng ngay từ đầu và chứng minh mô hình hoạt động tốt khi rủi ro cao.
Các rào cản triển khai thường gặp
Những vấn đề giống nhau xuất hiện gần như ở mọi nơi.
Hệ thống cũ không thể xử lý xác thực hiện đại. Dữ liệu danh tính bị phân mảnh. Quyền truy cập rộng hơn rất nhiều so với những gì ai đó còn nhớ đã cấp. Các công cụ bị chồng chéo. Người dùng phản đối khi những lối tắt đã tồn tại lâu nay biến mất.
Không có gì trong số này là bất ngờ. Bảo mật zero trust không tạo ra những vấn đề này. Nó chỉ khiến chúng không còn bị che giấu. Những đội ngũ chấp nhận điều đó sẽ tiến lên. Những đội chờ một lần triển khai suôn sẻ thường thì không.
Hạn chế và những lời chỉ trích về zero trust
Zero trust không phải là thuốc chữa bách bệnh. Một số vấn đề vẫn tồn tại dù quyền truy cập đã được phân quyền chặt chẽ hơn.
- Nó không ngăn được những người nội bộ có quyền truy cập hợp lệ: Nếu ai đó được phép làm một việc nhưng lại chọn lạm dụng quyền đó, zero trust không thể đọc được suy nghĩ của họ. Điều nó làm được là giữ cho thiệt hại được khoanh vùng và hiển thị rõ ràng.
- Nhiều triển khai chỉ là làm cho có: Chỉ thêm MFA và đổi tên VPN (mạng riêng ảo) thành zero trust thì không thay đổi được mấy. Quyền truy cập quá rộng, tài khoản cũ không còn dùng và những “ngoại lệ tạm thời” vẫn là nguyên nhân gây ra phần lớn rắc rối.
- Khối lượng vận hành khiến nhiều người bất ngờ: Các chính sách cần được theo dõi thường xuyên. Dữ liệu danh tính cần được dọn dẹp. Nhật ký dồn lại rất nhanh. Trước khi mọi thứ ổn định, chúng thường còn ồn ào hơn.
- Hệ thống cũ gây cản trở: Ứng dụng đời cũ không hiểu danh tính hiện đại hay kiểm soát truy cập chi tiết. Các ngoại lệ bắt đầu len lỏi vào, và những ngoại lệ đó cần có người chịu trách nhiệm.
- Trải nghiệm người dùng có thể bị ảnh hưởng nếu không ai để ý: Khi quyền truy cập có vẻ ngẫu nhiên hoặc chậm chạp, mọi người sẽ tìm cách đi vòng qua các biện pháp kiểm soát. Zero trust thất bại khi những trở ngại không được quản lý.
Zero trust giúp giảm rủi ro. Nhưng nó không thay thế được phán đoán, trách nhiệm và việc theo dõi đến cùng.
Các khung và mô hình zero trust
Khi zero trust bắt đầu xuất hiện trong các cuộc kiểm toán và ngôn ngữ mua sắm, các khung tiêu chuẩn cũng theo sau. Dưới đây là hai khung bạn có thể đã biết:
- NIST 800-207: NIST SP 800-207 là nền tảng mà hầu hết các công việc zero trust nghiêm túc đều dựa vào. Nó không quy định công cụ hay sơ đồ cụ thể. Thay vào đó, nó đưa ra các nguyên tắc: bảo vệ mọi thứ, cấp quyền truy cập theo từng phiên và liên tục đánh giá lại niềm tin.
- Mô hình độ trưởng thành Zero Trust của CISA: Mô hình của CISA giải thích rằng zero trust không phải là nhị phân, tức không chỉ có hoặc không. Mô hình này chia ý tưởng thành năm lĩnh vực: danh tính, thiết bị, mạng, ứng dụng và dữ liệu, đồng thời mô tả các giai đoạn từ cách tiếp cận cũ đến cách tiếp cận trưởng thành hơn. Hầu hết các tổ chức không tiến triển đồng đều. Danh tính có thể đi trước xa so với kiểm soát mạng, còn quản trị dữ liệu có thể chậm hơn mọi thứ khác. Sự không đồng đều đó là bình thường.
Ngoài ra, các quy định vẫn đang tiếp tục thay đổi. Với nhiều tổ chức, zero trust không bắt đầu như một mục tiêu thiết kế. Nó bắt đầu như một yêu cầu bắt buộc.
Sắc lệnh hành pháp 14028 buộc các cơ quan liên bang Hoa Kỳ phải ngừng coi zero trust là chủ đề để bàn luận và bắt đầu coi nó là thứ có thể đo lường được. Áp lực tương tự cũng xuất hiện trong lĩnh vực y tế, thanh toán và dịch vụ tài chính.
Zero trust rồi sẽ đi về đâu
Zero trust chỉ phát huy tác dụng khi bạn ngừng coi nó như một đích đến. Nó gần với việc bảo trì thường xuyên hơn. Các giả định dần lỗi thời. Quyền truy cập thay đổi. Hệ thống tiến hóa nhanh hơn chính sách. Sự chuyển đổi thực sự là nhận ra những nơi niềm tin vẫn đang diễn ra tự động và quyết định xem điều đó còn hợp lý hay không. Phần còn lại sẽ tự nhiên theo sau.
Nếu bạn muốn tìm hiểu thêm, nơi đáng xem nhất không phải là công cụ. Đó là những đường đi truy cập mà không ai còn đặt câu hỏi nữa.
Câu hỏi thường gặp
Zero trust là sản phẩm hay là một khung?
Đây là một khung. zero trust mô tả cách các quyết định về niềm tin nên vận hành theo thời gian. Các sản phẩm giúp thực thi từng phần của nó, nhưng không sản phẩm nào tự nó là zero trust.
Zero trust có thay thế VPN không?
Trong nhiều môi trường thì có. ZTNA (truy cập mạng zero trust) thường thay thế VPN khi mục tiêu là cho người dùng truy cập các ứng dụng cụ thể thay vì đưa họ vào thẳng mạng nội bộ.
Triển khai zero trust mất bao lâu?
Không có một mốc kết thúc rõ ràng. Hầu hết các tổ chức dành nhiều năm để siết chặt các phần khác nhau của mô hình, khi danh tính, thiết bị và ứng dụng tiến bộ với tốc độ khác nhau.
Các tổ chức nhỏ có thể áp dụng zero trust không?
Hầu hết đã áp dụng, dù không gọi tên như vậy. Hãy bắt đầu với danh tính, MFA và quyền truy cập hẹp. Chỉ thêm khi có sự cố xảy ra hoặc rủi ro đòi hỏi.
Khác biệt giữa Zero Trust và ZTNA là gì?
Zero Trust là cách tiếp cận. ZTNA là một cách áp dụng nó, chủ yếu cho truy cập của người dùng và ứng dụng. Một bên là bộ quy tắc, còn bên kia là công cụ làm theo bộ quy tắc đó.
