



Öffentliche vs. private IP-Adresse: Was ist der Unterschied?
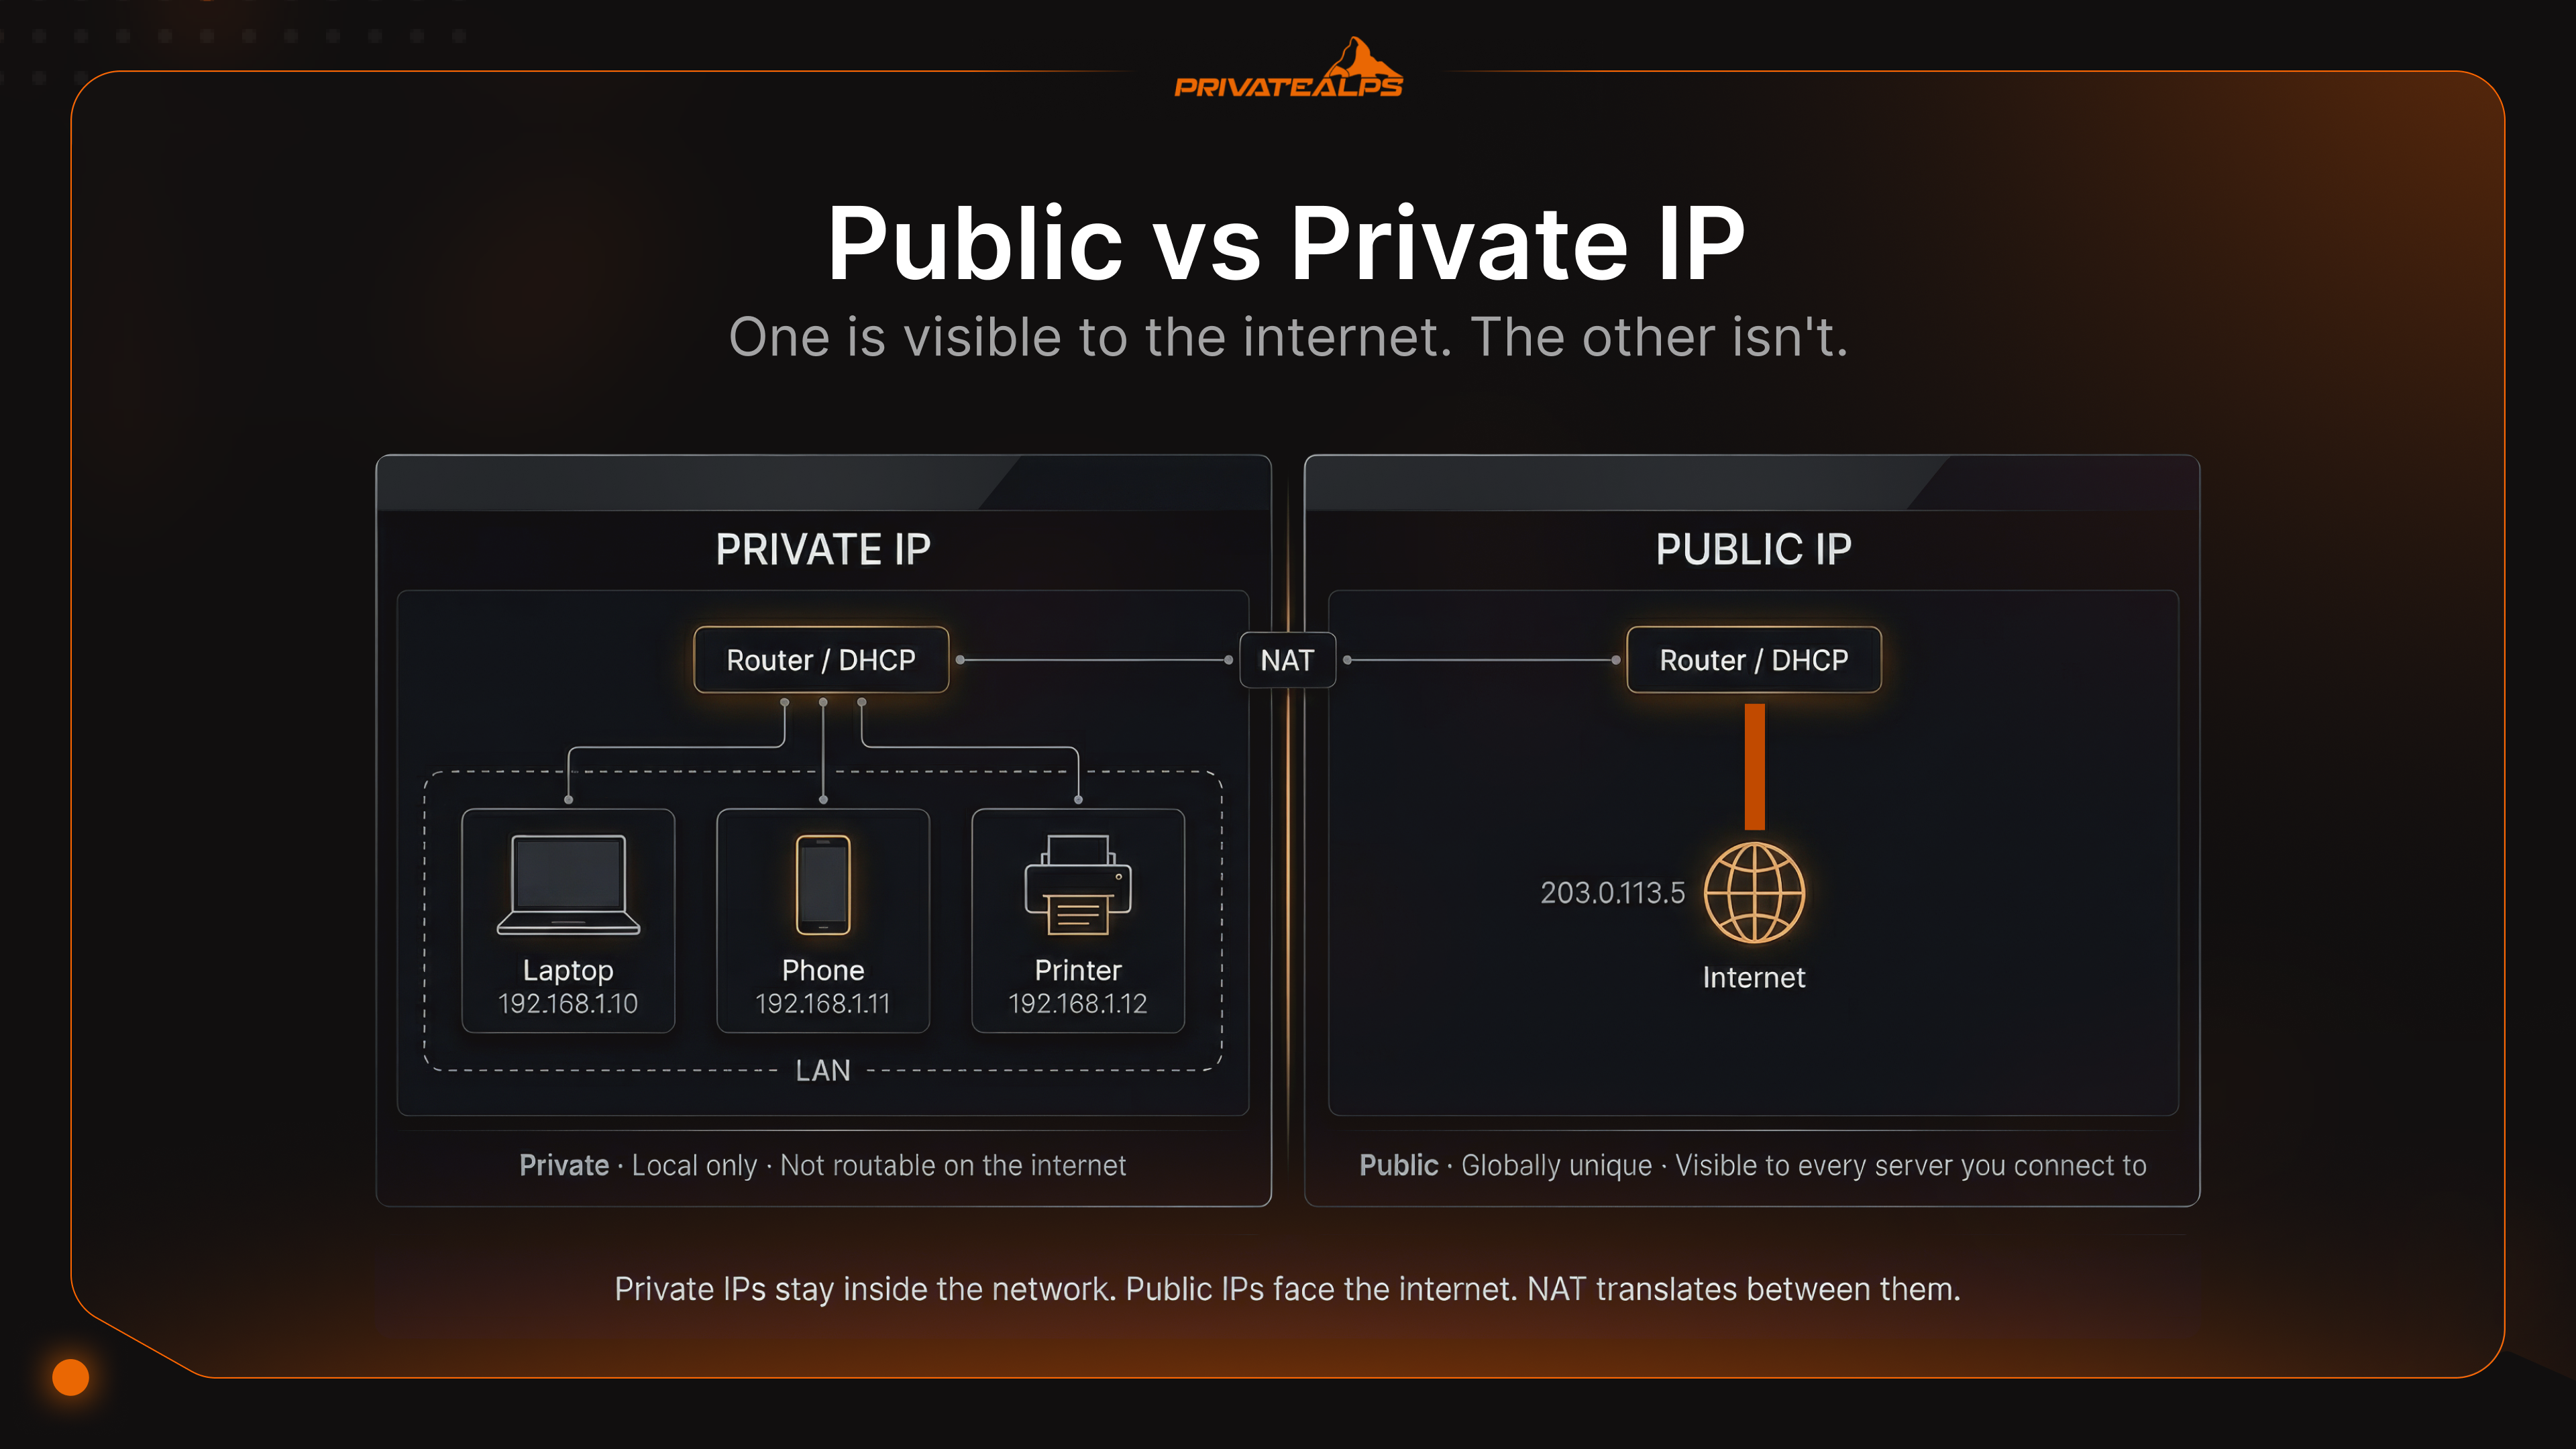
Führen Sie auf einem beliebigen Windows-Rechner den Befehl ipconfig aus, und Sie sehen wahrscheinlich etwas, das mit 192.168 beginnt. Prüfen Sie dann, welche IP-Adresse Google für Ihre Verbindung anzeigt: Es ist eine völlig andere Nummer. Die eine ist nicht unecht, sie ist nur lokal. Genau diese Verwirrung ist der Kern des Themas öffentliche vs. private IP-Adresse. Keine der beiden Angaben ist falsch. Sie beantworten nur unterschiedliche Fragen.
Der Unterschied zwischen öffentlichen und privaten IP-Adressen wird dann wichtig, wenn Sie mehr tun möchten, als einen Browser-Tab zu öffnen. Selbst gehosteter Server? Portweiterleitung? VPN-Endpunkt? Wenn Sie nicht verstehen, welcher IP-Typ wo hingehört, verlieren Sie sich in einer Konfiguration, die von Anfang an nicht funktionieren konnte.
KI-Zusammenfassung
Eine private IP-Adresse ist eine nicht routbare Adresse, die innerhalb eines lokalen Netzwerks vergeben wird und aus drei in RFC 1918 definierten reservierten Bereichen stammt. Eine öffentliche IP-Adresse ist eine global routbare Adresse, die ein Internetdienstanbieter (ISP) aus Blöcken vergibt, welche von den Regionalen Internetregistrierungsstellen (RIRs) zugeteilt wurden. Network Address Translation (NAT), genauer Port Address Translation (PAT), verbindet beide, indem es mehrere private IP-Adressen einer einzigen öffentlichen IP-Adresse zuordnet.
Die drei privaten RFC-1918-Bereiche sind 10.0.0.0/8, 172.16.0.0/12 und 192.168.0.0/16. Der wesentliche Unterschied zwischen öffentlicher und privater IP-Adresse liegt in der Routbarkeit: Internet-Router verwerfen Datenverkehr mit privaten IP-Adressen einfach. Wenn eine öffentliche und eine private IP-Adresse miteinander kommunizieren müssen, übernimmt NAT die Übersetzung an der Grenze.
Wichtige Fakten:
- Private IP-Adressen können in getrennten Netzwerken mehrfach verwendet werden; öffentliche IP-Adressen sind global eindeutig
- NAT (PAT) ist der vorherrschende Mechanismus, der private und öffentliche Adressräume verbindet
- Die IANA erschöpfte im Februar 2011 ihren zentralen IPv4-Pool; die RIRs vergaben je nach Region bis 2019 weiter
- CG-NAT vergibt eine private IP-Adresse auf Ebene des ISP und unterbricht eingehende Verbindungen unbemerkt
- IPv6 führt globale Unicast-Adressen (GUA) ein, die den Adressmangel beheben, jedoch keine Sicherheitsgrenzen schaffen
Was ist eine private IP-Adresse?
Ihr Router verteilt private IP-Adressen an alle Geräte im lokalen Netzwerk: Smartphones, Laptops, Smart Speaker und den Drucker, den niemand anfasst. Diese Adressen gelten nur lokal. Außerhalb des Routers haben sie keine Bedeutung; das weitere Internet weiß nicht, dass es sie gibt, und würde sie auch nicht routen, selbst wenn es sie kennen würde.
Warum nicht? Weil die IANA bestimmte Bereiche nach RFC 1918 ausschließlich für die interne Nutzung reserviert hat. Jedes Paket, das bei einem öffentlichen Router mit einer Quelladresse aus einem dieser Bereiche ankommt, wird sofort verworfen. Das ist so beabsichtigt. Deshalb kann 192.168.1.x gleichzeitig in Ihrer Wohnung, im Bürogebäude um die Ecke und in einem Rechenzentrum in Frankfurt existieren, ohne dass es zu Konflikten kommt.
Die drei RFC-1918-Bereiche:
- 10.0.0.0/8 – 16.777.216 Adressen; häufig in großen Unternehmens- und Rechenzentrumsumgebungen genutzt
- 172.16.0.0/12 – 1.048.576 Adressen; verbreitet in mittelgroßen Netzwerken, oft die Standardeinstellung für VPN-Adresspools
- 192.168.0.0/16 – 65.536 Adressen; der Bereich, den Ihr Heimrouter mit an Sicherheit grenzender Wahrscheinlichkeit ohne Rückfrage gewählt hat
Geräte beziehen ihre privaten Adressen automatisch; dafür sorgt der DHCP-Server des Routers. Der Vorgang umfasst vier Schritte: Das Gerät sendet eine Discover-Broadcast-Nachricht, der Server antwortet mit einem Offer, das Gerät bestätigt mit einem Request, und der Server bestätigt mit einem Acknowledge. Man nennt das DORA. Es dauert weniger als eine Sekunde.
Es gibt einen fünften Bereich, den fast kein Tutorial erwähnt, mit dem aber jeder Systemadministrator irgendwann zu tun hat: APIPA, 169.254.0.0/16. Er ist im IANA-Register für besondere Zwecke als „Link Local“ eingetragen und in RFC 3927 formal definiert. Niemand konfiguriert APIPA bewusst. Er taucht auf, wenn ein Rechner keinen DHCP-Server erreichen kann, etwa weil der Adresspool erschöpft ist, der Server ausgefallen ist oder jemand das Kabel zum ungünstigsten Zeitpunkt abgezogen hat. Das Betriebssystem weicht dann auf eine Selbstzuweisung aus diesem Bereich aus. Sehen Sie 169.254.x.x auf einer Schnittstelle, ist die DHCP-Aushandlung fehlgeschlagen. Dieser Rechner hat keinen funktionierenden Weg zum Router.
Was ist eine öffentliche IP-Adresse?
Eine öffentliche IP-Adresse ist das Gesicht Ihres Netzwerks nach außen. Sie durchläuft die gesamte Routing-Infrastruktur des Internets: Jeder Hop vom Netzknoten Ihres ISP bis zu einem Server in einem anderen Land nutzt diese Adresse, um Pakete an Sie zurückzusenden. Ihr ISP weist sie Ihrem Router zu und entnimmt sie Blöcken, die von den Regionalen Internetregistrierungsstellen vergeben wurden: ARIN für Amerika, RIPE NCC für Europa, den Nahen Osten und Zentralasien sowie APNIC für den asiatisch-pazifischen Raum. Zwei Netzwerke können dieselbe Adresse nicht gleichzeitig besitzen. Auf dieser Eindeutigkeit beruht der gesamte Mechanismus.
Die meisten Heimanwender erhalten standardmäßig eine dynamische IP-Adresse: Der ISP entnimmt sie einem gemeinsam genutzten Pool, und sie kann sich nach einem Neustart des Modems ändern. Für die allgemeine Nutzung ist das in Ordnung. Wollen Sie jedoch etwas betreiben, das dauerhaft erreichbar sein muss, wird es zum Problem. Statische IP-Adressen ändern sich nicht. Sie werden im Voraus zugewiesen, sind dauerhaft mit Ihrem Konto verknüpft und notwendig, wenn Sie einen Mailserver hosten, einen VPN-Endpunkt betreiben oder rDNS-Einträge verwalten.
Dann gibt es noch das Szenario, das viele Menschen völlig unvorbereitet trifft: Carrier-Grade NAT (CG-NAT). Manche ISPs weisen Ihnen keine echte öffentliche IP-Adresse zu, sondern setzen Sie hinter eine NAT-Schicht in ihrer eigenen Infrastruktur. Ihr Router erhält eine Adresse aus 100.64.0.0/10, dem gemeinsamen Adressraum nach RFC 6598, der auf Ebene des ISP privat ist. Der Unterschied zu einer gewöhnlichen privaten IP-Adresse? Ihr Router glaubt, eine echte Verbindung zu haben, Ihre Firewall-Regeln sehen korrekt aus und Ihre Portweiterleitung wirkt richtig. Doch nichts davon hat eine Wirkung. Eingehender Datenverkehr erreicht das NAT des ISP nie. VPN-Server funktionieren nicht mehr, selbst gehostete Dienste sind nicht erreichbar, Remote-Desktop-Verbindungen brechen ab. Der einzige Ausweg ist, den ISP um eine dedizierte öffentliche IP-Adresse zu bitten, die bei den meisten Anbietern ein kostenpflichtiges Zusatzangebot ist.
Öffentliche vs. private IP-Adresse: Die wichtigsten Unterschiede im Überblick
Auf eine Frage reduziert, lautet der Vergleich zwischen öffentlicher und privater IP-Adresse: Kann ein beliebiger Rechner im Internet jetzt ein Paket an Sie senden? Wenn ja, handelt es sich um eine öffentliche IP-Adresse. Wenn die Antwort lautet „nur nachdem NAT sie übersetzt hat“ oder „diese Adresse existiert im Internet nicht“, handelt es sich um eine private.
| Merkmal | Private IP-Adresse | Öffentliche IP-Adresse |
|---|---|---|
| Routbarkeit | Im öffentlichen Internet nicht routbar | Global routbar |
| Vergabequelle | DHCP-Server (Router/lokaler Server) | ISP, aus von RIRs zugeteilten Blöcken |
| Eindeutigkeit | Nur innerhalb eines lokalen Netzwerks eindeutig | Global eindeutig |
| NAT erforderlich | Ja: NAT übersetzt in die öffentliche IP-Adresse für den Internetzugang | Nein: direkt erreichbar |
| Typische Nutzung | LAN-Geräte, Drucker, interne Server | Websites, Mailserver, VPN-Endpunkte |
| Rückverfolgbarkeit | Für Außenstehende unsichtbar | ISP, Stadt/Region und Name des ISP sind sichtbar |
| Kosten | Kostenlos (vom Router vergeben) | Im ISP-Tarif enthalten; statische IP kostet meist extra |
| Beispieladresse | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| Wenn sie fehlt | Das Gerät kann im LAN nicht kommunizieren | Das LAN kann das Internet nicht erreichen |
Wie NAT private und öffentliche IP-Adressen verbindet
IPv4 hatte nie genug Adressen, damit jedes Gerät weltweit eine eigene erhalten konnte. Insgesamt gibt es etwa 4,3 Milliarden davon, eine Zahl, die in den frühen 1980er-Jahren großzügig wirkte und innerhalb weniger Jahrzehnte offensichtlich knapp werden würde. NAT (Network Address Translation) dehnt diesen Adressraum aus. Es verbindet eine private und eine öffentliche IP-Adresse am Router: Ihr internes Gerät sendet Datenverkehr nach außen, der Router ersetzt die Quelladresse durch seine eigene öffentliche IP-Adresse, speichert, welcher interne Port zu welchem Gerät gehört, und kehrt den Vorgang um, sobald die Antwort eintrifft.
So verläuft eine typische ausgehende Verbindung:
Ihr Laptop mit der Adresse 192.168.1.10 sendet ein Paket an 93.184.216.34 (example.com). Quellport: 51200. Das Paket erreicht den Router. Der Router ersetzt 192.168.1.10:51200 durch die nach außen sichtbare Adresse 203.0.113.5:41500 und trägt diese Zuordnung in eine Übersetzungstabelle ein. Das Paket wird versendet und erscheint für die Außenwelt so, als stamme es von der IP-Adresse des Routers. example.com antwortet an 203.0.113.5:41500. Der Router sucht Port 41500, stellt fest, dass er zu 192.168.1.10:51200 gehört, schreibt das Ziel um, und das Paket erreicht Ihren Laptop.
Dass sich NAT flächendeckend durchgesetzt hat, liegt nicht an seiner Eleganz, sondern daran, dass der zentrale IPv4-Pool der IANA am 3. Februar 2011 auf null sank (IANA). Die regionalen Registrierungsstellen hatten eigene Reserven und machten weiter: APNIC ging im April 2011 aus, RIPE NCC im September 2012 (und führte dabei eine Richtlinie für eine letzte Vergabe eines /22-Blocks ein), LACNIC im Juni 2014, ARIN im September 2015. AFRINIC begann im April 2017 mit der Rationierung in Phase 1, und RIPE NCC vergab im November 2019 die tatsächlich letzte Zuteilung. NAT hielt das gesamte IPv4-Internet während dieser ganzen Zeit funktionsfähig.
Drei NAT-Varianten, von denen eine dominiert:
| Typ | Funktionsweise | Einsatzort |
|---|---|---|
| Statisches NAT | Feste Eins-zu-eins-Zuordnung: eine private Adresse zu einer öffentlichen Adresse | DMZ-Aufbauten, dedizierte öffentlich erreichbare Server |
| Dynamisches NAT | Private Adressen entnehmen einem Pool öffentlicher Adressen | Unternehmen mit mehreren öffentlichen IP-Adressen |
| PAT (Port Address Translation) | Viele private Adressen teilen sich eine öffentliche IP-Adresse und werden über Portnummern unterschieden | Heimrouter, Edge-Geräte in Unternehmen, CG-NAT-Infrastruktur |
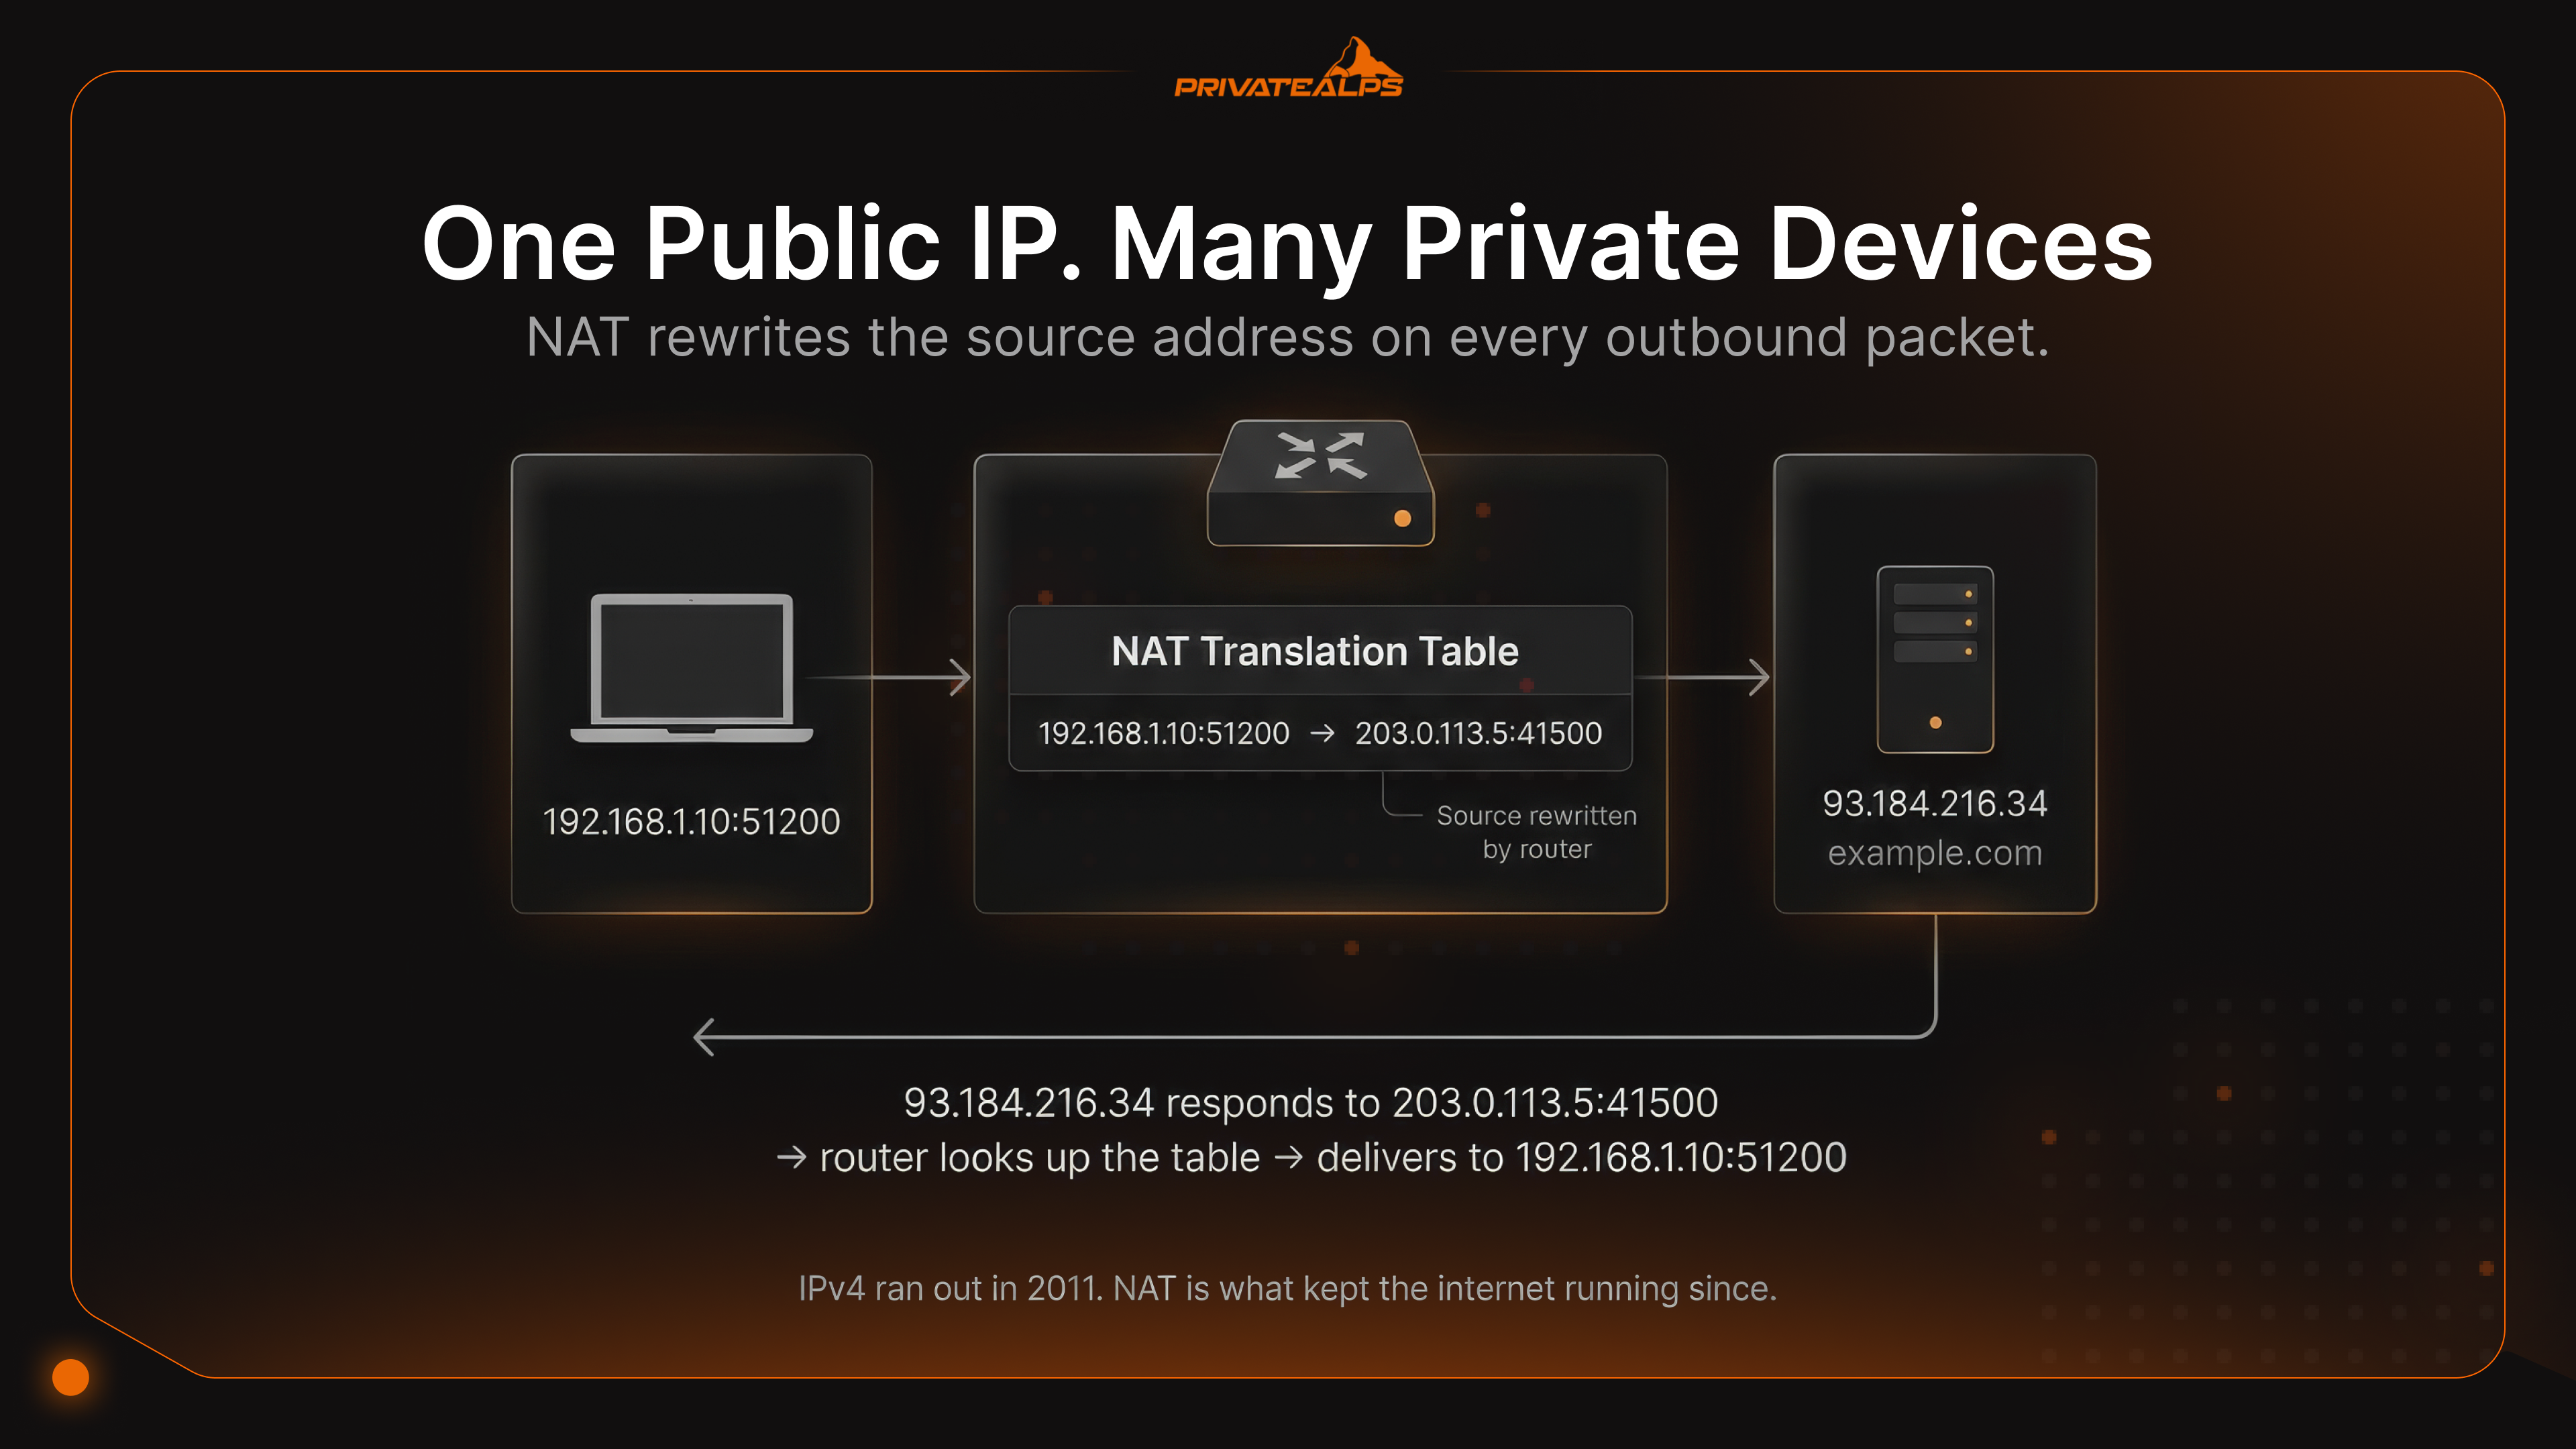
PAT, manchmal auch als NAT-Overload bezeichnet, nutzt Ihr Heimrouter und setzt die meisten Edge-Geräte in Unternehmen ein. Eine öffentliche IP-Adresse, zehntausende gleichzeitige Sitzungen, jede über einen anderen Quellport identifiziert. Das funktioniert. Die Reibungspunkte: Anwendungen, die eingehende Verbindungen benötigen (BitTorrent, SIP-basierte Telefonate), verhalten sich unvorhersehbar. Alles, was tatsächlich eingehend ist, braucht eine explizite Weiterleitungsregel. Außerdem wird die Protokollanalyse aufwendig, wenn Dutzende Hosts wie dieselbe externe Adresse aussehen.
Ein bestimmter Fehler tritt ständig auf und steht fast nie in der Dokumentation: NAT-Hairpinning (NAT-Loopback). Sie betreiben einen Server in Ihrem LAN unter 192.168.1.20. Sie versuchen, ihn von einem anderen Gerät im selben Netzwerk über die öffentliche IP-Adresse 203.0.113.5 zu erreichen. Bei sehr vielen Consumer-Routern passiert nichts: Die Verbindung bricht stillschweigend ab. Der Dienst ist von außen völlig erreichbar; nur über die öffentliche Adresse ist er von innen nicht erreichbar.
Lösungen: Sprechen Sie den Server intern über seine lokale IP-Adresse an, konfigurieren Sie Split-Horizon-DNS, sodass interne Abfragen die private Adresse zurückgeben, oder ersetzen Sie den Router durch ein Modell, das NAT-Loopback korrekt unterstützt.
Bereiche privater IP-Adressen: RFC-1918-Referenz
Die meisten Dokumentationen beschränken sich auf die drei RFC-1918-Blöcke. Im realen Netzwerkbetrieb kommen zwei weitere hinzu, denen jeder Ingenieur begegnet, der mit CG-NAT arbeitet oder eine defekte DHCP-Situation analysiert. Vorab wichtig: RFC 1918 definiert die drei Standardblöcke für private Adressen. RFC 6598 ergänzte einen vierten für NAT auf ISP-Ebene. Der fünfte, APIPA, ist ein Ausweichmechanismus des Betriebssystems und keine bewusst vergebene Adresse. Alle fünf sind im IANA-Register für besondere Adressen als nicht global erreichbar gekennzeichnet.
| Bereich | CIDR | Anzahl Adressen | Typische Nutzung |
|---|---|---|---|
| 10.0.0.0 – 10.255.255.255 | 10.0.0.0/8 | 16.777.216 | Große Unternehmensnetze, Rechenzentren |
| 172.16.0.0 – 172.31.255.255 | 172.16.0.0/12 | 1.048.576 | Mittelgroße Netzwerke, VPN-Adresspools |
| 192.168.0.0 – 192.168.255.255 | 192.168.0.0/16 | 65.536 | Heimrouter, kleine Büros (Standard) |
| 100.64.0.0 – 100.127.255.255 | 100.64.0.0/10 | 4.194.304 | CG-NAT (NAT auf ISP-Ebene, gemeinsamer Adressraum nach RFC 6598) |
| 169.254.0.0 – 169.254.255.255 | 169.254.0.0/16 | 65.536 | APIPA / Link-Local (Ausweichlösung bei DHCP-Ausfall) |
Sicherheitsaspekte: private vs. öffentliche IP-Adresse
Die Sicherheit von privaten und öffentlichen IP-Adressen lässt sich nicht einfach in eine Rangfolge bringen. „Private Adressen sind sicherer“ stimmt zum Teil und führt meist in die Irre. Genauer gesagt: Private IP-Adressen verkleinern die Angriffsfläche von außen, bieten aber keinen Schutz vor Bedrohungen, die bereits im Netzwerk sind.
Wogegen private IP-Adressen schützen. Das Internet kann einen Host mit der Adresse 192.168.x.x oder 10.x.x.x nicht direkt erreichen. Scan-Traffic, Passwort-Spraying-Versuche und Exploit-Kits, die offene Ports prüfen, erreichen keine Geräte hinter einem NAT. Das ist ein echter Vorteil. Es ist jedoch keine Sicherheitsarchitektur. Eine Phishing-E-Mail, ein USB-Stick oder ein kompromittierter Laptop im selben WLAN verschafft einem Angreifer Zugang zum internen Netz. Ab diesem Punkt bieten private Adressen keinerlei Widerstand gegen seitliche Bewegungen zwischen Geräten. Shodan erfasst Ihre internen Hosts nicht, ein Ransomware-Betreiber mit einem bestehenden Zugang dagegen schon. Segmentiert wird das Netz tatsächlich durch VLANs und interne Firewall-Regeln, nicht durch den IP-Adressbereich.
Was öffentliche IP-Adressen offenlegen. Ein Server mit öffentlicher IP-Adresse ist sofort für das gesamte Internet sichtbar. Shodan indexiert neu vergebene Adressen innerhalb von Minuten. Ist SSH auf Port 22 offen, gehen binnen Stunden automatisierte Anmeldeversuche ein. Ein frei zugänglicher RDP-Dienst ist ein bekannter Verbreitungsweg für Ransomware.
Jede Verwaltungsoberfläche, die direkt aus dem Internet erreichbar ist, braucht eine Firewall, die den Zugriff einschränkt, eine Ratenbegrenzung für die Authentifizierung und TLS, sobald Zugangsdaten übertragen werden. In mehrstufigen Architekturen gehören alle öffentlich erreichbaren Dienste in eine DMZ (demilitarisierte Zone). Sie ist von Backend-Datenbanken und internen Diensten isoliert, damit ein kompromittiertes Frontend nicht zum Zugang zu allem anderen wird.
Die Unterscheidung zwischen geteilt und dediziert beim Hosting. Wenn Sie eingehende Dienste betreiben, lautet die Frage nicht nur öffentlich oder privat, sondern dediziert oder geteilt. Eine dedizierte öffentliche IP-Adresse, die Ihnen tatsächlich gehört, bedeutet, dass Ihre Portweiterleitung durchgängig funktioniert, Sie Ihren rDNS-Eintrag selbst konfigurieren und Ihre IP-Reputation selbst verwalten können. Bei CG-NAT verarbeitet die Infrastruktur des Providers den eingehenden Traffic, bevor er Ihren Router erreicht. Ihre Weiterleitungsregeln, Ihre Firewall-Konfiguration und Ihre offenen Ports spielen dann keine Rolle mehr. Bei Mailservern gilt das besonders: SPF- und DMARC-Einträge authentifizieren sich über Ihre sendende IP-Adresse. Eine geteilte IP-Adresse, die durch Spam eines anderen Kunden belastet ist, verlangsamt Sie nicht nur. Ihre legitimen E-Mails können dauerhaft im Spam-Ordner landen.
Wann eine öffentliche und wann eine private IP-Adresse verwenden
Die richtige Wahl zwischen privater und öffentlicher IP-Adresse ist nicht kompliziert, sobald Sie die Frage richtig stellen. Entscheidend ist nicht, welcher Typ „besser“ ist, sondern: Wer muss mit diesem Dienst Kontakt aufnehmen?
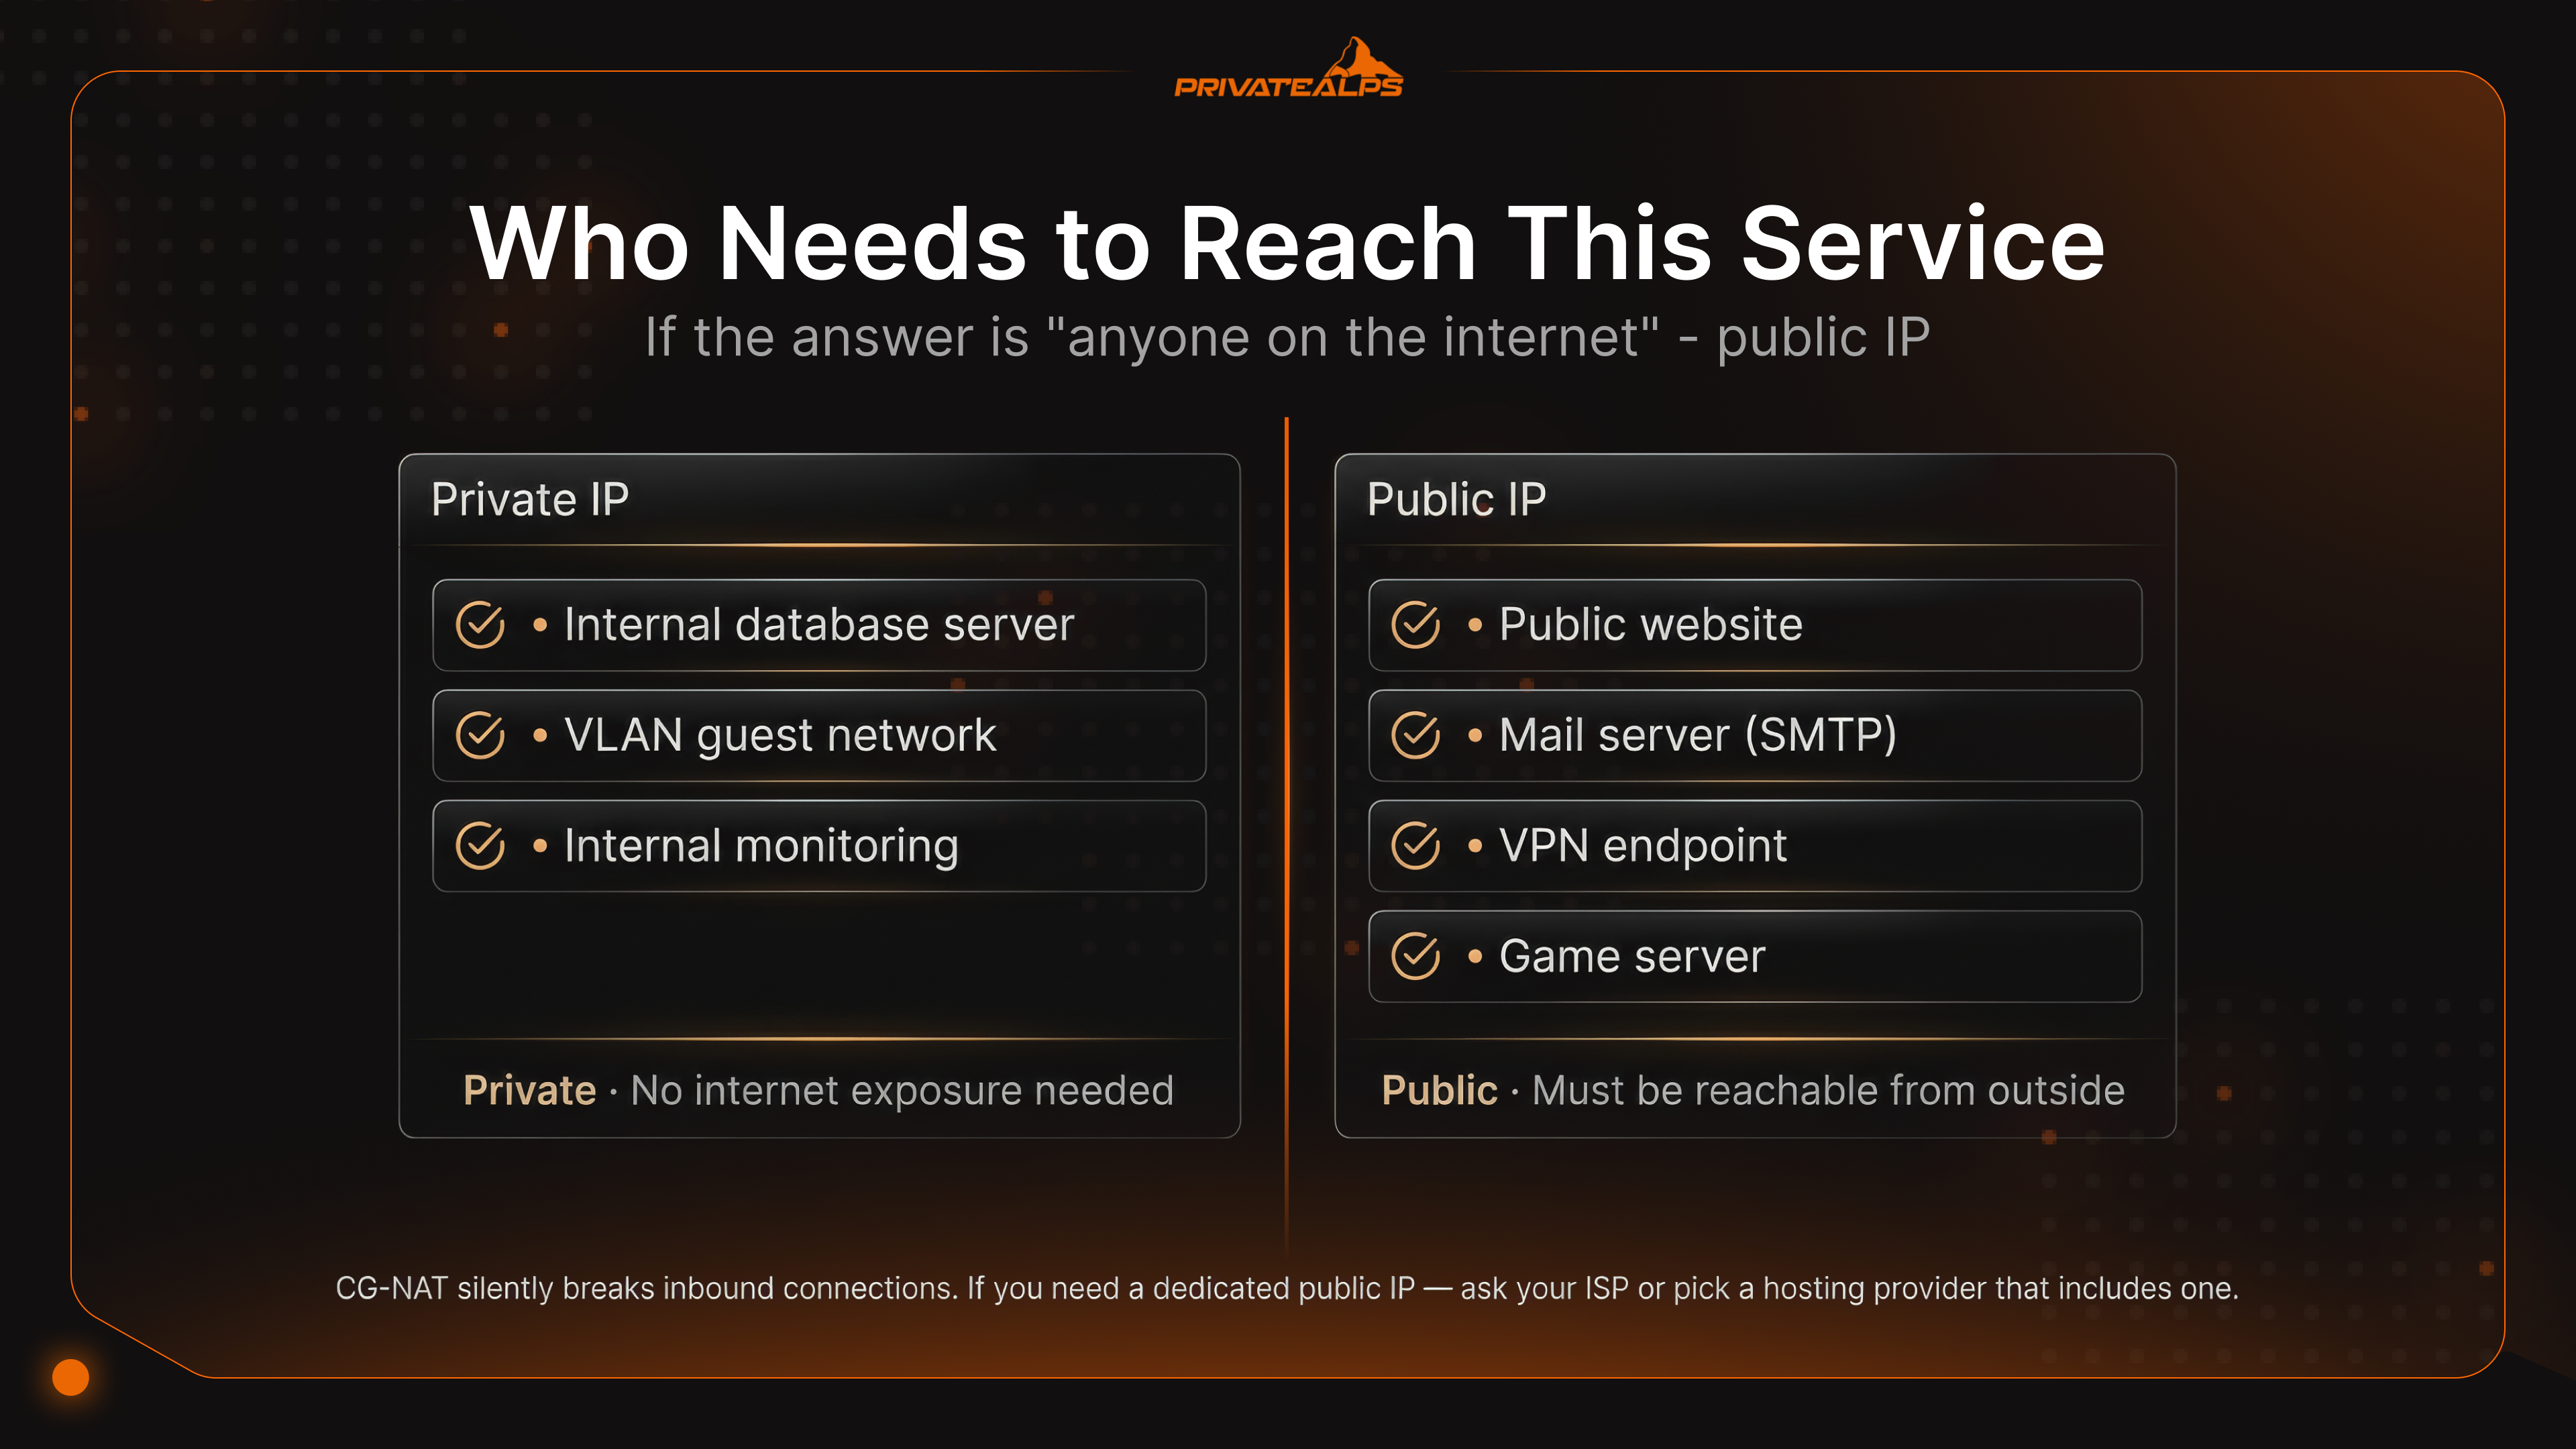
Lautet die Antwort „nur andere Geräte im selben lokalen Netz“, reicht eine private IP-Adresse, und Sie belassen es dabei. Muss ein externes System ungefragt darauf zugreifen, etwa ein Browser, der Ihre Website aufruft, ein Client, der sich mit Ihrem VPN verbindet, oder ein Nutzer, der auf ein NAS zugreift, muss auf diesem Weg eine öffentliche IP-Adresse liegen.
Entscheidungsregel: Jede eingehende Verbindung von außerhalb des lokalen Netzes benötigt eine öffentliche IP-Adresse, entweder direkt auf dem Server oder über eine Weiterleitungs- oder Proxy-Schicht. Reiner LAN-Verkehr: Die private Adresse ist die richtige Wahl und zugleich die sicherere.
| Anwendungsfall | Benötigter IP-Typ | Warum |
|---|---|---|
| Öffentliche Website / Web-App | Öffentliche IP-Adresse | Muss für externe Clients erreichbar sein |
| Mailserver (eingehendes SMTP) | Dedizierte öffentliche IP-Adresse | Die IP-Reputation beeinflusst die Zustellbarkeit; CG-NAT blockiert Port 25 |
| VPN-Server (WireGuard, OpenVPN) | Öffentliche IP-Adresse am VPN-Endpunkt | Clients verbinden sich von außerhalb des Netzes |
| VPN-Tunnel zwischen Standorten | Private IP-Adressen intern, öffentliche am Tunnel-Endpunkt | Nur der Endpunkt benötigt eine öffentliche IP-Adresse |
| Interner Datenbankserver | Private IP-Adresse | Darf niemals aus dem Internet erreichbar sein |
| Per VLAN getrenntes Gastnetz | Private IP-Adresse (eigenes Subnetz) | Isoliert Gäste vom Firmennetz |
| Heimisches NAS mit Fernzugriff | Private IP-Adresse + Portweiterleitung oder Reverse Proxy | Intern privat, von außen über die öffentliche IP-Adresse erreichbar |
| Gameserver | Dedizierte öffentliche IP-Adresse bevorzugt | CG-NAT verhindert die UDP-Portweiterleitung für die meisten Spiele-Protokolle |
| Interne Überwachung / Logging | Private IP-Adresse | Keine externe Erreichbarkeit nötig |
Erwähnenswert ist das Hybrid-Setup, das die meisten selbst gehosteten Systeme verwenden: Der Server erhält eine private IP-Adresse, davor sitzt ein Reverse Proxy mit der öffentlichen IP-Adresse, der TLS übernimmt und Anfragen nach innen weiterleitet.
Nginx, Caddy und Traefik arbeiten alle so. Der Backend-Server erhält nie eine direkte Verbindung aus dem Internet, sondern nur vom Proxy im selben lokalen Netz. Das ist aus Sicherheitssicht sauberer, und Sie können mehrere Dienste über eine öffentliche IP-Adresse betreiben, ohne dass es zu Konflikten kommt.
IPv6 und die Zukunft der öffentlichen und privaten Adressierung
IPv6 verändert die Situation von privaten und öffentlichen IP-Adressen grundlegend. Die Unterscheidung wird dadurch nicht bedeutungslos, sondern verliert den Grund, aus dem sie überhaupt existierte. IPv4 hat keine Adressen mehr, IPv6 schon. Das ändert die Rechnung.
GUA vs. ULA. IPv6 nutzt Global Unicast Addresses (2000::/3), wo IPv4 öffentliche IP-Adressen verwenden würde. Sie sind überall routbar und werden von RIRs und ISPs vergeben. Unique Local Addresses (fc00::/7) übernehmen die Rolle der RFC-1918-Bereiche. Sie sind bewusst nicht routbar und nur für die interne Nutzung gedacht. Da jedes Gerät in einem IPv6-Netz über das Präfix des ISP-Routers direkt eine GUA erhalten kann, gibt es keinen technischen Grund für NAT. Eine Adresse muss nicht in eine andere übersetzt werden, wenn für alle genug vorhanden sind. ULA bleibt aus einem anderen Grund bestehen: Manchmal soll ein Dienst aus einer ausdrücklichen Richtlinie heraus intern bleiben, nicht nur weil NAT ihn zufällig blockiert. Einen internen Dienst an eine ULA zu binden und Firewall-Regeln darum herum zu schreiben, ist sauberer, als darauf zu hoffen, dass Ihre GUA-Firewall-Konfiguration nie eine Lücke hat.
Wie weit die Verbreitung ist. Laut Google IPv6 Statistics verbinden sich Anfang 2025 rund 43 % der Google-Nutzer über IPv6. Frankreich liegt über 86 %, Indien und Deutschland über 70 %. Die USA liegen bei etwa 47–50 % (Wikipedia, IPv6 deployment). Dual-Stack ist der Normalfall: Geräte betreiben IPv4 und IPv6 parallel, und Happy Eyeballs (RFC 8305) entscheidet, welches Protokoll für eine bestimmte Verbindung tatsächlich genutzt wird.
Das Datenschutzproblem, das RFC 4941 löst. IPv6 hat etwas eingeführt, womit IPv4/NAT-Nutzer nie konfrontiert waren: Bei einer global routbaren Adresse auf jedem Gerät hat das ursprüngliche SLAAC-Verfahren die MAC-Adresse des Geräts direkt in die IP-Adresse eingebettet. Damit wurde die Adresse zu einer dauerhaften, an die Hardware gebundenen Kennung. Dasselbe Gerät ließ sich in verschiedenen Netzen wiedererkennen und sitzungsübergreifend verfolgen. RFC 4941 (Privacy Extensions for Stateless Address Autoconfiguration in IPv6) behebt das, indem zufällige Interface-IDs erzeugt werden, die sich regelmäßig ändern. So wird die Verbindung zwischen Adresse und physischem Gerät aufgehoben. Unter IPv4/NAT war das kein Thema, denn der gesamte Traffic schien unabhängig vom sendenden Gerät von der einzigen öffentlichen IP-Adresse des Routers zu stammen. IPv6 hat die Nachverfolgung einzelner Geräte möglich gemacht, und RFC 4941 wirkt dem entgegen.
So finden Sie Ihre öffentliche und private IP-Adresse
Dafür sind zwei getrennte Abfragen nötig, weil es sich um zwei verschiedene Dinge handelt. Ihre öffentliche IP-Adresse stammt vom ISP und liegt am Router. Ihre private IP-Adresse stammt vom Router und liegt am Gerät. Eine Website sieht die erste, die zweite sieht sie nie.
Methoden zur Abfrage:
- Öffentliche IP (Terminal): curl ifconfig.me oder curl api.ipify.org. Beide liefern die öffentliche IP-Adresse Ihres Routers.
- Öffentliche IP (Browser): ifconfig.me oder ipinfo.io. Zusätzlich werden der ISP-Name und ein ungefährer Standort angezeigt.
- Private IP (Windows): ipconfig in der Eingabeaufforderung. Suchen Sie unter Ihrem aktiven Adapter nach „IPv4-Adresse“.
- Private IP (macOS): ifconfig | grep "inet " im Terminal oder Systemeinstellungen → Netzwerk → Verbindung → Details.
- Private IP (Linux): ip addr show oder hostname -I
- Private IP (Router-Verwaltung): Melden Sie sich unter 192.168.0.1 oder 192.168.1.1 an. Die DHCP-Lease-Tabelle listet jedes Gerät und seine zugewiesene Adresse auf.
Private IP (Mobilgerät): Einstellungen → Wi-Fi → auf den Namen des verbundenen Netzwerks tippen. Die IP-Adresse steht im Detailbildschirm.
Was eine Website tatsächlich über Ihre IP-Adresse erfährt: den Namen Ihres ISP, einen groben Standort (die Stadt oder Region, in der die Infrastruktur des ISP registriert ist, oft mit 50–100 km Abweichung) und die ASN. Das steht in öffentlichen Datenbanken. Ihre Wohnadresse und Ihre Identität stehen dort nicht. Dafür wäre eine rechtliche Anfrage an den ISP selbst nötig. Verbinden Sie sich über ein VPN, sieht die Website stattdessen die IP-Adresse und den Standort des VPN-Servers. Ihre private IP-Adresse verlässt den Router nie.
So ändern Sie Ihre öffentliche oder private IP-Adresse
Der ISP besitzt Ihre öffentliche IP-Adresse. Sie können sie nicht in einem Einstellungsmenü ändern. Veränderbar ist, welche IP-Adresse das Internet beim Ausgang Ihres Traffics sieht. Alternativ können Sie beim ISP direkt eine andere Zuweisung beantragen.
Öffentliche IP-Adresse ändern, was funktioniert:
- VPN: Der Traffic tritt über die IP-Adresse des VPN-Servers statt über Ihre eigene aus. Das ist die unmittelbarste Option und funktioniert weltweit.
- Proxy: Wirkt auf bestimmten Anwendungs-Traffic statt auf alles auf dem Gerät. Das ist leichtgewichtiger.
- Tor: Leitet den Traffic über mehrere Relays. Die IP-Adresse des Exit-Knotens sieht das Ziel. Das ist langsamer, aber die Route ist schwerer nachzuverfolgen.
- Modem-Neustart: Bei einer dynamischen IP-Adresse kann das Trennen der Verbindung dazu führen, dass der ISP beim Wiederverbinden eine andere Lease vergibt. Verlässlich ist das nicht, da manche ISPs jedes Mal dieselbe Adresse neu zuweisen.
- Antrag auf statische IP-Adresse: Wenn Sie etwas benötigen, das sich nicht ändert, wenden Sie sich an den ISP. Bei den meisten Anbietern ist das kostenpflichtig, es ist aber die einzige dauerhafte Lösung für Hosting.
Private IP-Adresse ändern, nach Plattform:
- Windows: ipconfig /release und danach ipconfig /renew in einer Eingabeaufforderung mit Administratorrechten
- macOS: Systemeinstellungen → Netzwerk → der Adapter → Details → Reiter TCP/IP → DHCP-Lease erneuern
- Linux: sudo dhclient -r && sudo dhclient
- Router-Oberfläche: Melden Sie sich unter 192.168.0.1 oder 192.168.1.1 an, suchen Sie die Einstellungen für DHCP-Reservierung oder statische Lease und binden Sie eine bestimmte Adresse an die MAC-Adresse des Geräts. Das Gerät erhält dann künftig immer dieselbe IP-Adresse.
Zusammenfassung
Private IP-Adressen gehören zum lokalen Netz. Sie stammen aus den RFC-1918-Blöcken, werden per DHCP vergeben und sind für das Internet unsichtbar. Dieselben Bereiche laufen parallel in Millionen getrennter Netze, ohne sich gegenseitig zu stören. Öffentliche IP-Adressen gehören zum Internet. Sie werden von RIRs zugeteilt, von ISPs vergeben und sind weltweit eindeutig. Pro Netz gibt es eine Adresse, die das gesamte Internet finden kann. NAT, in den allermeisten Fällen als PAT auf dem Router umgesetzt, übernimmt die Übersetzung zwischen beiden. IPv6 beseitigt die Adressknappheit, die NAT notwendig gemacht hat. GUA gibt jedem Gerät eine eigene, global erreichbare Adresse. ULA und Firewalls übernehmen aber weiterhin die Abgrenzungen, auf die es für die Sicherheit ankommt. Dual-Stack ist heute die übliche Betriebsweise der meisten Netze, und das wird noch eine Weile so bleiben. Bereit für eine dedizierte öffentliche IP-Adresse mit voller Kontrolle über eingehenden Traffic? CG-NAT, geteilte IP-Adressen und Portweiterleitungen, die irgendwo vorgelagert verschwinden: Diese Probleme lösen sich nicht von selbst. Sie verschwinden, wenn Sie eine dedizierte öffentliche IP-Adresse haben, die Sie tatsächlich kontrollieren.
Die VPS- und Dedicated-Server-Tarife von PrivateAlps enthalten standardmäßig eine dedizierte öffentliche IP-Adresse. Schweizer Infrastruktur, kein CG-NAT in der Kette, vollständige Portweiterleitung und einen rDNS-Eintrag, den Sie selbst konfigurieren. Die IP-Adresse gehört Ihnen, der eingehende Weg ist frei, und nichts zwischen Ihnen und dem Internet fängt Ihren Traffic unbemerkt ab.
FAQ
Was ist der Unterschied zwischen einer öffentlichen und einer privaten IP-Adresse?
Private IP-Adressen sind lokal. Ihr Router vergibt sie an jedes Gerät im Netz. Sie funktionieren gut für die interne Kommunikation, aber das Internet kann sie nicht ansprechen. Pakete für 192.168.x.x werden von Routern verworfen, bevor sie ankommen würden. Öffentliche IP-Adressen sind extern. Der ISP weist sie Ihrem Router zu, und über sie sendet das restliche Internet Traffic an Sie zurück. NAT verbindet beides: Geräte mit privaten IP-Adressen senden ihren Traffic über die öffentliche IP-Adresse, und der Router ordnet anhand der Portnummern zu, welche Antwort an welches Gerät geht.
Wie werden private und öffentliche IP-Adressen vergeben?
Private Adressen stammen vom DHCP-Server, der auf Ihrem Router läuft. Der Ablauf: Das Gerät sendet ein Discover per Broadcast, der Router antwortet mit einem Offer, das Gerät schickt ein Request mit dem gewünschten Angebot, und der Router sendet ein Acknowledge, das die Adresse fest zuweist. Das ist DORA. Der Vorgang dauert weniger als eine Sekunde. Öffentliche Adressen kommen vom Internetanbieter (ISP). Bei einem dynamischen Anschluss werden sie aus einem Pool vergeben und können sich ändern. Bei einem statischen Anschluss ist die Adresse Ihnen fest zugewiesen und bleibt unverändert. Eine statische öffentliche IP-Adresse manuell auf einem Gerät einzutragen funktioniert nur, wenn der Anbieter diese Adresse vorher tatsächlich für Ihren Anschluss reserviert hat.
Können zwei Geräte dieselbe private IP-Adresse haben?
In getrennten Netzwerken ständig, genau dafür wurde RFC 1918 entwickelt. Ihr Heimnetz und das Unternehmen, für das Sie arbeiten, können beide 192.168.1.50 verwenden, ohne dass es zu Überschneidungen kommt, weil diese Adressen außerhalb ihres jeweiligen lokalen Netzwerks nie interagieren. Im selben Netzwerk verursacht ein Duplikat dagegen Konflikte in der ARP-Tabelle. Beide Geräte haben dann eine unzuverlässige Verbindung, Sitzungen brechen unerwartet ab, und das Herausfinden, welches Gerät das Duplikat ist, dauert länger als nötig.
Ist eine private IP-Adresse sicherer als eine öffentliche?
Nicht allein deshalb. Eine private IP bedeutet, dass niemand im Internet direkt an Ihre Tür klopfen kann, denn die NAT-Schicht fängt ungebetenen Datenverkehr ab, bevor er das lokale Netzwerk erreicht. Das ist wichtig. Doch es ist eine Schicht, kein vollständiger Schutz. Ein Angreifer, der bereits im Netz ist, etwa über Malware, ein kompromittiertes Zugangsdaten-Paar, physischen Zugriff oder ein unbefugtes Gerät im Netzwerk, kann sich ungehindert zwischen Geräten mit privaten IP-Adressen bewegen. Echte Segmentierung erfordert VLANs, Firewall-Regeln pro Subnetz und Zugriffskontrollen, die nicht davon ausgehen, dass interner Datenverkehr sicher ist, nur weil er nicht von außen kam.
Kann ich eine Website auf einer privaten IP-Adresse hosten?
Intern ja, aus dem Internet nein. Das öffentliche Internet hat keine Route zu 192.168.x.x. Ein Besucher, der von außerhalb des lokalen Netzwerks einen Server mit privater IP erreichen will, kommt schlicht nicht hin. Für alles, was von außen erreichbar sein soll, brauchen Sie eine öffentliche IP-Adresse im Datenweg. Die einfachste Option ist eine Portweiterleitung auf dem Router, die einen öffentlichen Port an die private IP-Adresse und den Port des Servers weiterleitet. Die sauberere Lösung ist ein Reverse Proxy (dafür eignen sich NGINX oder Traefik gut). Er steht am Netzwerkrand mit einer öffentlichen IP-Adresse, übernimmt TLS und leitet Anfragen nach innen weiter. Der Backend-Server muss so nie direkt im Internet erreichbar sein.
Was ist CG-NAT und wie wirkt es sich auf mich aus?
CG-NAT ist eine NAT-Schicht, die Ihr Internetanbieter auf eigener Infrastruktur betreibt, noch bevor der Datenverkehr Ihren Heimrouter erreicht. Ihr Router erhält dann eine Adresse aus 100.64.0.0/10 (RFC 6598, geteilter Adressraum) statt einer echten öffentlichen IP. Alles wirkt normal, bis Sie etwas versuchen, das eingehende Verbindungen braucht. Portweiterleitungen auf Ihrem Router greifen nur bei Datenverkehr, der Ihren Router erreicht. Die NAT des Anbieters fängt eingehenden Verkehr davor ab. Die Folge: Selbst gehostete Dienste, VPN-Server, Remote Desktop und Spieleserver funktionieren nicht, und die Ursache ist nicht offensichtlich. Die Lösung ist, den Anbieter zu kontaktieren und eine feste öffentliche IP-Adresse anzufragen. Bei den meisten Anbietern ist das als kostenpflichtige Zusatzoption verfügbar.
Welche Informationen kann jemand aus Ihrer IP-Adresse gewinnen?
Den Namen Ihres Internetanbieters, die Autonomous System Number (ASN) und eine geografische Region, meist die Stadt oder Region, in der der Anbieter registrierte Infrastruktur hat. Diese kann 50–100 km von Ihrem tatsächlichen Standort entfernt liegen. Genau das enthalten die Datenbanken zur Geolokalisierung öffentlicher IP-Adressen. Ihre Wohnadresse, Ihren Namen und Ihren genauen Standort erhält man nur über einen formellen rechtlichen Antrag beim Anbieter. Ein VPN oder Proxy ersetzt die sichtbare IP-Adresse durch die des Servers, sodass Empfänger den Standort dieses Servers sehen statt Ihren.
Wie prüfen Sie Ihre öffentliche IP-Adresse?
Im Browser: ifconfig.me oder ipinfo.io. Im Terminal: curl ifconfig.me. Das Ergebnis ist die aktuelle öffentliche IP-Adresse Ihres Routers, nicht die private Adresse des Geräts, mit dem Sie die Abfrage starten. Wenn Sie über ein VPN verbunden sind, zeigt das Ergebnis die öffentliche IP-Adresse des VPN-Servers statt der Adresse, die Ihnen der Anbieter zugewiesen hat.
Macht IPv6 private IP-Adressen überflüssig?
Es macht die NAT überflüssig. Mit 128-Bit-Adressierung gibt es genug öffentliche Adressen für jedes Gerät, sodass die Behelfslösung nicht mehr nötig ist. Unique Local Addresses (fc00::/7) existieren weiterhin für bewusst rein interne Nutzung, unabhängig vom Adressmangel. Und die Sicherheitsgrenze verschwindet nicht, nur weil die NAT wegfällt. IPv6-Netze brauchen weiterhin eine zustandsbehaftete Firewall am Perimeter, um ungefragte eingehende Verbindungen abzuwehren. Die NAT hat diese bisher als Nebeneffekt blockiert, nicht als gezielten Sicherheitsmechanismus. Entfernen Sie sie, brauchen Sie etwas, das diese Aufgabe gezielt übernimmt.
