


VPN vs. Proxy: Was ist der Unterschied?
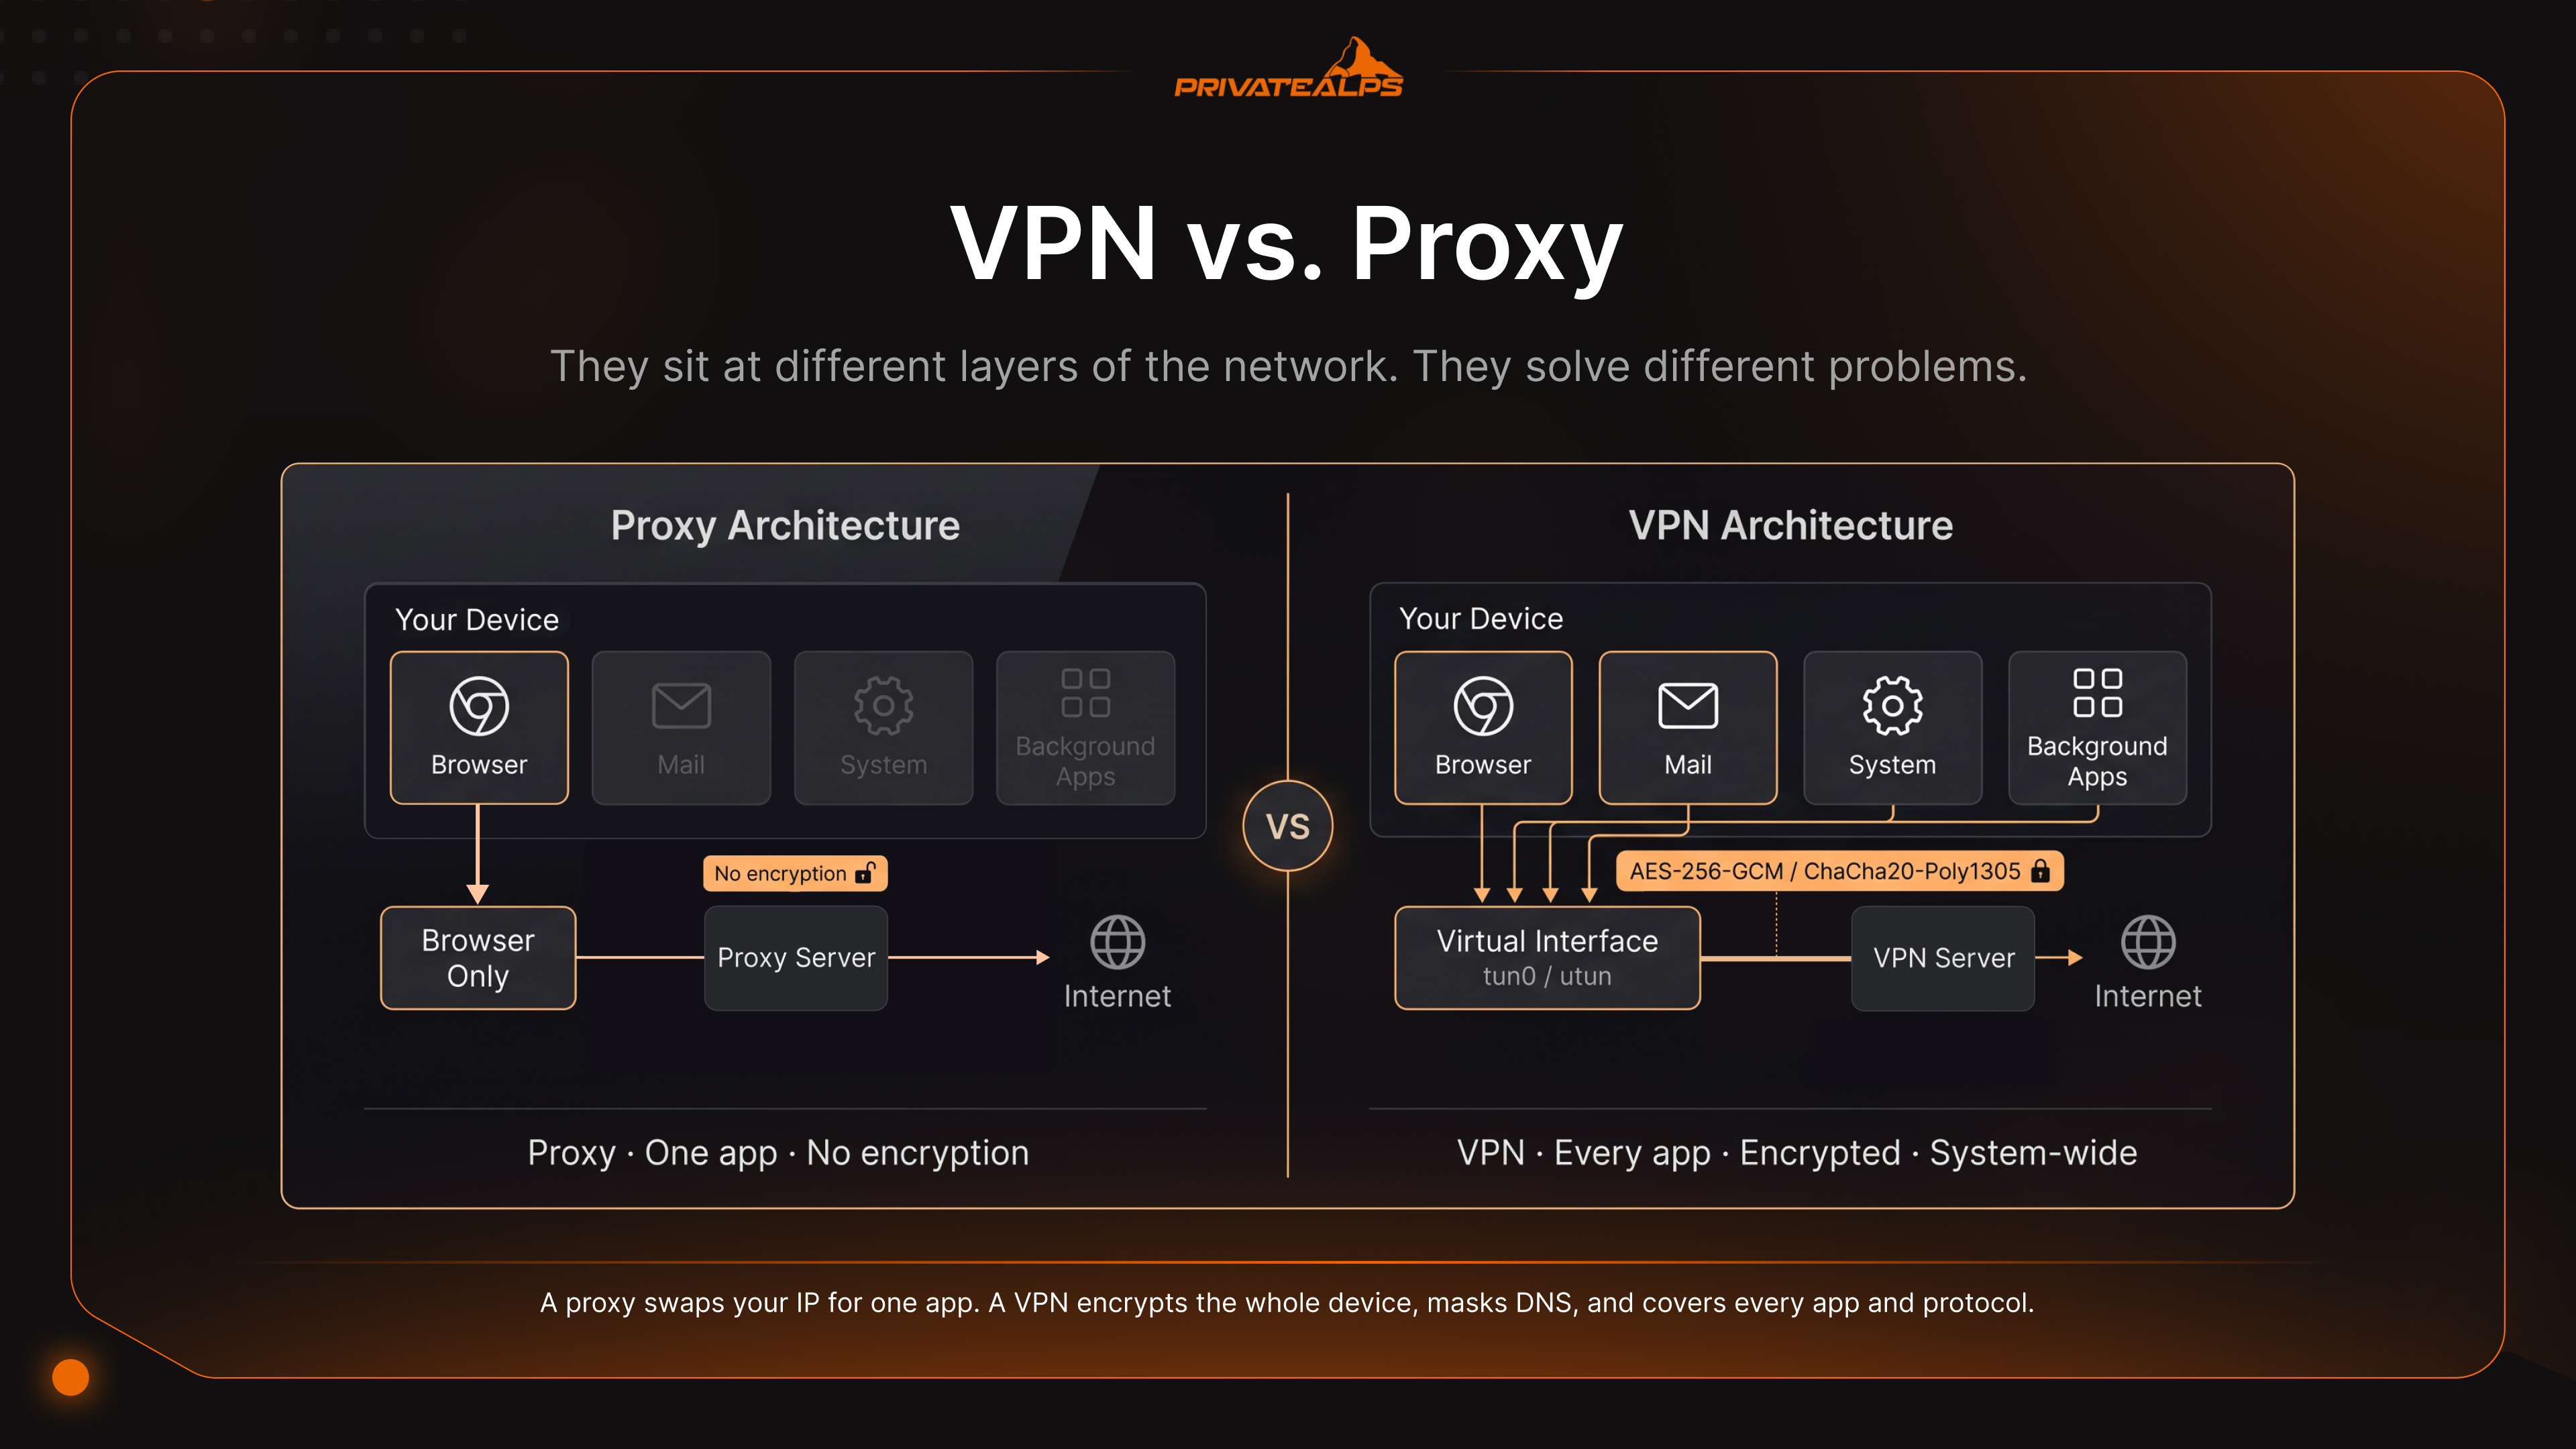
Sie vergleichen diese beiden Begriffe selten zum Spaß. Meist landen Sie hier, weil etwas die Frage ausgelöst hat: Ein Streamingdienst hat Sie blockiert, ein Freund hat einen „Proxy“ erwähnt, ohne zu erklären, was das ist, oder die Arbeit hat alle dazu gebracht, einen VPN-Client zu installieren, ohne dass jemand gesagt hat, warum. Die Suche nach „VPN vs Proxy“ wird Hunderttausende Male im Monat bei Google eingegeben. Die Variante „Proxy vs VPN“ ist fast genauso beliebt. Dieselbe Frage, nur mit anderer Wortreihenfolge.
Und bei diesem Thema gibt es einen etwas unangenehmen Punkt. Viele Artikel behandeln die beiden als austauschbare Werkzeuge in unterschiedlichen Preisklassen. Das sind sie nicht. Sie arbeiten auf unterschiedlichen Ebenen des Netzwerks und lösen unterschiedliche Probleme. Wer sie gleichsetzt, zahlt womöglich jeden Monat für „Privatsphäre“, die es in dieser Form gar nicht gibt.
Der Markt ist riesig, und genau das hat das Marketing unübersichtlich gemacht. Das weltweite VPN-Geschäft erreichte 2025 einen Umsatz von 88,96 Milliarden USD und soll bis 2034 auf 534,22 Milliarden USD wachsen. Remote-Arbeit hat es angetrieben, der Überwachungsdruck hat den Rest besorgt. Proxys dagegen laufen eher unauffällig hinter SEO-Tools, Scrapern und Firmen-Firewalls. Das Publikum ist ein anderes, die Werbung dafür deutlich dezenter.
Dieser Leitfaden erklärt die Unterschiede deshalb so, wie es ein Netzwerkingenieur tun würde, bei einem Kaffee, und nicht so, wie es eine Affiliate-Seite täte. OSI-Schichten. Was verschlüsselt wird und was nicht. Wie Erkennung tatsächlich funktioniert. Und was jedes der beiden Werkzeuge nicht beheben kann, egal, was Sie dafür bezahlen.
KI-Zusammenfassung
Kurz gesagt: Ein Proxy arbeitet auf der Anwendungsschicht (OSI-Schicht 7) und leitet den Datenverkehr jeweils nur für eine Anwendung um, meist für einen Browser. Er verschlüsselt von sich aus nichts. Ein VPN liegt tiefer, auf den Schichten 2 bis 3, verschlüsselt jedes Paket auf Betriebssystemebene mit ChaCha20-Poly1305 (WireGuard) oder AES-256-GCM (OpenVPN) und leitet das gesamte Gerät über eine virtuelle Schnittstelle. Proxys sind schneller, weil sie die Berechnung auslassen. VPNs sind sicherer, weil sie es nicht tun.
- OSI-Schicht: Proxy = Schicht 7 (eine Anwendung). VPN = Schichten 2–3 (gesamtes Gerät).
- Verschlüsselung: Proxy = nichts integriert. VPN = ChaCha20-Poly1305 oder AES-256-GCM.
- Geschwindigkeit: Proxys kosten kaum etwas. WireGuard braucht auf einer schnellen Leitung etwa 4–15 %. OpenVPN/TCP kann 40–50 % kosten.
- Kill Switch: nur bei VPN. Kappt alles in dem Moment, in dem der Tunnel abbricht.
- DNS-Schutz: VPN tunnelt die Anfragen. HTTPS-Proxys verraten den Hostnamen über SNI, bevor die Seite überhaupt geladen wird.
- Risiko kostenloser Proxys/VPNs: ICSI/CSIRO fand heraus, dass 67 % der kostenlosen Android-VPN-Apps Tracking-Bibliotheken von Drittanbietern eingebettet hatten und 84 % Datenverkehr leakten.
- Was keines von beiden behebt: Browser-Fingerprinting, Cookies oder Konten, in die Sie eingeloggt sind.
Was ist ein Proxy-Server?
Ein Proxy-Server ist ein Vermittler. Er nimmt den Datenverkehr einer Anwendung, meist eines Browsers, entgegen und leitet ihn an das Ziel weiter, wobei er Ihre IP-Adresse durch seine eigene ersetzt. Das ist seine ganze Aufgabe. Er arbeitet auf der Anwendungsschicht (OSI-Schicht 7). Er verschlüsselt nichts, es sei denn, die besuchte Seite spricht ohnehin TLS. Er kümmert sich nur um die Anwendung, die Sie ihm zuweisen. Alles andere auf Ihrem Rechner kommuniziert weiterhin genauso mit dem Internet wie zuvor.
| Proxy-Typ | Funktionsweise | Typischer Anwendungsfall |
|---|---|---|
| HTTP-Proxy | Leitet unverschlüsselte HTTP-Anfragen auf Schicht 7 weiter | Interne Web-Filterung in Unternehmen, Caching |
| HTTPS-Proxy | Tunnelt TLS über CONNECT; liest SNI, aber nicht den Inhalt | Surfen auf TLS-geschützten Seiten |
| SOCKS5-Proxy | Relais auf Schicht 5; protokollunabhängig, unterstützt UDP | Torrents, Gaming, allgemeines TCP/UDP-Tunneling |
| Transparenter Proxy | Fängt Datenverkehr ohne Client-Konfiguration ab | Caching auf ISP-Ebene, Filterung in Schulen oder Bibliotheken |
| Residential-Proxy | Leitet Datenverkehr über echte Verbraucher-IPs (oft IoT-Geräte) | Sneaker-Bots, Anzeigenprüfung, SEO-Scraping |
Hier stolpern viele Menschen. Sie gehen davon aus, dass ein HTTPS-Proxy verbirgt, welche Seiten sie besuchen. Das tut er nicht. Der Hostname wird über das Feld Server Name Indication (SNI) des TLS-Handshakes im Klartext übertragen, noch bevor irgendeine Verschlüsselung greift. Ihr ISP sieht ihn. Jeder zwischen Ihnen und dem Proxy sieht ihn ebenfalls. Sie können die Seite nicht lesen, aber die Adresszeile – und genau die wollten die meisten eigentlich verbergen.
Das DNS ist das andere stille Leck. Proxys kümmern sich größtenteils nicht um DNS, daher fragt Ihr Betriebssystem weiterhin den Resolver Ihres ISP: „Wo finde ich diese Domain?“ Schon diese Frage erzählt die ganze Geschichte. Und das Ökosystem kostenloser Proxys ist, gelinde gesagt, nicht gerade freundlich. Eine Studie der CSIRO zu Android-Apps in diesem Bereich ergab, dass 16 % nicht transparente Proxys einsetzten, die JavaScript in den Datenverkehr der Nutzer einschleusten, um Werbung und Tracking zu ermöglichen, und 67 % Tracking-Bibliotheken von Drittanbietern einbetteten. Gratis ist bei solchen Angeboten selten wirklich gratis. Das Produkt sind Sie.
Was ist ein VPN?
Ein VPN (Virtual Private Network) hüllt Ihr gesamtes Gerät in einen verschlüsselten Tunnel und schickt jedes Paket hindurch. Jede App. Jeder Dienst, der im Hintergrund läuft. Der Browser, das E-Mail-Programm und die stillen Systemupdates, die stattfinden, während Sie nicht hinschauen. Sie müssen nichts pro App konfigurieren. Das Betriebssystem übergibt den Datenverkehr einfach an eine virtuelle Schnittstelle, und der VPN-Client übernimmt ab da.
Die technische Umsetzung ist strenger, als viele erwarten. Wenn Sie auf „Verbinden“ klicken, führen Client und Server einen kryptografischen Handshake durch. WireGuard nutzt dafür Noise mit einem Schlüsselaustausch über Curve25519, OpenVPN führt einen TLS-Handshake durch (TLS 1.2 oder 1.3, je nach Build), um Sitzungsschlüssel zu vereinbaren. Danach legt der Client eine virtuelle Netzwerkschnittstelle an – tun0 unter Linux, utun unter macOS –, und die Routing-Tabelle beginnt, alles hindurchzuschieben. Jedes Paket wird gekapselt, verschlüsselt und an den Server geschickt. Der Server entschlüsselt es, leitet es weiter und sendet die Antwort zurück. Wer die Leitung mitliest, sieht nur verschlüsselte Datenblöcke, die hin- und herfliegen. Das WireGuard-Whitepaper erläutert die Einzelheiten, falls Sie die maßgebliche Darstellung lesen möchten.
Zwei Funktionen unterscheiden ein echtes VPN von einem Marketingversprechen. Der Kill Switch ist eine Firewall-Regel, die jedes Byte in dem Moment blockiert, in dem der Tunnel abbricht – durch einen Serverausfall, verlorenes WLAN, einen zugeklappten Laptop oder was auch immer. So lecken keine Daten mit Ihrer echten IP-Adresse, während der Client versucht, die Verbindung wiederherzustellen. Der DNS-Leak-Schutz ist die zweite Funktion. Er schickt DNS-Anfragen durch den verschlüsselten Tunnel zum eigenen Resolver des VPN-Anbieters, sodass Ihr ISP aus den Abfragen nicht rekonstruieren kann, was Sie surfen. Ohne diese beiden Funktionen haben Sie einen Proxy mit zusätzlichen Schritten und einer höheren monatlichen Rechnung.
VPN vs. Proxy: die wichtigsten technischen Unterschiede
Die Unterscheidung zwischen Proxy-Server und VPN zeigt sich an drei Stellen: wie viel Ihres Datenverkehrs verschlüsselt wird, wie viel abgedeckt wird und wie leicht Sie zu erkennen sind. Ein Proxy ersetzt Ihre IP-Adresse für eine Anwendung. Ein VPN verschlüsselt das gesamte Gerät, maskiert DNS, blockiert WebRTC-Lecks und sieht mit einer passenden Verschleierungsschicht nicht von jemandem zu unterscheiden aus, der die Nachrichten über HTTPS liest.
| Merkmal | Proxy | VPN |
|---|---|---|
| Verschlüsselung des Datenverkehrs | Keine (SOCKS5/HTTP); TLS nur, wenn die Seite HTTPS nutzt | Vollständige Verschlüsselung der Nutzdaten (ChaCha20-Poly1305 oder AES-256-GCM) |
| Abdeckung des Datenverkehrs | Nur pro Anwendung | Gesamtes Betriebssystem, alle Apps und Protokolle |
| IP-Maskierung | Ja, für die konfigurierte App | Ja, systemweit |
| DNS-Schutz | Nein – das Betriebssystem nutzt den Resolver des ISP | Ja – DNS wird durch den VPN-Tunnel geleitet |
| Kill Switch | Nein | Ja (Firewall-Ebene, fail-closed) |
| Schutz vor WebRTC-Lecks | Nein | Ja (bei korrekter Konfiguration) |
| Geschwindigkeitseinbuße | Vernachlässigbar (1–3 %) | 4–50 % je nach Protokoll |
| MITM-Schutz in öffentlichen WLANs | Nein | Ja |
| Erkennungsresistenz | Gering – IP-Reputationsdatenbanken markieren Proxys schnell | Hoch mit Verschleierung (Shadowsocks, Obfs4, VLESS) |
| Verfügbarkeit von Audits | Fast nie | Seriöse Anbieter: Audits durch Big-4-Wirtschaftsprüfer |
| Transparenz der Rechtsordnung | Meist undurchsichtig | Offengelegte Rechtsträger und Land |
| Typische Kosten | Kostenlos bis 1–5 USD pro IP und Monat | 3–12 USD pro Monat für Verbraucher; selbst gehostet ab 5 USD |
Bei der Erkennungsresistenz gehen die beiden wirklich getrennte Wege. Ein offener, nicht authentifizierter SOCKS5-Proxy ist im Grunde ein Risiko: Jeder, der auf IP und Port stößt, kann seinen eigenen Datenverkehr darüber leiten, und transparente Konfigurationen geben die ursprüngliche IP-Adresse bereitwillig in HTTP-Headern preis. VPN-Verschleierungsprotokolle spielen ein völlig anderes Spiel. Shadowsocks, Obfs4 und V2Ray/VLESS hüllen den Tunnel so ein, dass die Deep Packet Inspection etwas sieht, das wie gewöhnliches HTTPS aussieht. Deshalb dominieren diese Protokolle in Ländern, die VPN-Datenverkehr aktiv blockieren, und deshalb werden Proxys mit ihren vorhersehbaren Headern und bekannten IP-Bereichen zuerst entdeckt.
Proxy vs. VPN: Geschwindigkeitsvergleich
Proxys sind schneller als VPNs, und der Grund ist wenig spektakulär: Sie verzichten auf die Verschlüsselung. Keine Chiffre, keine Kapselung, kein zusätzlicher Header-Overhead. Ein VPN erledigt all das für jedes einzelne Paket, was sich schnell summiert, sobald echter Durchsatz anliegt.
| Lösung | Verschlüsselungs-Overhead | Auswirkung auf die Latenz | Bester Einsatz |
|---|---|---|---|
| HTTP/SOCKS5-Proxy | Keiner | +5–15 ms (ein zusätzlicher Hop) | Scraping mit hohem Volumen, geografische Qualitätstests |
| WireGuard-VPN | Gering (ChaCha20 im Kernel-Space) | +10–20 ms; 4–15 % Durchsatzverlust | Allgemeiner Datenschutz auf schnellen Verbindungen |
| OpenVPN/UDP | Moderat (AES im Userspace) | +20–40 ms; 20–35 % Durchsatzverlust | Bereitstellungen mit Fokus auf Kompatibilität |
| OpenVPN/TCP | Hoch (TCP-über-TCP-Kollaps) | +50–100 ms; 40–50 % Durchsatzverlust | Nur als letzter Ausweg zur Umgehung von Firewalls |
| Tor | Sehr hoch (Onion-Routing über 3 Hops) | +200–1.000 ms; 80–95 % Durchsatzverlust | Anonymität vor Geschwindigkeit |
Die Zahlen sind nicht theoretisch. Ein begutachteter Benchmark ermittelte in derselben VMware-Umgebung für WireGuard 210,64 Mbit/s TCP-Durchsatz gegenüber 110,34 Mbit/s bei OpenVPN, also praktisch das Doppelte. Bei einer 1-Gbit/s-Leitung zeigen unabhängige Tests, dass WireGuard über mehrere Regionen hinweg etwa viermal so schnell läuft wie OpenVPN. Hinter der Zahl für OpenVPN/TCP steckt ein konkreter Begriff: der TCP-über-TCP-Kollaps. Tunneln Sie TCP innerhalb einer anderen TCP-Verbindung, und beide Schichten laufen mit eigenen Wiederholungs-Timern. Ein einziges verlorenes Paket löst bei beiden Schichten eine erneute Übertragung aus. Die Latenz steigt, der Durchsatz bricht ein, und das System frisst sich selbst auf.
Langsame Verbindungen verschleiern das alles. Wenn Ihr Engpass eine DSL-Leitung mit 30 Mbit/s ist, kann man den Verschlüsselungs-Overhead des VPNs praktisch vernachlässigen. Auf einer Glasfaserleitung mit 1 Gbit/s merken Sie ihn. Wenn es also darum geht, rotierende Residential-IPs zu nutzen, um Preisseiten zu durchsuchen, und Verschlüsselung nicht zum Bedrohungsmodell gehört, ist ein Proxy die naheliegende Wahl.
VPN vs. Proxy: Datenschutzvergleich
Ein Datenschutzvergleich von VPN und Proxy lässt sich auf einen Punkt zusammenfassen: Ein Proxy verbirgt Ihre IP-Adresse vor der aufgerufenen Website, während ein VPN Ihren Datenverkehr zusätzlich vor Ihrem Internetanbieter (ISP) und dem lokalen Netzwerk verbirgt. Alles darüber hinaus hängt von Logging-Richtlinien, Gerichtsbarkeit und davon ab, was ein Angreifer schon über Sie wusste, bevor Sie angefangen haben.
| Bedrohung | Proxy | VPN | Nicht gelöst durch |
|---|---|---|---|
| ISP sieht besuchte Domains | Sichtbar über DNS + SNI | Verschlüsselt | - |
| ISP sieht Inhalte des Datenverkehrs | Klartext bei HTTP; nur bei HTTPS sicher | Immer verschlüsselt | - |
| MITM-Angriff im öffentlichen WLAN | Anfällig | Geschützt | - |
| DNS-Abfragen sichtbar | Nutzt den DNS-Resolver des ISP | Durch den Tunnel geleitet | - |
| Browser-Fingerprinting | - | - | Canvas, Schriftarten, WebGL identifizieren Sie |
| Cookie-Tracking | - | - | Über Sitzungen hinweg bestehen bleibend |
| Identität durch Anmeldung im Konto | - | - | Google erkennt Sie unabhängig von der IP |
Audits zeigen, ob Datenschutzversprechen standhalten oder stillschweigend in sich zusammenfallen. Seriöse VPN-Anbieter beauftragen unabhängige Prüfunternehmen wie Deloitte, KPMG, Cure53, PwC oder Securitum, die ihre Serverkonfigurationen, Zugriffsrichtlinien für Mitarbeitende und Vorfallprotokolle untersuchen. Deloitte hat NordVPN bis Ende 2025 sechsmal geprüft. KPMG hat ExpressVPN zuletzt im Februar 2025 auditiert, während Cure53 separat das Lightway-Protokoll analysierte. Cure53 prüft außerdem Mullvad und Proton VPN. Am kommerziellen Proxy-Markt gibt es nichts Vergleichbares: keine aussagekräftigen Transparenzberichte und keine echten Audits. Eine Studie der CSIRO zu kostenlosen Android-VPN-Apps ergab, dass 84 % davon Datenverkehr leckten und 18 % überhaupt keine Verschlüsselung nutzten, obwohl die Store-Einträge etwas anderes behaupteten.
Die Gerichtsbarkeit ist wichtiger, als viele meinen. Jeder VPN-Anbieter unterliegt dem Recht eines bestimmten Landes. Ein US-Anbieter kann eine National Security Letter mit Schweigepflicht erhalten. Ein Schweizer Anbieter unterliegt dem Bundesgesetz betreffend die Überwachung des Post- und Fernmeldeverkehrs (BÜPF), das Auskünfte nur gezielt und auf richterliche Anordnung erlaubt. Das ist enger als die EU- oder US-Vorratsdatenspeicherung, aber nicht gar nichts. Und keines der beiden Werkzeuge löst das Problem der dauerhaften Identifizierung. Wenn Sie sich über ein beliebiges VPN bei Gmail anmelden, erkennt Google Sie trotzdem. Ihr Browser-Fingerprint, also Canvas, Schriftarten und WebGL, ändert sich kaum, wenn sich Ihre IP-Adresse ändert.
Wann Proxy, wann VPN?
Verwenden Sie einen Proxy, wenn Sie in großem Umfang IP-Adressen rotieren müssen und Verschlüsselung für die Aufgabe keine Rolle spielt. Verwenden Sie ein VPN, wenn Sie Daten auf dem Übertragungsweg schützen oder Ihre Aktivitäten vor dem ISP verbergen möchten. Mehr Unterscheidung braucht es nicht; alles Weitere ist Detail.
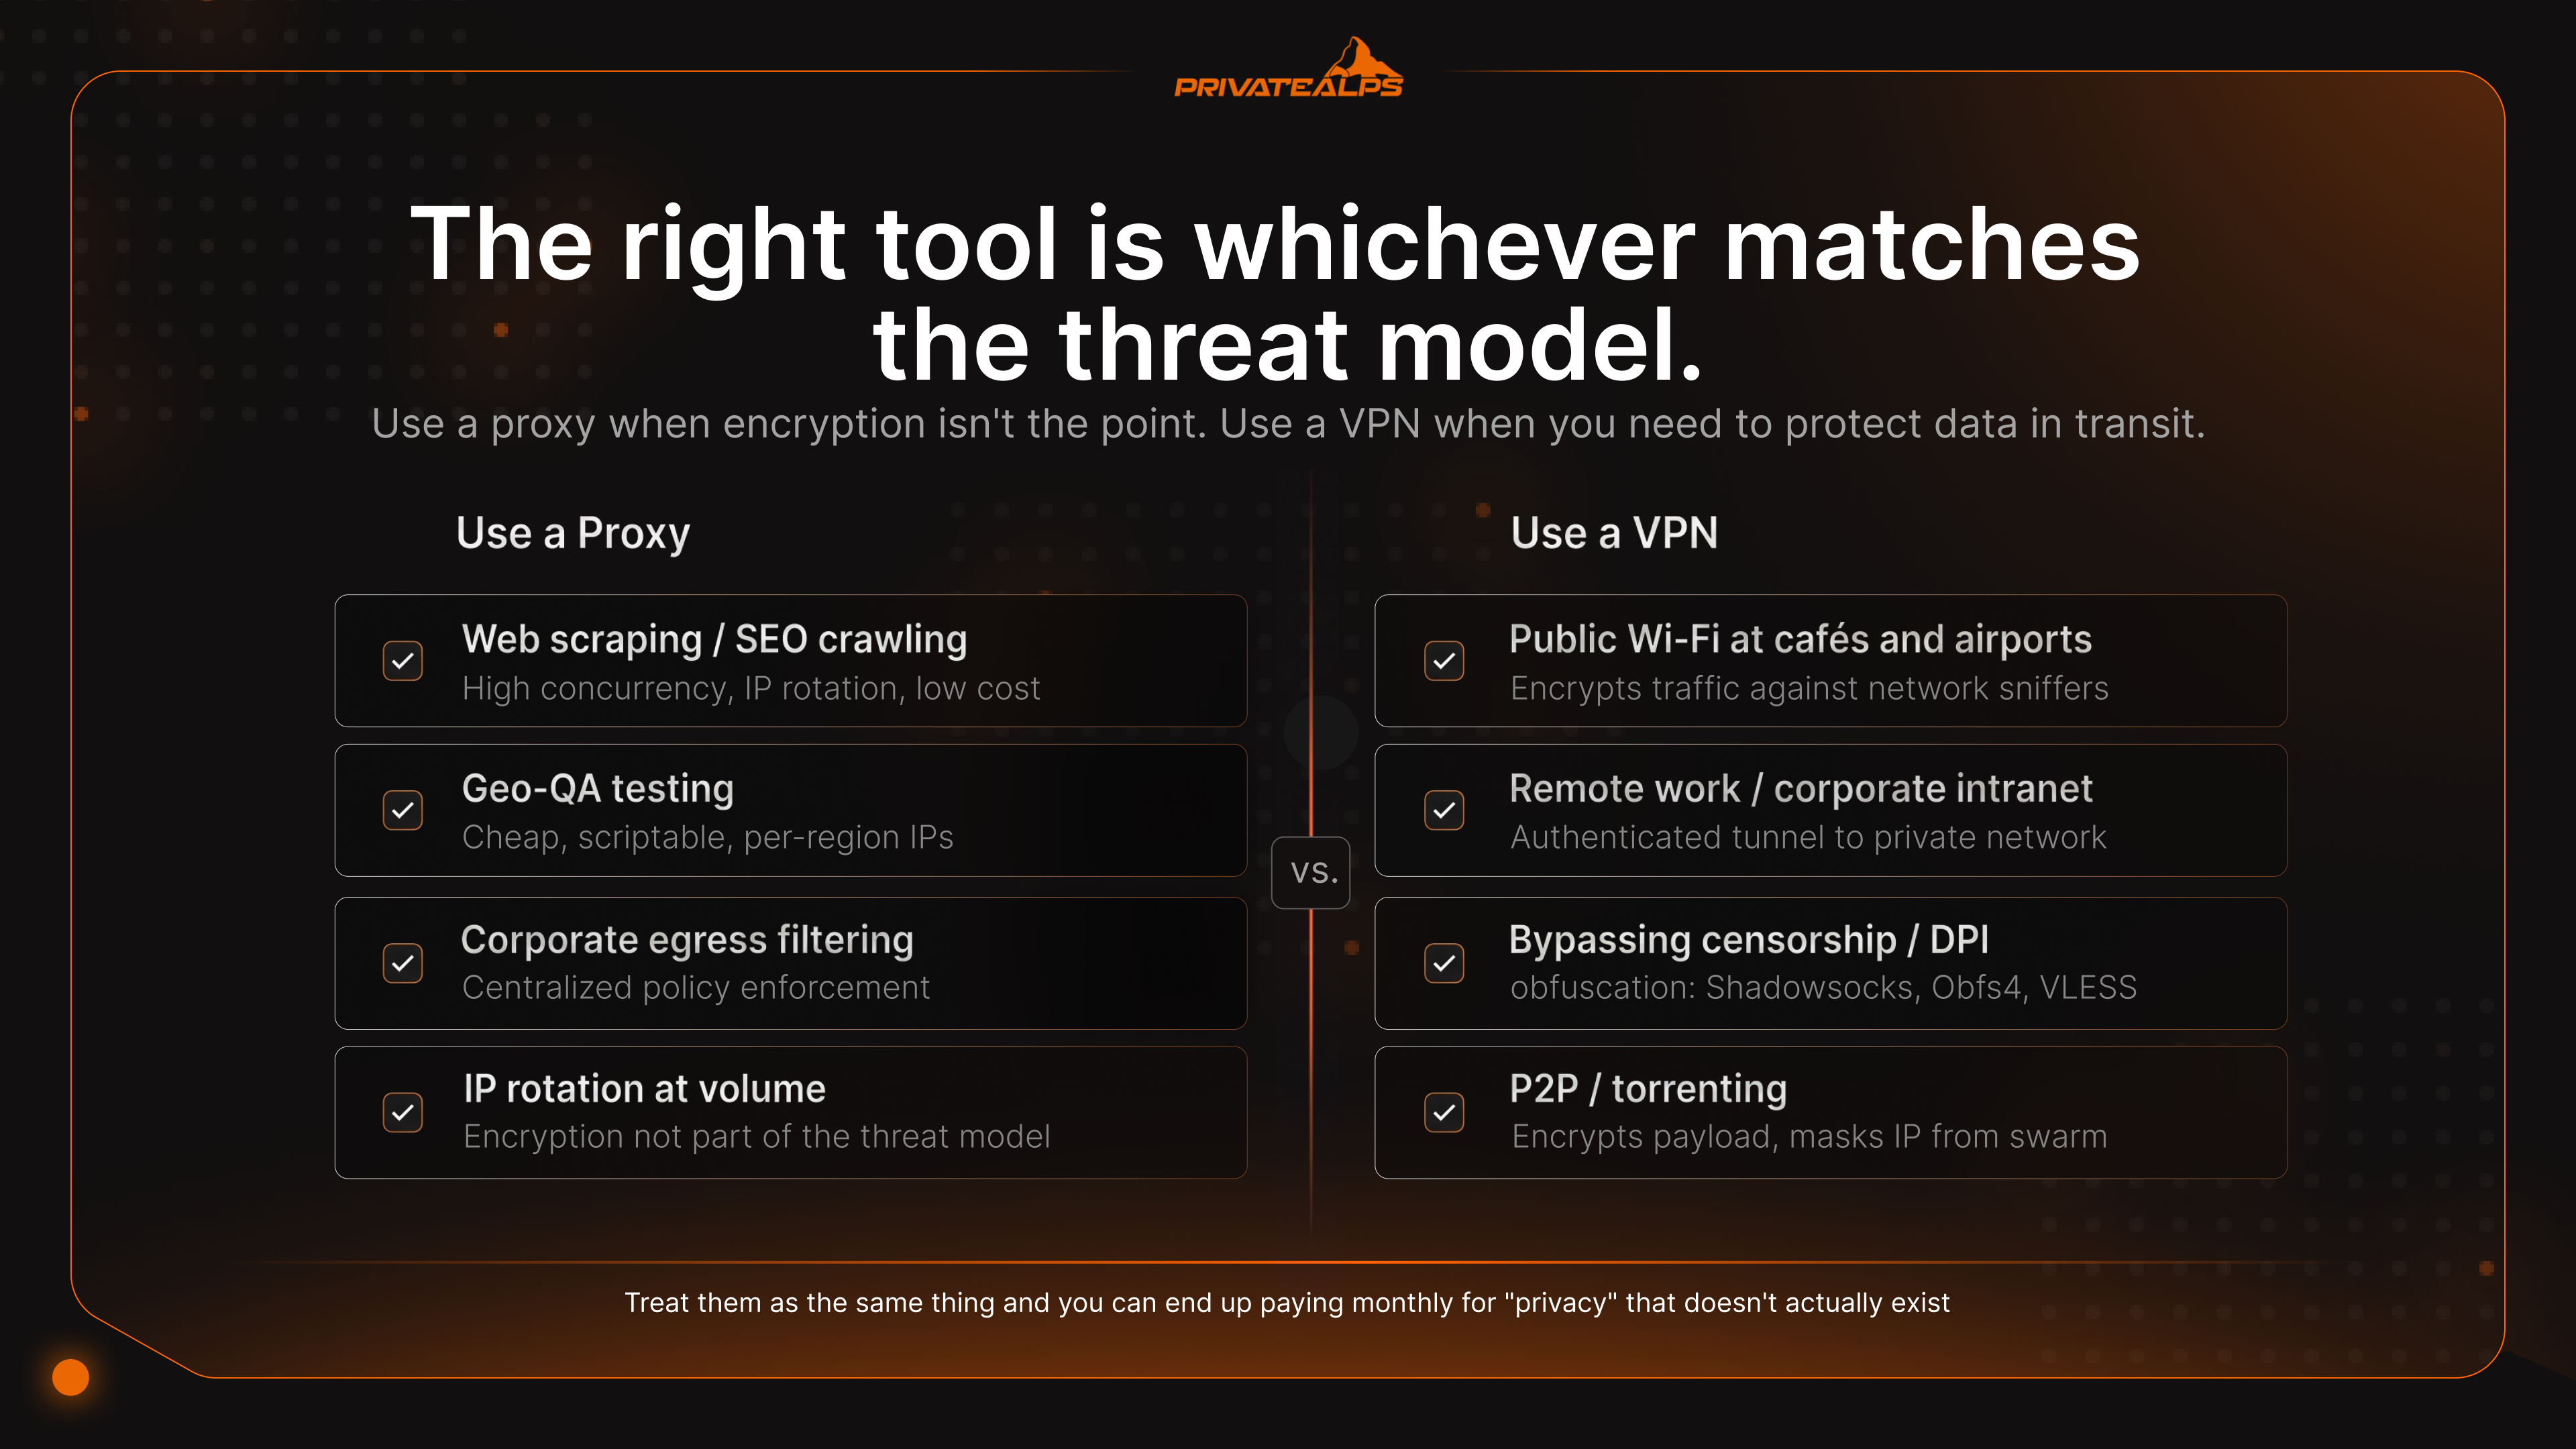
| Szenario | Empfohlenes Werkzeug | Warum | Was es nicht löst |
|---|---|---|---|
| Öffentliches WLAN in Café oder Flughafen | VPN | Verschlüsselt den Datenverkehr gegenüber Netzwerk-Sniffern | Phishing, schädliche Downloads |
| Remote-Arbeit / Firmen-Intranet | VPN | Stellt einen authentifizierten Tunnel ins private Netzwerk bereit | Kompromittierte Endgeräte |
| Web-Scraping / SEO-Crawling | Rotierender Proxy-Pool | Hohe Parallelität, IP-Rotation, geringe Kosten | Website-Fingerprinting, JavaScript-Challenges |
| Geo-Sperren bei Streaming | VPN (Residential oder streaming-optimiert) | Umgeht IP-Reputationsprüfungen besser als Proxys | Geo-Sperren auf Kontoebene |
| Umgehung staatlicher Zensur / DPI | VPN mit Obfuscation (Shadowsocks, Obfs4, VLESS) | Tarnt den Tunnel als HTTPS | Gezielte Überwachung der Endgeräte |
| P2P / Torrenting | VPN mit Kill-Switch | Verschlüsselt die Nutzlast und verbirgt die IP vor dem Schwarm | Böswillige Peers, Abmahnanwälte |
| Entwickler/Administratoren in unsicheren Netzen | VPN | Schützt SSH- und RDP-Sitzungen sowie API-Tokens | Kompromittierte Zugangsdaten |
| Geo-QA-Tests (Werbung, Preise) | Proxy | Günstig, skriptbar, IPs pro Region | Verhalten angemeldeter Nutzer |
| Selbst gehostete private Infrastruktur | Selbst gehostetes WireGuard-VPN | Entfernt das Vertrauen in einen Anbieter als Variable | Kompromittierter Server |
| Unternehmensweite Webfilterung / Egress | Forward Proxy (Squid, Zscaler) | Zentrale Richtliniendurchsetzung, Inhaltsprüfung | Verschlüsselter Datenabfluss über DoH |
Die Erkennung von Streaming-Sperren ist ein eigenes kleines Wettrüsten. Netflix, BBC iPlayer und andere stützen sich auf Datenbanken zur IP-Reputation, allen voran MaxMind GeoIP2 und IPQualityScore. Diese kennzeichnen jede IP als Privatanschluss, Geschäftskunde, Hosting oder VPN. Kommerzielle Proxys liegen fast immer in Hosting-Netzen, und die Datenbanken erkennen sie sofort. VPN-Anbieter mit Residential- oder streaming-optimierten Serverpools mieten IPs von Heim-Internetanschlüssen und rotieren durch diese. Deshalb kommt VPN-Verkehr oft durch, wo ein Proxy eine höfliche Meldung wie „Dieser Titel ist in Ihrer Region nicht verfügbar“ erhält.
VPN-Erkennung vs. Proxy-Erkennung: So unterscheiden Dienste beides
Erkennungssysteme vergleichen Ihre Verbindung anhand von fünf Merkmalen: ASN-Reputation, TLS-Hashes, DNS-Konsistenz, Header-Lecks und Paket-Timing. Proxys scheitern häufiger an diesen Prüfungen, weil ihre Signaturen einfacher und leichter aufzulisten sind. VPNs bleiben länger unentdeckt, weil es weniger gibt, woran man sie festmachen kann.
| Erkennungsmethode | Proxy anfällig? | VPN anfällig? | Umgehungslösung |
|---|---|---|---|
| ASN / IP-Reputation (MaxMind, IPQS) | Ja - Hosting-ASNs werden markiert | Teilweise - bekannte VPN-Bereiche werden markiert | Residential-IPs oder frische Subnetze |
| TLS-Fingerprinting (JA3/JA3S-Hash) | Ja - HTTP-Proxys legen den TLS-Client offen | Teilweise - manche VPN-Clients haben charakteristische JA3-Werte | uTLS, an Browser angepasste Fingerprints |
| DNS-Abweichung (IP-Region ≠ DNS-Region) | Ja - DNS-Lecks im Betriebssystem | Nein - getunnelte DNS-Abfragen verhindern Abweichungen | DNS-over-VPN |
| HTTP-Header-Leck (X-Forwarded-For) | Ja - transparente Proxys verraten die Ursprungs-IP | Nein - Header werden am Ausgang neu aufgebaut | Nur anonyme Elite-Proxys verwenden |
| Deep Packet Inspection (DPI) | Ja - gewöhnlicher Proxy-Verkehr ist erkennbar | Teilweise - Standard-VPN-Protokolle sind erkennbar | Obfuscation: Shadowsocks, Obfs4, VLESS |
Warum werden Proxys schneller entdeckt? Sie geben mehr Metadaten preis. Ihre IP-Bereiche sind katalogisiert. Ihre TLS-Handshakes sind charakteristisch. HTTP-Header enthalten bei aktiviertem transparentem Modus unauffällig die Ursprungs-IP. VPNs sind unauffälliger: DPI sieht beim VPN-Verkehr nur verschlüsselte Datenblöcke, keine Protokollfelder, die sich als Fingerprint nutzen ließen. Obfuscation schließt die verbleibenden Lücken. Shadowsocks, das in der Volksrepublik China stark genutzt wird, und V2Ray/VLESS lassen den Tunnel statistisch von HTTPS nicht mehr unterscheidbar wirken. Zensurinfrastruktur, die Standard-VPN-Protokolle blockiert, kann sie nicht vom regulären Webverkehr trennen.
Können Sie VPN und Proxy gleichzeitig nutzen?
Ja. Für bestimmte Aufgaben ist das eine legitime Konfiguration, sie bringt jedoch zusätzliche DNS-Komplexität mit sich, und die meisten sollten es nicht versuchen. Eine fehlerhafte Verkettung lässt mehr Daten durch als ein einziger, korrekt eingerichteter Tunnel.
Browser-SOCKS5 + VPN auf Systemebene. Betreiben Sie ein VPN auf Systemebene und leiten Sie Firefox oder Chrome über einen SOCKS5-Proxy. Der Browser-Verkehr tritt dann mit der IP des Proxys ins Internet ein. Alles andere wie E-Mail, Systemdienste und Hintergrund-Apps läuft über das VPN. Ein Detail, das fast niemand erwähnt: Aktivieren Sie in Firefox network.proxy.socks_remote_dns. Andernfalls umgehen DNS-Abfragen den Proxy und laufen über das VPN. Dadurch entsteht eine regionale Abweichung, die Fingerprinting-Tools sofort erkennen.
VPN-zu-Proxy-Kette. Verbinden Sie sich zuerst mit dem VPN und leiten Sie den Browser-Verkehr danach über einen Proxy am Ausgang. Das Ziel sieht die IP des Proxys. Der VPN-Anbieter sieht, dass Sie mit einem Proxy verbunden sind, kann aber nichts lesen, was darüber läuft. Das ist typisch für Scraping-Projekte, die sowohl Verschlüsselung als auch die Rotation von Residential-IPs benötigen.
Proxy-zu-VPN im Unternehmens-Egress. Unternehmen setzen das ständig ein. Ausgehender Verkehr läuft über einen Forward Proxy (Squid, Zscaler) zur Inhaltsprüfung und Richtliniendurchsetzung, und dieser Proxy kommuniziert seinerseits über ein VPN für die Tunnelung von Niederlassung zu Zentrale. In regulierten Branchen ist das Standardarchitektur.
Tor über VPN ist die maximal datenschutzorientierte Variante: erst VPN, dann Tor. Der Durchsatz sinkt um 80 % oder mehr. Die Anonymitätseigenschaften verbessern sich dafür deutlich.
Fazit
Der zentrale Unterschied in jedem Vergleich von VPN und Proxy: Ein Proxy ändert Ihre IP-Adresse für eine einzelne Anwendung, ein VPN verschlüsselt und tunnelt alles, was Ihr Gerät sendet. Wählen Sie einen Proxy, wenn es um Geo-Beschränkungen oder IP-basierte Ratenbegrenzung für eine einzelne App geht und Verschlüsselung nicht im Vordergrund steht. Wählen Sie ein VPN, wenn Sie Privatsphäre gegenüber Ihrem ISP, Schutz in feindlichen Netzen oder Abdeckung aller Apps auf dem System benötigen. Der Unterschied zwischen Proxy und VPN löst das Anonymitätsproblem jedoch nicht: Fingerprinting, Cookies und Kontoanmeldungen verfolgen Sie über IP-Wechsel hinweg. Die einzige strukturelle Änderung, die tatsächlich etwas verbessert, ist, Ihr VPN auf einer Infrastruktur zu betreiben, die Sie selbst kontrollieren. Anbieter wie PrivateAlps nehmen dem Vertrauen in Dritte die Rolle in der Kette vollständig.
Eigenes VPN auf Schweizer Infrastruktur betreiben
Ein selbst gehostetes VPN verändert die Rechnung. Sie werden zu Ihrem eigenen Anbieter. Die einzigen Protokolle, die existieren, sind die, die Sie selbst schreiben. Kein Dritter kann für Datenverkehr vorgeladen werden, den er nie gesehen hat. PrivateAlps bietet einen OpenVPN-Dienst in Schweizer Rechenzentren an: AES-256-Verschlüsselung, eine strikte Zero-Logs-Richtlinie, P2P erlaubt und keine Bandbreitendrosselung über den 10G-Uplink. Der Dienst unterliegt dem revDSG, dem revidierten Bundesgesetz über den Datenschutz, sowie dem BÜPF mit seiner gezielten Auskunftspflicht. Behördlicher Zugriff setzt eine richterliche Anordnung voraus, die an eine namentlich benannte Person gebunden ist. Das ist enger als die EU- oder US-Vorratsdatenspeicherung. Es ist keine absolute Immunität, aber strukturell ein anderes Vertrauensmodell als der Kauf bei einem Verbraucher-VPN-Anbieter.
FAQ
Was ist der Unterschied zwischen einem VPN und einem Proxy?
Der Unterschied zwischen einem VPN und einem Proxy lässt sich auf drei Punkte zurückführen: was verschlüsselt wird, was abgedeckt ist und was mit DNS passiert. Ein VPN verschlüsselt jedes Byte, das Ihr Gerät sendet, und leitet es auf Betriebssystemebene um. Ein Proxy leitet den Verkehr einer einzelnen Anwendung um und verschlüsselt von sich aus nichts. Der Unterschied zwischen Proxy und VPN ist besonders wichtig, wenn Sie Aktivitäten vor Ihrem ISP verbergen wollen und nicht nur eine IP-Adresse austauschen möchten.
Ist ein Proxy sicherer als ein VPN?
Nein. Ein VPN bietet drei Dinge, die ein Proxy nicht bietet: Verschlüsselung, einen Kill-Switch und getunnelte DNS-Abfragen. Kostenlose Proxys sind besonders problematisch. Die Studie von ICSI und CSIRO ergab, dass 16 % der kostenlosen VPN- und Proxy-Apps aktiv JavaScript in den Datenverkehr der Nutzer einschleusten.
Kann ein Proxy Ihre IP-Adresse verbergen?
Ein Proxy verbirgt Ihre IP-Adresse nur für die eine Anwendung, für die Sie ihn eingerichtet haben, und für nichts anderes. Außerdem geben HTTPS-Proxys den Hostnamen des Ziels während des Handshakes über das unverschlüsselte TLS-Feld SNI weiter. Wenn Sie also genau bei diesem Punkt wissen möchten, worin sich Proxy und VPN unterscheiden: Ein VPN tunnelt auch DNS. Deshalb kann Ihr ISP bei einem Proxy noch sehen, welche Websites Sie besuchen, bei einem VPN dagegen nicht.
Funktioniert ein VPN wie ein Proxy?
Beide tauschen Ihre sichtbare IP-Adresse gegen die des Servers aus, auf den ersten Blick wirken sie daher verwandt. Ein VPN geht jedoch weiter: Es verschlüsselt den Datenverkehr auf Netzwerkebene, deckt jede App auf dem Gerät ab und leitet DNS durch den Tunnel. Ein Proxy arbeitet pro App, ist standardmäßig unverschlüsselt und beschränkt sich darauf, die IP auszutauschen.
Was ist ein SOCKS5-Proxy, und worin unterscheidet er sich von einem VPN?
SOCKS5 ist ein Proxy-Protokoll der Schicht 5, das beliebigen TCP- und UDP-Verkehr verarbeitet. Deshalb ist es bei Torrenting, Gaming und allem beliebt, das kein reines HTTP ist. Verschlüsselung bietet es jedoch nicht. Ein VPN liefert die Umleitung und die Kryptografie. SOCKS5 liefert nur die Umleitung.
Blockieren Streamingdienste Proxys und VPNs?
Beides, aber nicht im gleichen Maß. Die Erkennung läuft über Datenbanken zur IP-Reputation wie MaxMind GeoIP2 und IPQualityScore. Proxys stammen fast immer aus gekennzeichneten Hosting-ASNs und fallen daher schnell auf. VPN-Anbieter mit Serverpools aus Residential-IPs kommen meist länger durch, weil ihre IPs wie gewöhnliche Heimanschlüsse aussehen.
Was ist schneller: ein Proxy oder ein VPN?
Ein Proxy, und zwar deutlich. Er verschlüsselt nichts. WireGuard kostet typischerweise 4–15 % des Durchsatzes, OpenVPN/UDP 20–35 %, und OpenVPN/TCP kann 40–50 % kosten, sobald das Problem des TCP-über-TCP-Zusammenbruchs auftritt.
Kann ich VPN und Proxy gleichzeitig verwenden?
Ja. Die häufigste professionelle Konfiguration ist ein SOCKS5-Proxy im Browser, der über einem systemweiten VPN läuft. So ist die Browser-Identität vom restlichen Datenverkehr getrennt. Achten Sie dabei auf eines: Die DNS-Auflösung muss am Proxy erfolgen (in Firefox über network.proxy.socks_remote_dns). Andernfalls entsteht eine DNS-Abweichung, die Fingerprinting-Tools erkennen.
Was ist ein No-Logs-VPN, und bietet ein Proxy dasselbe?
Ein No-Logs-VPN speichert keine Verbindungsmetadaten, IP-Zeitstempel oder Browsing-Daten. Die Behauptung hat allerdings nur dann Gewicht, wenn ein unabhängiger Prüfer wie Deloitte, KPMG oder Cure53 sie tatsächlich überprüft hat. Kommerzielle Proxy-Anbieter erreichen diesen Standard nicht. No-Logs-Versprechen von Proxys sind im Grunde nicht überprüfbar.
Ist ein VPN besser als ein Proxy?
Das hängt davon ab, was Sie vorhaben. Ein VPN ist im Vorteil bei Datenschutz, Sicherheit in öffentlichen WLANs und beim Umgehen DPI-basierter Zensur. Ein Proxy punktet bei hochvolumigem Web Scraping, Geo-QA-Tests und der Egress-Filterung in Unternehmen. Der Unterschied zwischen VPN und Proxy-Server ist funktional, nicht hierarchisch. Das richtige Werkzeug ist das, das zur Bedrohungslage passt, nicht dasjenige mit den meisten Aufzählungspunkten auf der Marketingseite.
