


Was ist eine Linux-Shell: Funktionen, Typen und Unterschiede

Eine Linux-Shell sitzt zwischen Ihnen und dem Kernel. Sie tippen einen Befehl ein. Die Shell ermittelt, was Sie gemeint haben. Die eigentliche Arbeit erledigt der Kernel. Auf dem Papier klingt das trocken. Um 2 Uhr nachts wird es spannender, wenn ein Deployment-Skript, das letzte Woche auf RHEL einwandfrei lief, auf Ubuntu plötzlich unerklärlich fehlschlägt. Dann hört die Frage, was eine Shell in Linux ist, auf, akademisch zu sein, und kostet Schlaf.
Was kaum jemand deutlich genug sagt: Der Begriff „Shell“ wird für zwei recht unterschiedliche Aufgaben verwendet. Die eine ist das interaktive Werkzeug, mit dem Sie über SSH arbeiten, mit Prompt, Tab-Vervollständigung und Verlauf. Die andere führt Ihre Skripte aus, beim Systemstart, über Cron oder in einer systemd-Unit. Beide müssen nicht dasselbe Programm sein. Unter Debian und Ubuntu sind sie es nicht, und genau daran scheitern viele. Welche Antwort auf die Frage, was eine Shell in Linux ist, richtig ist, hängt davon ab, welche Rolle Sie meinen. Die meisten Überraschungen liegen in der Lücke zwischen beiden.
Wenn Sie beruflich mit Servern arbeiten, als Systemadministrator, im DevOps-Bereich oder unter welchem Titel auch immer, wirkt sich die Wahl der Shell persönlich aus. Steht am Anfang eines Skripts unter Ubuntu #!/bin/sh? Dann läuft es mit Dash, nicht mit Bash. Das praktische [[ ]]-Konstrukt, das Array, das Sie gebaut haben, die Prozesssubstitution? Alles funktionslos. Manchmal bricht das Skript laut ab. Manchmal tut es einfach das Falsche und läuft weiter.
Dieser Leitfaden zur Linux-Shell befasst sich vor allem mit dem zweiten Fall. Wir behandeln, wie Shells Befehle verarbeiten, wo sich die wichtigsten Linux-Shell-Typen auf einem Server in relevanter Weise unterscheiden, welche Skripting- und Sicherheitsaspekte Sie kennen sollten, bevor Sie sie brauchen, und geben eine klare Antwort darauf, welche Shell sich wofür eignet.
KI-Zusammenfassung
Eine Shell in Linux liest, was Sie eingeben, parst es und veranlasst den Kernel, das auszuführen, was Sie tatsächlich gemeint haben: eine Datei öffnen, einen Prozess starten, Daten über das Netzwerk senden. Oft werden zwei verschiedene Kategorien unter dem Begriff Shell zusammengefasst. Es gibt CLI-Shells (Bash, Zsh, Fish, Dash, sh, Ksh, die Csh-Familie) und grafische Umgebungen wie GNOME Shell oder KDE Plasma. Die grafischen verwalten Fenster, die CLI-Shells führen Befehle aus. Die Serverarbeit findet in der zweiten Gruppe statt. Bash ist auf den meisten Server-Distributionen die Standard-Shell. Unter Debian und Ubuntu ist /bin/sh allerdings Dash, eine kleinere und schnellere Shell, die das System für Skripte verwendet, weil sie die Startzeit merklich verkürzt.
Die wichtigsten Fakten auf einen Blick:
- Bash ist auf den meisten Linux-Server-Distributionen die Standard-Benutzer-Shell.
- Dash startet etwa 4-mal schneller als Bash und läuft unter Debian und Ubuntu als /bin/sh (Arch Wiki).
- /etc/shells ist die Liste der Shells, die das System als Login-Shells zulässt.
- echo $SHELL gibt Ihre Standard-Login-Shell aus. echo $0 oder ps -p $$ zeigen, was gerade tatsächlich läuft.
- POSIX-Konformität entscheidet darüber, ob ein Skript portabel ist oder nicht.
- Zsh ist seit Catalina (10.15) die Standard-Shell unter macOS.
- Fish ist die einzige verbreitete Shell, die Autovervollständigungsvorschläge und Syntaxhervorhebung ohne jede Einrichtung bietet.
- rbash ist Bash mit eingeschränktem Funktionsumfang, für Konten, die sich nicht frei bewegen sollen.
Was ist eine Shell in Linux?
Eine Shell in Linux wandelt Texteingaben in etwas um, auf das der Kernel tatsächlich reagieren kann. Sie befindet sich zwischen dem User Space, in dem Befehle wie ls und grep als gewöhnliche Programme liegen, und dem Kernel Space, in dem die privilegierten Vorgänge stattfinden. Dateien lesen. Prozesse starten. Mit der Netzwerkkarte kommunizieren. Ohne Shell kommt man nicht hinein. Sie hätten einen Kernel, aber keine Tür, an die Sie klopfen könnten.
Jede moderne Shell führt beim Drücken der Eingabetaste im Wesentlichen dieselben Schritte aus:
- Lesen: Die Shell nimmt eine Zeile aus Ihrem Terminal oder aus dem Skript entgegen, das sie gerade ausführt.
- Tokenisieren und parsen: Die Zeile wird in Wörter, Operatoren (|, >, &) und reservierte Schlüsselwörter zerlegt.
- Expandieren: Alles, was ersetzt werden muss, wird ersetzt. Variablen ($HOME), Platzhalter (*.log), Befehlssubstitutionen ($(date)).
- Auflösen: Die Shell sucht in $PATH nach dem Programm oder erkennt einen eingebauten Befehl und überspringt die Suche.
- Ausführen: fork() erzeugt einen Kindprozess. execve() lädt das Programm in diesen Prozess.
- Warten und melden: Die übergeordnete Shell wartet, bis das Kind beendet ist, liest den Exit-Code ($?) aus und gibt Ihnen den Prompt zurück.
Die Grenze zwischen User Space und Kernel Space ist der Punkt, an dem die Wahl der Shell tatsächlich Folgen hat. Die Shell ist der Orchestrator. Sie parst, expandiert, leitet um und entscheidet, was aufgerufen wird. Der Kernel übernimmt die privilegierten Aufgaben, die kein gewöhnliches Programm direkt ausführen darf. Wechseln Sie die Shell, ändern Sie die Parsing-Regeln und das Expansionsverhalten. Das Verhalten des Kernels bleibt unverändert. Wenn Sie die Regeln bis ins Detail nachschlagen müssen, ist das GNU-Bash-Referenzhandbuch die Quelle, auf die alle zurückgreifen.
Die wichtigsten Funktionen einer Linux-Shell
Jede moderne Shell bietet dasselbe Grundwerkzeug. Dieselben Grundelemente, größtenteils dieselben Muster. Unterschiedlich ist, wie oft Sie sie tatsächlich benutzen. Auf einem Laptop vervollständigen Sie vielleicht ab und zu einen Pfad per Tab. Auf einem Server arbeiten Sie ständig mit Pipelines. Um 3 Uhr morgens durchsuchen Sie zwei Tage Logs, um den genauen 502-Ausreißer zu finden, der den Alarm ausgelöst hat. Das ist keine Theorie, sondern ein großer Teil der Serverarbeit.
| Funktion / Komponente | Was sie tut | Praxisbeispiel auf dem Server |
|---|---|---|
| Befehlsverlauf | Speichert ausgeführte Befehle in ~/.bash_history zum Wiederaufrufen und zur Nachvollziehbarkeit. | Forensische Prüfung einer Administrator-Sitzung anhand des Verlaufs nach einem Vorfall. |
| Tab-Vervollständigung | Vervollständigt Befehle, Pfade und Argumente per Tab. | Schnelleres Navigieren in langen Pfaden unter /var/lib/postgresql/. |
| Pipe (|) | Leitet die Standardausgabe (stdout) eines Prozesses an die Standardeingabe (stdin) des nächsten Prozesses weiter. | journalctl -u nginx | grep 502 | awk '{print $1}' zur Log-Auswertung. |
| E/A-Umleitung (>, >>, <, 2>&1) | Leitet Standardströme aus Dateien oder Deskriptoren um bzw. in sie hinein. | ./backup.sh > /var/log/backup.log 2>&1, um die gesamte Ausgabe zu erfassen. |
| Umgebungsvariablen | Steuert das Verhalten von Prozessen, ohne den Code zu ändern. | DATABASE_URL=... wird von systemd in eine Unit-Datei eingefügt. |
| Shell-Skripting | Führt in einer Datei hinterlegte Befehle nacheinander aus. | /etc/cron.daily/logrotate, das jede Nacht Logs rotiert. |
| Jobsteuerung (&, fg, bg, jobs) | Startet Prozesse im Hintergrund oder Vordergrund und listet sie auf. | Ein lang laufender rsync-Spiegel, gestartet mit & während eines Wartungsfensters. |
| Aliase | Eigene Kurznamen für häufig verwendete Befehle. | alias dc='docker compose' für wiederkehrende Container-Operationen. |
| Prompt | Konfigurierbares PS1 mit Benutzer, Host, Pfad und Exit-Status. | Farbig markierter Host-Präfix, damit kein rm -rf auf dem falschen Server landet. |
| Eingebaute Befehle (Built-ins) | Interne Befehle (cd, export, read, set), die ohne fork() ausgeführt werden. | set -euo pipefail für Skripte im Strict Mode, die laut fehlschlagen. |
Pipes und Umleitungen sind der Teil, den Sie nie wirklich ablegen. Jede Monitoring-Pipeline. Jedes Skript zur Log-Auswertung. Jede Untersuchung der Frage, warum Postgres um 4 Uhr morgens neu gestartet ist. Sie alle lassen sich auf Ketten aus Pipes und einigen Umleitungen zurückführen. Etwas wie journalctl --since "1 hour ago" | grep -i error | sort | uniq -c | sort -rn wirkt wie ein Wegwerfbefehl. Ist er aber nicht. Es ist die Art Muster, die Sie über Jahre hinweg bei völlig unterschiedlichen Vorfällen wiederverwenden werden. Es funktioniert, weil die Shell kleine Programme, die jeweils nur eine Aufgabe erledigen, zu etwas größerem verknüpft. Die Unix-Philosophie hat sich über Jahrzehnte erstaunlich gut gehalten.
Typen von Shells in Linux
Die Shell-Landschaft zerfällt in zwei grobe Kategorien, die oft verwechselt werden. CLI-Shells sind das eigentliche Thema dieses Leitfadens: Bash, Zsh, Fish, Dash, Ksh und die Csh-Familie. Sie interpretieren Befehle, führen Skripte aus und verwalten Jobs. Grafische Shells wie GNOME Shell oder KDE Plasma verwalten die Desktop-Umgebung. Die Server-Infrastruktur läuft ausschließlich auf CLI-Shells.
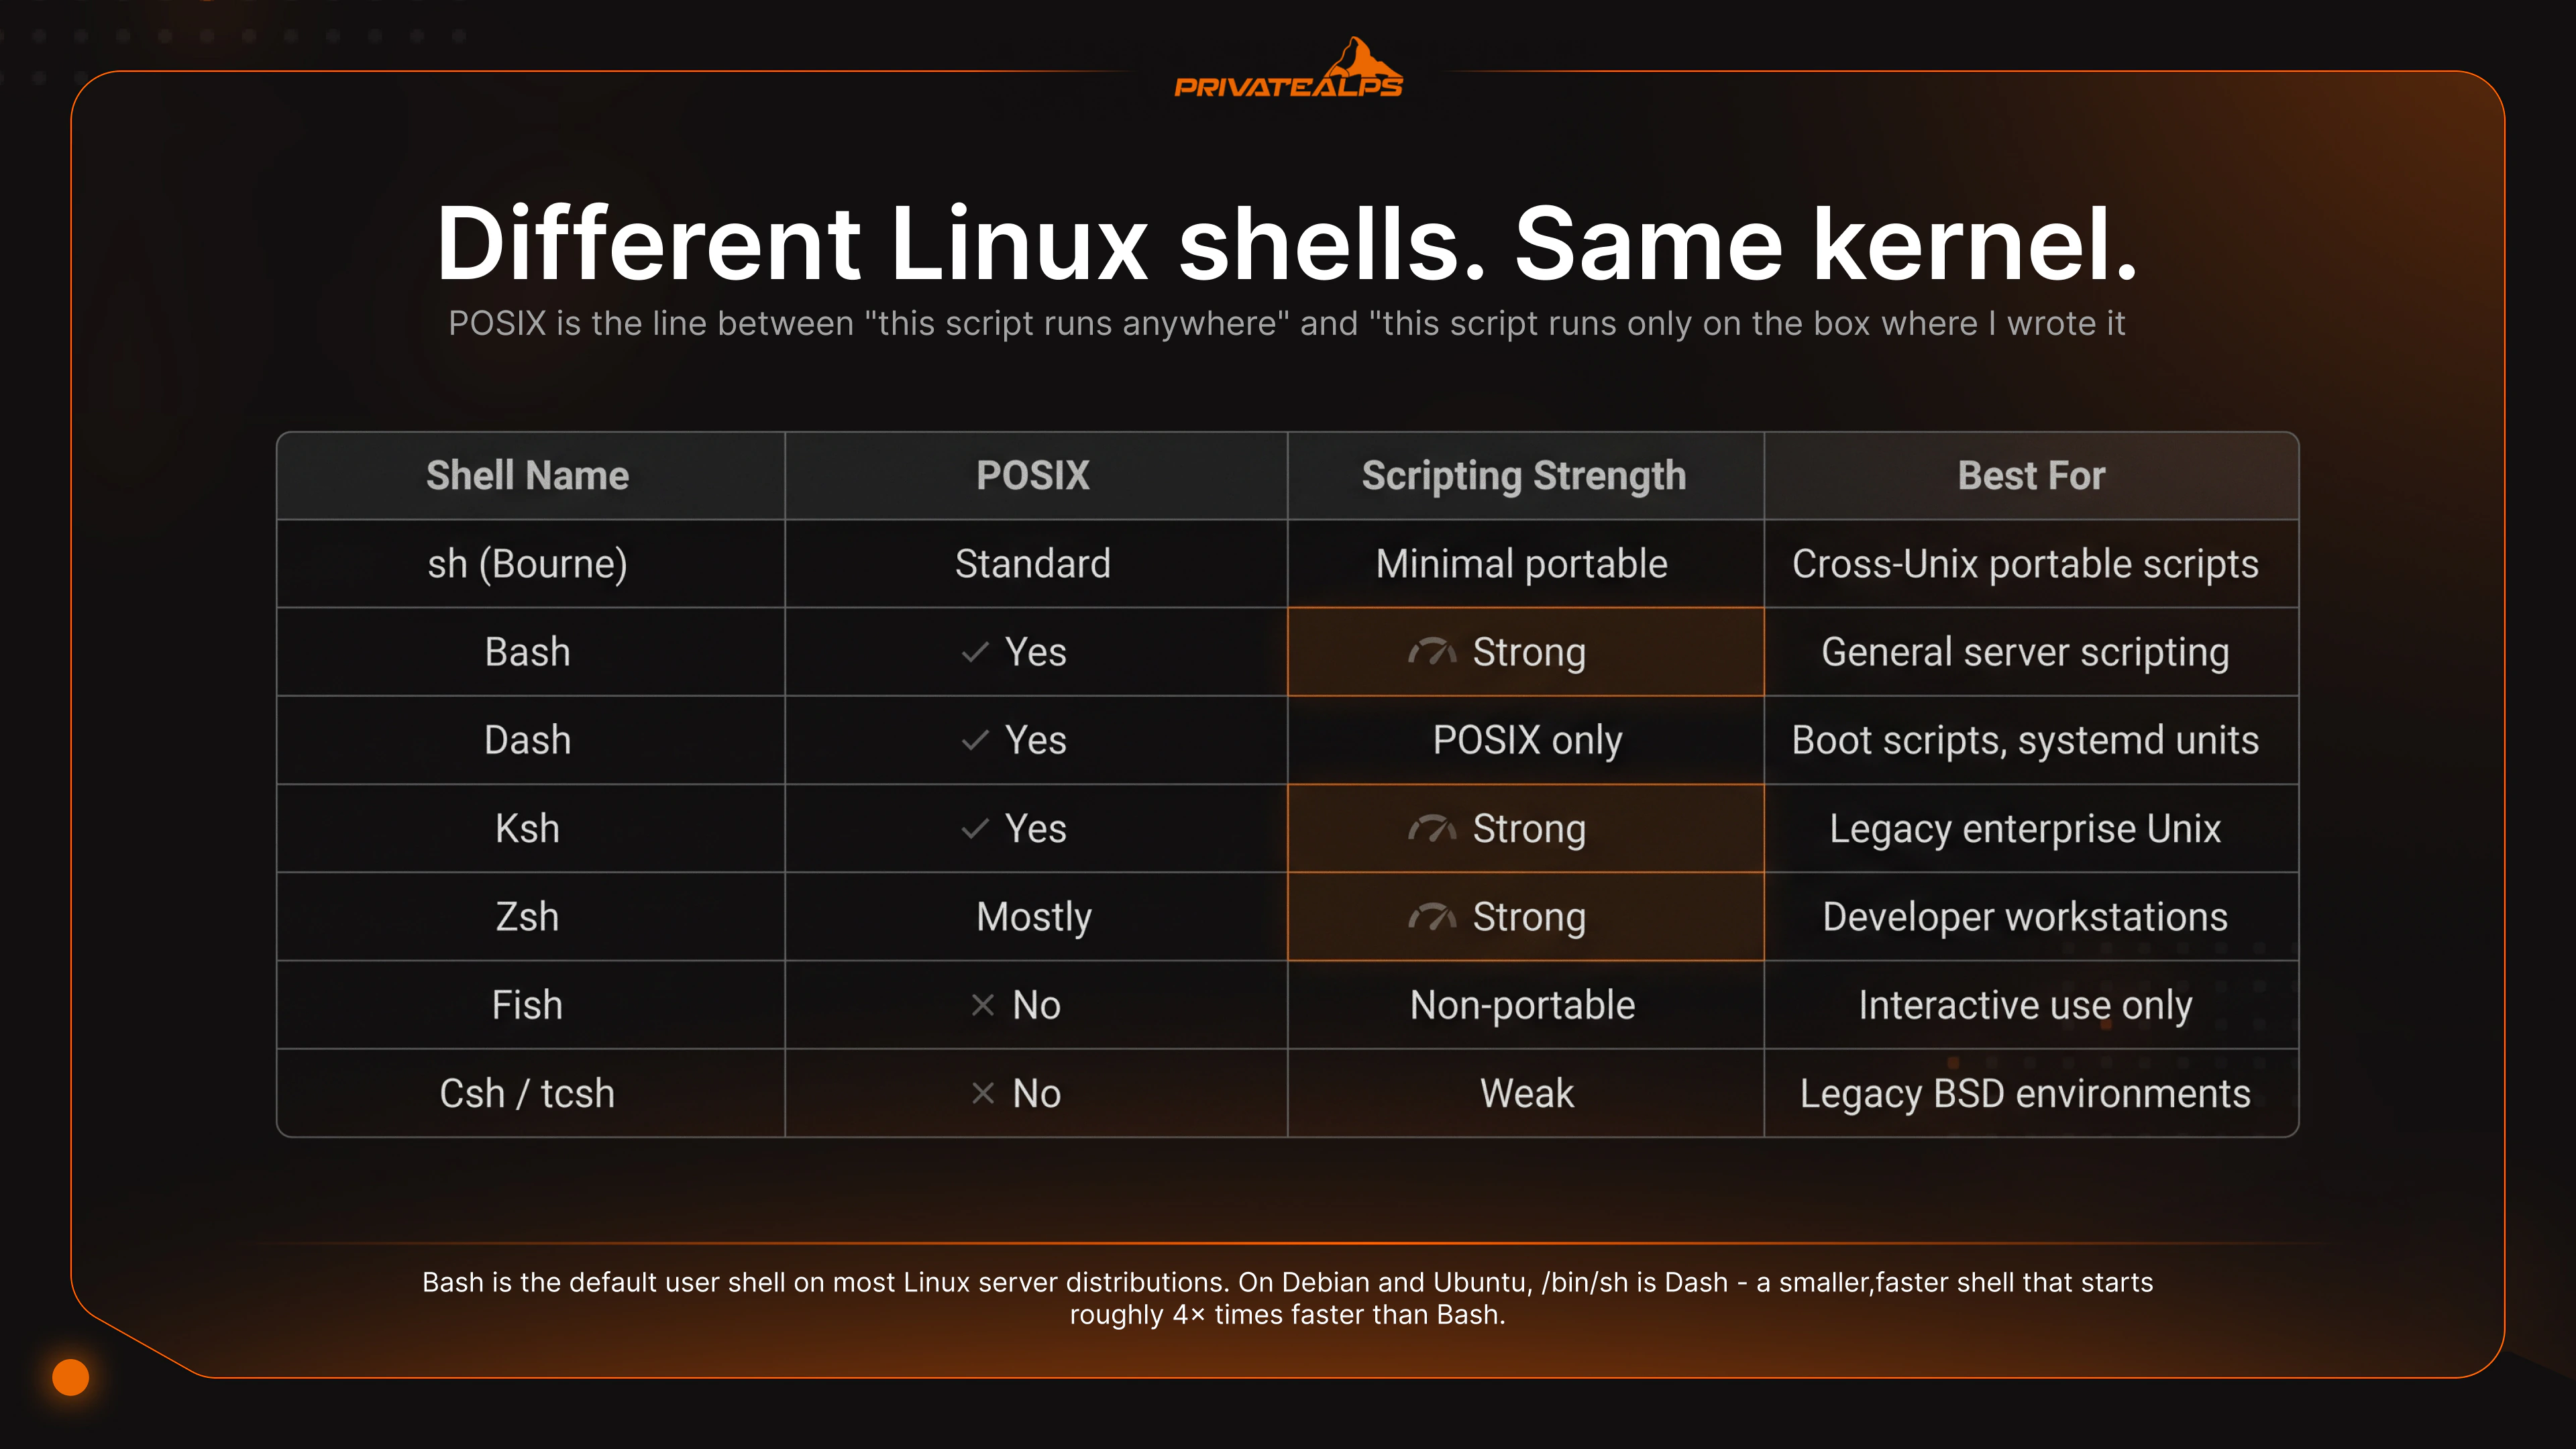
| Shell | Herkunft | POSIX-konform | Stärken im interaktiven Betrieb | Eignung für Skripte | Standard auf |
|---|---|---|---|---|---|
| Bash | GNU, 1989 | Größtenteils (Erweiterungen brechen striktes POSIX) | Verlauf, readline, Arrays | Allgemeine Server-Skripte | RHEL, Fedora, Debian (Login), Ubuntu (Login) |
| Dash | Debian, 1997 | Ja | Minimal | Nur POSIX für Boot- und Init-Skripte | Debian/Ubuntu als /bin/sh |
| Zsh | Paul Falstad, 1990 | Größtenteils | Erweiterte Vervollständigung, Themes, Plugins | Gut, wird aber selten für portable Skripte genutzt | macOS (seit Catalina) |
| Fish | 2005 | Nein | Autovervollständigung, Syntaxhervorhebung, Konfiguration über Web-UI | Nur Fish-Skripte, nicht portabel | Standardmäßig keine |
| Ksh | AT&T Bell Labs, 1983 | Ja | Brauchbar | Altbestand für AIX/HP-UX | Einige Enterprise-Unix-Systeme |
| Csh/Tcsh | BSD, 1978 | Nein | C-ähnliche Syntax | Für Skripte besser meiden | Einige BSD-Standards |
| rbash | GNU | Nicht zutreffend | Eingeschränkte Teilmenge von Bash | Sicherheitsbeschränkte Konten | Kein Standard; manuell konfiguriert |
Bash ist für die Serverarbeit der praktische Standard. Sie ist überall installiert, gut dokumentiert, und die Community hat für praktisch jede gängige Automatisierungsaufgabe funktionierende Beispiele geschrieben. Arrays, [[ ]]-Bedingungen, Prozesssubstitution, Here-Strings: Sie bekommen alles. Die Falle, die Sie im Blick behalten sollten: Unter Debian und Ubuntu ist /bin/sh nicht Bash, sondern Dash. Schreiben Sie #!/bin/bash, wenn Sie Bash meinen. Gehen Sie auf keinem Debian-basierten System davon aus, dass /bin/sh Bash ist.
Dash ist das, worauf /bin/sh unter Debian und Ubuntu zeigt. Minimal, schnell und streng POSIX-konform. Der Start dauert etwa 4-mal kürzer als bei Bash, was in initrd- und systemd-Umgebungen wichtig ist, in denen die Shell während des Bootvorgangs dutzendfach gestartet wird. Der Preis sind alle Bash-spezifischen Funktionen: keine Arrays, kein [[ ]], keine Prozesssubstitution. Für Dash geschriebene Skripte müssen sich an die POSIX-Grenzen halten, sonst funktionieren sie nicht.
Zsh ist seit Catalina die Standard-Shell unter macOS und bei Entwicklern beliebt, die den größten Teil ihrer Zeit an einem interaktiven Prompt verbringen. Plugin-Frameworks wie Oh My Zsh ergänzen Git-Status, eigene Themes und erweiterte Vervollständigungen. Auf einem Server ist sie als Login-Shell eine vernünftige Wahl. Als Skriptsprache für die Automatisierung setzt sie niemand ein, denn Portabilität und Tool-Unterstützung sprechen klar für Bash.
Fish ist der Sonderfall. Autovervollständigungsvorschläge und Syntaxhervorhebung funktionieren ohne jede Konfiguration. Für einen Entwickler-Arbeitsplatz ist das interaktive Erlebnis tatsächlich besser als bei allen anderen Shells in dieser Liste. Der Haken ist gewollt: Fish ist nicht POSIX-konform. Für Fish geschriebene Skripte laufen nicht in Bash und können es auch nicht. Verwenden Sie Fish als persönliche Login-Shell, wenn Ihnen die Bedienung gefällt, aber halten Sie Ihre eigentliche Automatisierung in Bash oder POSIX-sh. Fish-Syntax sollte in Produktionsskripten niemals vorkommen.
Ksh hat ihren Platz in Umgebungen, die noch AIX oder HP-UX betreiben oder Skripte aus den 1990er-Jahren für Enterprise-Unix pflegen. Die Syntax von ksh88 und ksh93 erwarten diese Skripte. Alles andere erfordert eine Neufassung. Wenn Sie keine älteren Enterprise-Unix-Skripte pflegen, ist Ksh nicht der richtige Ausgangspunkt.
rbash ist Bash mit deaktivierten Funktionen: Änderung von PATH, Verwendung von Umleitungen, Ausführen von Befehlen mit / im Pfad, Ändern schreibgeschützter Variablen. Nützlich für Dienstkonten oder eingeschränkte Mandanten-Logins, die nur ein oder zwei bestimmte Befehle ausführen sollen. Als alleinige Sicherheitsgrenze taugt sie nicht, denn über awk, vim und andere Werkzeuge, die Shell-Ausführung erlauben, gibt es bekannte Ausbruchswege. Kombinieren Sie sie mit chroot oder Container-Isolation, wenn die Einschränkung tatsächlich halten muss.
Shell Scripting auf Servern: Worauf es wirklich ankommt
Shell-Skripte auf Servern sind kein Demo-Code. Sie laufen als Cron-Jobs, die niemand kontrolliert, solange nichts kaputtgeht. Sie stecken in systemd-Units, die beim Booten starten. Und sie sind oft das Letzte, was zwischen einem Deployment und einem Rollback steht. Die Gewohnheiten, die Skripte im Produktivbetrieb überleben lassen und nicht zu Störungen führen, sind überschaubar. Die meisten lassen sich auf einen Grundsatz zurückführen: Fehler laut melden, statt sie stillschweigend zu verschlucken.
Shebangs sind Pflicht. Die erste Zeile jedes Skripts sollte eindeutig festlegen, welcher Interpreter es ausführt. #!/bin/bash für Bash-Skripte, #!/bin/sh für Skripte, die nur POSIX-Syntax verwenden und unter Dash laufen sollen. Fehlt der Shebang, hängt das Verhalten davon ab, welche Shell die Datei ausführt. Und das unterscheidet sich je nach Distribution, Cron-Implementierung und systemd-Konfiguration. Dasselbe Skript kann in einer Umgebung einwandfrei funktionieren und in einer anderen stillschweigend etwas Falsches tun.
Strict Mode als Grundlage. Setzen Sie set -euo pipefail an den Anfang jedes Bash-Skripts, das Sie für den Produktivbetrieb schreiben. -e beendet das Skript bei jedem Rückgabecode ungleich null. -u behandelt nicht gesetzte Variablen als Fehler. -o pipefail sorgt dafür, dass Fehler in Pipes weitergereicht werden, statt vom rechtesten Befehl verschluckt zu werden. Drei Flags, und die offensichtlichsten Fallstricke verschwinden.
ShellCheck vor dem Deployment. ShellCheck ist ein statischer Analysator für Shell-Skripte. Er erkennt Quoting-Fehler, ungewolltes Word Splitting, veraltete Syntax und eine lange Liste von Mustern, die richtig aussehen, es aber nicht sind. Ein Skript damit zu prüfen, dauert Sekunden. Denselben Fehler erst im Produktivbetrieb zu finden, nachdem er Datenverlust verursacht hat, dauert deutlich länger.
Variablenausdrücke in Anführungszeichen setzen. "$var" statt $var. Nicht gequotete Variablen unterliegen Word Splitting und Globbing. Beides führt zu überraschenden Ergebnissen, wenn die Variable Leerzeichen oder Platzhalter enthält oder leer ist. Die Regel ist einfach: Verwenden Sie Variablenverweise immer in doppelten Anführungszeichen, außer Sie brauchen ausdrücklich das Expansionsverhalten.
eval vermeiden. eval führt einen String als Shell-Code aus. Stammt auch nur ein Teil dieses Strings von Benutzereingaben, aus einer Umgebungsvariable oder aus einer Datei, die Sie nicht vollständig kontrollieren, haben Sie einen Pfad für Code-Injection geöffnet. Die Fälle, in denen eval wirklich nötig ist, sind selten. Die meisten Stellen, an denen es in Produktionsskripten vorkommt, sind versteckte Fehler bei der Mustererkennung.
Shell-Sicherheit: Die Ebene, die oft übersehen wird
Der Sicherheit auf Shell-Ebene wird selten so viel Aufmerksamkeit geschenkt wie Firewall-Regeln oder Patch-Zyklen. Das sollte sich ändern. Über die Shell läuft der größte Teil der administrativen Zugriffe, und dort passieren die Fehler, die wirklich ins Gewicht fallen.
Login-Shells und /etc/shells. Jede Shell, die als Login-Shell eines Benutzers gesetzt ist, muss in /etc/shells aufgeführt sein. Das wird durch PAM erzwungen und betrifft su, sudo und SSH. Steht eine Shell nicht in dieser Datei, verweigern bestimmte Authentifizierungspfade deren Nutzung als Login-Shell. Prüfen Sie /etc/shells, bevor Sie für ein Konto, das sich per SSH oder sudo authentifizieren muss, eine ungewöhnliche Shell setzen.
SSH und Einschränkung der Shell. AllowUsers und AllowGroups in sshd_config begrenzen, welche Konten sich überhaupt per SSH anmelden dürfen. Kombinieren Sie das mit ForceCommand, um einzuschränken, was ein Konto nach der Anmeldung tatsächlich ausführen kann. Ein Dienstkonto, das nur einen bestimmten Befehl ausführen soll, braucht keine universelle interaktive Shell. ForceCommand macht das in der SSH-Daemon-Konfiguration explizit.
auditd für die Protokollierung auf Befehlsebene. Die Shell protokolliert Befehle in ~/.bash_history. Diese Datei liegt unter Kontrolle des Benutzers und lässt sich leicht löschen. auditd protokolliert execve-Systemaufrufe auf Kernel-Ebene: jeden exec-Aufruf, wer ihn ausgelöst hat und welche Argumente übergeben wurden. In Compliance-Umgebungen (PCI DSS, HIPAA) oder überall dort, wo forensische Analysen nach Vorfällen wichtig sind, liefert auditd die Nachvollziehbarkeit, die die Shell-Historie bewusst nicht bieten kann.
Empfohlene Checkliste zur Härtung:
- Beschränken Sie den SSH-Zugang mit AllowUsers oder AllowGroups in sshd_config.
- Konfigurieren Sie auditd so, dass execve-Systemaufrufe für Audit-Trails auf Befehlsebene protokolliert werden.
- Führen Sie shellcheck auf jedem Skript vor dem Deployment aus.
- Setzen Sie alle Variablenausdrücke in Anführungszeichen: "$var", niemals nacktes $var.
- Vermeiden Sie eval und ungeprüfte Benutzereingaben in Skripten grundsätzlich.
- Leiten Sie die Skriptausgabe mit exec >> /var/log/script.log 2>&1 an einen festen Ort um.
Die richtige Shell für Ihren Anwendungsfall wählen
Es gibt keine universell richtige Shell. Es gibt die Shell, die zur Aufgabe passt. Skripte oder interaktive Sitzungen, Portabilität oder Funktionsumfang, ein einzelner Server oder eine ganze Flotte: Jeder dieser Faktoren führt zu einer anderen Antwort. Bash ist für die meisten Server-Skripte der sichere Standard. Dash ist sinnvoll, wenn die Bootgeschwindigkeit tatsächlich eine Rolle spielt. POSIX sh eignet sich für Skripte, die später auf BSD oder macOS laufen müssen. Der häufigste Fehler in Teams ist nicht die falsche Shell. Es ist die Vermischung verschiedener Shells über uneinheitliche Shebangs, und das Problem fällt dann im Produktivbetrieb zum denkbar ungünstigsten Zeitpunkt auf.
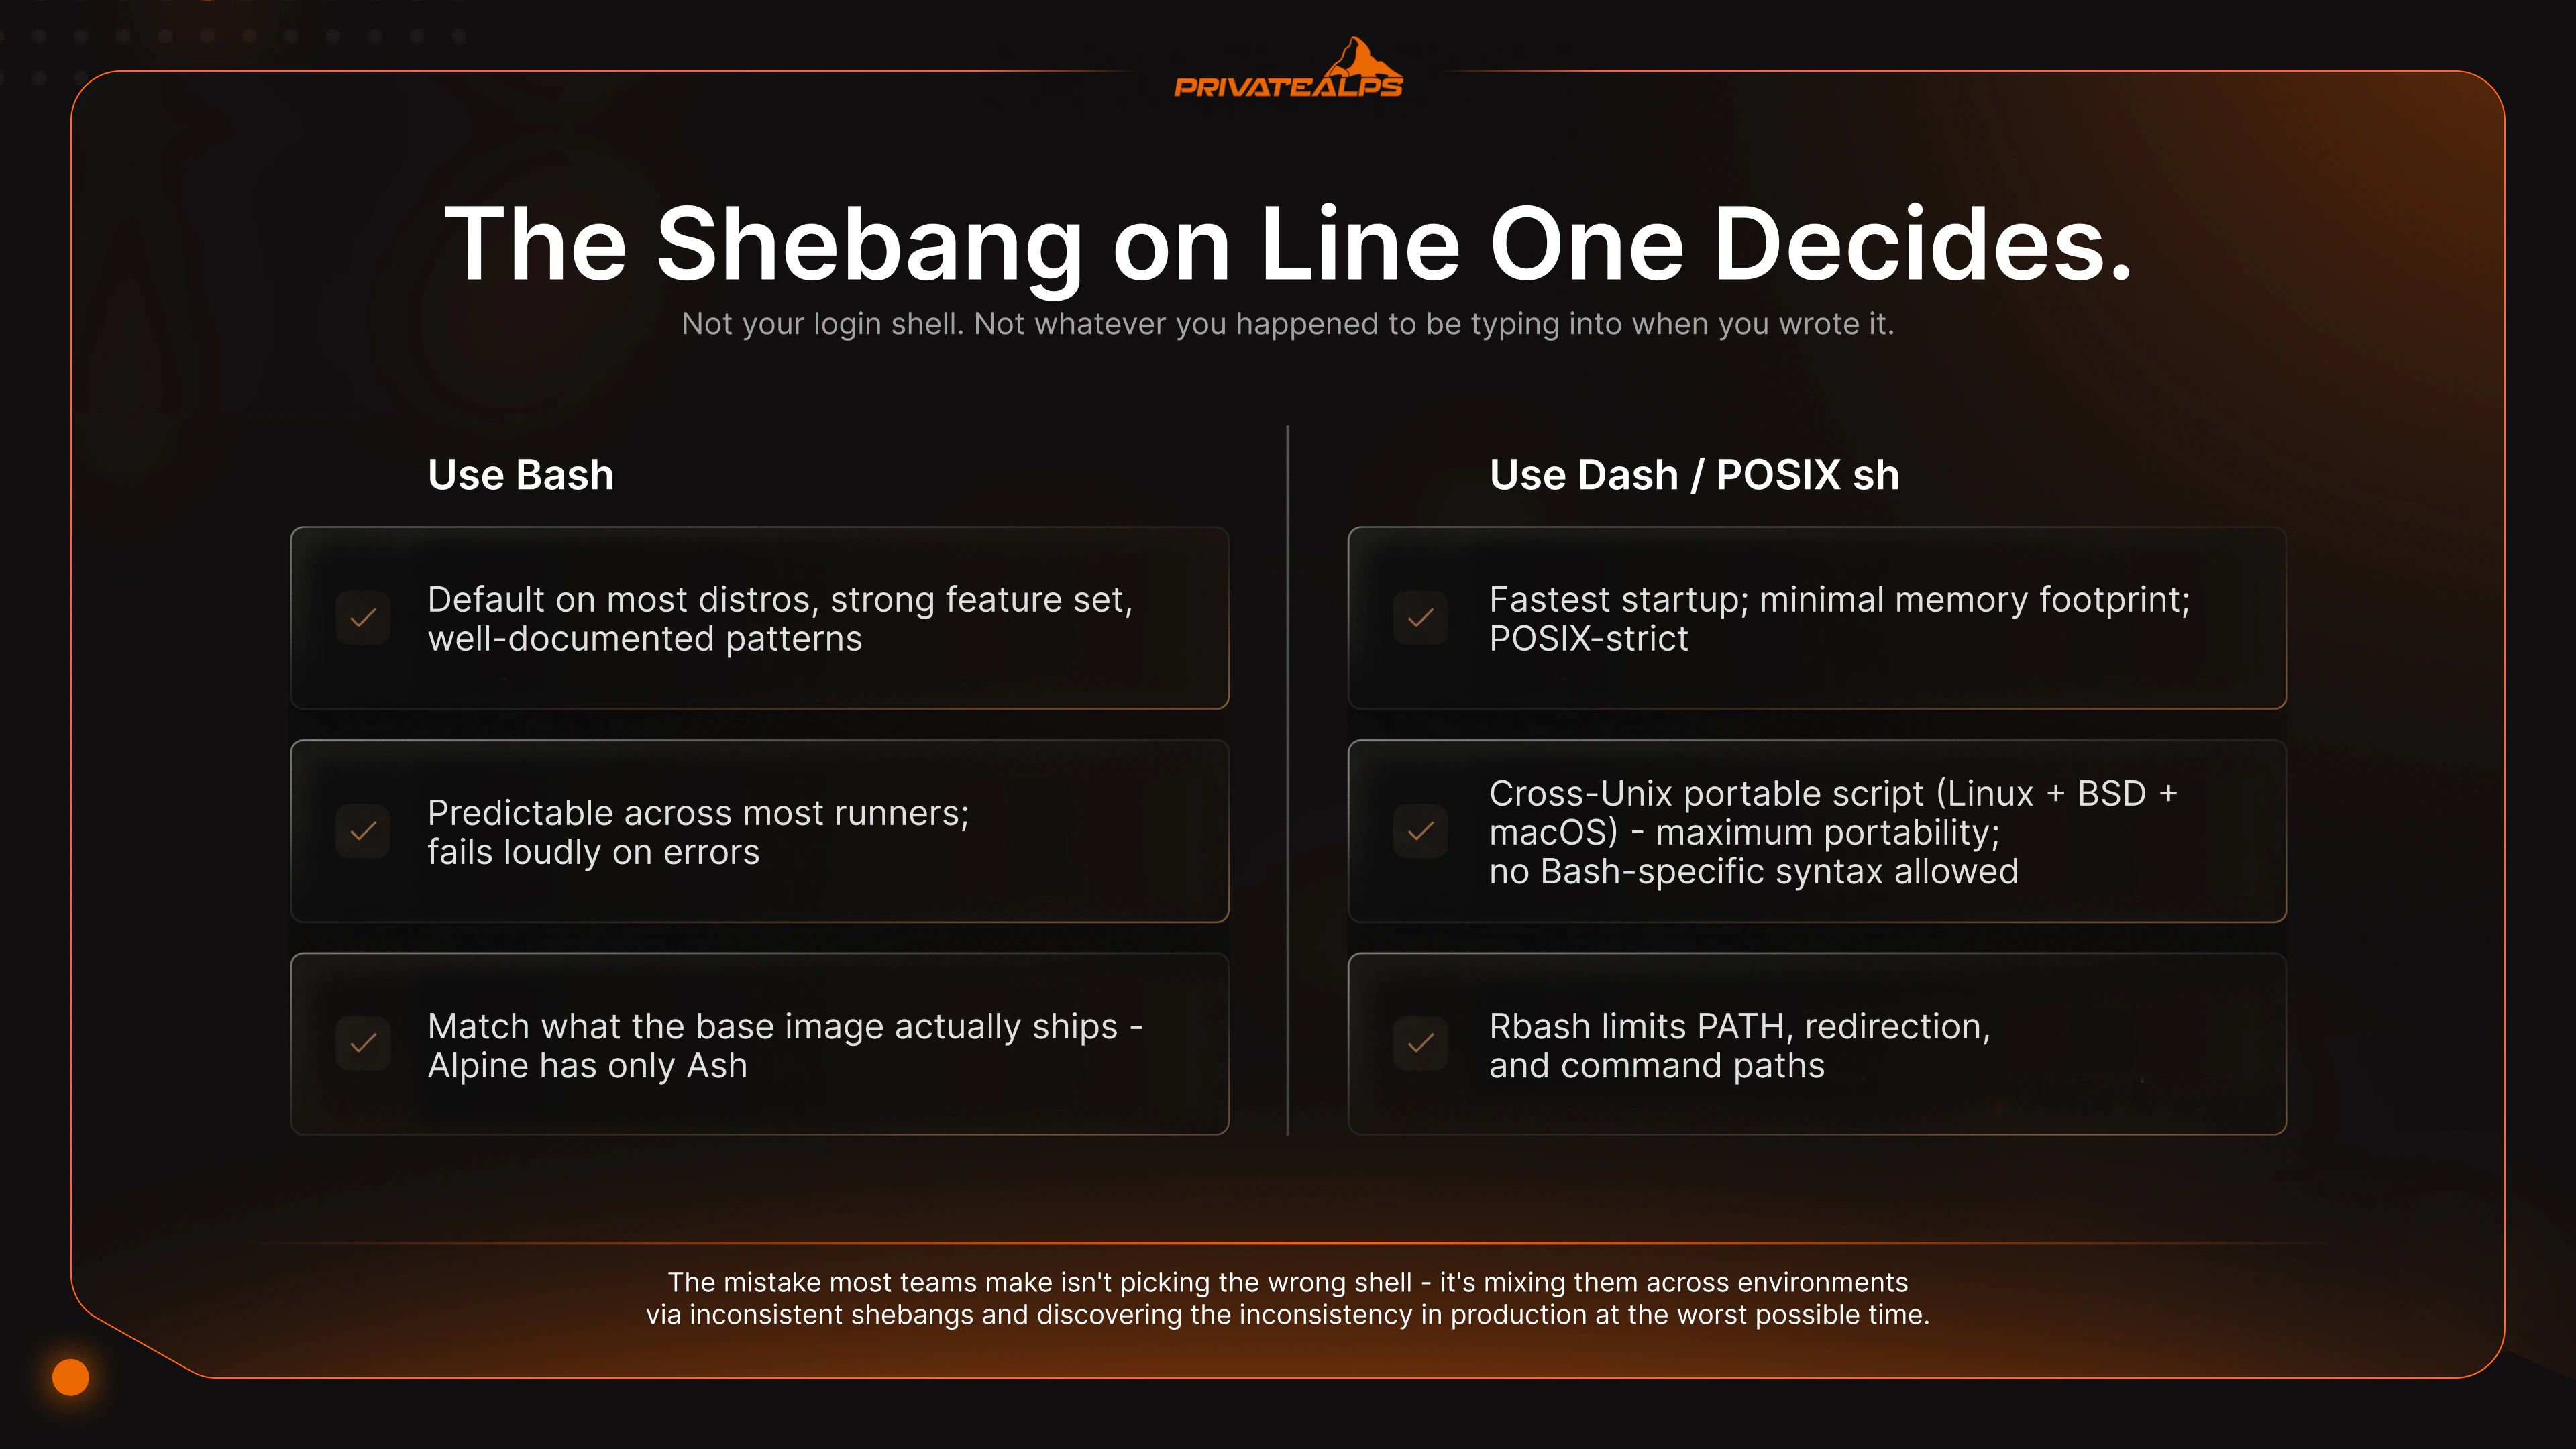
| Szenario | Empfohlene Shell | Begründung |
|---|---|---|
| Allgemeine Server-Automatisierung (Cron, Deploy-Hooks) | Bash | Standard auf den meisten Distributionen, starker Funktionsumfang, gut dokumentierte Muster. |
| Boot-Skripte, systemd ExecStartPre, Init-Wrapper | Dash (/bin/sh) | Schnellster Start; geringer Speicherbedarf; streng POSIX-konform. |
| Unix-übergreifend portables Skript (Linux + BSD + macOS) | POSIX sh | Maximale Portabilität; keine Bash-spezifische Syntax erlaubt. |
| Entwickler-Workstation, tägliche interaktive Nutzung | Zsh oder Fish | Bessere Autovervollständigung, Syntax-Highlighting, Verlaufssuche. |
| Migration von Legacy-Enterprise-Skripten (AIX, HP-UX) | Ksh | Native Kompatibilität mit ksh88/ksh93-Quellcode. |
| Benutzerkonto mit eingeschränktem Zugriff | rbash | Beschränkt PATH, Umleitungen und Befehlspfade; in Kombination mit chroot einsetzen. |
| CI/CD-Pipeline-Skripte | Bash mit set -euo pipefail | Verhalten auf den meisten Runnern vorhersagbar; meldet Fehler laut. |
| ENTRYPOINT-Skripte in Containern | Bash oder sh (abhängig vom Image) | Passen Sie es an das an, was das Basis-Image tatsächlich mitliefert. Alpine enthält nur Ash. |
Die Standard-Shell eines Servers ist selbst dann kein Zufall, wenn es sich so anfühlt. Auf Ubuntu und Debian ist die Login-Shell Bash, /bin/sh zeigt aber auf Dash. Dieselbe Codezeile kann also je nachdem, welchen Interpreter Sie tatsächlich aufrufen, völlig unterschiedliche Dinge tun. RHEL, Fedora und CentOS lösen sowohl /bin/sh als auch die Login-Shell auf Bash auf, wobei sh im POSIX-Modus läuft. Alpine-Container enthalten ausschließlich Ash. Ein Bash-Skript in einem Alpine-Image bricht daher schon bei der ersten Array-Verwendung ab. Die Regel für portable Skripte ist kurz: Schreiben Sie den Shebang immer aus. Gehen Sie nicht davon aus, dass /bin/sh Bash ist. Führen Sie ShellCheck aus, bevor etwas auf einen Server gelangt, der Ihnen wichtig ist.
Zusammenfassung
Die Linux Shell steht zwischen Ihnen und dem Kernel. Wählen Sie die falsche, werden Ihre Skripte fragil, die Bootzeiten steigen, und Ihre Sicherheitslage verschlechtert sich auf Wegen, die niemand bemerkt, bis etwas ausfällt. Unter den verfügbaren Shell-Arten in Linux ist Bash der richtige Standard für allgemeine Server-Skripte. Dash ist das, worauf /bin/sh auf Debian-basierten Systemen zeigen sollte, wenn die Bootgeschwindigkeit zählt. POSIX sh ist die sichere Wahl, wenn ein Skript an einem Ort laufen muss, den Sie nicht vollständig kontrollieren. Und der Shebang in der ersten Zeile entscheidet, welcher Interpreter tatsächlich läuft, nicht Ihre Login-Shell und auch nicht die Shell, in der Sie das Skript geschrieben haben. Wenn Sie hier einen Fehler machen, verbringen Sie einen Samstagnachmittag damit, ein Skript zu debuggen, das am Tag zuvor noch einwandfrei lief.
Wenn Sie die Shell-Ebene vollständig kontrollieren möchten, also Root-Zugriff, Shells ohne Einschränkungen wechseln, chsh frei nutzen, auditd genau so konfigurieren, wie Sie es brauchen, und Kernel-Parameter anpassen, dann lohnt sich ein Linux-VPS mit Kontrolle auf Bare-Metal-Niveau. PrivateAlps bietet genau das, gehostet in der Schweiz unter dem revDSG. Das ist ein wichtiger Punkt, wenn Ihnen wichtig ist, wo Ihre Daten physisch liegen. privatealps.net
FAQ
Was ist eine Shell in Linux?
Eine Shell in Linux ist das Programm, das Ihre Eingaben so verarbeitet, dass der Kernel sie ausführen kann. Sie liegt zwischen dem User Space und dem Kernel Space. Sie kommunizieren mit der Shell, und die Shell kommuniziert mit dem Kernel. Ohne Shell gäbe es keine Möglichkeit, das Betriebssystem über Texteingaben zu steuern. Sie hätten einen Kernel, aber keine praktische Möglichkeit, ihm etwas aufzutragen.
Welche Arten von Shells gibt es in Linux?
Die CLI-Shells, denen Sie tatsächlich begegnen, sind Bash, Dash, Zsh, Fish, Ksh und die Csh-Familie. Unter den verfügbaren Shell-Arten eignen sich die POSIX-kompatiblen (Bash, Dash, Ksh, sh) für portable Skripte. Fish und Csh gehören nicht dazu. Dieselbe Auswahl deckt auch die historischen Shell-Arten von Unix ab, denn Bash, Ksh und die Csh-Familie stammen ursprünglich von Unix-Systemen, bevor sie auf Linux erschienen. GNOME Shell und KDE Plasma werden ebenfalls als Shells bezeichnet, gehören aber zu einer anderen Kategorie. Sie betreffen eher Fenster und Anmeldesitzungen als das Ausführen von Befehlen.
Was ist der Unterschied zwischen sh und Bash?
sh ist der POSIX-Standard mit minimalem Funktionsumfang, der vor allem auf Portabilität ausgelegt ist. Bash ist eine Obermenge, die Arrays, [[ ]], Prozesssubstitution und readline-Bearbeitung ergänzt, also nützliche Funktionen. Die Falle, in die viele tappen: Unter Debian und Ubuntu ist /bin/sh ein symbolischer Link auf Dash. Wenn Sie ein Skript mit #!/bin/sh schreiben und dann Bash-spezifische Funktionen verwenden, läuft es unter Dash und bricht ab. Auch wenn Bash auf dem System installiert ist, entscheidet der Shebang darüber, welche Shell verwendet wird.
Welche Shell eignet sich am besten für Server-Skripte unter Linux?
Für allgemeine Automatisierung ist Bash die beste Wahl. Sie ist überall verfügbar, und für nahezu jede Aufgabe gibt es ein funktionierendes Beispiel. Dash (/bin/sh) eignet sich für Boot-Skripte und Hilfsmittel für systemd-Units, bei denen die Startgeschwindigkeit messbar ins Gewicht fällt. Vermeiden sollten Sie auf Debian-basierten Distributionen, Bash-Syntax mit #!/bin/sh zu kombinieren. Dieses Skript funktioniert auf einem System einwandfrei und tut auf dem nächsten stillschweigend das Falsche.
Wie finde ich heraus, welche Shell ich unter Linux verwende?
Mit echo $SHELL sehen Sie Ihre Standard-Login-Shell aus /etc/passwd. Mit echo $0 oder ps -p $$ sehen Sie, was genau in diesem Moment läuft. Beide Angaben können voneinander abweichen, etwa wenn Sie in einer Bash-Sitzung stecken, die Sie manuell in einer Zsh-Login-Sitzung gestartet haben. Welche Shells auf dem System installiert und als Login-Shell zugelassen sind, sehen Sie in /etc/shells.
Was ist der Unterschied zwischen einer Shell und einem Terminal?
Das Terminal, also gnome-terminal, iTerm2, xterm, Alacritty oder was Sie sonst nutzen, ist die Anwendung, die das Fenster zeichnet und Tastatur sowie Bildschirm verwaltet. Die Shell ist das Programm, das im Terminal läuft und Ihre Befehle interpretiert. Das Terminal übernimmt die Ein- und Ausgabe, die Shell die Logik. Derselbe Bash-Prozess verhält sich identisch, egal ob er in einem schlichten xterm oder in einem aufwendig gestalteten Terminal mit eigenen Schriften und Ligaturen läuft.
Eignet sich die Fish-Shell für Produktivserver?
Fish ist im interaktiven Betrieb hervorragend. Sie ist aber bewusst nicht POSIX-konform. Skripte in Fish lassen sich daher nicht einfach übernehmen. Sie können sie nicht in eine Bash-Umgebung kopieren und ein gutes Ergebnis erwarten. Als persönliche Login-Shell auf einem Server ist Fish also in Ordnung, wenn Ihnen die Bedienung zusagt. Ihre eigentliche Automatisierung sollte aber in Bash oder POSIX sh laufen. Lassen Sie keine Fish-Syntax in Skripte einfließen, die andere Personen oder Systeme später ausführen.
Was ist eine eingeschränkte Shell (rbash), und wann sollten Sie sie verwenden?
rbash ist Bash mit eingebauter Bremse. Der Benutzer kann PATH nicht ändern, Ausgaben nicht umleiten und keine Befehle mit / im Pfad ausführen. Außerdem kann er als readonly markierte Variablen nicht verändern. Die Shell eignet sich für Benutzerkonten mit eingeschränktem Zugriff auf Mehrmandantenservern oder für technische Dienstkonten mit einer klar definierten Aufgabe. Wichtig ist aber: rbash allein ist keine echte Sicherheitsgrenze. Man kann sie über vim, awk oder andere eingebaute Werkzeuge umgehen, die Shell-Befehle starten können. Wenn Sie jemanden tatsächlich einsperren möchten, kombinieren Sie rbash mit chroot oder einer Container-Isolation.
