



Was ist ein VPN und wie funktioniert es? Ein umfassender Leitfaden
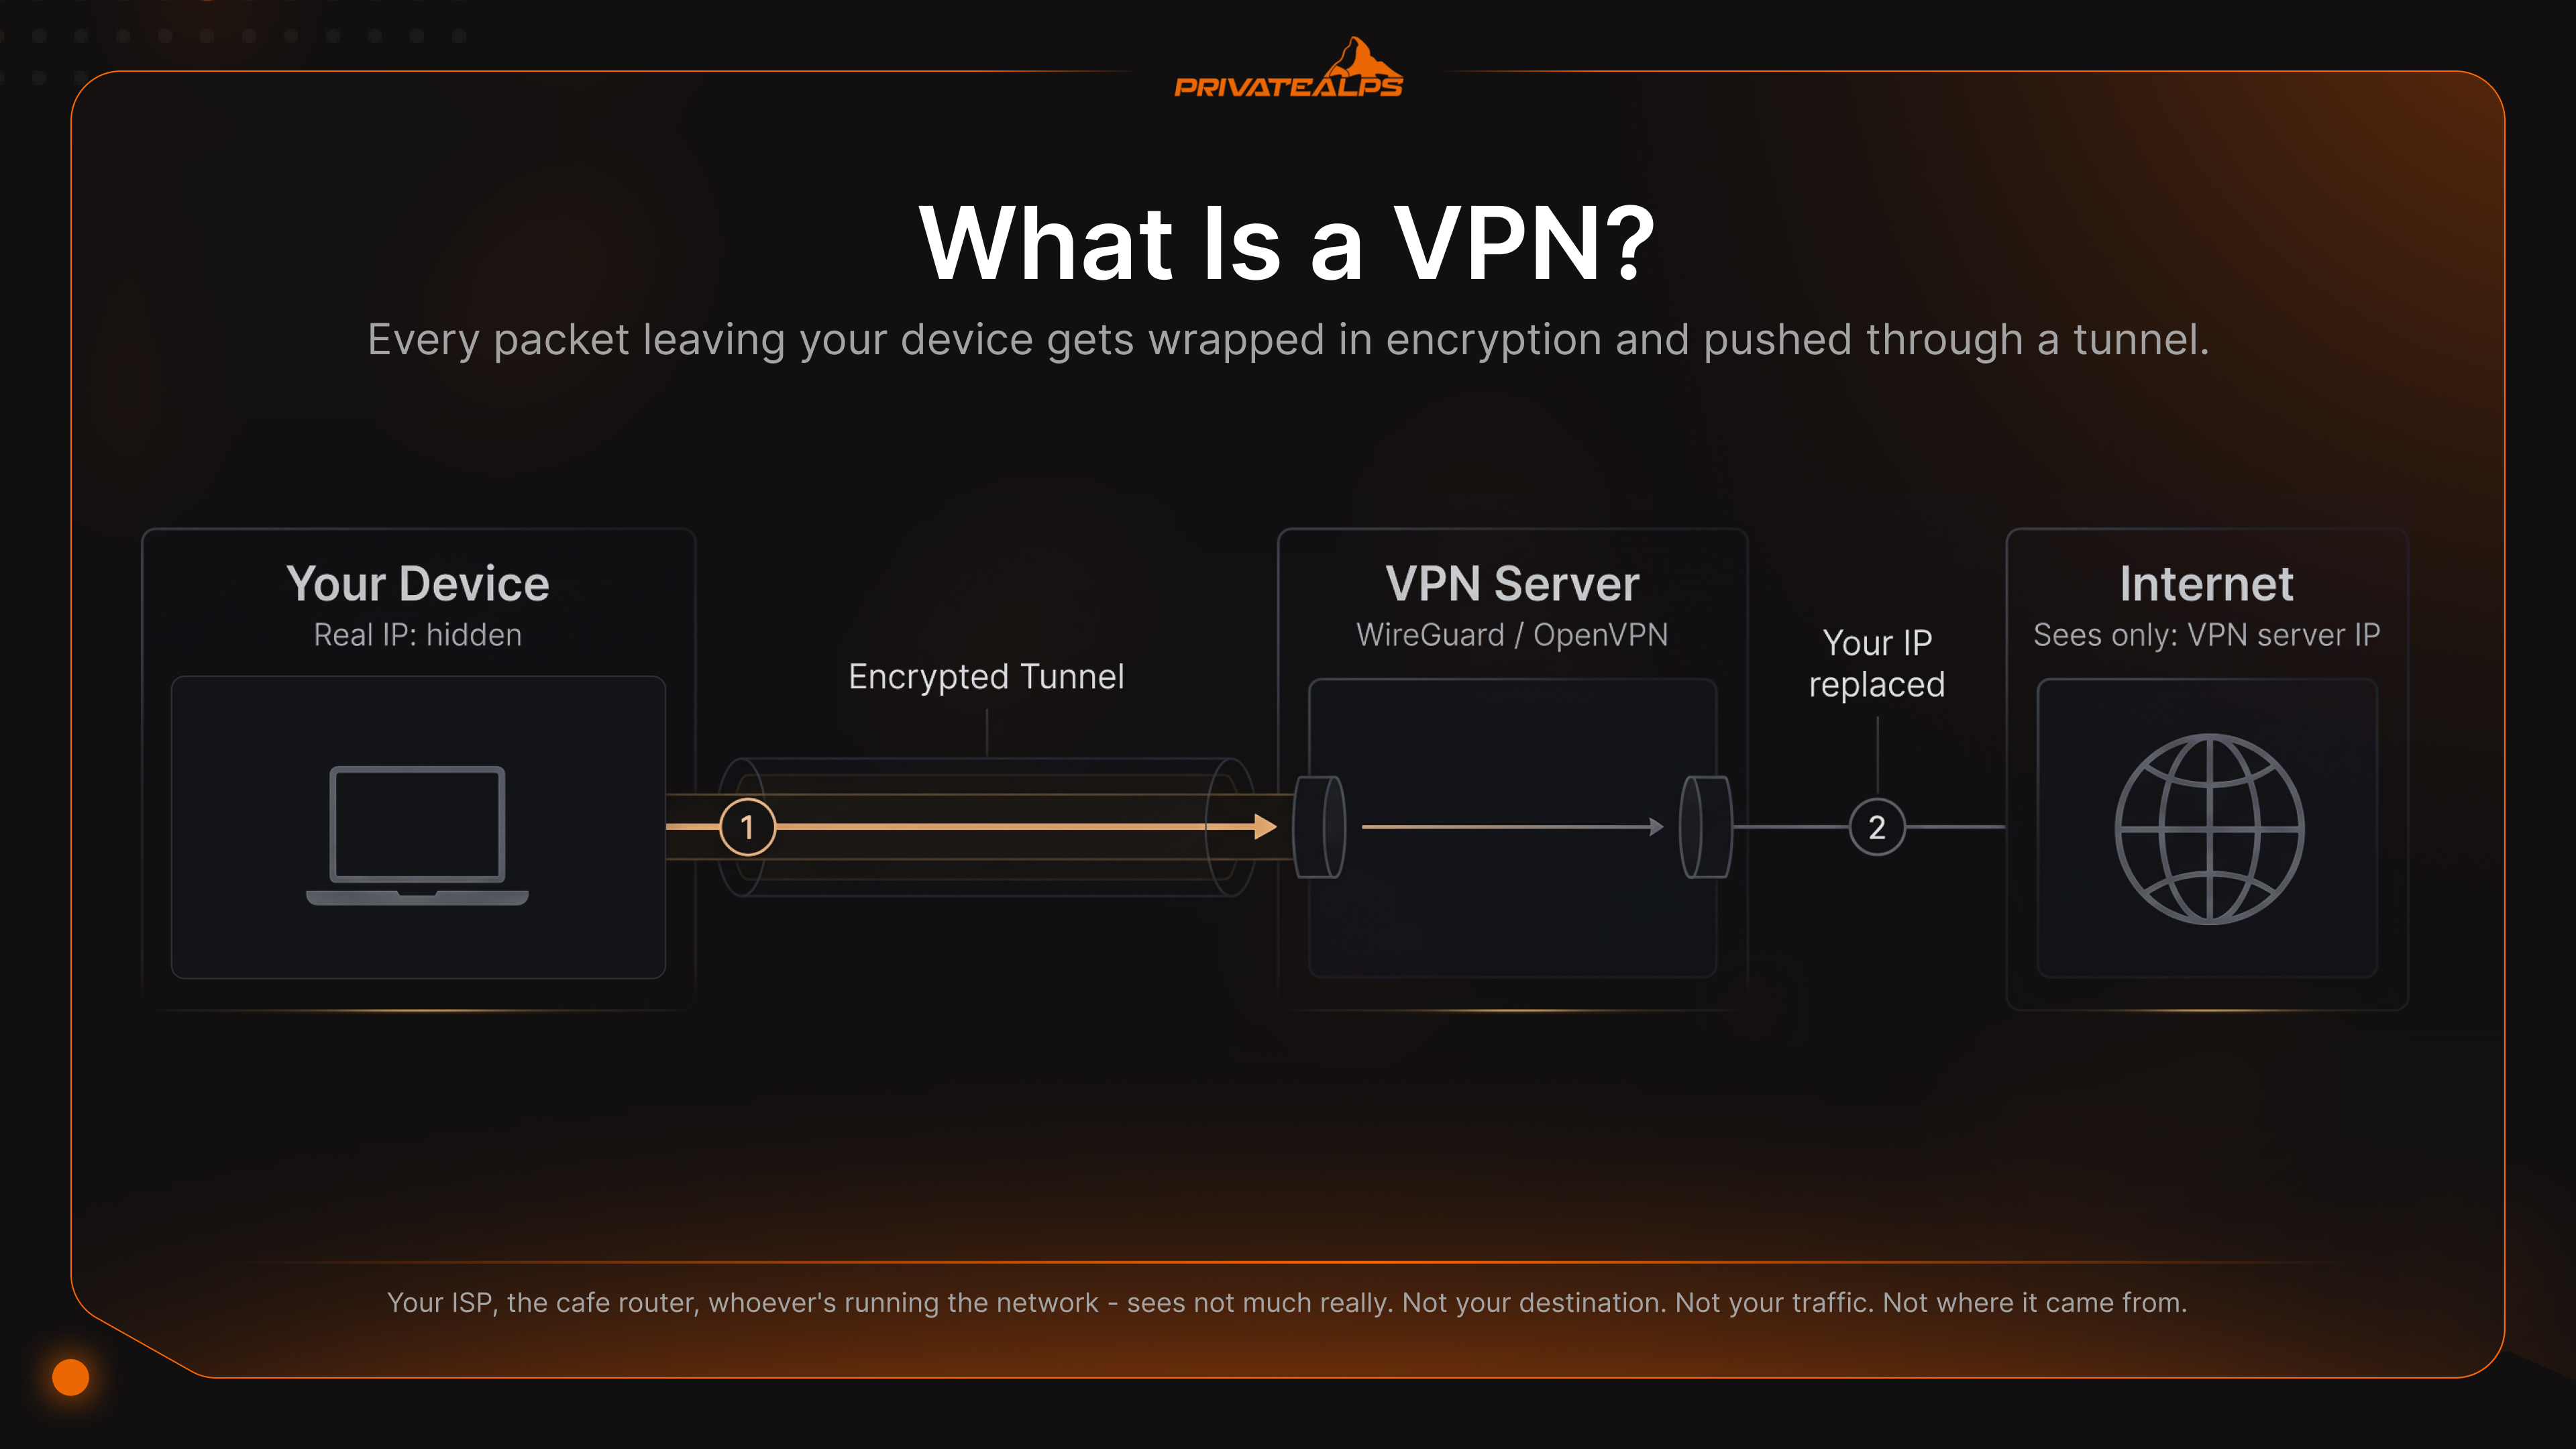
Die Kurzfassung vorab. Ein VPN (Virtual Private Network, virtuelles privates Netzwerk) ist ein verschlüsselter Tunnel zwischen Ihrem Gerät und einem entfernten Server. Es verbirgt Ihre IP-Adresse und schützt Ihren Datenverkehr vor allen, die im dazwischenliegenden Netzwerk mitlesen. Zur Funktionsweise eines VPN: Ihr Gerät verschlüsselt jedes Datenpaket, sendet es an einen VPN-Server, und dieser leitet den entschlüsselten Datenverkehr mit seiner eigenen IP-Adresse weiter. Die Website, die Sie aufrufen, Ihr Internetanbieter und der Router im Café sehen Sie nicht. Sie sehen nur den Server.
Das hier ist kein Lexikoneintrag. Es ist die Art von Erklärung, die Sie sich von einem Kollegen am Whiteboard wünschen. Am Ende wissen Sie, was im Tunnel tatsächlich passiert, worin sich WireGuard, OpenVPN und IKEv2 unterscheiden (und welche veralteten Protokolle schon vor zehn Jahren hätten abgeschafft werden sollen), in acht Situationen ein VPN ein echtes Problem löst und – der Teil, den fast jeder Artikel auf den vorderen Suchergebnisseiten auslässt – wo es überhaupt nicht hilft. Der weltweite VPN-Markt liegt 2026 deutlich im zweistelligen Milliardenbereich in US-Dollar und wächst weiter mit zweistelligen jährlichen Raten, vor allem getrieben durch Remote-Arbeit und wachsendes Datenschutzbewusstsein.
Hier kommt der unbequeme Teil. Viele Menschen, die jeden Monat für ein VPN bezahlen, wissen nicht wirklich, wofür sie bezahlen. Deshalb sage ich es früh: Ein VPN ist eine Schicht in einem Datenschutz-Konzept. Nur eine. Wer das übergeht, für den kann der Rest dieses Leitfadens die eigenen Annahmen nicht korrigieren.
KI-Zusammenfassung
Kurz zum Rahmen. Ein VPN ist eine Software, die Ihren Internetverkehr verschlüsselt und über einen entfernten Server leitet, wobei Ihre echte IP-Adresse durch die des Servers ersetzt wird. Es gibt im Grunde zwei Arten: VPN-Dienste für Endverbraucher, die Sie abonnieren (etwa NordVPN, Mullvad, ProtonVPN), und Unternehmens-VPNs, die Firmen für den Fernzugriff oder zur Vernetzung von Standorten betreiben. Beide nutzen AES-256 oder ChaCha20-Poly1305 zur Verschlüsselung. Beide gelten 2026 praktisch als nicht knackbar.
Einige Punkte, die jeder Nutzer kennen sollte:
- AES-256 – branchenüblicher symmetrischer Verschlüsselungsalgorithmus. ChaCha20-Poly1305 ist die moderne Alternative.
- WireGuard – derzeit das schnellste Protokoll. Rund 4.000 Zeilen Code gegenüber etwa 70.000 bei OpenVPN.
- Ein Kill-Switch blockiert den gesamten Internetzugang, sobald der VPN-Tunnel abbricht. Ein unverzichtbares Feature.
- Eine No-Logs-Richtlinie bedeutet, dass der Anbieter keine Verbindungsprotokolle speichert. Sie hat nur dann Aussagekraft, wenn eine unabhängige Stelle sie tatsächlich geprüft hat.
- Split Tunneling leitet nur die Apps, die Sie auswählen, durch das VPN. Alles andere bleibt auf der offenen Verbindung.
- Ein VPN macht Sie nicht anonym. Browser-Fingerprinting, Cookies und angemeldete Konten identifizieren Sie trotzdem.
- Selbst gehostete VPNs (WireGuard auf dem eigenen Server) machen das Vertrauen in einen Anbieter vollständig überflüssig.
Was ist ein VPN?
Ein VPN ist eine verschlüsselte Verbindung zwischen Ihrem Gerät und einem Server, dem Sie vertrauen. Jedes Datenpaket, das Ihr Gerät verlässt, wird verschlüsselt und durch einen Tunnel geschickt, den das lokale Netzwerk nicht lesen kann. Auf der anderen Seite entfernt der Server die Verschlüsselung, ersetzt Ihre IP-Adresse durch seine eigene und sendet das Paket ins öffentliche Internet. Alle außerhalb des Tunnels – Ihr Internetanbieter, der Router im Café, wer auch immer das Netzwerk betreibt – sehen … eigentlich nicht viel. Nicht Ihr Ziel. Nicht Ihren Datenverkehr. Nicht, woher er kam.
Der Begriff Virtual Private Network stammt ursprünglich von privaten Firmenverbindungen, die über öffentliche Infrastruktur aufgebaut wurden. Dazu gehört RFC 2764. Endverbraucher-VPNs übertrugen dieselbe Idee auf Einzelpersonen im offenen Internet. Der Teil „virtual“ bedeutet: Es gibt keine eigene feste Leitung. Der Teil „private“ bedeutet: Die Abschirmung übernimmt die Kryptografie.
VPNs, Proxys und Tor werden ständig verwechselt. Hier eine kurze Übersicht:
| Werkzeug | Was verschlüsselt wird | Verbirgt IP | Geschwindigkeit | Vertrauensmodell |
|---|---|---|---|---|
| VPN | Gesamter Datenverkehr auf Betriebssystemebene in einem verschlüsselten Tunnel | Ja | Schnell (5–20 % Verlust) | Vertrauen in einen Anbieter |
| HTTP/SOCKS-Proxy | Nur der Datenverkehr der konfigurierten App; oft unverschlüsselt | Ja (pro App) | Schnell | Vertrauen in einen Anbieter |
| Tor | Drei verschachtelte Verschlüsselungsschichten über freiwillige Relais | Ja | Langsam (hohe Latenz) | Verteilt; keine einzelne Stelle kennt Quelle und Ziel gleichzeitig |
| Nur HTTPS | Die Nutzdaten der Anwendung an eine bestimmte Website | Nein | Am schnellsten | Vertrauen in das TLS-Zertifikat der Website |
Ein SOCKS5-Proxy im Browser verbirgt nur, was der Browser sendet, und sonst nichts. Das Betriebssystem kommuniziert weiter. Hintergrund-Apps kommunizieren weiter. DNS-Anfragen laufen einfach daneben heraus. Ein VPN setzt tiefer im Stack an und erfasst all das. Tor bietet mit drei verschlüsselten Stationen mehr Anonymität, bezahlt diese aber mit Geschwindigkeit, und zwar deutlich. Streaming über Tor? Lassen Sie es besser.
Wie funktioniert ein VPN?
Zuerst die kurze Antwort. Ein VPN führt einen kryptografischen Handshake mit einem entfernten Server durch, vereinbart einen gemeinsamen symmetrischen Schlüssel, erstellt auf Ihrem Gerät eine virtuelle Netzwerkschnittstelle und leitet dann jedes ausgehende Paket über diese Schnittstelle in einer verschlüsselten Hülle. Der Server öffnet jedes Paket und leitet es weiter. Das Ziel, mit dem Sie sich verbinden, sieht nur die IP-Adresse des Servers. Niemals Ihre.
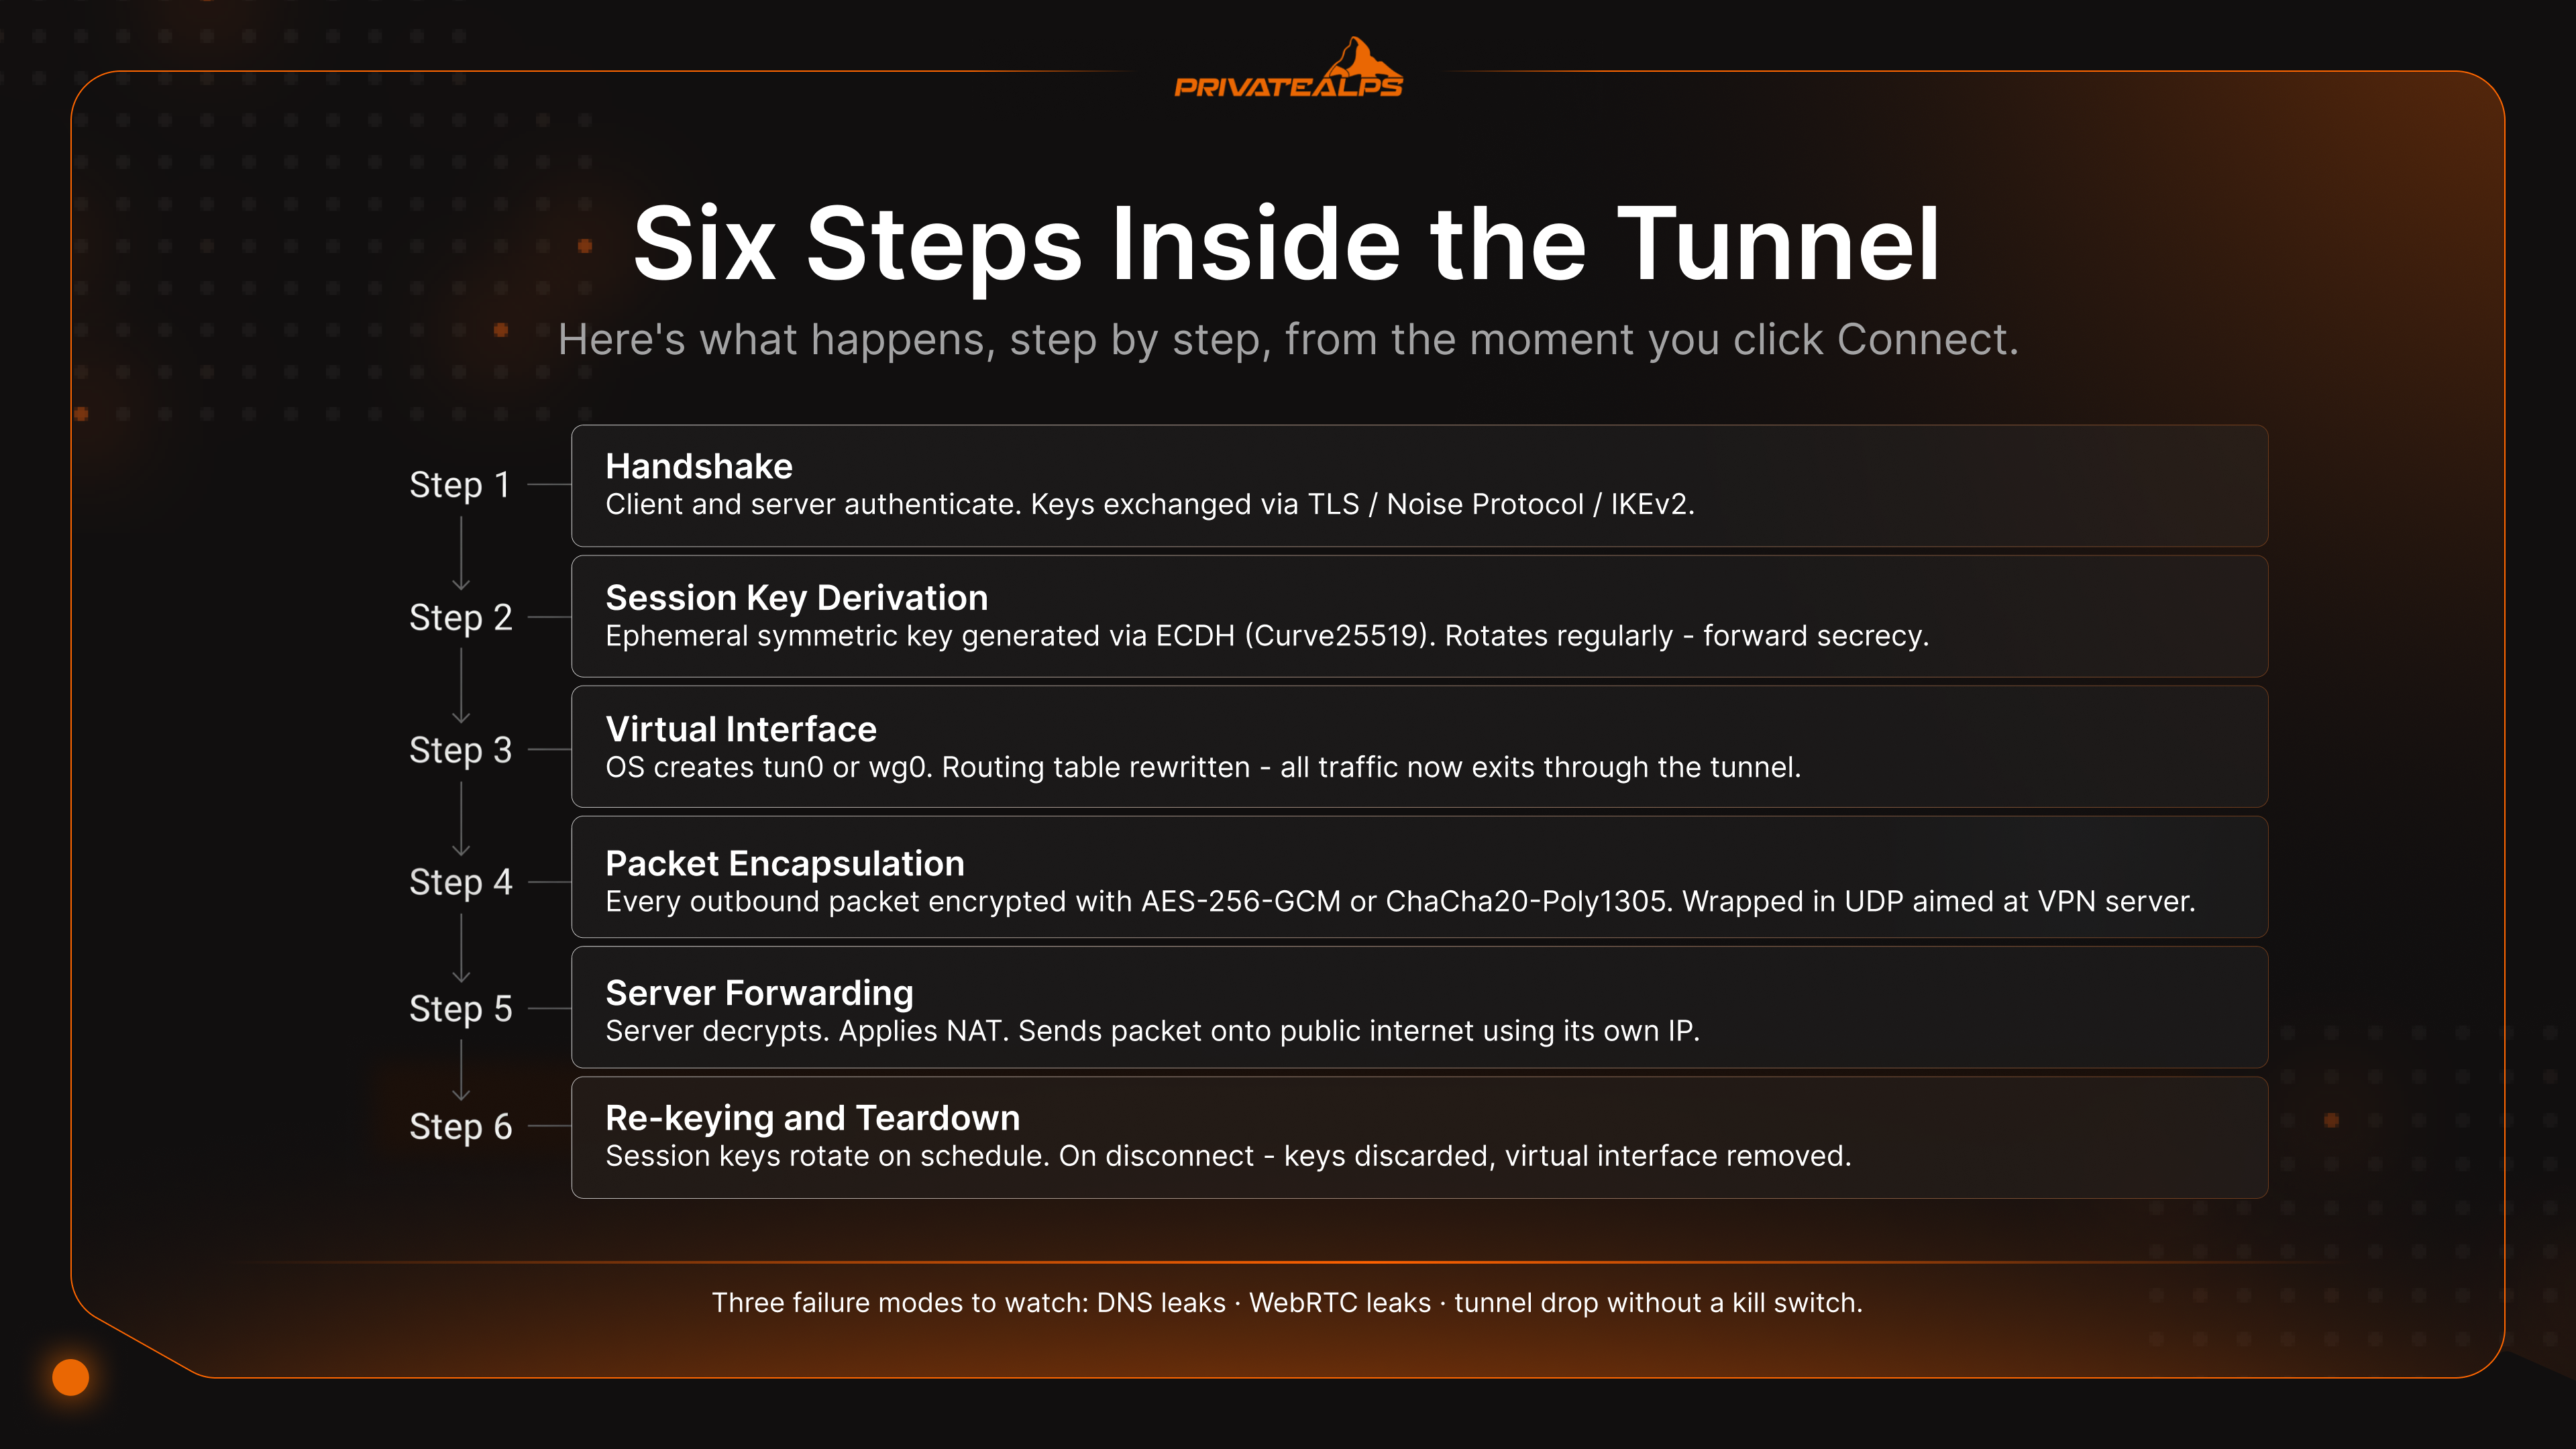
Was passiert Schritt für Schritt, vom Moment an, in dem Sie auf „Verbinden“ klicken:
- Handshake. Client und Server authentifizieren sich gegenseitig und tauschen Schlüssel aus. OpenVPN nutzt dafür TLS. WireGuard verwendet das Noise Protocol Framework. IKEv2 hat einen eigenen Mechanismus. Zertifikate oder öffentliche Schlüssel übernehmen die eigentliche Identitätsprüfung.
- Ableitung des Sitzungsschlüssels. Es wird ein temporärer symmetrischer Schlüssel per Elliptic-Curve-Diffie-Hellman erzeugt, meist mit Curve25519. Dieser Schlüssel verschlüsselt Ihre eigentlichen Daten und wird regelmäßig erneuert. Das sorgt für Forward Secrecy.
- Virtuelle Schnittstelle. Ihr Betriebssystem richtet einen virtuellen Netzwerkadapter ein (
tun0oderwg0unter Linux, ein TAP/TUN-Adapter unter Windows) und passt die Routing-Tabelle so an, dass das Standard-Gateway auf diese neue Schnittstelle zeigt. - Paketkapselung. Jedes ausgehende IP-Paket wird mit AES-256-GCM oder ChaCha20-Poly1305 verschlüsselt und anschließend in ein UDP-Paket verpackt, das an den VPN-Server adressiert ist.
- Weiterleitung durch den Server. Der Server entschlüsselt das Paket, wendet NAT an und sendet es mit seiner eigenen IP-Adresse ins öffentliche Internet. Antworten kommen auf demselben Weg in umgekehrter Richtung zurück.
- Neuverschlüsselung und Abbau. Die Sitzungsschlüssel werden nach einem Zeitplan erneuert. Beim Trennen der Verbindung werden die Schlüssel verworfen, und die virtuelle Schnittstelle wird mit ihnen abgebaut.
Drei Fehlerquellen sind weit wichtiger als alle Protokolldetails. DNS-Lecks: Ihre Domain-Abfragen gehen an den DNS-Resolver des Internetanbieters statt durch den Tunnel. Leicht zu prüfen auf dnsleaktest.com.
WebRTC-Lecks: Ihr Browser gibt die echte IP-Adresse an einen entfernten Peer weiter, selbst wenn das VPN im Hintergrund läuft. Der Kill-Switch ist für beide Fälle Ihr Sicherheitsnetz. Bricht der Tunnel ab, blockiert die Firewall jeglichen Datenverkehr außerhalb des VPN, bis die Verbindung wiederhergestellt ist. Ohne Kill-Switch kann schon ein kurzer Neuaufbau ausreichen, um Ihre echte IP-Adresse allen aktiven Sitzungen offenzulegen, die Sie in diesem Moment geöffnet haben.
Was ist ein VPN-Protokoll?
Die direkte Definition: Ein VPN-Protokoll ist das Regelwerk, nach dem Client und Server Schlüssel aushandeln, Daten verschlüsseln und Pakete aufbauen. Ihre Protokollwahl bestimmt direkt Geschwindigkeit, Sicherheit, Zuverlässigkeit auf mobilen Geräten und welche Netzwerke das VPN tatsächlich durchdringen kann. Sechs Protokolle sind 2026 noch im Umlauf, aber nur drei davon gehören in eine neue Einrichtung.
| Protokoll | Veröffentlicht | Verschlüsselung | Geschwindigkeit | Kompatibilität | Am besten geeignet für |
|---|---|---|---|---|---|
| WireGuard | 2016 (Kernel: 2020) | ChaCha20-Poly1305 | Am schnellsten (ca. 10–15 % Durchsatzverlust) | Alle gängigen Betriebssysteme | Standardwahl für neue Einrichtungen |
| OpenVPN | 2001 | AES-256-GCM (konfigurierbar) | Mittel (ca. 20–30 % bei UDP, ca. 50 % und mehr bei TCP) | Universell, auch für Router und Firewalls | Restriktive Netzwerke; maximale Kompatibilität |
| IKEv2/IPsec | 2005 | AES-256 | Schnell | Nativ unter iOS, macOS, Windows | Mobilgeräte, die zwischen WLAN und Mobilfunk wechseln |
| L2TP/IPsec | 1999 | AES-256 (über IPsec) | Langsam (doppelte Kapselung) | In die meisten Betriebssysteme integriert | Nur für Altsysteme – bei neuen Einrichtungen meiden |
| SSTP | 2008 | AES-256 über TLS | Mittel | Vor allem Windows | Unternehmensumgebungen mit Windows |
| PPTP | 1996 | MPPE/RC4 – gebrochen | Schnell, aber unsicher | Veraltet | Unter keinen Umständen verwenden |
Für PPTP gibt es eine Warnung, die in den meisten Protokolltabellen irgendwie fehlt. Das Protokoll gilt seit 2012 als kryptografisch gebrochen. Forscher zeigten damals, dass sich die Authentifizierung MS-CHAPv2 von PPTP auf einen einzigen DES-Schlüssel reduzieren lässt, der auf handelsüblicher Hardware in weniger als 24 Stunden wiederhergestellt werden kann. Microsoft selbst veröffentlichte im selben Jahr die Sicherheitswarnung 2743314 und stimmte dem im Wesentlichen zu. Dennoch bieten einige Dienste weiterhin PPTP an. Wer das tut, stellt tunnelbasierten Datenverkehr bereit, den ein Angreifer offline in Ruhe entschlüsseln kann. Behandeln Sie es wie WEP im WLAN: eine historische Kuriosität, nie eine Option für den Betrieb.
Bei allem anderen ist die Logik nicht schwierig. Standardmäßig WireGuard. Seine im Whitepaper beschriebene Codebasis umfasst rund 4.000 Zeilen. Das ist klein genug, dass ein einzelner Ingenieur den gesamten Code von vorn bis hinten prüfen kann. Die Kryptografie wurde formal verifiziert. OpenVPN, wenn der UDP-Verkehr von WireGuard blockiert wird: restriktive Firmen-Firewalls, Hotelnetze, Länder mit starker Zensur. OpenVPN kann über TCP auf Port 443 laufen und für jeden, der die Leitung überwacht, wie gewöhnliches HTTPS aussehen. IKEv2/IPsec für Smartphones. Seine schnelle Wiederverbindung nach einem Netzwechsel schlägt jedes andere Protokoll, wenn Sie zehnmal pro Stunde zwischen WLAN und Mobilfunk wechseln.
Wofür wird ein VPN verwendet?
Im Grunde sind es acht konkrete Anwendungsfälle. Sie lassen sich in zwei Gruppen einteilen: Schutz in unsicheren Netzwerken und Umgehung netzwerkseitiger Beschränkungen. Jeder Fall hat eine klare Antwort auf die Frage „Was wird gelöst?“ und ebenso eine klare Antwort auf die Frage „Was wird nicht gelöst?“. Diese zweite Spalte fehlt in fast jedem Ratgeber auf der ersten Seite der Suchergebnisse.
| Anwendungsfall | Nutzergruppe | Was das VPN löst | Was das VPN nicht löst |
|---|---|---|---|
| Schutz in öffentlichen WLANs | Reisende, Remote-Arbeitende | Man-in-the-Middle-Angriffe in WLANs von Hotels und Cafés | Ein kompromittiertes Gerät, eine schädliche Browser-Erweiterung |
| Remote-Arbeit | Angestellte | Verschlüsselter Zugriff auf das Firmenintranet und interne Anwendungen | Phishing, schwache Passwörter, abgeflossene Zugangsdaten |
| Umgehung von Geo-Sperren | Streamer | Regional gesperrte Bibliotheken von Netflix, Disney+ und BBC iPlayer | Streaming-Anbieter sperren aktiv bekannte Rechenzentrums-IPs; nicht alle Server funktionieren |
| Tracking durch den Internetanbieter | Datenschutzbewusste Nutzer | Sichtbarkeit besuchter Domains und DNS-Anfragen für den Internetanbieter | Google, Meta und andere eingeloggte Konten verfolgen Sie weiterhin |
| Umgehung von Zensur | Nutzer in restriktiven Regionen | Deep Packet Inspection (DPI, tiefgreifende Paketinspektion) und einfache Sperren | Aggressive DPI kann VPN-Signaturen erkennen; Verschleierung ist nötig |
| P2P / Torrenting | Dateifreigabe-Nutzer | Gibt die IP-Adresse des Teilnehmers im Schwarm preis | Haftungsrisiko bei urheberrechtlich geschützten Inhalten; Identifizierung über das Konto |
| Entwickler- und Admin-Arbeit | Ingenieure | Verschlüsselt SSH- und Admin-Verkehr in unsicheren Netzwerken | Fehlkonfiguration des Servers, Diebstahl von Zugangsdaten |
| Standortübergreifende Verbindung | Unternehmen | Verbindet zwei Büros über IPsec, ohne Mietleitungen | Zuverlässigkeit des WAN, Sicherheit auf Anwendungsebene |
Die Zeile zur Umgehung von Geo-Sperren verdient eine Anmerkung, die die meisten Artikel übergehen. Streaming-Plattformen betreiben Erkennungssysteme, die bekannte VPN-IP-Bereiche von Rechenzentren markieren. Wer einen dieser markierten Bereiche nutzt, bekommt das gefürchtete Popup „VPN detected“ zu sehen, das wohl jeder schon einmal erlebt hat.
Premium-VPN-Dienste für Privatnutzer reagieren darauf, indem sie kleinere, für Streaming optimierte Serverpools unterhalten und diese ständig rotieren. Es ist im Grunde ein Katz-und-Maus-Spiel, ein Wettrüsten ohne echtes Ende. Deshalb funktionieren manche Server für Netflix USA und andere nicht, selbst bei demselben Anbieter am selben Tag.
Der entscheidende Punkt: Ein VPN verschlüsselt den Datenverkehr und ändert Ihre scheinbare IP-Adresse. Mehr ist es nicht. Es spielt keine Software-Updates ein. Es verwaltet keine Passwörter für Sie. Es verbirgt auch nicht den Fingerabdruck Ihres Browsers. Es ist eine Schicht neben HTTPS, der vollständigen Festplattenverschlüsselung, MFA, Passwortmanagement und sauberer Update-Pflege. Betrachten Sie ein VPN als die komplette Lösung? Das ist der häufigste Datenschutzfehler überhaupt. Und der teuerste, wenn er sich irgendwann rächt.
Was ist ein VPN-Service im Vergleich zu VPN als Service?
Vier betriebliche Modelle werden alle unter dem Begriff „VPN“ zusammengefasst, und die Unterschiede sind wichtig, wenn Sie eines auswählen. Verbraucherdienste und Unternehmens-Gateways werden an völlig unterschiedliche Käufer verkauft. VPN as a Service (VPNaaS) ist das cloudbasierte Modell, das Unternehmen nutzen. Selbst gehostete Lösungen setzen technisch versierte Nutzer ein, wenn sie dauerhaft auf Vertrauen in einen Anbieter verzichten wollen.
| Modell | Wer verwaltet die Infrastruktur | Kontrolle über Protokolle | Am besten geeignet für |
|---|---|---|---|
| Verbraucher-VPN | Anbieter (Mullvad, ProtonVPN, NordVPN) | Sie vertrauen der No-Logs-Richtlinie des Anbieters | Privatpersonen, Reisende, Gelegenheits-Datenschutz |
| VPN für den Unternehmenszugriff | Ihre IT-Abteilung (Cisco AnyConnect, Palo Alto GlobalProtect) | Ihre Organisation kontrolliert alle Protokolle | Angestellte, die sich mit internen Anwendungen verbinden |
| VPNaaS (cloudbasiert) | Cloud-Anbieter (AWS Client VPN, Cloudflare WARP / Zero Trust) | Der Anbieter kontrolliert, pro Mandant konfigurierbar | Unternehmen, die pro API bereitstellen wollen |
| Selbst gehostetes VPN | Sie selbst, auf Ihrem eigenen VPS oder Dedicated Server | Sie kontrollieren die Protokolle vollständig | Maximaler Datenschutz, technisch versierte Nutzer |
Ein Verbraucher-VPN verkauft Ihnen Bandbreite auf geteilten Servern, die der Anbieter betreibt. Das Datenschutzversprechen steht und fällt mit der No-Logs-Zusage. Und diese Zusage hat nur dann einen Wert, wenn eine unabhängige Stelle sie tatsächlich geprüft hat. Die Berliner Sicherheitsfirma Cure53 veröffentlicht die Penetrationstest-Berichte, die sie erstellt. Die Infrastruktur von Mullvad wurde dort mehrfach geprüft, und KPMG hat die TrustedServer-Architektur von ExpressVPN unabhängig auditiert. Eine No-Logs-Zusage ohne Audit? Das ist Werbetext, keine Technik.
Ein VPN für den Unternehmenszugriff betreibt Ihr IT-Team. Sie installieren den Client – Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server, die Wahl liegt bei Ihnen –, melden sich an und befinden sich im Firmenintranet. Die Organisation führt Protokolle, weil sie muss. Die Reaktion auf Sicherheitsvorfälle hängt davon ab.
VPNaaS ist dieselbe Idee, nur als Cloud-Dienst bereitgestellt. AWS Client VPN. Cloudflare WARP. Zscaler Private Access. Damit kann ein Unternehmen VPN-Infrastruktur über APIs bereitstellen, ganz ohne eigene Gateway-Hardware. Der Käufer ist die IT-Abteilung. Der Endnutzer bemerkt den Unterschied kaum.
Ein selbst gehostetes VPN läuft mit WireGuard oder OpenVPN auf einem Server, den Sie mieten oder vollständig besitzen. Sie haben die Schlüssel. Sie schreiben die Konfiguration. Sie entscheiden, was – wenn überhaupt etwas – protokolliert wird. Es ist das einzige Modell, bei dem Vertrauen in einen Anbieter nicht Teil des Bedrohungsmodells ist. Der Anbieter sind Sie.
So verwenden Sie ein VPN
Der schnellste Weg, ein VPN zu nutzen, ist der unspektakuläre: Installieren Sie eine App für Privatnutzer, melden Sie sich an und klicken Sie auf „Verbinden“. Für die meisten Menschen ist das die ganze Geschichte. Drei Bereitstellungswege decken praktisch jeden Anwendungsfall ab, dazu kommt ein weiterer Weg, der alle Geräte in Ihrem Netzwerk gleichzeitig schützt. So nutzen Sie ein VPN auf jedem dieser Wege, ohne Fehler zu machen.
Weg 1 – VPN-Dienst auf dem Desktop
- Wählen Sie einen Anbieter, der ein unabhängiges No-Logs-Audit und einen veröffentlichten Transparenzbericht vorweisen kann.
- Laden Sie die offizielle App nur von der Website des Anbieters herunter – niemals von einem Drittanbieter-Mirror.
- Melden Sie sich vor der ersten Verbindung an und öffnen Sie die Einstellungen der App.
- Aktivieren Sie den Kill Switch (manchmal als „Netzwerksperre“ oder „Internetschutz“ bezeichnet).
- Stellen Sie das Protokoll auf WireGuard ein, sofern Ihr Netzwerk es nicht blockiert. Falls doch, wechseln Sie zu OpenVPN über TCP/443.
- Klicken Sie auf „Verbinden“. Prüfen Sie dann Ihre neue IP-Adresse auf
ipleak.netund stellen Sie sicher, dass kein DNS-Leck besteht.
Weg 2 – Mobile App (iOS / Android)
- Installieren Sie die offizielle App aus dem App Store oder von Google Play und prüfen Sie, ob der Entwicklername mit der Website des Anbieters übereinstimmt.
- Wenn Sie dazu aufgefordert werden, erteilen Sie die Berechtigung für die VPN-Konfiguration. Damit kann die App einen systemweiten Tunnel aufbauen.
- Aktivieren Sie in den Einstellungen die automatische Verbindung in unsicheren WLANs. Smartphones wechseln ständig die Netzwerke, und so vermeiden Sie eine ungeschützte Verbindung über einen Hotspot im Café.
- Vergewissern Sie sich, dass der Kill Switch aktiv ist. Er heißt unter Android „Immer aktives VPN“ und unter iOS „Connect on Demand“.
Weg 3 – Selbst gehostetes WireGuard auf einem VPS
- Erzeugen Sie ein Schlüsselpaar für den Server mit
wg genkey | tee privatekey | wg pubkey > publickey. - Erstellen Sie
/etc/wireguard/wg0.confmit dem privaten Schlüssel des Servers, dem Listen-Port (Standard:51820) und einem[Peer]-Block pro Client, der den öffentlichen Schlüssel und die zugewiesene VPN-IP des jeweiligen Clients enthält. - Aktivieren Sie die IPv4-Weiterleitung (
sysctl net.ipv4.ip_forward=1) und fügen Sie dann eine NAT-Regel mitiptableshinzu, damit der Client-Verkehr über die öffentliche Schnittstelle des Servers ausgeht. - Starten Sie den Tunnel mit
wg-quick up wg0und aktivieren Sie ihn beim Systemstart übersystemd. - Erzeugen Sie eine Client-Konfiguration (die WireGuard-App für Mobilgeräte kann sie als QR-Code einlesen), verbinden Sie sich und prüfen Sie das Ergebnis mit
wg show.
Weg 4 – VPN auf Router-Ebene
Ein VPN auf dem Router schützt alle Geräte im Netzwerk, ohne dass auf jedem Gerät ein eigener Client nötig ist. Das ist nützlich für Smart-TVs und IoT-Geräte ohne eigene VPN-Unterstützung. Üblicherweise läuft dafür eine Firmware wie DD-WRT oder OpenWRT mit einem OpenVPN- oder WireGuard-Client. Der Haken: Der Durchsatz ist durch die CPU des Routers begrenzt. Die meisten Heimrouter schaffen über OpenVPN nur 50–150 Mbit/s, selbst an einer Gigabit-Leitung. Besonders günstige Router.
Verbindung prüfen: Egal, welchen Weg Sie wählen, prüfen Sie direkt nach der Verbindung drei Dinge. Öffentliche IP-Adresse auf whatismyipaddress.com. DNS-Lecks auf dnsleaktest.com. WebRTC-Lecks auf browserleaks.com/webrtc. Wenn einer dieser Tests Ihren heimischen Internetanbieter zeigt, ist der Tunnel irgendwo fehlkonfiguriert. Ein selbst gehostetes VPN auf einem Schweizer VPS bietet zusätzlich eine Schicht durch die Rechtsordnung: Nach dem revidierten Schweizer Datenschutzgesetz (revDSG) gibt es keine generelle Pflicht zur Vorratsdatenspeicherung, die Sie zwingt, den Verkehr Ihrer eigenen Kunden zu protokollieren.
VPN-Grenzen: Was ein VPN nicht leisten kann
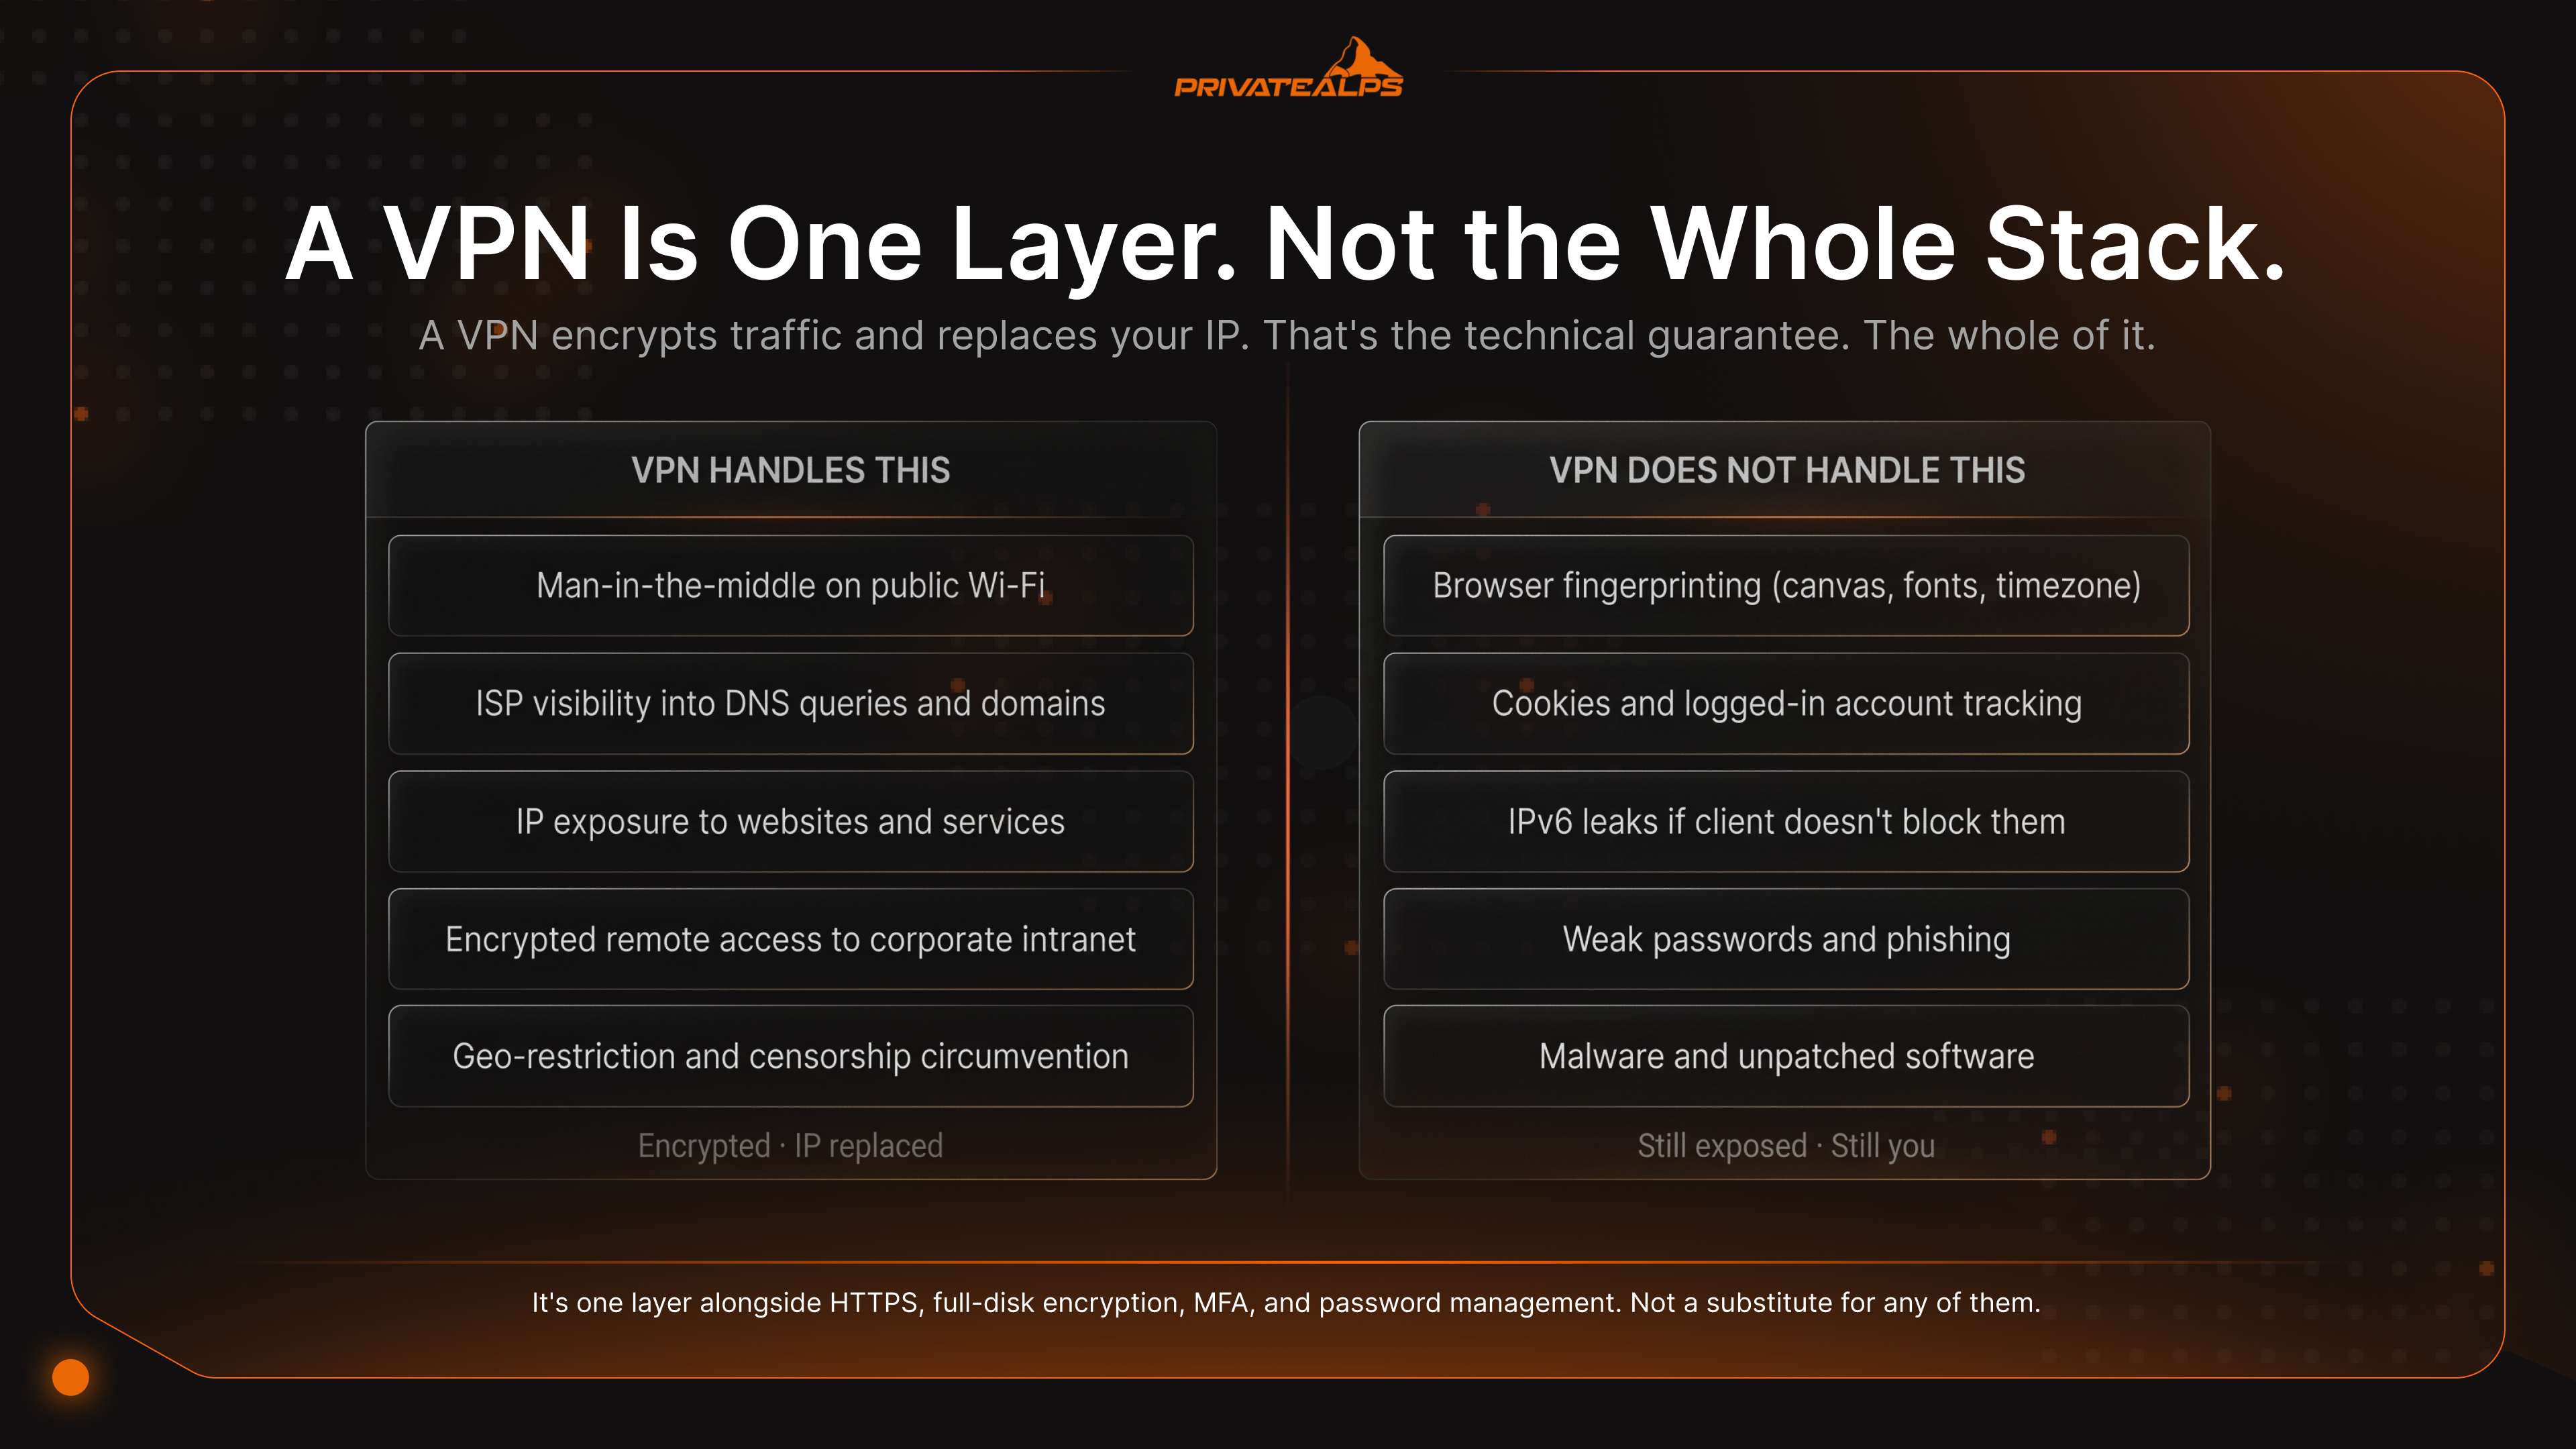
Ein VPN verschlüsselt den Datenverkehr und ersetzt eine IP-Adresse. Das ist die technische Garantie, und mehr ist es nicht. Nahezu alle anderen Datenschutzvorteile, die VPNs zugeschrieben werden, hängen davon ab, was der Anbieter tut, oder sind schlicht nicht real. Dieser Abschnitt fehlt auf den meisten Werbeseiten für VPNs. Und er ist der, den Nutzer am dringendsten brauchen.
Ein VPN bedeutet keine Anonymität. Ihr Anbieter sieht, was früher Ihr Internetanbieter sah. Er protokolliert es oder ist gesetzlich verpflichtet, es zu speichern, und dann bricht der Schutz sofort zusammen. Browser-Fingerprinting identifiziert Sie weiterhin. Canvas, WebGL, installierte Schriftarten, Bildschirmauflösung und Zeitzone ergeben zusammen einen Fingerabdruck, der jeden IP-Wechsel überdauert. Cookies und eingeloggte Konten ignorieren das VPN vollständig. Sobald Sie sich bei Google oder Facebook anmelden, spielt die IP-Adresse keine Rolle mehr. Ihr Konto ist jetzt die Kennung. IPv6-Lecks umgehen den Tunnel. Wenn der Client IPv6-Verkehr nicht blockiert und Ihr Netzwerk IPv6 unterstützt, kann die ursprüngliche IPv6-Adresse am VPN vorbei nach außen dringen. WebRTC-Lecks legen lokale IPs offen. Browser lassen sich über STUN-Anfragen dazu bringen, die echte IP-Adresse preiszugeben. Deaktivieren Sie WebRTC oder installieren Sie eine Erweiterung, die es blockiert. Geschwindigkeitsverlust ist real und unvermeidbar. Unabhängige Benchmarks zeigen konsistent Durchsatzverluste von etwa 15–20 % bei WireGuard, 20–25 % bei OpenVPN über UDP und über 50 % bei OpenVPN über TCP, je nach Route und Serverauslastung. Damit müssen Sie bei jedem Anbieter rechnen. Die Rechtsordnung gehört zum Bedrohungsmodell.* Anbieter in Five-Eyes- oder Fourteen-Eyes-Staaten können mit behördlichen Auskunftsersuchen und Schweigepflichtverfügungen konfrontiert werden. Die Schweiz und Island stehen außerhalb dieser Allianzen.
Was diese Liste zusammenfassend zeigt: Ein VPN ist ein Baustein, keine vollständige Datenschutzlösung. Wer Datenschutz ernst nimmt, kombiniert ein VPN mit einem gehärteten Browser (WebRTC deaktivieren, Drittanbieter-Cookies blockieren), einer separaten Identität für sensible Aktivitäten und etwas Disziplin bei der Frage, bei welchen Konten man sich über den Tunnel anmeldet. Das VPN übernimmt die Netzwerkschicht. Alles Weitere liegt bei Ihnen.
VPN in Netzwerken: Unternehmenskontext
In Unternehmensumgebungen ist ein VPN ein Netzwerkarchitekturmuster und keine Datenschutz-App. Das Firmen-VPN erweitert das vertrauenswürdige interne Netzwerk auf entfernte Endgeräte und verbindet Standorte, die nicht im selben Gebäude liegen. Zwei Muster dominieren:
| Aspekt | Remote-Access-VPN | Site-to-Site-VPN |
|---|---|---|
| Wer verbindet sich | Einzelne Nutzer von Laptops oder Smartphones | Zwei Netzwerke (Standorte), die dauerhaft verbunden sind |
| Typische Protokolle | OpenVPN, IKEv2/IPsec, SSL-VPN | IPsec, GRE over IPsec, MPLS-Layer-3-VPN |
| Verwaltung | Konten pro Nutzer, MFA, Zertifikate | Ständig aktiver Tunnel zwischen Routern und Firewalls |
| Skalierung | Hunderte bis Tausende gleichzeitige Nutzer | Wenige Tunnel, hohe aggregierte Bandbreite |
| Beispiele | Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server | Cisco ASA-zu-ASA, Fortinet FortiGate, Juniper SRX |
Eine dritte Variante, das SSL-VPN bzw. clientloses VPN, läuft vollständig im Browser. Der Nutzer meldet sich an einem Portal an und erhält Zugriff auf interne Webanwendungen, ohne dass etwas installiert werden muss. Cisco AnyConnect Secure Mobility Client und Pulse Secure (heute Ivanti) gelten hier als etablierte Unternehmensstandards.
Für WAN-Netze von Carriern ist das MPLS-Layer-3-VPN relevant. Es trennt den Datenverkehr der Kunden auf dem gemeinsamen Backbone des Dienstleisters. So stellen Telekommunikationsanbieter private Verbindungen im großen Maßstab bereit. Es ist eine ganz andere Technik als die verschlüsselungsbasierten VPNs, mit denen Endnutzer im Alltag tatsächlich arbeiten.
Die eigentliche architektonische Veränderung im Jahr 2026? Der Umstieg vom klassischen VPN auf Zero Trust Network Access (ZTNA). Ein klassisches VPN gewährt einem authentifizierten Nutzer breiten Zugriff auf Netzwerksegmente. ZTNA prüft jede Anfrage einzeln, also Identität, Gerätezustand und Kontext, und gewährt Zugriff nur auf bestimmte Anwendungen statt auf das gesamte Subnetz. Gartner hat dies als strategische Richtung für die Sicherheitsarchitektur von Unternehmen eingestuft. Die meisten großen Anbieter (Cloudflare, Zscaler, Palo Alto Prisma) verkaufen ZTNA inzwischen zusätzlich zu ihren alten VPN-Gateways oder anstelle davon.
VPN auswählen: die wichtigsten Kriterien
Sieben Kriterien trennen vertrauenswürdige Anbieter von Marketing-Fassaden. Das wichtigste erscheint auf Vergleichsseiten fast nie: der Nachweis unter rechtlichem Druck. Jeder kann behaupten, keine Protokolle zu führen. Entscheidend ist, was passiert ist, als Behörden tatsächlich vor der Tür standen.
| Kriterium | Warum es wichtig ist | Warnsignal |
|---|---|---|
| Unabhängiges Audit zur No-Logs-Politik | Belegt, dass die Richtlinie mit der tatsächlichen Umsetzung übereinstimmt | Selbstdeklarierte „No-Logs“-Aussage ohne externes Audit |
| Sitz außerhalb der Five/Fourteen Eyes | Verringert die Gefahr von Forderungen zur Weitergabe an Geheimdienste | Anbieter mit Sitz in den USA, Großbritannien oder Australien ohne starke rechtliche Struktur |
| WireGuard-Unterstützung | Schneller, moderner, kleinere Angriffsfläche | Anbieter bietet nur OpenVPN oder ein proprietäres Protokoll |
| Kill-Switch | Verhindert IP-Lecks bei der Wiederverbindung | App ohne Kill-Switch oder mit einem Kill-Switch, der im Fehlerfall offen bleibt |
| Schutz vor DNS-Lecks | Leitet sämtliche DNS-Anfragen durch den Tunnel | Nachweisbare Lecks bei dnsleaktest.com |
| Open-Source-Client | Code ist von der Community überprüfbar, keine versteckte Telemetrie | Closed-Source-Binärdatei mit vager Datenschutzerklärung |
| Bewährt unter rechtlichem Druck | Echte Herausgabeanordnungen haben die No-Logs-Aussage überprüft | Keine öffentlich dokumentierten Rechtsfälle |
Zwei Ereignisse setzen hier den Maßstab. 2016 wurde Private Internet Access vom FBI zur Herausgabe von Nutzerdaten aufgefordert, die mit Bombendrohungen in Verbindung standen. Die Antwort des Anbieters: Es existierten keine Protokolle. Die Strafanzeige selbst bestätigt, dass PIA nur eine grobe geografische Lokalisierung des IP-Clusters liefern konnte. Dann kam der April 2023. Die schwedische Nationale Operationsabteilung vollstreckte einen Durchsuchungsbefehl im Büro von Mullvad in Göteborg, um Kundendaten zu beschlagnahmen.
Die Polizei ging mit leeren Händen wieder. Die Daten existierten schlicht nicht. Zwei Ereignisse, dasselbe Ergebnis. Genau dieser Maßstab sollte in jedem seriösen VPN-Vergleich schwerer wiegen als jede Funktionsliste.
Wer den Anbieter vollständig aus der Vertrauensgleichung nehmen möchte, für den ist ein selbst gehostetes VPN auf einem Dedicated Server in einer datenschutzfreundlichen Rechtsordnung die Zero-Trust-Alternative. Sie werden selbst zum Anbieter und bestimmen die Richtlinien. Es gibt keinen Dritten, der zur Herausgabe gezwungen werden könnte, weil es dort keinen Dritten gibt, der gezwungen werden könnte.
Zusammenfassung
Ein VPN ist ein verschlüsselter Tunnel, der Ihre IP-Adresse ersetzt und den Datenverkehr vor Internetanbietern und unsicheren Netzwerken schützt. Die Wahl des Protokolls bestimmt maßgeblich Leistung und Sicherheit. WireGuard ist schnell, OpenVPN ist kompatibel, IKEv2 eignet sich für mobile Geräte. Ein VPN ist eine Schicht in einem Datenschutzkonzept, aber keine vollständige Anonymität. Cookies, Fingerprints und angemeldete Konten identifizieren Sie weiterhin, unabhängig davon, wie Ihre IP-Adresse aussieht. Wer die stärkste Kontrolle über Protokollierung und Rechtsordnung möchte, für den ist ein selbst gehostetes VPN auf einem Dedicated Server die vertrauenswürdigste Option.
Dedicated Server in der Schweiz für Ihr selbst gehostetes VPN
Möchten Sie ein selbst gehostetes VPN mit vollem Root-Zugriff betreiben, ohne Einschränkungen des Shared Hostings, und mit einer Rechtsordnung, die Ihrer Datenschutzzusage einen echten rechtlichen Rahmen gibt? PrivateAlps bietet Dedicated Server mit Sitz in der Schweiz, die genau dafür gebaut sind. Das schweizerische revDSG untersagt die passive, massenhafte Speicherung von Daten. Eine gezielte Herausgabe nach dem BÜPF-Überwachungsgesetz ist nur mit einer richterlichen Anordnung möglich. Die rechtliche Schwelle liegt damit deutlich höher als bei den Vorratsdatenspeicherungsvorgaben in den meisten EU- und US-Rechtsordnungen. Mit VPN-Hosting auf einem Schweizer Dedicated Server behalten Sie die Schlüssel, kontrollieren die Protokolle und entscheiden, was – wenn überhaupt – gespeichert wird.
FAQ
Was ist ein VPN?
Ein VPN ist ein verschlüsselter Tunnel zwischen Ihrem Gerät und einem entfernten Server. Es verbirgt Ihre IP-Adresse und schützt Ihren Datenverkehr vor allen, die das lokale Netzwerk beobachten. Ohne VPN in einem unsicheren Netzwerk kann der Betreiber jedes unverschlüsselte Paket lesen und sieht das Ziel jeder Verbindung, die Sie aufbauen. Mit VPN ist für Außenstehende nur noch der verschlüsselte Tunnel zum Server sichtbar.
Wie funktioniert ein VPN?
Kurz gesagt: Ein VPN führt mit einem Server einen authentifizierten Handshake durch, leitet daraus einen gemeinsamen symmetrischen Verschlüsselungsschlüssel ab und schickt jedes ausgehende Paket durch einen verschlüsselten Tunnel zu diesem Server. Der Server leitet Ihren Datenverkehr mit seiner eigenen IP-Adresse weiter. Auch DNS-Anfragen laufen durch den Tunnel, sodass der Internetanbieter nicht sehen kann, welche Domains Sie aufrufen. Das Ziel Ihrer Verbindung sieht nur den VPN-Server, nicht Sie.
Was ist ein VPN-Protokoll?
Ein VPN-Protokoll ist das Regelwerk, das den Schlüsselaustausch, die Verschlüsselung und die Datenübertragung zwischen Client und Server steuert. Drei lohnen sich im Jahr 2026. WireGuard ist am schnellsten, hat die kleinste Codebasis und moderne Kryptografie. OpenVPN ist am besten kompatibel und läuft über TCP/443, um restriktive Firewalls zu umgehen. IKEv2/IPsec eignet sich am besten für mobile Geräte, weil es sich beim Netzwechsel sofort wieder verbindet. PPTP und L2TP/IPsec sind veraltet.
Wozu dient ein VPN?
Vor allem zu drei Dingen. Es verschlüsselt den Datenverkehr, damit Betreiber des lokalen Netzwerks ihn nicht lesen können. Es ersetzt Ihre IP-Adresse durch die des Servers. Und es sichert Verbindungen in unsicheren Netzwerken wie öffentlichem WLAN. Gegenüber angemeldeten Diensten macht es Sie nicht anonym. Es spielt auch keine Sicherheitsupdates für Ihre Software ein und blockiert keine Tracker. Betrachten Sie ein VPN als Verschlüsselungsschicht in einem umfassenderen Datenschutzkonzept.
Macht ein VPN anonym?
Nein. Ein VPN verbirgt Ihre IP-Adresse vor Websites und Ihre Aktivitäten vor dem lokalen Netzwerk, Anonymität ist aber etwas ganz anderes. Browser-Fingerprinting (Canvas, Schriftarten, Zeitzone), Tracking-Cookies und jedes Konto, bei dem Sie angemeldet sind, identifizieren Sie weiterhin eindeutig. Echte Anonymität erfordert Tor und konsequente Trennung im Umgang, also unterschiedliche Identitäten, unterschiedliche Browser und keine angemeldeten Konten, die die Sitzungen wieder verknüpfen könnten.
Was ist ein VPN-Server?
Ein VPN-Server ist der entfernte Rechner, der den verschlüsselten Tunnel von Ihrem Gerät beendet, Ihren Datenverkehr entschlüsselt und mit seiner eigenen IP-Adresse ins öffentliche Internet weiterleitet. Der Rückverkehr läuft über denselben Tunnel zurück. Websites sehen die IP-Adresse des Servers. Dessen Standort bestimmt, welche geografische Herkunft Ihr Datenverkehr scheinbar hat.
Was ist VPN-Client-Software?
VPN-Client-Software ist das Programm auf Ihrem Gerät, das den Tunnel aufbaut und verwaltet. Es übernimmt den Handshake, erstellt die virtuelle Netzwerkschnittstelle, erzwingt den Kill-Switch und leitet DNS-Anfragen durch den Tunnel. Beispiele sind die offizielle WireGuard-App, OpenVPN Connect sowie die Clients von Mullvad und ProtonVPN. Open-Source-Clients sind überprüfbar, Closed-Source-Clients nicht.
Ist ein VPN legal?
VPNs sind in den meisten Ländern legal, etwa in den USA, Großbritannien, der EU, Kanada, Australien und der Schweiz. In China, Russland, Iran, Belarus, Turkmenistan und Nordkorea sind sie eingeschränkt oder verboten. Dort verlangen Regierungen entweder lizenzierte Anbieter oder blockieren VPN-Datenverkehr vollständig. Die Nutzung eines VPN macht illegale Aktivitäten nicht legal. Urheberrechtsverletzungen und Computerbetrug bleiben strafbar, unabhängig davon, ob Sie einen Tunnel nutzen.
Was ist ein No-Logs-VPN?
Ein No-Logs-VPN ist ein Anbieter, der keine Verbindungszeitstempel, Quell-IP-Adressen, DNS-Anfragen oder Browserverläufe speichert. Die Aussage ist nur aussagekräftig, wenn ein unabhängiges Audit (etwa durch Cure53, KPMG oder PwC) sie bestätigt. Reine Selbstauskünfte sind nur Marketing. Rechtsordnungen außerhalb der Five/Fourteen Eyes, etwa die Schweiz, Island oder Panama, stellen größere rechtliche Hürden für erzwungene Offenlegung auf als Anbieter aus den USA, Großbritannien oder der EU.
