



Was ist ein Zero-Trust-Netzwerk? Architektur, Prinzipien und Praxisbeispiele?
Was ist Zero Trust Security?
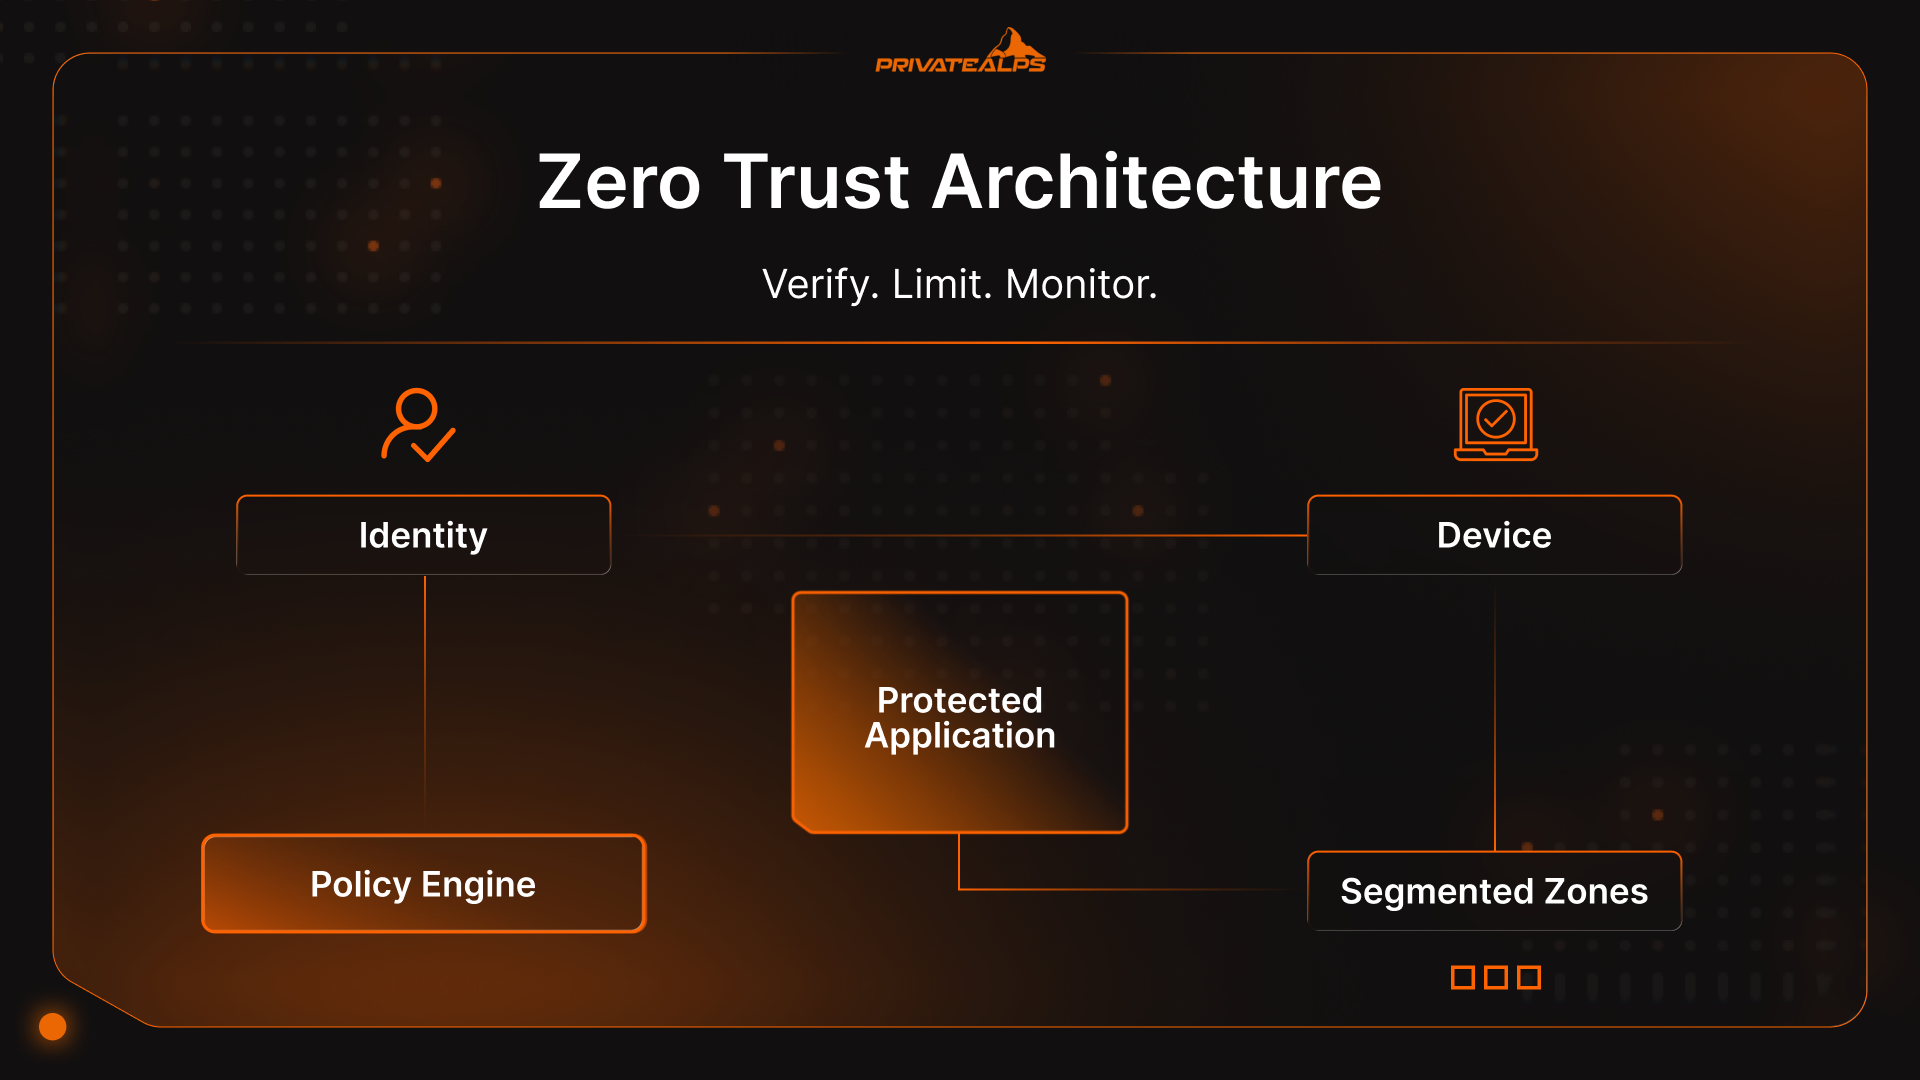
Es handelt sich um eine Sicherheitsarchitektur, die von einer klaren Annahme ausgeht: Standardmäßig wird nichts vertraut. Weder Benutzern noch Geräten noch Anwendungen. Eine Anmeldung schaltet kein Vertrauen frei. Der Zugriff wird so lange geprüft, wie die Sitzung besteht.
Zero Trust ist kein Werkzeug, das man installiert, und kein Siegel, das ein Anbieter verkauft. Es ist eine Art, Systeme so zu gestalten, dass Vertrauen immer dann geprüft wird, wenn es darauf ankommt, und nicht einmal gewährt und dann vergessen wird.
Wer verfolgt, wie Sicherheitsvorfälle tatsächlich ablaufen, dem erscheint diese Idee offensichtlich. Angreifer brechen heute nicht mehr durch Firewalls. Sie melden sich an. Die Verizon-Daten zu Datenschutzverletzungen 2025 zeigen, dass der Großteil schwerwiegender Vorfälle bei Webanwendungen weiterhin mit gestohlenen Zugangsdaten beginnt. Danach sind traditionelle Netzwerke großzügig. Sie gehen davon aus, dass das Vertrauen bestehen bleibt, sich die Identität nicht verändert und die Geräte sauber sind.
Genau dort brechen diese Annahmen zusammen.
Wenn also gefragt wird: „Was bedeutet Zero Trust, und warum ist es gerade jetzt wichtig?“, lautet die ehrliche Antwort unbequem: Das Zero-Trust-Konzept existiert, weil traditionelle Systeme zu lange zu selbstsicher sind. Zero Trust bedeutet, dass Vertrauen abläuft. Identitäten werden erneut geprüft. Geräte werden hinterfragt. Je länger eine Sitzung dauert, desto enger wird der Zugriff, nicht umgekehrt.
Dieser Artikel erklärt, was Zero-Trust-Netzwerke sind, wie ein Zero-Trust-Cybersicherheits-Ansatz in der Praxis funktioniert und warum all das wichtig ist.
Warum das Zero-Trust-Modell entstand: Der Zusammenbruch der Perimetersicherheit
Zero Trust kam nicht auf, weil Sicherheitsteams ein neues Framework zum Diskutieren wollten. Es entstand, weil der Perimeter nicht mehr dazu passte, wie Systeme tatsächlich aufgebaut sind und genutzt werden. Die alte Vorstellung, man könne um „das Netzwerk“ eine Linie ziehen und dem Inneren vertrauen, brach schnell zusammen und versagte immer wieder, bis sie nicht mehr ernsthaft zu verteidigen war.
Nicht eine einzelne Technologie hat sich verändert, sondern die Summe kleiner, praktischer Verschiebungen, die jeden sinnvollen Vorteil zur Verteidigung beseitigt haben. Zero Trust Security ist eine Antwort auf diese Realität und kein Trend.
Was sich in der Netzwerkarchitektur verändert hat
Netzwerke wurden von Orten zu Pfaden.
Anwendungen wanderten zu SaaS-Plattformen, die dem Unternehmen nicht gehören. Workloads verteilen sich auf mehrere Clouds. Interne Tools kommunizieren direkt mit externen APIs. Mitarbeiter bringen private Geräte mit. Externe Dienstleister kommen und gehen. Hybride Umgebungen sind zum Normalfall geworden und nicht mehr nur eine Übergangslösung.
In diesem Umfeld bricht die Annahme eines verteidigbaren Perimeters zusammen. Es gibt kein einheitliches „Innen“ mehr. Die Identität wird zum einzigen konsistenten Signal, das Benutzer, Geräte und Workloads über alle Umgebungen hinweg begleitet. Das Zero-Trust-Modell passt zu Systemen, die von Grund auf verteilt sind, und nicht zu Komponenten, die hinter einer Firewall zusammengeschraubt wurden.
Treiber der Bedrohungslage
Angreifer haben sich schneller darauf eingestellt als die meisten Abwehrmaßnahmen.
Diebstahl von Zugangsdaten wurde zum wichtigsten Einfallstor, weil er funktioniert. Der Verizon DBIR 2025 zeigt, dass der Großteil schwerwiegender Datenpannen bei Webanwendungen weiterhin mit gestohlenen Zugangsdaten beginnt. Sobald sich Angreifer erfolgreich authentifiziert haben, treten Perimeter-Schutzmaßnahmen zurück. Die Authentifizierung gelingt, Vertrauen wird gewährt, und niemand prüft noch wirksam, was danach passiert.
Interne Risiken, ob böswillig oder versehentlich, folgen demselben Muster. Die Authentifizierung beantwortet die Frage „Wer hat sich angemeldet?“, nicht aber „Was darf diese Person jetzt tun?“. Laterale Bewegungen gedeihen in Netzwerken, die Zugriffe als einmalige Entscheidung behandeln.
Kernprinzipien der Zero-Trust-Architektur
Zero-Trust-Sicherheitsprinzipien sind keine Werte oder Schlagworte. Sie sind Regeln, an die sich Systeme halten müssen, damit Zero Trust Security unter Druck standhält.
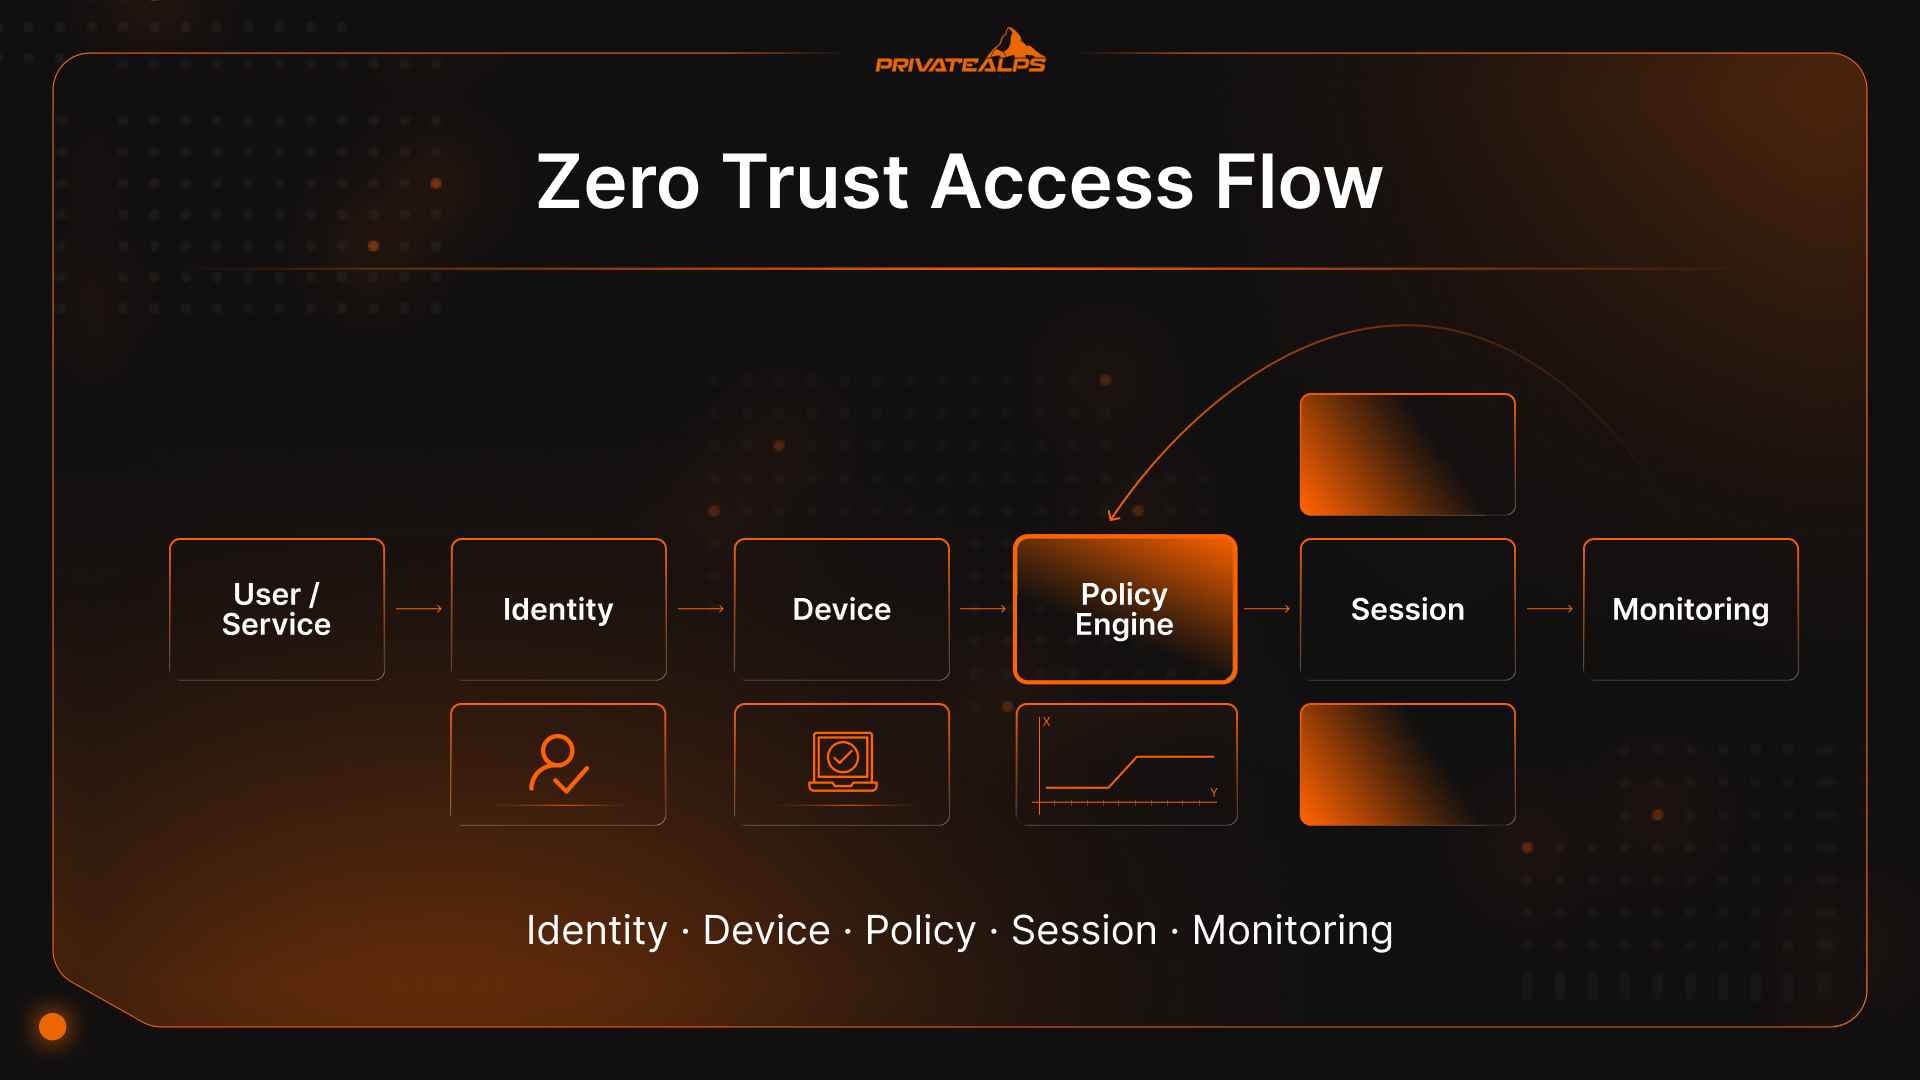
- Explizit verifizieren: Jede Zugriffsanfrage muss anhand echter Signale bewertet werden: - Identität, Gerätezustand, Standort, Verhalten und die Sensibilität der angeforderten Ressource. Ändern sich die Eingaben, kann sich auch die Entscheidung ändern. Das ist in der Praxis die Grundlage von Zero Trust Security.
- Least-Privilege-Zugriff: Zugriffe sollten eng, gezielt und zeitlich begrenzt sein. Personen und Dienste erhalten nur das, was sie für ihre Arbeit brauchen, danach wird es wieder entzogen. Je länger ein Zugriff bestehen bleibt, desto mehr Probleme verursacht er.
- Von einem Einbruch ausgehen: Systeme sollten so handeln, als hätte sich irgendwo bereits jemand Zugang verschafft. Diese Haltung begrenzt, wie weit sich Schäden ausbreiten können, bremst seitliche Bewegungen und macht ungewöhnliches Verhalten früher sichtbar. Das Zero-Trust-Modell funktioniert, weil es mit Fehlern rechnet, statt sie als Randfall zu behandeln.
- Mikrosegmentierung: Netzwerke werden in kleine, isolierte Zonen rund um Anwendungen und Workloads aufgeteilt, statt flache interne Räume zu bilden. Selbst authentifizierte Benutzer können sich nicht frei bewegen. Wenn etwas ausfällt, bleibt der Schaden klein.
- Kontinuierliche Validierung: Vertrauen nimmt mit der Zeit ab. Geräte verlieren ihre Konformität. Das Verhalten ändert sich während der Sitzung. Zero-Trust-Systeme prüfen daher laufend und können Zugriffe bei steigendem Risiko widerrufen oder verschärfen. Eine einmalige Freigabe ist genau das, worauf Angreifer am meisten setzen.
- Kontextabhängige Entscheidungen: Zugriffsentscheidungen sollten die aktuelle Situation widerspiegeln: Tageszeit, ungewöhnliches Verhalten, Standortwechsel, Sensibilität der Daten. So bleibt Zero-Trust-Netzwerkzugriff nutzbar, ohne naiv zu sein.
- Ende-zu-Ende-Verschlüsselung: Daten sollten unabhängig davon geschützt sein, wohin sie fließen. Verschlüsselte Verbindungen verringern die Abhängigkeit von „vertrauenswürdigen Netzwerken“ und erzwingen eine Prüfung an den Endpunkten statt in unsichtbaren Zwischenschichten.
Zentrale Komponenten eines Zero-Trust-Netzwerks
Das Zero-Trust-Sicherheitsmodell trägt nur, wenn die Architektur Entscheidungen an allen Stellen durchsetzen kann, an denen sich Vertrauen einschleichen könnte. Dafür sind bestimmte Bausteine nötig, die ältere Netzwerke entweder ausließen oder hinter Annahmen versteckten. Es geht nicht darum, Werkzeuge zu kaufen. Es geht darum, die richtigen Funktionen zu etablieren, ob man sie ausdrücklich benennt oder nicht.
Kernkomponenten eines Zero-Trust-Netzwerks
| Komponente | Was sie tut | Was sie ersetzt oder behebt |
|---|---|---|
| Identity and Access Management (IAM) | Prüft, wer oder was Zugriff anfordert und was diese Entität darf | Netzwerkbasiertes Vertrauen und geteilte Zugangsdaten |
| Gerätevertrauen und Posture-Prüfungen | Bestätigt den Gerätezustand und die Konformität vor und während des Zugriffs | Blindes Vertrauen in „verwaltete“ oder interne Geräte |
| Netzwerk-Mikrosegmentierung | Begrenzt laterale Bewegungen zwischen Workloads und Diensten | Flache interne Netzwerke und grobe VLANs |
| Policy Engine | Bewertet Zugriffsentscheidungen in Echtzeit anhand von Kontext und Risiko | Statische Zugriffsregeln und einmalige Freigaben |
| Policy Enforcement Points (PEPs) | Setzt Entscheidungen an Gateways, Agenten, APIs oder Sidecars durch | Nur zentrale Engpässe |
| Kontinuierliches Monitoring und Analysen | Erkennt auffälliges Verhalten und passt das Vertrauen dynamisch an | Modelle nach dem Prinzip „einmal anmelden, dauerhaft vertrauen“ |
Identity and Access Management (IAM)
Die Identität ist das Nächste, was moderne Systeme zu einem Perimeter haben. Personen haben Identitäten. Dienste auch. Ebenso APIs und Hintergrund-Workloads. IAM sorgt dafür, dass diese Identitäten nutzbar bleiben, während sie zwischen Cloud-Plattformen, SaaS-Tools und lokalen Systemen wandern, ohne dass die Zugriffslogik bei jeder Veränderung bricht.
Gerätevertrauen und Bewertung des Gerätezustands
Zugangsdaten allein verraten nicht, ob eine Anfrage sicher ist. Der Gerätezustand schließt diese Lücke.
Posture-Prüfungen betrachten Signale wie Betriebssystemversion, Patch-Stand, Verschlüsselungsstatus, Endpunktschutz und Anzeichen von Manipulation. Abhängig von diesen Signalen kann der Zugriff eingeschränkt, verschärft oder verweigert werden. So berücksichtigt das Zero-Trust-Sicherheitsmodell verlorene Laptops, private Geräte und Rechner, die ihre Konformität verlieren.
Netzwerk-Mikrosegmentierung
Mikrosegmentierung bricht mit der Gewohnheit, interne Netzwerke als offenen Raum zu behandeln. Statt breitem internem Zugriff werden Workloads und Anwendungen durch explizite Richtlinien isoliert.
Anders als klassische VLANs folgt die Segmentierung dem Workload und nicht dem Subnetz. Authentifizierte Benutzer können sich nicht frei bewegen, nur weil sie sich „im Inneren“ befinden. Werden Zugangsdaten missbraucht, kommt die laterale Bewegung schnell zum Stillstand. Diese Eindämmung ist einer der praktischsten Vorteile des Zero-Trust-Modells.
Policy Engine und Policy Enforcement Points
Die Policy Engine trifft die Zugriffsentscheidungen. Sie berücksichtigt Identität, Gerätezustand, Kontext und Richtlinienregeln, sobald Anfragen eingehen. Policy Enforcement Points setzen diese Entscheidungen an Gateways, Endgeräteagenten, Sidecars oder APIs um. Entscheidungen bleiben konsistent, und die Durchsetzung bleibt nah an der Ressource. So skaliert Zero Trust Security, ohne alles auf einen einzigen zentralen Engpass zu setzen.
Kontinuierliches Monitoring und Analysen
Statische Zugriffsentscheidungen veralten schnell. Das Verhalten ändert sich während der Sitzung. Kompromittierte Konten melden sich nicht von selbst.
Kontinuierliches Monitoring speist Telemetriedaten wie Anmeldemuster, Zugriffshäufigkeit und Datenbewegungen in die Richtlinienentscheidungen zurück. Weicht das Verhalten ab, können Zugriffe verschärft oder vollständig gesperrt werden. Diese Rückkopplungsschleife ist der Grund, warum Zero Trust nicht bei der Authentifizierung stehen bleibt.
Zero Trust vs. traditionelle Perimetersicherheit
Perimetersicherheit versucht festzulegen, was „innen“ liegt, und lockert dann die Kontrollen. Zero Trust entscheidet fortlaufend und begrenzt den Zugriff auf Ressourcen, statt Netzwerkpräsenz zu vergeben.
| Kategorie | Traditionelle Perimetersicherheit | Zero Trust / Zero Trust Security |
|---|---|---|
| Vertrauensmodell | „Innen“ gilt nach einer Grenzprüfung als vertrauenswürdig | Vertrauen wird nie vorausgesetzt; jede Anfrage wird geprüft und erneut geprüft |
| Zugriffskontrolle | Netzwerkzentriert (VPN ins Netzwerk, breiter interner Zugriff) | Ressourcenzentriert (Zugriff pro App bzw. pro Ressource, Least Privilege) |
| Netzwerksichtbarkeit | Fokus auf Nord-Süd-Verkehr am Rand | Stärkere Ost-West-Sichtbarkeit: interner Dienst-zu-Dienst-Verkehr und Sitzungsverhalten |
| Skalierbarkeit | Skaliert schlecht bei Hybrid-, SaaS- und Multi-Cloud-Umgebungen | Für verteilte Systeme gebaut; Identität und Richtlinien wandern über alle Umgebungen |
| Eindämmung von Vorfällen | Oft schwach, sobald ein Angreifer drin ist; laterale Bewegung ist üblich | Ausgelegt, den Wirkungsradius über Mikrosegmentierung und begrenzte Sitzungen zu begrenzen |
| Umgang mit Remotezugriff | VPN erweitert die interne Angriffsfläche für Remote-Benutzer | ZTNA-artiger Zugriff reduziert die Exposition, indem Benutzer mit Anwendungen und nicht mit Netzwerken verbunden werden |
Traditionelle Perimetersicherheit hat weiterhin ihren Platz (Kontrollen am Rand sind nach wie vor nötig). Der Punkt ist, dass Perimetermodelle versagen, wenn die Kompromittierung von Identitäten das häufigste Einfallstor ist. Können sich Angreifer mit gestohlenen Zugangsdaten anmelden, hilft der Perimeter kaum noch.
Zero Trust Network Access (ZTNA): Die Kerntechnologie
Wenn gefragt wird: „Was ist ein Zero-Trust-Netzwerk?“, geht es meist zuerst um die Technik.
ZTNA ist nicht „Zero Trust in einer Box“. Es ist ein Zugriffsmuster, das ein Zero-Trust-Sicherheitsmodell praktikabel macht, besonders für Benutzer, die nicht mehr im Firmen-LAN sitzen.
ZTNA lässt sich als Durchsetzungsschicht verstehen. Zero Trust ist die Idee. ZTNA verändert die Reihenfolge der Abläufe.
Bei älterem Remotezugriff verbindet man sich zuerst und klärt später, was man darf. ZTNA dreht das um. Die Identität wird vorab geprüft. Der Gerätezustand wird bewertet. Die Richtlinie wird angewendet. Erst danach entsteht eine Verbindung, und diese führt zu einer bestimmten Anwendung, nicht zu dem Netzwerk dahinter.
Eine interne IP-Adresse wird nicht vergeben. Es gibt keinen impliziten Zugriff auf benachbarte Systeme. Jede Sitzung ist von vornherein eng gefasst und wird während ihrer Dauer überwacht. Verschlechtert sich der Gerätezustand oder ändert sich das Verhalten, kann der Zugriff mitten in der Sitzung angepasst werden. Dieser Ablauf ist die deutlichste Antwort auf „Was ist ein Zero-Trust-Netzwerk?“, wenn man eine praktische statt einer rein konzeptionellen Erklärung sucht.
ZTNA vs. VPN: Die wichtigsten Unterschiede
VPNs gehen davon aus, dass jeder, der sich im Netzwerk befindet, dazugehört. ZTNA geht davon aus, dass diese Annahme irgendwann falsch sein wird. Genau dieser Unterschied ist der Grund, warum Teams, die sich fragen „Was ist Zero Trust in der Cybersicherheit?“, oft hier ansetzen.
| Kategorie | VPN | ZTNA |
|---|---|---|
| Zugriffsumfang | Breiter Zugriff auf das interne Netzwerk | Zugriff auf bestimmte Apps oder Ressourcen |
| Angriffsfläche | Legt interne Netzwerkpfade offen | Interne Apps bleiben verborgen |
| Vertrauensmodell | Vertrauen nach dem Verbindungsaufbau | Vertrauen wird während der Sitzung neu bewertet |
| Skalierbarkeit | Zentrale Engpässe, bei Wachstum instabil | Ausgelegt auf verteilte Nutzer und Apps |
| Nutzererlebnis | Vollständiger Tunnel, oft langsam oder instabil | Direkter App-Zugriff, meist leichtgewichtiger |
| Bereitstellung | Feste Gateways | Verteilte oder cloudbasierte Durchsetzung |
ZTNA-Bereitstellungsmodelle
Es gibt zwei gängige Muster, und die meisten Umgebungen nutzen beide.
Agentenbasiertes ZTNA läuft auf verwalteten Geräten. Es liefert umfangreichere Signale zum Gerätezustand und eine strengere Kontrolle. Das eignet sich für Mitarbeitende und langlebige Endgeräte.
Service-initiiertes bzw. clientloses ZTNA stützt sich auf Identität und den Browserzugriff. Es ist nützlich für externe Dienstleister, Partner und kurzfristige Zugriffe, bei denen die Installation von Software nicht praktikabel ist.
Keines der beiden Modelle ist „mehr Zero Trust“ als das andere. Das Zero-Trust-Modell funktioniert dann, wenn der Zugriff dem Risiko entspricht, und nicht, wenn alles über denselben Weg geleitet wird.
Zero Trust und SASE: architektonische Integration
Zero Trust und SASE werden häufig vermischt, weil sie oft gemeinsam eingeführt werden. Teams führen beides zur gleichen Zeit ein, Anbieter bewerben beides im selben Atemzug, und schon klingt es austauschbar. Das ist es nicht. Beide lösen unterschiedliche Probleme, und wer sie verwechselt, trifft später oft ungünstige Designentscheidungen.
Wo SASE und Zero Trust sich überschneiden
SASE ist ein Bereitstellungsframework. Es bündelt Netzwerk- und Sicherheitsdienste und bringt sie näher an Nutzer und Anwendungen, meist über einen cloudbasierten Edge. Zero Trust ist die Logik, die innerhalb dieses Frameworks angewendet wird.
Die meisten SASE-Plattformen wenden Zero-Trust-Prinzipien an, ob sie das so nennen oder nicht. ZTNA entscheidet, wer auf eine Anwendung zugreifen darf. Secure Web Gateways überwachen den ausgehenden Datenverkehr. CASB-Regeln bestimmen, wie SaaS genutzt wird. Firewall-as-a-Service übernimmt die grundlegende Netzwerkfilterung.
Zusammen machen diese Bausteine es möglich, Zero-Trust-Security einheitlich umzusetzen, ohne den Datenverkehr erneut über ein zentrales Rechenzentrum zu leiten.
Der entscheidende Unterschied ist folgender: SASE beantwortet die Frage, wo Kontrollen angesiedelt sind und wie sie bereitgestellt werden. Das Zero-Trust-Modell beantwortet die Frage, wann und warum Zugriff erlaubt werden sollte. SASE lässt sich ohne starke Zero-Trust-Logik einsetzen, und Zero-Trust-Prinzipien lassen sich ohne einen vollständigen SASE-Stack anwenden. Sie überschneiden sich, weil moderne Umgebungen in der Regel beides brauchen.
Wann SASE für Zero Trust in Betracht kommt
SASE ist sinnvoll, wenn die Architektur ohnehin schon verteilt ist.
Wenn Ihre Belegschaft über mehrere Regionen verteilt ist, Ihre Anwendungen in mehreren Clouds laufen und SaaS-Datenverkehr dominiert, wirkt zentrale Sicherheit schnell langsam und anfällig. SASE hilft dabei, Zero-Trust-Security näher an den Nutzern durchzusetzen, was Latenz und betriebliche Komplexität reduziert.
Nützlich ist es auch dann, wenn Teams eine Vielzahl einzelner Lösungen zusammenführen wollen. Organisationen mit getrennten VPNs, Web-Proxys, CASBs und Firewalls haben oft Probleme mit uneinheitlichen Richtlinien. Ein SASE-Ansatz kann die Bereitstellung vereinfachen und trotzdem die Zero-Trust-Security-Prinzipien im Hintergrund berücksichtigen.
Was SASE nicht leistet, ist, Vertrauen für Sie zu definieren. Dafür braucht es nach wie vor klare Richtlinien, saubere Identitätsdaten und Disziplin.
Vorteile eines Zero-Trust-Netzwerks
Nachdem man sich gefragt hat: „Was ist ein Zero-Trust-Sicherheitsmodell?“, stellen sich die meisten Menschen als Nächstes die Frage nach dem Nutzen. Derzeit haben etwa 82 % der Unternehmen ein Zero-Trust-Modell eingeführt. Das lag nicht daran, dass es elegant klang. Sondern daran, dass das Modell bestimmte Probleme leichter kontrollierbar, messbar und erklärbar macht, wenn etwas schiefgeht.
Zu den zentralen Ergebnissen, die Organisationen beobachten, gehören:
- Kleinerer Wirkungsradius bei Vorfällen: Ein kompromittiertes Konto oder Gerät kann nur auf das zugreifen, was ohnehin erlaubt war. Es breitet sich nicht in der gesamten Umgebung aus.
- Schnellere Erkennung und Reaktion: Kontinuierliche Prüfungen machen Verhaltensabweichungen schwerer zu übersehen. Das verkürzt Untersuchungen und verringert die Zeit, die Angreifer unentdeckt bleiben.
- Klarere Zugriffsverantwortung: Sie sehen, wer worauf zugegriffen hat, unter welchen Bedingungen und welche Regel den Zugriff erlaubt hat. Diese Transparenz ist wichtig, wenn etwas aus dem Ruder läuft.
- Geringere Abhängigkeit vom Netzwerkstandort: Der Ort, von dem aus sich jemand verbindet, spielt keine so große Rolle mehr. Das macht Remote- und Hybrid-Setups leichter nachvollziehbar.
- Besser vorhersehbare Zugriffskontrolle: Regeln stehen in Richtlinien, statt in halb vergessenen Firewall-Änderungen oder geerbten Berechtigungen, für die niemand mehr verantwortlich ist.
- Geringere Auswirkungen von Credential-Diebstahl: Wenn der Zugriff eng begrenzt und kurzlebig ist, kommen abgegriffene Zugangsdaten nicht weit.
Der gemeinsame Nenner ist nicht Perfektion, sondern Kontrolle. Ein Zero-Trust-Netzwerk macht Ausfälle kleiner, besser sichtbar und leichter einzudämmen.
Wofür Zero Trust? Anwendungsfälle
Zero Trust ist dort am wichtigsten, wo Vertrauen früher ohne großes Nachdenken vorausgesetzt wurde. Im Folgenden sehen Sie die Szenarien, in denen sich das Modell bewährt.
Absicherung von Remote- und Hybrid-Belegschaften
Remote-Arbeit hat Menschen nicht einfach nur aus dem Büro geholt. Sie hat dem Standort jeden echten Vertrauenswert genommen. Zero Trust reagiert darauf, indem es den Zugriff an Identität und Gerätezustand knüpft, statt an die Position im Netzwerk. Nutzer verbinden sich mit einzelnen Anwendungen, nicht mit dem internen Netzwerk. Die Angriffsfläche schrumpft, ohne dass alle über ein fragiles VPN-Setup geleitet werden müssen.
Schutz vor Ransomware
Ransomware verbreitet sich, indem sie sich seitwärts bewegt. Zero Trust ist darauf ausgelegt, das zu verlangsamen und zu begrenzen, wie weit sie kommt.
Starke Identitätsprüfungen verringern die Wahrscheinlichkeit des initialen Zugriffs. Mikrosegmentierung begrenzt, wohin kompromittierte Konten als Nächstes gelangen können. Kontinuierliche Validierung sorgt dafür, dass auffälliges Verhalten Zugriffsänderungen auslösen kann, bevor sich die Verschlüsselung in der gesamten Umgebung ausbreitet. Ziel ist nicht, jeden Eindringversuch zu verhindern. Ziel ist, dass ein einzelner Fehler nicht zu einem unternehmensweiten Ausfall wird.
Lieferkette und Zugriff externer Dritter
Dienstleister und externe Partner brauchen meist schnell Zugriff, und dieser wird meist nicht lange benötigt. Herkömmliche Setups gehen damit schlecht um. Sie vergeben weitreichende Berechtigungen, damit alles weiterläuft, und vergessen dann, sie wieder zu entziehen. Zero Trust geht anders vor. Der Zugriff ist auf bestimmte Anwendungen beschränkt, zeitlich begrenzt und durch klare Regeln abgesichert. Werden die Zugangsdaten eines Partners gestohlen, bleibt der Schaden gering. Das ist wichtig, weil Angriffe auf die Lieferkette heute oft wie ganz normale Arbeitsvorgänge aussehen.
Sicherheit für IoT und nicht verwaltete Geräte
Viele Geräte können keine Agenten ausführen oder moderne Authentifizierung unterstützen. Zero Trust tut nicht so, als könnten sie das.
Stattdessen setzt es auf Segmentierung und verhaltensbasierte Kontrollen. Geräte werden isoliert, dürfen nur dort kommunizieren, wo es nötig ist, und werden genau überwacht. Wenn sich etwas auffällig verhält, bekommt es keinen Vertrauensvorschuss. Dies ist eine der wenigen praktikablen Möglichkeiten, Risiken in Umgebungen mit nicht standardisierter Hardware zu managen.
Sicherheit für Multi-Cloud und SaaS
Multi-Cloud-Umgebungen brechen Annahmen schnell auf: unterschiedliche Netzwerke, unterschiedliche Kontrollen, dieselben Nutzer.
Zero Trust wendet einheitliche Identitäts- und Richtlinienprinzipien über Cloud-Anbieter und SaaS-Plattformen hinweg an. Zugriffsentscheidungen hängen nicht davon ab, wo eine Anwendung läuft. Identitätsföderation und zentrale Richtlinien helfen, Lücken zu vermeiden, die entstehen, wenn jede Umgebung isoliert abgesichert wird.
So funktioniert Zero Trust in der Praxis
Wer nach der Bedeutung von Zero Trust sucht, empfindet das Konzept oft als abstrakt, bis man einer einzelnen Anfrage auf ihrem Weg durch das System folgt.
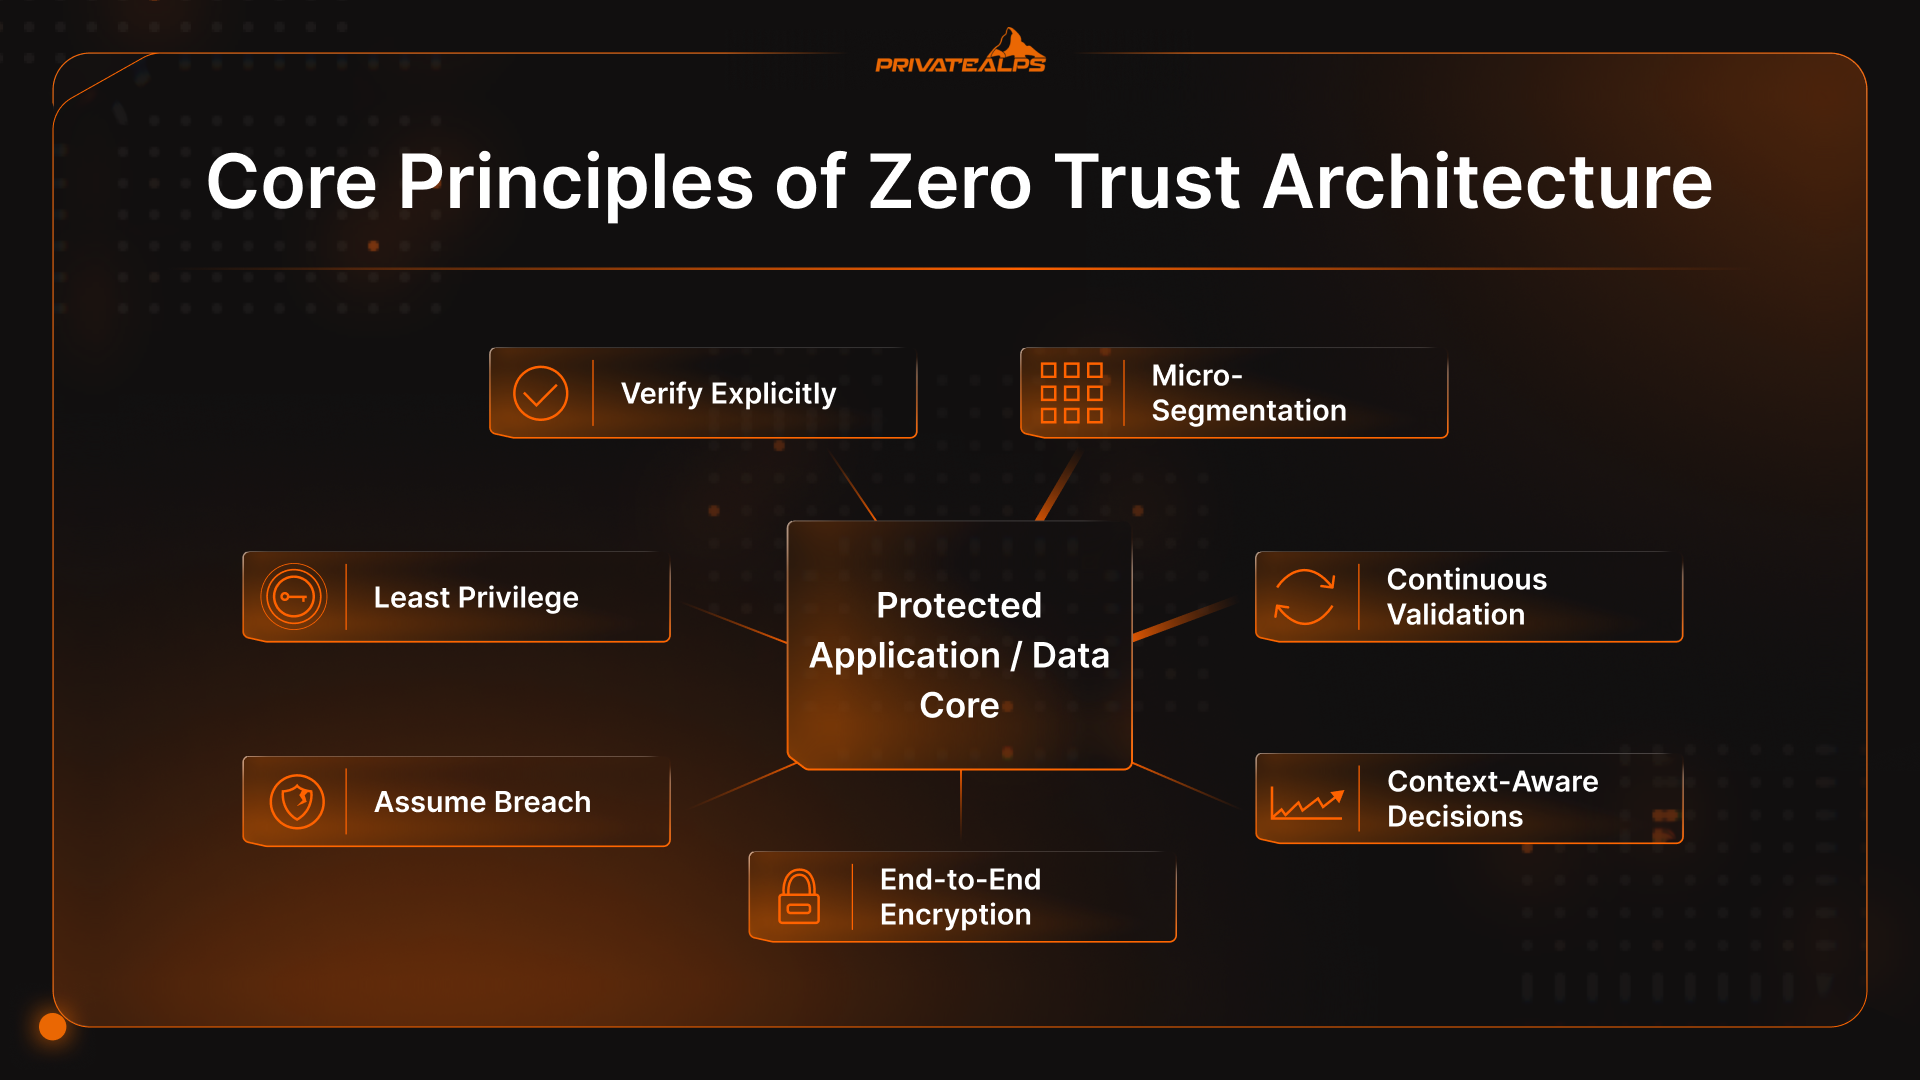
Der Ablauf einer Zugriffsanfrage sieht so aus:
- Zuerst wird die Identität geprüft: Ein Nutzer oder Dienst fragt Zugriff an. Die Zugangsdaten werden validiert, doch das ist nur der Ausgangspunkt. Wer die Person ist, welche Rolle sie hat und wie sie sich normalerweise verhält, fließt ebenfalls ein.
- Das Gerät hat ein Mitspracherecht: Die Anfrage stützt sich nicht allein auf die Identität. Das System prüft das Gerät: Patch-Stand, Verschlüsselung, Endpunktschutz, Anzeichen von Manipulation. Ein sauberer Login von einem riskanten Gerät verändert das Ergebnis.
- Die Richtlinie entscheidet, nicht das Netzwerk: Richtlinien gewichten Identität, Gerätezustand, Sensibilität der Ressource und aktuelle Bedingungen. Hier fallen in einem Zero-Trust-Netzwerk die meisten Zugriffsentscheidungen, und nicht an der Firewall.
- Es entsteht eine eng begrenzte Sitzung: Wird der Zugriff genehmigt, wird die Verbindung zu einer einzelnen Anwendung oder einem einzelnen Dienst hergestellt. Es wird kein allgemeiner Netzwerkzugriff gewährt und niemand heißt „Sie sind jetzt drin“.
- Die Sitzung bleibt überwacht: Nach der Genehmigung erhält die Aktivität keinen Freibrief. Ändert sich das Verhalten, lässt sich der Zugriff verschärfen oder beenden. Vertrauen bleibt die ganze Zeit vorläufig.
Kontextbezogene Entscheidungsfindung
Entscheidungen im Rahmen von Zero Trust ändern sich, wenn sich die Bedingungen ändern.
Ein Login aus einem neuen Land. Aktivität spät in der Nacht. Ein plötzlicher Schwall an Downloads. Keines davon bedeutet standardmäßig „alles abschalten“. Sie zeigen aber, dass es Zeit ist, neu zu bewerten. Das System kann die Verifizierung verschärfen, bestimmte Aktionen einschränken oder die Sitzung bei Bedarf beenden.
Genau darin liegt der Unterschied zwischen statischer Sicherheit und Zero-Trust-Networking. Vertrauen ist nicht Ja oder Nein. Es ist anpassbar und verändert sich mit dem Risiko.
Zero Trust in Cloud- und Hybrid-Umgebungen
Cloud- und Hybrid-Setups sind der Bereich, in dem viele Menschen zuerst gefragt haben: „Was ist das Zero-Trust-Modell?“, weil alte Vertrauensannahmen nicht mehr funktionierten. Anwendungen wechseln zwischen Umgebungen. Nutzer wechseln zwischen Netzwerken. Daten fließen über SaaS-Werkzeuge, die niemand vollständig kontrolliert.
Zero Trust funktioniert in diesen Umgebungen, weil es nicht an einen Standort gebunden ist. Identität und Richtlinien verhalten sich gleich, egal ob etwas in einer Public Cloud, in einem privaten Rechenzentrum oder in einem SaaS-Dienst läuft. Diese Konsistenz leistet mehr, als es jede einzelne Kontrolle je könnte.
Hybride Umgebungen legen außerdem schnell Reibungspunkte offen.
Altsysteme können oft keine moderne Authentifizierung leisten. Identitäten liegen an zu vielen Orten. Segmentierung existiert zwar auf dem Papier, aber nicht in der Durchsetzung. Unter Druck erweitern Teams den Zugriff „vorübergehend“, damit der Betrieb weiterläuft.
Zero Trust behebt diese Probleme nicht auf magische Weise. Es rückt sie in den Fokus. Teams, die vorankommen, behandeln diese Schwachstellen als Designprobleme, die es zu lösen gilt, und nicht als Grund, wieder pauschales Vertrauen zu gewähren.
Zero Trust einführen: ein phasenweiser Ansatz
Zero Trust wird nie auf einmal sichtbar. Wer behauptet, es „ausgerollt“ zu haben, hat wahrscheinlich ein paar Kontrollen umbenannt und es dabei belassen. In echten Umgebungen kommt es stückweise, und meist wird es durch einen Vorfall vorangetrieben.
Die meisten Teams durchlaufen dieselben Phasen:
- Bewerten: Sie erfassen Identitäten, Geräte, Anwendungen und Zugriffspfade.
- Priorisieren: Sie wählen aus, was den größten Schaden anrichten würde, wenn es schiefginge.
- Pilotieren: Sie sichern einen kleinen Bereich ab. Eine Anwendung, einen Arbeitsablauf.
- Ausweiten: Sie wiederholen, was funktioniert hat, und vereinheitlichen, was nicht funktioniert hat.
- Optimieren: Sie entfernen Reibung, die keinen Sicherheitsgewinn bringt.
Für die meisten Unternehmen ist der beste Ausgangspunkt dort, wo ein Ausfall echtes Geld oder Glaubwürdigkeit kostet.
Privilegierte Konten. Sensible Daten. Produktivsysteme. Finanz- und Identitätsplattformen. Genau dort greifen Angreifer an, und dort eskalieren Fehler schnell. Die Verschärfung des Zugriffs an diesen Stellen schafft früh Klarheit und zeigt, dass das Modell auch dann funktioniert, wenn viel auf dem Spiel steht.
Typische Hürden bei der Umsetzung
Dieselben Probleme tauchen fast überall auf.
Altsysteme können keine moderne Authentifizierung leisten. Identitätsdaten sind fragmentiert. Berechtigungen sind weit umfangreicher, als sich jemand erinnert, sie vergeben zu haben. Werkzeuge überschneiden sich. Nutzer wehren sich, wenn langjährige Abkürzungen wegfallen.
Nichts davon ist überraschend. Zero-Trust-Security verursacht diese Probleme nicht. Sie hört nur auf, sie zu verbergen. Die Teams, die das akzeptieren, kommen voran. Wer auf eine saubere Einführung wartet, tut das meist nicht.
Grenzen und Kritikpunkte von Zero Trust
Zero Trust ist kein Allheilmittel. Manche Probleme verschwinden nicht, nur weil der Zugriff genauer eingegrenzt wird.
- Es stoppt keine Insider mit legitimem Zugriff: Wenn jemand etwas tun darf und sich entscheidet, dies zu missbrauchen, kann Zero Trust nicht in dessen Kopf schauen. Was es leistet, ist, den Schaden einzudämmen und sichtbar zu machen.
- Viele Umsetzungen sind halbe Sachen: MFA plus ein umbenanntes VPN ändert wenig. Weitreichende Berechtigungen, veraltete Konten und „vorübergehende“ Ausnahmen verursachen nach wie vor den Großteil der Probleme.
- Der operative Aufwand wird oft unterschätzt: Richtlinien brauchen Pflege. Identitätsdaten müssen bereinigt werden. Protokolle wachsen schnell an. Bevor sich die Lage beruhigt, wird es meist erst einmal lauter.
- Altsysteme leisten Widerstand: Ältere Anwendungen verstehen moderne Identitäten oder feingranulare Zugriffe nicht. Ausnahmen schleichen sich ein, und für jede Ausnahme braucht es eine klar zuständige Person.
- Die Nutzererfahrung kann leiden, wenn niemand darauf achtet: Wirkt der Zugriff willkürlich oder langsam, umgehen Menschen die Kontrollen. Zero Trust scheitert, wenn Reibungspunkte nicht gesteuert werden.
Zero Trust senkt das Risiko. Es ersetzt aber weder Urteilsvermögen noch Verantwortlichkeit oder konsequente Umsetzung.
Zero-Trust-Frameworks und Reifegradmodelle
Seit Zero Trust in Audits und Ausschreibungen auftaucht, sind passende Frameworks entstanden. Die zwei bekanntesten sind:
- NIST 800-207 : NIST SP 800-207 ist die Grundlage, auf die sich die meisten ernsthaften Zero-Trust-Projekte stützen. Es schreibt keine Werkzeuge oder Diagramme vor. Stattdessen legt es Prinzipien fest: alles schützen, Zugriff pro Sitzung gewähren und Vertrauen laufend neu bewerten.
- CISA Zero Trust Maturity Model : Das Reifegradmodell der CISA macht deutlich, dass Zero Trust kein Entweder-oder ist. Es gliedert das Konzept in fünf Bereiche: Identität, Geräte, Netzwerk, Anwendungen und Daten. Außerdem beschreibt es Stufen von veralteten bis zu ausgereiften Ansätzen. Die meisten Organisationen entwickeln sich nicht gleichmäßig. Die Identität kann den Netzwerkkontrollen weit voraus sein, während die Daten-Governance hinterherhinkt. Diese Ungleichmäßigkeit ist normal.
Darüber hinaus entwickeln sich die Regularien weiter. Für viele Organisationen war Zero Trust nicht zunächst ein Designziel, sondern eine Anforderung.
Die Executive Order 14028 hat US-Bundesbehörden gezwungen, Zero Trust nicht länger als Schlagwort zu behandeln, sondern als etwas messbares. Ähnlicher Druck zeigt sich im Gesundheitswesen, im Zahlungsverkehr und bei Finanzdienstleistern.
Wohin sich Zero Trust entwickelt
Zero Trust funktioniert nur, wenn Sie es nicht als Ziellinie betrachten. Es ist eher eine laufende Pflege. Annahmen veralten. Zugriffe ändern sich. Systeme entwickeln sich schneller als Richtlinien. Der eigentliche Wandel besteht darin, zu erkennen, wo Vertrauen noch automatisch entsteht, und zu prüfen, ob das noch sinnvoll ist. Alles Weitere ergibt sich daraus.
Wenn Sie weiter einsteigen möchten, sollten Sie nicht zuerst nach Tools suchen. Schauen Sie sich lieber die Zugriffswege an, die niemand mehr hinterfragt.
Häufige Fragen
Ist Zero Trust ein Produkt oder ein Framework?
Es ist ein Framework. Zero Trust beschreibt, wie Vertrauensentscheidungen über die Zeit funktionieren sollten. Produkte helfen dabei, Teile davon umzusetzen, doch keines davon ist für sich allein Zero Trust.
Ersetzt Zero Trust VPNs?
In vielen Umgebungen ja. ZTNA übernimmt häufig deren Rolle, wenn das Ziel ist, Nutzern Zugriff auf bestimmte Anwendungen zu geben, statt sie in das interne Netzwerk zu holen.
Wie lange dauert die Einführung von Zero Trust?
Es gibt keinen klaren Endpunkt. Die meisten Organisationen brauchen Jahre, um verschiedene Teile des Modells zu verfeinern, weil Identitäten, Geräte und Anwendungen sich unterschiedlich schnell weiterentwickeln.
Können kleine Organisationen Zero Trust einführen?
Die meisten tun das bereits, auch wenn sie es nicht so nennen. Beginnen Sie mit Identität, MFA und eng gefassten Zugriffsrechten. Weitere Maßnahmen sollten Sie erst ergreifen, wenn etwas nicht funktioniert oder das Risiko es rechtfertigt.
Worin unterscheidet sich Zero Trust von ZTNA?
Zero Trust ist der Ansatz. ZTNA ist eine Möglichkeit, ihn umzusetzen, vor allem für den Zugriff von Nutzern und Anwendungen. Das eine ist das Regelwerk, das andere ein Werkzeug, das sich daran hält.
