



Servidor dedicado vs no dedicado: ¿cuál es la diferencia?
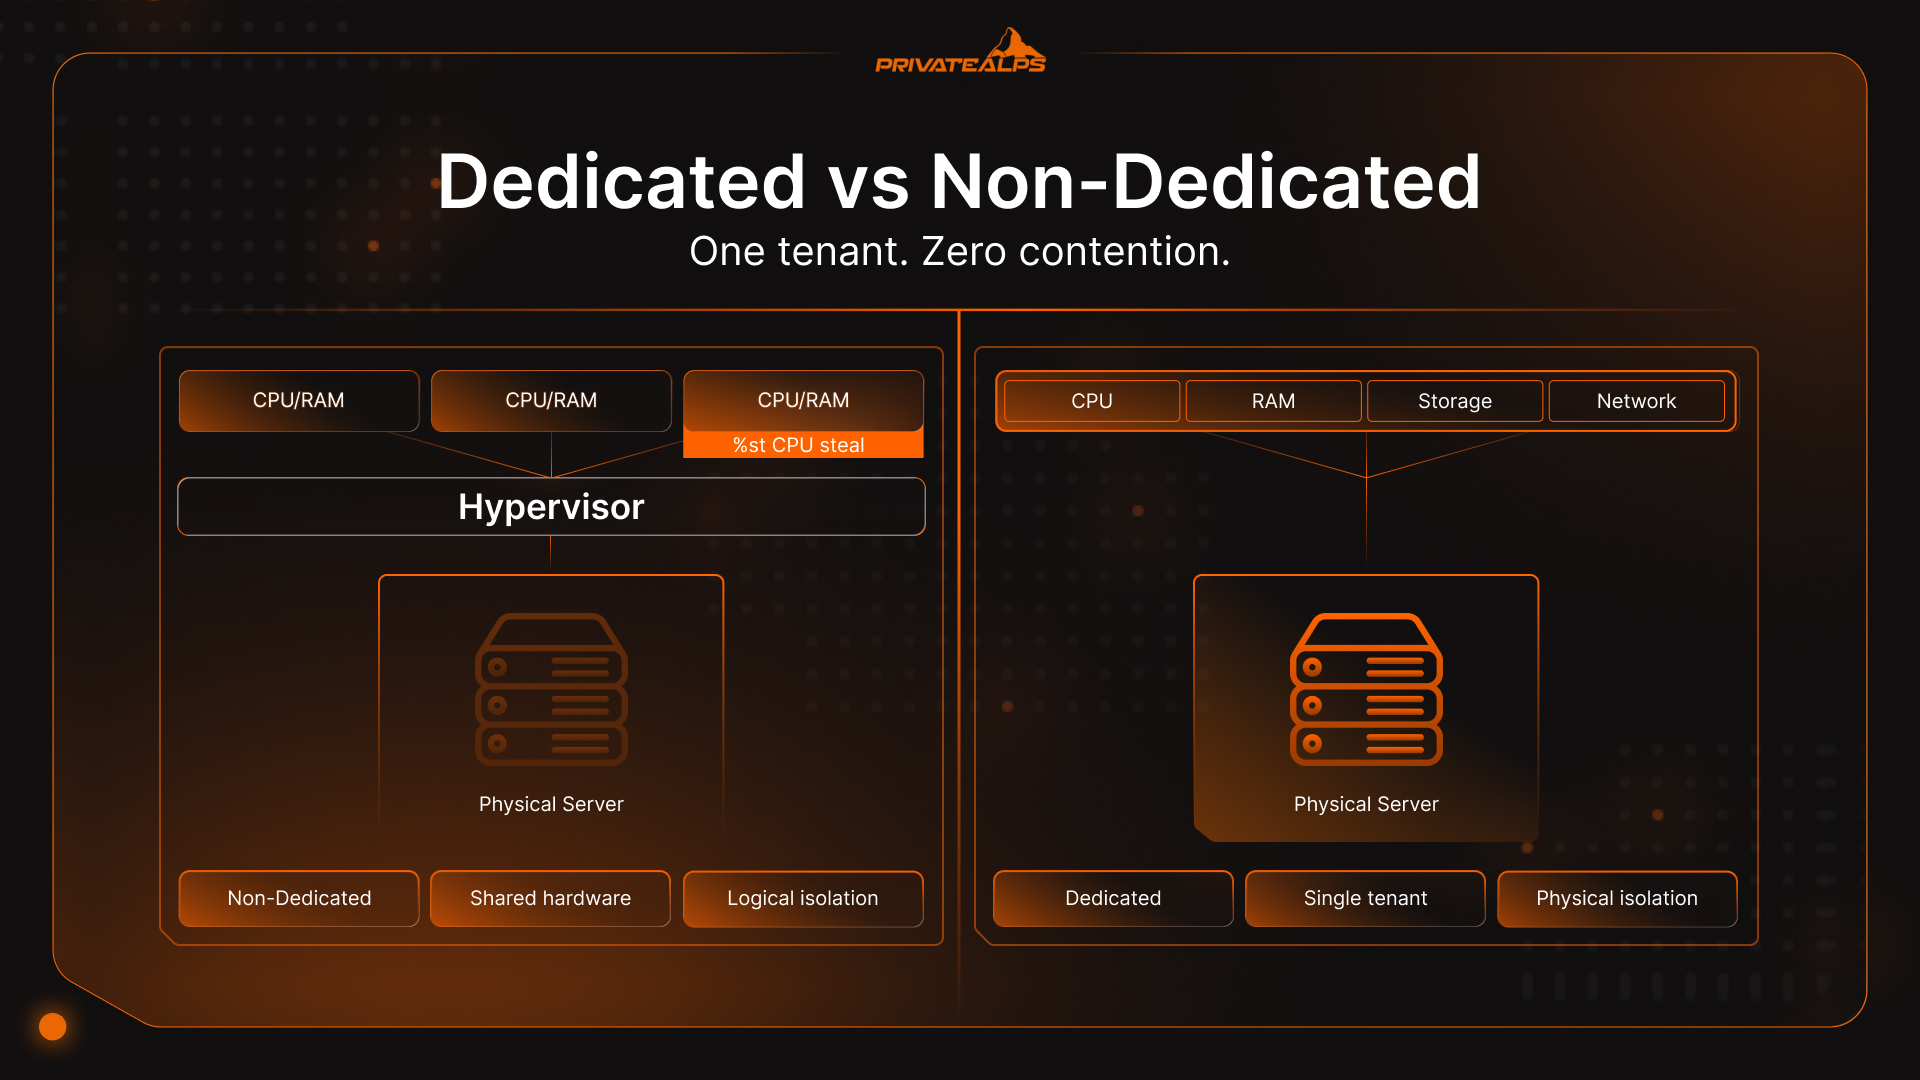
Una máquina, un único inquilino, y nadie más con su carga de trabajo tocando la tuya. Eso es lo que significa un servidor dedicado en la práctica. El hosting no dedicado es la otra cara de la misma moneda: el mismo hardware físico, dividido y vendido a varios clientes distintos a la vez, ya sea mediante instancias de sistema operativo compartidas o mediante un hipervisor que reparte porciones virtuales. La pregunta sobre servidor dedicado vs no dedicado no trata realmente de las especificaciones de una ficha de producto. Aparece más tarde, cuando el tráfico se dispara y descubres de quién eran realmente los recursos que compartías.
Resumen de IA
Un servidor dedicado es una máquina física reservada por completo para un cliente: sin hardware compartido, sin sobrecarga de hipervisor y sin coinquilinos. Un servidor no dedicado es cualquier entorno en el que ese hardware se divide. El hosting compartido reparte los recursos entre decenas o cientos de sitios sin ningún tipo de aislamiento. Un VPS utiliza un hipervisor (KVM o VMware) para reservar CPU y RAM para cada inquilino. Un VDS garantiza esos recursos sin sobreasignación. Un VPS en la nube añade escalado horizontal bajo demanda sin necesidad de migrar.
El compromiso fundamental es entre previsibilidad y coste: el servidor dedicado ofrece un rendimiento constante a nivel de hardware, mientras que las opciones no dedicadas reducen la inversión inicial a cambio de un riesgo de contención de recursos. En las cargas de trabajo reguladas, la distinción también determina el alcance de la auditoría: el aislamiento físico en hardware dedicado cumple los requisitos de PCI DSS, HIPAA y RGPD/nFADP que los entornos compartidos y virtualizados solo pueden aproximar. El mercado del hosting en servidores dedicados se valoró en 16,9 mil millones de dólares en 2023 y crece a una tasa anual compuesta del 19,1 % hasta 2032 (Introspective Market Research, 2024), impulsado por los mandatos de cumplimiento normativo y la demanda de computación para IA. :::
¿Qué es un servidor dedicado?
Un servidor dedicado es bare metal: una máquina física sin capa de hipervisor, asignada a un único cliente. Sin reparto de CPU, sin agrupación de RAM y sin otros inquilinos. Cada núcleo es tuyo. Cada IOPS es tuyo.
La gente usa «bare metal» a la ligera. Lo que realmente significa es que el sistema operativo se ejecuta directamente sobre el hardware. Nada en medio: ninguna capa de virtualización consumiendo ciclos, ningún controlador de memoria dinámica compitiendo por espacio libre y ninguna E/S pasando por una capa de traducción. Cuando haces un benchmark del rendimiento en un servidor dedicado, mides lo que el hardware es capaz de hacer de verdad, no lo que el hipervisor decidió dejarte usar ese día.
Casos en los que el servidor dedicado suele ser la opción obvia:
- Plataformas de comercio electrónico que no pueden permitirse un tiempo de espera en el pago durante una venta flash
- Infraestructura de trading financiero, donde los microsegundos importan en la latencia del libro de órdenes
- Entornos HIPAA que almacenan o procesan ePHI
- Sistemas de pago conformes con PCI DSS
- Entrenamiento de modelos de ML con paso directo de GPU
- Servidores de juegos que funcionan a 64 o 128 ticks (Counter-Strike 2, Valorant)
¿Qué es un servidor no dedicado?
El hosting no dedicado abarca una gama amplia: el hosting compartido, los VPS, los VDS y las instancias en la nube encajan todos en esta categoría. Todo entorno no dedicado comparte una característica: el hardware físico subyacente pertenece a varios clientes al mismo tiempo. Lo mucho o poco que esto importa depende casi por completo de en qué punto de ese espectro te encuentres.
El hosting multiinquilino es el extremo más caótico. Varios sitios web en una misma instancia de sistema operativo, sin barreras reales de recursos entre ellos. Si el proceso PHP de un cliente se vuelve codicioso, el servidor no necesariamente lo detiene: los límites son blandos y se flexibilizan hasta que algo se ralentiza. Un servidor virtual lo ajusta más. Un hipervisor (normalmente KVM o VMware) impone CPU y RAM reservadas por máquina virtual. Sigues compartiendo la máquina física, pero un pico de tráfico en el sitio de otro cliente no se come automáticamente tus recursos. VDS (servidor virtual dedicado) da un paso más: los recursos están garantizados y no sobreasignados, aunque la máquina siga virtualizada por debajo. Las instancias en la nube son las más flexibles del grupo, ya que permiten escalar horizontalmente sin tocar el DNS ni mover datos.
El problema del vecino ruidoso no es teórico. Imagina un servidor agrupado que ejecuta 200 cuentas. Un cliente lanza una consulta de base de datos descuidada en hora punta. La CPU de todo el servidor llega al 95 %. ¿El impacto de latencia en los coinquilinos? Fácilmente de 400 a 800 ms, suficiente para incumplir el umbral de 2,5 segundos del LCP de Core Web Vitals de Google antes de que un usuario llegue a ver una página. Un servidor virtual reduce la exposición, pero no la elimina. El tiempo de robo de CPU (la columna %st del comando top de Linux) se sitúa entre el 2 y el 5 % en un proveedor bien gestionado y sube al 15–20 % en uno con sobreventa moderada en las horas de mayor actividad. Una quinta parte de tu cómputo asignado, desaparecida sin ningún aviso.
Servidor dedicado vs no dedicado: comparativa lado a lado
El precio suele ser lo primero que se compara en la conversación sobre servidor dedicado vs no dedicado. También es el punto de partida menos útil. Lo que realmente determina si tomaste la decisión correcta es cómo se comporta la solución seis meses después, bajo una carga real.
| Dimensión | Dedicado | VPS | Hosting compartido |
|---|---|---|---|
| Rendimiento | Máximo, constante | Bueno, con riesgo de robo de CPU | Variable, impredecible |
| Aislamiento de recursos | 100 % físico | Lógico, impuesto por el hipervisor | Ninguno |
| Seguridad | Aislamiento físico completo | Solo aislamiento lógico | Núcleo de SO compartido, riesgo alto |
| Adecuación normativa | PCI DSS, HIPAA, RGPD/nFADP nativo | Posible con controles documentados | Raramente suficiente |
| Escalabilidad | Vertical (mejora de hardware) | Vertical + horizontal | Limitada al nivel del plan |
| Coste | 80–500+ $/mes | 10–200 $/mes | 2–30 $/mes |
| Gestión | Root completo, responsabilidad total | Acceso root disponible | Solo panel de control |
| Personalización | A nivel de kernel y BIOS | Solo a nivel de SO | Ninguna |
El hosting multiinquilino sirve para sitios de bajo tráfico que no tienen nada crítico que dependa de su disponibilidad. Un servidor virtual cubre la mayoría de las aplicaciones en crecimiento sin pagar de más. El dedicado no es la «mejora premium»: es la opción a la que recurres cuando la consistencia del rendimiento y los requisitos normativos dejan de ser algo que puedas negociar.
Rendimiento: dónde la diferencia es real
La diferencia de rendimiento entre hosting dedicado y no dedicado no se reduce realmente a las especificaciones técnicas. Se trata de si lo que figura en el papel es lo que de verdad obtienes. Los servidores dedicados son más estables: no siempre son más rápidos de forma aislada, pero no se tambalean cuando la máquina de al lado se satura. Un VPS en el mismo host físico hereda dos penalizaciones arquitectónicas por diseño: la sobrecarga de CPU del hipervisor y la latencia de la virtualización de E/S.
Dos hechos arquitectónicos explican gran parte del problema. Un servidor virtual arrastra por diseño una sobrecarga de CPU del hipervisor. La E/S pasa por una capa de virtualización. Ninguna de las dos existe en bare metal. Por eso, cuando un benchmark en una instancia no dedicada sale más lento de lo esperado, normalmente no es un problema de hardware. Es el peaje que pagas por funcionar en virtual.
El robo de CPU es donde esto se puede medir. Revisa la columna %st del comando top de Linux en cualquier servidor virtual. Ese número es el porcentaje de tiempo que tu CPU virtual pasó esperando a la CPU física porque otro inquilino la tenía ocupada. En un proveedor bien gestionado, se mantiene alrededor del 2–5 %. En un proveedor que ha sobrevendido su hardware (y son muchos), ese valor se dispara al 20–30 % en horas de mayor uso. Un tercio de tu cómputo, no disponible en silencio, sin mensajes de error ni alertas. Las máquinas dedicadas marcan cero. No hay nada con lo que competir.
El hardware agrava el problema. Los servidores dedicados actuales llegan con RAM DDR5 (ancho de banda por canal de 89,6 GB/s frente a los 51,2 GB/s de DDR4 en configuraciones de doble canal comparables, y las plataformas de servidor con múltiples canales lo elevan considerablemente), almacenamiento NVMe a más de 7.000 MB/s de lectura secuencial y CPU como la AMD EPYC 9654: 96 núcleos y 384 MB de caché L3. Un servidor virtual que se encuentre en ese mismo host físico no puede aprovechar todo ese potencial. El hipervisor se lleva una parte del ancho de banda de E/S y de memoria antes de que tu entorno vea un solo byte.
Cargas de trabajo que más lo notan:
- Procesamiento de transacciones financieras: latencia en los libros de órdenes y en los circuitos de compensación
- Bases de datos de alta concurrencia: PostgreSQL y MySQL con más de 10.000 consultas/segundo
- Codificación y transcodificación de vídeo en directo
- Inferencia de ML en la que el paso directo de GPU a plena velocidad es imprescindible
- Servidores de juegos que se degradan por debajo de 128 ticks
Seguridad y cumplimiento normativo: cuándo es necesario el aislamiento físico
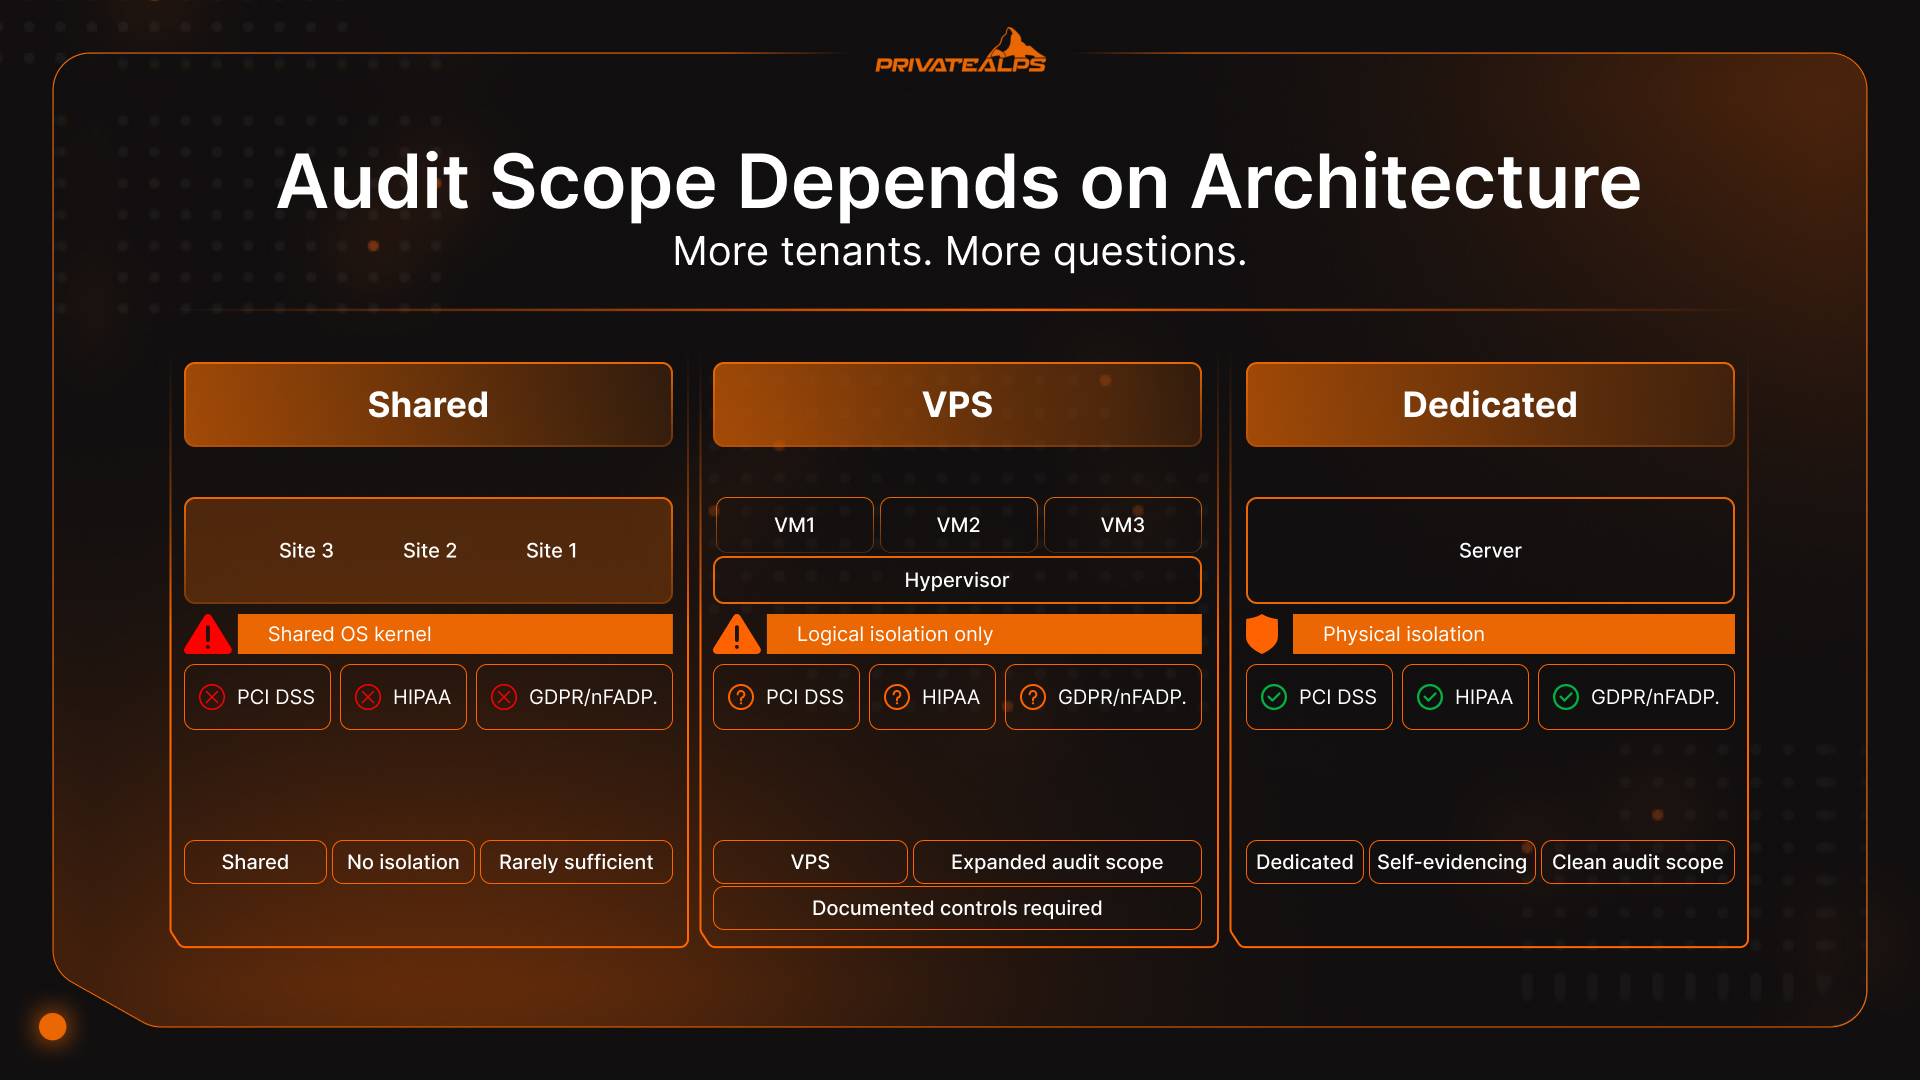
En entornos sujetos a PCI DSS, HIPAA y RGPD/nFADP, el aislamiento físico de un servidor dedicado implica que ningún coinquilino puede acceder a tu CPU, tu almacenamiento ni tu red, lo que satisface los requisitos de auditoría que los entornos compartidos y virtualizados solo pueden aproximar mediante documentación. La arquitectura se explica por sí misma, y por eso el argumento de cumplimiento es más breve.
El aislamiento físico es algo concreto. Significa que los procesos de ningún otro inquilino comparten tu CPU, que el tráfico de ningún otro cliente comparte tu tarjeta de red y que ninguna otra carga de trabajo toca tu controlador de almacenamiento. No se trata de un hipervisor mal configurado ni de un núcleo compartido: nada de eso. En entornos regulados por PCI DSS, HIPAA o RGPD y su equivalente suizo, la nFADP, esta arquitectura determina el alcance de la auditoría más que casi cualquier otra decisión de infraestructura.
Este es el enfoque normativo que se pasa por alto en la mayoría de las comparativas: ¿cuál es la diferencia entre entornos de servidor dedicado y no dedicado cuando interviene un auditor? Cada coinquilino en un host físico compartido es una superficie que el auditor debe evaluar. Más inquilinos, más preguntas y más documentación para justificar por qué el aislamiento lógico cumple un estándar que a menudo prefiere el físico. El hardware dedicado evita toda esa conversación. La separación se explica por sí misma. No necesitas un anexo adicional que la justifique.
Tres normativas en las que esto se aplica de forma diferente según tu configuración:
- PCI DSS v4.0: vigente como único estándar desde marzo de 2024, con 51 requisitos con fecha futura de cumplimiento obligatorio desde el 31/03/2025. El requisito 2.2.1 exige aislamiento entre los componentes del sistema con funciones de seguridad diferentes. En hosting compartido, eso es arquitectónicamente imposible. En un VPS, exige una justificación documentada que amplía el alcance y el coste de la auditoría. En un servidor dedicado, el límite físico cumple el requisito directamente. (PCI Security Standards Council)
- HIPAA: el Departamento de Salud y Servicios Humanos de EE. UU. (HHS) exige salvaguardas técnicas que protejan el ePHI frente al acceso no autorizado. Los entornos multiinquilino necesitan un acuerdo de socio comercial firmado por el proveedor, además de pruebas documentadas de aislamiento lógico. Algunos proveedores de VPS lo ofrecen. Muchos no lo hacen, o no quieren ponerlo por escrito. El dedicado elimina por completo la cuestión del inquilino compartido del ámbito de HIPAA. (Norma de seguridad HIPAA del HHS)
- RGPD / nFADP suiza: la Ley Federal de Protección de Datos de Suiza entró en vigor en septiembre de 2023 e impone requisitos de responsabilidad muy similares a los del RGPD. Para las empresas que tratan datos de residentes suizos, la ubicación física del servidor y el aislamiento de recursos son hechos relevantes para la auditoría. Un servidor dedicado en infraestructura suiza genera una cadena de tratamiento de datos clara y documentable, sin variables de coinquilinos que haya que justificar.
Las cifras hacen concreto el argumento económico. Visa y Mastercard pueden imponer multas por incumplimiento de PCI de entre 5.000 y 100.000 $ al mes a los bancos adquirentes, que las trasladan al comercio. Un servidor dedicado a 150 $/mes que elimina la exposición en auditorías PCI no es una mejora de hosting. Es más barato que la primera sanción.
- Reputación de IP: es un problema del hosting compartido en el que la mayoría de la gente no piensa hasta que ya ha ocurrido. Todos los sitios de un servidor compartido comparten una misma IP. Si a un vecino lo marcan por spam o phishing, Spamhaus lo recoge, Google Safe Browsing lo señala y los grandes proveedores de correo lo bloquean. La entregabilidad del correo de tu dominio se resiente. Tu posicionamiento SEO se deteriora. Tú no hiciste nada. Los VPS y los servidores dedicados tienen cada uno su propia IP. Es un problema que no existe.
Análisis de costes: cuándo un servidor dedicado sale más barato que un VPS
Se suele pensar que el hosting dedicado es la opción premium: más dinero por más servidor. Eso solo es cierto con un uso bajo. Si un servidor virtual no dedicado supera de forma sostenida el 70 % de la CPU y la RAM asignadas, la balanza de costes empieza a invertirse.
Con ese nivel de uso, escalar verticalmente un servidor virtual o añadir instancias cuesta cada mes más que una infraestructura dedicada equivalente. Los proveedores no dedicados sobrevenden los servidores físicos a propósito: confían en la media estadística entre clientes para no superar los límites del hardware. La mayoría de las veces funciona. Cuando no funciona, lo notas.
El servidor dedicado elimina la sobreventa y, con ella, la imprevisibilidad que hace difícil razonar sobre el rendimiento. Si además añades el cumplimiento normativo, las cuentas se inclinan todavía más: las horas de preparación de auditorías y el riesgo regulatorio tienen un coste real, y el dedicado suele resultar más barato en coste total mucho antes de que el volumen de tráfico lo justifique por especificaciones técnicas.
| Configuración | Coste mensual | CPU | RAM | Almacenamiento | Uso ideal |
|---|---|---|---|---|---|
| Hosting compartido (cPanel) | 5–15 € | Compartida, en ráfagas | 512 MB–2 GB compartidos | 10–100 GB HDD | Sitios estáticos, blogs de poco tráfico |
| VPS (2 vCPU / 4 GB RAM) | 20–40 € | 2 vCPU | 4 GB | 80 GB NVMe | Entornos de desarrollo, aplicaciones pymes |
| VPS (8 vCPU / 16 GB RAM) | 80–150 € | 8 vCPU | 16 GB | 200 GB NVMe | Aplicaciones de tráfico medio |
| Dedicado de entrada (Xeon E / 32 GB) | 80–150 € | 4–8 núcleos físicos | 32 GB DDR4 | 2×480 GB NVMe | La misma carga, sin tiempo de steal |
| Dedicado de alto rendimiento (EPYC / 64 GB) | 200–350 € | 16+ núcleos físicos | 64 GB DDR5 | 4×960 GB NVMe | Tráfico alto, cargas con cumplimiento normativo |
Ese solapamiento de 80–150 € es la conclusión práctica. Un servidor dedicado de entrada y un VPS de especificaciones altas cuestan lo mismo, pero solo uno ofrece rendimiento de núcleos físicos, sin steal time de CPU y sin riesgo por coinquilinos. En entornos con cumplimiento normativo, el dedicado ya gana en coste total antes de que llegue la primera factura de auditoría.
Cómo elegir: marco de decisión
Equivocarse con el tipo de servidor no suele ser un error catastrófico, sino lento. La web funciona bien, luego se ralentiza a ciertas horas y, al final, estás depurando algo que no es realmente un problema de código. La diferencia entre servidor dedicado y no dedicado importa sobre todo no al lanzar el proyecto, sino tres meses después, cuando los patrones de carga son reales.
| Tu situación | Recomendado | Por qué |
|---|---|---|
| Web estática o blog, menos de 10.000 visitas mensuales | Hosting compartido | Rentable; los recursos dedicados no aportan valor |
| Aplicación o SaaS en crecimiento, entre 10.000 y 50.000 visitas mensuales | VPS | Recursos aislados, escalable horizontalmente y rentable |
| Comercio electrónico o API con carga sostenida, más de 50.000 visitas mensuales | Dedicado | Rendimiento constante bajo carga; sin tiempo de steal |
| Se requiere cumplimiento de PCI DSS, HIPAA o RGPD/nLPD | Dedicado | El aislamiento físico simplifica el alcance de la auditoría a cualquier nivel de tráfico |
| Entrenamiento de ML o inferencia intensiva en GPU | Dedicado (GPU) | Paso de GPU bare metal; la sobrecarga del hipervisor es inaceptable |
| MVP de startup, patrón de tráfico desconocido | VPS en la nube | Pago por uso; escala horizontalmente a medida que la demanda se confirme |
| Trading de alta frecuencia, latencia de menos de un milisegundo | Dedicado (colocation) | Latencia de hipervisor nula; proximidad física al mercado |
Gestionado vs no gestionado: la segunda decisión
Una vez aclarado el dilema entre servidor dedicado y no dedicado, aparece una segunda pregunta que, en el día a día, pesa más para la mayoría de los equipos: quién gestiona realmente el servidor. Parece un detalle secundario, pero no lo es.
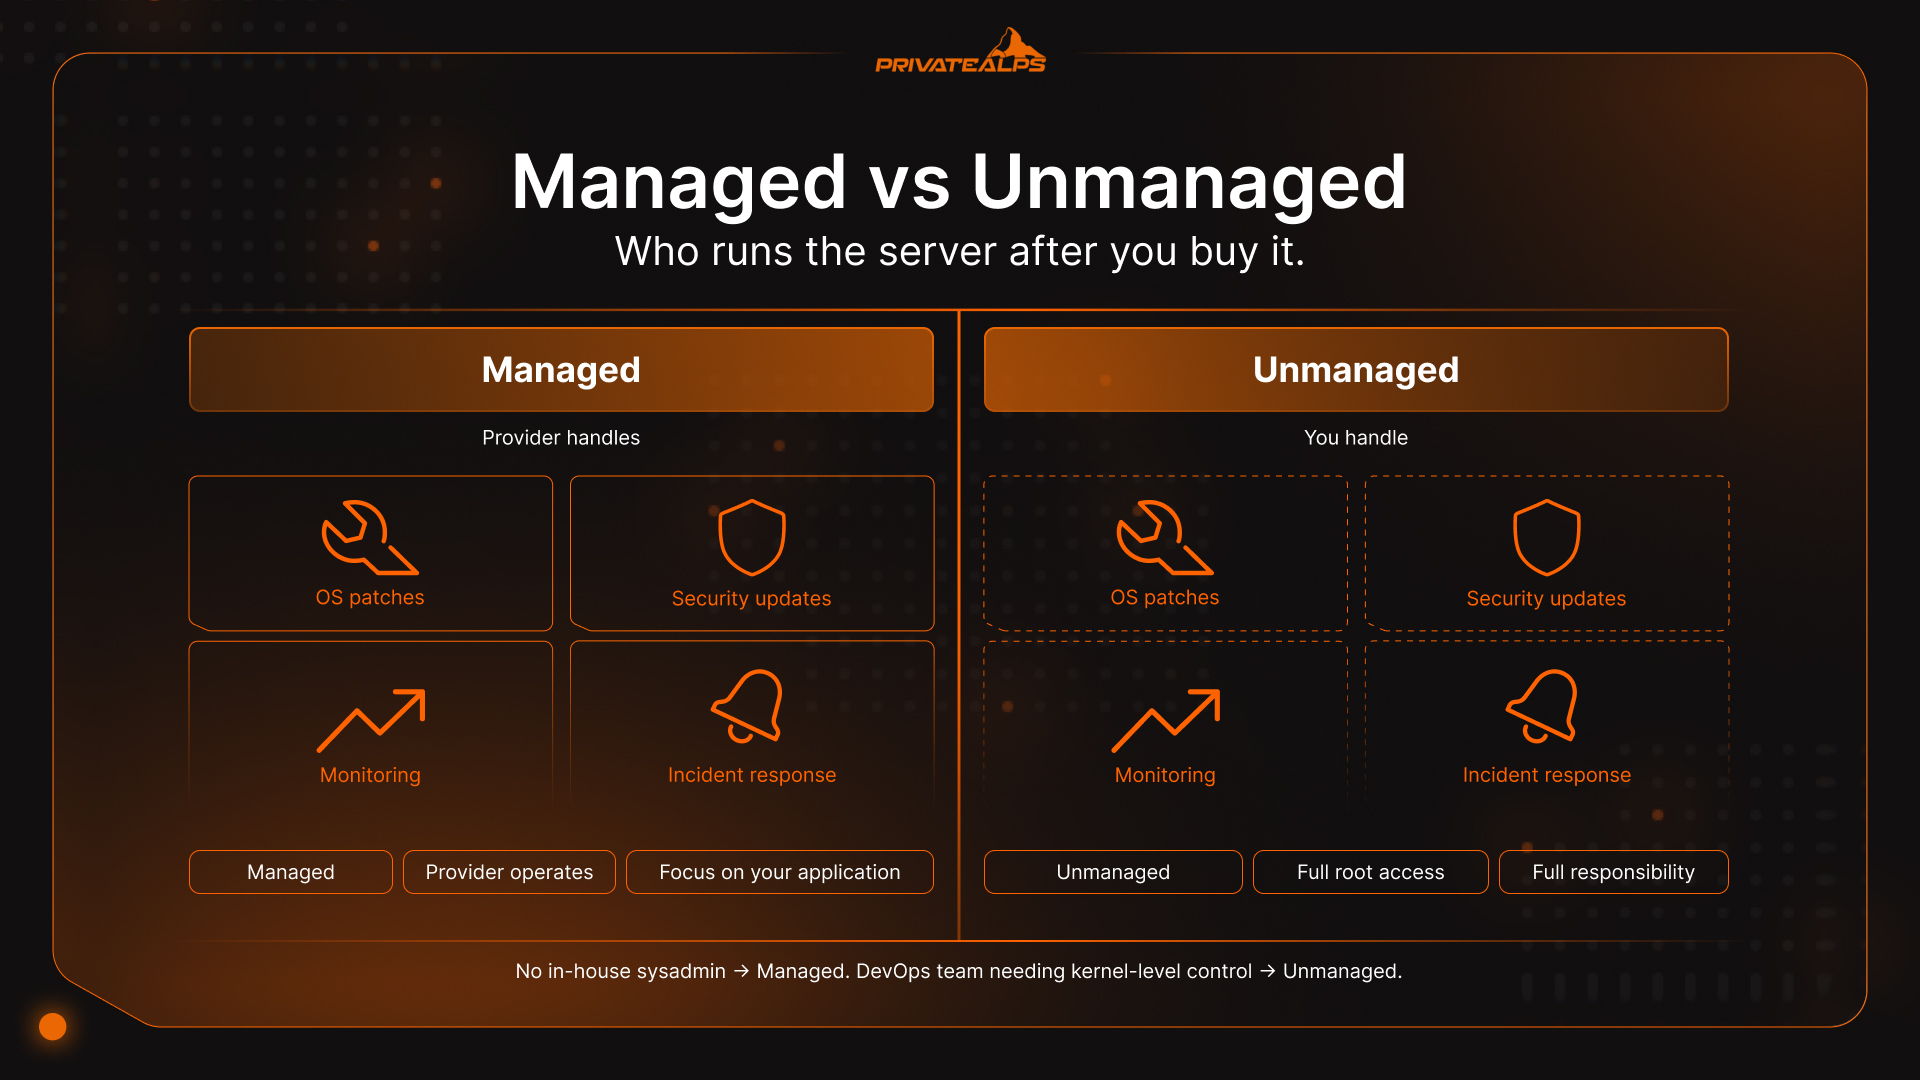
Con la gestión incluida, el proveedor aplica los parches del sistema operativo, se encarga de las actualizaciones de seguridad, vigila la monitorización y responde cuando un servicio se cae. Si tu equipo no tiene un administrador de sistemas dedicado, con eso ya tienes la respuesta antes de terminar esta frase. Sin gestión, tienes acceso root y una máquina limpia, y todo lo demás es tu responsabilidad: actualizaciones, configuración del cortafuegos, verificación de copias de seguridad y el aviso a las 3 a. m. cuando un proceso deja de responder. Los equipos con buena experiencia en Linux suelen preferirlo, porque el control compensa la carga extra. El resto tiende a subestimar cuánto tiempo lleva, en realidad, «simplemente mantener el servidor».
| Opción | Quién se encarga de la operativa | Ideal para |
|---|---|---|
| Dedicado gestionado | Proveedor (SO, seguridad, monitorización, reinicios) | Equipos con requisitos de cumplimiento y sin administrador de sistemas propio |
| Dedicado no gestionado | Cliente (root completo, responsabilidad total) | Equipos DevOps que necesitan control a nivel de kernel o un SO personalizado |
| VPS gestionado | El proveedor se encarga del mantenimiento básico del SO | Desarrolladores centrados en la capa de aplicación, no en la infraestructura |
| VPS no gestionado | El cliente gestiona el SO y todo lo que hay encima | Ingenieros con experiencia que quieren control a menor coste |
Resumen
La diferencia entre las opciones de servidor dedicado y no dedicado se reduce, en realidad, a una cosa: quién más comparte tu hardware y cuánto de ese hardware pueden alcanzar. El hosting multiinquilino agrupa a todos los clientes. Un servidor virtual está aislado mediante un hipervisor, pero sigue siendo la misma caja física. El dedicado no tiene a nadie más, sin excepciones. Esa distinción importa poco cuando el tráfico es ligero y no hay nada regulado de por medio. Empieza a importar mucho cuando el rendimiento tiene que ser constante, cuando un auditor empieza a hacer preguntas o cuando haces las cuentas por encima del 70 % de uso y descubres que la opción no dedicada «más barata» ya no lo es.
Empieza con la infraestructura adecuada: escala sin migrar
PrivateAlps ofrece hosting dedicado y VPS en infraestructura suiza, con cumplimiento del RGPD y de la nLPD integrado desde el principio, no añadido después. Empieza con un VPS y pasa a un servidor dedicado cuando la carga lo justifique. Explora los planes de hosting de PrivateAlps y elige la configuración que tu aplicación realmente necesita.
Preguntas frecuentes
¿Cuál es la principal diferencia entre un servidor dedicado y uno no dedicado?
Un servidor dedicado significa una máquina física por cliente: CPU, RAM y almacenamiento completos, sin compartir y sin sobrecarga de hipervisor. Los entornos de servidor no dedicado, como los servidores virtuales y el hosting multiinquilino, reparten esos mismos recursos entre varios clientes. En la práctica, la diferencia se nota en la previsibilidad del rendimiento.
¿Un VPS es lo mismo que un servidor no dedicado?
Sí. Un VPS es un tipo de servidor no dedicado. Funciona sobre hardware físico compartido y está separado de otros clientes mediante un hipervisor. No tienes acceso exclusivo a la máquina subyacente.
¿Un VPS puede cumplir los requisitos de HIPAA o PCI DSS?
Puede, pero con limitaciones importantes. Un servidor virtual no dedicado cumple ambos con controles de aislamiento lógico documentados. Sin embargo, amplía considerablemente el alcance y la complejidad de la auditoría. PCI DSS v4.0 entró en vigor en marzo de 2024 con requisitos más estrictos de documentación del aislamiento en entornos no dedicados. El dedicado elimina la ambigüedad, ya que la separación física se demuestra por sí misma.
¿Cuándo resulta rentable un servidor dedicado?
Cuando el uso de un servidor virtual no dedicado se mantiene de forma constante por encima del 70 %, escalarlo cuesta más que una infraestructura dedicada equivalente. En cargas de PCI DSS y HIPAA, la balanza suele inclinarse hacia el dedicado incluso con un uso menor, una vez que se tiene en cuenta el tiempo de preparación de la auditoría.
¿Qué es el problema del «vecino ruidoso»?
Un cliente de un host compartido consume una parte desproporcionada de los recursos, lo que provoca una caída de rendimiento para todos los demás de esa máquina. En un servidor dedicado no hay otros clientes, así que el problema no existe.
¿Merece la pena el hosting dedicado para pequeñas empresas?
Normalmente no. Un VPS ofrece a la mayoría de las pymes un aislamiento adecuado a menor coste. La situación cambia cuando intervienen datos de tarjetas de pago (PCI DSS), cuando se almacenan historiales médicos (HIPAA), cuando se aplica la normativa suiza o europea de protección de datos o cuando una carga lenta de la página se traduce en ventas perdidas.
