



IP pública vs. IP privada: ¿cuál es la diferencia?
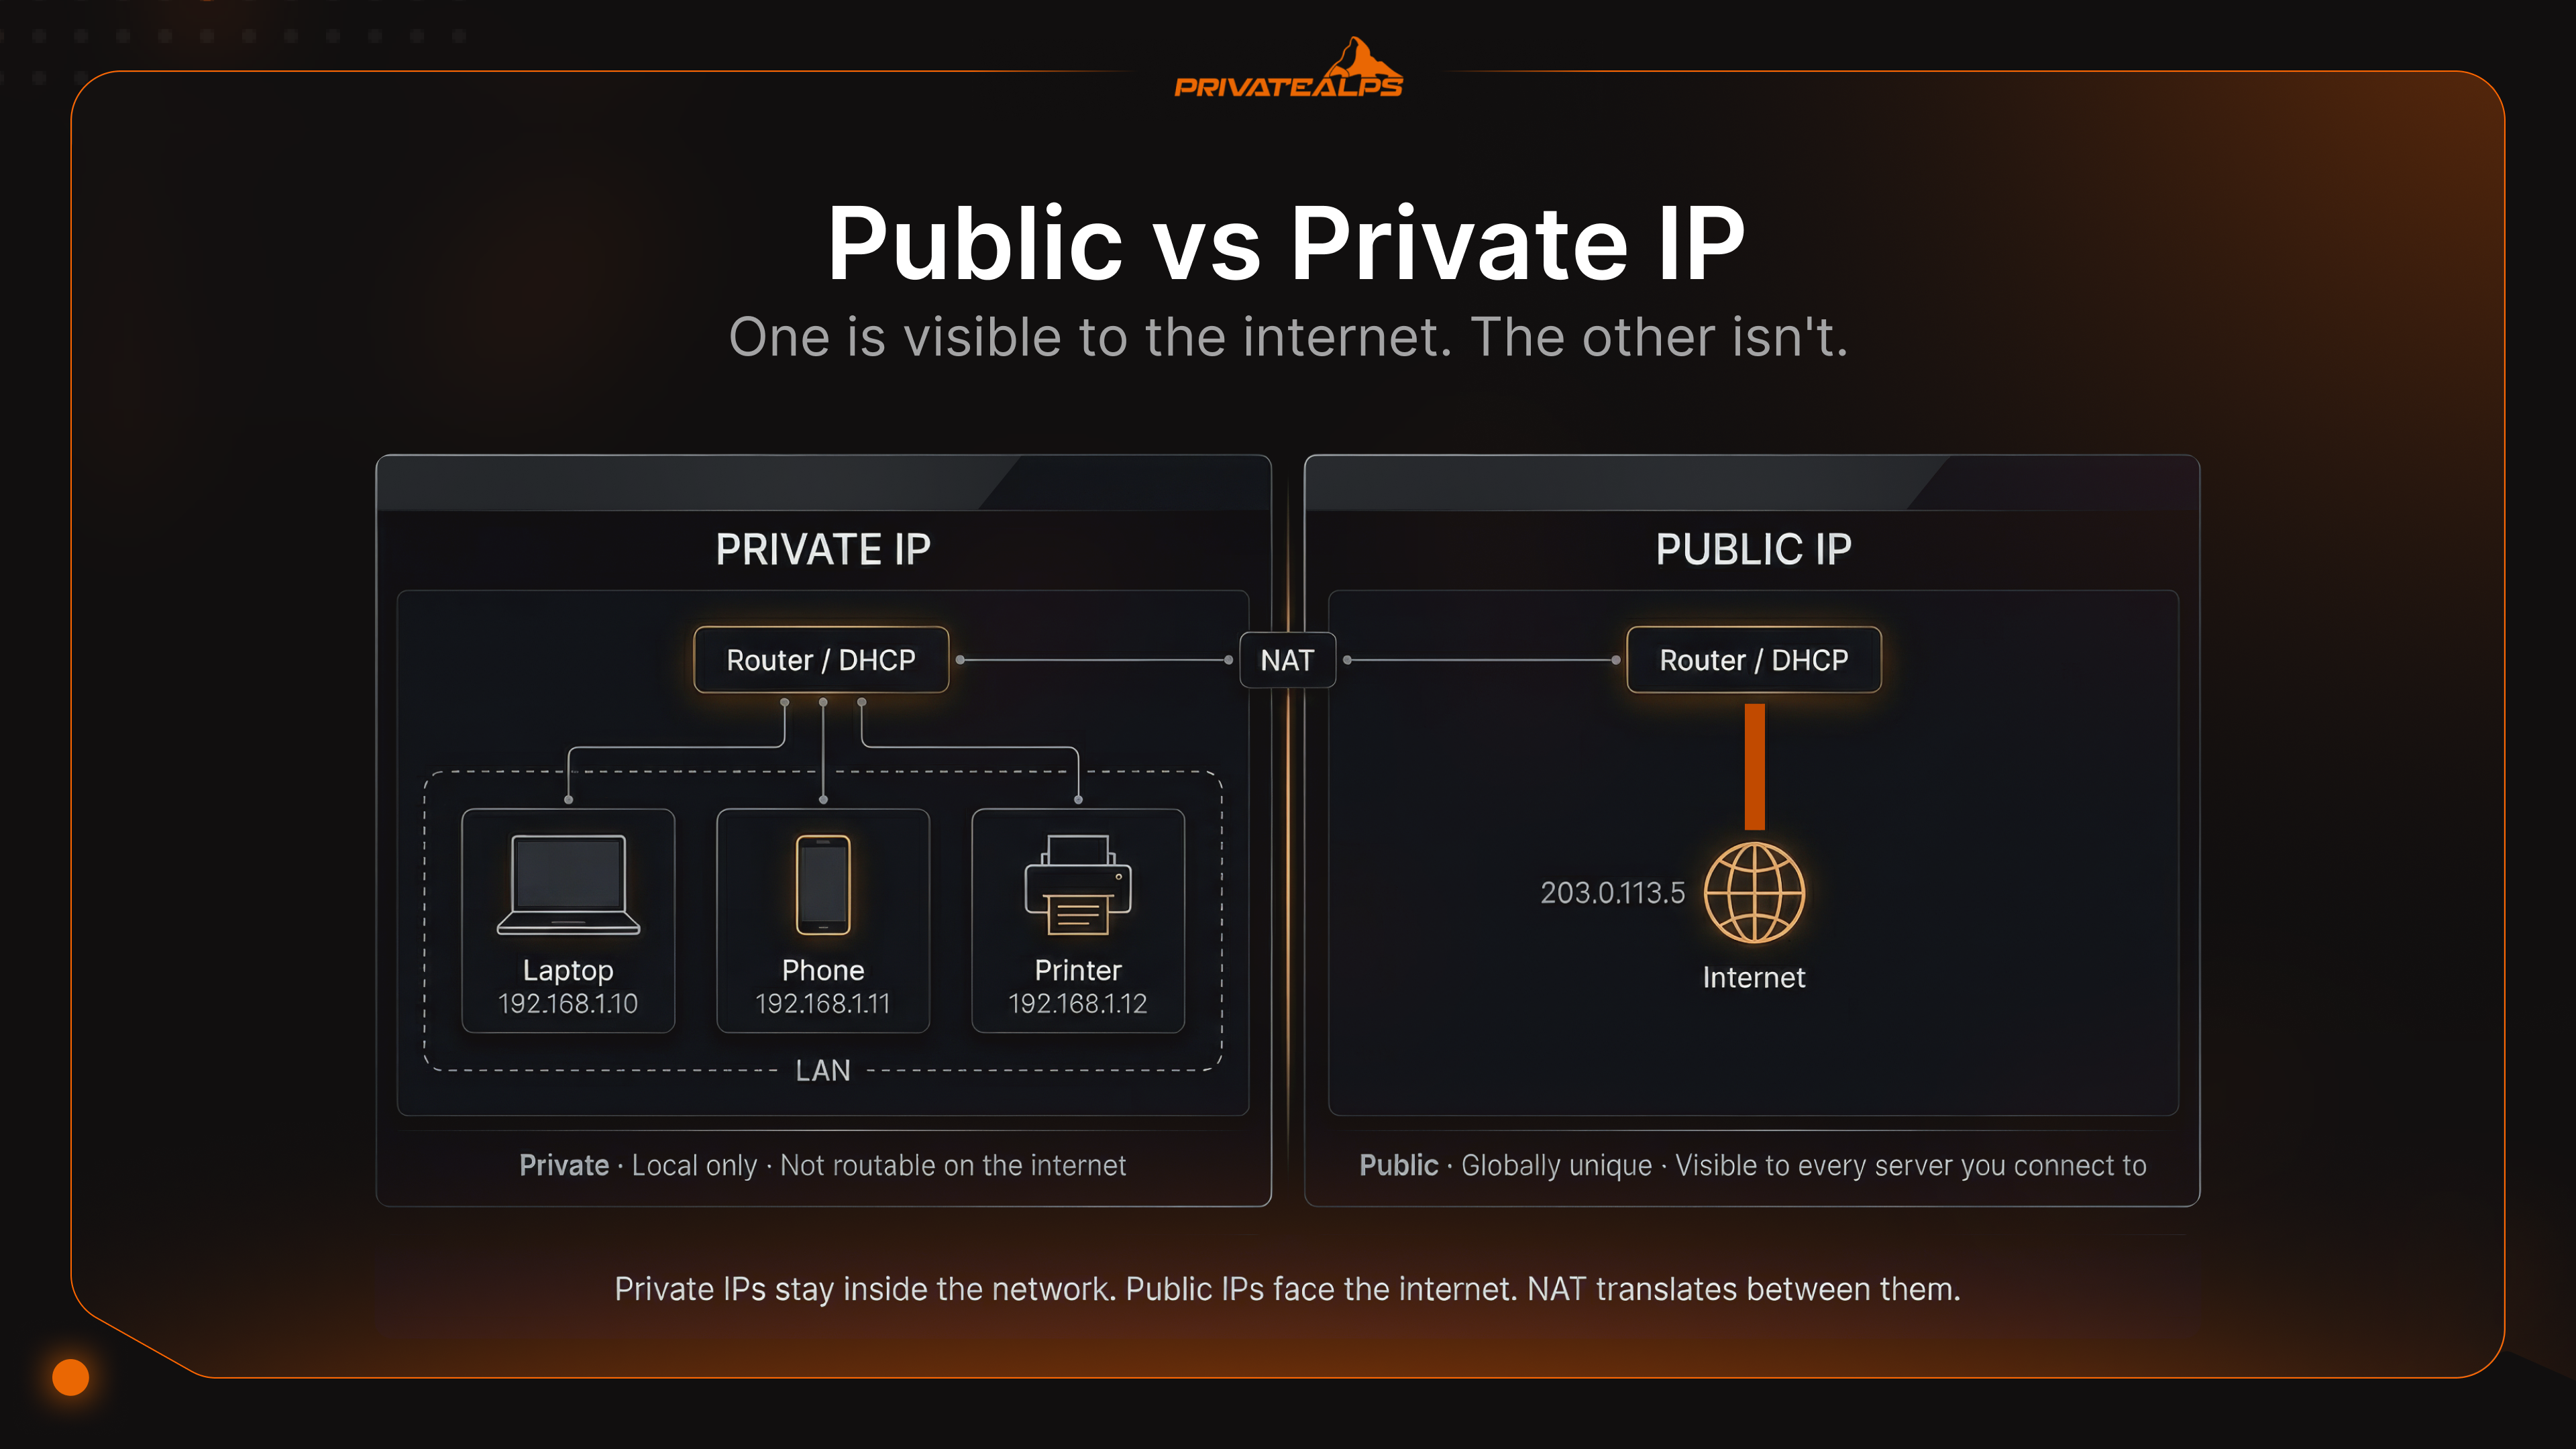
Ejecuta ipconfig en cualquier equipo con Windows y probablemente verás algo que empieza por 192.168. Luego comprueba qué IP te muestra Google: será un número completamente distinto. Uno es real y el otro no es falso, simplemente es local. Esa confusión es precisamente la historia de la IP pública y la IP privada. Ninguna de las dos lecturas es incorrecta. Simplemente responden a preguntas distintas.
La diferencia entre IP pública e IP privada importa en cuanto intentas hacer algo más que abrir una pestaña del navegador. ¿Tienes un servidor autoalojado? ¿Una regla de reenvío de puertos? ¿Un extremo de VPN? Si no entiendes qué tipo de IP va en cada lugar, acabarás persiguiendo fantasmas en una configuración que nunca iba a funcionar.
Resumen con IA
Una IP privada es una dirección no enrutable asignada dentro de una red local, tomada de tres rangos reservados definidos en RFC 1918. Una IP pública es una dirección enrutable globalmente que asigna un proveedor de servicios de Internet (ISP) a partir de bloques asignados por los Registros Regionales de Internet (RIR). La traducción de direcciones de red (NAT), en concreto la traducción de direcciones de puerto (PAT), conecta ambas al asignar varias IP privadas a una única IP pública.
Los tres rangos privados de RFC 1918 son 10.0.0.0/8, 172.16.0.0/12 y 192.168.0.0/16. La diferencia esencial entre IP pública e IP privada es la enrutabilidad: los routers de Internet descartan directamente el tráfico con IP privada. Cuando una IP pública y una IP privada deben interactuar, NAT se encarga de la traducción en el límite de la red.
Datos clave:
- Las IP privadas pueden reutilizarse en redes separadas; las IP públicas son únicas a nivel global
- NAT (PAT) es el mecanismo dominante que conecta los espacios de direcciones privados y públicos
- La IANA agotó el grupo central de IPv4 en febrero de 2011; los RIR siguieron asignando hasta 2019, según la región
- CG-NAT asigna una IP privada a nivel del ISP, lo que rompe en silencio las conexiones entrantes
- IPv6 introduce direcciones unicast globales (GUA) que eliminan la escasez de direcciones, pero no los límites de seguridad
¿Qué es una IP privada?
Tu router reparte IP privadas a todo lo que hay en la red local: móviles, portátiles, altavoces inteligentes, esa impresora que nadie toca. Estas direcciones solo son locales. Fuera del router no significan nada: el resto de Internet no sabe que existen y tampoco podría enrutar hacia ellas aunque lo supiera.
¿Por qué? Porque la IANA reservó rangos específicos en RFC 1918 exclusivamente para uso interno. Cualquier paquete que llegue a un router público con una dirección de origen de uno de esos rangos se descarta de inmediato. Es un diseño intencionado. También es la razón por la que 192.168.1.x puede existir al mismo tiempo en tu casa, en la oficina del edificio de enfrente y en un centro de datos en Fráncfort, sin que ninguna entre en conflicto con las demás.
Los tres rangos de RFC 1918:
- 10.0.0.0/8: 16.777.216 direcciones; muy utilizado en grandes empresas y centros de datos
- 172.16.0.0/12: 1.048.576 direcciones; habitual en redes de tamaño medio, a menudo el valor por defecto para los grupos de direcciones de VPN
- 192.168.0.0/16: 65.536 direcciones; el que casi seguro eligió tu router doméstico sin preguntarte
Los dispositivos obtienen sus direcciones privadas de forma automática: el servidor DHCP del router se encarga de ello. Son cuatro pasos: el dispositivo envía un broadcast de Discover, el servidor responde con un Offer, el dispositivo confirma con un Request y el servidor lo fija con un Acknowledge. DORA. Tarda menos de un segundo.
Hay un quinto rango que casi ningún tutorial menciona, pero con el que todo administrador de sistemas acaba topándose: APIPA, 169.254.0.0/16, registrado como «Link Local» en el registro de direcciones de uso especial de la IANA y definido formalmente en RFC 3927. Nadie configura APIPA. Aparece cuando un equipo no puede contactar con un servidor DHCP (se agotó el grupo, el servidor se cayó o alguien desconectó el cable en el peor momento), y el sistema operativo recurre a asignarse una dirección de ese rango. ¿Ves 169.254.x.x en una interfaz? La negociación DHCP ha fallado. Ese equipo no tiene ninguna ruta funcional hacia el router.
¿Qué es una IP pública?
Una IP pública es la cara de tu red hacia el exterior. Viaja por toda la infraestructura de enrutamiento de Internet: cada salto desde la red de tu ISP hasta un servidor en otro país utiliza esa dirección para devolverte los paquetes. Tu ISP la entrega a tu router, tomándola de bloques asignados por los Registros Regionales de Internet: ARIN para América, RIPE NCC para Europa, Oriente Medio y Asia Central, y APNIC para Asia-Pacífico. Dos redes no pueden tener la misma IP pública al mismo tiempo. Esa unicidad es todo el mecanismo.
La mayoría de los usuarios domésticos reciben por defecto una IP dinámica: el ISP la toma de un grupo compartido, y puede cambiar tras reiniciar el módem. Vale para el uso general, pero supone un problema si necesitas que algo sea localizable de forma constante. Las IP estáticas no cambian. Están preasignadas, asociadas de forma permanente a tu cuenta y son necesarias si alojas un servidor de correo, ejecutas un extremo de VPN o gestionas entradas rDNS.
Después está el escenario que pilla por sorpresa a mucha gente: el NAT de grado operador (CG-NAT). Algunos ISP, en lugar de asignarte una IP pública real, te colocan detrás de una capa NAT en su propia infraestructura. Tu router recibe una dirección del rango 100.64.0.0/10 (el espacio de direcciones compartido de RFC 6598), que es privado a nivel del ISP. ¿En qué se diferencia de una IP privada normal? Tu router cree que tiene una conexión real, tus reglas de cortafuegos parecen correctas y tu configuración de reenvío de puertos también. Pero nada de eso sirve de nada. El tráfico que debería llegar desde fuera nunca cruza el NAT del ISP. El servidor VPN deja de funcionar. El servicio autoalojado deja de funcionar. El escritorio remoto deja de funcionar. Pedir al ISP una IP pública dedicada (un complemento de pago en la mayoría de proveedores) es la única salida.
IP pública vs. IP privada: diferencias clave de un vistazo
Resume la cuestión de IP pública frente a IP privada en una sola pregunta: ¿puede cualquier equipo de Internet enviarte un paquete ahora mismo? Si la respuesta es sí, se trata de una IP pública. Si la respuesta es «solo después de que NAT la traduzca», o «esa dirección no existe en Internet», es una IP privada.
| Dimensión | IP privada | IP pública |
|---|---|---|
| Enrutabilidad | No enrutable en Internet público | Enrutable globalmente |
| Origen de la asignación | Servidor DHCP (router o servidor local) | ISP, a partir de bloques asignados por los RIR |
| Alcance de unicidad | Única solo dentro de la red local | Única a nivel global |
| NAT necesario | Sí: NAT la traduce a IP pública para acceder a Internet | No: es accesible directamente |
| Uso típico | Dispositivos de la LAN, impresoras, servidores internos | Sitios web, servidores de correo, extremos de VPN |
| Trazabilidad | Invisible para terceros | Son visibles el ISP, la ciudad o región y el nombre del ISP |
| Coste | Gratis (la asigna el router) | Incluida en el plan del ISP; la IP estática suele costar más |
| Dirección de ejemplo | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| Si falta | El dispositivo no puede comunicarse en la LAN | La LAN no puede llegar a Internet |
Cómo NAT conecta las IP privadas y las IP públicas
IPv4 nunca tuvo suficientes direcciones para que cada dispositivo tuviera la suya a escala mundial. Unos 4.300 millones en total, una cifra que parecía generosa a principios de los años ochenta y que, obviamente, se iba a quedar corta en unas décadas. NAT (traducción de direcciones de red) es el mecanismo que estiró esos números, y lo hace uniendo una IP privada y una IP pública en el router: tu dispositivo interno envía tráfico hacia fuera, el router reescribe la dirección de origen con su propia IP pública, registra qué puerto interno corresponde a qué dispositivo y, cuando llega la respuesta, deshace todo el proceso.
Así fluye una conexión saliente típica:
Tu portátil, en 192.168.1.10, envía un paquete a 93.184.216.34 (example.com). Puerto de origen: 51200. El paquete llega al router. El router sustituye 192.168.1.10:51200 por la dirección de cara al exterior: 203.0.113.5:41500. Registra esa correspondencia en una tabla de traducción. El paquete sale y, para el mundo, parece haber salido de la IP del router. example.com responde a 203.0.113.5:41500. El router busca el puerto 41500, comprueba que corresponde a 192.168.1.10:51200, reescribe el destino y el paquete llega a tu portátil.
La razón por la que NAT se volvió universal no es su elegancia, sino que el grupo central de IPv4 de la IANA llegó a cero el 03/02/2011. Los registros regionales tenían sus propias reservas y siguieron adelante: APNIC se quedó sin direcciones en abril de 2011; RIPE NCC, en septiembre de 2012 (con una política de asignación final de /22 a partir de ese momento); LACNIC, en junio de 2014; ARIN, en septiembre de 2015; AFRINIC inició el racionamiento de la fase 1 en abril de 2017, y RIPE NCC llegó a su última asignación real en noviembre de 2019. NAT mantuvo funcionando todo el Internet IPv4 durante todo ese proceso.
Tres variantes de NAT, de las cuales una domina:
| Tipo | Funcionamiento | Dónde se usa |
|---|---|---|
| NAT estático | Correspondencia fija uno a uno: una dirección privada con una dirección pública | Configuraciones DMZ, servidores públicos dedicados |
| NAT dinámico | Las direcciones privadas toman prestadas direcciones de un grupo de IP públicas | Empresas con varias IP públicas |
| PAT (Port Address Translation) | Muchas direcciones privadas comparten una única IP pública, distinguidas por número de puerto | Routers domésticos, equipos perimetrales de empresa, infraestructura CG-NAT |
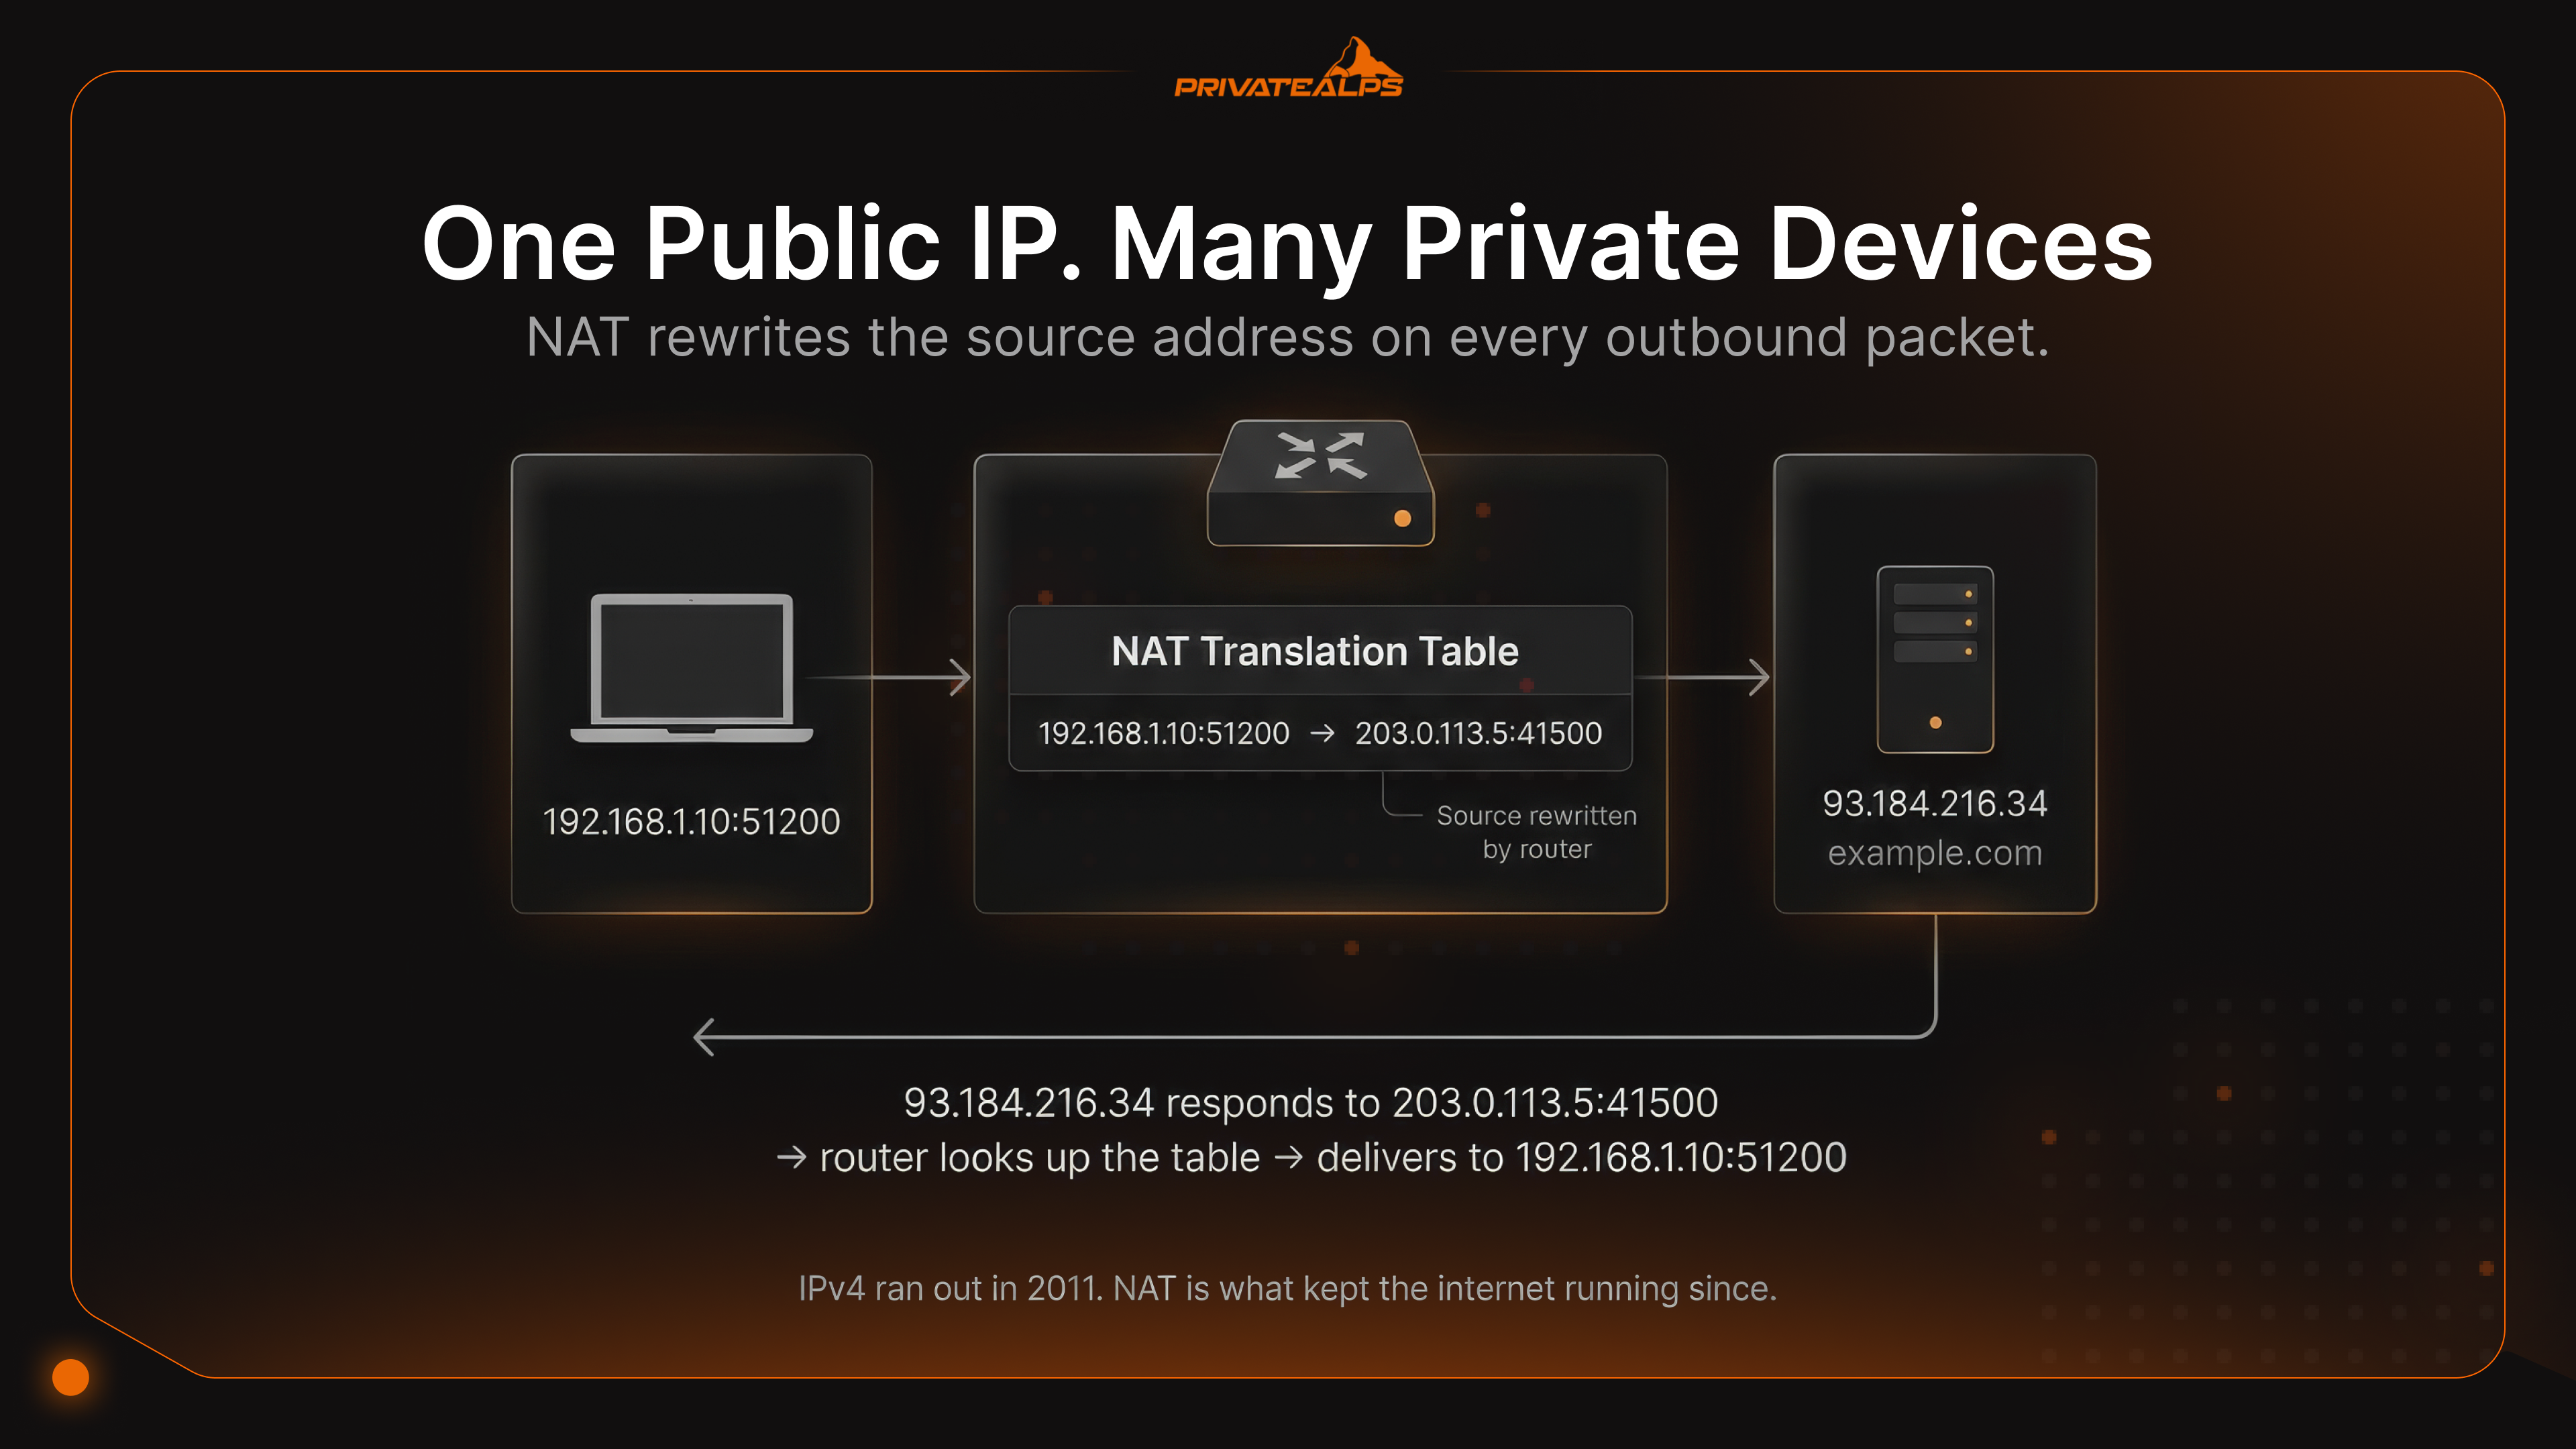
PAT, a veces escrito como sobrecarga de NAT, es el que usa tu router doméstico y el que ejecuta la mayoría de equipos perimetrales de empresa. Una IP pública, decenas de miles de sesiones simultáneas, cada una identificada por un puerto de origen distinto. Funciona. Los puntos problemáticos: las aplicaciones que requieren conexiones entrantes (BitTorrent, llamadas basadas en SIP) se comportan de forma impredecible. Todo lo que sea realmente entrante necesita una regla de reenvío explícita. Y el análisis de registros se complica cuando decenas de equipos parecen tener la misma dirección externa.
Un fallo concreto que aparece constantemente y casi nunca figura en la documentación es el hairpinning de NAT (bucle de NAT). Tienes un servidor en tu LAN, en 192.168.1.20. Intentas conectarte a él desde otro dispositivo de la misma red usando la IP pública, 203.0.113.5. En un gran número de routers de consumo, no pasa nada: la conexión se cae en silencio. El servicio es perfectamente accesible desde fuera; simplemente no lo es mediante la dirección pública desde dentro.
Soluciones: usa la IP local del servidor para las conexiones internas, configura un DNS de horizonte dividido (split-horizon DNS) para que las consultas internas devuelvan la dirección privada, o sustituye el router por uno que gestione correctamente el bucle de NAT.
Rangos de IP privadas: referencia de RFC 1918
La mayoría de la documentación se limita a los tres bloques de RFC 1918. En la práctica, las redes añaden otros dos que cualquier ingeniero que trabaje con CG-NAT o diagnostique un fallo de DHCP acabará encontrando. Lo que debes saber desde el principio: RFC 1918 define los tres bloques privados estándar. RFC 6598 añadió un cuarto para el NAT a nivel de ISP. El quinto, APIPA, es un mecanismo de reserva del sistema operativo, no algo que se asigne de forma intencionada. Los cinco están marcados como no accesibles globalmente en el Registro de direcciones de uso especial de la IANA.
| Rango | CIDR | Número de direcciones | Uso típico |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 16.777.216 | Grandes redes empresariales, centros de datos |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 1.048.576 | Redes de tamaño medio, grupos de direcciones de VPN |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65.536 | Routers domésticos, oficinas pequeñas (por defecto) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 4.194.304 | CG-NAT (NAT a nivel de ISP, espacio compartido de RFC 6598) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65.536 | APIPA / link-local (reserva ante fallo de DHCP) |
Implicaciones de seguridad: IP privada frente a IP pública
La seguridad de una IP privada frente a una IP pública no admite una clasificación sencilla. «Lo privado es más seguro» es parcialmente cierto y, en su mayor parte, engañoso. La versión precisa es que las IP privadas reducen la superficie de ataque desde el exterior, pero no sirven de nada frente a las amenazas que ya están dentro.
Qué protegen las IP privadas. Internet no puede acceder directamente a un equipo con una dirección 192.168.x.x o 10.x.x.x. El tráfico de escáneres, los intentos de password spraying y los kits de explotación que sondean puertos abiertos no llegan a los dispositivos que están detrás de un NAT. Es una ventaja real, pero no constituye una arquitectura de seguridad. Un correo de phishing, una memoria USB o un portátil comprometido en la misma red Wi-Fi pueden introducir a un atacante dentro del perímetro, y en ese punto las direcciones privadas no ofrecen ninguna resistencia al movimiento entre equipos. Shodan no ve tus equipos internos; sí los ve un operador de ransomware que ya tiene un punto de apoyo. Son las VLAN y las reglas internas del cortafuegos las que realmente segmentan la red, no el rango de IP.
Qué exponen las IP públicas. Un servidor con IP pública es visible para toda internet, de forma inmediata. Shodan indexa las direcciones recién asignadas en cuestión de minutos. Si el SSH está abierto en el puerto 22, en pocas horas recibirás intentos de inicio de sesión automatizados. El RDP accesible es un vector conocido de distribución de ransomware.
Cualquier interfaz de administración expuesta directamente a internet necesita un cortafuegos que restrinja el acceso, una limitación de velocidad en la autenticación y TLS siempre que haya credenciales de por medio. Todo lo que sea público en una configuración de varios niveles debe ubicarse en una DMZ, aislado de las bases de datos de backend y de los servicios internos, de modo que un frontend comprometido no se convierta en una puerta de entrada a todo lo demás.
La distinción entre compartido y dedicado en hosting. Si ejecutas servicios de entrada, la cuestión no es solo IP pública frente a IP privada, sino servidor dedicado frente a hosting compartido. Una IP pública dedicada que realmente te pertenece significa que el reenvío de puertos funciona de extremo a extremo, que el rDNS lo configuras tú y que la reputación de la IP también la gestionas tú. Con CG-NAT, la infraestructura del proveedor de internet absorbe el tráfico entrante antes de que llegue a tu router, y tus reglas de reenvío, la configuración del cortafuegos y tus puertos abiertos dejan de importar. Y en el caso concreto de los servidores de correo, los registros SPF y DMARC se autentican frente a tu IP de envío. Una IP compartida contaminada por el spam de otro cliente no solo te ralentiza: puede hacer que tu correo legítimo acabe de forma permanente en la carpeta de spam.
Cuándo usar una IP pública o una IP privada
Elegir la dirección IP privada o pública adecuada no es complicado si lo planteas bien. La pregunta no es cuál de los dos tipos es «mejor», sino quién necesita iniciar el contacto con este servicio.
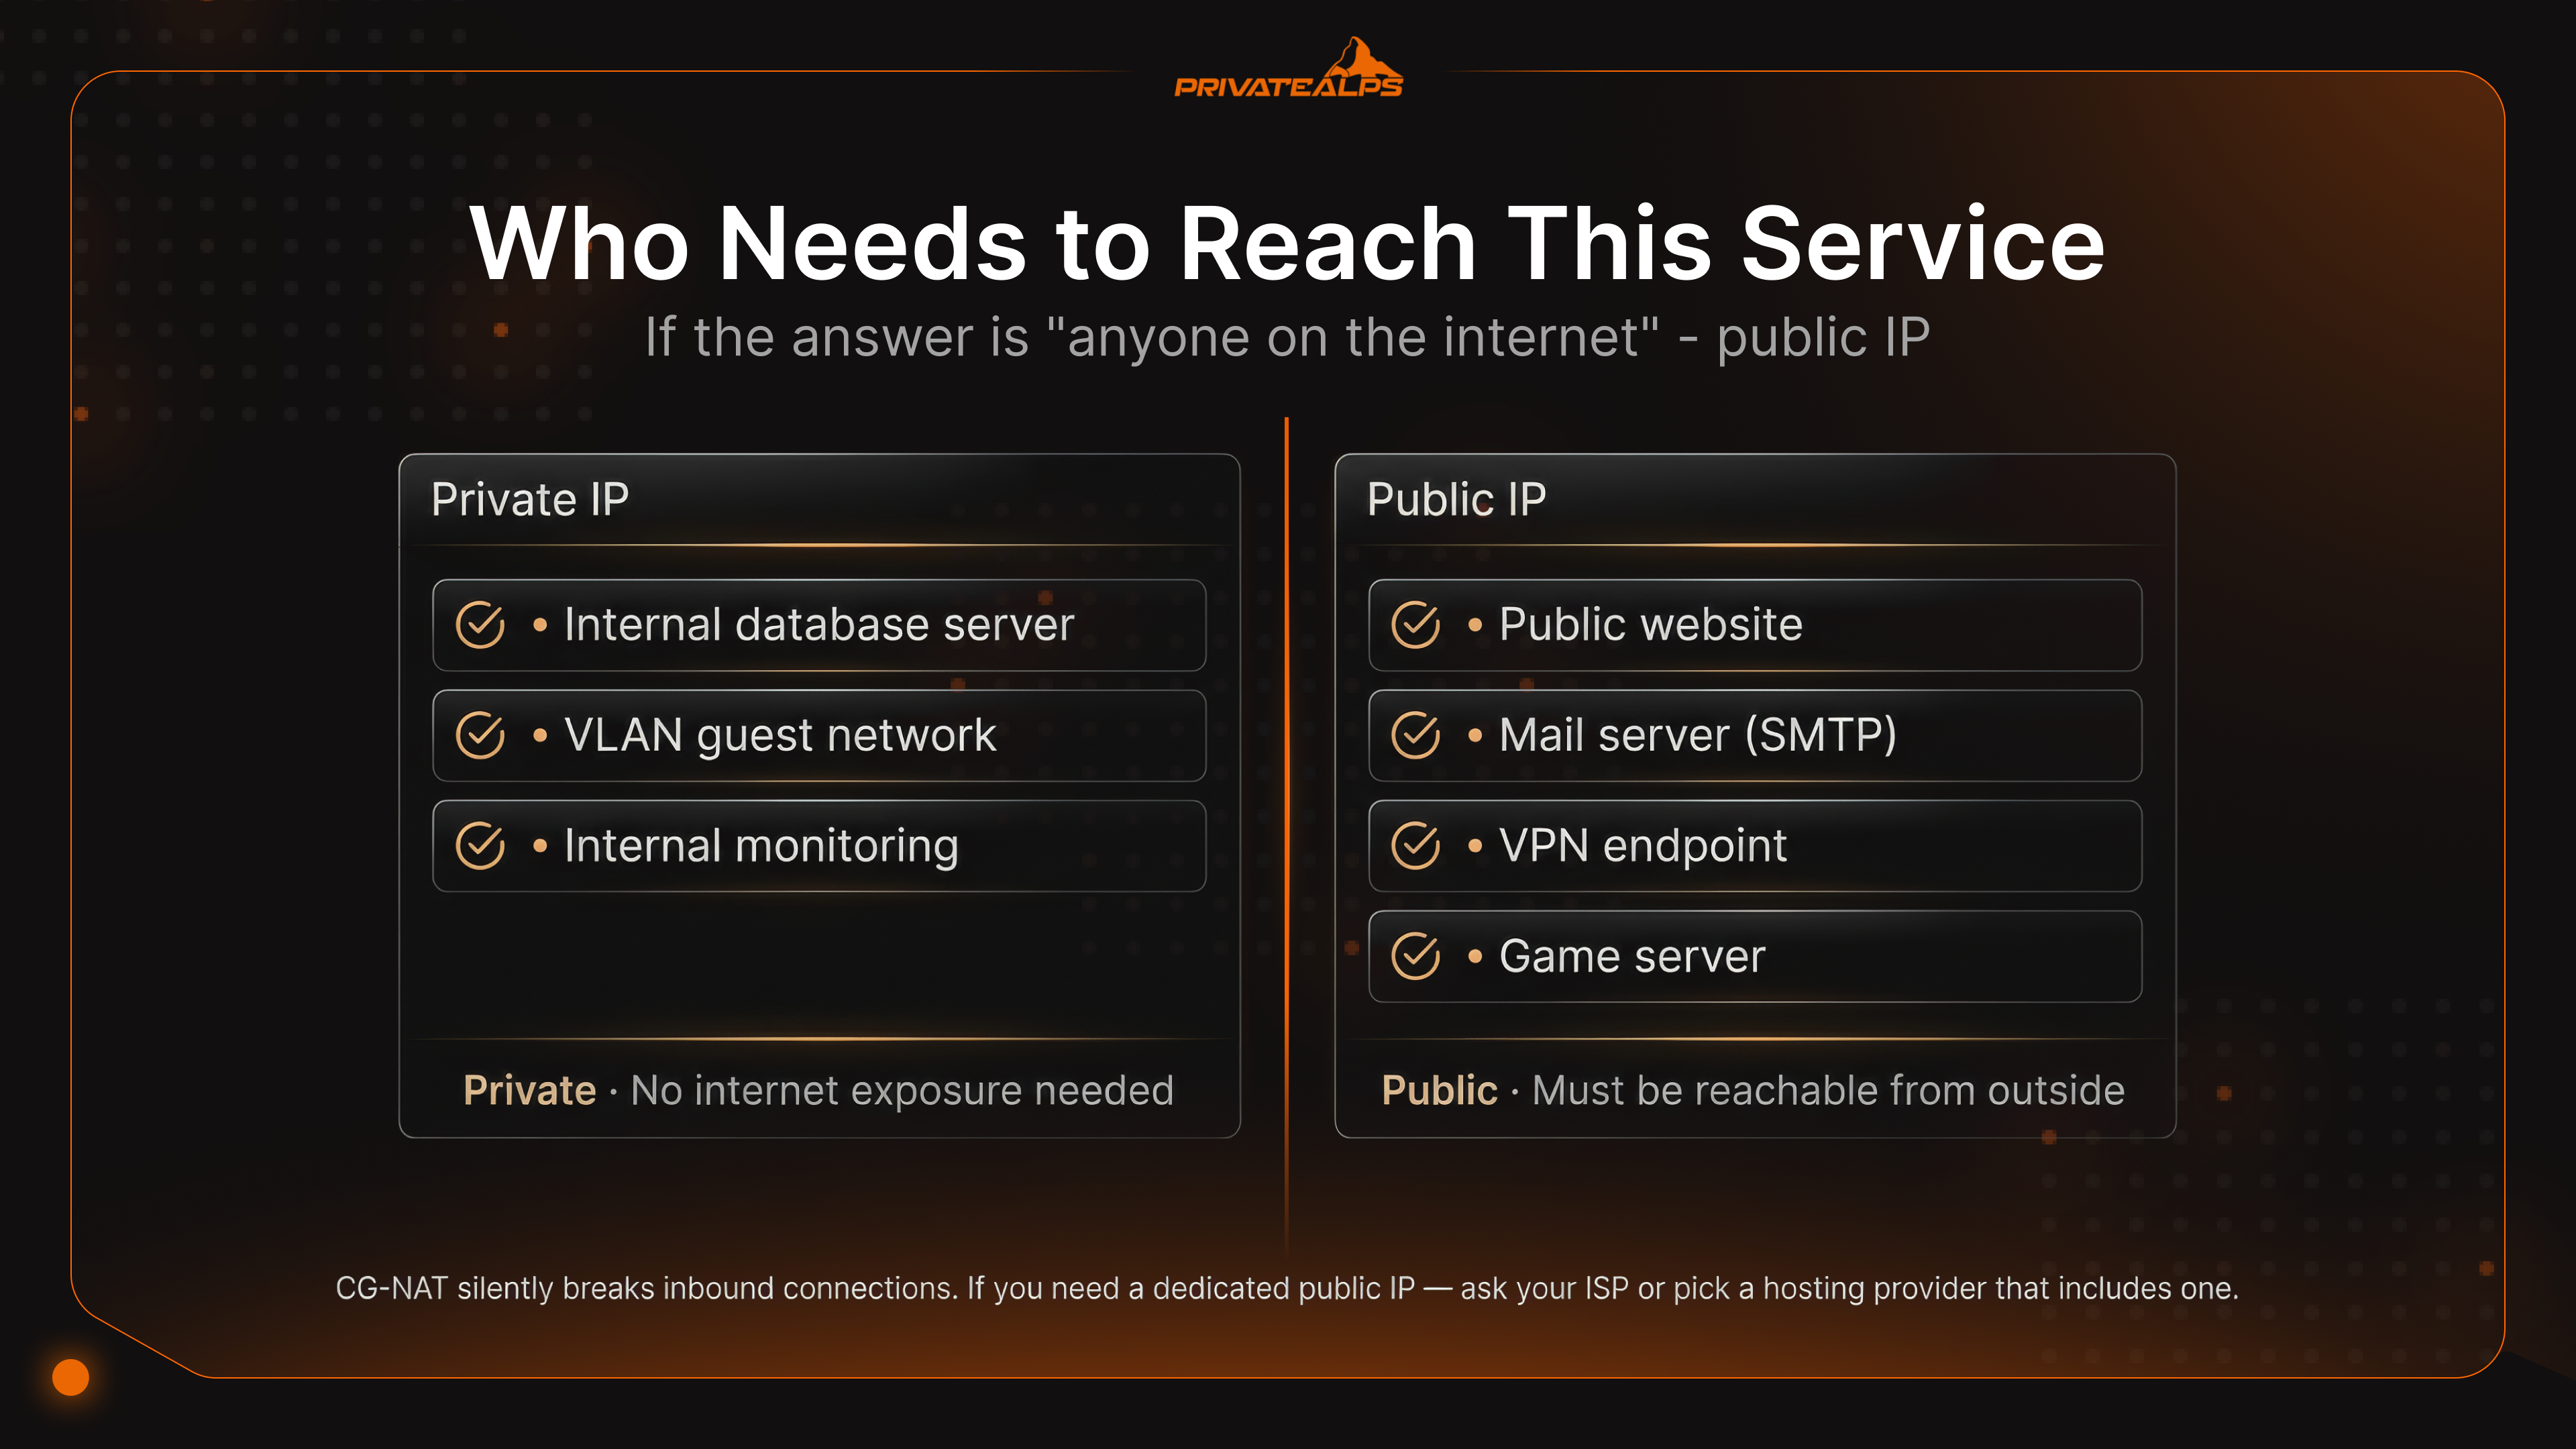
Si la respuesta es «solo otros dispositivos de la misma red local», usa una IP privada y listo. Si cualquier sistema externo necesita llegar a él sin que lo haya solicitado (un navegador que visita tu web, un cliente que se conecta a tu VPN o un usuario remoto que accede a un NAS), una IP pública tiene que estar en ese camino.
Regla de decisión: cualquier conexión entrante desde fuera de la red local necesita una IP pública, ya sea directamente en el servidor o a través de una capa de reenvío o proxy. Para el tráfico puramente LAN, la IP privada es la opción correcta y, además, la más segura.
| Caso de uso | Tipo de IP necesario | Motivo |
|---|---|---|
| Web pública / aplicación web | IP pública | Debe ser accesible para clientes externos |
| Servidor de correo (SMTP entrante) | IP pública dedicada | La reputación de la IP afecta a la entregabilidad; CG-NAT bloquea el puerto 25 |
| Servidor VPN (WireGuard, OpenVPN) | IP pública en el extremo de la VPN | Los clientes se conectan desde fuera de la red |
| Túnel VPN entre oficinas | IP privadas internamente, IP pública en el extremo del túnel | Solo el extremo necesita una IP pública |
| Servidor de base de datos interno | IP privada | Nunca debería ser accesible desde internet |
| Red de invitados segmentada con VLAN | IP privada (subred independiente) | Aísla a los invitados de la LAN corporativa |
| NAS doméstico con acceso remoto | IP privada + reenvío de puertos o proxy inverso | Privada internamente, accesible desde fuera a través de una IP pública |
| Servidor de juegos | IP pública dedicada preferible | CG-NAT rompe el reenvío de puertos UDP para la mayoría de protocolos de juego |
| Monitorización y registros internos | IP privada | No necesitan exposición externa |
Conviene mencionar la configuración híbrida que usan la mayoría de sistemas autoalojados: el servidor recibe una IP privada, un proxy inverso se sitúa al frente con la IP pública, gestiona TLS y reenvía las peticiones hacia dentro.
NGINX, Caddy y Traefik funcionan así. El servidor de backend nunca recibe una conexión directa desde internet, solo desde el proxy de la misma red local. Es más limpio desde el punto de vista de la seguridad y permite ejecutar varios servicios sobre una sola IP pública sin conflictos.
IPv6 y el futuro del direccionamiento público y privado
IPv6 cambia la situación de las direcciones IP privadas y públicas en un plano fundamental: no hace que la distinción deje de importar, sino que elimina la razón que la hizo necesaria. IPv4 se quedó sin direcciones; IPv6, no. Eso cambia las cuentas.
GUA frente a ULA. IPv6 utiliza direcciones unicast globales (2000::/3) allí donde IPv4 usaría IP públicas: enrutables en todas partes y asignadas por los RIR y los proveedores de internet. Las direcciones locales únicas (fc00::/7) cumplen el papel de RFC 1918: no son enrutables a propósito y se destinan al uso exclusivamente interno. Como cada dispositivo de una red IPv6 puede recibir directamente una GUA a partir del prefijo del proveedor del router, no hay ninguna razón técnica para usar NAT. No necesitas traducir una dirección a otra cuando hay suficientes para todos. Las ULA sobreviven por otro motivo: a veces quieres que un servicio permanezca interno por una política explícita, no solo porque el NAT casualmente lo bloquee. Asignar un servicio interno a una ULA y escribir reglas de cortafuegos en torno a esa dirección es más limpio que confiar en que la configuración del cortafuegos para GUA nunca tenga un fallo.
Cómo está la adopción. Estadísticas de IPv6 de Google muestran que, a comienzos de 2025, alrededor del 43 % de los usuarios de Google se conectaban por IPv6. Francia supera el 86 %. India y Alemania superan el 70 %. EE. UU. ronda el 47-50 % (Wikipedia, despliegue de IPv6). El modo dual stack es la norma: los dispositivos ejecutan IPv4 e IPv6 en paralelo, y Happy Eyeballs (RFC 8305) decide cuál se usa realmente en cada conexión.
El problema de privacidad que resuelve la RFC 4941. IPv6 introdujo algo que los usuarios de IPv4/NAT nunca tuvieron que afrontar: con una dirección enrutable globalmente en cada dispositivo, el método SLAAC original incrustaba la dirección MAC del equipo directamente en la IP. Eso convertía la dirección en un identificador permanente vinculado al hardware, de modo que el mismo dispositivo podía rastrearse entre redes distintas y a lo largo de varias sesiones. La RFC 4941 (Privacy Extensions for Stateless Address Autoconfiguration in IPv6) soluciona este problema generando identificadores de interfaz aleatorios que rotan periódicamente, rompiendo el vínculo entre la dirección y el dispositivo físico. Con IPv4/NAT esto no era un problema, porque todo el tráfico parecía proceder de la única IP pública del router, sin importar qué dispositivo lo enviara. IPv6 hizo posible el rastreo de dispositivos individuales, y la RFC 4941 es la respuesta a ello.
Cómo averiguar tu IP pública y tu IP privada
Son dos consultas distintas porque son dos cosas distintas. Tu IP pública te la asigna el proveedor de internet y reside en el router. Tu IP privada te la asigna el router y reside en tu dispositivo. Un sitio web ve la primera, pero nunca ve la segunda.
Métodos de consulta:
- IP pública (terminal): curl ifconfig.me o curl api.ipify.org; cualquiera de los dos devuelve la IP pública de tu router
- IP pública (navegador): ifconfig.me o ipinfo.io; muestran además el nombre del proveedor y una ubicación aproximada
- IP privada (Windows): ipconfig en el Símbolo del sistema; busca «Dirección IPv4» en el adaptador activo
- IP privada (macOS): ifconfig | grep "inet " en Terminal, o Ajustes del sistema → Red → conexión → Detalles
- IP privada (Linux): ip addr show o hostname -I
- IP privada (panel del router): inicia sesión en 192.168.0.1 o 192.168.1.1; la tabla de concesiones DHCP muestra todos los dispositivos y la dirección que tiene asignada cada uno
- IP privada (móvil): Ajustes → Wi-Fi → toca el nombre de la red conectada; la dirección IP aparece en la pantalla de detalles
Lo que un sitio web descubre realmente de tu IP: el nombre de tu proveedor de internet, una ubicación aproximada (la ciudad o región donde está registrada la infraestructura del proveedor, a menudo con un margen de error de 50-100 km) y el ASN. Eso es lo que aparece en las bases de datos públicas. Tu domicilio y tu identidad no; para obtenerlos hace falta una solicitud legal al propio proveedor. Si te conectas a través de una VPN, el sitio verá la IP y la ubicación del servidor VPN. Tu IP privada nunca atraviesa el router.
Cómo cambiar tu IP pública o tu IP privada
El proveedor de internet es el dueño de tu IP pública. No puedes editarla en un menú de ajustes. Lo que sí puedes cambiar es qué IP ve internet cuando sale tu tráfico, o bien solicitar una asignación diferente directamente al proveedor.
Cambiar tu IP pública: opciones que funcionan:
- VPN: el tráfico sale desde la IP del servidor VPN en lugar de la tuya. Es la opción más inmediata y funciona en todo el mundo.
- Proxy: se aplica al tráfico de aplicaciones concretas en lugar de a todo lo que hay en el dispositivo. Es más ligero.
- Tor: encadena varios relés; lo que ve el destino es la IP del nodo de salida. Es más lento, pero el enrutamiento es más difícil de rastrear.
- Reinicio del módem: con una IP dinámica, cortar la conexión puede hacer que el proveedor asigne una concesión diferente al reconectar. No es fiable, porque algunos proveedores reasignan siempre la misma dirección.
- Solicitud de IP estática: si necesitas algo que no vaya a cambiar, contacta con el proveedor. En la mayoría de proveedores es un servicio de pago, pero es la única solución permanente para el hosting.
Cambiar tu IP privada, según la plataforma:
- Windows: ipconfig /release y después ipconfig /renew en el Símbolo del sistema con privilegios de administrador
- macOS: Ajustes del sistema → Red → el adaptador → Detalles → pestaña TCP/IP → Renovar concesión DHCP
- Linux: sudo dhclient -r && sudo dhclient
- Panel del router: inicia sesión en 192.168.0.1 o 192.168.1.1, busca la reserva DHCP o los ajustes de concesión estática y vincula una dirección concreta a la MAC del dispositivo; a partir de ese momento siempre recibirá esa misma IP
Resumen
Las IP privadas pertenecen a la red local. Proceden de los bloques RFC 1918, las asigna DHCP y son invisibles para internet: los mismos rangos funcionan en paralelo en millones de redes independientes sin interferir unos con otros. Las IP públicas pertenecen a internet. Las asignan los RIR, las reparten los proveedores de internet y son únicas a escala global: una dirección por red que todo internet puede encontrar. El NAT, que en la gran mayoría de casos funciona en el router como PAT, gestiona la traducción entre ambas. IPv6 elimina la escasez de direcciones que hizo necesario el NAT: las GUA dan a cada dispositivo su propia dirección accesible globalmente, pero las ULA y los cortafuegos siguen gestionando los límites que importan para la seguridad. El dual stack es la forma en que hoy funcionan la mayoría de las redes, y lo seguirá siendo durante bastante tiempo.
¿Listo para una IP pública dedicada con control total de las conexiones entrantes? El CG-NAT, las IP compartidas y el reenvío de puertos que desaparece en algún punto de la red no se resuelven solos. Se resuelven cuando tienes una IP pública dedicada que controlas de verdad.
Los planes de VPS y servidor dedicado de PrivateAlps incluyen por defecto una IP pública dedicada. Infraestructura suiza, sin CG-NAT en la cadena, reenvío de puertos completo y rDNS que configuras tú mismo. La IP es tuya, la ruta de entrada está libre y nada entre tú e internet absorbe tu tráfico sin que lo notes.
FAQ
¿Cuál es la diferencia entre una dirección IP pública y una privada?
La privada es local. Tu router la asigna a cada dispositivo de la red, funciona bien para la comunicación interna, e internet no tiene forma de dirigirse a ella: los paquetes destinados a 192.168.x.x son descartados por los routers antes de llegar siquiera. La pública es externa. El proveedor de internet la asigna a tu router, y es la dirección que el resto de internet usa para devolverte el tráfico. El NAT une ambas: los dispositivos con IP privada envían su tráfico a través de la IP pública, y el router decide, mediante los números de puerto, a qué dispositivo corresponde cada respuesta.
¿Cómo se asignan las IP privadas y públicas?
Las direcciones privadas las proporciona el servidor DHCP que funciona en tu router. El proceso es el siguiente: el dispositivo envía un Discover en difusión, el router responde con un Offer, el dispositivo envía un Request para confirmar qué oferta quiere y el router envía un Acknowledge que fija la dirección. Eso es DORA. Tarda menos de un segundo. Las direcciones públicas las asigna el ISP. Con una cuenta dinámica, se alquilan de un pool y pueden cambiar. Con una cuenta estática, la dirección está preasignada para ti y no cambia. Configurar manualmente una IP pública estática en un dispositivo solo funciona si antes el ISP ha reservado esa dirección para tu cuenta.
¿Pueden dos dispositivos tener la misma IP privada?
Sí, en redes separadas y de forma constante. Precisamente para eso se diseñó el RFC 1918. Tu red doméstica y la empresa en la que trabajas pueden usar ambas 192.168.1.50 sin ningún problema, porque esas direcciones nunca interactúan fuera de sus respectivas redes locales. Sin embargo, en la misma red, una duplicidad provoca conflictos en la tabla ARP. Las dos máquinas acaban con una conectividad poco fiable, las sesiones se caen de forma inesperada y averiguar cuál es el dispositivo duplicado lleva más tiempo del necesario.
¿Es una IP privada más segura que una IP pública?
No por sí sola. Una IP privada significa que nadie en internet puede llamar directamente a tu puerta, porque la capa NAT absorbe todo el tráfico no solicitado antes de que llegue a la red local. Eso importa. Pero es una sola capa, no una defensa completa. Un atacante que ya está dentro, mediante malware, una credencial comprometida, acceso físico o un dispositivo no autorizado en la red, puede moverse sin restricciones entre las máquinas con IP privada. Una segmentación real requiere VLAN, reglas de firewall por subred y controles de acceso que no den por hecho que el tráfico interno es seguro solo porque no procede del exterior.
¿Puedo alojar un sitio web en una IP privada?
Dentro de la red local, sí. Desde internet, no. La internet pública no tiene ruta hacia 192.168.x.x. Un visitante que intente llegar a un servidor con IP privada desde fuera de la red local, sencillamente no podrá hacerlo. Para cualquier servicio accesible desde el exterior, necesitas una IP pública en el camino. La opción más sencilla es una regla de reenvío de puertos en el router que dirija un puerto público a la IP privada y al puerto del servidor. La opción más limpia es un proxy inverso (Nginx o Traefik funcionan muy bien para esto) situado en el perímetro con una IP pública, que gestiona el TLS y reenvía las peticiones hacia dentro. Así, el servidor backend nunca necesita exposición directa a internet.
¿Qué es CG-NAT y cómo me afecta?
CG-NAT es una capa NAT que tu ISP ejecuta en su propia infraestructura, antes de que el tráfico llegue a tu router doméstico. Tu router recibe una dirección del rango 100.64.0.0/10 (espacio compartido del RFC 6598) en lugar de una IP pública real. Todo parece normal hasta que intentas algo que necesita conectividad entrante. ¿Las reglas de reenvío de puertos de tu router? Se aplican al tráfico que llega a tu router, pero el NAT del ISP intercepta el tráfico entrante antes de ese punto. El resultado: los servicios autoalojados, los servidores VPN, el escritorio remoto y los servidores de juegos dejan de funcionar, y diagnosticar el problema no resulta evidente. La solución es contactar con tu ISP y pedir una IP pública dedicada. En la mayoría de proveedores está disponible como complemento de pago.
¿Qué información puede obtener alguien a partir de tu IP?
El nombre de tu ISP, el número de sistema autónomo (ASN) y una región geográfica, normalmente la ciudad o la zona donde el ISP tiene registrada su infraestructura, que puede estar a 50-100 km de tu ubicación real. Eso es lo que contienen las bases de datos de geolocalización de IP públicas. Tu dirección postal, tu nombre o tu ubicación exacta requieren una solicitud legal formal al ISP. Una VPN o un proxy sustituye la IP visible por la del servidor, así que el receptor ve la ubicación de ese servidor y no la tuya.
¿Cómo compruebo mi IP pública?
Desde el navegador: ifconfig.me o ipinfo.io. Desde la terminal: curl ifconfig.me. El resultado es la IP pública actual de tu router, no la IP privada del dispositivo que estás usando para consultarla. Si estás conectado a una VPN, el resultado será la IP pública del servidor VPN, no la que te asignó tu ISP.
¿IPv6 elimina la necesidad de las IP privadas?
Elimina la necesidad de NAT. El direccionamiento de 128 bits ofrece suficientes direcciones públicas para cada dispositivo, así que la solución alternativa deja de ser necesaria. Las Unique Local Addresses (fc00::/7) siguen existiendo para un uso interno intencionado, independiente del problema de espacio de direcciones. Además, el límite de seguridad no desaparece solo porque desaparezca el NAT. Las redes IPv6 siguen necesitando un firewall con estado en el perímetro para gestionar las conexiones entrantes no solicitadas. El NAT bloqueaba esas conexiones como efecto secundario, no como mecanismo de seguridad deliberado. Si lo eliminas, necesitas algo que cumpla esa función de forma intencionada.
