


VPN vs. proxy: ¿cuál es la diferencia?
Nadie compara estas dos herramientas por diversión. Si llegas aquí, probablemente algo te ha hecho preguntarte por ello: un servicio de streaming te ha bloqueado, un amigo ha mencionado un «proxy» sin explicarte qué es o el trabajo ha obligado a todo el mundo a instalar un cliente VPN sin que nadie te diga por qué. La búsqueda «qué es VPN vs proxy» se escribe en Google cientos de miles de veces al mes. La versión «proxy o VPN» es casi igual de popular. Es la misma pregunta, con el orden de las palabras cambiado.
Y hay un detalle algo incómodo en cómo se escribe sobre este tema. Muchos artículos tratan ambas herramientas como intercambiables, con distinto precio. No lo son. Operan en capas distintas de la red y resuelven problemas diferentes. Si las tratas como lo mismo, puedes acabar pagando cada mes por una «privacidad» que en realidad no existe.
El mercado es enorme, y eso es en parte la razón de que el marketing esté tan revuelto. El negocio global de las VPN alcanzó los 88,96 mil millones de USD en 2025 y camina hacia los 534,22 mil millones de USD en 2034. El teletrabajo lo impulsó y la presión por la vigilancia hizo el resto. Los proxies, en cambio, hacen en silencio el trabajo de las herramientas SEO, los scrapers y los cortafuegos corporativos: otro público, menos vallas publicitarias.
Así que esta guía desglosa el tema como lo haría un ingeniero de redes, en una charla informal, no como lo haría una página de afiliados. Capas OSI. Qué se cifra y qué no. Cómo funciona realmente la detección. Y qué no puede arreglar cada herramienta, pagues lo que pagues.
Resumen con IA
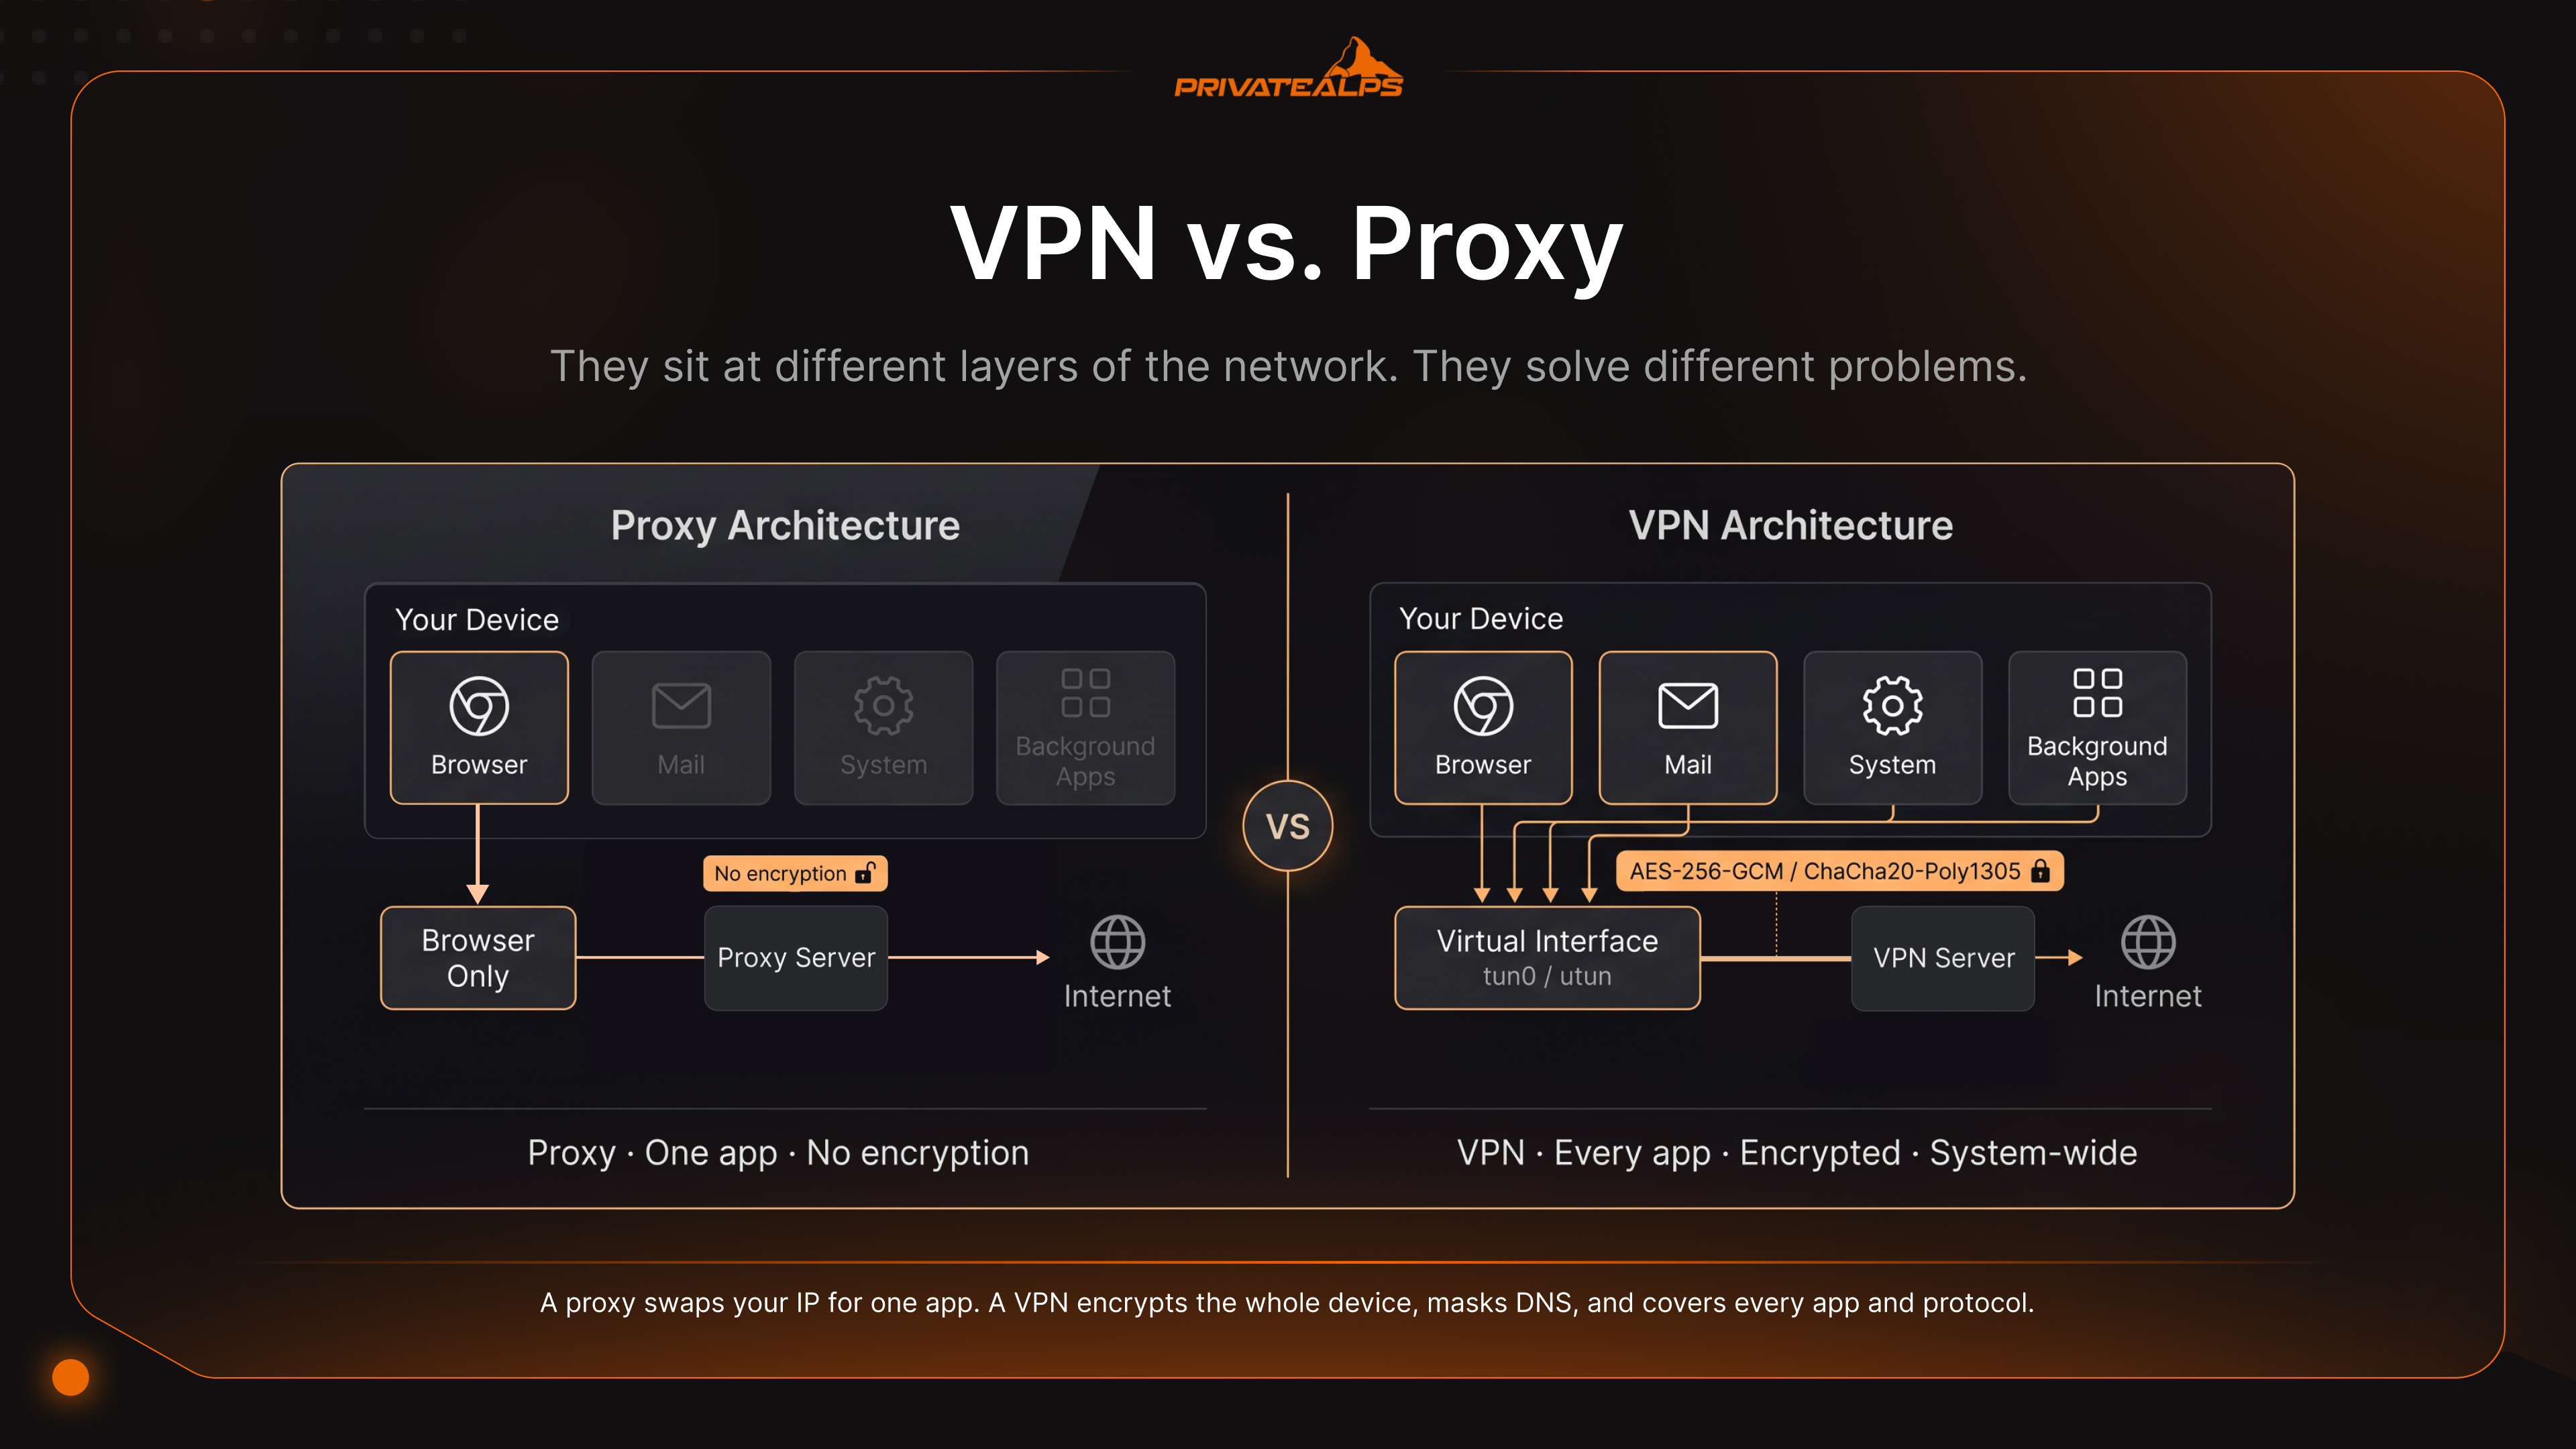
La versión corta: un proxy funciona en la capa de aplicación (capa 7 del modelo OSI) y redirige el tráfico de una aplicación cada vez, normalmente un navegador. Por sí solo no cifra nada. Una VPN opera en un nivel más profundo, en las capas 2 y 3, cifra cada paquete a nivel del sistema operativo con ChaCha20-Poly1305 (WireGuard) o AES-256-GCM (OpenVPN) y encamina todo el dispositivo a través de una interfaz virtual. Los proxies son más rápidos porque se saltan el cálculo criptográfico. Las VPN son más seguras porque no lo hacen.
- Capa OSI: proxy = capa 7 (una aplicación). VPN = capas 2-3 (todo el dispositivo).
- Cifrado: proxy = nada integrado. VPN = ChaCha20-Poly1305 o AES-256-GCM.
- Velocidad: los proxies apenas cuestan rendimiento. WireGuard supone entre un 4 y un 15 % en una conexión rápida. OpenVPN/TCP puede llegar a restar entre un 40 y un 50 %.
- Kill switch: solo en VPN. Corta todo en cuanto cae el túnel.
- Protección DNS: la VPN encapsula las consultas. Los proxies HTTPS filtran el nombre de host mediante SNI antes de que se cargue la página.
- Riesgo de los proxies/VPN gratuitos: ICSI/CSIRO descubrió que el 67 % de las apps VPN gratuitas para Android incluían bibliotecas de rastreo de terceros y que el 84 % filtraba tráfico.
- Lo que ninguna de las dos soluciona: la huella digital del navegador, las cookies o cualquier cuenta en la que hayas iniciado sesión.
¿Qué es un servidor proxy?
Un servidor proxy es un intermediario. Recibe el tráfico de una aplicación, normalmente un navegador, y lo reenvía al destino, sustituyendo tu IP por la suya en el proceso. Ese es todo su trabajo. Opera en la capa de aplicación (capa 7 del modelo OSI). No cifra nada, salvo que el sitio que visitas ya utilice TLS. Solo gestiona la aplicación que le indicas. Todo lo demás de tu equipo sigue comunicándose con internet exactamente como antes.
| Tipo de proxy | Cómo funciona | Caso de uso típico |
|---|---|---|
| Proxy HTTP | Reenvía peticiones HTTP en texto plano en la capa 7 | Filtrado web corporativo interno, caché |
| Proxy HTTPS | Crea un túnel TLS mediante CONNECT; lee SNI, pero no el contenido | Navegación por sitios protegidos con TLS |
| Proxy SOCKS5 | Relé de capa 5; independiente del protocolo, admite UDP | Torrenting, juegos, túneles TCP/UDP genéricos |
| Proxy transparente | Intercepta el tráfico sin configuración en el cliente | Caché a nivel de ISP, filtrado en colegios o bibliotecas |
| Proxy residencial | Enruta el tráfico a través de IP reales de consumidores (a menudo dispositivos IoT) | Bots de zapatillas, verificación de anuncios, scraping para SEO |
Hay un punto que confunde a mucha gente. Creen que un proxy HTTPS oculta qué sitios visitan. No es así. El nombre de host viaja en texto plano en el campo Server Name Indication (SNI) de TLS durante el handshake, antes de que se produzca ningún cifrado. Tu ISP lo ve. Cualquiera que esté entre tú y el proxy también lo ve. No pueden leer la página, pero sí la barra de direcciones, que suele ser justo la parte que la gente creía estar ocultando.
El DNS es la otra fuga silenciosa. Los proxies, en su mayoría, no gestionan el DNS, así que tu sistema operativo sigue preguntando al resolutor de tu ISP: «oye, ¿dónde está este dominio?». Esa sola consulta ya cuenta la historia. Y el ecosistema de proxies gratuitos es, por decirlo suavemente, poco amigable. Un estudio de CSIRO sobre apps Android de este ámbito encontró que el 16 % desplegaba proxies no transparentes que inyectaban JavaScript en el tráfico del usuario para publicidad y rastreo, y que el 67 % incluía bibliotecas de rastreo de terceros. Lo gratuito rara vez lo es en este terreno. El producto eres tú.
¿Qué es una VPN?
Una VPN (red privada virtual) envuelve todo tu dispositivo en un túnel cifrado y hace pasar por él cada paquete. Cada aplicación. Cada servicio que se ejecuta en segundo plano. El navegador, el cliente de correo, esas actualizaciones silenciosas del sistema que ocurren cuando no miras. No tienes que configurar nada app por app. El sistema operativo entrega el tráfico a una interfaz virtual y el cliente VPN se encarga del resto.
La parte técnica es más estricta de lo que la gente espera. Al pulsar conectar, el cliente y el servidor realizan un handshake criptográfico: WireGuard usa Noise con intercambio de claves Curve25519, y OpenVPN hace un handshake TLS (TLS 1.2 o 1.3, según la versión que uses) para acordar las claves de sesión. Después, el cliente crea una interfaz de red virtual (tun0 en Linux, utun en macOS) y la tabla de enrutamiento empieza a dirigir todo hacia ella. Cada paquete se encapsula, se cifra y se envía al servidor. El servidor lo descifra, lo reenvía y devuelve la respuesta. Quien observe la red solo ve bloques cifrados que van y vienen. El documento técnico de WireGuard explica los detalles más finos si quieres la versión canónica.
Dos funciones distinguen una VPN real de una de marketing. El kill switch es una regla de cortafuegos que bloquea cada byte en el momento en que cae el túnel: caída del servidor, pérdida del Wi-Fi, portátil suspendido o cualquier otra causa. Así no se filtra tu IP real mientras el cliente intenta reconectarse. La otra es la protección contra fugas DNS. Envía las consultas DNS por el túnel cifrado hasta el resolutor propio de la VPN, de modo que tu ISP no pueda reconstruir tu navegación a partir de las búsquedas. Sin esas dos funciones, lo que tienes es un proxy con pasos extra y una factura mensual más alta.
VPN vs. proxy: diferencias técnicas clave
La distinción entre servidor proxy y VPN se basa en tres aspectos: cuánto tráfico se cifra, cuánto tráfico queda cubierto y lo fácil que es detectarte. Un proxy cambia tu IP para una aplicación. Una VPN cifra todo el dispositivo, enmascara el DNS, bloquea las fugas de WebRTC y, con la capa de ofuscación adecuada, resulta indistinguible de alguien que lee las noticias en HTTPS.
| Dimensión | Proxy | VPN |
|---|---|---|
| Cifrado del tráfico | Ninguno (SOCKS5/HTTP); solo TLS si el sitio usa HTTPS | Cifrado completo del contenido (ChaCha20-Poly1305 o AES-256-GCM) |
| Cobertura del tráfico | Solo por aplicación | Todo el sistema operativo, todas las apps y protocolos |
| Enmascaramiento de IP | Sí, para la app configurada | Sí, a nivel de todo el sistema |
| Protección DNS | No: el SO usa el resolutor del ISP | Sí: el DNS va encapsulado por la VPN |
| Kill switch | No | Sí (cortafuegos con cierre seguro ante fallos) |
| Protección contra fugas de WebRTC | No | Sí (si está bien configurada) |
| Sobrecarga de velocidad | Despreciable (1-3 %) | Entre 4 y 50 %, según el protocolo |
| Protección frente a MITM en Wi-Fi público | No | Sí |
| Resistencia a la detección | Baja: las bases de datos de reputación de IP las marcan rápido | Alta con ofuscación (Shadowsocks, Obfs4, VLESS) |
| Disponibilidad de auditorías | Casi nunca | Proveedores de confianza: auditorías de las Big 4 |
| Transparencia jurisdiccional | Normalmente opaca | Entidad legal y país declarados |
| Coste habitual | De gratis a 1-5 USD/IP al mes | 3-12 USD al mes para consumidor; autoalojada desde 5 USD |
La resistencia a la detección es donde realmente se separan. Un proxy SOCKS5 abierto y sin autenticación es, en esencia, un riesgo: cualquiera que tropiece con la IP y el puerto puede enrutar su propio tráfico a través de él, y las configuraciones transparentes entregan sin problema la IP de origen en las cabeceras HTTP. Los protocolos de ofuscación de las VPN juegan otra partida. Shadowsocks, Obfs4 y V2Ray/VLESS envuelven el túnel para que la inspección profunda de paquetes vea algo que parece HTTPS corriente. Por eso estos protocolos dominan en países que bloquean activamente el tráfico VPN, y por eso los proxies, con sus cabeceras predecibles y sus rangos de IP bien catalogados, son los primeros en ser detectados.
Comparativa de velocidad: proxy vs. VPN
Los proxies son más rápidos que las VPN, y la razón es poco glamurosa: se saltan el cifrado. Sin cifrado, sin encapsulado, sin sobrecarga de cabeceras. Una VPN hace todo eso con cada paquete, lo que se acumula rápidamente cuando se mueve un tráfico real considerable.
| Solución | Sobrecarga de cifrado | Impacto en la latencia | Escenario ideal |
|---|---|---|---|
| Proxy HTTP/SOCKS5 | Ninguna | +5-15 ms (un salto adicional) | Scraping de alto volumen, pruebas de QA geográfico |
| VPN WireGuard | Baja (ChaCha20 en espacio de kernel) | +10-20 ms; pérdida de rendimiento del 4-15 % | Privacidad de uso general en conexiones rápidas |
| OpenVPN/UDP | Moderada (AES en espacio de usuario) | +20-40 ms; pérdida de rendimiento del 20-35 % | Despliegues en los que la compatibilidad es prioritaria |
| OpenVPN/TCP | Alta (colapso TCP sobre TCP) | +50-100 ms; pérdida de rendimiento del 40-50 % | Solo como último recurso para saltar cortafuegos |
| Tor | Muy alta (enrutamiento cebolla de 3 saltos) | +200-1000 ms; pérdida de rendimiento del 80-95 % | Anonimato por encima de la velocidad |
Las cifras no son teóricas. Un benchmark revisado por pares midió 210,64 Mbps de rendimiento TCP para WireGuard frente a 110,34 Mbps para OpenVPN en el mismo entorno VMware: prácticamente el doble. En una línea de 1 Gbps, pruebas independientes muestran que WireGuard va unas 4 veces más rápido que OpenVPN en varias regiones geográficas. La cifra de OpenVPN/TCP tiene un nombre concreto detrás: el colapso TCP sobre TCP. Si metes TCP dentro de otra conexión TCP, ambas capas ejecutan sus propios temporizadores de retransmisión. Un único paquete perdido hace que ambas retransmitan. La latencia se dispara, el rendimiento se desploma y todo el sistema se consume a sí mismo.
Las conexiones lentas ocultan todo esto. Si tu cuello de botella es una línea DSL de 30 Mbps, la sobrecarga del cifrado de la VPN prácticamente no existe. En una fibra de 1 Gbps sí la notarás. Así que si el trabajo consiste en rotar IP residenciales para rastrear páginas de precios, y el cifrado no forma parte del modelo de amenazas, un proxy es la opción evidente.
VPN vs. proxy: comparativa de privacidad
Una comparativa de privacidad entre VPN y proxy se reduce a una cosa: un proxy oculta tu IP al sitio al que accedes, mientras que una VPN también oculta tu tráfico a tu ISP y a la red local. Todo lo demás depende de las políticas de registro, de la jurisdicción y de lo que tu adversario ya supiera de ti antes de empezar.
| Amenaza | Proxy | VPN | Lo que no resuelve |
|---|---|---|---|
| El ISP ve los dominios visitados | Expuestos mediante DNS + SNI | Cifrados | - |
| El ISP ve el contenido del tráfico | Texto plano en HTTP; seguro solo en HTTPS | Siempre cifrado | - |
| MITM en Wi-Fi público | Vulnerable | Protegido | - |
| Exposición de las consultas DNS | Usa el resolver del ISP | Encapsuladas en el túnel | - |
| Huella digital del navegador | - | - | Canvas, fuentes y WebGL te identifican |
| Seguimiento con cookies | - | - | Persistente entre sesiones |
| Identidad de la cuenta iniciada | - | - | Google te reconoce con independencia de la IP |
Las auditorías son el punto en el que las promesas de privacidad se demuestran o se vienen abajo en silencio. Los proveedores de VPN serios pagan a firmas independientes (Deloitte, KPMG, Cure53, PwC, Securitum) para que revisen sus configuraciones de servidores, sus políticas de acceso de los empleados y sus registros de incidentes. Deloitte ha auditado a NordVPN seis veces hasta finales de 2025. KPMG auditó a ExpressVPN por última vez en febrero de 2025, mientras que Cure53 analizó por separado el protocolo Lightway. Cure53 también trabaja con Mullvad y Proton VPN. El mercado comercial de proxies no tiene nada parecido: no publica informes de transparencia que merezca la pena leer ni se somete a auditorías reales. La misma investigación del CSIRO sobre apps VPN gratuitas para Android encontró que el 84 % filtraba tráfico y que el 18 % no usaba cifrado en absoluto, a pesar de lo que afirmaban sus fichas en la tienda de apps.
La jurisdicción importa más de lo que parece. Todo proveedor de VPN está sujeto a la ley de algún país. Un proveedor con sede en EE. UU. puede recibir una National Security Letter y una orden de silencio. Un proveedor suizo se rige por la Ley Federal de Vigilancia de la Correspondencia Postal y de Telecomunicaciones (BÜPF), que solo permite la divulgación selectiva con una orden judicial. Es más restrictiva que la conservación masiva de datos de la UE o de EE. UU., pero no es nada. Además, ninguna de las dos herramientas soluciona la identidad persistente. Si inicias sesión en Gmail a través de cualquier VPN, Google te sigue reconociendo. Y tu huella digital del navegador (canvas, fuentes, WebGL) apenas cambia cuando cambia tu IP.
Cuándo usar un proxy o una VPN
Usa un proxy cuando necesites rotar IP a gran escala y el cifrado no sea importante para la tarea. Usa una VPN cuando necesites proteger los datos en tránsito o mantener tu actividad fuera del alcance de tu ISP. Esa es la distinción. Lo demás son detalles.
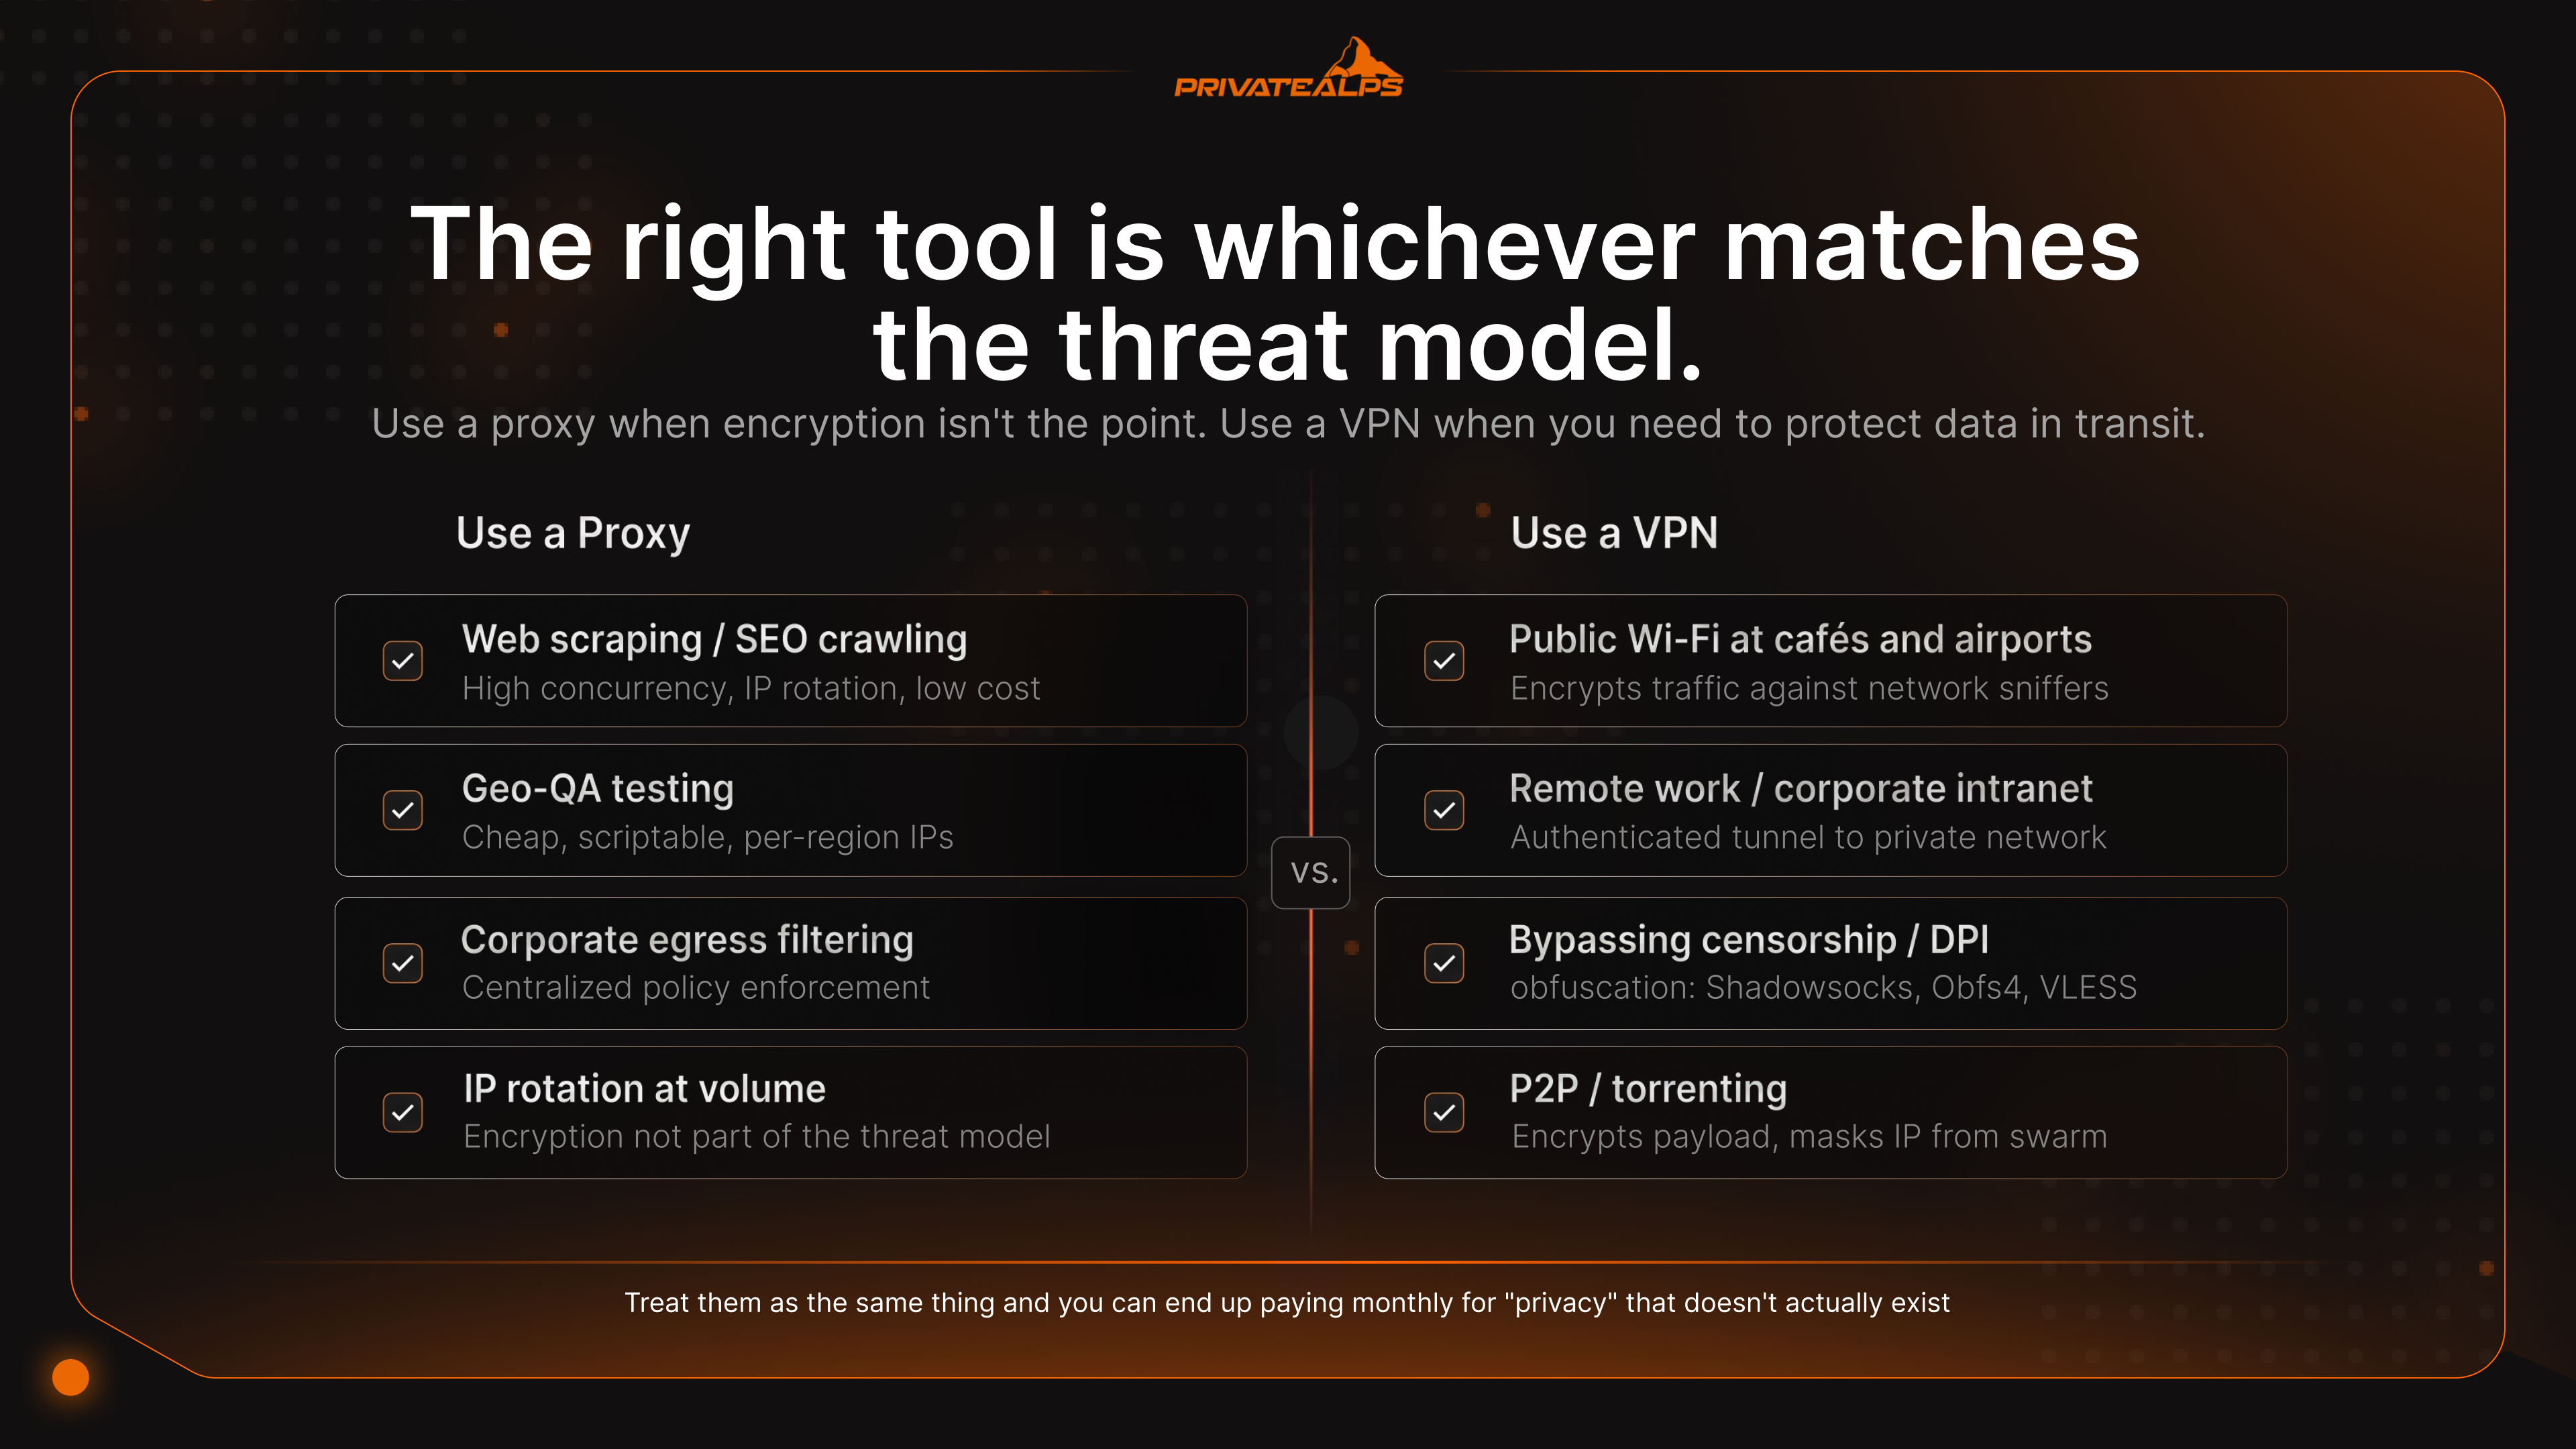
| Escenario | Herramienta recomendada | Por qué | Lo que no resuelve |
|---|---|---|---|
| Wi-Fi público en una cafetería o aeropuerto | VPN | Cifra el tráfico frente a los sniffers de red | Phishing, descargas maliciosas |
| Teletrabajo / intranet corporativa | VPN | Proporciona un túnel autenticado a la red privada | Compromiso del dispositivo final |
| Web scraping / rastreo para SEO | Pool de proxies rotativos | Alta concurrencia, rotación de IP, bajo coste | Huella digital del sitio, desafíos JS |
| Restricciones geográficas de streaming | VPN (residencial u optimizada para streaming) | Evita los controles de reputación de IP mejor que los proxies | Bloqueos geográficos a nivel de cuenta |
| Evasión de la censura estatal / DPI | VPN con ofuscación (Shadowsocks, Obfs4, VLESS) | Disfraza el túnel como HTTPS | Vigilancia dirigida a los extremos |
| P2P / torrents | VPN con kill switch | Cifra la carga útil y oculta tu IP ante el swarm | Pares maliciosos, trolls de derechos de autor |
| Desarrollador/administrador de sistemas en una red no fiable | VPN | Protege las sesiones SSH/RDP y los tokens de API | Credenciales comprometidas |
| Pruebas de geolocalización (anuncios, precios) | Proxy | Barato, programable, IP por región | Comportamiento del usuario con sesión iniciada |
| Infraestructura privada autoalojada | VPN WireGuard autoalojada | Elimina la variable de confianza en el proveedor | Compromiso del servidor |
| Filtrado web y egreso corporativo | Proxy directo (Squid, Zscaler) | Aplicación centralizada de políticas, inspección de contenido | Exfiltración cifrada mediante DoH |
La detección de streaming es una pequeña carrera armamentística en sí misma. Netflix, BBC iPlayer y el resto se apoyan en bases de datos de reputación de IP (los pesos pesados son MaxMind GeoIP2 e IPQualityScore) que etiquetan cada IP como residencial, empresarial, de hosting o VPN. Los proxies comerciales casi siempre están en rangos de hosting, así que las bases de datos los detectan al instante. Los proveedores de VPN que tienen pools de servidores residenciales u optimizados para streaming alquilan IP a ISP de consumo y las rotan, por eso el tráfico VPN suele pasar donde un proxy recibe una amable página que dice «Este título no está disponible en tu región».
Detección de VPN frente a detección de proxy: cómo los servicios las distinguen
Los sistemas de detección comparan tu conexión con cinco huellas: reputación del ASN, hashes TLS, coherencia del DNS, fuga de cabeceras y temporización de paquetes. Los proxies fallan más de estas comprobaciones porque sus firmas son más simples y fáciles de enumerar. Las VPN aguantan más porque hay menos de lo que agarrarse.
| Método de detección | ¿Vulnerable el proxy? | ¿Vulnerable la VPN? | Solución de evasión |
|---|---|---|---|
| Reputación de ASN / IP (MaxMind, IPQS) | Sí: ASN de hosting marcados | Parcialmente: rangos VPN conocidos marcados | IP residenciales o subredes nuevas |
| Huella TLS (hash JA3/JA3S) | Sí: los proxies HTTP exponen el TLS del cliente | Parcialmente: algunos clientes VPN tienen un JA3 distintivo | uTLS, huellas que imitan al navegador |
| Discrepancia DNS (región de la IP ≠ región del DNS) | Sí: fugas del DNS del sistema | No: el DNS encapsulado evita la discrepancia | DNS a través de la VPN |
| Fuga de cabeceras HTTP (X-Forwarded-For) | Sí: los proxies transparentes filtran la IP de origen | No: las cabeceras se reconstruyen en la salida | Usar solo proxies anónimos de élite |
| Inspección profunda de paquetes (DPI) | Sí: el tráfico de proxy plano es identificable | Parcialmente: los protocolos VPN estándar son detectables | Ofuscación: Shadowsocks, Obfs4, VLESS |
¿Por qué detectan antes los proxies? Filtran más metadatos. Sus rangos de IP están catalogados. Sus handshakes TLS son distintivos. Las cabeceras HTTP incluyen discretamente la IP de origen cuando está activado el modo transparente. Las VPN son más discretas: la DPI que analiza el tráfico VPN solo ve bloques cifrados, no campos de protocolo que se puedan usar como huella. La ofuscación cierra lo que queda. Shadowsocks, muy usado en China continental, y V2Ray/VLESS hacen que el túnel sea estadísticamente indistinguible de HTTPS. La infraestructura de censura que bloquea los protocolos VPN estándar no puede separarlos del tráfico web normal.
¿Se pueden usar una VPN y un proxy juntos?
Sí. Es una configuración legítima para tareas concretas, pero añade complejidad en el DNS y a la mayoría de la gente no le compensa. Una cadena mal configurada filtra más que un único túnel bien montado.
SOCKS5 en el navegador + VPN a nivel de sistema. Activa una VPN en el sistema y configura Firefox o Chrome para que usen un proxy SOCKS5. El tráfico del navegador sale por la IP del proxy. Todo lo demás (correo, servicios del sistema, aplicaciones en segundo plano) sale por la VPN. Un detalle que casi nadie menciona: activa network.proxy.socks_remote_dns en Firefox; si no, las consultas DNS se saltan el proxy y se filtran por la VPN, lo que crea una discrepancia regional que las herramientas de huella detectan de inmediato.
Cadena VPN a proxy. Conéctate primero a la VPN y, después, envía el tráfico del navegador a través de un proxy en el lado de salida. El destino ve la IP del proxy. El proveedor de VPN ve que estás conectado a un proxy, pero no puede leer nada de lo que pasa por él. Es habitual en scraping cuando se necesitan cifrado y rotación de IP residenciales.
Proxy a VPN en el egreso corporativo. Las empresas lo hacen constantemente. El tráfico saliente pasa por un proxy directo (Squid, Zscaler) para la inspección de contenido y la aplicación de políticas, y el propio proxy se comunica con una VPN para el túnel entre sucursal y sede central. Es una arquitectura estándar en cualquier sector regulado.
Tor sobre VPN es la versión más exigente en privacidad: VPN primero, Tor encima. El rendimiento cae un 80 % o más. Las propiedades de anonimato mejoran de forma notable.
Resumen
La distinción fundamental en cualquier comparativa de VPN frente a proxy: un proxy cambia tu IP para una aplicación; una VPN cifra y encapsula todo lo que envía tu dispositivo. Elige el proxy cuando el modelo de amenaza sea la restricción geográfica o el límite de peticiones por IP en una sola aplicación y el cifrado no sea lo importante. Elige la VPN cuando necesites privacidad frente a tu ISP, seguridad en una red hostil o cobertura para todas las aplicaciones del sistema. La diferencia entre proxy y VPN aún deja sin resolver el anonimato: la huella digital, las cookies y los inicios de sesión de cuentas te siguen entre IP distintas. El único cambio estructural que mejora de verdad las cosas es alojar tu propia VPN en una infraestructura que controles. Proveedores como PrivateAlps eliminan por completo la variable de confianza de terceros de la cadena.
Ejecuta tu propia VPN en infraestructura suiza
Autoalojar tu VPN cambia las cuentas. Tú pasas a ser tu propio proveedor. Los únicos registros que existen son los que escribes tú. Ningún tercero puede ser citado por tráfico que nunca vio. PrivateAlps ofrece un servicio OpenVPN alojado en centros de datos suizos: cifrado AES-256, política estricta de cero registros, P2P permitido y sin limitación de ancho de banda en el enlace de subida de 10G. Opera bajo la revDSG, la Ley Federal de Protección de Datos revisada, y bajo el marco de divulgación selectiva de la BÜPF, donde el acceso de las fuerzas de seguridad requiere una orden judicial vinculada a un sujeto concreto. Es más restrictivo que la conservación masiva de datos de la UE o de EE. UU. No es una inmunidad absoluta, pero estructuralmente supone un modelo de confianza distinto al de contratar a un proveedor de VPN de consumo.
Preguntas frecuentes
¿Cuál es la diferencia entre una VPN y un proxy?
La diferencia entre una VPN y un proxy se reduce a tres cosas: qué se cifra, qué se cubre y qué ocurre con el DNS. Una VPN cifra cada byte que envía tu dispositivo y lo enruta a nivel de sistema operativo. Un proxy redirige el tráfico de una aplicación y, por sí solo, no cifra nada. La diferencia entre proxy y VPN importa sobre todo cuando intentas ocultar tu actividad al ISP, no solo cambiar una IP.
¿Es un proxy más seguro que una VPN?
No. Una VPN te ofrece tres cosas que un proxy no: cifrado, kill switch y DNS encapsulado. Los proxies gratuitos son especialmente problemáticos: la investigación de ICSI/CSIRO encontró que el 16 % de las apps VPN/proxy gratuitas inyectaban activamente JavaScript en el tráfico del usuario.
¿Puede un proxy ocultar tu dirección IP?
Oculta tu IP solo para la aplicación en la que lo configuras, y nada más. Además, los proxies HTTPS siguen filtrando el nombre de host de destino a través del campo SNI de TLS, que no va cifrado durante el handshake. Así que si lo que preguntas es cuál es la diferencia entre un proxy y una VPN en este punto concreto: la VPN también encapsula el DNS, por eso tu ISP puede seguir viendo qué sitios visitas a través de un proxy, pero no a través de una VPN.
¿Funciona una VPN como un proxy?
Las dos cambian tu IP visible por la del servidor, así que a primera vista se parecen. La VPN va más allá: cifra el tráfico a nivel de red, cubre todas las aplicaciones del dispositivo y enruta el DNS por el túnel. Un proxy actúa por aplicación, no cifra de forma predeterminada y se limita a cambiar la IP.
¿Qué es un proxy SOCKS5 y en qué se diferencia de una VPN?
SOCKS5 es un protocolo de proxy de capa 5 que gestiona tráfico TCP y UDP de cualquier tipo. Por eso es popular para torrents, juegos y cualquier cosa que no sea HTTP simple. Lo que no hace es cifrar nada. Una VPN te da el redireccionamiento y el cifrado; SOCKS5 solo te da el redireccionamiento.
¿Bloquean los servicios de streaming los proxies y las VPN?
Ambos, pero no por igual. La detección se hace mediante bases de datos de reputación de IP como MaxMind GeoIP2 e IPQualityScore. Los proxies casi siempre proceden de ASN de hosting marcados, así que los detectan rápido. Los proveedores de VPN que usan pools de servidores con IP residenciales suelen pasar desapercibidos durante más tiempo, porque sus IP parecen conexiones de consumo normales.
¿Qué es más rápido, un proxy o una VPN?
Un proxy, y por mucho. No cifra nada. WireGuard suele restar entre un 4 y un 15 % del rendimiento, OpenVPN/UDP entre un 20 y un 35 %, y OpenVPN/TCP puede llegar a restar entre un 40 y un 50 % cuando aparece el problema de TCP sobre TCP.
¿Puedo usar una VPN y un proxy al mismo tiempo?
Sí. La configuración profesional más habitual es un proxy SOCKS5 en el navegador que funciona sobre una VPN a nivel de sistema, de forma que la identidad del navegador queda aislada del resto del tráfico. Eso sí, vigila que la resolución DNS se haga en el proxy (en Firefox, con network.proxy.socks_remote_dns). Si no, creas una discrepancia de DNS que las herramientas de huella detectarán.
¿Qué es una VPN sin registros y ofrece un proxy lo mismo?
Una VPN sin registros no conserva metadatos de conexión, marcas de tiempo de IP ni historiales de navegación, y la afirmación solo tiene valor cuando un auditor independiente, como Deloitte, KPMG o Cure53, la ha verificado realmente. Los proveedores comerciales de proxy no ofrecen nada parecido a este estándar. Las afirmaciones de «sin registros» de los proxies son, básicamente, imposibles de verificar.
¿Es mejor una VPN o un proxy?
Depende de lo que hagas. Una VPN destaca en privacidad, en seguridad en redes Wi-Fi públicas y para eludir la censura basada en DPI. Un proxy destaca en el scraping web de gran volumen, las pruebas de QA geográfico y el filtrado de tráfico saliente en empresas. La diferencia entre VPN y servidor proxy es funcional, no jerárquica: la herramienta adecuada es la que encaja con el modelo de amenazas, no la que tiene más viñetas en la página de marketing.
