


¿Qué es una shell en Linux? Características, tipos y diferencias

Una shell en Linux se sitúa entre tú y el kernel. Tú escribes algo. Ella interpreta lo que quisiste decir. El kernel es el que hace el trabajo real. Sobre el papel suena aburrido, pero resulta menos aburrido a las 2 de la madrugada, cuando un script de despliegue que funcionó sin problemas en RHEL la semana pasada aparece roto en Ubuntu sin explicación. Ahí es donde la pregunta de qué es una shell en Linux deja de ser teórica y empieza a costarte horas de sueño.
Hay algo que casi nadie explica con claridad. La palabra «shell» se usa para dos funciones bastante distintas. Una es el entorno interactivo en el que trabajas por SSH: el prompt, el autocompletado con tabulador y el historial. La otra es lo que ejecuta tus scripts al arrancar, con cron o dentro de una unidad de systemd. No tienen por qué ser el mismo programa. En Debian y Ubuntu no lo son, y eso sorprende a mucha gente. La respuesta a qué es una shell en Linux depende de cuál de esos papeles tengas en mente. La mayoría de las sorpresas están en la distancia entre ambos.
Si trabajas en esto profesionalmente, ya sea como administrador de sistemas, DevOps o con el cargo que se lleve este año, la elección tiene consecuencias que notarás en tu día a día. ¿Tienes #!/bin/sh al inicio de un script en Ubuntu? Bienvenido a Dash, no a Bash. Así que ese bonito test con [[ ]], el array que construiste o la sustitución de procesos dejan de funcionar. A veces el script falla de forma evidente. Otras veces hace algo incorrecto y sigue su curso sin avisar.
Esta guía de shell en Linux trata sobre todo de ese segundo caso. Veremos cómo procesan los comandos las shells, en qué puntos se diferencian los principales tipos de shell de Linux en aspectos que importan en un servidor, los temas de scripting y seguridad que conviene conocer antes de necesitarlos, y una respuesta directa cuando alguien te pregunte qué shell usar para cada tarea.
Resumen con IA
Una shell en Linux lee lo que escribes, lo interpreta y pide al kernel que haga lo que realmente pretendías: abrir un archivo, crear un proceso o enviar bytes por la red. Se suelen agrupar dos categorías distintas bajo el nombre de shell. Por un lado están las shells de línea de comandos (Bash, Zsh, Fish, Dash, sh, Ksh y la familia Csh) y, por otro, los entornos gráficos como GNOME Shell o KDE Plasma. Los gráficos gestionan ventanas. Los de línea de comandos ejecutan órdenes. El trabajo en servidores se hace en el segundo grupo. Bash es la shell que encontrarás por defecto en la mayoría de las distribuciones para servidor. Sin embargo, en Debian y Ubuntu, /bin/sh es Dash, una shell más pequeña y rápida que el sistema usa para los scripts porque reduce el tiempo de arranque.
Datos clave de un vistazo:
- Bash es la shell de usuario por defecto en la mayoría de las distribuciones de Linux para servidor.
- Dash arranca unas 4× más rápido que Bash y funciona como /bin/sh en Debian y Ubuntu (Arch Wiki).
- /etc/shells es la lista de shells que el sistema permite como shells de inicio de sesión.
- echo $SHELL muestra tu shell de inicio de sesión por defecto. echo $0 o ps -p $$ muestran qué se está ejecutando realmente en este momento.
- El cumplimiento de POSIX es la línea que separa un script portable de uno que no lo es.
- Zsh es la shell por defecto de macOS desde Catalina (10.15).
- Fish es la única shell principal que ofrece sugerencias automáticas y resaltado de sintaxis sin configuración previa.
- rbash es Bash con restricciones, pensada para cuentas que no deberían moverse libremente por el sistema.
¿Qué es una shell en Linux?
Una shell en Linux convierte la entrada de texto en algo que el kernel puede ejecutar. Se sitúa entre el espacio de usuario, donde comandos como ls o grep existen como programas normales, y el espacio del kernel, donde ocurre lo privilegiado. Leer archivos. Crear procesos. Comunicarse con la tarjeta de red. Sin shell no hay forma de entrar. Tendrías un kernel y ninguna puerta por la que llamar.
Cualquier shell moderna sigue más o menos los mismos pasos cuando pulsas Intro:
- Leer: la shell toma una línea de tu terminal o del script que esté ejecutando.
- Tokenizar y analizar: la línea se divide en palabras, operadores (|, >, &) y palabras reservadas.
- Expandir: todo lo que deba sustituirse se sustituye. Variables ($HOME), comodines (*.log) y sustituciones de comandos ($(date)).
- Resolver: la shell busca el binario en $PATH o detecta que es un comando integrado y se salta la búsqueda.
- Ejecutar: fork() crea un proceso hijo y execve() carga el programa en él.
- Esperar e informar: la shell padre espera a que el hijo termine, recoge el código de salida ($?) y te devuelve el prompt.
La frontera entre espacio de usuario y espacio del kernel es donde la elección de shell empieza a tener efecto. La shell es la orquestadora. Analiza, expande, redirige y decide qué llamar. El kernel realiza el trabajo privilegiado que ningún programa normal puede hacer directamente. Si cambias de shell, cambias las reglas de análisis y el comportamiento de la expansión. El comportamiento del kernel no cambia en absoluto. Si necesitas las reglas con todo detalle, el manual de referencia de GNU Bash es la fuente a la que todo el mundo acude.
Características clave de una shell en Linux
Todas las shells modernas ofrecen el mismo conjunto de herramientas. Las mismas primitivas y, en gran parte, los mismos patrones. Lo que cambia es con qué frecuencia las usas. En un portátil quizá autocompletes una ruta de vez en cuando. En un servidor vives entre tuberías. Puede que tengas que filtrar con grep dos días de logs a las 3 de la madrugada para encontrar el pico exacto de errores 502 que disparó la alerta. Eso no es teoría: es buena parte de lo que supone trabajar con servidores.
| Característica / Componente | Qué hace | Ejemplo práctico en servidor |
|---|---|---|
| Historial de comandos | Guarda los comandos ejecutados en ~/.bash_history para recuperarlos y auditarlos. | Revisión forense de la sesión de un administrador a partir del historial tras un incidente. |
| Autocompletado con tabulador | Completa comandos, rutas y argumentos al pulsar Tab. | Navegación más rápida por rutas largas bajo /var/lib/postgresql/. |
| Tuberías (|) | Envía la salida estándar de un proceso a la entrada estándar del siguiente. | journalctl -u nginx | grep 502 | awk '{print $1}' para el triaje de logs. |
| Redirección de E/S (>, >>, <, 2>&1) | Redirige los flujos estándar hacia o desde archivos y descriptores. | ./backup.sh > /var/log/backup.log 2>&1 para capturar toda la salida. |
| Variables de entorno | Configuran el comportamiento de un proceso sin cambiar el código. | DATABASE_URL=... inyectada por systemd en un archivo de unidad. |
| Scripting de shell | Ejecuta comandos en secuencia desde un archivo. | /etc/cron.daily/logrotate rotando los logs cada noche. |
| Control de trabajos (&, fg, bg, jobs) | Envía procesos al segundo plano o al primero, y los lista. | Una sincronización rsync de larga duración iniciada con & durante una ventana de mantenimiento. |
| Alias | Nombres cortos personalizados para comandos frecuentes. | alias dc='docker compose' para operaciones repetitivas con contenedores. |
| Prompt | PS1 configurable que muestra usuario, host, ruta y estado de salida. | Prefijo del host con colores para evitar un rm -rf en el servidor equivocado. |
| Comandos integrados de la shell | Comandos internos (cd, export, read, set) que se ejecutan sin fork(). | set -euo pipefail para scripts en modo estricto que fallan de forma visible. |
Las tuberías y las redirecciones son la parte que nunca dejarás de usar. Cada pipeline de monitorización. Cada script de triaje de logs. Cada investigación del tipo «espera, ¿por qué se reinició Postgres a las 4 de la madrugada?». Todo se reduce a cadenas de tuberías y algunas redirecciones. Algo como journalctl --since "1 hour ago" | grep -i error | sort | uniq -c | sort -rn parece algo desechable. No lo es. Es el tipo de patrón que reutilizarás durante años en incidentes totalmente distintos. Funciona porque la shell combina pequeños programas de un solo propósito en algo más grande que cualquiera de ellos por separado. La filosofía de Unix sigue funcionando sorprendentemente bien después de décadas.
Tipos de shell en Linux
El panorama de shells se divide en dos grandes categorías que la gente confunde constantemente. Las shells de línea de comandos son de lo que trata realmente esta guía: Bash, Zsh, Fish, Dash, Ksh y la familia Csh. Interpretan comandos, ejecutan scripts y gestionan trabajos. Las shells gráficas, como GNOME Shell o KDE Plasma, gestionan el entorno de escritorio. La infraestructura de servidores funciona con las de línea de comandos, sin excepción.
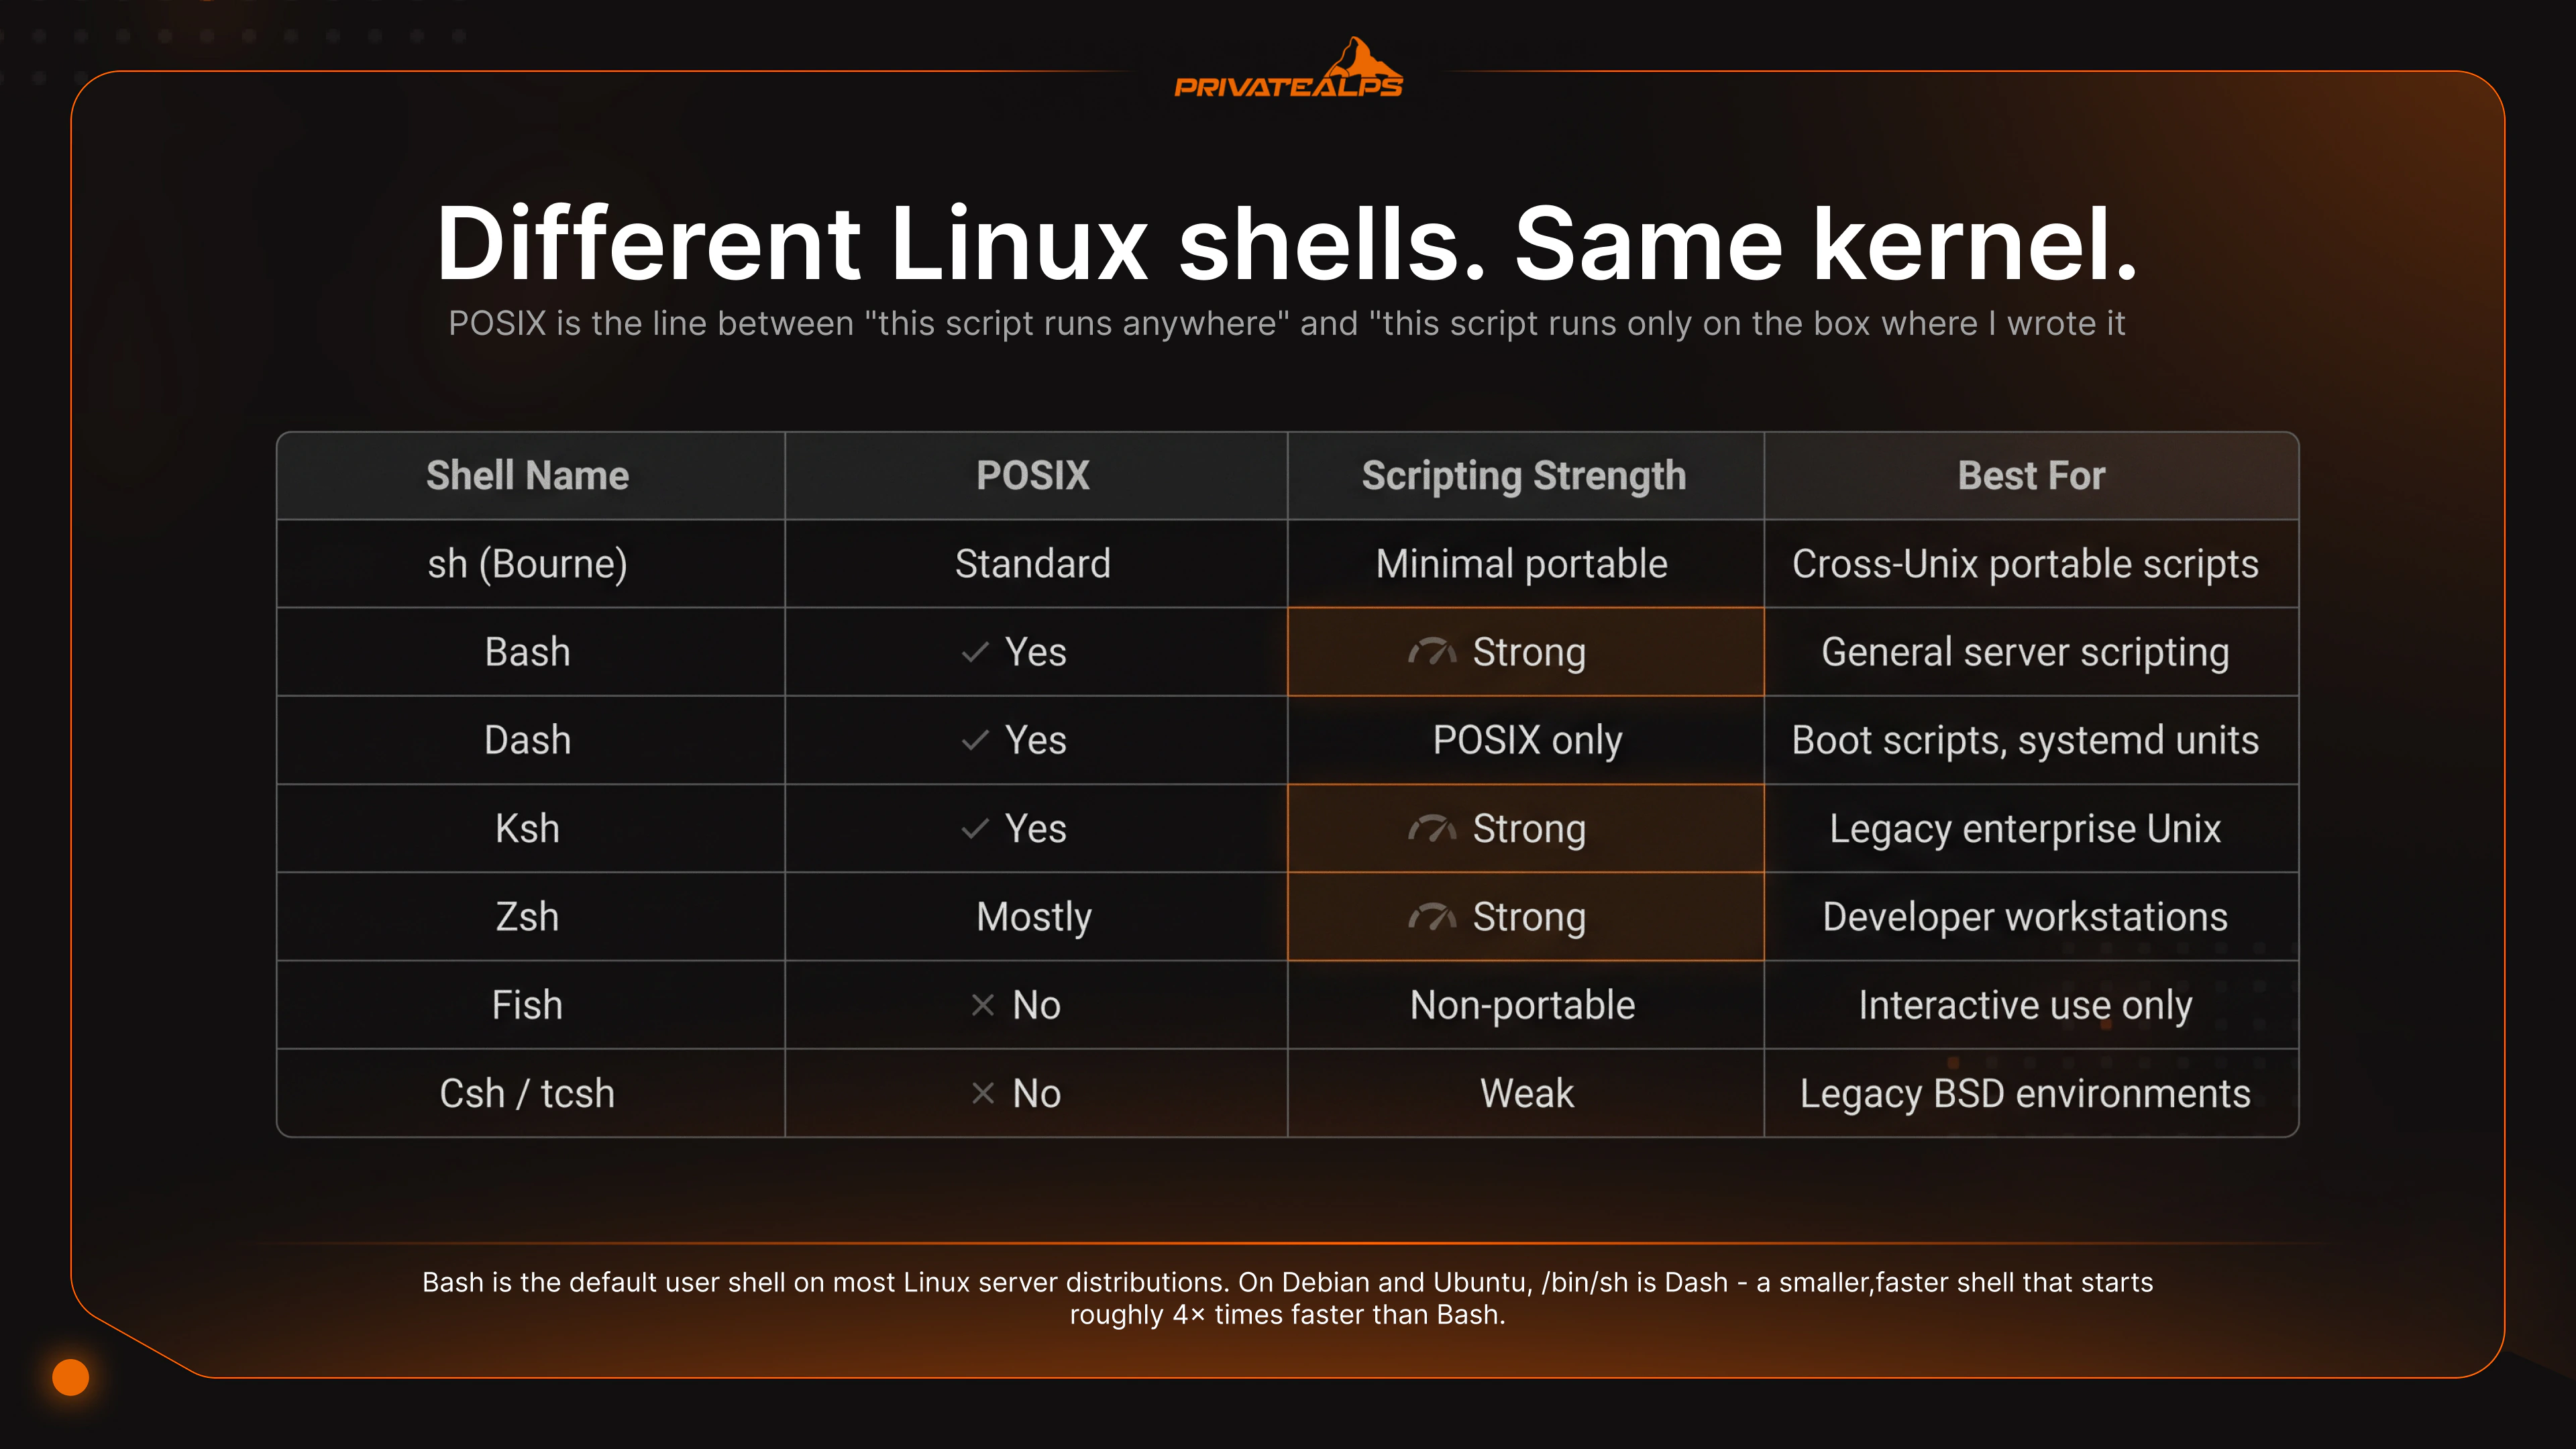
| Shell | Origen | Compatible con POSIX | Puntos fuertes en modo interactivo | Adecuación para scripting | Por defecto en |
|---|---|---|---|---|---|
| Bash | GNU, 1989 | En gran parte (las extensiones rompen el POSIX estricto) | Historial, readline, arrays | Scripts de servidor de propósito general | RHEL, Fedora, Debian (inicio de sesión), Ubuntu (inicio de sesión) |
| Dash | Debian, 1997 | Sí | Mínima | Scripts de arranque e init solo POSIX | Debian/Ubuntu como /bin/sh |
| Zsh | Paul Falstad, 1990 | En gran parte | Autocompletado avanzado, temas, plugins | Buena, pero rara vez usada por portabilidad | macOS (desde Catalina) |
| Fish | 2005 | No | Sugerencias automáticas, resaltado de sintaxis, configuración por web | Scripts solo para Fish, no portables | Ninguna por defecto |
| Ksh | AT&T Bell Labs, 1983 | Sí | Razonable | Scripts heredados de AIX/HP-UX | Algunos Unix empresariales |
| Csh/Tcsh | BSD, 1978 | No | Sintaxis similar a C | Evitar para scripting | Algunos valores por defecto de BSD |
| rbash | GNU | N/A | Subconjunto restringido de Bash | Cuentas con restricciones de seguridad | No es por defecto; se configura manualmente |
Bash es la opción práctica por defecto para trabajar en servidores. Está instalada en todas partes, tiene buena documentación y la comunidad ha escrito ejemplos funcionales para prácticamente cualquier tarea de automatización habitual. Arrays, condicionales [[ ]], sustitución de procesos, here-strings: tienes todo eso. Lo que conviene recordar es lo siguiente: en Debian y Ubuntu, /bin/sh no es Bash, es Dash. Escribe #!/bin/bash cuando quieras Bash. No des por hecho que /bin/sh es Bash en ningún sistema de la familia Debian.
Dash es a lo que apunta /bin/sh en Debian y Ubuntu. Es mínima, rápida y estricta con POSIX. Su arranque es unas 4× más rápido que el de Bash, lo que importa en entornos initrd y systemd, donde la shell se bifurca decenas de veces durante el arranque. El coste es todo lo que es específico de Bash: no tiene arrays, [[ ]] ni sustitución de procesos. Los scripts escritos para Dash deben mantenerse dentro de los límites de POSIX o se romperán.
Zsh es la shell por defecto de macOS desde Catalina y una opción habitual entre desarrolladores que pasan la mayor parte del tiempo en un prompt interactivo. Los marcos de plugins como Oh My Zsh añaden el estado de Git, temas personalizados y autocompletados ampliados. En un servidor es una elección razonable como shell de inicio de sesión. Como lenguaje de scripting para automatización, nadie la despliega: la portabilidad y el soporte de herramientas favorecen a Bash.
Fish es la excepción. Las sugerencias automáticas y el resaltado de sintaxis funcionan de inmediato, sin configurar nada. La experiencia interactiva es realmente mejor que la de cualquier otra shell de la lista para una estación de trabajo de desarrollo. La contrapartida es deliberada: Fish no es compatible con POSIX. Los scripts escritos para Fish no se ejecutan en Bash, y tampoco pueden hacerlo. Usa Fish como shell de inicio de sesión personal si te gusta su experiencia de uso, pero mantén tu automatización real en Bash o en sh compatible con POSIX. La sintaxis de Fish nunca debería aparecer en scripts de producción.
Ksh tiene su lugar en entornos que todavía ejecutan AIX o HP-UX, o que mantienen scripts escritos hace 20 años para Unix empresariales. La sintaxis de ksh88 y ksh93 es la que esos scripts esperan. Usar otra cosa implica reescribirlos. Si no mantienes scripts heredados de Unix empresarial, Ksh no es el punto de partida adecuado.
rbash es Bash con determinadas capacidades desactivadas: cambiar PATH, usar redirecciones, ejecutar comandos con / en la ruta o modificar variables de solo lectura. Resulta útil para cuentas de servicio o inicios de sesión restringidos en entornos multiinquilino que solo deberían ejecutar uno o dos comandos concretos. Por sí sola no es una frontera de seguridad real: hay escapes conocidos a través de awk, vim y otras herramientas que permiten ejecutar una shell. Combínala con chroot o con aislamiento en contenedores si la restricción debe mantenerse de verdad.
Scripts de shell en servidores: lo que realmente importa
Los scripts de shell en servidores no son código de demostración. Ejecutan tareas cron que nadie revisa hasta que algo falla. Se integran en unidades de systemd que se lanzan al arrancar. Son lo último que se interpone entre un despliegue y una vuelta atrás. Los hábitos que distinguen a los scripts que sobreviven en producción de los que provocan incidentes son bastante pocos, y casi todos se reducen a una idea: fallar de forma visible, nunca en silencio.
Los shebangs no son opcionales. La primera línea de todo script debe indicar explícitamente qué intérprete lo ejecuta. #!/bin/bash para scripts de Bash. #!/bin/sh para scripts solo POSIX que deban ejecutarse con Dash. Si omites el shebang, el comportamiento depende de la shell que ejecute el archivo, y eso cambia entre distribuciones, implementaciones de cron y configuraciones de systemd. Un mismo script puede funcionar bien en un entorno y hacer en silencio algo incorrecto en otro.
El modo estricto es la base. set -euo pipefail al principio de cada script de Bash que escribas para producción. -e termina la ejecución ante cualquier código de retorno distinto de cero. -u trata las variables sin definir como errores. -o pipefail hace que los fallos en las tuberías se propaguen, en lugar de quedar ocultos por el último comando de la derecha. Son tres opciones, y con ellas desaparecen la mayoría de las trampas evidentes.
ShellCheck antes del despliegue. ShellCheck es un analizador estático para scripts de shell. Detecta errores de entrecomillado, división de palabras no deseada, sintaxis obsoleta y una larga lista de patrones que parecen correctos pero no lo son. Ejecutarlo sobre un script tarda segundos. Encontrar ese mismo error en producción, después de haber causado una pérdida de datos, lleva bastante más tiempo.
Entrecomilla las expansiones de variables. "$var", no $var. Las variables sin comillas sufren división de palabras y expansión de comodines, y ambas producen resultados sorprendentes cuando la variable contiene espacios o comodines, o está vacía. La regla es sencilla: entrecomilla siempre las referencias a variables con dobles comillas, salvo que necesites expresamente ese comportamiento de expansión.
Evita eval. eval ejecuta una cadena como código de shell. Si cualquier parte de esa cadena procede de la entrada del usuario, de una variable de entorno o de un archivo que no controlas por completo, has abierto una vía de inyección de código. Los casos que realmente requieren eval son muy concretos. La mayoría de los usos que aparecen en scripts de producción son, en realidad, errores de coincidencia de patrones disfrazados.
Seguridad en la shell: la capa que muchos pasan por alto
La seguridad en la capa de la shell no recibe la misma atención que las reglas de cortafuegos o los ciclos de parcheado. Debería recibirla. La shell es donde ocurre la mayor parte del acceso administrativo y donde se producen los errores que de verdad importan.
Shells de inicio de sesión y /etc/shells. Cualquier shell configurada como shell de inicio de sesión de un usuario debe aparecer en /etc/shells. Esto lo aplica PAM y afecta a su, sudo y SSH. Si una shell no figura en ese archivo, determinadas vías de autenticación se niegan a permitirla como shell de inicio de sesión. Revisa /etc/shells antes de asignar una shell poco habitual a una cuenta que necesite autenticarse por SSH o sudo.
SSH y restricción de la shell. AllowUsers y AllowGroups en sshd_config limitan qué cuentas pueden autenticarse por SSH. Combínalos con ForceCommand para restringir lo que una cuenta puede ejecutar después de autenticarse. Una cuenta de servicio que solo debe ejecutar un comando concreto no necesita una shell interactiva de uso general. ForceCommand deja esa intención explícita en la configuración del demonio SSH.
auditd para el registro de comandos. La shell registra los comandos en ~/.bash_history, un archivo que controla el usuario y que es fácil de borrar. auditd registra las llamadas execve a nivel de kernel: cada ejecución, quién la hizo y qué argumentos recibió. En entornos sujetos a cumplimiento normativo (PCI DSS, HIPAA) o en cualquier infraestructura donde importe el análisis forense tras un incidente, auditd proporciona el registro de auditoría que el historial de la shell no puede ofrecer por diseño.
Lista de comprobación de endurecimiento recomendada:
- Restringe el acceso SSH con AllowUsers o AllowGroups en sshd_config.
- Configura auditd para registrar las llamadas execve y disponer de un registro de auditoría a nivel de comando.
- Ejecuta shellcheck en cada script antes del despliegue.
- Entrecomilla todas las expansiones de variables: "$var", nunca $var sin comillas.
- Evita eval y la entrada de usuario sin sanear en los scripts.
- Registra la salida de los scripts en una ubicación conocida con exec >> /var/log/script.log 2>&1.
Cómo elegir la shell adecuada para tu caso de uso
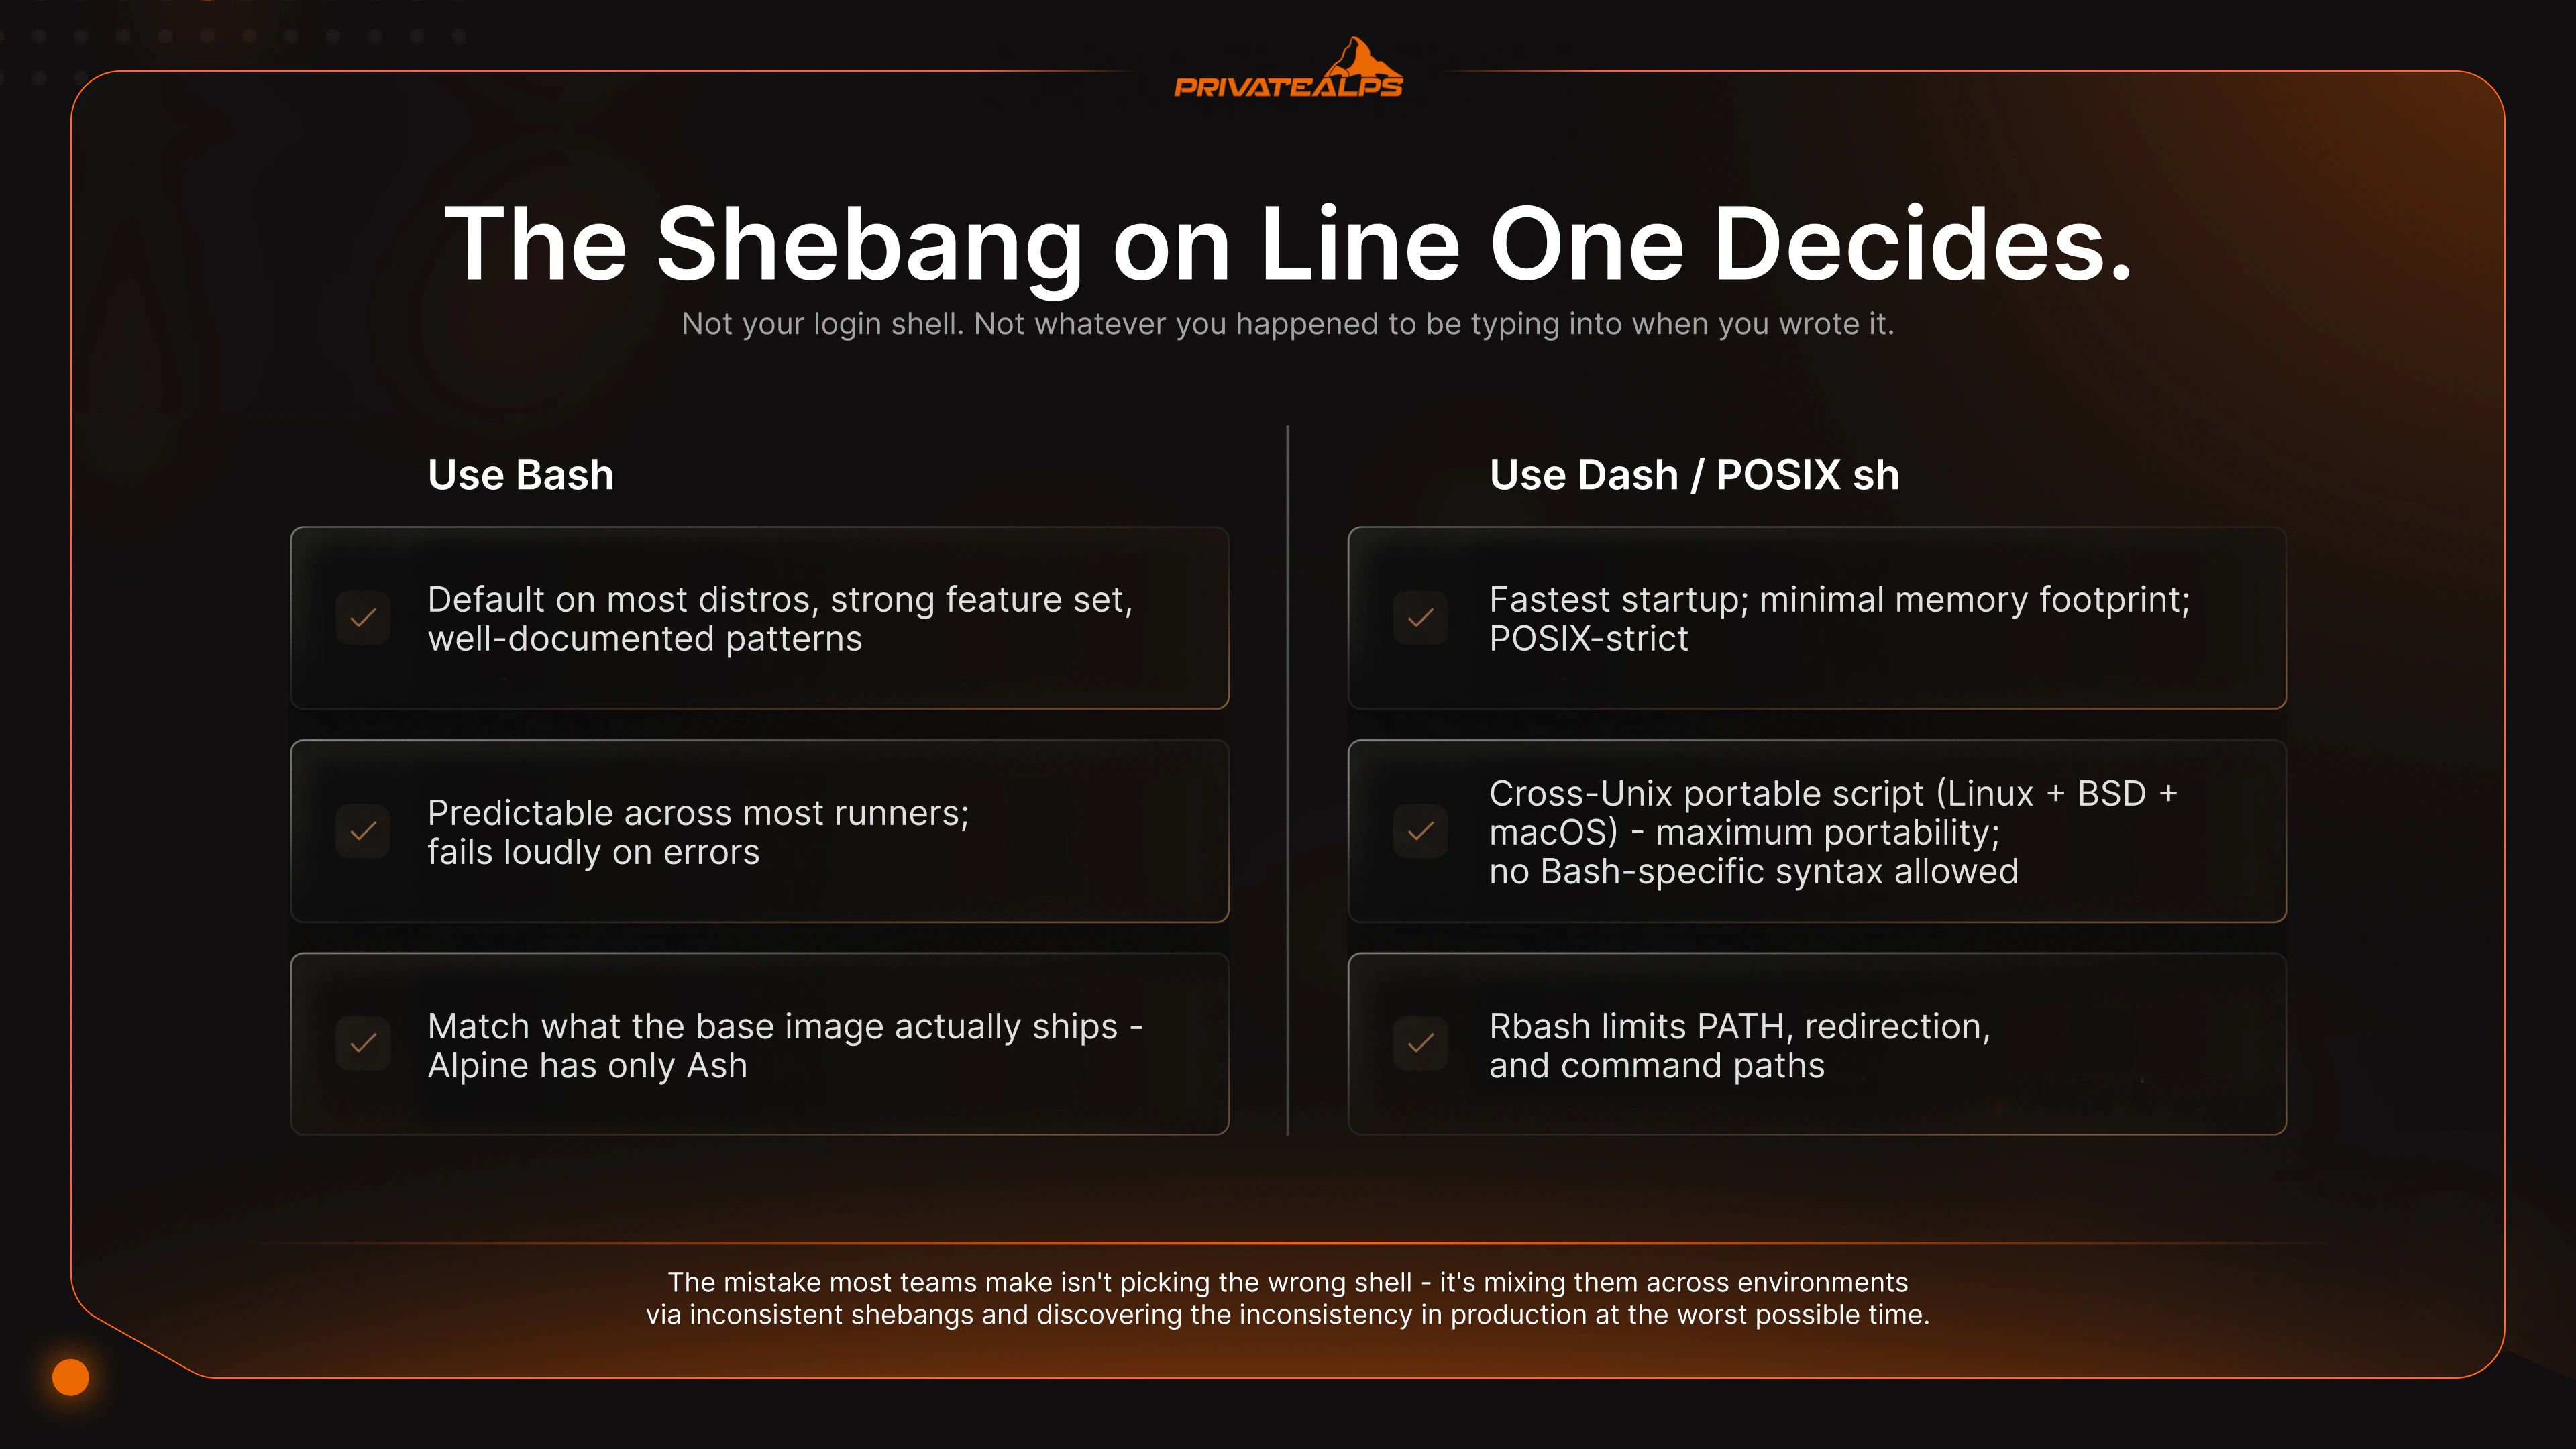
No existe una shell universalmente correcta. Existe la shell que encaja con el trabajo. Scripts frente a sesiones interactivas. Portabilidad frente a funcionalidades. Un servidor frente a una flota. Cada caso tiene una respuesta distinta. Bash es la opción segura por defecto para la mayoría de scripts de servidor. Dash es lo que necesitas cuando la velocidad de arranque sí se convierte en un factor relevante. POSIX sh sirve para scripts que tengan que sobrevivir a un traslado a BSD o macOS en el futuro. El error que cometen la mayoría de los equipos no es elegir mal la shell, sino mezclarlas entre entornos con shebangs inconsistentes y descubrir la inconsistencia en producción, en el peor momento posible.
| Escenario | Shell recomendada | Motivo |
|---|---|---|
| Automatización general de servidores (cron, hooks de despliegue) | Bash | Predeterminada en la mayoría de distribuciones, con un conjunto sólido de funciones y patrones bien documentados. |
| Scripts de arranque, ExecStartPre de systemd, wrappers de init | Dash (/bin/sh) | Arranque más rápido; huella de memoria mínima; estrictamente POSIX. |
| Script portable entre Unix (Linux + BSD + macOS) | POSIX sh | Máxima portabilidad; no se permite sintaxis específica de Bash. |
| Estación de trabajo de desarrollo, uso interactivo diario | Zsh o Fish | Mejor autocompletado, resaltado de sintaxis y búsqueda en el historial. |
| Migración de scripts empresariales heredados (AIX, HP-UX) | Ksh | Compatibilidad nativa con el código fuente de ksh88/ksh93. |
| Cuenta de usuario con acceso restringido | rbash | Limita PATH, redirecciones y rutas de comandos; combínala con chroot. |
| Scripts de pipelines CI/CD | Bash con set -euo pipefail | Comportamiento predecible en la mayoría de runners; falla de forma visible ante errores. |
| Scripts ENTRYPOINT de contenedores | Bash o sh (según la imagen) | Usa lo que incluye realmente la imagen base: Alpine solo incluye Ash. |
La shell predeterminada de cualquier servidor no es fruto del azar, aunque lo parezca. En Ubuntu y Debian, la shell de inicio de sesión es Bash, pero /bin/sh es Dash. Esto significa que la misma línea de código puede hacer cosas completamente distintas según el intérprete que se invoque realmente. RHEL, Fedora y CentOS hacen que tanto /bin/sh como la shell de inicio de sesión apunten a Bash, con sh funcionando en modo POSIX. Los contenedores Alpine incluyen Ash y solo Ash, así que un script de Bash en una imagen Alpine falla en cuanto encuentra un array. La regla de portabilidad es breve: declara siempre el shebang, no des por hecho que /bin/sh es Bash y ejecuta ShellCheck antes de que nada llegue a un servidor que te importe.
Resumen
La shell de Linux se sitúa entre tú y el kernel. Si eliges mal, tus scripts se vuelven frágiles, los tiempos de arranque empiezan a crecer y tu postura de seguridad se degrada de maneras que nadie detecta hasta que algo se rompe. Entre los tipos de shell disponibles en Linux, Bash es la opción por defecto adecuada para la mayoría de scripts de servidor. Dash es a lo que debe apuntar /bin/sh en sistemas de la familia Debian donde la velocidad de arranque importa. POSIX sh es la apuesta segura cuando un script debe ejecutarse en un entorno que no controlas por completo. Y es el shebang de la primera línea el que decide qué intérprete ejecuta realmente el script, no tu shell de inicio de sesión ni la que tenías abierta cuando lo escribiste. Si fallas en esa parte, acabarás dedicando una tarde de sábado a depurar un script que funcionaba perfectamente el día anterior.
Si quieres control total de la capa de la shell (acceso root, cambiar de shell sin restricciones, ejecutar chsh como quieras, configurar auditd como lo necesites o ajustar los parámetros del kernel), ahí es donde una VPS Linux con control de nivel bare metal se justifica. PrivateAlps te lo ofrece, alojado en Suiza bajo la revDSG, algo que importa bastante si te preocupa dónde están físicamente tus datos privatealps.net.
Preguntas frecuentes
¿Qué es una shell en Linux?
Una shell en Linux es el programa que toma lo que escribes y lo convierte en algo que el kernel puede ejecutar. Se sitúa entre el espacio de usuario y el espacio del kernel. Tú hablas con la shell, y la shell habla con el kernel. Sin ella, no hay forma de controlar el sistema operativo mediante texto: tendrías un kernel y ninguna manera real de pedirle algo.
¿Cuáles son los distintos tipos de shell en Linux?
Las shells de línea de comandos que de verdad te encontrarás son Bash, Dash, Zsh, Fish, Ksh y la familia Csh. Entre los distintos tipos de shell disponibles, las compatibles con POSIX (Bash, Dash, Ksh y sh) sirven para scripts portables. Fish y Csh no lo son. Esta misma lista también cubre los tipos de shell históricos de Unix, ya que Bash, Ksh y la familia Csh surgieron originalmente en sistemas Unix antes de llegar a Linux. GNOME Shell y KDE Plasma también se llaman shells, pero pertenecen a otra categoría: se ocupan de ventanas y sesiones de inicio de sesión, no de ejecutar comandos.
¿Cuál es la diferencia entre sh y Bash?
sh es el estándar POSIX, con un conjunto mínimo de funciones y centrado, por encima de todo, en la portabilidad. Bash es un superconjunto que añade arrays, [[ ]], sustitución de procesos, edición con readline y otras utilidades útiles. Pero aquí está la trampa en la que caen muchas personas: en Debian y Ubuntu, /bin/sh es un enlace simbólico a Dash. Si escribes un script con #!/bin/sh y usas algo exclusivo de Bash, se ejecutará en Dash y fallará. Aunque Bash esté instalado y disponible en el equipo, lo que decide es el shebang.
¿Qué shell es la mejor para programar scripts en servidores Linux?
Bash para la automatización general. Está en todas partes y hay un ejemplo funcional para casi cualquier cosa que quieras hacer. Dash (/bin/sh) para scripts de arranque y ayudantes de unidades de systemd, donde la velocidad de inicio sí se nota en las mediciones. Lo que conviene evitar activamente es mezclar sintaxis de Bash con #!/bin/sh en distribuciones de la familia Debian: ese es el script que funciona en un equipo y, en el siguiente, hace en silencio lo incorrecto.
¿Cómo compruebo qué shell estoy usando en Linux?
echo $SHELL muestra tu shell de inicio de sesión predeterminada, según /etc/passwd. echo $0 o ps -p $$ muestran lo que se está ejecutando exactamente en este momento. Pueden no coincidir: por ejemplo, si estás en una sesión de Bash que iniciaste a mano dentro de un inicio de sesión de Zsh. Para ver qué shells están instaladas y permitidas como shell de inicio de sesión en el sistema, consulta /etc/shells.
¿Cuál es la diferencia entre una shell y un terminal?
El terminal (gnome-terminal, iTerm2, xterm, Alacritty o el que uses) es la aplicación que dibuja la ventana y gestiona el teclado y la pantalla. La shell es el programa que se ejecuta dentro de él e interpreta los comandos que escribes. El terminal gestiona la entrada y salida; la shell gestiona la lógica. El mismo proceso de Bash se comporta exactamente igual en un xterm básico que en un terminal con tipografías y ligaduras personalizadas.
¿Es Fish adecuada para servidores de producción?
Fish es excelente en el uso interactivo. Pero es deliberadamente no POSIX, lo que significa que los scripts escritos en Fish no son portables: no puedes llevarlos a un entorno Bash y esperar que funcionen. Así que, como shell de inicio de sesión personal en un servidor, adelante, si te gusta su experiencia de uso. Pero tu automatización real debe escribirse en Bash o POSIX sh. No dejes que la sintaxis de Fish se cuele en scripts que otras personas o sistemas vayan a ejecutar más adelante.
¿Qué es una shell restringida (rbash) y cuándo conviene usarla?
rbash es Bash con los frenos puestos. El usuario no puede cambiar PATH, no puede redirigir la salida, no puede ejecutar nada que contenga / en la ruta y no puede modificar variables marcadas como readonly. Es útil para cuentas de usuario con acceso limitado en servidores multiusuario, o para cuentas de servicio técnico con una tarea concreta. Conviene decirlo con claridad, eso sí: rbash por sí sola no es una barrera de seguridad real. Hay personas que la eluden a través de vim, awk u otras herramientas integradas que permiten abrir una shell. Si de verdad quieres mantener a alguien confinado, combínala con aislamiento mediante chroot o contenedores.
