



¿Qué es una VPN y cómo funciona? Guía completa
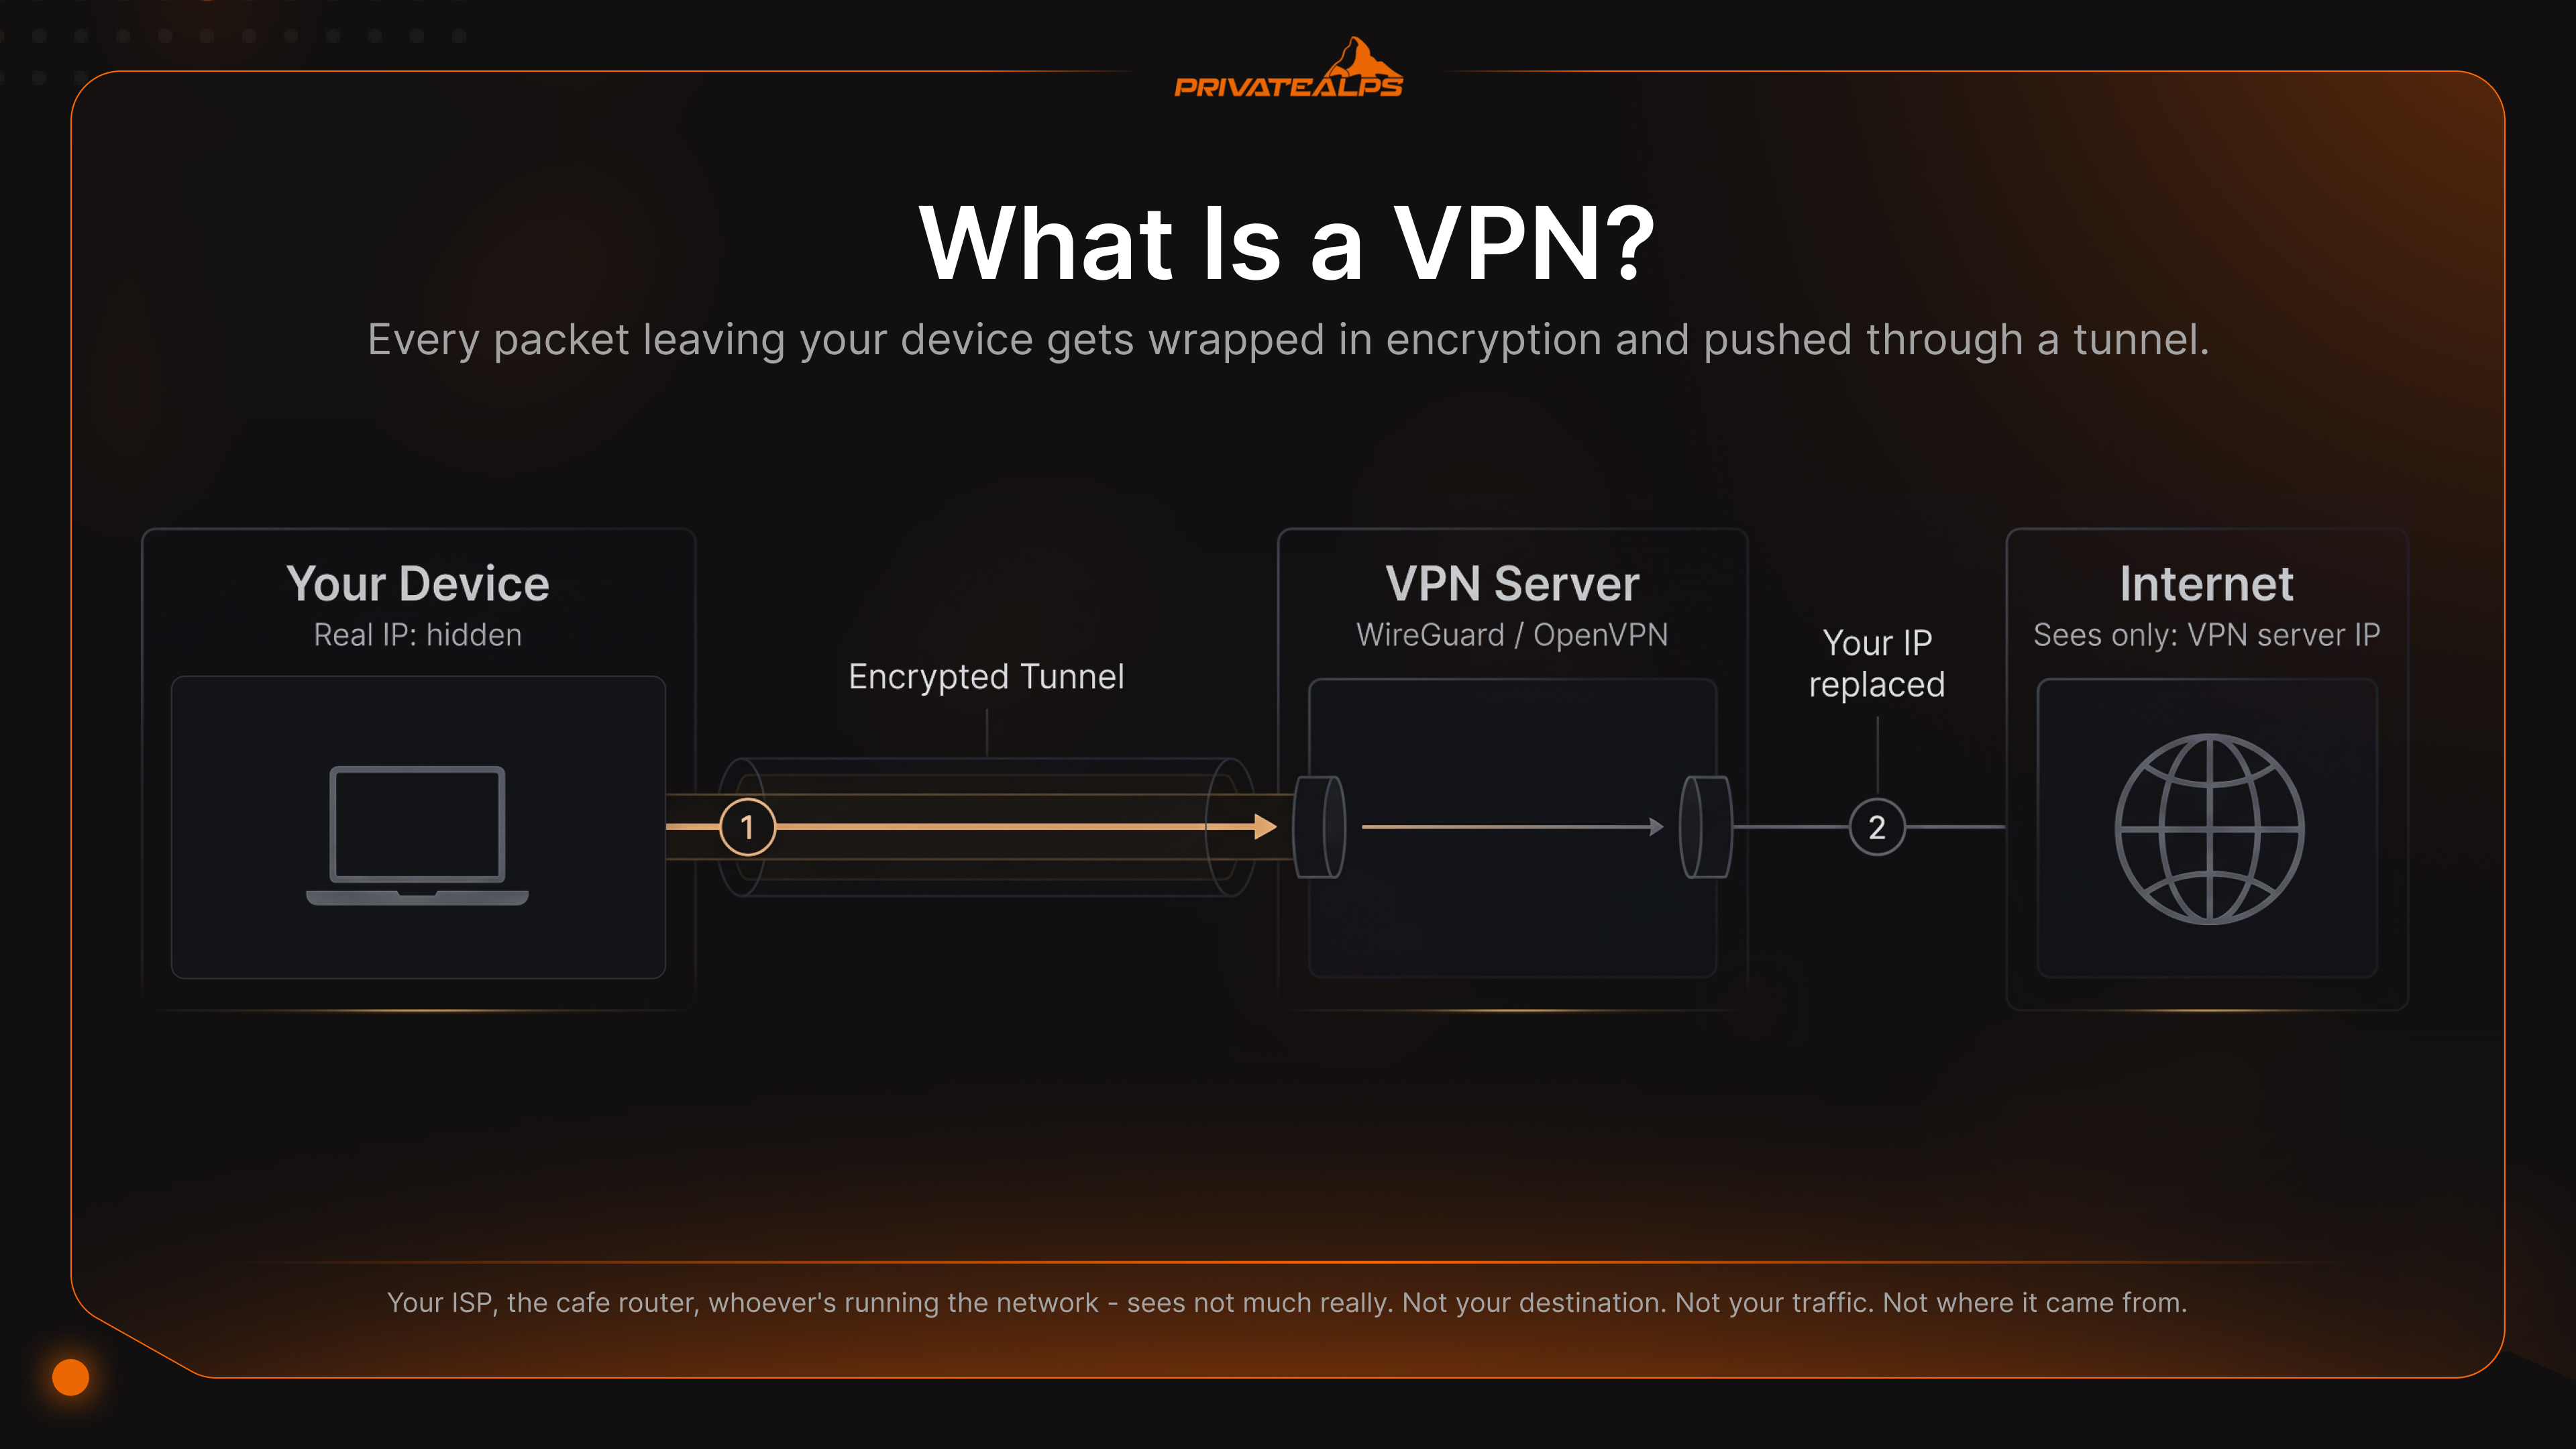
La versión corta, para empezar. Una VPN (red privada virtual) es un túnel cifrado entre tu dispositivo y un servidor remoto. Oculta tu IP y protege tu tráfico de quien esté mirando la red intermedia. En cuanto a cómo funciona una VPN: tu dispositivo cifra cada paquete, lo envía a un servidor VPN y ese servidor reenvía el tráfico ya descifrado usando su propia IP. Así que la web que cargas, tu proveedor de internet y el router de la cafetería no te ven a ti. Solo ven el servidor.
Esto no es una entrada de glosario. Es el tipo de explicación que te gustaría que te diera un compañero en una pizarra. Al terminar sabrás qué ocurre realmente dentro del túnel, las diferencias entre WireGuard, OpenVPN e IKEv2 (y qué protocolos antiguos deberían haberse retirado hace diez años), ocho situaciones en las que una VPN resuelve un problema real y, lo que casi todas las guías de la primera página omiten, los casos en los que definitivamente no ayuda. El mercado global de VPN supera con holgura los decenas de miles de millones de dólares en 2026 y sigue creciendo a tasas anuales de dos dígitos, impulsado sobre todo por el teletrabajo y el creciente cansancio con la privacidad.
Aquí va la parte incómoda. Mucha gente que paga una VPN cada mes no tiene una idea real de lo que está pagando. Así que lo digo desde el principio: una VPN es una capa dentro de un conjunto de medidas de privacidad. Solo una. Si pasas por alto eso, el resto de esta guía no podrá salvarte de tus propias suposiciones.
Resumen con IA
Marco rápido. Una VPN es un software que cifra tu tráfico de internet y lo hace pasar por un servidor remoto, sustituyendo tu IP real por la del servidor. Básicamente hay dos tipos: los servicios de VPN para consumidores a los que te suscribes (NordVPN, Mullvad, ProtonVPN) y las VPN corporativas que las empresas usan para el acceso remoto o para conectar oficinas. Ambas se apoyan en el cifrado AES-256 o ChaCha20-Poly1305. Las dos siguen siendo, en 2026, imposibles de descifrar en la práctica.
Algunas cosas que todo usuario debería saber desde el principio:
- AES-256: cifrado simétrico estándar de la industria. ChaCha20-Poly1305 es la alternativa moderna.
- WireGuard: el protocolo actual más rápido. Unas 4.000 líneas de código frente a unas 70.000 de OpenVPN.
- Un kill switch bloquea todo el acceso a internet si el túnel VPN se cae. Es una función imprescindible.
- La política de no registros significa que el proveedor no guarda registros de conexión. Solo tiene valor cuando un tercero independiente la ha auditado.
- El split tunneling enruta a través de la VPN solo las aplicaciones que elijas. Todo lo demás sigue por la conexión abierta.
- Una VPN no te hace anónimo: la huella digital del navegador, las cookies y las cuentas con sesión iniciada siguen identificándote de todos modos.
- Las VPN autoalojadas (WireGuard en tu propio servidor) eliminan por completo la necesidad de confiar en un proveedor.
¿Qué es una VPN?
Una VPN es una conexión cifrada entre tu dispositivo y un servidor en el que confías. Cada paquete que sale de tu dispositivo se envuelve en cifrado y se envía por un túnel que la red local no puede leer. Al otro lado, el servidor quita ese cifrado, sustituye tu IP por la suya y lo envía a internet público. Todos los que están fuera del túnel (tu proveedor de internet, el router de la cafetería, quien gestione la red) ven... bastante poco, la verdad. No ven tu destino. No ven tu tráfico. No ven de dónde procede.
La expresión «red privada virtual» empezó describiendo enlaces corporativos privados construidos sobre infraestructura pública. Es territorio de la RFC 2764. Las VPN para consumidores tomaron esa misma idea y la aplicaron a particulares en internet abierta. La parte «virtual»: no hay un cable dedicado. La parte «privada»: el aislamiento lo hace la criptografía.
Se confunden constantemente las VPN, los proxies y Tor. Conviene un mapa rápido de qué es cada cosa:
| Herramienta | Qué cifra | Oculta la IP | Velocidad | Modelo de confianza |
|---|---|---|---|---|
| VPN | Todo el tráfico a nivel de sistema operativo, en un túnel cifrado | Sí | Rápida (pérdida del 5–20 %) | Confías en un proveedor |
| Proxy HTTP/SOCKS | Solo el tráfico de la aplicación configurada; a menudo sin cifrar | Sí (por aplicación) | Rápido | Confías en un proveedor |
| Tor | Tres capas de cifrado anidadas a través de retransmisores voluntarios | Sí | Lenta (alta latencia) | Distribuido; ningún actor único conoce origen y destino a la vez |
| Solo HTTPS | El contenido de la aplicación hacia un sitio web concreto | No | La más rápida | Confías en el certificado TLS del sitio |
Un proxy SOCKS5 en tu navegador oculta lo que envía el navegador y nada más. El sistema operativo sigue comunicándose. Las aplicaciones en segundo plano siguen comunicándose. Las consultas DNS siguen filtrándose por un lado. Una VPN actúa en un nivel inferior y captura todo ese tráfico. Tor va más lejos en anonimato con tres saltos cifrados, pero lo pagas en velocidad, y mucho. ¿Quieres ver contenido en streaming a través de Tor? Ni lo intentes.
¿Cómo funciona una VPN?
Respuesta rápida, primero. Una VPN realiza un intercambio de claves criptográfico con un servidor remoto, acuerda una clave simétrica compartida, crea una interfaz de red virtual en tu dispositivo y, después, enruta cada paquete saliente por esa interfaz dentro de un sobre cifrado. El servidor desenvuelve cada paquete y lo reenvía. Aquello a lo que te conectas solo ve la IP del servidor. Nunca la tuya.
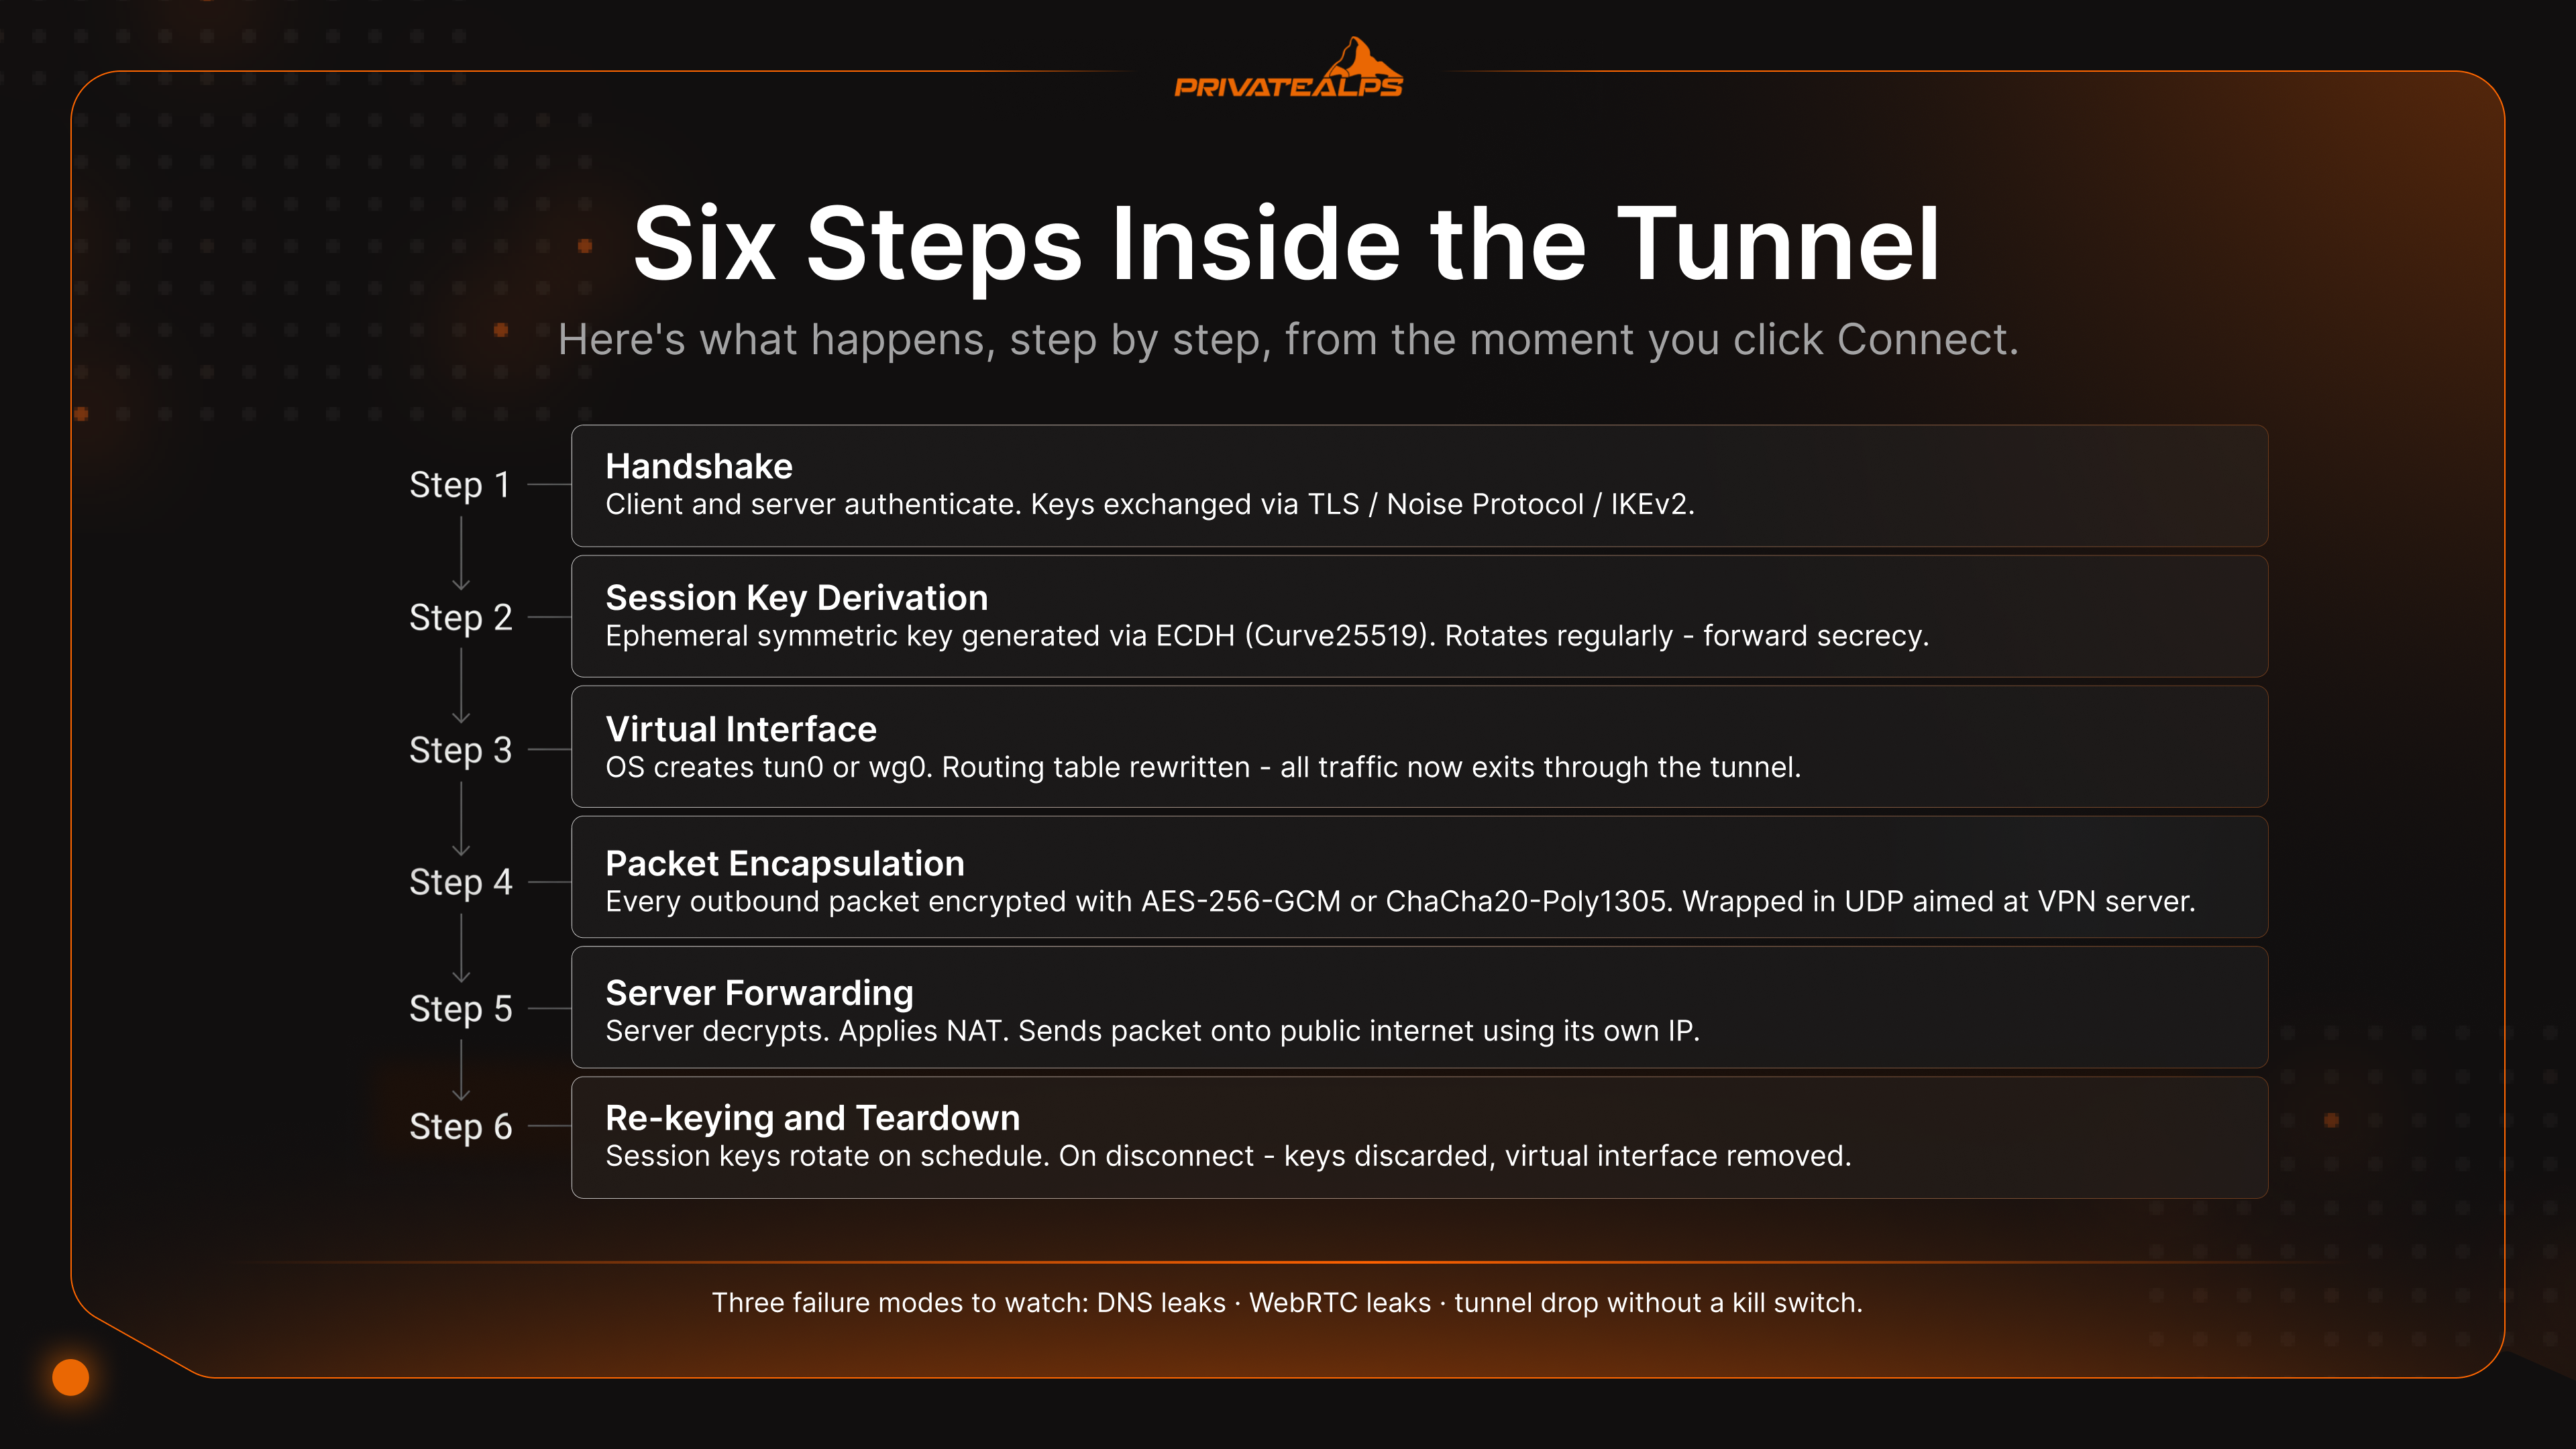
Esto es lo que ocurre, paso a paso, desde el momento en que pulsas Conectar:
- Negociación inicial (handshake). Cliente y servidor se autentican mutuamente e intercambian claves. OpenVPN usa TLS para esto. WireGuard usa el Noise Protocol Framework. IKEv2 tiene su propio mecanismo. Los certificados o las claves públicas hacen el trabajo pesado en la identificación.
- Derivación de la clave de sesión. Se genera una clave simétrica efímera mediante Diffie-Hellman sobre curvas elípticas, normalmente con Curve25519. Esa clave cifra tus datos reales y se renueva con regularidad, lo que da el secreto hacia delante (forward secrecy).
- Interfaz virtual. Tu sistema operativo crea un adaptador de red virtual (
tun0owg0en Linux, un adaptador TAP/TUN en Windows) y reescribe la tabla de enrutamiento para que la puerta de enlace predeterminada apunte a esta nueva interfaz. - Encapsulado de paquetes. Cada paquete IP saliente se cifra con AES-256-GCM o ChaCha20-Poly1305 y después se envuelve en un paquete UDP dirigido al servidor VPN.
- Reenvío por el servidor. El servidor descifra. Aplica NAT. Envía el paquete a internet público con su propia IP. El tráfico de retorno sigue el mismo camino, pero en sentido inverso.
- Renovación de claves y cierre. Las claves de sesión rotan según un calendario. Cuando te desconectas, las claves se descartan y la interfaz virtual se desactiva con ellas.
Tres fallos importan mucho más que cualquier detalle de los protocolos. Las fugas de DNS: tus consultas de dominio van al resolutor de tu proveedor en lugar de pasar por el túnel. Son fáciles de detectar en dnsleaktest.com.
Las fugas de WebRTC: tu navegador entrega la IP real a un par remoto aunque la VPN esté activa en segundo plano. El kill switch es tu red de seguridad frente a ambos. Si el túnel se cae, el cortafuegos bloquea todo el tráfico que no sea de la VPN hasta que la conexión se recupere. Sin esa función, una reconexión breve puede bastar para exponer tu IP real a todas las sesiones activas que tengas abiertas en ese momento.
¿Qué es un protocolo VPN?
Definición directa. Un protocolo VPN es el conjunto de reglas que define cómo el cliente y el servidor negocian las claves, cifran los datos y estructuran los paquetes. La elección del protocolo determina directamente la velocidad, la seguridad, la fiabilidad en el móvil y las redes que la VPN puede atravesar. Todavía circulan seis protocolos en 2026, pero solo tres merecen un despliegue nuevo.
| Protocolo | Lanzamiento | Cifrado | Velocidad | Compatibilidad | Mejor para |
|---|---|---|---|---|---|
| WireGuard | 2016 (en el kernel: 2020) | ChaCha20-Poly1305 | La más rápida (pérdida de rendimiento de ~10–15 %) | Todos los sistemas operativos principales | Opción predeterminada para configuraciones nuevas |
| OpenVPN | 2001 | AES-256-GCM (configurable) | Moderada (~20–30 % en UDP, ~50 % o más en TCP) | Universal, incluidos routers y cortafuegos | Redes restrictivas; máxima compatibilidad |
| IKEv2/IPsec | 2005 | AES-256 | Rápida | Nativo en iOS, macOS y Windows | Dispositivos móviles que alternan entre Wi-Fi y datos móviles |
| L2TP/IPsec | 1999 | AES-256 (mediante IPsec) | Lenta (doble encapsulado) | Integrado en la mayoría de los sistemas operativos | Solo sistemas heredados; evitar en despliegues nuevos |
| SSTP | 2008 | AES-256 sobre TLS | Moderada | Centrado en Windows | Entornos corporativos con Windows |
| PPTP | 1996 | MPPE/RC4: roto | Rápido pero inseguro | Heredado | No usar bajo ninguna circunstancia |
PPTP merece una advertencia que casi todas las tablas de protocolos omiten. Quedó criptográficamente roto ya en 2012, cuando los investigadores demostraron que la autenticación MS-CHAPv2 de PPTP puede reducirse a una única clave DES, recuperable en menos de 24 horas con hardware convencional. Microsoft publicó ese mismo año el aviso de seguridad 2743314, en el que básicamente lo reconocía. Aun así, algunos servicios siguen ofreciendo PPTP. Quien lo hace ofrece un túnel que un atacante puede descifrar sin conexión, con todo el tiempo del mundo. Trátalo como el WEP de las redes inalámbricas: una curiosidad histórica, nunca una opción de despliegue.
Para todo lo demás, la lógica no es complicada. WireGuard por defecto. Su base de código, definida en su documento técnico, ronda las 4.000 líneas, lo bastante pequeña como para que un solo ingeniero pueda auditarla de principio a fin. La criptografía ha sido verificada formalmente. OpenVPN cuando el tráfico UDP de WireGuard está bloqueado: cortafuegos corporativos restrictivos, redes de hoteles, países con censura elevada. OpenVPN puede funcionar sobre TCP en el puerto 443 y parecer HTTPS normal para cualquiera que inspeccione el tráfico. IKEv2/IPsec para teléfonos. Su reconexión rápida tras un cambio de red supera a cualquier otro protocolo cuando alternas entre Wi-Fi y datos móviles diez veces por hora.
¿Para qué sirve una VPN?
Básicamente, ocho casos concretos. Se agrupan en dos bloques: protección en redes hostiles y saltarse los bloqueos a nivel de red. Cada uno tiene un «qué resuelve» y un «qué no resuelve», igual de claros. Esa segunda columna falta en casi todas las guías de la primera página de resultados.
| Caso de uso | Tipo de usuario | Lo que resuelve la VPN | Lo que no resuelve la VPN |
|---|---|---|---|
| Protección en Wi-Fi público | Viajeros, teletrabajadores | Ataques de intermediario (man-in-the-middle) en el Wi-Fi de hoteles o cafeterías | Un dispositivo comprometido, una extensión maliciosa del navegador |
| Teletrabajo | Empleados | Acceso cifrado a la intranet corporativa y a las aplicaciones internas | Phishing, contraseñas débiles, credenciales filtradas |
| Saltarse restricciones geográficas | Usuarios de streaming | Catálogos de Netflix, Disney+ y BBC iPlayer bloqueados por región | Los proveedores de streaming bloquean activamente las IP de centros de datos conocidos; no todos los servidores funcionan |
| Rastreo por parte del ISP | Usuarios preocupados por la privacidad | Visibilidad del ISP sobre los dominios visitados y las consultas DNS | Google, Meta y otras cuentas con sesión iniciada siguen rastreándote |
| Elusión de la censura | Usuarios en regiones con restricciones | Inspección profunda de paquetes (DPI) y bloqueos básicos | Una DPI agresiva puede detectar las firmas de la VPN; hace falta ofuscación |
| P2P / torrents | Usuarios que comparten archivos | Expone la IP del par ante el enjambre | Responsabilidad legal si el contenido tiene copyright; identificación a nivel de cuenta |
| Trabajo de desarrollo / administración de sistemas | Ingenieros | Cifra el tráfico SSH y de administración en redes no confiables | Configuración incorrecta del servidor, robo de credenciales |
| Conectividad entre sedes | Empresas | Conecta dos oficinas mediante IPsec sin líneas dedicadas | Fiabilidad de la WAN, seguridad en la capa de aplicación |
La fila de las restricciones geográficas merece una nota que la mayoría de artículos pasan por alto. Las plataformas de streaming usan sistemas de detección que marcan los rangos de IP de centros de datos de VPN conocidos. Si caes en uno de esos rangos marcados, aparece el temido aviso de «VPN detectada» que todos hemos visto alguna vez.
Las VPN de consumo de pago responden manteniendo grupos de servidores más pequeños optimizados para streaming y rotándolos constantemente. Es un juego del gato y el ratón, básicamente: una carrera armamentística que nunca termina de resolverse. Por eso algunos servidores funcionan con Netflix US y otros no, incluso con el mismo proveedor y el mismo día.
El punto clave: una VPN cifra el tráfico y cambia tu IP aparente. Y eso es todo. No parchea tu software, no gestiona tus contraseñas y no oculta la huella digital de tu navegador. Es una capa más junto con HTTPS, el cifrado de disco completo, la autenticación multifactor, un gestor de contraseñas y una buena higiene de actualizaciones. ¿Tratar la VPN como la solución completa? Es el error de privacidad más común que existe, y también el más caro cuando termina pasando factura.
¿Qué es un servicio VPN frente a VPN como servicio?
Cuatro modelos operativos se meten en el mismo saco bajo el nombre de «VPN», y las diferencias importan a la hora de elegir. Los servicios de consumo y las pasarelas corporativas se venden a compradores completamente distintos. VPN como servicio (VPNaaS) es el modelo en la nube que usan las empresas. La VPN autoalojada es lo que construyen los usuarios técnicos cuando quieren eliminar de forma definitiva la necesidad de confiar en un proveedor.
| Modelo | Quién gestiona la infraestructura | Control de registros | Ideal para |
|---|---|---|---|
| VPN de consumo | Proveedor (Mullvad, ProtonVPN, NordVPN) | Confías en la política de no registros del proveedor | Particulares, viajeros, privacidad ocasional |
| VPN corporativa de acceso remoto | Tu departamento de TI (Cisco AnyConnect, Palo Alto GlobalProtect) | Tu organización controla todos los registros | Empleados que se conectan a aplicaciones internas |
| VPNaaS (en la nube) | Proveedor cloud (AWS Client VPN, Cloudflare WARP / Zero Trust) | El proveedor controla los registros, configurables por inquilino | Empresas que quieren desplegar por API |
| VPN autoalojada | Tú, en tu propio VPS o servidor dedicado | Controlas los registros por completo | Máxima privacidad, usuarios técnicos |
Un servicio de VPN de consumo te vende ancho de banda en servidores compartidos que gestiona el proveedor. La promesa de privacidad depende por completo de la afirmación de no registrar datos. Y esa afirmación solo vale algo cuando una parte externa la ha auditado de verdad. La firma de seguridad Cure53, con sede en Berlín, publica los informes de pentest que realiza. La infraestructura de Mullvad ha sido auditada allí en varias ocasiones, y KPMG auditó de forma independiente la arquitectura TrustedServer de ExpressVPN. ¿Una afirmación de no registros sin auditoría? Eso es publicidad, no ingeniería.
Una VPN corporativa de acceso remoto es lo que gestiona el equipo de TI de tu empresa. Instalas el cliente (Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server, el que prefieras), te autenticas y estás dentro de la intranet de la empresa. La organización conserva los registros porque tiene que hacerlo. La respuesta a incidentes depende de ellos.
VPNaaS es la misma idea, pero entregada como servicio en la nube. AWS Client VPN. Cloudflare WARP. Zscaler Private Access. Permiten a una empresa desplegar infraestructura VPN a través de APIs sin tener que preocuparse por el hardware de las pasarelas. El comprador es el departamento de TI. El usuario final casi nunca nota la diferencia.
Una VPN autoalojada ejecuta WireGuard u OpenVPN en un servidor que alquilas o que posees por completo. Tú tienes las claves. Tú escribes la configuración. Decides qué se registra, si es que se registra algo. Es el único modelo en el que la confianza en el proveedor no forma parte del modelo de amenazas. Tú eres el proveedor.
Cómo usar una VPN
La forma más rápida de empezar a usar una VPN es la más aburrida: instalar una aplicación de consumo, iniciar sesión y pulsar conectar. Para la mayoría de personas, eso es todo. Tres vías de despliegue cubren prácticamente todos los casos, más una vía adicional que protege a la vez todos los dispositivos de tu red. Así puedes usar una VPN en cada una sin estropearla.
Opción 1: VPN de consumo en escritorio
- Elige un proveedor que tenga una auditoría independiente de no registros y un informe de transparencia publicado.
- Descarga la aplicación oficial solo desde la web del proveedor, nunca desde un sitio de descargas de terceros.
- Antes de tu primera conexión, inicia sesión y abre la configuración de la aplicación.
- Activa el kill switch (a veces aparece como «bloqueo de red» o «protección de Internet»).
- Configura el protocolo en WireGuard, salvo que tu red lo bloquee. Si es así, cambia a OpenVPN sobre TCP/443.
- Pulsa conectar. Después, comprueba tu nueva IP en
ipleak.nety confirma que no hay fuga de DNS.
Opción 2: App móvil (iOS / Android)
- Instala la aplicación oficial desde App Store o Google Play y confirma que el nombre del desarrollador coincide con el de la web del proveedor.
- Cuando se te pida, concede el permiso de configuración de VPN; es lo que permite a la app crear un túnel para todo el sistema.
- En la configuración, activa la conexión automática en redes Wi-Fi no confiables. Los teléfonos cambian de red constantemente, y esto evita que te quedes sin protección en algún punto de acceso de una cafetería.
- Revisa que el kill switch esté activado: en Android se llama «VPN siempre activa» y en iOS, «Conectar a demanda».
Opción 3: WireGuard autoalojado en un VPS
- Genera un par de claves del servidor con
wg genkey | tee privatekey | wg pubkey > publickey. - Crea
/etc/wireguard/wg0.confcon la clave privada del servidor, el puerto de escucha (por defecto51820) y un bloque[Peer]por cliente con la clave pública de cada cliente y su IP de VPN asignada. - Activa el reenvío de IPv4 (
sysctl net.ipv4.ip_forward=1) y añade una regla NAT eniptablespara que el tráfico de los clientes salga enmascarado por la interfaz pública del servidor. - Levanta el túnel con
wg-quick up wg0y actívalo al arrancar mediantesystemd. - Genera una configuración para el cliente (la app móvil de WireGuard puede escanearla como código QR), conéctate y verifica con
wg show.
Opción 4: VPN a nivel de router
Instalar una VPN en el router protege todos los dispositivos de la red sin necesidad de clientes en cada uno. Resulta útil para smart TV y dispositivos IoT que no tienen soporte VPN nativo. La configuración típica usa firmware DD-WRT u OpenWRT con un cliente OpenVPN o WireGuard. El inconveniente: el rendimiento está limitado por la CPU del router. La mayoría de routers domésticos solo pueden mantener entre 50 y 150 Mbps con OpenVPN, incluso con una línea gigabit. Sobre todo los routers baratos.
Cómo verificar la conexión: sea cual sea la vía que elijas, comprueba tres cosas justo después de conectarte. La IP pública en whatismyipaddress.com. Las fugas de DNS en dnsleaktest.com. Las fugas de WebRTC en browserleaks.com/webrtc. Si alguna de ellas muestra tu ISP doméstico, el túnel está mal configurado en algún punto. Una VPN autoalojada en un VPS suizo también te da una capa jurisdiccional adicional: con la Ley Federal suiza de Protección de Datos revisada (revDSG), no existe ninguna obligación general de conservación de datos que te obligue a registrar el tráfico de tus propios clientes.
Limitaciones de la VPN: lo que una VPN no puede hacer
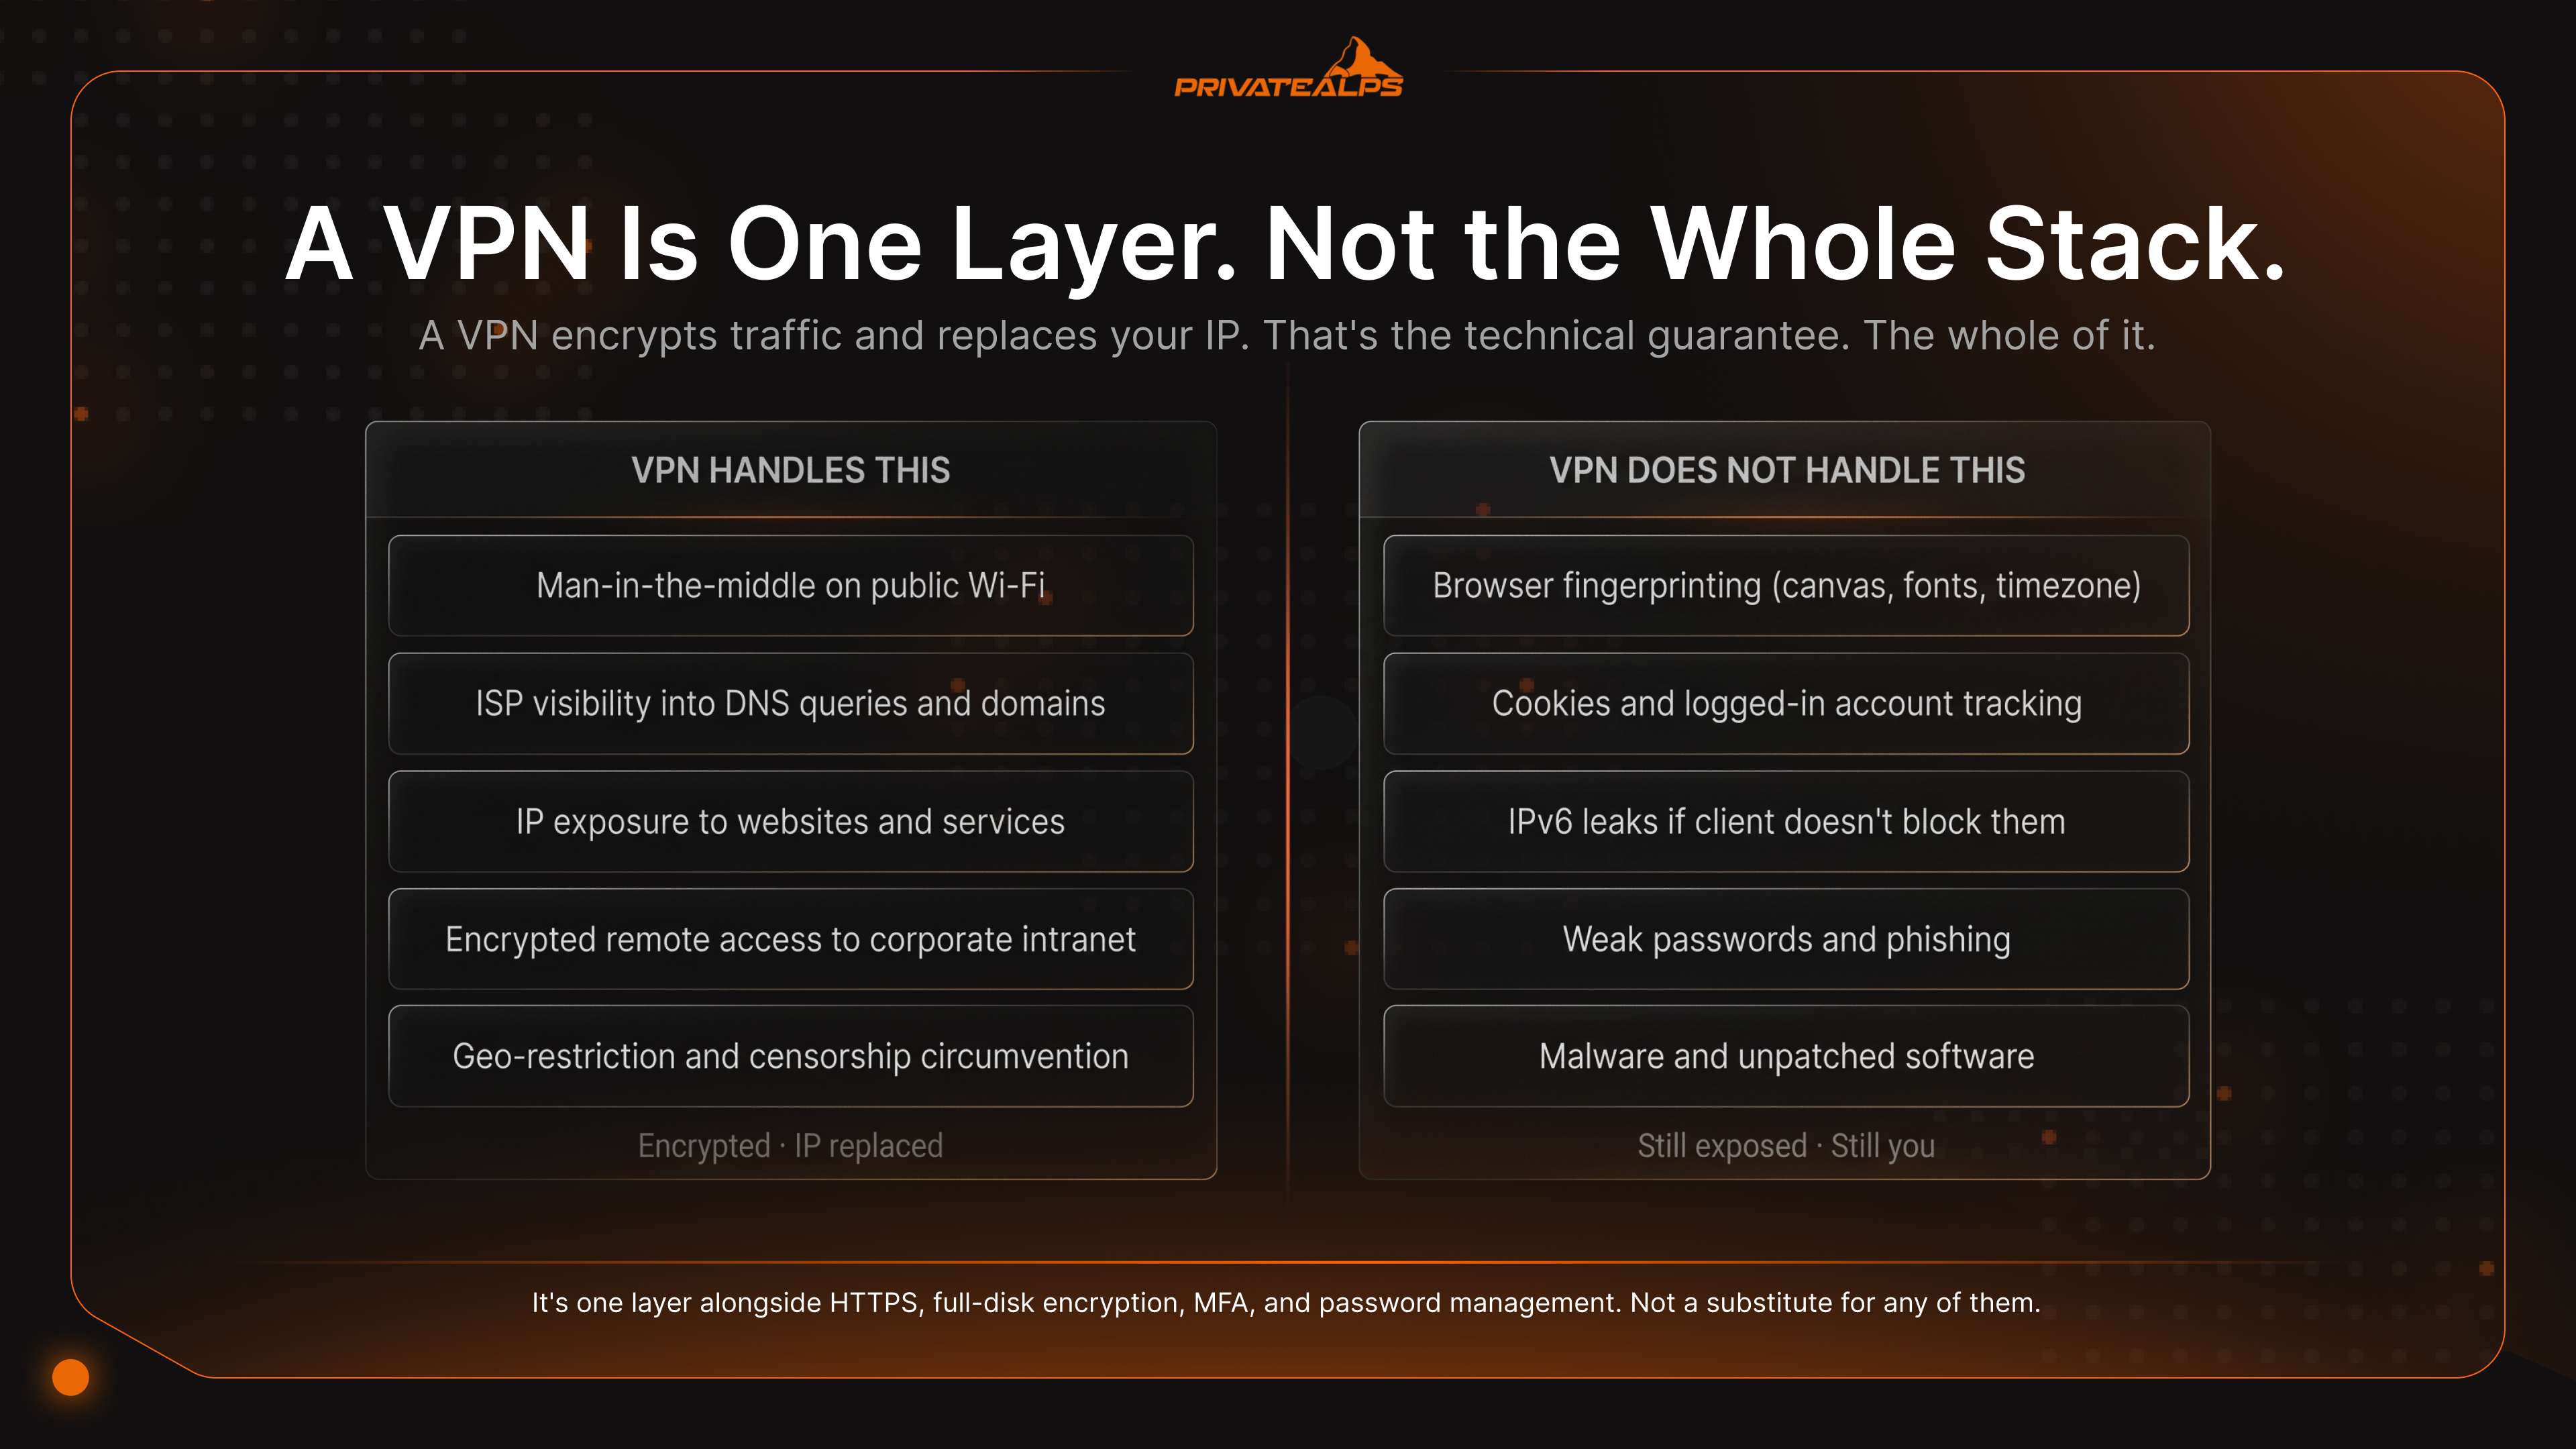
Una VPN cifra el tráfico y sustituye una IP. Esa es la garantía técnica, y es todo. Casi cualquier otro beneficio de privacidad que se atribuye a las VPN depende de lo que decida hacer el proveedor o, sencillamente, no es real. Es la sección que la mayoría de páginas de marketing de VPN omiten, y la que los usuarios más necesitan.
Una VPN no equivale a anonimato. Tu proveedor ve lo que antes veía tu ISP. Lo registra, o está obligado a conservarlo, y la protección se derrumba en ese mismo momento. La huella digital del navegador sigue identificándote. Canvas, WebGL, las fuentes instaladas, la resolución de pantalla y la zona horaria se combinan en una huella que sobrevive a cualquier cambio de IP. Las cookies y las cuentas con sesión iniciada ignoran por completo la VPN. En cuanto inicias sesión en Google o Facebook, la IP deja de importar. Ahora tu cuenta es el identificador. Las fugas de IPv6 evitan el túnel. Si el cliente no bloquea el tráfico IPv6 y tu red lo admite, la dirección IPv6 original puede filtrarse fuera de la VPN. Las fugas de WebRTC exponen IP locales. Se puede engañar a los navegadores para que revelen la IP real mediante peticiones STUN. Desactiva WebRTC o usa una extensión que lo bloquee. La reducción de velocidad es real e inevitable. Las pruebas de rendimiento independientes muestran de forma constante pérdidas de rendimiento de entre el 15 y el 20 % en WireGuard, entre el 20 y el 25 % en OpenVPN sobre UDP y más del 50 % en OpenVPN sobre TCP, según la ruta y la carga del servidor. Espera esto con cualquier proveedor. La jurisdicción forma parte del modelo de amenazas.* Los proveedores de países de Five Eyes o Fourteen Eyes pueden recibir requerimientos legales y órdenes de silencio. Suiza e Islandia quedan fuera de esas alianzas.
Lo que suma esta lista: una VPN es un componente, no una solución completa de privacidad. Quien se tome en serio la privacidad combina la VPN con un navegador reforzado (desactivar WebRTC, bloquear cookies de terceros), una identidad separada para las actividades sensibles y cierta disciplina sobre las cuentas en las que inicias sesión a través del túnel. La VPN se encarga de la capa de red. Lo demás depende de ti.
La VPN en redes: contexto corporativo y empresarial
En los entornos empresariales, una VPN es un patrón de arquitectura de red, no una aplicación de privacidad. La VPN corporativa sirve para extender la red interna de confianza hasta los equipos de los usuarios remotos y para conectar oficinas que no están en el mismo edificio. Dominan dos patrones:
| Aspecto | VPN de acceso remoto | VPN de sitio a sitio |
|---|---|---|
| Quién se conecta | Usuarios individuales desde portátiles o móviles | Dos redes (oficinas) conectadas de forma permanente |
| Protocolos típicos | OpenVPN, IKEv2/IPsec, SSL VPN | IPsec, GRE sobre IPsec, MPLS VPN de capa 3 |
| Gestión | Cuentas por usuario, MFA, certificados | Túnel siempre activo entre routers o cortafuegos |
| Escala | De cientos a miles de usuarios simultáneos | Pocos túneles, mucho ancho de banda agregado |
| Ejemplos | Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server | Cisco ASA a ASA, Fortinet FortiGate, Juniper SRX |
Una tercera variante, la SSL VPN o VPN sin cliente, funciona por completo dentro del navegador. El usuario se autentica en un portal y accede a las aplicaciones web internas sin instalar nada. Cisco AnyConnect Secure Mobility Client y Pulse Secure (ahora Ivanti) son los estándares empresariales históricos en este ámbito.
Para la WAN de nivel operador, la MPLS VPN de capa 3 mantiene separado el tráfico de cada cliente en una red troncal compartida del proveedor de servicios. Así es como las operadoras ofrecen conectividad privada a gran escala. Es un tipo de solución muy distinto de las VPN basadas en cifrado con las que los usuarios finales interactúan día a día.
¿Cuál es el gran cambio de arquitectura en 2026? La migración de la VPN tradicional a Zero Trust Network Access (ZTNA). La VPN tradicional concede a un usuario autenticado un acceso amplio a segmentos de red. ZTNA evalúa cada solicitud de forma individual (identidad, estado del dispositivo, contexto) y concede acceso solo a aplicaciones concretas, no a toda la subred. Gartner ha señalado este enfoque como una dirección estratégica para la arquitectura de seguridad empresarial. La mayoría de los grandes fabricantes (Cloudflare, Zscaler, Palo Alto Prisma) venden ya ZTNA junto con sus antiguas pasarelas VPN o en sustitución de ellas.
Cómo elegir una VPN: criterios clave
Siete criterios separan a los proveedores fiables de los que solo venden promesas. El más importante casi nunca aparece en las comparativas: la prueba bajo presión legal. Cualquiera puede afirmar que no guarda registros. La pregunta real es qué ocurrió cuando las autoridades llamaron a la puerta.
| Criterio | Por qué importa | Señal de alerta |
|---|---|---|
| Auditoría independiente de ausencia de registros | Demuestra que la política coincide con la implementación | «Sin registros» declarado por el propio proveedor, sin auditoría externa |
| Jurisdicción fuera de Five Eyes y Fourteen Eyes | Reduce la exposición a solicitudes de intercambio de inteligencia | Sede del proveedor en EE. UU., Reino Unido o Australia sin una arquitectura jurídica sólida |
| Compatibilidad con WireGuard | Más rápido, más moderno y con una superficie de ataque más pequeña | El proveedor solo ofrece OpenVPN o un protocolo propietario |
| Kill switch | Evita fugas de IP durante la reconexión | Aplicación sin kill switch o que queda abierta si falla |
| Protección contra fugas de DNS | Dirige todas las consultas DNS a través del túnel | Fugas verificables en dnsleaktest.com |
| Cliente de código abierto | Código auditable por la comunidad, sin telemetría oculta | Binario de código cerrado y política de privacidad imprecisa |
| Probado bajo presión legal | Citaciones reales pusieron a prueba la afirmación de no guardar registros | No hay eventos legales documentados públicamente |
Dos casos definen el listón de la prueba. En 2016, el FBI citó a Private Internet Access para obtener datos de usuarios relacionados con amenazas de bomba. Su respuesta fue que no existían registros. La propia denuncia penal confirma que lo único que PIA podía aportar era una ubicación geográfica aproximada del grupo de IP. Luego llegó abril de 2023. El Departamento Nacional de Operaciones sueco ejecutó una orden de registro en la oficina de Mullvad en Gotemburgo con la intención de incautar datos de clientes.
La policía salió con las manos vacías. Los datos no existían. Dos casos, el mismo resultado. Ese es el listón que cualquier comparativa seria de VPN debería valorar por encima de cualquier lista de funciones.
Para quienes quieran eliminar por completo la necesidad de confiar en un proveedor, una VPN autoalojada en un servidor dedicado, situado en una jurisdicción que respete la privacidad, es la alternativa de confianza cero. Tú eres el proveedor. Tú escribes la política. No hay ningún tercero que pueda verse obligado a entregar lo que recopiló, porque no hay ningún tercero al que obligar.
Resumen
Una VPN es un túnel cifrado que cambia tu IP y protege el tráfico frente a los ISP y las redes no confiables. La elección del protocolo (WireGuard por velocidad, OpenVPN por compatibilidad, IKEv2 para móviles) determina el techo de rendimiento y seguridad. Una VPN es una capa dentro de una estrategia de privacidad, no un anonimato total. Las cookies, las huellas digitales y las cuentas con sesión iniciada seguirán identificándote aunque tu IP parezca otra. Para quienes quieren el mayor control sobre los registros y la jurisdicción, una VPN autoalojada en un servidor dedicado es la opción de mayor confianza.
Consigue un servidor dedicado en Suiza para tu VPN autoalojada
¿Quieres ejecutar una VPN autoalojada con acceso root completo, sin restricciones de hosting compartido y en una jurisdicción que dé a tu garantía de privacidad una base legal sólida? PrivateAlps ofrece servidores dedicados con sede en Suiza diseñados justo para esto. El marco revDSG de Suiza prohíbe la conservación masiva y pasiva de datos. La entrega selectiva de datos en virtud de la ley de vigilancia BÜPF sigue siendo posible solo con una orden judicial, un umbral legal mucho más estrecho que las directivas de conservación de datos de la mayoría de las jurisdicciones de la UE y de EE. UU. Con hosting de VPN en un servidor dedicado suizo, tú tienes las claves, controlas los registros y decides qué se conserva, si es que algo se conserva.
Preguntas frecuentes
¿Qué es una VPN?
Una VPN es un túnel cifrado entre tu dispositivo y un servidor remoto. Oculta tu IP y protege tu tráfico frente a cualquiera que esté mirando la red local. Sin una VPN en una red no confiable, el operador puede leer cada paquete sin cifrar y ver el destino de cada conexión que haces. Con una VPN activa, solo el túnel cifrado hacia el servidor es visible para quien esté fuera.
¿Cómo funciona una VPN?
En resumen: una VPN realiza un handshake autenticado con un servidor, deriva una clave de cifrado simétrica compartida y envía cada paquete saliente a través de un túnel cifrado hasta ese servidor. El servidor reenvía tu tráfico con su propia IP. Las consultas DNS también pasan por el túnel, así que el ISP no puede ver qué dominios visitas. Lo que sea que visites solo ve el servidor VPN, no a ti.
¿Qué es un protocolo VPN?
Un protocolo VPN es el conjunto de reglas que gobierna el intercambio de claves, el cifrado y la transmisión de datos entre el cliente y el servidor. En 2026 merecen la pena tres. WireGuard: el más rápido, con la base de código más pequeña y criptografía moderna. OpenVPN: el más compatible, funciona sobre TCP/443 para eludir cortafuegos restrictivos. IKEv2/IPsec: el mejor para móviles, porque se reconecta de forma instantánea al cambiar de red. PPTP y L2TP/IPsec están obsoletos.
¿Para qué sirve una VPN?
Principalmente para tres cosas. Cifrar el tráfico para que los operadores de la red local no puedan leerlo. Sustituir tu IP por la del servidor. Proteger las conexiones en redes no confiables, como el Wi-Fi público. No te anonimiza frente a servicios en los que has iniciado sesión. Tampoco actualiza tu software por ti. Y tampoco bloquea los rastreadores. Considera la VPN como la capa de cifrado de red dentro de una estrategia de privacidad más amplia.
¿Una VPN te hace anónimo?
No. Una VPN oculta tu IP a los sitios web y tu actividad a la red local, pero el anonimato es algo muy distinto. Las huellas digitales del navegador (canvas, tipografías, zona horaria), las cookies de seguimiento y cualquier cuenta en la que inicies sesión seguirán identificándote de forma única. El anonimato real requiere Tor, junto con una separación operativa rigurosa: identidades distintas, navegadores distintos y ninguna cuenta con sesión iniciada que pueda volver a relacionar las sesiones.
¿Qué es un servidor VPN?
Un servidor VPN es la máquina remota que termina el túnel cifrado desde tu dispositivo, descifra tu tráfico y lo reenvía a internet público con su propia IP. El tráfico de respuesta regresa por el mismo túnel. La IP del servidor es la que ven los sitios web. Su ubicación determina tu geografía aparente.
¿Qué es un cliente de VPN?
Un cliente de VPN es el programa de tu dispositivo que crea y gestiona el túnel: se encarga del handshake, crea la interfaz de red virtual, aplica el kill switch y dirige el DNS a través del túnel. Ejemplos: la aplicación oficial de WireGuard, OpenVPN Connect y los clientes de Mullvad y ProtonVPN. Los clientes de código abierto pueden auditarse. Los de código cerrado, no.
¿Es legal una VPN?
Las VPN son legales en la mayoría de los países, como EE. UU., Reino Unido, la UE, Canadá, Australia y Suiza. Están restringidas o prohibidas en China, Rusia, Irán, Bielorrusia, Turkmenistán y Corea del Norte, donde los gobiernos exigen proveedores con licencia o bloquean directamente el tráfico VPN. Usar una VPN no convierte en legal una actividad ilegal. La infracción de derechos de autor y el fraude informático siguen siendo ilegales, con o sin túnel.
¿Qué es una VPN sin registros?
Una VPN sin registros es un proveedor que no conserva marcas de tiempo de conexión, IP de origen, consultas DNS ni historial de navegación. La afirmación solo tiene valor si la verifica una auditoría independiente (Cure53, KPMG, PwC). ¿Las declaraciones del propio proveedor? Solo marketing. Las jurisdicciones fuera de Five Eyes y Fourteen Eyes (Suiza, Islandia, Panamá) presentan barreras legales más sólidas frente a la divulgación obligatoria que los proveedores de EE. UU., Reino Unido o la UE.
