



¿Qué es una red de confianza cero? Arquitectura, principios y casos de uso reales?
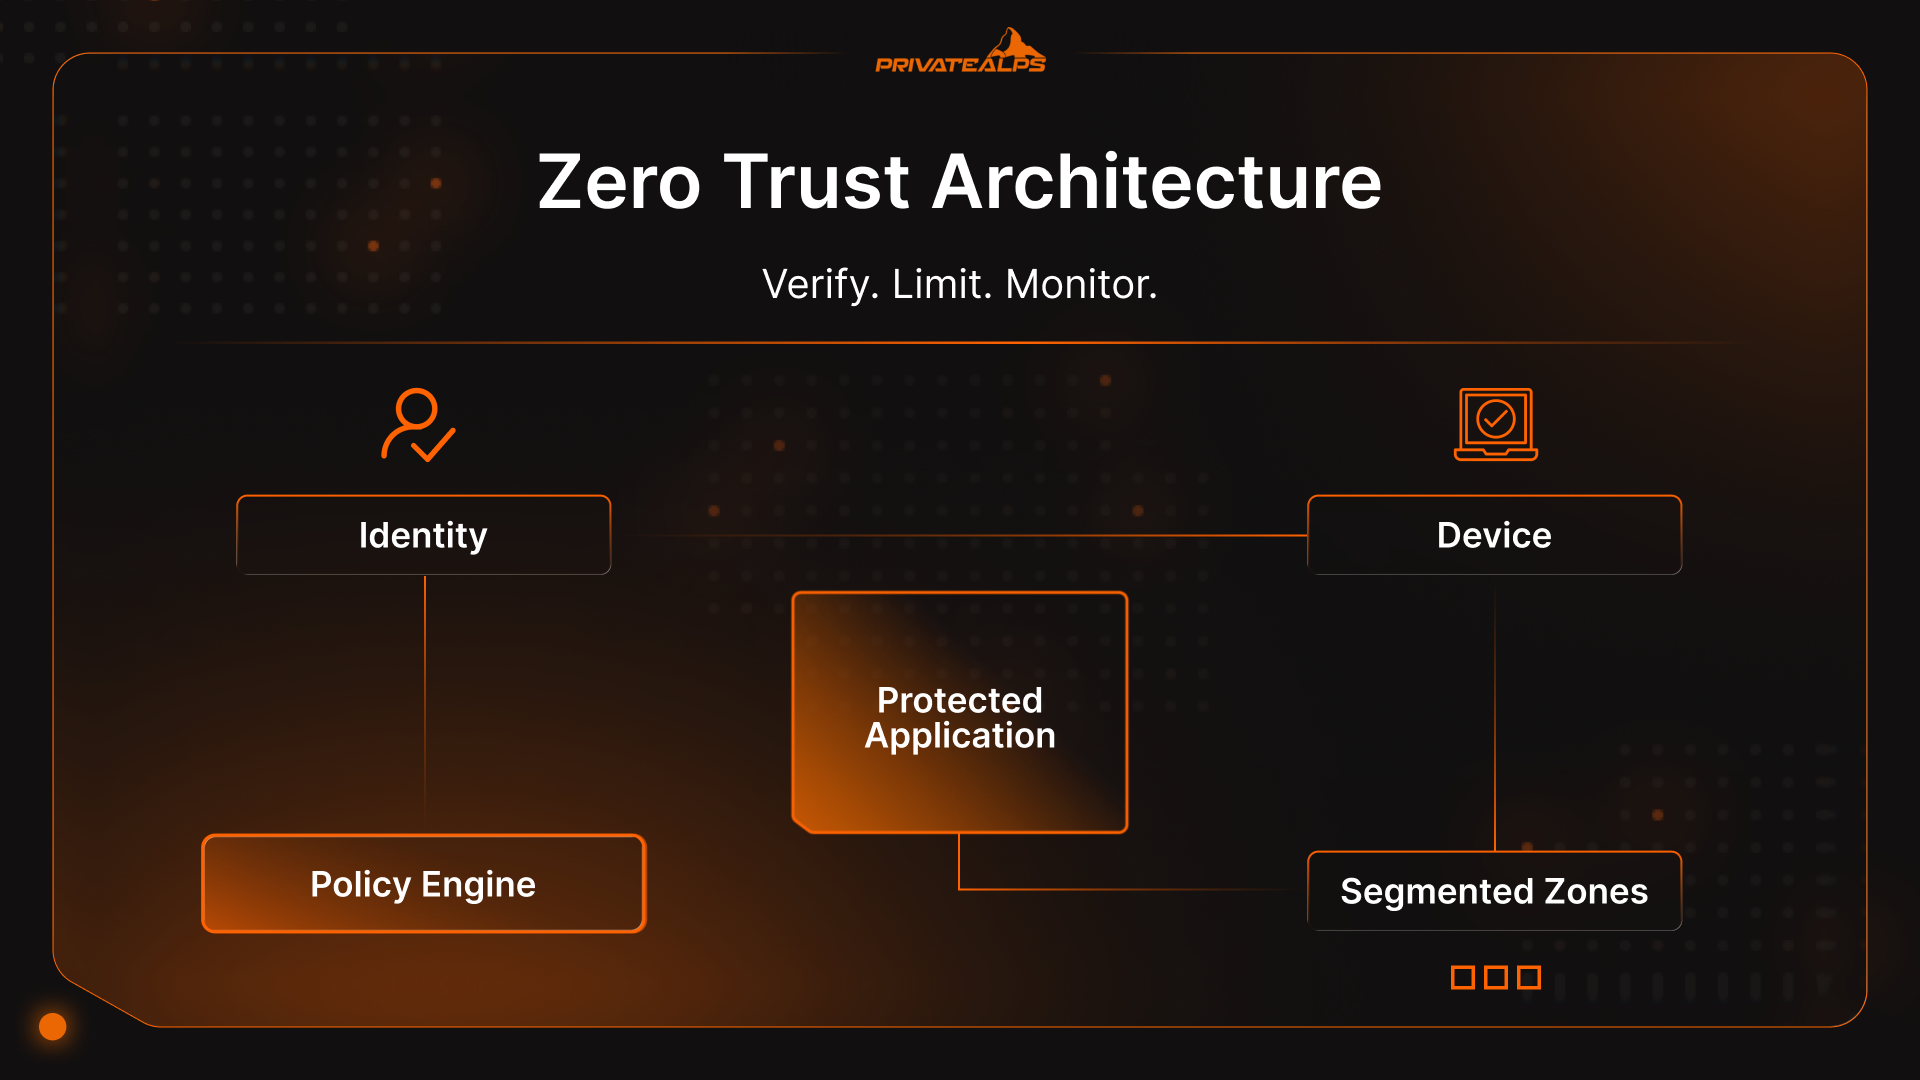
¿Qué es la seguridad de confianza cero?
Es una arquitectura de seguridad que parte de una premisa tajante: no se confía en nada por defecto. Ni en los usuarios, ni en los dispositivos, ni en las aplicaciones. Iniciar sesión no activa un interruptor de confianza. Los accesos se siguen comprobando mientras la sesión esté activa.
La confianza cero no es una herramienta que se instala ni un distintivo que vende un proveedor. Es una forma de diseñar sistemas para que la confianza se verifique cada vez que importa, en lugar de concederse una vez y olvidarse.
Si has visto cómo se producen realmente las brechas de seguridad, esta idea te parecerá obvia. Los atacantes ya no derriban cortafuegos. Inician sesión. Los datos de brechas de Verizon de 2025 muestran que la mayoría de los incidentes graves en aplicaciones web siguen comenzando con credenciales robadas. Una vez que eso ocurre, las redes tradicionales se muestran muy permisivas. Asumen que la confianza se mantiene, que la identidad no cambia y que los dispositivos están limpios.
Ahí es donde esas suposiciones se desmoronan.
Así que cuando alguien pregunta: «¿Qué significa confianza cero y por qué importa ahora?», la respuesta honesta resulta incómoda: el concepto de confianza cero existe porque los sistemas tradicionales han confiado demasiado durante demasiado tiempo. La confianza cero implica que la confianza caduca. La identidad se vuelve a comprobar. Los dispositivos se someten a revisión. Y cuanto más dura una sesión, más se restringe el acceso en lugar de ampliarse.
Este artículo explica en qué consiste la red de confianza cero, cómo funciona en la práctica un enfoque de ciberseguridad de confianza cero y por qué todo ello es importante.
Por qué surgió el modelo de confianza cero: el colapso de la seguridad perimetral
El modelo de confianza cero no apareció porque los equipos de seguridad quisieran un nuevo marco del que debatir. Apareció porque el perímetro dejó de encajar con la forma en que se construyen y se usan los sistemas. La vieja idea de que se podía trazar una línea alrededor de «la red» y confiar en lo que hay dentro se rompió rápidamente, y siguió rompiéndose hasta volverse imposible de defender con seriedad.
Lo que cambió no fue una sola tecnología. Fue la acumulación de pequeños cambios prácticos que eliminaron cualquier frontera significativa que defender. La seguridad de confianza cero es una respuesta a esa realidad, no una moda pasajera.
Qué cambió en la arquitectura de red
Las redes dejaron de ser lugares y se convirtieron en caminos.
Las aplicaciones se trasladaron a plataformas SaaS que la empresa no posee. Las cargas de trabajo se repartieron entre varias nubes. Las herramientas internas empezaron a comunicarse directamente con APIs externas. Los empleados llevaron sus dispositivos personales. Los contratistas entraban y salían. Los entornos híbridos pasaron a ser la norma, no una situación transitoria.
En ese escenario, la suposición de un perímetro defendible se viene abajo. No hay un único «dentro». La identidad se convierte en la única señal constante que acompaña a usuarios, dispositivos y cargas de trabajo en todos los entornos. El modelo de confianza cero encaja con sistemas distribuidos por diseño, no con sistemas unidos a presión detrás de un cortafuegos.
Factores del panorama de amenazas
Los atacantes se adaptaron a este cambio más rápido que la mayoría de las defensas.
El robo de credenciales se convirtió en el principal punto de entrada porque funciona. El DBIR de Verizon de 2025 muestra que la mayoría de las brechas graves en aplicaciones web siguen empezando con credenciales robadas. Una vez que los atacantes se autentican con éxito, las defensas perimetrales se hacen a un lado. La autenticación se completa, se concede la confianza y nada vuelve a inspeccionar de forma relevante lo que ocurre a continuación.
El riesgo interno, ya sea malintencionado o accidental, sigue el mismo patrón. La autenticación responde a «quién ha iniciado sesión», no a «qué debería poder hacer en este momento». El movimiento lateral prospera en redes que tratan el acceso como una decisión puntual.
Principios básicos de la arquitectura zero trust
Los principios de seguridad zero trust no son valores ni eslóganes. Son reglas que los sistemas deben cumplir si la seguridad de confianza cero quiere resistir bajo presión.
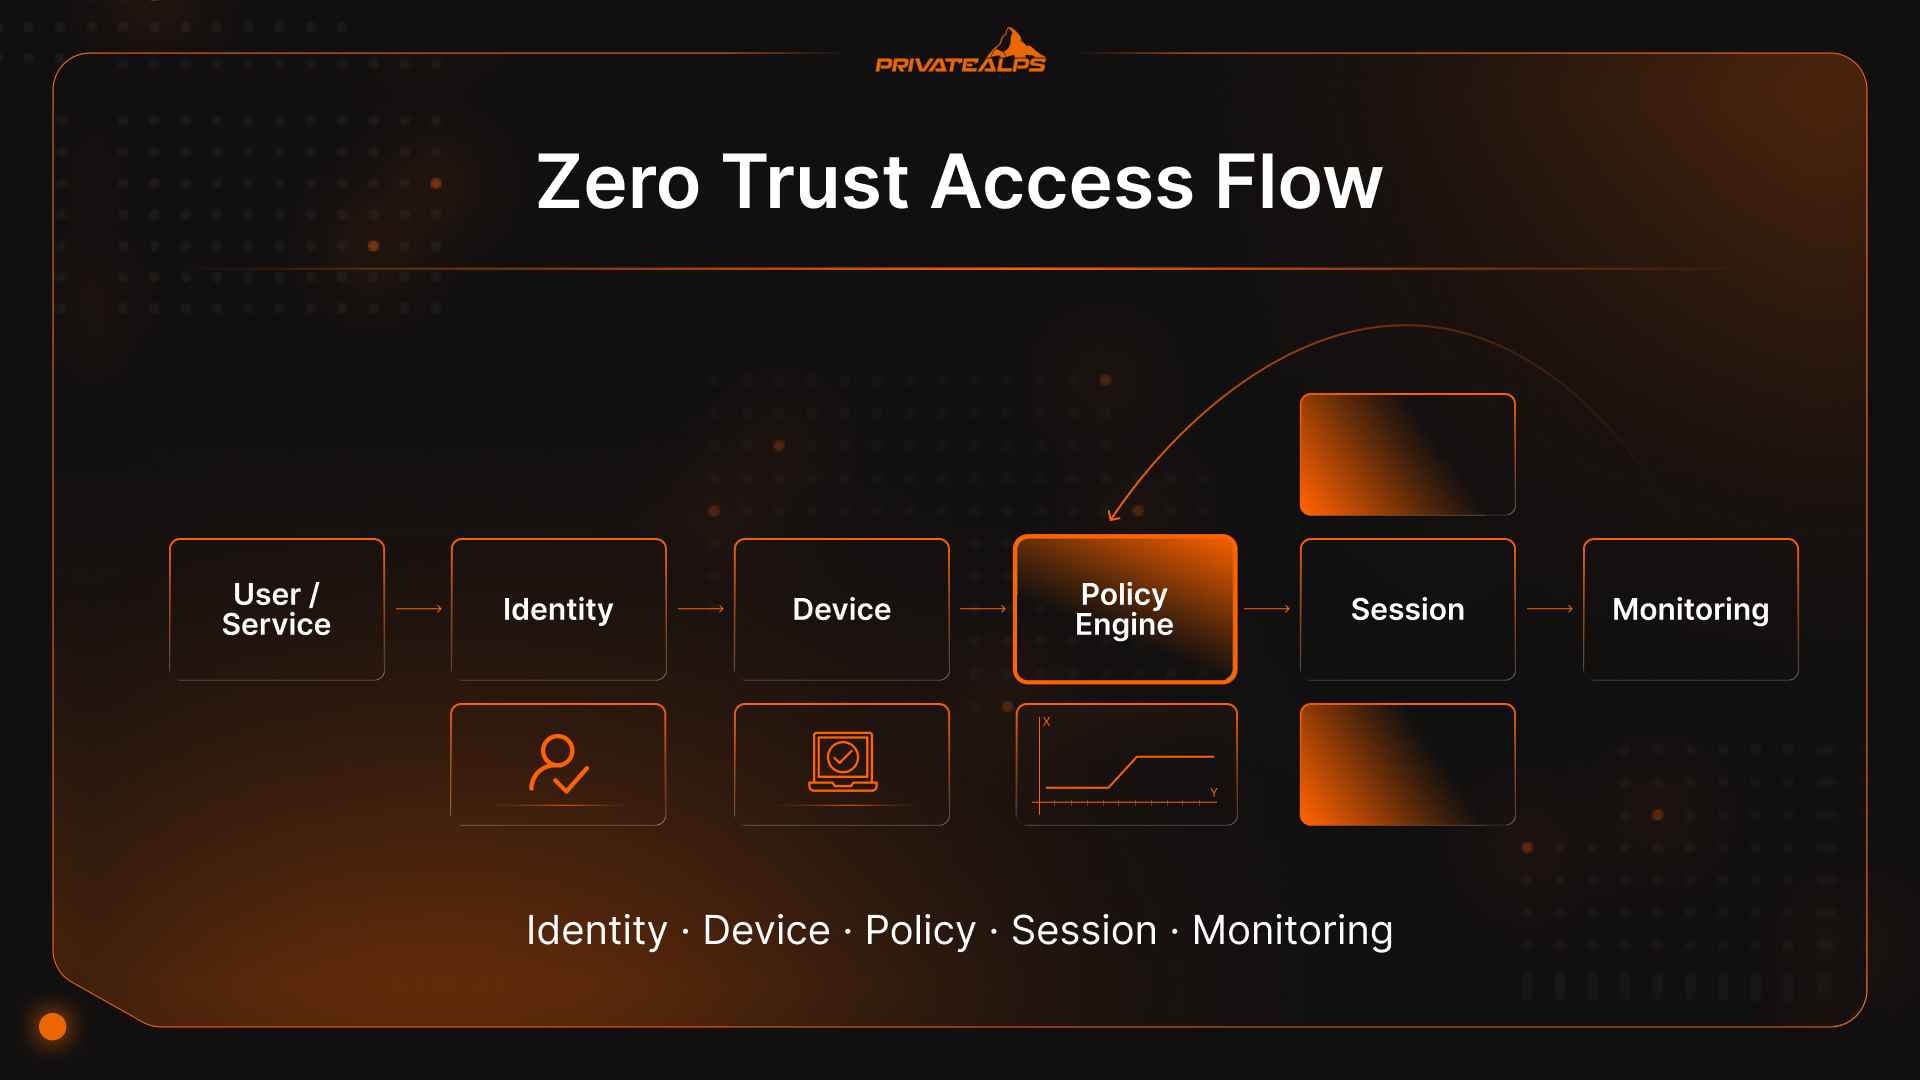
- Verificar explícitamente: Cada solicitud de acceso debe evaluarse con señales reales: - identidad, estado del dispositivo, ubicación, comportamiento y sensibilidad de aquello a lo que se accede. Si cambian los datos de entrada, la respuesta también puede cambiar. Esa es la base de la seguridad de confianza cero en la práctica.
- Acceso con privilegios mínimos: El acceso debe ser limitado, específico y temporal. Las personas y los servicios obtienen lo que necesitan para hacer su trabajo, y después ese acceso desaparece. Cuanto más tiempo se mantiene, más problemas provoca.
- Asumir que hay una brecha: Los sistemas deben actuar como si alguien ya estuviera dentro en alguna parte. Esa mentalidad obliga a limitar hasta dónde puede extenderse el daño, frena el movimiento lateral y saca antes a la luz los comportamientos anómalos. La arquitectura zero trust funciona porque da por hecho que habrá fallos, en lugar de tratarlos como un caso excepcional.
- Microsegmentación: Las redes se dividen en zonas pequeñas y aisladas alrededor de las aplicaciones y las cargas de trabajo, en lugar de espacios internos planos. Ni siquiera los usuarios autenticados pueden moverse libremente. Cuando algo falla, el daño queda reducido.
- Validación continua: La confianza se degrada. Los dispositivos dejan de cumplir las políticas. El comportamiento cambia a mitad de sesión. Los sistemas de confianza cero siguen comprobando y pueden revocar o reforzar el acceso cuando aumenta el riesgo. La aprobación única es justo lo que más aprovechan los atacantes.
- Decisiones según el contexto: Las decisiones de acceso deben reflejar lo que está ocurriendo en este momento: hora del día, comportamiento inusual, cambios de ubicación, sensibilidad de los datos. Así es como las redes de confianza cero siguen siendo usables sin ser ingenuas.
- Cifrado de extremo a extremo: Los datos deben protegerse en tránsito, sea cual sea su recorrido. Las conexiones cifradas reducen la dependencia de las «redes de confianza» y obligan a verificar en los extremos, en lugar de en capas intermedias invisibles.
Componentes clave de una red de confianza cero
El modelo de seguridad de confianza cero solo se sostiene si la arquitectura puede hacer cumplir las decisiones en todos los puntos donde la confianza tiende a colarse. Para ello se necesitan bloques de construcción concretos, cada uno de los cuales cumple una función que las redes antiguas omitían o escondían tras suposiciones. No se trata de comprar herramientas. Se trata de tener las funciones adecuadas, las llames explícitamente o no.
Componentes básicos de una red de confianza cero
| Componente | Qué hace | Qué sustituye o corrige |
|---|---|---|
| Gestión de identidades y accesos (IAM) | Verifica quién o qué solicita acceso y qué puede hacer | La confianza basada en la red y las credenciales compartidas |
| Confianza del dispositivo y comprobaciones de estado | Confirma el estado de salud y el cumplimiento del dispositivo antes y durante el acceso | La confianza ciega en dispositivos «gestionados» o internos |
| Microsegmentación de red | Limita el movimiento lateral entre cargas de trabajo y servicios | Redes internas planas y VLAN demasiado generales |
| Motor de políticas | Evalúa las decisiones de acceso en tiempo real con contexto y riesgo | Reglas de acceso estáticas y aprobaciones puntuales |
| Puntos de aplicación de políticas (PEP) | Aplican las decisiones en pasarelas, agentes, APIs o sidecars | Únicamente puntos de control centralizados |
| Monitorización continua y analítica | Detecta comportamientos anómalos y ajusta la confianza de forma dinámica | Modelos de «inicia sesión una vez, confía para siempre» |
Gestión de identidades y accesos (IAM)
La identidad es lo más parecido a un perímetro que tienen hoy los sistemas modernos. Las personas tienen identidades. Los servicios también. Igual que las APIs y las cargas de trabajo en segundo plano. IAM es lo que mantiene esas identidades utilizables a medida que se mueven entre plataformas cloud, herramientas SaaS y sistemas locales, sin que la lógica de acceso se rompa cada vez que algo cambia.
Confianza del dispositivo y evaluación de su estado
Las credenciales por sí solas no indican si una solicitud es segura. La postura del dispositivo cubre ese hueco.
Las comprobaciones de estado revisan señales como la versión del sistema operativo, el nivel de parches, el estado del cifrado, la protección del endpoint y los indicios de manipulación. El acceso puede limitarse, reforzarse o denegarse según esas señales. Así es como el modelo de seguridad de confianza cero tiene en cuenta portátiles perdidos, dispositivos personales y equipos que dejan de cumplir las políticas.
Microsegmentación de red
La microsegmentación rompe con la costumbre de tratar las redes internas como un espacio abierto. En lugar de un acceso interno amplio, las cargas de trabajo y las aplicaciones quedan aisladas tras políticas explícitas.
A diferencia de las VLAN tradicionales, la segmentación sigue a la carga de trabajo, no a la subred. Los usuarios autenticados no obtienen libertad de movimiento solo por estar «dentro». Cuando se abusa de unas credenciales, el movimiento lateral se frena con rapidez. Esa contención es una de las ventajas más prácticas del modelo de confianza cero.
Motor de políticas y puntos de aplicación de políticas
El motor de políticas es donde se toman las decisiones de acceso. Analiza la identidad, el estado del dispositivo, el contexto y las reglas de política a medida que llegan las solicitudes. Los puntos de aplicación de políticas ejecutan esas decisiones en pasarelas, agentes de endpoint, sidecars o APIs. Las decisiones se mantienen coherentes y la aplicación queda cerca del recurso. Así es como la seguridad de confianza cero escala sin apostar todo a un único punto de control central.
Monitorización continua y analítica
Las decisiones de acceso estáticas envejecen mal. El comportamiento cambia a mitad de sesión. Las cuentas comprometidas no se anuncian.
La monitorización continua alimenta la telemetría (patrones de inicio de sesión, frecuencia de acceso, movimiento de datos) de vuelta a las decisiones de política. Cuando el comportamiento se desvía, el acceso puede restringirse o cortarse por completo. Este circuito de retroalimentación es la razón por la que la confianza cero no se detiene en la autenticación.
Confianza cero frente a seguridad perimetral tradicional
La seguridad perimetral intenta decidir qué está «dentro» y después relaja los controles. La confianza cero sigue decidiendo de forma continua y limita el acceso a los recursos en lugar de conceder presencia en la red.
| Categoría | Seguridad perimetral tradicional | Confianza cero / seguridad de confianza cero |
|---|---|---|
| Modelo de confianza | Lo «interno» se considera confiable tras una comprobación en el límite | La confianza nunca se asume; cada solicitud se verifica y se vuelve a verificar |
| Método de control de acceso | Centrado en la red (VPN a la red, alcance interno amplio) | Centrado en el recurso (acceso por aplicación o recurso, privilegios mínimos) |
| Visibilidad de la red | Foco en el tráfico norte-sur en el perímetro | Mayor visibilidad este-oeste: tráfico interno entre servicios y comportamiento de sesión |
| Escalabilidad | Escala mal con entornos híbridos, SaaS y múltiples nubes | Diseñada para sistemas distribuidos; la identidad y las políticas viajan entre entornos |
| Contención de brechas | Suele ser débil una vez que el atacante está dentro; el movimiento lateral es común | Diseñada para limitar el radio de impacto mediante microsegmentación y sesiones acotadas |
| Gestión del acceso remoto | La VPN amplía la superficie de ataque interna para los usuarios remotos | El acceso al estilo ZTNA reduce la exposición conectando a los usuarios con las apps, no con las redes |
La seguridad perimetral tradicional sigue teniendo un papel (aún necesitas controles en el borde). El punto es que los modelos perimetrales tienen dificultades cuando el compromiso de la identidad es el punto de entrada habitual. Si los atacantes pueden iniciar sesión con credenciales robadas, el perímetro apenas ayuda.
Acceso a red de confianza cero (ZTNA): la tecnología central
Cuando la gente pregunta: «¿Qué es una red de confianza cero?», normalmente pregunta primero por la tecnología.
ZTNA no es «confianza cero en una caja». Es un patrón de acceso que hace viable un modelo de seguridad de confianza cero, sobre todo para usuarios que ya no están conectados a una LAN corporativa.
Piensa en ZTNA como la capa de aplicación. La confianza cero es la idea. ZTNA cambia el orden de las operaciones.
Con el acceso remoto tradicional, primero te conectas y después averiguas lo que puedes hacer. ZTNA hace lo contrario. La identidad se comprueba desde el principio. Se evalúa el estado del dispositivo. Se aplica la política. Solo entonces se crea una conexión, y se crea hacia una aplicación concreta, no hacia la red que hay detrás.
No se asigna ninguna dirección IP interna. No hay acceso implícito a los sistemas adyacentes. Cada sesión está acotada por diseño y se supervisa mientras está activa. Si el estado del dispositivo se degrada o el comportamiento cambia, el acceso puede modificarse a mitad de la sesión. Ese flujo es la respuesta más clara a «¿Qué es una red de confianza cero?» cuando lo que se busca es algo práctico y no conceptual.
ZTNA frente a VPN: diferencias clave
Las VPN asumen que, una vez dentro, perteneces a la red. ZTNA asume que esa suposición acabará fallando. Esa diferencia explica por qué los equipos que se preguntan «qué es zero trust en ciberseguridad» suelen empezar por aquí.
| Categoría | VPN | ZTNA |
|---|---|---|
| Alcance de acceso | Acceso amplio a la red interna | Acceso específico a aplicaciones o recursos |
| Superficie de ataque | Expone las rutas de la red interna | Las aplicaciones internas permanecen ocultas |
| Comportamiento de confianza | Confianza concedida tras la conexión | Confianza reevaluada durante la sesión |
| Escalabilidad | Cuellos de botella centrales, frágiles a gran escala | Diseñado para usuarios y aplicaciones distribuidos |
| Experiencia de usuario | Túnel completo, a menudo lento o inestable | Acceso directo a la aplicación, normalmente más ligero |
| Modelo de despliegue | Puertas de enlace fijas | Aplicación distribuida o basada en la nube |
Modelos de despliegue de ZTNA
Hay dos patrones habituales, y la mayoría de los entornos acaban usando ambos.
ZTNA basado en agente funciona en dispositivos gestionados. Ofrece señales de postura más ricas y un control más estricto, lo que encaja con empleados y endpoints de uso prolongado.
El ZTNA iniciado por servicio, o sin cliente, se basa en la identidad y en el acceso desde el navegador. Resulta útil para contratistas, socios y accesos temporales en los que instalar software no es realista.
Ninguno de los dos modelos es «más Zero Trust» que el otro. El modelo zero trust funciona cuando el acceso se ajusta al riesgo, no cuando todo se obliga a pasar por el mismo camino.
Zero Trust y SASE: integración arquitectónica
Zero trust y SASE se confunden con frecuencia porque suelen llegar juntos. Los equipos los implantan al mismo tiempo, los proveedores los venden en el mismo discurso y, de pronto, parecen intercambiables. No lo son. Resuelven problemas distintos, y confundirlos suele llevar a decisiones de diseño poco acertadas más adelante.
Dónde se solapan SASE y Zero Trust
SASE es un marco de entrega. Agrupa servicios de red y de seguridad y los acerca a usuarios y aplicaciones, normalmente a través de un perímetro basado en la nube. Zero trust es la lógica que se aplica dentro de ese marco.
La mayoría de las plataformas SASE acaban aplicando ideas de Zero Trust, lo llamen así o no. ZTNA decide quién puede acceder a una aplicación. Las pasarelas web seguras vigilan el tráfico saliente. Las reglas de CASB determinan cómo se usa el SaaS. El cortafuegos como servicio cubre el filtrado de red básico.
Juntas, estas piezas permiten aplicar seguridad zero trust de forma coherente sin tener que devolver el tráfico a un centro de datos central.
La distinción clave es esta: SASE responde a dónde viven los controles y cómo se entregan. El modelo zero trust responde a cuándo y por qué se debe permitir el acceso. Puedes desplegar SASE sin una lógica Zero Trust sólida, y puedes aplicar principios Zero Trust sin una pila SASE completa. Se solapan porque los entornos modernos suelen necesitar ambos.
Cuándo considerar SASE para Zero Trust
SASE tiene sentido cuando la arquitectura ya está distribuida.
Si tu plantilla está repartida por varias regiones, tus aplicaciones se alojan en varias nubes y el tráfico SaaS predomina, la seguridad centralizada empieza a resultar lenta y frágil. SASE ayuda a aplicar la seguridad zero trust más cerca de los usuarios, reduciendo la latencia y la proliferación operativa.
También es útil cuando los equipos intentan reducir una acumulación de soluciones puntuales. Las organizaciones con VPN, proxies web, CASB y cortafuegos separados suelen tener dificultades con políticas incoherentes. Un enfoque SASE puede simplificar la entrega y, al mismo tiempo, respetar los principios de seguridad zero trust en su base.
Lo que SASE no hace es definir la confianza por ti. Esa parte sigue requiriendo políticas claras, datos de identidad fiables y disciplina.
Beneficios de una red zero trust
Después de preguntarte «¿qué es un modelo de seguridad zero trust?», la mayoría de las personas empieza a cuestionarse su valor. Hoy en día, cerca del 82 % de las empresas ha adoptado un modelo zero trust. Esto no se debió a que sonara elegante. Se debió a que el modelo facilita controlar, medir y explicar ciertos problemas cuando algo sale mal.
Los resultados clave que observan las organizaciones incluyen:
- Menor radio de impacto durante los incidentes: Una cuenta o un dispositivo comprometido solo puede tocar lo que ya tenía permitido. No se extiende por todo el entorno.
- Detección y respuesta más rápidas: Las comprobaciones continuas hacen más difícil ignorar los cambios de comportamiento, lo que acorta las investigaciones y reduce el tiempo que los atacantes permanecen dentro.
- Mayor responsabilidad en el acceso: Puedes ver quién accedió a algo, en qué condiciones y qué regla lo permitió. Ese nivel de claridad es importante cuando las cosas se complican.
- Menor dependencia de la ubicación de red: El lugar desde el que alguien se conecta deja de pesar tanto, lo que hace más fáciles de analizar las configuraciones remotas e híbridas.
- Control de acceso más predecible: Las reglas viven en la política y no en cambios de cortafuegos medio recordados ni en permisos heredados que nadie controla ya.
- Menor impacto del robo de credenciales: Cuando el acceso es acotado y de corta duración, las credenciales filtradas no llegan muy lejos.
El hilo común no es la perfección. Es el control. Una red zero trust hace que los fallos sean más pequeños, más visibles y más fáciles de contener.
¿Para qué sirve Zero Trust? Casos de uso
Zero Trust es más importante allí donde antes se asumía la confianza sin mucho análisis. Estos son los escenarios en los que el modelo demuestra su utilidad.
Protección de plantillas remotas e híbridas
El trabajo remoto no solo sacó a las personas de la oficina. Le quitó a la ubicación cualquier valor real como señal de confianza. Zero trust responde vinculando el acceso a la identidad y al estado del dispositivo, en lugar de a la posición en la red. Los usuarios se conectan a aplicaciones concretas, no a la red interna. La exposición se reduce sin obligar a todos a pasar por una configuración de VPN frágil.
Protección frente al ransomware
El ransomware se propaga desplazándose lateralmente. Zero trust está diseñado para frenar ese movimiento y limitar hasta dónde puede llegar.
Las comprobaciones de identidad sólidas reducen la probabilidad de un acceso inicial. La microsegmentación limita los lugares a los que pueden ir después las cuentas comprometidas. La validación continua significa que un comportamiento anómalo puede provocar cambios en el acceso antes de que el cifrado se extienda por el entorno. El objetivo no es impedir todas las intrusiones. Es evitar que un solo error se convierta en una interrupción que afecte a toda la empresa.
Cadena de suministro y acceso de terceros
Los proveedores y contratistas suelen necesitar acceso rápido, y normalmente no lo necesitan durante mucho tiempo. Las configuraciones tradicionales gestionan esto mal. Conceden permisos amplios para no frenar el trabajo y luego se olvidan de retirarlos. Zero trust lo aborda de otra manera. El acceso se limita a aplicaciones específicas, tiene un plazo y se basa en reglas claras. Si las credenciales de un socio son robadas, las consecuencias se mantienen acotadas. Esto es importante ahora que los ataques a la cadena de suministro suelen parecer trabajo normal.
Seguridad de IoT y dispositivos no gestionados
Muchos dispositivos no pueden ejecutar agentes ni admitir autenticación moderna. Zero trust no finge que sí puedan.
En su lugar, se apoya en la segmentación y en controles basados en el comportamiento. Los dispositivos quedan aislados, solo pueden comunicarse cuando es necesario y se supervisan de cerca. Si algo se comporta de forma extraña, no se le concede el beneficio de la duda. Es una de las pocas formas prácticas de gestionar el riesgo en entornos llenos de hardware no estándar.
Seguridad multinube y SaaS
Los entornos multinube rompen las suposiciones con rapidez. Redes distintas, controles distintos, los mismos usuarios.
Zero Trust aplica una identidad y una política coherentes entre proveedores de nube y plataformas SaaS. Las decisiones de acceso no dependen de dónde se ejecute una aplicación. La federación de identidades y una política centralizada ayudan a evitar los huecos que aparecen cuando cada entorno se protege de forma aislada.
Cómo funciona Zero Trust en la práctica
Quienes buscan el significado de zero trust suelen encontrar el concepto abstracto, hasta que siguen una única solicitud a medida que recorre el sistema.
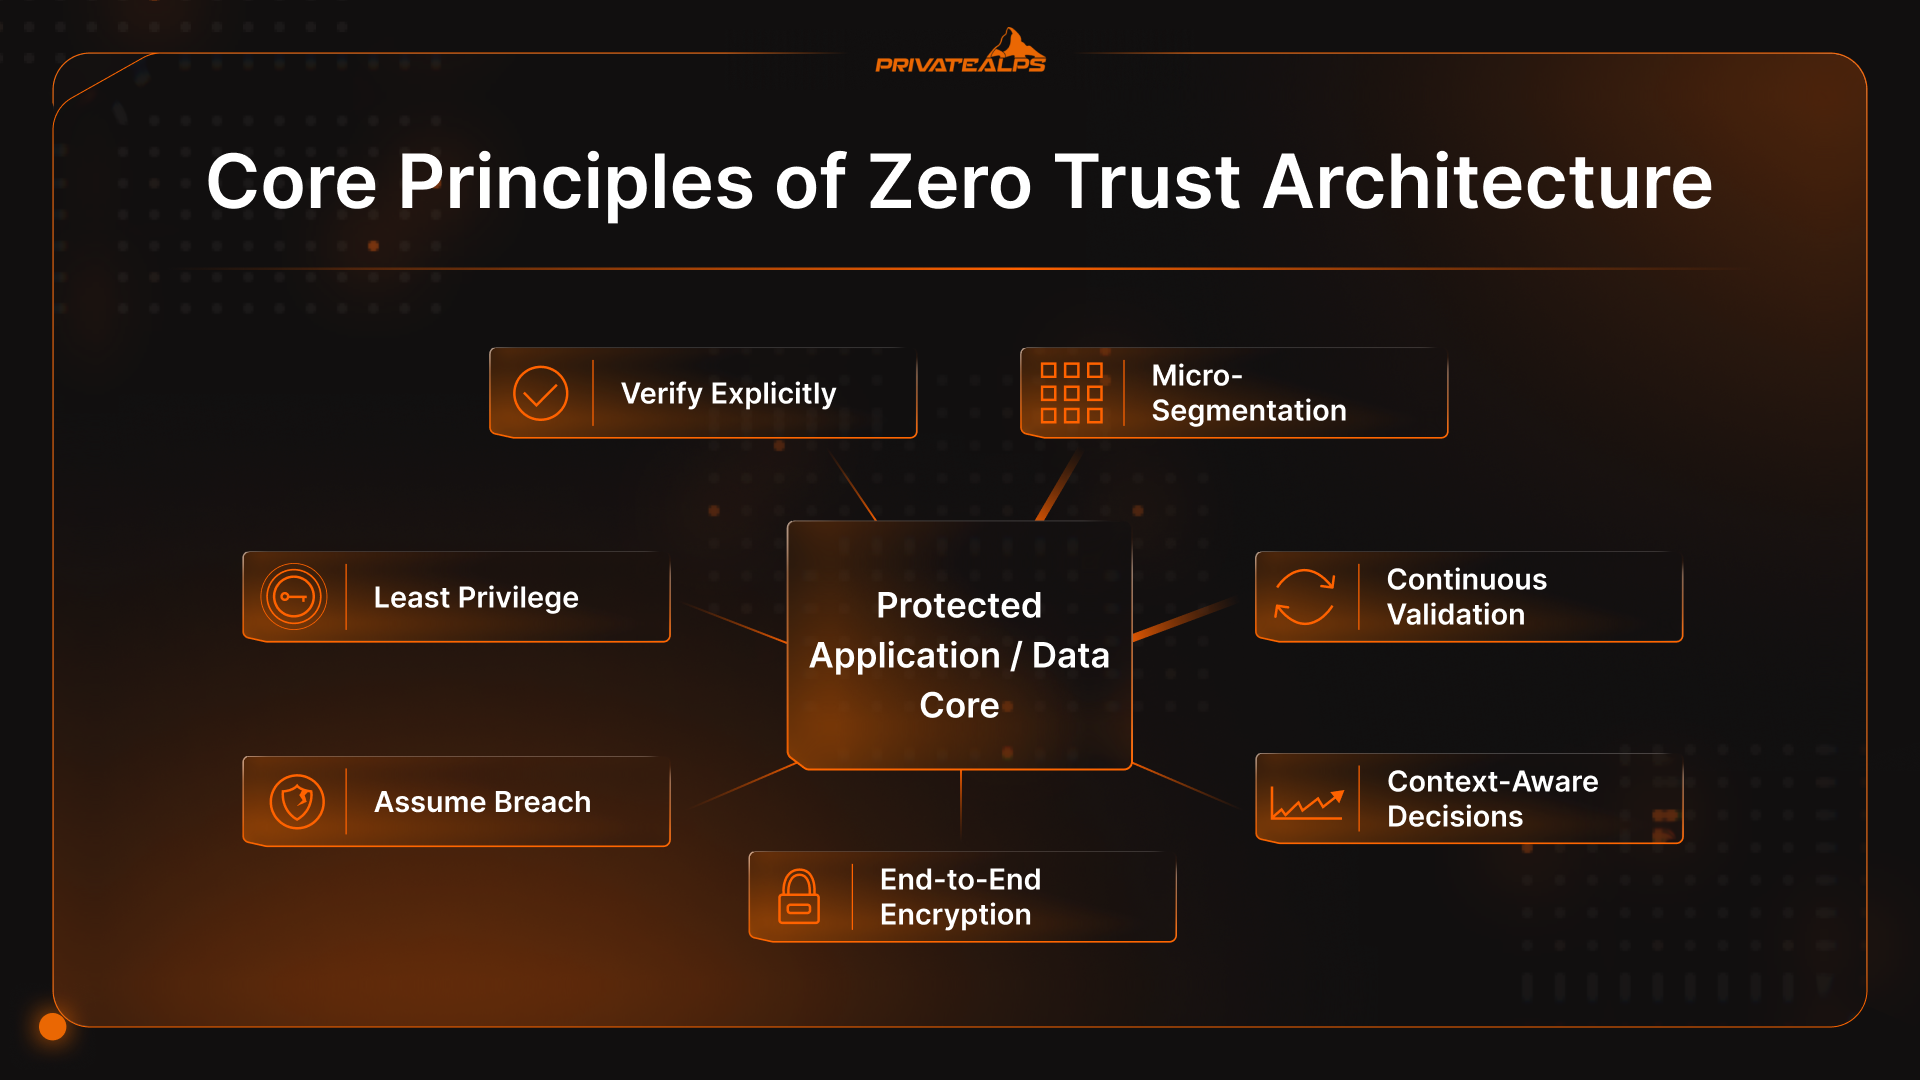
El flujo de solicitud de acceso es el siguiente:
- Primero se comprueba la identidad: Un usuario o servicio solicita acceso. Las credenciales se validan, pero eso es solo el punto de partida. Influyen en el resultado quién es, qué rol tiene y cómo suele comportarse.
- El dispositivo también opina: La solicitud no se sostiene solo con la identidad. El sistema analiza el dispositivo: nivel de parches, cifrado, protección del endpoint, indicios de manipulación. Un inicio de sesión correcto desde un dispositivo arriesgado cambia el resultado.
- La política decide, no la red: Las políticas valoran la identidad, el estado del dispositivo, la sensibilidad del recurso y las condiciones actuales. Aquí es donde residen realmente la mayoría de las decisiones de acceso en una red zero trust, y no en el cortafuegos.
- Se crea una sesión acotada: Si el acceso se aprueba, la conexión se establece con una única aplicación o servicio. No se concede acceso general a la red ni un «ya estás dentro».
- La sesión sigue bajo vigilancia: La actividad no queda exenta tras la aprobación. Si el comportamiento cambia, el acceso puede restringirse o terminar. La confianza es provisional en todo momento.
Toma de decisiones con contexto
Las decisiones de zero trust cambian a medida que cambian las condiciones.
Un inicio de sesión desde un país nuevo. Actividad a altas horas de la noche. Un repentino aumento de descargas. Ninguno de estos casos implica, por defecto, «cerrarlo todo». Sí indican que es momento de reevaluar. El sistema puede reforzar la verificación, limitar ciertas acciones o terminar la sesión si es necesario.
Esa es la diferencia entre la seguridad estática y las redes zero trust. La confianza no es un sí o un no. Es ajustable y se mueve con el riesgo.
Zero Trust en entornos de nube e híbridos
Los entornos de nube e híbridos son donde más personas empezaron preguntando «¿qué es el modelo zero trust?», porque las antiguas suposiciones de confianza dejaron de funcionar. Las aplicaciones se desplazan entre entornos. Los usuarios saltan entre redes. Los datos fluyen a través de herramientas SaaS que nadie controla por completo.
Zero Trust funciona en estos entornos porque no depende de la ubicación. La identidad y la política se comportan igual tanto si algo se ejecuta en una nube pública, en un centro de datos privado o en un servicio SaaS. Esa coherencia acaba aportando más que cualquier control aislado.
Los entornos híbridos también ponen de manifiesto las fricciones con rapidez.
Los sistemas heredados a menudo no pueden gestionar la autenticación moderna. La identidad está repartida en demasiados lugares. La segmentación existe en teoría, pero no en la práctica. Bajo presión, los equipos amplían el acceso «temporalmente» para que el trabajo siga avanzando.
Zero trust no soluciona esos problemas por arte de magia. Los pone en evidencia. Los equipos que avanzan tratan esas asperezas como problemas de diseño que hay que resolver, no como motivos para volver a una confianza generalizada.
Implementar Zero Trust: un enfoque por fases
Zero trust nunca llega de golpe. Quien afirme que lo «ha implantado» probablemente solo cambió el nombre de algunos controles y se detuvo ahí. En entornos reales, se incorpora por partes, y suele avanzar cuando algo se rompe.
La mayoría de los equipos recorre las mismas fases:
- Evaluar: Inventarías identidades, dispositivos, aplicaciones y rutas de acceso.
- Priorizar: Eliges lo que causaría más daño si fallara.
- Piloto: Proteges una porción pequeña. Una aplicación. Un flujo de trabajo.
- Ampliar: Repites lo que funcionó y estandarizas lo que no.
- Optimizar: Eliminas la fricción que no aporta seguridad.
En la mayoría de las empresas, el mejor punto de partida es donde un fallo cuesta dinero o credibilidad de verdad.
Cuentas privilegiadas. Datos sensibles. Sistemas de producción. Plataformas financieras y de identidad. Estos son los lugares que atacan los atacantes y donde los errores escalan con rapidez. Endurecer el acceso aquí obliga a aclarar las cosas desde el principio y demuestra que el modelo funciona cuando lo que está en juego es alto.
Barreras habituales en la implementación
Los mismos problemas aparecen casi en todas partes.
Los sistemas heredados no pueden gestionar la autenticación moderna. Los datos de identidad están fragmentados. Los permisos son mucho más amplios de lo que nadie recuerda haber concedido. Las herramientas se solapan. Los usuarios se resisten cuando desaparecen atajos que llevaban mucho tiempo en uso.
Nada de esto sorprende. La seguridad zero trust no genera estos problemas. Simplemente deja de ocultarlos. Los equipos que lo aceptan avanzan. Los que esperan una implantación perfecta suelen no hacerlo.
Limitaciones y críticas de la confianza cero
La confianza cero no es una solución milagrosa. Algunos problemas no desaparecen solo porque el acceso esté mejor delimitado.
- No frena a los usuarios internos con acceso legítimo: Si alguien tiene permiso para hacer algo y decide abusar de él, la confianza cero no puede adivinar sus intenciones. Lo que sí hace es contener el daño y dejarlo visible.
- Muchas implementaciones se quedan a medias: Añadir MFA y renombrar una VPN no cambia gran cosa. Los permisos excesivos, las cuentas obsoletas y las excepciones «temporales» siguen causando la mayoría de los problemas.
- La carga operativa pilla desprevenidos: Las políticas requieren atención. Los datos de identidad necesitan limpieza. Los registros se acumulan rápidamente. Antes de que todo se estabilice, suele haber más ruido.
- Los sistemas heredados ponen resistencia: Las aplicaciones antiguas no entienden la identidad moderna ni el acceso detallado. Empiezan a aparecer excepciones, y esas excepciones necesitan un responsable.
- La experiencia de usuario puede resentirse si nadie la vigila: Cuando el acceso parece arbitrario o lento, la gente busca atajos para saltarse los controles. La confianza cero fracasa cuando no se gestiona la fricción.
La confianza cero reduce el riesgo. No sustituye el criterio, la responsabilidad ni el seguimiento.
Marcos y modelos de madurez de la confianza cero
Cuando la confianza cero empezó a aparecer en auditorías y en el lenguaje de compras, llegaron los marcos de referencia. Estos son los más conocidos:
- NIST 800-207: NIST SP 800-207 es la base en la que se apoya la mayoría de los proyectos serios de confianza cero. No prescribe herramientas ni diagramas. Define principios: proteger todo, conceder acceso por sesión y seguir reevaluando la confianza.
- Modelo de madurez de confianza cero de CISA: El modelo de madurez de CISA explica que la confianza cero no es binaria. Divide la idea en cinco áreas: identidad, dispositivos, red, aplicaciones y datos, y describe etapas que van desde los enfoques heredados hasta los más maduros. La mayoría de las organizaciones no avanzan de forma uniforme. La identidad puede estar muy por delante de los controles de red, mientras que la gobernanza de datos puede quedarse atrás. Esa desigualdad es normal.
Además, la regulación sigue evolucionando. Para muchas organizaciones, la confianza cero no empezó como un objetivo de diseño, sino como un requisito.
La Orden Ejecutiva 14028 obligó a las agencias federales de EE. UU. a dejar de tratar la confianza cero como un eslogan y a empezar a tratarla como algo medible. Esa misma presión aparece en el sector sanitario, en los pagos y en los servicios financieros.
Hacia dónde evoluciona la confianza cero
La confianza cero solo funciona si dejas de verla como una meta final. Se parece más al mantenimiento: las suposiciones caducan, el acceso cambia y los sistemas evolucionan más rápido que las políticas. El verdadero cambio consiste en detectar dónde la confianza sigue concediéndose automáticamente y decidir si eso todavía tiene sentido. Lo demás llega de forma natural.
Si quieres seguir profundizando, el mejor lugar para mirar no son las herramientas. Son las rutas de acceso que nadie cuestiona ya.
Preguntas frecuentes
¿La confianza cero es un producto o un marco de trabajo?
Es un marco de trabajo. La confianza cero describe cómo deben comportarse las decisiones de confianza a lo largo del tiempo. Los productos ayudan a aplicar partes de ese marco, pero ninguno es confianza cero por sí mismo.
¿La confianza cero reemplaza a las VPN?
En muchos entornos, sí. ZTNA suele ocupar su lugar cuando el objetivo es dar a los usuarios acceso a aplicaciones concretas, en lugar de colocarlos en la red interna.
¿Cuánto tiempo lleva implementar la confianza cero?
No hay un punto final claro. La mayoría de las organizaciones dedican años a ajustar distintas partes del modelo, a medida que la identidad, los dispositivos y las aplicaciones avanzan a ritmos diferentes.
¿Pueden las organizaciones pequeñas adoptar la confianza cero?
La mayoría ya lo hace, aunque no lo llame así. Empieza por la identidad, la MFA y un acceso restringido. Añade más controles solo cuando algo falle o cuando el riesgo lo justifique.
¿Cuál es la diferencia entre confianza cero y ZTNA?
La confianza cero es el enfoque. ZTNA es una forma de aplicarlo, principalmente para el acceso de usuarios y aplicaciones. Una es el reglamento; la otra es la herramienta que lo sigue.
