



プライベートIPとパブリックIPの違いとは?
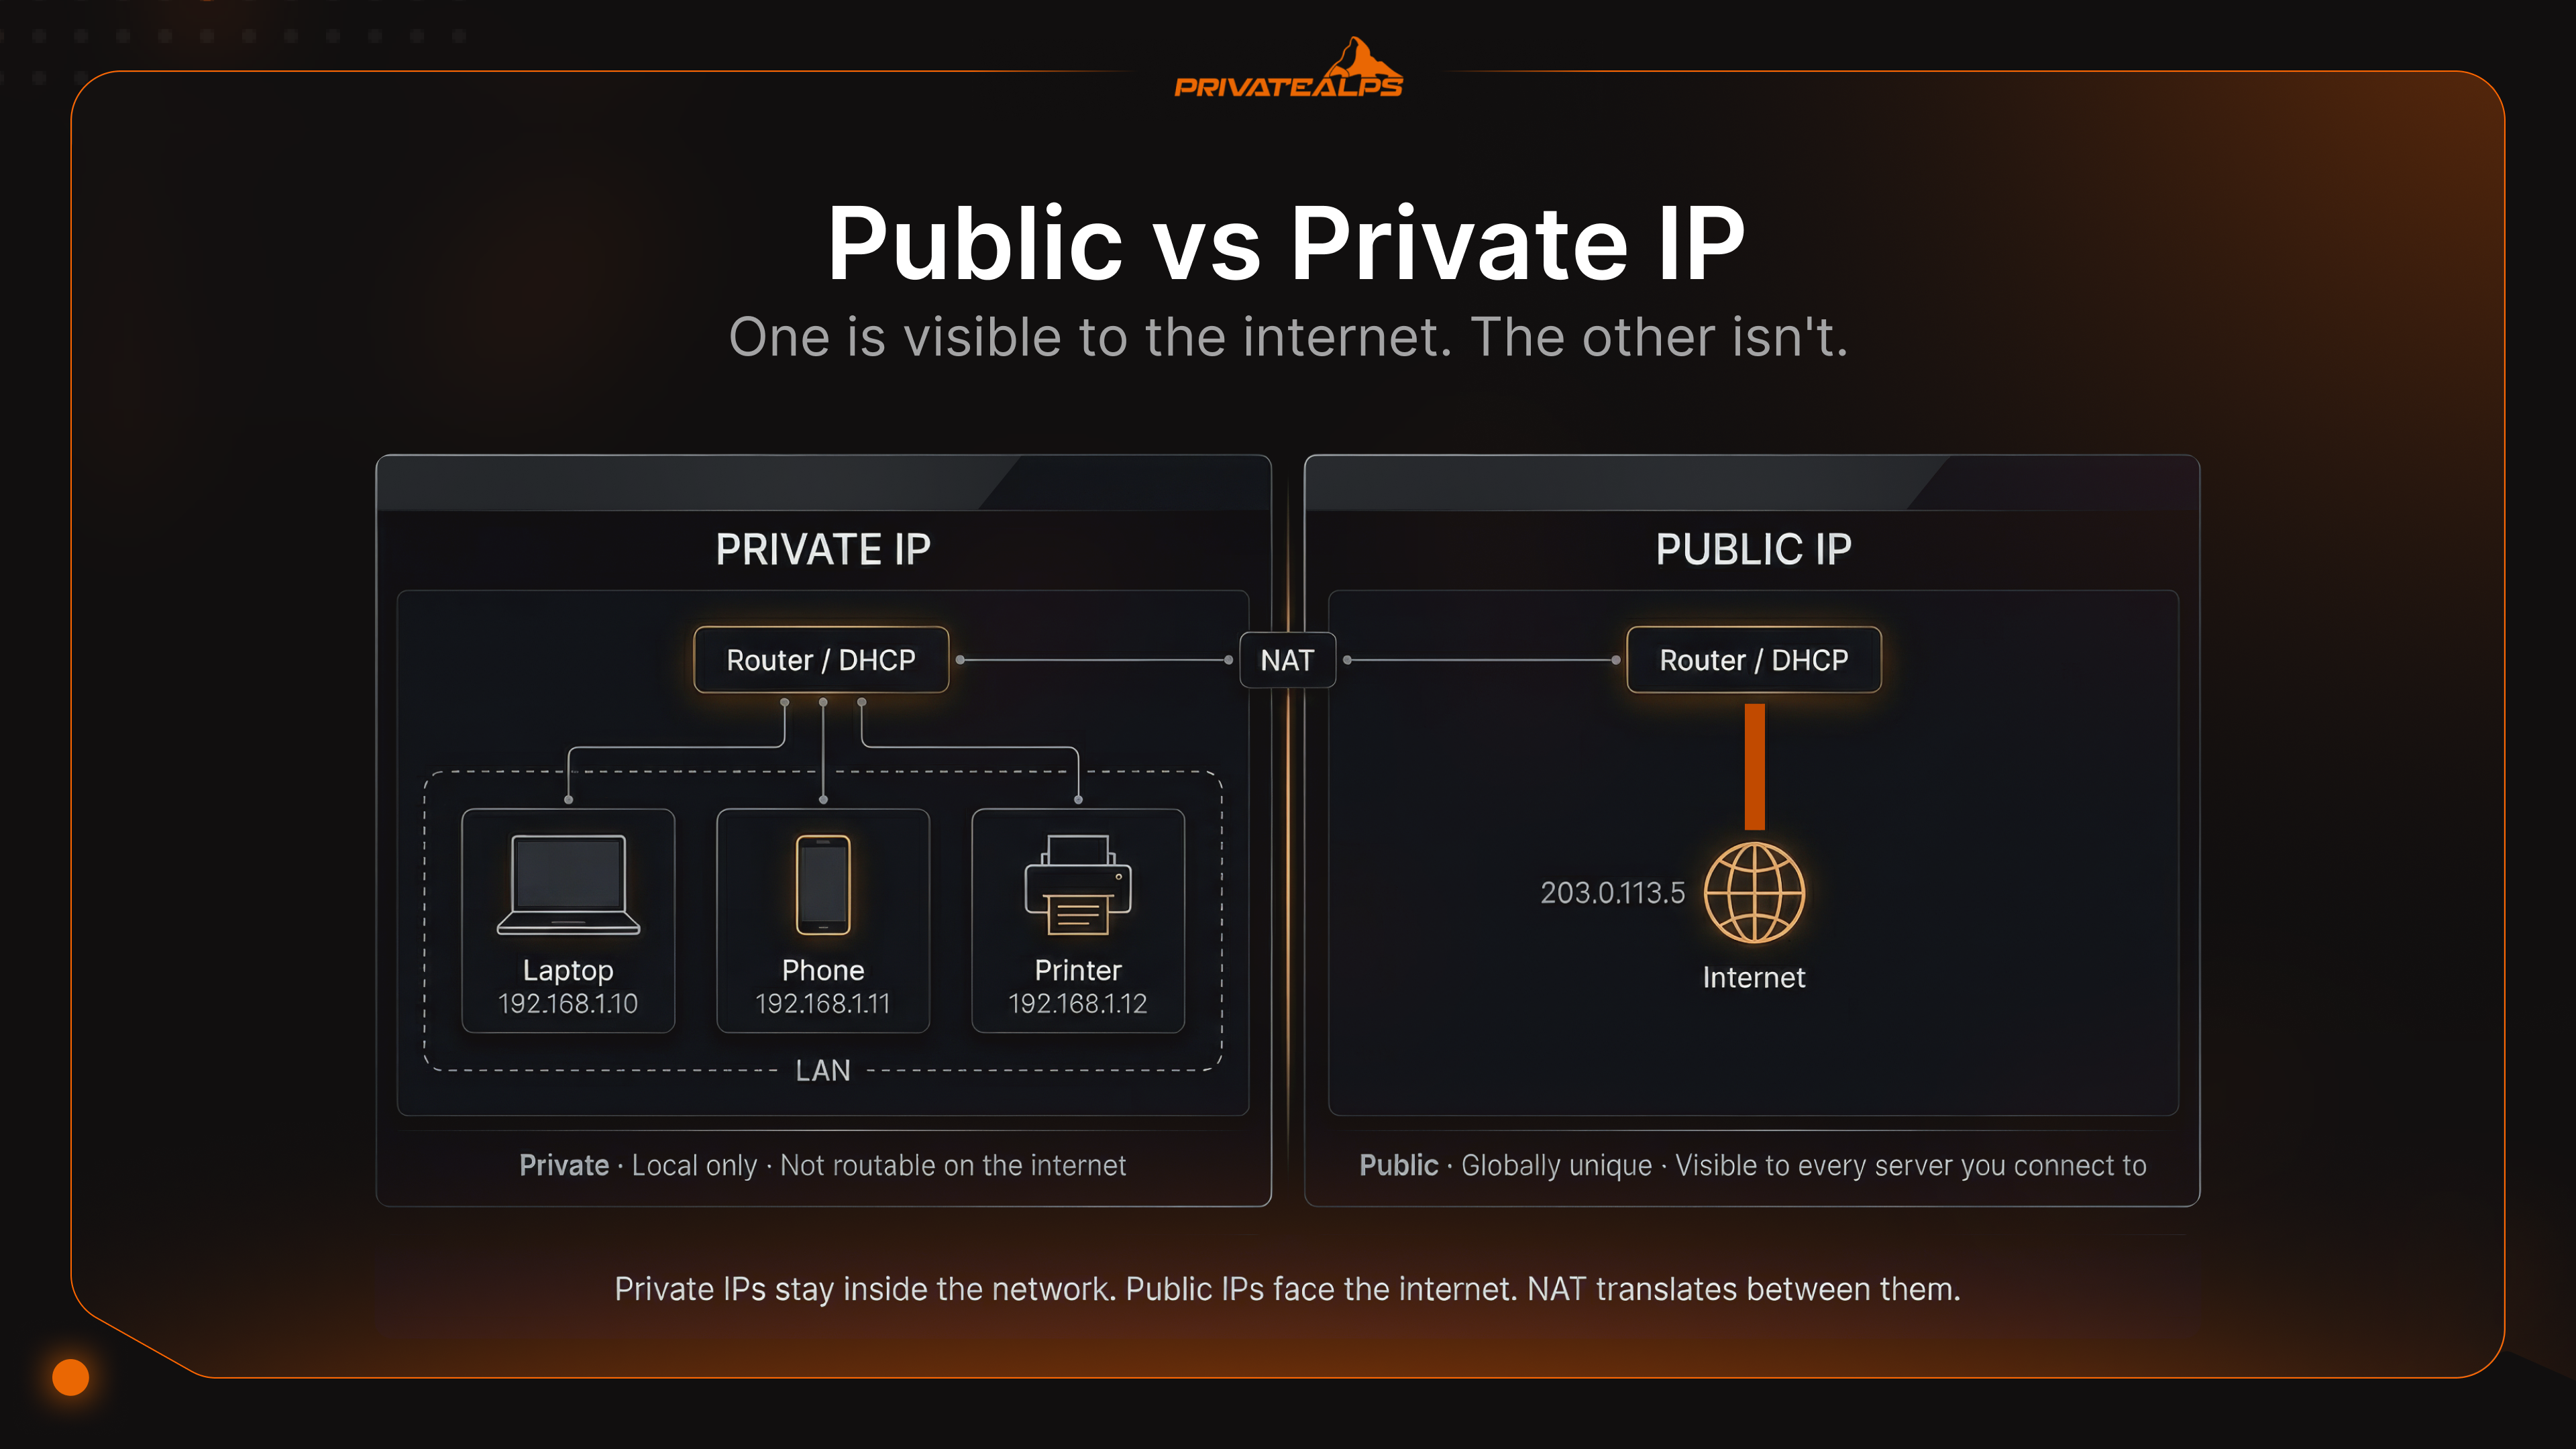
Windowsのパソコンでipconfigを実行すると、192.168で始まるアドレスが表示されることが多いです。一方、Googleで自分のIPを確認すると、まったく別の番号が出てきます。片方は本物で、もう片方は偽物というわけではなく、見ている範囲が違うだけです。この混乱こそが、プライベートIPとパブリックIPの話の核心です。どちらの表示も間違いではなく、答えている問いが異なるのです。
プライベートIPとパブリックIPの違いは、ブラウザでページを開く以上のことをしようとした瞬間に重要になります。自前のサーバーを立てる場合や、ポート開放のルールを設定する場合、VPNの接続先を用意する場合などです。どのIPがどこに属するのかを理解していないと、そもそも動くはずのない設定を追いかけることになってしまいます。
AI要約
プライベートIPとは、ローカルネットワーク内に割り当てられるルーティング不可能なアドレスのことで、RFC 1918で定められた3つの予約済み範囲から割り当てられます。パブリックIPとは、インターネットサービスプロバイダー(ISP)が地域インターネットレジストリ(RIR)から割り当てられたブロックの中から付与する、グローバルにルーティング可能なアドレスです。ネットワークアドレス変換(NAT)、特にポートアドレス変換(PAT)は、複数のプライベートIPを1つのパブリックIPに対応づけることで、両者を接続します。
RFC 1918のプライベート範囲は、10.0.0.0/8、172.16.0.0/12、192.168.0.0/16の3つです。パブリックIPとプライベートIPの本質的な違いはルーティング可能性にあり、インターネット上のルーターはプライベートIPの通信を即座に破棄します。パブリックIPとプライベートIPが相互にやり取りする必要がある場合は、境界部分でNATが変換を行います。
主なポイント:
- プライベートIPは別々のネットワークで再利用できますが、パブリックIPは世界で一意です
- プライベートIPとパブリックIPのアドレス空間をつなぐ主要な仕組みは、NAT(PAT)です
- IANAは2011年2月にIPv4の中央プールを使い切りました。地域によっては、RIRが2019年まで割り当てを続けています
- CG-NATはISPのレベルでプライベートIPを割り当てるため、外部からの接続が気づかれないまま失敗します
- IPv6にはグローバルユニキャストアドレス(GUA)があり、アドレス不足は解消されますが、セキュリティの境界は残ります
プライベートIPアドレスとは
ルーターは、ローカルネットワーク上のスマートフォン、ノートパソコン、スマートスピーカー、誰も触らないプリンターなど、すべての機器にプライベートIPを割り当てます。これらのアドレスはローカル内でのみ有効です。ルーターの外に出ると意味を持たず、インターネット側はそもそもその存在を知らず、仮に知ったとしてもそこへ経路を選ぶことはありません。
なぜそうなっているのでしょうか。IANAが、RFC 1918に基づいて特定の範囲を内部利用専用に予約しているからです。これらの範囲の送信元アドレスを持つパケットがパブリックなルーターに届いた場合、その場で破棄されます。これは意図された設計です。また、だからこそ192.168.1.xは、自宅、近所のオフィスビル、フランクフルトのデータセンターで同時に使われても、互いに衝突しないのです。
RFC 1918の3つの範囲は次のとおりです。
- 10.0.0.0/8:16,777,216個のアドレス。大規模な企業やデータセンター環境で多く使われます
- 172.16.0.0/12:1,048,576個のアドレス。中規模の環境でよく見られ、VPNのアドレスプールでは初期設定になることが多いです
- 192.168.0.0/16:65,536個のアドレス。自宅のルーターがほぼ確実に選んでいる範囲ですが、ユーザーに確認されることはありません
機器はプライベートIPを自動で取得します。これはルーターのDHCPサーバーが処理します。手順は4段階で、機器がDiscoverのブロードキャストを送り、サーバーがOfferで応答し、機器がRequestで確定し、サーバーがAcknowledgeで割り当てを確定させます。頭文字をとってDORAと呼ばれ、1秒未満で完了します。
ほとんどのチュートリアルでは触れられませんが、システム管理者なら必ず遭遇する5つ目の範囲があります。それがAPIPA(169.254.0.0/16)です。IANAの特殊用途レジストリでは「Link Local」として登録されており、RFC 3927で正式に定義されています。APIPAは誰かが意図的に設定するものではありません。機器がDHCPサーバーに接続できなくなったとき、たとえばアドレスプールが枯渇した、サーバーが停止した、あるいは都合の悪いタイミングでケーブルが抜けた、といった場合に、OSがこの範囲から自動でアドレスを割り当てて代替します。インターフェースに169.254.x.xが表示されていたら、DHCPの取得に失敗しています。その機器にはルーターへの有効な経路がありません。
パブリックIPアドレスとは
パブリックIPは、ネットワークが外部に向けて見せる顔です。インターネットのルーティング基盤全体を通過し、ISPの境界からほかの国にあるサーバーまで、途中のすべての経路がこのアドレスを使ってパケットをあなたのもとへ返します。ISPはこのアドレスをルーターに渡します。元になるのは、地域インターネットレジストリが割り当てたブロックです。具体的には、南北アメリカはARIN、ヨーロッパ・中東・中央アジアはRIPE NCC、アジア太平洋はAPNICが担当しています。同じパブリックIPを同時に2つのネットワークが持つことはできません。この一意性こそが仕組みの核心です。
多くの家庭ユーザーは、デフォルトで動的IPを割り当てられています。ISPが共有プールからアドレスを取り出すため、モデムを再起動すると変わることがあります。一般的な利用には問題ありませんが、常に外部から見つけられる必要があるサービスを動かす場合は不都合です。固定IPは変わりません。事前に割り当てられ、アカウントに恒久的に紐づいています。メールサーバーを運用する場合、VPNの接続先を用意する場合、rDNSのエントリを管理する場合には欠かせません。
また、多くの人が意表を突かれるのが、キャリアグレードNAT(CG-NAT)というケースです。一部のISPは、実際のパブリックIPを割り当てる代わりに、ユーザーをISP側の設備でNATの後ろに置きます。ルーターは100.64.0.0/10のアドレスを受け取ります。これはRFC 6598で定められた共有アドレス空間で、ISPのレベルではプライベートな扱いです。通常のプライベートIPとの違いは何でしょうか。ルーターは本物の接続があると認識し、ファイアウォールのルールも正しく見え、ポート開放の設定も問題ないように見えます。しかし、そのどれも機能しません。外部から入ってくるはずの通信がISPのNATを通過しないのです。VPNサーバーは使えず、自前のサービスも、リモートデスクトップも使えなくなります。この状況を解決する方法は、ISPに専用のパブリックIPを依頼することだけです。多くの事業者では有料オプションになっています。
プライベートIPとパブリックIPの違い:主要な比較
プライベートIPとパブリックIPの違いは、1つの問いに集約できます。インターネット上の任意のマシンが、今すぐあなたにパケットを送れるかどうかです。送れるならパブリックIPです。「NATで変換された後にだけ可能」であるか、「そのアドレスはインターネット上に存在しない」のであれば、プライベートIPです。
| 項目 | プライベートIP | パブリックIP(グローバルIP) |
|---|---|---|
| ルーティング | パブリックインターネット上ではルーティング不可 | グローバルにルーティング可能 |
| 割り当て元 | DHCPサーバー(ルーターまたはローカルサーバー) | ISP(RIRが割り当てたブロックから) |
| 一意性の範囲 | ローカルネットワーク内でのみ一意 | 世界で一意 |
| NATの必要性 | 必要。インターネット接続のためにパブリックIPへ変換 | 不要。直接到達可能 |
| 主な用途 | LAN内の機器、プリンター、社内サーバー | Webサイト、メールサーバー、VPNの接続先 |
| 追跡性 | 外部の第三者からは見えない | ISP、市区町村・地域、ISP名が見える |
| 費用 | 無料(ルーターが割り当て) | ISPの契約に含まれる。固定IPは通常追加料金 |
| アドレスの例 | 192.168.1.105、10.0.0.24 | 203.0.113.1、1.1.1.1 |
| 欠けた場合 | 機器がLAN内で通信できない | LANからインターネットに接続できない |
NATがプライベートIPとパブリックIPをつなぐ仕組み
IPv4では、1台ごとに1つのアドレスを割り当てるだけの数がありませんでした。全体でおよそ43億個です。1980年代初頭には十分に見えた数字ですが、数十年のうちに不足することは明らかでした。NAT(ネットワークアドレス変換)は、その数を実質的に広げる仕組みです。ルーターでプライベートIPとパブリックIPを接続することで機能します。内部の機器が外向けに通信を送ると、ルーターは送信元アドレスを自身のパブリックIPに書き換え、どの内部ポートがどの機器に対応するかを記録します。返信が届くと、その処理を逆にたどります。
一般的な外向きの通信の流れ:
ノートパソコン(192.168.1.10)が、93.184.216.34(example.com)宛にパケットを送信します。送信元ポートは51200です。 パケットがルーターに届きます。 ルーターは192.168.1.10:51200を、外向けのアドレス203.0.113.5:41500に置き換えます。この対応関係を変換テーブルに書き込みます。 パケットは外へ送り出され、外部からはルーターのIPから送られたように見えます。 example.comが203.0.113.5:41500へ応答します。 ルーターはポート41500を検索し、192.168.1.10:51200に対応することを確認して、宛先を書き換えます。パケットはノートパソコンに届きます。
NATが普及した理由は、仕組みの優雅さではありません。IANAの中央IPv4プールが2011年2月3日に枯渇したからです(IANA)。その後も地域レジストリは独自の在庫で割り当てを続けました。APNICは2011年4月に枯渇し、RIPE NCCは2012年9月に枯渇しました。その時点で最後の/22割り当てポリシーを導入しています。LACNICは2014年6月、ARINは2015年9月に枯渇しました。AFRINICは2017年4月にフェーズ1の割り当て制限を開始し、RIPE NCCは2019年11月に実質的な最終割り当てに達しました。NATは、この間もIPv4インターネット全体を機能させ続けました。
NATには3つの種類があり、そのうち1つが主流です。
| 種類 | 仕組み | 使われる場所 |
|---|---|---|
| 静的NAT | 1対1で固定的に対応づけ。1つのプライベートアドレスと1つのパブリックアドレス | DMZ構成、外部公開する専用サーバー |
| 動的NAT | プライベートアドレスが、パブリックアドレスのプールから一時的に借りる | 複数のパブリックIPを持つ企業 |
| PAT(ポートアドレス変換) | 多数のプライベートアドレスが1つのパブリックIPを共有し、ポート番号で識別する | 家庭用ルーター、企業のエッジ機器、CG-NATの設備 |
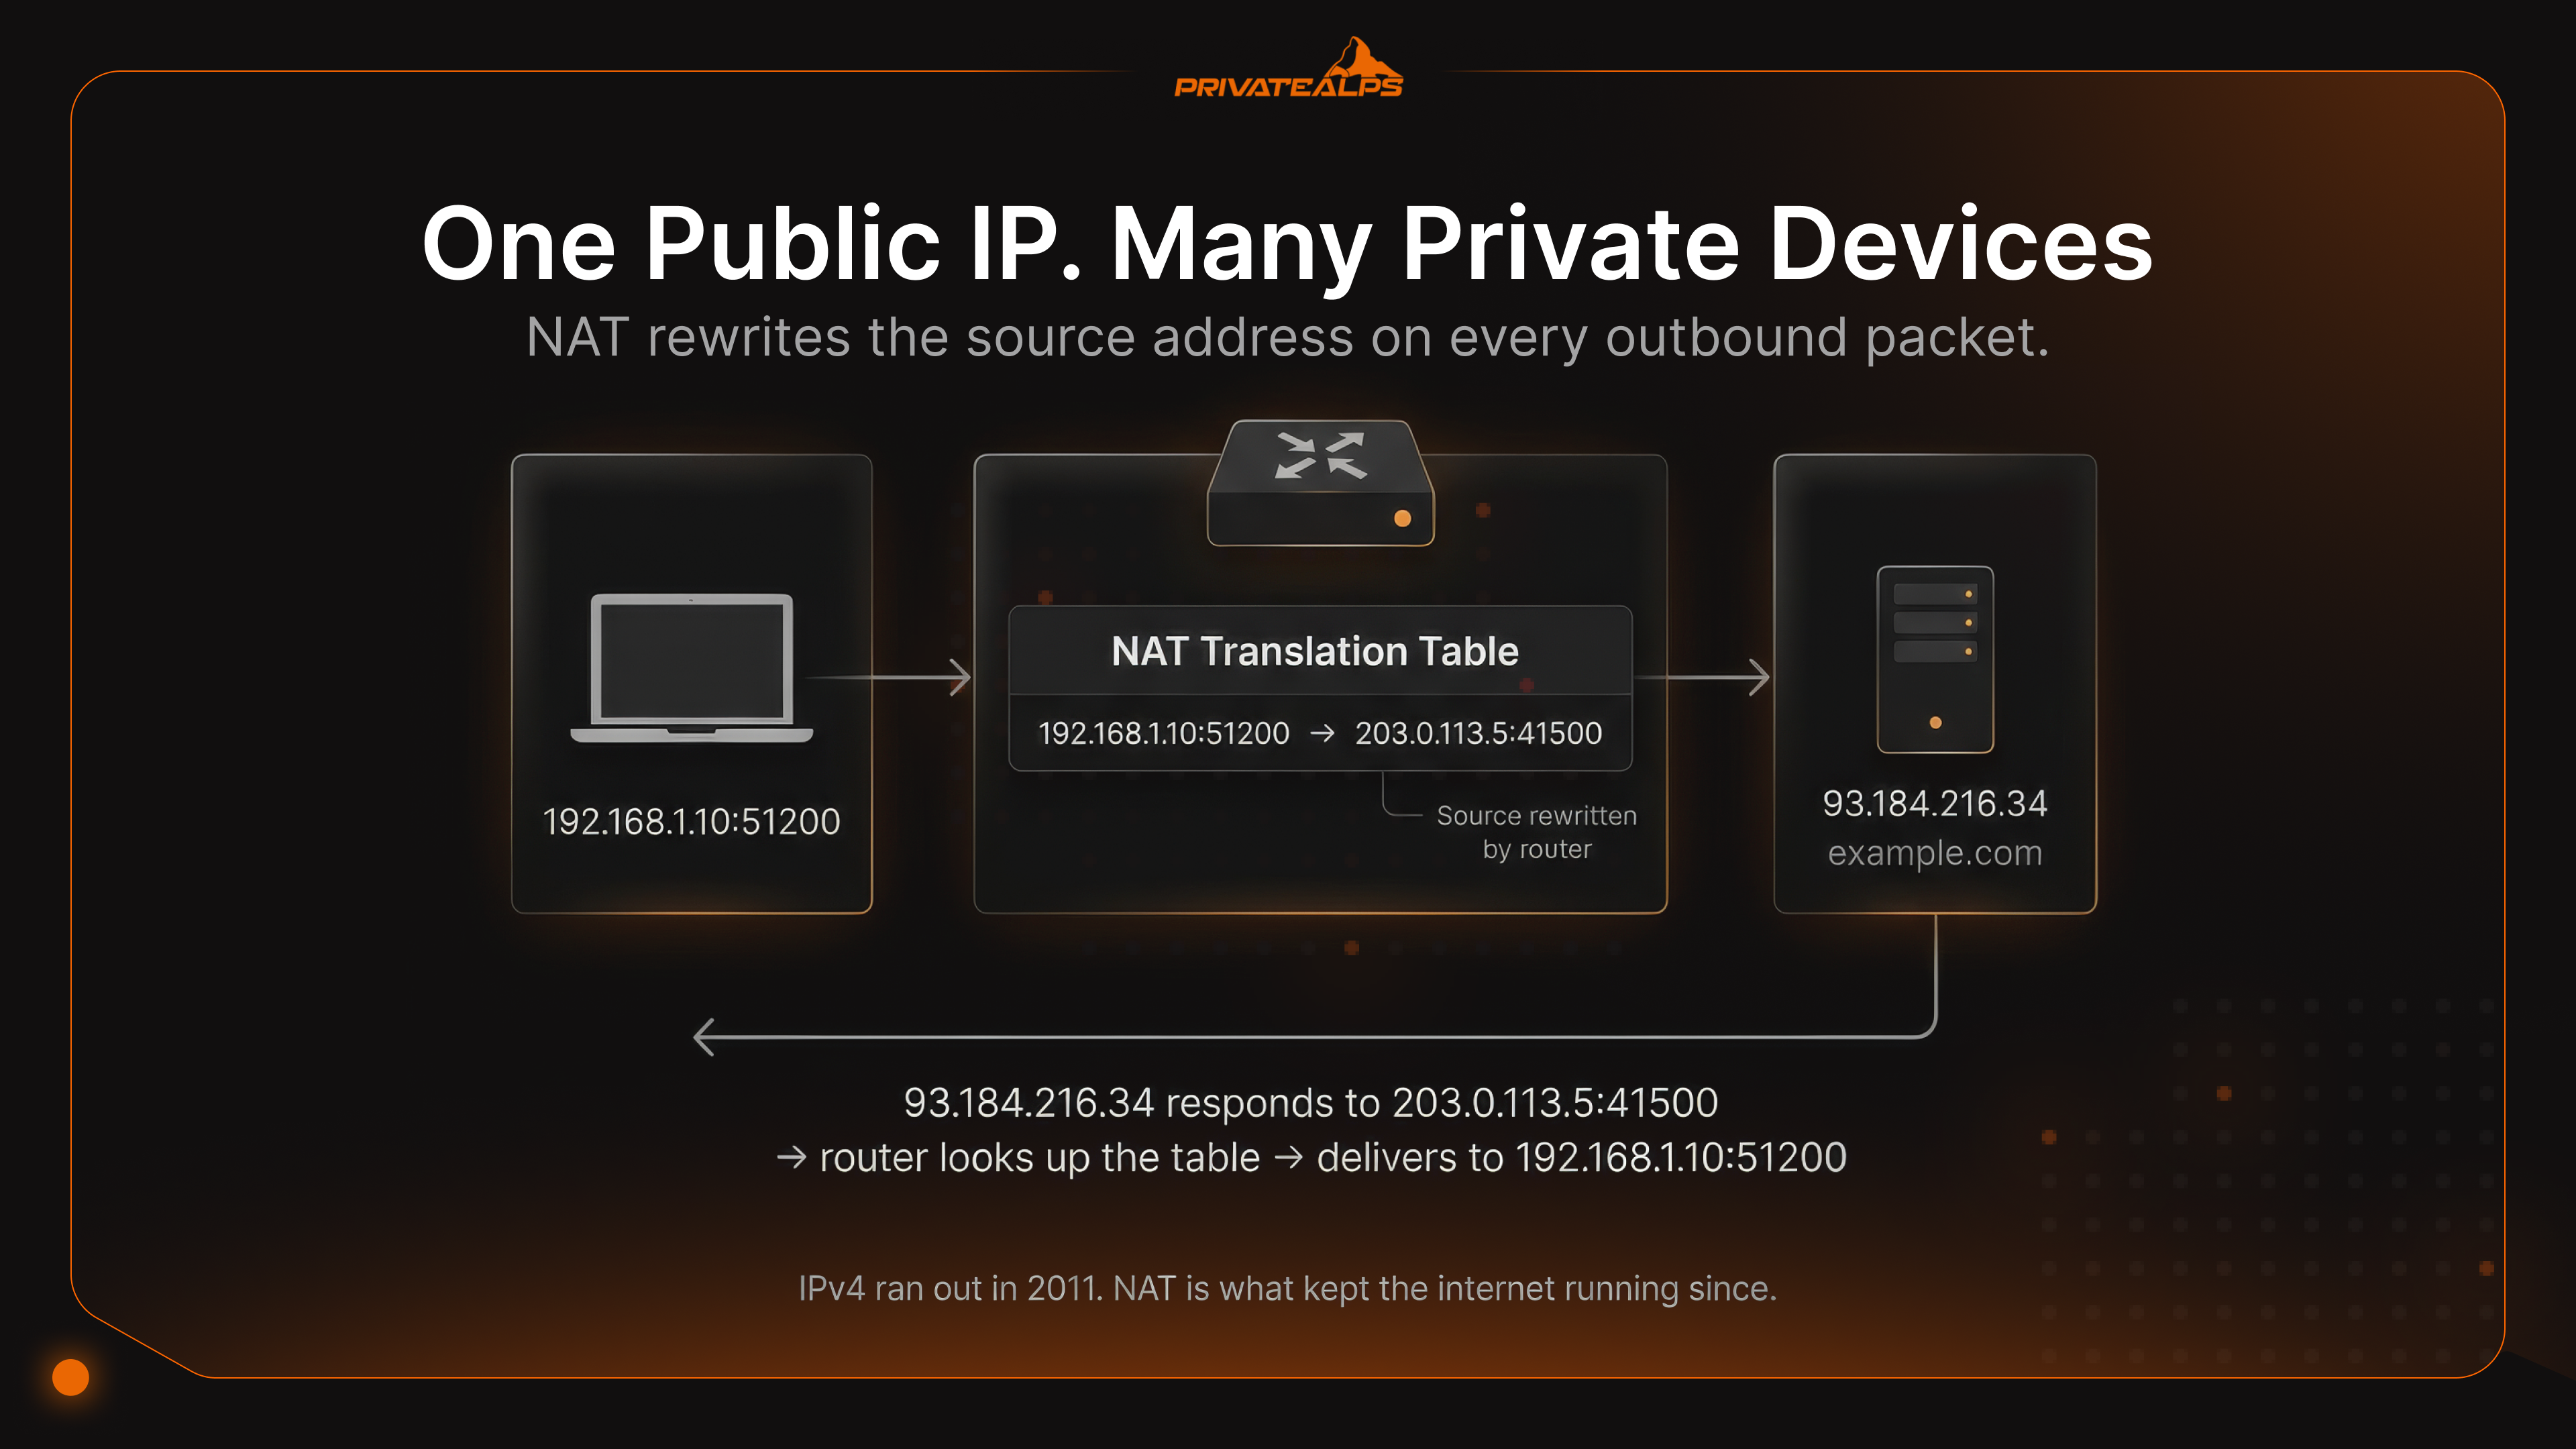
PATはNATオーバーロードと呼ばれることもあり、家庭用ルーターや多くの企業向けエッジ機器で使われています。パブリックIPは1つで、数万の同時セッションを、それぞれ異なる送信元ポートで識別します。仕組みとしては問題なく動きます。ただし課題もあります。外部からの接続を必要とするアプリ(BitTorrentやSIPベースの通話など)は予測しにくい動作をします。外部からの通信が本当に必要な場合は、明示的な転送ルールが必要です。さらに、多数のホストがすべて同じ外部アドレスに見えるため、ログの分析も複雑になります。
よく起こるのに、ドキュメントにはほとんど載っていない問題がもう1つあります。NATヘアピン(NATループバック)です。LAN内の192.168.1.20にサーバーがあるとします。同じネットワーク内の別の機器から、パブリックIPの203.0.113.5を使ってそのサーバーにアクセスしようとします。多くの一般向けルーターでは、接続が何も起きずに静かに切れてしまいます。サービス自体は外部から完全に到達可能ですが、内部からパブリックアドレス経由では到達できないのです。
対策は3つあります。内部からはサーバーのローカルIPで指定する、スプリットホライズンDNSを設定して内部からの名前解決でプライベートアドレスを返すようにする、NATループバックを正しく処理するルーターに交換する、のいずれかです。
プライベートIPアドレスの範囲:RFC 1918のリファレンス
多くのドキュメントは、RFC 1918の3つのブロックで説明を終えています。実際のネットワークでは、CG-NATを扱うエンジニアや、DHCPの障害を調べるエンジニアがほぼ必ず遭遇する、さらに2つの範囲があります。 まず知っておくべき点は次のとおりです。RFC 1918は標準のプライベートブロック3つを定めています。RFC 6598は、ISPレベルのNAT用に4つ目を追加しました。5つ目のAPIPAは、OSが代替として使うもので、意図的に割り当てられるものではありません。5つすべてが、IANAの特殊用途アドレスレジストリで、グローバルには到達できないものとして示されています。
| 範囲 | CIDR | アドレス数 | 主な用途 |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 16,777,216 | 大規模な企業ネットワーク、データセンター |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 1,048,576 | 中規模ネットワーク、VPNのアドレスプール |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65,536 | 家庭用ルーター、小規模オフィス(初期設定) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 4,194,304 | CG-NAT(ISPレベルのNAT、RFC 6598の共有アドレス空間) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65,536 | APIPA/リンクローカル(DHCP障害時の代替) |
セキュリティへの影響:プライベートIPとパブリックIP
プライベートIPとパブリックIPのセキュリティは、単純に優劣をつけられるものではありません。「プライベートIPの方が安全」というのは一部では正しいものの、大部分は誤解を招きます。正確に言えば、プライベートIPは外部からの攻撃対象を減らしますが、すでに内部に侵入している脅威には効果がありません。
プライベートIPが防げるもの。 インターネットから192.168.x.xや10.x.x.xのホストに直接アクセスすることはできません。スキャン通信、パスワードスプレー攻撃、公開ポートを狙う攻撃キットなどは、NATの背後にある機器には届きません。これは実際のメリットです。ただし、それだけで十分なセキュリティ構成になるわけではありません。フィッシングメール、USBメモリ、同じWi-Fiに接続された侵害済みのノートPCなどから攻撃者が境界の内側に入り込めば、プライベートIPは機器間の移動を一切防げません。Shodanは内部のホストを検索できませんが、すでに足がかりを得ているランサムウェア攻撃者には見えています。ネットワークを実際に分割しているのは、IPアドレス範囲ではなくVLANと内部ファイアウォールのルールです。
パブリックIPが露出させるもの。 パブリックIPのサーバーは、インターネット全体から即座に見えるようになります。Shodanは新たに割り当てられたアドレスを数分でインデックスに登録します。ポート22でSSHを開放すると、数時間以内に自動化されたログイン試行が届きます。RDPを外部からアクセス可能な状態にしておくことは、ランサムウェアの侵入経路として知られています。
インターネットに直接公開する管理画面には、アクセスを制限するファイアウォール、認証のレート制限、認証情報を扱う場合のTLSが必要です。多層構成で公開する要素はDMZに配置し、バックエンドのデータベースや内部サービスから分離してください。そうすることで、侵害されたフロントエンドが他のすべてへの入口になることを防げます。
ホスティングにおける共有と専有の違い。 インバウンド通信を受けるサービスを運用する場合、重要なのはパブリックかプライベートかだけでなく、専有か共有かです。実際に所有している専有パブリックIPであれば、ポート転送をエンドツーエンドで機能させられ、rDNSも自分で設定でき、IPの評判も自分で管理できます。CG-NATの下では、ISPの設備がルーターに届く前にインバウンド通信を遮断します。そうなると、転送ルール、ファイアウォールの設定、開放したポートは意味を持ちません。特にメールサーバーでは、SPFとDMARCのレコードが送信元IPで認証されます。他の契約者のスパムで汚染された共有IPは、単に配信を遅くするだけでなく、正規のメールを恒久的に迷惑メールフォルダへ振り分ける原因になり得ます。
パブリックIPとプライベートIPをどう使い分けるか
適切なプライベートIPとパブリックIPの使い分けは、考え方を正しく整理すれば難しくありません。重要なのは「どちらが優れているか」ではありません。「このサービスに接続を開始する必要があるのは誰か」が問題です。
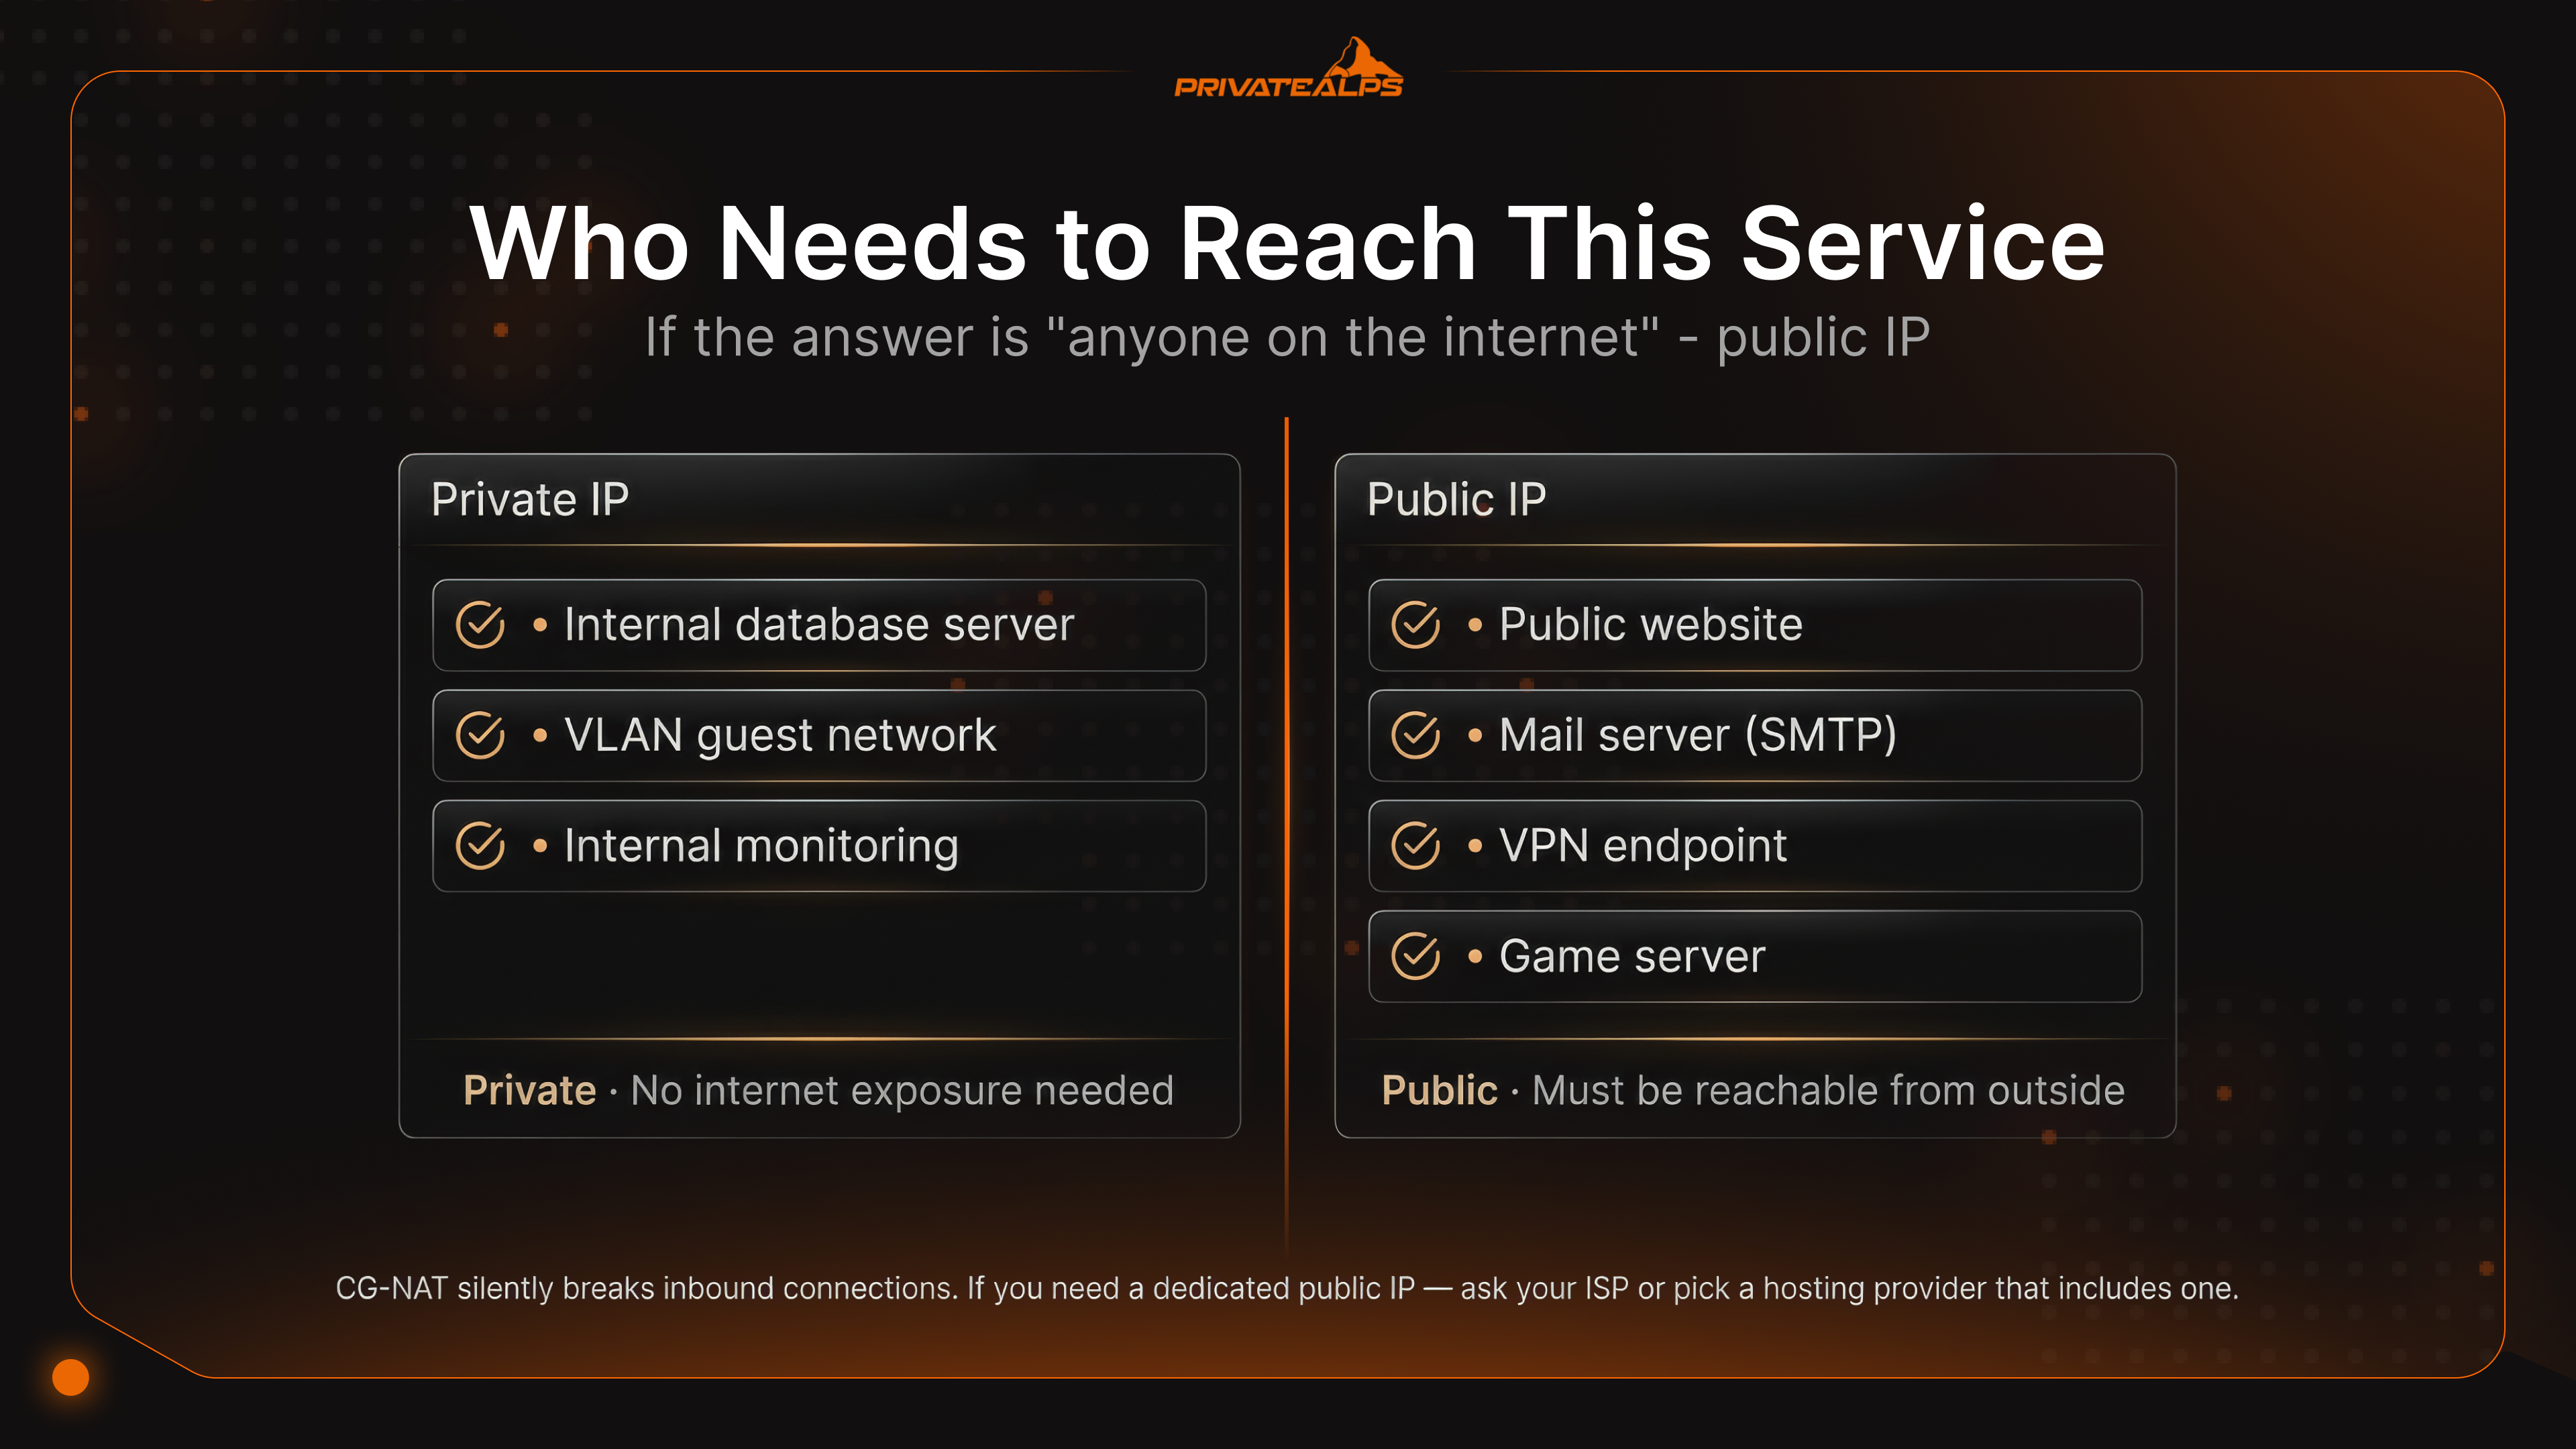
答えが「同じローカルネットワーク上の他の機器だけ」であれば、プライベートIPで十分です。そのまま使ってください。外部のシステムが要求なしにアクセスする必要がある場合、たとえばブラウザでサイトを開く、クライアントがVPNに接続する、リモートユーザーがNASにアクセスする場合は、その経路のどこかにパブリックIPが必要です。
判断基準:ローカルネットワークの外部からのインバウンド接続には、サーバーに直接割り当てたパブリックIPか、転送・プロキシ層を経由するパブリックIPが必要です。LAN内のみの通信では、プライベートIPが正しい選択であり、より安全な選択でもあります。
| 用途 | 必要なIPの種類 | 理由 |
|---|---|---|
| 公開Webサイト / Webアプリ | パブリックIP | 外部のクライアントから到達可能である必要がある |
| メールサーバー(インバウンドSMTP) | 専有パブリックIP | IPの評判が到達率に影響する。CG-NATはポート25を遮断する |
| VPNサーバー(WireGuard、OpenVPN) | VPNエンドポイントのパブリックIP | クライアントはネットワークの外部から接続する |
| 拠点間のVPNトンネル | 内部はプライベートIP、トンネル端点はパブリックIP | エンドポイントだけがパブリックIPを必要とする |
| 内部データベースサーバー | プライベートIP | インターネットから到達可能であってはならない |
| VLANで分割したゲストネットワーク | プライベートIP(別サブネット) | ゲストを社内LANから隔離する |
| リモートアクセス可能なホームNAS | プライベートIP + ポート転送またはリバースプロキシ | 内部ではプライベート、外部からはパブリックIP経由で到達可能 |
| ゲームサーバー | 専有パブリックIPが望ましい | 多くのゲームプロトコルでは、CG-NATがUDPのポート転送を妨げる |
| 内部監視 / ログ収集 | プライベートIP | 外部への公開は不要 |
多くのセルフホスト型システムで使われるハイブリッド構成にも触れておきます。サーバーにはプライベートIPを割り当て、前段にパブリックIPを持つリバースプロキシを置き、TLSを処理してリクエストを内側へ転送します。
NginxやCaddy、Traefikはいずれもこの方式に対応しています。バックエンドのサーバーがインターネットから直接接続されることはなく、同じローカルネットワーク上のプロキシからのみ接続を受けます。セキュリティの観点から整理されており、1つのパブリックIPで複数のサービスを競合なく運用することもできます。
IPv6と、これからのパブリックIP・プライベートIPのアドレス指定
IPv6は、プライベートIPとパブリックIPのアドレス指定の状況を根本から変えます。この区別を無意味にするわけではありません。区別が存在していた根本的な理由を取り除くのです。IPv4はアドレスが枯渇しました。IPv6にはその問題がありません。そのため、前提が変わります。
GUAとULAの違い。 IPv6では、IPv4でパブリックIPに相当する役割をGlobal Unicast Address(2000::/3)が担います。これはどこからでもルーティング可能で、RIRやISPが割り当てます。Unique Local Address(fc00::/7)はRFC 1918に相当する役割を担い、意図的にルーティングされず、内部専用で使用します。IPv6ネットワーク上のすべての機器は、ルーターが受け取るISPのプレフィックスからGUAを直接受け取れるため、NATを使う技術的な理由はありません。全員に十分なアドレスがあるなら、1つのアドレスを別のアドレスに変換する必要はないのです。ULAが残るのは、別の理由からです。NATがたまたま遮断しているからではなく、明示的なポリシーでサービスを社内に留めたい場合があるためです。内部サービスをULAに固定し、そのアドレスを前提にファイアウォールのルールを書く方が、GUA側のファイアウォール設定に抜け穴がないことを祈るより確実です。
現在の普及状況。 Googleの IPv6 統計によると、2025年初頭時点で、Googleのユーザーの約43%がIPv6で接続しています。フランスは86%を超えています。インドとドイツは70%を超えています。米国は約47〜50%です(Wikipedia、IPv6の展開)。現在の標準は、デュアルスタックです。機器はIPv4とIPv6を並行して使い、どちらを使うかはHappy Eyeballs(RFC 8305)が接続ごとに判断します。
RFC 4941が解決したプライバシーの問題。 IPv6は、IPv4/NATの利用者が直面しなかった問題も生みました。すべての機器がグローバルにルーティング可能なアドレスを持つため、従来のSLAACでは機器のMACアドレスがIPアドレスに直接埋め込まれていました。その結果、アドレスは恒久的なハードウェアに紐づく識別子となり、同じ機器が異なるネットワークに現れても、セッションをまたいで追跡されてしまいました。RFC 4941(IPv6のステートレスアドレス自動設定におけるプライバシー拡張)は、定期的に変化するランダムなインターフェースIDを生成することで、この問題を解決しました。アドレスと物理的な機器の結びつきを断ち切ります。IPv4/NATの環境では、この問題は起きませんでした。どの機器から送信されても、すべての通信がルーターの単一のパブリックIPから発信されているように見えたからです。IPv6によって個々の機器の追跡が可能になり、RFC 4941がそれに歯止めをかけました。
自分のパブリックIPとプライベートIPを確認する方法
2つは別々に確認します。性質が異なるからです。パブリックIPはISPから割り当てられ、ルーターに存在します。プライベートIPはルーターから割り当てられ、機器に存在します。Webサイトから見えるのは前者だけで、後者が見えることはありません。
確認方法:
- パブリックIP(ターミナル):curl ifconfig.me または curl api.ipify.org。どちらもルーターのパブリックIPを返します。
- パブリックIP(ブラウザ):ifconfig.me または ipinfo.io。ISP名と大まかな所在地も表示されます。
- プライベートIP(Windows):コマンドプロンプトで ipconfig を実行し、使用中のアダプターの「IPv4 アドレス」を確認します。
- プライベートIP(macOS):ターミナルで ifconfig | grep "inet " を実行するか、「システム設定」→「ネットワーク」→接続を選び「詳細」を開きます。
- プライベートIP(Linux):ip addr show または hostname -I を実行します。
- プライベートIP(ルーターの管理画面):192.168.0.1 または 192.168.1.1 にログインします。DHCPリースの一覧に、各機器と割り当てられたアドレスが表示されます。
プライベートIP(モバイル):「設定」→「Wi-Fi」→接続中のネットワーク名をタップします。詳細画面にIPアドレスが表示されます。
サイトがIPから実際に知ることは、ISP名、大まかな所在地(ISPの設備が登録されている都市または地域。50〜100kmずれることも多い)、ASNです。これらは公開データベースに載っている情報です。自宅の住所や個人の身元は含まれません。それらを知るには、ISPへの法的な照会が必要です。VPNを経由して接続すると、サイトに見えるのはVPNサーバーのIPと所在地になります。プライベートIPがルーターの外に出ることはありません。
自分のパブリックIPまたはプライベートIPを変更する方法
パブリックIPはISPが管理しています。設定画面で編集することはできません。変更できるのは、通信が出ていくときにインターネットから見えるIPです。または、ISPに直接連絡して別のアドレスを割り当ててもらうこともできます。
パブリックIPの変更:有効な方法
- VPN:通信は自分のIPではなく、VPNサーバーのIPから出ていきます。最も手軽で、世界中で使えます。
- プロキシ:デバイス上のすべての通信ではなく、特定のアプリの通信に適用されます。より軽量です。
- Tor:複数のリレーを経由します。接続先から見えるのは出口ノードのIPです。速度は遅くなりますが、経路を追跡しにくくなります。
- モデムの再起動:動的IPの場合、接続を切ると、再接続時にISPが別のリースを割り当てることがあります。ただし確実ではありません。同じアドレスを毎回割り当て直すISPもあります。
- 固定IPの申請:動かないIPが必要な場合は、ISPに問い合わせてください。多くのプロバイダーでは有料サービスですが、ホスティングにとっては恒久的に解決できる唯一の方法です。
プライベートIPの変更:プラットフォーム別
- Windows:管理者権限のコマンドプロンプトで、ipconfig /release の後に ipconfig /renew を実行します。
- macOS:「システム設定」→「ネットワーク」→該当するアダプター→「詳細」→「TCP/IP」タブ→「DHCPリースを更新」の順に操作します。
- Linux:sudo dhclient -r && sudo dhclient を実行します。
- ルーターの管理画面:192.168.0.1 または 192.168.1.1 にログインし、DHCP予約または固定リースの設定を開きます。特定のアドレスを機器のMACアドレスに紐づけると、以後その機器は必ず同じIPを受け取ります。
まとめ
プライベートIPはローカルネットワークに属します。RFC 1918のブロックから割り当てられ、DHCPによって配布され、インターネットからは見えません。同じ範囲のアドレスが、数百万の別々のネットワークで互いに干渉せずに並行して使われています。パブリックIPはインターネットに属します。RIRが割り当て、ISPが配布し、世界で一意です。ネットワークごとに1つのアドレスがあり、インターネット全体から見つけられます。NATは、ほとんどの場合ルーターでPATとして動作し、両者の変換を担います。IPv6は、NATが必要になったアドレス不足を解消します。GUAによって、すべての機器が世界から到達可能な独自のアドレスを持てます。ただし、セキュリティ上重要な境界は、ULAとファイアウォールが引き続き担います。現在、ほとんどのネットワークはデュアルスタックで動作しており、当面はこの状態が続くでしょう。
専有パブリックIPで、インバウンド通信を完全に制御しませんか? CG-NAT、共有IP、上流のどこかで消えるポート転送。こうした問題は、自然には解決しません。自分で管理できる専有パブリックIPを持つことで、初めて解決します。
PrivateAlpsのVPSと専用サーバーのプランには、標準で専有パブリックIPが付属しています。インフラはスイスにあり、経路にCG-NATはありません。ポート転送は完全に使え、rDNSも自分で設定できます。IPはあなたのものであり、インバウンドの経路は明確で、あなたとインターネットの間で通信が静かに遮断されることはありません。
よくある質問
パブリックIPとプライベートIPの違いは何ですか?
プライベートIPはローカルなものです。ルーターがネットワーク上のすべての機器に割り当てます。社内での通信には問題なく使えますが、インターネットからアドレス指定することはできません。192.168.x.x宛のパケットは、届く前にルーターで破棄されます。パブリックIPは外部向けのものです。ISPがルーターに割り当て、インターネットの他の部分があなたへ通信を返す際に使うアドレスです。NATが両者をつなぎます。プライベートIPの機器は、パブリックIPを経由して通信を送ります。ルーターはポート番号を使って、どの応答をどの機器に返すかを振り分けます。
プライベートIPとパブリックIPは、どのように割り当てられますか?
プライベートIPアドレスは、ルーターで動作するDHCPサーバーから割り当てられます。流れは次のとおりです。デバイスがDiscoverをブロードキャストし、ルーターがOfferで応答します。デバイスはRequestで、どのOfferを使うかを伝えます。最後にルーターがAcknowledgeを送り、アドレスを確定します。これをDORAと呼びます。かかる時間は1秒未満です。
パブリックIPアドレスは、ISPから割り当てられます。動的契約の場合はプールからリースされるため、変わることがあります。固定契約の場合は、契約者用のアドレスがあらかじめ割り当てられ、変わることはありません。固定のパブリックIPを機器に手動で設定できるのは、ISPがそのアドレスを契約者用に事前に確保している場合だけです。
同じプライベートIPアドレスを、2台のデバイスに設定できますか?
別々のネットワークであれば、常に可能です。そのためにRFC 1918が定められています。自宅のネットワークと勤務先のネットワークが、どちらも192.168.1.50を使っていても、各ローカルネットワークの外で通信しないため、競合は起きません。
一方、同じネットワーク内で重複すると、ARPテーブルの競合が発生します。両方の機器で通信が不安定になり、セッションが突然切れることがあります。どちらのデバイスが重複しているかを特定するのにも、想定以上の時間がかかります。
プライベートIPは、パブリックIPより安全ですか?
それだけで安全になるわけではありません。プライベートIPであれば、インターネット上の誰もが直接アクセスすることはできません。NAT層が、招かれていない通信をローカルネットワークに届く前に遮断します。これは重要な役割です。ただし、防御は1つの層にすぎず、完全な対策ではありません。マルウェア、侵害された認証情報、物理アクセス、ネットワーク上の不正な機器などを通じて内部に侵入した攻撃者は、プライベートIPの機器の間を自由に移動できてしまいます。本当の意味でのセグメント分割には、VLAN、サブネットごとのファイアウォールルール、そして内部通信を無条件に安全とみなさないアクセス制御が必要です。
プライベートIPアドレスで、Webサイトを公開できますか?
社内であれば可能です。インターネットからは、公開できません。公開インターネットには192.168.x.xへの経路がないため、ローカルネットワークの外からプライベートIPのサーバーにアクセスしようとしても、到達できません。外部に公開する場合は、経路上にパブリックIPが必要です。
最も簡単な方法は、ルーターでポート転送を設定し、公開ポートをサーバーのプライベートIPとポートに転送することです。より安全な方法は、パブリックIPを持つエッジにリバースプロキシを置くことです。NGINXやTraefikが適しています。リバースプロキシがTLSを処理し、リクエストを内側へ転送します。この場合、バックエンドのサーバーがインターネットに直接公開される必要はありません。
CG-NATとは何ですか? 自分にどう影響しますか?
CG-NATは、ISPが自社の設備で動かすNAT層です。通信が自宅のルーターに届く前に変換を行います。ルーターには実際のパブリックIPではなく、100.64.0.0/10(RFC 6598の共有アドレス空間)のアドレスが割り当てられます。
通常の閲覧では問題はありませんが、外部からの着信接続が必要な操作をすると不具合が出ます。ルーターのポート転送ルールは、ルーターに届いた通信に対して適用されます。しかし、ISPレベルのNATは、その前段で着信通信を遮断します。その結果、自宅のサーバー、VPNサーバー、リモートデスクトップ、ゲームサーバーなどが、原因がわかりにくい形で動かなくなります。解決策は、ISPに連絡して専用のパブリックIPを依頼することです。多くのプロバイダーでは、有料オプションとして提供されています。
IPアドレスから、どのような情報がわかりますか?
わかるのは、ISPの名称、自律システム番号(ASN)、そして地域情報です。地域情報は一般的に、ISPの設備が登録されている都市や地域を示します。実際の所在地とは、50〜100km程度ずれることがあります。パブリックIPのジオロケーションデータベースには、通常このような情報が含まれています。
自宅住所、氏名、正確な所在地は、ISPに対する正式な法的請求が必要です。VPNやプロキシを使うと、表示されるIPがサーバーのアドレスに置き換わるため、相手に見えるのはそのサーバーの所在地になります。
自分のパブリックIPアドレスは、どのように確認しますか?
ブラウザでは、ifconfig.meまたはipinfo.ioにアクセスします。ターミナルでは、curl ifconfig.meを実行します。表示されるのは、ルーターの現在のパブリックIPです。確認に使っているデバイスのプライベートIPではありません。VPNを利用している場合は、ISPが割り当てたIPではなく、VPNサーバーのパブリックIPが表示されます。
IPv6があれば、プライベートIPアドレスは不要になりますか?
NATが不要になります。128ビットのアドレス空間があるため、すべてのデバイスに十分なパブリックアドレスを割り当てられ、NATによる回避策が必要なくなります。ただし、意図的に社内だけで使うためのユニークローカルアドレス(fc00::/7)は、アドレス不足とは別の目的で引き続き存在します。
また、NATがなくなっても、セキュリティの境界は消えません。IPv6ネットワークでも、境界にはステートフルファイアウォールが必要です。外部からの不要な着信接続を防ぐ役割は、NATが本来のセキュリティ機能としてではなく、副次的に担っていたものです。NATを取り除くなら、その役割を意図的に果たす仕組みを用意する必要があります。
