


VPNとプロキシの違いは?技術者視点で比較
VPNとプロキシを比べたい人は、たいてい興味本位ではありません。動画配信サービスで視聴をブロックされた、友人に「プロキシ」と言われたが意味が分からない、仕事で全員がVPNクライアントを入れることになったが理由の説明がなかった、といった きっかけがあります。「VPN プロキシ 違い」や「プロキシ VPN 違い」といった検索は、どちらも月に数十万回ほど入力されています。語順が違うだけで、知りたいことは同じです。
このテーマの記事には、少しわかりにくい点があります。多くの記事では両者を価格帯の違うだけの代替ツールとして扱っています。しかし実際には、ネットワークの異なる階層で動き、異なる問題を解決します。同じものとして扱うと、実際には存在しない「プライバシー保護」に毎月料金を払うことになりかねません。
市場規模が大きいことも、情報が混乱した理由の一つです。世界のVPN市場は2025年に889.6億ドルに達し、2034年には5,342.2億ドルに成長する見込みです。リモートワークの普及と監視への懸念の高まりが、その拡大を後押ししました。一方でプロキシは、SEOツール、スクレイパー、企業のファイアウォールなどで目立たず使われています。利用者層が異なり、広告で見かける機会も少ないのです。
本ガイドでは、アフィリエイトサイトの説明ではなく、ネットワークエンジニアが話すように両者を解説します。OSI階層、暗号化される部分とされない部分、検出の仕組み、そして料金を払っても解決できないことを順に見ていきます。
AIサマリー
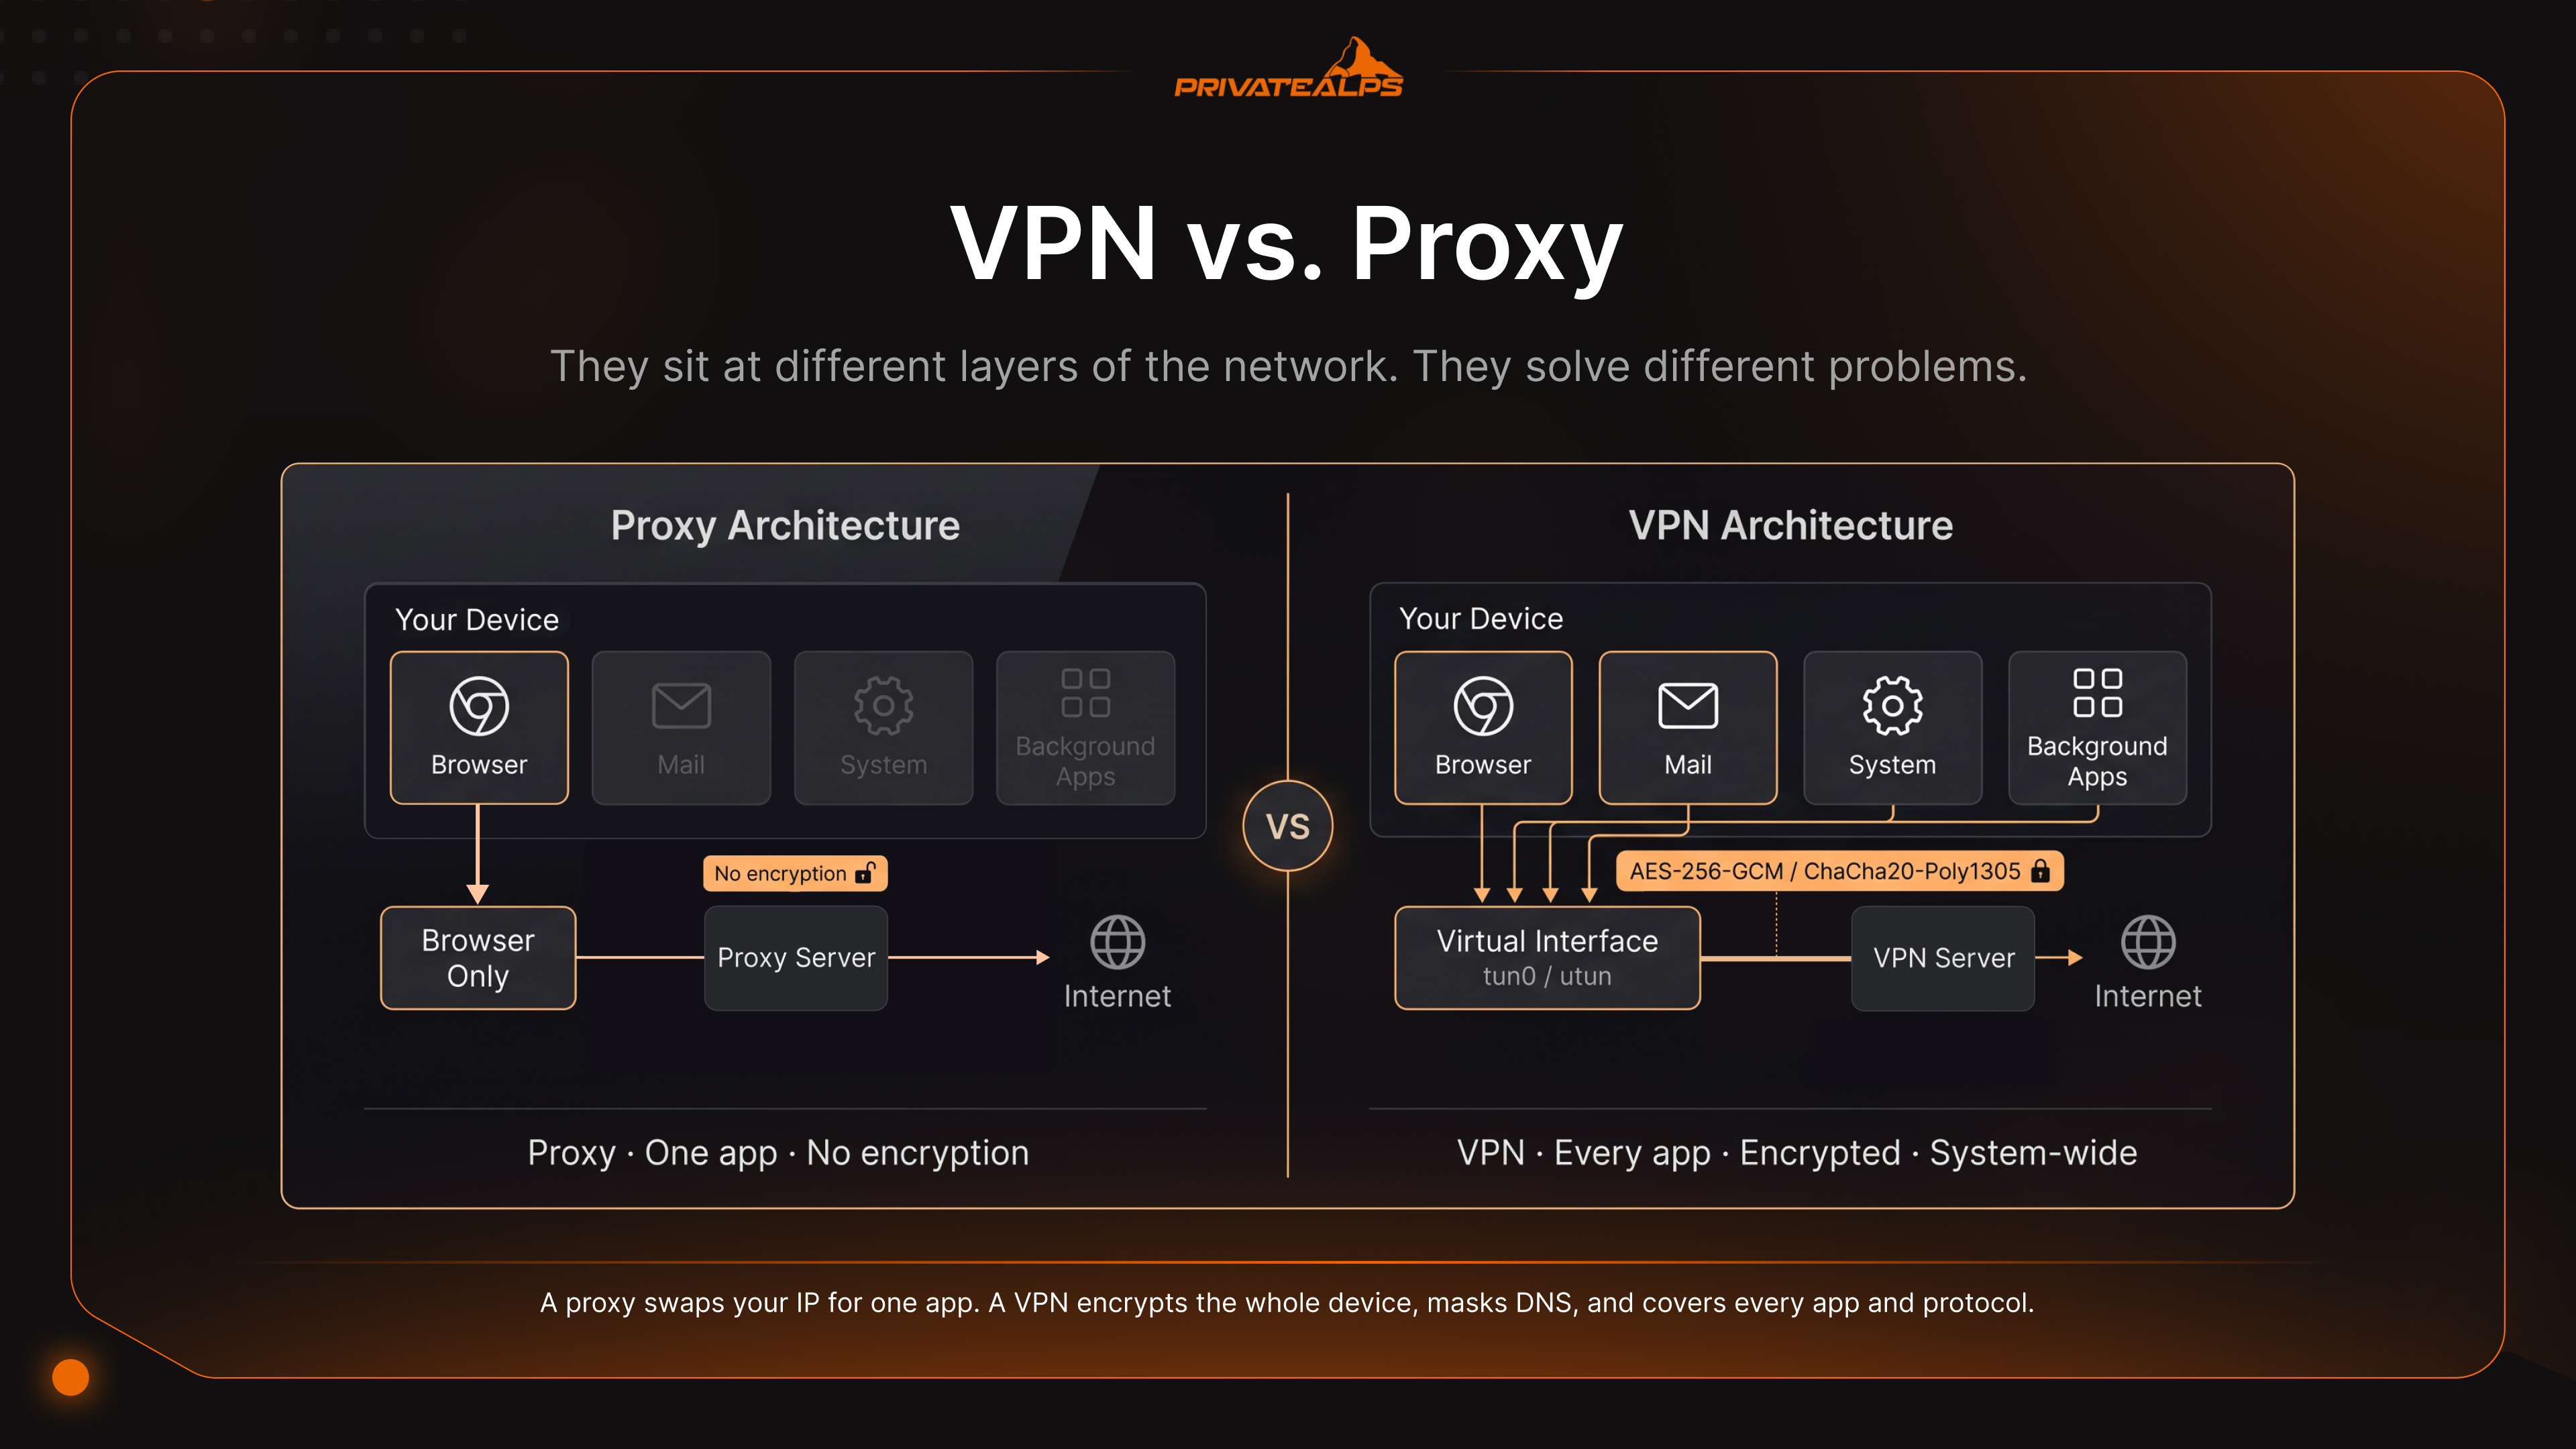
結論から言うと、プロキシはアプリケーション層(OSI第7層)で動作し、通常はブラウザなど1つのアプリのトラフィックを経路変更します。それ自体では暗号化を行いません。VPNはより低い層(第2〜3層)で動作し、OSレベルで全パケットをChaCha20-Poly1305(WireGuard)またはAES-256-GCM(OpenVPN)で暗号化して、仮想インターフェースを通じて端末全体の通信を経路変更します。プロキシは暗号化処理を省くため高速です。VPNは暗号化を行うため、より安全です。
- OSI階層:プロキシ=第7層(1つのアプリ)、VPN=第2〜3層(端末全体)
- 暗号化:プロキシ=標準では何もなし、VPN=ChaCha20-Poly1305またはAES-256-GCM
- 速度:プロキシの負荷はほぼ無視できる、WireGuardは高速回線で4〜15%の低下、OpenVPN/TCPは40〜50%低下する場合がある
- キルスイッチ:VPNのみ対応。トンネルが切れた瞬間に通信をすべて遮断する
- DNS保護:VPNはDNSクエリもトンネル経由で送る。HTTPSプロキシは、ページが読み込まれる前にSNIでホスト名が漏れる
- 無料プロキシ・VPNのリスク:ICSI/CSIROの調査では、無料のAndroid VPNアプリの67%にサードパーティの追跡ライブラリが組み込まれ、84%でトラフィックが漏えいしていました
- どちらでも防げないもの:ブラウザのフィンガープリント、Cookie、ログインしているアカウント
プロキシサーバーとは
プロキシサーバーは仲介役です。1つのアプリ(通常はブラウザ)からの通信を受け取り、途中で自分のIPアドレスに置き換えて宛先に転送します。役割はこれだけです。アプリケーション層(OSI第7層)で動作し、アクセス先のサイトがすでにTLSに対応していない限り、何も暗号化しません。設定したアプリの通信しか扱わず、端末のほかの通信は以前と同じようにインターネットとやり取りします。
| プロキシの種類 | 仕組み | 主な用途 |
|---|---|---|
| HTTPプロキシ | 第7層で平文のHTTPリクエストを転送 | 社内のWebフィルタリング、キャッシュ |
| HTTPSプロキシ | CONNECTでTLSをトンネリング。SNIは読めるがペイロードは読めない | TLSで保護されたサイトの閲覧 |
| SOCKS5プロキシ | 第5層のリレー。プロトコルに依存せず、UDPにも対応 | トレント、ゲーム、汎用的なTCP/UDPトンネリング |
| トランスペアレントプロキシ | クライアントの設定なしで通信を傍受 | ISPレベルのキャッシュ、学校・図書館のフィルタリング |
| レジデンシャルプロキシ | 一般消費者の実IP(多くはIoT機器)経由で通信を送る | スニーカーボット、広告検証、SEOスクレイピング |
ここで誤解されやすい点があります。HTTPSプロキシを使えば閲覧先が隠れると思われがちですが、実際にはそうではありません。TLSハンドシェイク中にSNI(Server Name Indication)フィールドでホスト名が平文で送られ、暗号化の開始前に見えてしまいます。ISPも、あなたとプロキシの間にいる誰もが、その情報を見ることができます。ページの中身は読めなくても、アドレスバーの情報は読めます。多くの人が隠せていると思っていたのは、まさにこの部分なのです。
DNSも、もう一つの見えにくい情報漏えい源です。プロキシは通常DNSを扱わないため、OSは「このドメインはどこ?」とISPのリゾルバーに問い合わせ続けます。この問い合わせだけで�閲覧先の情報が分かってしまいます。また、無料プロキシの世界は、控えめに言っても安全とは言えません。この分野のAndroidアプリを調べたCSIROの研究では、16%が非透過型プロキシを配置してユーザーのトラフィックにJavaScriptを挿入し、広告や追跡に利用していました。67%はサードパーティの追跡ライブラリを組み込んでいました。こうしたサービスの無料は、ほぼ無料ではありません。利用者自身が商品になっているのです。
VPNとは
VPN(Virtual Private Network:仮想プライベートネットワーク)は、端末全体を暗号化されたトンネルで包み、すべてのパケットをそのトンネルに通します。すべてのアプリ、バックグラウンドで動くすべてのサービス、ブラウザ、メールソフト、ユーザーが気づかないうちに行われるシステムアップデートも対象です。アプリごとに設定する必要はありません。OSが通信を仮想インターフェースに渡し、VPNクライアントがそこから処理を引き継ぎます。
内部の仕組みは、想像以上に厳密です。接続すると、クライアントとサーバーが暗号のハンドシェイクを行います。WireGuardはNoiseプロトコルとCurve25519による鍵交換を使い、OpenVPNは使用するビルドに応じてTLS 1.2またはTLS 1.3のハンドシェイクを行い、セッション鍵を決定します。その後、クライアントはLinuxではtun0、macOSではutunといった仮想ネットワークインターフェースを作成し、ルーティングテーブルがすべての通信をそこへ送るようになります。各パケットはカプセル化・暗号化され、サーバーへ送られます。サーバーは復号してから転送し、返信を同じ経路で戻します。通信を傍受する人が見るのは、行き来する暗号化されたデータの塊だけです。詳しく知りたい場合は、WireGuardのホワイトペーパーに詳細な説明があります。
本物のVPNと見せかけのVPNを分けるのは、主に2つの機能です。1つ目はキルスイッチで、サーバーのクラッシュ、Wi-Fiの切断、ノートPCのスリープなど、理由を問わずトンネルが切れた瞬間にすべての通信を遮断するファイアウォールのルールです。クライアントが再接続を試みている間も、実際のIPアドレスが漏れることを防ぎます。2つ目はDNSリーク対策です。DNSクエリを暗号化されたトンネル経由でVPN事業者のリゾルバーに送るため、ISPが問い合わせ内容から閲覧履歴を推測できなくなります。この2つがなければ、月額料金が高いだけの、機能の多いプロキシにすぎません。
VPNとプロキシの主な技術的な違い
プロキシサーバーとVPNの違いは、主に3つの点に表れます。通信がどれだけ暗号化されるか、どこまでカバーされるか、そして利用者が特定されやすいかです。プロキシは1つのアプリのIPアドレスを置き換えます。VPNは端末全体を暗号化し、DNSを隠し、WebRTCのリークを防ぎます。さらに適切な難読化の仕組みを使えば、HTTPSでニュースを読んでいる通信と区別がつきにくくなります。
| 比較項目 | プロキシ | VPN |
|---|---|---|
| 通信の暗号化 | なし(SOCKS5/HTTP)。サイトがHTTPSの場合のみTLSで暗号化 | ペイロード全体を暗号化(ChaCha20-Poly1305またはAES-256-GCM) |
| 通信のカバー範囲 | アプリごと | OS全体、すべてのアプリとプロトコル |
| IPアドレスの隠蔽 | あり(設定したアプリのみ) | あり(システム全体) |
| DNS保護 | なし。OSはISPのリゾルバーを使用 | あり。DNSをVPN経由でトンネリング |
| キルスイッチ | なし | あり(ファイアウォールレベルで遮断) |
| WebRTCリーク対策 | なし | あり(適切に設定した場合) |
| 速度への影響 | ほぼ無視できる(1〜3%) | プロトコルにより4〜50% |
| 公衆Wi-Fiでの中間者攻撃(MITM)対策 | なし | あり |
| 検出への耐性 | 低い。IPの評判データベースで速やかに検出される | 難読化を使えば高い(Shadowsocks、Obfs4、VLESS) |
| 監査の実施 | ほぼなし | 信頼できる事業者はBig 4による監査を実施 |
| 運営国・法域の透明性 | 通常は不透明 | 法的な運営主体と国を公開 |
| 一般的な料金 | 無料〜1IPあたり月額1〜5ドル | 個人向けは月額3〜12ドル。自前で運用する場合は月額5ドルから |
検出への耐性で、両者は大きく分かれます。認証のないオープンなSOCKS5プロキシは、実質的にリスクです。IPアドレスとポートを見つけた人なら誰でも、そこを経由して自分の通信を送れますし、透過型の設定ではHTTPヘッダーに元のIPアドレスが含まれてしまいます。一方、VPNの難読化プロトコルはまったく異なる方式で動作します。Shadowsocks、Obfs4、V2Ray/VLESSは、トンネルを包み込み、ディープパケットインスペクションに通常のHTTPSのように見せます。だからこそ、VPNの通信を積極的にブロックしている国ではこれらのプロトコルが主流になっています。逆に、予測しやすいヘッダーや、特定しやすいIP範囲を持つプロキシは、最初に検出されてしまうのです。
プロキシとVPNの速度比較
プロキシはVPNより高速です。その理由は地味ですが、暗号化を省いているからです。暗号も、カプセル化も、ヘッダーのオーバーヘッドもありません。VPNはすべてのパケットに対してこれらを行うため、実際に大きな通信量を流すと負荷が積み重なります。
| 方式 | 暗号化の負荷 | 遅延への影響 | 最適な用途 |
|---|---|---|---|
| HTTP/SOCKS5プロキシ | なし | +5〜15ms(中継が1回増える) | 大量のスクレイピング、地域別の動作確認 |
| WireGuard VPN | 低い(カーネル空間のChaCha20) | +10〜20ms。スループットは4〜15%低下 | 高速回線での一般的なプライバシー保護 |
| OpenVPN/UDP | 中程度(ユーザー空間のAES) | +20〜40ms。スループットは20〜35%低下 | 互換性を重視する環境 |
| OpenVPN/TCP | 高い(TCP over TCPの輻輳崩壊) | +50〜100ms。スループットは40〜50%低下 | ファイアウォール回避の最終手段のみ |
| Tor | 非常に高い(3ホップのオニオンルーティング) | +200〜1000ms。スループットは80〜95%低下 | 速度よりも匿名性を重視する場合 |
これらの数値は理論上のものではありません。査読済みのベンチマークでは、同じVMware環境でWireGuardのTCPスループットが210.64Mbpsだったのに対し、OpenVPNは110.34Mbpsでした。ほぼ2倍の差です。1Gbpsの回線では、独立したテストで、複数の地域にわたりWireGuardがOpenVPNの約4倍の速度で動作したことが示されています。OpenVPN/TCPの数値には、TCP over TCPの輻輳崩壊という具体的な名前がついています。TCP接続の中にTCPをトンネリングすると、両方の層が独自の再送タイマーで動作します。1つのパケットが失われると、両方の層が再送します。遅延が増え、スループットは急落し、全体が自滅していきます。
遅い回線では、こうした差は見えにくくなります。ボトルネックが30MbpsのDSL回線であれば、VPNの暗号処理の負荷はほとんど問題になりません。1Gbpsの光回線では、その差をはっきり感じます。そのため、価格ページをクロールするためにレジデンシャルIPを切り替えることが目的で、暗号化が脅威モデルに含まれない場合は、プロキシが明らかな選択肢になります。
VPN とプロキシの違い:プライバシー比較
VPN とプロキシのプライバシーの違いは、ひとつに集約されます。プロキシは、アクセスしたサイトからあなたの IP アドレスを隠します。一方、VPN はそれに加えて、プロバイダーやローカルネットワークからも通信内容を隠します。それ以外の点は、ログポリシー、管轄する法律、そして利用を始める前に相手が既に知っていた情報によって変わります。
| 脅威 | プロキシ | VPN | どちらでも解決できない |
|---|---|---|---|
| ISP が閲覧したドメインを見られる | DNS と SNI で露出する | 暗号化される | - |
| ISP が通信内容を見られる | HTTP では平文、HTTPS でのみ安全 | 常に暗号化される | - |
| 公衆 Wi-Fi での MITM 攻撃 | 脆弱 | 保護される | - |
| DNS クエリの露出 | ISP のリゾルバーを使う | トンネル内を通る | - |
| ブラウザのフィンガープリンティング | - | - | キャンバス、フォント、WebGL であなたを特定される |
| Cookie によるトラッキング | - | - | セッションをまたいで持続する |
| ログイン中のアカウントによる本人特定 | - | - | IP に関係なく Google はあなたを認識する |
プライバシーに関する主張が実際に裏付けられるか、それとも崩れてしまうかは、監査で明らかになります。信頼性の高い VPN プロバイダーは、独立系の企業(Deloitte、KPMG、Cure53、PwC、Securitum など)に費用を払い、サーバー構成、従業員のアクセスポリシー、インシデントログを精査してもらっています。Deloitte は 2025年後半時点で NordVPN の監査を 6回行っています。KPMG が ExpressVPN を直近で監査したのは 2025年2月で、Cure53 は別途 Lightway プロトコルを検証しました。Cure53 は Mullvad と Proton VPN も手がけています。商用のプロキシ市場にはこうした取り組みがほとんどありません。意味のある透明性レポートはなく、実質的な監査もありません。無料の Android VPN アプリを調べた CSIRO の研究では、84% で通信が漏洩し、18% はまったく暗号化を使っていませんでした。アプリストアの説明文に書かれていた内容とは食い違っていました。
管轄地域は、多くの人が考えるより重要です。VPN プロバイダーは、いずれもどこかの国の法律の下で運営されています。米国のプロバイダーは、国家安全保障書簡(NSL)と守秘命令の対象になる可能性があります。スイスのプロバイダーは郵便・電気通信の監視に関する連邦法(BÜPF)の下で運営されており、この法律は裁判所の命令がある場合に限り、特定の対象への開示を認めています。EU や米国の一括保存よりは範囲が狭いものの、ゼロではありません。また、どちらのツールも、持続的な本人特定までは防げません。どの VPN を経由しても、Gmail にログインすれば Google はあなたを認識します。ブラウザのフィンガープリント(キャンバス、フォント、WebGL)は、IP アドレスが変わってもほとんど変化しません。
プロキシと VPN、どちらを使うべきか
大量の IP ローテーションが必要で、作業において暗号化が重要でない場合はプロキシを使います。通信を保護したい場合や、ISP から活動を隠したい場合は VPN を使います。基本的な判断基準はこの違いです。それ以外は細部にすぎません。
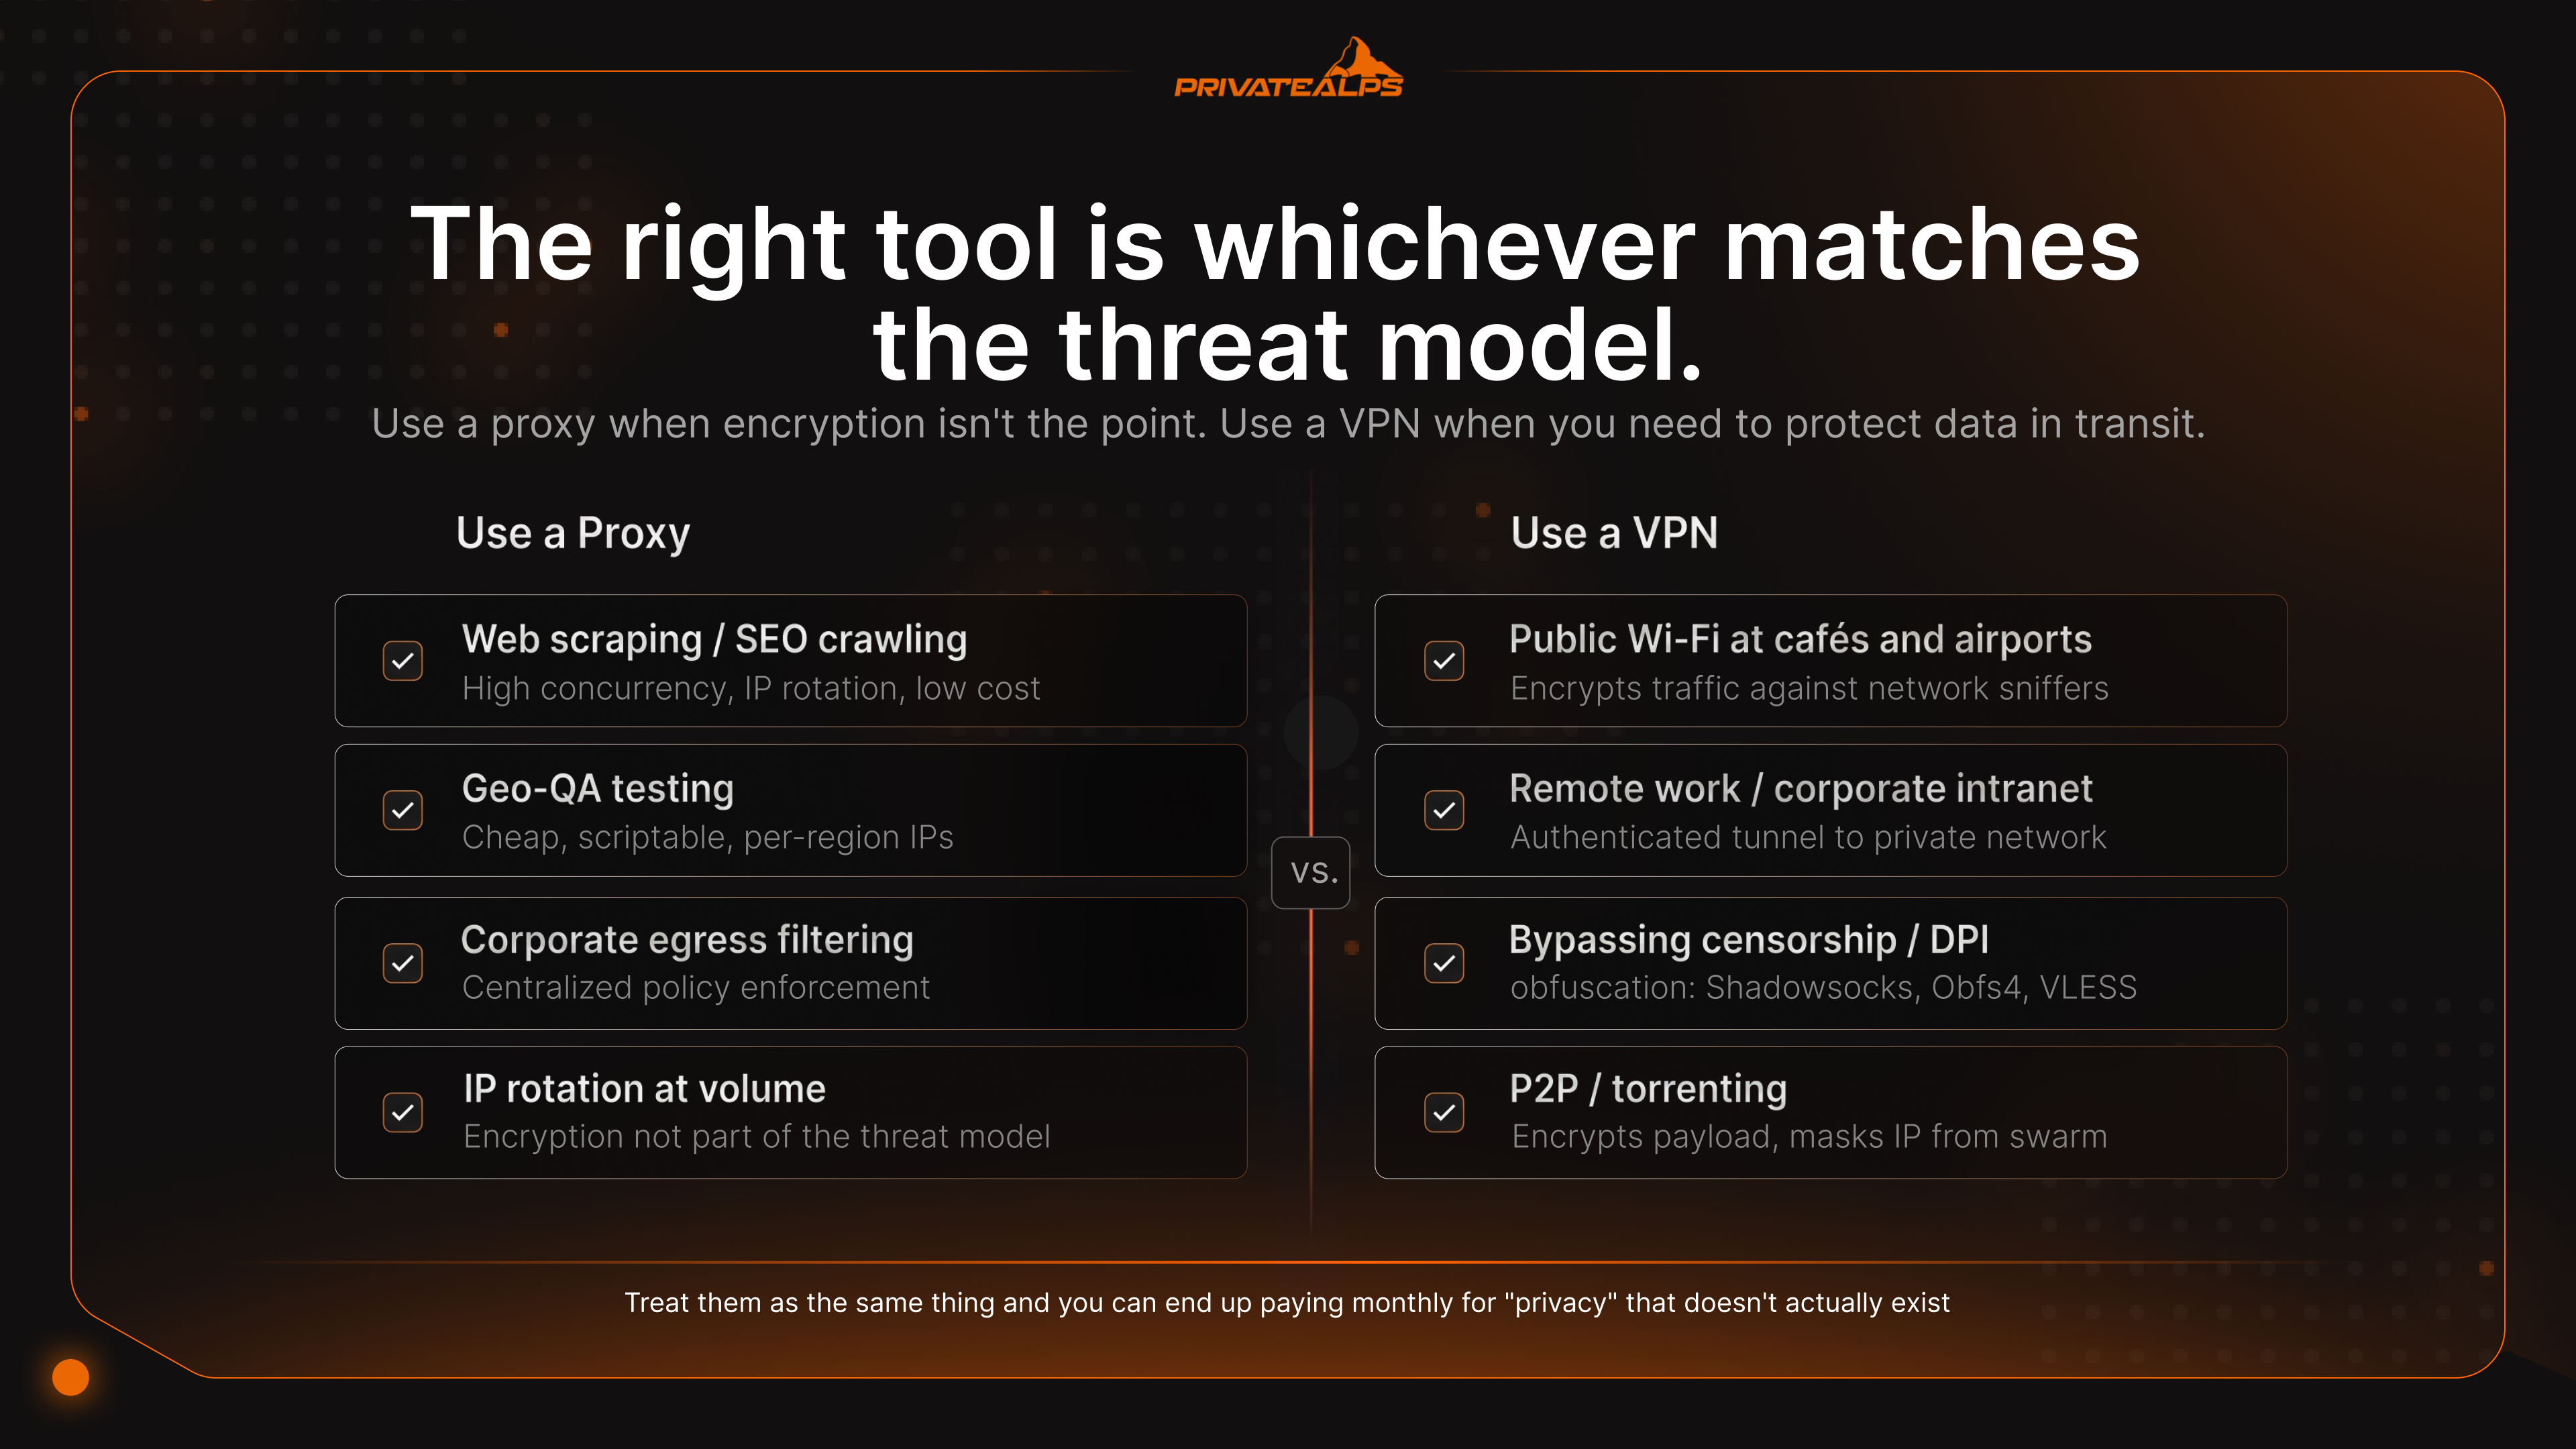
| シナリオ | 推奨ツール | 理由 | 解決できないこと |
|---|---|---|---|
| カフェや空港の公衆 Wi-Fi | VPN | ネットワーク上の盗聴から通信を暗号化する | フィッシング、悪意のあるダウンロード |
| リモートワーク/社内イントラネット | VPN | 認証済みのトンネルで社内ネットワークに接続する | エンドポイントの侵害 |
| Web スクレイピング/SEO クロール | ローテーションプロキシプール | 高い同時接続性、IP ローテーション、低コスト | サイトのフィンガープリント、JS によるチャレンジ |
| 配信サービスの地域制限 | VPN(住宅用または配信向け最適化) | プロキシより IP の評判チェックを回避しやすい | アカウント単位の地域ロック |
| 国家による検閲/DPI の回避 | 難読化機能付き VPN(Shadowsocks、Obfs4、VLESS) | トンネルを HTTPS に偽装する | 標的を絞ったエンドポイント監視 |
| P2P/トレント | キルスイッチ付き VPN | ペイロードを暗号化し、スウォームから IP を隠す | 悪意のあるピア、著作権トロール |
| 信頼できないネットワーク上の開発者/システム管理者 | VPN | SSH/RDP セッションと API トークンを保護する | 認証情報の漏洩 |
| 地域別の広告・価格テスト | プロキシ | 安価で、スクリプト化しやすく、地域ごとの IP を使える | ログイン済みユーザーの行動 |
| 自前の非公開インフラ | 自己ホスト型 WireGuard VPN | プロバイダーを信頼する必要がなくなる | サーバーの侵害 |
| 企業の Web フィルタリング/出口制御 | フォワードプロキシ(Squid、Zscaler) | ポリシーの一元管理、コンテンツ検査 | DoH を使った暗号化された情報持ち出し |
配信サービスの検出は、それ自体がちょっとした攻防戦になっています。Netflix、BBC iPlayer などは、IP の評判データベースに依存しています。代表的なものは MaxMind GeoIP2 や IPQualityScore で、すべての IP を住宅用、法人用、ホスティング用、VPN のいずれかに分類します。商用プロキシは、ほぼ例外なくホスティング用の IP 範囲に属しています。そのため、データベースに即座に検出されます。住宅用または配信向けに最適化されたサーバープールを運用する VPN プロバイダーは、一般消費者向け ISP の IP を借りてローテーションしています。このため、VPN の通信はプロキシでは「この作品はお住まいの地域では視聴できません」と表示されるところを、通過できることが多いのです。
VPN の検出とプロキシの検出:サービスはどう見分けるのか
検出システムは、接続情報を 5種類の指紋と照合します。ASN の評判、TLS ハッシュ、DNS の整合性、ヘッダーの漏洩、パケットのタイミングです。プロキシは署名が単純で列挙しやすいため、これらのチェックで失敗するケースが多くなります。VPN は検出されるまでに時間がかかります。手がかりが少ないからです。
| 検出方法 | プロキシは脆弱か | VPN は脆弱か | 回避策 |
|---|---|---|---|
| ASN/IP の評判(MaxMind、IPQS) | はい。ホスティング用 ASN にフラグが立つ | 一部。既知の VPN 範囲にフラグが立つ | 住宅用 IP または新しいサブネット |
| TLS フィンガープリンティング(JA3/JA3S ハッシュ) | はい。HTTP プロキシはクライアントの TLS を露出させる | 一部。一部の VPN クライアントは特徴的な JA3 を持つ | uTLS、ブラウザに合わせたフィンガープリント |
| DNS の不一致(IP の地域 ≠ DNS の地域) | はい。OS の DNS が漏洩する | いいえ。トンネル化された DNS により不一致が起きない | VPN 経由の DNS |
| HTTP ヘッダーの漏洩(X-Forwarded-For) | はい。透過型プロキシは元の IP を漏らす | いいえ。出口でヘッダーが再構成される | 匿名性の高いプロキシのみを使用する |
| ディープパケットインスペクション(DPI) | はい。平文のプロキシ通信は識別できる | 一部。標準的な VPN プロトコルは検出できる | 難読化:Shadowsocks、Obfs4、VLESS |
なぜプロキシのほうが早く見つかるのでしょうか。プロキシは、より多くのメタデータを漏らすからです。IP の範囲は一覧化されており、TLS ハンドシェイクには特徴があります。透過モードが有効だと、HTTP ヘッダーに元の IP がさりげなく含まれます。一方、VPN はより目立ちません。VPN の通信を調べる DPI が見るのは、暗号化された塊だけです。フィンガープリントに使えるプロトコルのフィールドは見えません。残りの手がかりは難読化で隠せます。中国本土で広く使われている Shadowsocks や、V2Ray/VLESS は、トンネルを統計的に HTTPS と区別できないものにします。標準的な VPN プロトコルをブロックする検閲インフラは、これらを通常の Web トラフィックと区別できません。
VPN とプロキシは併用できるのか
はい。特定の用途では正当な構成ですが、DNS が複雑になります。ほとんどの人はわざわざ行う必要はありません。構成を誤った連鎖は、適切に設定された単一のトンネルよりも多くの情報を漏らします。
ブラウザの SOCKS5 + OS レベルの VPN。 システム全体で VPN を動かし、Firefox や Chrome を SOCKS5 プロキシに向けます。ブラウザの通信はプロキシの IP から出ていきます。メール、システムサービス、バックグラウンドアプリなど、それ以外の通信は VPN 経由で出ていきます。ほとんど誰も言及しない重要な点があります。Firefox で network.proxy.socks_remote_dns を有効にしてください。そうしないと、DNS クエリがプロキシを経由せず VPN 側から漏れてしまいます。その結果、地域の不一致が生じ、フィンガープリントのツールがすぐに検出します。
VPN からプロキシへの連鎖。 まず VPN に接続し、ブラウザの通信を出口側のプロキシ経由で送ります。接続先からはプロキシの IP が見えます。VPN プロバイダーからは、あなたがプロキシに接続していることは見えますが、プロキシを経由した内容は読めません。暗号化と住宅用 IP のローテーションの両方が必要なスクレイピング作業でよく使われます。
企業の出口制御におけるプロキシから VPN へ。 企業では日常的に行われています。送信通信はコンテンツ検査とポリシー適用のためにフォワードプロキシ(Squid、Zscaler)を経由し、そのプロキシ自体が支社から本社への接続のために VPN と通信します。規制の厳しい業界では標準的な構成です。
VPN 経由の Tor は、プライバシーを最大限に重視した構成です。まず VPN に接続し、その上で Tor を使います。スループットは 80% 以上低下します。その代わり、匿名性は大きく向上します。
まとめ
VPN とプロキシの比較における核心的な違いは、次のとおりです。プロキシは、1つのアプリケーションの IP を変更します。VPN は、デバイスが送信するすべての通信を暗号化し、トンネルを通します。脅威モデルが地域制限や、単一アプリに対する IP ベースのレート制限であり、暗号化が目的でない場合はプロキシを選びます。ISP からのプライバシー、敵対的なネットワーク上での安全性、またはシステム上のすべてのアプリをカバーする必要がある場合は VPN を選びます。VPN とプロキシの違いがあっても、匿名性の問題は解決しません。フィンガープリント、Cookie、アカウントへのログインは、IP が変わっても追跡されます。状況を本当に改善する構造的な変化は、管理できるインフラで VPN を自己ホストすることです。PrivateAlps のようなサービスを使えば、信頼の対象となる第三者を構成から完全に取り除けます。
スイスのインフラで自分の VPN を運用する
VPN を自己ホストすると、考え方が変わります。自分がプロバイダーになるのです。存在するログは、自分が書いたものだけです。見たことのない通信について、第三者が召喚状を受けることはありません。PrivateAlps は、スイスのデータセンターでホストされた OpenVPN サービス を提供しています。AES-256 暗号化、厳格なゼロログポリシー、P2P 許可、10G アップリンクでの帯域制限なしに対応しています。運用は、revDSG(改正連邦データ保護法)と、BÜPF の標的型開示の枠組みに基づいています。法執行機関によるアクセスには、特定された対象者に紐づく裁判所の命令が必要です。EU や米国の一括保存より範囲は狭いものの、絶対的な免責ではありません。それでも、一般消費者向け VPN プロバイダーから購入する場合とは、構造的に異なる信頼モデルです。
FAQ
VPN とプロキシの違いは何ですか?
VPN とプロキシの違いは、主に 3つに集約されます。何が暗号化されるか、何が対象になるか、そして DNS がどう扱われるかです。VPN は、デバイスが送信するすべてのバイトを暗号化し、OS レベルでルーティングします。プロキシは、1つのアプリケーションの通信を別経路に流しますが、それ自体は何も暗号化しません。プロバイダーから活動を隠したいときに、プロキシと VPN の違いが最も重要になります。単に IP を切り替えたいだけなら、その違いはそれほど重要ではありません。
プロキシは VPN より安全ですか?
いいえ。VPN には、プロキシにはない 3つの機能があります。暗号化、キルスイッチ、トンネル化された DNS です。無料のプロキシは特に問題が多いです。ICSI と CSIRO の研究では、無料の VPN/プロキシアプリの 16% が、ユーザーの通信に JavaScript を積極的に挿入していることがわかりました。
プロキシで IP アドレスを隠せますか?
隠せるのは、プロキシを設定したアプリ 1つの IP だけです。それ以外は隠せません。また、HTTPS プロキシでも、ハンドシェイク中に暗号化されていない TLS の SNI フィールドを通じて、接続先のホスト名が漏れます。プロキシと VPN の違いをこの点に絞って言えば、VPN は DNS もトンネルに通します。そのため、プロキシを使っていると ISP からはアクセス先のサイトが見えてしまいますが、VPN を使っていれば見えません。
VPN はプロキシと同じように機能しますか?
どちらも、あなたの見える IP をサーバーの IP に置き換えます。表面的には、よく似たものに見えます。VPN はさらに先まで行います。ネットワーク層で通信を暗号化し、デバイス上のすべてのアプリをカバーし、DNS をトンネル経由でルーティングします。プロキシはアプリごとに動作し、デフォルトでは暗号化されず、IP を置き換えるだけです。
SOCKS5 プロキシとは何ですか? VPN とどう違いますか?
SOCKS5 は、任意の TCP と UDP の通信を扱うレイヤー 5 のプロキシプロトコルです。そのため、トレント、ゲーム、通常の HTTP 以外のあらゆる用途で人気があります。ただし、何かを暗号化するわけではありません。VPN は経路の切り替えと暗号化の両方を提供しますが、SOCKS5 が提供するのは経路の切り替えだけです。
配信サービスは、プロキシや VPN をブロックしますか?
どちらもブロックしますが、同程度ではありません。検出は、MaxMind GeoIP2 や IPQualityScore のような IP の評判データベースを通じて行われます。プロキシはほぼ必ず、フラグが立ったホスティング用 ASN から接続するため、すぐに検出されます。住宅用 IP のサーバープールを使う VPN プロバイダーは、IP が一般消費者の接続に見えるため、通過できる期間が長くなる傾向があります。
プロキシと VPN、どちらが速いですか?
プロキシのほうが大幅に速いです。プロキシは何も暗号化しないからです。WireGuard はスループットを通常 4〜15% 低下させ、OpenVPN/UDP は 20〜35%、OpenVPN/TCP は TCP-over-TCP の問題が起きると 40〜50% を失う場合があります。
VPN とプロキシを同時に使えますか?
はい。最も一般的なプロ向けの構成は、システム全体の VPN の上でブラウザに SOCKS5 プロキシを動かす方法です。これにより、ブラウザの識別情報を他の通信から分離できます。注意点として、DNS の解決がプロキシ側で行われることを確認してください。Firefox では network.proxy.socks_remote_dns を設定します。そうしないと、フィンガープリントのツールに検出される DNS の不一致が生じます。
ノーログVPNとは何か、プロキシにも同じ保証があるのか?
ノーログVPNは、接続のメタデータ、IPのタイムスタンプ、閲覧履歴を保持しません。ただし、この主張に信頼性があるのは、Deloitte、KPMG、Cure53のような独立した監査機関が実際に検証している場合に限られます。一般的なプロキシ事業者には、こうした水準のものはありません。プロキシのノーログをうたう表記は、基本的に検証できません。
VPNとプロキシの違い:VPNはプロキシより優れているのか?
用途によって異なります。プライバシー保護、公衆Wi-Fiでの安全性、DPIベースの検閲の回避には、VPNが適しています。大量のWebスクレイピング、地域別の表示確認テスト、企業の送信トラフィック制御(出口フィルタリング)には、プロキシが適しています。VPNとプロキシサーバーの違いは、機能の違いであり、優劣の差ではありません。適切なツールは、マーケティングページの箇条書きが多いものではなく、想定する脅威モデルに合うものを選ぶべきです。
