


Linux シェル 種類とは?機能と違いを解説

Linux シェルは、ユーザーとカーネルの間に位置します。入力されたコマンドの意図を解釈し、実際の処理はカーネルが行います。仕組みは地味ですが、深夜2時に、先週までRHELで問題なく動いていたデプロイスクリプトがUbuntuで突然壊れたとき、その重要性がはっきりします。Linux シェルの仕組みを理解していないと、トラブル対応に時間を取られてしまいます。
多くの人が見落としがちな点があります。「シェル」という言葉は、性質の異なる2つの役割で使われています。1つ目は、SSHで操作する対話型の環境です。プロンプト、Tab補完、履歴などがこれにあたります。2つ目は、起動時、cron経由、systemdのユニット内などでスクリプトを実行する仕組みです。両者が同じプログラムである必要はありません。DebianやUbuntuでは別々のプログラムが使われており、ここで混乱しやすくなっています。Linux シェルとは何かという問いへの答えは、どちらの役割を指すかによって変わります。トラブルの多くは、この2つの役割の隙間で起きます。
システム管理者、DevOpsエンジニアなど、サーバーを日常的に扱う方にとって、シェルの選択は実際の業務に直接影響します。Ubuntuのスクリプト先頭に#!/bin/shと書かれていれば、実行されるのはBashではなくDashです。そのため、[[ ]]による条件判定、作成した配列、プロセス置換は使えません。エラーで即座に停止することもあれば、誤った動作をしたまま処理が進んでしまうこともあります。
このLinux シェル 種類の解説では、主に後者のケースを扱います。シェルがコマンドを処理する仕組み、サーバー運用で重要になるLinuxシェルの種類ごとの違い、必要になる前に知っておくべきスクリプトとセキュリティの知識、そして「どのシェルをどの用途で使うべきか」という問いへの明確な答えを紹介します。
AIサマリー
Linuxのシェルはユーザーが入力した内容を読み取って解析し、ファイルを開く、プロセスを生成する、データをネットワークに送るといった処理をカーネルに依頼します。一般には性質の異なる2つのものが「シェル」と呼ばれています。CLIシェル(Bash、Zsh、Fish、Dash、sh、Ksh、Cshファミリーなど)と、GNOME ShellやKDE Plasmaなどのグラフィカル環境です。グラフィカル環境はウィンドウを管理し、CLIシェルはコマンドを実行します。サーバー運用で使うのは後者です。多くのサーバー向けディストリビューションでは、標準でBashが使われます。ただし、DebianやUbuntuでは/bin/shがDashです。Dashは小型で高速なシェルで、起動時間を短縮できるため、システムがスクリプトの実行に使っています。
主要なポイント:
- Bashは、多くのLinuxサーバー向けディストリビューションで標準のユーザーシェルです。
- DashはBashより約4倍速く起動し、DebianとUbuntuでは/bin/shとして動作します(Arch Wiki)。
- /etc/shellsは、システムがログインシェルとして許可しているシェルの一覧です。
- echo $SHELLは、デフォルトのログインシェルを表示します。echo $0やps -p $$では、現在実際に動作しているシェルを確認できます。
- POSIX準拠かどうかは、「そのスクリプトを別の環境でも動かせるか」を分ける基準です。
- Zshは、macOS Catalina(10.15)以降の標準シェルです。
- Fishは、設定なしで自動補完と構文ハイライトが使える主要なシェルの中で唯一のものです。
- rbashは、制限を加えたBashです。自由な操作を避けたいアカウントに使われます。
Linuxのシェルとは?
Linuxのシェルは、テキスト入力を、カーネルが実際に処理できる指示に変換する役割を持ちます。ユーザー空間とカーネル空間の間に位置します。ユーザー空間には、lsやgrepなどのコマンドが通常のプログラムとして存在します。カーネル空間では、特権が必要な処理が行われます。ファイルの読み書き、プロセスの生成、ネットワークカードとのやり取りなどです。シェルがなければ、カーネルに命令を届ける手段がありません。扉のないカーネルのようなものです。
現代のシェルは、Enterキーを押したときに、ほぼ共通の手順で処理を行います。
- 読み取り:シェルは、ターミナルや実行中のスクリプトから1行を読み取ります。
- トークン化と解析:その行は、単語、演算子(|、>、&)、予約語に分割されます。
- 展開:置き換えが必要な部分が置き換えられます。変数($HOME)、グロブ(*.log)、コマンド置換($(date))などが対象です。
- 解決:シェルは$PATHからバイナリを探します。組み込みコマンドであれば、検索を省略します。
- 実行:fork()で子プロセスを作成し、その中でexecve()がプログラムを読み込みます。
- 待機と報告:親のシェルは子プロセスの終了を待ち、終了コード($?)を受け取ってからプロンプトを表示します。
ユーザー空間とカーネル空間の境界は、シェルの選択が実際に影響し始める場所です。シェルは全体を調整する役割を担います。解析、展開、リダイレクトを行い、どのコマンドを呼び出すかを決めます。カーネルは、通常のプログラムが直接実行できない特権処理を担当します。シェルを変えると、解析ルールと展開の動作が変わります。一方で、カーネルの動作は変わりません。解析ルールを詳細に確認したい場合は、GNU Bash Reference Manualを参照してください。多くの人が最終的に頼るリファレンスです。
Linuxシェルの主な機能
現代のシェルは、どれも同じ基本機能を備えています。基本となる仕組みや操作パターンはほぼ共通です。違いは、それらを実際にどれくらい使うかにあります。ノートPCでは、時々パスを補完する程度かもしれません。一方サーバーでは、パイプラインを使う場面が中心になります。アラートの原因となった502エラーの急増を探すため、深夜3時に2日分のログをgrepで調べることもあるでしょう。これは理論上の話ではなく、サーバー運用の大部分を占める作業です。
| 機能/コンポーネント | 役割 | サーバーでの実用例 |
|---|---|---|
| コマンド履歴 | 実行したコマンドを~/.bash_historyに保存し、再呼び出しや監査に使えるようにします。 | インシデント後に、historyで管理者のセッションを調べる。 |
| Tab補完 | Tabキーで、コマンド、パス、引数を補完します。 | /var/lib/postgresql/配下の長いパスを素早く移動する。 |
| パイプ(|) | あるプロセスの標準出力を、次のプロセスの標準入力に渡します。 | ログ調査で、journalctl -u nginx | grep 502 | awk '{print $1}'を実行する。 |
| 入出力リダイレクト(>、>>、<、2>&1) | 標準入出力をファイルやファイルディスクリプタとやり取りさせます。 | ./backup.sh > /var/log/backup.log 2>&1で、すべての出力を保存する。 |
| 環境変数 | コードを変更せずに、プロセスの動作を設定します。 | systemdがユニットファイルに注入するDATABASE_URL=...。 |
| シェルスクリプト | ファイルに書いた一連のコマンドを実行します。 | /etc/cron.daily/logrotateが、毎晩ログをローテーションする。 |
| ジョブ制御(&、fg、bg、jobs) | プロセスをバックグラウンドへ移動し、前面へ戻し、一覧を表示します。 | メンテナンス時間帯に、&を付けて長時間のrsyncミラーを開始する。 |
| エイリアス | よく使うコマンドに短い名前を付けます。 | 繰り返し行うコンテナ操作のために、alias dc='docker compose'を設定する。 |
| プロンプト | ユーザー、ホスト、パス、終了ステータスを、PS1で自由に表示します。 | 誤ったサーバーでrm -rfを実行しないよう、ホスト名を色分けする。 |
| シェル組み込みコマンド | cd、export、read、setなどの内部コマンドを、fork()を使わずに実行します。 | 失敗時に即座に止まる厳格なスクリプトのために、set -euo pipefailを使う。 |
パイプとリダイレクトは、実際に使い続ける機能です。監視パイプライン、ログ調査スクリプト、「なぜ午前4時にPostgresが再起動したのか」という調査など、ほぼすべてが、パイプとリダイレクトの組み合わせに行き着きます。journalctl --since "1 hour ago" | grep -i error | sort | uniq -c | sort -rnのような一行は、一見すると使い捨てに見えます。しかし実際には、関係のない複数の障害対応で、何年も再利用できるパターンです。シェルは、用途を絞った小さなプログラムを組み合わせて、単体よりも大きな処理を実現します。これはUnixの思想が数十年経った今も有効であることを示しています。
Linuxシェルの種類一覧
Linuxのシェルは、大きく2つの分類に分けられます。人々が頻繁に混同するポイントです。CLIシェルは、このガイドで主に扱う対象です。Bash、Zsh、Fish、Dash、Ksh、Cshファミリーなどが該当します。これらはコマンドを解釈し、スクリプトを実行し、ジョブを管理します。GNOME ShellやKDE Plasmaのようなグラフィカルシェルは、デスクトップ環境を管理します。サーバーの運用基盤は、例外なくCLIシェルの上で動いています。
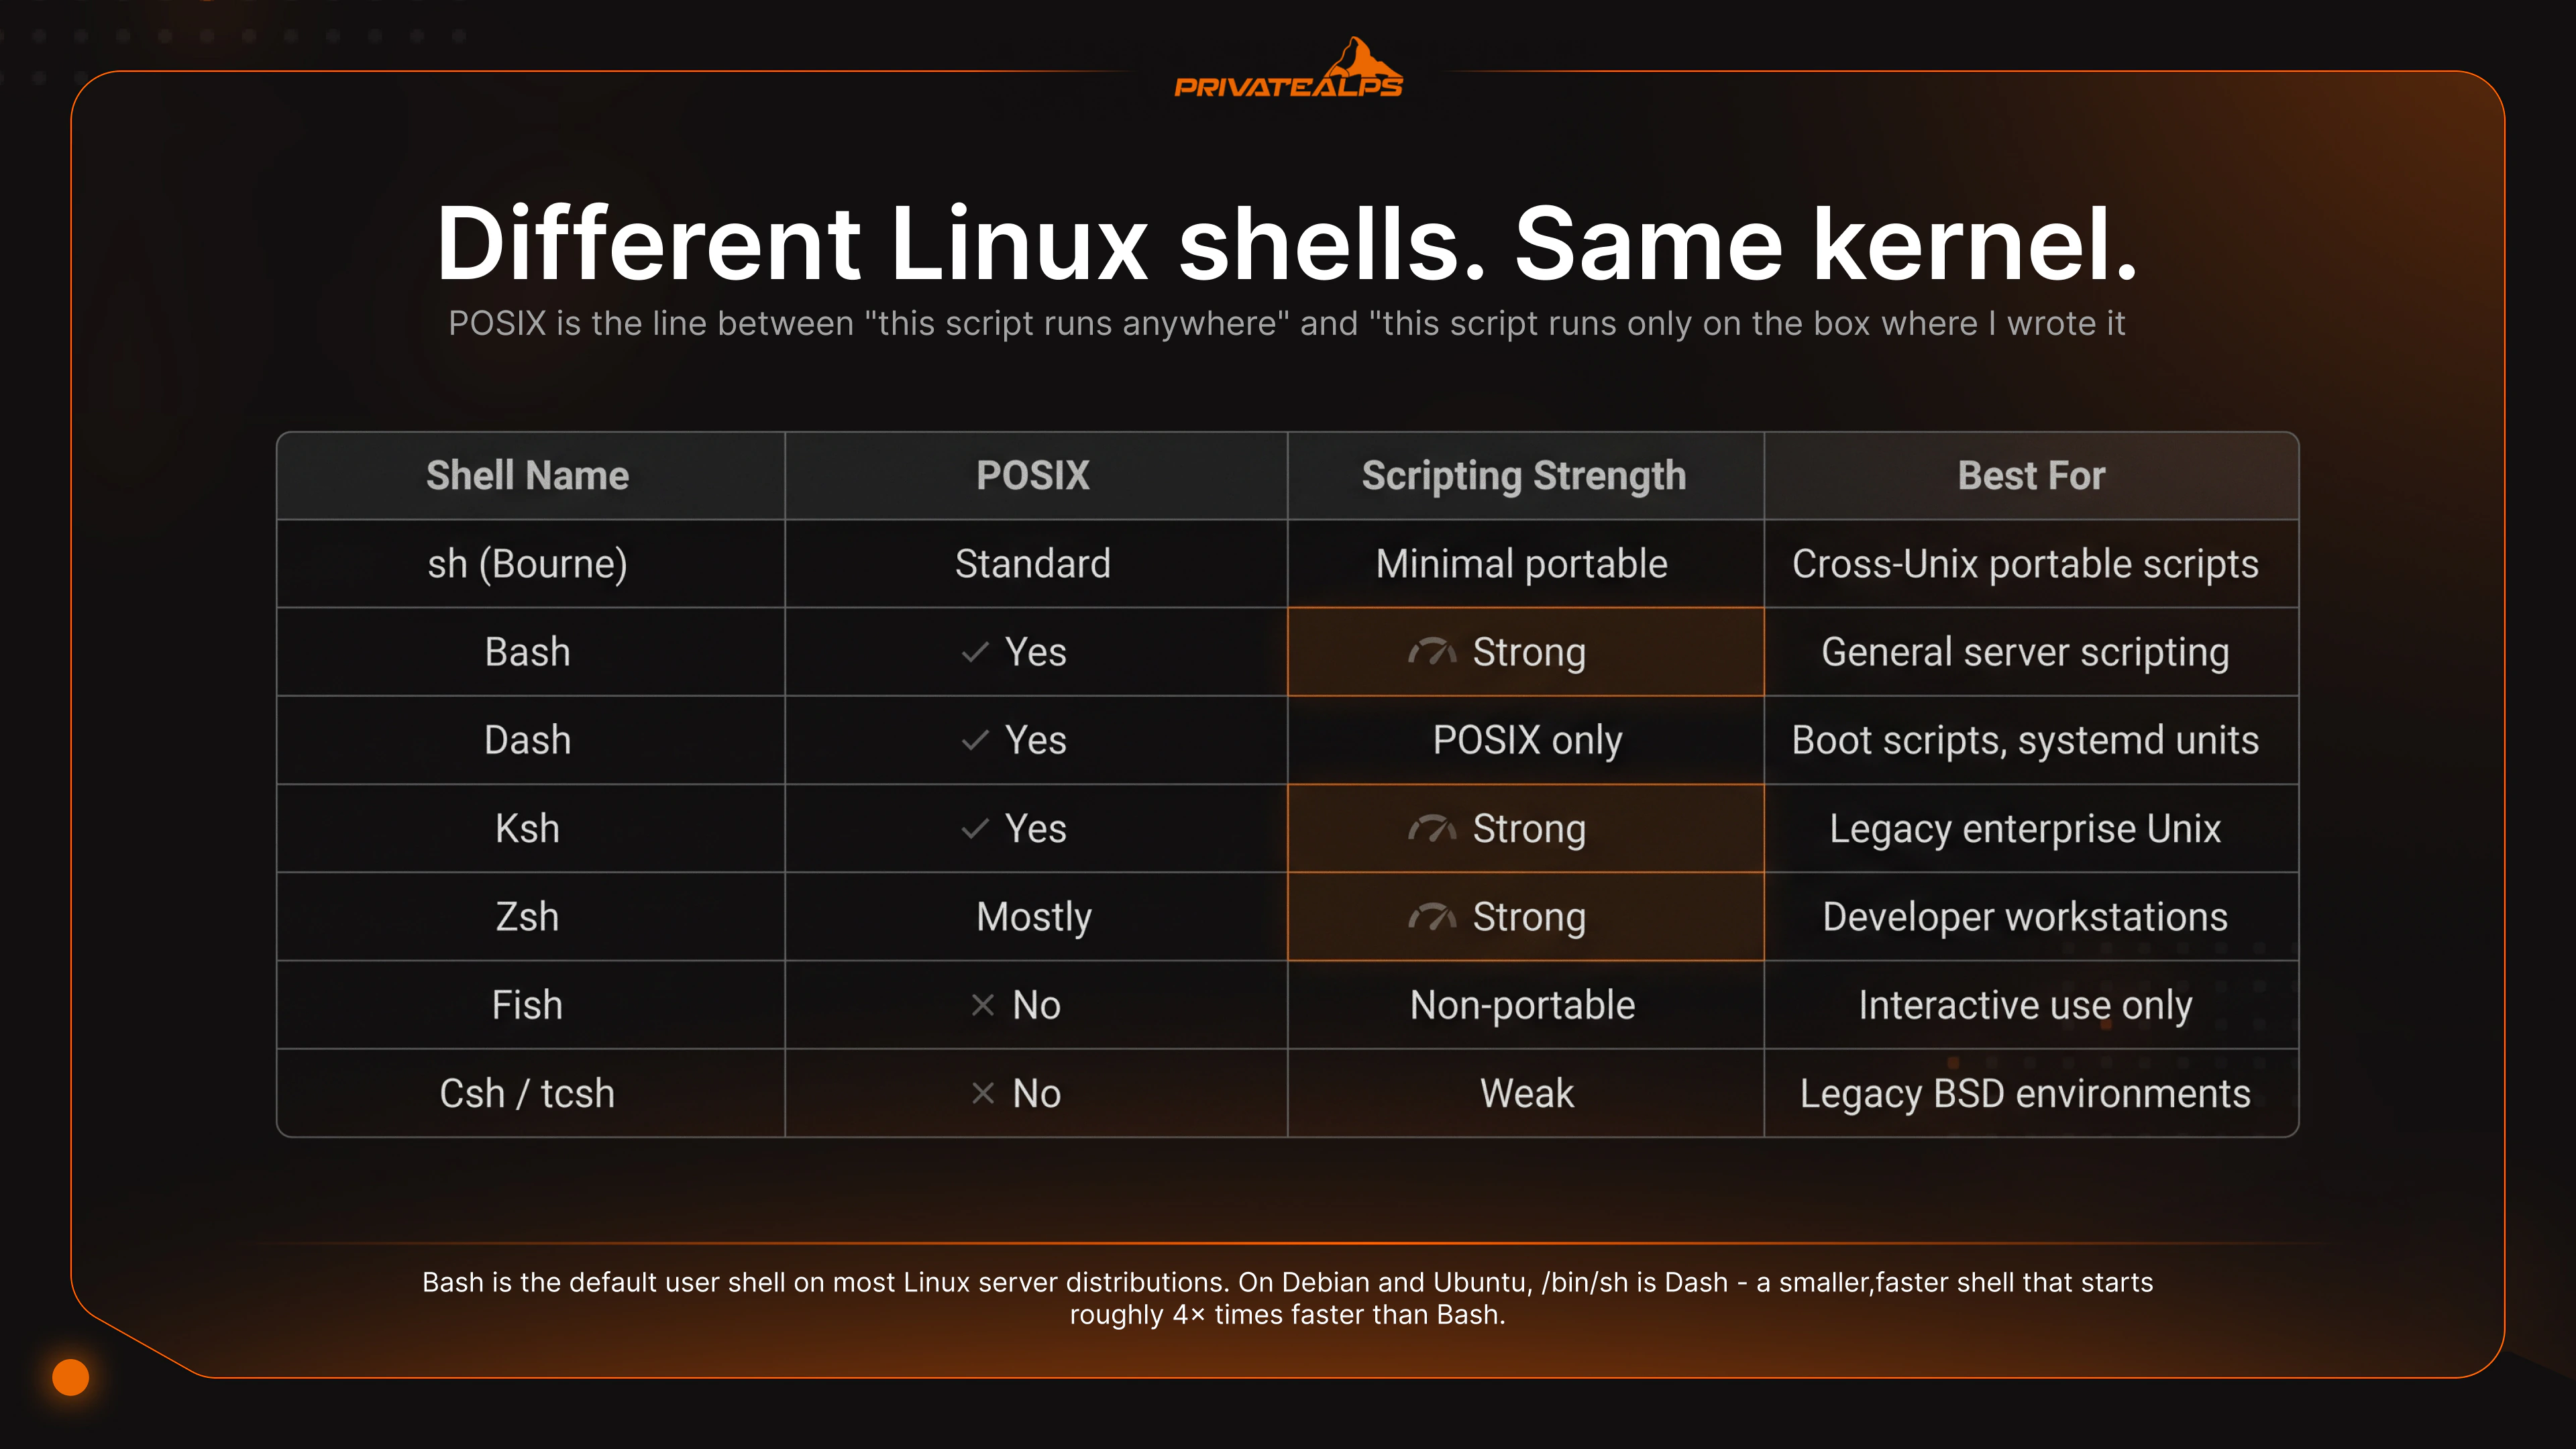
| シェル | 誕生 | POSIX準拠 | 対話操作の強み | スクリプトへの適性 | 標準採用 |
|---|---|---|---|---|---|
| Bash | GNU、1989年 | ほぼ準拠(拡張機能により厳密なPOSIXからは外れる) | 履歴、readline、配列 | 汎用のサーバー向けスクリプト | RHEL、Fedora、Debian(ログイン)、Ubuntu(ログイン) |
| Dash | Debian、1997年 | 準拠 | 最小構成 | POSIX専用の起動・初期化スクリプト | Debian/Ubuntuで/bin/shとして採用 |
| Zsh | Paul Falstad、1990年 | ほぼ準拠 | 高度な補完、テーマ、プラグイン | 十分に使えるが、移植性を重視する場面ではほとんど使われない | macOS(Catalina以降) |
| Fish | 2005年 | 非準拠 | 自動補完、構文ハイライト、Webベースの設定 | Fish専用のスクリプト。移植性なし | 標準採用なし |
| Ksh | AT&T Bell Labs、1983年 | 準拠 | 十分な機能 | AIX/HP-UXのレガシースクリプト | 一部のエンタープライズUnix |
| Csh/Tcsh | BSD、1978年 | 非準拠 | Cに似た構文 | スクリプトには非推奨 | 一部のBSDの標準 |
| rbash | GNU | 該当なし | Bashの制限された機能のみ | セキュリティ上制限されたアカウント | 標準ではなく、手動で設定 |
Bashは、サーバー運用で実用的な標準シェルです。どこにでもインストールされており、ドキュメントも充実しています。コミュニティには、ほぼすべての一般的な自動化作業の実例があります。配列、[[ ]]による条件判定、プロセス置換、here-stringなど、すべてを利用できます。注意すべき点は、DebianやUbuntuでは/bin/shがBashではないということです。Bashを使いたい場合は#!/bin/bashと書いてください。Debian系のシステムで、/bin/shがBashだと決めつけてはいけません。
Dashは、DebianやUbuntuで/bin/shが指すシェルです。小型で高速、POSIXに厳密に準拠しています。起動はBashより約4倍速く、起動中にシェルが何十回もfork()されるinitrdやsystemdの環境では重要です。一方で、Bash固有の機能は使えません。配列、[[ ]]、プロセス置換は利用できません。Dash向けに書かれたスクリプトは、POSIXの範囲内に収める必要があります。そうしなければ動作しなくなります。
Zshは、Catalina以降のmacOSの標準シェルです。対話型のプロンプトで多くの時間を過ごす開発者によく選ばれています。Oh My Zshなどのプラグインフレームワークを使えば、Gitのステータス表示、カスタムテーマ、補完の拡張などが追加できます。サーバーのログインシェルとしては、十分に現実的な選択肢です。ただし、自動化のスクリプト言語として採用されることはほとんどありません。移植性とツールのサポートは、いずれもBashに有利に働いています。
Fishは、例外的な存在です。自動補完と構文ハイライトが、設定なしで使えます。開発用のワークステーションにおける対話操作の快適さは、この一覧の中でも際立っています。ただし、Fishは意図的にPOSIX非準拠になっています。Fish向けに書かれたスクリプトは、Bashでは動作せず、動かすこともできません。UXが気に入っているなら、個人のログインシェルとしてFishを使うのは問題ありません。ただし、実際の自動化処理はBashまたはPOSIX shで書いてください。Fishの構文を本番環境のスクリプトに含めるべきではありません。
Kshは、今もAIXやHP-UXを使っている現場や、20年前にエンタープライズUnix向けに書かれたスクリプトを保守している現場で役立ちます。これらのスクリプトは、ksh88とksh93の構文を前提としています。別のシェルで動かすには、書き直しが必要です。レガシーなエンタープライズUnixのスクリプトを保守していないなら、Kshは適切な出発点ではありません。
rbashは、特定の機能を無効にしたBashです。PATHの変更、リダイレクトの使用、パスに/を含むコマンドの実行、読み取り専用変数の変更などが制限されます。サービスアカウントや、1つか2つの特定のコマンドしか実行させたくない制限付きのマルチテナントログインに有用です。ただし、単体では実際のセキュリティ境界にはなりません。awk、vim、その他のツールを経由してシェルを実行できる既知の回避方法があります。制限を確実に効かせる必要がある場合は、chrootやコンテナによる分離と組み合わせてください。
サーバーのシェルスクリプトで本当に大切なこと
サーバー上のシェルスクリプトは、デモ用のコードではありません。誰も確認しないcronジョブを動かし、起動時にsystemdユニットから実行され、デプロイとロールバックの間で最後の防衛線になることもあります。本番環境で壊れないスクリプトと、障害を起こすスクリプトを分けるポイントは、実はそれほど多くありません。その多くは、「エラーを黙って流さず、大きく失敗させる」という一点に集約されます。
シェバンは省略しないでください。 スクリプトの1行目には、どのインタープリターで実行するかを明示します。Bashスクリプトなら#!/bin/bash、Dashで動かすPOSIX専用スクリプトなら#!/bin/shです。シェバンを省くと、動作はファイルを実行するシェルに依存します。その違いはディストリビューション、cronの実装、systemdの設定によって変わります。ある環境では正しく動くスクリプトが、別の環境では黙って誤った動作をすることがあります。
strict modeを基本にしてください。 本番用に書くBashスクリプトの先頭には、必ずset -euo pipefailを記述します。-eは終了コードが0以外のとき即座に終了します。-uは未設定の変数をエラーとして扱います。-o pipefailは、パイプ内の失敗を最右のコマンドで握りつぶさず、きちんと伝播させます。この3つのオプションで、代表的な落とし穴の多くを回避できます。
デプロイ前にShellCheckを実行してください。 ShellCheckは、シェルスクリプト向けの静的解析ツールです。クォートのミス、意図しない単語分割、非推奨の構文、一見正しそうで実は誤っているパターンの多くを検出します。スクリプトへの実行は数秒で終わります。一方、データ損失が起きてから本番環境で同じバグを探すと、はるかに長い時間がかかります。
変数展開はクォートしてください。 $varではなく"$var"と書きます。クォートされていない変数は、単語分割とグロブ展開の対象になります。変数に空白やワイルドカードが含まれる場合、あるいは空の場合に、予想外の結果を生みます。ルールは単純です。特別な展開動作が必要な場合を除き、変数の参照は必ずダブルクォートで囲んでください。
evalは避けてください。 evalは、文字列をシェルコードとして実行します。その文字列の一部でも、ユーザー入力、環境変数、完全には管理できないファイルに由来する場合、コードインジェクションの経路を開いてしまいます。evalが本当に必要になるケースは限られています。本番スクリプトでevalを使っている場合の多くは、パターンマッチの誤りを言い換えたものです。
シェルのセキュリティ:見落とされがちな層
シェルの層のセキュリティは、ファイアウォールのルールやパッチ適用のサイクルほど注目されません。しかし、注目されるべきです。管理者のアクセスの多くはシェルで行われ、重大なミスの多くもシェル上で起きるからです。
ログインシェルと/etc/shells。 ユーザーのログインシェルとして設定するシェルは、必ず/etc/shellsに記載されている必要があります。これはPAMによって強制され、su、sudo、SSHに関係します。ファイルに記載されていないシェルは、特定の認証経路でログインシェルとして許可されません。SSHやsudoで認証が必要なアカウントに特殊なシェルを設定する前に、必ず/etc/shellsを確認してください。
SSHとシェルの制限。 sshd_configのAllowUsersとAllowGroupsは、SSHで認証できるアカウントを制限します。これにForceCommandを組み合わせると、認証後にアカウントが実行できる内容を制限できます。特定の1つのコマンドだけを実行すればよいサービスアカウントには、汎用の対話型シェルは必要ありません。ForceCommandを使うと、その意図をSSHデーモンの設定で明確にできます。
auditdによるコマンド単位のログ記録。 シェルはコマンドを~/.bash_historyに記録しますが、この履歴はユーザーが管理でき、簡単に消去できます。auditdは、カーネルレベルでexecveシステムコールを記録します。すべての実行呼び出し、実行したユーザー、渡された引数を記録できます。PCI DSSやHIPAAなどのコンプライアンス環境、あるいはインシデント後のフォレンジックが重要なインフラでは、シェルの履歴では意図的に実現できない監査証跡をauditdが提供します。
推奨するセキュリティ強化チェックリスト:
- sshd_configのAllowUsersまたはAllowGroupsでSSHアクセスを制限する。
- コマンド単位の監査証跡のため、execveシステムコールを記録するようauditdを設定する。
- デプロイ前に、すべてのスクリプトにshellcheckを実行する。
- すべての変数展開をクォートする。"$var"と書き、裸の$varは使わない。
- スクリプト内でevalと、サニタイズされていないユーザー入力を完全に避ける。
- exec >> /var/log/script.log 2>&1を使って、スクリプトの出力を既知の場所に記録する。
用途に合ったLinuxシェルの種類の選び方
どの用途にも万能に正しいシェルはありません。用途に合ったシェルがあるだけです。スクリプトか対話セッションか、移植性か機能性か、1台のサーバーか多数のサーバーか。答えはそれぞれ異なります。サーバーのスクリプト作成では、Bashが大半の場合に安全な初期設定です。起動速度が実際に問題になるなら、Dashが適しています。BSDやmacOSへの移行を想定するスクリプトには、POSIX shが向いています。多くのチームが犯すミスは、間違ったシェルを選ぶことではありません。シェバンが環境ごとに一貫していないため、シェルを混在させてしまい、最悪のタイミングで本番環境でその不整合に気づくことです。
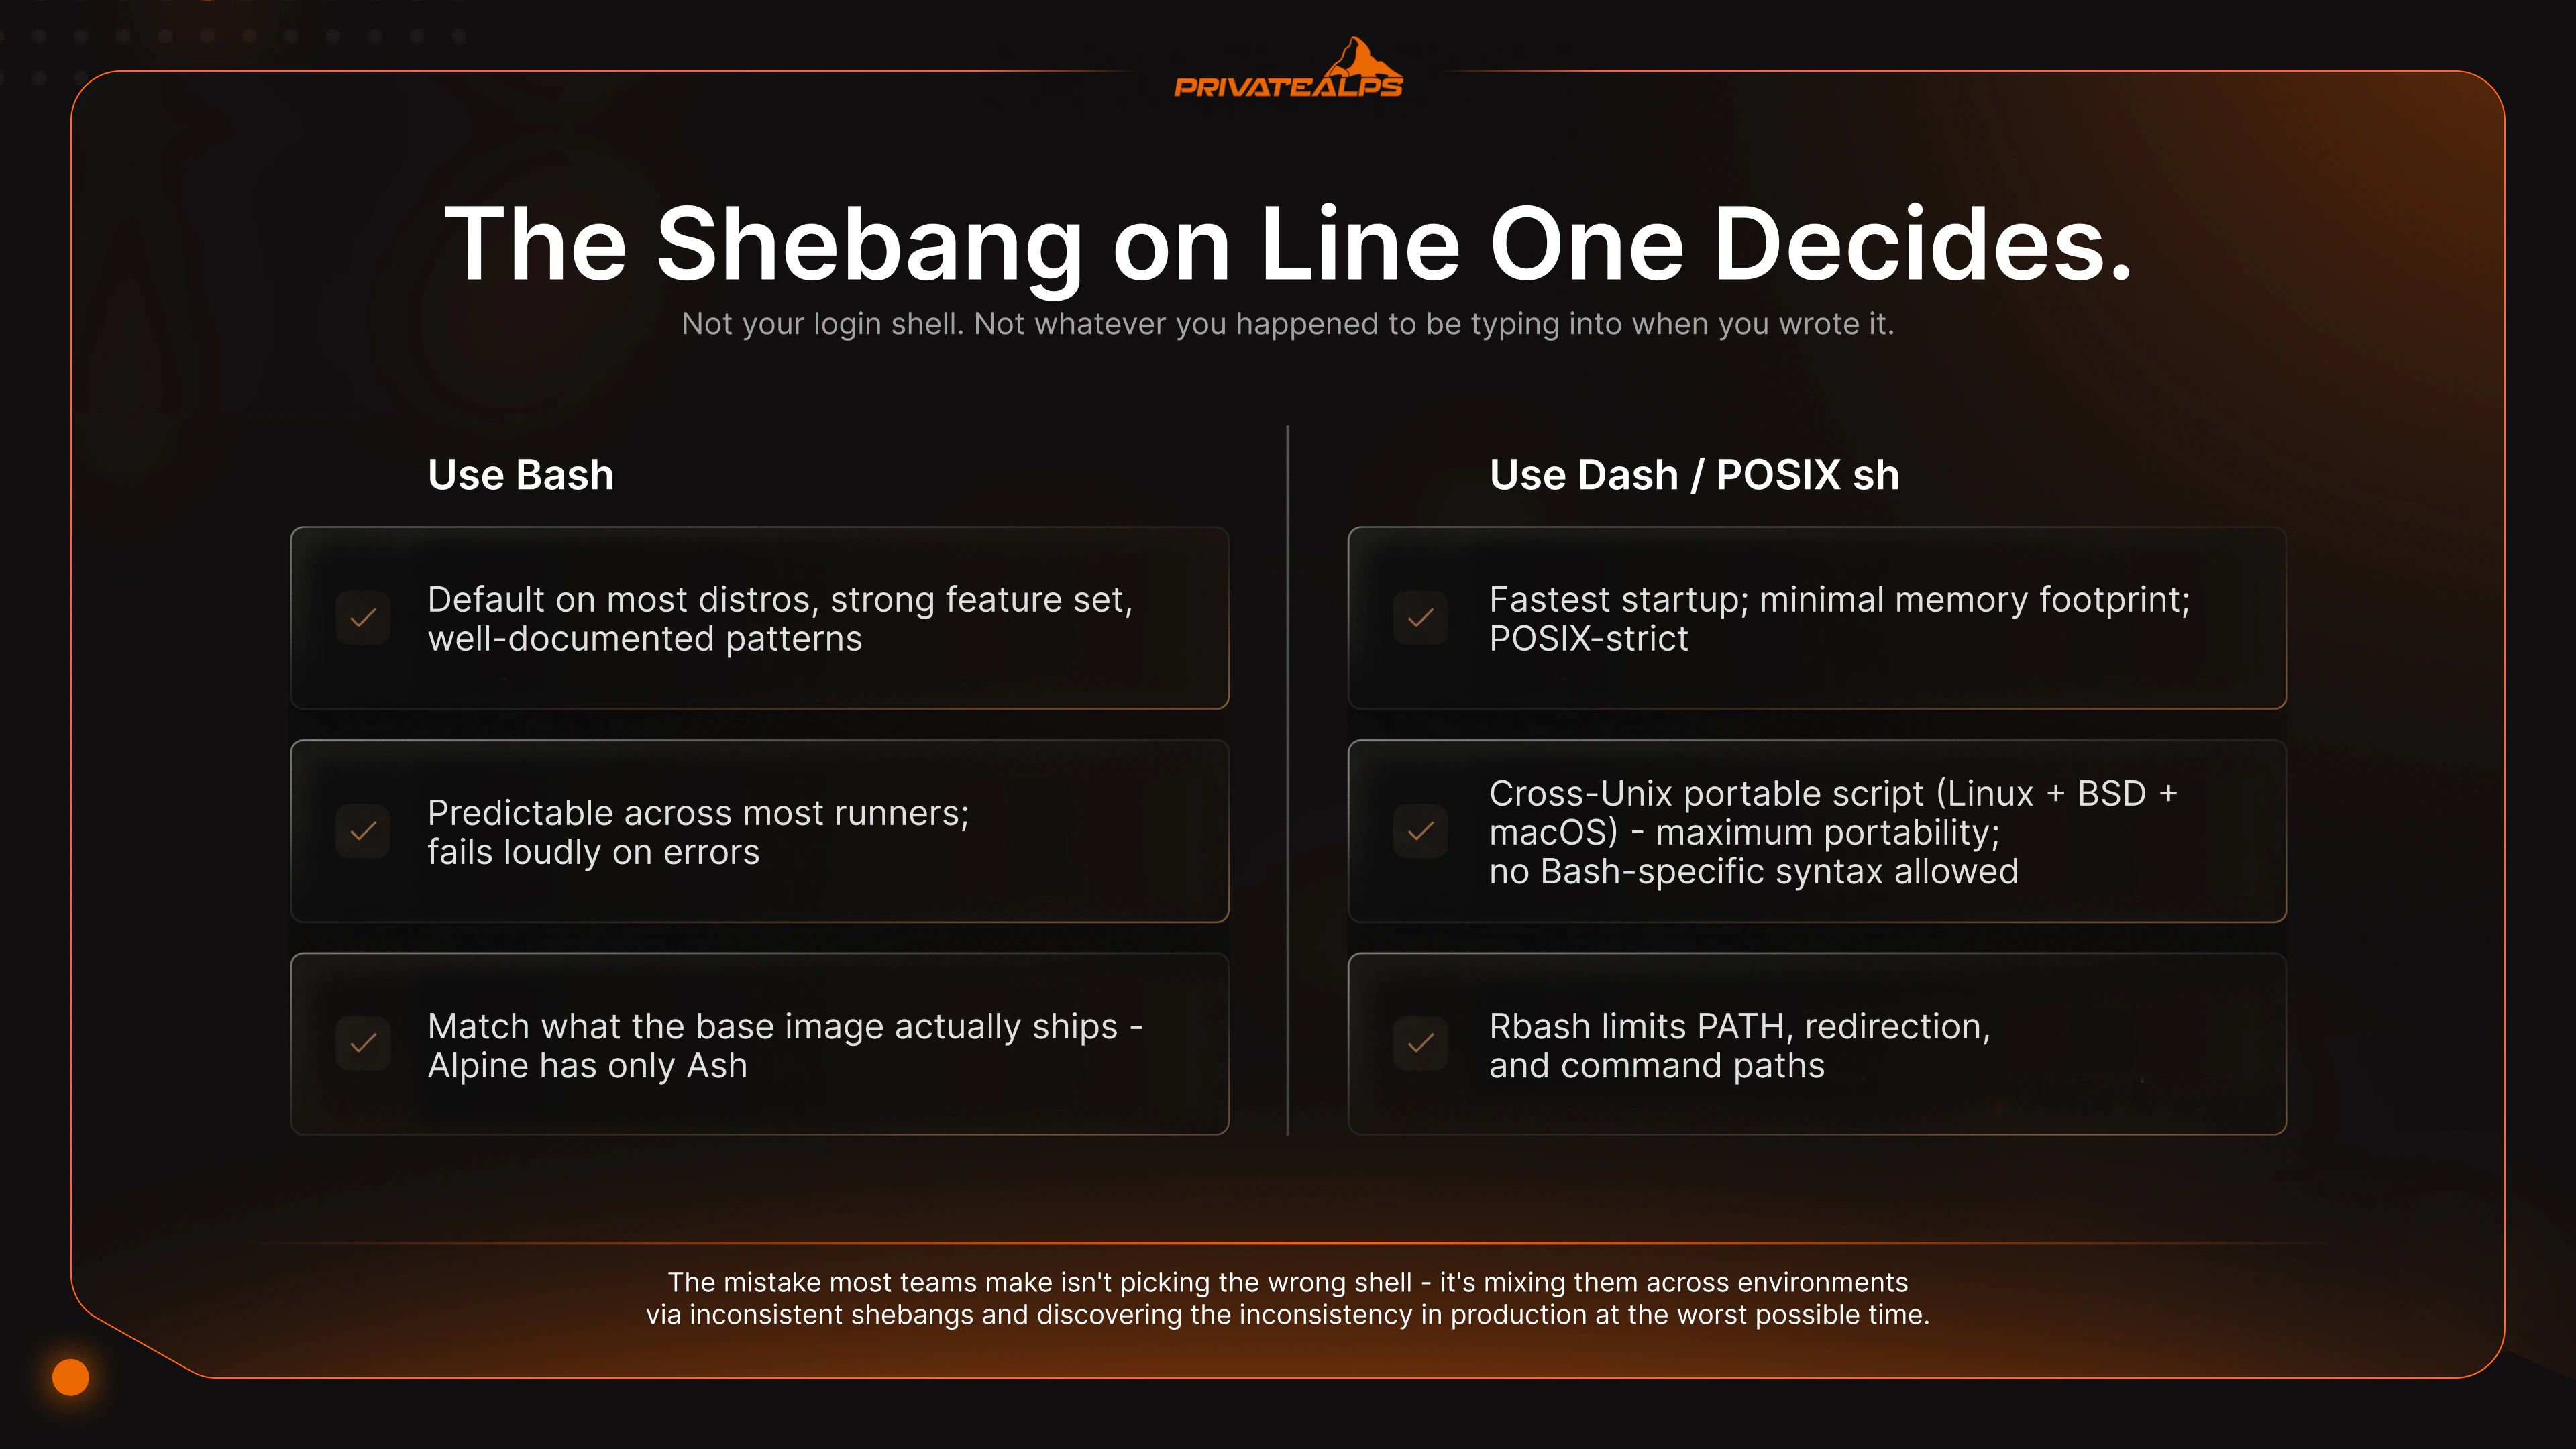
| シナリオ | 推奨シェル | 理由 |
|---|---|---|
| 一般的なサーバー自動化(cron、デプロイフック) | Bash | ほとんどのディストリビューションでデフォルト。機能が充実し、パターンも十分に文書化されている。 |
| 起動スクリプト、systemdのExecStartPre、initラッパー | Dash(/bin/sh) | 起動が最も速い。メモリフットプリントが小さい。POSIXに厳密。 |
| Unix間で移植可能なスクリプト(Linux + BSD + macOS) | POSIX sh | 最大限の移植性。Bash固有の構文は使用不可。 |
| 開発者のワークステーション、日常の対話利用 | ZshまたはFish | 自動補完、構文ハイライト、履歴検索が優れている。 |
| レガシーなエンタープライズスクリプトの移行(AIX、HP-UX) | Ksh | ksh88/ksh93のソースとのネイティブ互換性がある。 |
| 制限付きのユーザーアカウント | rbash | PATH、リダイレクト、コマンドパスを制限する。chrootと組み合わせる。 |
| CI/CDパイプラインのスクリプト | set -euo pipefailを付けたBash | 大半のランナーで予測可能な動作をする。エラー時に大きく失敗する。 |
| コンテナのENTRYPOINTスクリプト | BashまたはSh(イメージに依存) | ベースイメージに実際に入っているものに合わせる。Alpineに含まれるのはAshのみ。 |
サーバーのデフォルトシェルは、偶然に決まっているように見えても、実際には偶然ではありません。UbuntuとDebianでは、ログインシェルはBashですが、/bin/shはDashです。そのため、同じ1行のコードでも、実際に呼び出したインタープリターによって、まったく異なる動作をする可能性があります。RHEL、Fedora、CentOSでは、/bin/shもログインシェルもBashに解決されます。ただし、shはPOSIXモードで動作します。Alpineコンテナに含まれるのはAshだけです。そのため、AlpineイメージでBashスクリプトを実行すると、配列に到達した時点で失敗します。移植性のためのルールは簡潔です。シェバンは毎回明示してください。/bin/shがBashだと思い込まないでください。本当に大切なサーバーに何かを配備する前に、ShellCheckを実行してください。
まとめ
Linuxのシェルは、利用者とカーネルの間に位置します。適切でないシェルを選ぶと、スクリプトが壊れやすくなり、起動時間が徐々に長くなり、誰も気づかないうちにセキュリティ態勢が崩れていきます。Linuxで利用可能なシェルの種類の中では、一般的なサーバーのスクリプトにはBashが適切な初期選択です。Debian系で起動速度が重要な場合は、/bin/shをDashに向けるのが適切です。完全に管理できない場所でスクリプトを実行する必要がある場合は、POSIX shが安全な選択です。そして、実際にどのインタープリターが動くかを決めるのは、1行目のシェバンです。ログインシェルでも、スクリプトを書いたときに入力していたシェルでもありません。その部分を誤ると、前日まで正常に動いていたスクリプトのデバッグに、土曜日の午後を丸ごと費やすことになります。
シェルの層を完全に制御したい場合、つまりルートアクセス、制限なしのシェル切り替え、chshの自由な実行、auditdの必要な設定、カーネルパラメーターの調整が必要な場合には、ベアメタル級の制御を備えたLinux VPSが役立ちます。PrivateAlpsは、そのような環境を提供します。スイスでホスティングされ、revDSGの下で運用されるため、データが物理的にどこにあるかを重視する場合には大きな意味があります。privatealps.net
FAQ
Linuxのシェルとは何ですか?
Linuxのシェルとは、入力された内容を解釈し、カーネルが処理できる形に変換するプログラムです。ユーザー空間とカーネル空間の間に位置します。利用者はシェルと対話し、シェルがカーネルと通信します。シェルがなければ、テキスト入力でOSを操作する方法がありません。カーネルはあっても、何かを依頼する実用的な手段がない状態になります。
Linuxにはどのような種類のシェルがありますか?
実際によく使われるCUIのシェルは、Bash、Dash、Zsh、Fish、Ksh、そしてCshファミリーです。Linuxで利用できるシェルの種類の中でも、POSIX準拠のもの(Bash、Dash、Ksh、sh)は移植可能なスクリプトに使えます。FishとCshは使えません。同じ一覧には、Unixの歴史的なシェルの種類も含まれます。Bash、Ksh、Cshファミリーは、もともとUnixシステム向けに作られ、後にLinuxにも登場しました。GNOME ShellやKDE Plasmaもシェルと呼ばれますが、実際には別のカテゴリーです。コマンドを実行するというよりも、ウィンドウやログインセッションに関わるものです。
shとBashの違いは何ですか?
shはPOSIX標準です。機能は最小限で、何よりも移植性を重視しています。Bashはshの上位互換で、配列、[[ ]]、プロセス置換、readlineによる編集などの便利な機能を追加しています。ただし、多くの人がつまずく落とし穴があります。DebianとUbuntuでは、/bin/shはDashへのシンボリックリンクです。そのため、#!/bin/shで書いたスクリプトにBash専用の機能を使うと、Dashで実行されて失敗します。マシンにbashがインストールされていて目の前にあっても、どのシェルが動くかを決めるのはシェバンです。
Linuxサーバーのスクリプト作成には、どのシェルが最適ですか?
一般的な自動化にはBashが適しています。どこにでもあり、ほとんどの作業について動作する例が見つかります。起動スクリプトやsystemdユニットの補助には、Dash(/bin/sh)が適しています。起動速度が実際に計測で差として現れる場面で効果があります。避けるべきなのは、Debian系ディストリビューションで#!/bin/shにBashの構文を混在させることです。これは、ある1台では正しく動くのに、次の1台では黙って誤った動作をするスクリプトになります。
Linuxで現在使用しているシェルを確認するにはどうすればよいですか?
echo $SHELLは、/etc/passwdに設定されたデフォルトのログインシェルを表示します。echo $0やps -p $$は、今まさに実行されているシェルを表示します。両者が一致しないこともあります。たとえば、Zshのログインシェルの中で手動で起動したBashセッションにいる場合です。システムにインストールされていて、ログインシェルとして許可されているシェルを確認するには、/etc/shellsを見てください。
ターミナルとシェルの違いは何ですか?
ターミナル(gnome-terminal、iTerm2、xterm、Alacrittyなど、使用しているもの)は、ウィンドウを描画し、キーボード入力と画面表示を担当するアプリケーションです。シェルは、そのターミナル内で動き、入力されたコマンドを解釈するプログラムです。ターミナルは入出力を担い、シェルは処理のロジックを担います。同じBashプロセスは、標準のxtermで動いていても、カスタムフォントや合字を備えた見た目の良いターミナルで動いていても、同じように動作します。
Fishシェルは本番サーバーに適していますか?
Fishは対話的な利用では優れています。しかし、意図的にPOSIX非準拠になっています。そのため、Fishで書いたスクリプトは移植できません。Bash環境にそのまま持ち込んでも、良い結果は期待できません。サーバーの個人用ログインシェルとしてFishを使うのは、UXが気に入っているなら問題ありません。ただし、実際の自動化処理はBashかPOSIX shで書く必要があります。他の人や他のシステムが将来実行するスクリプトに、Fishの構文を混入させないでください。
制限付きシェル(rbash)とは何ですか?いつ使うべきですか?
rbashは、制限を強めたBashです。ユーザーはPATHを変更できません。出力のリダイレクトもできません。パスに/を含むコマンドも実行できません。readonlyとして設定された変数も変更できません。マルチテナントのサーバーにおける、利用範囲を限定したユーザーアカウントや、特定の1つの作業だけを行う技術的なサービスユーザーに役立ちます。ただし、rbash単体ではセキュリティの境界にはなりません。vimやawkなど、シェルを呼び出せる組み込みツールを使って脱出される例があります。実際に利用者を閉じ込めたい場合は、chrootやコンテナによる隔離と組み合わせてください。
