



VPN とは 仕組み:完全ガイド
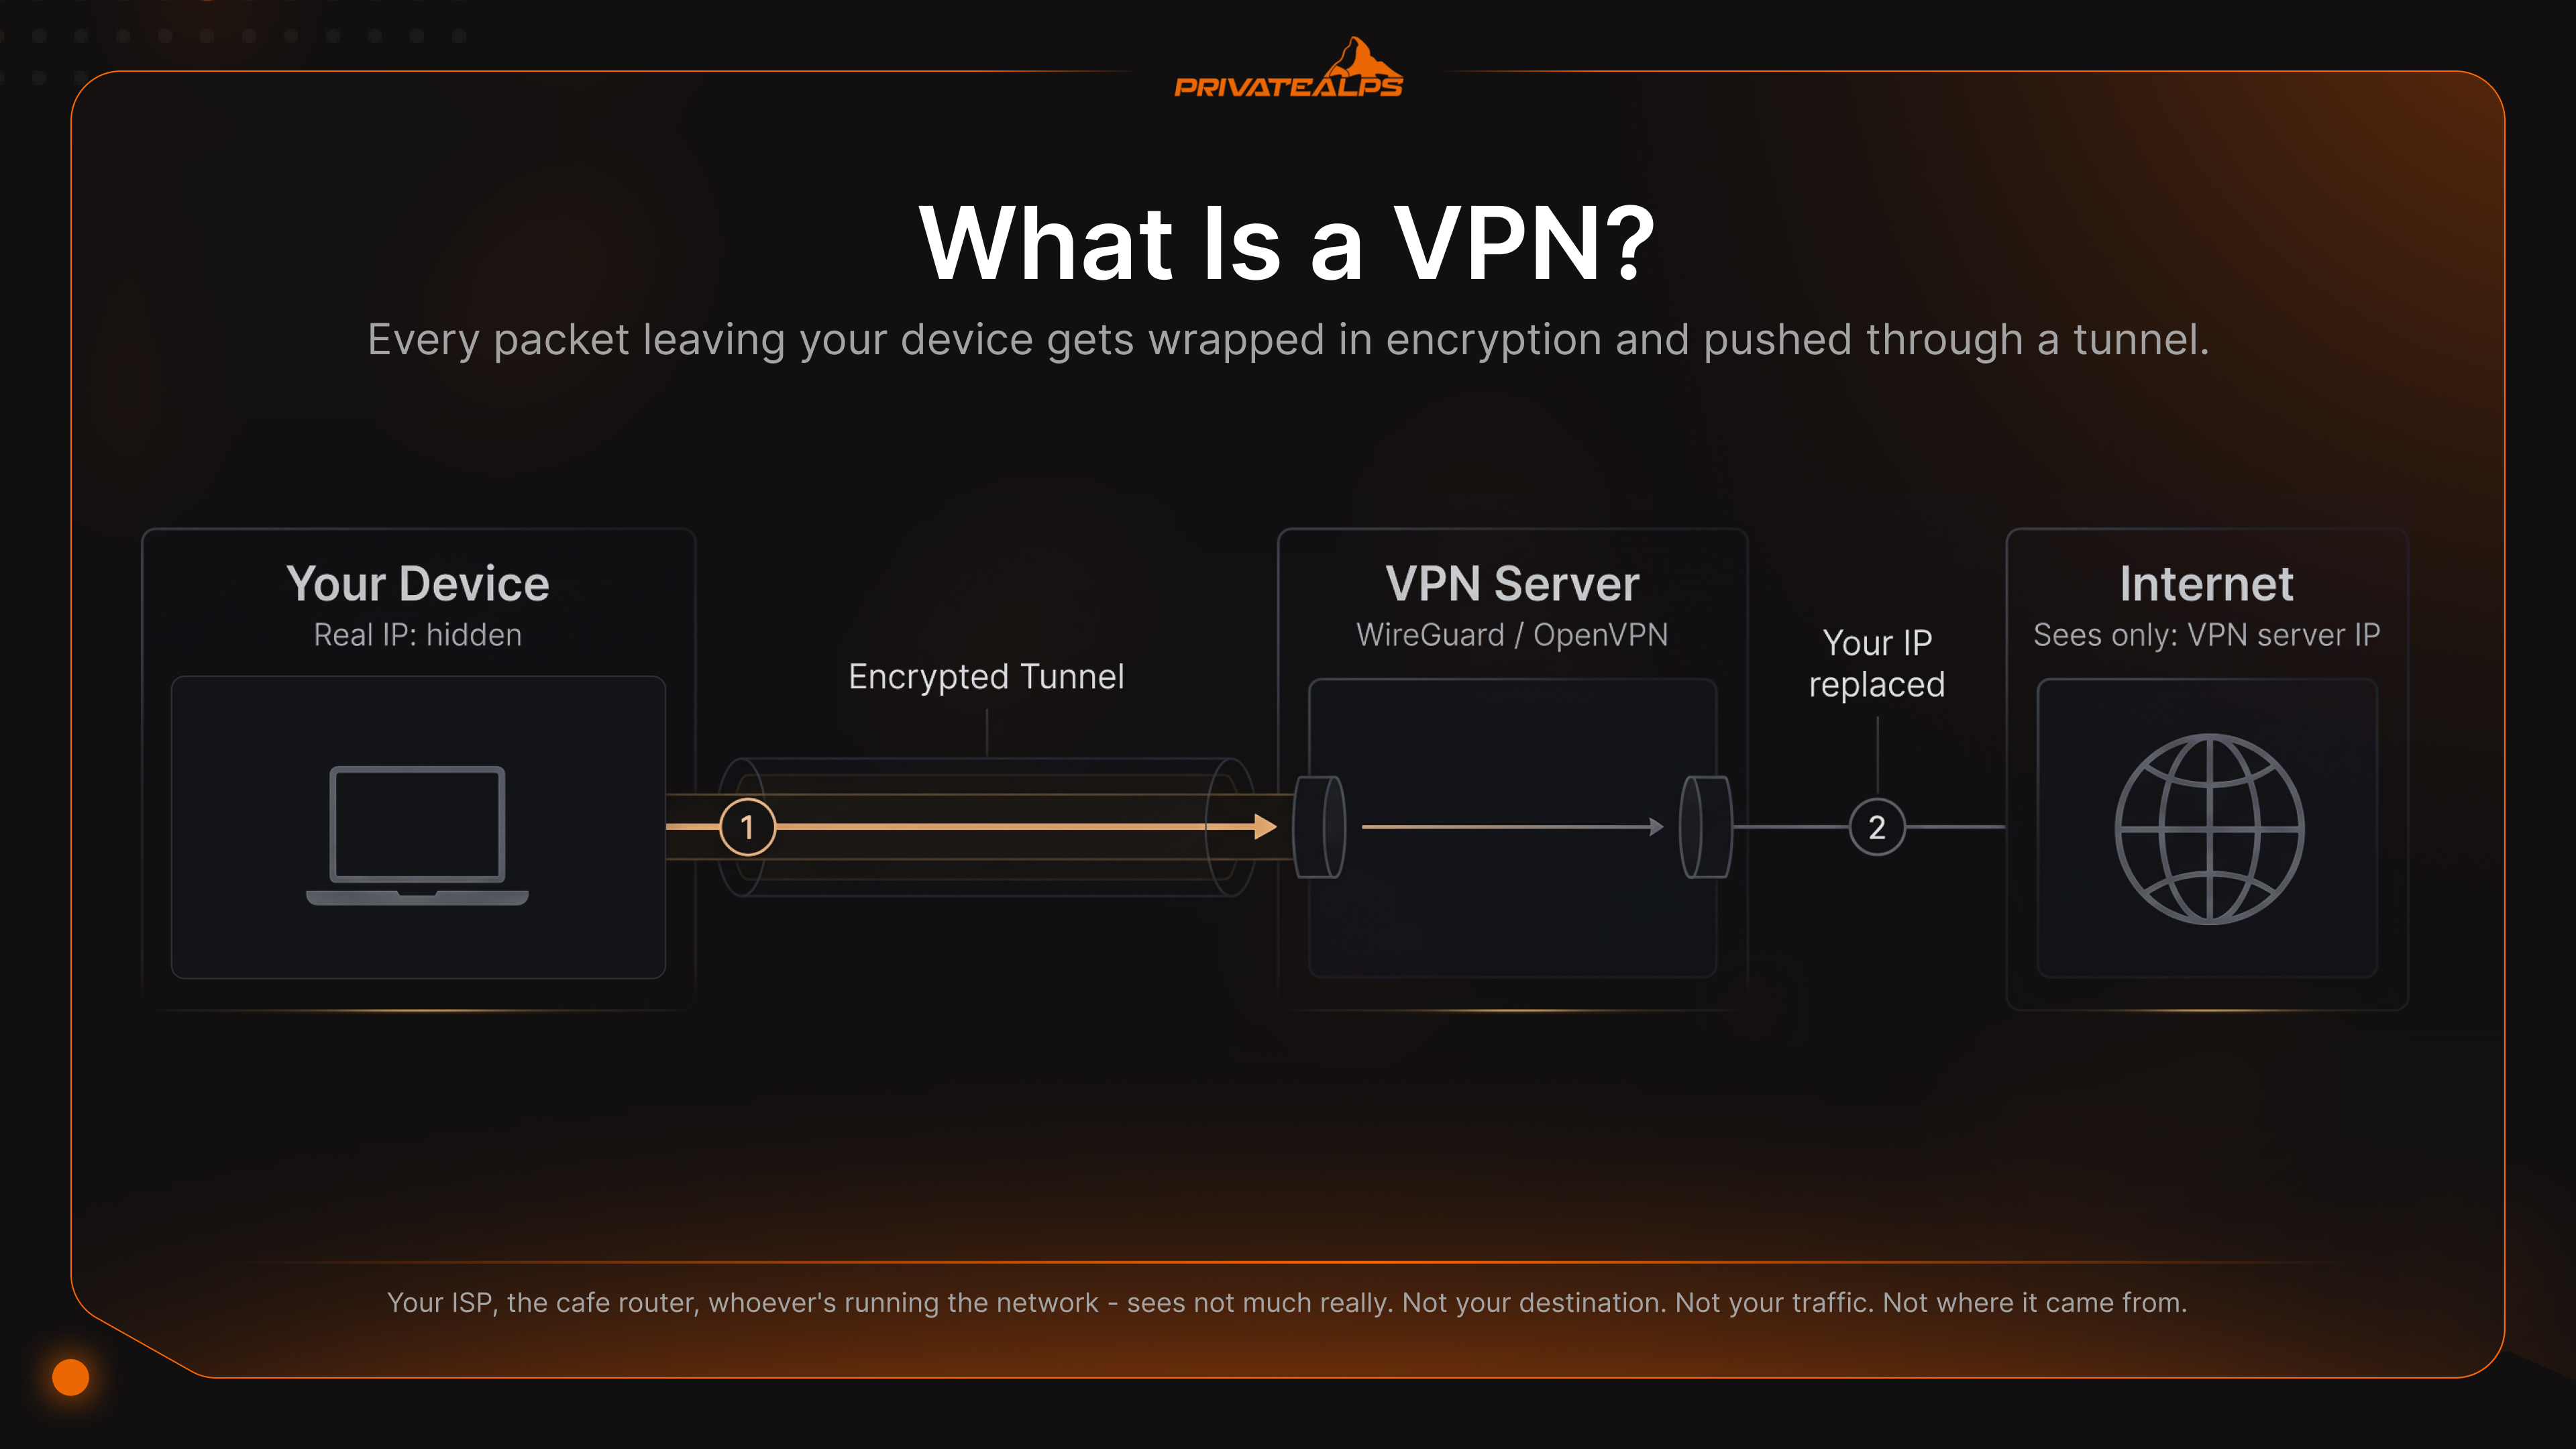
結論から説明します。VPN(Virtual Private Network)は、端末と遠隔のサーバーの間を暗号化されたトンネルでつなぐ仕組みです。接続元のIPアドレスを隠し、通信経路上の第三者から通信内容を守ります。VPNの仕組みは次のとおりです。端末はすべてのパケットを暗号化してVPNサーバーに送ります。サーバーは暗号を解いた通信を、自身のIPアドレスを使って転送します。そのため、閲覧しているWebサイト、契約しているISP、カフェのルーターのいずれからも、あなた自身ではなくサーバーしか見えません。
本記事は用語集の項目ではありません。同僚がホワイトボードを使って説明してくれるような、技術の裏側まで扱う解説です。読み終えると、トンネルの内側で実際に何が起きているのか、WireGuard、OpenVPN、IKEv2の違い(および10年前に廃止されるべきだった旧プロトコル)、VPNが実際に役立つ8つの場面、そして検索上位のほとんどのガイドが触れない「VPNが効果を発揮しない場面」がわかるようになります。2026年のグローバルVPN市場は数百億ドル規模に達しており、主にリモートワークやプライバシー意識の高まりを背景に、年率2桁の成長を続けています。
率直に言うと、毎月VPNの料金を払っていても、何に対価を払っているのかを把握していない人は少なくありません。最初にはっきり伝えておくと、VPNはプライバシー対策の一つの層にすぎません。この点を読み飛ばすと、本ガイドを読んでも自分の思い込みから抜け出せません。
AIによる要約
簡単に説明します。VPNは、インターネットの通信を暗号化し、遠隔のサーバー経由で送信するソフトウェアです。実際のIPアドレスの代わりにサーバーのIPアドレスを使います。大きく分けると2種類あります。個人が契約して使うVPNサービス(NordVPN、Mullvad、ProtonVPNなど)と、企業がリモートアクセスや拠点間接続のために運用する法人向けVPNです。どちらもAES-256またはChaCha20-Poly1305による暗号化を採用しています。2026年時点では、実用的な意味で解読されることはありません。
利用前に知っておきたい点は次のとおりです。
- AES-256:業界標準の共通鍵暗号方式です。ChaCha20-Poly1305は現代的な代替方式です。
- WireGuard:現在最も高速なプロトコルです。コードは約4,000行で、OpenVPNの約70,000行と比べて非常に少なくなっています。
- キルスイッチ:VPNのトンネルが切断されたとき、すべてのインターネット接続を遮断する機能です。必須の機能です。
- ノーログポリシー:提供事業者が接続記録を保持しないという方針です。第三者による監査で実際に検証されて初めて意味があります。
- スプリットトンネリング:選択したアプリだけをVPN経由で通信させる機能です。それ以外の通信は通常の接続のままです。
- VPNを使っても匿名になるわけではありません。ブラウザのフィンガープリント、Cookie、ログイン中のアカウントなどから、VPNの有無にかかわらず本人が特定される可能性があります。
- セルフホスト型VPN(自分のサーバーにWireGuardを構築する方式)では、提供事業者を信頼する必要がなくなります。
VPN とは何か
VPNは、端末と信頼できるサーバーの間の暗号化された接続です。端末から送出されるすべてのパケットは暗号化され、ローカルネットワークからは読めないトンネルを通って送られます。反対側ではサーバーが暗号を解き、IPアドレスを自身のものに置き換えて、公開インターネットに送出します。トンネルの外にいる人、つまりISP、カフェのルーター、ネットワークを運用している人たちには、ほとんど何も見えません。接続先も、通信内容も、通信の発信元も見えないのです。
「仮想プライベートネットワーク(virtual private network)」という言葉は、もともと公衆網の上に構築された企業の専用線を指していました。RFC 2764で定義されている概念です。個人向けVPNは、この同じ考え方を公開インターネット上の個人に向けたものです。「仮想」の部分は、専用の物理回線がないことを意味します。「プライベート」の部分は、通信を分離しているのが暗号技術であることを意味します。
VPN、プロキシ、Torはよく混同されます。それぞれの違いを簡単に整理します。
| ツール | 暗号化される範囲 | IPを隠せるか | 速度 | 信頼モデル |
|---|---|---|---|---|
| VPN | OS全体のすべての通信を暗号化されたトンネルで保護 | はい | 速い(5〜20%の低下) | 1社の事業者を信頼 |
| HTTP/SOCKSプロキシ | 設定したアプリの通信のみ。多くは非暗号化 | はい(アプリ単位) | 速い | 1社の事業者を信頼 |
| Tor | 世界中のボランティアのリレーを経由する3重の暗号化層 | はい | 遅い(高い遅延) | 分散型。単独の事業者が送信元と宛先の両方を把握することはない |
| HTTPSのみ | 特定のWebサイトへのアプリケーションデータ | いいえ | 最速 | サイトのTLS証明書を信頼 |
ブラウザに設定したSOCKS5プロキシは、ブラウザの送信内容だけを隠し、それ以外は隠しません。OSは通信を続け、バックグラウンドのアプリも通信を続け、DNSの問い合わせも外部に漏れます。VPNはより下位の階層で動作し、これらすべての通信を捕捉します。Torは3段階の暗号化経由で匿名性をさらに高めますが、その代償として速度が大きく低下します。Torで動画をストリーミング視聴しようとするのは、やめた方がよいでしょう。
VPN の仕組み
結論から言うと、VPNはリモートサーバーと暗号の手順(ハンドシェイク)を行い、共通鍵について合意したうえで、端末上に仮想のネットワークインターフェースを作成します。すべての送信パケットは暗号化された封筒に入れられ、そのインターフェースを経由します。サーバーは各パケットの暗号を解いて転送します。接続先から見えるのはサーバーのIPアドレスだけで、あなたのIPアドレスが見えることはありません。
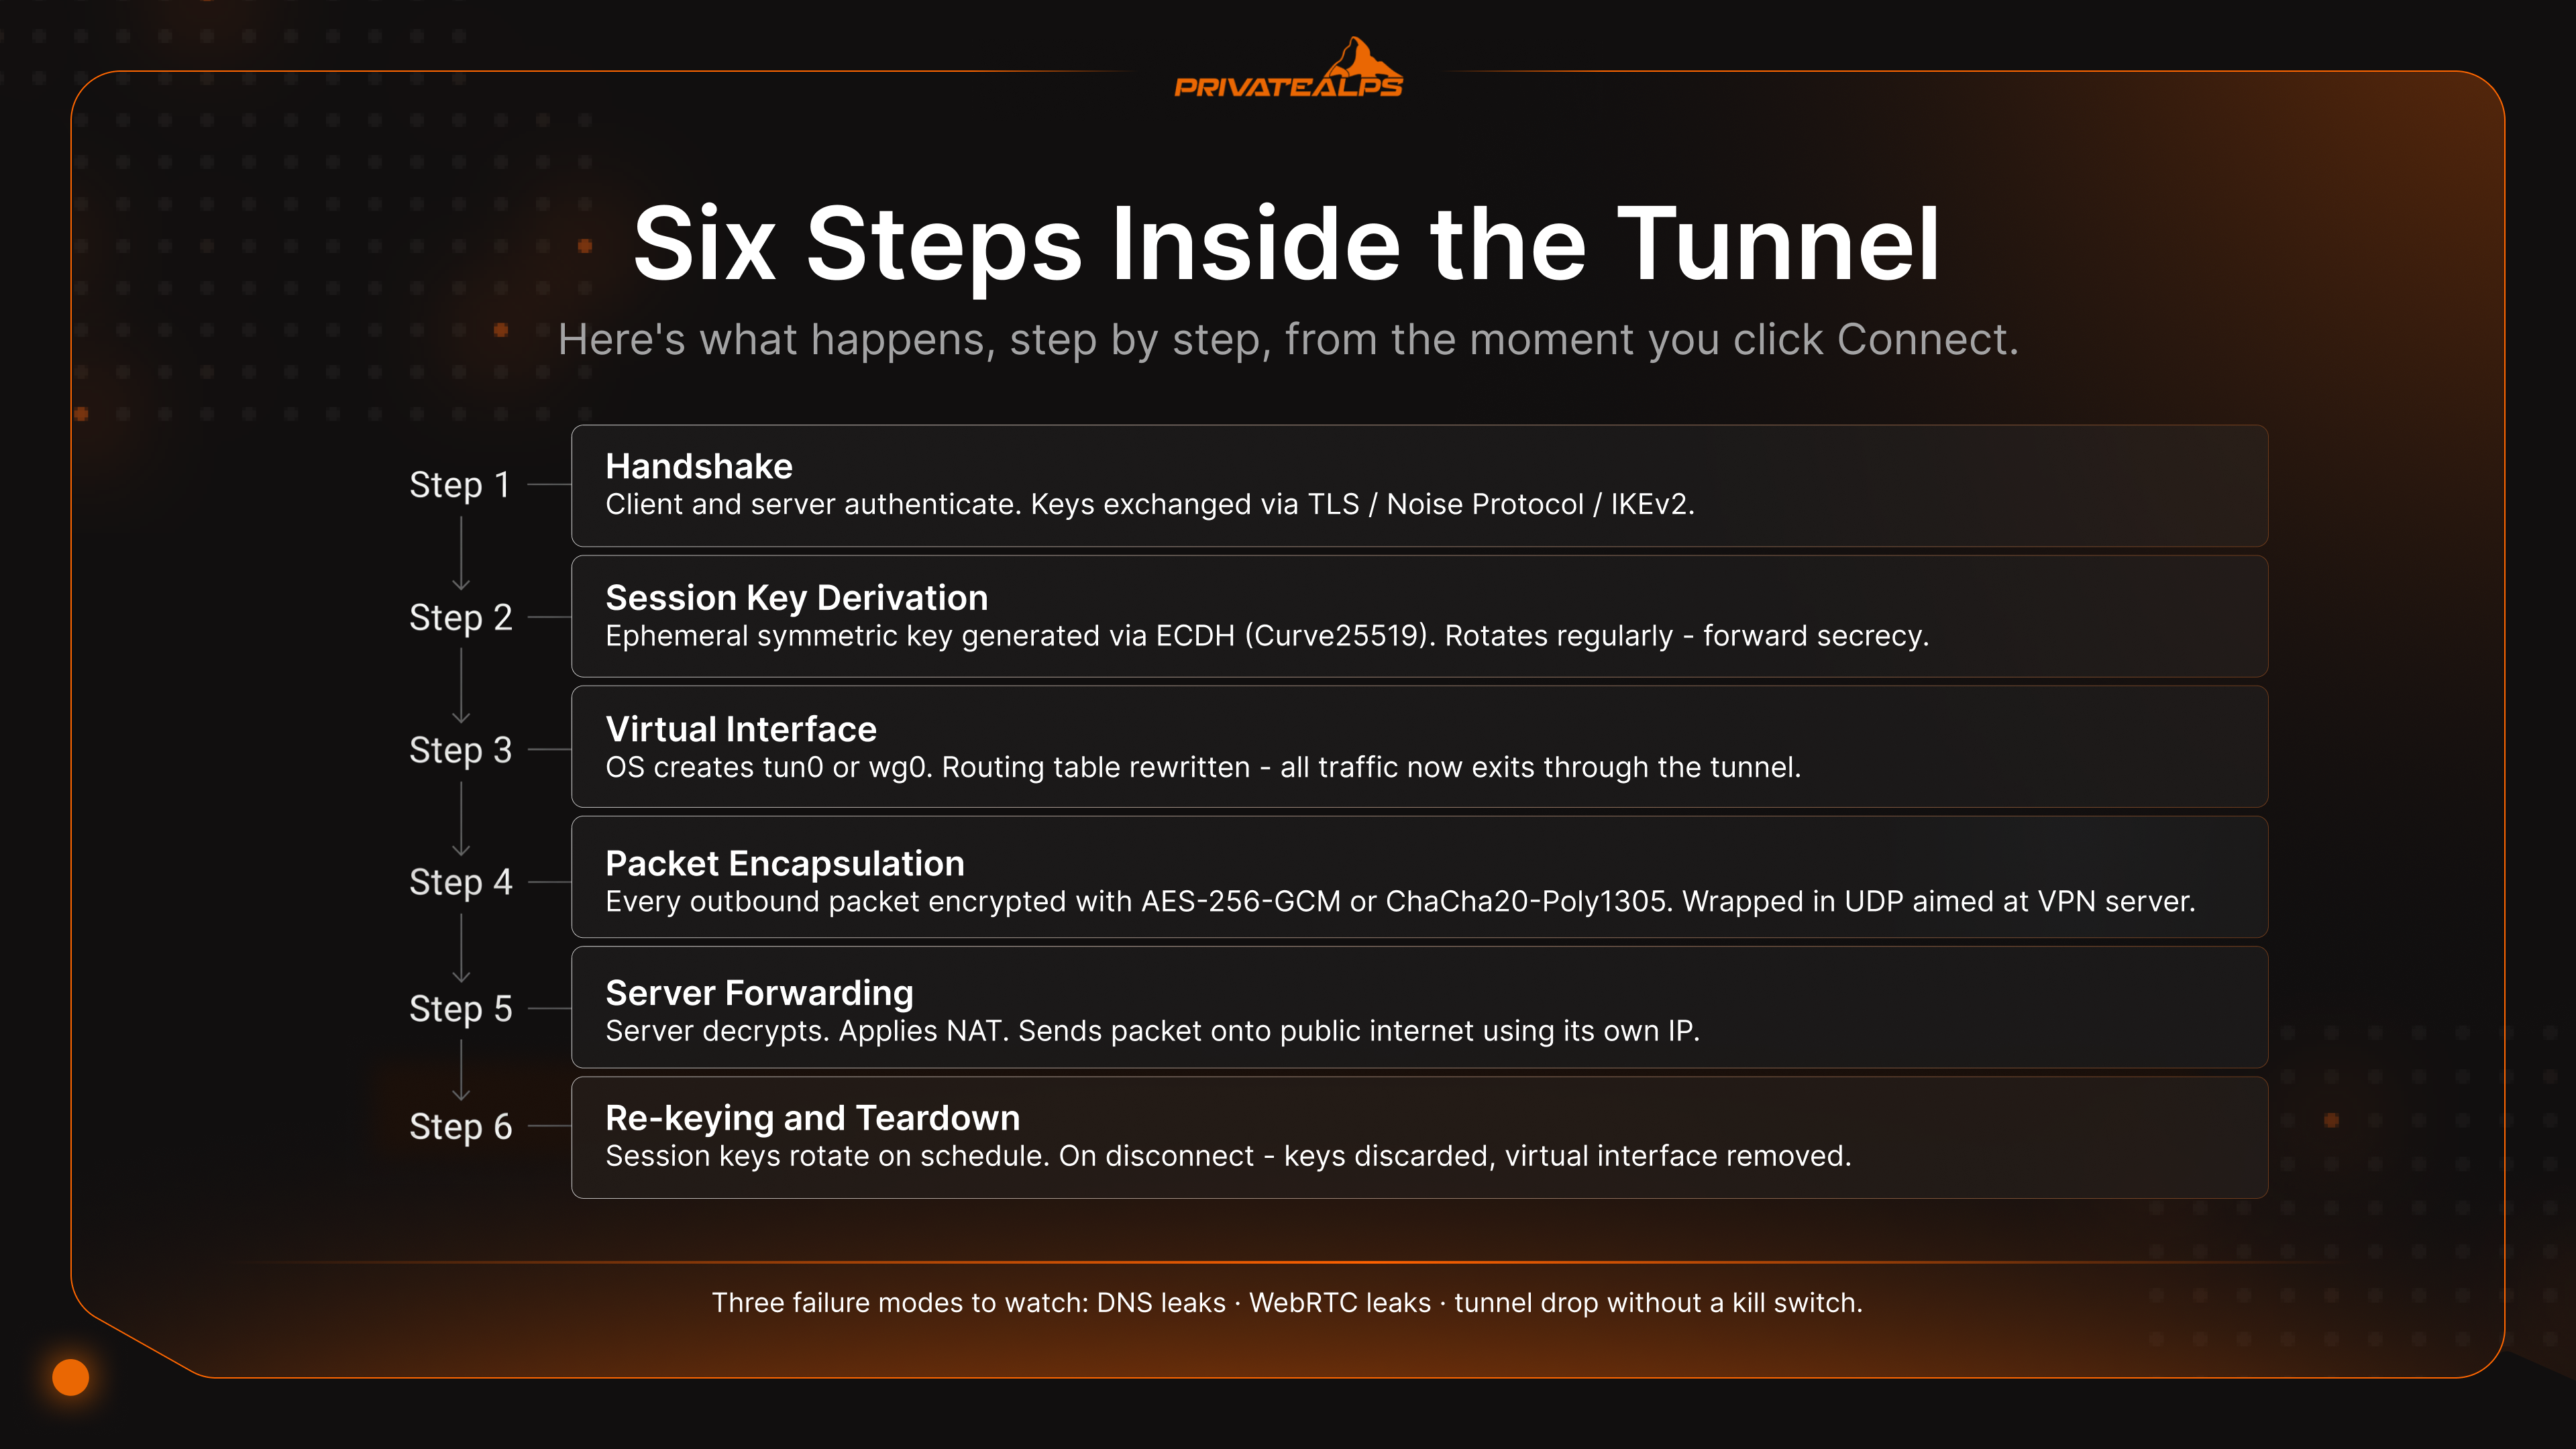
「接続」ボタンを押してから、次の手順で処理が進みます。
- ハンドシェイク。 クライアントとサーバーが互いを認証し、鍵を交換します。OpenVPNはこの処理にTLSを使います。WireGuardはNoise Protocol Frameworkを使います。IKEv2は独自の仕組みを持っています。本人確認には、主に証明書や公開鍵が使われます。
- セッション鍵の生成。 楕円曲線ディフィー・ヘルマン鍵共有を使って、一時的な共通鍵が生成されます。通常はCurve25519が使われます。この鍵が実際のデータを暗号化し、定期的に更新されます。これにより前方秘匿性が確保されます。
- 仮想インターフェース。 OSが仮想ネットワークアダプターを起動します(Linuxでは
tun0やwg0、Windowsではご利用のTAP/TUNアダプター)。その後、ルーティングテーブルを書き換えて、デフォルトゲートウェイがこの新しいインターフェースを指すようにします。 - パケットのカプセル化。 送信されるIPパケットはすべて、AES-256-GCMまたはChaCha20-Poly1305で暗号化され、VPNサーバー宛てのUDPパケットに包まれます。
- サーバーでの転送。 サーバーが復号し、NATを適用します。そして自身のIPアドレスを使って、パケットを公開インターネットに送出します。戻りの通信は逆の経路で返ってきます。
- 再鍵生成と切断。 セッション鍵は一定の間隔で更新されます。切断すると鍵は破棄され、仮想インターフェースも停止します。
プロトコルの細かい仕様よりも重要な故障モードが3つあります。1つ目はDNSリーク。ドメイン名の問い合わせがトンネルを通らず、ISPのリゾルバーに送られてしまう現象です。dnsleaktest.comで簡単に確認できます。
2つ目はWebRTCリーク。VPNをバックグラウンドで動かしていても、ブラウザが実際のIPアドレスをリモートの相手に伝えてしまう現象です。キルスイッチは、この2つに対する安全装置です。トンネルが切れると、接続が復旧するまでファイアウォールがVPN以外のすべての通信を遮断します。キルスイッチがない場合、短い再接続の間にでも、その時点で開いているすべてのセッションに実際のIPアドレスが露出する可能性があります。これはVPNの安全性を左右する重要な点です。
VPNプロトコルの種類と特徴
VPNプロトコルとは、クライアントとサーバーが鍵を交換し、データを暗号化し、パケットを組み立てる際の取り決めです。プロトコルの選択は、速度、安全性、モバイル環境での信頼性、そしてVPNが突破できるネットワークの範囲に直接影響します。2026年にも使われている6つのプロトコルのうち、新規に導入すべきものは3つだけです。
| プロトコル | 公開年 | 暗号化 | 速度 | 互換性 | 最適な用途 |
|---|---|---|---|---|---|
| WireGuard | 2016年(カーネル搭載: 2020年) | ChaCha20-Poly1305 | 最速(スループット低下 約10〜15%) | 主要OSすべて | 新規構築の標準的な選択 |
| OpenVPN | 2001年 | AES-256-GCM(設定可能) | 中程度(UDPで約20〜30%、TCPで約50%以上の低下) | ルーターやファイアウォールを含めほぼすべて | 制限の厳しいネットワーク。最大限の互換性が必要な場合 |
| IKEv2/IPsec | 2005年 | AES-256 | 速い | iOS、macOS、Windowsに標準搭載 | Wi-Fiとモバイルデータをまたいで切り替わるモバイル端末 |
| L2TP/IPsec | 1999年 | AES-256(IPsec経由) | 遅い(二重のカプセル化) | ほとんどのOSに組み込み | 旧式のシステムのみ。新規構築では避ける |
| SSTP | 2008年 | TLS上のAES-256 | 中程度 | Windows中心 | 企業のWindows環境 |
| PPTP | 1996年 | MPPE/RC4(破られている) | 速いが安全ではない | 旧式 | いかなる場合も使用しない |
PPTPには、多くのプロトコル比較表が見落としている警告があります。2012年に暗号学的に破られていたことです。研究者が、PPTPのMS-CHAPv2認証が1つのDES鍵にまで簡略化でき、一般的なハードウェアで24時間未満に復元可能であることを示しました。Microsoft自身も同年にセキュリティアドバイザリ 2743314を公開し、ほぼ同じ見解を示しました。それでも一部のサービスはPPTPを提供しています。PPTPを提供しているサービスは、攻撃者がオフラインで好きなだけ復号できるトンネルを提供しているのと同じです。WEP無線LANと同様に、過去の遺物として扱い、導入の選択肢にはしないでください。
それ以外の選択は難しくありません。原則としてWireGuardを選びます。ホワイトペーパーで定義されたコードベースは約4,000行で、1人のエンジニアが全体を最初から最後まで監査できる規模です。暗号技術は形式的に検証されています。WireGuardのUDP通信がブロックされる場合は、OpenVPNを選びます。制限の厳しい企業のファイアウォール、ホテルのネットワーク、検閲の強い国などがこれに当たります。OpenVPNはTCPの443番ポートで動作でき、通信を検査する側からは通常のHTTPSと同じように見えます。スマートフォンにはIKEv2/IPsecが適しています。ネットワーク変更後の再接続が速く、Wi-FiとモバイルデータをVPNで1時間に10回ほど切り替えるような場合でも、他のどのプロトコルよりも優れています。
VPNは何に使われるのか?
主な用途は8つです。大きく分けると、危険なネットワークからの保護と、ネットワークレベルの制限の回避の2つになります。それぞれに「何を解決するか」と「何を解決しないか」があります。ほとんどの検索上位ガイドには、この「解決しないこと」の列が抜けています。
| 用途 | 想定ユーザー | VPNが解決すること | VPNが解決しないこと |
|---|---|---|---|
| 公衆Wi-Fiの保護 | 旅行者、リモートワーカー | ホテルやカフェのWi-Fiでの中間者攻撃 | 侵害された端末、悪意のあるブラウザ拡張機能 |
| リモートワーク | 従業員 | 社内イントラネットや社内アプリへの暗号化されたアクセス | フィッシング、弱いパスワード、漏えいした認証情報 |
| 地域制限の回避 | 動画視聴者 | 地域制限のかかったNetflix、Disney+、BBC iPlayerのライブラリ | 配信事業者は既知のデータセンターIPを積極的にブロックします。すべてのサーバーが使えるわけではありません |
| ISPによる追跡 | プライバシーを重視するユーザー | 閲覧先ドメインやDNS問い合わせがISPから見えること | Google、Meta、その他ログイン中のアカウントは依然として追跡します |
| 検閲の回避 | 規制の厳しい地域のユーザー | ディープパケットインスペクション(DPI)と基本的なブロック | 高度なDPIはVPNの特徴を検出する場合があり、難読化が必要です |
| P2P/トレント | ファイル共有をする人 | 通信相手のピアIPがスウォームに公開される | 著作権のあるコンテンツでは法的責任を問われる可能性があり、アカウント単位で特定されることがあります |
| 開発者・システム管理者の作業 | エンジニア | 信頼できないネットワーク上でSSHや管理用の通信を暗号化する | サーバーの設定ミス、認証情報の窃取 |
| 拠点間接続 | 企業 | 専用線を使わずにIPsecで2つの拠点を接続する | WANの信頼性、アプリケーション層のセキュリティ |
地域制限の行については補足が必要です。多くの記事がさらっと流している点です。動画配信プラットフォームは、既知のVPNデータセンターのIP範囲をフラグ付けする検出システムを運用しています。フラグの付いた範囲に当たると、誰もが一度は目にした「VPNが検出されました」というポップアップが表示されます。
高品質な個人向けVPNは、動画視聴向けに最適化したサーバーの数を絞り、それを頻繁に入れ替えることで対応しています。いわばいたちごっこで、決着のつかない競争です。同じ事業者でも同じ日に、ある米国向けNetflixのサーバーは使えて、別のサーバーは使えないことがあるのはこのためです。
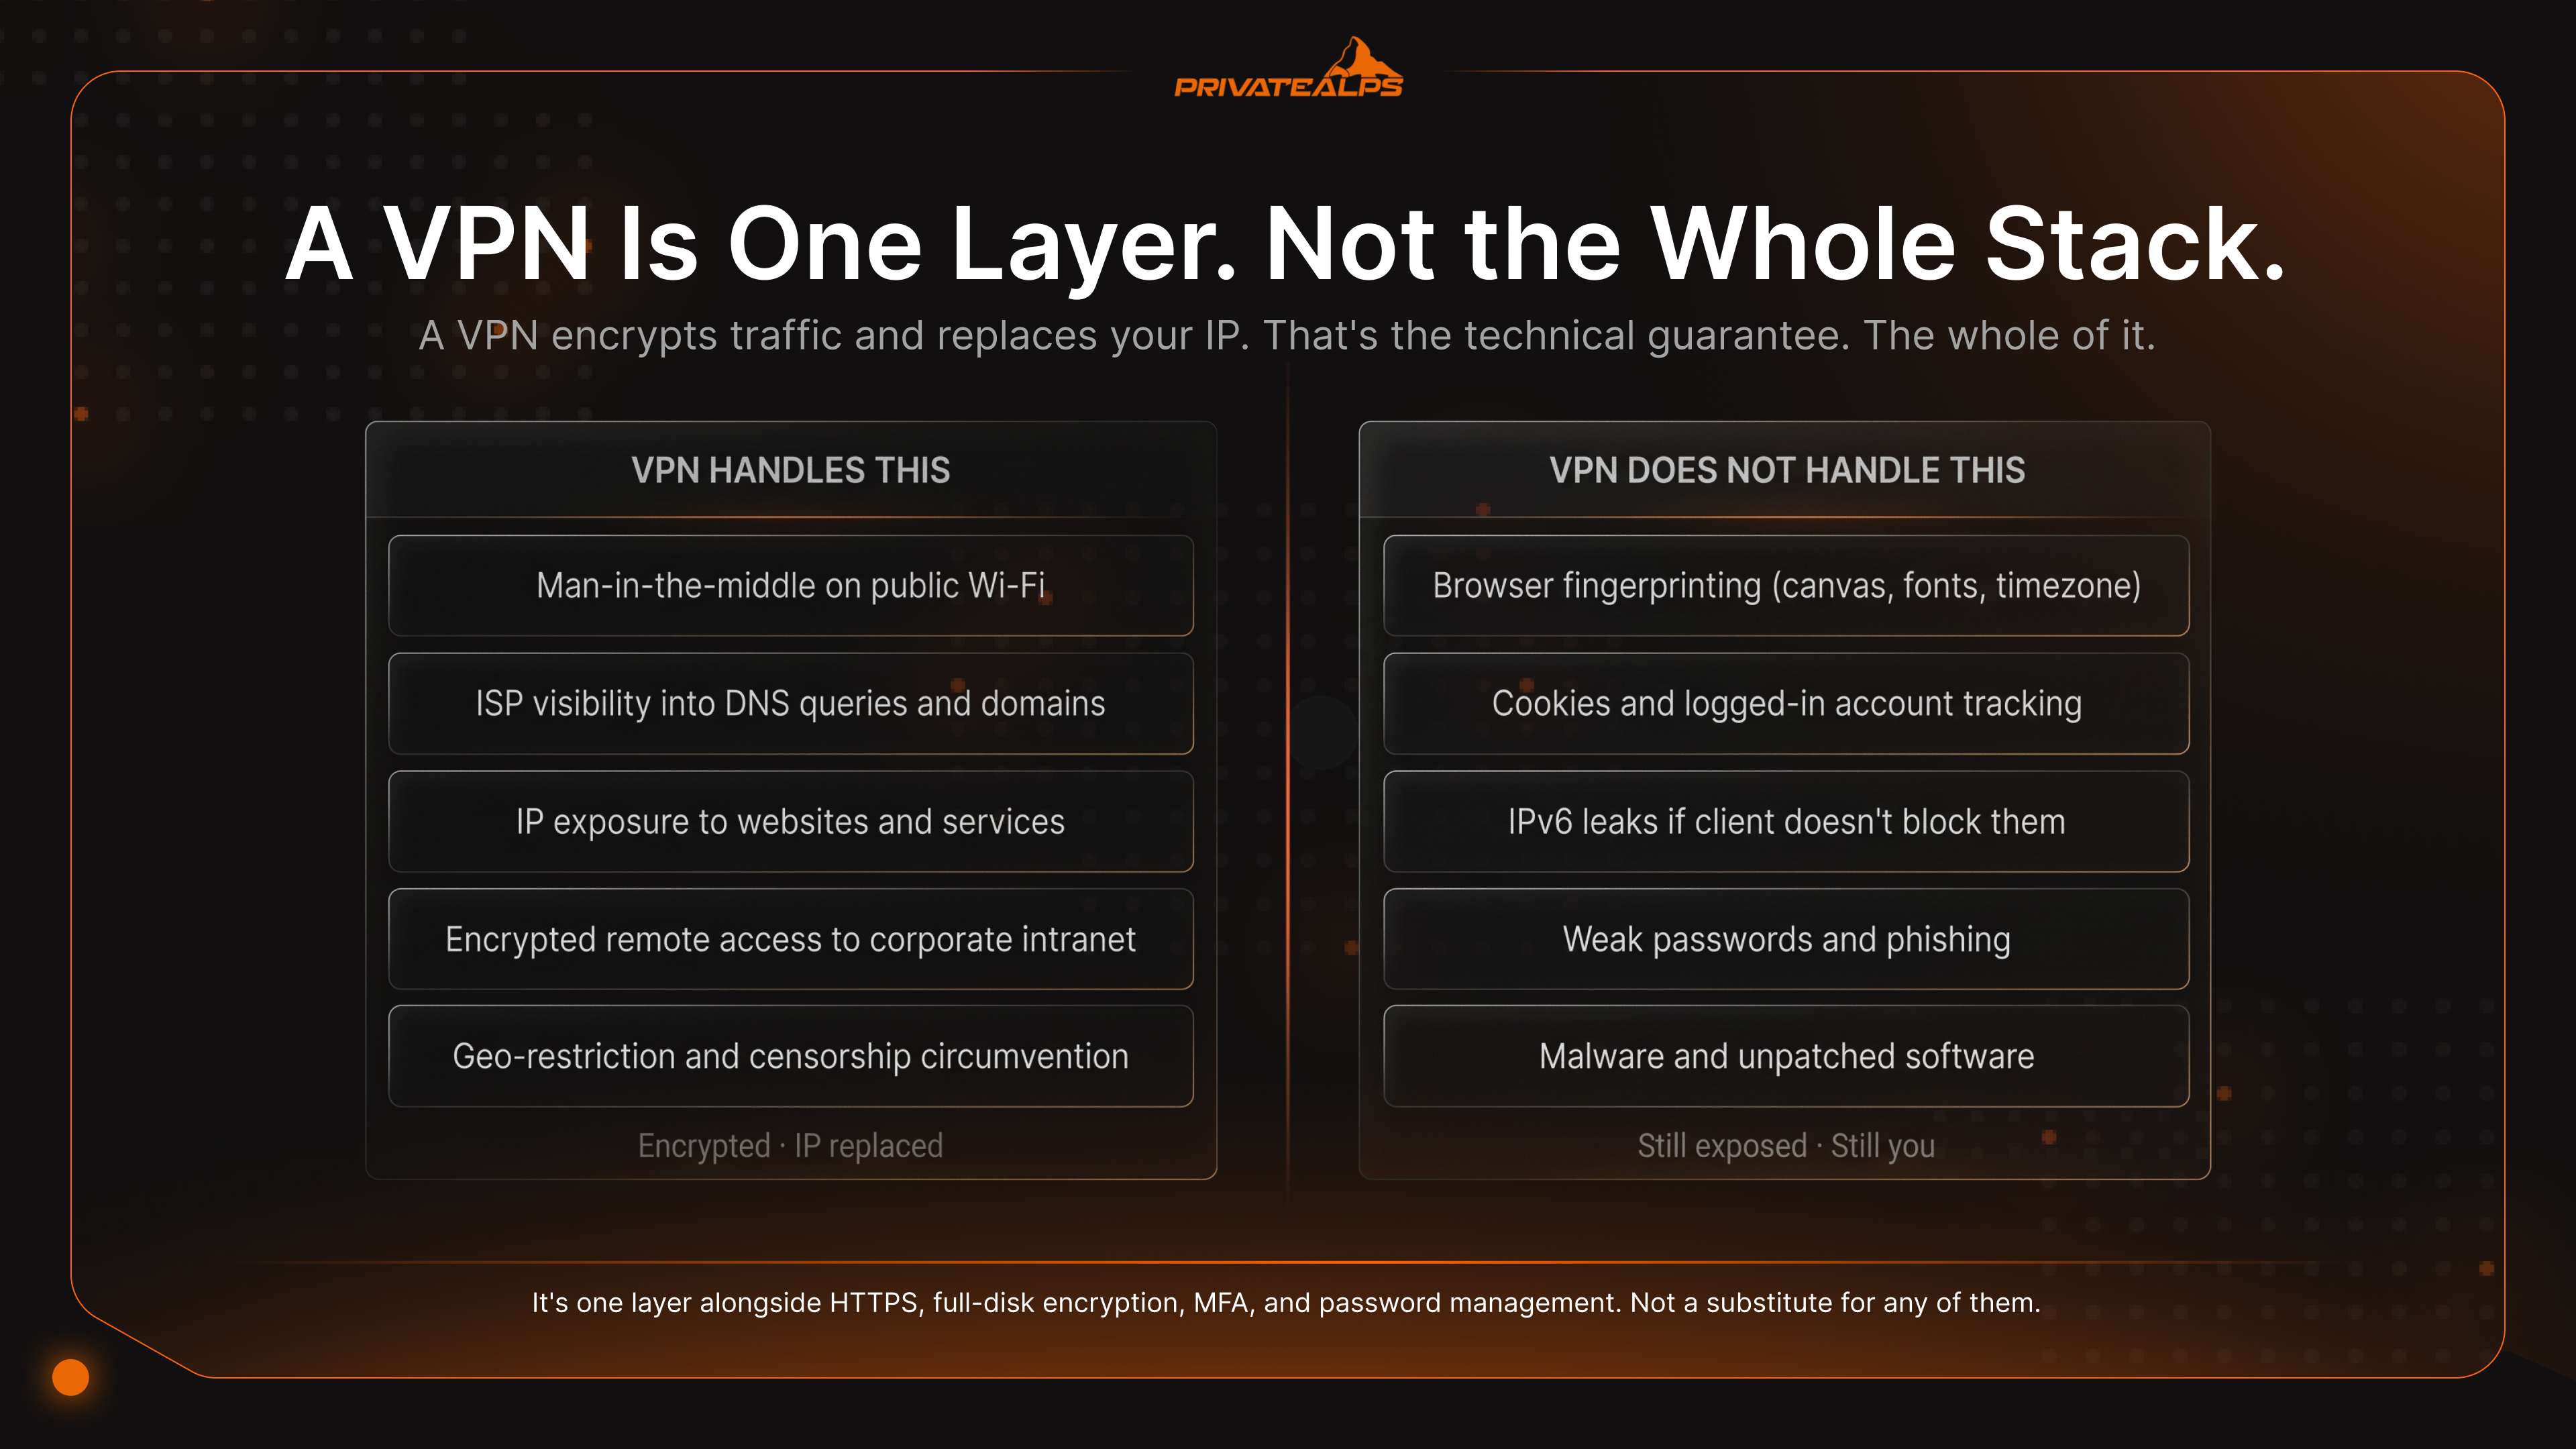
共通する要点は次のとおりです。VPNは通信を暗号化し、見えるIPアドレスを変更します。それだけです。ソフトウェアを修正してくれるわけではなく、パスワードを管理してくれるわけでもありません。ブラウザのフィンガープリントを隠すこともできません。HTTPS、ディスク全体の暗号化、多要素認証、パスワード管理、パッチ適用などと並ぶ一つの層にすぎません。VPNだけで十分だと考えるのは、最もよくあるプライバシー上の誤りです。そして、その誤りが表面化したときに最も高くつく誤りでもあります。
VPNサービスとVPN as a Serviceの違いは?
「VPN」とひとくくりにされがちですが、運用モデルは4種類あり、選ぶときにはその違いが重要です。個人向けサービスと企業向けゲートウェイは、まったく異なる購入者に販売されています。VPN as a Service(VPNaaS)は、企業が利用するクラウド提供型のモデルです。セルフホスト型は、事業者を信頼せずに済ませたい技術者が構築するものです。
| モデル | インフラ管理者 | ログの管理 | 最適な用途 |
|---|---|---|---|
| 個人向けVPN | 事業者(Mullvad、ProtonVPN、NordVPN) | 事業者のノーログポリシーを信頼する必要がある | 個人、旅行者、一般的なプライバシー保護 |
| 企業向けリモートアクセスVPN | 社内のIT部門(Cisco AnyConnect、Palo Alto GlobalProtect) | 組織がすべてのログを管理する | 社内アプリに接続する従業員 |
| VPNaaS(クラウド提供型) | クラウドベンダー(AWS Client VPN、Cloudflare WARP/Zero Trust) | ベンダーが管理し、テナントごとに設定可能 | APIごとに展開したい企業 |
| セルフホスト型VPN | 利用者自身。自前のVPSや専用サーバー上で運用 | 利用者がログを完全に管理する | 最大限のプライバシー、技術に詳しいユーザー |
個人向けVPNサービスは、事業者が運用する共有サーバーの帯域を販売しています。プライバシーの約束は、ノーログの主張が信頼できるかどうかにかかっています。そして、その主張に価値があるのは、外部の第三者が実際に監査した場合だけです。ベルリンを拠点とするセキュリティ企業Cure53は、自社が実施したペネトレーションテストのレポートを公開しています。Mullvadのインフラはここで複数回監査されており、KPMGはExpressVPNのTrustedServerアーキテクチャを独立して監査しています。監査のないノーログの主張は、マーケティング文書にすぎず、技術的な裏付けはありません。
企業向けリモートアクセスVPNは、会社のIT部門が運用するものです。Cisco AnyConnect、Palo Alto GlobalProtect、OpenVPN Access Serverなど、どれか一つのクライアントをインストールし、認証すると、社内イントラネットに入ることができます。組織はログを保持する必要があります。インシデント対応がそれに依存しているからです。
VPNaaSは同じ考え方を、クラウドサービスとして提供するものです。AWS Client VPN、Cloudflare WARP、Zscaler Private Accessなどがあります。企業はゲートウェイのハードウェアを用意することなく、APIを通じてVPNのインフラを立ち上げられます。購入者はIT部門であり、エンドユーザーがその違いを意識することはほとんどありません。
セルフホスト型VPNは、賃借または所有しているサーバー上でWireGuardまたはOpenVPNを動かすものです。鍵は自分で保持し、設定も自分で書きます。何をログに残すか、残さないかも自分で決めます。事業者への信頼が脅威モデルに含まれない唯一のモデルです。利用者自身が事業者になるのです。
VPNの使い方
VPNを使い始める最も手っ取り早い方法は、地味ですが、個人向けアプリをインストールし、サインインして接続ボタンを押すことです。多くの人にとっては、これで十分です。ほぼすべての用途は、3つの導入パスでカバーできます。さらに、ネットワーク上のすべての端末を一度に保護する追加のパスもあります。以下では、各パスでVPNを正しく使う方法を説明します。
パス1:デスクトップでの個人向けVPN
- 独立したノーログ監査を受けていて、透明性レポートを公開している事業者を選びます。
- 公式アプリは、事業者の公式サイトからのみダウンロードします。サードパーティのダウンロードミラーからは決して入手しないでください。
- 最初に接続する前に、サインインしてアプリの設定を開きます。
- キルスイッチをオンにします(「ネットワークロック」や「インターネット保護」と表示されることもあります)。
- ネットワークでブロックされていない限り、プロトコルはWireGuardに設定します。ブロックされている場合は、TCP/443経由のOpenVPNに切り替えます。
- 接続ボタンをクリックします。その後、
ipleak.netで新しいIPを確認し、DNSリークがないことを確かめます。
パス2:モバイルアプリ(iOS/Android)
- App StoreまたはGoogle Playから公式アプリをインストールし、開発者名が事業者の公式サイトの名称と一致していることを確認します。
- 表示されたら、VPN構成の許可を与えます。これにより、アプリがシステム全体のトンネルを構築できるようになります。
- 設定で、信頼できないWi-Fiへの自動接続をオンにします。スマートフォンはネットワークを頻繁に切り替えるため、この設定があれば、カフェなどの公衆ホットスポットに無防備な状態で接続してしまうことを防げます。
- キルスイッチがオンになっていることを再確認します。Androidでは「常時接続VPN」、iOSでは「オンデマンドで接続」と呼ばれています。
パス3:VPS上でのセルフホスト型WireGuard
wg genkey | tee privatekey | wg pubkey > publickeyを実行して、サーバーのキーペアを生成します。/etc/wireguard/wg0.confを作成し、サーバーの秘密鍵、リッスンポート(既定値は51820)、そしてクライアントごとに[Peer]ブロックを記述します。各ブロックには、そのクライアントの公開鍵と割り当てたVPNのIPを含めます。- IPv4フォワーディングを有効にし(
sysctl net.ipv4.ip_forward=1)、クライアントのトラフィックがサーバーのグローバルインターフェースからマスカレードされるように、iptablesのNATルールを追加します。 wg-quick up wg0でトンネルを起動し、systemdで起動時に自動で有効になるように設定します。- クライアント設定を生成します(WireGuardのモバイルアプリはQRコードとして読み取れます)。接続したら、
wg showで確認します。
パス4:ルーターレベルのVPN
ルーターにVPNを設定すると、端末ごとのクライアントを入れなくても、ネットワーク上のすべての端末を保護できます。VPNのネイティブサポートがないスマートテレビやIoT機器にも役立ちます。一般的な構成は、OpenVPNまたはWireGuardのクライアントを組み込んだDD-WRTまたはOpenWRTのファームウェアを使うものです。ただし注意点があります。スループットはルーターのCPU性能に制限されます。多くの家庭用ルーターでは、ギガビット回線であってもOpenVPNで出せる速度は50~150Mbps程度です。特に安価なルーターでは顕著です。
接続の確認:どのパスを選んでも、接続直後に確認すべき項目は3つあります。whatismyipaddress.comでグローバルIPを確認します。dnsleaktest.comでDNSリークを確認します。browserleaks.com/webrtcでWebRTCリークを確認します。どれかで自宅のISPが見えてしまった場合は、トンネルのどこかに設定ミスがあります。スイスのVPSでセルフホスト型VPNを運用すると、管轄の面でも追加の保護層が得られます。改正スイス連邦データ保護法(revDSG)のもとでは、利用者の通信を一律にログとして保存する義務はないため、自分の利用者のトラフィックを記録させられるおそれはありません。
VPNの限界:VPNにできないこと
VPNは通信を暗号化し、IPを置き換えます。それが技術的に保証されていることのすべてです。VPNに帰せられる他のプライバシー上の利点は、ほぼすべて、事業者が何をするかに依存しているか、そもそも実在しないかのどちらかです。VPNのマーケティングページの多くは、この点を飛ばしています。しかし、利用者が最も必要としているのがこのセクションです。
VPNは匿名性を保証しません。 事業者は、以前はISPが見ていたものを見ることができます。事業者がそれを記録したり、保存を強制されたりすれば、保護はその場で崩れます。 ブラウザのフィンガープリントで依然として個人を特定されます。 キャンバス、WebGL、インストール済みのフォント、画面解像度、タイムゾーンなどを組み合わせると、どんなIP変更にも影響されない指紋が作られます。 Cookieやログイン中のアカウントは、VPNを完全に無視します。 GoogleやFacebookにサインインした時点で、IPはもう関係ありません。アカウントそのものが識別子になります。 IPv6のリークはトンネルを迂回します。 クライアントがIPv6トラフィックをブロックしておらず、ネットワークがIPv6に対応している場合、元のIPv6アドレスがVPNの外に漏れることがあります。 WebRTCのリークは、ローカルIPを露出させます。 ブラウザはSTUNリクエストを通じて、実際のIPを明かすように仕向けられることがあります。WebRTCを無効にするか、それをブロックする拡張機能を導入してください。 速度の低下は実際に起こり、避けられません。 独立したベンチマークでは、経路やサーバーの負荷によって異なるものの、WireGuardでは約15~20%、UDP経由のOpenVPNでは約20~25%、TCP経由のOpenVPNでは50%以上のスループット低下が一貫して示されています。どの事業者でも、この低下は覚悟してください。 管轄も脅威モデルの一部です。* ファイブ・アイズやフォーティーン・アイズの加盟国にある事業者は、法的な要求や守秘命令を受ける可能性があります。スイスとアイスランドは、これらの同盟の外にあります。
このリストが示すことをまとめると、VPNは完全なプライバシーソリューションではなく、構成要素の一つにすぎないということです。プライバシーを真剣に考える人は、VPNに加えて、強化されたブラウザ(WebRTCを無効化し、サードパーティCookieをブロック)、機密性の高い活動用の別のIDを用意し、トンネル経由でどのアカウントにログインするかについても慎重に管理しています。VPNはネットワーク層を担当します。それ以外は利用者自身の責任です。
ネットワークにおけるVPN:企業・エンタープライズでの利用
企業環境では、VPNはネットワークの設計パターンです。プライバシー保護アプリではありません。企業向けVPNは、信頼できる社内ネットワークを遠隔地の端末まで延ばし、同じ建物にない拠点同士をつなぐために使われます。主なパターンは次の2つです。
| 項目 | リモートアクセスVPN | サイト間VPN |
|---|---|---|
| 接続するもの | ノートPCやスマートフォンを使う個人ユーザー | 常時接続される2つのネットワーク(拠点) |
| 代表的なプロトコル | OpenVPN、IKEv2/IPsec、SSL VPN | IPsec、IPsec上のGRE、MPLS Layer 3 VPN |
| 管理方法 | ユーザーごとのアカウント、MFA、証明書 | ルーターやファイアウォール間の常時接続トンネル |
| 規模 | 同時接続数が数百から数千人 | トンネル数は少なく、総帯域幅は大きい |
| 製品例 | Cisco AnyConnect、Palo Alto GlobalProtect、OpenVPN Access Server | Cisco ASA同士、Fortinet FortiGate、Juniper SRX |
3つ目の形態として、SSL VPN(クライアントレスVPN)があります。これはブラウザ内だけで動作します。ユーザーはポータルで認証し、何もインストールせずに社内のWebアプリへアクセスできます。この分野では、Cisco AnyConnect Secure Mobility ClientとPulse Secure(現Ivanti)が従来の企業向け標準です。
大規模な広域ネットワーク(WAN)では、MPLS Layer 3 VPNが共有のサービス事業者バックボーン上で顧客の通信を分離します。通信事業者が大規模に専用の接続性を提供する仕組みです。日常的に利用する暗号化型VPNとは、性質の異なるものです。
2026年の設計面での大きな変化は何でしょうか。従来のVPNからZero Trust Network Access(ZTNA)への移行です。従来のVPNは、認証されたユーザーにネットワークセグメント全体への広いアクセスを与えます。ZTNAは、ID、端末の状態、文脈などをリクエストごとに評価し、ネットワーク全体ではなく特定のアプリケーションにだけアクセスを許可します。Gartnerは、これを企業のセキュリティ設計における戦略的な方向性として挙げています。Cloudflare、Zscaler、Palo Alto Prismaなどの主要ベンダーの多くは、従来のVPNゲートウェイと並行して、あるいはその代わりにZTNAを販売しています。
VPNの選び方:主な判断基準
信頼できるプロバイダーと、見せかけだけのサービスを分けるポイントは7つあります。最も重要な基準は、比較サイトでほとんど取り上げられません。法的圧力の下での実績です。ログを保存しないと主張するのは誰にでもできます。本当に問われるのは、当局が実際に来たときに何が起きたかです。
| 基準 | 重要な理由 | 注意すべきサイン |
|---|---|---|
| 第三者機関によるノーログ監査 | 方針と実装が一致していることを証明する | 外部監査がなく、自己申告の「ノーログ」だけ |
| ファイブ・アイズ/フォーティーン・アイズ外の管轄 | 情報共有の要請を受けるリスクを減らす | 米国、英国、オーストラリアに本社があり、強固な法的保護がない |
| WireGuard対応 | 高速で新しく、攻撃対象が小さい | OpenVPNか独自プロトコルしか提供していない |
| キルスイッチ | 再接続時のIP漏洩を防ぐ | キルスイッチがない、または失敗時に通信を遮断しないアプリ |
| DNSリーク対策 | すべてのDNSをトンネル経由にする | dnsleaktest.comで漏洩が確認できる |
| オープンソースのクライアント | コミュニティで監査でき、隠れた送信がない | 非公開のバイナリで、プライバシーポリシーが曖昧 |
| 法的圧力下での実績 | 実際の召喚状で、ノーログの主張が検証された | 公開されている法的事例がない |
ここで判断基準となる2つの事例があります。2016年、Private Internet Access(PIA)は、爆破予告に関連するユーザーデータの提出をFBIから求められました。同社の回答は、ログが存在しないというものでした。刑事告訴状には、PIAが提供できたのはIPアドレス群のおおまかな地理的位置情報だけだったと記されています。その後、2023年4月には、スウェーデン国家作戦部がMullvadのヨーテボリ事務所に家宅捜索令状を執行し、顧客データの押収を試みました。
警察は何も得られずに引き揚げました。データが存在しなかったからです。2つの事例で結果は同じでした。VPNを比較する際には、どの機能一覧よりもこの基準を重視すべきです。
プロバイダーを信頼せずに済ませたい人には、プライバシーを尊重する管轄の専用サーバーでセルフホスト型VPNを運用する方法があります。これがゼロトラストの代替案です。自分がプロバイダーになり、方針も自分で決めます。収集したものを提出するよう強制されうる第三者は存在しません。そもそも強制される第三者がいないからです。
まとめ
VPNは、IPアドレスを切り替え、ISPや信頼できないネットワークから通信を守る暗号化トンネルです。プロトコルの選択が、性能と安全性の上限を決めます。速度ならWireGuard、互換性ならOpenVPN、モバイルならIKEv2が向いています。VPNはプライバシー対策の一層であり、完全な匿名化ではありません。IPアドレスがどう見えても、Cookie、フィンガープリント、ログイン中のアカウントによって本人は特定され続けます。ログの管理や管轄を最も強く制御したい人にとって、専用サーバー上のセルフホスト型VPNは最も信頼性の高い選択肢です。
スイスの専用サーバーでセルフホスト型VPNを運用する
完全なrootアクセスがあり、共用サーバーのような制限がなく、プライバシー保証に実効性のある法的基盤を持つ管轄で、セルフホスト型VPNを運用したいとお考えですか。PrivateAlpsは、まさにそのためにスイスで提供される専用サーバーです。スイスのrevDSGは、受動的な大量データ保持を禁じています。BÜPF(監視法)に基づく特定の情報開示は、裁判所の命令がある場合にのみ可能です。これは、EUや米国の多くの管轄におけるデータ保持指令よりもはるかに狭い法的基準です。スイスの専用サーバーでVPNホスティングを利用すれば、鍵を自分で管理し、ログを自分で制御し、何をどの程度保持するかを自分で決められます。
よくある質問
VPNとは何ですか?
VPNは、お使いの端末とリモートサーバーの間を結ぶ暗号化トンネルです。IPアドレスを隠し、ローカルネットワーク上の第三者から通信を保護します。信頼できないネットワークでVPNを使わないと、運営者が暗号化されていないパケットをすべて読み取り、接続先をすべて把握できてしまいます。VPNを使えば、外部から見えるのは暗号化されたサーバーへのトンネルだけになります。
VPNはどのような仕組みで動作しますか?
簡単に説明すると、VPNはサーバーと認証のためのハンドシェイクを行い、共通の対称暗号鍵を生成します。その後、送信するすべてのパケットを、暗号化されたトンネルを通してそのサーバーへ送ります。サーバーは自身のIPアドレスを使って通信を転送します。DNSの問い合わせもトンネルを通るため、ISPはどのドメインにアクセスしているかを見られません。接続先から見えるのはVPNサーバーだけで、あなた自身は見えません。
VPNプロトコルとは何ですか?
VPNプロトコルは、クライアントとサーバーの間で鍵交換、暗号化、データ送信を規定するルールです。2026年に使う価値があるものは3つあります。WireGuardは最も高速で、コードベースが小さく、最新の暗号技術を使います。OpenVPNは最も互換性が高く、TCP/443で動作するため、制限の厳しいファイアウォールを回避できます。IKEv2/IPsecは、ネットワークを切り替えたときにすぐ再接続するため、モバイルに最適です。PPTPとL2TP/IPsecは、すでに古くなっています。
VPNの目的は何ですか?
主に3つあります。ローカルネットワークの運営者に通信を読まれないように暗号化すること。IPアドレスをサーバーのものに置き換えること。公共Wi-Fiなど信頼できないネットワークで接続を安全にすることです。ログイン中のサービスに対して匿名化することはできません。ソフトウェアの修正を代わりに行うこともできません。トラッカーをブロックすることもできません。VPNは、より広いプライバシー対策の中で、ネットワーク暗号化を担う一層と考えてください。
VPNを使えば匿名になりますか?
いいえ。VPNは、Webサイトから見たIPアドレスと、ローカルネットワークから見た行動を隠しますが、匿名化とは別のものです。ブラウザのフィンガープリント(キャンバス、フォント、タイムゾーン)、トラッキングCookie、ログインしたアカウントは、いずれも本人を一意に特定し続けます。本当の匿名性には、Torに加えて、異なるID、異なるブラウザ、セッションを結びつけるログイン済みアカウントを持たないといった厳格な使い分けが必要です。
VPNサーバーとは何ですか?
VPNサーバーは、お使いの端末から来る暗号化トンネルを終端し、通信を復号して、自身のIPアドレスで公開インターネットへ転送するリモートのマシンです。戻ってくる通信は、同じトンネルを通ります。Webサイトから見えるのはサーバーのIPアドレスで、その所在地があなたの見かけ上の位置になります。
VPNクライアントソフトウェアとは何ですか?
VPNクライアントソフトウェアは、お使いの端末上でトンネルを構築し、管理するプログラムです。ハンドシェイクの処理、仮想ネットワークインターフェースの作成、キルスイッチの適用、DNSのトンネル経由化などを行います。例としては、公式のWireGuardアプリ、OpenVPN Connect、MullvadやProtonVPNのクライアントがあります。オープンソースのクライアントは監査できますが、非公開のクライアントは監査できません。
VPNは合法ですか?
VPNは、米国、英国、EU、カナダ、オーストラリア、スイスなど、ほとんどの国で合法です。一方、中国、ロシア、イラン、ベラルーシ、トルクメニスタン、北朝鮮では、政府が免許を持つプロバイダーの利用を求めるか、VPNの通信を完全にブロックしているため、利用が制限または禁止されています。VPNを使っても、違法な行為が合法になるわけではありません。著作権侵害や不正アクセスは、トンネルを使っていても違法です。
ノーログVPNとは何ですか?
ノーログVPNは、接続時刻、送信元IPアドレス、DNSの問い合わせ、閲覧履歴を保存しないプロバイダーです。この主張に意味があるのは、独立した第三者機関(Cure53、KPMG、PwCなど)による監査で検証された場合だけです。自己申告だけなら、ただのマーケティングです。ファイブ・アイズ/フォーティーン・アイズ外の管轄、たとえばスイス、アイスランド、パナマには、米国、英国、EUのプロバイダーよりも、開示の強制に対する法的な壁が強くあります。
