



ゼロトラストとは?ネットワークのアーキテクチャ、原則、実際の活用事例?
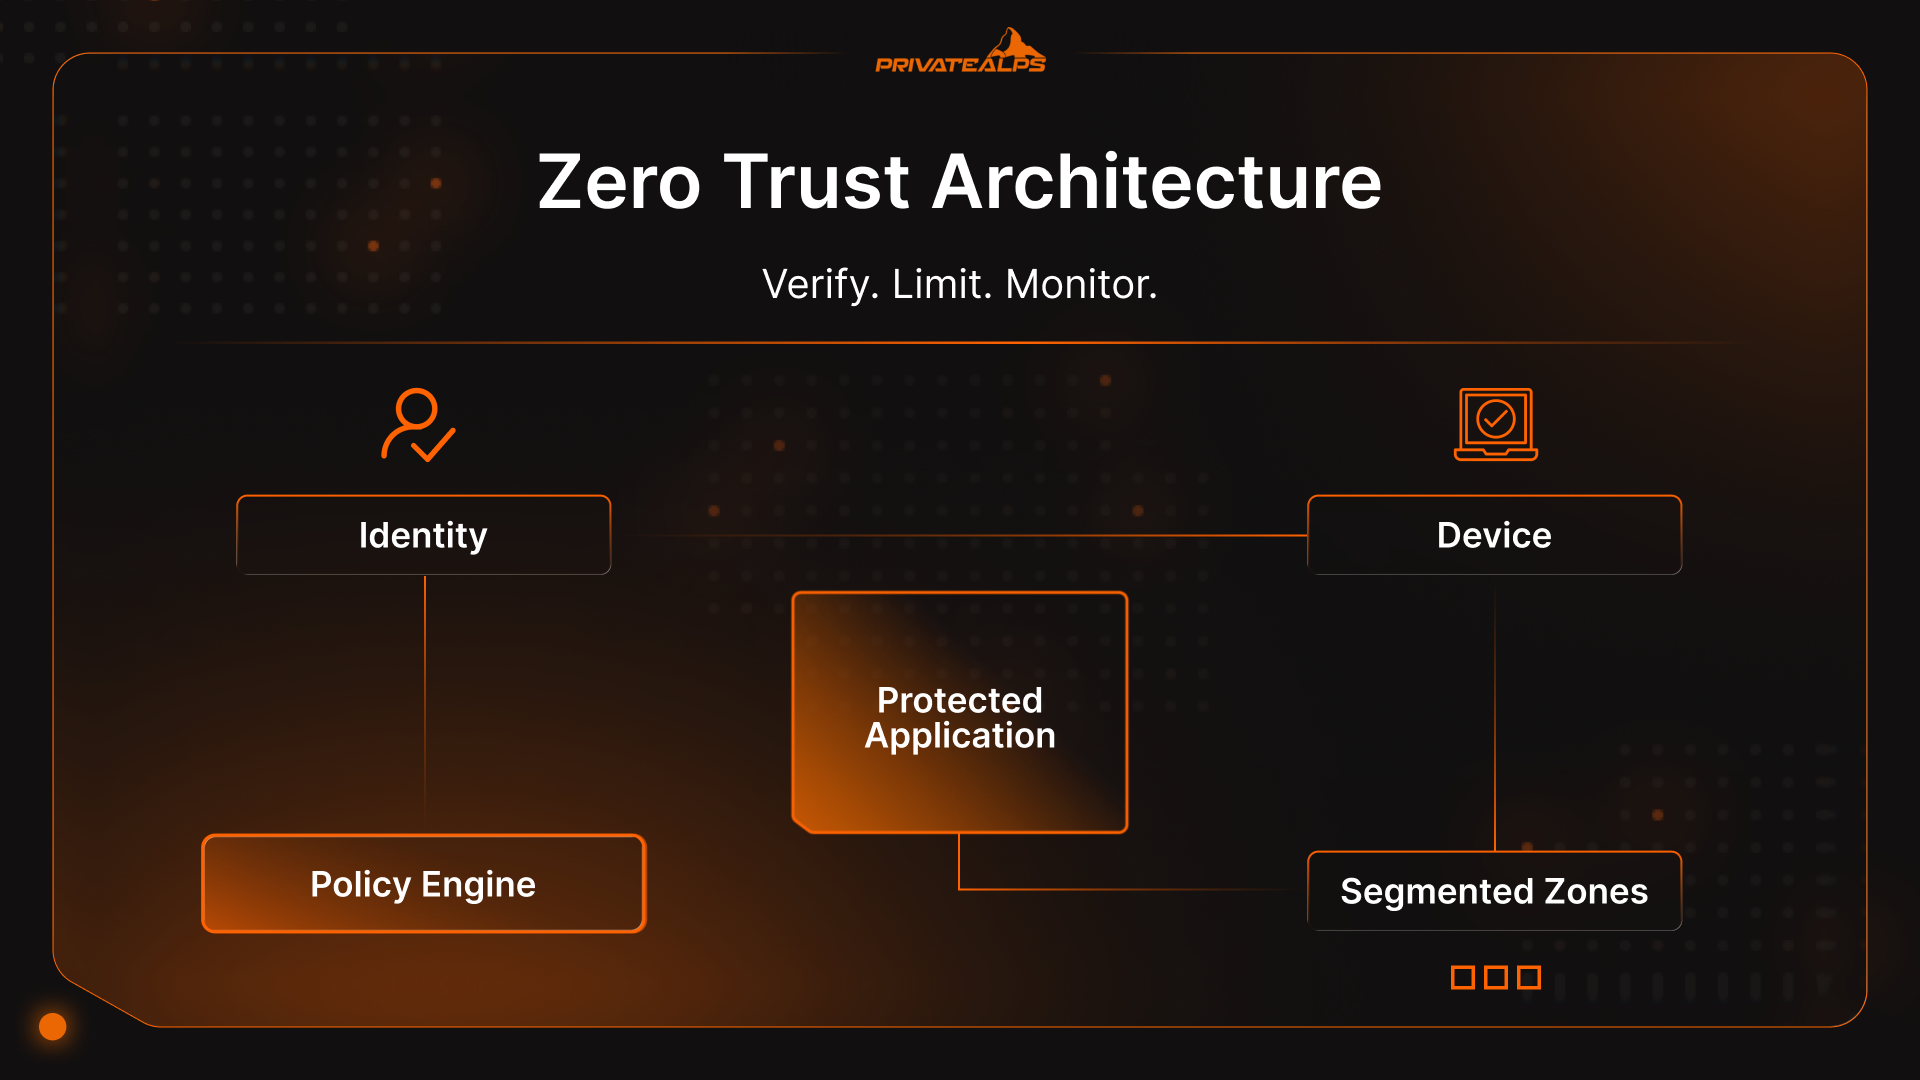
ゼロトラストセキュリティとは?
ゼロトラストは、「初期状態では何も信頼しない」という明確な前提に立つセキュリティアーキテクチャです。ユーザーも、デバイスも、アプリケーションも、デフォルトでは信頼されません。ログインしたからといって、そこで信頼が確定するわけではありません。セッションが続いている間、アクセスは継続的に確認されます。
ゼロトラストは、導入するツールや、ベンダーが販売する製品ではありません。信頼を一度与えて忘れるのではなく、重要な場面のたびに確認する形でシステムを設計する考え方です。
実際の侵害がどのように進むかを見てきた人にとって、この考え方は当然に思えるはずです。攻撃者はもはやファイアウォールを力ずくで突破しません。正規のアカウントでサインインします。Verizonの2025年版 侵害データによると、深刻なWebアプリケーションの侵害インシデントの大半は、依然として窃取された認証情報から始まっています。そうなると、従来型のネットワークは無防備になります。信頼は維持され、ID はずれず、デバイスは安全だと想定されてしまうからです。
こうした前提が崩れるところに問題があります。
そのため、「ゼロトラストとはどういう意味なのか、そしてなぜ今重要なのか」という問いに対する答えは、少し耳の痛いものです。ゼロトラストの概念が生まれたのは、従来型のシステムが長い間、あまりにも過信してきたからです。ゼロトラストとは、信頼には有効期限があるということです。IDは再確認され、デバイスは疑われ、セッションが長く続くほど、アクセス権は広がるのではなく狭まっていきます。
この記事では、ゼロトラストネットワークが何であるか、ゼロトラストサイバーセキュリティのアプローチが実際にどう機能するか、そしてなぜそれが重要なのかを解説します。
ゼロトラストモデルが生まれた背景:境界型セキュリティの限界
ゼロトラストは、セキュリティチームが議論の対象となる新しいフレームワークを欲したから登場したわけではありません。システムの構築方法と利用方法に、境界線が合わなくなったから登場したのです。「ネットワーク」の周囲に線を引き、その内側を信頼できるという古い考え方は、急速に崩れ、その後も崩れ続け、もはや真顔で守ることができなくなりました。
変化したのは、一つの技術ではありません。防御すべき意味のある境界を失わせた、小さく実践的な変化の積み重ねです。ゼロトラストセキュリティは、流行の循環ではなく、この現実に対する対応策です。
ネットワークアーキテクチャの変化
ネットワークは、場所ではなく経路になりました。
アプリケーションは、企業が所有していないSaaSプラットフォームに移行しました。ワークロードは複数のクラウドに分散しました。社内ツールが外部のAPIと直接通信するようになりました。従業員は個人のデバイスを業務で使うようになり、委託先の人材も出入りするようになりました。ハイブリッド環境は、過渡的な状態ではなく、当たり前の状態になりました。
このような環境では、防御可能な境界があるという前提は成り立ちません。単一の「内側」は存在しないのです。ユーザー、デバイス、ワークロードが環境をまたいで移動する中で、唯一一貫して伝わるシグナルがIDになります。ゼロトラストモデルは、ファイアウォールの背後で後付けにつなぎ合わせるのではなく、最初から分散を前提に設計されたシステムに適合します。
脅威の状況を左右する要因
攻撃者は、多くの防御側よりも速くこの変化に適応しました。
認証情報の窃取は、効果があるため主要な侵入経路になりました。Verizonの2025年版DBIRでは、深刻なWebアプリケーションの侵害の大半が、依然として窃取された認証情報から始まっていることが示されています。攻撃者がいったん認証に成功すると、境界の防御は脇に退きます。認証が通れば信頼が与えられ、その後に何が起きているかを意味のある形で再確認する仕組みはありません。
悪意のあるものでも、うっかりによるものでも、内部のリスクは同じパターンをたどります。認証が答えるのは「誰がログインしたか」であり、「今、その人が何をできるべきか」ではありません。アクセスを一度きりの判断として扱うネットワークでは、横方向への移動が容易になります。
ゼロトラストアーキテクチャの中核原則
ゼロトラストセキュリティの原則は、スローガンや価値観ではありません。ゼロトラストセキュリティがプレッシャーの下でも機能し続けるために、システムが従わなければならないルールです。
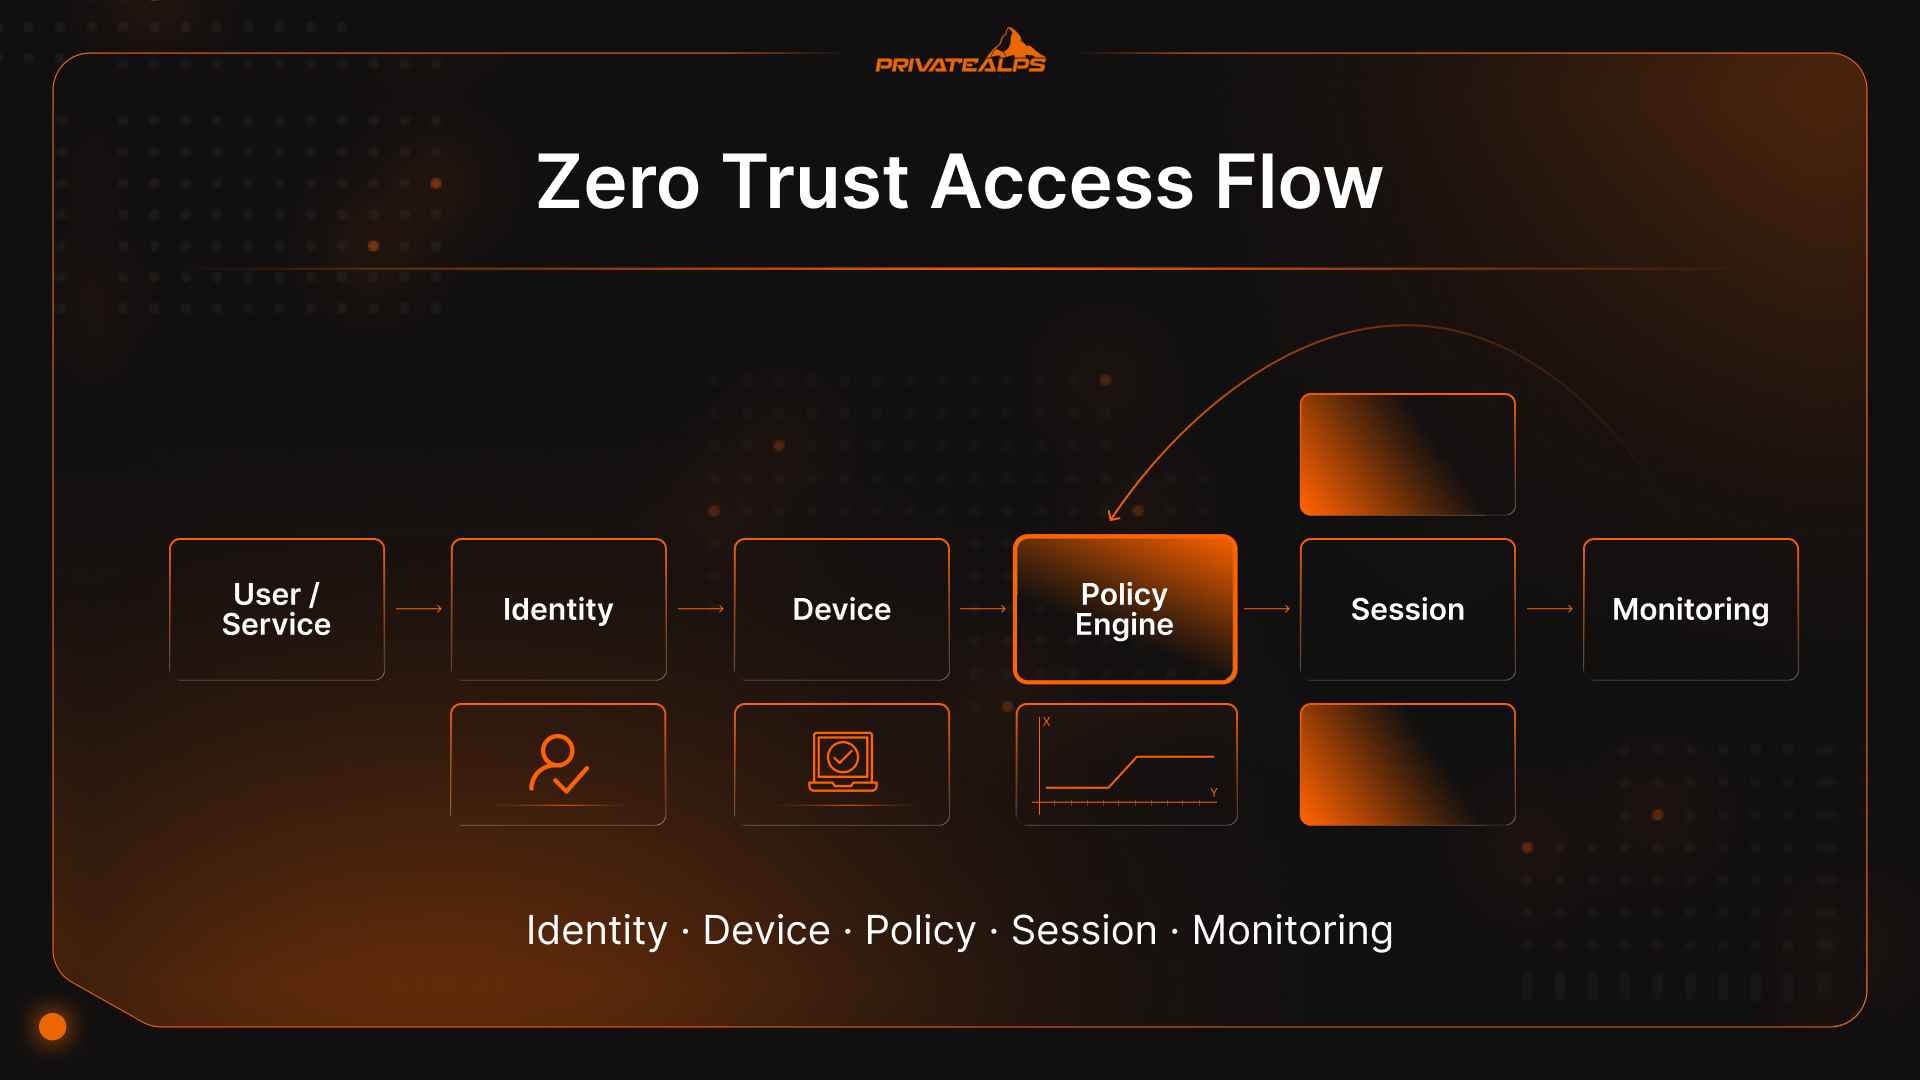
- 明示的に検証する: すべてのアクセス要求は、実際のシグナルを用いて評価されなければなりません。対象となるのは、ID、デバイスの状態、場所、振る舞い、そしてアクセス対象の機密性です。入力が変われば、判断も変わりえます。これが実践におけるゼロトラストセキュリティの基本です。
- 最小権限のアクセス: アクセスは、狭く、具体的で、一時的なものに保つべきです。人やサービスは、業務を遂行するために必要なものだけを受け取り、その後はアクセス権が消えます。アクセス権が長く残るほど、問題の原因になります。
- 侵害を前提とする: システムは、どこかにすでに誰かが侵入しているかのように振る舞うべきです。この考え方により、被害がどこまで広がりうるかに制限をかけ、横方向への移動を遅らせ、異常な振る舞いをより早く表面化させることができます。ゼロトラストモデルは、失敗を例外として扱わず、失敗が起きることを前提にしているから機能します。
- マイクロセグメンテーション: ネットワークは、フラットな内部空間ではなく、アプリケーションやワークロードを中心とした小さく隔離されたゾーンに分割されます。認証されたユーザーであっても、自由に移動できるわけではありません。何かが壊れても、影響は小さく抑えられます。
- 継続的な検証: 信頼は時間とともに劣化します。デバイスはコンプライアンス要件から外れ、セッションの途中で振る舞いが変わります。ゼロトラストシステムは、継続して確認を行い、リスクが高まったときにはアクセスを取り消したり、認証の強度を上げたりできます。一度きりの承認こそ、攻撃者が最も頼りにしているものです。
- コンテキストを考慮した判断: アクセスの判断は、今まさに起きていることを反映すべきです。時間帯、通常と異なる振る舞い、場所の変化、データの機密性などが対象になります。これにより、ゼロトラストネットワークは、無防備になることなく使いやすさを保てます。
- エンドツーエンドの暗号化: データは、どこを流れていても転送中に保護されるべきです。暗号化された通信は「信頼できるネットワーク」への依存を減らし、目に見えない中間層ではなく、エンドポイントでの検証を強制します。
ゼロトラストネットワークの主要コンポーネント
ゼロトラストセキュリティモデルは、信頼が忍び込みやすいあらゆる場所で、アーキテクチャが判断を強制できる場合にのみ成立します。そのためには、古いネットワークが省略していたか、前提の陰に隠していた機能を担う、特定の構成要素が必要です。これはツールを購入する話ではありません。明示的に呼ぶかどうかにかかわらず、適切な機能が揃っていることが重要なのです。
ゼロトラストネットワークの中核コンポーネント
| コンポーネント | 役割 | 置き換えるもの、または解決する問題 |
|---|---|---|
| IDおよびアクセス管理(IAM) | アクセスを要求している人または対象を検証し、その許可範囲を決定する | ネットワークベースの信頼と共有認証情報 |
| デバイスの信頼性と状態チェック | アクセスの前および最中にデバイスの健全性とコンプライアンスを確認する | 「管理済み」または社内のデバイスへの無条件の信頼 |
| ネットワークのマイクロセグメンテーション | ワークロードとサービス間の横方向の移動を制限する | フラットな内部ネットワークと粗いVLAN |
| ポリシーエンジン | コンテキストとリスクを用いて、アクセスの判断をリアルタイムで評価する | 静的なアクセスルールと一度きりの承認 |
| ポリシー実施ポイント(PEP) | ゲートウェイ、エージェント、API、サイドカーで判断を実施する | 中央集権的なチョークポイントのみ |
| 継続的な監視と分析 | 異常な振る舞いを検出し、信頼レベルを動的に調整する | 「一度ログインすれば永続的に信頼する」モデル |
IDおよびアクセス管理(IAM)
現代のシステムにとって、IDは境界に最も近いものです。人にはIDがあります。サービスにもあります。API やバックグラウンドのワークロードにもあります。IAMは、クラウドプラットフォーム、SaaSツール、オンプレミスのシステムの間で、これらのIDが移動しても使える状態を保ちます。何かが変わるたびにアクセスのロジックが壊れる、という事態を防ぎます。
デバイスの信頼性と状態の評価
認証情報だけでは、リクエストが安全かどうかはわかりません。その隙間を埋めるのが、デバイスの状態です。
状態チェックでは、OSのバージョン、パッチの適用状況、暗号化の状態、エンドポイント保護、改ざんの兆候などのシグナルを確認します。こうしたシグナルに基づき、アクセスを制限したり、認証を強化したり、拒否したりできます。これにより、ゼロトラストセキュリティモデルは、紛失したノートPC、個人のデバイス、コンプライアンスから外れていくマシンに対応できるのです。
ネットワークのマイクロセグメンテーション
マイクロセグメンテーションは、内部ネットワークを開けた空間として扱う習慣を断ち切ります。広範な内部アクセスを与える代わりに、ワークロードやアプリケーションを明示的なポリシーの背後に隔離します。
従来のVLANとは異なり、セグメンテーションはサブネットではなく、ワークロードに従います。認証されたユーザーは、「内側にいる」というだけで自由に移動できるわけではありません。認証情報が悪用されても、横方向への移動は素早く食い止められます。この封じ込めは、ゼロトラストモデルがもたらす最も実践的な成果の一つです。
ポリシーエンジンとポリシー実施ポイント
ポリシーエンジンは、アクセスの判断が行われる場所です。リクエストが届くたびに、ID、デバイスの状態、コンテキスト、ポリシールールを確認します。ポリシー実施ポイントは、その判断をゲートウェイ、エンドポイントのエージェント、サイドカー、APIで適用します。判断は一貫したまま保たれ、実施はリソースの近くで行われます。これにより、一つの中央のチョークポイントに頼ることなく、ゼロトラストセキュリティを拡張できます。
継続的な監視と分析
静的なアクセスの判断は、すぐに古くなります。セッションの途中で振る舞いは変わります。乗っ取られたアカウントは、自ら名乗り出てはくれません。
継続的な監視は、ログインのパターン、アクセスの頻度、データの移動といったテレメトリを集め、それをポリシーの判断に反映させます。振る舞いがずれたときには、アクセスを厳しくしたり、完全に遮断したりできます。このフィードバックループこそが、ゼロトラストが認証だけで終わらない理由です。
ゼロトラストと従来の境界型セキュリティの比較
境界型セキュリティは、何が「内側」かを決めようとし、その後に緩めます。ゼロトラストは判断を継続的に行い続け、ネットワーク上の存在を与えるのではなく、リソース単位でアクセスの範囲を限定します。
| 項目 | 従来の境界型セキュリティ | ゼロトラスト/ゼロトラストセキュリティ |
|---|---|---|
| 信頼モデル | 境界のチェックを通過すると「内側」は信頼される | 信頼は決して前提とせず、各リクエストを検証し、再検証する |
| アクセス制御の方式 | ネットワーク中心(ネットワークへのVPN接続、広範な内部アクセス) | リソース中心(アプリ単位・リソース単位のアクセス、最小権限) |
| ネットワークの可視性 | 境界での南北トラフィックに注目 | 東西方向の可視性を強化:内部のサービス間通信とセッションの振る舞い |
| 拡張性 | ハイブリッド、SaaS、複数クラウドでは拡張しにくい | 分散システム向けに設計され、IDとポリシーが環境をまたいで移動する |
| 侵害時の封じ込め | 攻撃者が内部に入ると脆弱になりやすく、横方向への移動が一般的 | マイクロセグメンテーションとスコープを限定したセッションで、被害範囲を抑えるよう設計されている |
| リモートアクセスの扱い | VPNにより、リモートユーザーに対して内部の攻撃対象領域が広がる | ZTNA型のアクセスは、ユーザーをネットワークではなくアプリに接続することで、露出を減らす |
従来の境界型セキュリティにも役割は残っています(境界での制御は依然として必要です)。重要なのは、侵入の主な経路が認証情報の乗っ取りになると、境界型のモデルでは対応が難しくなるという点です。攻撃者が窃取した認証情報でサインインできるなら、境界はほとんど役に立ちません。
ゼロトラストネットワークアクセス(ZTNA):中核となる技術
「ゼロトラストネットワークとは何か?」と問われるとき、人はたいてい、まず技術について尋ねています。
ZTNAは「箱に入ったゼロトラスト」ではありません。ゼロトラストセキュリティモデルを実用的にする、アクセスの一つのパターンです。特に、もはや社内LANに接続していないユーザーにとって重要です。
ZTNAを、実施を担う層と考えてください。ゼロトラストは考え方であり、ZTNAは操作の順序を変えるものです。
従来のリモートアクセスでは、まず接続し、その後で何を許可されているかを確認していました。ZTNAはその逆を行います。まずIDを確認し、デバイスの健全性を評価し、ポリシーを適用します。その上で初めて接続が作られ、しかもそれはネットワーク全体ではなく、特定のアプリケーションへの接続として作られます。
割り当てられる内部IPアドレスはありません。隣接するシステムへの暗黙の到達もありません。各セッションは設計上狭く、アクティブな間は監視されます。状態が劣化したり、振る舞いが変わったりすれば、途中でもアクセスを変更できます。この流れこそ、概念的な説明ではなく実用的な答えを求める人にとって、「ゼロトラストネットワークとは何か」に対する最も明確な答えです。
ZTNAとVPNの主な違い
VPNは、いったん内部ネットワークに接続できたユーザーは正当な利用者だと想定します。ZTNAは、その想定がいずれ誤りになると考えます。この違いがあるため、「サイバーセキュリティにおけるゼロトラストとは」を調べて設計を検討するチームは、多くの場合ここから始めます。
| 項目 | VPN | ZTNA |
|---|---|---|
| アクセス範囲 | 社内ネットワーク全体への広範なアクセス | アプリやリソース単位の限定的なアクセス |
| 攻撃対象領域 | 社内ネットワークの経路が露出する | 社内アプリが外部から見えない状態を保つ |
| 信頼の扱い | 接続後に信頼を付与する | セッション中も信頼を継続的に再評価する |
| 拡張性 | 中央集約型で拡張時に脆くなりやすい | 分散したユーザーやアプリを前提に設計されている |
| ユーザー体験 | 全トラフィックをトンネリングするため遅くなりやすく、不安定になることもある | アプリへ直接接続するため、通常は軽快に動作する |
| 導入モデル | 固定型のゲートウェイ | 分散型またはクラウドベースの適用 |
ZTNAの導入モデル
一般的なパターンは2種類あり、多くの環境では両方が使われています。
エージェント型ZTNAは、管理対象のデバイス上で動作します。端末の状態を示す情報を詳しく取得でき、より厳格な制御が可能です。社員や長期間使われるエンドポイントに適しています。
サービス起点型、つまりクライアントレス型のZTNAは、IDとブラウザーによるアクセスを基盤としています。ソフトウェアのインストールが現実的でない業務委託先やパートナー企業、短期間のアクセスに役立ちます。
どちらのモデルが「より本格的なゼロトラスト」というわけではありません。ゼロトラストモデルは、すべての通信を同じ経路に通すのではなく、アクセスをリスクに見合ったものにしたときに機能します。
ゼロトラストとSASEのアーキテクチャ上の統合
ゼロトラストとSASEは、同時に導入されることが多いため混同されがちです。チームが同じタイミングで展開し、ベンダーも同じ文脈で提案するため、両者が同じものに聞こえてしまいます。しかし、両者は異なる課題を解決するものです。この違いを混同すると、後で設計上の無理が生じやすくなります。
SASEとゼロトラストの重なる部分
SASEは提供のための枠組みです。ネットワークとセキュリティの機能をまとめ、通常はクラウドベースのエッジを通じて、ユーザーやアプリケーションに近い場所へ提供します。ゼロトラストは、その枠組みの中で適用される考え方です。
多くのSASEプラットフォームは、名称に関係なく、結果的にゼロトラストの考え方を取り入れています。ZTNAは誰がアプリケーションにアクセスできるかを判断します。セキュアWebゲートウェイは外向きの通信を監視します。CASBのルールはSaaSの利用方法を定めます。FWaaSは基本的なネットワークフィルタリングを担います。
これらの要素を組み合わせることで、中央のデータセンターを経由させることなく、ゼロトラストセキュリティを一貫して適用できます。
重要な違いは次のとおりです。SASEは、制御がどこに置かれ、どのように提供されるかを扱います。ゼロトラストモデルは、いつ、なぜアクセスを許可すべきかを扱います。強固なゼロトラストのロジックがなくてもSASEを導入することはできますし、SASEの全スタックがなくてもゼロトラストの原則を適用できます。両者が重なるのは、現代の環境では通常その両方が必要になるからです。
ゼロトラストのためにSASEを検討すべきケース
SASEが有効なのは、アーキテクチャそのものがすでに分散している場合です。
従業員が複数の地域に広がり、アプリケーションが複数のクラウドに置かれ、SaaSの通信が大部分を占めている場合、中央集約型のセキュリティでは動作が遅く、脆く感じられるようになります。SASEを使えば、ゼロトラストセキュリティをユーザーに近い場所で適用でき、遅延や運用の複雑化を抑えられます。
また、乱立した個別のソリューションを整理したい場合にも有効です。VPN、Webプロキシ、CASB、ファイアウォールを別々に運用している組織では、ポリシーの一貫性を保つことが難しくなりがちです。SASEのアプローチは、その基盤にゼロトラストセキュリティの原則を置きつつ、提供の仕組みを簡素化できます。
ただし、SASEが信頼の定義を代わりに行ってくれるわけではありません。その部分には、明確なポリシー、正確なID情報、そして継続的な運用が引き続き必要です。
ゼロトラストネットワークのメリット
「ゼロトラストセキュリティモデルとは何か」を調べた後、多くの人がその価値について疑問を持ち始めます。現在、約82%の企業がゼロトラストモデルを導入しています。その理由は、響きがよいからではありません。このモデルによって、問題が起きたときに管理、測定、説明がしやすくなるからです。
組織が得られる主な成果は次のとおりです。
- インシデント時の被害範囲の縮小: 侵害されたアカウントやデバイスは、もともと許可されていた範囲にしか影響を及ぼせません。環境全体に広がることはありません。
- 検知と対応の迅速化: 継続的なチェックにより、挙動の逸脱を見逃しにくくなります。調査が短縮され、攻撃者が潜伏する期間も減らせます。
- アクセスの説明責任の明確化: 誰が、どの条件で、どのルールに基づいてリソースにアクセスしたかを把握できます。問題が起きたときにこの明確さは重要です。
- ネットワーク上の位置への依存の低減: 接続元の場所が重要な判断材料になりにくくなるため、リモートワークやハイブリッドワークの環境を整理しやすくなります。
- アクセス制御の予測可能性の向上: ルールは、場当たり的なファイアウォールの変更や、誰も管理していない古い権限ではなく、ポリシーとして管理されます。
- 認証情報の窃取による影響の軽減: アクセス範囲が狭く、有効期間が短ければ、漏えいした認証情報が悪用されても影響は限定的です。
共通する要点は完璧さではなく、制御です。ゼロトラストネットワークは、障害の影響範囲を小さくし、可視性を高め、封じ込めを容易にします。
ゼロトラストの用途:ユースケース
ゼロトラストが最も重要になるのは、以前は深く考えられることなく信頼されていた領域です。ここでは、このモデルが実際に効果を発揮する場面を紹介します。
リモートワークとハイブリッドワークの保護
リモートワークは、単に人を社外に移したわけではありません。場所が持っていた実質的な信頼性を失わせました。ゼロトラストは、アクセスをネットワークの位置ではなく、IDとデバイスの状態に結びつけることで、この変化に対応します。ユーザーは社内ネットワーク全体ではなく、個別のアプリケーションに接続します。脆弱なVPN構成に全員を通さなくても、露出を減らせます。
ランサムウェア対策
ランサムウェアは、横方向に移動しながら広がります。ゼロトラストは、その拡大を遅らせ、被害の範囲を制限するように設計されています。
強力なID確認によって、初期侵入の可能性を減らせます。マイクロセグメンテーションにより、侵害されたアカウントが次に到達できる範囲を制限できます。継続的な検証によって、暗号化が環境全体に広がる前に、異常な挙動をアクセス変更のトリガーにできます。目的はすべての侵入を防ぐことではありません。ひとつのミスが全社的な障害に発展するのを防ぐことです。
サプライチェーンと第三者によるアクセス
ベンダーや業務委託先は、通常すぐにアクセスを必要とし、その期間も長くないことがほとんどです。従来の構成では、この点をうまく扱えません。作業を止めないために広い権限を与え、その後その権限を回収するのを忘れがちです。ゼロトラストは、この状況を別の方法で扱います。アクセスは特定のアプリケーションに限定され、時間も制限され、明確なルールに基づいて管理されます。パートナーの認証情報が盗まれても、影響は小さく抑えられます。サプライチェーン攻撃が通常の業務とそっくりに見えることが多い現在、この点は重要です。
IoTと管理されていないデバイスのセキュリティ
多くのデバイスは、エージェントを実行できず、最新の認証にも対応していません。ゼロトラストは、それらが対応できるふりをしません。
代わりに、セグメンテーションと挙動ベースの制御に頼ります。デバイスは隔離され、必要な場合にのみ通信が許可され、綿密に監視されます。異常な動作をすれば、疑わしくない扱いは受けません。非標準のハードウェアが多い環境でリスクを管理するための、数少ない実用的な方法の一つです。
マルチクラウドとSaaSのセキュリティ
マルチクラウド環境では、前提が急速に崩れます。ネットワークも制御方法も異なるのに、ユーザーは同じです。
ゼロトラストは、クラウドプロバイダーとSaaSプラットフォームの間で、一貫したIDとポリシーを適用します。アクセス判断は、アプリケーションがどこで動作しているかに左右されません。IDフェデレーションと集中管理されたポリシーは、各環境が個別に保護される場合に生じる抜け穴を防ぐのに役立ちます。
実際のゼロトラストの仕組み
ゼロトラストの意味を探している人は、このコンセプトが抽象的だと感じることが多いものです。しかし、ひとつのリクエストがシステム内をどのように移動するかを追うと、理解しやすくなります。
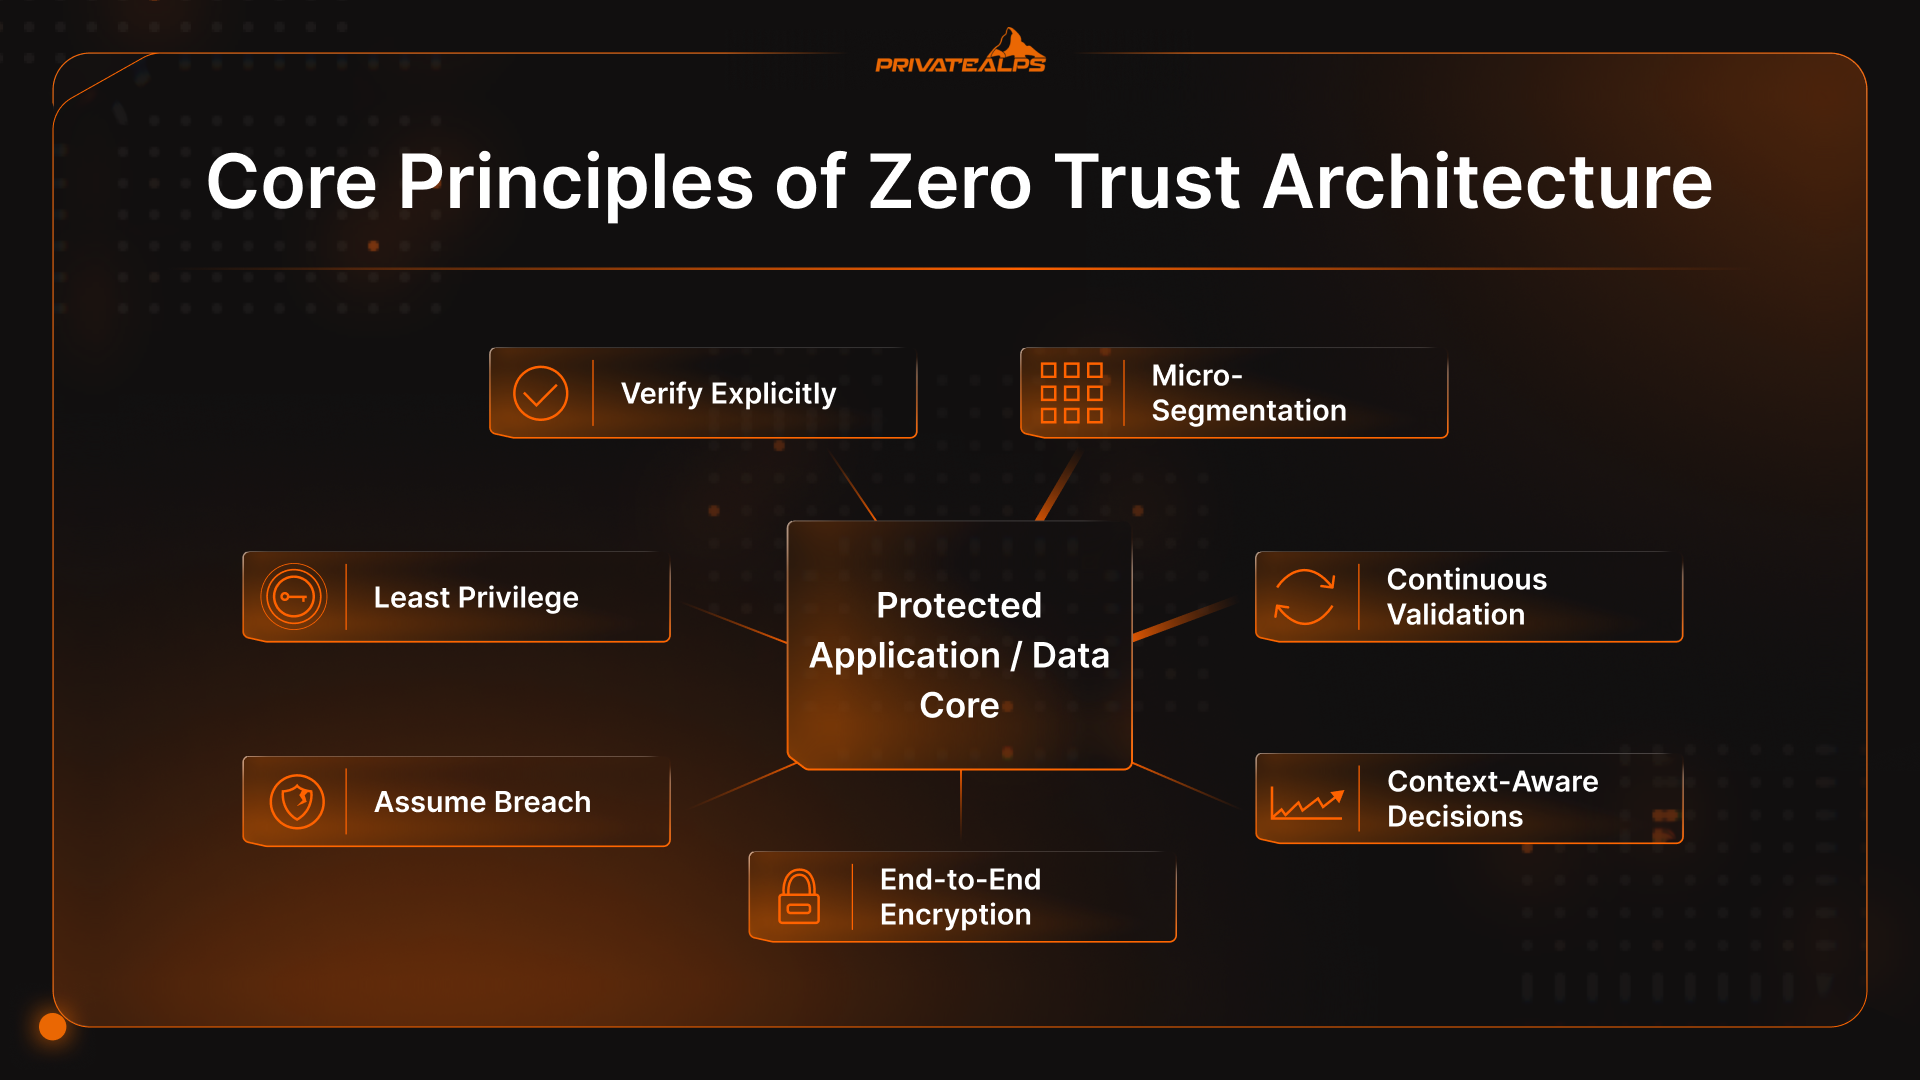
アクセスの流れは次のとおりです。
- まずIDを確認します: ユーザーまたはサービスがアクセスを要求します。認証情報は検証されますが、それは出発点にすぎません。誰であるか、どのような役割を持ち、通常どのように行動するかも判断材料になります。
- デバイスも判断材料になります: リクエストは、IDだけで判断されるわけではありません。システムはデバイスのパッチ適用状況、暗号化、エンドポイント保護、改ざんの兆候を確認します。リスクのあるデバイスからの正常なログインは、結果を変える可能性があります。
- 判断するのはネットワークではなくポリシーです: ポリシーは、ID、デバイスの状態、リソースの機密性、現在の状況を総合的に評価します。実際にアクセス判断の多くは、ファイアウォールではなく、ゼロトラストネットワークのこの段階で行われます。
- 限定的なセッションを作成します: アクセスが承認されると、接続は1つのアプリケーションまたはサービスにのみ確立されます。ネットワーク全体へのアクセスは与えられず、「もう社内にいる」という扱いにもなりません。
- セッションは監視され続けます: 承認後も、活動は無条件で許可されるわけではありません。挙動が変わった場合、アクセスは制限されるか終了されます。信頼は常に一時的なものです。
状況を考慮した判断
ゼロトラストの判断は、状況の変化に応じて変わります。
新しい国からのログイン、深夜の活動、ダウンロードの急増などがあったとします。これらは、初期設定で「すべて遮断する」ことを意味するわけではありません。再評価が必要だというサインです。システムは、認証を強化したり、特定の操作を制限したり、必要に応じてセッションを終了したりできます。
これが、静的なセキュリティとゼロトラストネットワーキングの違いです。信頼は「はい」か「いいえ」の二択ではありません。調整可能なものであり、リスクに応じて変化します。
クラウドおよびハイブリッド環境におけるゼロトラスト
従来の信頼の前提が通用しなくなったため、多くの人が最初に「ゼロトラストモデルとは何か」を考え始めたのは、クラウドやハイブリッド環境においてでした。アプリケーションは環境間を移動し、ユーザーはネットワーク間を行き来し、データは誰も完全には管理できていないSaaSツールを通じて流れます。
ゼロトラストは、場所に依存しないため、こうした環境でも機能します。パブリッククラウド、プライベートデータセンター、SaaSサービスのいずれで動作していても、IDとポリシーは同じように機能します。この一貫性は、単一の制御手段よりも大きな効果をもたらします。
ハイブリッド環境では、摩擦もすぐに表面化します。
レガシーシステムは、最新の認証に対応できないことがよくあります。IDは多くの場所に分散しています。セグメンテーションは理論上は存在しても、実際には適用されていません。プレッシャーがかかると、チームは作業を止めないために、アクセスを「一時的に」広げてしまいがちです。
ゼロトラストは、そうした問題を自動的に解決するわけではありません。問題を浮き彫りにするものです。前に進むチームは、その粗い部分を、全面的な信頼に戻る理由ではなく、解決すべき設計上の課題として扱います。
ゼロトラストの導入:段階的アプローチ
ゼロトラストは、一度にすべてが実現するものではありません。「導入した」と主張する人は、いくつかの制御を名前だけ変えて、そこで止まっていることが多いものです。実際の環境では、何かが問題を起こしたことをきっかけに、少しずつ進んでいきます。
多くのチームは、次の同じフェーズを経て進めていきます。
- 評価: ID、デバイス、アプリ、アクセス経路を棚卸しします。
- 優先順位付け: 問題が起きたときに最も被害が大きいものを選びます。
- パイロット導入: 小さな範囲を先に保護します。1つのアプリ、1つの業務フローです。
- 拡大: うまくいったことを繰り返し、うまくいかなかったことを標準化します。
- 最適化: 安全性に寄与しない摩擦を取り除きます。
多くの企業にとって、最適な出発点は、失敗のコストが実際の金銭的損失や信用の失墜につながる場所です。
特権アカウント、機密データ、本番システム、経理やID基盤などです。これらは攻撃者が狙う場所であり、ミスが素早く深刻化しやすい場所でもあります。ここでアクセスを厳格にすると、早い段階で明確さが生まれ、リスクが高い状況でもモデルが機能することを示せます。
よくある導入の障壁
同じ問題は、ほぼどこでも現れます。
レガシーシステムは最新の認証に対応できません。ID情報は分断されています。権限は、誰も覚えていないほど広く付与されています。ツールが重複しています。長年の近道が使えなくなると、ユーザーから反発が起きます。
これらは驚くことではありません。ゼロトラストセキュリティがこうした問題を生み出すわけではありません。単にそれらを隠せなくするだけです。その事実を受け入れたチームは前に進みます。きれいな導入を待っているチームは、たいてい前に進めません。
ゼロトラストの限界と批判
ゼロトラストは万能ではありません。アクセス範囲を適切に絞っても、解消しない問題があります。
- 正当なアクセス権を持つ内部の人間による不正は防げません: 権限を持つ人が、それを悪用することを選んだ場合、ゼロトラストで意図を見抜くことはできません。ただし、被害を封じ込め、可視化することはできます。
- 多くの導入は中途半端です: MFAとVPNを導入しただけでは、大きな変化はありません。広すぎる権限、放置されたアカウント、「一時的な」例外が、依然として多くのトラブルの原因になっています。
- 運用の負荷は想定以上です: ポリシーは継続的な管理が必要です。ID情報は整理し続ける必要があります。ログは急速に蓄積します。落ち着くまでは、むしろ負荷が増えることが一般的です。
- レガシーシステムが障壁になります: 古いアプリケーションは、最新のID管理や細かなアクセス制御に対応していないことがあります。例外が増え始め、その例外には責任者を明確にする必要があります。
- 管理されないと、ユーザー体験が損なわれます: アクセスが不規則だったり遅かったりすると、人は制御を迂回するようになります。摩擦を適切に管理しなければ、ゼロトラストは機能しません。
ゼロトラストはリスクを下げます。ただし、判断力、責任の所在、そして最後までやり遂げる実行力に取って代わるものではありません。
ゼロトラストのフレームワークと成熟度モデル
ゼロトラストが監査や調達の場で使われるようになると、それに伴ってフレームワークも整備されました。代表的なものは次のとおりです。
- NIST 800-207: NIST SP 800-207は、本格的なゼロトラストの取り組みで基準とされることの多いガイドラインです。特定のツールや構成図を定めるものではなく、すべてを保護すること、セッションごとにアクセスを許可すること、信頼を継続的に再評価することといった原則を示しています。
- CISAゼロトラスト成熟度モデル: CISAの成熟度モデルは、ゼロトラストが二択ではなく段階的なものであることを示しています。この考え方を、ID、デバイス、ネットワーク、アプリケーション、データの5つの領域に分け、レガシーな手法から成熟した手法までの段階を説明しています。多くの組織は、すべての領域を均等に進めるわけではありません。たとえばIDはネットワーク制御よりも大きく先行することもあります。データガバナンスは他の領域より遅れることもあります。このばらつきは、ごく一般的なことです。
そのほかにも、規制は現在も変化を続けています。多くの組織にとって、ゼロトラストは設計目標として始まったのではなく、要件として始まりました。
大統領令14028号により、米国連邦政府機関はゼロトラストを単なるスローガンとして扱うことをやめ、測定可能な取り組みとして扱うことが求められるようになりました。同じような圧力は、医療、決済、金融サービスの分野でも見られます。
ゼロトラストの行き着く先
ゼロトラストは、完成したゴールとして捉えると機能しません。むしろ継続的なメンテナンスに近いものです。前提は時間とともに古くなり、アクセスの状況は変化し、システムはポリシーよりも速く進化します。重要な変化は、信頼がどこで自動的に行われているのかに気づき、それが今も妥当かどうかを判断することです。残りのことは、自然とついてきます。
さらに学びたい場合は、ツールに注目するより、今では誰も疑問を持たなくなったアクセス経路に目を向けるのが最適です。
よくある質問
ゼロトラストは製品ですか、それともフレームワークですか?
フレームワークです。ゼロトラストは、信頼に関する判断が時間とともにどうあるべきかを示すものです。製品は、その一部を実装するのに役立ちますが、どの製品も単体でゼロトラストになるわけではありません。
ゼロトラストはVPNを置き換えますか?
多くの環境では、置き換えます。目的がユーザーを社内ネットワークに丸ごと接続することではなく、特定のアプリケーションへのアクセスを与えることである場合、ZTNAがVPNの役割を担うことがよくあります。
ゼロトラストの導入にはどのくらいかかりますか?
明確な終わりはありません。多くの組織は、ID、デバイス、アプリケーションが異なる速度で整備されていくのに合わせて、モデルの各部分を数年かけて強化していきます。
小規模な組織でもゼロトラストを導入できますか?
多くの組織では、名称を使っていなくても、すでに一部を導入しています。まずはID、MFA、アクセス範囲の絞り込みから始めてください。問題が起きた場合や、リスクがそれを正当化する場合にのみ、さらに追加してください。
ゼロトラストとZTNAの違いは何ですか?
ゼロトラストはアプローチ、ZTNAはそれを適用する方法の一つで、主にユーザーとアプリケーションのアクセスに使われます。前者はルールブック、後者はそのルールに従うツールと考えると分かりやすいでしょう。
