



Serwer dedykowany a VPS: jaka jest różnica?
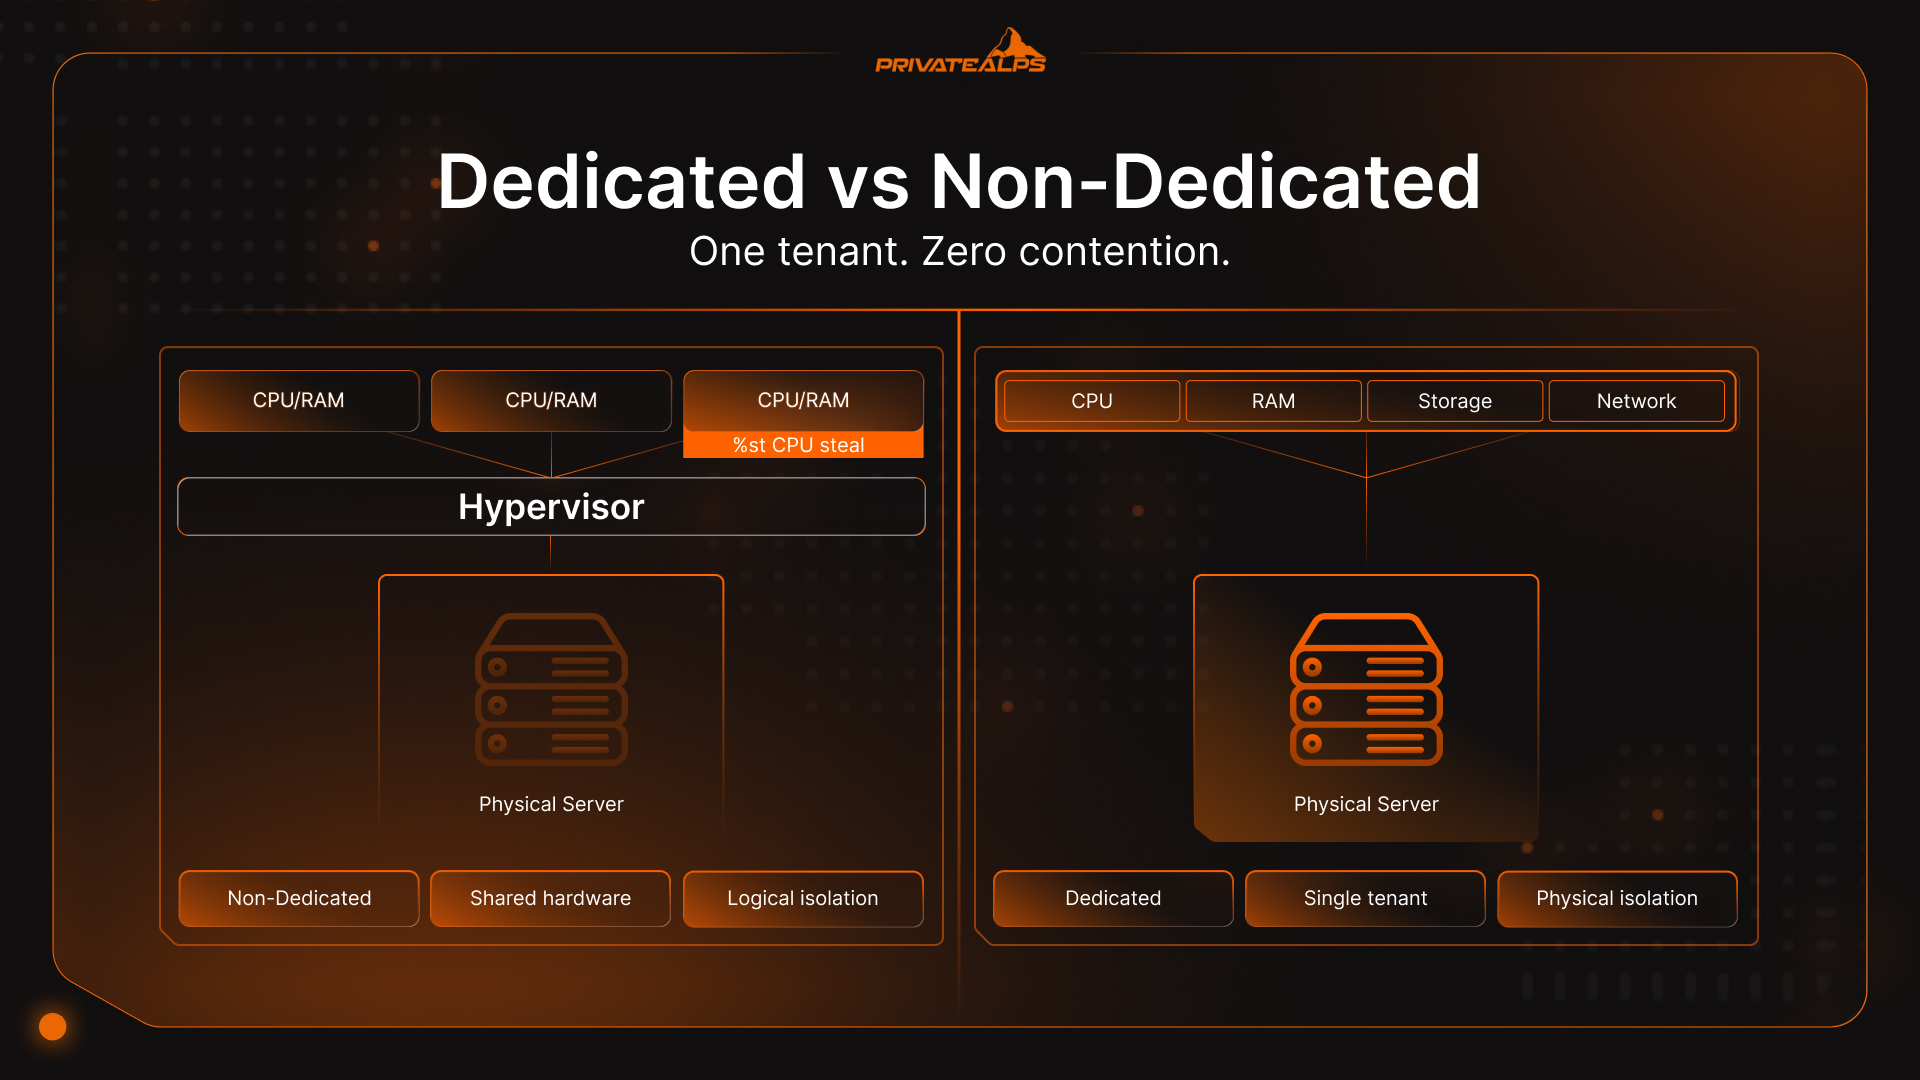
Jedna maszyna, jeden najemca i nikt inny, czyje obciążenie wpływa na twoje. Tak w praktyce wygląda serwer dedykowany. Hosting niededykowany to druga strona tej samej monety: ten sam fizyczny sprzęt, podzielony i sprzedany kilku różnym klientom naraz, albo w formie wspólnych instancji systemu, albo jako wirtualne wycinki przydzielane przez hiperwizor. Pytanie, czy wybrać serwer dedykowany a VPS, nie sprowadza się tak naprawdę do parametrów na stronie produktu. Wychodzi na jaw później, gdy ruch gwałtownie rośnie i okazuje się, czyje zasoby faktycznie dzieliłeś.
Podsumowanie AI
Serwer dedykowany to fizyczna maszyna zarezerwowana w całości dla jednego klienta: bez wspólnego sprzętu, bez narzutu hiperwizora i bez współlokatorów. Serwer niededykowany to dowolne środowisko, w którym sprzęt jest dzielony. Hosting współdzielony rozdziela zasoby między dziesiątki lub setki witryn bez żadnej izolacji. VPS korzysta z hiperwizora (KVM lub VMware), który przydziela każdemu najemcy zarezerwowany procesor i pamięć RAM. VDS gwarantuje te zasoby bez nadprzydziału. Chmurowe VPS dodaje skalowanie poziome na żądanie, bez migracji.
Podstawowy kompromis to przewidywalność kontra koszt. Serwer dedykowany zapewnia stabilną wydajność na poziomie sprzętu, a opcje niededykowane obniżają wydatki na starcie kosztem ryzyka rywalizacji o zasoby. W przypadku obciążeń regulowanych przepisami rozróżnienie to wyznacza też zakres audytu: fizyczna izolacja na sprzęcie dedykowanym spełnia wymagania PCI DSS, HIPAA oraz RODO/nFADP, których środowiska współdzielone i zwirtualizowane mogą jedynie przybliżać. Rynek hostingu serwerów dedykowanych był wyceniany na 16,9 mld USD w 2023 roku i ma rosnąć w tempie 19,1% rocznie do 2032 roku (Introspective Market Research, 2024), napędzany wymogami zgodności i zapotrzebowaniem na moc obliczeniową AI. :::
Czym jest serwer dedykowany?
Serwer dedykowany to bare metal: jedna fizyczna maszyna bez warstwy hiperwizora, przydzielona jednemu klientowi. Brak dzielenia procesora, brak wspólnej pamięci RAM, brak innych najemców. Każdy rdzeń należy do ciebie. Każda operacja IOPS należy do ciebie.
Określenie „bare metal” bywa używane luźno. Oznacza ono, że system operacyjny działa bezpośrednio na sprzęcie. Nic pośrodku: żadna abstrakcja wirtualizacji nie zjada cykli, żadne sterowniki balonowe nie walczą o wolną pamięć, a operacje we/wy nie przechodzą przez warstwę translacji. Kiedy testujesz przepustowość na serwerze dedykowanym, mierzysz to, na co sprzęt jest faktycznie zdolny, a nie to, co hiperwizor akurat zdecydował ci przekazać.
Gdzie serwery dedykowane są zwykle oczywistym wyborem:
- platformy e-commerce, które nie mogą sobie pozwolić na przekroczenie czasu płatności podczas wyprzedaży flash
- infrastruktura handlu finansowego, w której liczą się mikrosekundy opóźnienia w księdze zleceń
- środowiska HIPAA przechowujące lub przetwarzające ePHI
- systemy płatnicze zgodne z PCI DSS
- trenowanie modeli ML z bezpośrednim udostępnieniem GPU (pass-through)
- serwery gier utrzymujące tempo 64 lub 128 tików (Counter-Strike 2, Valorant)
Czym jest serwer niededykowany?
Hosting niededykowany obejmuje szeroki zakres rozwiązań: hosting współdzielony, VPS, VDS i instancje chmurowe. Wszystkie środowiska niededykowane mają jedną wspólną cechę: fizyczny sprzęt pod spodem należy jednocześnie do wielu klientów. To, jak bardzo ma to znaczenie, zależy niemal wyłącznie od tego, gdzie na tym spektrum się znajdziesz.
Hosting wielodostępowy to najbardziej chaotyczny jego koniec. Wiele witryn działa na jednej instancji systemu operacyjnego, bez realnych barier zasobowych między nimi. Jeśli proces PHP jednego klienta zacznie pochłaniać wszystko, serwer niekoniecznie go zatrzyma, bo limity są miękkie i ustępują, dopóki coś nie zwolni. Wirtualny serwer wprowadza tu porządek. Hiperwizor (zwykle KVM lub VMware) wymusza zarezerwowany procesor i pamięć RAM dla każdej maszyny wirtualnej. Nadal dzielisz fizyczne urządzenie, ale skok ruchu na cudzej witrynie nie zjada automatycznie twoich zasobów. VDS, czyli Virtual Dedicated Server, idzie o krok dalej: zasoby są gwarantowane i nie są nadprzydzielane, choć maszyna pozostaje zwirtualizowana. Instancje chmurowe są najbardziej elastyczne, pozwalając na skalowanie poziome bez zmian w DNS i bez przenoszenia danych.
Problem „głośnego sąsiada” nie jest teoretyczny. Weźmy współdzielony serwer z 200 kontami. Jeden klient uruchamia niedbałe zapytanie do bazy w godzinach szczytu. Obciążenie procesora całego serwera osiąga 95%. Opóźnienia dla pozostałych najemców? Łatwo mogą wynieść 400–800 ms, co wystarcza, by przekroczyć próg LCP wynoszący 2,5 s z Core Web Vitals od Google, zanim użytkownik w ogóle zobaczy stronę. Wirtualny serwer ogranicza to narażenie, ale go nie eliminuje. Czas kradzieży CPU (steal time), czyli kolumna %st w poleceniu top w Linuksie, wynosi 2–5% u dobrze zarządzanego dostawcy i wzrasta do 15–20% u umiarkowanie przeprzedanego dostawcy w godzinach szczytu. Jedna piąta przydzielonej mocy obliczeniowej znika bez żadnego powiadomienia.
Serwer dedykowany a niededykowany: porównanie w tabeli
Cena to zwykle pierwsza rzecz, z którą ludzie porównują serwery dedykowane i niededykowane. Jest też najmniej użytecznym punktem wyjścia. O tym, czy wybór był trafny, decyduje raczej to, jak serwer zachowuje się po sześciu miesiącach, pod realnym obciążeniem.
| Wymiar | Dedykowany | VPS | Hosting współdzielony |
|---|---|---|---|
| Wydajność | Maksymalna, stabilna | Dobra, z ryzykiem steal time | Zmienna, nieprzewidywalna |
| Izolacja zasobów | 100% fizyczna | Logiczna, wymuszana przez hiperwizor | Brak |
| Bezpieczeństwo | Pełna izolacja fizyczna | Wyłącznie izolacja logiczna | Wspólne jądro systemu, wysokie ryzyko |
| Zgodność z przepisami | PCI DSS, HIPAA, RODO/nFADP natywnie | Możliwa przy udokumentowanych kontrolach | Rzadko wystarczająca |
| Skalowalność | Pionowa (modernizacja sprzętu) | Pionowa i pozioma | Ograniczona do poziomu planu |
| Koszt | 80–500+ USD/mies. | 10–200 USD/mies. | 2–30 USD/mies. |
| Zarządzanie | Pełny root, pełna odpowiedzialność | Dostęp root dostępny | Wyłącznie panel sterowania |
| Personalizacja | Na poziomie jądra i BIOS-u | Wyłącznie na poziomie systemu | Brak |
Hosting wielodostępowy sprawdza się przy witrynach o małym ruchu, których dostępność nie ma krytycznego znaczenia. Wirtualny serwer obsłuży większość rozwijających się aplikacji bez przepłacania. Serwer dedykowany nie jest „premium” wersją na sprzedaż. To opcja, po którą sięgasz wtedy, gdy stabilność wydajności i wymogi regulacyjne przestają być czymś, z czego można zrezygnować.
Wydajność: gdzie różnica jest realna
Różnica w wydajności między hostingiem dedykowanym a niededykowanym nie wynika tak naprawdę z surowych parametrów. Chodzi o to, czy to, co jest napisane na papierze, rzeczywiście dostajesz. Serwery dedykowane pracują stabilniej. Nie zawsze są szybsze w izolacji, ale nie chwieją się, gdy maszyna obok zaczyna być zajęta. VPS na tym samym fizycznym hoście dziedziczy z założenia dwie kary architektoniczne: narzut procesora związany z hiperwizorem i opóźnienia wirtualizacji operacji we/wy.
Dwa fakty architektoniczne wyjaśniają większość tego zjawiska. Wirtualny serwer ma z założenia narzut hiperwizora na procesor. Operacje we/wy przechodzą przez warstwę wirtualizacji. Na bare metal nie ma żadnej z tych rzeczy. Dlatego gdy test wydajności na instancji niededykowanej wypada gorzej, niż się spodziewano, zwykle nie jest to problem sprzętu. To podatek, który płacisz za działanie w środowisku wirtualnym.
Czas kradzieży CPU to miejsce, w którym można to zmierzyć. Sprawdź kolumnę %st w poleceniu top w Linuksie na dowolnym wirtualnym serwerze. Ta wartość pokazuje, jaki procent czasu twój wirtualny procesor spędził na czekaniu na fizyczny procesor, bo trzymał go inny najemca. U dobrze prowadzonego dostawcy wynosi około 2–5%. U dostawcy, który przeprzedał swój sprzęt, a takich nie brakuje, w godzinach szczytu wartość ta skacze do 20–30%. Jedna trzecia mocy obliczeniowej jest po cichu niedostępna, bez komunikatów o błędach i bez alertów. Serwery dedykowane pokazują zero. Nie ma tu z kim konkurować.
Parametry sprzętu potęgują ten efekt. Współczesne serwery dedykowane mają pamięć DDR5 (przepustowość na kanał 89,6 GB/s wobec 51,2 GB/s dla DDR4 w porównywalnych konfiguracjach dwukanałowych, a wielokanałowe platformy serwerowe osiągają znacznie więcej), pamięć NVMe z odczytem sekwencyjnym powyżej 7 000 MB/s oraz procesory takie jak AMD EPYC 9654: 96 rdzeni i 384 MB pamięci podręcznej L3. Wirtualny serwer działający na tym samym fizycznym hoście nie może wykorzystać całości. Hiperwizor pobiera swoją część przepustowości operacji we/wy i pamięci, zanim środowisko zobaczy choćby jeden bajt.
Obciążenia, które odczuwają to najbardziej:
- przetwarzanie transakcji finansowych: opóźnienia w księgach zleceń i potokach rozliczeniowych
- bazy danych o wysokiej współbieżności: PostgreSQL, MySQL obsługujące ponad 10 000 zapytań/s
- transmisje wideo na żywo i transkodowanie
- inferencja ML, w której pass-through GPU przy pełnej przepustowości jest konieczny
- serwery gier, które przestają działać poniżej 128 tików
Bezpieczeństwo i zgodność: kiedy izolacja fizyczna jest wymagana
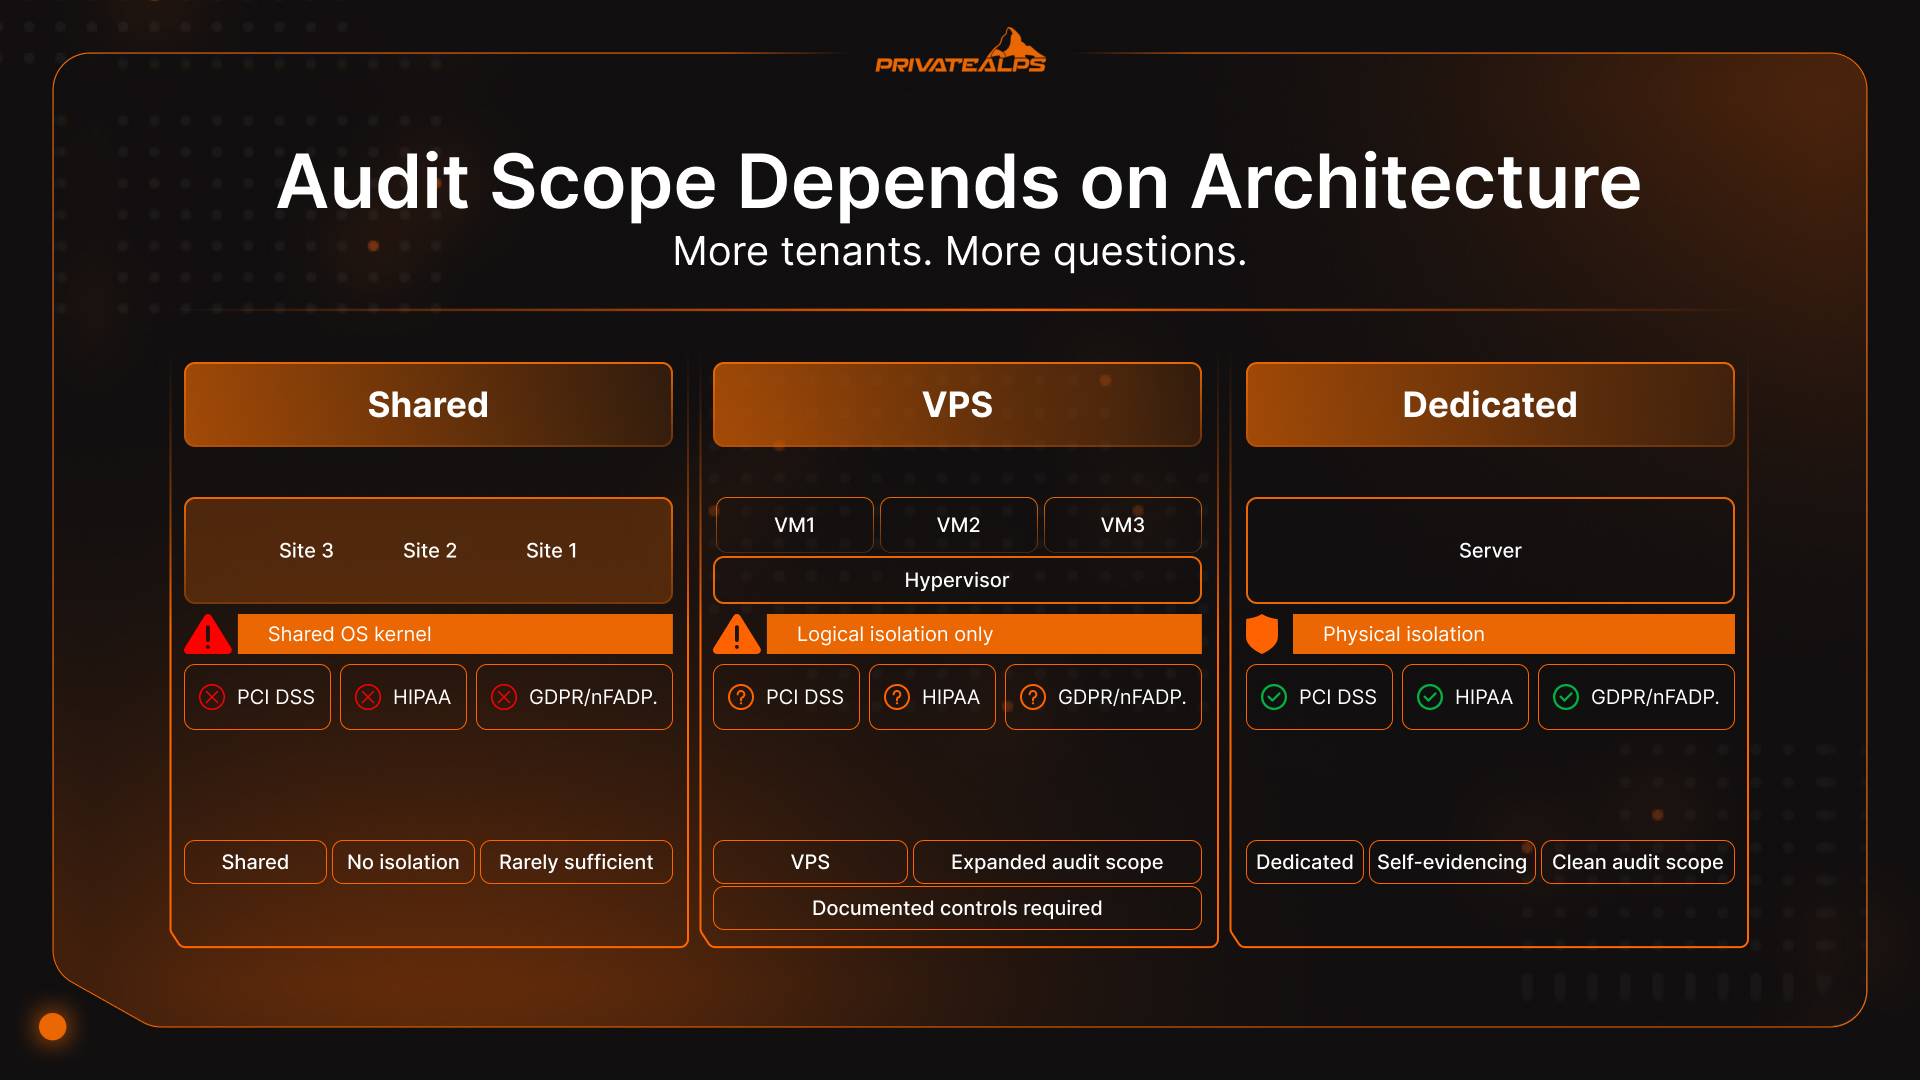
W środowiskach objętych PCI DSS, HIPAA oraz RODO/nFADP izolacja fizyczna na serwerze dedykowanym oznacza, że żaden współlokator nie ma dostępu do procesora, pamięci masowej ani sieci. Spełnia to wymogi audytu, których środowiska współdzielone i zwirtualizowane mogą jedynie przybliżać za pomocą dokumentacji. Sama architektura świadczy o sobie, dzięki czemu argumentacja dotycząca zgodności jest krótsza.
Izolacja fizyczna to konkretna rzecz. Oznacza, że procesy innego najemcy nie współdzielą twojego procesora, ruch innego klienta nie przechodzi przez twoją kartę sieciową, a żadne inne obciążenie nie dotyka twojego kontrolera pamięci masowej. Nie chodzi tu o źle skonfigurowany hiperwizor ani o wspólne jądro systemu. Nic z tych rzeczy. W środowiskach regulowanych przez PCI DSS, HIPAA czy RODO oraz jego szwajcarski odpowiednik nFADP to właśnie ta architektura wyznacza zakres audytu bardziej niż prawie jakakolwiek inna decyzja infrastrukturalna.
W większości porównań pomija się następujące spojrzenie na zgodność: czym różni się środowisko z serwerem dedykowanym od niededykowanego, gdy w grę wchodzi audytor? Każdy współlokator na współdzielonym fizycznym hoście to obszar, który audytor musi teraz ocenić. Więcej najemców oznacza więcej pytań i więcej dokumentacji, która ma uzasadnić, dlaczego izolacja logiczna spełnia standard, który często preferuje izolację fizyczną. Sprzęt dedykowany omija całą tę dyskusję. Separacja sama się wykazuje i nie potrzebujesz dodatkowego załącznika, który by ją wyjaśniał.
Trzy regulacje, w których sytuacja wygląda inaczej w zależności od konfiguracji:
- PCI DSS v4.0: obowiązuje jako jedyny standard od marca 2024 r., a 51 przyszłych wymogów stało się w pełni obowiązkowych od 31 marca 2025 r. Wymóg 2.2.1 wymaga izolacji między komponentami systemu o różnych funkcjach bezpieczeństwa. W hostingu współdzielonym jest to architektonicznie niemożliwe. Na VPS wymaga udokumentowanego uzasadnienia, które poszerza zakres audytu i jego koszt. Na serwerze dedykowanym granica fizyczna spełnia ten wymóg bezpośrednio. (PCI Security Standards Council)
- HIPAA: Ministerstwo Zdrowia i Opieki Społecznej USA (HHS) wymaga zabezpieczeń technicznych chroniących ePHI przed nieuprawnionym dostępem. Środowiska wielodostępowe wymagają podpisanej umowy o powierzeniu przetwarzania danych (Business Associate Agreement) od dostawcy oraz udokumentowanych dowodów izolacji logicznej. Niektórzy dostawcy VPS to zapewniają. Wielu tego nie robi albo nie chce tego zapisać na piśmie. Serwer dedykowany całkowicie usuwa kwestię współdzielonego najemcy z zakresu HIPAA. (HHS HIPAA Security Rule)
- RODO / szwajcarska nFADP: szwajcarska ustawa o ochronie danych (Federal Act on Data Protection) weszła w życie we wrześniu 2023 r. i nakłada wymogi rozliczalności, które w dużej mierze odzwierciedlają RODO. Dla firm przetwarzających dane szwajcarskich rezydentów fizyczna lokalizacja serwera i izolacja zasobów to istotne z punktu widzenia audytu fakty. Serwer dedykowany na szwajcarskiej infrastrukturze tworzy czysty, łatwy do udokumentowania łańcuch przetwarzania danych, bez zmiennych związanych ze współlokatorami, które trzeba by tłumaczyć.
Liczby uzasadniają argument kosztowy. Visa i Mastercard mogą nakładać na banki przyjmujące płatności kary za niezgodność z PCI w wysokości od 5 000 do 100 000 USD miesięcznie, a bank przerzuca je na sprzedawcę. Serwer dedykowany za 150 USD miesięcznie, który eliminuje ryzyko związane z audytem PCI, nie jest ulepszeniem hostingu. Jest tańszy niż pierwsza kara.
- Reputacja adresu IP to problem hostingu współdzielonego, o którym większość ludzi nie myśli, dopóki nie stanie się realny: każda witryna na współdzielonym serwerze korzysta z jednego adresu IP. Jeśli sąsiad zostanie oznaczony za spam lub phishing, Spamhaus go wykryje, Google Safe Browsing go oznaczy, a główni dostawcy poczty go zablokują. Dostarczalność e-maili z twojej domeny ucierpi, a pozycja w SEO się pogorszy. Nie zrobiłeś nic złego. VPS i serwer dedykowany mają każdy własny adres IP, więc ten problem w ich przypadku po prostu nie występuje.
Analiza kosztów: kiedy serwer dedykowany staje się tańszy niż VPS
Powszechne przekonanie głosi, że hosting dedykowany to opcja premium: więcej pieniędzy za więcej serwera. Tak jest jednak tylko przy niskim wykorzystaniu zasobów. Jeśli niededykowany wirtualny serwer stale przekracza 70% przydzielonego procesora i pamięci RAM, rachunek ekonomiczny zaczyna się odwracać.
Na tym poziomie wykorzystania skalowanie wirtualnego serwera w pionie lub dodawanie instancji kosztuje z miesiąca na miesiąc więcej niż równoważna infrastruktura dedykowana. Niededykowani dostawcy celowo sprzedają więcej zasobów, niż fizycznie mają w hostach. Opierają się na statystycznym uśrednianiu obciążenia między klientami, dzięki czemu mieszczą się w limitach sprzętu. Zazwyczaj to działa. Gdy przestaje działać, od razu to widać.
Serwer dedykowany eliminuje nadprzydział zasobów z równania, a wraz z nim nieprzewidywalność, która utrudnia ocenę wydajności. Dołóż do tego zgodność z przepisami, a rachunek zmienia się jeszcze szybciej: godziny przygotowań do audytu i ryzyko regulacyjne to realne koszty, a serwer dedykowany często wygrywa pod względem łącznych kosztów, zanim wolumen ruchu uzasadni go samymi parametrami technicznymi.
| Konfiguracja | Miesięczny koszt | Procesor | RAM | Pamięć masowa | Najlepsze zastosowanie |
|---|---|---|---|---|---|
| Hosting współdzielony (cPanel) | 5–15 USD | Współdzielony, z możliwością chwilowego zwiększenia | 512 MB–2 GB współdzielone | 10–100 GB HDD | Strony statyczne, blogi o niskim ruchu |
| VPS (2 vCPU / 4 GB RAM) | 20–40 USD | 2 vCPU | 4 GB | 80 GB NVMe | Środowiska deweloperskie, aplikacje dla MŚP |
| VPS (8 vCPU / 16 GB RAM) | 80–150 USD | 8 vCPU | 16 GB | 200 GB NVMe | Aplikacje o średnim ruchu |
| Serwer dedykowany podstawowy (Xeon E / 32 GB) | 80–150 USD | 4–8 rdzeni fizycznych | 32 GB DDR4 | 2×480 GB NVMe | Ta sama praca obciążeniowa, zero steal time |
| Serwer dedykowany wydajnościowy (EPYC / 64 GB) | 200–350 USD | 16+ rdzeni fizycznych | 64 GB DDR5 | 4×960 GB NVMe | Ruch o dużym natężeniu, obciążenia wymagające zgodności |
Nakładanie się przedziałów 80–150 USD to najważniejszy wniosek praktyczny. Podstawowy serwer dedykowany i wydajny VPS kosztują tyle samo, ale tylko pierwszy zapewnia wydajność fizycznych rdzeni bez steal time i bez ryzyka współlokatorów. W konfiguracjach objętych zgodnością serwer dedykowany wygrywa pod względem kosztów łącznych, zanim pojawi się pierwsza faktura za audyt.
Jak wybrać: ramy decyzyjne
Źle dobrany poziom serwera zwykle nie jest katastrofalnym błędem, lecz powolnym. Strona działa, potem zaczyna zwalniać o określonych porach, a ty debugujesz coś, co w gruncie rzeczy nie jest problemem z kodem. Wybór między serwerem dedykowanym a niededykowanym ma największe znaczenie nie na starcie, lecz trzy miesiące później, gdy wzorce obciążenia są już realne.
| Twoja sytuacja | Zalecenie | Uzasadnienie |
|---|---|---|
| Strona statyczna lub blog, poniżej 10 tys. odwiedzin miesięcznie | Hosting współdzielony | Opłacalny; serwer dedykowany nie daje tu żadnej wartości |
| Rozwijająca się aplikacja lub SaaS, 10–50 tys. odwiedzin miesięcznie | VPS | Izolowane zasoby, skalowanie poziome, opłacalność |
| Sklep internetowy lub API pod stałym obciążeniem, powyżej 50 tys. odwiedzin miesięcznie | Serwer dedykowany | Stabilna wydajność pod obciążeniem; zero steal time |
| Wymagana zgodność z PCI DSS, HIPAA lub RODO/nFADP | Serwer dedykowany | Izolacja fizyczna upraszcza zakres audytu na każdym poziomie ruchu |
| Uczenie maszynowe lub wnioskowanie wymagające intensywnego użycia GPU | Serwer dedykowany (GPU) | Bezpośredni dostęp do GPU bare metal; narzut hiperwizora jest nieakceptowalny |
| MVP startupu, wzorzec ruchu nieznany | VPS w chmurze | Płatność za zużycie; skalowanie poziome w miarę potwierdzania popytu |
| Handel wysokiej częstotliwości, opóźnienia poniżej milisekundy | Serwer dedykowany (colocation) | Zero opóźnień hiperwizora; fizyczna bliskość giełdy |
Zarządzany a niezarządzany: druga decyzja
Gdy już rozstrzygniesz kwestię serwer dedykowany a niededykowany, pojawia się drugie pytanie, które w codziennej pracy większości zespołów okazuje się ważniejsze: kto faktycznie zarządza serwerem. Brzmi jak przypis, ale nim nie jest.
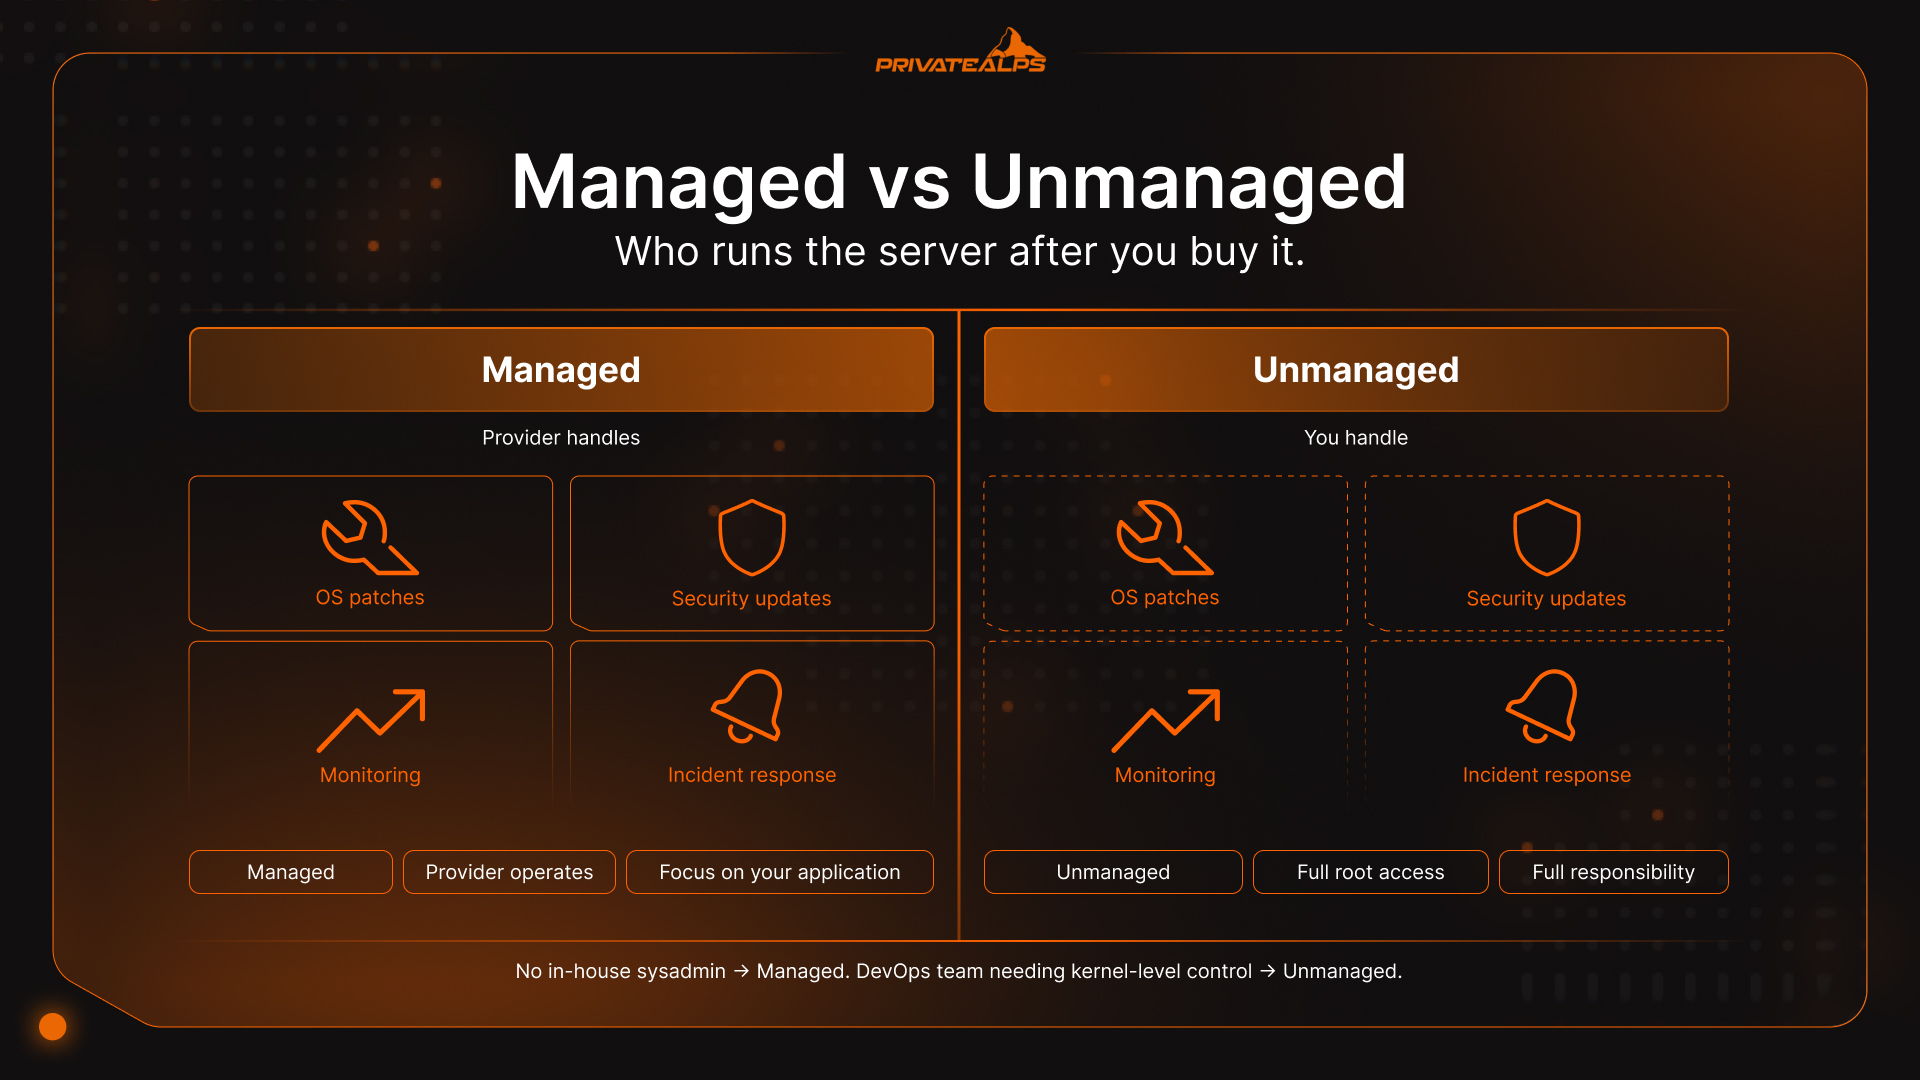
Zarządzany oznacza, że dostawca aktualizuje system, zajmuje się aktualizacjami bezpieczeństwa, monitoruje działanie i reaguje, gdy usługi przestają działać. Jeśli twój zespół nie ma dedykowanego administratora systemów, odpowiedź brzmi „zarządzany”, zanim dokończysz to zdanie. Niezarządzany oznacza pełny dostęp root i czystą maszynę, a cała reszta należy do ciebie: aktualizacje, konfiguracje zapory sieciowej, weryfikacja kopii zapasowych, nocny alarm, gdy proces przestaje odpowiadać. Zespoły z solidnym doświadczeniem w Linuksie często wolą taką opcję, bo kontrola wynagradza dodatkowy nakład pracy. Pozostali zwykle nie doceniają, ile czasu pochłania samo „tylko utrzymanie serwera”.
| Opcja | Kto zajmuje się obsługą | Najlepsze dla |
|---|---|---|
| Zarządzany serwer dedykowany | Dostawca (system, bezpieczeństwo, monitoring, restarty) | Zespoły skupione na zgodności, bez własnego administratora systemów |
| Niezarządzany serwer dedykowany | Klient (pełny root, pełna odpowiedzialność) | Zespoły DevOps potrzebujące kontroli na poziomie jądra lub własnego systemu |
| Zarządzany VPS | Dostawca zajmuje się podstawową obsługą systemu | Programiści skupieni na warstwie aplikacji, nie infrastruktury |
| Niezarządzany VPS | Klient zarządza systemem i wszystkim powyżej | Doświadczeni inżynierowie chcący kontroli przy niższym koszcie |
Podsumowanie
Różnica między opcjami serwer dedykowany a niededykowany sprowadza się naprawdę do jednego: kto jeszcze korzysta z tego samego sprzętu i jak wiele tego sprzętu może użyć. Hosting wielu najemców to wspólna pula wszystkich. Wirtualny serwer to zasoby odizolowane przez hiperwizor, ale wciąż na tym samym fizycznym urządzeniu. Serwer dedykowany to wyłącznie ty. Ta różnica nie ma większego znaczenia, gdy ruch jest niewielki, a nic nie podlega regulacjom. Zaczyna mieć ogromne znaczenie, gdy wydajność musi być stabilna, gdy audytor zaczyna zadawać pytania albo gdy po przekroczeniu 70% wykorzystania okazuje się, że „tańsza” opcja niededykowana wcale już nie jest tańsza.
Zacznij od właściwej infrastruktury, skaluj bez migracji
PrivateAlps oferuje hosting dedykowany i VPS na szwajcarskiej infrastrukturze, z wbudowaną zgodnością z RODO i nFADP, a nie dołożoną później. Zacznij od VPS, a przejdź na serwer dedykowany, gdy obciążenie to uzasadni. Sprawdź plany hostingowe PrivateAlps i wybierz konfigurację, której potrzebuje twoja aplikacja.
FAQ
Jaka jest główna różnica między serwerem dedykowanym a niededykowanym?
Serwer dedykowany to jedna fizyczna maszyna dla jednego klienta: pełny procesor, pamięć RAM i pamięć masowa bez współdzielenia oraz bez narzutu hiperwizora. Środowiska niededykowane, takie jak wirtualne serwery i hosting wielu najemców, dzielą te same zasoby między kilku najemców. W praktyce różnica ujawnia się jako przewidywalność wydajności.
Czy VPS to to samo co serwer niededykowany?
Tak. VPS jest jednym z typów serwerów niededykowanych. Działa na współdzielonym sprzęcie fizycznym i jest oddzielony od innych najemców przez hiperwizor. Nie masz wyłącznego dostępu do bazowej maszyny.
Czy VPS może spełnić wymogi zgodności HIPAA lub PCI DSS?
Może, ale z istotnymi zastrzeżeniami. Wirtualny serwer niededykowany spełnia oba standardy przy udokumentowanych mechanizmach izolacji logicznej. Znacząco jednak poszerza zakres i złożoność audytu. PCI DSS v4.0 obowiązuje od marca 2024 roku i zawiera surowsze wymogi dokumentowania izolacji w środowiskach niededykowanych. Serwer dedykowany usuwa tę niejednoznaczność, ponieważ fizyczna separacja sama się dowodzi.
Kiedy serwer dedykowany staje się opłacalny?
Gdy wykorzystanie niededykowanego wirtualnego serwera stale przekracza 70%, jego skalowanie kosztuje więcej niż równoważna infrastruktura dedykowana. W przypadku obciążeń PCI DSS i HIPAA rachunek często przechyla się na korzyść serwera dedykowanego już przy niższym wykorzystaniu, gdy uwzględni się czas przygotowań do audytu.
Czym jest problem „głośnego sąsiada”?
Jeden najemca na hoście współdzielonym zużywa nieproporcjonalnie dużą część zasobów, przez co wydajność spada dla wszystkich pozostałych na tej maszynie. Na serwerze dedykowanym nie ma innych najemców, więc problem nie występuje.
Czy hosting dedykowany się opłaca małym firmom?
Zazwyczaj nie. VPS daje większości MŚP wystarczającą izolację przy niższym koszcie. Sytuacja zmienia się, gdy przetwarzane są dane kart płatniczych (PCI DSS), gdy przechowywane są dokumentacje medyczne (HIPAA), gdy obowiązuje szwajcarskie lub unijne prawo o danych albo gdy wolne ładowanie strony przekłada się na utracone sprzedaże.
