



Publiczny a prywatny adres IP: jaka jest różnica?
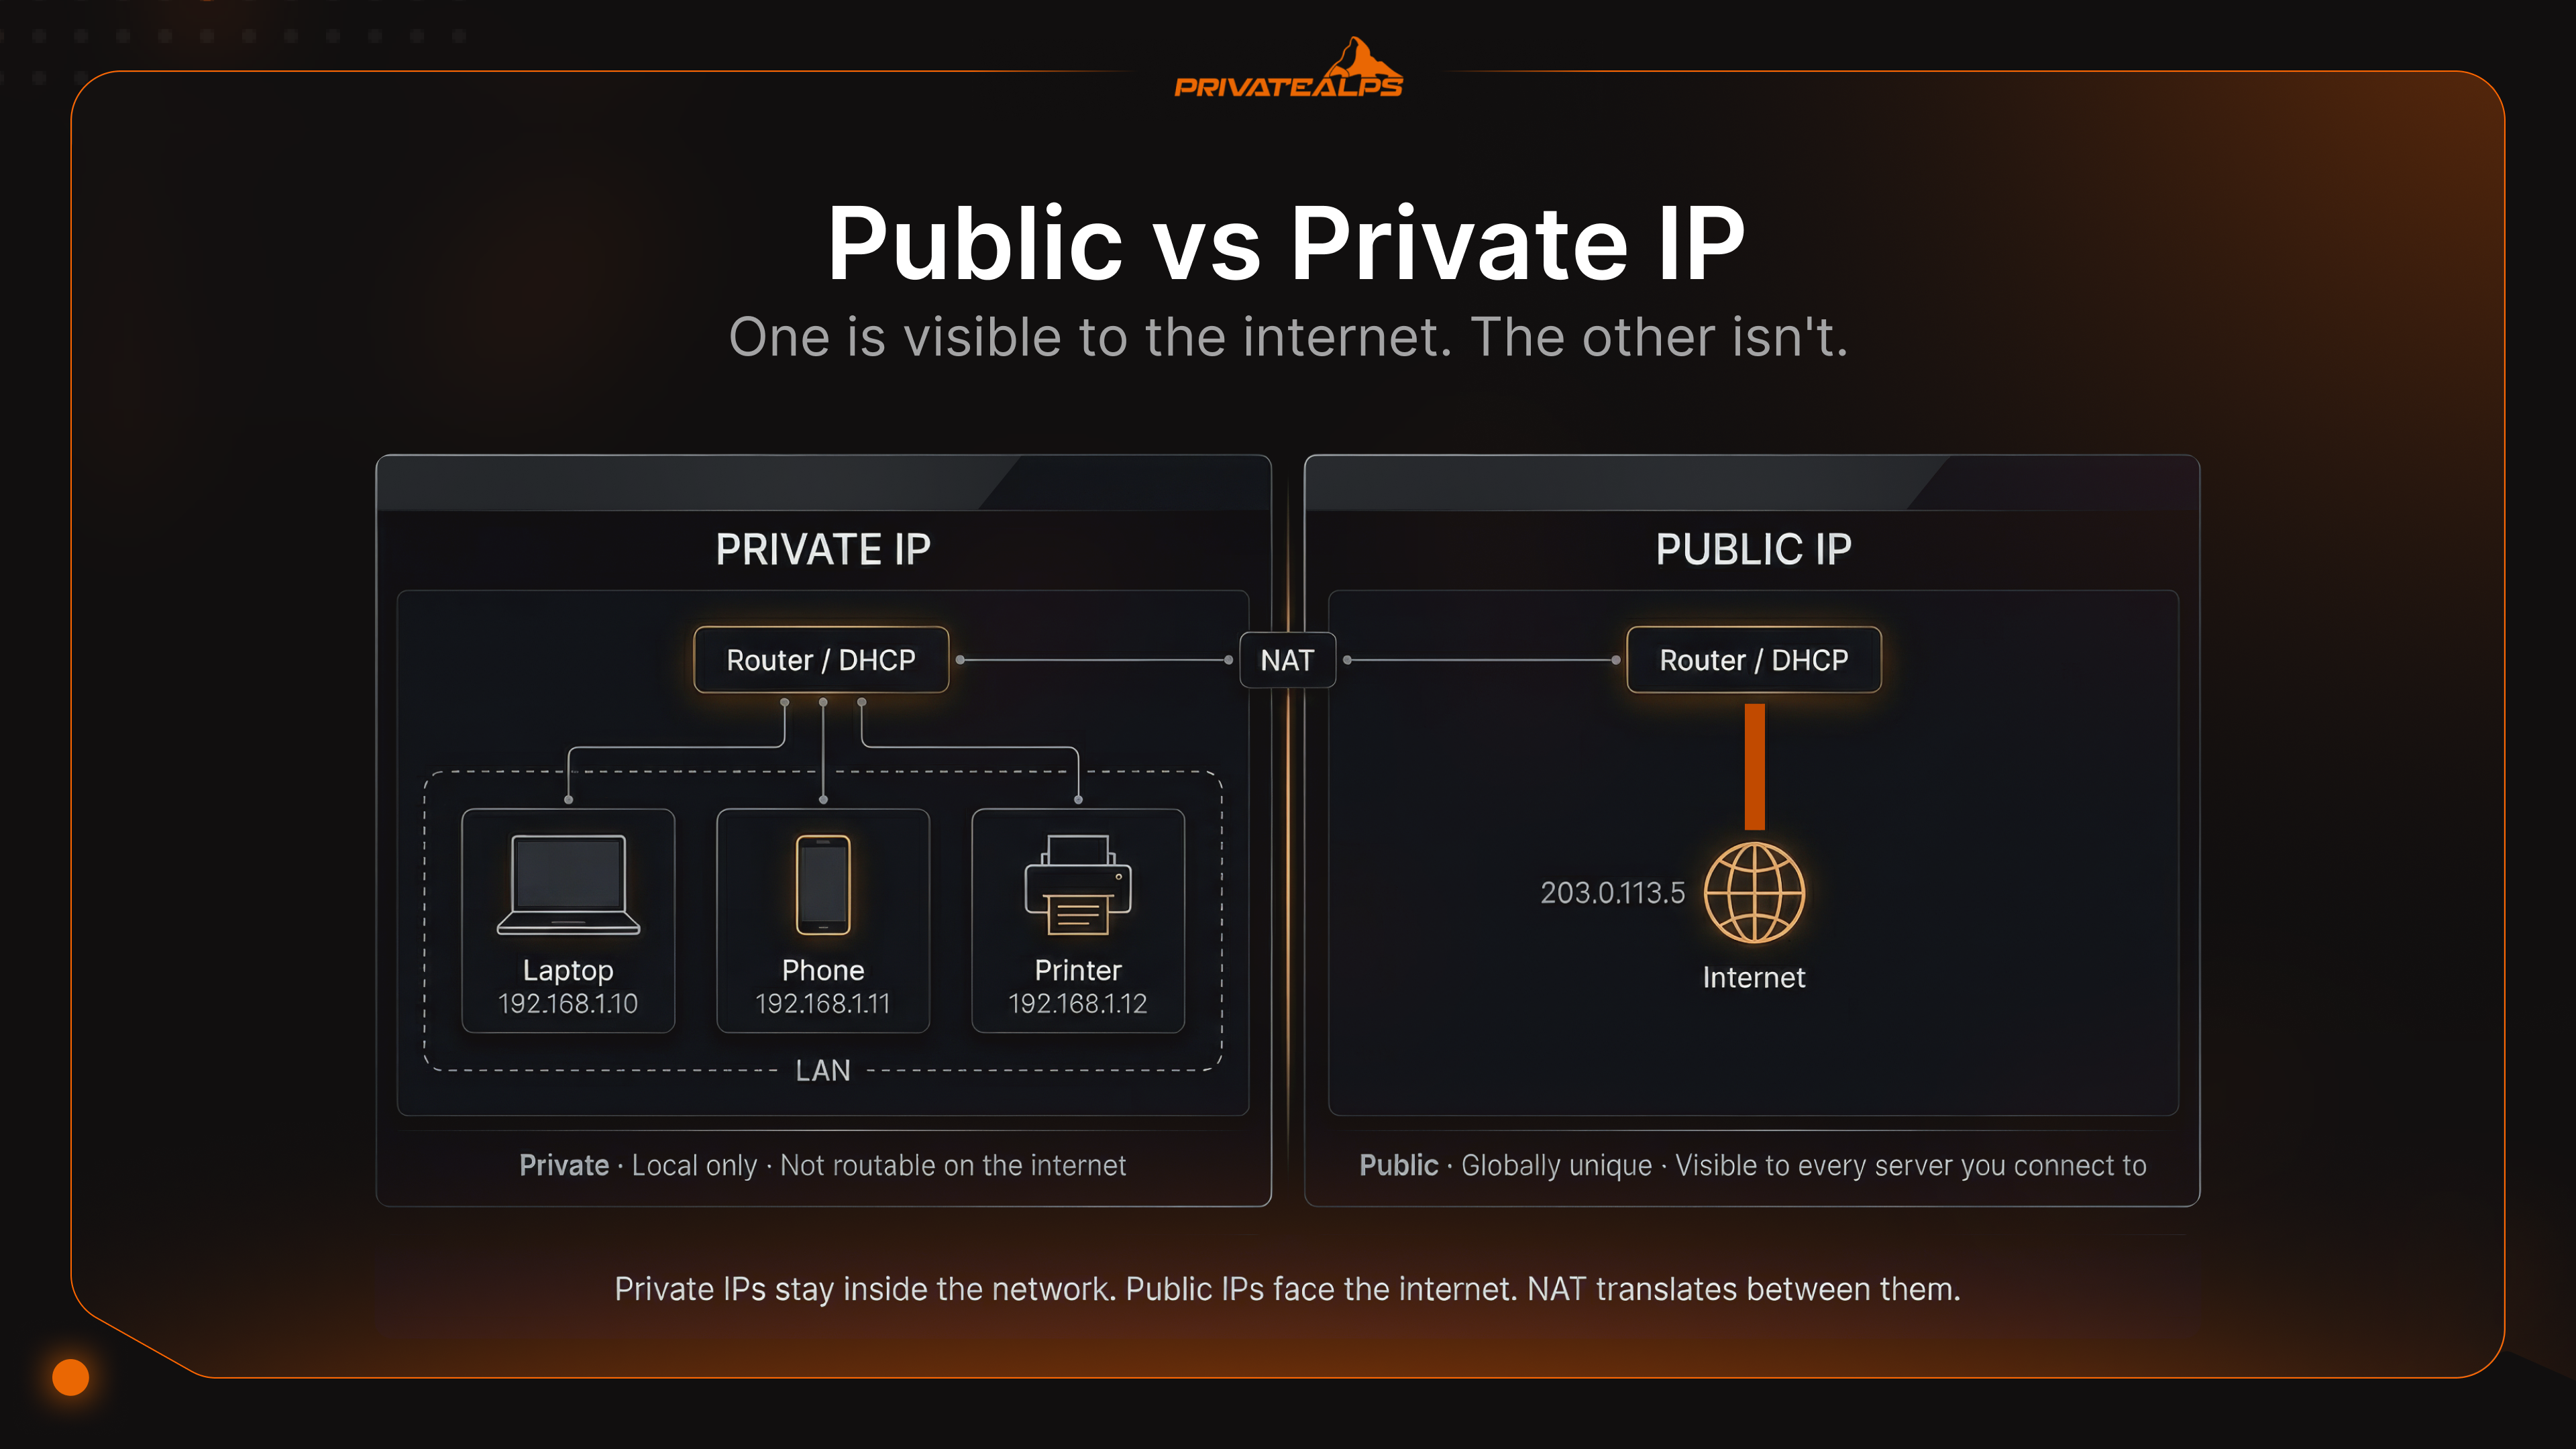
Uruchom ipconfig na dowolnym komputerze z Windows, a prawdopodobnie zobaczysz adres zaczynający się od 192.168. Potem sprawdź, jaki adres IP widzi Google. To zupełnie inna liczba. Jeden z nich jest prawdziwy, a drugi nie jest fałszywy, tylko po prostu lokalny. To właśnie to zamieszanie stanowi istotę tematu publicznego i prywatnego adresu IP. Żaden z tych odczytów nie jest błędny. Po prostu odpowiadają na różne pytania.
Różnica między publicznym a prywatnym adresem IP ma znaczenie, gdy chcesz zrobić coś więcej niż otworzyć kartę w przeglądarce. Serwer, który sam hostujesz? Reguła przekierowania portów? Punkt końcowy VPN? Jeśli nie rozumiesz, jaki typ adresu IP gdzie działa, będziesz szukać przyczyny problemu w konfiguracji, która nigdy nie miała szans zadziałać.
Podsumowanie AI
Prywatny adres IP to adres niemożliwy do routingu, przydzielany w obrębie sieci lokalnej, pochodzący z trzech zarezerwowanych zakresów określonych w RFC 1918. Publiczny adres IP to adres routowalny globalnie, przydzielany przez dostawcę usług internetowych (ISP) z bloków przydzielanych przez regionalne rejestry internetowe (RIR). Translacja adresów sieciowych (NAT), a konkretnie translacja adresów portów (PAT), łączy oba typy, odwzorowując wiele prywatnych adresów IP na jeden publiczny adres IP.
Trzy prywatne zakresy RFC 1918 to 10.0.0.0/8, 172.16.0.0/12 i 192.168.0.0/16. Zasadnicza różnica między publicznym a prywatnym adresem IP tkwi w routowalności: routery internetowe po prostu odrzucają ruch z prywatnych adresów IP. Gdy publiczny i prywatny adres IP muszą ze sobą współpracować, NAT dokonuje translacji na granicy sieci.
Najważniejsze fakty:
- Prywatne adresy IP mogą być ponownie używane w oddzielnych sieciach, a publiczne adresy IP są globalnie unikalne
- NAT (PAT) jest dominującym mechanizmem łączącym przestrzeń prywatnych i publicznych adresów
- IANA wyczerpała centralną pulę IPv4 3 lutego 2011 r., a regionalne rejestry działały dalej do 2019 r., zależnie od regionu
- CG-NAT przydziela prywatny adres IP na poziomie dostawcy usług, po cichu uniemożliwiając połączenia przychodzące
- IPv6 wprowadza globalne adresy unicast (GUA), które eliminują niedobór adresów, ale nie granice bezpieczeństwa
Czym jest prywatny adres IP?
Twój router przydziela prywatne adresy IP wszystkiemu, co znajduje się w sieci lokalnej: telefonom, laptopom, głośnikom inteligentnym i drukarce, której nikt nie rusza. Te adresy działają tylko lokalnie. Poza routerem nic nie znaczą, a szerszy internet nie wie o ich istnieniu i nawet gdyby wiedział, nie skierowałby do nich ruchu.
Dlaczego tak jest? Ponieważ IANA zarezerwowała określone zakresy na mocy RFC 1918 wyłącznie do użytku wewnętrznego. Każdy pakiet, który dotrze do publicznego routera z adresem źródłowym z jednego z tych zakresów, zostanie natychmiast odrzucony. Taka jest konstrukcja. Dzięki temu 192.168.1.x może jednocześnie istnieć w twoim mieszkaniu, w biurze w sąsiedniej kamienicy i w centrum danych we Frankfurcie, bez żadnych konfliktów.
Trzy zakresy RFC 1918:
- 10.0.0.0/8: 16 777 216 adresów; intensywnie wykorzystywany w dużych przedsiębiorstwach i centrach danych
- 172.16.0.0/12: 1 048 576 adresów; popularny w średnich sieciach, często domyślny dla pul adresów VPN
- 192.168.0.0/16: 65 536 adresów; ten, który niemal na pewno wybrał twój domowy router, nie pytając cię o zdanie
Urządzenia pobierają prywatne adresy automatycznie, a obsługuje to serwer DHCP routera. Proces składa się z czterech kroków: urządzenie wysyła broadcast Discover, serwer odpowiada ofertą (Offer), urządzenie potwierdza żądaniem (Request), a serwer zatwierdza przydział komunikatem Acknowledge. DORA. Całość trwa mniej niż sekundę.
Istnieje też piąty zakres, o którym prawie żaden poradnik nie wspomina, ale na który każdy administrator prędzej czy później trafi: APIPA, 169.254.0.0/16, zarejestrowany w IANA jako „Link Local” w rejestrze adresów specjalnego przeznaczenia i formalnie zdefiniowany w RFC 3927. Nikt nie konfiguruje APIPA ręcznie. Pojawia się wtedy, gdy komputer nie może połączyć się z serwerem DHCP: pula adresów się wyczerpała, serwer przestał działać albo ktoś wyciągnął kabel w najgorszym możliwym momencie. System operacyjny przełącza się wtedy na samodzielne przydzielanie adresu z tego zakresu. Jeśli na interfejsie widzisz 169.254.x.x, negocjacja DHCP się nie powiodła. Taki komputer nie ma działającej drogi do routera.
Czym jest publiczny adres IP?
Publiczny adres IP to twarz twojej sieci na zewnątrz. Przechodzi przez całą infrastrukturę routingu internetowego. Każdy węzeł na trasie od krawędzi sieci twojego dostawcy do serwera w innym kraju używa tego adresu, by odesłać do ciebie pakiety. Dostawca przydziela go twojemu routerowi, pobierając go z bloków przydzielonych przez regionalne rejestry internetowe: ARIN dla obu Ameryk, RIPE NCC dla Europy, Bliskiego Wschodu i Azji Centralnej, APNIC dla regionu Azji i Pacyfiku. Dwie sieci nie mogą jednocześnie posiadać tego samego adresu. Właśnie ta unikalność stanowi istotę mechanizmu.
Większość użytkowników domowych domyślnie dostaje dynamiczny adres IP. Dostawca pobiera go z puli wspólnej i po restarcie modemu może być inny. Dla zwykłego korzystania z internetu to wystarczy, ale jeśli chcesz uruchomić usługę, która musi być stale osiągalna, staje się to problemem. Statyczne adresy IP się nie zmieniają. Są przydzielane z góry, na stałe powiązane z twoim kontem i niezbędne, jeśli prowadzisz serwer pocztowy, punkt końcowy VPN albo zarządzasz wpisami rDNS.
Jest jeszcze scenariusz, który zaskakuje wielu osób: Carrier-Grade NAT (CG-NAT). Niektórzy dostawcy zamiast przydzielić ci prawdziwy publiczny adres IP, umieszczają cię za warstwą NAT na swojej infrastrukturze. Twój router otrzymuje adres z zakresu 100.64.0.0/10, czyli współdzieloną przestrzeń adresową według RFC 6598, która na poziomie dostawcy jest prywatna. Czym różni się to od zwykłego prywatnego adresu IP? Router uważa, że ma prawdziwe połączenie, reguły zapory wyglądają poprawnie, a konfiguracja przekierowania portów wydaje się w porządku. A jednak nic z tego nie działa. Ruch przychodzący nigdy nie przechodzi przez NAT dostawcy. Serwer VPN przestaje działać, usługa, którą hostujesz, również, podobnie jak zdalny pulpit. Jedynym wyjściem jest poproszenie dostawcy o dedykowany publiczny adres IP. U większości operatorów to płatna usługa dodatkowa.
Publiczny a prywatny adres IP: kluczowe różnice w skrócie
Całą różnicę między publicznym a prywatnym adresem IP można sprowadzić do jednego pytania: czy dowolne urządzenie w internecie może teraz wysłać do ciebie pakiet? Jeśli tak, mamy do czynienia z publicznym adresem IP. Jeśli odpowiedź brzmi „tylko po translacji przez NAT” albo „ten adres nie istnieje w internecie”, adres jest prywatny.
| Wymiar | Prywatny adres IP | Publiczny adres IP |
|---|---|---|
| Routowalność | Nie jest routowalny w publicznym internecie | Routowalny globalnie |
| Źródło przydziału | Serwer DHCP (router/lokalny serwer) | Dostawca usług, z bloków przydzielonych przez RIR |
| Zakres unikalności | Unikalny tylko w obrębie sieci lokalnej | Globalnie unikalny |
| Wymagany NAT | Tak: NAT tłumaczy na publiczny adres IP w celu dostępu do internetu | Nie: osiągalny bezpośrednio |
| Typowe zastosowanie | Urządzenia w LAN, drukarki, serwery wewnętrzne | Strony www, serwery pocztowe, punkty końcowe VPN |
| Identyfikowalność | Niewidoczny dla podmiotów zewnętrznych | Widoczni są dostawca, miasto/region i nazwa dostawcy |
| Koszt | Bezpłatny (przydzielany przez router) | Wliczony w abonament dostawcy; statyczny adres zwykle kosztuje dodatkowo |
| Przykładowy adres | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| Brak adresu | Urządzenie nie może komunikować się w LAN | LAN nie może połączyć się z internetem |
Jak NAT łączy prywatne i publiczne adresy IP
IPv4 nigdy nie miało wystarczająco dużo adresów, by każde urządzenie mogło mieć własny na całym świecie. Było ich około 4,3 miliarda. Na początku lat 80. XX wieku ta liczba wydawała się hojna, ale w ciągu kilkudziesięciu lat było jasne, że zabraknie ich. NAT, czyli translacja adresów sieciowych, to mechanizm, który te zasoby rozciągnął. Działa, łącząc prywatny i publiczny adres IP na routerze: wewnętrzne urządzenie wysyła ruch na zewnątrz, router przepisuje adres źródłowy na swój publiczny adres IP i zapamiętuje, który port wewnętrzny odpowiada któremu urządzeniu. Gdy nadchodzi odpowiedź, router odwraca cały proces.
Jak wygląda typowe połączenie wychodzące
Twój laptop, z adresem 192.168.1.10, wysyła pakiet do 93.184.216.34 (example.com). Port źródłowy: 51200. Pakiet trafia do routera. Router zastępuje 192.168.1.10:51200 adresem widocznym na zewnątrz: 203.0.113.5:41500. Zapisuje to odwzorowanie w tabeli translacji. Pakiet wychodzi i w oczach świata wygląda na pochodzący z adresu routera. example.com odpowiada na 203.0.113.5:41500. Router sprawdza port 41500, stwierdza, że odpowiada on 192.168.1.10:51200, przepisuje adres docelowy i pakiet trafia do twojego laptopa.
NAT stał się powszechny nie dlatego, że jest elegancki, lecz dlatego, że centralna pula IPv4 IANA wyczerpała się 3 lutego 2011 r. (IANA). Regionalne rejestry miały własne zapasy i działały dalej: APNIC wyczerpał swoje w kwietniu 2011 r., RIPE NCC we wrześniu 2012 r. (wtedy wprowadzono ostateczną politykę przydziału bloku /22), LACNIC w czerwcu 2014 r., ARIN we wrześniu 2015 r., AFRINIC rozpoczął racjonowanie w fazie 1 w kwietniu 2017 r., a RIPE NCC wykonał ostatni właściwy przydział w listopadzie 2019 r. Przez cały ten czas NAT utrzymywał działanie całego internetu IPv4.
Trzy warianty NAT, z czego jeden dominuje:
| Typ | Sposób działania | Gdzie działa |
|---|---|---|
| Statyczny NAT | Stałe parowanie jeden do jednego: jeden prywatny adres z jednym publicznym | Konfiguracje strefy DMZ, dedykowane serwery wystawione na zewnątrz |
| Dynamiczny NAT | Prywatne adresy pobierają z puli publicznych adresów | Przedsiębiorstwa z wieloma publicznymi adresami IP |
| PAT (translacja adresów portów) | Wiele prywatnych adresów współdzieli jeden publiczny adres IP, rozróżniany numerami portów | Domowe routery, urządzenia brzegowe przedsiębiorstw, infrastruktura CG-NAT |
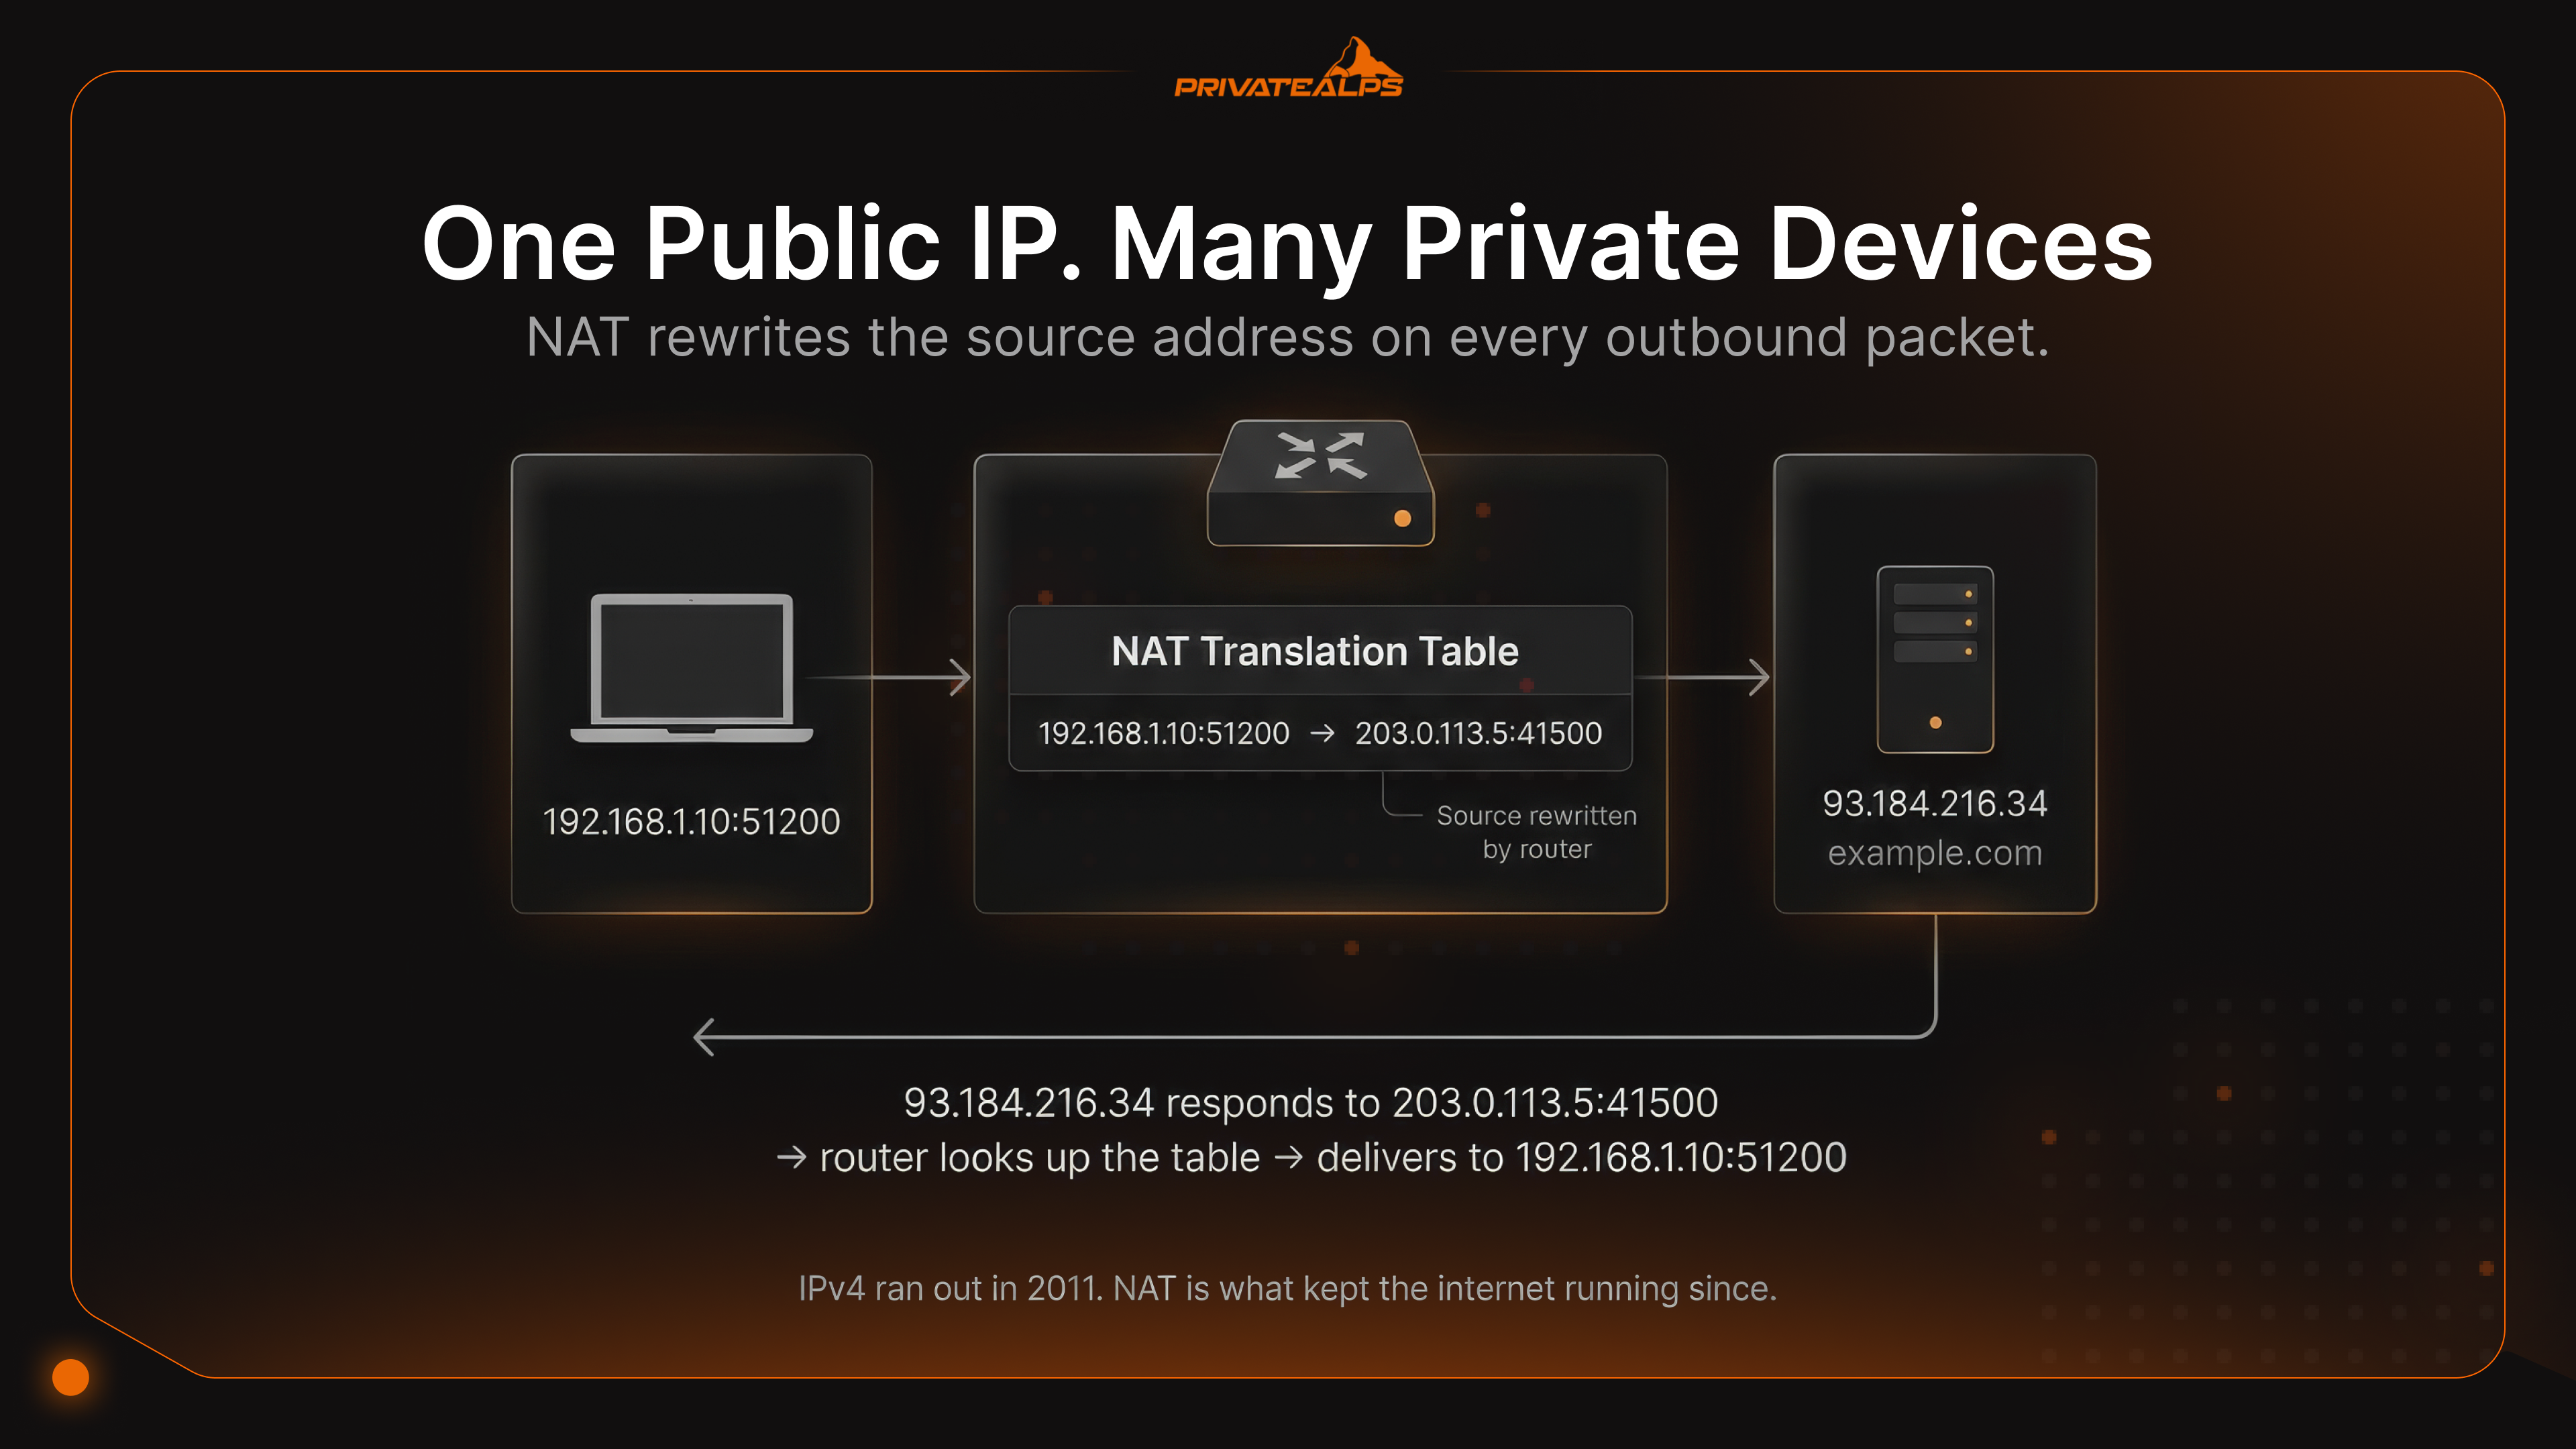
PAT, czasem nazywany przeciążeniem NAT (NAT overload), to rozwiązanie, z którego korzysta twój domowy router i większość urządzeń brzegowych w firmach. Jeden publiczny adres IP obsługuje dziesiątki tysięcy równoczesnych sesji, a każda z nich jest identyfikowana innym portem źródłowym. Działa to dobrze, ale są punkty zapalne. Aplikacje wymagające połączeń przychodzących (BitTorrent, połączenia oparte na SIP) zachowują się nieprzewidywalnie. Wszystko, co naprawdę musi wejść z zewnątrz, wymaga jawnej reguły przekierowania. Analiza logów też się komplikuje, gdy dziesiątki hostów wyglądają z zewnątrz tak samo.
Jeden konkretny problem pojawia się bardzo często, a prawie nigdy nie występuje w dokumentacji: NAT hairpinning, czyli pętla NAT (NAT loopback). Masz serwer w sieci LAN pod adresem 192.168.1.20. Próbujesz połączyć się z niego z innego urządzenia w tej samej sieci, używając publicznego adresu IP 203.0.113.5. W wielu routerach konsumenckich nic się nie dzieje: połączenie po cichu zostaje odrzucone. Z zewnątrz usługa jest w pełni dostępna, po prostu nie da się jej osiągnąć pod publicznym adresem od wewnątrz.
Rozwiązania: adresuj serwer przez jego lokalny adres IP od wewnątrz, skonfiguruj split-horizon DNS, tak aby zapytania wewnętrzne zwracały adres prywatny, lub wymień router na model, który poprawnie obsługuje pętlę NAT.
Zakresy prywatnych adresów IP: materiał referencyjny RFC 1918
Większość dokumentacji ogranicza się do trzech bloków RFC 1918. W praktyce sieciowej dochodzą jeszcze dwa, z którymi zetknie się każdy inżynier pracujący z CG-NAT lub diagnozujący uszkodzoną konfigurację DHCP. Co warto wiedzieć z góry: RFC 1918 określa trzy standardowe bloki prywatne. RFC 6598 dodał czwarty, przeznaczony do NAT na poziomie dostawcy. Piąty, APIPA, jest rezerwą systemu operacyjnego, a nie adresem przydzielanym celowo. Wszystkie pięć zakresów jest oznaczonych jako nieosiągalne globalnie w rejestrze IANA Special-Purpose Address Registry.
| Zakres | CIDR | Liczba adresów | Typowe zastosowanie |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 16 777 216 | Duże sieci przedsiębiorstw, centra danych |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 1 048 576 | Średnie sieci, pule adresów VPN |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65 536 | Domowe routery, małe biura (domyślny) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 4 194 304 | CG-NAT (NAT na poziomie dostawcy, współdzielona przestrzeń RFC 6598) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65 536 | APIPA / link-local (rezerwa przy awarii DHCP) |
Bezpieczeństwo: prywatny a publiczny adres IP
Kwestia bezpieczeństwa prywatnego i publicznego adresu IP nie sprowadza się do prostego rankingu. Stwierdzenie „prywatny oznacza bezpieczniejszy” jest po części prawdziwe, ale w większości mylące. Dokładniej: prywatne adresy IP ograniczają powierzchnię ataku z zewnątrz, nie chronią jednak przed zagrożeniami, które już znajdują się wewnątrz sieci.
Przed czym chronią prywatne adresy IP? Internet nie może bezpośrednio połączyć się z hostem o adresie 192.168.x.x ani 10.x.x.x. Ruch skanerów, próby ataków typu password spray i zestawy exploitów sondujące otwarte porty nie docierają do urządzeń za NAT. To realna korzyść, ale nie stanowi ona architektury bezpieczeństwa. Wiadomość phishingowa, pendrive USB czy zainfekowany laptop w tej samej sieci Wi-Fi mogą wprowadzić atakującego za zewnętrzny perymetr, a wtedy prywatne adresy nie stawiają żadnego oporu przed przemieszczaniem się między maszynami. Shodan nie widzi twoich hostów wewnętrznych, ale operator ransomware, który już ma przyczółek w sieci, widzi. To VLAN-y i wewnętrzne reguły zapory sieciowej faktycznie segmentują sieć, a nie zakres adresów IP.
Co eksponuje publiczny adres IP? Serwer z publicznym adresem IP jest widoczny dla całego internetu niemal natychmiast. Shodan indeksuje nowo przydzielone adresy w ciągu kilku minut. Otwarty SSH na porcie 22 oznacza, że w ciągu kilku godzin pojawią się zautomatyzowane próby logowania. Pozostawiony dostępny RDP to znany wektor dostarczania ransomware.
Każdy interfejs administracyjny wystawiony bezpośrednio do internetu wymaga zapory sieciowej ograniczającej dostęp, limitowania prób uwierzytelnienia oraz TLS tam, gdzie przesyłane są dane logowania. Wszystko, co jest publiczne w konfiguracji wielowarstwowej, powinno trafić do strefy DMZ, odizolowanej od baz danych zaplecza i usług wewnętrznych, tak aby przejęcie frontendu nie dawało dostępu do reszty infrastruktury.
Rozróżnienie na adresy współdzielone i dedykowane w hostingu. Jeśli uruchamiasz usługi przyjmujące połączenia przychodzące, pytanie nie brzmi wyłącznie „publiczny czy prywatny”, lecz „dedykowany czy współdzielony”. Dedykowany publiczny adres IP, którego faktycznie jesteś właścicielem, oznacza, że przekierowanie portów działa od początku do końca, rDNS konfigurujesz samodzielnie, a reputacją IP zarządzasz ty. Przy CG-NAT infrastruktura dostawcy internetu pochłania ruch przychodzący, zanim dotrze do routera, więc reguły przekierowania, konfiguracja zapory i otwarte porty tracą znaczenie. W przypadku serwerów pocztowych SPF i DMARC uwierzytelniają się względem adresu IP nadawcy. Współdzielony adres, na którym inny najemca rozsyła spam, nie tylko spowalnia dostarczanie wiadomości, ale może też na stałe kierować twoją legalną pocztę do folderu ze spamem.
Kiedy używać publicznego, a kiedy prywatnego adresu IP
Wybór właściwego typu adresu nie jest skomplikowany, jeśli postawisz pytanie we właściwy sposób. Nie chodzi o to, który typ jest „lepszy”. Chodzi o to, kto musi zainicjować kontakt z daną usługą.
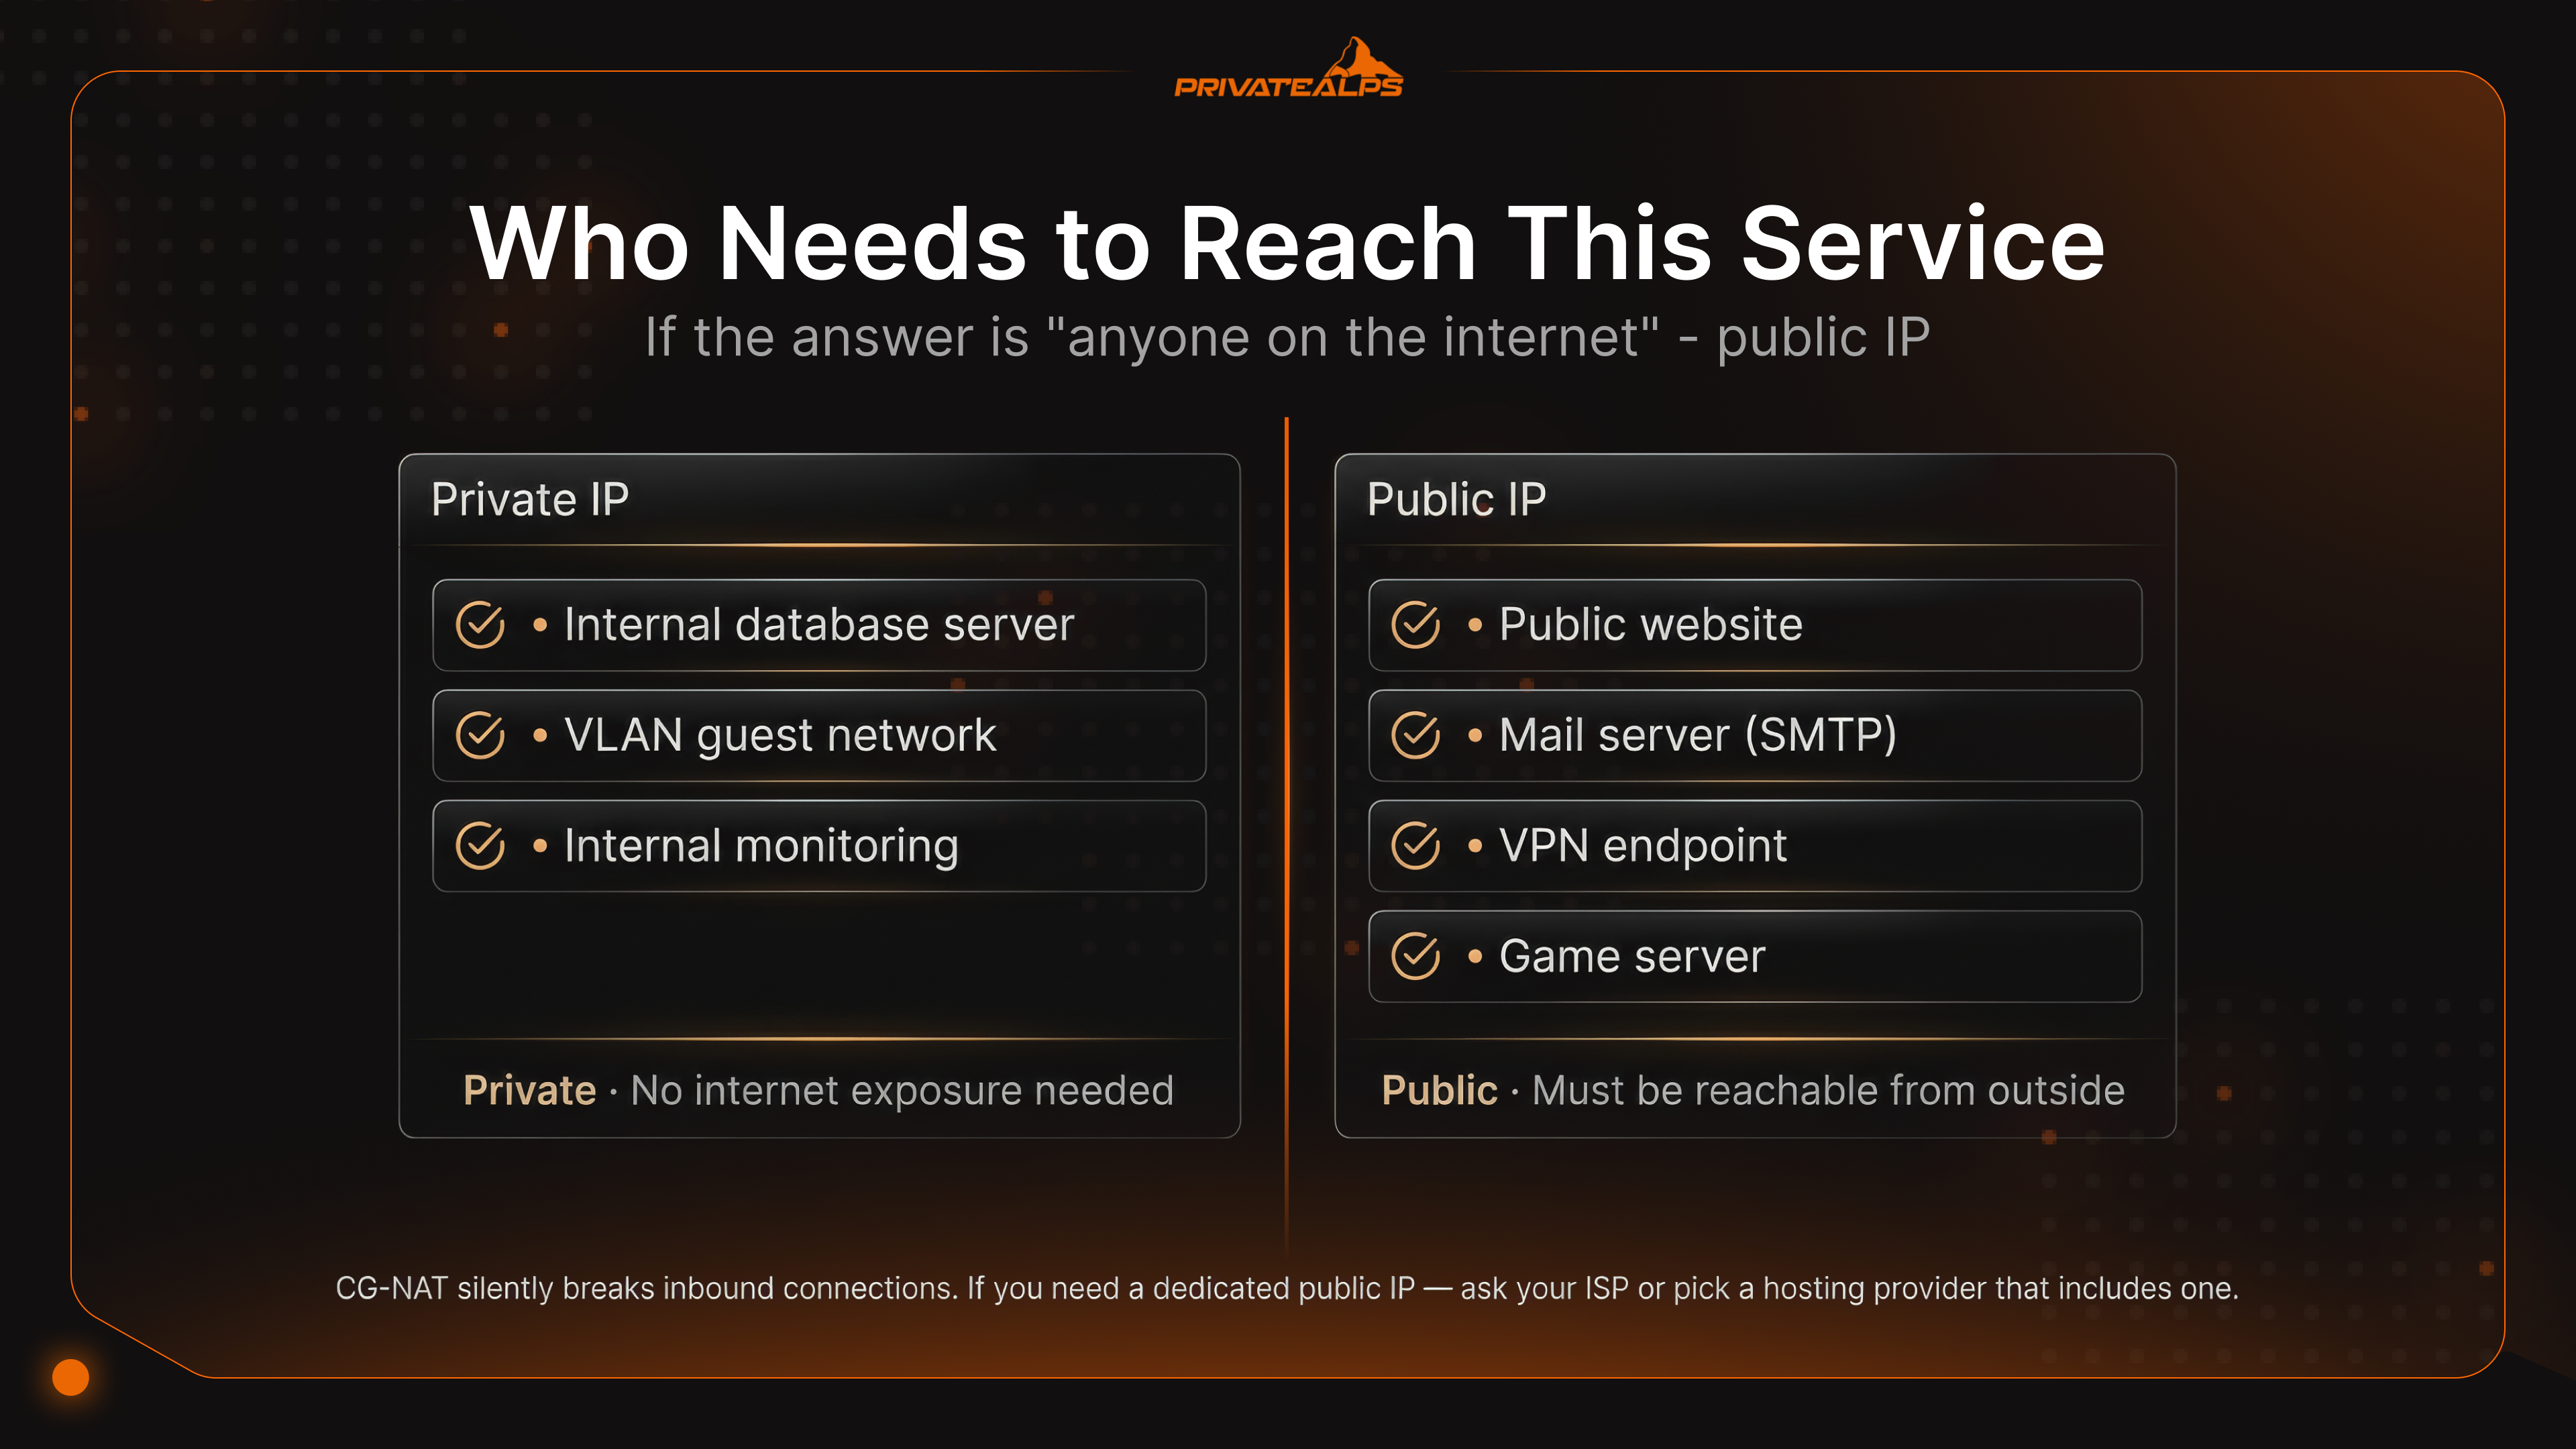
Jeśli odpowiedź brzmi „tylko inne urządzenia w tej samej sieci lokalnej”, wybierz prywatny adres IP i na tym poprzestań. Jeśli jakikolwiek system zewnętrzny musi się z nią połączyć bez wcześniejszego żądania, na przykład przeglądarka odwiedzająca twoją stronę, klient łączący się z twoim VPN albo zdalny użytkownik uzyskujący dostęp do NAS-a, publiczny adres IP musi znajdować się w tej ścieżce.
Reguła decyzyjna: każde połączenie przychodzące spoza sieci lokalnej wymaga publicznego adresu IP, czy to bezpośrednio na serwerze, czy za pośrednictwem warstwy przekierowania lub proxy. Ruch wyłącznie w LAN-ie powinien korzystać z prywatnego adresu, co jest jednocześnie bezpieczniejszym rozwiązaniem.
| Przypadek użycia | Wymagany typ adresu IP | Dlaczego |
|---|---|---|
| Strona internetowa / aplikacja webowa | Publiczny adres IP | Musi być osiągalna dla klientów zewnętrznych |
| Serwer pocztowy (przychodzący SMTP) | Dedykowany publiczny adres IP | Reputacja IP wpływa na dostarczalność; CG-NAT blokuje port 25 |
| Serwer VPN (WireGuard, OpenVPN) | Publiczny adres IP na końcówce VPN | Klienci łączą się spoza sieci |
| Tunel VPN między biurami | Wewnętrznie prywatne adresy IP, publiczny adres na końcu tunelu | Publiczny adres potrzebny tylko na końcówce |
| Wewnętrzny serwer bazy danych | Prywatny adres IP | Nigdy nie powinien być osiągalny z internetu |
| Sieć gości z separacją VLAN | Prywatny adres IP (osobna podsieć) | Izoluje gości od firmowej sieci LAN |
| Domowy NAS ze zdalnym dostępem | Prywatny adres IP + przekierowanie portów lub reverse proxy | Wewnętrznie prywatny, zewnętrznie dostępny przez publiczny adres IP |
| Serwer gier | Preferowany dedykowany publiczny adres IP | CG-NAT psuje przekierowanie portów UDP dla większości protokołów gier |
| Wewnętrzny monitoring / logowanie | Prywatny adres IP | Brak potrzeby ekspozycji zewnętrznej |
Warto zwrócić uwagę na model hybrydowy, którego używa większość samodzielnie hostowanych systemów: serwer dostaje prywatny adres IP, a z przodu stoi reverse proxy z publicznym adresem IP, które obsługuje TLS i przekazuje żądania do wnętrza.
Nginx, Caddy i Traefik działają właśnie w ten sposób. Serwer zaplecza nigdy nie otrzymuje połączenia bezpośrednio z internetu, tylko od proxy w tej samej sieci lokalnej. Z punktu widzenia bezpieczeństwa to czystsze rozwiązanie, a dodatkowo pozwala uruchomić wiele usług na jednym publicznym adresie IP bez konfliktów.
IPv6 a przyszłość publicznego i prywatnego adresowania
IPv6 zmienia sytuację z publicznymi i prywatnymi adresami IP na fundamentalnym poziomie. Nie czyni przy tym tego rozróżnienia bezcelowym, lecz usuwa powód, dla którego w ogóle istniało. Adresy IPv4 się wyczerpały, IPv6 nie. To zmienia rachunek.
GUA a ULA. IPv6 używa globalnych adresów unicast (2000::/3) w miejscu, gdzie IPv4 korzystałby z publicznych adresów IP. Są one routowalne wszędzie i przydzielane przez RIR-y oraz dostawców internetu. Unikalne adresy lokalne (fc00::/7) pełnią rolę znaną z RFC 1918: są celowo nieroutowalne i przeznaczone do użytku wyłącznie wewnętrznego. Ponieważ każde urządzenie w sieci IPv6 może otrzymać GUA bezpośrednio z prefiksu dostawcy, nie ma technicznego powodu do stosowania NAT. Nie trzeba tłumaczyć jednego adresu na inny, skoro adresów wystarcza dla wszystkich. ULA utrzymuje się z innego powodu: czasem chcesz, aby usługa pozostała wewnętrzna na mocy jawnej polityki, a nie dlatego, że NAT akurat ją blokuje. Przypisanie usługi wewnętrznej do ULA i pisanie reguł zapory wokół tego adresu jest czystsze niż liczenie na to, że konfiguracja zapory dla GUA nigdy nie będzie miała luki.
Stan wdrożenia. Statystyki IPv6 Google pokazują, że na początku 2025 roku około 43% użytkowników Google łączyło się przez IPv6. Francja przekracza 86%, Indie i Niemcy mają ponad 70%, a w USA wskaźnik wynosi około 47–50% (Wikipedia, IPv6 deployment). Normą jest tryb dual-stack: urządzenia działają równolegle na IPv4 i IPv6, a o tym, który protokół zostanie użyty w danym połączeniu, decyduje Happy Eyeballs (RFC 8305).
Problem prywatności, który rozwiązuje RFC 4941. IPv6 wprowadził coś, z czym użytkownicy IPv4/NAT nigdy się nie mierzyli: skoro każde urządzenie ma globalnie routowalny adres, pierwotna metoda SLAAC osadzała adres MAC urządzenia bezpośrednio w adresie IP. Taki adres stawał się trwałym identyfikatorem powiązanym ze sprzętem, dzięki któremu to samo urządzenie dało się śledzić w różnych sieciach i między sesjami. RFC 4941 (Privacy Extensions for Stateless Address Autoconfiguration in IPv6) rozwiązuje ten problem, generując losowe identyfikatory interfejsu, które okresowo się zmieniają, i zrywając powiązanie między adresem a fizycznym urządzeniem. W IPv4/NAT nie było to problemem, ponieważ cały ruch wyglądał tak, jakby pochodził z jednego publicznego adresu routera, niezależnie od tego, które urządzenie go wysłało. IPv6 umożliwił śledzenie poszczególnych urządzeń, a RFC 4941 był odpowiedzią na to zagrożenie.
Jak sprawdzić swój publiczny i prywatny adres IP
To dwa osobne sprawdzenia, ponieważ dotyczą dwóch różnych rzeczy. Twój publiczny adres IP pochodzi od dostawcy internetu i jest przypisany do routera. Prywatny adres IP przydziela router i jest przypisany do twojego urządzenia. Strona internetowa widzi pierwszy z nich, nigdy drugiego.
Metody sprawdzenia:
- Publiczny adres IP (terminal): wpisz curl ifconfig.me lub curl api.ipify.org. Oba polecenia zwrócą publiczny adres IP twojego routera.
- Publiczny adres IP (przeglądarka): ifconfig.me lub ipinfo.io. Pokazują też nazwę dostawcy internetu i orientacyjną lokalizację.
- Prywatny adres IP (Windows): w Wierszu polecenia wpisz ipconfig i znajdź pozycję „Adres IPv4” w aktywnym adapterze.
- Prywatny adres IP (macOS): w Terminalu wpisz ifconfig | grep "inet " albo wejdź w Ustawienia systemowe → Sieć → połączenie → Szczegóły.
- Prywatny adres IP (Linux): wpisz ip addr show lub hostname -I.
- Prywatny adres IP (panel routera): zaloguj się pod adresem 192.168.0.1 lub 192.168.1.1. Tabela dzierżaw DHCP wyświetla wszystkie urządzenia i przypisane im adresy.
- Prywatny adres IP (telefon): Ustawienia → Wi-Fi → dotknij nazwy połączonej sieci. Adres IP pojawi się na ekranie szczegółów.
Co strona faktycznie wie o twoim IP? Nazwę dostawcy internetu, przybliżoną lokalizację (miasto lub region, w którym zarejestrowana jest infrastruktura dostawcy, często z błędem 50–100 km) oraz numer ASN. Tyle znajduje się w publicznych bazach danych. Twojego adresu domowego ani tożsamości nie ujawniają te dane. Do nich potrzebny jest wniosek prawny skierowany bezpośrednio do dostawcy. Jeśli połączysz się przez VPN, strona zobaczy IP i lokalizację serwera VPN. Twój prywatny adres IP nigdy nie wychodzi poza router.
Jak zmienić swój publiczny lub prywatny adres IP
Publiczny adres IP należy do dostawcy internetu. Nie zmienisz go w menu ustawień. Można natomiast zmienić to, jaki adres IP widzi internet, gdy ruch opuszcza twoje urządzenie, albo poprosić dostawcę o inne przydzielenie.
Jak zmienić publiczny adres IP, co działa:
- VPN: ruch wychodzi z adresu IP serwera VPN, a nie z twojego. To najszybsza opcja i działa globalnie.
- Proxy: działa na ruch konkretnych aplikacji, a nie na cały ruch urządzenia. To rozwiązanie lżejsze.
- Tor: ruch przechodzi przez kilka przekaźników, a adres węzła wyjściowego jest tym, który widzi cel. Jest wolniejszy, ale trudniej go prześledzić.
- Restart modemu: przy dynamicznym IP zerwanie połączenia może spowodować, że dostawca przy ponownym połączeniu przydzieli inną dzierżawę. Nie jest to niezawodne, bo niektórzy dostawcy za każdym razem przydzielają ten sam adres.
- Wniosek o statyczny IP: jeśli potrzebujesz adresu, który się nie zmienia, skontaktuj się z dostawcą. U większości operatorów to usługa płatna, ale jest to jedyne trwałe rozwiązanie dla hostingu.
Jak zmienić prywatny adres IP, w zależności od systemu:
- Windows: w podniesionym Wierszu polecenia wpisz ipconfig /release, a następnie ipconfig /renew
- macOS: Ustawienia systemowe → Sieć → wybierz adapter → Szczegóły → zakładka TCP/IP → Odnów dzierżawę DHCP
- Linux: sudo dhclient -r && sudo dhclient
- Panel routera: zaloguj się pod adresem 192.168.0.1 lub 192.168.1.1, znajdź ustawienia rezerwacji DHCP lub statycznej dzierżawy i przypisz konkretny adres do adresu MAC urządzenia. Od tej pory urządzenie zawsze dostanie ten sam IP.
Podsumowanie
Prywatne adresy IP należą do sieci lokalnej. Pochodzą z bloków RFC 1918, są przydzielane przez DHCP i są niewidoczne dla internetu. Te same zakresy działają równolegle w milionach odrębnych sieci, nie zakłócając się nawzajem. Publiczne adresy IP należą do internetu. Są przydzielane przez RIR-y, wydawane przez dostawców internetu i globalnie unikalne. Każda sieć ma jeden taki adres, który cały internet może znaleźć. NAT, działający w routerze jako PAT w zdecydowanej większości przypadków, odpowiada za tłumaczenie między nimi. IPv6 usuwa niedobór adresów, który sprawił, że NAT był potrzebny. GUA daje każdemu urządzeniu własny, globalnie osiągalny adres, ale ULA i zapory nadal wyznaczają granice, które mają znaczenie dla bezpieczeństwa. Dual-stack to sposób, w jaki większość sieci faktycznie działa obecnie, i jeszcze przez jakiś czas tak pozostanie.
Gotowy na publiczny adres IP z pełną kontrolą ruchu przychodzącego? CG-NAT, współdzielone adresy IP i przekierowanie portów, które gdzieś po drodze znika, nie rozwiążą się same. Znikną dopiero wtedy, gdy będziesz mieć dedykowany publiczny adres IP, nad którym faktycznie masz kontrolę.
Plany VPS i serwerów dedykowanych PrivateAlps domyślnie zawierają dedykowany publiczny adres IP. Infrastruktura w Szwajcarii, brak CG-NAT w łańcuchu połączeń, pełne przekierowanie portów i rDNS, który konfigurujesz samodzielnie. Adres IP jest twój, ścieżka ruchu przychodzącego jest przejrzysta, a nic między tobą a internetem nie pochłania po cichu twojego ruchu.
FAQ
Jaka jest różnica między publicznym a prywatnym adresem IP?
Prywatny adres jest lokalny. Router przydziela go każdemu urządzeniu w sieci. Działa dobrze przy komunikacji wewnętrznej, a internet nie ma sposobu, by się do niego odwołać. Pakiety przeznaczone dla 192.168.x.x są odrzucane przez routery, zanim w ogóle mogłyby dotrzeć. Publiczny adres jest zewnętrzny. Przydziela go router dostawca internetu i to właśnie pod tym adresem reszta internetu wysyła ruch z powrotem do ciebie. NAT łączy oba typy: urządzenia z prywatnymi adresami wysyłają ruch przez publiczny adres IP, a router rozdziela odpowiedzi do właściwych urządzeń na podstawie numerów portów.
Jak przydzielane są prywatne i publiczne adresy IP?
Prywatne adresy pochodzą z serwera DHCP działającego w twoim routerze. Proces wygląda tak: urządzenie rozgłasza wiadomość Discover, router odpowiada Offer, urządzenie wysyła Request, potwierdzając, którą ofertę wybiera, a router odsyła Acknowledge, zatwierdzając adres. To właśnie DORA. Całość trwa mniej niż sekundę. Publiczne adresy przydziela dostawca internetu (ISP). Na koncie dynamicznym są wydzierżawiane z puli i mogą się zmienić. Na koncie statycznym adres jest przypisany z góry i pozostaje stały. Ręczne ustawienie statycznego publicznego adresu IP na urządzeniu zadziała tylko wtedy, gdy dostawca wcześniej zarezerwował ten adres dla twojego konta.
Czy dwa urządzenia mogą mieć ten sam prywatny adres IP?
W oddzielnych sieciach – i to dokładnie po to zaprojektowano RFC 1918. Twoja domowa sieć i firma, w której pracujesz, mogą obie używać adresu 192.168.1.50 bez żadnych kolizji, ponieważ te adresy nigdy nie wchodzą ze sobą w interakcję poza swoimi lokalnymi sieciami. W tej samej sieci duplikat powoduje jednak konflikty w tabeli ARP. Oba urządzenia tracą stabilne połączenie, sesje nieoczekiwanie się zrywają, a ustalenie, które urządzenie jest duplikatem, zajmuje więcej czasu, niż powinno.
Czy prywatny adres IP jest bezpieczniejszy niż publiczny adres IP?
Nie sam z siebie. Prywatny adres IP oznacza, że nikt w internecie nie może bezpośrednio zapukać do twoich drzwi, ponieważ warstwa NAT pochłania cały nieproszony ruch, zanim dotrze do sieci lokalnej. To ma znaczenie. Jest to jednak tylko jedna warstwa, a nie pełna ochrona. Napastnik, który już jest w środku, na przykład przez malware, skradzione poświadczenia, dostęp fizyczny lub nieautoryzowane urządzenie w sieci, może swobodnie przemieszczać się między maszynami z prywatnymi adresami IP. Prawdziwa segmentacja wymaga sieci VLAN, reguł zapory sieciowej dla każdej podsieci oraz kontroli dostępu, które nie zakładają, że ruch wewnętrzny jest bezpieczny tylko dlatego, że nie pochodzi z zewnątrz.
Czy mogę hostować stronę internetową na prywatnym adresie IP?
Lokalnie tak, z internetu nie. Publiczny internet nie ma trasy do adresów 192.168.x.x, więc odwiedzający próbujący połączyć się z serwerem o prywatnym adresie spoza sieci lokalnej po prostu nie dotrze do celu. Do wszystkiego, co ma być dostępne z zewnątrz, potrzebny jest publiczny adres IP na ścieżce. Najprostszym rozwiązaniem jest reguła przekierowania portów (port forwarding) w routerze, która kieruje publiczny port na prywatny adres IP i port serwera. Czystszym rozwiązaniem jest odwrotne proxy (reverse proxy), na przykład Nginx lub Traefik, które działa na krawędzi sieci z publicznym adresem IP, obsługuje TLS i przekazuje żądania do wnętrza. Serwer zaplecza nigdy nie musi być bezpośrednio wystawiony do internetu.
Czym jest CG-NAT i jak wpływa na mnie?
CG-NAT to warstwa NAT, którą dostawca internetu uruchamia na własnej infrastrukturze, zanim ruch dotrze do twojego domowego routera. Router dostaje adres z zakresu 100.64.0.0/10 (przestrzeń współdzielona wg RFC 6598) zamiast prawdziwego publicznego adresu IP. Wszystko wygląda normalnie, dopóki nie spróbujesz czegoś, co wymaga połączeń przychodzących. Reguły przekierowania portów w routerze działają na ruchu, który dotarł do routera, a NAT na poziomie dostawcy przechwytuje ruch przychodzący wcześniej. Efekt: usługi self-hosted, serwery VPN, zdalny pulpit i serwery gier przestają działać w sposób, którego nie jest łatwo zdiagnozować. Rozwiązaniem jest kontakt z dostawcą i prośba o dedykowany publiczny adres IP. Większość dostawców oferuje to jako płatny dodatek.
Jakie informacje można uzyskać z twojego adresu IP?
Nazwę dostawcy internetu, numer systemu autonomicznego (ASN) oraz region geograficzny, zwykle miasto lub region, w którym dostawca ma zarejestrowaną infrastrukturę. Ten region może być oddalony o 50–100 km od twojej rzeczywistej lokalizacji. Tyle zawierają publiczne bazy geolokalizacji IP. Adres domowy, imię i nazwisko czy dokładną lokalizację można uzyskać dopiero w drodze formalnego wniosku prawnego skierowanego do dostawcy. VPN lub proxy zastępuje widoczny adres IP adresem serwera, więc odbiorcy widzą lokalizację tego serwera, a nie twoją.
Jak sprawdzić swój publiczny adres IP?
W przeglądarce: ifconfig.me lub ipinfo.io. W terminalu: curl ifconfig.me. Wynikiem jest bieżący publiczny adres IP twojego routera, a nie prywatny adres urządzenia, z którego sprawdzasz. Jeśli jesteś połączony przez VPN, wynikiem będzie publiczny adres IP serwera VPN, a nie ten, który przydzielił twój dostawca.
Czy IPv6 eliminuje potrzebę prywatnych adresów IP?
Eliminuje potrzebę NAT. Adresowanie 128-bitowe zapewnia wystarczająco publicznych adresów dla każdego urządzenia, więc obejście przestaje być konieczne. Unikalne adresy lokalne (ULA, fc00::/7) nadal istnieją do celowego użytku wyłącznie wewnętrznego, niezależnie od problemu z pulą adresów. Granica bezpieczeństwa nie znika jednak wraz z NAT. Sieci IPv6 nadal potrzebują zapory stanowej na obwodzie, która obsłuży nieproszone połączenia przychodzące. NAT blokował je jako efekt uboczny, a nie jako celowy mechanizm bezpieczeństwa. Jeśli go usuniesz, potrzebujesz czegoś, co zrobi to świadomie.
