


VPN a proxy: jaka jest różnica?
Rzadko kto porównuje te dwa rozwiązania dla przyjemności. Zwykle trafia się na ten temat, bo coś wywołało pytanie: serwis streamingowy zablokował dostęp, znajomy wspomniał o „proxy” bez wyjaśnienia, o co chodzi, albo w pracy wszyscy musieli zainstalować klienta VPN, a nikt nie powiedział, po co. Zapytanie „VPN a proxy, co to jest” wpisuje się w Google setki tysięcy razy miesięcznie. Wersja „proxy czy VPN” jest prawie równie popularna. To to samo pytanie, tylko w innej kolejności słów.
W sposobie, w jaki pisze się o tym temacie, jest też pewien niezręczny problem. Wiele artykułów traktuje oba rozwiązania jak zamienne narzędzia w różnych przedziałach cenowych. Tak nie jest. Działają na różnych warstwach sieci i rozwiązują różne problemy. Jeśli potraktuje się je jak to samo, można płacić co miesiąc za „prywatność”, która w rzeczywistości nie istnieje.
Rynek jest ogromny, co po części sprawiło, że marketing się pogmatwał. Globalny rynek VPN osiągnął wartość 88,96 mld USD w 2025 roku i ma według prognoz wzrosnąć do 534,22 mld USD do 2034 roku (źródło danych). Pracę zdalną wyniosła go wysoko, a resztę zrobiła presja związana z inwigilacją. Serwery proxy natomiast po cichu obsługują narzędzia SEO, scrapery i korporacyjne zapory sieciowe. Inna grupa odbiorców, mniej reklam.
Ten przewodnik omawia więc zagadnienia tak, jak zrobiłby to inżynier sieciowy, a nie strona afiliacyjna. Warstwy modelu OSI. Co jest szyfrowane, a co nie. Jak działa wykrywanie. Czego każde z tych narzędzi nie naprawi, bez względu na cenę.
Krótkie podsumowanie
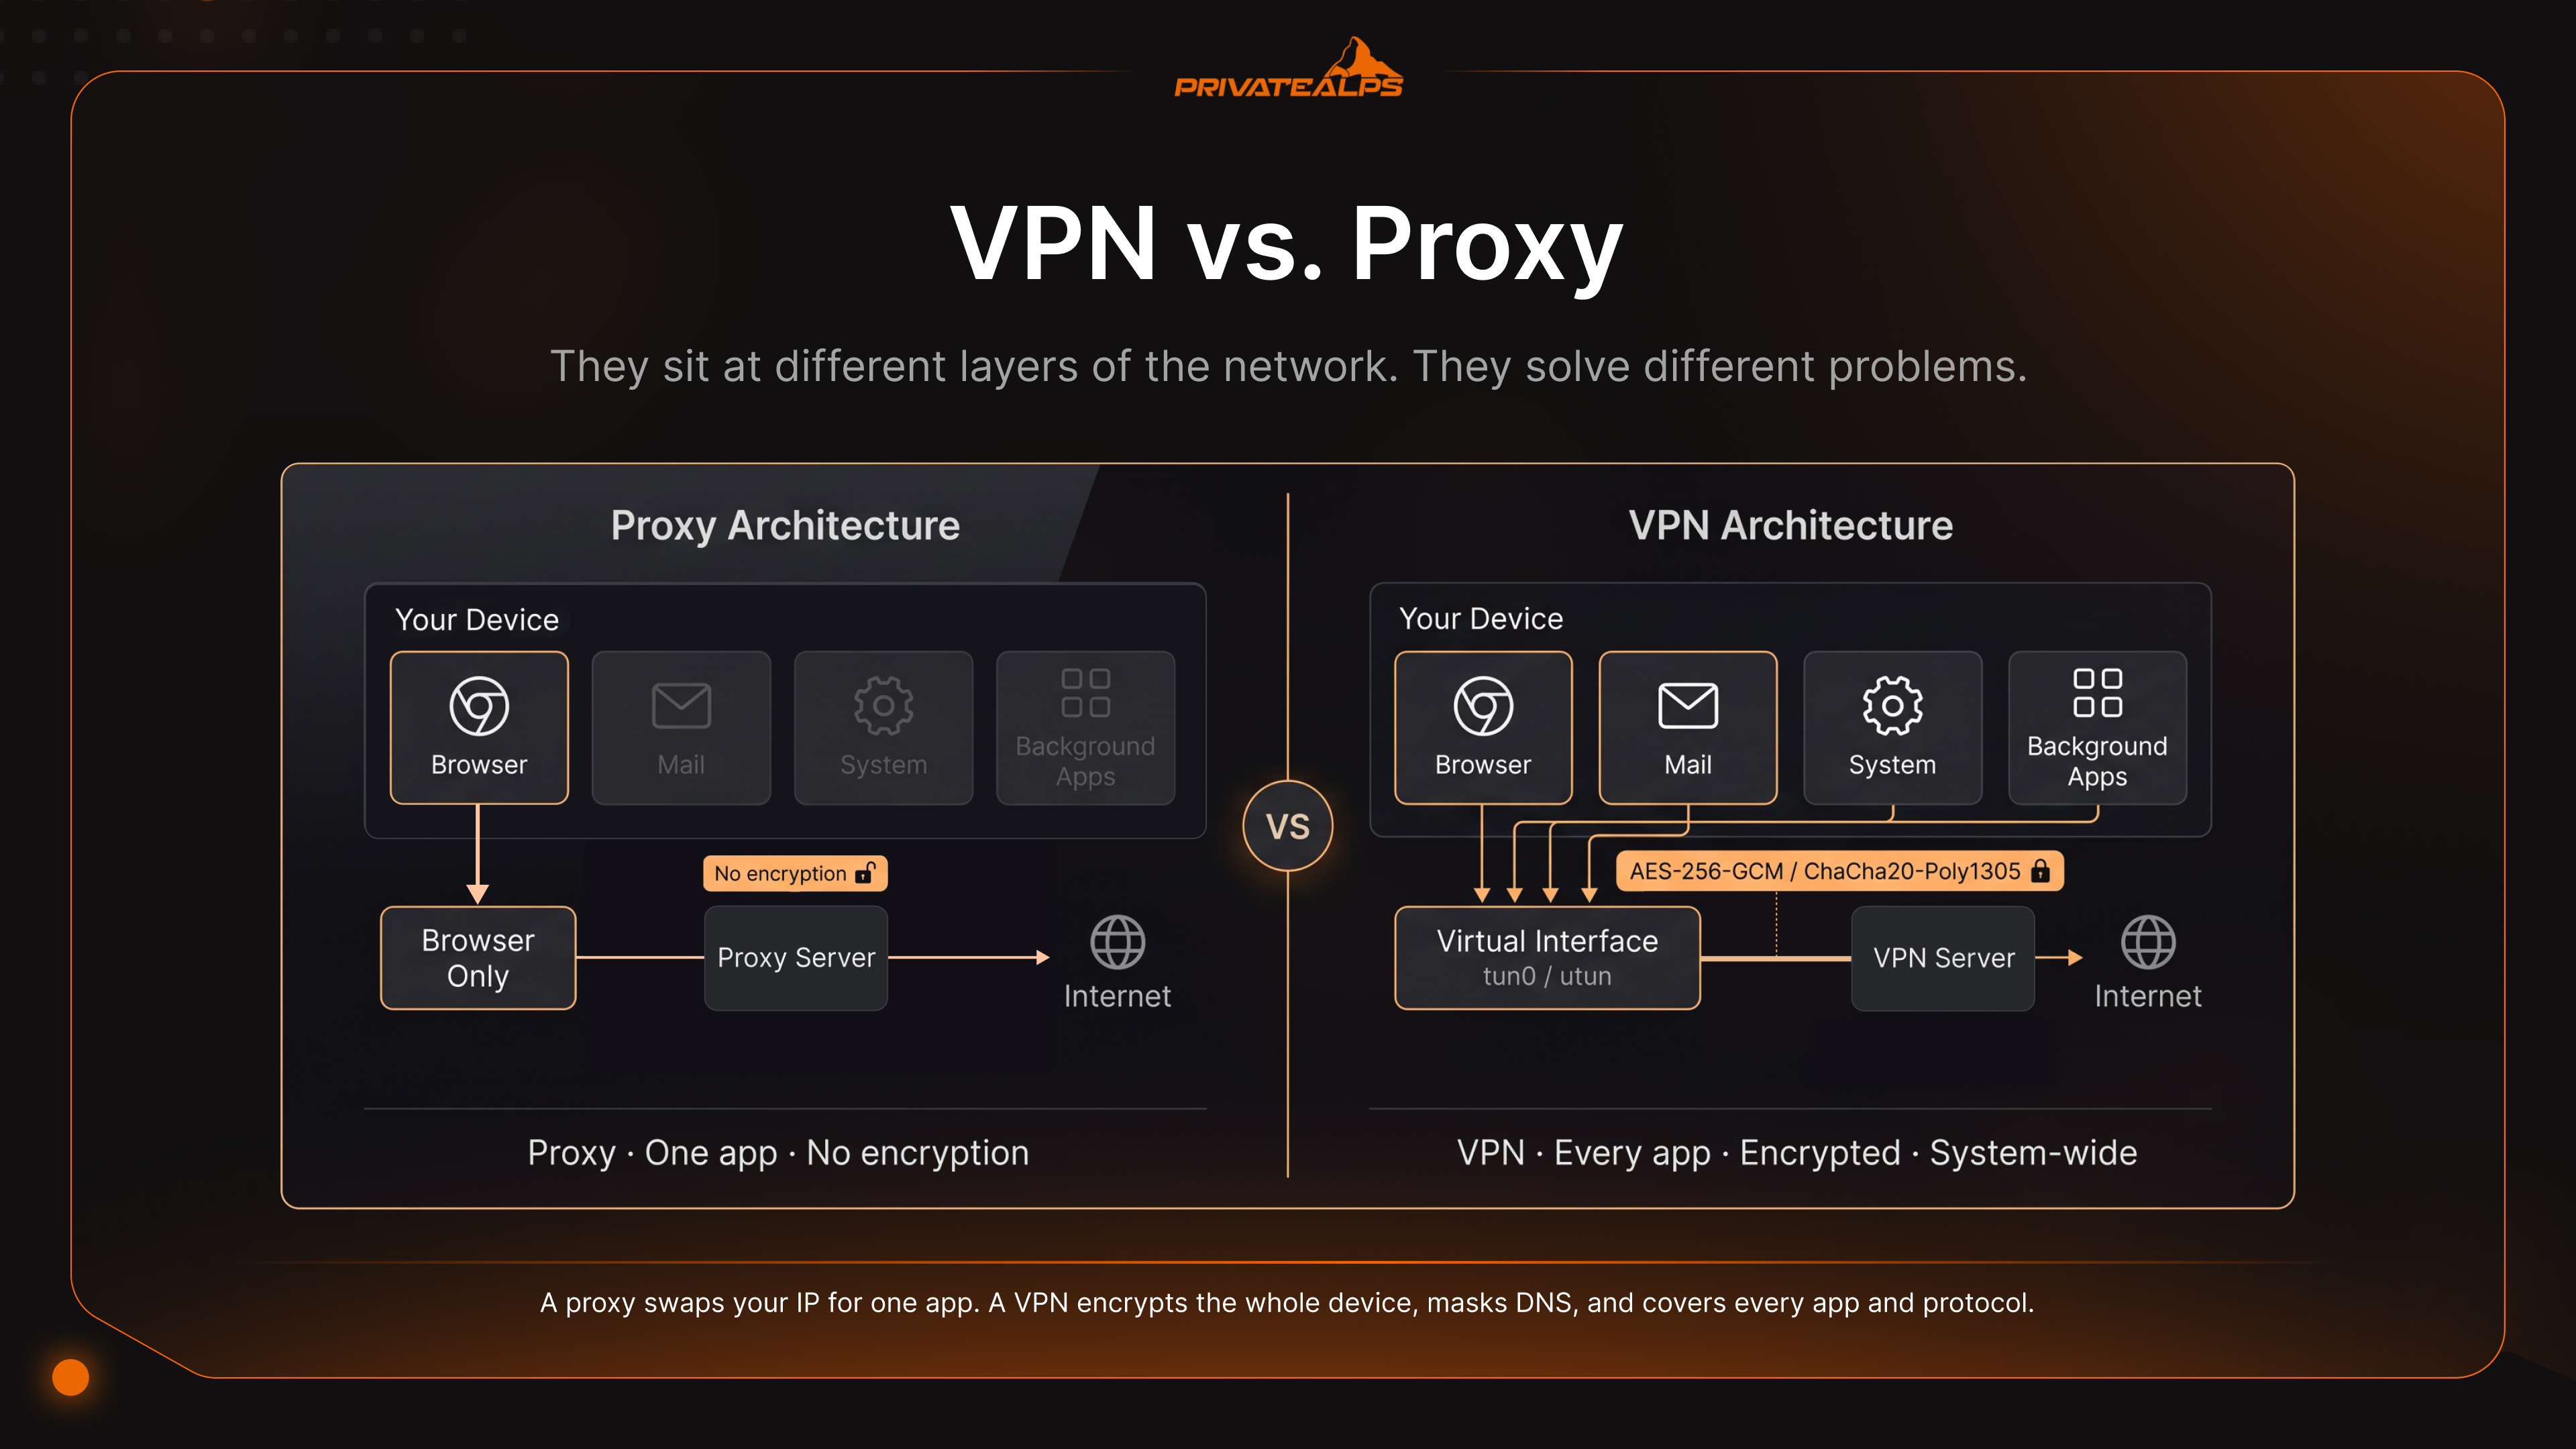
W skrócie: proxy działa na warstwie aplikacji (warstwa 7 modelu OSI) i przekierowuje ruch dla jednej aplikacji naraz, zwykle przeglądarki. Samo z siebie niczego nie szyfruje. VPN działa głębiej, na warstwach 2–3, szyfruje każdy pakiet na poziomie systemu operacyjnego za pomocą ChaCha20-Poly1305 (WireGuard) lub AES-256-GCM (OpenVPN) i kieruje cały ruch urządzenia przez wirtualny interfejs. Proxy są szybsze, bo pomijają obliczenia kryptograficzne. VPN są bezpieczniejsze, bo ich nie pomijają.
- Warstwa OSI: proxy = warstwa 7 (jedna aplikacja), VPN = warstwy 2–3 (całe urządzenie).
- Szyfrowanie: proxy = brak wbudowanego, VPN = ChaCha20-Poly1305 lub AES-256-GCM.
- Prędkość: proxy praktycznie nie obciążają łącza. WireGuard zabiera około 4–15% na szybkim łączu, a OpenVPN/TCP potrafi pochłonąć 40–50%.
- Kill switch: tylko w VPN. Odcina cały ruch w chwili przerwania tunelu.
- Ochrona DNS: VPN tuneluje zapytania. Proxy HTTPS ujawniają nazwę hosta przez SNI, zanim strona się w ogóle załaduje.
- Ryzyko darmowych proxy i VPN: ICSI/CSIRO wykryły, że 67% darmowych aplikacji VPN dla Androida zawierało wbudowane biblioteki śledzące firm trzecich, a 84% wyciekało ruch.
- Czego żadne z nich nie naprawia: fingerprintingu przeglądarki, ciasteczek ani kont, na które jesteś zalogowany.
Czym jest serwer proxy?
Serwer proxy to pośrednik. Przyjmuje ruch od jednej aplikacji, zwykle przeglądarki, i przekazuje go do celu, po drodze zastępując twój adres IP własnym. To jego całe zadanie. Działa na warstwie aplikacji (warstwa 7 modelu OSI). Niczego nie szyfruje, chyba że odwiedzana strona już korzysta z TLS. Obsługuje wyłącznie aplikację, do której zostało wskazane. Cała reszta na komputerze komunikuje się z internetem tak jak wcześniej.
| Typ proxy | Sposób działania | Typowe zastosowanie |
|---|---|---|
| Proxy HTTP | Przekazuje jawne żądania HTTP na warstwie 7 | Wewnętrzne filtrowanie stron w firmie, buforowanie |
| Proxy HTTPS | Tuneluje TLS przez CONNECT; odczytuje SNI, ale nie treść | Przeglądanie stron chronionych TLS |
| Proxy SOCKS5 | Przekaźnik warstwy 5; niezależny od protokołu, obsługuje UDP | Torrenty, gry, ogólne tunelowanie TCP/UDP |
| Proxy przezroczyste | Przechwytuje ruch bez konfiguracji po stronie klienta | Buforowanie na poziomie dostawcy internetu, filtrowanie w szkołach i bibliotekach |
| Proxy rezydencjalne | Kieruje ruch przez prawdziwe adresy IP domowych użytkowników (często urządzeń IoT) | Boty do butów sportowych, weryfikacja reklam, scraping SEO |
Wielu ludzi popełnia tu błąd. Zakłada, że proxy HTTPS ukrywa odwiedzane strony. Tak nie jest. Nazwa hosta wychodzi w postaci jawnej w polu wskazania nazwy serwera TLS (Server Name Indication, SNI) podczas uzgadniania połączenia, zanim jakiekolwiek szyfrowanie się rozpocznie. Widzi ją dostawca internetu. Widzi ją każdy, kto znajduje się między tobą a proxy. Nie mogą odczytać treści strony, ale mogą odczytać adres, który jest zwykle tym, co ludzie chcieli ukryć.
DNS to kolejny cichy wyciek. Proxy zwykle nie zajmują się DNS, więc system operacyjny nadal pyta resolver dostawcy internetu: „gdzie jest ta domena?”. Samo to pytanie wiele mówi. Ekosystem darmowych proxy jest zaś, delikatnie mówiąc, mało przyjazny. Badanie CSIRO aplikacji na Androida z tej kategorii wykazało, że 16% wdrażało nieprzezroczyste proxy, które wstrzykiwały JavaScript do ruchu użytkownika w celach reklamowych i śledzących, a 67% zawierało biblioteki śledzące firm trzecich. Z takimi rzeczami darmowe rzadko oznacza bezpłatne. Płacisz, oddając swoje dane.
Czym jest VPN?
VPN, czyli wirtualna sieć prywatna (Virtual Private Network), owija całe urządzenie w zaszyfrowany tunel i przesyła przez niego każdy pakiet. Każdą aplikację. Każdą usługę działającą w tle. Przeglądarkę, klienta poczty, ciche aktualizacje systemu, które instalują się, gdy nie patrzysz. Nie konfiguruje się niczego osobno dla każdej aplikacji. System operacyjny po prostu przekazuje ruch do wirtualnego interfejsu, a klient VPN przejmuje go dalej.
Mechanizm jest bardziej rygorystyczny, niż wielu się wydaje. Po kliknięciu połączenia klient i serwer przeprowadzają kryptograficzne uzgadnianie: WireGuard używa protokołu Noise z wymianą kluczy Curve25519, a OpenVPN wykonuje uzgadnianie TLS (TLS 1.2 lub 1.3, zależnie od wersji), by ustalić klucze sesji. Następnie klient tworzy wirtualny interfejs sieciowy (tun0 w Linuksie, utun w macOS), a tabela routingu zaczyna kierować do niego wszystko. Każdy pakiet jest enkapsulowany, szyfrowany i wysyłany do serwera. Serwer go odszyfrowuje, przekazuje dalej i odsyła odpowiedź. Ktoś obserwujący łącze widzi jedynie zaszyfrowane bloki danych przepływające tam i z powrotem. Dokument WireGuard szczegółowo opisuje tę kwestię, jeśli chcesz poznać wersję kanoniczną.
Dwie cechy odróżniają prawdziwy VPN od tego, który istnieje głównie w reklamie. Pierwsza to kill switch, czyli reguła zapory, która blokuje każdy bajt w chwili przerwania tunelu: awarię serwera, utratę Wi-Fi, uśpienie laptopa czy cokolwiek innego. Dzięki temu w czasie ponownego łączenia klient nie ujawnia prawdziwego adresu IP. Druga to ochrona przed wyciekiem DNS. Przepuszcza zapytania DNS przez zaszyfrowany tunel do własnego resolvera VPN, dzięki czemu dostawca internetu nie może złożyć historii przeglądania na podstawie zapytań. Bez tych dwóch elementów dostajesz proxy z dodatkowymi krokami i wyższym miesięcznym rachunkiem.
VPN a proxy: podstawowe różnice techniczne
Różnica między serwerem proxy a VPN sprowadza się do trzech kwestii: jaka część ruchu jest szyfrowana, jaka część jest objęta ochroną i jak łatwo cię zidentyfikować. Proxy zastępuje adres IP dla jednej aplikacji. VPN szyfruje całe urządzenie, maskuje DNS, blokuje wycieki WebRTC i, z odpowiednią warstwą obfuskacji, wygląda nie do odróżnienia od kogoś czytającego wiadomości przez HTTPS.
| Parametr | Proxy | VPN |
|---|---|---|
| Szyfrowanie ruchu | Brak (SOCKS5/HTTP); TLS tylko wtedy, gdy strona używa HTTPS | Pełne szyfrowanie treści (ChaCha20-Poly1305 lub AES-256-GCM) |
| Zakres ruchu | Tylko dla wskazanej aplikacji | Cały system operacyjny, wszystkie aplikacje i protokoły |
| Maskowanie IP | Tak, dla wskazanej aplikacji | Tak, na poziomie całego systemu |
| Ochrona DNS | Nie; system korzysta z resolvera dostawcy internetu | Tak; DNS tunelowany przez VPN |
| Kill switch | Nie | Tak (zamknięcie na poziomie zapory) |
| Ochrona przed wyciekiem WebRTC | Nie | Tak (przy prawidłowej konfiguracji) |
| Narzut na prędkość | Pomijalny (1–3%) | 4–50% w zależności od protokołu |
| Ochrona przed atakiem MITM w publicznym Wi-Fi | Nie | Tak |
| Odporność na wykrycie | Niska; bazy reputacji IP szybko oznaczają proxy | Wysoka przy obfuskacji (Shadowsocks, Obfs4, VLESS) |
| Dostępność audytów | Prawie nigdy | Renomowani dostawcy: audyty Big 4 |
| Przejrzystość jurysdykcji | Zwykle nieprzejrzysta | Ujawniony podmiot prawny i kraj |
| Typowy koszt | Za darmo do 1–5 USD za IP miesięcznie | 3–12 USD miesięcznie dla klientów indywidualnych; własny serwer od 5 USD |
To właśnie w odporności na wykrycie te dwa rozwiązania naprawdę się rozchodzą. Otwarte, nieuwierzytelnione proxy SOCKS5 to w praktyce zagrożenie: każdy, kto natrafi na adres IP i port, może kierować przez nie własny ruch, a przezroczyste konfiguracje chętnie zwracają oryginalny adres IP w nagłówkach HTTP. Protokoły obfuskacji VPN działają zupełnie inaczej. Shadowsocks, Obfs4, V2Ray/VLESS owijają tunel w taki sposób, że głęboka inspekcja pakietów widzi coś, co wygląda jak zwykły HTTPS. Dlatego te protokoły dominują w krajach aktywnie blokujących ruch VPN, a proxy, z ich przewidywalnymi nagłówkami i dobrze zmapowanymi zakresami IP, są wyłapywane w pierwszej kolejności.
Porównanie prędkości proxy i VPN
Proxy są szybsze od VPN, a powód jest prozaiczny: pomijają szyfrowanie. Brak szyfru, brak enkapsulacji, brak narzutu nagłówków. VPN wykonuje to wszystko dla każdego pojedynczego pakietu, co szybko się sumuje, gdy przepustowość jest duża.
| Rozwiązanie | Narzut szyfrowania | Wpływ na opóźnienie | Najlepszy scenariusz |
|---|---|---|---|
| Proxy HTTP/SOCKS5 | Brak | +5–15 ms (jeden dodatkowy węzeł) | Scraping na dużą skalę, testy jakości geolokalizacji |
| VPN WireGuard | Niski (ChaCha20 w przestrzeni jądra) | +10–20 ms; utrata przepustowości 4–15% | Ogólna prywatność na szybkich łączach |
| OpenVPN/UDP | Umiarkowany (AES w przestrzeni użytkownika) | +20–40 ms; utrata przepustowości 20–35% | Wdrożenia nastawione przede wszystkim na zgodność |
| OpenVPN/TCP | Wysoki (załamanie TCP-over-TCP) | +50–100 ms; utrata przepustowości 40–50% | Wyłącznie ostatnia deska ratunku przy obejściu zapory |
| Tor | Bardzo wysoki (routing cebulowy na 3 węzłach) | +200–1000 ms; utrata przepustowości 80–95% | Anonimowość ponad szybkość |
Te liczby nie są teoretyczne. Recenzowany test porównawczy wykazał, że WireGuard osiągnął przepustowość TCP 210,64 Mb/s, podczas gdy OpenVPN 110,34 Mb/s, w tym samym środowisku VMware, czyli praktycznie dwukrotnie więcej. Na łączu 1 Gb/s niezależne testy pokazują, że WireGuard działa około 4 razy szybciej niż OpenVPN w wielu lokalizacjach geograficznych. Za wynikiem OpenVPN/TCP stoi konkretna nazwa: załamanie TCP-over-TCP. Gdy tunel TCP działa wewnątrz innego połączenia TCP, obie warstwy uruchamiają własne timery retransmisji. Pojedynczy zgubiony pakiet powoduje retransmisję na obu warstwach. Opóźnienie rośnie, przepustowość spada i całość zaczyna pożerać samą siebie.
Wolne łącza ukrywają te problemy. Jeśli wąskim gardłem jest linia DSL o przepustowości 30 Mb/s, narzut szyfru VPN praktycznie nie istnieje. Na łączu światłowodowym 1 Gb/s będzie go widać. Dlatego jeśli zadaniem jest rotowanie rezydencjalnych adresów IP w celu przeszukiwania stron z cenami, a szyfrowanie nie wchodzi w zakres zagrożeń, oczywistym wyborem jest proxy.
Porównanie prywatności: VPN a proxy
Porównanie prywatności VPN a proxy sprowadza się do jednej rzeczy: proxy ukrywa twój adres IP przed stroną, którą odwiedzasz, a VPN dodatkowo ukrywa twój ruch przed dostawcą internetu (ISP) i siecią lokalną. Cała reszta zależy od polityki logowania, jurysdykcji i tego, co przeciwnik wiedział o tobie, zanim zacząłeś.
| Zagrożenie | Proxy | VPN | Czego żadne z nich nie rozwiązuje |
|---|---|---|---|
| ISP widzi odwiedzane domeny | Widoczne przez DNS i SNI | Zaszyfrowane | - |
| ISP widzi treść ruchu | Jawny tekst w HTTP; bezpieczne tylko w HTTPS | Zawsze zaszyfrowane | - |
| MITM w publicznej sieci Wi-Fi | Podatne | Chronione | - |
| Ujawnienie zapytań DNS | Korzysta z resolvera ISP | Przesyłane tunelem | - |
| Fingerprinting przeglądarki | - | - | Canvas, czcionki, WebGL pozwalają cię zidentyfikować |
| Śledzenie przez pliki cookie | - | - | Utrzymuje się między sesjami |
| Tożsamość zalogowanego konta | - | - | Google cię rozpoznaje niezależnie od adresu IP |
Audyty pokazują, czy deklaracje o prywatności mają pokrycie, czy też się rozpadają. Poważni dostawcy VPN płacą niezależnym firmom, takim jak Deloitte, KPMG, Cure53, PwC czy Securitum, za sprawdzenie konfiguracji serwerów, polityk dostępu pracowników i dzienników incydentów. Do końca 2025 roku Deloitte przeprowadził audyt NordVPN sześciokrotnie. KPMG najnowszy audyt ExpressVPN wykonał w lutym 2025 roku, a Cure53 osobno analizował protokół Lightway. Cure53 zajmuje się także Mullvad i Proton VPN. Komercyjny rynek proxy nie ma niczego podobnego. Brak sensownych raportów przejrzystości i prawdziwych audytów. Ta sama praca CSIRO o darmowych aplikacjach VPN na Androida wykazała, że 84% ruchu wyciekało, a 18% w ogóle nie szyfrowało danych, mimo deklaracji w sklepach z aplikacjami.
Jurysdykcja ma większe znaczenie, niż się wydaje. Każdy dostawca VPN podlega czyjemuś prawu. Dostawca z USA może otrzymać National Security Letter wraz z nakazem milczenia. Szwajcarski dostawca działa na podstawie ustawy o nadzorze poczty i telekomunikacji (BÜPF), która dopuszcza ujawnienie danych wyłącznie wybiórczo, na podstawie postanowienia sądu. To węższe rozwiązanie niż masowe przechowywanie danych w UE czy USA, ale nie zerowe. Żadne z tych narzędzi nie rozwiązuje też problemu trwałej tożsamości. Jeśli zalogujesz się do Gmaila przez dowolny VPN, Google nadal cię rozpozna. Odcisk przeglądarki (canvas, czcionki, WebGL) prawie się nie zmienia, gdy zmienia się adres IP.
Kiedy użyć proxy, a kiedy VPN
Użyj proxy, gdy potrzebujesz masowej rotacji adresów IP, a szyfrowanie nie ma w tym zadaniu znaczenia. Użyj VPN, gdy chcesz chronić dane podczas przesyłania albo ukryć aktywność przed dostawcą internetu. To właśnie ten podział. Reszta to szczegóły.
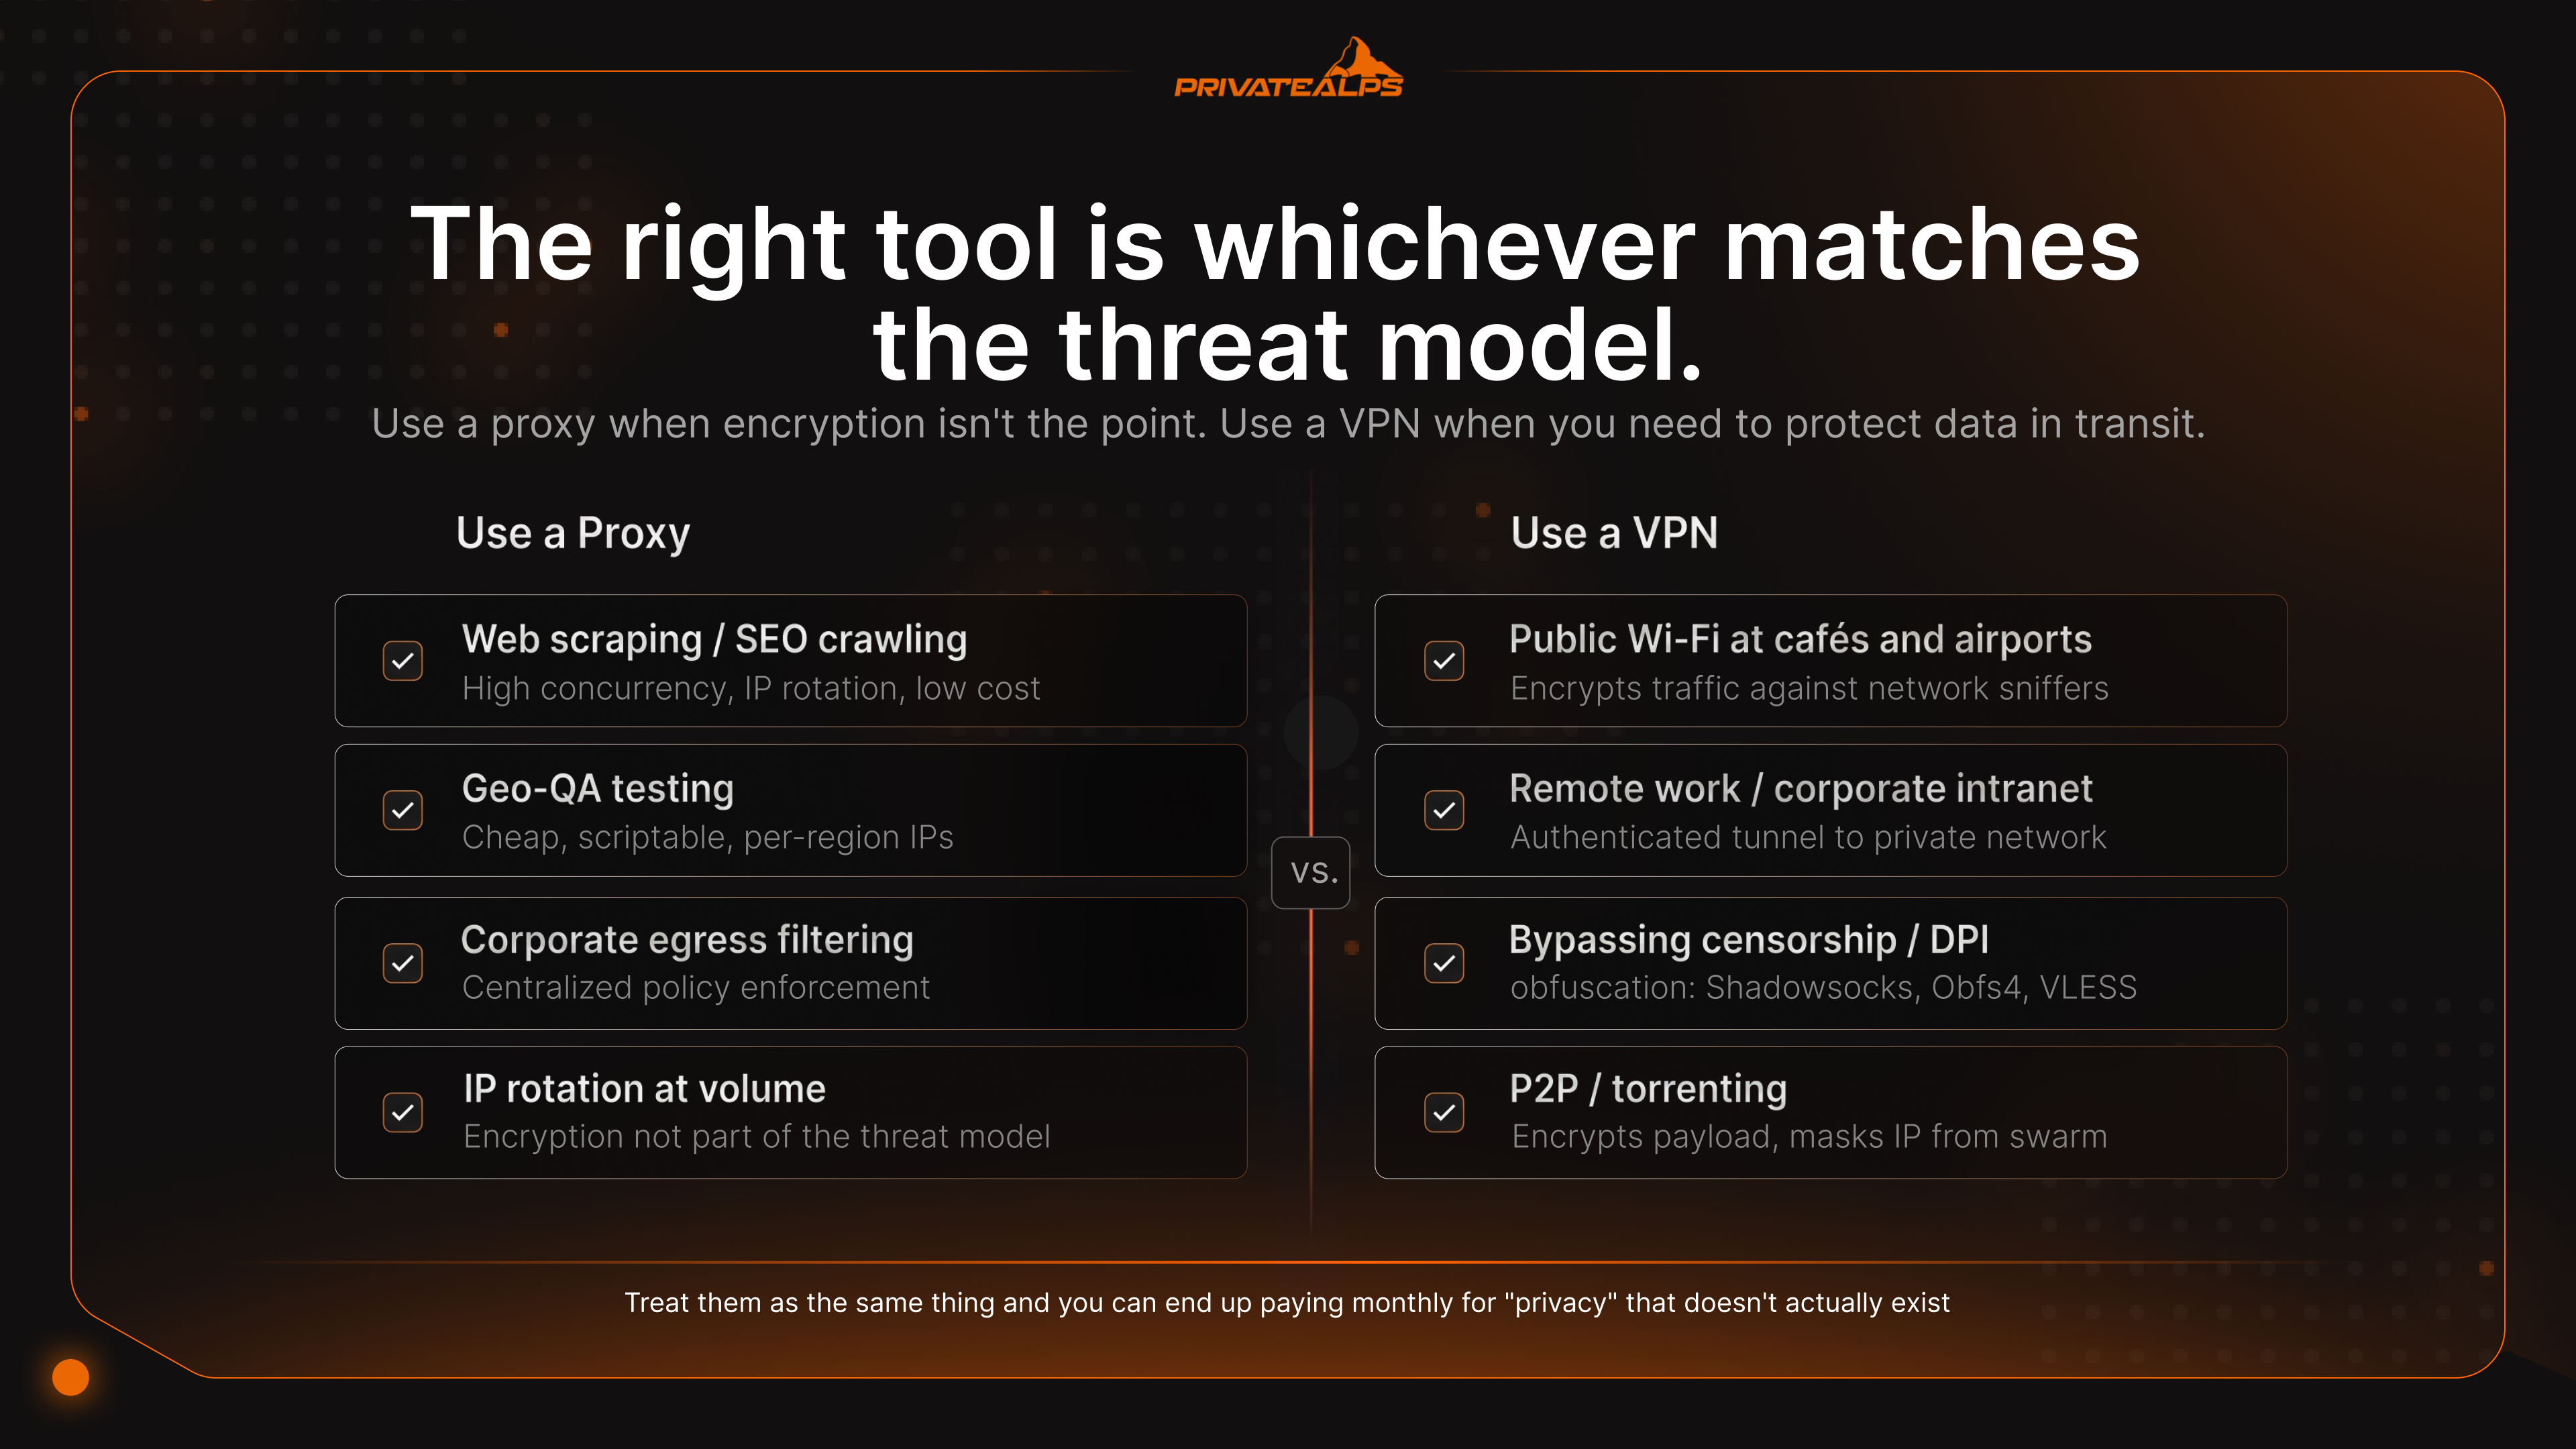
| Scenariusz | Zalecane narzędzie | Dlaczego | Czego to nie rozwiązuje |
|---|---|---|---|
| Publiczne Wi-Fi w kawiarni lub na lotnisku | VPN | Szyfruje ruch przed podsłuchem w sieci | Phishing, złośliwe pliki do pobrania |
| Praca zdalna / intranet firmowy | VPN | Zapewnia uwierzytelniony tunel do sieci prywatnej | Przejęcie urządzenia końcowego |
| Web scraping / crawling SEO | Pula rotujących proxy | Wysoka współbieżność, rotacja IP, niski koszt | Fingerprinting strony, wyzwania JS |
| Ograniczenia geograficzne w streamingu | VPN (rezydencyjny lub zoptymalizowany pod streaming) | Lepiej omija sprawdzanie reputacji IP niż proxy | Blokady geograficzne na poziomie konta |
| Omijanie cenzury państwowej / DPI | VPN z obfuskacją (Shadowsocks, Obfs4, VLESS) | Maskuje tunel jako HTTPS | Ukierunkowana inwigilacja urządzenia końcowego |
| P2P / torrenty | VPN z kill switch | Szyfruje ładunek, ukrywa IP przed rojem | Złośliwi peerzy, trolle praw autorskich |
| Programista lub administrator w niezaufanej sieci | VPN | Chroni sesje SSH/RDP i tokeny API | Przejęte poświadczenia |
| Testy geograficzne (reklamy, ceny) | Proxy | Tanie, skryptowalne, IP dla każdego regionu | Zachowanie zalogowanego użytkownika |
| Własna prywatna infrastruktura | Samodzielnie hostowany VPN WireGuard | Eliminuje zaufanie do dostawcy | Przejęcie serwera |
| Filtrowanie firmowe / ruch wychodzący | Forward proxy (Squid, Zscaler) | Scentralizowane egzekwowanie polityk, inspekcja treści | Szyfrowana eksfiltracja przez DoH |
Wykrywanie streamingu to osobny wyścig zbrojeń. Netflix, BBC iPlayer i inne serwisy polegają na bazach reputacji IP, takich jak MaxMind GeoIP2 i IPQualityScore, które oznaczają każdy adres jako rezydencyjny, biznesowy, hostingowy lub VPN. Komercyjne proxy niemal zawsze działają w zakresach hostingowych. Bazy danych wychwytują je natychmiast. Dostawcy VPN z pulami serwerów rezydencyjnych lub zoptymalizowanych pod streaming wynajmują adresy od zwykłych dostawców internetu i je rotują, dlatego ruch VPN zwykle przechodzi tam, gdzie proxy trafia na uprzejmą informację, że „ten tytuł nie jest dostępny w twoim regionie”.
Wykrywanie VPN a wykrywanie proxy: jak serwisy je rozróżniają
Systemy wykrywania porównują połączenie z pięcioma odciskami: reputacją numeru systemu autonomicznego (ASN), skrótami TLS, spójnością DNS, wyciekiem nagłówków i czasem pakietów. Proxy nie przechodzą większości tych testów, bo ich sygnatury są prostsze i łatwiejsze do wyliczenia. VPN utrzymują się dłużej, bo jest się czego trzymać.
| Metoda wykrywania | Proxy podatne? | VPN podatny? | Rozwiązanie obejścia |
|---|---|---|---|
| ASN / reputacja IP (MaxMind, IPQS) | Tak - adresy ASN hostingów oznaczone | Częściowo - znane zakresy VPN oznaczone | Adresy rezydencyjne lub świeże podsieci |
| Fingerprinting TLS (skrót JA3/JA3S) | Tak - proxy HTTP ujawniają TLS klienta | Częściowo - niektórzy klienci VPN mają charakterystyczny JA3 | uTLS, odciski dopasowane do przeglądarki |
| Niezgodność DNS (region IP ≠ region DNS) | Tak - wyciek DNS systemu | Nie - DNS w tunelu zapobiega niezgodności | DNS przez VPN |
| Wyciek nagłówków (X-Forwarded-For) | Tak - przezroczyste proxy ujawniają pierwotny IP | Nie - nagłówki odtwarzane przy wyjściu | Tylko proxy anonimowe (elite) |
| Głęboka inspekcja pakietów (DPI) | Tak - zwykły ruch proxy jest rozpoznawalny | Częściowo - standardowe protokoły VPN są wykrywalne | Obfuskacja: Shadowsocks, Obfs4, VLESS |
Dlaczego proxy są wykrywane szybciej? Wyciekają więcej metadanych. Ich zakresy IP są skatalogowane. Ich uzgadnianie TLS jest charakterystyczne. Nagłówki HTTP po cichu zawierają pierwotny adres IP, gdy włączony jest tryb przezroczysty. VPN są cichsze: DPI analizujące ruch VPN widzi tylko zaszyfrowane bloki, a nie pola protokołu, które dałoby się zidentyfikować. Obfuskacja zamyka to, co zostało. Shadowsocks, intensywnie używany w Chinach kontynentalnych, oraz V2Ray/VLESS sprawiają, że tunel statystycznie nie różni się od HTTPS. Infrastruktura cenzury blokująca standardowe protokoły VPN nie potrafi odróżnić ich od zwykłego ruchu WWW.
Czy można używać VPN i proxy razem?
Tak. To uzasadniona konfiguracja do konkretnych zadań, ale wiąże się z komplikacjami DNS, dlatego większość osób nie powinna się w to pakować. Źle skonfigurowany łańcuch wycieka więcej niż jeden, dobrze ustawiony tunel.
SOCKS5 w przeglądarce + VPN na poziomie systemu. Uruchom VPN w systemie, a następnie skieruj Firefoksa lub Chrome na proxy SOCKS5. Ruch przeglądarki wychodzi przez adres proxy. Wszystko inne, czyli poczta, usługi systemowe i aplikacje działające w tle, wychodzi przez VPN. Jednego szczegółu prawie nikt nie wspomina: włącz network.proxy.socks_remote_dns w Firefoksie, bo inaczej zapytania DNS ominą proxy i wyciekną przez VPN, tworząc niezgodność regionu, którą narzędzia fingerprintingu wychwycą od razu.
Łańcuch VPN-proxy. Najpierw połącz się z VPN, a potem wyślij ruch przeglądarki przez proxy po stronie wyjścia. Cel widzi adres proxy. Dostawca VPN widzi, że łączysz się z proxy, ale nie może odczytać niczego, co przez nie przeszło. Częste w scrapingu, który wymaga zarówno szyfrowania, jak i rotacji adresów rezydencyjnych.
Proxy-VPN w firmowym ruchu wychodzącym. Przedsiębiorstwa robią to stale. Ruch wychodzący przechodzi przez forward proxy (Squid, Zscaler) w celu inspekcji treści i egzekwowania polityk, a samo proxy łączy się z VPN, aby tunelować ruch oddziałów do centrali. To standardowa architektura w każdej regulowanej branży.
Tor przez VPN to wersja dla maksymalistów prywatności: najpierw VPN, na nim Tor. Przepustowość spada o co najmniej 80%. Właściwości anonimowości wyraźnie się poprawiają.
Podsumowanie
Najważniejsze rozróżnienie w każdym porównaniu VPN a proxy: proxy zmienia twój adres IP dla jednej aplikacji, a VPN szyfruje i tunelizuje wszystko, co wysyła urządzenie. Wybierz proxy, gdy zagrożeniem jest ograniczenie geograficzne lub limit żądań oparty na IP dla pojedynczej aplikacji, a szyfrowanie nie jest istotne. Wybierz VPN, gdy potrzebujesz prywatności wobec dostawcy internetu, bezpieczeństwa w wrogiej sieci lub ochrony we wszystkich aplikacjach systemu. Różnica między proxy a VPN nie rozwiązuje jednak kwestii anonimowości: odciski palców, pliki cookie i logowania na konta podążają za tobą mimo zmiany IP. Jedyną strukturalną zmianą, która naprawdę coś poprawia, jest samodzielne hostowanie VPN na infrastrukturze, którą kontrolujesz. Dostawcy tacy jak PrivateAlps całkowicie usuwają z łańcucha zmienną zaufania do strony trzeciej.
Uruchom własny VPN na szwajcarskiej infrastrukturze
Samodzielne hostowanie VPN zmienia rachunek. Sam stajesz się swoim dostawcą. Jedyne istniejące logi to te, które sam zapisujesz. Żadna strona trzecia nie zostanie objęta nakazem za ruch, którego nigdy nie widziała. PrivateAlps oferuje usługę OpenVPN hostowaną w szwajcarskich centrach danych: szyfrowanie AES-256, ścisła polityka zerowego logowania, dozwolony P2P i brak ograniczania przepustowości na łączu 10 Gb/s. Działa na podstawie revDSG, czyli zmienionej ustawy federalnej o ochronie danych, oraz ram BÜPF dotyczących wybiórczego ujawniania danych, gdzie dostęp organów ścigania wymaga postanowienia sądu powiązanego z konkretnym podmiotem. To węższe rozwiązanie niż masowe przechowywanie danych w UE czy USA. Nie jest to absolutna odporność, ale strukturalnie to inny model zaufania niż kupno usługi od konsumenckiego dostawcy VPN.
FAQ
Jaka jest różnica między VPN a proxy?
Różnica między VPN a proxy sprowadza się do trzech rzeczy: tego, co jest szyfrowane, co jest objęte ochroną i co dzieje się z DNS. VPN szyfruje każdy bajt wysyłany przez urządzenie i kieruje go na poziomie systemu. Proxy przekierowuje ruch jednej aplikacji i samo z siebie niczego nie szyfruje. Różnica między proxy a VPN ma największe znaczenie wtedy, gdy chcesz ukryć aktywność przed dostawcą internetu, a nie tylko zmienić adres IP.
Czy proxy jest bezpieczniejsze niż VPN?
Nie. VPN daje ci trzy rzeczy, których nie daje proxy: szyfrowanie, kill switch i tunelowany DNS. Darmowe proxy są szczególnie słabe. Badanie ICSI/CSIRO wykazało, że 16% darmowych aplikacji VPN i proxy aktywnie wstrzykiwało JavaScript do ruchu użytkownika.
Czy proxy może ukryć mój adres IP?
Ukrywa twój IP tylko dla aplikacji, w której je ustawiłeś. Nic więcej. Ponadto proxy HTTPS nadal ujawnia nazwę hosta docelowego przez niezaszyfrowane pole SNI w TLS podczas uzgadniania połączenia. Jeśli więc pytasz, jaka jest różnica między proxy a VPN właśnie w tym punkcie: VPN tuneluje także DNS, dlatego dostawca internetu może nadal zobaczyć, które strony odwiedzasz przez proxy, ale nie przez VPN.
Czy VPN działa jak proxy?
Oba zamieniają twój widoczny adres IP na adres serwera, więc na pierwszy rzut oka wyglądają podobnie. VPN idzie dalej: szyfruje ruch na poziomie sieci, obejmuje każdą aplikację na urządzeniu i kieruje DNS przez tunel. Proxy działa per aplikacja, domyślnie nie szyfruje i na tym kończy się na zamianie adresu IP.
Czym jest proxy SOCKS5 i czym różni się od VPN?
SOCKS5 to protokół proxy warstwy 5, który obsługuje dowolny ruch TCP i UDP. Dlatego jest popularny w torrentach, grach i wszędzie tam, gdzie nie chodzi o zwykły HTTP. Nie szyfruje jednak niczego. VPN daje ci przekierowanie i kryptografię. SOCKS5 daje tylko przekierowanie.
Czy serwisy streamingowe blokują proxy i VPN?
Jedno i drugie, ale nie w jednakowym stopniu. Wykrywanie działa przez bazy reputacji IP, takie jak MaxMind GeoIP2 i IPQualityScore. Proxy niemal zawsze pochodzą z oznaczonych ASN hostingów, dlatego są szybko wyłapywane. Dostawcy VPN korzystający z pul serwerów z adresami rezydencyjnymi zwykle przechodzą dłużej, bo ich adresy wyglądają jak zwykłe połączenia konsumenckie.
Które jest szybsze: proxy czy VPN?
Proxy, i to wyraźnie. Nic nie szyfruje. WireGuard zwykle kosztuje 4–15% przepustowości, OpenVPN/UDP zabiera 20–35%, a OpenVPN/TCP może pochłonąć 40–50%, gdy pojawi się problem TCP-over-TCP.
Czy mogę jednocześnie używać VPN i proxy?
Tak. Najczęstsza profesjonalna konfiguracja to proxy SOCKS5 w przeglądarce działające na VPN obejmującym cały system, dzięki czemu tożsamość przeglądarki jest odizolowana od reszty ruchu. Jedna rzecz wymaga uwagi: upewnij się, że rozwiązywanie DNS odbywa się po stronie proxy (w Firefoksie to network.proxy.socks_remote_dns). W przeciwnym razie powstanie niezgodność DNS, którą wychwycą narzędzia fingerprintingu.
Czym jest VPN bez logów i czy proxy oferuje to samo?
VPN bez logów nie przechowuje metadanych połączeń, znaczników czasowych adresów IP ani historii przeglądania. Taka deklaracja ma jednak wartość tylko wtedy, gdy niezależny audytor, taki jak Deloitte, KPMG czy Cure53, rzeczywiście ją sprawdził. Komercyjni dostawcy proxy nie oferują nic porównywalnego z tym standardem. Deklaracje o braku logów w przypadku proxy są w praktyce niemożliwe do zweryfikowania.
Czy VPN jest lepszy od proxy?
To zależy od tego, do czego jest potrzebny. VPN sprawdza się najlepiej pod względem prywatności, bezpieczeństwa w publicznych sieciach Wi-Fi oraz omijania cenzury opartej na DPI. Proxy lepiej radzi sobie przy masowym scrapingu stron, testach geolokalizacyjnych (geo-QA) i filtrowaniu ruchu wychodzącego w firmach. Różnica między VPN a serwerem proxy ma charakter funkcjonalny, a nie hierarchiczny. Właściwe narzędzie to takie, które odpowiada na dany model zagrożeń, a nie to, które ma więcej punktów na stronie marketingowej.
