


Czym jest powłoka w Linux: funkcje, rodzaje i różnice

Powłoka w Linux znajduje się między tobą a jądrem. Wpisujesz polecenie. Powłoka ustala, co miałeś na myśli. Jądro wykonuje właściwą pracę. Na papierze brzmi to nudno, ale o 2 w nocy, gdy skrypt wdrożeniowy, który w zeszłym tygodniu działał bez zarzutu na RHEL, z niewiadomych przyczyn nie działa na Ubuntu, nudno już nie jest. Wtedy pytanie o to, czym jest powłoka w Linux, przestaje być teoretyczne i zaczyna kosztować sen.
Oto, czego nikt nie mówi wystarczająco jasno. Słowo „powłoka” używane jest do dwóch zupełnie różnych zadań. Pierwsze to interaktywne środowisko, w którym pracujesz przez SSH: prompt, uzupełnianie klawiszem Tab, historia poleceń. Drugie to program uruchamiający skrypty podczas rozruchu, przez cron albo w jednostce systemd. Nie muszą to być te same programy. W Debianie i Ubuntu tak nie jest, i to zaskakuje wielu osób. Rzetelna odpowiedź na pytanie, czym jest powłoka w Linux, zależy od tego, o którą z tych ról chodzi. Większość niespodzianek kryje się właśnie w różnicy między nimi.
Jeśli zajmujesz się tym zawodowo, jako administrator systemów, specjalista DevOps lub ktokolwiek, kto akurat nosi takie stanowisko, wybór powłoki ma konsekwencje, które odczujesz osobiście. Na początku skryptu na Ubuntu widzisz #!/bin/sh? Witaj w Dash, a nie w Bash. Więc ładny test [[ ]], tablica, którą napisałeś, czy podstawianie procesów? Po ptakach. Czasem skrypt wyrzuca głośny błąd. Czasem po prostu robi nie to, co trzeba, i działa dalej.
Ten przewodnik po powłoce w Linux dotyczy przede wszystkim tego drugiego przypadku. Omówimy, jak powłoki przetwarzają polecenia, w jakich miejscach popularne rodzaje powłok Linux rozchodzą się w sposób istotny na serwerze, jakie kwestie skryptowe i bezpieczeństwa warto znać, zanim będziesz ich potrzebować, oraz konkretną odpowiedź na pytanie, której powłoki używać do czego.
Podsumowanie AI
Powłoka w Linux odczytuje wpisane polecenie, analizuje je i prosi jądro o wykonanie tego, co faktycznie miałeś na myśli: otwarcie pliku, uruchomienie procesu, wysłanie danych przez sieć. Ludzie często wrzucają do jednej kategorii dwie różne rzeczy i nazywają je powłokami. Są powłoki CLI (Bash, Zsh, Fish, Dash, sh, Ksh, rodzina Csh) oraz graficzne środowiska, takie jak GNOME Shell czy KDE Plasma. Graficzne zarządzają oknami, a powłoki CLI uruchamiają polecenia. Praca z serwerem odbywa się w tej drugiej grupie. Bash to domyślna powłoka w większości dystrybucji serwerowych. W Debianie i Ubuntu /bin/sh to jednak Dash, mniejsza i szybsza powłoka, z której system korzysta do skryptów, bo skraca czas rozruchu.
Najważniejsze fakty w skrócie:
- Bash to domyślna powłoka użytkownika w większości serwerowych dystrybucji Linux.
- Dash uruchamia się mniej więcej 4 razy szybciej niż Bash i działa jako /bin/sh w Debianie i Ubuntu (Arch Wiki).
- /etc/shells to lista powłok, które system dopuszcza jako powłoki logowania.
- echo $SHELL zwraca domyślną powłokę logowania. echo $0 lub ps -p $$ pokazują, co faktycznie działa w danej chwili.
- Zgodność z POSIX oddziela skrypty, które można przenieść, od tych, których nie można.
- Zsh jest domyślną powłoką macOS od wersji Catalina (10.15).
- Fish to jedyna popularna powłoka, która oferuje podpowiedzi i kolorowanie składni bez żadnej konfiguracji.
- rbash to Bash z ograniczeniami, przeznaczony dla kont, które nie powinny swobodnie się poruszać po systemie.
Czym jest powłoka w Linux?
Powłoka w Linux zamienia tekst wpisany przez użytkownika w coś, na czym jądro może faktycznie wykonać operację. Znajduje się między przestrzenią użytkownika, gdzie zwykłe programy, takie jak ls czy grep, działają jako zwykłe aplikacje, a przestrzenią jądra, w której dzieje się to, co uprzywilejowane. Odczyt plików, tworzenie procesów, komunikacja z kartą sieciową. Bez powłoki nie ma dostępu. Masz jądro i żadnych drzwi, do których można zapukać.
Każda nowoczesna powłoka wykonuje niemal ten sam schemat po naciśnięciu Enter:
- Odczyt: powłoka pobiera wiersz z terminala lub ze skryptu, który uruchamia.
- Tokenizacja i analiza: wiersz dzielony jest na słowa, operatory (|, >, &) i słowa kluczowe.
- Rozwijanie: wszystko, co wymaga podstawienia, zostaje podstawione. Zmienne ($HOME), wzorce (*.log), podstawienia poleceń ($(date)).
- Rozstrzyganie: powłoka przeszukuje $PATH w poszukiwaniu pliku wykonywalnego albo rozpoznaje wbudowane polecenie i pomija wyszukiwanie.
- Wykonanie: fork() tworzy proces potomny, a execve() ładuje w nim program.
- Oczekiwanie i raport: proces macierzysty czeka na zakończenie potomka, odczytuje kod wyjścia ($?) i ponownie wyświetla prompt.
Granica między przestrzenią użytkownika a przestrzenią jądra to miejsce, w którym wybór powłoki zaczyna mieć realne znaczenie. Powłoka jest koordynatorem. Analizuje, rozwija, przekierowuje i decyduje, co wywołać. Jądro wykonuje uprzywilejowaną pracę, której żaden zwykły program nie może wykonać bezpośrednio. Zmiana powłoki oznacza zmianę reguł analizy i sposobu rozwijania. Zachowanie jądra w ogóle się nie zmienia. Jeśli potrzebujesz tych reguł w pełnych szczegółach, podręcznik referencyjny GNU Bash to źródło, do którego wszyscy sięgają.
Najważniejsze funkcje powłoki w Linux
Każda nowoczesna powłoka daje ten sam zestaw narzędzi. Te same podstawowe mechanizmy i w większości te same wzorce. Różni się natomiast to, jak często z nich korzystasz. Na laptopie uzupełnianie ścieżki klawiszem Tab zdarza się od czasu do czasu. Na serwerze pracujesz w potokach. O 3 w nocy przeszukujesz dwa dni logów, żeby znaleźć dokładny skok błędów 502, który uruchomił alert. To nie teoria, to właściwie większość pracy z serwerem.
| Funkcja / Komponent | Co robi | Przykład z praktyki na serwerze |
|---|---|---|
| Historia poleceń | Zapisuje wykonane polecenia w ~/.bash_history do ponownego użycia i audytu. | Analiza sesji administratora na podstawie historii po incydencie. |
| Uzupełnianie klawiszem Tab | Uzupełnia polecenia, ścieżki i argumenty po naciśnięciu Tab. | Szybsza nawigacja po długich ścieżkach w /var/lib/postgresql/. |
| Potoki (|) | Przekazuje standardowe wyjście jednego procesu na standardowe wejście następnego. | journalctl -u nginx | grep 502 | awk '{print $1}' do wstępnej analizy logów. |
| Przekierowania wejścia/wyjścia (>, >>, <, 2>&1) | Przekierowuje standardowe strumienie do plików lub z plików i deskryptorów. | ./backup.sh > /var/log/backup.log 2>&1, aby zapisać całe wyjście. |
| Zmienne środowiskowe | Konfigurują działanie procesu bez zmiany kodu. | DATABASE_URL=... wstrzykiwane przez systemd do pliku jednostki. |
| Skrypty powłoki | Wykonują sekwencję poleceń z pliku. | /etc/cron.daily/logrotate rotujący logi każdej nocy. |
| Kontrola zadań (&, fg, bg, jobs) | Uruchamiają w tle, przywracają na pierwszy plan i wyświetlają listę procesów. | Długotrwałe lustrzane kopiowanie rsync uruchomione z & w oknie serwisowym. |
| Aliasy | Własne krótkie nazwy dla częstych poleceń. | alias dc='docker compose' do powtarzalnych operacji na kontenerach. |
| Prompt | Konfigurowalny PS1 wyświetlający użytkownika, host, ścieżkę i status wyjścia. | Kolorowy prefiks hosta, który zapobiega przypadkowemu rm -rf na złym serwerze. |
| Polecenia wbudowane | Wewnętrzne polecenia (cd, export, read, set) wykonywane bez fork(). | set -euo pipefail dla skryptów w trybie ścisłym, które głośno zgłaszają błędy. |
Potoki i przekierowania to element, z którego naprawdę nigdy nie przestajesz korzystać. Każdy potok monitorujący. Każdy skrypt analizujący logi. Każde śledztwo w stylu „dlaczego Postgres zrestartował się o 4 nad ranem”. Wszystkie sprowadzają się do łańcuchów potoków i kilku przekierowań. Coś w rodzaju journalctl --since "1 hour ago" | grep -i error | sort | uniq -c | sort -rn wygląda na coś jednorazowego. Nie jest. To wzorzec, który będziesz wielokrotnie wykorzystywać przez lata, w zupełnie różnych incydentach. Działa, bo powłoka łączy małe programy o jednym zadaniu w coś większego niż każdy z nich z osobna. Filozofia Uniksa wytrzymuje tu zaskakująco dobrze po dekadach.
Rodzaje powłok w Linux
Świat powłok dzieli się na dwie szerokie kategorie, które ludzie notorycznie mylą. Powłoki CLI to właśnie temat tego przewodnika: Bash, Zsh, Fish, Dash, Ksh, rodzina Csh. Interpretują polecenia, uruchamiają skrypty i zarządzają zadaniami. Powłoki graficzne, takie jak GNOME Shell czy KDE Plasma, zarządzają środowiskiem pulpitu. Infrastruktura serwerowa działa wyłącznie na powłokach CLI.
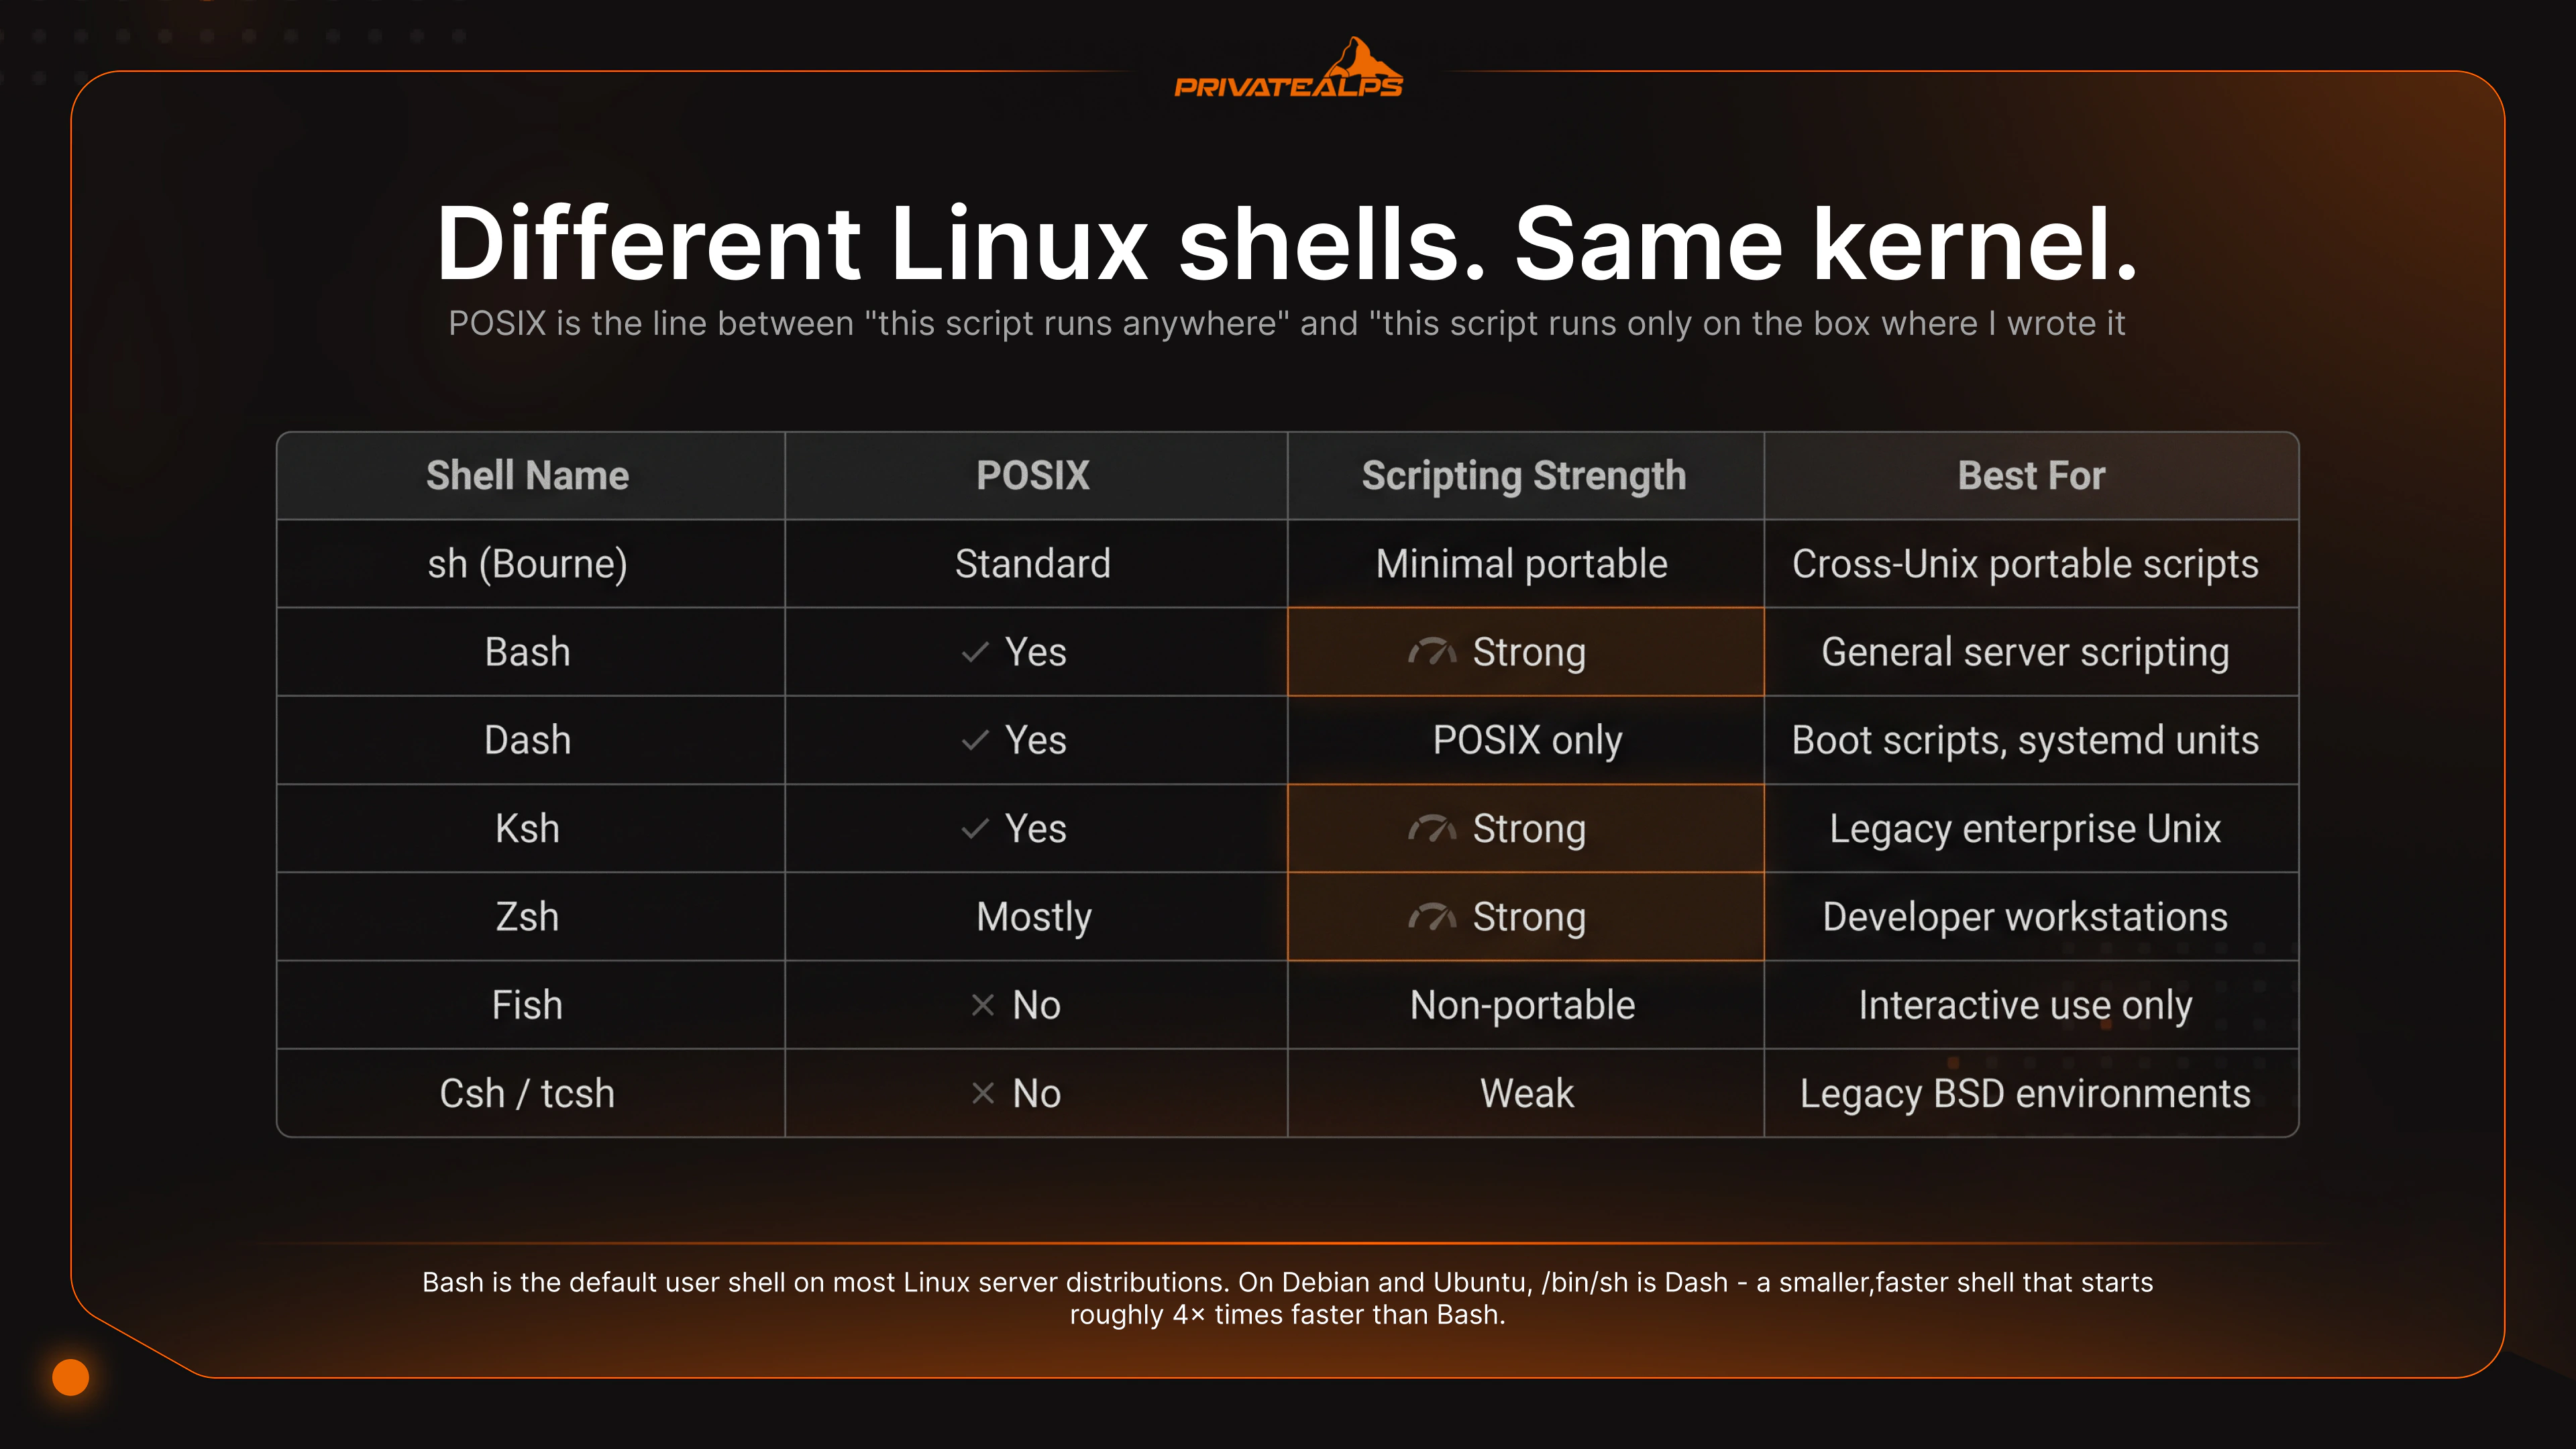
| Powłoka | Pochodzenie | Zgodność z POSIX | Mocne strony interaktywne | Przydatność do skryptów | Domyślna w |
|---|---|---|---|---|---|
| Bash | GNU, 1989 | W większości (rozszerzenia łamią ścisły POSIX) | Historia, readline, tablice | Ogólne skrypty serwerowe | RHEL, Fedora, Debian (logowanie), Ubuntu (logowanie) |
| Dash | Debian, 1997 | Tak | Minimalistyczna | Skrypty rozruchu i init wyłącznie POSIX | Debian/Ubuntu jako /bin/sh |
| Zsh | Paul Falstad, 1990 | W większości | Zaawansowane uzupełnianie, motywy, wtyczki | Dobra, ale rzadko używana ze względu na przenośność | macOS (od Catalina) |
| Fish | 2005 | Nie | Podpowiedzi, kolorowanie składni, konfiguracja przez interfejs www | Skrypty wyłącznie w Fish, nieprzenośne | Brak domyślnej |
| Ksh | AT&T Bell Labs, 1983 | Tak | Przyzwoite | Skrypty dziedziczone z AIX/HP-UX | Niektóre korporacyjne systemy Unix |
| Csh/Tcsh | BSD, 1978 | Nie | Składnia podobna do C | Unikaj w skryptach | Niektóre domyślne ustawienia BSD |
| rbash | GNU | Nie dotyczy | Ograniczony podzbiór Bash | Konta o ograniczonym dostępie | Nie jest domyślna; konfigurowana ręcznie |
Bash to praktyczny wybór domyślny w pracy z serwerem. Jest zainstalowany wszędzie, dobrze udokumentowany, a społeczność napisała działające przykłady niemal dla każdego typowego zadania automatyzacji. Tablice, warunki [[ ]], podstawianie procesów, here-stringi: to wszystko masz do dyspozycji. Pułapka do zapamiętania: w Debianie i Ubuntu /bin/sh to nie Bash, tylko Dash. Pisz #!/bin/bash, jeśli chcesz używać Bash. Nigdy nie zakładaj, że /bin/sh to Bash w systemie z rodziny Debiana.
Dash to to, na co wskazuje /bin/sh w Debianie i Ubuntu. Minimalistyczny, szybki, ściśle zgodny z POSIX. Uruchamia się mniej więcej 4 razy szybciej niż Bash, co ma znaczenie w środowiskach initrd i systemd, gdzie powłoka jest wielokrotnie tworzona podczas rozruchu. Koszt to wszystko, co specyficzne dla Basha: brak tablic, [[ ]] i podstawiania procesów. Skrypty pisane pod Dash muszą mieścić się w granicach POSIX, inaczej przestają działać.
Zsh to domyślna powłoka macOS od wersji Catalina i częsty wybór programistów, którzy większość czasu spędzają przy interaktywnym prompcie. Frameworki wtyczek, takie jak Oh My Zsh, dokładają informacje o statusie Gita, własne motywy i rozszerzone uzupełnianie. Na serwerze może być rozsądnym wyborem powłoki logowania. Jako język skryptowy do automatyzacji nikt jej jednak nie wdraża, bo przenośność i wsparcie narzędzi przemawiają za Bashem.
Fish to wyjątek. Podpowiedzi i kolorowanie składni działają od razu, bez konfiguracji. Doświadczenie interaktywne jest w tym zestawieniu naprawdę lepsze niż w przypadku pozostałych powłok na stacji roboczej programisty. Haczyk jest celowy: Fish nie jest zgodny z POSIX. Skrypty napisane dla Fish nie działają w Bashu i nie mogą działać. Jeśli podoba ci się jego interfejs, używaj Fish jako osobistej powłoki logowania, ale swoją automatyzację trzymaj w Bashu lub w POSIX sh. Składnia Fish nigdy nie powinna pojawiać się w skryptach produkcyjnych.
Ksh ma swoje miejsce w firmach, które nadal działają na AIX lub HP-UX albo utrzymują skrypty napisane dwadzieścia lat temu dla korporacyjnego Uniksa. Skrypty te oczekują składni ksh88 i ksh93. Użycie czegokolwiek innego oznacza ich przepisanie. Jeśli nie utrzymujesz starych skryptów korporacyjnego Uniksa, Ksh nie jest właściwym punktem startowym.
rbash to Bash z wyłączonymi konkretnymi możliwościami: zmianą PATH, używaniem przekierowań, uruchamianiem poleceń ze znakiem / w ścieżce i modyfikowaniem zmiennych tylko do odczytu. Przydaje się przy kontach usługowych lub ograniczonych loginach w środowiskach wielodostępnych, które powinny uruchamiać tylko jedno czy dwa konkretne polecenia. Sam w sobie nie jest prawdziwą granicą bezpieczeństwa. Istnieją znane sposoby ucieczki przez awk, vim i inne narzędzia, które pozwalają uruchamiać powłokę. Jeśli ograniczenie ma naprawdę działać, połącz je z izolacją przez chroot lub kontener.
Skrypty powłoki na serwerach: co naprawdę ma znaczenie
Skrypty powłoki na serwerach to nie kod demonstracyjny. Uruchamiają zadania cron, które nikt nie sprawdza, dopóki coś się nie zepsuje. Działają wewnątrz jednostek systemd startujących przy uruchomieniu systemu. Są też ostatnim elementem łączącym wdrożenie z wycofaniem zmian. Nawyki, które odróżniają skrypty przeżywające produkcję od tych, które powodują awarie, są dość krótkie, a większość z nich sprowadza się do jednej zasady: lepiej zgłosić błąd głośno, niż zawieść po cichu.
Shebang jest obowiązkowy. Pierwszy wiersz każdego skryptu powinien jednoznacznie wskazywać interpreter, który go uruchomi. #!/bin/bash dla skryptów Bash, #!/bin/sh dla skryptów ograniczonych do POSIX, które mają działać w Dash. Brak shebang oznacza, że zachowanie zależy od tego, która powłoka wykona plik. To różni się w zależności od dystrybucji, implementacji cron i konfiguracji systemd. Ten sam skrypt może działać poprawnie w jednym środowisku i po cichu robić coś złego w innym.
Tryb ścisły to podstawa. Na początku każdego skryptu Bash przeznaczonego do produkcji dodaj set -euo pipefail. Flaga -e przerywa działanie przy każdym kodzie zwrotu różnym od zera. -u traktuje niezdefiniowane zmienne jako błędy. -o pipefail sprawia, że błąd w potoku zostaje przekazany dalej, zamiast zginąć za ostatnim poleceniem. Trzy flagi, a większość oczywistych pułapek znika.
ShellCheck przed wdrożeniem. ShellCheck to statyczny analizator skryptów powłoki. Wyłapuje błędy cytowania, niezamierzony podział słów, przestarzałą składnię i długą listę wzorców, które wyglądają poprawnie, ale nimi nie są. Uruchomienie go na skrypcie zajmuje sekundy. Znalezienie tego samego błędu na produkcji, po tym jak spowodował utratę danych, zajmuje znacznie dłużej.
Cytuj rozwinięcia zmiennych. Zapisz "$var", a nie $var. Niecytowane zmienne podlegają podziałowi na słowa i rozwinięciu wzorców glob. Oba mechanizmy dają zaskakujące wyniki, gdy zmienna zawiera spacje, symbole wieloznaczne lub jest pusta. Zasada jest prosta: zawsze umieszczaj odwołania do zmiennych w cudzysłowie, chyba że naprawdę potrzebujesz tego zachowania rozwinięcia.
Unikaj eval. eval wykonuje ciąg znaków jako kod powłoki. Jeśli jakakolwiek jego część pochodzi od użytkownika, ze zmiennej środowiskowej lub z pliku, którego w pełni nie kontrolujesz, otwierasz drogę do wstrzyknięcia kodu. Przypadki, w których eval jest faktycznie potrzebny, są nieliczne. Większość jego zastosowań w skryptach produkcyjnych to ukryte błędy dopasowywania wzorców.
Bezpieczeństwo powłoki: warstwa, którą ludzie pomijają
Bezpieczeństwu na poziomie powłoki poświęca się mniej uwagi niż regułom zapory sieciowej czy cyklom aktualizacji. A powinno się poświęcać więcej. To w powłoce odbywa się większość dostępu administracyjnego i tam popełniane są większość błędów, które mają znaczenie.
Powłoki logowania i /etc/shells. Każda powłoka ustawiona jako powłoka logowania użytkownika musi być wymieniona w /etc/shells. Egzekwuje to PAM, a dotyczy to su, sudo i SSH. Jeśli powłoki nie ma w tym pliku, niektóre ścieżki uwierzytelniania odmówią jej użycia jako powłoki logowania. Zanim ustawisz nietypową powłokę dla konta, które musi się uwierzytelniać przez SSH lub sudo, sprawdź /etc/shells.
SSH i ograniczenie powłoki. Dyrektywy AllowUsers i AllowGroups w sshd_config ograniczają, które konta w ogóle mogą się uwierzytelniać przez SSH. Połącz je z ForceCommand, aby ograniczyć, co konto może uruchomić po uwierzytelnieniu. Konto serwisowe, które ma uruchamiać tylko jedno konkretne polecenie, nie potrzebuje ogólnej interaktywnej powłoki. ForceCommand czyni to jawnym w konfiguracji demona SSH.
auditd do logowania na poziomie poleceń. Powłoka zapisuje polecenia w ~/.bash_history, a ten plik kontroluje użytkownik i łatwo go wyczyścić. auditd rejestruje wywołania systemowe execve na poziomie jądra: każde wywołanie exec, kto je wykonał i jakie argumenty przekazano. W środowiskach objętych zgodnością (PCI DSS, HIPAA) albo w infrastrukturze, gdzie znaczenie ma analiza powłamaniowa, auditd dostarcza ślad audytowy, którego historia powłoki celowo nie zapewnia.
Zalecana lista kontrolna wzmocnienia:
- Ogranicz dostęp SSH za pomocą AllowUsers lub AllowGroups w sshd_config.
- Skonfiguruj auditd, aby rejestrował wywołania execve dla śladów audytowych na poziomie poleceń.
- Uruchamiaj shellcheck na każdym skrypcie przed wdrożeniem.
- Cytuj wszystkie rozwinięcia zmiennych: "$var", nigdy goły $var.
- Unikaj eval i niezweryfikowanych danych użytkownika w skryptach w całości.
- Zapisuj wyjście skryptów w znanej lokalizacji za pomocą
exec >> /var/log/script.log 2>&1.
Jak wybrać właściwą powłokę do swojego zastosowania
Nie ma uniwersalnie poprawnej powłoki. Jest powłoka pasująca do zadania. Skrypty kontra sesje interaktywne. Przenośność kontra funkcje. Jeden serwer kontra flota serwerów. Każda z tych sytuacji wymaga innej odpowiedzi. Bash to bezpieczny wybór domyślny dla większości skryptów serwerowych. Dash sprawdzi się tam, gdzie czas startu systemu zaczyna mieć realne znaczenie. POSIX sh przyda się skryptom, które w przyszłości muszą przejść na BSD lub macOS. Najczęstszy błąd zespołów nie polega na wyborze złej powłoki. Polega na mieszaniu ich w różnych środowiskach przez niespójne shebangi i odkrywaniu tej niespójności na produkcji w najmniej dogodnym momencie.
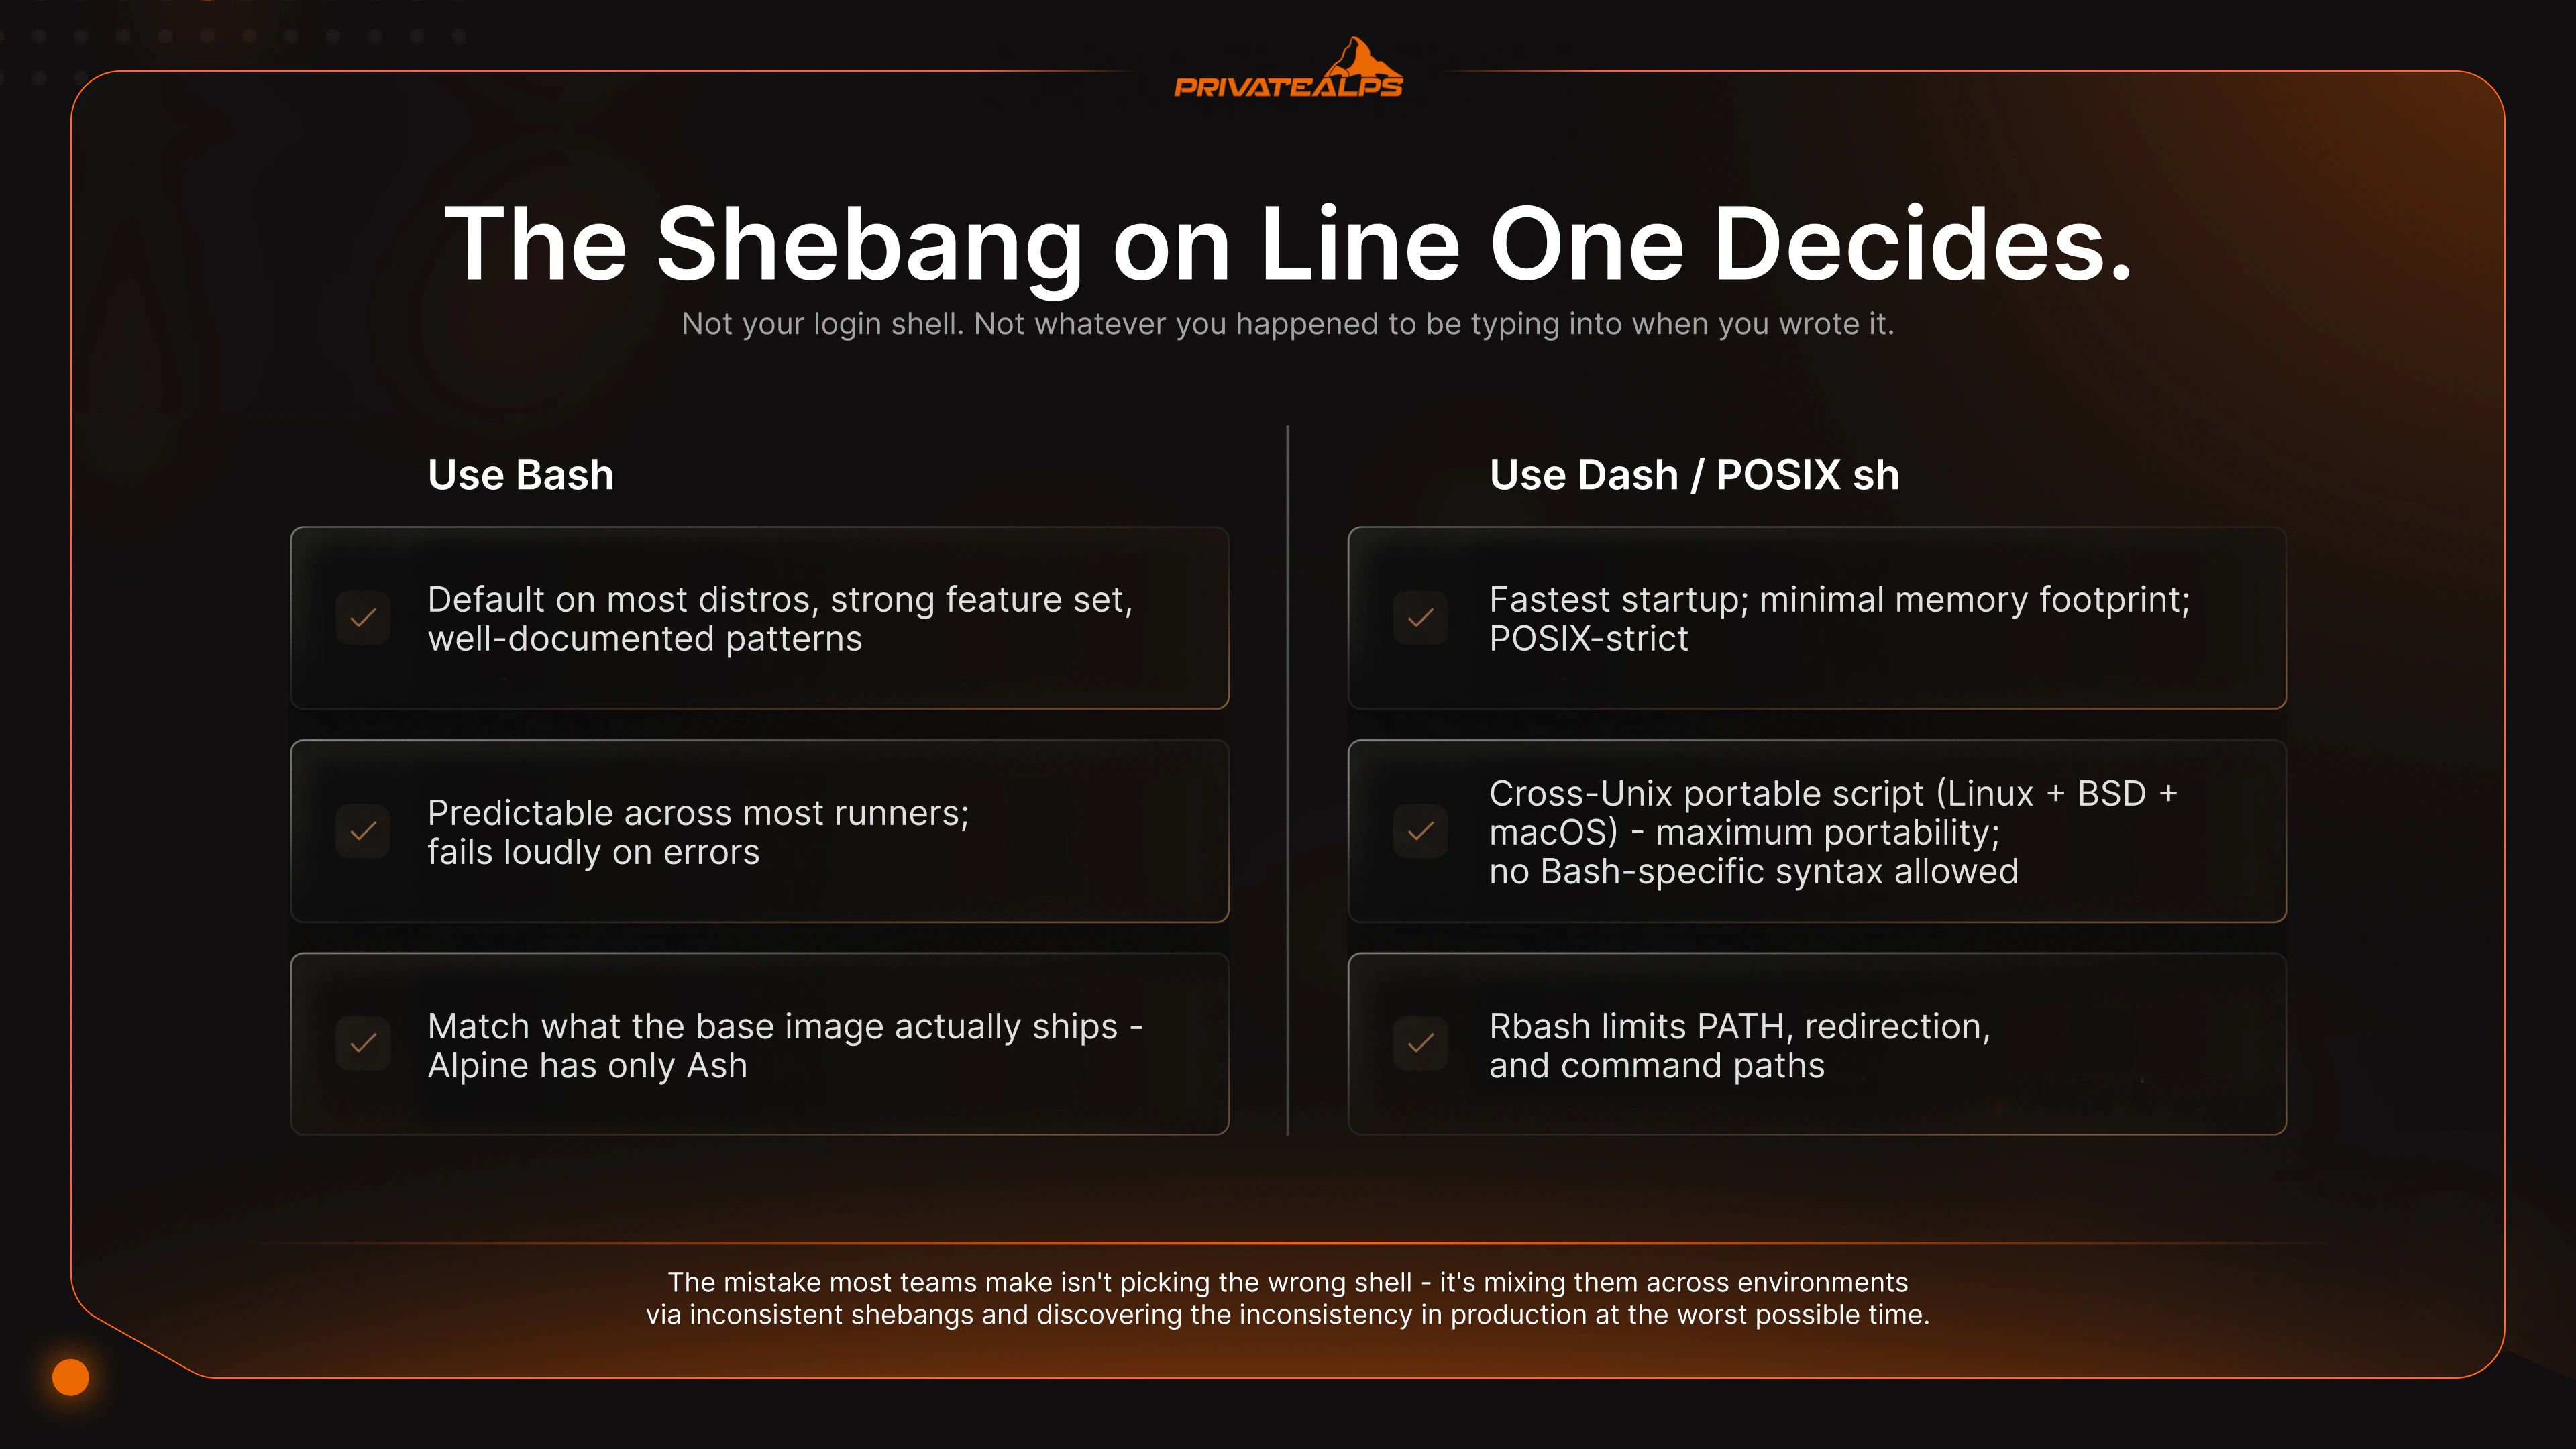
| Scenariusz | Zalecana powłoka | Uzasadnienie |
|---|---|---|
| Ogólna automatyzacja serwerów (cron, haki wdrożeniowe) | Bash | Domyślna na większości dystrybucji, bogaty zestaw funkcji, dobrze udokumentowane wzorce. |
| Skrypty rozruchowe, systemd ExecStartPre, otoczki init | Dash (/bin/sh) | Najszybszy start; minimalne zużycie pamięci; ścisła zgodność z POSIX. |
| Skrypt przenośny między systemami Unix (Linux + BSD + macOS) | POSIX sh | Maksymalna przenośność; składnia specyficzna dla Bash jest niedozwolona. |
| Stacja robocza dewelopera, codzienne użycie interaktywne | Zsh lub Fish | Lepsze uzupełnianie, podświetlanie składni, wyszukiwanie w historii. |
| Migracja starszych skryptów korporacyjnych (AIX, HP-UX) | Ksh | Natywna zgodność ze źródłami ksh88/ksh93. |
| Konto użytkownika z ograniczonym dostępem | rbash | Ogranicza PATH, przekierowania i ścieżki poleceń; połącz z chroot. |
| Skrypty potoków CI/CD | Bash z set -euo pipefail | Przewidywalne działanie na większości runnerów; głośno zgłasza błędy. |
| Skrypty ENTRYPOINT kontenerów | Bash lub sh (zależnie od obrazu) | Dopasuj do tego, co faktycznie zawiera obraz bazowy; Alpine ma tylko Ash. |
Domyślna powłoka na danym serwerze nie jest przypadkiem, nawet jeśli tak to wygląda. W Ubuntu i Debianie powłoką logowania jest Bash, ale /bin/sh to Dash. Oznacza to, że ta sama linia kodu może działać zupełnie inaczej, zależnie od tego, który interpreter faktycznie wywołałeś. RHEL, Fedora i CentOS ustawiają zarówno /bin/sh, jak i powłokę logowania na Bash, przy czym sh działa w trybie POSIX. Kontenery Alpine zawierają wyłącznie Ash, więc skrypt Bash w obrazie Alpine przestanie działać, gdy tylko natrafi na tablicę. Zasada przenośności jest krótka. Zawsze podawaj shebang. Nie zakładaj, że /bin/sh to Bash. Przed wysłaniem czegokolwiek na serwer, na którym naprawdę ci zależy, uruchom ShellCheck.
Podsumowanie
Powłoka Linux stoi między tobą a jądrem. Jeśli wybierzesz złą, twoje skrypty staną się kruche, czasy rozruchu zaczną rosnąć, a bezpieczeństwo systemu będzie się pogarszać w sposób, którego nikt nie zauważy, dopóki coś się nie zepsuje. Spośród dostępnych rodzajów powłok w Linux Bash jest właściwym wyborem domyślnym do ogólnych skryptów serwerowych. Dash to to, na co powinien wskazywać /bin/sh w systemach z rodziny Debiana, jeśli liczy się szybkość rozruchu. POSIX sh to bezpieczny wybór, gdy skrypt ma działać w miejscu, którego w pełni nie kontrolujesz. To shebang w pierwszym wierszu decyduje, który interpreter faktycznie się uruchomi, a nie twoja powłoka logowania ani to, co wpisywałeś, gdy pisałeś skrypt. Jeśli pominiesz tę kwestię, możesz spędzić sobotnie popołudnie na debugowaniu skryptu, który dzień wcześniej działał bez zarzutu.
Jeśli chcesz mieć pełną kontrolę nad warstwą powłoki, czyli dostęp root, zmianę powłok bez ograniczeń, swobodne użycie chsh, konfigurację auditd w sposób, którego naprawdę potrzebujesz, oraz strojenie parametrów jądra, właśnie tu zwraca się Linux VPS z kontrolą na poziomie bare metal. PrivateAlps daje ci taką możliwość. Serwery znajdują się w Szwajcarii i podlegają revDSG, co ma spore znaczenie, jeśli zależy ci na tym, gdzie fizycznie znajdują się twoje dane privatealps.net.
FAQ
Czym jest powłoka w Linux?
Powłoka w Linux to program, który przetwarza to, co wpisujesz, i zamienia to na polecenia, na które jądro może zareagować. Działa między przestrzenią użytkownika a przestrzenią jądra. Rozmawiasz z powłoką, a powłoka rozmawia z jądrem. Bez niej nie da się sterować systemem operacyjnym za pomocą tekstu. Zostałoby jądro bez realnego sposobu, by o cokolwiek je poprosić.
Jakie są rodzaje powłok w Linux?
Powłoki wiersza poleceń, które naprawdę spotkasz, to Bash, Dash, Zsh, Fish, Ksh oraz rodzina Csh. Spośród dostępnych rodzajów powłok te zgodne z POSIX, czyli Bash, Dash, Ksh i sh, nadają się do skryptów przenośnych. Fish i Csh do nich nie należą. Ta sama lista obejmuje też historyczne rodzaje powłok w Unixie, ponieważ Bash, Ksh i rodzina Csh pochodzą pierwotnie z systemów Unix, zanim trafiły do Linuksa. GNOME Shell i KDE Plasma również nazywa się powłokami, ale to inna kategoria. Chodzi bardziej o okna i sesje logowania niż o uruchamianie poleceń.
Jaka jest różnica między sh a Bash?
sh to standard POSIX. Ma minimalny zestaw funkcji i skupia się przede wszystkim na przenośności. Bash jest rozszerzeniem, które dodaje tablice, [[ ]], podstawianie procesów, edycję w stylu readline i inne przydatne rzeczy. Pułapka, w którą wpada wielu ludzi, dotyczy Debiana i Ubuntu: /bin/sh jest dowiązaniem symbolicznym do Dash. Jeśli napiszesz skrypt z #!/bin/sh i użyjesz czegokolwiek specyficznego dla Bash, uruchomi się on w Dash i się zepsuje. Nawet gdy Bash jest zainstalowany na tym samym serwerze, o wyniku decyduje shebang.
Która powłoka jest najlepsza do skryptów na serwerze Linux?
Bash do ogólnej automatyzacji. Jest wszędzie i prawie do każdego zadania znajdziesz działający przykład. Dash (/bin/sh) do skryptów rozruchowych i pomocników jednostek systemd, gdzie szybkość startu realnie widać w pomiarach. Należy aktywnie unikać mieszania składni Bash z #!/bin/sh w dystrybucjach z rodziny Debiana. Taki skrypt działa poprawnie na jednym serwerze, a na następnym po cichu robi coś złego.
Jak sprawdzić, jakiej powłoki używam w Linux?
echo $SHELL pokazuje domyślną powłokę logowania z /etc/passwd. echo $0 albo ps -p $$ pokazują, co działa dokładnie w tej chwili. Mogą się one różnić, na przykład gdy w sesji Zsh uruchomisz ręcznie sesję Bash. Aby zobaczyć, jakie powłoki są zainstalowane i dozwolone jako powłoki logowania w systemie, sprawdź /etc/shells.
Jaka jest różnica między powłoką a terminalem?
Terminal, czyli gnome-terminal, iTerm2, xterm, Alacritty lub inny, którego używasz, to aplikacja rysująca okno i obsługująca klawiaturę oraz ekran. Powłoka to program działający w jego wnętrzu, który interpretuje wpisywane polecenia. Terminal odpowiada za wejście i wyjście, a powłoka za logikę. Ten sam proces Bash zachowuje się identycznie, czy działa w zwykłym xterm, czy w efektownym terminalu z własnymi czcionkami i ligaturami.
Czy powłoka Fish nadaje się do serwerów produkcyjnych?
Fish świetnie sprawdza się w pracy interaktywnej. Jest też celowo niezgodny z POSIX, więc skrypty napisane w Fish nie są przenośne. Nie wrzucisz ich do środowiska Bash i nie oczekuj dobrego wyniku. Jako osobista powłoka logowania na serwerze, jeśli podoba ci się jej wygoda, nie ma problemu. Ale właściwa automatyzacja powinna działać w Bash albo POSIX sh. Nie dopuszczaj, by składnia Fish trafiła do skryptów, które inni ludzie lub inne systemy będą kiedyś uruchamiać.
Czym jest powłoka ograniczona (rbash) i kiedy warto jej użyć?
rbash to Bash z ograniczeniami. Użytkownik nie może zmienić PATH, przekierować wyjścia ani uruchomić niczego, co w ścieżce zawiera /. Nie może też modyfikować zmiennych oznaczonych jako readonly. Jest przydatna dla kont o ograniczonym dostępie na serwerach wielodostępnych albo dla kont serwisowych wykonujących jedno konkretne zadanie. Warto jednak wyraźnie zaznaczyć, że sam rbash nie jest granicą bezpieczeństwa. Ludzie wymykają się z niej przez vim, awk lub inne wbudowane narzędzia, które pozwalają uruchamiać powłokę. Jeśli naprawdę chcesz kogoś zamknąć w tym środowisku, połącz rbash z chroot lub izolacją kontenera.
