



Czym jest VPN i jak działa? Kompleksowy przewodnik
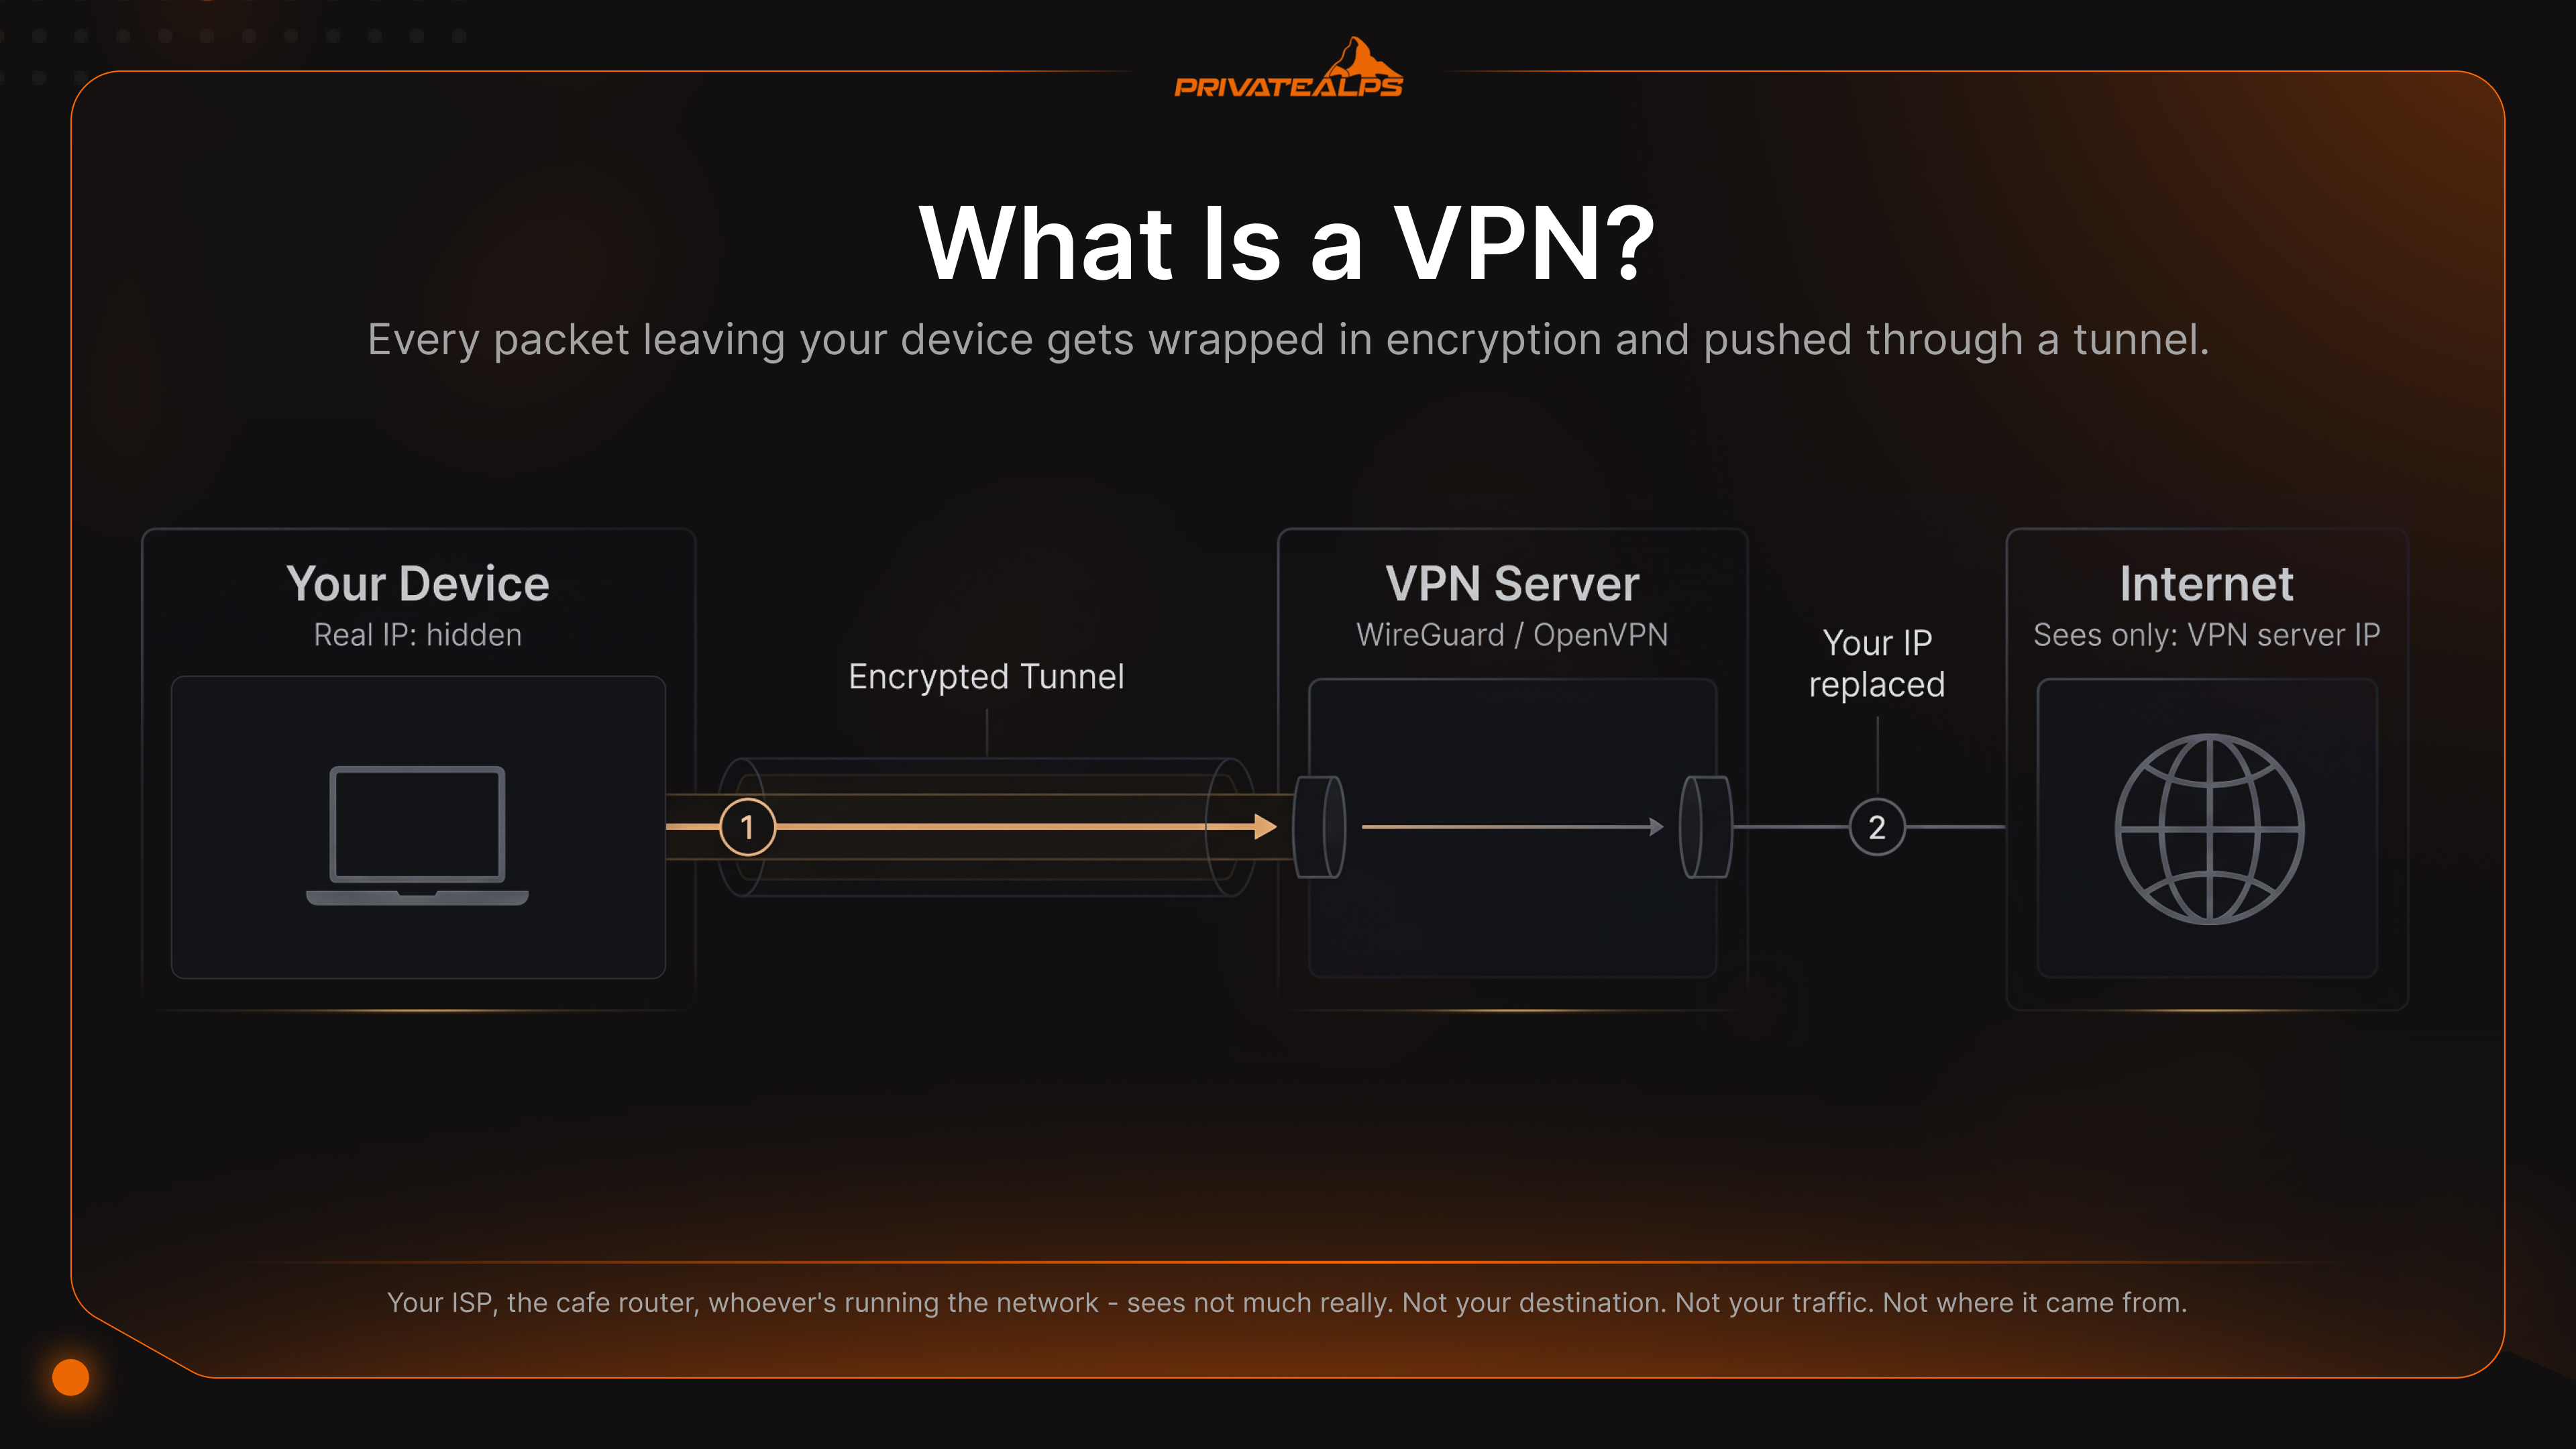
Krótko na początek. VPN (Virtual Private Network, wirtualna sieć prywatna) to szyfrowany tunel między twoim urządzeniem a zdalnym serwerem. Ukrywa twój adres IP i chroni ruch przed każdym, kto podgląda sieć po drodze. Jak działa VPN? Twoje urządzenie szyfruje każdy pakiet, wysyła go na serwer VPN, a serwer przekazuje już odszyfrowany ruch dalej, pod własnym adresem IP. Strona, którą otwierasz, twój dostawca internetu i router w kawiarni nie widzą więc ciebie. Widzą tylko serwer.
To nie jest hasło ze słownika. To raczej wyjaśnienie, jakiego oczekiwałbyś od kolegi przy tablicy. Po lekturze będziesz wiedzieć, co naprawdę dzieje się wewnątrz tunelu, czym różnią się WireGuard, OpenVPN i IKEv2 (oraz które przestarzałe protokoły powinno się wycofać dziesięć lat temu), poznasz osiem sytuacji, w których VPN rozwiązuje realny problem, i, co pomija prawie każdy poradnik na pierwszej stronie wyników, dowiesz się, kiedy zdecydowanie nie pomoże. Globalny rynek VPN w 2026 roku jest wart wiele dziesiątek miliardów dolarów i nadal rośnie w tempie dwucyfrowym rocznie, napędzany głównie pracą zdalną i rosnącym zmęczeniem kwestiami prywatności.
Oto niewygodna prawda. Wielu ludzi płacących co miesiąc za VPN nie ma pojęcia, za co właściwie płaci. Dlatego od razu powiem wprost: VPN to jedna warstwa w stosie prywatności. Tylko jedna. Jeśli pominiesz tę myśl, reszta przewodnika nie uchroni cię przed twoimi własnymi założeniami.
Podsumowanie AI
Szybki zarys. VPN to oprogramowanie, które szyfruje ruch internetowy i kieruje go przez zdalny serwer, zastępując twój prawdziwy adres IP adresem serwera. Istnieją zasadniczo dwa rodzaje: usługi VPN dla użytkowników indywidualnych, na które się subskrybuje (NordVPN, Mullvad, ProtonVPN), oraz firmowe VPN-y, które przedsiębiorstwa uruchamiają do zdalnego dostępu lub łączenia biur. Oba opierają się na szyfrowaniu AES-256 albo ChaCha20-Poly1305. W 2026 roku żadne z nich nie jest w praktyce możliwe do złamania.
Kilka rzeczy, które każdy użytkownik powinien wiedzieć na start:
- AES-256 to standardowy w branży symetryczny szyfr blokowy. ChaCha20-Poly1305 to nowoczesna alternatywa.
- WireGuard to obecnie najszybszy protokół. Ma około 4 000 wierszy kodu, podczas gdy OpenVPN ma ich około 70 000.
- Kill switch blokuje cały dostęp do internetu, gdy tunel VPN się zerwie. To funkcja niezbędna.
- Polityka braku logów oznacza, że dostawca nie przechowuje zapisów połączeń. Ma wartość tylko wtedy, gdy została zweryfikowana przez zewnętrzny audyt.
- Split tunneling kieruje przez VPN wyłącznie wybrane przez ciebie aplikacje. Cała reszta korzysta z otwartego połączenia.
- VPN nie czyni cię anonimowym. Odcisk palca przeglądarki, pliki cookie i zalogowane konta i tak pozwalają cię zidentyfikować.
- VPN-y hostowane samodzielnie (WireGuard na własnym serwerze) całkowicie eliminują zaufanie do dostawcy.
Czym jest VPN?
VPN to szyfrowane połączenie między twoim urządzeniem a serwerem, któremu ufasz. Każdy pakiet opuszczający urządzenie jest owijany szyfrowaniem i przesyłany tunelem, którego lokalna sieć nie może odczytać. Po drugiej stronie serwer zdejmuje szyfrowanie, zastępuje twój adres IP własnym i wysyła pakiet do publicznego internetu. Ktokolwiek znajduje się poza tunelem, czy to dostawca internetu, router w kawiarni, czy administrator sieci, widzi... niewiele. Nie widzi celu twojego ruchu, nie widzi samego ruchu i nie widzi, skąd pochodzi.
Pojęcie wirtualnej sieci prywatnej powstało jako opis prywatnych połączeń firmowych budowanych na publicznej infrastrukturze. Dotyczy ono RFC 2764. Usługi VPN dla użytkowników indywidualnych wzięły tę samą ideę i zastosowały ją do zwykłych osób w otwartym internecie. Część „wirtualna” oznacza, że nie ma dedykowanego przewodu. Część „prywatna” oznacza, że izolację zapewnia kryptografia.
Ludzie stale mylą VPN, proxy i Tor. Warto krótko uporządkować, co jest czym:
| Narzędzie | Co szyfruje | Ukrywa IP | Szybkość | Model zaufania |
|---|---|---|---|---|
| VPN | Cały ruch na poziomie systemu w zaszyfrowanym tunelu | Tak | Szybki (utrata 5–20%) | Zaufanie do jednego dostawcy |
| Proxy HTTP/SOCKS | Wyłącznie ruch skonfigurowanej aplikacji; często nieszyfrowany | Tak (per aplikacja) | Szybki | Zaufanie do jednego dostawcy |
| Tor | Trzy zagnieżdżone warstwy szyfrowania przez przekaźniki wolontariuszy | Tak | Wolny (wysokie opóźnienia) | Rozproszony; żadna strona nie zna jednocześnie źródła i celu |
| Samo HTTPS | Ładunek aplikacji do konkretnej strony | Nie | Najszybszy | Zaufanie do certyfikatu TLS strony |
Proxy SOCKS5 w przeglądarce ukrywa wyłącznie to, co wysyła przeglądarka, i nic poza tym. System nadal się komunikuje. Aplikacje działające w tle nadal się komunikują. DNS nadal wycieka na zewnątrz. VPN działa niżej w stosie i przechwytuje cały ruch. Tor zapewnia większą anonimowość dzięki trzem zaszyfrowanym przeskokom, ale płacisz za to szybkością, i to słono. Streamingu przez Tor nawet nie warto próbować.
Jak działa VPN?
Najpierw krótka odpowiedź. VPN przeprowadza kryptograficzne uzgadnianie połączenia z zdalnym serwerem, ustala wspólny klucz symetryczny, tworzy na twoim urządzeniu wirtualny interfejs sieciowy, a następnie kieruje każdy wychodzący pakiet przez ten interfejs, zamknięty w zaszyfrowanej kopercie. Serwer rozpakowuje każdy pakiet i przekazuje go dalej. To, z czym się łączysz, widzi wyłącznie adres IP serwera. Nigdy twój.
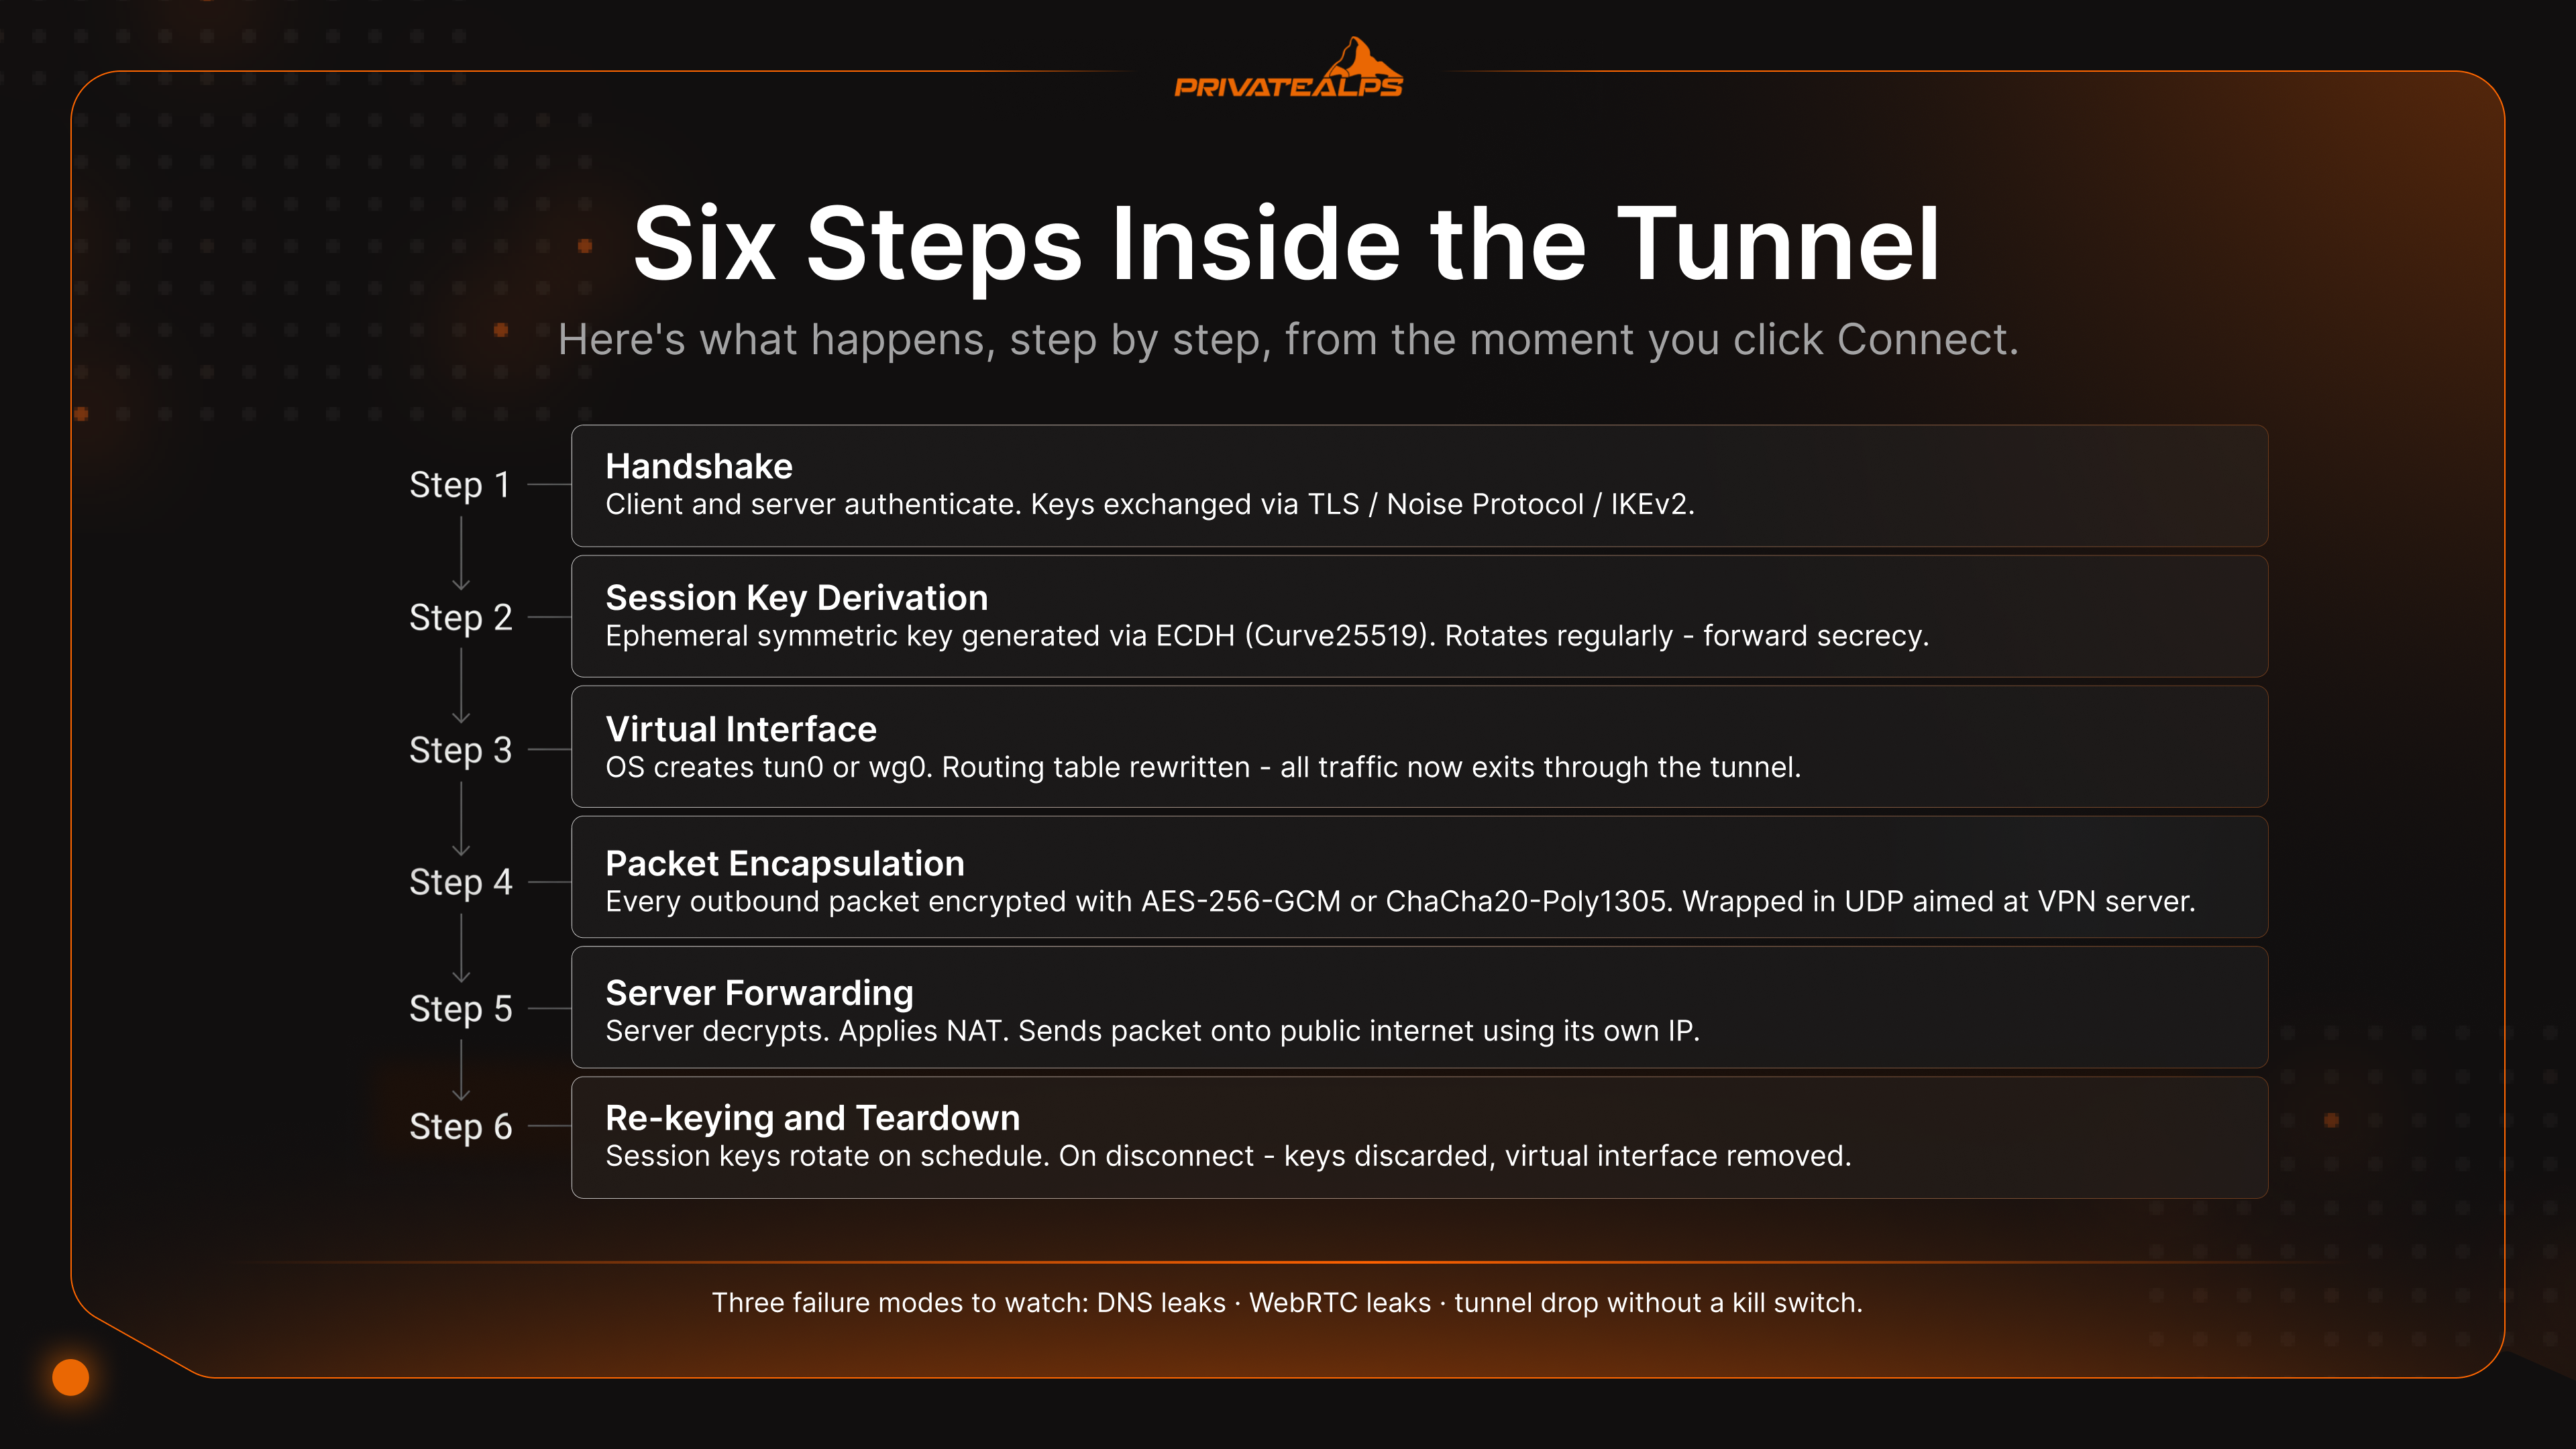
Oto, co dzieje się krok po kroku, od chwili, gdy klikniesz Połącz:
- Uzgadnianie połączenia. Klient i serwer uwierzytelniają się nawzajem i wymieniają klucze. OpenVPN do tego celu używa TLS. WireGuard korzysta z Noise Protocol Framework. IKEv2 ma własny mechanizm. Certyfikaty lub klucze publiczne odpowiadają za większość kwestii tożsamości.
- Wyprowadzenie klucza sesji. Generowany jest efemeryczny klucz symetryczny z wykorzystaniem krzywych eliptycznych i wymiany Diffiego-Hellmana (ECDH), zwykle na krzywej Curve25519. Ten klucz szyfruje właściwe dane i jest regularnie zmieniany, co zapewnia tak zwaną tajność w przód (forward secrecy).
- Interfejs wirtualny. System operacyjny uruchamia wirtualną kartę sieciową (
tun0lubwg0w Linuksie, adapter TAP/TUN w Windows), a następnie przepisuje tablicę routingu, tak aby domyślna brama wskazywała ten nowy interfejs. - Enkapsulacja pakietów. Każdy wychodzący pakiet IP jest szyfrowany algorytmem AES-256-GCM lub ChaCha20-Poly1305, a następnie owijany w pakiet UDP skierowany do serwera VPN.
- Przekazywanie przez serwer. Serwer odszyfrowuje pakiet, stosuje NAT i wysyła go do publicznego internetu pod własnym adresem IP. Ruch powrotny wraca tą samą drogą, tylko w odwrotnym kierunku.
- Ponowne uzgadnianie kluczy i zamknięcie połączenia. Klucze sesji są zmieniane według harmonogramu. Gdy się rozłączasz, klucze są usuwane, a wirtualny interfejs wyłącza się razem z nimi.
Trzy tryby awarii są znacznie ważniejsze niż jakiekolwiek szczegóły protokołów. Wycieki DNS to sytuacja, w której zapytania o domeny trafiają do resolvera dostawcy internetu zamiast przez tunel. Łatwo to sprawdzić na stronie dnsleaktest.com.
Wycieki WebRTC to sytuacja, w której przeglądarka ujawnia prawdziwy adres IP zdalnemu partnerowi, mimo że VPN działa w tle. Przed obiema tymi sytuacjami chroni kill switch. Gdy tunel się zerwie, zapora sieciowa blokuje cały ruch spoza VPN, dopóki połączenie nie wróci. Bez tej funkcji nawet krótkie ponowne połączenie może wystarczyć, by ujawnić twój prawdziwy adres IP wszystkim aktywnym sesjom, które akurat masz otwarte.
Czym jest protokół VPN?
Definicja w skrócie. Protokół VPN to zestaw reguł opisujących, jak klient i serwer uzgadniają klucze, szyfrują dane i formatują pakiety. Wybór protokołu bezpośrednio wpływa na szybkość, bezpieczeństwo, niezawodność na urządzeniach mobilnych oraz na to, które sieci VPN rzeczywiście jest w stanie przebić. W 2026 roku wciąż funkcjonuje sześć protokołów, ale tylko trzy z nich mają sens w nowych wdrożeniach.
| Protokół | Premiera | Szyfrowanie | Szybkość | Zgodność | Najlepszy do |
|---|---|---|---|---|---|
| WireGuard | 2016 (w jądrze: 2020) | ChaCha20-Poly1305 | Najszybszy (utrata przepustowości ok. 10–15%) | Wszystkie główne systemy | Domyślny wybór przy nowych konfiguracjach |
| OpenVPN | 2001 | AES-256-GCM (konfigurowalne) | Umiarkowana (ok. 20–30% przy UDP, ponad 50% przy TCP) | Uniwersalny, także na routerach i zaporach | Sieci z ograniczeniami; maksymalna zgodność |
| IKEv2/IPsec | 2005 | AES-256 | Szybki | Natywny w iOS, macOS i Windows | Urządzenia mobilne przełączające się między Wi-Fi a siecią komórkową |
| L2TP/IPsec | 1999 | AES-256 (przez IPsec) | Wolny (podwójna enkapsulacja) | Wbudowany w większość systemów | Wyłącznie starsze systemy; unikaj w nowych wdrożeniach |
| SSTP | 2008 | AES-256 przez TLS | Umiarkowana | Głównie Windows | Firmowe środowiska Windows |
| PPTP | 1996 | MPPE/RC4 – złamany | Szybki, ale niebezpieczny | Przestarzały | Nie używać w żadnym wypadku |
Przy PPTP warto dodać ostrzeżenie, którego większość tabel protokołów jakoś nie uwzględnia. Został kryptograficznie złamany już w 2012 roku, kiedy badacze pokazali, że uwierzytelnianie MS-CHAPv2 w PPTP można sprowadzić do jednego klucza DES, który na zwykłym sprzęcie da się odzyskać w mniej niż 24 godziny. Firma Microsoft wydała w tym samym roku biuletyn bezpieczeństwa 2743314, w zasadzie potwierdzając te wnioski. Mimo to kilka usług nadal oferuje PPTP. Każda, która to robi, udostępnia tunel, który napastnik może odszyfrować offline, kiedy mu się spodoba. Traktuj go tak jak sieci Wi-Fi z WEP: ciekawostka historyczna, nigdy opcja do wdrożenia.
Przy pozostałych protokołach logika nie jest skomplikowana. Domyślnie WireGuard. Jego opisana w dokumencie bazowym baza kodu liczy około 4 000 wierszy, czyli na tyle mało, że jeden inżynier może ją przejrzeć od początku do końca. Kryptografia została formalnie zweryfikowana. OpenVPN wybierz wtedy, gdy ruch UDP WireGuarda jest blokowany: w restrykcyjnych firmowych zaporach, hotelowych sieciach i krajach z silną cenzurą. OpenVPN może działać przez TCP na porcie 443 i wyglądać dla każdego, kto analizuje ruch, jak zwykłe HTTPS. IKEv2/IPsec sprawdzi się w telefonach. Jego szybkie ponowne połączenie po zmianie sieci bije wszystkie inne protokoły, jeśli dziesięć razy na godzinę przełączasz się między Wi-Fi a siecią komórkową.
Do czego służy VPN?
Zasadniczo osiem konkretnych zastosowań. Dzielą się na dwie grupy: ochronę w niezaufanych sieciach oraz omijanie ograniczeń na poziomie sieci. Każde ma jasno określone „co rozwiązuje” i równie jasno określone „czego nie rozwiązuje”. Tej drugiej kolumny brakuje niemal w każdym poradniku z pierwszej strony wyników wyszukiwania.
| Zastosowanie | Typ użytkownika | Co rozwiązuje VPN | Czego VPN nie rozwiązuje |
|---|---|---|---|
| Ochrona w publicznych sieciach Wi-Fi | Podróżni, osoby pracujące zdalnie | Ataki typu man-in-the-middle w sieciach Wi-Fi w hotelach i kawiarniach | Zainfekowane urządzenie, złośliwe rozszerzenie przeglądarki |
| Praca zdalna | Pracownicy | Szyfrowany dostęp do intranetu firmy i wewnętrznych aplikacji | Phishing, słabe hasła, wyciekłe dane logowania |
| Omijanie geoblokad | Osoby oglądające streaming | Biblioteki Netflix, Disney+ i BBC iPlayer ograniczone regionalnie | Dostawcy usług streamingowych aktywnie blokują znane adresy IP centrów danych; nie wszystkie serwery działają |
| Śledzenie przez dostawcę internetu | Osoby dbające o prywatność | Widoczność odwiedzanych domen i zapytań DNS dla dostawcy internetu | Google, Meta i inne konta, w których jesteś zalogowany, nadal Cię śledzą |
| Obejście cenzury | Użytkownicy w regionach z restrykcyjnym dostępem do internetu | Głęboka inspekcja pakietów (DPI) i podstawowe blokowanie | Agresywne DPI może wykryć sygnatury VPN; konieczna obfuskacja |
| P2P / torrenty | Osoby udostępniające pliki | Ujawnia adres IP peera w roju | Odpowiedzialność prawna za treści chronione prawem autorskim; identyfikacja na poziomie konta |
| Praca programisty / administratora | Inżynierowie | Szyfruje ruch SSH i administracyjny w niezaufanych sieciach | Błędna konfiguracja serwera, kradzież danych uwierzytelniających |
| Połączenia między lokalizacjami | Firmy | Łączy dwa biura przez IPsec bez dzierżawionych łączy | Niezawodność WAN, bezpieczeństwo na poziomie warstwy aplikacji |
Wiersz dotyczący geoblokad zasługuje na dopisek, który większość artykułów pomija. Platformy streamingowe stosują systemy wykrywania, które oznaczają znane zakresy adresów IP centrów danych VPN. Jeśli trafisz na jeden z takich oznaczonych zakresów, zobaczysz znany wszystkim komunikat „Wykryto VPN”.
Płatne konsumenckie usługi VPN reagują na to, utrzymując mniejsze pule serwerów zoptymalizowanych pod streaming i stale je rotując. To wyścig bez końca: jedne serwery działają z Netflixem w USA, a inne nie, nawet u tego samego dostawcy i tego samego dnia.
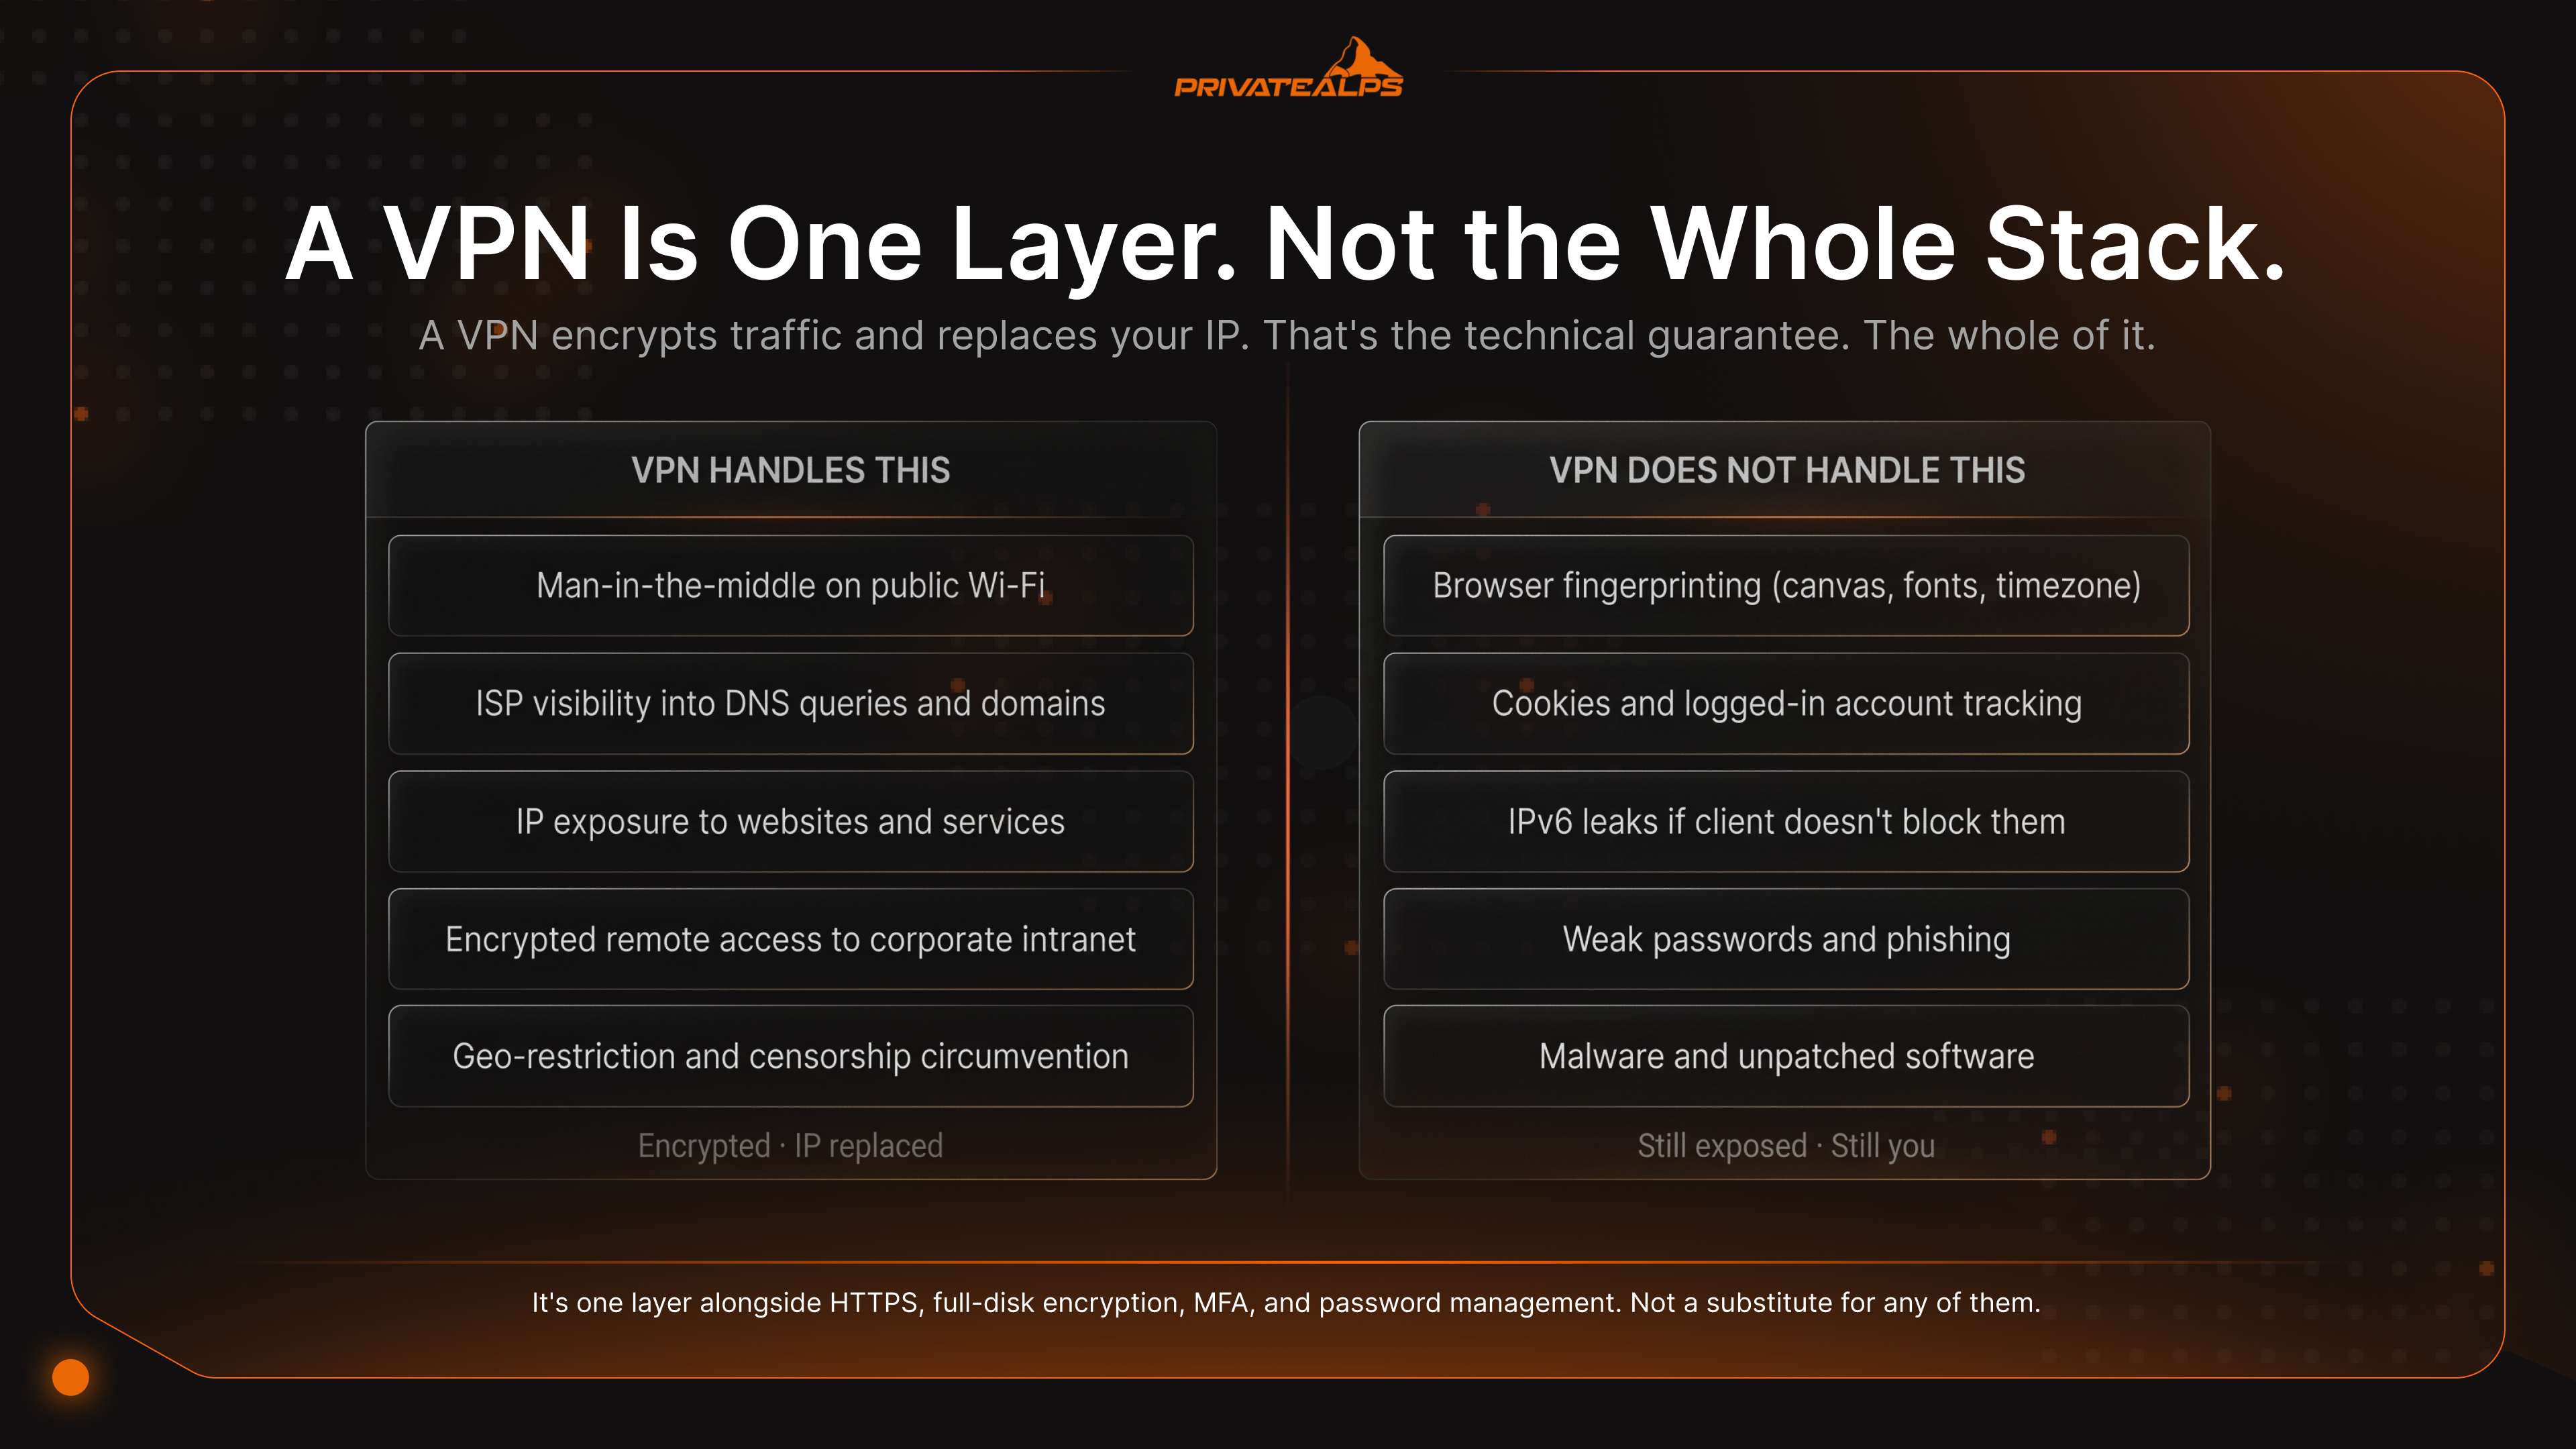
Najważniejsza zasada jest taka: VPN szyfruje ruch i zmienia widoczny adres IP. Na tym jego rola się kończy. Nie zaktualizuje oprogramowania, nie zarządza hasłami i nie ukryje odcisku palca przeglądarki. To jedna warstwa obok HTTPS, szyfrowania całego dysku, uwierzytelniania wieloskładnikowego, menedżera haseł i regularnych aktualizacji. Traktowanie VPN jako pełnego rozwiązania to najczęstszy błąd dotyczący prywatności. Jest też najdroższy, gdy w końcu da o sobie znać.
Usługa VPN a VPN jako usługa (VPNaaS)?
Cztery modele działania bywają wrzucane do jednego worka pod nazwą „VPN”, a różnice mają znaczenie przy wyborze. Konsumenckie usługi i korporacyjne bramy VPN sprzedaje się zupełnie innym odbiorcom. VPN jako usługa (VPNaaS) to model dostarczany z chmury, z którego korzystają przedsiębiorstwa. Rozwiązanie self-hosted wybierają zaawansowani użytkownicy, którzy chcą definitywnie wyeliminować zaufanie do dostawcy.
| Model | Kto zarządza infrastrukturą | Kontrola logów | Najlepszy dla |
|---|---|---|---|
| VPN konsumencki | Dostawca (Mullvad, ProtonVPN, NordVPN) | Zaufanie do polityki braku logów dostawcy | Osoby prywatne, podróżni, ogólna prywatność |
| Korporacyjny VPN zdalnego dostępu | Dział IT firmy (Cisco AnyConnect, Palo Alto GlobalProtect) | Organizacja kontroluje wszystkie logi | Pracownicy łączący się z wewnętrznymi aplikacjami |
| VPNaaS (z chmury) | Dostawca chmurowy (AWS Client VPN, Cloudflare WARP / Zero Trust) | Kontrola po stronie dostawcy, konfigurowalna dla każdego najemcy | Przedsiębiorstwa chcące wdrażać per API |
| VPN self-hosted | Ty, na własnym VPS lub serwerze dedykowanym | Pełna kontrola nad logami | Maksymalna prywatność, zaawansowani użytkownicy |
Konsumencka usługa VPN sprzedaje przepustowość na współdzielonych serwerach, które prowadzi dostawca. Obietnica prywatności zależy wyłącznie od deklaracji braku logów. Ma ona wartość tylko wtedy, gdy została niezależnie zweryfikowana przez zewnętrzny podmiot. Berlińska firma zajmująca się bezpieczeństwem Cure53 publikuje raporty z testów penetracyjnych, które wykonuje. Infrastruktura Mullvad była tam audytowana wielokrotnie, a KPMG niezależnie audytowało architekturę TrustedServer firmy ExpressVPN. Deklaracja braku logów bez audytu to tekst marketingowy, a nie dowód inżynierski.
Korporacyjny VPN zdalnego dostępu to rozwiązanie, które uruchamia dział IT firmy. Instalujesz klienta, np. Cisco AnyConnect, Palo Alto GlobalProtect czy OpenVPN Access Server, uwierzytelniasz się i jesteś w wewnętrznej sieci firmy. Organizacja prowadzi logi, bo musi. Reagowanie na incydenty od nich zależy.
VPNaaS opiera się na tej samej koncepcji, ale dostarczanej jako usługa chmurowa. Przykłady: AWS Client VPN, Cloudflare WARP, Zscaler Private Access. Pozwalają przedsiębiorstwu uruchomić infrastrukturę VPN przez API, bez zajmowania się sprzętem bramy. Kupującym jest dział IT, a użytkownik końcowy praktycznie nie zauważa różnicy.
VPN self-hosted działa na serwerze, który wynajmujesz lub posiadasz na własność, a na nim WireGuard lub OpenVPN. Masz klucze. Piszesz konfigurację. Sam decydujesz, co i czy w ogóle jest logowane. To jedyny model, w którym zaufanie do dostawcy nie wchodzi w grę. Dostawcą jesteś Ty.
Jak używać VPN
Najszybszy sposób na start z VPN jest najprostszy: zainstaluj aplikację konsumencką, zaloguj się i kliknij połączenie. Dla większości osób na tym kończy się cała historia. Trzy ścieżki wdrożenia obejmują praktycznie wszystkie zastosowania, a dodatkowa czwarta chroni jednocześnie każde urządzenie w Twojej sieci. Oto, jak korzystać z VPN na każdej z nich, nie popełniając przy tym błędów.
Ścieżka 1: VPN konsumencki na komputerze
- Wybierz dostawcę, który ma niezależny audyt braku logów i opublikowany raport przejrzystości.
- Pobierz oficjalną aplikację wyłącznie ze strony dostawcy, nigdy z zewnętrznego serwisu pobierania.
- Przed pierwszym połączeniem zaloguj się i otwórz ustawienia aplikacji.
- Włącz kill switch (czasem nazywany „blokadą sieci” lub „ochroną internetu”).
- Ustaw protokół na WireGuard, chyba że Twoja sieć go blokuje. Wtedy przełącz na OpenVPN przez TCP/443.
- Kliknij połączenie. Następnie sprawdź nowy adres IP na
ipleak.neti upewnij się, że nie ma wycieku DNS.
Ścieżka 2: Aplikacja mobilna (iOS / Android)
- Zainstaluj oficjalną aplikację z App Store lub Google Play i upewnij się, że nazwa dewelopera zgadza się z nazwą na stronie dostawcy.
- Gdy pojawi się prośba, nadaj uprawnienie do konfiguracji VPN. Dzięki temu aplikacja może utworzyć tunel dla całego systemu.
- W ustawieniach włącz automatyczne łączenie w niezaufanych sieciach Wi-Fi. Telefony ciągle przełączają się między sieciami, a to ustawienie uchroni Cię przed korzystaniem z gołego połączenia w kawiarnianym hotspocie.
- Sprawdź, czy kill switch jest włączony. Na Androidzie nazywa się „Zawsze włączony VPN”, a na iOS-ie „Połącz na żądanie”.
Ścieżka 3: Self-hosted WireGuard na VPS
- Wygeneruj parę kluczy serwera poleceniem
wg genkey | tee privatekey | wg pubkey > publickey. - Utwórz plik
/etc/wireguard/wg0.confz kluczem prywatnym serwera, portem nasłuchiwania (domyślnie51820) i blokiem[Peer]dla każdego klienta, zawierającym jego klucz publiczny i przydzielony adres IP VPN. - Włącz przekazywanie IPv4 (
sysctl net.ipv4.ip_forward=1), a następnie dodaj regułę NAT wiptables, która zamaskuje ruch klientów na publicznym interfejsie serwera. - Uruchom tunel poleceniem
wg-quick up wg0i włącz jego start przy uruchomieniu systemu przezsystemd. - Wygeneruj konfigurację klienta (aplikacja mobilna WireGuard może ją zeskanować jako kod QR), połącz się, a następnie sprawdź połączenie poleceniem
wg show.
Ścieżka 4: VPN na poziomie routera
Umieszczenie VPN na routerze chroni każde urządzenie w sieci bez osobnych klientów. Jest to przydatne w przypadku smart TV i urządzeń IoT, które nie mają natywnej obsługi VPN. Typowa konfiguracja wykorzystuje oprogramowanie DD-WRT lub OpenWRT z klientem OpenVPN lub WireGuard. Haczyk polega na tym, że przepustowość ogranicza procesor routera. Większość domowych routerów utrzymuje przez OpenVPN tylko 50–150 Mb/s, nawet na łączu gigabitowym. Zwłaszcza tanie modele.
Sprawdzenie połączenia: niezależnie od wybranej ścieżki, po połączeniu warto sprawdzić trzy rzeczy. Publiczny adres IP na whatismyipaddress.com, wycieki DNS na dnsleaktest.com i wycieki WebRTC na browserleaks.com/webrtc. Jeśli którekolwiek z tych testów ujawni Twojego domowego dostawcę internetu, tunel jest gdzieś źle skonfigurowany. VPN self-hosted na szwajcarskim VPS daje też dodatkową warstwę jurysdykcyjną. Zgodnie z zmienioną szwajcarską ustawą o ochronie danych (revDSG) nie istnieje ogólny obowiązek przechowywania danych, który zmuszałby do rejestrowania ruchu własnych klientów.
Ograniczenia VPN: czego VPN nie potrafi
VPN szyfruje ruch i zastępuje adres IP. To jest gwarancja techniczna, i to cała. Niemal wszystkie pozostałe korzyści dla prywatności przypisywane VPN zależą od tego, co zdecyduje dostawca, albo po prostu nie są rzeczywiste. Ten fragment pomijają strony marketingowe VPN, a użytkownicy potrzebują go najbardziej.
VPN nie zapewnia anonimowości. Dostawca widzi to, co dawniej widział dostawca internetu. Jeśli to zapisuje lub zostaje zobowiązany do przechowywania tych danych, ochrona przestaje działać. Fingerprinting przeglądarki nadal Cię identyfikuje. Canvas, WebGL, zainstalowane czcionki, rozdzielczość ekranu i strefa czasowa łączą się w odcisk palca, który przetrwa każdą zmianę adresu IP. Pliki cookie i konta, do których jesteś zalogowany, całkowicie ignorują VPN. Gdy zalogujesz się do Google lub Facebooka, adres IP przestaje mieć znaczenie. Identyfikatorem jest już Twoje konto. Wycieki IPv6 omijają tunel. Jeśli klient nie blokuje ruchu IPv6, a Twoja sieć go obsługuje, pierwotny adres IPv6 może wyciec poza VPN. Wycieki WebRTC ujawniają lokalne adresy IP. Przeglądarki można nakłonić do ujawnienia prawdziwego adresu IP za pomocą żądań STUN. Wyłącz WebRTC lub zainstaluj rozszerzenie, które je blokuje. Spadek prędkości jest realny i nieunikniony. Niezależne testy konsekwentnie pokazują utratę przepustowości rzędu 15–20% w przypadku WireGuard, 20–25% w przypadku OpenVPN przez UDP i ponad 50% w przypadku OpenVPN przez TCP, w zależności od trasy i obciążenia serwera. Należy się tego spodziewać u każdego dostawcy. Jurysdykcja jest częścią modelu zagrożeń.* Dostawcy z krajów Five Eyes lub Fourteen Eyes mogą otrzymać nakazy prawne i zakazy ujawniania informacji. Szwajcaria i Islandia pozostają poza tymi sojuszami.
Podsumowując tę listę: VPN jest elementem układanki, a nie kompletnym rozwiązaniem w zakresie prywatności. Każdy, komu na prywatności naprawdę zależy, łączy VPN z utwardzoną przeglądarką (wyłączony WebRTC, blokada zewnętrznych plików cookie), osobną tożsamością do wrażliwych działań i dyscypliną w kwestii tego, na które konta loguje się przez tunel. VPN obsługuje warstwę sieciową. Reszta zależy od Ciebie.
VPN w sieciach: kontekst firmowy i korporacyjny
W środowiskach korporacyjnych VPN to wzorzec architektury sieciowej, a nie aplikacja do ochrony prywatności. Firmowy VPN służy do rozszerzenia zaufanej sieci wewnętrznej na zdalne urządzenia końcowe oraz do łączenia biur znajdujących się w różnych budynkach. Dominują dwa modele:
| Aspekt | VPN dostępu zdalnego | VPN typu site-to-site |
|---|---|---|
| Kto się łączy | Pojedynczy użytkownicy z laptopów i telefonów | Dwie sieci (biura), które łączą się na stałe |
| Typowe protokoły | OpenVPN, IKEv2/IPsec, SSL VPN | IPsec, GRE nad IPsec, MPLS Layer 3 VPN |
| Zarządzanie | Konta użytkowników, MFA, certyfikaty | Stale aktywny tunel między routerami i zaporami sieciowymi |
| Skala | Od setek do tysięcy równoczesnych użytkowników | Kilka tuneli, wysoka łączna przepustowość |
| Przykłady | Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server | Cisco ASA-to-ASA, Fortinet FortiGate, Juniper SRX |
Trzeci wariant, SSL VPN, czyli VPN bez klienta, działa w całości w przeglądarce. Użytkownik loguje się do portalu i uzyskuje dostęp do wewnętrznych aplikacji webowych bez instalowania czegokolwiek. Historycznymi standardami w tym obszarze są Cisco AnyConnect Secure Mobility Client oraz Pulse Secure (obecnie Ivanti).
Do szerokopasmowych sieci WAN w skali operatorskiej służy MPLS Layer 3 VPN, który rozdziela ruch klientów we wspólnej sieci szkieletowej dostawcy usług. Tak operatorzy zapewniają prywatną łączność na dużą skalę. To zupełnie inna technologia niż VPN oparte na szyfrowaniu, z którego użytkownicy korzystają na co dzień.
Jaka jest najważniejsza zmiana architektoniczna w 2026 roku? Odejście od tradycyjnego VPN na rzecz Zero Trust Network Access (ZTNA), czyli dostępu sieciowego opartego na zasadzie zerowego zaufania. Tradycyjny VPN daje uwierzytelnionemu użytkownikowi szeroki dostęp do segmentów sieci. ZTNA ocenia każde żądanie osobno, na podstawie tożsamości, stanu urządzenia i kontekstu, i przyznaje dostęp wyłącznie do konkretnych aplikacji, a nie całej podsieci. Gartner wskazuje ten kierunek jako strategiczny dla architektury bezpieczeństwa przedsiębiorstw. Większość dużych dostawców (Cloudflare, Zscaler, Palo Alto Prisma) oferuje dziś ZTNA obok dotychczasowych bram VPN lub zamiast nich.
Jak wybrać VPN: kluczowe kryteria
Siedem kryteriów pozwala odróżnić wiarygodnych dostawców od produktów opartych na marketingu. Najważniejsze z nich rzadko pojawia się na porównywarkach: dowód działania w warunkach presji prawnej. Każdy może zadeklarować brak logów. Istotne jest to, co się stało, gdy organy ścigania faktycznie zapukały do drzwi.
| Kryterium | Dlaczego ma znaczenie | Sygnał ostrzegawczy |
|---|---|---|
| Niezależny audyt braku logów | Potwierdza, że polityka odpowiada rzeczywistemu wdrożeniu | Samodeklarowany „brak logów” bez zewnętrznego audytu |
| Jurysdykcja spoza Five Eyes i Fourteen Eyes | Ogranicza ryzyko żądań wymiany informacji wywiadowczych | Siedziba dostawcy w USA, Wielkiej Brytanii lub Australii bez silnej konstrukcji prawnej |
| Obsługa WireGuard | Szybszy, nowocześniejszy, z mniejszą powierzchnią ataku | Dostawca oferuje wyłącznie OpenVPN lub protokół własny |
| Kill switch | Zapobiega wyciekom adresu IP podczas ponownego połączenia | Aplikacja bez kill switch lub taka, która po awarii przepuszcza ruch |
| Ochrona przed wyciekami DNS | Kieruje wszystkie zapytania DNS przez tunel | Potwierdzone wycieki na dnsleaktest.com |
| Klient open source | Kod można audytować społecznościowo, brak ukrytej telemetrii | Zamknięte oprogramowanie binarne i ogólnikowa polityka prywatności |
| Sprawdzony w warunkach presji prawnej | Rzeczywiste wezwania sądowe potwierdziły deklarację braku logów | Brak publicznie udokumentowanych zdarzeń prawnych |
Dwa zdarzenia wyznaczają tu poprzeczkę dowodową. W 2016 roku FBI zażądało od Private Internet Access danych użytkowników powiązanych z pogróżkami bombowymi. Odpowiedź firmy: logi nie istniały. Sam akt oskarżenia potwierdza, że PIA mogła dostarczyć jedynie przybliżoną lokalizację geograficzną klastra adresów IP. Następnie w kwietniu 2023 roku szwedzki Krajowy Wydział Operacji przeprowadził przeszukanie na podstawie nakazu w biurze Mullvad w Göteborgu, zamierzając zabezpieczyć dane klientów.
Funkcjonariusze wyszli z niczym. Danych po prostu nie było. Dwa zdarzenia, ten sam wynik. Właśnie tę poprzeczkę powinno uwzględniać każde poważne porównanie VPN, bardziej niż jakąkolwiek listę funkcji.
Osoby, które chcą całkowicie wyeliminować zaufanie do dostawcy, mogą rozważyć samodzielnie hostowany VPN na serwerze dedykowanym, w jurysdykcji szanującej prywatność. To alternatywa oparta na zerowym zaufaniu. Sam stajesz się dostawcą i sam ustalasz politykę. Nie ma strony trzeciej, którą można by zmusić do wydania zebranych danych, bo nie ma tam żadnej strony trzeciej.
Podsumowanie
VPN to szyfrowany tunel, który zastępuje adres IP i chroni ruch przed dostawcami internetu i niezaufanymi sieciami. Wybór protokołu, czyli WireGuard dla szybkości, OpenVPN dla zgodności lub IKEv2 dla urządzeń mobilnych, wyznacza granice wydajności i bezpieczeństwa. VPN to jedna warstwa strategii ochrony prywatności, a nie pełna anonimowość. Pliki cookie, odciski przeglądarki i zalogowane konta nadal pozwalają na identyfikację użytkownika, niezależnie od tego, jaki adres IP widzi serwis. Osoby, które chcą mieć jak największą kontrolę nad logowaniem danych i jurysdykcją, najlepiej zabezpieczy samodzielnie hostowany VPN na serwerze dedykowanym.
Wynajmij serwer dedykowany w Szwajcarii do samodzielnie hostowanego VPN
Chcesz uruchomić samodzielnie hostowany VPN z pełnym dostępem root, bez ograniczeń typowych dla hostingu współdzielonego i w jurysdykcji, która daje twojej gwarancji prywatności realne oparcie prawne? PrivateAlps oferuje szwajcarskie serwery dedykowane stworzone właśnie do tego celu. Szwajcarskie ramy prawne revDSG zakazują pasywnego masowego przechowywania danych. Ukierunkowane ujawnienie danych na podstawie ustawy o nadzorze BÜPF pozostaje możliwe wyłącznie na podstawie postanowienia sądu, a to znacznie węższy próg prawny niż dyrektywy o retencji danych obowiązujące w większości krajów UE i USA. Dzięki hostingowi VPN na szwajcarskim serwerze dedykowanym to ty trzymasz klucze, kontrolujesz logi i sam decydujesz, co – jeśli w ogóle cokolwiek – zostanie zachowane.
FAQ
Czym jest VPN?
VPN to szyfrowany tunel między urządzeniem a zdalnym serwerem. Ukrywa adres IP i chroni ruch przed każdym, kto obserwuje sieć lokalną. Bez VPN w niezaufanej sieci operator może odczytać każdy niezaszyfrowany pakiet i zobaczyć cel każdego połączenia. Z uruchomionym VPN osoby z zewnątrz widzą jedynie zaszyfrowany tunel do serwera.
Jak działa VPN?
W skrócie: VPN przeprowadza uwierzytelniony handshake z serwerem, ustala wspólny symetryczny klucz szyfrujący, a następnie kieruje każdy wychodzący pakiet przez zaszyfrowany tunel do tego serwera. Serwer przekazuje ruch dalej, używając własnego adresu IP. Zapytania DNS również idą tunelem, więc dostawca internetu nie widzi, jakie domeny odwiedzasz. Serwis docelowy widzi tylko serwer VPN, a nie ciebie.
Czym jest protokół VPN?
Protokół VPN to zbiór reguł określających wymianę kluczy, szyfrowanie i przesyłanie danych między klientem a serwerem. W 2026 roku warto rozważyć trzy: WireGuard, najszybszy, o najmniejszej bazie kodu i nowoczesnej kryptografii; OpenVPN, najbardziej kompatybilny, działający na TCP/443, co pozwala ominąć restrykcyjne zapory sieciowe; oraz IKEv2/IPsec, najlepszy na urządzenia mobilne, ponieważ błyskawicznie się ponownie łączy przy zmianie sieci. PPTP i L2TP/IPsec są przestarzałe.
Do czego służy VPN?
Przede wszystkim do trzech rzeczy. Szyfrowania ruchu, aby operatorzy sieci lokalnych nie mogli go odczytać. Zastąpienia adresu IP adresem serwera. Zabezpieczania połączeń w niezaufanych sieciach, takich jak publiczne Wi-Fi. VPN nie anonimizuje cię wobec serwisów, do których jesteś zalogowany. Nie załata też za ciebie oprogramowania i nie blokuje trackerów. Traktuj VPN jako warstwę szyfrowania sieci w szerszej strategii ochrony prywatności.
Czy VPN zapewnia anonimowość?
Nie. VPN ukrywa adres IP przed stronami internetowymi i twoją aktywność przed siecią lokalną, ale anonimowość to zupełnie inna kwestia. Odciski przeglądarki (canvas, czcionki, strefa czasowa), pliki cookie śledzące i każde konto, na które się logujesz, nadal pozwalają na jednoznaczną identyfikację. Prawdziwa anonimowość wymaga Tor oraz konsekwentnego rozdzielenia działań: różnych tożsamości, różnych przeglądarek i braku zalogowanych kont, które mogłyby połączyć sesje.
Czym jest serwer VPN?
Serwer VPN to zdalna maszyna, która kończy zaszyfrowany tunel z urządzenia, odszyfrowuje ruch i przekazuje go do publicznego internetu, używając własnego adresu IP. Ruch powrotny wraca tym samym tunelem. Widoczny dla stron internetowych jest adres IP serwera, a jego lokalizacja określa, skąd wydajesz się pochodzić.
Czym jest klient VPN?
Klient VPN to program na urządzeniu, który buduje tunel i nim zarządza: obsługuje handshake, tworzy wirtualny interfejs sieciowy, egzekwuje kill switch i kieruje zapytania DNS przez tunel. Przykłady to oficjalna aplikacja WireGuard, OpenVPN Connect oraz klienty Mullvad i ProtonVPN. Klientów open source można audytować, zamkniętych nie.
Czy VPN jest legalny?
VPN jest legalny w większości krajów, m.in. w USA, Wielkiej Brytanii, UE, Kanadzie, Australii i Szwajcarii. Jest ograniczony lub zakazany w Chinach, Rosji, Iranie, Białorusi, Turkmenistanie i Korei Północnej, gdzie władze wymagają licencjonowanych dostawców albo po prostu blokują ruch VPN. Korzystanie z VPN nie legalizuje nielegalnych działań. Naruszenie praw autorskich i przestępstwa komputerowe pozostają nielegalne, niezależnie od tego, czy używasz tunelu.
Czym jest VPN bez logów?
VPN bez logów to dostawca, który nie przechowuje znaczników czasu połączeń, adresów IP źródłowych, zapytań DNS ani historii przeglądania. Takie zapewnienie ma sens wyłącznie wtedy, gdy potwierdzi je niezależny audyt (Cure53, KPMG, PwC). Samodeklaracje to tylko marketing. Jurysdykcje spoza Five Eyes i Fourteen Eyes, takie jak Szwajcaria, Islandia czy Panama, stawiają silniejsze prawne przeszkody dla wymuszonego ujawnienia danych niż dostawcy z USA, Wielkiej Brytanii czy UE.
