



Czym jest architektura Zero Trust? Model, zasady i praktyczne zastosowania?
Czym jest bezpieczeństwo zero trust?
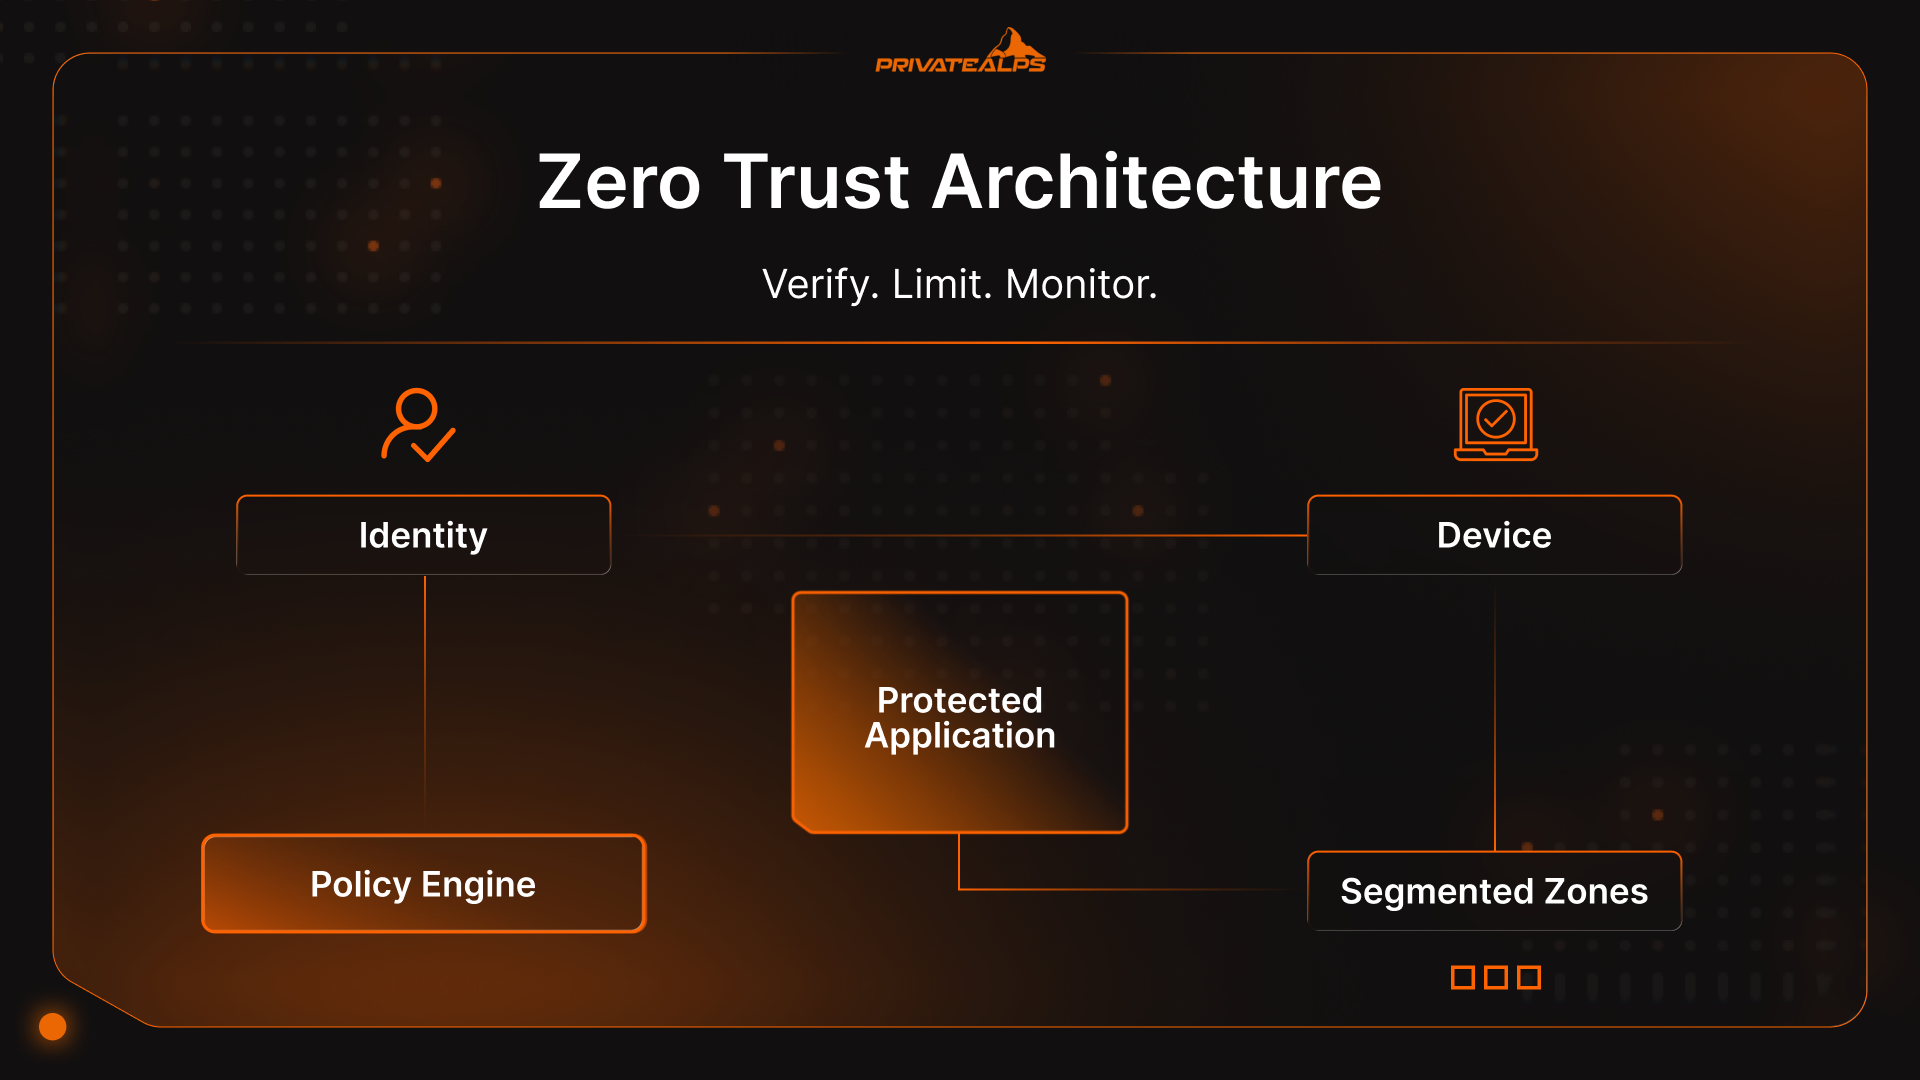
To architektura bezpieczeństwa, która wychodzi z prostego założenia: domyślnie nic nie jest uznawane za zaufane. Ani użytkownicy, ani urządzenia, ani aplikacje. Zalogowanie się nie przełącza wyłącznika zaufania. Dostęp jest sprawdzany przez cały czas trwania sesji.
Zero trust to nie narzędzie, które się instaluje, ani certyfikat sprzedawany przez dostawcę. To sposób projektowania systemów, w którym zaufanie jest weryfikowane za każdym razem, gdy ma znaczenie, a nie przyznane raz i zapomniane.
Jeśli widziałeś, jak naprawdę wygląda wyciek danych, ta idea wydaje się oczywista. Atakujący nie przebijają się już przez zapory sieciowe. Logują się. Dane Verizon o naruszeniach z 2025 roku pokazują, że większość poważnych incydentów dotyczących aplikacji internetowych nadal zaczyna się od skradzionych poświadczeń. Gdy tak się stanie, tradycyjne sieci są bardzo hojne. Zakładają, że zaufanie się utrzymuje, tożsamość nie ulega zmianie, a urządzenia są czyste.
Właśnie tu te założenia zawodzą.
Kiedy więc pada pytanie: „Co oznacza zero trust” i dlaczego ma to znaczenie teraz?, uczciwa odpowiedź bywa niewygodna: koncepcja zero trust powstała dlatego, że tradycyjne systemy zbyt długo były zbyt pewne siebie. Zero trust oznacza, że zaufanie wygasa. Tożsamość jest ponownie sprawdzana. Urządzenia podlegają weryfikacji. Im dłużej trwa sesja, tym dostęp jest węższy, a nie szerszy.
Ten artykuł wyjaśnia, czym jest sieć zero trust, jak w praktyce działa podejście zero trust cyber security i dlaczego wszystko to ma znaczenie.
Dlaczego powstał model Zero Trust: upadek bezpieczeństwa opartego na granicy sieci
Zero Trust nie pojawił się dlatego, że zespoły bezpieczeństwa chciały nowego schematu do dyskusji. Pojawił się, bo granica sieci przestała odpowiadać temu, jak systemy są budowane i używane. Dawna idea, że można narysować linię wokół „sieci” i ufać temu, co znajduje się w środku, szybko przestała działać, a potem psuła się coraz bardziej, aż stała się nie do obrony.
Zmiana nie wynikała z jednej technologii. Była skutkiem nagromadzenia drobnych, praktycznych przemian, które zlikwidowały wszelką znaczącą przewagę obrońców. Bezpieczeństwo zero trust jest odpowiedzią na tę rzeczywistość, a nie chwilową modą.
Co zmieniło się w architekturze sieci
Sieci przestały być miejscami, a stały się ścieżkami.
Aplikacje przeniosły się na platformy SaaS, których firma nie posiada. Obciążenia rozproszyły się między wiele chmur. Wewnętrzne narzędzia zaczęły komunikować się bezpośrednio z zewnętrznymi interfejsami API. Pracownicy korzystają z prywatnych urządzeń. Podwykonawcy przychodzą i odchodzą. Środowiska hybrydowe stały się normą, a nie rozwiązaniem przejściowym.
W takim układzie założenie o obronnej granicy sieci przestaje mieć sens. Nie ma jednego „wnętrza”. Tożsamość staje się jedynym spójnym sygnałem, który towarzyszy użytkownikom, urządzeniom i obciążeniom w różnych środowiskach. Model zero trust pasuje do systemów, które z założenia są rozproszone, a nie sklejone za zaporą sieciową.
Czynniki zmieniające krajobraz zagrożeń
Atakujący dostosowali się do tej sytuacji szybciej niż większość mechanizmów obronnych.
Kradzież poświadczeń stała się dominującym punktem wejścia, bo po prostu działa. Raport Verizon DBIR z 2025 roku pokazuje, że większość poważnych naruszeń aplikacji internetowych nadal zaczyna się od skradzionych poświadczeń. Gdy atakujący uwierzytelnią się skutecznie, zabezpieczenia brzegowe schodzą z drogi. Uwierzytelnienie przechodzi, zaufanie zostaje przyznane i nic istotnego nie sprawdza już ponownie tego, co dzieje się dalej.
Ryzyko ze strony wewnątrz organizacji, złośliwe lub przypadkowe, przebiega według tego samego schematu. Uwierzytelnienie odpowiada na pytanie „kto się zalogował”, a nie na pytanie „co ta osoba może teraz zrobić”. Ruch boczny rozwija się w sieciach, które traktują dostęp jak jednorazową decyzję.
Podstawowe zasady architektury Zero Trust
Zasady bezpieczeństwa zero trust nie są wartościami ani hasłami. To reguły, których systemy muszą przestrzegać, jeśli bezpieczeństwo zero trust ma wytrzymać presję.
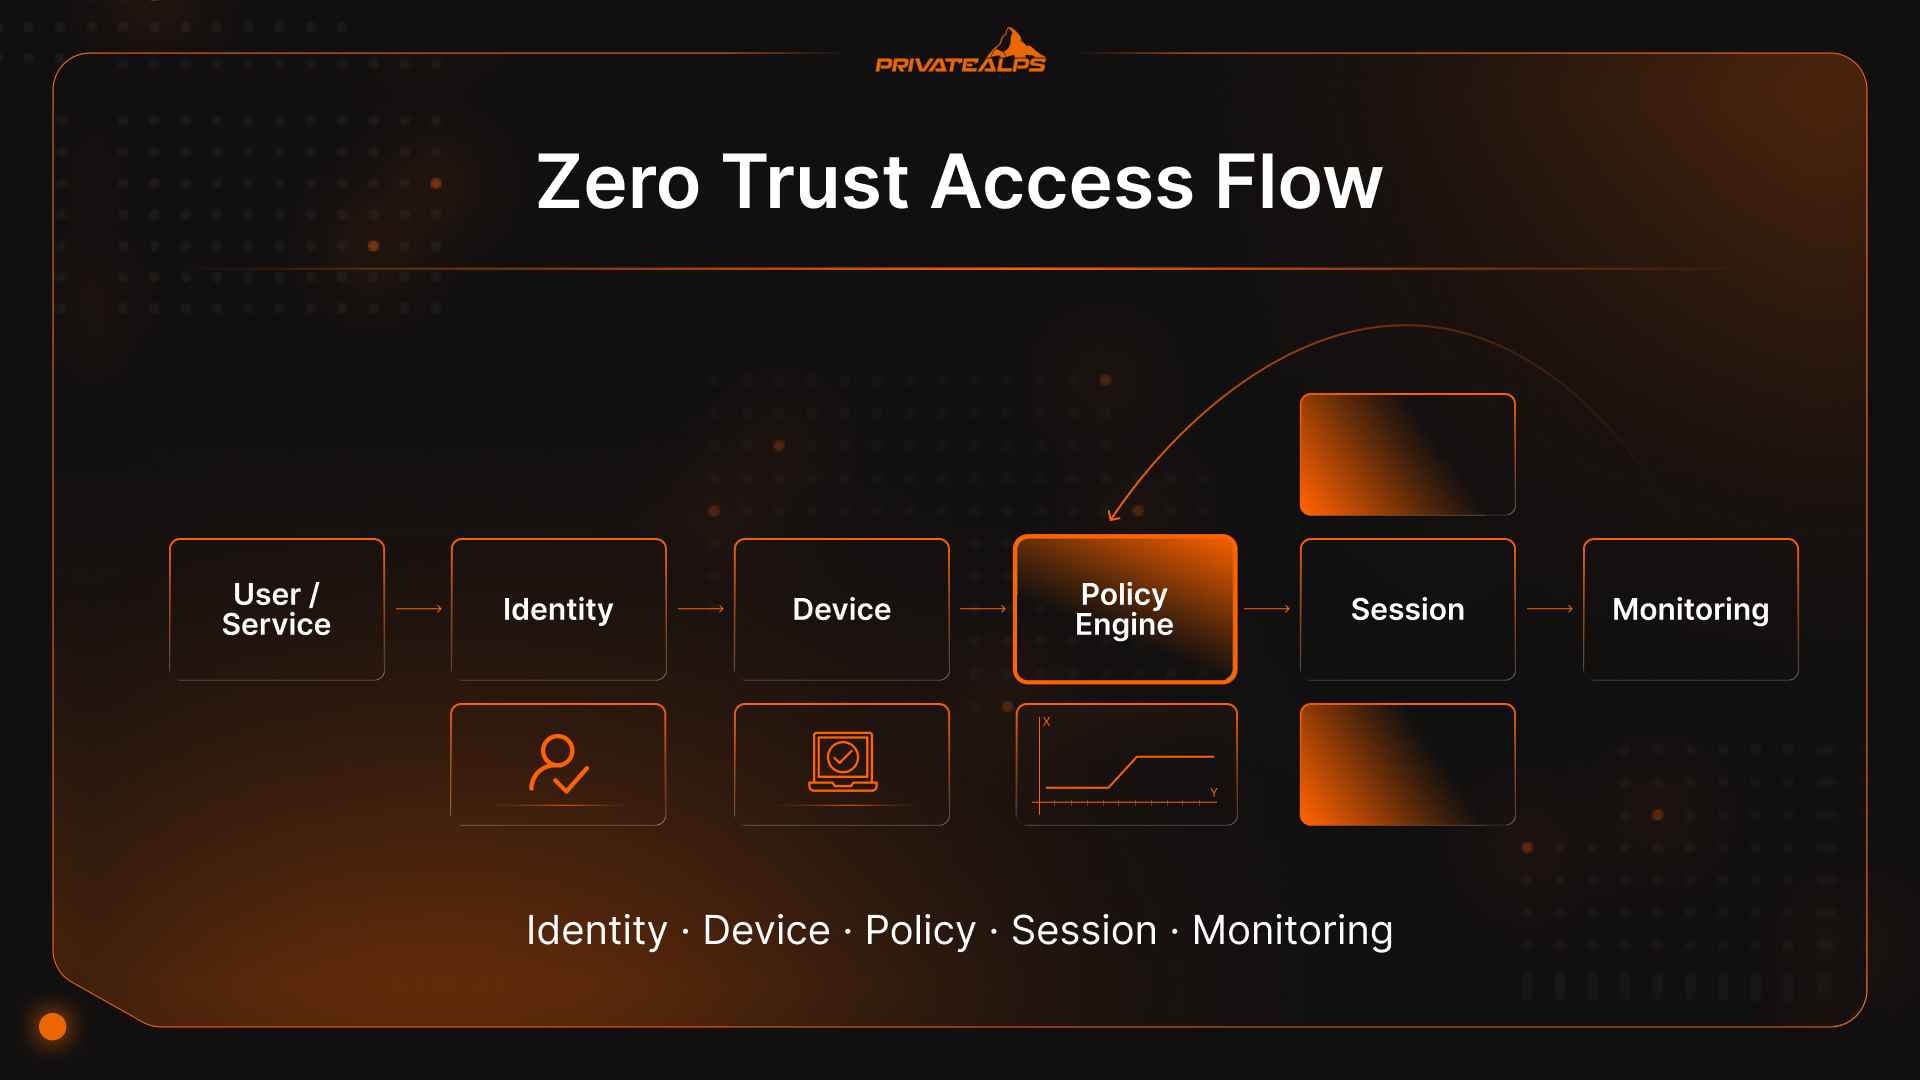
- Jawna weryfikacja: Każde żądanie dostępu musi być oceniane na podstawie rzeczywistych sygnałów: tożsamości, stanu urządzenia, lokalizacji, zachowania i wrażliwości zasobu, do którego się uzyskuje dostęp. Jeśli dane wejściowe się zmienią, odpowiedź również może się zmienić. To punkt wyjścia dla bezpieczeństwa zero trust w praktyce.
- Dostęp z najmniejszymi uprawnieniami: Dostęp powinien być wąski, konkretny i tymczasowy. Osoby i usługi dostają to, czego potrzebują do wykonania pracy, a potem dostęp znika. Im dłużej dostęp istnieje, tym więcej problemów powoduje.
- Zakładanie naruszenia: Systemy powinny działać tak, jakby ktoś już gdzieś się w nich znajdował. Takie podejście wymusza ograniczanie zasięgu szkód, spowalnia ruch boczny i szybciej ujawnia nietypowe zachowania. Model zero trust działa, ponieważ zakłada awarię, zamiast traktować ją jak wyjątek.
- Mikrosegmentacja: Sieci dzieli się na małe, odizolowane strefy wokół aplikacji i obciążeń, zamiast tworzyć płaskie przestrzenie wewnętrzne. Nawet uwierzytelnieni użytkownicy nie mają swobodnego dostępu. Gdy coś ulegnie awarii, awaria pozostaje niewielka.
- Ciągła walidacja: Zaufanie się degraduje. Urządzenia tracą zgodność z politykami. Zachowanie zmienia się w trakcie sesji. Systemy Zero Trust stale sprawdzają sytuację i mogą odebrać lub zaostrzyć dostęp, gdy ryzyko rośnie. Jednorazowe zatwierdzenie jest tym, na co atakujący liczą najbardziej.
- Decyzje uwzględniające kontekst: Decyzje o dostępie powinny odzwierciedlać to, co dzieje się w danej chwili: porę dnia, nietypowe zachowanie, zmianę lokalizacji, wrażliwość danych. Dzięki temu sieć zero trust pozostaje użyteczna i nie jest naiwna.
- Szyfrowanie end-to-end: Dane powinny być chronione podczas przesyłania, niezależnie od tego, którędy płyną. Szyfrowane połączenia zmniejszają zależność od „zaufanych sieci” i wymuszają weryfikację na punktach końcowych, a nie w niewidocznych warstwach pośrednich.
Kluczowe komponenty sieci Zero Trust
Model bezpieczeństwa zero-trust działa tylko wtedy, gdy architektura potrafi egzekwować decyzje wszędzie tam, gdzie zaufanie ma tendencję się wślizgnąć. Wymaga to konkretnych elementów składowych, z których każdy wykonuje zadanie, które starsze sieci pomijały lub chowały za założeniami. Nie chodzi tu o zakup narzędzi, lecz o wdrożenie właściwych funkcji, niezależnie od tego, czy nazywa się je wprost.
Podstawowe komponenty sieci Zero Trust
| Komponent | Co robi | Co zastępuje lub naprawia |
|---|---|---|
| Zarządzanie tożsamością i dostępem (IAM) | Weryfikuje, kto lub co żąda dostępu i na co ma pozwolenie | Zaufanie oparte na sieci i współdzielone poświadczenia |
| Zaufanie do urządzeń i kontrola stanu | Potwierdza kondycję i zgodność urządzenia przed dostępem i podczas niego | Ślepe zaufanie do urządzeń „zarządzanych” lub wewnętrznych |
| Mikrosegmentacja sieci | Ogranicza ruch boczny między obciążeniami i usługami | Płaskie sieci wewnętrzne i zgrubne VLAN-y |
| Silnik polityk | Ocenia decyzje o dostępie w czasie rzeczywistym, na podstawie kontekstu i ryzyka | Statyczne reguły dostępu i jednorazowe zatwierdzenia |
| Punkty egzekwowania polityk (PEP) | Egzekwuje decyzje na bramach, agentach, interfejsach API lub sidecarach | Wyłącznie scentralizowane punkty kontrolne |
| Ciągłe monitorowanie i analityka | Wykrywa nietypowe zachowania i dynamicznie dostosowuje poziom zaufania | Modele „zaloguj się raz, ufaj na zawsze” |
Zarządzanie tożsamością i dostępem (IAM)
Tożsamość jest najbliższym odpowiednikiem granicy sieci we współczesnych systemach. Ludzie mają tożsamości. Usługi również. Tak samo interfejsy API i obciążenia działające w tle. IAM dba o to, by tożsamości pozostawały użyteczne, gdy przemieszczają się między platformami chmurowymi, narzędziami SaaS i systemami lokalnymi, bez psucia logiki dostępu za każdym razem, gdy coś się zmieni.
Zaufanie do urządzeń i ocena stanu
Same poświadczenia nie mówią, czy żądanie jest bezpieczne. Tę lukę wypełnia stan urządzenia.
Kontrole stanu sprawdzają takie sygnały jak wersja systemu operacyjnego, poziom poprawek, status szyfrowania, ochrona punktu końcowego oraz oznaki manipulacji. Na podstawie tych sygnałów dostęp może zostać ograniczony, zaostrzony lub odrzucony. W ten sposób model bezpieczeństwa zero trust uwzględnia zagubione laptopy, prywatne urządzenia i maszyny, które tracą zgodność.
Mikrosegmentacja sieci
Mikrosegmentacja przerywa nawyk traktowania sieci wewnętrznych jak otwartej przestrzeni. Zamiast szerokiego dostępu wewnętrznego obciążenia i aplikacje są izolowane za jawnymi politykami.
W odróżnieniu od tradycyjnych VLAN-ów segmentacja podąża za obciążeniem, a nie za podsiecią. Uwierzytelnieni użytkownicy nie mają swobodnego ruchu tylko dlatego, że są „w środku”. Gdy poświadczenia zostaną nadużyte, ruch boczny szybko się zatrzymuje. Ta izolacja jest jedną z najbardziej praktycznych korzyści modelu zero trust.
Silnik polityk i punkty egzekwowania polityk
Silnik polityk to miejsce, w którym podejmowane są decyzje o dostępie. Analizuje tożsamość, stan urządzenia, kontekst i reguły polityk w chwili nadejścia żądań. Punkty egzekwowania polityk wprowadzają te decyzje w życie na bramach, agentach punktów końcowych, sidecarach lub interfejsach API. Decyzje pozostają spójne, a egzekwowanie znajduje się blisko zasobu. Dzięki temu bezpieczeństwo zero trust skaluje się, bez stawiania wszystkiego na jeden centralny punkt kontrolny.
Ciągłe monitorowanie i analityka
Statyczne decyzje o dostępie szybko się starzeją. Zachowanie zmienia się w trakcie sesji. Przejęte konta nie zgłaszają się same.
Ciągłe monitorowanie dostarcza telemetrię: wzorce logowania, częstotliwość dostępu, przepływy danych, które wracają do decyzji o polityce. Gdy zachowanie odbiega od normy, dostęp może zostać zaostrzony lub całkowicie zamknięty. Ta pętla sprzężenia zwrotnego jest powodem, dla którego zero trust nie kończy się na uwierzytelnieniu.
Zero Trust a tradycyjne bezpieczeństwo oparte na granicy sieci
Tradycyjne bezpieczeństwo oparte na granicy próbuje ustalić, co jest „wewnątrz”, a potem się rozluźnia. Zero Trust stale podejmuje decyzje i ogranicza dostęp do zasobów, zamiast przydzielać obecność w sieci.
| Kategoria | Tradycyjne bezpieczeństwo oparte na granicy | Zero trust / bezpieczeństwo zero trust |
|---|---|---|
| Model zaufania | „Wnętrze” jest traktowane jako zaufane po sprawdzeniu granicy | Zaufanie nigdy nie jest zakładane; każde żądanie jest weryfikowane i ponownie weryfikowane |
| Metoda kontroli dostępu | Skoncentrowana na sieci (VPN do sieci, szeroki dostęp wewnętrzny) | Skoncentrowana na zasobach (dostęp do konkretnej aplikacji lub zasobu, najmniejsze uprawnienia) |
| Widoczność sieci | Skupienie na ruchu północ–południe na brzegu sieci | Silniejsza widoczność ruchu wschód–zachód: komunikacja między usługami wewnątrz sieci i zachowanie sesji |
| Skalowalność | Słabo skaluje się w środowiskach hybrydowych, SaaS i wielu chmurach | Stworzone dla systemów rozproszonych; tożsamość i polityki przemieszczają się między środowiskami |
| Ograniczanie skutków naruszenia | Często słabe, gdy atakujący jest już w środku; ruch boczny jest powszechny | Zaprojektowane tak, by ograniczać zasięg szkód dzięki mikrosegmentacji i zawężonym sesjom |
| Obsługa dostępu zdalnego | VPN rozszerza wewnętrzną powierzchnię ataku na użytkowników zdalnych | Dostęp w stylu ZTNA zmniejsza ekspozycję, łącząc użytkowników z aplikacjami, a nie z sieciami |
Tradycyjne bezpieczeństwo oparte na granicy nadal ma swoje miejsce (nadal potrzebujesz kontroli brzegowych). Chodzi o to, że modele oparte na granicy mają trudności, gdy najczęstszym punktem wejścia jest przejęcie tożsamości. Jeśli atakujący mogą zalogować się skradzionymi poświadczeniami, granica sieci niewiele daje.
Zero Trust Network Access (ZTNA): podstawowa technologia
Gdy pada pytanie: „Czym jest sieć zero trust?”, zwykle chodzi najpierw o technologię.
ZTNA to nie „Zero Trust w pudełku”. To jeden ze wzorców dostępu, który sprawia, że model bezpieczeństwa zero trust jest wykonalny, zwłaszcza dla użytkowników, którzy nie siedzą już w firmowej sieci LAN.
ZTNA warto traktować jako warstwę egzekwowania. Zero Trust to idea. ZTNA zmienia kolejność działań.
W starszym dostępie zdalnym najpierw się łączysz, a dopiero później ustalasz, co możesz robić. ZTNA działa odwrotnie. Tożsamość jest sprawdzana z góry. Ocenia się stan urządzenia. Stosuje się politykę. Dopiero wtedy tworzone jest połączenie, i to z konkretną aplikacją, a nie z siecią, która znajduje się za nią.
Nie przydziela się żadnego wewnętrznego adresu IP. Nie ma domyślnego dostępu do sąsiednich systemów. Każda sesja jest z założenia wąska i monitorowana podczas trwania. Jeśli stan urządzenia się pogorszy lub zachowanie się zmieni, dostęp może zostać zmieniony w trakcie sesji. Ten sposób działania jest najjaśniejszą odpowiedzią na pytanie „Czym jest sieć zero trust”, gdy szuka się konkretu, a nie samej koncepcji.
ZTNA a VPN: kluczowe różnice
VPN-y zakładają, że jeśli ktoś jest już w sieci, to do niej należy. ZTNA zakłada, że to założenie w końcu okaże się błędne. Właśnie dlatego zespoły, które pytają o „czym jest architektura Zero Trust w cyberbezpieczeństwie”, często zaczynają od tego porównania.
| Kategoria | VPN | ZTNA |
|---|---|---|
| Zakres dostępu | Szeroki dostęp do sieci wewnętrznej | Dostęp do konkretnych aplikacji lub zasobów |
| Powierzchnia ataku | Ujawnia ścieżki w sieci wewnętrznej | Aplikacje wewnętrzne pozostają ukryte |
| Zachowanie zaufania | Zaufanie przyznawane po połączeniu | Zaufanie weryfikowane ponownie w trakcie sesji |
| Skalowalność | Centralne wąskie gardła, kruchość przy skali | Zaprojektowane dla rozproszonych użytkowników i aplikacji |
| Doświadczenie użytkownika | Pełny tunel, często wolny lub niestabilny | Bezpośredni dostęp do aplikacji, zwykle lżejszy |
| Model wdrożenia | Stałe bramy | Egzekwowanie rozproszone lub w chmurze |
Modele wdrożenia ZTNA
Istnieją dwa powszechne wzorce, a większość środowisk korzysta z obu.
ZTNA oparte na agencie działa na zarządzanych urządzeniach. Zapewnia bogatsze sygnały o stanie urządzenia i ściślejszą kontrolę, co sprawdza się w przypadku pracowników i długo używanych punktów końcowych.
ZTNA inicjowane przez usługę, czyli bezklientowe, opiera się na tożsamości i dostępie przez przeglądarkę. Jest przydatne dla podwykonawców, partnerów i dostępu krótkoterminowego, gdy instalacja oprogramowania nie wchodzi w grę.
Żaden z tych modeli nie jest „bardziej Zero Trust” od drugiego. Model Zero Trust działa wtedy, gdy dostęp odpowiada poziomowi ryzyka, a nie wtedy, gdy wszystko jest wymuszane tą samą ścieżką.
Zero Trust a SASE: integracja architektury
Zero Trust i SASE często się mylą, bo zwykle pojawiają się razem. Zespoły wdrażają je równocześnie, dostawcy przedstawiają je w jednym ciągu, i nagle brzmią jak wymienne. Nie są takie. Rozwiązują różne problemy, a pomylenie ich zwykle prowadzi później do niefortunnych decyzji projektowych.
Gdzie SASE i Zero Trust się pokrywają
SASE to framework dostarczania usług. Łączy usługi sieciowe i bezpieczeństwa oraz przybliża je do użytkowników i aplikacji, zwykle przez brzeg oparty na chmurze. Zero Trust to logika stosowana wewnątrz tego frameworku.
Większość platform SASE w praktyce stosuje idee Zero Trust, niezależnie od tego, czy tak je nazywa. ZTNA decyduje, kto może dotrzeć do aplikacji. Bezpieczne bramy webowe monitorują ruch wychodzący. Reguły CASB określają sposób korzystania z SaaS. Zapora sieciowa jako usługa zapewnia podstawowe filtrowanie ruchu.
Razem te elementy umożliwiają spójne stosowanie zasad Zero Trust bez konieczności kierowania ruchu z powrotem przez centralne centrum danych.
Kluczowa różnica jest taka: SASE odpowiada na pytanie, gdzie znajdują się mechanizmy kontroli i jak są dostarczane. Model Zero Trust odpowiada na pytanie, kiedy i dlaczego dostęp powinien zostać przyznany. Można wdrożyć SASE bez silnej logiki Zero Trust, a zasady Zero Trust stosować bez pełnego stosu SASE. Pokrywają się, bo nowoczesne środowiska zwykle potrzebują obu.
Kiedy rozważyć SASE dla Zero Trust
SASE ma sens, gdy sama architektura jest już rozproszona.
Jeśli pracownicy są rozmieszczeni w wielu regionach, aplikacje działają w kilku chmurach, a ruch SaaS dominuje, centralne zabezpieczenia zaczynają być powolne i kruche. SASE pomaga egzekwować Zero Trust sieć bliżej użytkowników, ograniczając opóźnienia i rozrost operacyjny.
Przydaje się też wtedy, gdy zespoły próbują zastąpić zbiór pojedynczych rozwiązań. Organizacje z osobnymi VPN-ami, proxy webowymi, CASB i zaporami często mają problem z niespójnymi politykami. Podejście SASE może uprościć dostarczanie, a jednocześnie respektować zasady Zero Trust u podstaw.
SASE nie określa za nas zaufania. Tą część wciąż trzeba zapewnić przez jasną politykę, czyste dane o tożsamości i dyscyplinę.
Korzyści z sieci Zero Trust
Po zadaniu pytania „czym jest model zabezpieczeń Zero Trust?” większość osób zaczyna zastanawiać się nad wartością tego podejścia. Obecnie 82% firm przyjęło model Zero Trust. Nie dlatego, że brzmiał elegancko. Dlatego, że model sprawia, iż niektóre problemy łatwiej kontrolować, mierzyć i wyjaśniać, gdy coś pójdzie nie tak.
Kluczowe rezultaty, jakie zauważają organizacje, to:
- Mniejszy zasięg skutków incydentów: Przejęte konto lub urządzenie może działać tylko w zakresie tego, do czego już miało dostęp. Nie rozprzestrzenia się po całym środowisku.
- Szybsze wykrywanie i reagowanie: Ciągłe kontrole utrudniają ignorowanie odchyleń w zachowaniu, co skraca czas śledztw i ogranicza okres, w którym atakujący pozostaje w systemie.
- Większa przejrzystość odpowiedzialności za dostęp: Widać, kto uzyskał dostęp do czego, w jakich warunkach i na podstawie której reguły. Ta jasność ma znaczenie, gdy coś się sypie.
- Mniejsza zależność od lokalizacji sieciowej: Miejsce łączenia się przestaje mieć tak duże znaczenie, co ułatwia analizę konfiguracji zdalnych i hybrydowych.
- Bardziej przewidywalna kontrola dostępu: Reguły znajdują się w polityce, a nie w pół zapamiętanych zmianach zapory czy odziedziczonych uprawnieniach, których nikt już nie zarządza.
- Mniejszy wpływ kradzieży poświadczeń: Gdy dostęp jest wąski i krótkotrwały, wyciekłe poświadczenia nie pozwalają zajść daleko.
Wspólnym mianownikiem nie jest doskonałość. Jest nim kontrola. Zero Trust sieć sprawia, że awarie są mniejsze, lepiej widoczne i łatwiejsze do opanowania.
Do czego służy Zero Trust? Przypadki użycia
Zero Trust ma największe znaczenie tam, gdzie zaufanie kiedyś zakładano bez większego namysłu. To scenariusze, w których model naprawdę się sprawdza.
Zabezpieczanie pracy zdalnej i hybrydowej
Praca zdalna nie tylko przeniosła ludzi poza biuro. Odebrała lokalizacji jakąkolwiek realną wartość w kontekście zaufania. Zero Trust odpowiada na to, powiązując dostęp z tożsamością i stanem urządzenia, a nie z miejscem w sieci. Użytkownicy łączą się z poszczególnymi aplikacjami, a nie z siecią wewnętrzną. Ekspozycja maleje, bez konieczności kierowania wszystkich przez kruchą konfigurację VPN.
Ochrona przed ransomware
Ransomware rozprzestrzenia się, przemieszczając się poziomo. Zero Trust ma na celu spowolnić ten proces i ograniczyć jego zasięg.
Mocne kontrole tożsamości zmniejszają ryzyko początkowego dostępu. Mikrosegmentacja ogranicza miejsca, do których mogą przejść przejęte konta. Ciągła weryfikacja oznacza, że nietypowe zachowanie może uruchomić zmiany w dostępie, zanim szyfrowanie rozprzestrzeni się po środowisku. Celem nie jest zapobieganie każdemu włamaniu. Chodzi o to, by jeden błąd nie przerodził się w awarię całej firmy.
Łańcuch dostaw i dostęp podmiotów zewnętrznych
Dostawcy i podwykonawcy zwykle potrzebują dostępu szybko, a zazwyczaj nie na długo. Tradycyjne rozwiązania radzą sobie z tym słabo. Przyznają szerokie uprawnienia, by utrzymać ciągłość pracy, a potem zapominają je odebrać. Zero Trust podchodzi do tego inaczej. Dostęp jest ograniczony do konkretnych aplikacji, ma określony czas trwania i opiera się na jasnych regułach. Jeśli poświadczenia partnera zostaną skradzione, skutki pozostają niewielkie. Ma to znaczenie, bo ataki na łańcuch dostaw coraz częściej wyglądają dokładnie jak normalna praca.
Bezpieczeństwo IoT i urządzeń niezarządzanych
Wiele urządzeń nie może uruchamiać agentów ani obsługiwać nowoczesnego uwierzytelniania. Zero Trust nie udaje, że mogą.
Zamiast tego opiera się na segmentacji i kontrolach behawioralnych. Urządzenia są izolowane, mogą komunikować się tylko tam, gdzie to konieczne, i są uważnie monitorowane. Jeśli coś zachowuje się dziwnie, nie dostaje kredytu zaufania. To jeden z nielicznych praktycznych sposobów zarządzania ryzykiem w środowiskach pełnych niestandardowego sprzętu.
Bezpieczeństwo środowisk multi-cloud i SaaS
Środowiska multi-cloud szybko podważają założenia. Różne sieci, różne mechanizmy kontroli, ci sami użytkownicy.
Zero Trust stosuje spójną tożsamość i politykę u różnych dostawców chmury i platform SaaS. Decyzje o dostępie nie zależą od tego, gdzie działa aplikacja. Federacja tożsamości i scentralizowana polityka pomagają uniknąć luk, które pojawiają się, gdy każde środowisko jest zabezpieczane osobno.
Jak działa architektura Zero Trust w praktyce
Osoby szukające znaczenia pojęcia zero trust często uznają tę koncepcję za abstrakcyjną, dopóki nie prześledzą pojedynczego żądania, gdy przechodzi przez system.
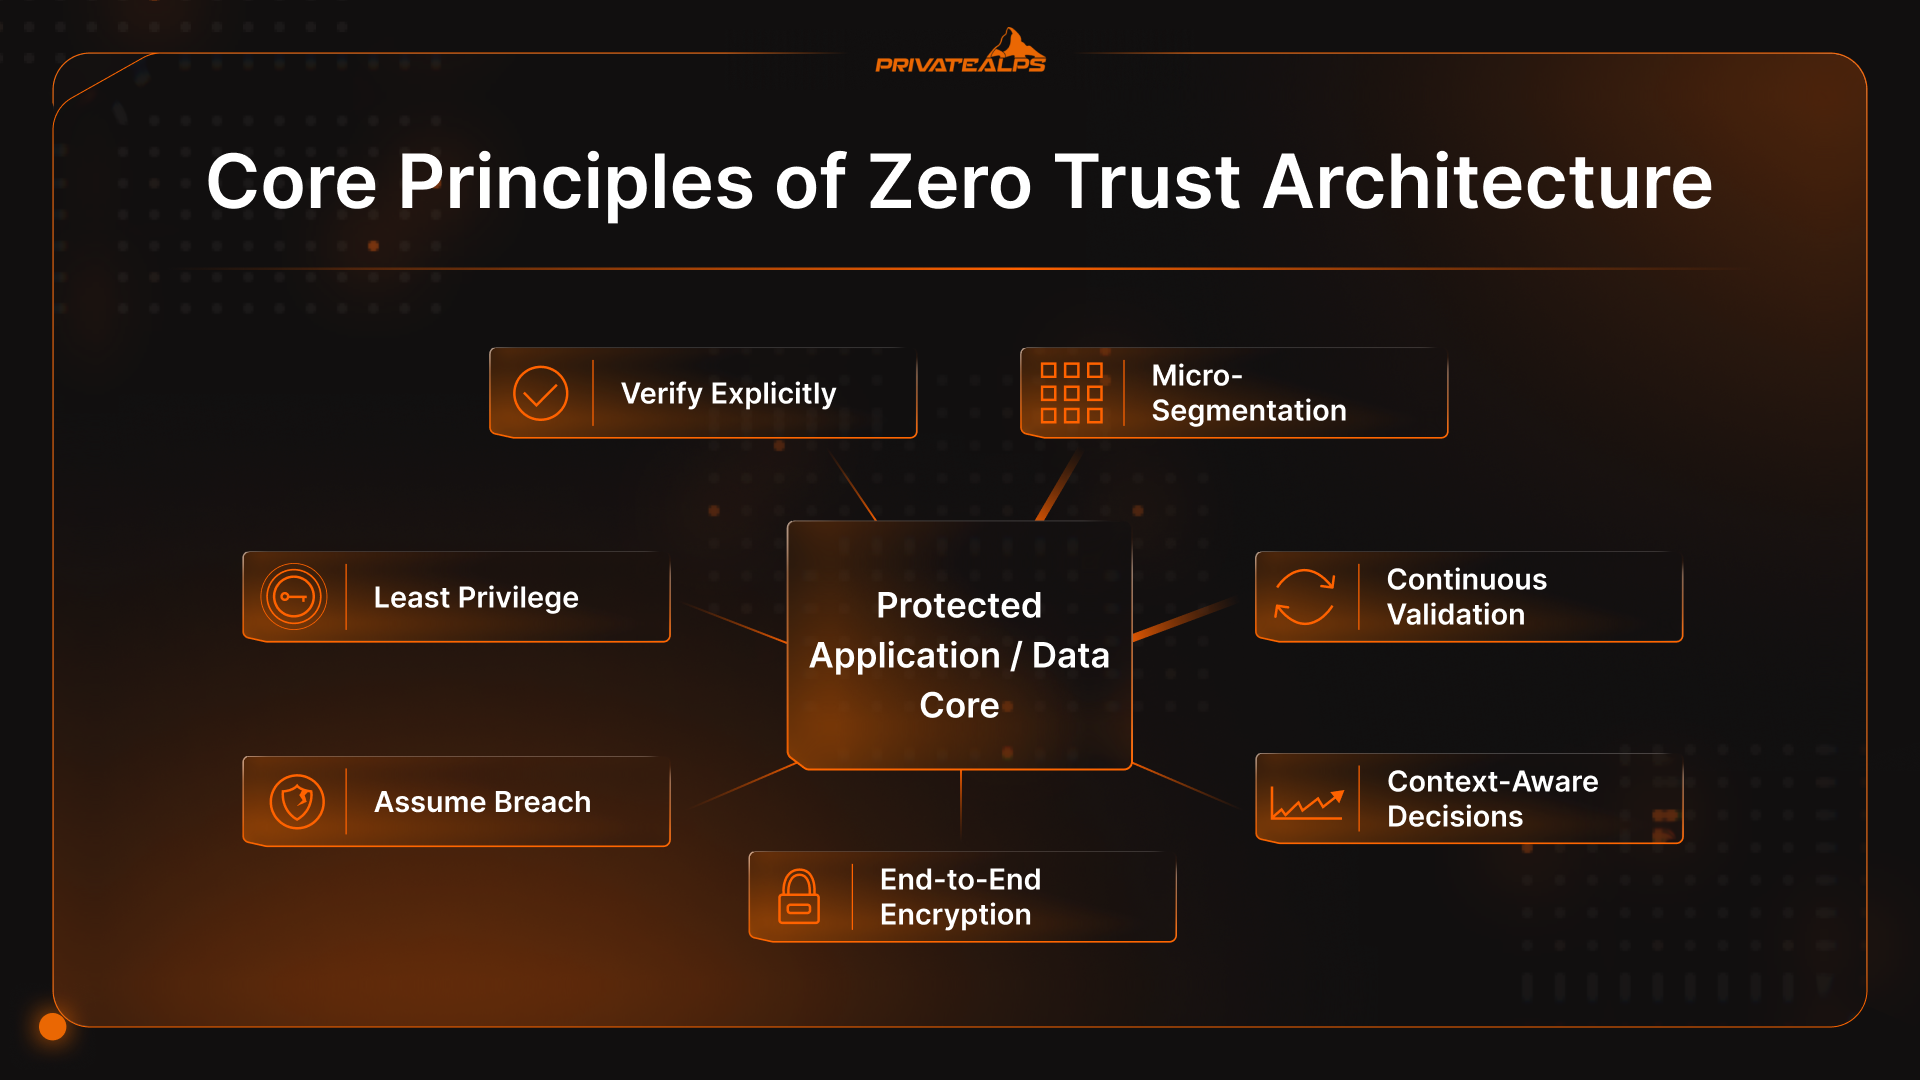
Przepływ żądania dostępu wygląda następująco:
- Najpierw sprawdzana jest tożsamość: Użytkownik lub usługa prosi o dostęp. Poświadczenia są weryfikowane, ale to dopiero początek. Liczy się to, kim jest ten podmiot, jaką pełni rolę i jak zwykle się zachowuje.
- Urządzenie też ma głos: Żądanie nie opiera się wyłącznie na tożsamości. System sprawdza urządzenie: poziom poprawek, szyfrowanie, ochronę punktu końcowego, ślady ingerencji. Czyste logowanie z ryzykownego urządzenia zmienia wynik.
- Decyduje polityka, a nie sieć: Polityki biorą pod uwagę tożsamość, stan urządzenia, wrażliwość zasobu i bieżące warunki. To właśnie tutaj w sieci Zero Trust zapadają większość decyzji o dostępie, a nie na zaporze sieciowej.
- Tworzona jest wąska sesja: Jeśli dostęp zostanie zatwierdzony, połączenie prowadzi do jednej aplikacji lub usługi. Nie przyznaje się ogólnego dostępu do sieci ani poczucia „jesteś już w środku”.
- Sesja pozostaje pod kontrolą: Aktywność nie dostaje wolnej przepustki po zatwierdzeniu. Jeśli zachowanie się zmieni, dostęp może zostać zaostrzony lub zakończony. Zaufanie jest tymczasowe przez cały czas.
Podejmowanie decyzji uwzględniających kontekst
Decyzje w modelu Zero Trust zmieniają się wraz z warunkami.
Logowanie z nowego kraju. Aktywność późno w nocy. Nagły wzrost liczby pobrań. Żadne z tych zdarzeń nie oznacza domyślnie „wyłącz wszystko”. Oznaczają jednak, że trzeba ponownie ocenić sytuację. System może zwiększyć poziom weryfikacji, ograniczyć określone działania lub w razie potrzeby zakończyć sesję.
Na tym polega różnica między statycznym bezpieczeństwem a Zero Trust networking. Zaufanie nie jest tak albo nie. Jest regulowane i zmienia się wraz z ryzykiem.
Zero Trust w środowiskach chmurowych i hybrydowych
To właśnie w konfiguracjach chmurowych i hybrydowych większość osób zaczęła pytać „jaki jest model Zero Trust”, bo stare założenia dotyczące zaufania przestały działać. Aplikacje przenoszą się między środowiskami. Użytkownicy przeskakują między sieciami. Dane przepływają przez narzędzia SaaS, których nikt w pełni nie kontroluje.
Zero Trust działa w takich środowiskach, bo nie jest powiązany z lokalizacją. Tożsamość i polityka zachowują się tak samo, niezależnie od tego, czy coś działa w publicznej chmurze, prywatnym centrum danych czy usłudze SaaS. Ta spójność daje więcej niż jakakolwiek pojedyncza kontrola.
Środowiska hybrydowe szybko ujawniają też tarcia.
Systemy legacy często nie radzą sobie z nowoczesnym uwierzytelnianiem. Tożsamość znajduje się w zbyt wielu miejscach. Segmentacja istnieje w teorii, ale nie w egzekwowaniu. Pod presją zespoły poszerzają dostęp „tymczasowo”, by utrzymać ciągłość pracy.
Zero Trust nie usuwa magicznie tych problemów. Zwraca na nie uwagę. Zespoły, które idą naprzód, traktują te niedoskonałości jako problemy projektowe do rozwiązania, a nie powód, by wrócić do ogólnego zaufania.
Wdrażanie Zero Trust: podejście etapowe
Zero Trust nigdy nie pojawia się od razu. Każdy, kto twierdzi, że „wdrożył” je w całości, prawdopodobnie tylko zmienił nazwy kilku mechanizmów i na tym poprzestał. W prawdziwych środowiskach wdrożenie przebiega etapami, zwykle napędzanymi przez jakąś awarię.
Większość zespołów przechodzi przez te same etapy:
- Ocena: Inwentaryzujesz tożsamości, urządzenia, aplikacje i ścieżki dostępu.
- Ustalenie priorytetów: Wybierasz to, co najbardziej zaszkodziłoby w razie błędu.
- Pilotaż: Zabezpieczasz niewielki fragment. Jedną aplikację. Jeden proces.
- Rozszerzenie: Powtarzasz to, co się sprawdziło, i standaryzujesz to, co nie.
- Optymalizacja: Usuwasz tarcia, które nie zwiększają bezpieczeństwa.
W większości firm najlepiej zacząć tam, gdzie porażka kosztuje realne pieniądze lub wiarygodność.
Konta uprzywilejowane. Wrażliwe dane. Systemy produkcyjne. Platformy finansowe i tożsamości. To miejsca, na które najczęściej polują atakujący i w których błędy szybko eskalują. Zaostrzenie dostępu w tych obszarach wymusza wcześnie przejrzystość i pokazuje, że model działa, gdy stawka jest wysoka.
Typowe bariery wdrożeniowe
Te same problemy pojawiają się niemal wszędzie.
Systemy legacy nie radzą sobie z nowoczesnym uwierzytelnianiem. Dane o tożsamości są rozproszone. Uprawnienia są znacznie szersze, niż ktokolwiek pamięta, że je przyznał. Narzędzia się nakładają. Użytkownicy protestują, gdy znikają długo używane skróty.
Nic z tego nie jest zaskakujące. Zabezpieczenia Zero Trust nie tworzą tych problemów. Po prostu przestają je ukrywać. Zespoły, które to przyjmują, idą naprzód. Te, które czekają na bezbolesne wdrożenie, zwykle nie idą.
Ograniczenia i krytyka architektury Zero Trust
Zero trust nie jest panaceum. Niektórych problemów nie rozwiązuje samo lepsze zawężenie dostępu.
- Nie powstrzyma osób wewnętrznych, które mają uprawniony dostęp: Jeśli ktoś ma prawo coś zrobić i postanawia to nadużyć, zero trust nie odgadnie jego zamiarów. Pozwala natomiast ograniczyć skutki takiego działania i sprawia, że są one widoczne.
- Wiele wdrożeń to połowiczne rozwiązania: Samo dodanie uwierzytelniania wieloskładnikowego (MFA) i zmiana nazwy VPN niewiele zmieniają. Szerokie uprawnienia, nieaktywne konta i „tymczasowe” wyjątki nadal powodują większość problemów.
- Obciążenie operacyjne zaskakuje: Polityki wymagają stałej uwagi. Dane tożsamości trzeba regularnie porządkować. Logi szybko się piętrzą. Zanim sytuacja się ustabilizuje, zwykle staje się jeszcze bardziej uciążliwa.
- Starsze systemy stawiają opór: Starsze aplikacje nie obsługują nowoczesnej tożsamości ani szczegółowo określanego dostępu. Zaczynają pojawiać się wyjątki, a każdy z nich wymaga przypisanego właściciela.
- Doświadczenie użytkownika może ucierpieć, jeśli nikt tego nie pilnuje: Gdy dostęp wydaje się przypadkowy lub powolny, ludzie omijają zabezpieczenia. Zero trust zawodzi, gdy nie zarządza się tarciami.
Zero Trust obniża ryzyko. Nie zastępuje jednak osądu, odpowiedzialności i konsekwentnego wykonywania zadań.
Ramy i modele dojrzałości Zero Trust
Gdy Zero Trust zaczęło pojawiać się w audytach i języku zamówień publicznych, zaczęły powstawać także ramy. Najczęściej spotykane z nich to:
- NIST 800-207: NIST SP 800-207 to podstawa, na której opiera się większość poważnych wdrożeń zero trust. Nie narzuca konkretnych narzędzi ani schematów. Określa zasady: chronić wszystko, przyznawać dostęp dla każdej sesji i stale ponownie oceniać zaufanie.
- Model dojrzałości CISA Zero Trust: Model dojrzałości CISA wyjaśnia, że zero trust nie jest kwestią binarną. Dzieli to podejście na pięć obszarów: tożsamość, urządzenia, sieć, aplikacje i dane, a także opisuje etapy od rozwiązań przestarzałych do bardziej dojrzałych. Większość organizacji nie rozwija się równomiernie. Tożsamość może być znacznie dalej niż kontrola sieci, a zarządzanie danymi może pozostawać w tyle za wszystkim innym. Ta nierównomierność jest normalna.
Poza tym regulacje wciąż ewoluują. Dla wielu organizacji zero trust nie zaczęło się jako cel projektowy. Zaczęło się jako wymóg.
Rozporządzenie wykonawcze 14028 zmusiło federalne agencje USA do tego, by przestać traktować zero trust jako hasło i zaczęły podchodzić do niego jak do czegoś mierzalnego. Podobna presja pojawia się w ochronie zdrowia, płatnościach i usługach finansowych.
Dokąd prowadzi Zero Trust
Zero trust działa tylko wtedy, gdy przestaniemy traktować je jak metę. Jest bliżej utrzymania niż jednorazowego projektu. Założenia się dezaktualizują. Dostęp się zmienia. Systemy rozwijają się szybciej niż polityki. Najważniejsza zmiana polega na zauważeniu, gdzie zaufanie wciąż przyznawane jest automatycznie, i na ocenie, czy ma to nadal sens. Reszta wynika naturalnie.
Jeśli chcesz pogłębić temat, najlepiej szukać nie w narzędziach, lecz w ścieżkach dostępu, których nikt już nie kwestionuje.
Najczęstsze pytania
Czy Zero Trust to produkt, czy ramy?
To ramy. Zero trust opisuje, jak decyzje o zaufaniu powinny działać w czasie. Produkty pomagają egzekwować jego poszczególne elementy, ale żaden z nich sam w sobie nie jest zero trust.
Czy Zero Trust zastępuje VPN?
W wielu środowiskach tak. Gdy celem jest udostępnienie użytkownikom konkretnych aplikacji zamiast umieszczania ich w wewnętrznej sieci, zwykle jego miejsce zajmuje ZTNA.
Ile trwa wdrożenie Zero Trust?
Nie ma jasno określonego końca. Większość organizacji przez lata dopracowuje różne części modelu, ponieważ tożsamość, urządzenia i aplikacje dostosowują się z różną prędkością.
Czy małe organizacje mogą wdrożyć Zero Trust?
Większość już to robi, nawet jeśli nie nazywa tego w ten sposób. Zacznij od tożsamości, MFA i wąskiego dostępu. Dokładaj kolejne elementy dopiero wtedy, gdy coś się zepsuje lub ryzyko tego wymaga.
Jaka jest różnica między Zero Trust a ZTNA?
Zero Trust to podejście. ZTNA to jeden ze sposobów jego stosowania, głównie w zakresie dostępu użytkowników i aplikacji. Pierwsze to zbiór zasad, drugie to narzędzie, które te zasady realizuje.
