



Servidor dedicado ou não dedicado: qual é a diferença?
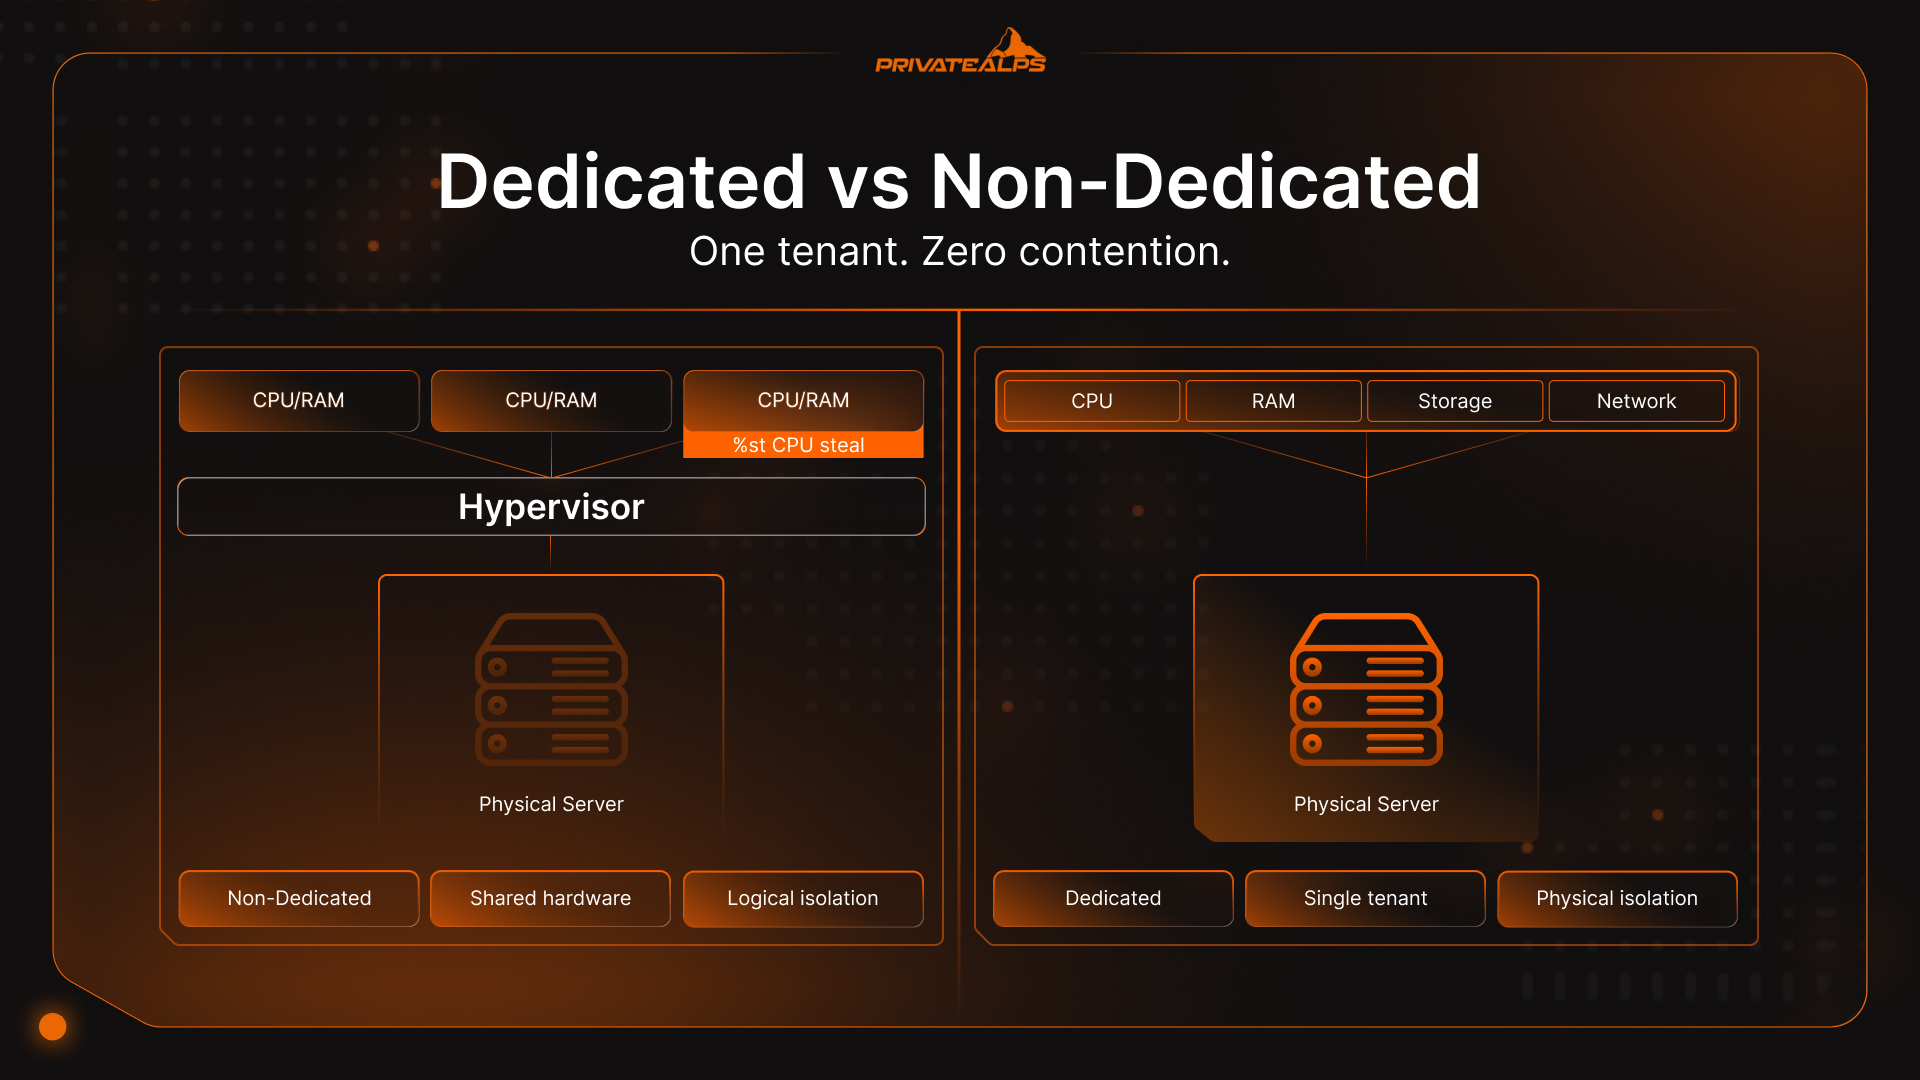
Uma máquina, um único cliente, e nenhuma carga de trabalho alheia encostando na sua. Na prática, é isso que significa ser dedicado. A hospedagem não dedicada é o outro lado da mesma moeda: o mesmo hardware físico, dividido e vendido a vários clientes ao mesmo tempo, seja por meio de instâncias de sistema operacional compartilhadas, seja por um hypervisor que fatia o servidor em partes virtuais. A escolha entre servidor dedicado ou não dedicado não se resume às especificações de uma página de produto. Ela aparece mais tarde, quando o tráfego dispara e você descobre de quem eram, de fato, os recursos que você estava compartilhando.
Resumo com IA
Um servidor dedicado é uma máquina física reservada inteiramente para um cliente, sem hardware compartilhado, sem overhead de hypervisor e sem coinquilinos. Um servidor não dedicado é qualquer ambiente em que esse hardware é dividido: a hospedagem compartilhada reúne recursos entre dezenas ou centenas de sites, sem nenhum isolamento; a VPS usa um hypervisor (KVM ou VMware) para reservar CPU e RAM para cada cliente; a VDS garante esses recursos sem superalocação; e a VPS em nuvem acrescenta escalabilidade horizontal sob demanda, sem migração.
O principal trade-off é previsibilidade versus custo. O servidor dedicado entrega desempenho consistente, em nível de hardware, enquanto as opções não dedicadas reduzem o investimento inicial ao custo de um risco de disputa por recursos. Para cargas de trabalho reguladas, a distinção também define o escopo de auditoria: o isolamento físico em hardware dedicado atende aos requisitos de PCI DSS, HIPAA e GDPR/nFADP, que ambientes compartilhados e virtualizados só conseguem aproximar. O mercado de hospedagem em servidores dedicados foi avaliado em US$ 16,9 bilhões em 2023, com crescimento anual composto de 19,1% até 2032 (Introspective Market Research, 2024), impulsionado por exigências de conformidade e pela demanda de computação para IA. :::
O que é um servidor dedicado?
Um servidor dedicado é bare metal: uma máquina física, sem camada de hypervisor, alocada a um único cliente. Não há divisão de CPU, pooling de RAM nem outros inquilinos. Cada núcleo é seu. Cada IOPS é seu.
Costuma-se usar “bare metal” de forma imprecisa. Na prática, significa que o sistema operacional roda diretamente sobre o hardware, sem nada no meio. Não há camada de abstração de virtualização consumindo ciclos, nem drivers de balonamento de memória disputando espaço, nem I/O passando por uma camada de tradução. Quando você faz um benchmark de throughput em um servidor dedicado, está medindo o que o hardware realmente consegue fazer, e não o que o hypervisor decidiu repassar para você naquele dia.
Onde o servidor dedicado costuma ser a resposta óbvia:
- Plataformas de e-commerce que não podem arcar com um timeout no checkout durante uma promoção relâmpago
- Infraestrutura de trading financeiro, em que microssegundos importam na latência do livro de ofertas
- Ambientes HIPAA que armazenam ou processam ePHI
- Sistemas de pagamento em conformidade com PCI DSS
- Treinamento de modelos de ML com passagem direta de GPU
- Servidores de jogos com taxas de 64 ou 128 ticks (Counter-Strike 2, Valorant)
O que é um servidor não dedicado?
A hospedagem não dedicada abrange uma faixa ampla: hospedagem compartilhada, VPS, VDS e instâncias em nuvem se enquadram aqui. Todo ambiente não dedicado tem uma característica em comum: o hardware físico por baixo pertence a vários clientes simultaneamente. Quanto isso importa depende quase totalmente de onde você está nesse espectro.
A hospedagem multi-tenant é a ponta mais caótica. Vários sites rodam em uma mesma instância de sistema operacional, sem divisões reais de recursos entre eles. Se o processo PHP de um cliente consome recursos demais, o servidor não necessariamente o interrompe: os limites são flexíveis e se ajustam até que algo desacelere. Um servidor virtual aperta esse controle. Um hypervisor (geralmente KVM ou VMware) garante CPU e RAM reservadas para cada máquina virtual. Você ainda compartilha a máquina física, mas um pico de tráfego no site de outra pessoa não consome automaticamente os seus recursos. A VDS (Virtual Dedicated Server) dá mais um passo: os recursos são garantidos e não superalocados, embora a máquina continue virtualizada por baixo. As instâncias em nuvem são as mais flexíveis do grupo, permitindo redimensionar horizontalmente sem mexer no DNS nem mover dados.
O problema do vizinho barulhento não é teórico. Imagine um servidor com pooling rodando 200 contas. Um cliente executa uma consulta de banco de dados mal otimizada em horário de pico. O uso de CPU do servidor chega a 95%. A latência para os coinquilinos? Facilmente de 400 a 800 ms, o suficiente para reprovar o limite de 2,5 segundos do LCP do Core Web Vitals do Google antes que o usuário veja uma página. Um servidor virtual reduz essa exposição, mas não a elimina. O steal time de CPU, representado pela coluna %st do comando top no Linux, fica entre 2% e 5% em um host bem gerenciado e sobe para 15% a 20% em um host moderadamente superalocado durante os períodos de uso intenso. Um quinto da computação alocada a você desaparece, sem nenhum aviso.
Servidor dedicado ou não dedicado: comparação lado a lado
Na comparação entre servidor dedicado e não dedicado, o preço costuma ser o primeiro critério. Também é o ponto de partida menos útil. O que de fato determina se você tomou a decisão certa é como o servidor se comporta seis meses depois, sob carga real.
| Dimensão | Dedicado | VPS | Hospedagem compartilhada |
|---|---|---|---|
| Desempenho | Máximo, consistente | Bom, com risco de steal time | Variável, imprevisível |
| Isolamento de recursos | 100% físico | Lógico, imposto pelo hypervisor | Nenhum |
| Segurança | Isolamento físico completo | Apenas isolamento lógico | Kernel do SO compartilhado, risco alto |
| Adequação à conformidade | PCI DSS, HIPAA, GDPR/nFADP nativo | Possível com controles documentados | Raramente suficiente |
| Escalabilidade | Vertical (upgrade de hardware) | Vertical + horizontal | Limitada ao nível do plano |
| Custo | US$ 80–500+/mês | US$ 10–200/mês | US$ 2–30/mês |
| Gerenciamento | Root completo, responsabilidade total | Acesso root disponível | Apenas painel de controle |
| Personalização | Nível de kernel e BIOS | Somente nível de SO | Nenhuma |
A hospedagem multi-tenant atende sites de baixo tráfego que não têm nada crítico dependendo de disponibilidade. Um servidor virtual cobre a maioria das aplicações em crescimento sem pagar caro demais. O dedicado não é o “upgrade premium”: é a opção à qual você recorre quando consistência de desempenho e requisitos regulatórios deixam de ser coisas que você pode negociar.
Desempenho: onde a diferença é real
A diferença de desempenho entre hospedagem dedicada e não dedicada não se resume às especificações brutas. Trata-se de saber se o que está no papel é o que você realmente recebe. Servidores dedicados são mais estáveis: não são necessariamente mais rápidos isoladamente, mas não oscilam quando a máquina vizinha fica ocupada. Uma VPS no mesmo host físico herda, por design, duas penalidades arquiteturais: o overhead de CPU do hypervisor e a latência da virtualização de I/O.
Dois fatos arquiteturais explicam a maior parte disso. Um servidor virtual carrega, por design, o overhead de CPU do hypervisor. O I/O passa por uma camada de virtualização. Nenhum dos dois existe em bare metal. Assim, quando um benchmark em uma instância não dedicada parece mais lento que o esperado, geralmente não é um problema de hardware. É o custo de rodar em ambiente virtual.
O steal time de CPU é onde isso se torna mensurável. Verifique a coluna %st do comando top no Linux em qualquer servidor virtual. Esse número é a porcentagem de tempo em que sua CPU virtual ficou esperando a CPU física porque outro inquilino a estava usando. Em um provedor bem administrado, ele fica em torno de 2% a 5%. Em um provedor que superalocou o hardware, e muitos fazem isso, o número chega a 20% a 30% em horários de pico. Um terço da sua computação fica indisponível em silêncio, sem mensagens de erro e sem alertas. Máquinas dedicadas mostram zero. Não há com quem disputar.
O hardware agrava esse cenário. Os servidores dedicados atuais vêm com memória DDR5 (largura de banda por canal de 89,6 GB/s, contra 51,2 GB/s da DDR4 em configurações dual-channel comparáveis; plataformas de servidor com múltiplos canais chegam bem mais longe), armazenamento NVMe com leitura sequencial acima de 7.000 MB/s e CPUs como a AMD EPYC 9654, com 96 núcleos e cache L3 de 384 MB. Uma VPS no mesmo host físico não consegue usar tudo isso. O hypervisor retira uma parcela da largura de banda de I/O e de memória antes que o seu ambiente veja qualquer byte.
Cargas de trabalho que sentem isso com mais intensidade:
- Processamento de transações financeiras, com latência em livros de ofertas e pipelines de compensação
- Bancos de dados de alta concorrência, como PostgreSQL e MySQL executando mais de 10.000 consultas por segundo
- Codificação e transcodificação de vídeo ao vivo
- Inferência de ML em que a passagem direta de GPU com largura de banda total não é opcional
- Servidores de jogos que perdem qualidade abaixo de 128 ticks
Segurança e conformidade: quando o isolamento físico é obrigatório
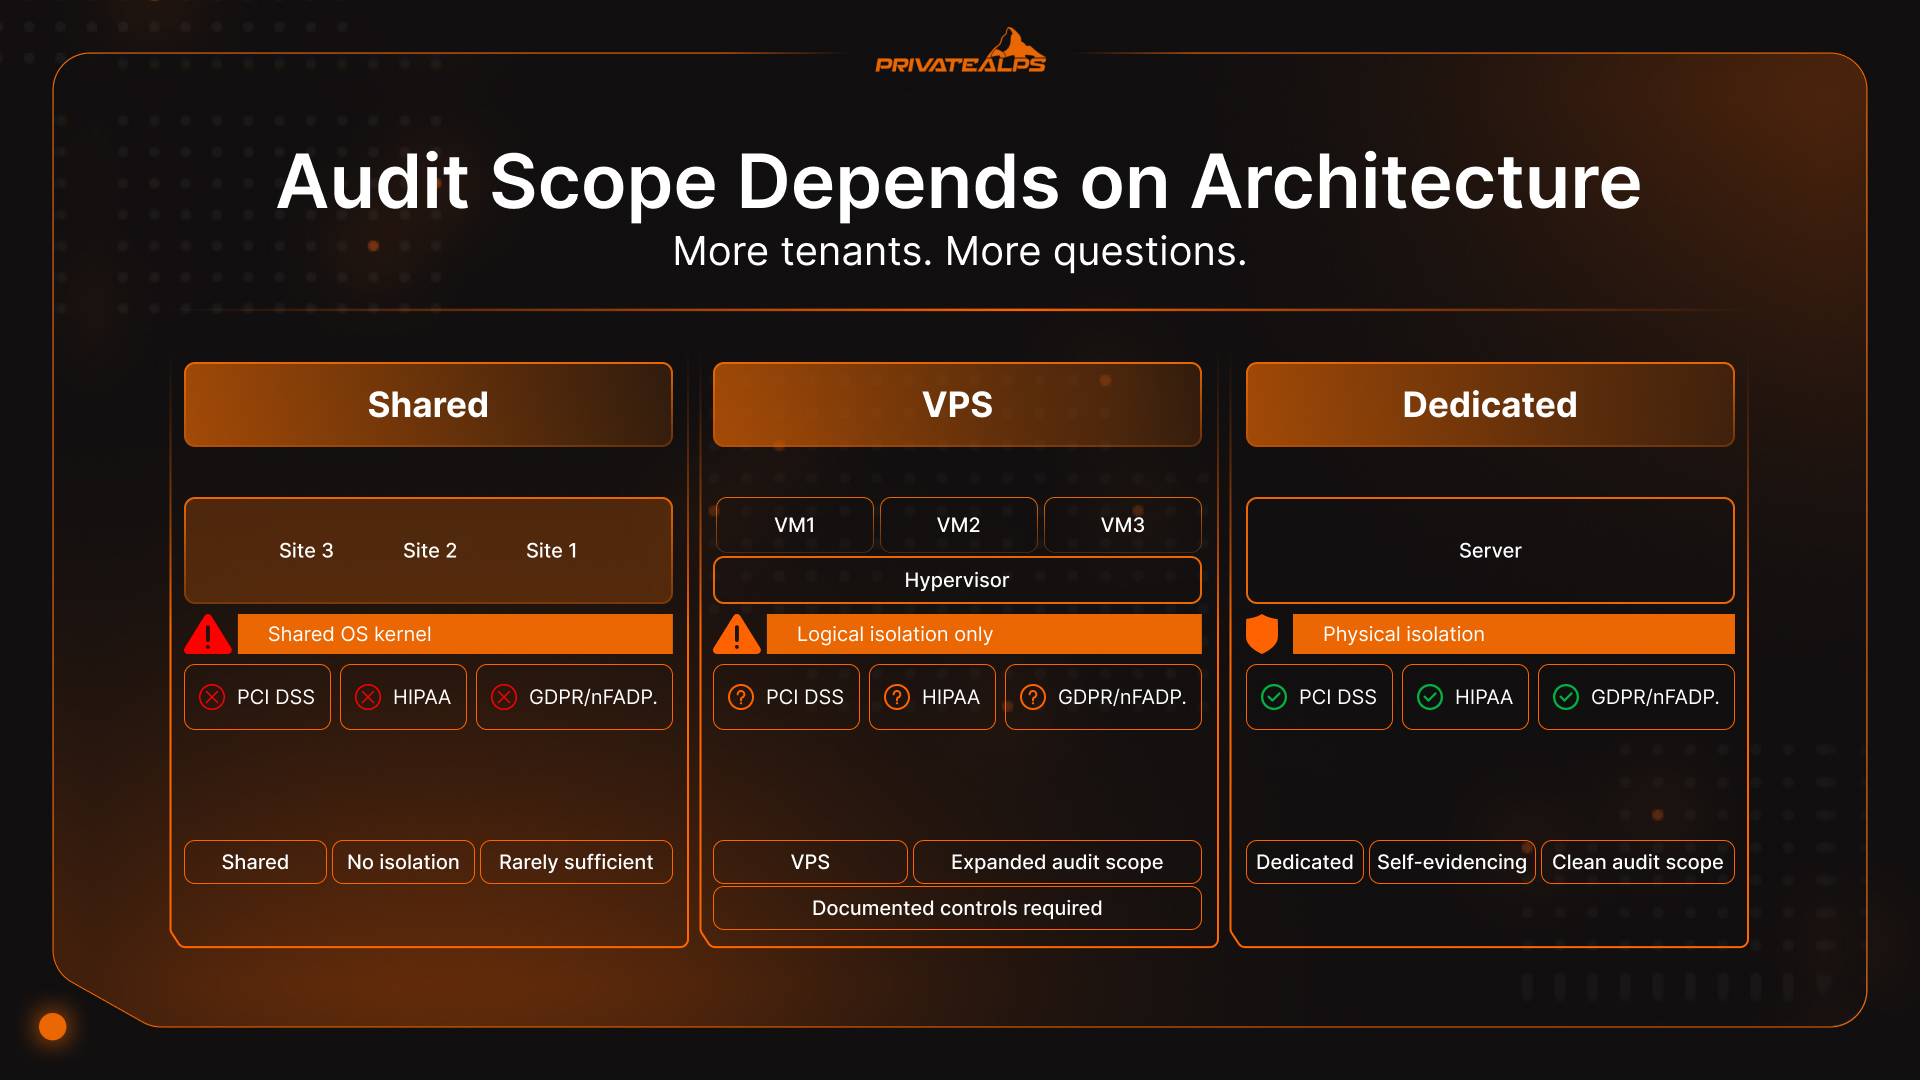
Em ambientes sujeitos a PCI DSS, HIPAA e GDPR/nFADP, o isolamento físico de um servidor dedicado significa que nenhum coinquilino consegue acessar sua CPU, seu armazenamento ou sua rede. Isso atende a requisitos de auditoria que configurações compartilhadas e virtualizadas só conseguem aproximar por meio de documentação. A própria arquitetura comprova a separação, e por isso o argumento de conformidade fica mais simples.
O isolamento físico é algo específico. Significa que nenhum processo de outro inquilino compartilha sua CPU, que o tráfego de outro cliente não passa pela sua placa de rede e que nenhuma outra carga de trabalho toca o seu controlador de armazenamento. Não se trata de uma configuração incorreta do hypervisor nem de um kernel compartilhado: não existe nada disso. Para ambientes regidos por PCI DSS, HIPAA ou GDPR e sua equivalente suíça, nFADP, essa arquitetura define o escopo de auditoria mais do que quase qualquer outra decisão de infraestrutura.
Há um ponto de conformidade que costuma passar despercebido na maioria das comparações: qual é a diferença entre um ambiente de servidor dedicado e um não dedicado quando há um auditor envolvido? Cada coinquilino em um host físico compartilhado é uma superfície que o auditor precisa avaliar. Mais inquilinos significam mais perguntas e mais documentação para justificar por que o isolamento lógico atende a um padrão que, muitas vezes, prefere o físico. O hardware dedicado elimina toda essa discussão. A separação se comprova sozinha, e você não precisa de um anexo complementar para explicá-la.
Três regulamentações em que isso se aplica de forma diferente conforme a sua configuração:
- PCI DSS v4.0: em vigor como único padrão desde março de 2024, com 51 requisitos com prazo futuro tornados totalmente obrigatórios a partir de 31/03/2025. O Requisito 2.2.1 exige isolamento entre componentes do sistema com funções de segurança diferentes. Em hospedagem compartilhada, isso é arquiteturalmente impossível. Em uma VPS, exige justificativa documentada, o que amplia o escopo e o custo da auditoria. Em um servidor dedicado, a fronteira física atende ao requisito diretamente. (PCI Security Standards Council)
- HIPAA: o HHS dos EUA exige salvaguardas técnicas que protejam o ePHI contra acesso não autorizado. Ambientes multi-tenant precisam de um Business Associate Agreement assinado pelo provedor, além de evidências documentadas de isolamento lógico. Alguns provedores de VPS oferecem isso. Muitos não oferecem, ou não querem colocar isso por escrito. O servidor dedicado retira completamente a questão do compartilhamento de inquilinos do escopo da HIPAA. (HHS HIPAA Security Rule)
- GDPR / nFADP suíça: a Lei Federal de Proteção de Dados da Suíça entrou em vigor em setembro de 2023 e impõe requisitos de responsabilização muito semelhantes aos do GDPR. Para empresas que processam dados de residentes suíços, a localização física do servidor e o isolamento de recursos são fatos relevantes para auditoria. Um servidor dedicado em infraestrutura suíça gera uma cadeia de processamento de dados limpa e documentável, sem variáveis de coinquilinos para justificar.
Os números tornam o argumento de custo concreto. Visa e Mastercard podem aplicar multas por não conformidade com PCI de US$ 5.000 a US$ 100.000 por mês aos bancos adquirentes, e esses valores são repassados ao lojista. Um servidor dedicado por US$ 150/mês que elimina a exposição em auditorias PCI não é um upgrade de hospedagem. Ele custa menos do que a primeira multa.
- Reputação de IP é um problema da hospedagem compartilhada em que a maioria das pessoas só pensa depois que ele já aconteceu: todos os sites de um servidor compartilhado usam o mesmo endereço IP. Se um vizinho é sinalizado por spam ou phishing, o Spamhaus o identifica, o Google Safe Browsing o marca e os principais provedores de e-mail o bloqueiam. A entregabilidade de e-mail do seu domínio sofre, e sua posição em SEO se deteriora. Você não fez nada de errado. VPS e servidores dedicados têm cada um o próprio IP, e o problema simplesmente não existe.
Análise de custos: quando o dedicado fica mais barato que a VPS
A visão comum sobre o servidor dedicado é que ele é a opção premium, com mais dinheiro para mais servidor. Isso só é verdade com baixa utilização. Se um servidor virtual não dedicado ficar consistentemente acima de 70% da CPU e da RAM alocadas, a conta começa a virar.
Nesse nível de utilização, escalar um servidor virtual verticalmente ou adicionar instâncias custa mais, mês a mês, do que uma infraestrutura dedicada equivalente. Provedores não dedicados vendem mais capacidade do que os hosts físicos comportam, de propósito. Eles contam com a média estatística entre os clientes para ficar dentro dos limites do hardware. Na maior parte do tempo, funciona. Quando não funciona, você percebe.
O dedicado tira a superalocação da equação e, com ela, a imprevisibilidade que dificulta entender o desempenho. Se você incluir a conformidade regulatória, a conta pesa ainda mais: as horas de preparação para auditoria e o risco regulatório têm custos reais, e o dedicado costuma ganhar no custo total muito antes de o volume de tráfego justificá-lo só pelas especificações.
| Configuração | Custo mensal | CPU | RAM | Armazenamento | Melhor opção |
|---|---|---|---|---|---|
| Hospedagem compartilhada (cPanel) | US$ 5–US$ 15 | Compartilhada, com picos | 512 MB–2 GB compartilhados | 10–100 GB HDD | Sites estáticos, blogs com pouco tráfego |
| VPS (2 vCPU / 4 GB RAM) | US$ 20–US$ 40 | 2 vCPU | 4 GB | 80 GB NVMe | Ambientes de desenvolvimento, aplicações para PMEs |
| VPS (8 vCPU / 16 GB RAM) | US$ 80–US$ 150 | 8 vCPU | 16 GB | 200 GB NVMe | Aplicações com tráfego médio |
| Dedicado de entrada (Xeon E / 32 GB) | US$ 80–US$ 150 | 4–8 núcleos físicos | 32 GB DDR4 | 2×480 GB NVMe | Mesma carga de trabalho, sem CPU steal |
| Dedicado de alto desempenho (EPYC / 64 GB) | US$ 200–US$ 350 | 16+ núcleos físicos | 64 GB DDR5 | 4×960 GB NVMe | Cargas de alto tráfego e conformidade |
Essa sobreposição de US$ 80 a US$ 150 é o ponto prático. Um servidor dedicado de entrada e uma VPS de alta especificação custam o mesmo, mas só um entrega desempenho de núcleo físico, sem CPU steal e sem o risco de vizinhos no mesmo hardware. Em ambientes de conformidade, o dedicado já ganhou no custo total antes mesmo de chegar a primeira fatura da auditoria.
Como escolher: estrutura de decisão
Escolher a categoria de servidor errada normalmente não é um erro catastrófico. É um erro lento. O site funciona bem, depois fica lento em certos horários e, então, você está depurando algo que não é realmente um problema de código. A escolha entre dedicado e não dedicado importa mais não no lançamento, mas três meses depois, quando os padrões de carga são reais.
| Sua situação | Recomendado | Por quê |
|---|---|---|
| Site estático ou blog, menos de 10 mil visitantes por mês | Hospedagem compartilhada | Custo eficiente; recursos dedicados não agregam valor |
| Aplicação ou SaaS em crescimento, 10 mil a 50 mil visitantes por mês | VPS | Recursos isolados, escalável horizontalmente, custo-benefício |
| E-commerce ou API sob carga constante, mais de 50 mil visitantes por mês | Dedicado | Desempenho consistente sob carga; zero CPU steal |
| Exigência de conformidade com PCI DSS, HIPAA ou GDPR/nFADP | Dedicado | O isolamento físico simplifica o escopo da auditoria em qualquer volume de tráfego |
| Treinamento de ML ou inferência intensiva em GPU | Dedicado (GPU) | GPU em bare metal com passagem direta; o overhead do hypervisor é inaceitável |
| MVP de startup, padrão de tráfego desconhecido | VPS na nuvem | Pague pelo uso; escale horizontalmente conforme a demanda se confirma |
| Negociação de alta frequência, latência abaixo de 1 ms | Dedicado (colocation) | Zero latência de hypervisor; proximidade física com a bolsa |
Gerenciado vs não gerenciado: a segunda decisão
Depois de definir dedicado vs não dedicado, há uma segunda pergunta que acaba pesando mais no dia a dia da maioria das equipes: quem, de fato, administra o servidor. Parece um detalhe, mas não é.
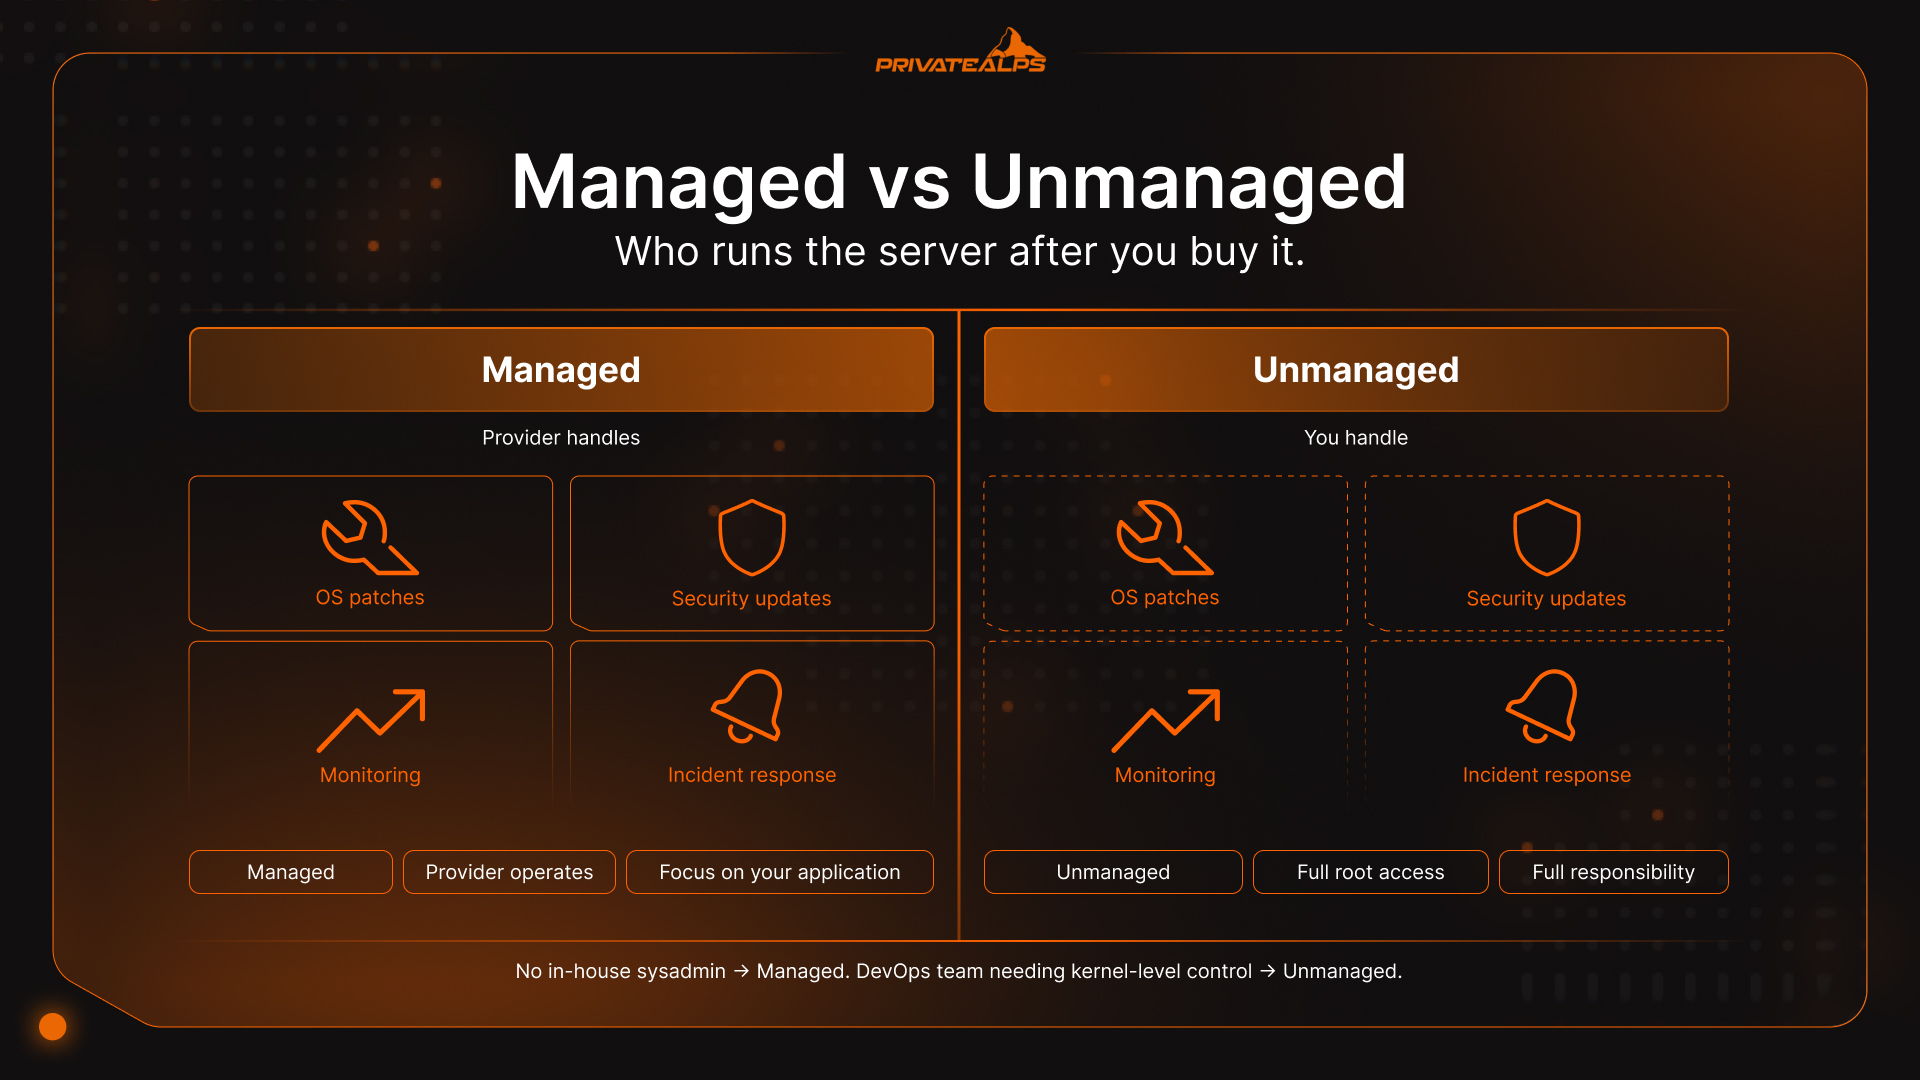
Gerenciado significa que o provedor aplica patches no sistema operacional, cuida das atualizações de segurança, monitora e reage quando os serviços caem. Se sua equipe não tem um administrador de sistemas dedicado, essa já é a sua resposta, antes mesmo de terminar esta frase. Não gerenciado significa que você recebe acesso root e uma máquina limpa, e todo o resto é com você: atualizações, configurações de firewall, verificação de backups, o alerta das 3h da manhã quando um processo para de responder. Equipes com boa experiência em Linux costumam preferir essa opção, porque o controle compensa a sobrecarga. Quem não tem essa experiência tende a subestimar o tempo que “apenas manter o servidor” realmente consome.
| Opção | Quem cuida das operações | Melhor para |
|---|---|---|
| Dedicado gerenciado | Provedor (SO, segurança, monitoramento, reinicializações) | Equipes orientadas por conformidade, sem administrador de sistemas próprio |
| Dedicado não gerenciado | Cliente (root completo, responsabilidade total) | Equipes de DevOps que precisam de controle do kernel ou de SO personalizado |
| VPS gerenciada | Provedor cuida da manutenção básica do SO | Desenvolvedores focados na camada de aplicação, não na infraestrutura |
| VPS não gerenciada | Cliente administra o SO e tudo acima dele | Engenheiros experientes que querem controle com custo menor |
Resumo
A diferença entre as opções de servidor dedicado e não dedicado se resume a uma coisa: quem mais está no seu hardware e quanto desse hardware essas pessoas conseguem acessar. Hospedagem multi-inquilino é quando todos dividem o mesmo conjunto de recursos. Um servidor virtual é isolado por um hypervisor, mas continua na mesma máquina física. O servidor dedicado não tem ninguém além de você. Essa distinção pouco importa quando o tráfego é leve e nada regulamentado está envolvido. Ela passa a importar muito quando o desempenho precisa ser consistente, quando um auditor começa a fazer perguntas ou quando você faz as contas acima de 70% de utilização e percebe que a opção “mais barata” não é mais barata.
Comece com a infraestrutura certa e escale sem migrar
A PrivateAlps oferece hospedagem dedicada e VPS em infraestrutura suíça, com conformidade com GDPR e nFADP já incluída, e não adicionada depois. Comece com uma VPS e migre para o dedicado quando a carga de trabalho justificar. Conheça os planos de hospedagem da PrivateAlps e escolha a configuração que sua aplicação realmente precisa.
Perguntas frequentes
Qual é a principal diferença entre um servidor dedicado e um não dedicado?
Dedicado significa uma máquina física por cliente, com CPU, RAM e armazenamento completos, sem compartilhamento e sem overhead de hypervisor. Ambientes não dedicados, como servidores virtuais e hospedagem multi-inquilino, dividem esses mesmos recursos entre vários clientes. Na prática, a diferença aparece na previsibilidade do desempenho.
A VPS é o mesmo que um servidor não dedicado?
Sim. A VPS é um tipo de servidor não dedicado. Ela roda em hardware físico compartilhado e é separada de outros clientes por um hypervisor. Você não tem acesso exclusivo à máquina física subjacente.
Uma VPS pode atender aos requisitos de conformidade HIPAA ou PCI DSS?
Pode, mas com ressalvas importantes. Um servidor virtual não dedicado atende a ambos com controles de isolamento lógico documentados. No entanto, isso aumenta bastante o escopo e a complexidade da auditoria. A versão 4.0 do PCI DSS entrou em vigor em março de 2024, com exigências mais rígidas de documentação de isolamento para ambientes não dedicados. O dedicado elimina a ambiguidade, já que a separação física comprova a si mesma.
Quando um servidor dedicado passa a compensar financeiramente?
Quando a utilização de um servidor virtual não dedicado se mantém consistentemente acima de 70%, escalá-lo custa mais do que uma infraestrutura dedicada equivalente. Para cargas de PCI DSS e HIPAA, a conta muitas vezes pende para o dedicado mesmo com utilização menor, quando o tempo de preparação para a auditoria é incluído.
O que é o problema do “vizinho barulhento”?
É quando um cliente de um host compartilhado consome uma parcela desproporcional dos recursos, fazendo o desempenho cair para todos os outros clientes daquela máquina. Em um servidor dedicado não há outros clientes, então o problema não existe.
Vale a pena ter um servidor dedicado para pequenas empresas?
Geralmente, não. Uma VPS oferece isolamento adequado para a maioria das PMEs, com custo menor. A situação muda quando há dados de cartão de pagamento envolvidos (PCI DSS), quando registros de saúde são armazenados (HIPAA), quando se aplica a legislação de dados da Suíça ou da UE, ou quando uma página lenta se traduz em vendas perdidas.
