



IP público ou privado: qual é a diferença?
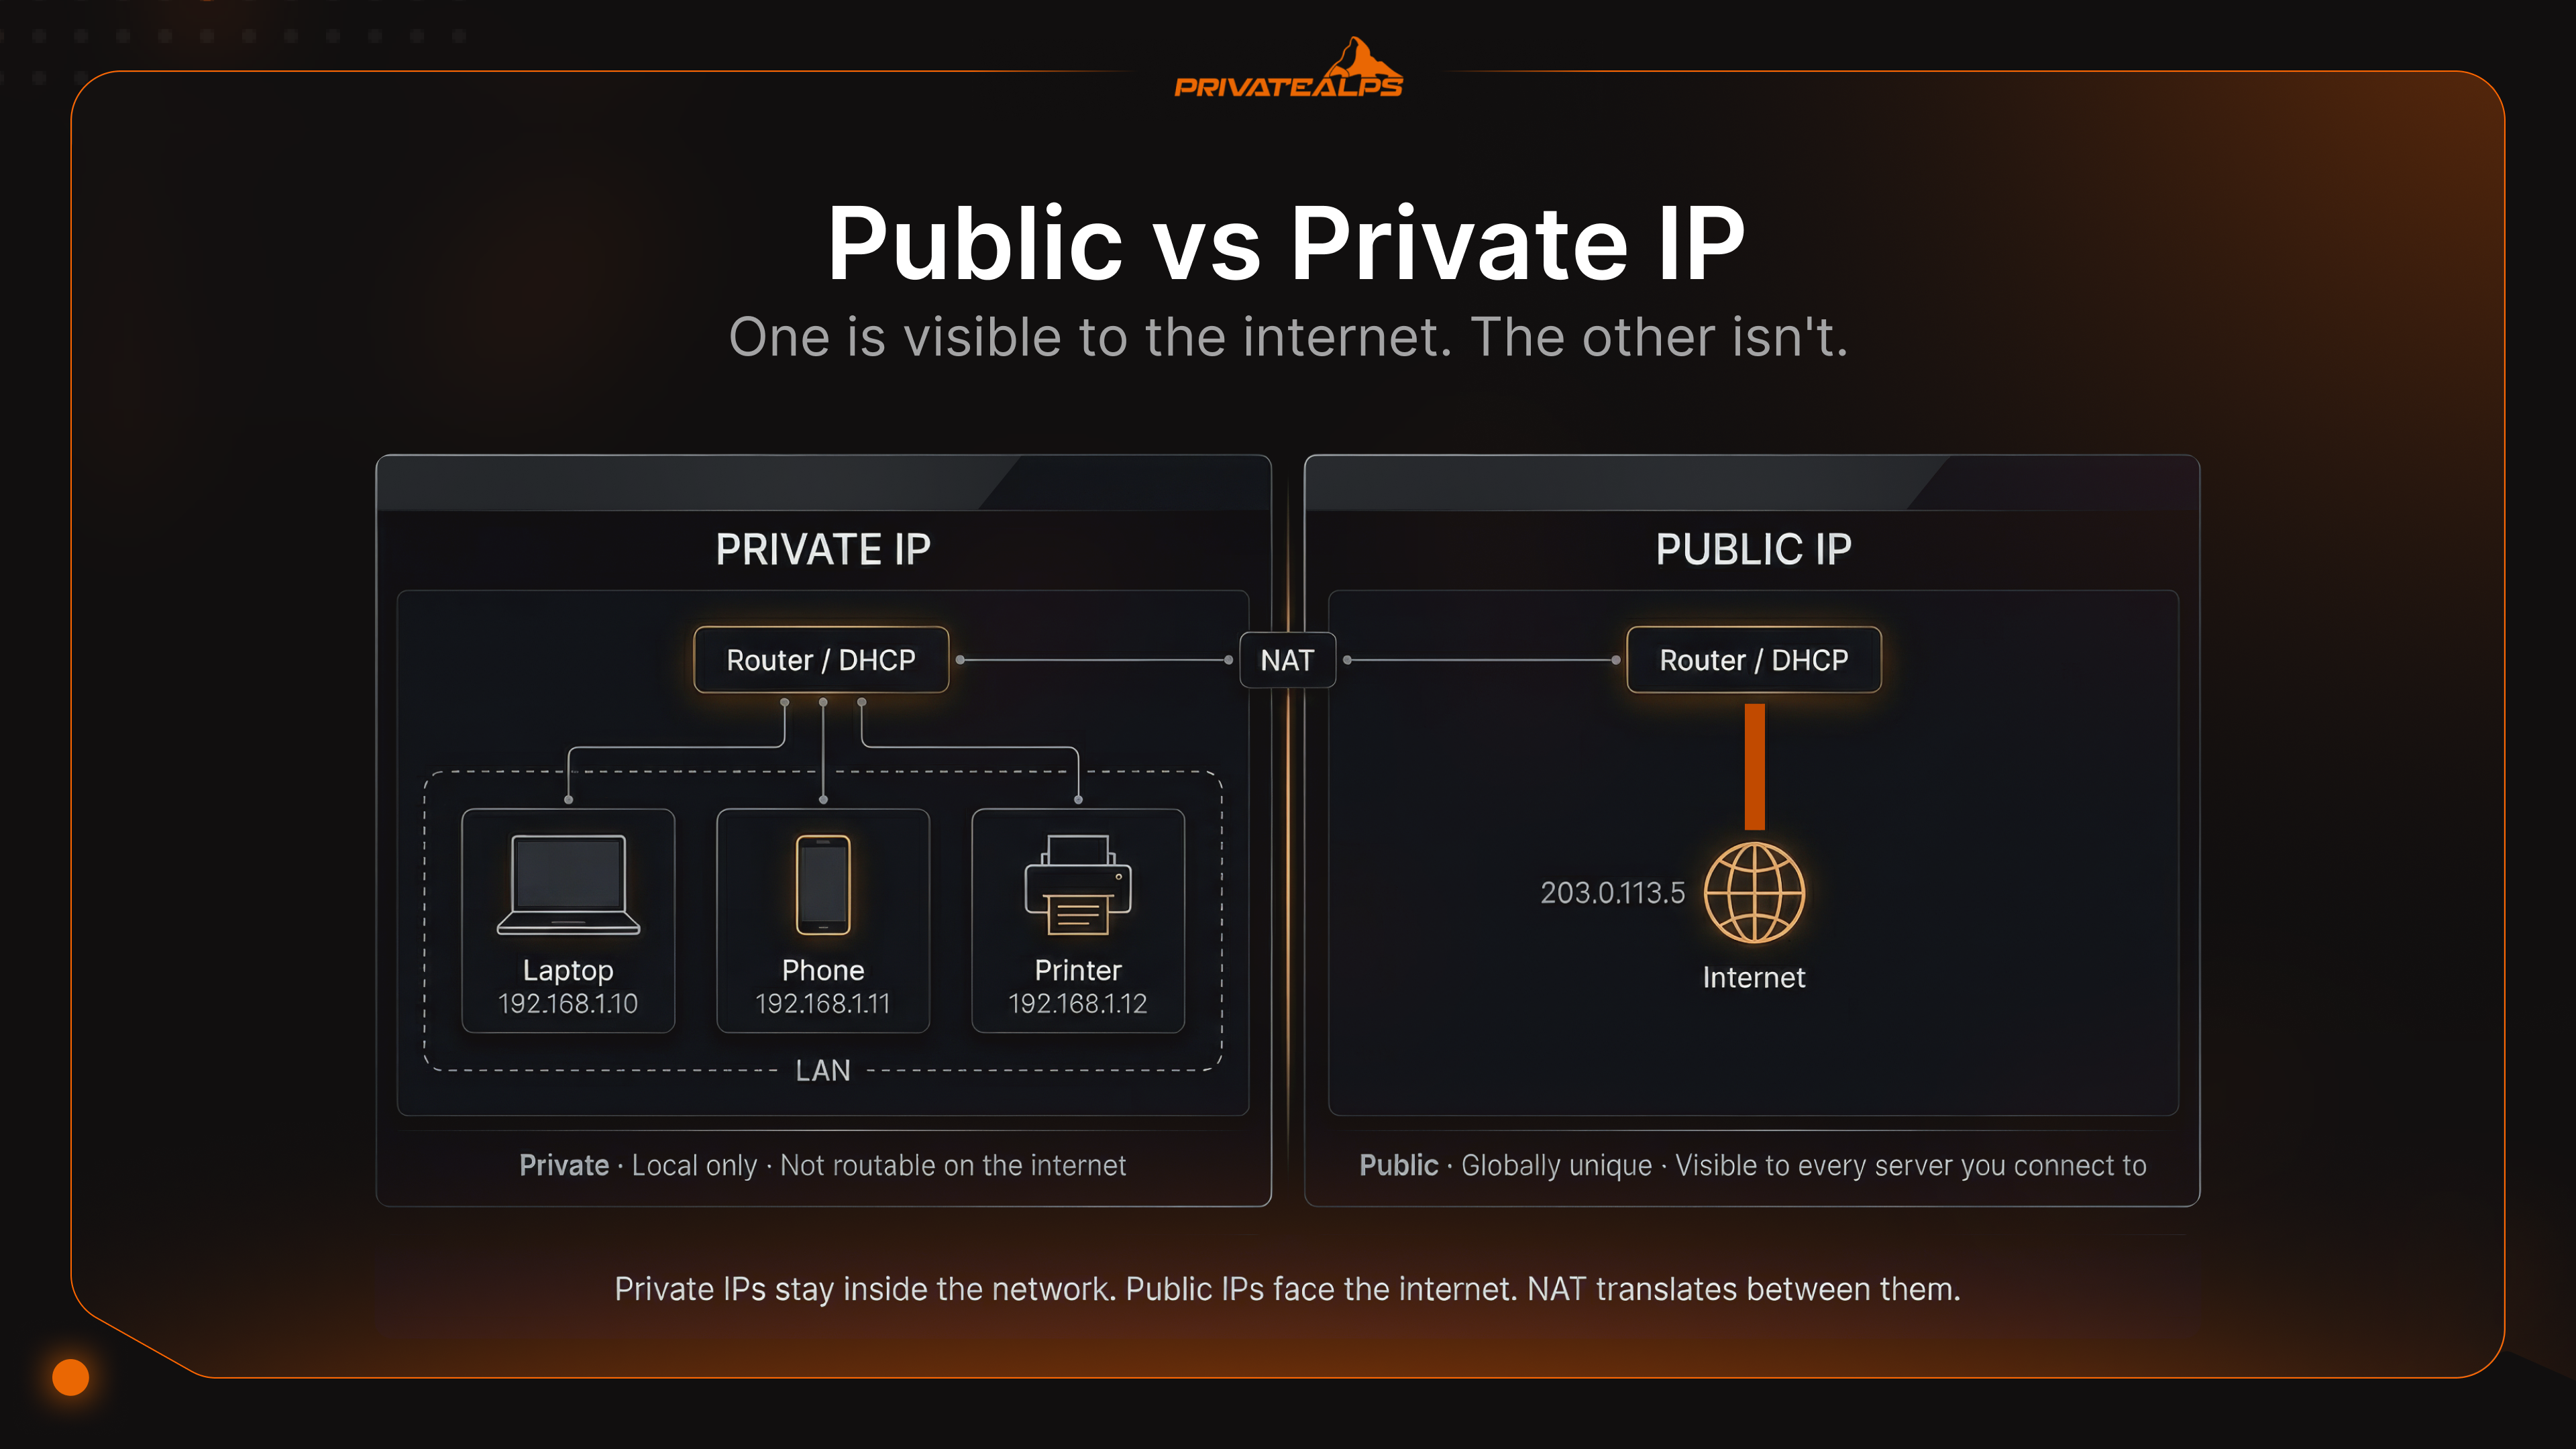
Execute ipconfig em qualquer máquina Windows e é provável que você veja um número começando com 192.168. Depois, verifique o IP que o Google identifica para você: é um número completamente diferente. Um é real, o outro não é exatamente falso, apenas... local. Essa confusão é justamente o cerne da questão de IP público ou privado. Nenhuma das leituras está errada. Elas apenas respondem a perguntas diferentes.
A diferença entre IP público e privado importa no momento em que você tenta fazer algo além de abrir uma aba do navegador. Servidor de hospedagem próprio? Regra de redirecionamento de portas? Endpoint de VPN? Se você não entender que tipo de IP fica em cada lugar, vai acabar perseguindo fantasmas em uma configuração que nunca funcionaria.
Resumo com IA
Um endereço IP privado é um endereço não roteável atribuído dentro de uma rede local, retirado de três faixas reservadas definidas na RFC 1918. Um endereço IP público é um endereço roteável globalmente, atribuído por um Provedor de Serviços de Internet (ISP) a partir de blocos alocados pelos Registros Regionais de Internet (RIRs). A Tradução de Endereços de Rede (NAT), especificamente a Tradução de Endereços de Porta (PAT), conecta os dois ao mapear vários IPs privados para um único IP público.
As três faixas privadas da RFC 1918 são 10.0.0.0/8, 172.16.0.0/12 e 192.168.0.0/16. A principal diferença entre IP público e IP privado é a roteabilidade: os roteadores da internet descartam diretamente o tráfego com IP privado. Quando um IP público e um IP privado precisam interagir, o NAT faz a tradução na fronteira.
Fatos principais:
- IPs privados podem ser reutilizados em redes separadas; IPs públicos são globalmente únicos
- O NAT (PAT) é o mecanismo predominante que faz a ponte entre os espaços de endereços privados e públicos
- A IANA esgotou o pool central de IPv4 em fevereiro de 2011; os RIRs continuaram até 2019, dependendo da região
- O CG-NAT atribui um IP privado no nível do ISP, quebrando silenciosamente as conexões de entrada
- O IPv6 introduz endereços unicast globais (GUA) que eliminam a escassez de endereços, mas não os limites de segurança
O que é um endereço IP privado?
Seu roteador distribui IPs privados para tudo na rede local: celulares, notebooks, alto-falantes inteligentes, aquela impressora que ninguém usa. Esses endereços são exclusivos da rede local. Fora do roteador, eles não significam nada; a internet em geral não sabe que eles existem e não conseguiria rotear para eles, mesmo que soubesse.
Por quê? Porque a IANA reservou faixas específicas pela RFC 1918 exclusivamente para uso interno. Qualquer pacote que chegue a um roteador público com endereço de origem em uma dessas faixas é descartado imediatamente. Isso é intencional. Também é por isso que 192.168.1.x pode existir ao mesmo tempo no seu apartamento, no escritório do prédio da esquina e em um data center em Frankfurt, sem que nenhum deles entre em conflito.
As três faixas da RFC 1918:
- 10.0.0.0/8 - 16.777.216 endereços; muito usada em grandes empresas e data centers
- 172.16.0.0/12 - 1.048.576 endereços; comum em redes de porte médio, frequentemente o padrão para pools de endereços de VPN
- 192.168.0.0/16 - 65.536 endereços; a que o seu roteador doméstico quase certamente escolheu sem perguntar a você
Os dispositivos obtêm seus endereços privados automaticamente, e o servidor DHCP do roteador cuida disso. São quatro etapas: o dispositivo envia um broadcast de Discover, o servidor responde com um Offer, o dispositivo confirma com um Request e o servidor finaliza com um Acknowledge. DORA. Leva menos de um segundo.
Existe uma quinta faixa que quase nenhum tutorial menciona, mas que todo administrador de sistemas acaba encontrando: o APIPA, 169.254.0.0/16, registrado como “Link Local” no registro de endereços de finalidade especial da IANA e formalmente definido na RFC 3927. Ninguém configura o APIPA. Ele aparece quando uma máquina não consegue alcançar um servidor DHCP (o pool se esgotou, o servidor caiu ou alguém puxou o cabo no pior momento possível), e o sistema operacional recorre à autoatribuição nessa faixa. Viu 169.254.x.x em uma interface? A negociação DHCP falhou. Aquela máquina não tem nenhum caminho funcional até o roteador.
O que é um endereço IP público?
Um IP público é a face da sua rede para o mundo externo. Ele percorre toda a infraestrutura de roteamento da internet: cada salto, desde a borda do seu ISP até um servidor em outro país, usa esse endereço para devolver os pacotes até você. Seu ISP o entrega ao seu roteador, retirando-o dos blocos alocados pelos Registros Regionais de Internet: ARIN para as Américas, RIPE NCC para a Europa, o Oriente Médio e a Ásia Central, e APNIC para a Ásia-Pacífico. Duas redes não podem usar o mesmo IP ao mesmo tempo. Essa unicidade é todo o mecanismo.
A maioria dos usuários residenciais recebe um IP dinâmico por padrão: o ISP o retira de um pool compartilhado, e ele pode mudar após a reinicialização do modem. Serve bem para uso geral, mas é um problema se você precisa que algo seja encontrado de forma consistente. IPs fixos não mudam. Eles são pré-atribuídos, permanentemente associados à sua conta, e são necessários se você hospeda um servidor de e-mail, mantém um endpoint de VPN ou gerencia entradas de rDNS.
Depois há o cenário que pega as pessoas completamente de surpresa: o Carrier-Grade NAT (CG-NAT). Alguns ISPs, em vez de atribuir um IP público real, colocam você atrás de uma camada de NAT na infraestrutura deles. Seu roteador recebe um endereço da faixa 100.64.0.0/10, o espaço de endereços compartilhado da RFC 6598, que é privado no nível do ISP. A diferença em relação a um IP privado comum? Seu roteador acredita que tem uma conexão real, suas regras de firewall parecem corretas, a configuração de redirecionamento de portas parece certa. Nada disso funciona. O tráfego que deveria entrar nunca atravessa o NAT do ISP. Servidor de VPN: inacessível. Serviço self-hosted: inacessível. Área de trabalho remota: inacessível. A única saída é pedir ao ISP um IP público dedicado, um adicional pago na maioria dos provedores.
IP público ou privado: principais diferenças em resumo
Resuma tudo em uma pergunta: qualquer máquina aleatória na internet consegue enviar um pacote para você agora? Se sim, é um IP público. Se a resposta for “somente depois que o NAT traduzir”, ou “esse endereço não existe na internet”, então é privado.
| Dimensão | IP privado | IP público |
|---|---|---|
| Roteabilidade | Não roteável na internet pública | Roteável globalmente |
| Origem da atribuição | Servidor DHCP (roteador/servidor local) | ISP, a partir de blocos alocados pelos RIRs |
| Escopo de unicidade | Único apenas dentro da rede local | Globalmente único |
| NAT necessário | Sim: o NAT traduz para o IP público para acesso à internet | Não: alcançável diretamente |
| Uso típico | Dispositivos da LAN, impressoras, servidores internos | Sites, servidores de e-mail, endpoints de VPN |
| Rastreabilidade | Invisível para terceiros externos | ISP, cidade/região e nome do ISP ficam visíveis |
| Custo | Gratuito (atribuído pelo roteador) | Incluído no plano do ISP; IP fixo normalmente custa à parte |
| Exemplo de endereço | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| Se estiver ausente | O dispositivo não consegue se comunicar na LAN | A LAN não consegue acessar a internet |
Como o NAT conecta endereços IP privados e públicos
O IPv4 nunca teve endereços suficientes para que cada dispositivo tivesse um próprio em escala global. Cerca de 4,3 bilhões no total, um número que parecia generoso no início da década de 1980 e que claramente se esgotaria em poucas décadas. O NAT (Network Address Translation, ou Tradução de Endereços de Rede) é o mecanismo que esticou esses números, e faz isso conectando um IP privado e um IP público no roteador: seu dispositivo interno envia tráfego para fora, o roteador reescreve o endereço de origem com o seu próprio IP público, registra qual porta interna corresponde a qual dispositivo e, quando a resposta volta, desfaz todo o processo.
Como funciona uma conexão de saída típica:
Seu notebook, em 192.168.1.10, envia um pacote para 93.184.216.34 (example.com). Porta de origem: 51200. O pacote chega ao roteador. O roteador substitui 192.168.1.10:51200 pelo endereço voltado para o exterior: 203.0.113.5:41500. Grava esse mapeamento em uma tabela de tradução. O pacote sai, parecendo para o mundo ter vindo do IP do roteador. example.com responde para 203.0.113.5:41500. O roteador consulta a porta 41500, descobre que ela corresponde a 192.168.1.10:51200, reescreve o destino, e o pacote chega ao seu notebook.
O NAT se tornou universal não por elegância, mas porque o pool central de IPv4 da IANA chegou a zero em 3 de fevereiro de 2011 (IANA). Os registros regionais tinham seus próprios estoques e continuaram: a APNIC se esgotou em abril de 2011, a RIPE NCC em setembro de 2012 (adotando, nessa ocasião, uma política final de distribuição de /22), a LACNIC em junho de 2014, a ARIN em setembro de 2015, a AFRINIC iniciou o racionamento da Fase 1 em abril de 2017, e a RIPE NCC chegou à sua alocação final efetiva em novembro de 2019. O NAT manteve toda a internet IPv4 funcionando durante todo esse período.
Três variantes de NAT, uma domina:
| Tipo | Como funciona | Onde é usado |
|---|---|---|
| NAT estático | Pareamento fixo um para um: um endereço privado para um endereço público | Configurações de DMZ, servidores públicos dedicados |
| NAT dinâmico | Endereços privados tomam emprestados de um pool de endereços públicos | Empresas com vários IPs públicos |
| PAT (Tradução de Endereços de Porta) | Muitos endereços privados compartilham um único IP público, diferenciados por números de porta | Roteadores domésticos, equipamentos de borda corporativos, infraestrutura de CG-NAT |
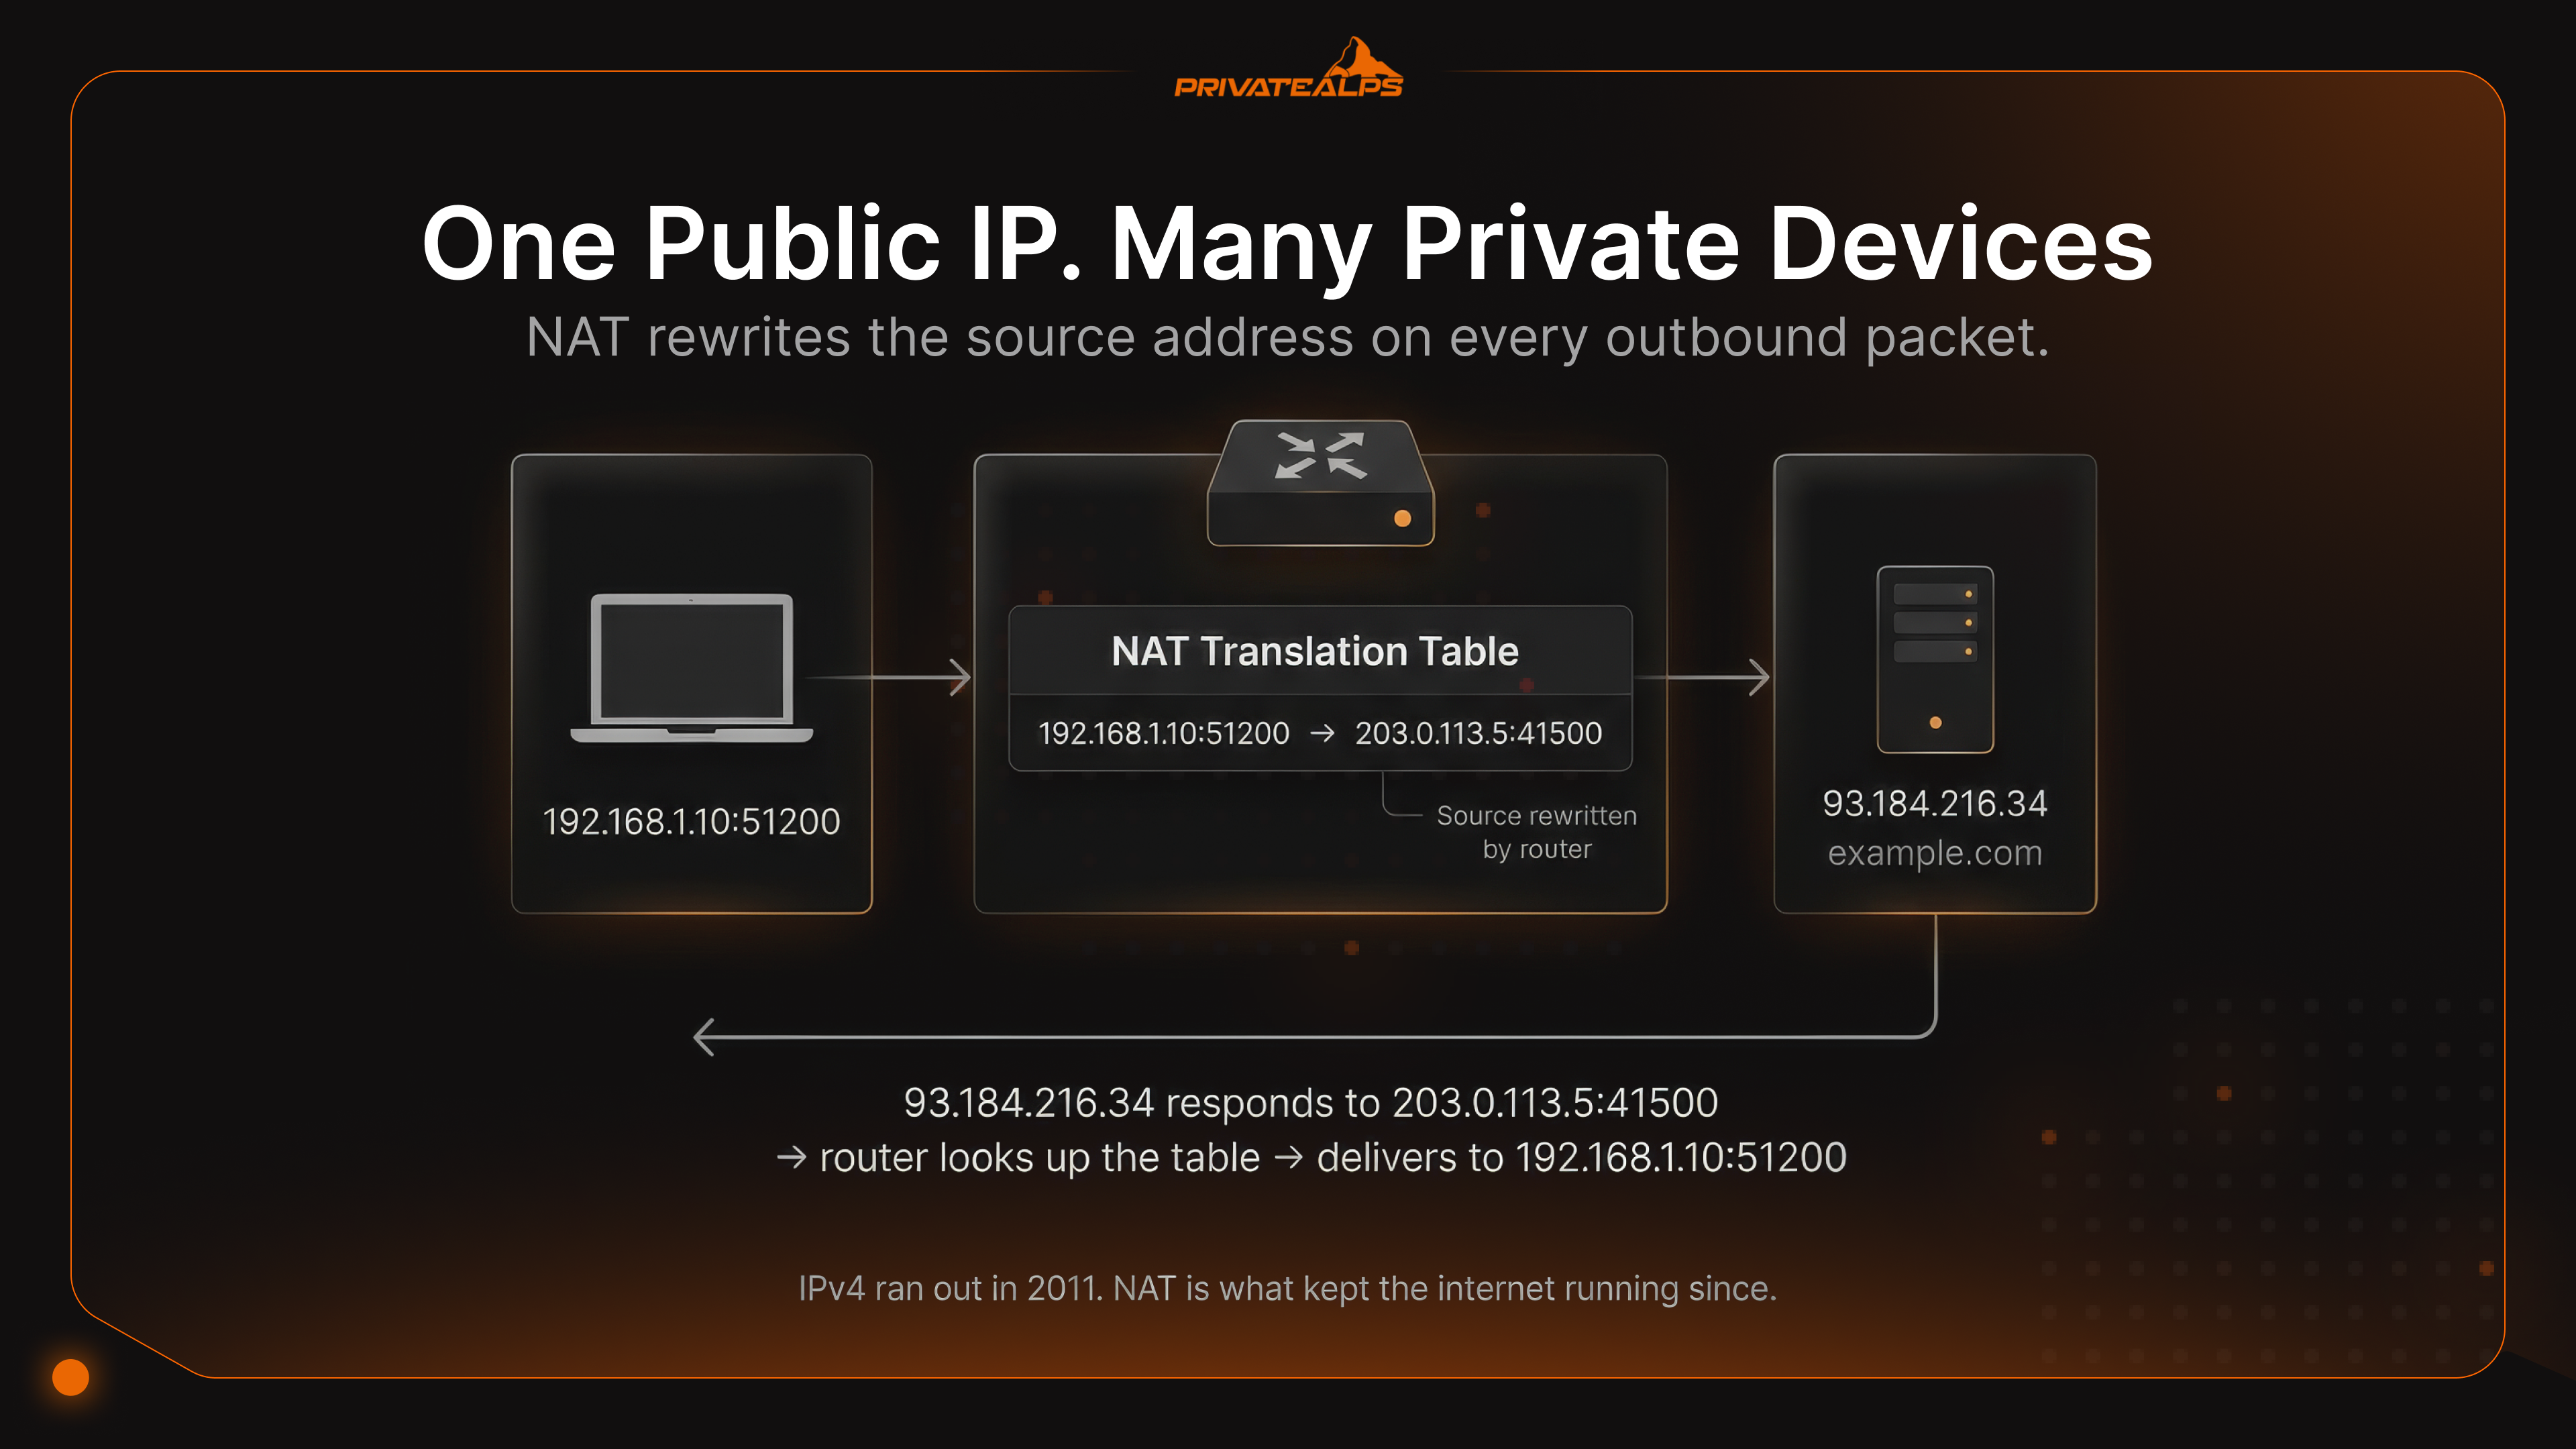
O PAT, às vezes chamado de NAT overload, é o que o seu roteador doméstico usa e o que a maioria dos equipamentos de borda corporativos executa. Um único IP público, dezenas de milhares de sessões simultâneas, cada uma identificada por uma porta de origem diferente. Funciona. Os pontos de atrito: aplicativos que exigem conexões de entrada (BitTorrent, chamadas baseadas em SIP) se comportam de forma imprevisível. Qualquer coisa realmente de entrada precisa de uma regra de encaminhamento explícita. E a análise de logs fica complicada quando dezenas de hosts parecem ter o mesmo endereço externo.
Uma falha específica que aparece o tempo todo e quase nunca está na documentação: o NAT hairpinning (NAT loopback). Você tem um servidor na sua LAN em 192.168.1.20. Tenta acessá-lo a partir de outro dispositivo na mesma rede usando o IP público, 203.0.113.5. Em um grande número de roteadores de consumo, nada acontece: a conexão simplesmente cai. O serviço está totalmente acessível de fora; ele só fica inacessível pelo endereço público a partir de dentro.
Soluções: acessar o servidor pelo IP local internamente, configurar um DNS de split-horizon para que consultas internas retornem o endereço privado, ou substituir o roteador por um que trate corretamente o NAT loopback.
Faixas de IP privado: referência da RFC 1918
A maior parte da documentação para nas três faixas da RFC 1918. A rede no mundo real acrescenta mais duas, que qualquer engenheiro que trabalhe com CG-NAT ou diagnostique um problema de DHCP vai encontrar. O que você precisa saber antes de tudo: a RFC 1918 define os três blocos privados padrão. A RFC 6598 acrescentou um quarto para o NAT no nível do ISP. O quinto, o APIPA, é um recurso de contingência do sistema operacional, não algo atribuído intencionalmente. Todos os cinco são marcados como não globalmente alcançáveis no Registro de Endereços de Finalidade Especial da IANA.
| Faixa | CIDR | Quantidade de endereços | Uso típico |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 16.777.216 | Grandes redes corporativas, data centers |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 1.048.576 | Redes de porte médio, pools de endereços de VPN |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65.536 | Roteadores domésticos, pequenos escritórios (padrão) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 4.194.304 | CG-NAT (NAT no nível do ISP, espaço compartilhado da RFC 6598) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65.536 | APIPA / link-local (recurso de contingência em falha do DHCP) |
Implicações de segurança: IP privado vs. IP público
A segurança entre IP privado e IP público não é um ranking simples. “Privado é mais seguro” é parcialmente verdadeiro e, na maior parte das vezes, enganoso. A versão precisa é esta: IPs privados reduzem a superfície de ataque vinda de fora, mas não fazem nada contra ameaças que já estão dentro da rede.
O que os IPs privados protegem. A internet não consegue acessar diretamente um host 192.168.x.x ou 10.x.x.x. Tráfego de varredura, tentativas de password spray e kits de exploração que testam portas abertas não chegam a dispositivos atrás de um NAT. Isso é um benefício real. Mas não é uma arquitetura de segurança. Um e-mail de phishing, um pen drive, um notebook comprometido na mesma rede Wi-Fi: qualquer um deles coloca o atacante dentro do perímetro, e, nesse ponto, os endereços privados não oferecem nenhuma resistência para se mover entre máquinas. O Shodan não enxerga os seus hosts internos; um operador de ransomware que já tem uma posição na rede enxerga. O que realmente segmenta a rede são as VLANs e as regras internas de firewall, não a faixa de IP.
O que os IPs públicos expõem. Um servidor com IP público fica visível para toda a internet, imediatamente. O Shodan indexa endereços recém-atribuídos em minutos. Com o SSH aberto na porta 22, em poucas horas você já recebe tentativas automatizadas de login. O RDP acessível é um vetor conhecido de entrega de ransomware.
Toda interface administrativa exposta diretamente à internet precisa de um firewall que restrinja o acesso, de limitação de taxa na autenticação e de TLS sempre que houver credenciais envolvidas. Qualquer serviço voltado ao público em uma configuração multicamada deve ficar em uma DMZ, isolado dos bancos de dados de backend e dos serviços internos, para que um frontend comprometido não se torne uma porta de entrada para todo o resto.
A distinção entre compartilhado e dedicado na hospedagem. Se você executa serviços de entrada, a questão não é apenas público ou privado: é dedicado ou compartilhado. Um IP público dedicado, que você realmente possui, significa que o seu port forwarding funciona de ponta a ponta, que o seu rDNS é você quem configura e que a reputação do seu IP é você quem gerencia. Sob CG-NAT, a infraestrutura da operadora consome o tráfego de entrada antes que ele chegue ao seu roteador. Suas regras de encaminhamento, a configuração do firewall e as portas abertas deixam de fazer diferença. E, no caso específico de servidores de e-mail, os registros SPF e DMARC são autenticados com base no seu IP de envio. Um IP compartilhado contaminado pelo spam de outro cliente não só deixa você mais lento: pode mandar os seus e-mails legítimos para a pasta de spam de forma permanente.
Quando usar IP público ou IP privado
Escolher o endereço IP privado ou público certo não é complicado quando você enquadra a questão corretamente. A pergunta não é qual tipo é “melhor”. A pergunta é: quem precisa iniciar o contato com este serviço?
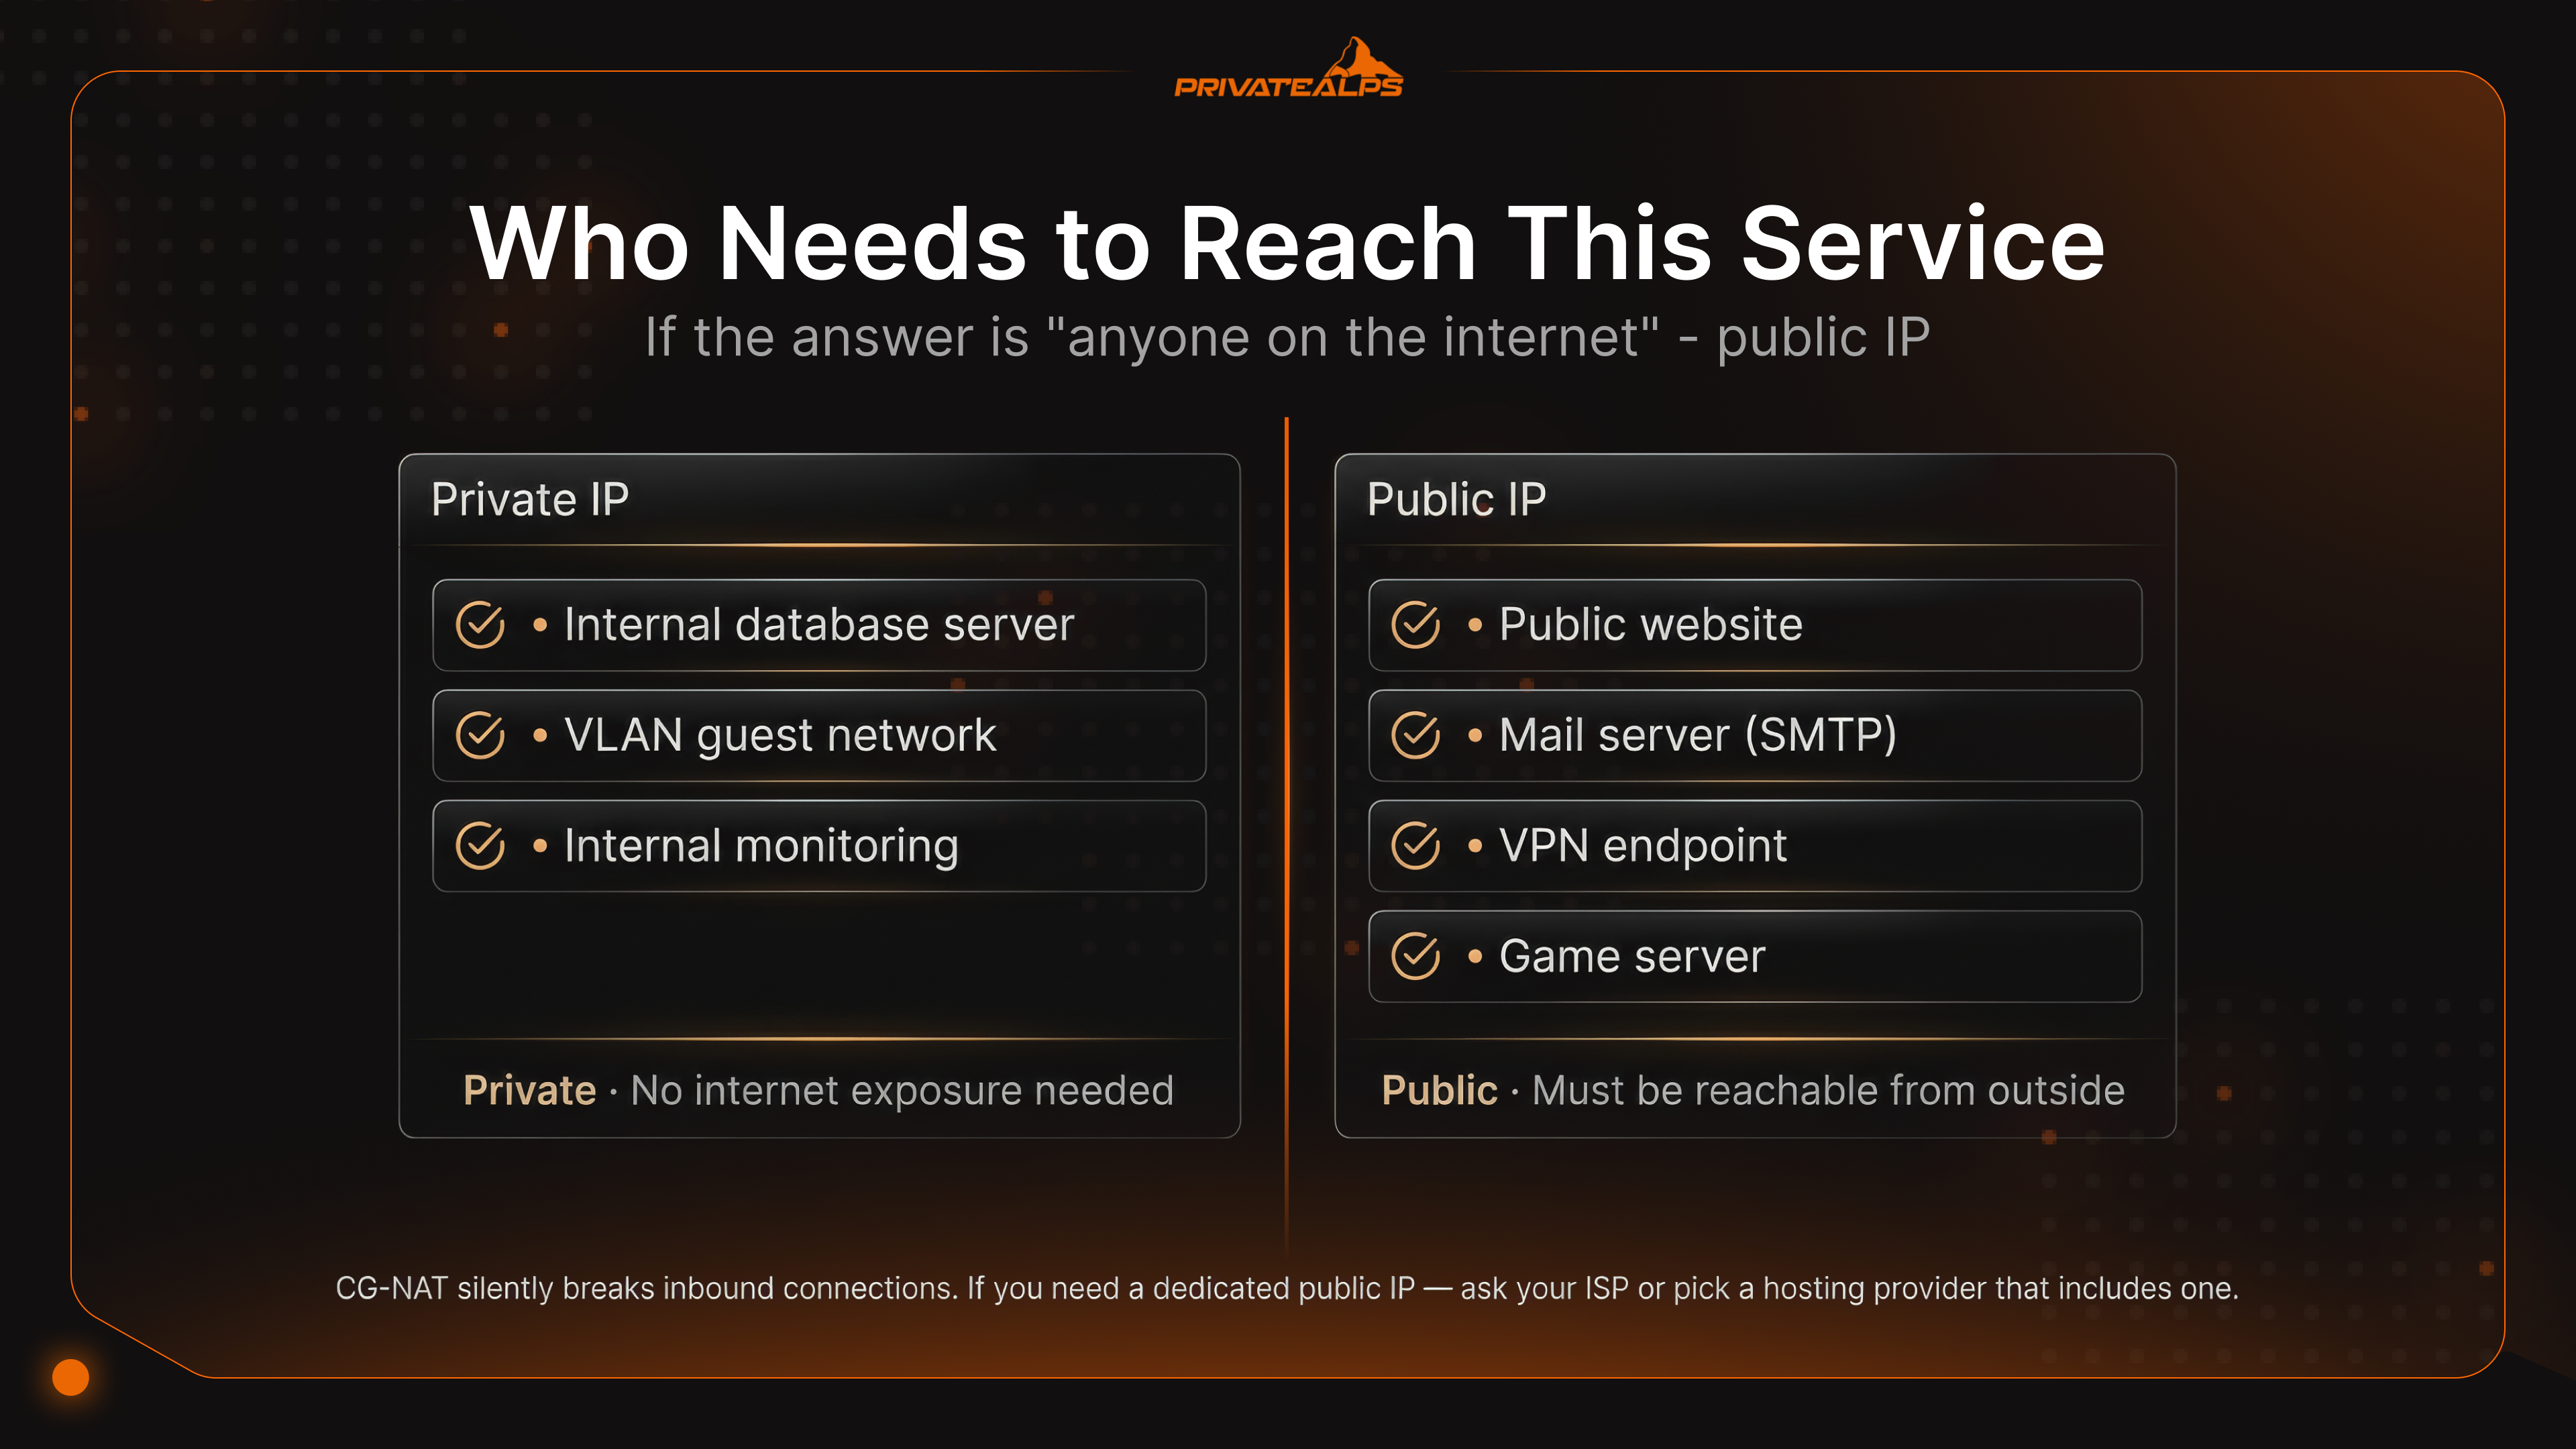
Se a resposta for “apenas outros dispositivos na mesma rede local”, use IP privado e pronto, não há mais o que fazer. Se qualquer sistema externo precisar alcançá-lo sem ter sido chamado, como um navegador acessando o seu site, um cliente se conectando à sua VPN ou um usuário remoto acessando um NAS, um IP público precisa estar em algum ponto desse caminho.
Regra de decisão: qualquer conexão de entrada vinda de fora da rede local exige um IP público, seja diretamente no servidor, seja por meio de uma camada de encaminhamento ou de proxy. Para tráfego exclusivamente LAN, o privado é a escolha certa e também a mais segura.
| Caso de uso | Tipo de IP necessário | Motivo |
|---|---|---|
| Site público / aplicação web | IP público | Precisa ser acessível por clientes externos |
| Servidor de e-mail (SMTP de entrada) | IP público dedicado | A reputação do IP afeta a entregabilidade; o CG-NAT bloqueia a porta 25 |
| Servidor VPN (WireGuard, OpenVPN) | IP público no endpoint da VPN | Os clientes se conectam de fora da rede |
| Túnel VPN entre escritórios | IPs privados internamente, IP público no endpoint do túnel | Apenas o endpoint precisa de IP público |
| Servidor de banco de dados interno | IP privado | Nunca deve ser acessível pela internet |
| Rede de visitantes segmentada por VLAN | IP privado (sub-rede separada) | Isola os visitantes da LAN corporativa |
| NAS doméstico com acesso remoto | IP privado + port forwarding ou proxy reverso | Privado internamente, acessível externamente pelo IP público |
| Servidor de jogos | IP público dedicado, de preferência | O CG-NAT quebra o encaminhamento de portas UDP para a maioria dos protocolos de jogos |
| Monitoramento / logs internos | IP privado | Não precisa de exposição externa |
Vale mencionar a configuração híbrida que a maioria dos sistemas self-hosted usa: o servidor recebe um IP privado, um proxy reverso fica na frente com o IP público, cuida do TLS e repassa as requisições para dentro.
Nginx, Caddy e Traefik fazem isso. O servidor de backend nunca recebe uma conexão direta da internet, apenas do proxy na mesma rede local. É mais limpo do ponto de vista de segurança e permite rodar vários serviços em um único IP público sem conflitos.
IPv6 e o futuro do endereçamento público e privado
O IPv6 muda a situação de IP privado vs. IP público em um nível fundamental: não torna a distinção irrelevante, mas remove o motivo único que a fazia existir. O IPv4 ficou sem endereços. O IPv6 não. Isso muda a conta.
GUA vs. ULA. O IPv6 usa endereços Global Unicast (2000::/3) no lugar dos IPs públicos do IPv4: são roteáveis em qualquer lugar e distribuídos pelos RIRs e pelas operadoras. Os endereços Unique Local (fc00::/7) cumprem o papel da RFC 1918: são intencionalmente não roteáveis, para uso exclusivamente interno. Como cada dispositivo em uma rede IPv6 pode receber um GUA diretamente do prefixo da operadora, não há motivo técnico para o NAT. Você não precisa traduzir um endereço em outro quando há endereços suficientes para todos. Os ULA continuam existindo por outro motivo: às vezes você quer que um serviço fique interno por política explícita, e não apenas porque o NAT acaba bloqueando o acesso. Fixar um serviço interno em um ULA e escrever regras de firewall em torno disso é mais limpo do que torcer para que a configuração de firewall do seu GUA nunca tenha uma brecha.
Em que pé está a adoção. As Estatísticas de IPv6 do Google mostram que cerca de 43% dos usuários do Google se conectam por IPv6 no início de 2025. A França passa de 86%. Índia e Alemanha estão acima de 70%. Os EUA ficam em torno de 47 a 50% (Wikipedia, IPv6 deployment). O dual-stack é a norma: os dispositivos executam IPv4 e IPv6 em paralelo, e o Happy Eyeballs (RFC 8305) decide qual dos dois será usado em cada conexão.
O problema de privacidade que a RFC 4941 resolve. Há uma coisa que o IPv6 introduziu e que os usuários de IPv4/NAT nunca enfrentaram: com um endereço globalmente roteável em cada dispositivo, o método SLAAC original incorporava o endereço MAC do dispositivo diretamente no IP. Isso tornava o endereço um identificador permanente, ligado ao hardware, e permitia rastrear o mesmo dispositivo em redes diferentes e entre sessões. A RFC 4941 (Privacy Extensions for Stateless Address Autoconfiguration in IPv6) corrige isso ao gerar Interface IDs aleatórios que mudam periodicamente, quebrando o vínculo entre o endereço e o dispositivo físico. No IPv4 com NAT, isso não era um problema: todo o seu tráfego parecia vir do único IP público do roteador, independentemente de qual dispositivo o enviasse. O IPv6 tornou possível rastrear dispositivos individualmente, e a RFC 4941 é o que reagiu a isso.
Como descobrir seu IP público e privado
São duas consultas separadas porque são coisas diferentes. Seu IP público vem da operadora e fica no roteador. Seu IP privado vem do roteador e fica no seu dispositivo. Um site enxerga o primeiro. Nunca enxerga o segundo.
Métodos de consulta:
- IP público (terminal): curl ifconfig.me ou curl api.ipify.org. Qualquer um dos dois retorna o IP público do seu roteador
- IP público (navegador): ifconfig.me ou ipinfo.io. Também mostram o nome da operadora e a localização aproximada
- IP privado (Windows): ipconfig no Prompt de Comando, procure “Endereço IPv4” no adaptador ativo
- IP privado (macOS): ifconfig | grep "inet " no Terminal, ou Ajustes do Sistema → Rede → conexão → Detalhes
- IP privado (Linux): ip addr show ou hostname -I
- IP privado (painel do roteador): acesse 192.168.0.1 ou 192.168.1.1. A tabela de concessões DHCP lista todos os dispositivos e os endereços atribuídos
IP privado (celular): Ajustes → Wi-Fi → toque no nome da rede conectada → o endereço IP aparece na tela de detalhes
O que um site realmente descobre a partir do seu IP: o nome da sua operadora, uma localização aproximada (a cidade ou região onde a infraestrutura da operadora está registrada, muitas vezes com erro de 50 a 100 km) e o ASN. É isso que consta em bases de dados públicas. Seu endereço residencial e sua identidade não estão lá: para obtê-los é preciso uma requisição legal à própria operadora. Se você se conectar por VPN, o site verá o IP e a localização do servidor VPN. Seu IP privado nunca atravessa o roteador.
Como alterar seu IP público ou privado
A operadora é dona do seu IP público. Você não consegue editá-lo em um menu de configurações. O que pode ser alterado é qual IP a internet enxerga quando o seu tráfego sai, ou então você pode solicitar outra atribuição diretamente à operadora.
Como alterar o IP público, o que funciona:
- VPN: o tráfego sai pelo IP do servidor VPN em vez do seu. É a opção mais imediata e funciona em qualquer lugar do mundo.
- Proxy: vale para o tráfego de aplicativos específicos, e não para tudo no dispositivo. É mais leve.
- Tor: encadeia vários relays; o IP do nó de saída é o que o destino enxerga. É mais lento, mas o roteamento é mais difícil de rastrear.
- Reinício do modem: com um IP dinâmico, derrubar a conexão pode fazer a operadora entregar uma concessão diferente na reconexão. Não é confiável, pois algumas operadoras reatribuem sempre o mesmo endereço.
- Solicitação de IP fixo: se você precisa de algo que não mude, entre em contato com a operadora. Na maioria dos provedores é um serviço pago, mas é a única solução permanente para hospedagem.
Como alterar o IP privado, por plataforma:
- Windows: ipconfig /release e depois ipconfig /renew em um Prompt de Comando com privilégios de administrador
- macOS: Ajustes do Sistema → Rede → o adaptador → Detalhes → aba TCP/IP → Renovar concessão DHCP
- Linux: sudo dhclient -r && sudo dhclient
- Painel do roteador: acesse 192.168.0.1 ou 192.168.1.1, encontre a reserva DHCP ou as configurações de concessão estática, e vincule um endereço específico ao MAC do dispositivo. Ele sempre receberá esse mesmo IP daí em diante.
Resumo
Os IPs privados pertencem à rede local. Vêm dos blocos da RFC 1918, são atribuídos pelo DHCP e são invisíveis para a internet. As mesmas faixas funcionam em paralelo em milhões de redes separadas sem interferir umas nas outras. Os IPs públicos pertencem à internet. São alocados pelos RIRs, distribuídos pelas operadoras e globalmente únicos: um endereço por rede, que toda a internet consegue encontrar. O NAT, executado no roteador como PAT na grande maioria dos casos, faz a tradução entre os dois. O IPv6 elimina a escassez de endereços que tornou o NAT necessário: o GUA dá a cada dispositivo um endereço próprio, globalmente alcançável. Mas os ULA e os firewalls continuam cuidando das fronteiras que importam para a segurança. O dual-stack é como a maioria das redes funciona hoje, e isso deve continuar assim por um bom tempo. Pronto para um IP público dedicado com controle total de entrada? CG-NAT, IPs compartilhados, port forwarding que some em algum ponto da operadora: esses problemas não desaparecem sozinhos. Eles desaparecem quando você tem um IP público dedicado que controla de fato.
Os planos de VPS e servidor dedicado da PrivateAlps já vêm com um IP público dedicado por padrão. Infraestrutura na Suíça, sem CG-NAT no caminho, port forwarding completo e rDNS que você configura por conta própria. O IP é seu, o caminho de entrada está livre e nada entre você e a internet está absorvendo o seu tráfego em silêncio.
FAQ
Qual é a diferença entre endereço IP público e privado?
O privado é local. Seu roteador o distribui para cada dispositivo da rede, ele funciona bem para a comunicação interna, e a internet não tem como endereçá-lo: pacotes destinados a 192.168.x.x são descartados pelos roteadores antes de chegarem. O público é externo. A operadora o atribui ao seu roteador, e é o endereço que o restante da internet usa para enviar o tráfego de volta até você. O NAT faz a ponte entre os dois: os dispositivos com IP privado enviam o tráfego pelo IP público, e o roteador descobre qual resposta vai para qual dispositivo usando os números de porta.
Como um IP público ou privado é atribuído?
Endereços privados vêm do servidor DHCP que roda no seu roteador. O processo: o dispositivo envia um Discover em broadcast, o roteador responde com um Offer, o dispositivo envia um Request confirmando qual oferta aceita, e o roteador envia um Acknowledge fixando o endereço. Isso é o DORA. Leva menos de um segundo. Endereços públicos vêm do provedor de internet (ISP): em uma conta dinâmica, são alugados de um pool e podem mudar; em uma conta estática, o endereço já está reservado para você e permanece fixo. Configurar manualmente um IP público fixo em um dispositivo só funciona se o provedor tiver de fato reservado esse endereço para sua conta antes.
Dois dispositivos podem ter o mesmo endereço IP privado?
Em redes separadas, sim, o tempo todo: é exatamente para isso que a RFC 1918 foi criada. Sua casa e a empresa onde você trabalha podem usar ambas o 192.168.1.50 sem nenhum conflito, porque esses endereços nunca interagem fora de suas respectivas redes locais. Já na mesma rede, a duplicidade causa conflitos na tabela ARP. As duas máquinas acabam com conectividade instável, sessões caem sem aviso, e descobrir qual dispositivo está duplicado leva mais tempo do que deveria.
Um IP privado é mais seguro que um IP público?
Não por si só. Um IP privado impede que qualquer pessoa na internet acesse diretamente o seu dispositivo: a camada NAT absorve todo tráfego não solicitado antes que ele chegue à rede local. Isso importa. Mas é uma camada, não uma defesa completa. Um atacante que já esteja dentro da rede, por meio de malware, uma credencial comprometida, acesso físico ou um dispositivo invasor, consegue se mover entre máquinas com IP privado sem restrições. A segmentação de verdade exige VLANs, regras de firewall por sub-rede e controles de acesso que não presumam que o tráfego interno é seguro só por não vir de fora.
Posso hospedar um site em um endereço IP privado?
Internamente, sim. Da internet, não. A internet pública não tem rota para 192.168.x.x: um visitante que tente acessar um servidor com IP privado de fora da rede local simplesmente não consegue chegar lá. Para qualquer serviço voltado ao público, você precisa de um IP público no caminho. A opção mais simples é uma regra de redirecionamento de porta no roteador, apontando uma porta pública para o IP privado e a porta do servidor. A opção mais limpa é um proxy reverso (Nginx ou Traefik funcionam bem para isso) que fica na borda com um IP público, cuida do TLS e encaminha as requisições para dentro. O servidor de backend nunca precisa ficar exposto diretamente à internet.
O que é CG-NAT e como ele me afeta?
CG-NAT é uma camada NAT que o seu provedor mantém na própria infraestrutura, antes de o tráfego chegar ao seu roteador doméstico. Seu roteador recebe um endereço do bloco 100.64.0.0/10 (espaço compartilhado da RFC 6598), em vez de um IP público real. Tudo parece normal até você tentar algo que exija conectividade de entrada. As regras de redirecionamento de porta no seu roteador? Elas se aplicam ao tráfego que chega ao roteador, e o NAT no nível do provedor intercepta o tráfego de entrada antes desse ponto. Resultado: serviços próprios, servidores VPN, área de trabalho remota e servidores de jogos quebrados, de formas nada óbvias de diagnosticar. A solução é entrar em contato com o provedor e pedir um IP público dedicado, que costuma ser um serviço pago disponível na maioria dos provedores.
Que informações alguém pode obter a partir do seu endereço IP?
O nome do seu provedor, o número do sistema autônomo (ASN) e uma região geográfica, normalmente a cidade ou região onde o provedor tem infraestrutura registrada, o que pode ficar a 50 a 100 km da sua localização real. É isso que os bancos de dados de geolocalização de IP público contêm. Seu endereço residencial, seu nome e sua localização exata exigem uma solicitação legal formal ao provedor. Uma VPN ou proxy troca o IP visível pelo do servidor, então quem recebe vê a localização desse servidor, e não a sua.
Como verifico meu endereço IP público?
No navegador: ifconfig.me ou ipinfo.io. No terminal: curl ifconfig.me. O resultado é o IP público atual do seu roteador, e não o endereço privado do dispositivo que você está usando para consultar. Se você estiver em uma VPN, o resultado será o IP público do servidor VPN, e não o atribuído pelo seu provedor.
O IPv6 elimina a necessidade de endereços IP privados?
Elimina a necessidade de NAT. Endereços de 128 bits oferecem endereços públicos suficientes para cada dispositivo, então o paliativo deixa de ser necessário. Os Endereços Locais Únicos (fc00::/7) continuam existindo para uso interno intencional, separados do problema de espaço de endereçamento. E o limite de segurança não desaparece só porque o NAT desapareceu. Redes IPv6 ainda precisam de um firewall com estado (stateful) na borda para lidar com conexões de entrada não solicitadas: o NAT bloqueava essas conexões como efeito colateral, não como um mecanismo de segurança deliberado. Se você o remove, precisa de algo que faça esse trabalho de propósito.
