


VPN ou proxy: qual é a diferença?
Você não costuma comparar essas duas coisas por diversão. A maioria das pessoas chega aqui porque algo motivou a dúvida: um serviço de streaming bloqueou o acesso, um amigo mencionou um “proxy” sem explicar o que era, ou o trabalho obrigou todo mundo a instalar um cliente de VPN e ninguém explicou o motivo. A busca “o que é VPN ou proxy” é digitada no Google centenas de milhares de vezes por mês. A versão “o que é proxy ou VPN” é quase tão popular. É a mesma pergunta, com a ordem das palavras invertida.
E há um problema meio chato na forma como esse assunto costuma ser tratado. Muitos artigos apresentam as duas coisas como ferramentas intercambiáveis, em faixas diferentes de preço. Não são. Elas operam em camadas diferentes da rede e resolvem problemas diferentes. Se você as trata como a mesma coisa, pode acabar pagando mensalmente por uma “privacidade” que, na prática, não existe.
O mercado é enorme, e isso ajuda a explicar a bagunça do marketing. O negócio global de VPN chegou a US$ 88,96 bilhões em 2025 e caminha para US$ 534,22 bilhões até 2034. O trabalho remoto impulsionou esse crescimento. A pressão por vigilância fez o resto. Já os proxies rodam silenciosamente ferramentas de SEO, scrapers e firewalls corporativos: público diferente, menos outdoors.
Por isso, este guia explica as coisas do jeito que um engenheiro de redes explicaria, numa conversa informal, e não do jeito que uma página de afiliados faria. Camadas OSI. O que é criptografado e o que não é. Como a detecção funciona de fato. O que cada ferramenta não resolve, não importa quanto você pague.
Resumo por IA
Em resumo: um proxy atua na camada de aplicação (Camada 7 do OSI) e redireciona o tráfego de um app por vez, geralmente o navegador. Ele não criptografa nada por conta própria. Uma VPN fica mais no fundo, nas Camadas 2-3, criptografa cada pacote no nível do sistema operacional usando ChaCha20-Poly1305 (WireGuard) ou AES-256-GCM (OpenVPN), e direciona o dispositivo inteiro por uma interface virtual. Proxies são mais rápidos porque pulam essa etapa de cálculo. VPNs são mais seguras justamente por não pularem.
- Camada OSI: Proxy = Camada 7 (um app). VPN = Camadas 2-3 (dispositivo inteiro).
- Criptografia: Proxy = nada embutido. VPN = ChaCha20-Poly1305 ou AES-256-GCM.
- Velocidade: proxies quase não custam desempenho. WireGuard perde cerca de 4-15% em uma conexão rápida. OpenVPN/TCP pode consumir 40-50%.
- Kill switch: exclusivo de VPN. Corta tudo no instante em que o túnel cai.
- Proteção de DNS: a VPN encaminha as consultas pelo túnel. Proxies HTTPS vazam o nome do host pelo SNI antes mesmo de a página carregar.
- Risco de proxy/VPN gratuito: ICSI/CSIRO descobriram que 67% dos apps gratuitos de VPN para Android embutiam bibliotecas de rastreamento de terceiros e 84% vazavam tráfego.
- O que nenhum dos dois resolve: fingerprinting do navegador, cookies ou qualquer conta em que você esteja logado.
O que é um servidor proxy?
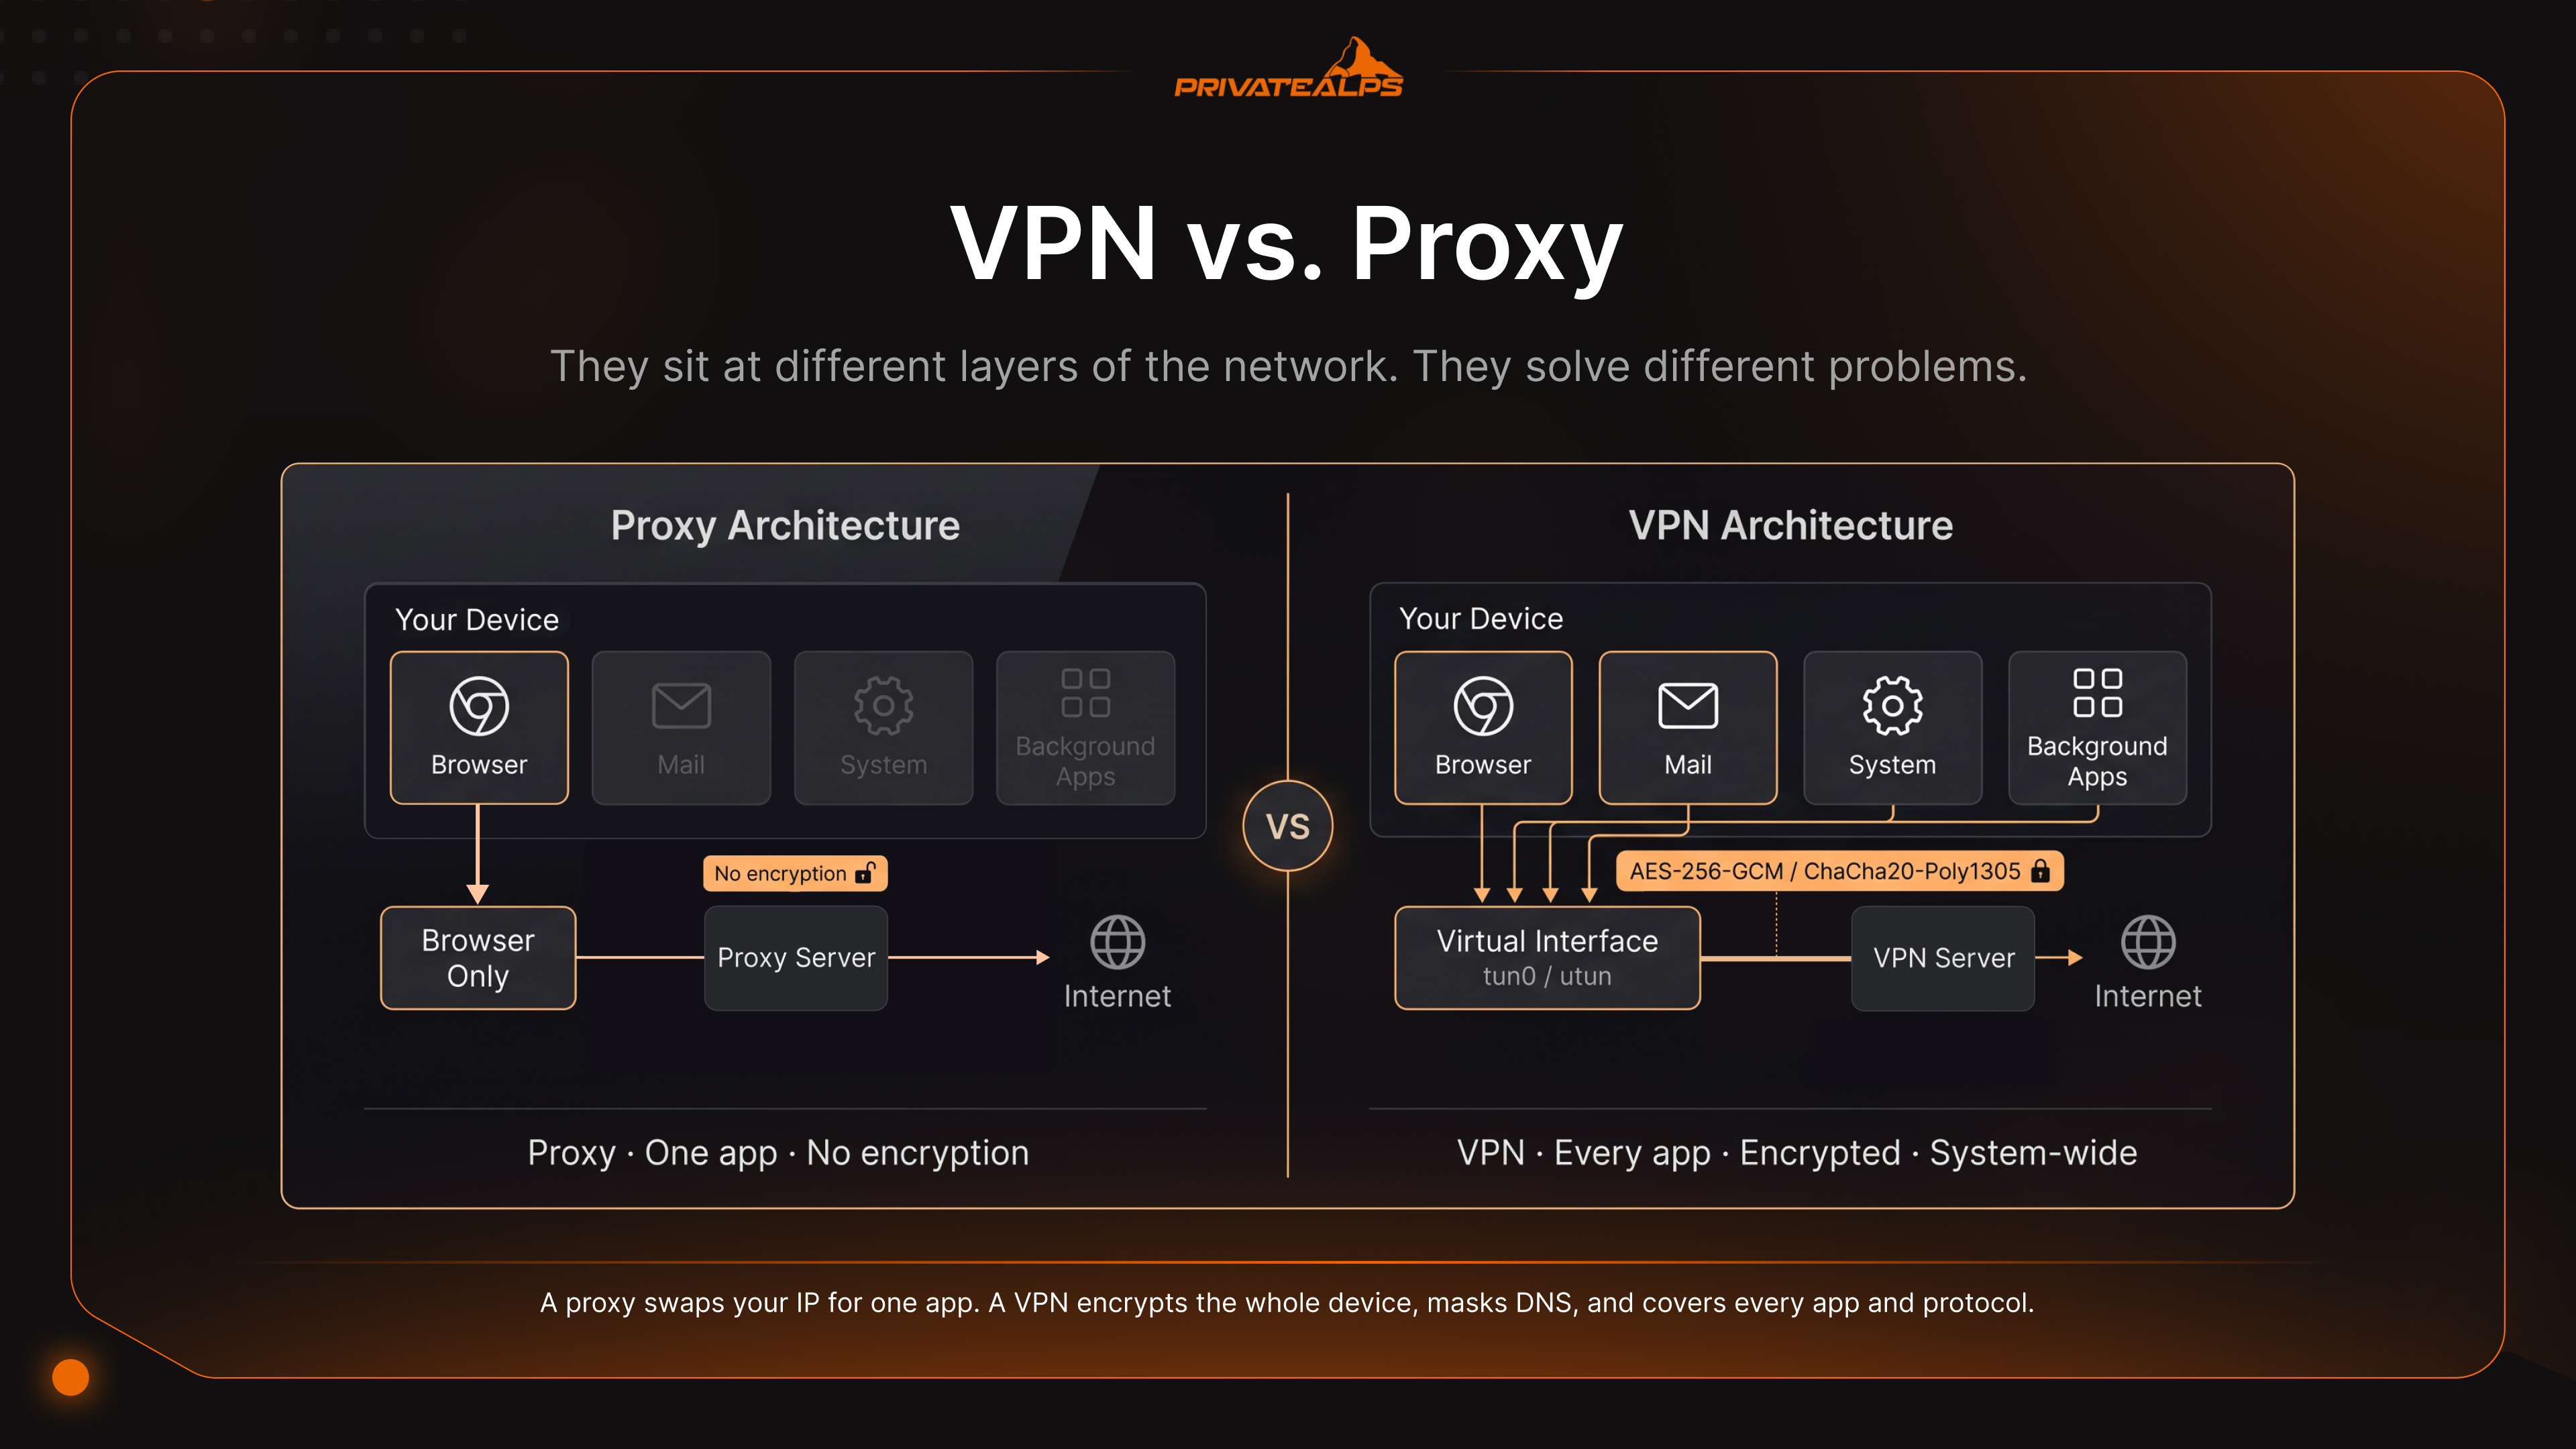
Um servidor proxy é um intermediário. Ele recebe o tráfego de um aplicativo, geralmente o navegador, e o encaminha ao destino, trocando seu IP pelo dele no caminho. Essa é toda a função. Ele opera na camada de aplicação (Camada 7 do OSI). Não criptografa nada, a menos que o site acessado já use TLS. Ele só cuida do app que você configurou. Todo o resto do seu computador continua se comunicando com a internet exatamente como antes.
| Tipo de proxy | Como funciona | Caso de uso típico |
|---|---|---|
| Proxy HTTP | Encaminha requisições HTTP sem criptografia na Camada 7 | Filtragem web corporativa interna, cache |
| Proxy HTTPS | Cria um túnel TLS via CONNECT; lê o SNI, mas não o conteúdo | Navegação em sites protegidos por TLS |
| Proxy SOCKS5 | Retransmissor de Camada 5; independente de protocolo, suporta UDP | Torrents, jogos, tunelamento genérico de TCP/UDP |
| Proxy transparente | Intercepta o tráfego sem configuração no cliente | Cache no nível do provedor, filtragem em escolas/bibliotecas |
| Proxy residencial | Roteia o tráfego por IPs reais de consumidores (muitas vezes dispositivos IoT) | Bots de tênis, verificação de anúncios, scraping para SEO |
Uma coisa costuma confundir as pessoas. Elas acham que um proxy HTTPS esconde os sites que visitam. Não esconde. O nome do host sai em texto aberto pelo campo Server Name Indication (SNI) do TLS, durante o handshake, antes de qualquer criptografia começar. Seu provedor de internet vê isso. Qualquer um entre você e o proxy também vê. Eles não conseguem ler a página, mas conseguem ler a barra de endereços, que costuma ser justamente a parte que as pessoas achavam estar escondendo.
O DNS é o outro vazamento silencioso. Proxies geralmente não cuidam do DNS, então o sistema operacional continua perguntando ao resolvedor do seu provedor: “ei, onde fica este domínio?”. Só essa pergunta já conta a história. E o ecossistema de proxies gratuitos está longe de ser amigável, para dizer o mínimo. Um estudo do CSIRO sobre apps Android nesse segmento descobriu que 16% implantavam proxies não transparentes que injetavam JavaScript no tráfego do usuário para publicidade e rastreamento, e 67% embutiam bibliotecas de rastreamento de terceiros. Com esse tipo de coisa, o gratuito raramente é de graça. Você é o produto.
O que é uma VPN?
Uma VPN (Virtual Private Network, ou rede privada virtual) envolve todo o seu dispositivo em um túnel criptografado e faz todos os pacotes passarem por ele. Todos os apps. Todos os serviços rodando em segundo plano. O navegador, o cliente de e-mail, as atualizações silenciosas do sistema que acontecem quando você não está olhando. Você não configura nada app por app. O sistema operacional simplesmente entrega o tráfego a uma interface virtual, e o cliente da VPN cuida do resto.
A parte técnica é mais rigorosa do que muita gente imagina. Quando você clica em conectar, o cliente e o servidor executam um handshake criptográfico (o WireGuard usa Noise com troca de chaves Curve25519; o OpenVPN faz um handshake TLS, na versão 1.2 ou 1.3 dependendo do build que você usa) para acordar as chaves de sessão. Em seguida, o cliente cria uma interface de rede virtual (tun0 no Linux, utun no macOS), e a tabela de roteamento começa a empurrar tudo para dentro dela. Cada pacote é encapsulado, criptografado e enviado ao servidor. O servidor descriptografa, encaminha e devolve a resposta. Quem observa a conexão vê apenas blocos criptografados indo e voltando. O whitepaper do WireGuard detalha tudo, se você quiser a versão canônica.
Dois recursos separam uma VPN de verdade de uma VPN de marketing. O kill switch é uma regra de firewall que bloqueia cada byte no momento em que o túnel cai: queda do servidor, Wi-Fi perdido, notebook suspenso, o que for. Assim, seu IP real não vaza enquanto o cliente tenta reconectar. A proteção contra vazamento de DNS é o outro. Ela envia as consultas de DNS pelo túnel criptografado até o resolvedor da própria VPN, de modo que seu provedor não consegue montar seu histórico de navegação a partir das consultas. Sem esses dois recursos, o que você tem é um proxy com etapas extras e uma conta mensal mais cara.
VPN ou proxy: principais diferenças técnicas
A distinção entre servidor proxy e VPN está em três pontos: quanto do seu tráfego é criptografado, quanto dele é coberto e o quão fácil é identificar você. Um proxy troca seu IP para um único app. Uma VPN criptografa o dispositivo inteiro, mascara o DNS, bloqueia vazamentos de WebRTC e, com a camada de ofuscação certa, parece indistinguível de alguém lendo notícias em HTTPS.
| Dimensão | Proxy | VPN |
|---|---|---|
| Criptografia do tráfego | Nenhuma (SOCKS5/HTTP); TLS só se o site usar HTTPS | Criptografia completa da carga (ChaCha20-Poly1305 ou AES-256-GCM) |
| Cobertura do tráfego | Apenas por aplicativo | Sistema operacional inteiro, todos os apps e protocolos |
| Mascaramento de IP | Sim, para o app configurado | Sim, em todo o sistema |
| Proteção de DNS | Não: o sistema usa o resolvedor do provedor | Sim: DNS encaminhado pela VPN |
| Kill switch | Não | Sim (fail-closed no nível do firewall) |
| Proteção contra vazamento de WebRTC | Não | Sim (quando configurada corretamente) |
| Custo de desempenho | Insignificante (1-3%) | 4-50%, dependendo do protocolo |
| Proteção contra MITM em Wi-Fi público | Não | Sim |
| Resistência à detecção | Baixa: bases de reputação de IP sinalizam rápido | Alta com ofuscação (Shadowsocks, Obfs4, VLESS) |
| Disponibilidade de auditoria | Quase nunca | Provedores de reputação: auditorias das Big 4 |
| Transparência de jurisdição | Geralmente opaca | Entidade jurídica e país declarados |
| Custo típico | Gratuito a US$ 1-5/IP/mês | US$ 3-12/mês para consumidor; autohospedada a partir de US$ 5 |
É na resistência à detecção que as duas realmente se separam. Um proxy SOCKS5 aberto e sem autenticação é, essencialmente, um risco: qualquer pessoa que encontre o IP e a porta pode rotear o próprio tráfego por ele, e configurações transparentes entregam de bom grado o IP de origem nos cabeçalhos HTTP. Os protocolos de ofuscação de VPN jogam um jogo completamente diferente. Shadowsocks, Obfs4 e V2Ray/VLESS encapsulam o túnel de forma que a inspeção profunda de pacotes enxerga algo parecido com HTTPS comum. É por isso que esses protocolos dominam em países que bloqueiam ativamente o tráfego de VPN, e por que os proxies, com seus cabeçalhos previsíveis e faixas de IP bem mapeadas, são identificados primeiro.
Comparação de velocidade entre proxy e VPN
Proxies são mais rápidos do que VPNs, e o motivo é pouco glamouroso: eles pulam a criptografia. Sem cifra, sem encapsulamento, sem sobrecarga de cabeçalho. A VPN faz tudo isso em cada pacote, e o custo se acumula rapidamente quando você está transferindo dados em volume real.
| Solução | Sobrecarga de criptografia | Impacto na latência | Melhor cenário |
|---|---|---|---|
| Proxy HTTP/SOCKS5 | Nenhuma | +5-15 ms (um salto extra) | Scraping de alto volume, testes de QA geográfico |
| VPN WireGuard | Baixa (ChaCha20 no espaço do kernel) | +10-20 ms; perda de 4-15% de throughput | Privacidade de uso geral em conexões rápidas |
| OpenVPN/UDP | Moderada (AES no espaço do usuário) | +20-40 ms; perda de 20-35% de throughput | Implantações que priorizam compatibilidade |
| OpenVPN/TCP | Alta (TCP sobre TCP, o chamado “colapso”) | +50-100 ms; perda de 40-50% de throughput | Apenas último recurso para contornar firewall |
| Tor | Muito alta (roteamento onion de 3 saltos) | +200-1000 ms; perda de 80-95% de throughput | Anonimato acima de velocidade |
Os números não são teóricos. Um benchmark revisado por pares registrou 210,64 Mbps de throughput TCP no WireGuard contra 110,34 Mbps no OpenVPN, no mesmo ambiente VMware, ou seja, praticamente o dobro. Em uma linha de 1 Gbps, testes independentes mostram o WireGuard rodando cerca de 4× mais rápido que o OpenVPN em várias regiões geográficas. O número do OpenVPN/TCP tem um nome específico por trás: colapso de TCP sobre TCP. Você encapsula TCP dentro de outra conexão TCP, e as duas camadas executam seus próprios temporizadores de retransmissão. Um único pacote perdido faz as duas retransmitirem. A latência sobe, o throughput despenca, e o sistema todo entra em espiral.
Conexões lentas escondem tudo isso. Se o seu gargalo é uma linha DSL de 30 Mbps, a sobrecarga da cifra da VPN praticamente não existe. Em uma fibra de 1 Gbps, você vai sentir. Portanto, se o objetivo é rotacionar IPs residenciais para varrer páginas de preços, e a criptografia não faz parte do modelo de ameaça, um proxy é a escolha óbvia.
VPN ou proxy: comparação de privacidade
A comparação entre VPN e proxy em termos de privacidade se resume a uma coisa: um proxy esconde seu IP do site que você acessa, enquanto uma VPN também esconde seu tráfego do seu provedor de internet (ISP) e da rede local. Todo o resto depende das políticas de registros (logs), da jurisdição e do que seu adversário já sabia sobre você antes de você começar.
| Ameaça | Proxy | VPN | Nenhum dos dois resolve |
|---|---|---|---|
| ISP vê os domínios visitados | Exposto via DNS + SNI | Criptografado | - |
| ISP vê o conteúdo do tráfego | Texto simples em HTTP; seguro apenas em HTTPS | Sempre criptografado | - |
| MITM em Wi-Fi público | Vulnerável | Protegido | - |
| Exposição de consultas DNS | Usa o resolvedor do ISP | Tunelado | - |
| Fingerprinting do navegador | - | - | Canvas, fontes e WebGL identificam você |
| Rastreamento por cookies | - | - | Persistente entre sessões |
| Identidade em conta logada | - | - | O Google reconhece você independentemente do IP |
As auditorias são o momento em que as declarações de privacidade se provam ou desmoronam discretamente. Provedores de VPN sérios contratam empresas independentes - Deloitte, KPMG, Cure53, PwC, Securitum - para examinar suas configurações de servidores, políticas de acesso de funcionários e registros de incidentes. A Deloitte já auditou a NordVPN seis vezes até o fim de 2025. A KPMG auditou a ExpressVPN pela última vez em fevereiro de 2025, enquanto a Cure53 analisou separadamente o protocolo Lightway. A Cure53 também atende a Mullvad e a Proton VPN. O mercado comercial de proxies não tem nada parecido com isso. Não há relatórios de transparência que valham a pena ser lidos. Não há auditorias de verdade. A mesma pesquisa da CSIRO sobre apps de VPN gratuitos para Android constatou que 84% vazavam tráfego e 18% não usavam criptografia alguma, apesar do que as descrições nas lojas de apps afirmavam.
A jurisdição importa mais do que as pessoas imaginam. Todo provedor de VPN está sujeito à lei de algum país. Um provedor sediado nos EUA pode receber uma National Security Letter e uma ordem de sigilo. Um provedor suíço opera sob a Lei Federal de Vigilância de Correspondência e Telecomunicações (BÜPF), que permite a divulgação direcionada apenas mediante ordem judicial - mais restrita do que a retenção em massa da UE ou dos EUA, mas não é nada. E nenhuma das duas ferramentas corrige a identidade persistente. Entre em uma conta do Gmail por qualquer VPN e o Google ainda reconhece você. Seu fingerprint de navegador - canvas, fontes, WebGL - mal muda quando seu IP muda.
Quando usar proxy ou VPN?
Use um proxy quando precisar de rotação de IP em grande volume e a criptografia não for relevante para a tarefa. Use uma VPN quando precisar proteger dados em trânsito ou manter sua atividade longe do seu ISP. A divisão é essa. Todo o resto são detalhes.
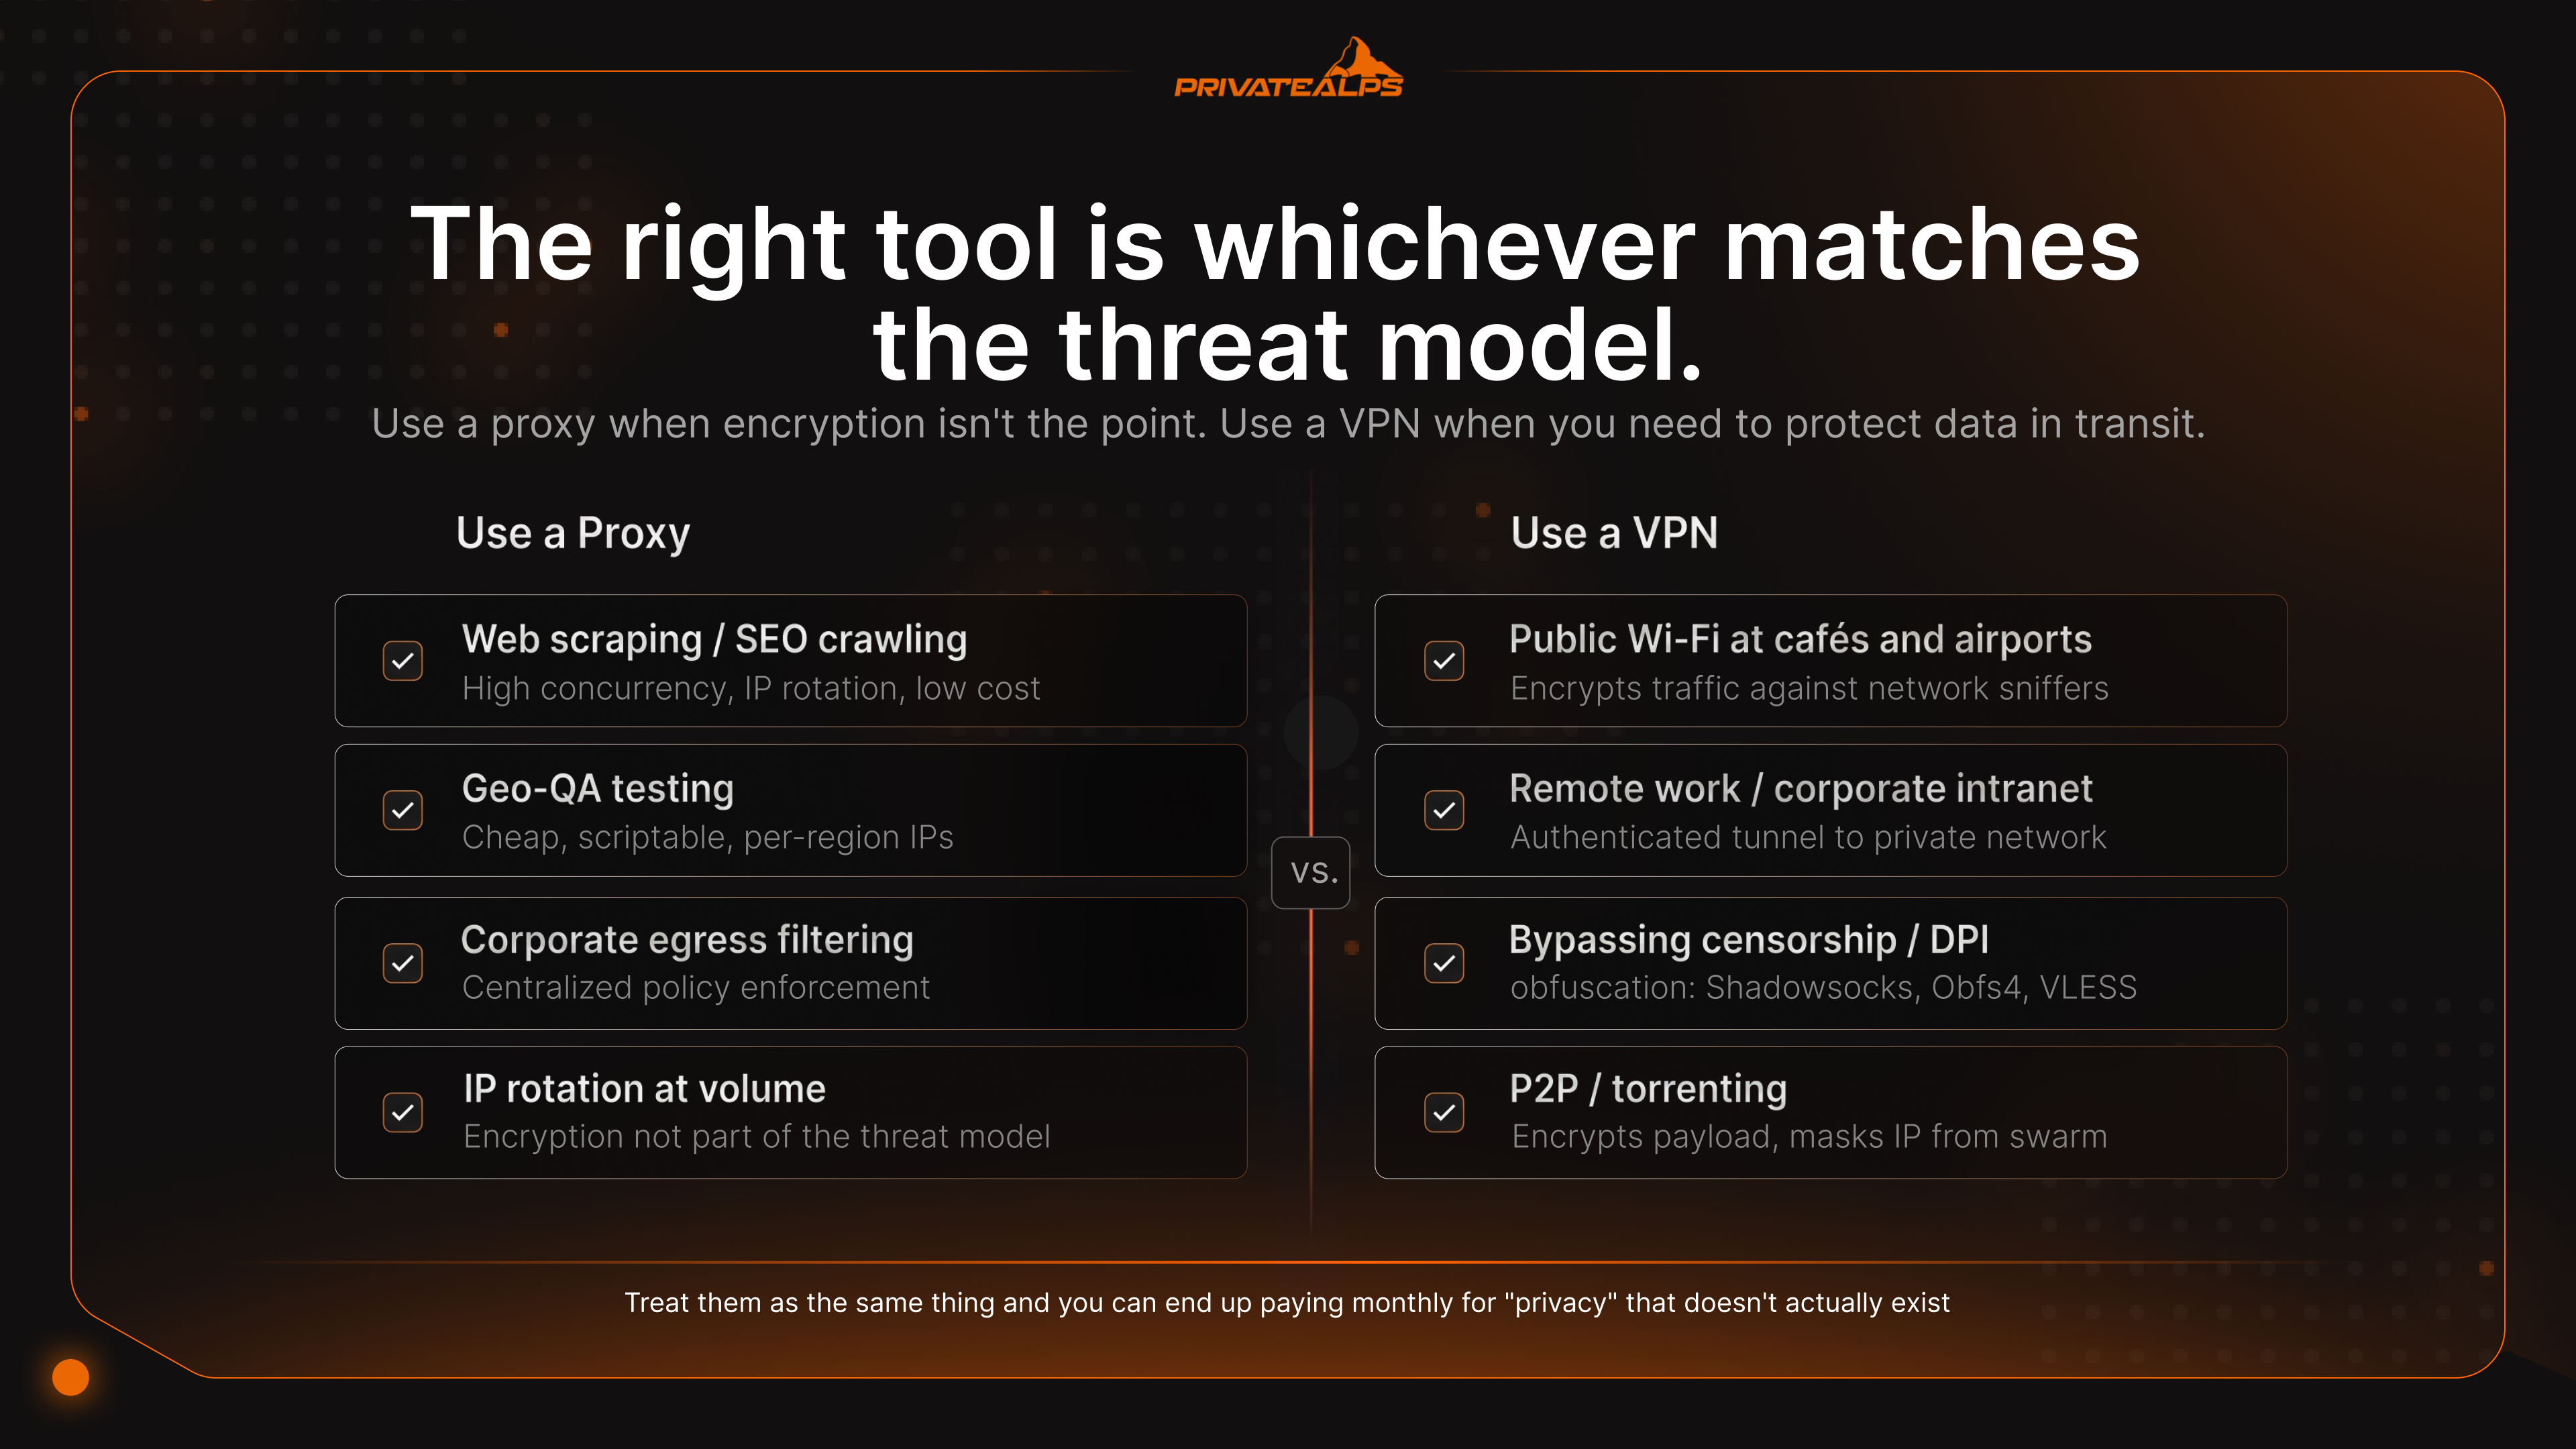
| Cenário | Ferramenta recomendada | Por quê | O que não resolve |
|---|---|---|---|
| Wi-Fi público em café ou aeroporto | VPN | Criptografa o tráfego contra sniffers de rede | Phishing, downloads maliciosos |
| Trabalho remoto / intranet corporativa | VPN | Oferece um túnel autenticado para a rede privada | Comprometimento do endpoint |
| Web scraping / rastreamento para SEO | Pool de proxies rotativos | Alta concorrência, rotação de IP, custo baixo | Fingerprinting de sites, desafios de JS |
| Restrições geográficas de streaming | VPN (residencial ou otimizada para streaming) | Contorna verificações de reputação de IP melhor que proxies | Bloqueios geográficos em nível de conta |
| Burlar censura estatal / DPI | VPN com ofuscação (Shadowsocks, Obfs4, VLESS) | Disfarça o túnel como HTTPS | Vigilância direcionada ao endpoint |
| P2P / torrent | VPN com kill switch | Criptografa o conteúdo e mascara seu IP do enxame | Peers maliciosos, trolls de direitos autorais |
| Desenvolvedor/sysadmin em rede não confiável | VPN | Protege sessões SSH/RDP e tokens de API | Credenciais comprometidas |
| Testes de geolocalização (anúncios, preços) | Proxy | Barato, automatizável, IPs por região | Comportamento de usuário logado |
| Infraestrutura privada self-hosted | VPN WireGuard self-hosted | Elimina a variável de confiança no provedor | Comprometimento do servidor |
| Filtragem web e egress corporativos | Proxy forward (Squid, Zscaler) | Aplicação centralizada de políticas, inspeção de conteúdo | Exfiltração criptografada via DoH |
A detecção de streaming é uma pequena corrida armamentista própria. Netflix, BBC iPlayer e outros dependem de bancos de dados de reputação de IP - MaxMind GeoIP2 e IPQualityScore são os principais - que classificam cada IP como residencial, comercial, de hospedagem ou VPN. Proxies comerciais quase sempre ficam em faixas de hospedagem. Os bancos de dados os identificam instantaneamente. Provedores de VPN que operam pools de servidores residenciais ou otimizados para streaming alugam IPs de ISPs de consumo e os rotacionam, e é por isso que o tráfego de VPN costuma passar onde um proxy recebe a educada mensagem “este título não está disponível na sua região”.
Detecção de VPN vs. detecção de proxy: como os serviços diferenciam os dois
Os sistemas de detecção comparam sua conexão com cinco impressões digitais: reputação de ASN, hashes de TLS, consistência de DNS, vazamento de cabeçalhos e temporização de pacotes. Proxies falham em mais dessas verificações porque suas assinaturas são mais simples e fáceis de enumerar. As VPNs se mantêm por mais tempo porque há menos o que agarrar.
| Método de detecção | Proxy vulnerável? | VPN vulnerável? | Solução de contorno |
|---|---|---|---|
| Reputação de ASN / IP (MaxMind, IPQS) | Sim - ASNs de hospedagem sinalizados | Parcialmente - faixas conhecidas de VPN sinalizadas | IPs residenciais ou sub-redes novas |
| Fingerprinting de TLS (hash JA3/JA3S) | Sim - proxies HTTP expõem o TLS do cliente | Parcialmente - alguns clientes de VPN têm JA3 distintivo | uTLS, fingerprints compatíveis com navegadores |
| Divergência de DNS (região do IP ≠ região do DNS) | Sim - vazamentos de DNS do SO | Não - DNS tunelado impede a divergência | DNS sobre VPN |
| Vazamento de cabeçalhos HTTP (X-Forwarded-For) | Sim - proxies transparentes vazam o IP de origem | Não - cabeçalhos reconstruídos na saída | Use apenas proxies anônimos de elite |
| Deep Packet Inspection (DPI) | Sim - tráfego de proxy simples é identificável | Parcialmente - protocolos padrão de VPN são detectáveis | Ofuscação: Shadowsocks, Obfs4, VLESS |
Por que os proxies são pegos mais rápido? Eles vazam mais metadados. Suas faixas de IP estão catalogadas. Seus handshakes TLS são distintivos. Os cabeçalhos HTTP incluem discretamente o IP de origem quando o modo transparente está ativo. As VPNs são mais discretas - o DPI que analisa o tráfego de VPN só vê blocos criptografados, não campos de protocolo que dá para usar como impressão digital. A ofuscação fecha o que sobrou. O Shadowsocks, muito usado na China continental, e o V2Ray/VLESS fazem o túnel parecer estatisticamente indistinguível de HTTPS. A infraestrutura de censura que bloqueia protocolos padrão de VPN não consegue separá-los do tráfego web comum.
Dá para usar VPN e proxy juntos?
Sim - e é uma configuração legítima para tarefas específicas, mas traz complexidade de DNS e a maioria das pessoas não deveria se dar esse trabalho. Uma cadeia mal configurada vaza mais do que um único túnel bem configurado.
SOCKS5 no navegador + VPN em nível de sistema. Execute uma VPN no nível do sistema e, em seguida, aponte o Firefox ou o Chrome para um proxy SOCKS5. O tráfego do navegador sai pelo IP do proxy. Todo o resto - e-mail, serviços do sistema, apps em segundo plano - sai pela VPN. Um detalhe que quase ninguém menciona: ative network.proxy.socks_remote_dns no Firefox, senão as consultas DNS ignoram o proxy e vazam pela VPN, criando uma divergência regional que as ferramentas de fingerprinting detectam de imediato.
Cadeia VPN-para-proxy. Conecte-se primeiro à VPN e depois envie o tráfego do navegador por um proxy no lado de saída. O destino vê o IP do proxy. O provedor da VPN vê que você se conectou a um proxy, mas não consegue ler nada do que passou por ele. Comum em trabalhos de scraping que exigem criptografia e rotação de IPs residenciais.
Proxy-para-VPN no egress corporativo. Empresas fazem isso o tempo todo. O tráfego de saída passa por um proxy forward (Squid, Zscaler) para inspeção de conteúdo e aplicação de políticas, e o próprio proxy se comunica com uma VPN para o túnel entre filial e matriz. Arquitetura padrão em qualquer setor regulado.
Tor sobre VPN é a versão maximalista de privacidade: VPN primeiro, Tor por cima. A vazão cai 80% ou mais. As propriedades de anonimato melhoram de forma significativa.
Resumo
A distinção central em qualquer comparação entre VPN e proxy: um proxy muda seu IP para um único aplicativo; uma VPN criptografa e tuneliza tudo o que seu dispositivo envia. Escolha o proxy quando o modelo de ameaça for restrição geográfica ou limitação de taxa baseada em IP em um único app, e a criptografia não for o foco. Escolha a VPN quando precisar de privacidade em relação ao seu ISP, segurança em uma rede hostil ou cobertura em todos os apps do sistema. A diferença entre proxy e VPN ainda deixa o anonimato sem solução - fingerprinting, cookies e logins de conta acompanham você entre IPs. A única mudança estrutural que realmente melhora as coisas é hospedar sua própria VPN em infraestrutura que você controla - provedores como a PrivateAlps eliminam totalmente a variável de confiança de terceiros da cadeia.
Rode sua própria VPN em infraestrutura suíça
Hospedar a própria VPN muda a equação. Você se torna o seu próprio provedor. Os únicos registros que existem são os que você escreve. Nenhum terceiro é intimado por tráfego que nunca viu. A PrivateAlps oferece um serviço de OpenVPN hospedado em data centers na Suíça - criptografia AES-256, política rigorosa de zero registros, P2P permitido, sem limitação de largura de banda no uplink de 10G - operando sob a revDSG, a Lei Federal de Proteção de Dados revisada, e o arcabouço de divulgação direcionada da BÜPF, em que o acesso das autoridades exige uma ordem judicial vinculada a um sujeito identificado. Mais restrito do que a retenção em massa da UE ou dos EUA. Não é imunidade absoluta, mas é, estruturalmente, um modelo de confiança diferente de comprar de um provedor de VPN de consumo.
FAQ
Qual é a diferença entre VPN e proxy?
A diferença entre VPN e proxy se resume a três coisas: o que é criptografado, o que é coberto e o que acontece com o DNS. Uma VPN criptografa cada byte enviado pelo seu dispositivo e o roteia no nível do sistema operacional. Um proxy redireciona o tráfego de um único aplicativo e, por si só, não criptografa nada. A diferença entre proxy e VPN importa mais no momento em que você tenta esconder sua atividade do seu ISP, e não apenas trocar um IP.
Um proxy é mais seguro do que uma VPN?
Não. Uma VPN oferece três coisas que um proxy não oferece - criptografia, kill switch e DNS tunelado. Proxies gratuitos são especialmente problemáticos; a pesquisa ICSI/CSIRO constatou que 16% dos apps gratuitos de VPN/proxy injetavam ativamente JavaScript no tráfego dos usuários.
Um proxy consegue esconder seu endereço IP?
Ele esconde seu IP apenas do aplicativo para o qual você o configurou. Mais nada. E proxies HTTPS ainda vazam o nome do host de destino pelo campo SNI do TLS, que não é criptografado, durante o handshake. Então, se você pergunta qual é a diferença entre proxy e VPN especificamente nesse ponto: a VPN também tuneliza o DNS, e é por isso que seu ISP ainda consegue ver quais sites você visita através de um proxy, mas não através de uma VPN.
Uma VPN funciona como um proxy?
Ambas trocam seu IP visível pelo IP do servidor, então, na superfície, parecem parentes. A VPN vai além: criptografa o tráfego na camada de rede, cobre todos os apps do dispositivo e roteia o DNS pelo túnel. Um proxy atua por aplicativo, sem criptografia por padrão, e para na troca do IP.
O que é um proxy SOCKS5 e em que ele difere de uma VPN?
SOCKS5 é um protocolo de proxy de Camada 5 que lida com tráfego TCP e UDP arbitrário. Por isso é popular para torrent, jogos e qualquer coisa que não seja HTTP simples. O que ele não faz é criptografar nada. Uma VPN oferece o redirecionamento e a criptografia. O SOCKS5 oferece apenas o redirecionamento.
Serviços de streaming bloqueiam proxies e VPNs?
Ambos, mas não da mesma forma. A detecção acontece por meio de bancos de dados de reputação de IP, como MaxMind GeoIP2 e IPQualityScore. Proxies quase sempre vêm de ASNs de hospedagem sinalizados, então são pegos rapidamente. Provedores de VPN que usam pools de servidores com IPs residenciais costumam passar despercebidos por mais tempo, porque seus IPs parecem conexões comuns de consumidores.
Qual é mais rápido: um proxy ou uma VPN?
Um proxy, com grande vantagem. Ele não criptografa nada. O WireGuard costuma custar de 4 a 15% da vazão, o OpenVPN/UDP fica entre 20 e 35%, e o OpenVPN/TCP pode consumir de 40 a 50% quando ocorre o colapso de TCP sobre TCP.
Posso usar uma VPN e um proxy ao mesmo tempo?
Sim. A configuração profissional mais comum é um proxy SOCKS5 no navegador rodando sobre uma VPN em todo o sistema, de modo que a identidade do navegador fique isolada do restante do seu tráfego. Um ponto de atenção: garanta que a resolução de DNS aconteça no proxy (no Firefox, isso é feito pela configuração network.proxy.socks_remote_dns). Caso contrário, você cria uma divergência de DNS que as ferramentas de fingerprinting vão detectar.
O que é uma VPN sem registros e um proxy oferece o mesmo?
Uma VPN sem registros não guarda metadados de conexão, registros de data e hora dos IPs nem histórico de navegação. Essa afirmação só tem peso quando um auditor independente, como Deloitte, KPMG ou Cure53, realmente verificou a política. Provedores comerciais de proxy não oferecem nada parecido com esse padrão. As alegações de “sem registros” feitas por proxies são, basicamente, impossíveis de verificar.
A VPN é melhor que um proxy?
Depende do que você está fazendo. A VPN se sai melhor em privacidade, em segurança em redes Wi-Fi públicas e para contornar a censura baseada em DPI. O proxy se sai melhor em raspagem de dados (web scraping) de alto volume, em testes de geolocalização (geo-QA) e em filtragem de tráfego de saída corporativo. A diferença entre VPN e proxy é funcional, não hierárquica. A ferramenta certa é a que corresponde ao seu modelo de ameaça, e não a que tem mais itens na página de marketing.
