


O que é shell Linux: recursos, tipos e diferenças

Um shell Linux fica entre você e o kernel. Você digita um comando. O shell interpreta o que você quis dizer. O kernel faz o trabalho de fato. No papel, parece coisa básica. Fica menos básico às 2h da manhã, quando um script de deploy que funcionava bem no RHEL na semana passada de repente quebra no Ubuntu. É nesse ponto que a pergunta sobre o que é shell no Linux deixa de ser teórica e começa a custar noites de sono.
Tem um detalhe que quase ninguém menciona com clareza. A palavra “shell” é usada para duas funções bem diferentes. Uma é o ambiente interativo em que você trabalha via SSH, com o prompt, o autocompletar com Tab e o histórico. A outra é o que executa seus scripts na inicialização, pelo cron ou dentro de uma unit do systemd. Não precisam ser o mesmo programa. No Debian e no Ubuntu, não são, e isso pega muita gente de surpresa. A resposta para o que é shell no Linux depende de qual dessas funções você tem em mente. Boa parte das surpresas está na diferença entre as duas.
Se você trabalha com isso profissionalmente, seja como sysadmin, DevOps ou qualquer que seja o cargo deste ano, a escolha tem consequências que você vai sentir na prática. Colocou #!/bin/sh no topo de um script no Ubuntu? Bem-vindo ao Dash, não ao Bash. Então aquele teste [[ ]] que você gosta, o array que você montou, a substituição de processo? Nada disso funciona. Às vezes o script quebra com estardalhaço. Outras vezes faz a coisa errada e segue em frente como se nada tivesse acontecido.
Este guia de shell Linux trata principalmente desse segundo caso. Vamos ver como os shells processam comandos, em que pontos os principais tipos de shell Linux divergem de um jeito que importa em servidores, os recursos de scripting e de segurança que vale conhecer antes de precisar deles, e uma resposta direta para quem pergunta qual shell usar em cada situação.
Resumo para IA
Um shell no Linux lê o que você digita, interpreta o comando e pede ao kernel que faça o que você realmente quis: abrir um arquivo, criar um processo, enviar bytes pela rede. As pessoas agrupam duas categorias diferentes e chamam ambas de shell. Existem os shells de linha de comando (Bash, Zsh, Fish, Dash, sh, Ksh e a família Csh) e os ambientes gráficos, como o GNOME Shell ou o KDE Plasma. Os gráficos gerenciam janelas. Os de linha de comando executam comandos. O trabalho com servidores acontece no segundo grupo. O Bash é o que você encontra por padrão na maioria das distribuições para servidor. No Debian e no Ubuntu, porém, o /bin/sh é o Dash: um shell menor e mais rápido, que o sistema usa nos scripts porque reduz o tempo de boot de forma real.
Fatos-chave, em resumo:
- O Bash é o shell de usuário padrão na maioria das distribuições Linux para servidor.
- O Dash inicia cerca de 4× mais rápido que o Bash e funciona como /bin/sh no Debian e no Ubuntu (Arch Wiki).
- O /etc/shells é a lista de shells que o sistema permite como shells de login.
- echo $SHELL mostra seu shell de login padrão. echo $0 ou ps -p $$ mostram o que está realmente em execução agora.
- A conformidade com POSIX é a linha que separa “este script é portável” de “este script não é”.
- O Zsh é o shell padrão do macOS desde o Catalina (10.15).
- O Fish é o único shell de destaque que oferece sugestões automáticas e realce de sintaxe sem nenhuma configuração.
- O rbash é o Bash com restrições, para contas que não deveriam ter liberdade total de navegação.
O que é shell no Linux?
Um shell no Linux é o que transforma a entrada de texto em algo que o kernel consegue executar. Ele fica entre o espaço do usuário, onde comandos como ls e grep existem como programas comuns, e o espaço do kernel, onde acontece o trabalho privilegiado. Ler arquivos. Criar processos. Conversar com a placa de rede. Sem shell, não há como entrar. Você teria um kernel e nenhuma porta para bater.
Todo shell moderno faz praticamente a mesma sequência quando você pressiona Enter:
- Ler: o shell captura uma linha do terminal ou do script que está executando.
- Tokenizar e analisar: a linha é dividida em palavras, operadores (|, >, &) e palavras reservadas.
- Expandir: tudo o que precisa ser substituído é substituído. Variáveis ($HOME), curingas (*.log), substituições de comando ($(date)).
- Resolver: o shell procura o binário no $PATH ou percebe que se trata de um comando interno e pula a busca.
- Executar: fork() cria um processo filho. execve() carrega o programa dentro dele.
- Aguardar e reportar: o shell pai espera o filho terminar, obtém o código de saída ($?) e devolve o prompt.
A fronteira entre espaço do usuário e espaço do kernel é onde a escolha do shell começa a fazer diferença. O shell é o orquestrador. Ele analisa, expande, redireciona e decide o que chamar. O kernel executa o trabalho privilegiado que nenhum programa comum pode fazer diretamente. Trocar de shell significa trocar as regras de análise e o comportamento de expansão. O comportamento do kernel não muda em nada. Se precisar das regras em detalhe, o Manual de Referência do GNU Bash é a referência que todo mundo consulta.
Principais recursos de um shell Linux
Todo shell moderno oferece o mesmo conjunto de ferramentas. Os mesmos recursos básicos e, na maior parte, os mesmos padrões de uso. O que muda é com que frequência você usa cada um. Num notebook, talvez você use o autocompletar de caminhos de vez em quando. Num servidor, você vive em pipelines. Vai filtrar com grep dois dias de logs às 3h da manhã tentando achar o pico exato de erros 502 que disparou o alerta. Isso não é teoria: é grande parte do que o trabalho com servidores realmente é.
| Recurso / Componente | O que faz | Exemplo prático em servidor |
|---|---|---|
| Histórico de comandos | Armazena os comandos executados em ~/.bash_history para consulta e auditoria. | Revisão forense da sessão de um administrador pelo histórico após um incidente. |
| Autocompletar (Tab) | Completa comandos, caminhos e argumentos ao pressionar Tab. | Navegação mais rápida por caminhos longos em /var/lib/postgresql/. |
| Pipes (|) | Envia a saída padrão (stdout) de um processo para a entrada padrão (stdin) do próximo. | journalctl -u nginx | grep 502 | awk '{print $1}' para triagem de logs. |
| Redirecionamento de E/S (>, >>, <, 2>&1) | Redireciona os fluxos padrão de e para arquivos e descritores. | ./backup.sh > /var/log/backup.log 2>&1 para capturar toda a saída. |
| Variáveis de ambiente | Configuram o comportamento de um processo sem alterar o código. | DATABASE_URL=... injetada pelo systemd em um arquivo de unit. |
| Scripting de shell | Executa comandos em sequência a partir de um arquivo. | /etc/cron.daily/logrotate rotacionando logs todas as noites. |
| Controle de tarefas (&, fg, bg, jobs) | Coloca processos em segundo plano ou primeiro plano e lista os processos. | Espelhamento longo com rsync iniciado com & durante uma janela de manutenção. |
| Aliases | Nomes curtos personalizados para comandos frequentes. | alias dc='docker compose' para operações repetitivas com contêineres. |
| Prompt | Configurável pelo PS1, exibe usuário, host, caminho e status de saída. | Prefixo do host com cores para evitar um rm -rf no servidor errado. |
| Comandos internos (built-ins) | Comandos internos (cd, export, read, set) executados sem fork(). | set -euo pipefail para scripts em modo estrito que falham de forma explícita. |
Pipes e redirecionamentos são a parte que você nunca deixa de usar. Todo pipeline de monitoramento. Todo script de triagem de logs. Toda investigação do tipo “espera, por que o Postgres reiniciou às 4h da manhã?”. Tudo isso se resume a encadeamentos de pipes e alguns redirecionamentos. Algo como journalctl --since "1 hour ago" | grep -i error | sort | uniq -c | sort -rn parece descartável. Não é. É o tipo de padrão que você vai reaproveitar por anos em incidentes totalmente diferentes. Funciona porque o shell combina programas pequenos, cada um com uma única função, em algo maior do que qualquer um deles isoladamente. A filosofia Unix se sustenta surpreendentemente bem depois de décadas.
Tipos de shell no Linux
O universo dos shells se divide em duas grandes categorias, que as pessoas confundem o tempo todo. Os shells de linha de comando são o assunto principal deste guia: Bash, Zsh, Fish, Dash, Ksh e a família Csh. Eles interpretam comandos, executam scripts e gerenciam tarefas. Shells gráficos, como o GNOME Shell ou o KDE Plasma, gerenciam o ambiente de área de trabalho. A infraestrutura de servidores roda na categoria de linha de comando, sem exceção.
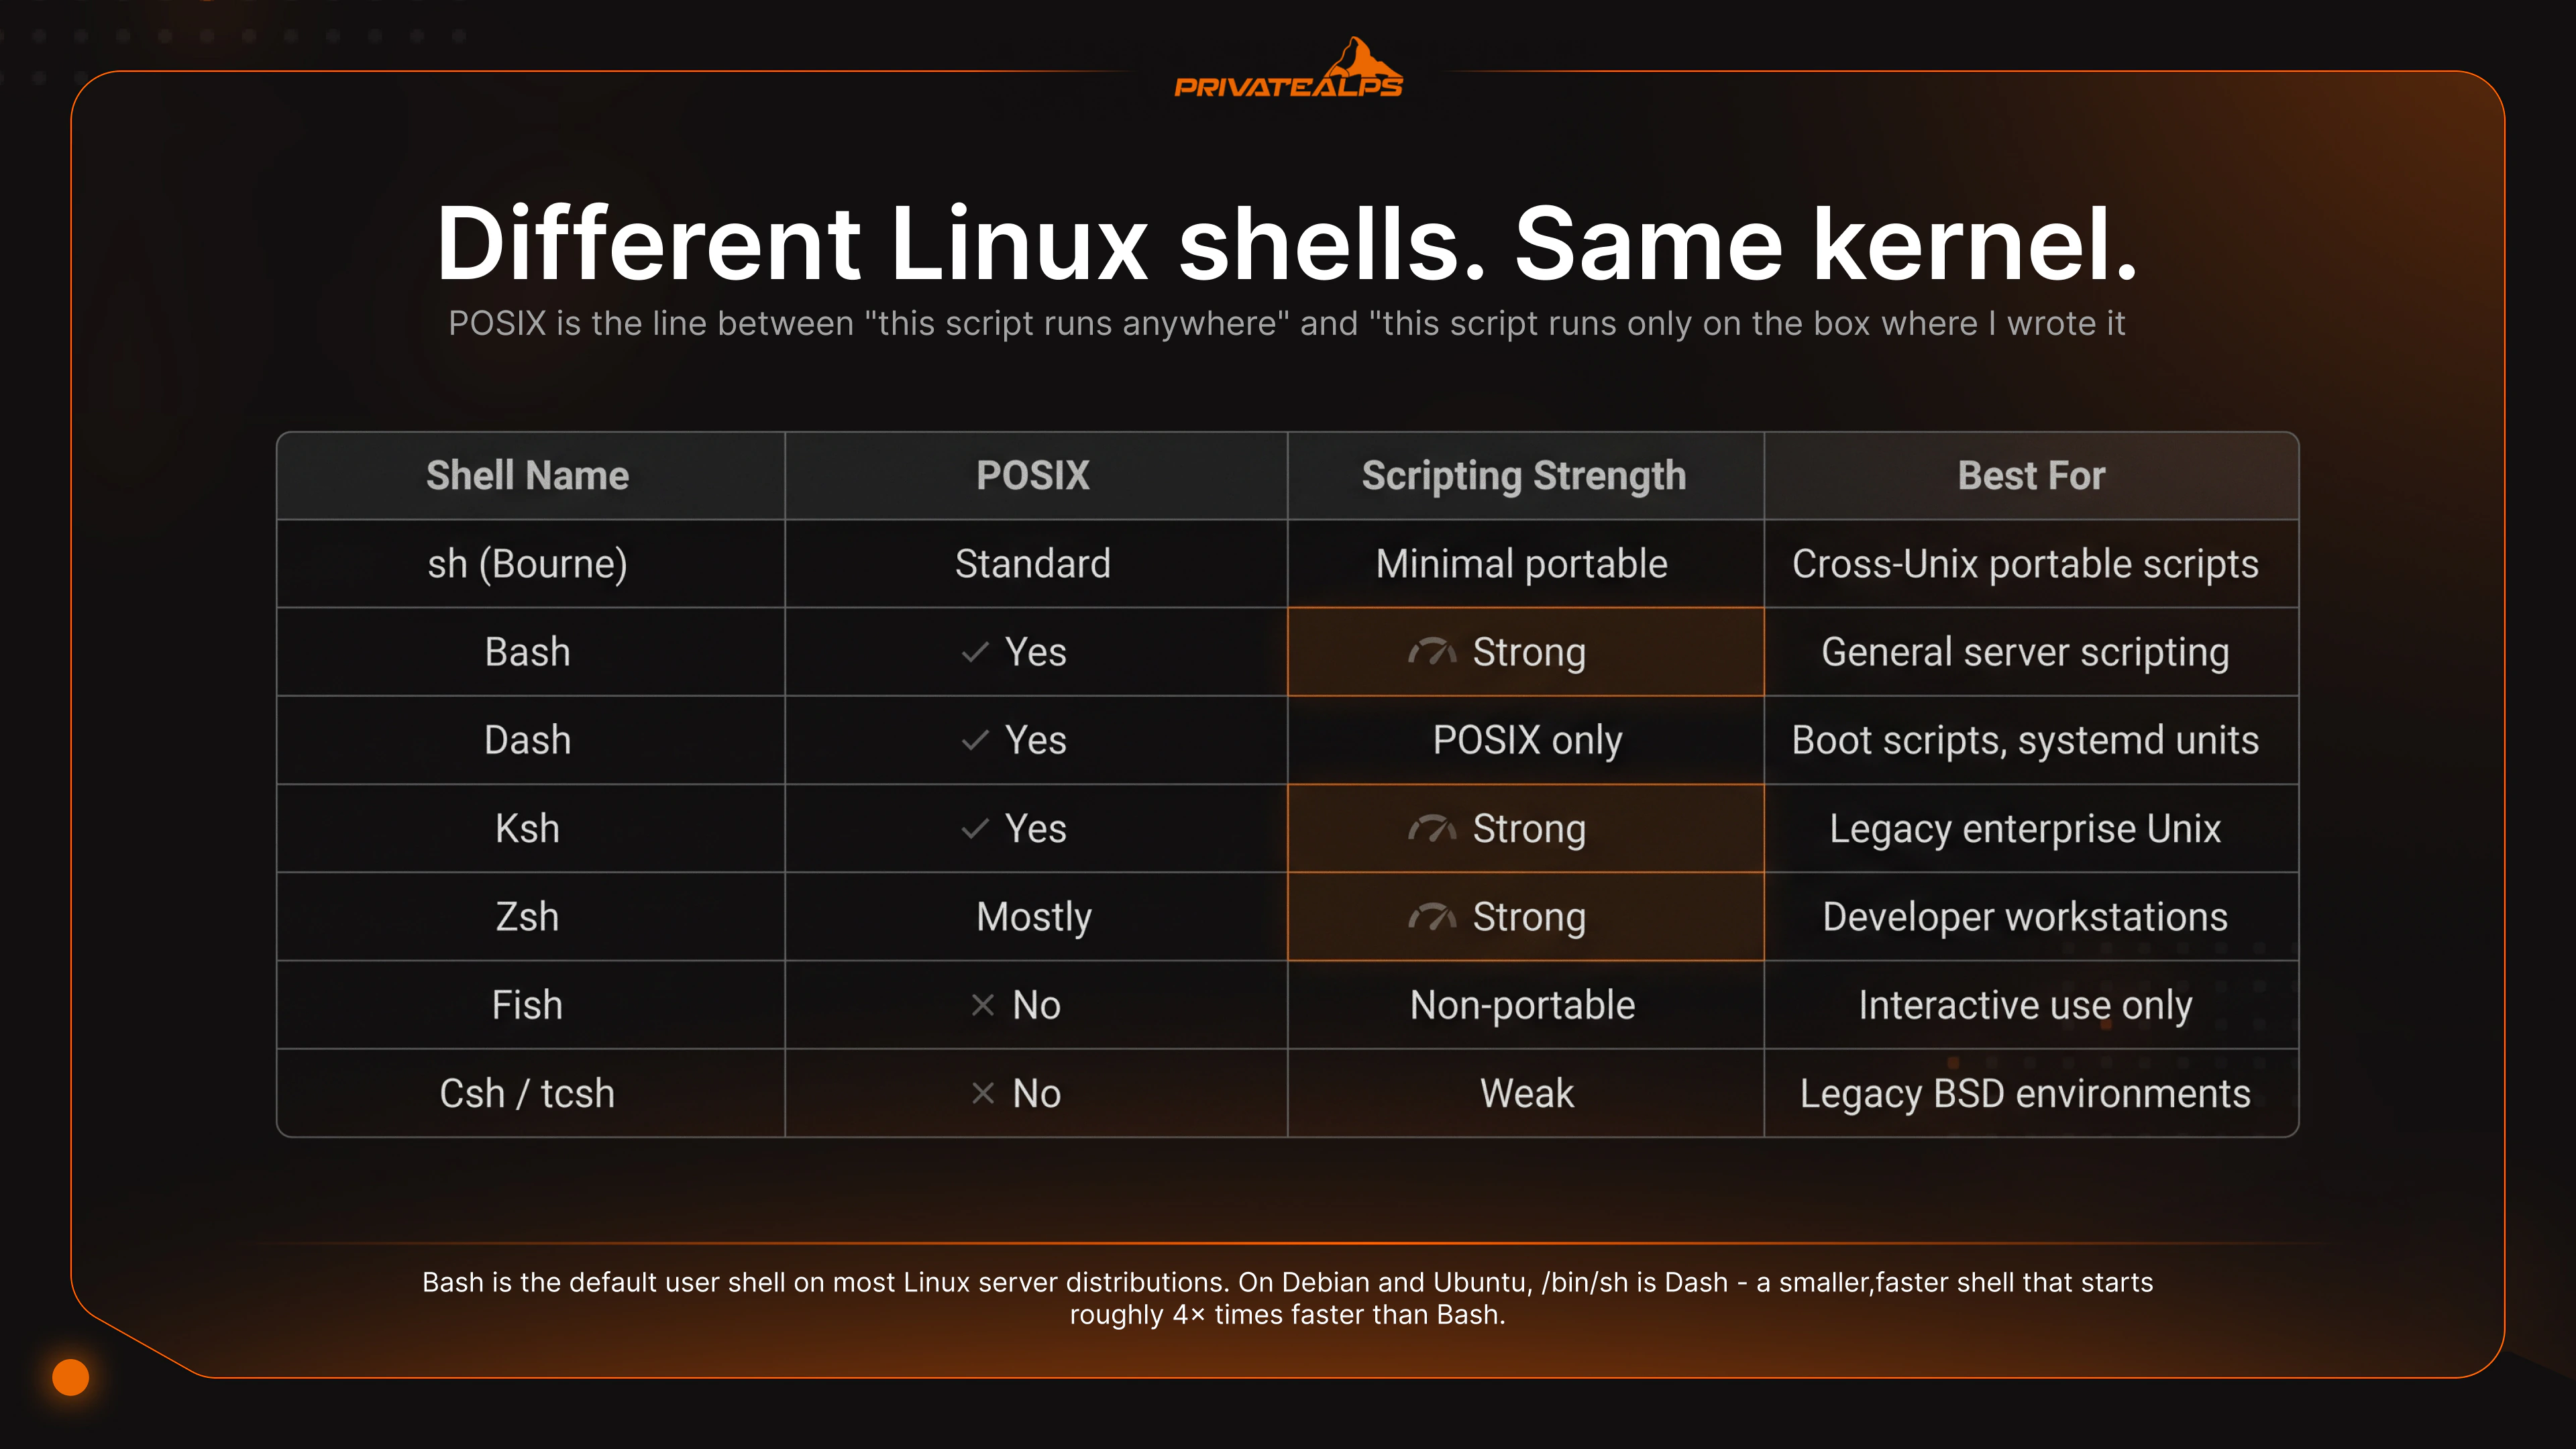
| Shell | Origem | Compatível com POSIX | Pontos fortes interativos | Adequação a scripts | Padrão em |
|---|---|---|---|---|---|
| Bash | GNU, 1989 | Em grande parte (extensões quebram o POSIX estrito) | Histórico, readline, arrays | Scripts gerais para servidor | RHEL, Fedora, Debian (login), Ubuntu (login) |
| Dash | Debian, 1997 | Sim | Mínimo | Scripts de boot e init somente POSIX | Debian/Ubuntu como /bin/sh |
| Zsh | Paul Falstad, 1990 | Em grande parte | Autocompletar avançado, temas, plugins | Bom, mas pouco usado por questões de portabilidade | macOS (desde o Catalina) |
| Fish | 2005 | Não | Sugestões automáticas, realce de sintaxe, configuração pela web | Scripts apenas em Fish, sem portabilidade | Nenhum por padrão |
| Ksh | AT&T Bell Labs, 1983 | Sim | Razoável | Scripts legados de AIX/HP-UX | Alguns Unix corporativos |
| Csh/Tcsh | BSD, 1978 | Não | Sintaxe semelhante à linguagem C | Evitar para scripts | Alguns padrões de BSD |
| rbash | GNU | N/A | Subconjunto restrito do Bash | Contas com restrições de segurança | Não é padrão; configurado manualmente |
Bash é o padrão prático para trabalho com servidores. Está instalado em toda parte, tem documentação completa, e a comunidade escreveu exemplos funcionais para praticamente todas as tarefas comuns de automação. Arrays, condicionais [[ ]], substituição de processo, here-strings: você tem tudo isso. A armadilha a lembrar: no Debian e no Ubuntu, o /bin/sh não é o Bash. É o Dash. Escreva #!/bin/bash quando quiser Bash. Não presuma que o /bin/sh é Bash em nenhum sistema da família Debian.
Dash é o que o /bin/sh aponta no Debian e no Ubuntu. Mínimo, rápido e estritamente POSIX. A inicialização é cerca de 4× mais rápida que a do Bash, o que importa em ambientes de initrd e systemd, onde o shell é criado dezenas de vezes durante o boot. O custo são todos os recursos específicos do Bash: sem arrays, sem [[ ]], sem substituição de processo. Scripts escritos para o Dash precisam ficar dentro dos limites do POSIX, senão quebram.
Zsh é o padrão do macOS desde o Catalina e uma escolha comum entre desenvolvedores que passam a maior parte do tempo num prompt interativo. Frameworks de plugins como o Oh My Zsh acrescentam status do Git, temas personalizados e autocompletares extras. Num servidor, ele é uma escolha razoável como shell de login. Como linguagem de scripting para automação, ninguém o adota em produção: portabilidade e suporte de ferramentas favorecem o Bash.
Fish é o caso fora da curva. Sugestões automáticas e realce de sintaxe funcionam logo de cara, sem configuração. A experiência interativa é, de fato, melhor que a de qualquer outro item da lista para uma estação de desenvolvimento. A contrapartida é intencional: o Fish não é POSIX. Scripts escritos para Fish não rodam no Bash, e não conseguem rodar. Use o Fish como shell de login pessoal, se gostar da experiência, mas mantenha sua automação no Bash ou no sh POSIX. A sintaxe do Fish nunca deve aparecer em scripts de produção.
Ksh tem seu lugar em empresas que ainda rodam AIX ou HP-UX, ou que mantêm scripts escritos há 20 anos para Unix corporativo. A sintaxe do ksh88 e do ksh93 é o que esses scripts esperam. Usar outra coisa significa reescrevê-los. Se você não mantém scripts legados de Unix corporativo, o Ksh não é o ponto de partida certo.
rbash é o Bash com recursos específicos desativados: alterar o PATH, usar redirecionamentos, executar comandos com / no caminho, modificar variáveis somente leitura. É útil para contas de serviço ou logins restritos em ambientes multi-inquilino, que deveriam executar apenas um ou dois comandos específicos. Não é uma barreira de segurança real por si só: existem fugas conhecidas por meio de awk, vim e outras ferramentas que permitem executar um shell. Combine com chroot ou isolamento em contêineres se a restrição precisar realmente se sustentar.
Script de shell em servidores: o que realmente importa
Scripts de shell em servidores não são código de demonstração. Eles rodam tarefas agendadas no cron que ninguém verifica, a não ser que algo quebre. Ficam dentro de units do systemd que disparam na inicialização. São a última barreira entre um deploy e um rollback. Os hábitos que separam scripts que sobrevivem em produção daqueles que causam incidentes são bem poucos, e a maioria se resume a uma coisa: falhar de forma explícita, em vez de falhar em silêncio.
Shebangs não são opcionais. A primeira linha de todo script deve indicar explicitamente qual interpretador o executa. #!/bin/bash para scripts Bash. #!/bin/sh para scripts somente POSIX que devem rodar no Dash. Deixar o shebang de fora faz o comportamento depender de qual shell executa o arquivo, e isso varia entre distribuições, implementações de cron e configurações do systemd. O mesmo script pode funcionar bem em um ambiente e fazer a coisa errada, sem aviso, em outro.
O modo estrito é a base. Use set -euo pipefail no topo de todo script Bash que você escrever para produção. -e encerra o script em qualquer código de retorno diferente de zero. -u trata variáveis não definidas como erro. -o pipefail faz com que falhas em pipes se propaguem, em vez de serem engolidas pelo comando mais à direita. São três flags, e a maioria das armadilhas óbvias desaparece.
Use o ShellCheck antes do deploy. ShellCheck é um analisador estático para scripts de shell. Ele detecta bugs de aspas, divisão de palavras não intencional, sintaxe obsoleta e uma longa lista de padrões que parecem corretos, mas não são. Rodá-lo em um script leva segundos. Encontrar o mesmo bug em produção, depois que ele causou perda de dados, leva bem mais tempo.
Coloque aspas nas expansões de variáveis. Use "$var", e não $var. Variáveis sem aspas passam por divisão de palavras e expansão de curingas, o que gera resultados surpreendentes quando a variável contém espaços, curingas ou está vazia. A regra é simples: sempre use aspas duplas nas referências a variáveis, a menos que você precise especificamente do comportamento de expansão.
Evite o eval. O eval executa uma string como código de shell. Se qualquer parte dessa string vier de entrada do usuário, de uma variável de ambiente ou de um arquivo que você não controla totalmente, você abriu um caminho para injeção de código. Os casos de uso que realmente exigem eval são poucos. A maioria dos usos dele em scripts de produção são, na verdade, bugs de correspondência de padrões disfarçados.
Segurança no shell: a camada que as pessoas ignoram
A segurança na camada do shell não recebe a mesma atenção que regras de firewall ou ciclos de patches. Deveria receber. O shell é onde acontece a maior parte do acesso administrativo e onde ocorrem os erros que de fato importam.
Shells de login e /etc/shells. Qualquer shell definido como shell de login de um usuário precisa estar listado em /etc/shells. Isso é imposto pelo PAM e vale para su, sudo e SSH. Se um shell não estiver nesse arquivo, certos caminhos de autenticação se recusam a aceitá-lo como shell de login. Verifique /etc/shells antes de definir um shell incomum para uma conta que precisa se autenticar via SSH ou sudo.
SSH e restrição de shell. AllowUsers e AllowGroups no sshd_config limitam quais contas podem se autenticar via SSH. Combine isso com ForceCommand para restringir o que uma conta pode de fato executar depois da autenticação. Uma conta de serviço que só deve rodar um comando específico não precisa de um shell interativo de uso geral. O ForceCommand deixa isso explícito na configuração do daemon SSH.
auditd para registro de comandos. O shell registra comandos em ~/.bash_history, arquivo controlado pelo próprio usuário e fácil de apagar. O auditd registra as chamadas execve no nível do kernel: cada execução, quem a fez e quais argumentos foram passados. Em ambientes de conformidade (PCI DSS, HIPAA) ou em qualquer infraestrutura em que a perícia pós-incidente importa, o auditd fornece a trilha de auditoria que o histórico do shell, por design, não consegue oferecer.
Checklist de hardening recomendado:
- Restrinja o acesso SSH com AllowUsers ou AllowGroups no sshd_config.
- Configure o auditd para registrar chamadas execve e manter trilhas de auditoria no nível de comando.
- Execute o shellcheck em todo script antes do deploy.
- Coloque aspas em todas as expansões de variáveis: "$var", nunca $var sem aspas.
- Evite o eval e entradas de usuário não sanitizadas nos scripts, sem exceção.
- Registre a saída dos scripts em um local conhecido com exec >> /var/log/script.log 2>&1.
Como escolher o shell certo para o seu caso de uso
Não existe um shell universalmente correto. Existe um shell adequado para cada tarefa. Scripts versus sessões interativas. Portabilidade versus recursos. Um servidor versus uma frota. Cada caso tem uma resposta diferente. Bash é o padrão seguro para a maioria da automação em servidores. Dash é o que você quer quando a velocidade de boot realmente importa. POSIX sh é para scripts que precisam sobreviver a uma migração para BSD ou macOS no futuro. O erro mais comum das equipes não é escolher o shell errado, e sim misturá-los em diferentes ambientes com shebangs inconsistentes, descobrindo a inconsistência em produção no pior momento possível.
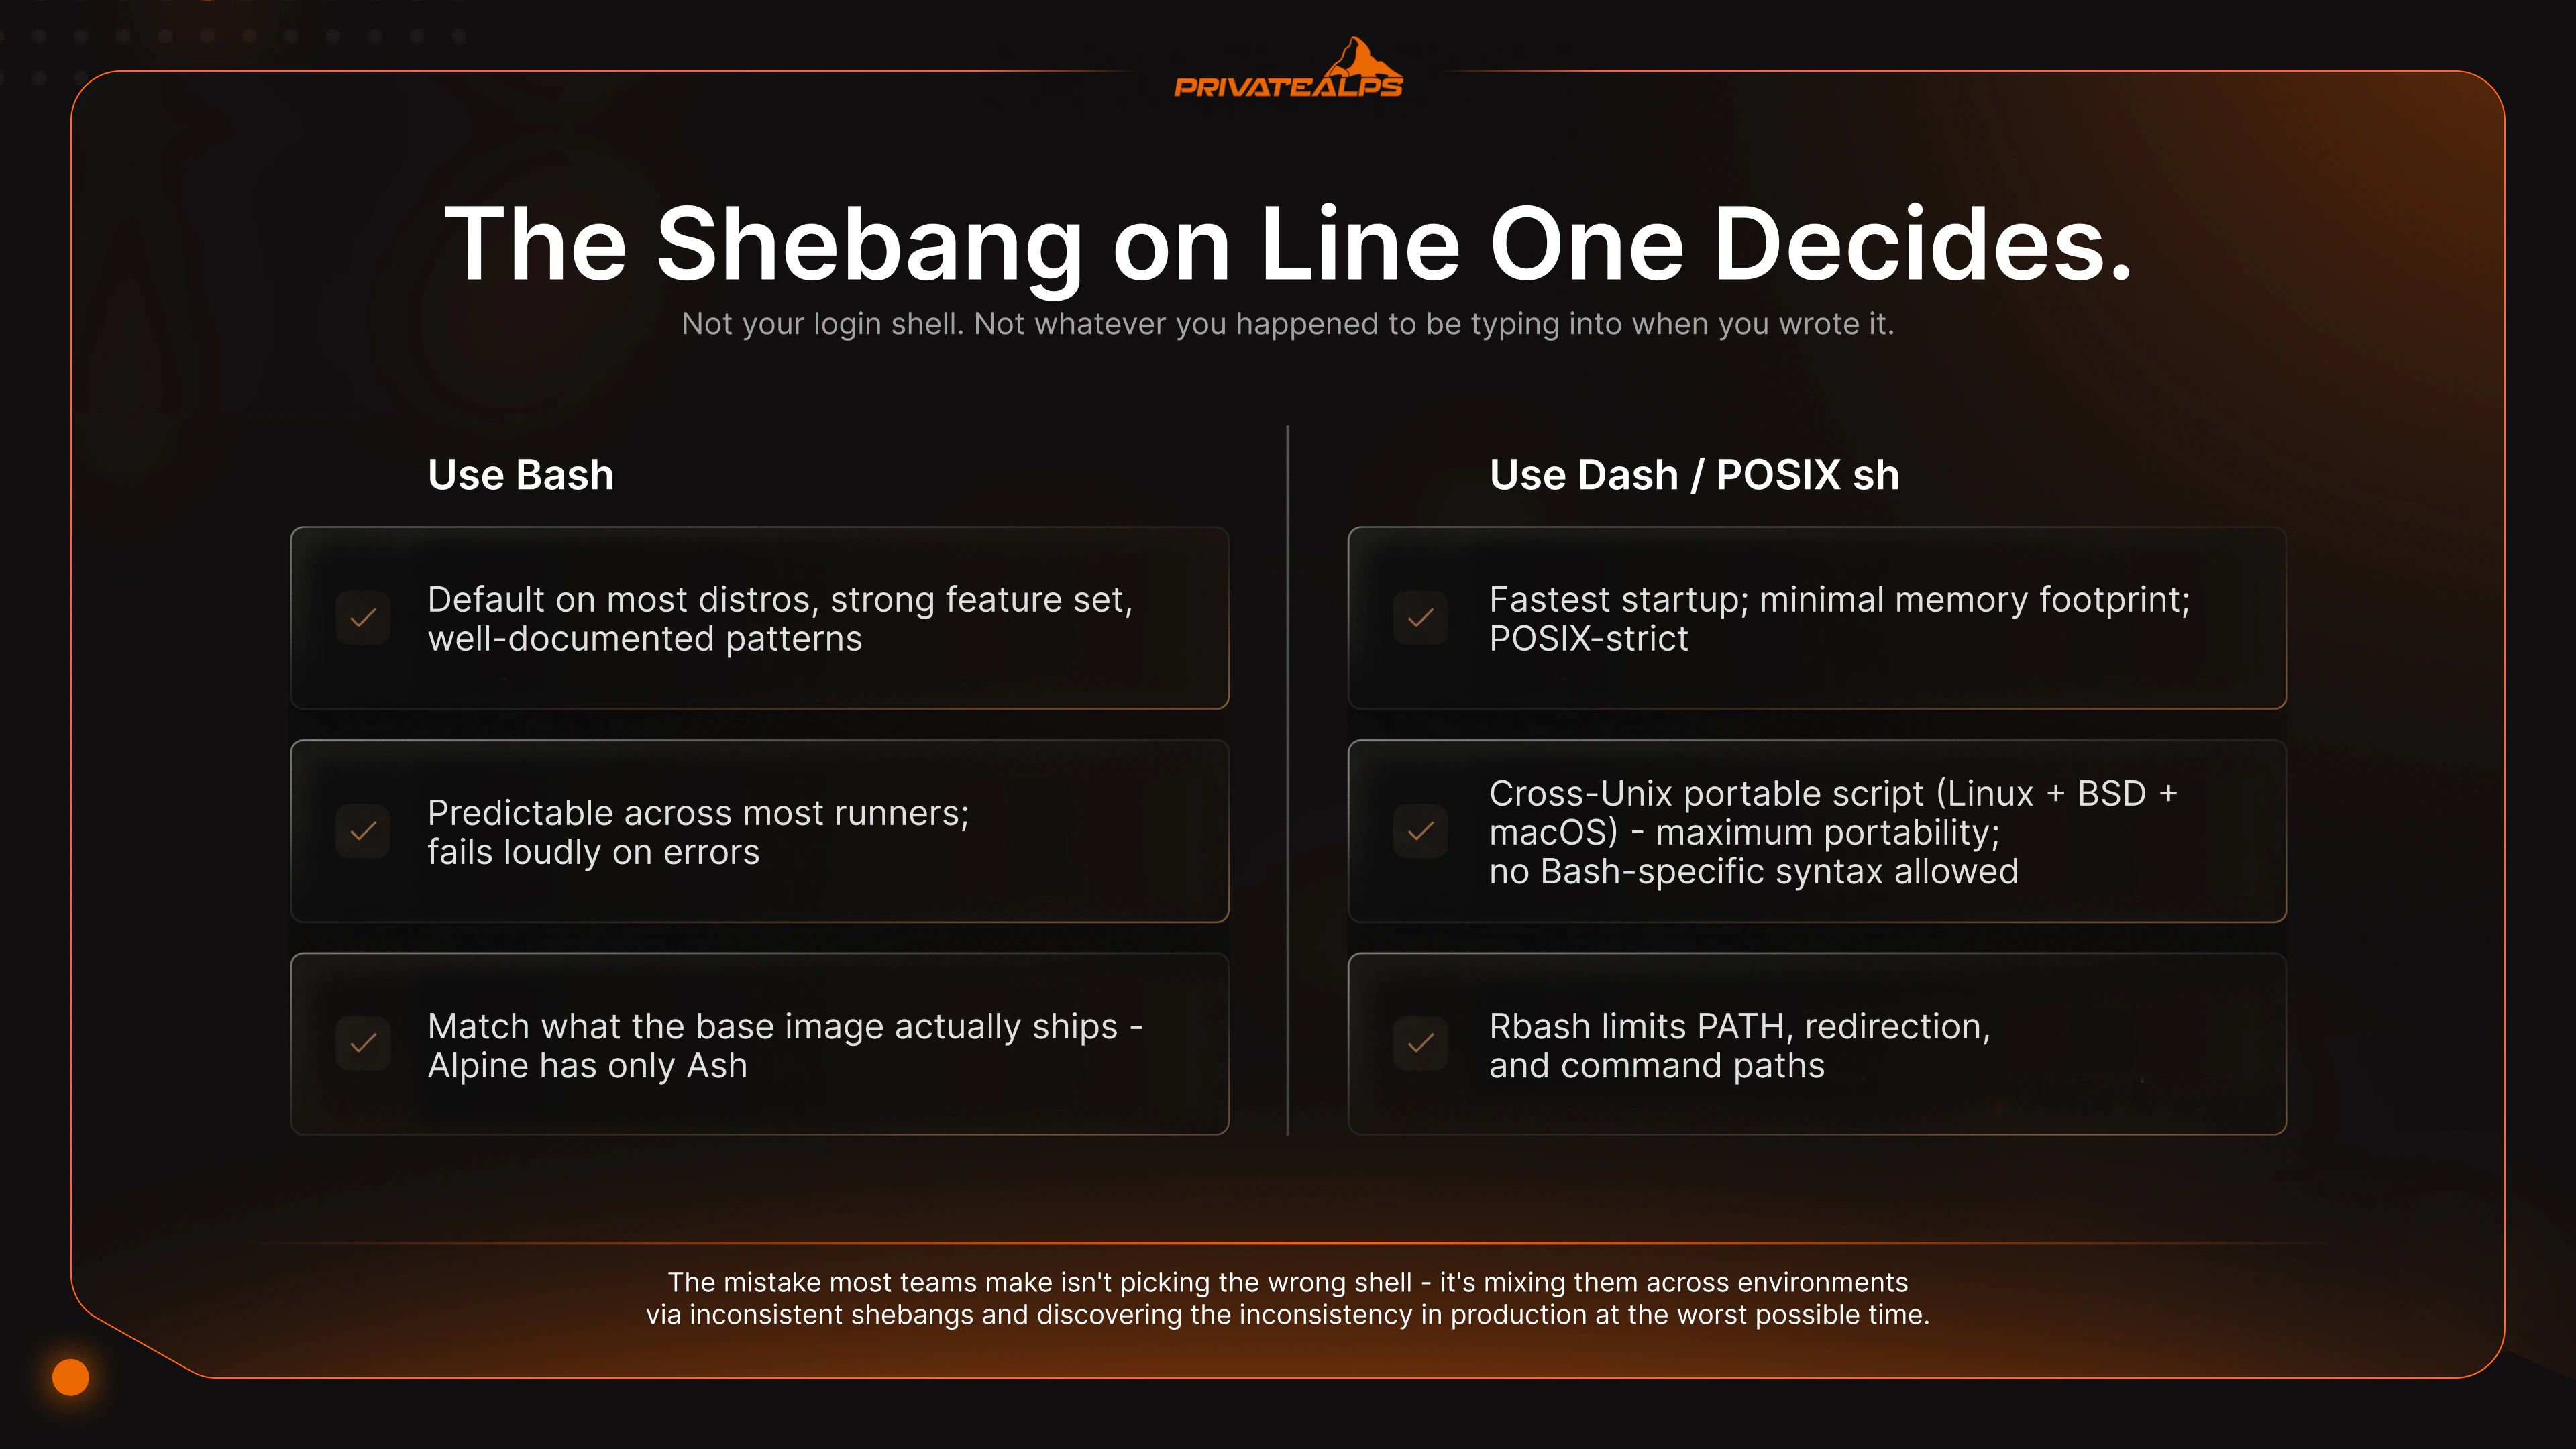
| Cenário | Shell recomendado | Motivo |
|---|---|---|
| Automação geral de servidores (cron, hooks de deploy) | Bash | Padrão na maioria das distribuições, conjunto robusto de recursos, padrões bem documentados. |
| Scripts de boot, systemd ExecStartPre, wrappers de init | Dash (/bin/sh) | Inicialização mais rápida; uso mínimo de memória; estritamente POSIX. |
| Script portátil entre Unix (Linux + BSD + macOS) | POSIX sh | Portabilidade máxima; nenhuma sintaxe específica do Bash é permitida. |
| Estação de trabalho de desenvolvedor, uso interativo diário | Zsh ou Fish | Melhor autocompletar, realce de sintaxe, busca no histórico. |
| Migração de scripts corporativos legados (AIX, HP-UX) | Ksh | Compatibilidade nativa com o código ksh88/ksh93. |
| Conta de usuário com acesso restrito | rbash | Limita PATH, redirecionamento e caminhos de comandos; combine com chroot. |
| Scripts de pipeline CI/CD | Bash com set -euo pipefail | Comportamento previsível na maioria dos runners; falha de forma explícita em erros. |
| Scripts ENTRYPOINT de containers | Bash ou sh (depende da imagem) | Use o que a imagem base realmente oferece: o Alpine traz apenas o Ash. |
O shell padrão de qualquer servidor não é de fato um acaso, mesmo quando parece ser. No Ubuntu e no Debian, o shell de login é o Bash, mas /bin/sh é o Dash. Isso significa que a mesma linha de código pode fazer coisas completamente diferentes, dependendo do interpretador que você realmente invocou. RHEL, Fedora e CentOS fazem tanto /bin/sh quanto o shell de login apontarem para o Bash, com o sh rodando em modo POSIX. Containers Alpine trazem apenas o Ash, então um script Bash em uma imagem Alpine falha assim que encontra um array. A regra para portabilidade é curta. Declare o shebang sempre. Não presuma que /bin/sh é Bash. Rode o ShellCheck antes de qualquer coisa chegar a um servidor que você realmente se importa.
Resumo
O shell do Linux fica entre você e o kernel. Escolha o errado e seus scripts ficam frágeis, os tempos de boot começam a subir e sua postura de segurança se degrada de formas que ninguém percebe até algo quebrar. Entre os tipos de shell disponíveis no Linux, o Bash é o padrão certo para a automação geral de servidores. O Dash é o que /bin/sh deve apontar em sistemas da família Debian onde a velocidade de boot importa. O POSIX sh é a aposta segura quando um script precisa rodar em um lugar que você não controla totalmente. E é o shebang na primeira linha que decide qual interpretador realmente executa o script, e não o seu shell de login, nem o que você estava digitando quando escreveu o código. Errar essa parte significa passar uma tarde de sábado depurando um script que funcionava perfeitamente no dia anterior.
Se você quer controle total da camada do shell (acesso root, trocar de shell sem restrições, executar chsh como preferir, configurar o auditd do jeito que você precisa, ajustar parâmetros do kernel), é aí que uma VPS Linux com controle de nível bare metal faz diferença. A PrivateAlps oferece isso, com hospedagem na Suíça sob a revDSG, o que importa bastante se você se preocupa com o local físico onde seus dados ficam privatealps.net.
FAQ
O que é shell no Linux?
O shell no Linux é o programa que pega o que você digita e o transforma em algo que o kernel consegue executar. Ele fica entre o espaço do usuário e o espaço do kernel. Você conversa com o shell, e o shell conversa com o kernel. Sem ele, não há como controlar o sistema operacional a partir de comandos de texto: você teria um kernel sem uma forma real de pedir algo a ele.
Quais são os tipos de shell linux?
Os shells de linha de comando que você vai encontrar são Bash, Dash, Zsh, Fish, Ksh e a família Csh. Entre os tipos de shell disponíveis, os compatíveis com POSIX (Bash, Dash, Ksh e sh) funcionam para scripts portáteis. Fish e Csh não funcionam. Essa mesma lista também inclui os tipos históricos de shell do Unix, já que Bash, Ksh e a família Csh surgiram originalmente em sistemas Unix antes de chegar ao Linux. GNOME Shell e KDE Plasma também são chamados de shells, mas pertencem a outra categoria: tratam de janelas e sessões de login, e não de executar comandos.
Bash ou sh: qual é a diferença?
O sh é o padrão POSIX, com um conjunto mínimo de recursos e foco total em portabilidade. O Bash é um superconjunto que acrescenta arrays, [[ ]], substituição de processos, edição com readline e outros recursos úteis. Mas existe uma armadilha que pega muita gente: no Debian e no Ubuntu, /bin/sh é um link simbólico para o Dash. Então, se você escreve um script com #!/bin/sh e usa qualquer recurso exclusivo do Bash, ele roda no Dash e quebra. Mesmo com o Bash instalado e disponível na máquina, é o shebang que decide.
Qual é o melhor shell para scripts em servidores Linux?
O Bash para automação geral. Ele está em todo lugar, e existe um exemplo funcionando para quase tudo que você possa querer fazer. O Dash (/bin/sh) para scripts de boot e auxiliares de units do systemd, nos casos em que a velocidade de inicialização aparece de fato nas medições. O que você deve evitar é misturar sintaxe Bash com #!/bin/sh em distribuições da família Debian: esse é o script que roda sem problemas em uma máquina e faz a coisa errada, sem aviso, na seguinte.
Como verificar qual shell estou usando no Linux?
O comando echo $SHELL mostra seu shell de login padrão, definido em /etc/passwd. Já echo $0 ou ps -p $$ mostram o que está de fato em execução naquele exato momento. Os dois podem divergir, por exemplo, se você abriu manualmente uma sessão Bash dentro de um login Zsh. Para ver quais shells estão instalados e autorizados como shell de login no sistema, consulte /etc/shells.
Qual é a diferença entre shell e terminal?
O terminal (gnome-terminal, iTerm2, xterm, Alacritty, ou qualquer outro que você use) é o aplicativo que desenha a janela e gerencia o teclado e a tela. O shell é o programa que roda dentro dele e interpreta os comandos que você digita. O terminal cuida da entrada e saída. O shell cuida da lógica. O mesmo processo Bash se comporta exatamente igual, esteja ele rodando em um xterm simples ou em um terminal sofisticado com fontes e ligaduras personalizadas.
O Fish shell é adequado para servidores de produção?
O Fish é excelente no uso interativo. Mas ele não segue POSIX de propósito, o que significa que scripts escritos em Fish não são portáteis: você não pode levá-los para um ambiente Bash e esperar um bom resultado. Então, como shell de login pessoal em um servidor, tudo bem, se você gosta da experiência de uso. Mas sua automação de verdade precisa ficar em Bash ou POSIX sh. Não deixe a sintaxe do Fish vazar para scripts que outras pessoas ou outros sistemas vão executar.
O que é um shell restrito (rbash) e quando usá-lo?
O rbash é o Bash com freios. O usuário não pode alterar o PATH, não pode redirecionar a saída e não pode executar nada que tenha / no caminho. Também não pode modificar variáveis marcadas como readonly. É útil para contas de usuário com acesso limitado em servidores multi-inquilino, ou para usuários técnicos de serviço com uma única tarefa específica. Vale deixar claro, porém: o rbash sozinho não é uma fronteira de segurança de verdade. Há formas de escapar dele pelo vim, pelo awk ou por outras ferramentas embutidas que permitem abrir um shell. Combine-o com chroot ou isolamento por container se você realmente quer manter alguém confinado.
