



O que é VPN e como ela funciona? Um guia completo
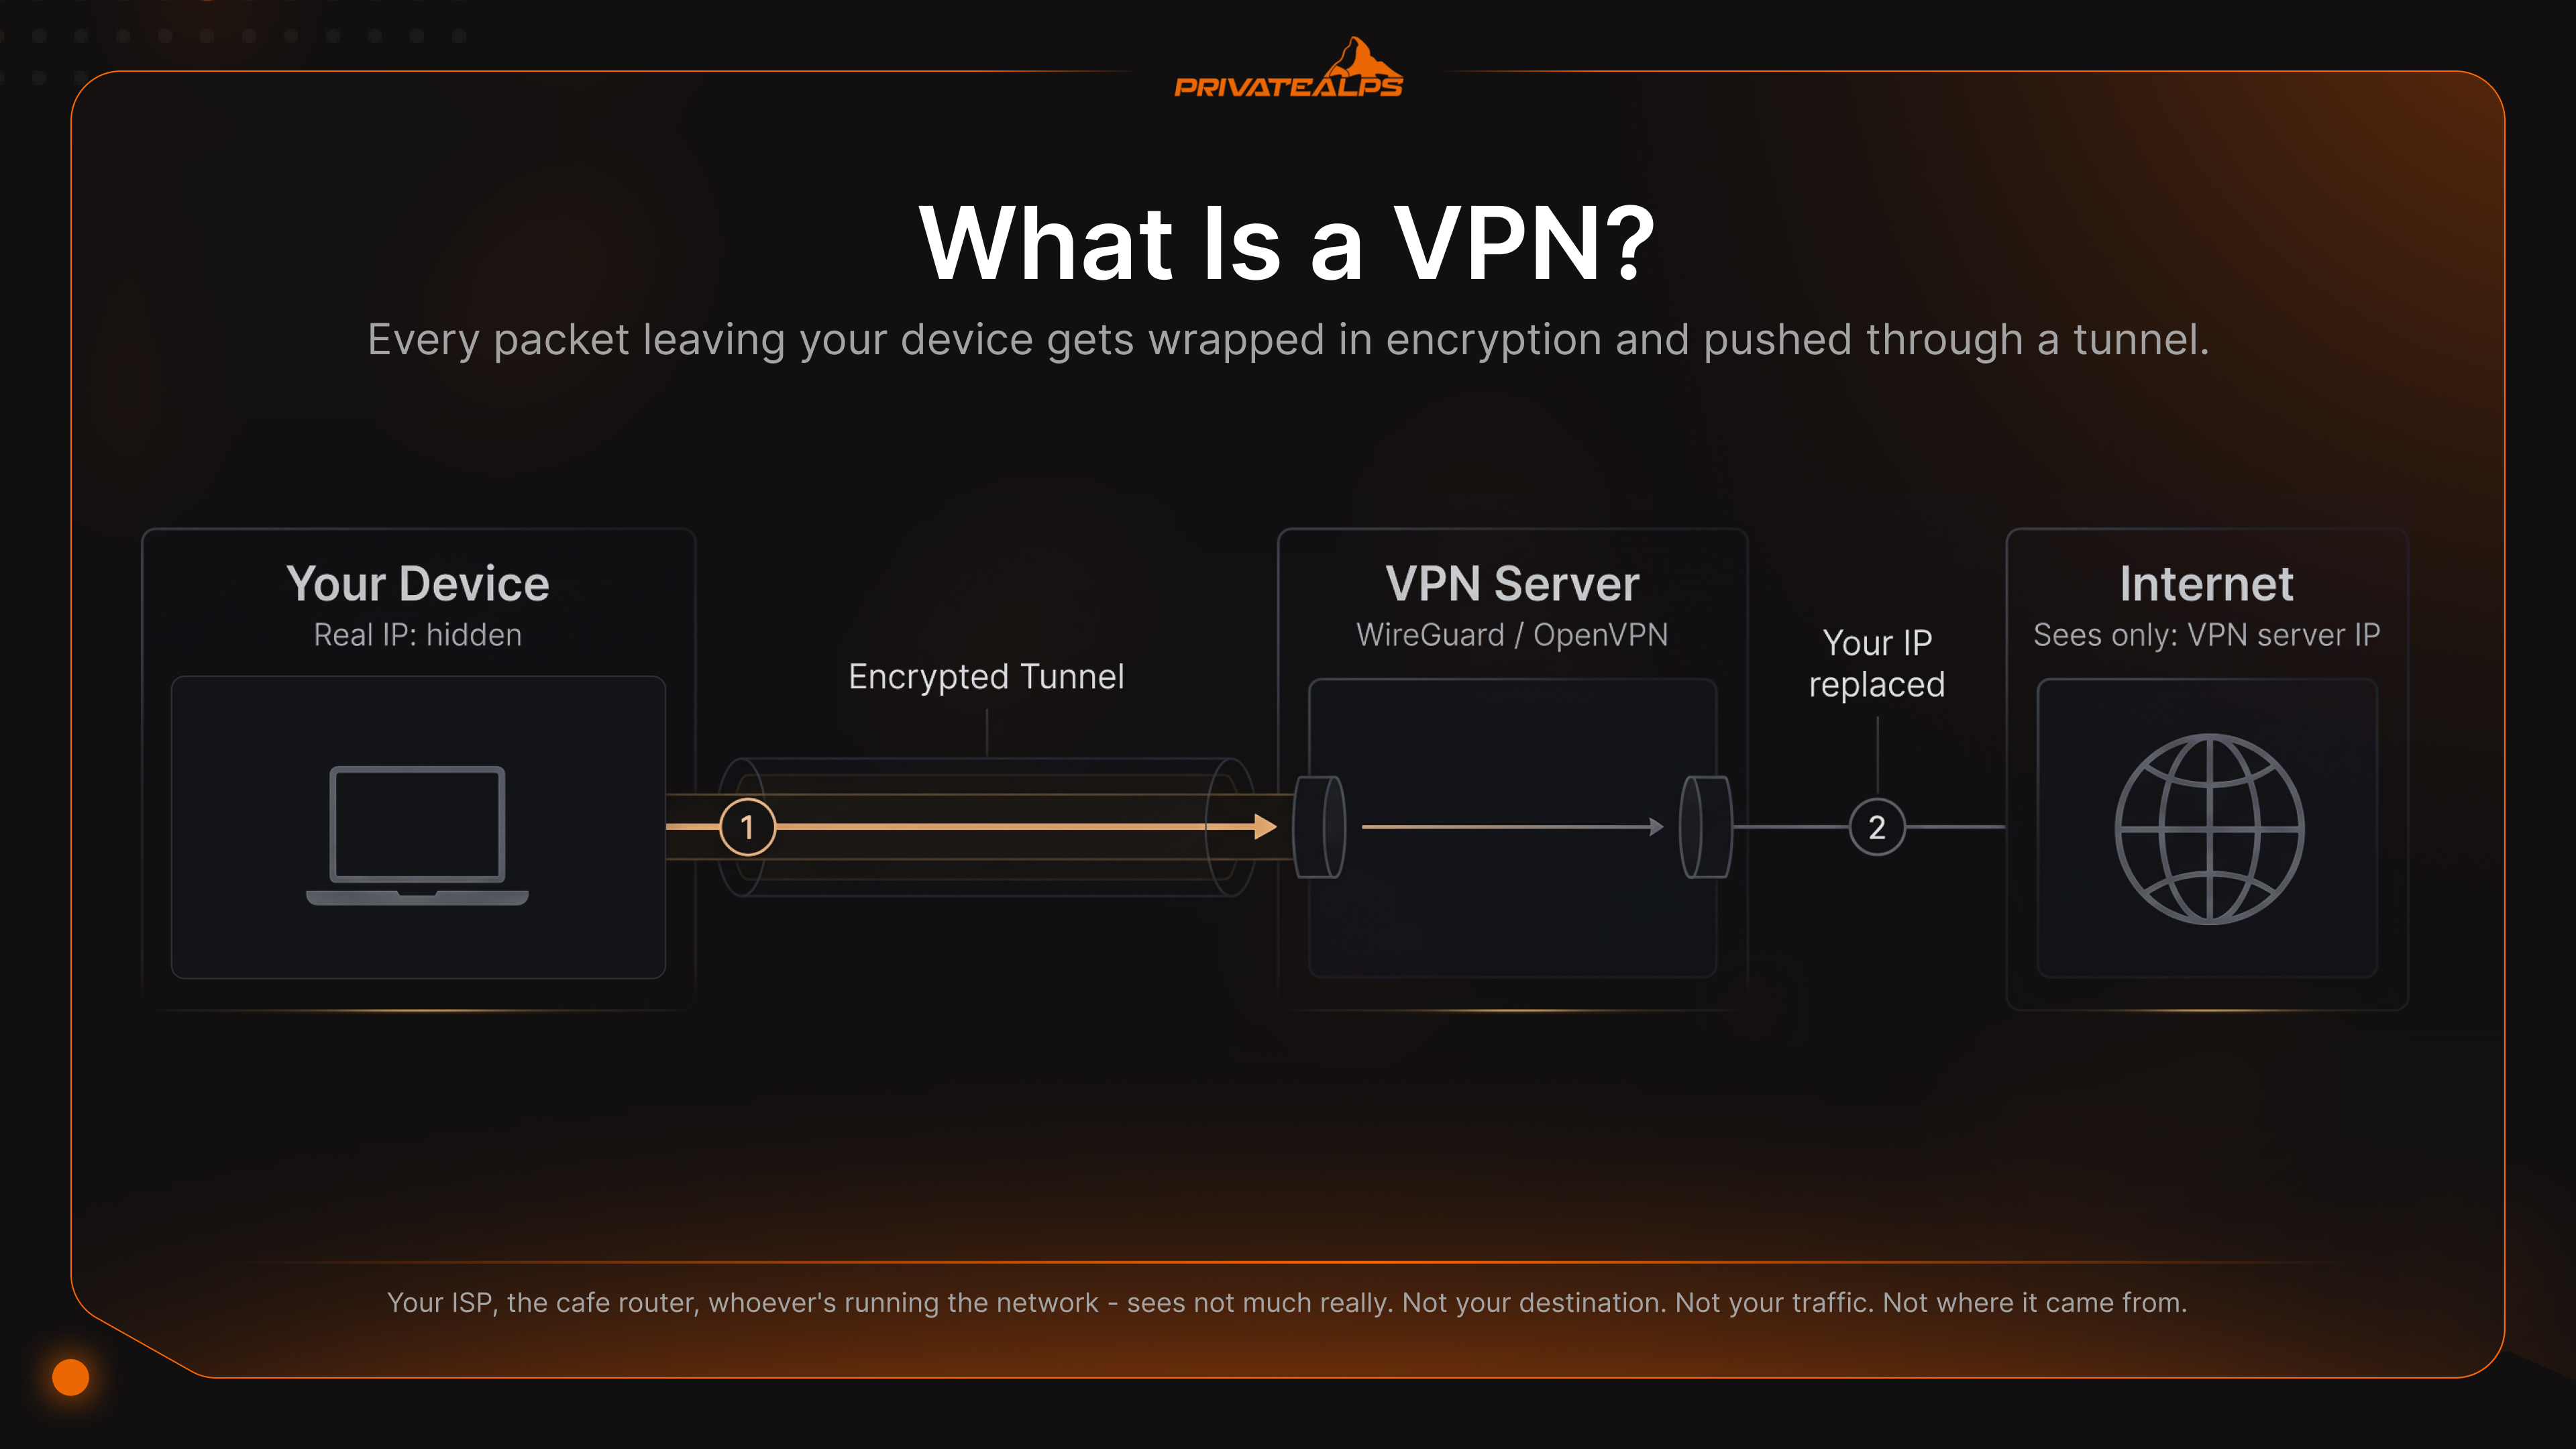
Versão curta, para começar. Uma VPN (Virtual Private Network, ou rede privada virtual) é um túnel criptografado entre o seu dispositivo e um servidor remoto. Ela oculta o seu IP e protege o seu tráfego de quem estiver observando a rede no meio do caminho. Sobre como uma VPN funciona: o seu dispositivo embrulha cada pacote em criptografia, envia tudo para um servidor VPN, e esse servidor encaminha o tráfego já desembrulhado usando o próprio IP. Assim, o site que você está abrindo, o seu provedor de internet, o roteador da cafeteria, nenhum deles enxerga você. Eles enxergam o servidor.
Isto não é um verbete de glossário. É o tipo de explicação que você gostaria que um colega desenhasse para você num quadro branco. Ao final, você vai entender o que realmente acontece dentro do túnel, as diferenças entre WireGuard, OpenVPN e IKEv2 (além de quais protocolos antigos já deveriam ter sido aposentados há dez anos), oito situações em que uma VPN resolve um problema real e, a parte que quase todo guia da primeira página deixa de lado, onde ela simplesmente não ajuda. O mercado global de VPN já está na casa das dezenas de bilhões de dólares em 2026 e segue crescendo a taxas de dois dígitos ao ano, impulsionado principalmente pelo trabalho remoto e pelo cansaço crescente com a privacidade.
Aqui vai a parte incômoda. Muita gente que paga por uma VPN todo mês não faz ideia do que está comprando. Então vou deixar claro logo no início: a VPN é uma camada dentro de uma pilha de privacidade. Apenas uma. Se você ignorar isso, o restante deste guia não vai conseguir salvá-lo das suas próprias suposições.
Resumo de IA
Contexto rápido. Uma VPN é um software que criptografa o seu tráfego de internet e o envia por um servidor remoto, trocando o seu IP real pelo do servidor. Existem basicamente dois tipos: serviços de VPN para consumidores, que você assina (NordVPN, Mullvad, ProtonVPN), e VPNs corporativas, que empresas mantêm para acesso remoto ou para conectar escritórios. Ambas dependem de criptografia AES-256 ou ChaCha20-Poly1305. Ambas continuam, na prática, impossíveis de quebrar em 2026.
Algumas coisas que todo usuário deve saber antes de começar:
- AES-256 – cifra simétrica padrão da indústria. ChaCha20-Poly1305 é a alternativa moderna.
- WireGuard – o protocolo atual mais rápido. Cerca de 4.000 linhas de código, contra aproximadamente 70.000 do OpenVPN.
- Um kill switch bloqueia todo o acesso à internet se o túnel da VPN cair. É um recurso indispensável.
- Política de no-logs significa que o provedor não guarda registros de conexão. Só tem valor quando uma parte externa a auditou de fato.
- Split tunneling direciona pela VPN apenas os aplicativos que você escolher. O restante continua na conexão aberta.
- Uma VPN não torna você anônimo: fingerprinting de navegador, cookies e contas logadas continuam identificando você de qualquer forma.
- VPNs self-hosted (WireGuard no seu próprio servidor) tiram a confiança no provedor da equação por completo.
O que é uma VPN?
Uma VPN é uma conexão criptografada entre o seu dispositivo e um servidor em que você confia. Cada pacote que sai do seu dispositivo é embrulhado em criptografia e enviado por um túnel que a rede local não consegue ler. Do outro lado, o servidor retira a criptografia, troca o seu IP pelo dele e envia o pacote para a internet pública. Qualquer pessoa fora do túnel (seu provedor, o roteador do café, quem estiver administrando a rede) vê... pouca coisa, na verdade. Não o seu destino. Não o seu tráfego. Não de onde ele veio.
A expressão “rede privada virtual” começou descrevendo enlaces corporativos privados construídos sobre infraestrutura pública. É território da RFC 2764. As VPNs para consumidores pegaram essa mesma ideia e a aplicaram a pessoas comuns na internet aberta. A parte “virtual”: não existe um cabo dedicado. A parte “privada”: quem faz o isolamento é a criptografia.
Pessoas confundem VPNs, proxies e Tor o tempo todo. Vale um mapa rápido das diferenças:
| Ferramenta | O que criptografa | Oculta o IP | Velocidade | Modelo de confiança |
|---|---|---|---|---|
| VPN | Todo o tráfego no nível do sistema, dentro de um túnel criptografado | Sim | Rápida (perda de 5–20%) | Confiar em um provedor |
| Proxy HTTP/SOCKS | Apenas o tráfego do aplicativo configurado; muitas vezes sem criptografia | Sim (por aplicativo) | Rápida | Confiar em um provedor |
| Tor | Três camadas de criptografia aninhadas, passando por relés de voluntários | Sim | Lenta (alta latência) | Distribuído; nenhuma parte única conhece origem e destino ao mesmo tempo |
| Somente HTTPS | O conteúdo da aplicação destinado a um site específico | Não | A mais rápida | Confiar no certificado TLS do site |
Um proxy SOCKS5 no navegador oculta apenas o que o navegador envia, e nada além disso. O sistema operacional continua se comunicando. Os aplicativos em segundo plano continuam se comunicando. O DNS continua vazando pelas beiradas. Uma VPN fica numa camada mais baixa da pilha e captura tudo. O Tor vai mais longe em anonimato, com três saltos criptografados, mas você paga por isso em velocidade, e paga caro. Quer fazer streaming pelo Tor? Nem tente.
Como uma VPN funciona?
Resposta rápida primeiro. Uma VPN faz uma negociação criptográfica com um servidor remoto, combina uma chave simétrica compartilhada, cria uma interface de rede virtual no seu dispositivo e então direciona cada pacote de saída por essa interface, dentro de um envelope criptografado. O servidor abre cada pacote e o encaminha. O destino com o qual você se conecta vê apenas o IP do servidor. Nunca o seu.
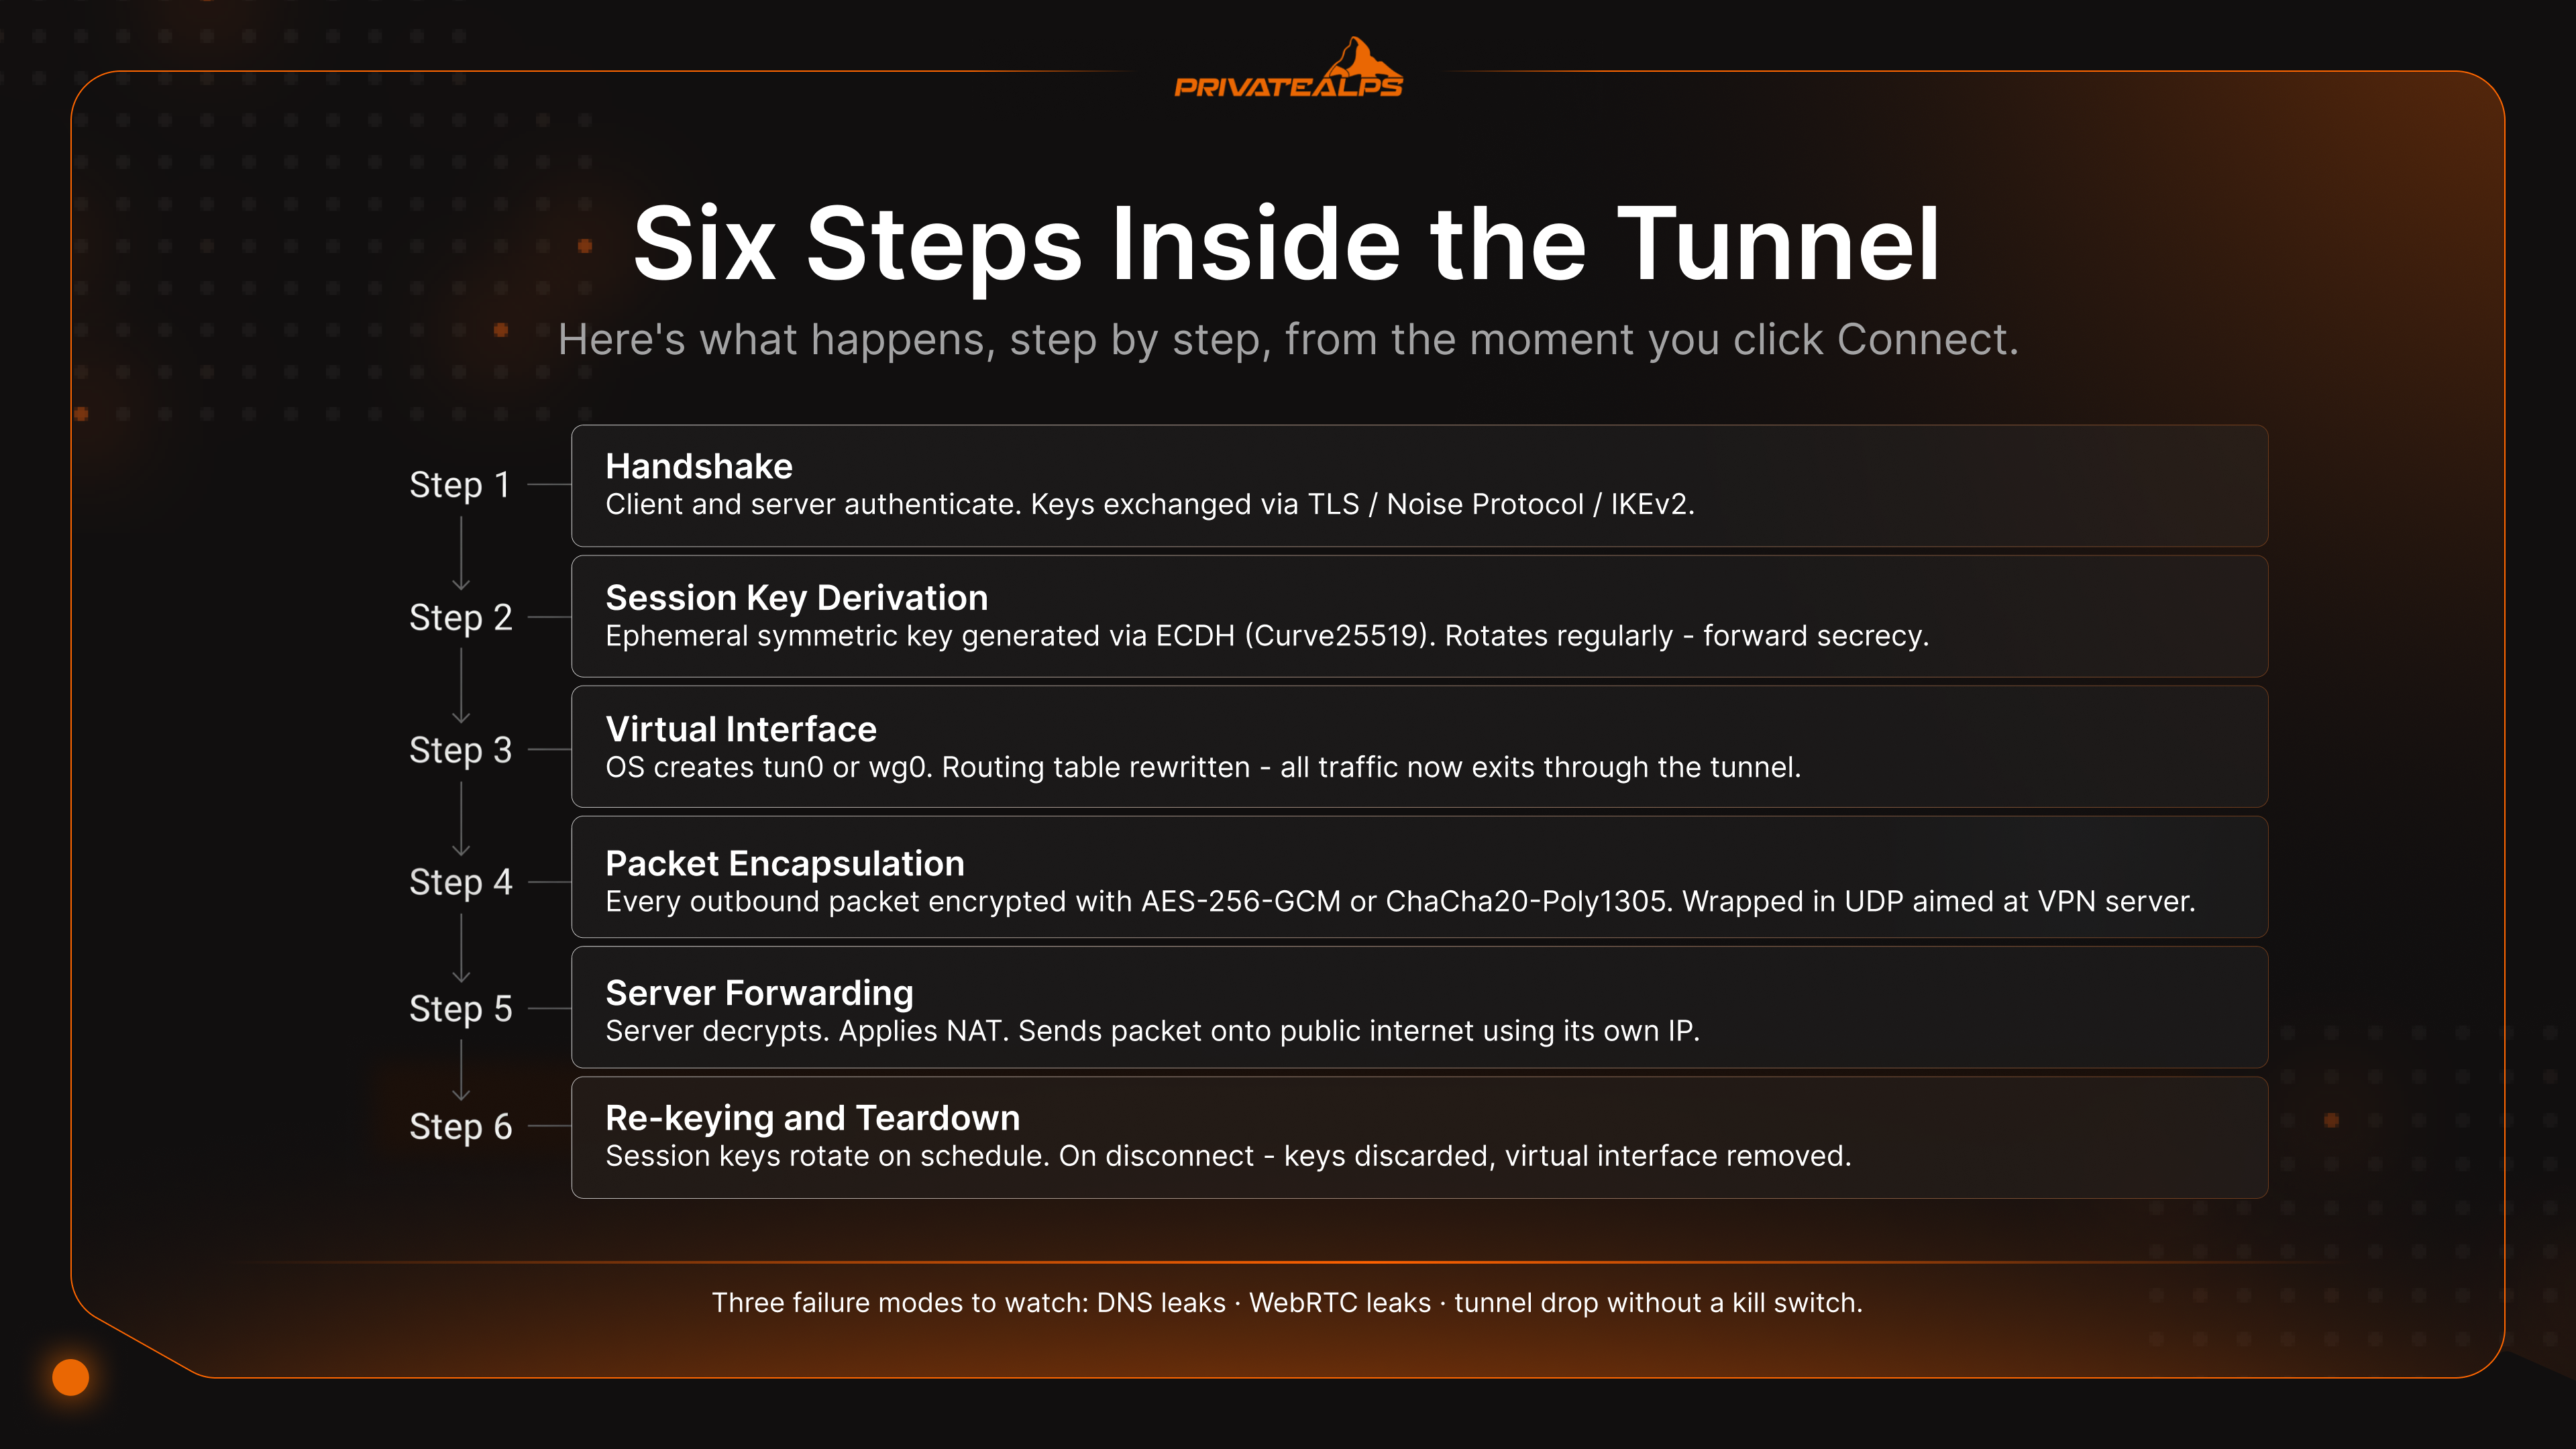
Veja o que acontece, passo a passo, a partir do momento em que você clica em Conectar:
- Handshake. Cliente e servidor se autenticam mutuamente e trocam chaves. O OpenVPN usa TLS para isso. O WireGuard usa o Noise Protocol Framework. O IKEv2 tem mecanismo próprio. Certificados ou chaves públicas fazem o trabalho pesado na identificação.
- Derivação da chave de sessão. Uma chave simétrica efêmera é gerada usando Elliptic Curve Diffie-Hellman, normalmente com Curve25519. Essa chave criptografa os seus dados reais e é trocada com regularidade, o que garante o sigilo de encaminhamento (forward secrecy).
- Interface virtual. O sistema operacional cria um adaptador de rede virtual (
tun0ouwg0no Linux, um adaptador TAP/TUN no Windows) e reescreve a tabela de roteamento para que o gateway padrão aponte para essa nova interface. - Encapsulamento de pacotes. Cada pacote IP de saída é criptografado com AES-256-GCM ou ChaCha20-Poly1305 e depois embrulhado em um pacote UDP destinado ao servidor VPN.
- Encaminhamento no servidor. O servidor descriptografa, aplica NAT e envia o pacote para a internet pública com o próprio IP. O tráfego de retorno percorre o caminho inverso.
- Renovação de chaves e encerramento. As chaves de sessão são trocadas em intervalos programados. Quando você desconecta, as chaves são descartadas e a interface virtual é desativada junto com elas.
Três falhas importam muito mais do que qualquer detalhe de protocolo. Vazamentos de DNS: suas consultas de domínio vão para o resolvedor do provedor, em vez de passar pelo túnel. É fácil verificar isso em dnsleaktest.com.
Vazamentos de WebRTC: seu navegador entrega o IP real a um par remoto mesmo com a VPN ativa em segundo plano. O kill switch é a sua rede de segurança para ambos os casos. Se o túnel cai, o firewall bloqueia todo o tráfego que não seja da VPN até que a conexão volte. Sem essa proteção, uma reconexão curta pode bastar para expor o seu IP real a todas as sessões ativas que você tiver abertas naquele momento.
O que é um protocolo de VPN?
Definição direta. Um protocolo de VPN é o conjunto de regras que define como o cliente e o servidor negociam chaves, criptografam os dados e organizam os pacotes. A escolha do protocolo influencia diretamente a velocidade, a segurança, a confiabilidade em celulares e as redes que a VPN consegue atravessar. Seis protocolos ainda circulam em 2026, mas apenas três deles deveriam ser usados em uma nova implantação.
| Protocolo | Lançamento | Criptografia | Velocidade | Compatibilidade | Melhor para |
|---|---|---|---|---|---|
| WireGuard | 2016 (no kernel: 2020) | ChaCha20-Poly1305 | A mais rápida (perda de vazão de ~10–15%) | Todos os principais sistemas | Escolha padrão para novas configurações |
| OpenVPN | 2001 | AES-256-GCM (configurável) | Moderada (~20–30% em UDP, ~50%+ em TCP) | Universal, incluindo roteadores e firewalls | Redes restritivas; máxima compatibilidade |
| IKEv2/IPsec | 2005 | AES-256 | Rápida | Nativo em iOS, macOS e Windows | Dispositivos móveis que alternam entre Wi-Fi e rede celular |
| L2TP/IPsec | 1999 | AES-256 (via IPsec) | Lenta (encapsulamento duplo) | Integrado à maioria dos sistemas | Apenas sistemas legados; evite em novas implantações |
| SSTP | 2008 | AES-256 sobre TLS | Moderada | Voltado para Windows | Ambientes corporativos com Windows |
| PPTP | 1996 | MPPE/RC4, quebrado | Rápido, mas inseguro | Legado | Não use em hipótese alguma |
O PPTP merece um alerta que a maioria das tabelas de protocolos, por algum motivo, deixa de fora. Ele foi criptograficamente quebrado já em 2012, quando pesquisadores demonstraram que a autenticação MS-CHAPv2 do PPTP pode ser reduzida a uma única chave DES, recuperável em menos de 24 horas com hardware comum. A própria Microsoft publicou naquele mesmo ano o Security Advisory 2743314, basicamente concordando com isso. Mesmo assim, alguns serviços ainda oferecem PPTP. Quem faz isso está entregando um túnel que um atacante pode descriptografar offline, no seu próprio ritmo. Trate-o como o WEP em redes sem fio: uma curiosidade histórica, nunca uma opção de implantação.
Para todos os outros, a lógica não é difícil. WireGuard por padrão. Sua base de código, descrita em um whitepaper, tem cerca de 4.000 linhas, pequena o suficiente para que um único engenheiro audite tudo do início ao fim. A criptografia foi verificada formalmente. OpenVPN quando o tráfego UDP do WireGuard é bloqueado: firewalls corporativos restritivos, redes de hotéis, países com censura intensa. O OpenVPN pode rodar sobre TCP na porta 443 e parecer HTTPS comum para qualquer sistema que inspecione o tráfego. IKEv2/IPsec para celulares. Sua reconexão rápida após uma mudança de rede supera a de qualquer outro protocolo quando você alterna entre Wi-Fi e rede celular dez vezes por hora.
Para que serve uma VPN?
São oito usos específicos, basicamente. Eles se dividem em dois grupos: proteção em redes hostis e contorno de controles no nível da rede. Cada um tem um “o que resolve” bem claro e um “o que não resolve” igualmente claro. Essa segunda coluna falta em quase todos os guias da primeira página dos resultados de busca.
| Caso de uso | Tipo de usuário | O que a VPN resolve | O que a VPN não resolve |
|---|---|---|---|
| Proteção em Wi-Fi público | Viajantes, trabalhadores remotos | Ataques man-in-the-middle em Wi-Fi de hotéis e cafés | Dispositivo comprometido, extensão maliciosa do navegador |
| Trabalho remoto | Funcionários | Acesso criptografado à intranet corporativa e a aplicativos internos | Phishing, senhas fracas, credenciais vazadas |
| Contorno de bloqueio geográfico | Streamers | Catálogos restritos por região da Netflix, Disney+ e BBC iPlayer | Provedores de streaming bloqueiam ativamente IPs de datacenters conhecidos; nem todos os servidores funcionam |
| Rastreamento pelo provedor de internet (ISP) | Usuários preocupados com privacidade | Visibilidade do ISP sobre os domínios acessados e as consultas DNS | Google, Meta e outras contas logadas continuam rastreando você |
| Contorno de censura | Usuários em regiões com restrições | Inspeção profunda de pacotes (DPI) e bloqueios básicos | DPI agressiva pode detectar assinaturas de VPN; é preciso ofuscação |
| P2P / torrent | Quem compartilha arquivos | Expõe o IP do peer para o swarm | Responsabilidade legal se o conteúdo for protegido por direitos autorais; identificação no nível da conta |
| Trabalho de desenvolvedor / sysadmin | Engenheiros | Criptografa o tráfego SSH e administrativo em redes não confiáveis | Configuração incorreta do servidor, roubo de credenciais |
| Conectividade site a site | Empresas | Conecta dois escritórios via IPsec sem linhas dedicadas | Confiabilidade da WAN, segurança na camada de aplicação |
A linha de bloqueio geográfico merece uma nota que a maioria dos artigos ignora. As plataformas de streaming usam sistemas de detecção que sinalizam faixas de IP de datacenters de VPN conhecidas. Se você cair em uma dessas faixas, aparece aquele temido pop-up “VPN detectada” que todos já vimos pelo menos uma vez.
As VPNs premium de consumo reagem mantendo pools menores de servidores otimizados para streaming e trocando-os constantemente. É um gato e rato, basicamente, uma corrida armamentista que nunca se resolve de fato. Por isso alguns servidores funcionam para a Netflix dos EUA e outros não, mesmo com o mesmo provedor no mesmo dia.
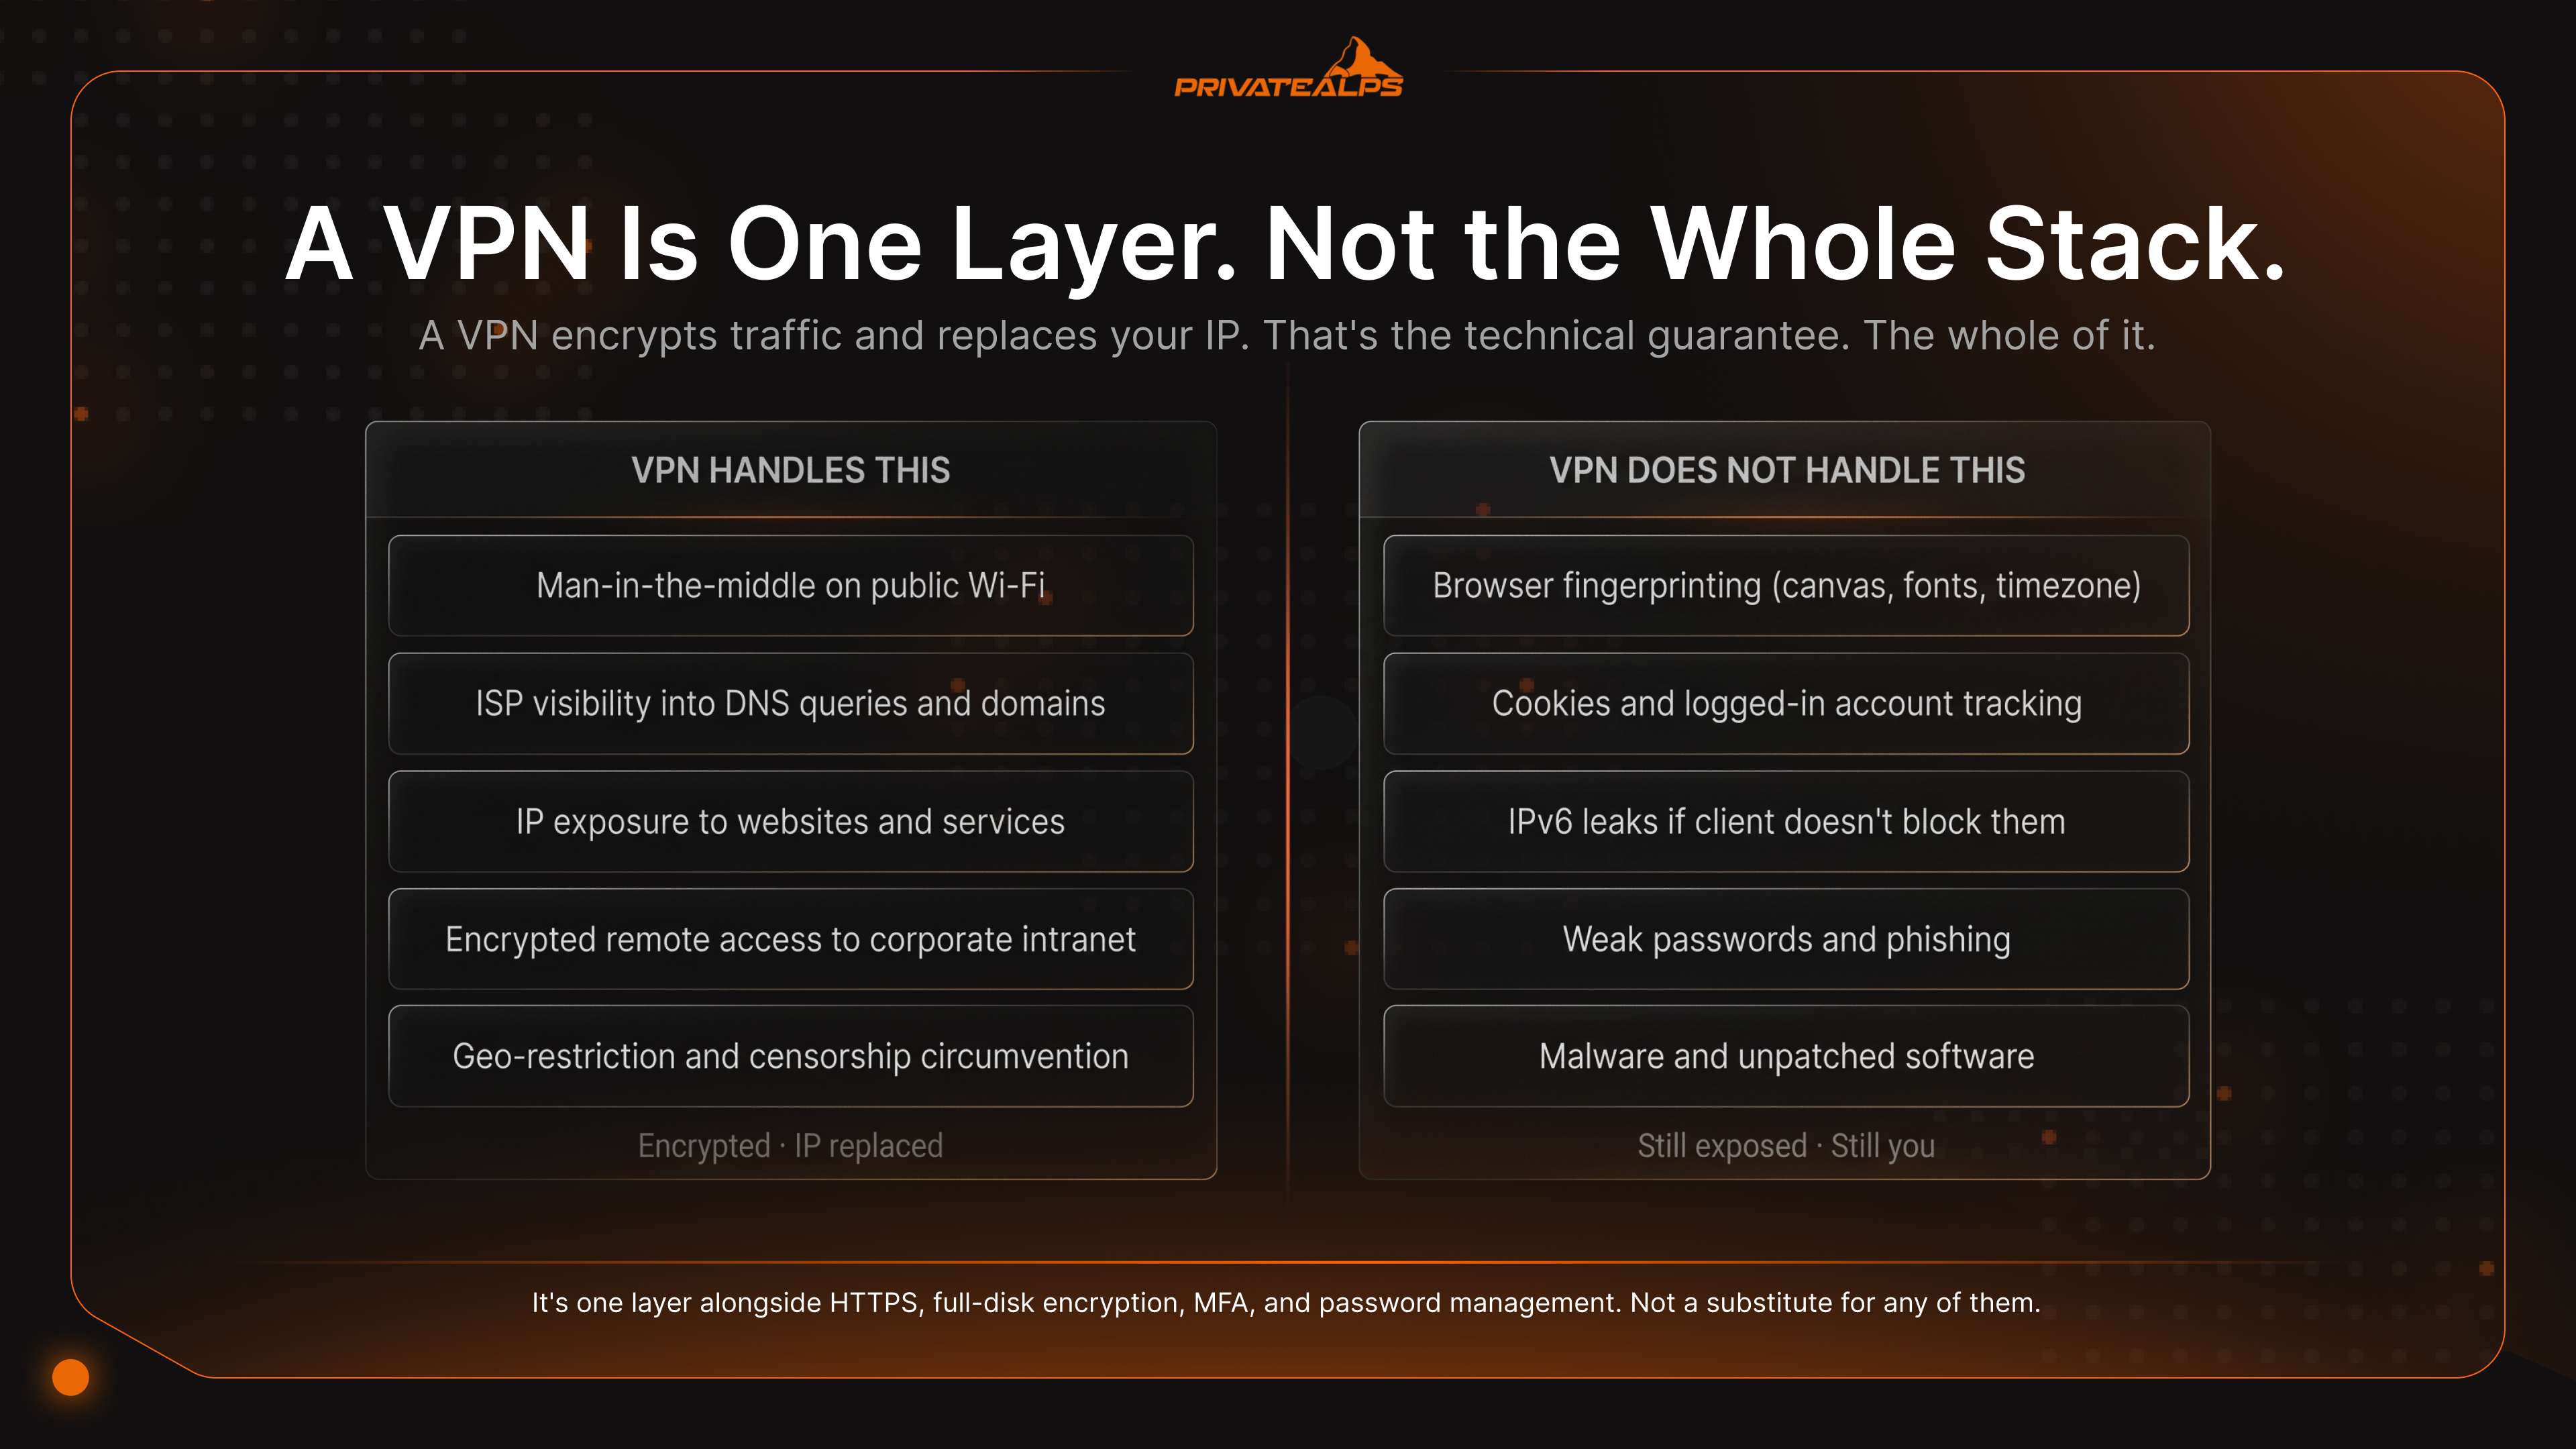
O ponto central: uma VPN criptografa o tráfego e altera o seu IP aparente. Só isso, na prática. Ela não corrige seu software. Não gerencia suas senhas. Não esconde a impressão digital do seu navegador. É uma camada ao lado de HTTPS, criptografia de disco completo, MFA, gerenciador de senhas e manutenção de atualizações. Achar que a VPN é a solução completa? Esse é o erro de privacidade mais comum que existe e também o mais caro quando finalmente cobra a conta.
O que é um serviço VPN e o que é VPN as a Service?
Quatro modelos operacionais são chamados de “VPN”, e as diferenças importam na hora de escolher. Serviços de consumo e gateways corporativos são vendidos para compradores completamente diferentes. VPN as a Service (VPNaaS) é o modelo entregue na nuvem, usado por empresas. Self-hosted é o que usuários técnicos montam quando querem tirar a confiança no provedor da equação de vez.
| Modelo | Quem gerencia a infraestrutura | Controle de logs | Melhor para |
|---|---|---|---|
| VPN de consumo | Provedor (Mullvad, ProtonVPN, NordVPN) | Você confia na política de não registro de logs do provedor | Pessoas físicas, viajantes, privacidade casual |
| VPN de acesso remoto corporativo | Seu departamento de TI (Cisco AnyConnect, Palo Alto GlobalProtect) | Sua organização controla todos os logs | Funcionários que acessam aplicativos internos |
| VPNaaS (entregue na nuvem) | Fornecedor de nuvem (AWS Client VPN, Cloudflare WARP / Zero Trust) | O fornecedor controla, configurável por tenant | Empresas que querem implantação por API |
| VPN auto-hospedada | Você, no seu próprio VPS ou servidor dedicado | Você controla os logs por completo | Máxima privacidade, usuários técnicos |
Um serviço de VPN de consumo vende banda em servidores compartilhados que o provedor opera. A promessa de privacidade depende totalmente da alegação de não registro de logs. E essa alegação só tem valor quando uma parte externa a auditou de fato. A empresa de segurança com sede em Berlim Cure53 publica os relatórios de pentest que produz. A infraestrutura da Mullvad já foi auditada ali várias vezes, e a KPMG auditou de forma independente a arquitetura TrustedServer da ExpressVPN. Uma alegação de não registro de logs sem auditoria? Isso é texto de marketing, não engenharia.
Uma VPN de acesso remoto corporativo é o que a equipe de TI da sua empresa opera. Você instala o cliente (Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server, o que preferir), faz a autenticação e entra na intranet da empresa. A organização mantém logs porque precisa. A resposta a incidentes depende deles.
VPNaaS é a mesma ideia, só que entregue como serviço na nuvem. AWS Client VPN. Cloudflare WARP. Zscaler Private Access. Esses serviços permitem que uma empresa crie infraestrutura de VPN por meio de APIs, sem se preocupar com hardware de gateway. O comprador é o departamento de TI. O usuário final quase nunca percebe a diferença.
Uma VPN auto-hospedada roda WireGuard ou OpenVPN em um servidor que você aluga ou possui. Você guarda as chaves. Você escreve a configuração. Você decide o que, se alguma coisa, é registrado em log. É o único modelo em que a confiança no provedor não faz parte do modelo de ameaças. Você é o provedor.
Como usar VPN
A forma mais rápida de começar a usar uma VPN é a mais simples: instale um aplicativo de consumo, faça login e clique em conectar. Para a maioria das pessoas, essa é a história inteira. Três caminhos de implantação cobrem praticamente todos os casos de uso, além de um quarto caminho que protege todos os dispositivos da sua rede ao mesmo tempo. Veja como usar uma VPN em cada um deles sem estragar tudo.
Caminho 1 – VPN de consumo no desktop
- Escolha um provedor que tenha uma auditoria independente de não registro de logs e um relatório de transparência publicado.
- Baixe o aplicativo oficial apenas no site do provedor, nunca em espelhos de download de terceiros.
- Antes da primeira conexão, faça login e abra as configurações do aplicativo.
- Ative o kill switch (às vezes chamado de “network lock” ou “proteção de internet”).
- Defina o protocolo como WireGuard, a menos que sua rede o bloqueie. Se bloquear, mude para OpenVPN sobre TCP/443.
- Clique em conectar. Depois, verifique seu novo IP em
ipleak.nete confirme que não há vazamento de DNS.
Caminho 2 – Aplicativo móvel (iOS / Android)
- Instale o aplicativo oficial na App Store ou no Google Play e confirme se o nome do desenvolvedor corresponde ao site do provedor.
- Quando solicitado, conceda a permissão de configuração de VPN. É ela que permite ao aplicativo criar um túnel para todo o sistema.
- Nas configurações, ative a conexão automática em Wi-Fi não confiável. Celulares trocam de rede o tempo todo, e isso evita que você fique sem proteção em algum hotspot de cafeteria.
- Verifique se o kill switch está ativado. No Android ele se chama “Always-on VPN”, e no iOS, “Connect on Demand”.
Caminho 3 – WireGuard auto-hospedado em um VPS
- Gere um par de chaves do servidor com
wg genkey | tee privatekey | wg pubkey > publickey. - Monte o arquivo
/etc/wireguard/wg0.confcom a chave privada do servidor, a porta de escuta (padrão51820) e um bloco[Peer]para cada cliente, contendo a chave pública de cada cliente e o IP de VPN atribuído a ele. - Ative o encaminhamento de IPv4 (
sysctl net.ipv4.ip_forward=1) e depois adicione uma regra NAT noiptablespara que o tráfego dos clientes saia mascarado pela interface pública do servidor. - Suba o túnel com
wg-quick up wg0e ative-o na inicialização pelosystemd. - Gere uma configuração para o cliente (o aplicativo móvel do WireGuard consegue lê-la como QR code), conecte-se e verifique com
wg show.
Caminho 4 – VPN no nível do roteador
Colocar a VPN no roteador protege todos os dispositivos da rede sem precisar de clientes em cada um. É útil para smart TVs e dispositivos IoT que não têm suporte nativo a VPN. A configuração típica usa firmware DD-WRT ou OpenWRT com um cliente OpenVPN ou WireGuard. O porém: a vazão fica limitada pela CPU do roteador. A maioria dos roteadores domésticos sustenta apenas de 50 a 150 Mbps com OpenVPN, mesmo em uma linha gigabit. Roteadores baratos, então, são especialmente limitados.
Verificando a conexão: qualquer que seja o caminho, há três coisas para checar logo após conectar. O IP público em whatismyipaddress.com. Vazamentos de DNS em dnsleaktest.com. Vazamentos de WebRTC em browserleaks.com/webrtc. Qualquer um deles que revele seu provedor residencial significa que o túnel está mal configurado em algum ponto. Uma VPN auto-hospedada em um VPS suíço também oferece uma camada jurisdicional extra: pela revisão da Lei Federal Suíça de Proteção de Dados (revDSG), não existe uma obrigação geral de retenção de dados que force você a registrar o tráfego dos seus próprios clientes.
Limitações da VPN: o que uma VPN não consegue fazer
Uma VPN criptografa o tráfego e substitui um IP. Essa é a garantia técnica, e é só isso. Praticamente todos os outros benefícios de privacidade atribuídos às VPNs ou dependem do que o provedor decide fazer, ou simplesmente não são reais. Esta é a seção que a maioria das páginas de marketing de VPN deixa de lado. E é a que os usuários mais precisam.
Uma VPN não é anonimato. Seu provedor enxerga o que o seu ISP costumava enxergar. Ele registra isso ou é obrigado a mantê-lo, e a proteção desaparece na hora. O fingerprinting do navegador ainda identifica você. Canvas, WebGL, fontes instaladas, resolução de tela e fuso horário se combinam em uma impressão digital que sobrevive a qualquer mudança de IP. Cookies e contas logadas ignoram totalmente a VPN. Depois que você entra no Google ou no Facebook, o IP deixa de importar. Sua conta passa a ser o identificador. Vazamentos de IPv6 contornam o túnel. Se o cliente não bloquear o tráfego IPv6 e a sua rede for compatível, o endereço IPv6 original pode vazar por fora da VPN. Vazamentos de WebRTC expõem IPs locais. Os navegadores podem ser induzidos a revelar o IP real por meio de requisições STUN. Desative o WebRTC ou use uma extensão que o bloqueie. A redução de velocidade é real e inevitável. Benchmarks independentes mostram consistentemente perdas de vazão de cerca de 15–20% no WireGuard, 20–25% no OpenVPN sobre UDP e mais de 50% no OpenVPN sobre TCP, dependendo da rota e da carga do servidor. Espere isso de qualquer provedor. A jurisdição faz parte do modelo de ameaças.* Provedores em países das alianças Five Eyes ou Fourteen Eyes podem receber ordens legais e determinações de sigilo. Suíça e Islândia estão fora dessas alianças.
Somando tudo: uma VPN é um componente, não uma solução completa de privacidade. Quem leva a privacidade a sério combina a VPN com um navegador reforçado (desativando o WebRTC e bloqueando cookies de terceiros), uma identidade separada para atividades sensíveis e alguma disciplina sobre em quais contas faz login através do túnel. A VPN cuida da camada de rede. O resto depende de você.
VPN em redes: contexto corporativo e empresarial
Em ambientes corporativos, a VPN é um padrão de arquitetura de rede. Não é um aplicativo de privacidade. A VPN corporativa existe para estender a rede interna confiável até os dispositivos de usuários remotos e para interligar escritórios que não ficam no mesmo prédio. Dois modelos predominam:
| Aspecto | VPN de acesso remoto | VPN site-to-site |
|---|---|---|
| Quem se conecta | Usuários individuais, a partir de notebooks e celulares | Duas redes (escritórios) conectadas de forma permanente |
| Protocolos típicos | OpenVPN, IKEv2/IPsec, SSL VPN | IPsec, GRE sobre IPsec, MPLS Layer 3 VPN |
| Gerenciamento | Contas por usuário, MFA, certificados | Túnel sempre ativo entre roteadores e firewalls |
| Escala | Centenas a milhares de usuários simultâneos | Poucos túneis, alta largura de banda agregada |
| Exemplos | Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server | Cisco ASA para ASA, Fortinet FortiGate, Juniper SRX |
Uma terceira variante, a SSL VPN ou VPN sem cliente, funciona inteiramente dentro do navegador. O usuário se autentica em um portal e acessa aplicações web internas sem instalar nada. Cisco AnyConnect Secure Mobility Client e Pulse Secure (hoje Ivanti) são os padrões corporativos históricos nessa categoria.
Para WANs de grande porte, a MPLS Layer 3 VPN mantém o tráfego dos clientes separado em um backbone compartilhado de provedores de serviço. É assim que as operadoras entregam conectividade privada em escala. É um tipo de solução bem diferente das VPNs baseadas em criptografia, com as quais o usuário final interage no dia a dia.
Qual é a grande mudança de arquitetura em 2026? A migração da VPN tradicional para o Zero Trust Network Access (ZTNA). A VPN tradicional dá a um usuário autenticado acesso amplo a segmentos da rede. O ZTNA avalia cada requisição individualmente, considerando identidade, estado do dispositivo e contexto, e concede acesso apenas a aplicações específicas, e não à sub-rede inteira. O Gartner tem apontado essa abordagem como uma direção estratégica para a arquitetura de segurança corporativa. A maioria dos grandes fornecedores (Cloudflare, Zscaler, Palo Alto Prisma) agora vende ZTNA junto com seus antigos gateways VPN ou no lugar deles.
Como escolher uma VPN: critérios principais
Sete critérios separam os provedores confiáveis das fachadas de marketing. O mais importante quase nunca aparece nos sites de comparação: a prova sob pressão jurídica. Qualquer um pode afirmar que não mantém registros (no-logs). A pergunta real é o que aconteceu quando as autoridades de fato bateram à porta.
| Critério | Por que importa | Sinal de alerta |
|---|---|---|
| Auditoria independente de no-logs | Comprova que a política corresponde à implementação | “Sem registros” apenas declarado, sem auditoria externa |
| Jurisdição fora das Five/Fourteen Eyes | Reduz a exposição a exigências de compartilhamento de inteligência | Sede do provedor nos EUA, no Reino Unido ou na Austrália, sem uma estrutura jurídica sólida |
| Suporte a WireGuard | Mais rápido, mais moderno e com superfície de ataque menor | Provedor oferece apenas OpenVPN ou um protocolo proprietário |
| Kill switch | Evita vazamentos de IP durante a reconexão | Aplicativo sem kill switch ou que falha aberto |
| Proteção contra vazamento de DNS | Direciona todas as consultas DNS pelo túnel | Vazamentos verificáveis em dnsleaktest.com |
| Cliente de código aberto | Código auditável pela comunidade, sem telemetria oculta | Binário de código fechado com política de privacidade vaga |
| Comprovado sob pressão jurídica | Intimações reais testaram a alegação de no-logs | Nenhum evento jurídico documentado publicamente |
Dois casos definem o padrão de prova aqui. Em 2016, a Private Internet Access recebeu uma intimação do FBI pedindo dados de usuários ligados a ameaças de bomba. A resposta da empresa: não existiam registros. A própria denúncia criminal confirma que o único dado que a PIA conseguiu fornecer foi a localização geográfica aproximada do cluster de IPs. Depois veio abril de 2023. O Departamento Nacional de Operações da Suécia cumpriu um mandado de busca no escritório da Mullvad em Gotemburgo com a intenção de apreender dados de clientes.
A polícia saiu de mãos vazias. Os dados simplesmente não existiam. Dois casos, o mesmo resultado. Esse é o padrão que qualquer comparação séria de VPNs deve pesar acima de qualquer lista de funcionalidades.
Para quem quer eliminar por completo a necessidade de confiar em um provedor, uma VPN hospedada por conta própria, em um servidor dedicado e em uma jurisdição que respeite a privacidade, é a alternativa de confiança zero. Você se torna o provedor. Você escreve a política. Não existe terceiro que possa ser obrigado a entregar o que coletou, porque não há terceiro para obrigar.
Resumo
Uma VPN é um túnel criptografado que troca seu IP e protege o tráfego contra provedores de internet e redes não confiáveis. A escolha do protocolo (WireGuard pela velocidade, OpenVPN pela compatibilidade, IKEv2 para celulares) define o teto de desempenho e segurança. Uma VPN é uma camada em uma estratégia de privacidade, e não anonimato total. Cookies, impressões digitais e contas logadas continuam identificando você, independentemente de como seu IP apareça. Para quem quer o controle mais forte sobre registros e jurisdição, uma VPN hospedada por conta própria em um servidor dedicado é a opção de maior confiança disponível.
Tenha um servidor dedicado na Suíça para sua VPN própria
Quer rodar uma VPN hospedada por conta própria, com acesso root completo, sem as restrições da hospedagem compartilhada e em uma jurisdição que dê uma base jurídica real à sua garantia de privacidade? A PrivateAlps oferece servidores dedicados com sede na Suíça, feitos exatamente para isso. O arcabouço revDSG da Suíça proíbe a retenção passiva de dados em massa. A divulgação direcionada, prevista na lei de vigilância BÜPF, só é possível com uma ordem judicial, um limite legal bem mais restrito do que as diretivas de retenção de dados da maioria dos países da UE e dos EUA. Com a hospedagem de VPN em um servidor dedicado suíço, você tem as chaves, controla os registros e decide o que, se é que algo, será retido.
Perguntas frequentes
O que é uma VPN?
Uma VPN é um túnel criptografado entre seu dispositivo e um servidor remoto. Ela mascara seu IP e protege seu tráfego contra quem estiver observando a rede local. Sem uma VPN em uma rede não confiável, o operador pode ler todos os pacotes não criptografados e ver o destino de cada conexão que você faz. Com a VPN ativa, só o túnel criptografado até o servidor fica visível para quem está de fora.
Como uma VPN funciona?
Resumindo: a VPN faz um handshake autenticado com um servidor, deriva uma chave de criptografia simétrica compartilhada e roteia cada pacote de saída por um túnel criptografado até esse servidor. O servidor encaminha seu tráfego usando o próprio IP. As consultas DNS também passam pelo túnel, então o provedor de internet não consegue ver quais domínios você acessa. O que você acessa só enxerga o servidor da VPN. Não enxerga você.
O que é um protocolo de VPN?
Um protocolo de VPN é o conjunto de regras que governa a troca de chaves, a criptografia e a transmissão de dados entre cliente e servidor. Três valem a pena em 2026. WireGuard: o mais rápido, com a base de código menor e criptografia moderna. OpenVPN: o mais compatível, roda na porta TCP/443 para contornar firewalls restritivos. IKEv2/IPsec: ideal para celulares, porque reconecta instantaneamente quando você troca de rede. PPTP e L2TP/IPsec estão obsoletos.
Para que serve uma VPN?
Principalmente para três coisas. Criptografar o tráfego para que os operadores da rede local não consigam lê-lo. Substituir seu IP pelo do servidor. Proteger conexões em redes não confiáveis, como o Wi-Fi público. Ela não anonimiza você diante de serviços em que você está logado. Também não atualiza seus programas por você. Além disso, não bloqueia rastreadores. Trate a VPN como a camada de criptografia de rede dentro de uma estratégia de privacidade mais ampla.
A VPN torna você anônimo?
Não. Uma VPN esconde seu IP dos sites e sua atividade da rede local, mas anonimato é outra questão. A impressão digital do navegador (canvas, fontes, fuso horário), os cookies de rastreamento e qualquer conta em que você entre continuam identificando você de forma única. Anonimato real exige Tor somado a uma separação operacional rigorosa: identidades diferentes, navegadores diferentes e nenhuma conta logada que possa ligar as sessões entre si.
O que é um servidor VPN?
Um servidor VPN é a máquina remota que encerra o túnel criptografado vindo do seu dispositivo, descriptografa seu tráfego e o encaminha para a internet pública usando o próprio IP. O tráfego de retorno volta pelo mesmo túnel. O IP do servidor é o que os sites veem. A localização dele determina a sua geografia aparente.
O que é um cliente de VPN?
Um cliente de VPN é o programa no seu dispositivo que cria e gerencia o túnel: faz o handshake, cria a interface de rede virtual, aplica o kill switch e direciona o DNS pelo túnel. Exemplos: o aplicativo oficial do WireGuard, o OpenVPN Connect e os clientes da Mullvad e da ProtonVPN. Clientes de código aberto podem ser auditados. Os de código fechado, não.
A VPN é legal?
As VPNs são legais na maioria dos países, como EUA, Reino Unido, UE, Canadá, Austrália e Suíça. Elas são restritas ou proibidas na China, Rússia, Irã, Bielorrússia, Turcomenistão e Coreia do Norte, onde os governos ou exigem provedores licenciados ou bloqueiam o tráfego de VPN diretamente. Usar uma VPN não torna legal uma atividade que já é ilegal. Violação de direitos autorais e fraude informática continuam sendo crimes, com ou sem túnel.
O que é uma VPN no-logs?
Uma VPN no-logs é um provedor que não retém registros de horário de conexão, IPs de origem, consultas DNS ou histórico de navegação. A alegação só tem valor quando verificada por uma auditoria independente (Cure53, KPMG, PwC). Autodeclarações? Não passam de marketing. Jurisdições fora das Five/Fourteen Eyes, como Suíça, Islândia e Panamá, impõem barreiras legais mais fortes contra exigências de divulgação do que os provedores dos EUA, do Reino Unido ou da UE.
