



O que é zero trust em redes? Arquitetura, princípios e casos de uso reais?
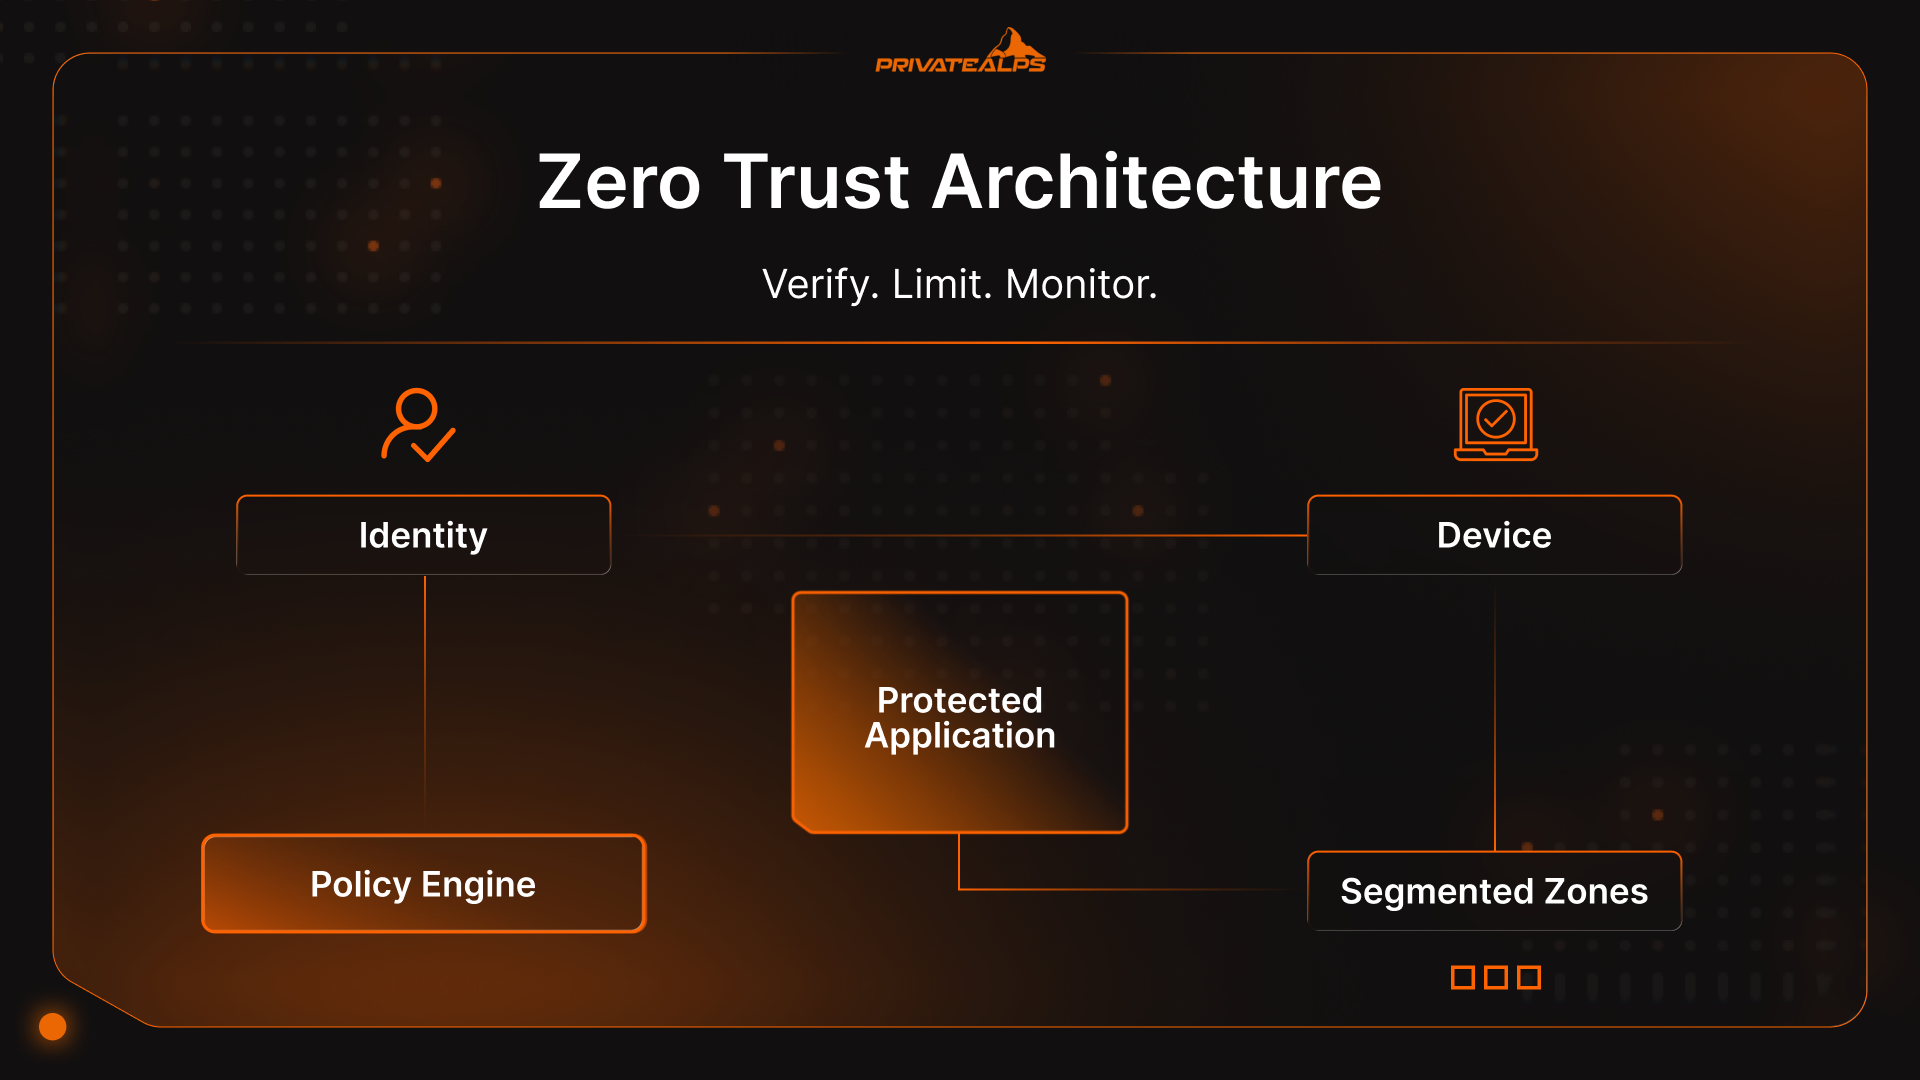
O que é zero trust security?
Trata-se de uma arquitetura de segurança que parte de uma premissa direta: nada é confiável por padrão. Nem usuários, nem dispositivos, nem aplicações. Fazer login não liga um interruptor de confiança. O acesso continua sendo verificado enquanto a sessão existir.
Zero trust não é uma ferramenta que você instala nem um selo que um fornecedor vende. É uma forma de projetar sistemas para que a confiança seja checada toda vez que importa, e não concedida uma única vez e esquecida.
Se você já viu como as violações de segurança acontecem na prática, essa ideia parece óbvia. Os atacantes não derrubam mais firewalls. Eles fazem login. Os dados de violações de 2025 da Verizon mostram que a maioria dos incidentes graves em aplicações web ainda começa com credenciais roubadas. Quando isso acontece, as redes tradicionais são generosas. Elas presumem que a confiança se mantém, que a identidade não muda e que os dispositivos continuam limpos.
Essas premissas são justamente onde tudo começa a falhar.
Então, quando alguém pergunta: “O que significa zero trust”, e por que isso importa agora? A resposta honesta é incômoda: o conceito de zero trust existe porque os sistemas tradicionais confiam demais, por tempo demais. Zero trust significa que a confiança expira. A identidade é verificada de novo. Os dispositivos são questionados. O acesso fica mais restrito, e não mais amplo, quanto mais tempo a sessão dura.
Este artigo explica o que é o networking zero trust, como uma abordagem de zero trust cyber security funciona na prática e por que tudo isso importa.
Por que o modelo zero trust surgiu: o colapso da segurança de perímetro
O zero trust não apareceu porque as equipes de segurança queriam um novo framework para debater. Ele apareceu porque o perímetro deixou de corresponder à forma como os sistemas são construídos e usados. A ideia antiga de que era possível traçar uma linha ao redor da “rede” e confiar no que estava dentro logo se mostrou falha, e continuou falhando até se tornar impossível de defender com seriedade.
O que mudou não foi uma única tecnologia. Foi o acúmulo de pequenas mudanças práticas que eliminaram qualquer vantagem real a ser defendida. A segurança zero trust é uma resposta a essa realidade, e não um modismo passageiro.
O que mudou na arquitetura de rede
As redes deixaram de ser lugares e passaram a ser caminhos.
As aplicações migraram para plataformas SaaS que a empresa não possui. As cargas de trabalho se espalharam por várias nuvens. Ferramentas internas passaram a se comunicar diretamente com APIs externas. Os funcionários trouxeram dispositivos pessoais. Os prestadores de serviço entravam e saíam. Os ambientes híbridos tornaram-se normais, e não uma fase de transição.
Nesse cenário, a premissa de um perímetro defensável desmorona. Não existe um “dentro” único. A identidade se torna o único sinal consistente que acompanha usuários, dispositivos e cargas de trabalho entre ambientes. O modelo zero trust se encaixa em sistemas distribuídos por concepção, e não em sistemas improvisados atrás de um firewall.
Fatores do cenário de ameaças
Os atacantes se adaptaram a isso mais rápido do que a maioria das defesas.
O roubo de credenciais virou a principal porta de entrada porque funciona. O DBIR 2025 da Verizon mostra que a maioria das violações graves em aplicações web ainda começa com credenciais roubadas. Uma vez que o atacante se autentica com sucesso, as defesas de borda saem de cena. A autenticação é aprovada, a confiança é concedida e nada reinspeciona de forma significativa o que acontece em seguida.
O risco interno, seja malicioso ou acidental, segue o mesmo padrão. A autenticação responde “quem fez login”, e não “o que essa pessoa deveria poder fazer agora”. A movimentação lateral prospera em redes que tratam o acesso como uma decisão única.
Princípios fundamentais da arquitetura zero trust
Os princípios de segurança zero trust não são valores nem slogans. São regras que os sistemas precisam seguir para que a segurança zero trust se sustente sob pressão.
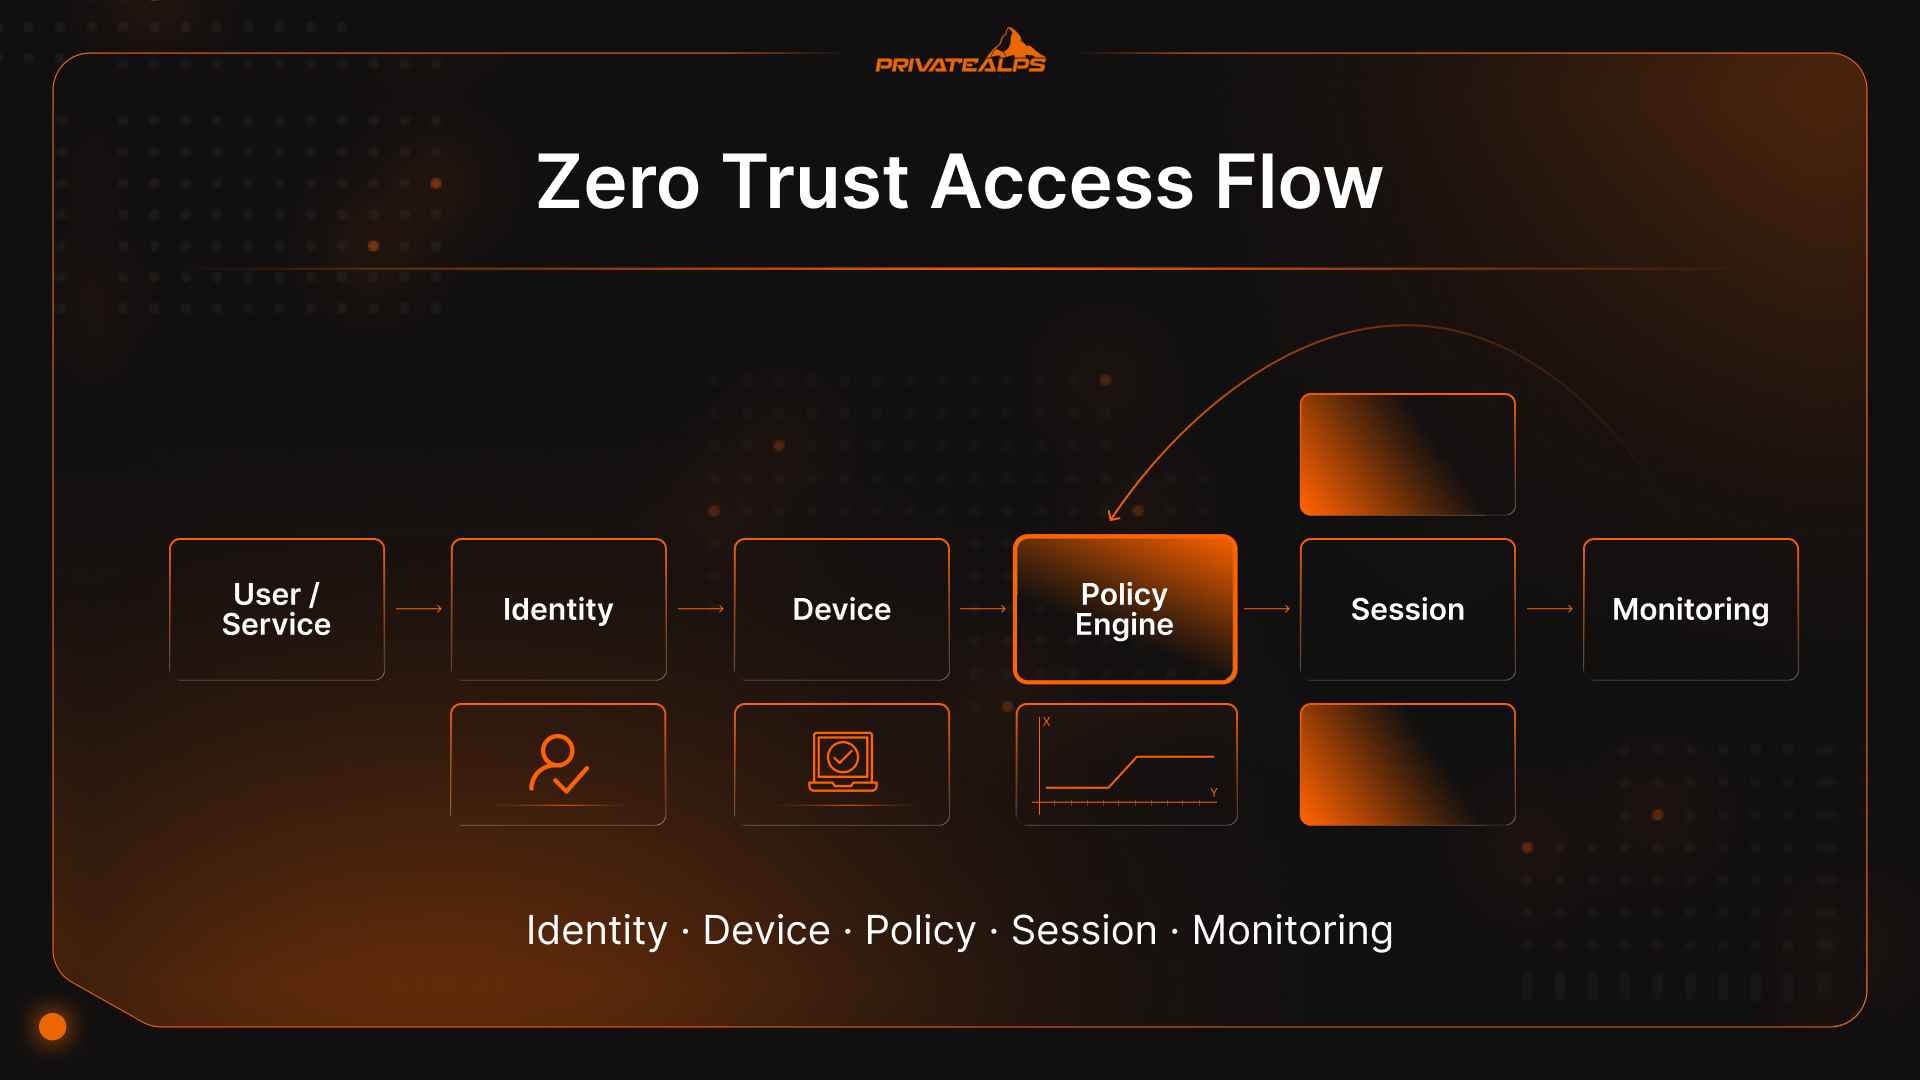
- Verificar explicitamente: Cada solicitação de acesso precisa ser avaliada com sinais reais: identidade, estado do dispositivo, localização, comportamento e a sensibilidade do que está sendo acessado. Se as informações mudarem, a resposta também pode mudar. Essa é a base da segurança zero trust na prática.
- Acesso com privilégio mínimo: O acesso deve ser restrito, específico e temporário. Pessoas e serviços recebem o que precisam para executar o trabalho, e depois esse acesso é removido. Quanto mais tempo o acesso permanece, mais problemas ele causa.
- Presumir violação: Os sistemas devem agir como se alguém já estivesse dentro de algum ponto. Essa mentalidade força limites para o alcance de possíveis danos, reduz a movimentação lateral e revela comportamentos anormais mais cedo. O modelo zero trust funciona porque espera falhas, em vez de tratá-las como exceção.
- Microssegmentação: As redes são divididas em zonas pequenas e isoladas, em torno de aplicações e cargas de trabalho, e não em espaços internos planos. Mesmo usuários autenticados não têm livre circulação. Quando algo quebra, o estrago fica pequeno.
- Validação contínua: A confiança se deteriora. Dispositivos saem de conformidade. O comportamento muda no meio da sessão. Os sistemas zero trust continuam verificando e podem revogar ou reforçar o acesso quando o risco aumenta. A aprovação única é exatamente o que os atacantes mais contam.
- Decisões sensíveis ao contexto: As decisões de acesso devem refletir o que está acontecendo agora: hora do dia, comportamento incomum, mudanças de localização, sensibilidade dos dados. É assim que o networking zero trust se mantém utilizável sem ser ingênuo.
- Criptografia de ponta a ponta: Os dados devem ser protegidos em trânsito, independentemente do caminho que percorram. Conexões criptografadas reduzem a dependência de “redes confiáveis” e obrigam a verificação nos endpoints, em vez de camadas intermediárias invisíveis.
Componentes principais de uma rede zero trust
O modelo de segurança zero-trust só se sustenta se a arquitetura conseguir aplicar as decisões em todos os pontos onde a confiança costuma se infiltrar. Isso exige blocos de construção específicos, cada um cumprindo uma função que as redes mais antigas ignoravam ou escondiam atrás de premissas. Não se trata de comprar ferramentas. Trata-se de ter as funções certas no lugar, quer você as nomeie explicitamente ou não.
Componentes centrais de uma rede zero trust
| Componente | O que faz | O que substitui ou corrige |
|---|---|---|
| Gerenciamento de identidade e acesso (IAM) | Verifica quem ou o que está solicitando acesso e o que pode fazer | Confiança baseada na rede e credenciais compartilhadas |
| Confiança no dispositivo e verificações de postura | Confirma a saúde e a conformidade do dispositivo antes e durante o acesso | Confiança cega em dispositivos “gerenciados” ou internos |
| Microssegmentação de rede | Limita a movimentação lateral entre cargas de trabalho e serviços | Redes internas planas e VLANs genéricas |
| Motor de políticas | Avalia decisões de acesso em tempo real, usando contexto e risco | Regras de acesso estáticas e aprovações únicas |
| Pontos de aplicação de políticas (PEPs) | Aplica as decisões em gateways, agentes, APIs ou sidecars | Apenas pontos centralizados de controle |
| Monitoramento contínuo e análise | Detecta comportamentos anormais e ajusta a confiança dinamicamente | Modelos de “fez login uma vez, confia para sempre” |
Gerenciamento de identidade e acesso (IAM)
A identidade é o mais próximo de um perímetro que os sistemas modernos têm. As pessoas têm identidades. Os serviços também. Assim como as APIs e as cargas de trabalho em segundo plano. O IAM mantém essas identidades utilizáveis conforme elas se movem entre plataformas de nuvem, ferramentas SaaS e sistemas locais, sem que a lógica de acesso quebre cada vez que algo muda.
Confiança no dispositivo e avaliação de postura
Credenciais, sozinhas, não dizem se uma solicitação é segura. A postura do dispositivo preenche essa lacuna.
As verificações de postura observam sinais como versão do sistema operacional, nível de atualizações, status de criptografia, proteção de endpoint e sinais de adulteração. O acesso pode ser limitado, reforçado ou negado com base nesses sinais. É assim que o modelo de segurança zero trust lida com notebooks perdidos, dispositivos pessoais e máquinas que saem de conformidade.
Microssegmentação de rede
A microssegmentação quebra o hábito de tratar redes internas como espaço aberto. Em vez de acesso interno amplo, as cargas de trabalho e as aplicações são isoladas por políticas explícitas.
Diferentemente das VLANs tradicionais, a segmentação acompanha a carga de trabalho, e não a sub-rede. Usuários autenticados não têm livre circulação só por estarem “dentro” da rede. Quando as credenciais são abusadas, a movimentação lateral é rapidamente contida. Essa contenção é um dos ganhos práticos mais relevantes do modelo zero trust.
Motor de políticas e pontos de aplicação de políticas
O motor de políticas é onde as decisões de acesso são tomadas. Ele analisa identidade, estado do dispositivo, contexto e regras de política conforme as solicitações chegam. Os pontos de aplicação de políticas executam essas decisões em gateways, agentes de endpoint, sidecars ou APIs. As decisões permanecem consistentes, e a aplicação fica próxima do recurso. É assim que a segurança zero trust escala sem depender de um único ponto central de controle.
Monitoramento contínuo e análise
As decisões de acesso estáticas envelhecem mal. O comportamento muda no meio da sessão. Contas comprometidas não se anunciam.
O monitoramento contínuo alimenta a telemetria, como padrões de login, frequência de acesso e movimentação de dados, de volta às decisões de política. Quando o comportamento foge do padrão, o acesso pode ser restringido ou encerrado por completo. Esse ciclo de realimentação é o motivo pelo qual o zero trust não para na autenticação.
Zero trust versus segurança de perímetro tradicional
A segurança de perímetro tenta definir o que está “dentro” e então relaxa. O zero trust continua decidindo, de forma contínua, e limita o acesso a recursos em vez de conceder presença na rede.
| Categoria | Segurança de perímetro tradicional | Zero trust / segurança zero trust |
|---|---|---|
| Modelo de confiança | O “interior” é considerado confiável após uma verificação de fronteira | A confiança nunca é presumida; cada solicitação é verificada e verificada novamente |
| Método de controle de acesso | Centrado na rede (VPN para a rede, com amplo alcance interno) | Centrado no recurso (acesso por aplicação ou recurso, com privilégio mínimo) |
| Visibilidade da rede | Foco no tráfego norte–sul na borda | Maior visibilidade leste–oeste: tráfego interno entre serviços e comportamento das sessões |
| Escalabilidade | Escala mal com ambientes híbridos, SaaS e múltiplas nuvens | Feito para sistemas distribuídos; identidade e política acompanham os ambientes |
| Contenção de violações | Frequentemente fraca quando o atacante já está dentro; a movimentação lateral é comum | Projetado para limitar o raio de impacto por meio de microssegmentação e sessões restritas |
| Tratamento de acesso remoto | A VPN amplia a superfície de ataque interna para usuários remotos | O acesso no estilo ZTNA reduz a exposição, conectando usuários a aplicações, e não a redes |
A segurança de perímetro tradicional ainda tem seu papel (você ainda precisa de controles de borda). O ponto é que os modelos de perímetro têm dificuldade quando o comprometimento de identidade é a porta de entrada mais comum. Se os atacantes conseguem fazer login com credenciais roubadas, o perímetro pouco ajuda.
Zero Trust Network Access (ZTNA): a tecnologia central
Quando alguém pergunta: “O que é networking zero trust?”, em geral está perguntando primeiro sobre a tecnologia.
O ZTNA não é “Zero Trust em uma caixa”. É um padrão de acesso que torna viável um modelo de segurança zero trust, especialmente para usuários que não estão mais em uma LAN corporativa.
Pense no ZTNA como a camada de aplicação. Zero trust é a ideia. O ZTNA muda a ordem das operações.
No acesso remoto tradicional, você se conecta primeiro e descobre depois o que pode fazer. O ZTNA faz o oposto. A identidade é verificada antes de tudo. A saúde do dispositivo é avaliada. A política é aplicada. Só então a conexão é criada, e ela é criada para uma aplicação específica, e não para a rede por trás dela.
Não há endereço IP interno atribuído. Não há acesso implícito a sistemas adjacentes. Cada sessão é restrita por concepção e monitorada enquanto estiver ativa. Se a postura se degradar ou o comportamento mudar, o acesso pode ser alterado no meio da sessão. Esse fluxo é a resposta mais clara para “O que é uma rede zero trust” quando as pessoas querem algo prático, e não conceitual.
ZTNA vs. VPN: Principais diferenças
As VPNs partem do princípio de que, uma vez dentro da rede, você é de confiança. O ZTNA parte do princípio de que essa premissa, em algum momento, vai falhar. Essa diferença explica por que equipes que perguntam “o que é zero trust em segurança cibernética” costumam começar por aqui.
| Categoria | VPN | ZTNA |
|---|---|---|
| Escopo de acesso | Acesso amplo à rede interna | Acesso específico a aplicativos ou recursos |
| Superfície de ataque | Expõe caminhos da rede interna | Aplicativos internos permanecem ocultos |
| Comportamento de confiança | Confiança concedida após a conexão | Confiança reavaliada durante a sessão |
| Escalabilidade | Gargalos centrais, frágil em grande escala | Projetado para usuários e aplicativos distribuídos |
| Experiência do usuário | Túnel completo, muitas vezes lento ou instável | Acesso direto ao aplicativo, geralmente mais leve |
| Modelo de implantação | Gateways fixos | Aplicação distribuída ou baseada em nuvem |
Modelos de implantação do ZTNA
Existem dois padrões comuns, e a maioria dos ambientes acaba usando os dois.
O ZTNA baseado em agente roda em dispositivos gerenciados. Ele oferece sinais de postura mais ricos e controle mais rigoroso, o que se encaixa bem para funcionários e endpoints de longa duração.
O ZTNA iniciado por serviço, ou sem cliente, depende de identidade e acesso pelo navegador. É útil para prestadores de serviço, parceiros e acessos de curta duração em que instalar software não é viável.
Nenhum dos modelos é “mais Zero Trust” que o outro. O modelo zero trust funciona quando o acesso acompanha o risco, e não quando tudo é forçado pelo mesmo caminho.
Zero Trust e SASE: integração arquitetural
Zero trust e SASE costumam se misturar porque chegam juntos. As equipes implantam os dois ao mesmo tempo, os fornecedores os apresentam na mesma conversa e, de repente, eles parecem intercambiáveis. Não são. Resolvem problemas diferentes, e confundi-los geralmente leva a escolhas de design problemáticas mais adiante.
Onde SASE e Zero Trust se sobrepõem
SASE é um framework de entrega. Ele reúne serviços de rede e segurança e os aproxima de usuários e aplicativos, geralmente por meio de uma borda baseada em nuvem. Zero trust é a lógica aplicada dentro desse framework.
A maioria das plataformas SASE acaba aplicando ideias de Zero Trust, quer usem esse nome ou não. O ZTNA decide quem pode acessar um aplicativo. Os gateways web seguros monitoram o tráfego de saída. As regras de CASB definem como o SaaS é utilizado. O firewall como serviço cuida da filtragem básica de rede.
Juntas, essas peças permitem aplicar zero trust security de forma consistente, sem precisar levar o tráfego de volta a um data center central.
A distinção principal é esta: o SASE responde onde os controles ficam e como são entregues. O modelo zero trust responde quando e por que o acesso deve ser permitido. É possível implantar SASE sem uma lógica Zero Trust forte, e também aplicar princípios de Zero Trust sem uma pilha SASE completa. Eles se sobrepõem porque os ambientes modernos normalmente precisam dos dois.
Quando considerar SASE para Zero Trust
O SASE faz sentido quando a própria arquitetura já é distribuída.
Se a sua força de trabalho está espalhada por diferentes regiões, seus aplicativos estão em várias nuvens e o tráfego de SaaS é predominante, a segurança centralizada começa a parecer lenta e frágil. O SASE ajuda a aplicar zero trust security mais perto dos usuários, reduzindo a latência e a proliferação operacional.
Ele também é útil quando as equipes tentam unificar um conjunto de soluções pontuais. Organizações com VPNs, proxies web, CASBs e firewalls separados costumam ter dificuldade com políticas inconsistentes. Uma abordagem SASE pode simplificar a entrega e, ao mesmo tempo, respeitar os princípios de zero trust security por baixo.
O que o SASE não faz é definir a confiança por você. Essa parte ainda exige políticas claras, dados de identidade confiáveis e disciplina.
Benefícios de uma rede Zero Trust
Depois de perguntar “o que é um modelo zero trust security?”, a maioria das pessoas passa a questionar o valor da proposta. Hoje, cerca de 82% das empresas adotaram um modelo zero trust. Não foi por soar elegante. Foi porque o modelo torna certos problemas mais fáceis de controlar, medir e explicar quando algo dá errado.
Os principais resultados que as organizações observam incluem:
- Raio de explosão menor durante incidentes: Uma conta ou dispositivo comprometido só consegue acessar aquilo que já tinha permissão para acessar. Ele não se espalha pelo ambiente.
- Detecção e resposta mais rápidas: Verificações contínuas tornam os desvios de comportamento mais difíceis de ignorar, o que encurta as investigações e reduz o tempo em que os atacantes permanecem no ambiente.
- Responsabilidade de acesso mais clara: Você consegue ver quem acessou algo, em que condições e qual regra permitiu o acesso. Esse nível de clareza faz diferença quando as coisas saem do controle.
- Menor dependência da localização da rede: De onde alguém se conecta deixa de pesar tanto, o que facilita o entendimento de configurações remotas e híbridas.
- Controle de acesso mais previsível: As regras ficam em políticas, e não em alterações de firewall mal lembradas ou em permissões herdadas que ninguém mais controla.
- Menor impacto do roubo de credenciais: Quando o acesso é restrito e de curta duração, credenciais vazadas não vão muito longe.
O fio condutor não é a perfeição. É o controle. Uma rede zero trust torna as falhas menores, mais visíveis e mais fáceis de conter.
Para que serve o Zero Trust? Casos de uso
O Zero Trust tem mais importância onde a confiança costumava ser presumida sem muita reflexão. Estes são os cenários em que o modelo se mostra útil.
Protegendo equipes remotas e híbridas
O trabalho remoto não apenas tirou as pessoas do escritório. Ele eliminou qualquer valor real de confiança associado à localização. O zero trust responde vinculando o acesso à identidade e às condições do dispositivo, e não à posição na rede. Os usuários se conectam a aplicativos individuais, não à rede interna. A exposição diminui sem obrigar todos a passar por uma configuração de VPN frágil.
Proteção contra ransomware
O ransomware se espalha se movendo lateralmente. O zero trust foi projetado para desacelerar esse movimento e limitar até onde ele pode chegar.
Verificações de identidade rigorosas reduzem a chance de acesso inicial. A microssegmentação limita os destinos que contas comprometidas podem alcançar em seguida. A validação contínua significa que comportamentos anormais podem disparar mudanças de acesso antes que a criptografia se espalhe pelo ambiente. O objetivo não é impedir todas as invasões. É evitar que um único erro se transforme em uma interrupção que afete toda a empresa.
Cadeia de suprimentos e acesso de terceiros
Fornecedores e prestadores de serviço geralmente precisam de acesso rápido, e normalmente não o precisam por muito tempo. As configurações tradicionais lidam mal com isso. Elas concedem permissões amplas para manter as coisas andando e depois esquecem de revogá-las. O zero trust trata a situação de outra forma. O acesso é restrito a aplicativos específicos, limitado no tempo e sustentado por regras claras. Se as credenciais de um parceiro forem roubadas, o prejuízo continua pequeno. Isso importa porque os ataques à cadeia de suprimentos hoje frequentemente se parecem exatamente com o trabalho normal.
Segurança de IoT e dispositivos não gerenciados
Muitos dispositivos não conseguem executar agentes nem oferecer autenticação moderna. O zero trust não finge que eles conseguem.
Em vez disso, ele depende de segmentação e de controles baseados em comportamento. Os dispositivos são isolados, autorizados a se comunicar apenas quando necessário e monitorados de perto. Se algo se comporta de forma estranha, não recebe o benefício da dúvida. Esta é uma das poucas formas práticas de gerenciar riscos em ambientes cheios de hardware não padronizado.
Segurança multicloud e SaaS
Ambientes multicloud rapidamente quebram suposições. Redes diferentes, controles diferentes, mesmos usuários.
O Zero Trust aplica identidade e políticas consistentes entre provedores de nuvem e plataformas SaaS. As decisões de acesso não dependem de onde o aplicativo roda. A federação de identidade e a política centralizada ajudam a evitar as lacunas que surgem quando cada ambiente é protegido isoladamente.
O que é Zero Trust e como funciona na prática
Quem busca o significado de zero trust costuma achar o conceito abstrato, até acompanhar uma única solicitação percorrendo o sistema.
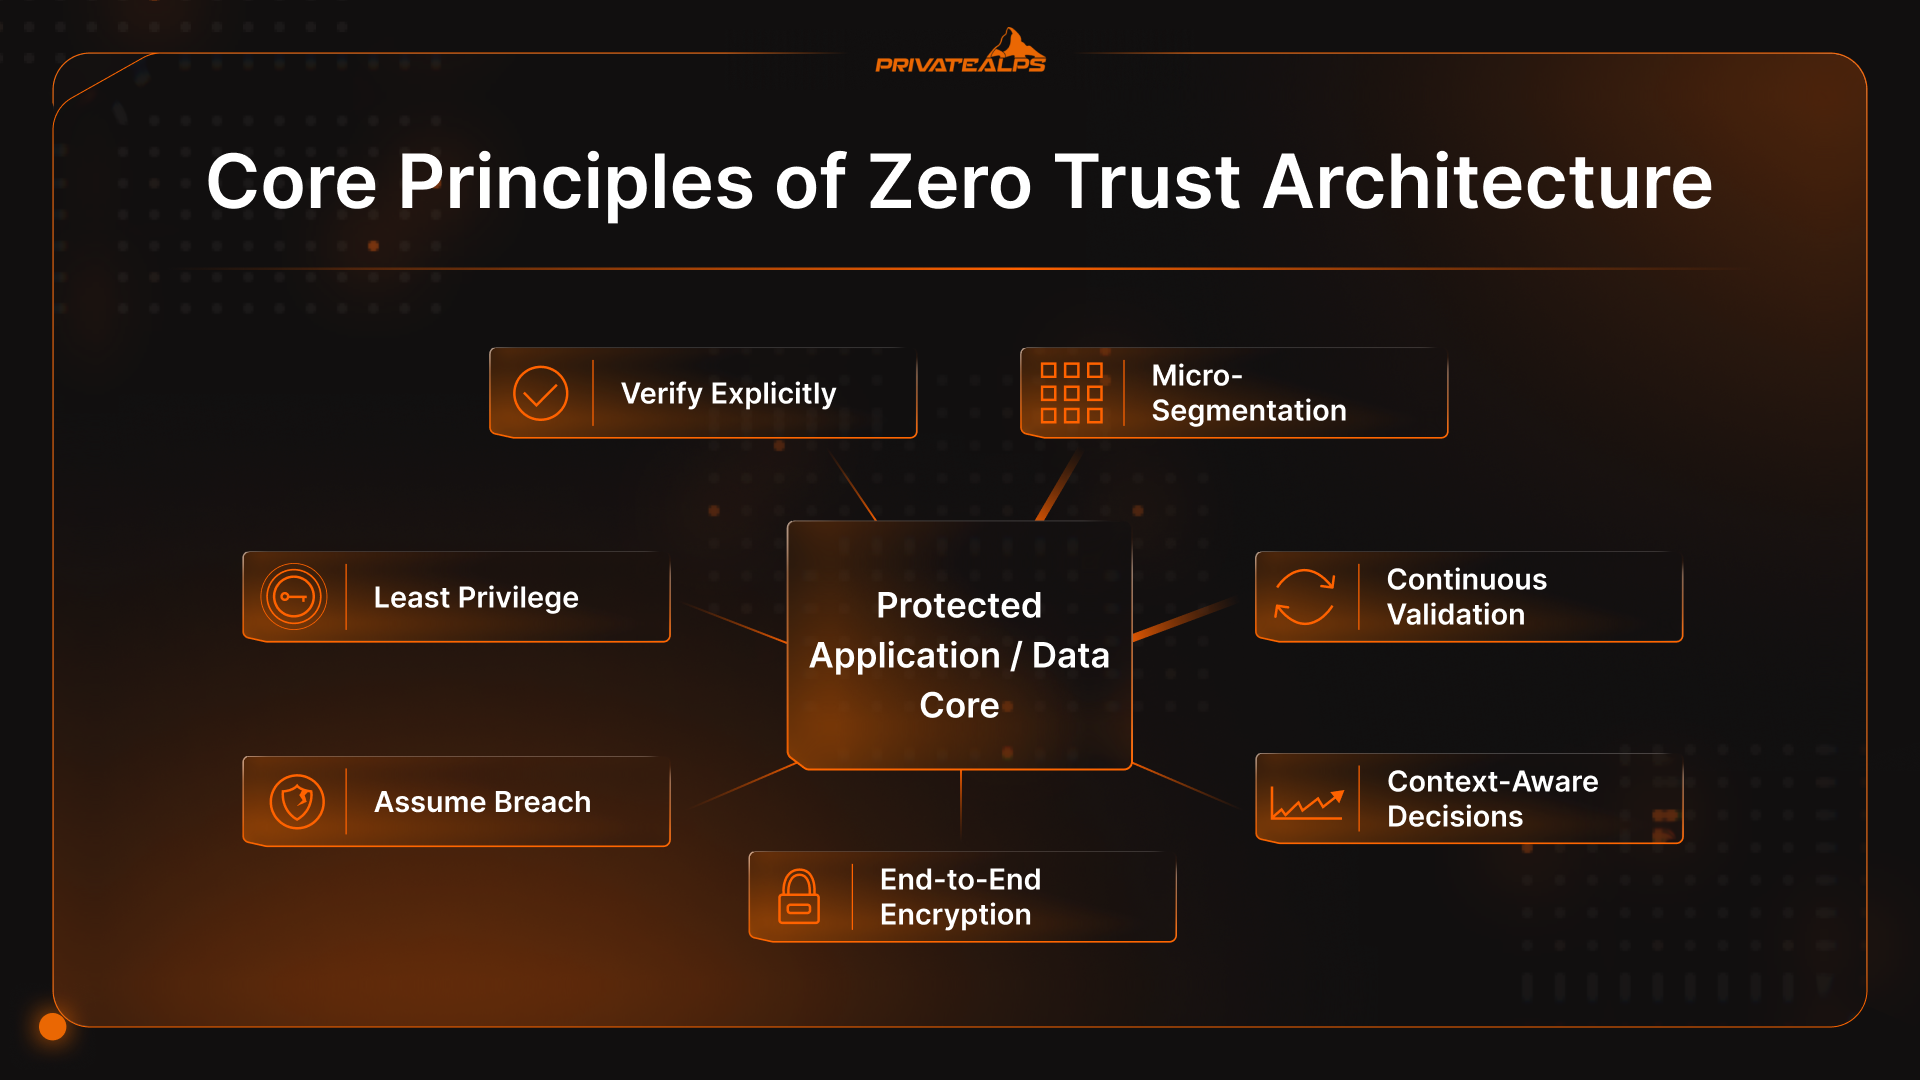
O fluxo de acesso funciona assim:
- A identidade é verificada primeiro: Um usuário ou serviço solicita acesso. As credenciais são validadas, mas isso é apenas o ponto de partida. Quem é, qual função desempenha e como costuma se comportar, tudo isso entra na análise.
- O dispositivo também opina: A solicitação não se sustenta apenas na identidade. O sistema analisa o dispositivo: nível de atualizações, criptografia, proteção de endpoint, sinais de adulteração. Um login correto vindo de um dispositivo arriscado muda o resultado.
- A política decide, não a rede: As políticas avaliam identidade, estado do dispositivo, sensibilidade do recurso e condições atuais. É aqui que a maioria das decisões de acesso realmente acontece em uma rede zero trust, e não no firewall.
- Uma sessão restrita é criada: Se o acesso for aprovado, a conexão é feita para um único aplicativo ou serviço. Não há acesso geral à rede, nem um “agora você está dentro”.
- A sessão continua sob monitoramento: A atividade não ganha um passe livre após a aprovação. Se o comportamento mudar, o acesso pode ser restringido ou encerrado. A confiança é sempre provisória.
Tomada de decisão sensível ao contexto
As decisões do zero trust mudam conforme as condições mudam.
Um login a partir de um novo país. Atividade tarde da noite. Um aumento repentino de downloads. Nenhum desses fatores significa, por padrão, “desligue tudo”. Mas todos indicam que é hora de reavaliar. O sistema pode reforçar a verificação, limitar certas ações ou encerrar a sessão, se necessário.
Essa é a diferença entre segurança estática e zero trust networking. A confiança não é sim ou não. Ela é ajustável e acompanha o risco.
Zero Trust em ambientes de nuvem e híbridos
Ambientes de nuvem e híbridos são onde a maioria das pessoas começou a perguntar “o que é o modelo zero trust” primeiro, porque as antigas suposições de confiança deixaram de funcionar. Aplicativos migram entre ambientes. Usuários trocam de rede o tempo todo. Os dados circulam por ferramentas SaaS que ninguém controla por completo.
O Zero Trust funciona nesses ambientes porque não está atrelado à localização. Identidade e políticas se comportam da mesma forma, seja o recurso executado em uma nuvem pública, em um data center privado ou em um serviço SaaS. Essa consistência acaba fazendo mais do que qualquer controle isolado jamais conseguiria.
Ambientes híbridos também expõem atritos rapidamente.
Sistemas legados muitas vezes não suportam autenticação moderna. A identidade está espalhada por muitos lugares. A segmentação existe na teoria, mas não na prática. Sob pressão, as equipes ampliam o acesso “temporariamente” para manter as coisas funcionando.
O zero trust não resolve esses problemas por mágica. Ele os expõe. As equipes que avançam tratam essas arestas como problemas de design a resolver, e não como motivos para voltar à confiança generalizada.
Como implementar o Zero Trust em fases
O zero trust nunca aparece de uma vez. Quem afirma que “implantou” provavelmente apenas renomeou alguns controles e parou por aí. Em ambientes reais, ele chega aos poucos, geralmente impulsionado por algo que quebrou.
A maioria das equipes passa pelas mesmas fases:
- Avaliar: Você faz o inventário de identidades, dispositivos, aplicativos e caminhos de acesso.
- Priorizar: Você escolhe o que causaria mais prejuízo caso desse errado.
- Testar em piloto: Você restringe uma pequena parte. Um aplicativo. Um fluxo de trabalho.
- Expandir: Você repete o que funcionou e padroniza o que não funcionou.
- Otimizar: Você elimina o atrito que não traz ganho de segurança.
Para a maioria das empresas, o melhor lugar para começar é onde uma falha custa dinheiro ou credibilidade de verdade.
Contas privilegiadas. Dados sensíveis. Sistemas de produção. Plataformas financeiras e de identidade. São esses os pontos que os atacantes miram e onde os erros escalam rapidamente. Apertar o acesso aqui força clareza desde o início e prova que o modelo funciona quando há muito em jogo.
Barreiras comuns à implementação
Os mesmos problemas aparecem quase em toda parte.
Sistemas legados não suportam autenticação moderna. Os dados de identidade estão fragmentados. As permissões são muito mais amplas do que alguém se lembra de ter concedido. As ferramentas se sobrepõem. Os usuários resistem quando atalhos antigos desaparecem.
Nada disso é surpreendente. A zero trust security não cria esses problemas. Ela apenas deixa de escondê-los. As equipes que aceitam isso avançam. As que esperam uma implantação sem atritos geralmente não avançam.
Limitações e críticas do zero trust
Zero trust não é solução para tudo. Alguns problemas não desaparecem só porque o acesso ficou mais bem delimitado.
- Não impede quem tem acesso legítimo: Se alguém está autorizado a fazer algo e decide usar isso de forma indevida, o zero trust não consegue prever a intenção. O que ele faz é conter os danos e deixá-los visíveis.
- Muitas implementações são meias medidas: Colocar MFA e renomear a VPN não muda muita coisa. Permissões amplas, contas desatualizadas e exceções “temporárias” continuam causando a maior parte dos problemas.
- A carga operacional pega as equipes de surpresa: As políticas exigem atenção. Os dados de identidade precisam de limpeza. Os logs se acumulam rapidamente. Antes de tudo se estabilizar, geralmente o volume de alertas aumenta.
- Sistemas legados oferecem resistência: Aplicações antigas não entendem identidade moderna nem controles de acesso granulares. As exceções começam a se multiplicar, e cada uma precisa de um responsável.
- A experiência do usuário pode sofrer se ninguém acompanhar: Quando o acesso parece aleatório ou lento, as pessoas contornam os controles. O zero trust falha quando o atrito não é gerenciado.
Zero Trust reduz riscos. Mas não substitui julgamento, responsabilidade e acompanhamento contínuo.
Frameworks e modelos de maturidade do zero trust
Quando o Zero Trust começou a aparecer em auditorias e na linguagem de compras, surgiram frameworks. Estes são os mais conhecidos:
- NIST 800-207: O NIST SP 800-207 é a base na qual a maioria dos projetos sérios de zero trust se apoia. Ele não prescreve ferramentas nem diagramas. Define princípios: proteger tudo, conceder acesso por sessão e reavaliar a confiança continuamente.
- Modelo de maturidade Zero Trust da CISA: O modelo da CISA explica que o zero trust não é binário. Ele divide a ideia em cinco áreas: identidade, dispositivos, rede, aplicações e dados, e descreve estágios que vão de abordagens legadas até as mais maduras. A maioria das organizações não evolui de forma uniforme. A identidade pode estar muito à frente dos controles de rede. A governança de dados pode ficar para trás. Essa desigualdade é normal.
Além disso, as regulamentações ainda estão em evolução. Para muitas organizações, o zero trust não começou como objetivo de design. Começou como exigência.
A Ordem Executiva 14028 obrigou as agências federais dos EUA a deixar de tratar o zero trust como um discurso e passar a tratá-lo como algo mensurável. A mesma pressão aparece em setores como saúde, pagamentos e serviços financeiros.
Para onde caminha o zero trust
O zero trust só funciona se você deixar de vê-lo como uma linha de chegada. Ele se parece mais com manutenção contínua. Premissas envelhecem. Os acessos mudam. Os sistemas evoluem mais rápido do que as políticas. A verdadeira mudança é perceber onde a confiança ainda acontece automaticamente e decidir se isso ainda faz sentido. O resto vem como consequência.
Se você quer aprofundar o tema, o melhor ponto de partida não são as ferramentas. Está nos caminhos de acesso que ninguém mais questiona.
Perguntas frequentes
Zero Trust é um produto ou um framework?
É um framework. O zero trust descreve como as decisões de confiança devem se comportar ao longo do tempo. Os produtos ajudam a aplicar partes dele, mas nenhum deles é zero trust por si só.
O Zero Trust substitui VPNs?
Em muitos ambientes, sim. O ZTNA costuma ocupar esse lugar quando o objetivo é dar aos usuários acesso a aplicações específicas, em vez de colocá-los na rede interna.
Quanto tempo leva a implementação do Zero Trust?
Não existe um ponto final definido. A maioria das organizações passa anos ajustando diferentes partes do modelo, já que identidade, dispositivos e aplicações evoluem em ritmos diferentes.
Organizações pequenas podem adotar o Zero Trust?
A maioria já adota, mesmo sem chamar assim. Comece com identidade, MFA e acessos restritos. Amplie apenas quando algo quebrar ou quando o risco justificar.
Qual é a diferença entre Zero Trust e ZTNA?
Zero Trust é a abordagem. O ZTNA é uma forma de aplicá-la, principalmente no acesso de usuários e aplicações. Um é o conjunto de regras. O outro é a ferramenta que segue essas regras.
