


VPN vs proxy: у чому різниця?
Зазвичай ми порівнюємо ці два інструменти не з цікавості. Більшість людей потрапляють сюди, бо щось спонукало їх поставити це питання: стримінговий сервіс заблокував доступ, друг згадав «проксі» і не пояснив, що це таке, або на роботі всім наказали встановити VPN-клієнт, але ніхто так і не сказав навіщо. Запит «VPN чи проксі» щомісяця вводять у Google сотні тисяч разів. Варіант «проксі сервер що це» популярний майже так само. Питання одне, лише порядок слів різний.
Є й одна незручна обставина: багато статей про цю тему подають обидва інструменти як взаємозамінні засоби з різною ціною. Насправді це не так. Вони працюють на різних рівнях мережі й розв'язують різні завдання. Якщо вважати їх однаковими, можна щомісяця платити за «приватність», якої фактично немає.
Ринок величезний, і саме тому маркетинг тут заплутаний. Глобальний ринок VPN досяг 88,96 млрд доларів США у 2025 році, а до 2034 року має зрости до 534,22 млрд доларів США. Цьому сприяла віддалена робота, а довершив справу тиск з боку систем стеження. Проксі-сервери натомість непомітно обслуговують SEO-інструменти, скрапери та корпоративні фаєрволи. Їхня аудиторія інша, а реклами значно менше.
Тому цей посібник розбирає тему так, як це зробив би мережевий інженер, за кавою, а не так, як пише партнерська сторінка. Рівні OSI. Що шифрується, а що ні. Як насправді працює виявлення. Чого кожен інструмент не може виправити, скільки б ви за нього не платили.
Короткий зміст
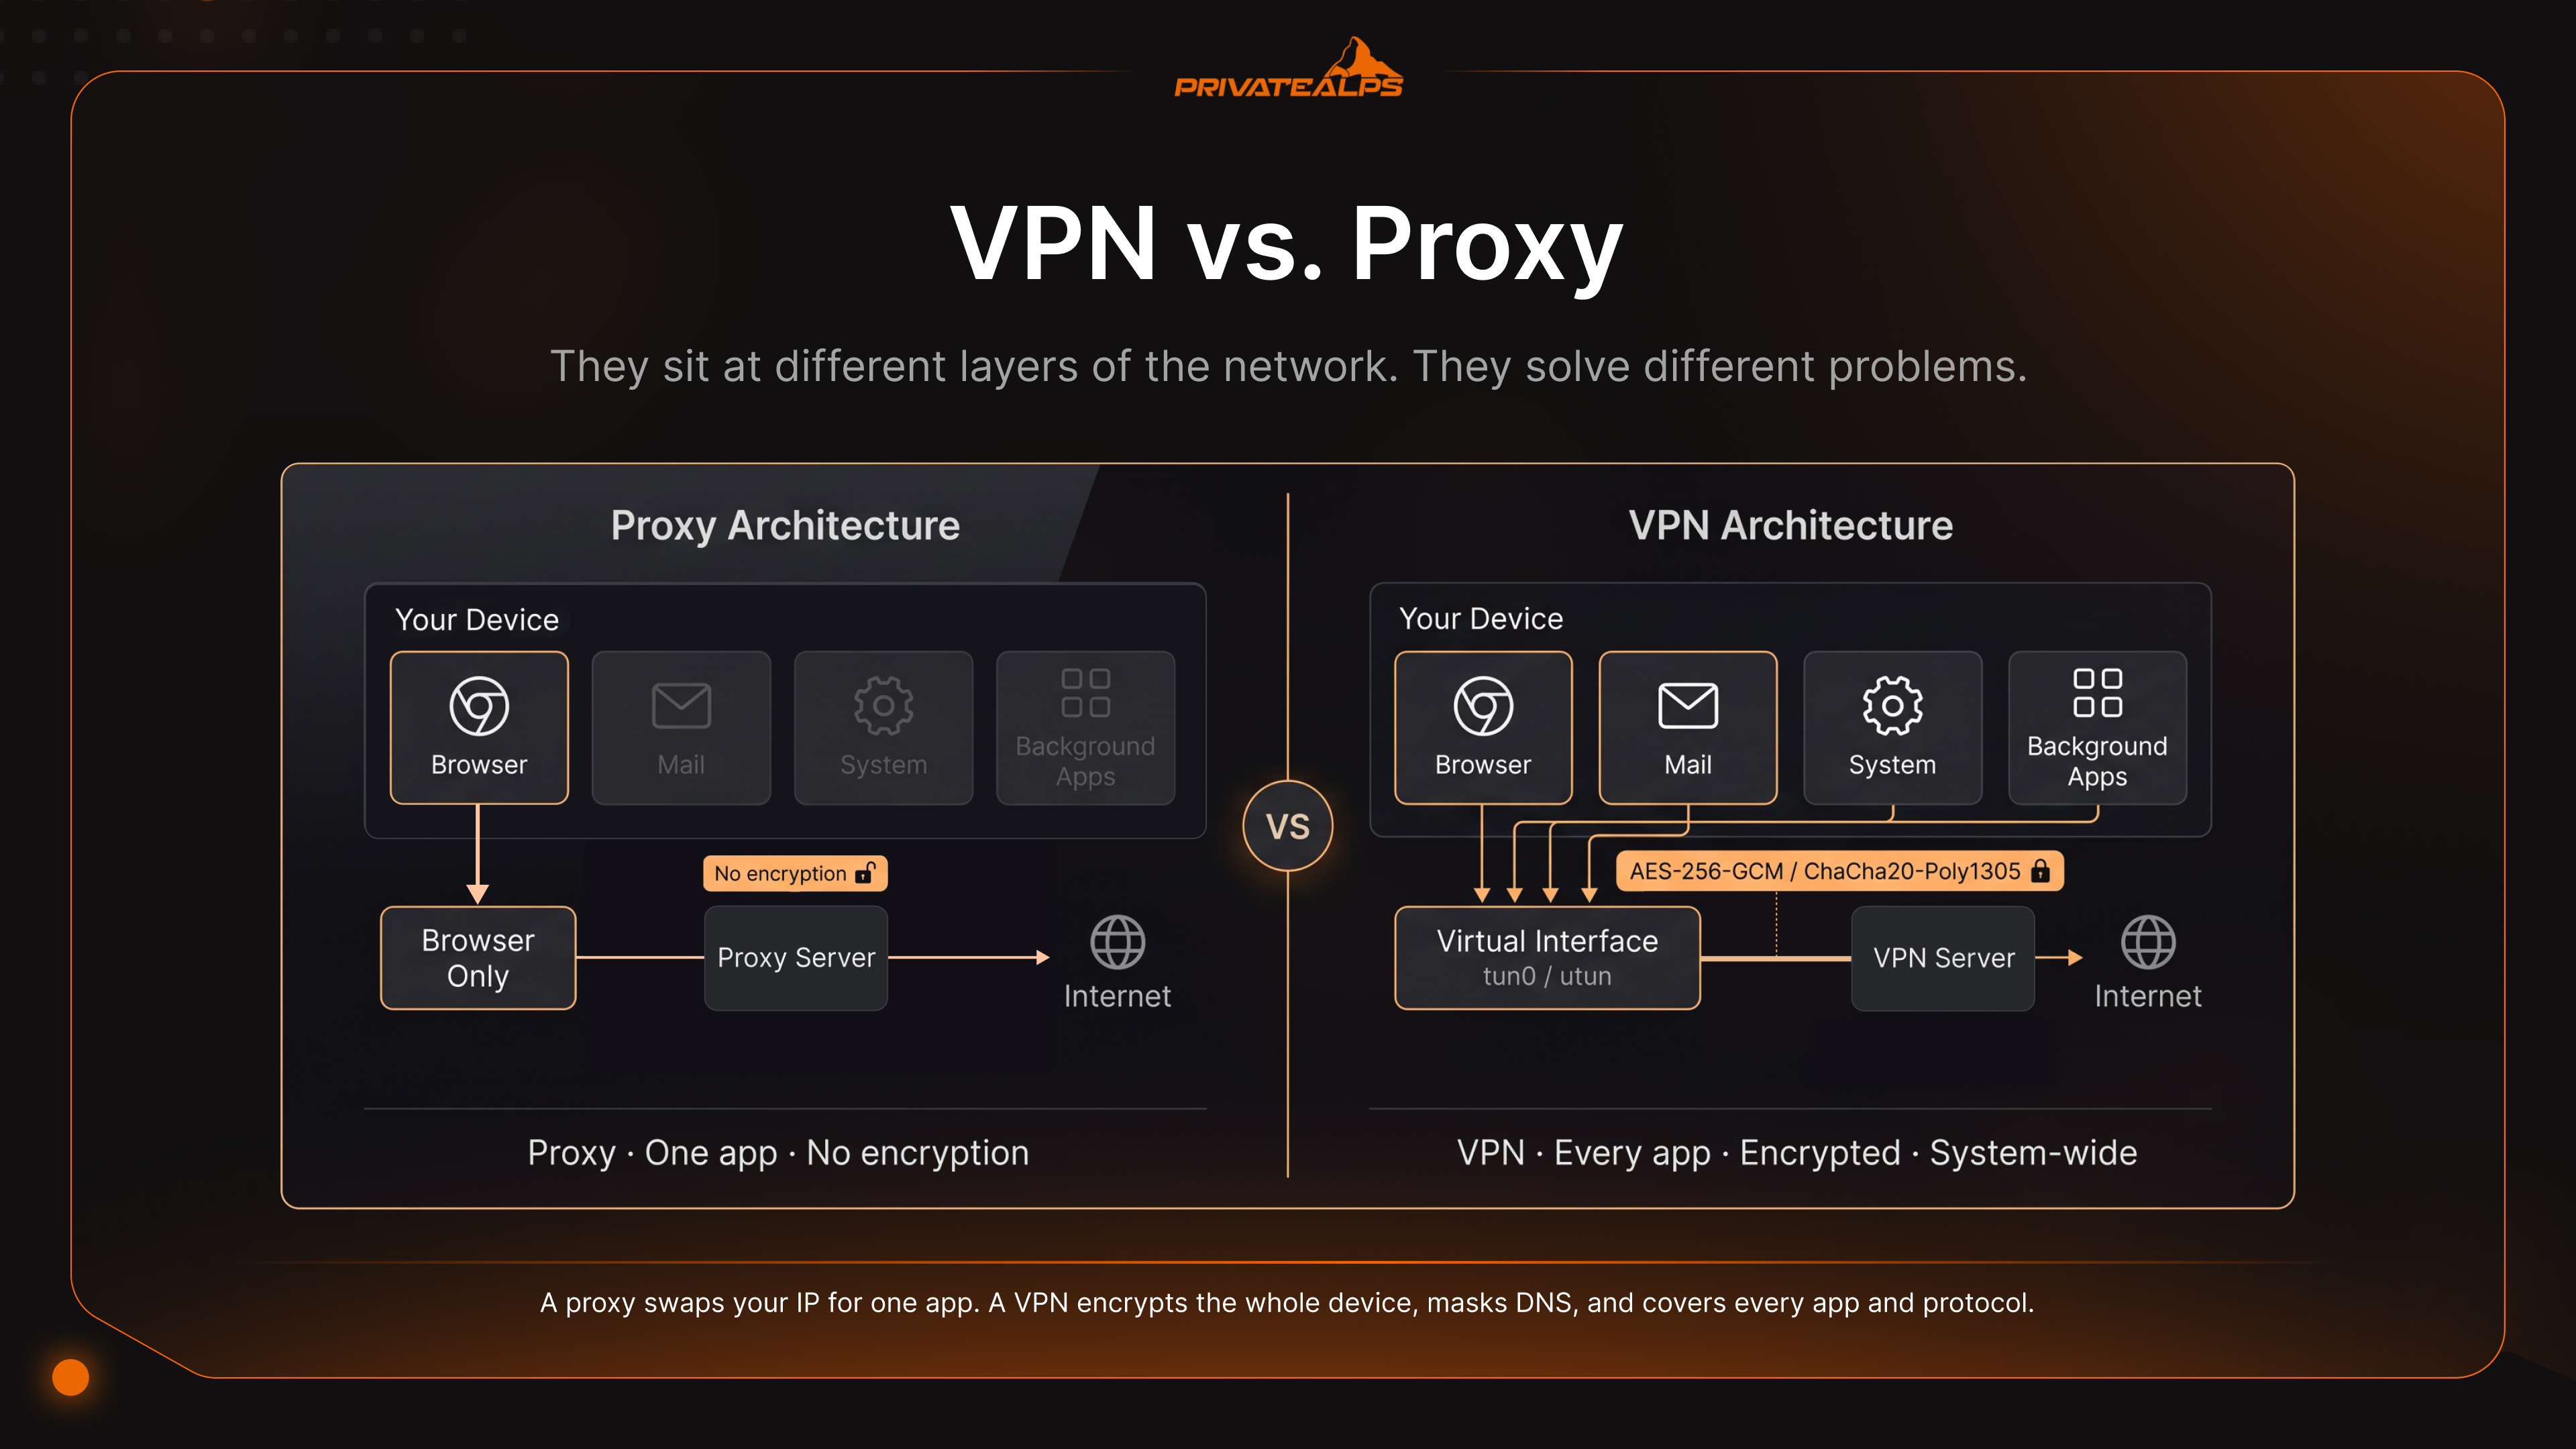
Коротко: проксі працює на прикладному рівні (OSI, рівень 7) і перенаправляє трафік лише для однієї програми, зазвичай для браузера. Сам він нічого не шифрує. VPN розташований глибше, на рівнях 2–3, шифрує кожен пакет на рівні операційної системи за допомогою ChaCha20-Poly1305 (WireGuard) або AES-256-GCM (OpenVPN) і пропускає через віртуальний інтерфейс увесь пристрій. Проксі швидші, бо не виконують криптографічних обчислень. VPN безпечніші, бо виконують.
- Рівень OSI: проксі = рівень 7 (одна програма). VPN = рівні 2–3 (весь пристрій).
- Шифрування: проксі = немає вбудованого. VPN = ChaCha20-Poly1305 або AES-256-GCM.
- Швидкість: проксі майже не впливають на неї. WireGuard займає близько 4–15 % на швидкому каналі. OpenVPN/TCP може забрати 40–50 %.
- Kill switch: лише у VPN. Миттєво блокує весь трафік, щойно тунель розривається.
- Захист DNS: VPN тунелює запити. HTTPS-проксі розкривають ім'я хоста через SNI ще до завантаження сторінки.
- Ризик безкоштовних проксі та VPN: ICSI/CSIRO виявили, що 67 % безкоштовних VPN-застосунків для Android містили вбудовані бібліотеки сторонніх трекерів, а 84 % спричиняли витік трафіку.
- Чого не виправляє ні те, ні інше: відбитки браузера, cookies та будь-який обліковий запис, в який ви увійшли.
Що таке проксі-сервер?
Проксі-сервер є посередником. Він приймає трафік однієї програми, зазвичай браузера, і передає його до призначення, замінюючи по дорозі вашу IP-адресу на власну. Це і є вся його функція. Він працює на прикладному рівні (OSI, рівень 7). Він нічого не шифрує, якщо сайт, який ви відвідуєте, сам не використовує TLS. Він обробляє лише ту програму, яку ви на нього направили. Усе інше на вашому комп'ютері продовжує взаємодіяти з інтернетом так само, як і раніше.
| Тип проксі | Як працює | Типовий сценарій використання |
|---|---|---|
| HTTP-проксі | Передає незашифровані HTTP-запити на рівні 7 | Внутрішня фільтрація веб-трафіку в компанії, кешування |
| HTTPS-проксі | Тунелює TLS через CONNECT; читає SNI, але не вміст | Перегляд сайтів, захищених TLS |
| SOCKS5-проксі | Ретранслятор рівня 5; не залежить від протоколу, підтримує UDP | Торент, ігри, довільне тунелювання TCP/UDP |
| Прозорий проксі | Перехоплює трафік без налаштування на клієнті | Кешування на рівні провайдера, фільтрація в школах та бібліотеках |
| Резидентний проксі | Пропускає трафік через реальні IP-адреси споживчих пристроїв (часто IoT) | Боти для кросівок, перевірка реклами, SEO-скрапінг |
Тут багато хто помиляється. Вважається, що HTTPS-проксі приховує, які сайти ви відвідуєте. Це не так. Ім'я хоста передається у відкритому вигляді через поле Server Name Indication (SNI) у TLS, під час рукостискання, ще до початку будь-якого шифрування. Його бачить ваш провайдер і будь-хто між вами та проксі. Вони не можуть прочитати сторінку, але бачать адресний рядок, а саме цю частину, яку люди, найімовірніше, вважали прихованою.
Ще один непомітний витік стосується DNS. Проксі здебільшого не займаються DNS, тому операційна система продовжує звертатися до DNS-резольвера провайдера із запитом на кшталт «де знаходиться цей домен?». Одного цього запиту достатньо, щоб зрозуміти суть. До того ж екосистема безкоштовних проксі, м'яко кажучи, не є дружньою до користувача. Дослідження CSIRO щодо Android-застосунків у цій сфері показало, що 16 % з них розгортали непрозорі проксі, які вставляли JavaScript у трафік користувача для реклами та відстеження, а 67 % містили бібліотеки сторонніх трекерів. Безкоштовне у цій сфері рідко буває справді безкоштовним. Товар тут — ви.
Що таке VPN?
VPN, або віртуальна приватна мережа, огортає весь ваш пристрій у зашифрований тунель і пропускає через нього кожен пакет. Кожна програма. Кожна служба у фоновому режимі. Браузер, поштовий клієнт, тихі системні оновлення, які відбуваються, поки ви на них не дивитеся. Нічого не потрібно налаштовувати для кожної програми окремо. Операційна система просто передає трафік віртуальному інтерфейсу, а далі його обробляє VPN-клієнт.
Механізм складніший, ніж здається багатьом. Коли ви натискаєте «підключитися», клієнт і сервер виконують криптографічне рукостискання: WireGuard використовує Noise з обміном ключами Curve25519, а OpenVPN виконує рукостискання TLS (TLS 1.2 або 1.3, залежно від збірки), щоб узгодити сесійні ключі. Потім клієнт створює віртуальний мережевий інтерфейс (tun0 у Linux або utun у macOS), і таблиця маршрутизації починає направляти в нього весь трафік. Кожен пакет інкапсулюється, шифрується і надсилається на сервер. Сервер розшифровує його, передає далі й відправляє відповідь назад. Той, хто спостерігає за мережею, бачить лише зашифровані блоки даних, які курсують туди й назад. Технічна стаття WireGuard детально описує це, якщо вам потрібна канонічна версія.
Дві функції відрізняють справжній VPN від маркетингового. Перша — kill switch, правило фаєрвола, яке блокує кожен байт, щойно тунель розривається: через збій сервера, втрату Wi-Fi, призупинення роботи ноутбука або з будь-якої іншої причини. Це запобігає витоку вашої справжньої IP-адреси, поки клієнт намагається перепідключитися. Друга — захист від витоку DNS. Вона спрямовує DNS-запити через зашифрований тунель до власного резольвера VPN-сервісу, тож провайдер не може відновити вашу історію переглядів за запитами. Без цих двох функцій ви отримуєте проксі з додатковими кроками та вищою щомісячною платою.
VPN vs proxy: ключові технічні відмінності
Відмінність між проксі-сервером і VPN проявляється у трьох аспектах: наскільки великий обсяг трафіку шифрується, наскільки великий обсяг трафіку охоплюється і наскільки легко вас виявити. Проксі замінює IP-адресу для однієї програми. VPN шифрує весь пристрій, маскує DNS, блокує витоки WebRTC і, за наявності правильного рівня обфускації, виглядає так само, як звичайне читання новин через HTTPS.
| Параметр | Проксі | VPN |
|---|---|---|
| Шифрування трафіку | Немає (SOCKS5/HTTP); TLS лише тоді, коли сайт використовує HTTPS | Повне шифрування вмісту (ChaCha20-Poly1305 або AES-256-GCM) |
| Охоплення трафіку | Лише окремі програми | Уся ОС, усі програми та протоколи |
| Маскування IP | Так, для налаштованої програми | Так, на рівні всієї системи |
| Захист DNS | Ні, ОС використовує резольвер провайдера | Так, DNS тунелюється через VPN |
| Kill switch | Ні | Так (fail-closed на рівні фаєрвола) |
| Захист від витоку WebRTC | Ні | Так (за належного налаштування) |
| Накладні витрати на швидкість | Незначні (1–3 %) | 4–50 % залежно від протоколу |
| Захист від MITM у публічних Wi-Fi | Ні | Так |
| Стійкість до виявлення | Низька: бази репутації IP швидко позначають проксі | Висока з обфускацією (Shadowsocks, Obfs4, VLESS) |
| Наявність аудитів | Майже ніколи | Надійні провайдери: аудити Big 4 |
| Прозорість юрисдикції | Зазвичай непрозора | Розкрито юридичну особу та країну реєстрації |
| Типова вартість | Безкоштовно або від 1–5 $/IP/міс. | 3–12 $/міс. для споживчих сервісів; власний сервер від 5 $ |
Саме в питанні стійкості до виявлення вони по-справжньому розходяться. Відкритий, неавтентифікований SOCKS5-проксі фактично є загрозою: будь-хто, хто натрапить на IP-адресу та порт, може направити через нього власний трафік, а прозорі конфігурації охоче повертають початкову IP-адресу в HTTP-заголовках. Протоколи обфускації VPN працюють зовсім інакше. Shadowsocks, Obfs4, V2Ray/VLESS загортають тунель так, що глибока інспекція пакетів бачить щось схоже на звичайний HTTPS. Саме тому ці протоколи домінують у країнах, які активно блокують VPN-трафік, а проксі з їхніми передбачуваними заголовками та добре картографованими діапазонами IP-адрес викривають першими.
Порівняння швидкості проксі та VPN
Проксі швидші за VPN, і причина проста: вони не виконують шифрування. Немає шифру, немає інкапсуляції, немає накладних витрат на заголовки. VPN робить усе це для кожного окремого пакета, і ці витрати швидко накопичуються, коли потрібна реальна пропускна здатність.
| Рішення | Накладні витрати на шифрування | Вплив на затримку | Найкращий сценарій |
|---|---|---|---|
| HTTP/SOCKS5-проксі | Немає | +5–15 мс (один додатковий вузол) | Великі обсяги скрапінгу, тестування геолокацій |
| WireGuard VPN | Низькі (ChaCha20 у просторі ядра) | +10–20 мс; втрата пропускної здатності 4–15 % | Універсальна приватність на швидких з'єднаннях |
| OpenVPN/UDP | Помірні (AES у просторі користувача) | +20–40 мс; втрата пропускної здатності 20–35 % | Розгортання, де пріоритетна сумісність |
| OpenVPN/TCP | Високі (TCP поверх TCP, «колапс») | +50–100 мс; втрата пропускної здатності 40–50 % | Лише крайній засіб для обходу фаєрвола |
| Tor | Дуже високі (цибулинна маршрутизація з трьома вузлами) | +200–1000 мс; втрата пропускної здатності 80–95 % | Анонімність важливіша за швидкість |
Ці цифри не є теоретичними. Рецензований бенчмарк зафіксував для WireGuard пропускну здатність TCP 210,64 Мбіт/с, а для OpenVPN — 110,34 Мбіт/с у тому самому середовищі VMware, тобто майже вдвічі. На каналі 1 Гбіт/с незалежні тести показують, що WireGuard працює приблизно у 4 рази швидше за OpenVPN у кількох географічних регіонах. За показником OpenVPN/TCP стоїть конкретна назва: колапс TCP поверх TCP. Коли тунель TCP запаковано всередину іншого TCP-з'єднання, обидва рівні мають власні таймери повторної передачі. Одна втрачена пакет-відправка змушує повторно передавати дані на обох рівнях. Затримка зростає, пропускна здатність падає, і вся система починає сама себе з'їдати.
Повільні з'єднання приховують усе це. Якщо вузьким місцем є DSL-лінія на 30 Мбіт/с, накладні витрати на шифрування VPN практично непомітні. На оптоволоконному каналі 1 Гбіт/с ви їх відчуєте. Тож якщо завдання полягає в ротації резидентних IP-адрес для збору цін на сторінках товарів, а шифрування не входить до моделі загроз, проксі — очевидний вибір.
Порівняння приватності: VPN і проксі
Порівняння приватності VPN і проксі зводиться до одного: проксі приховує вашу IP-адресу від сайту, до якого ви звертаєтеся, а VPN ще й приховує ваш трафік від провайдера та локальної мережі. Усе інше залежить від політики ведення журналів, юрисдикції та того, що ваш супротивник уже знав про вас до початку роботи.
| Загроза | Проксі | VPN | Не вирішує |
|---|---|---|---|
| Провайдер бачить відвідувані домени | Видно через DNS + SNI | Зашифровано | - |
| Провайдер бачить вміст трафіку | Відкритий текст у HTTP; безпечно лише з HTTPS | Завжди зашифровано | - |
| MITM у публічній Wi-Fi мережі | Вразливий | Захищений | - |
| Розкриття DNS-запитів | Використовує резолвер провайдера | Тунельовано | - |
| Відбиток браузера (fingerprinting) | - | - | Canvas, шрифти, WebGL ідентифікують вас |
| Відстеження через cookie | - | - | Зберігається між сесіями |
| Ідентичність облікового запису | - | - | Google впізнає вас незалежно від IP |
Аудит показує, чи підтверджуються заяви про приватність насправді, чи тихо руйнуються. Серйозні VPN-провайдери платять незалежним компаніям, зокрема Deloitte, KPMG, Cure53, PwC і Securitum, щоб ті перевіряли їхні серверні конфігурації, політики доступу співробітників і журнали інцидентів. Станом на кінець 2025 року Deloitte провела аудит NordVPN шість разів. KPMG востаннє перевіряла ExpressVPN у лютому 2025 року, а Cure53 окремо аналізувала протокол Lightway. Cure53 також працює з Mullvad і Proton VPN. На ринку комерційних проксі нічого подібного немає: жодних змістовних звітів про прозорість, справжніх аудитів. Те саме дослідження CSIRO щодо безкоштовних VPN-застосунків для Android виявило, що 84% застосунків витікали трафік, а 18% взагалі не використовували шифрування, попри заяви в магазинах застосунків.
Юрисдикція важливіша, ніж здається. Кожен VPN-провайдер підпорядковується чиємусь законодавству. Провайдер зі штаб-квартирою в США може отримати National Security Letter і заборону на розголошення. Швейцарський провайдер працює згідно з Федеральним законом про нагляд за поштовим і телекомунікаційним зв'язком (BÜPF), який дозволяє цільове розкриття даних лише за рішенням суду. Це вужче, ніж масове зберігання даних в ЄС або США, але й не нуль. Крім того, жоден інструмент не усуває стійку ідентичність. Якщо ви ввійдете в Gmail через будь-який VPN, Google все одно вас упізнає. Відбиток вашого браузера (canvas, шрифти, WebGL) майже не змінюється, коли змінюється IP-адреса.
Коли використовувати проксі, а коли VPN
Використовуйте проксі, коли потрібна ротація IP-адрес в обсязі і шифрування для цього завдання не важливе. Використовуйте VPN, коли потрібно захистити дані під час передавання або приховати активність від провайдера. Ось основний поділ. Усе інше є деталями.
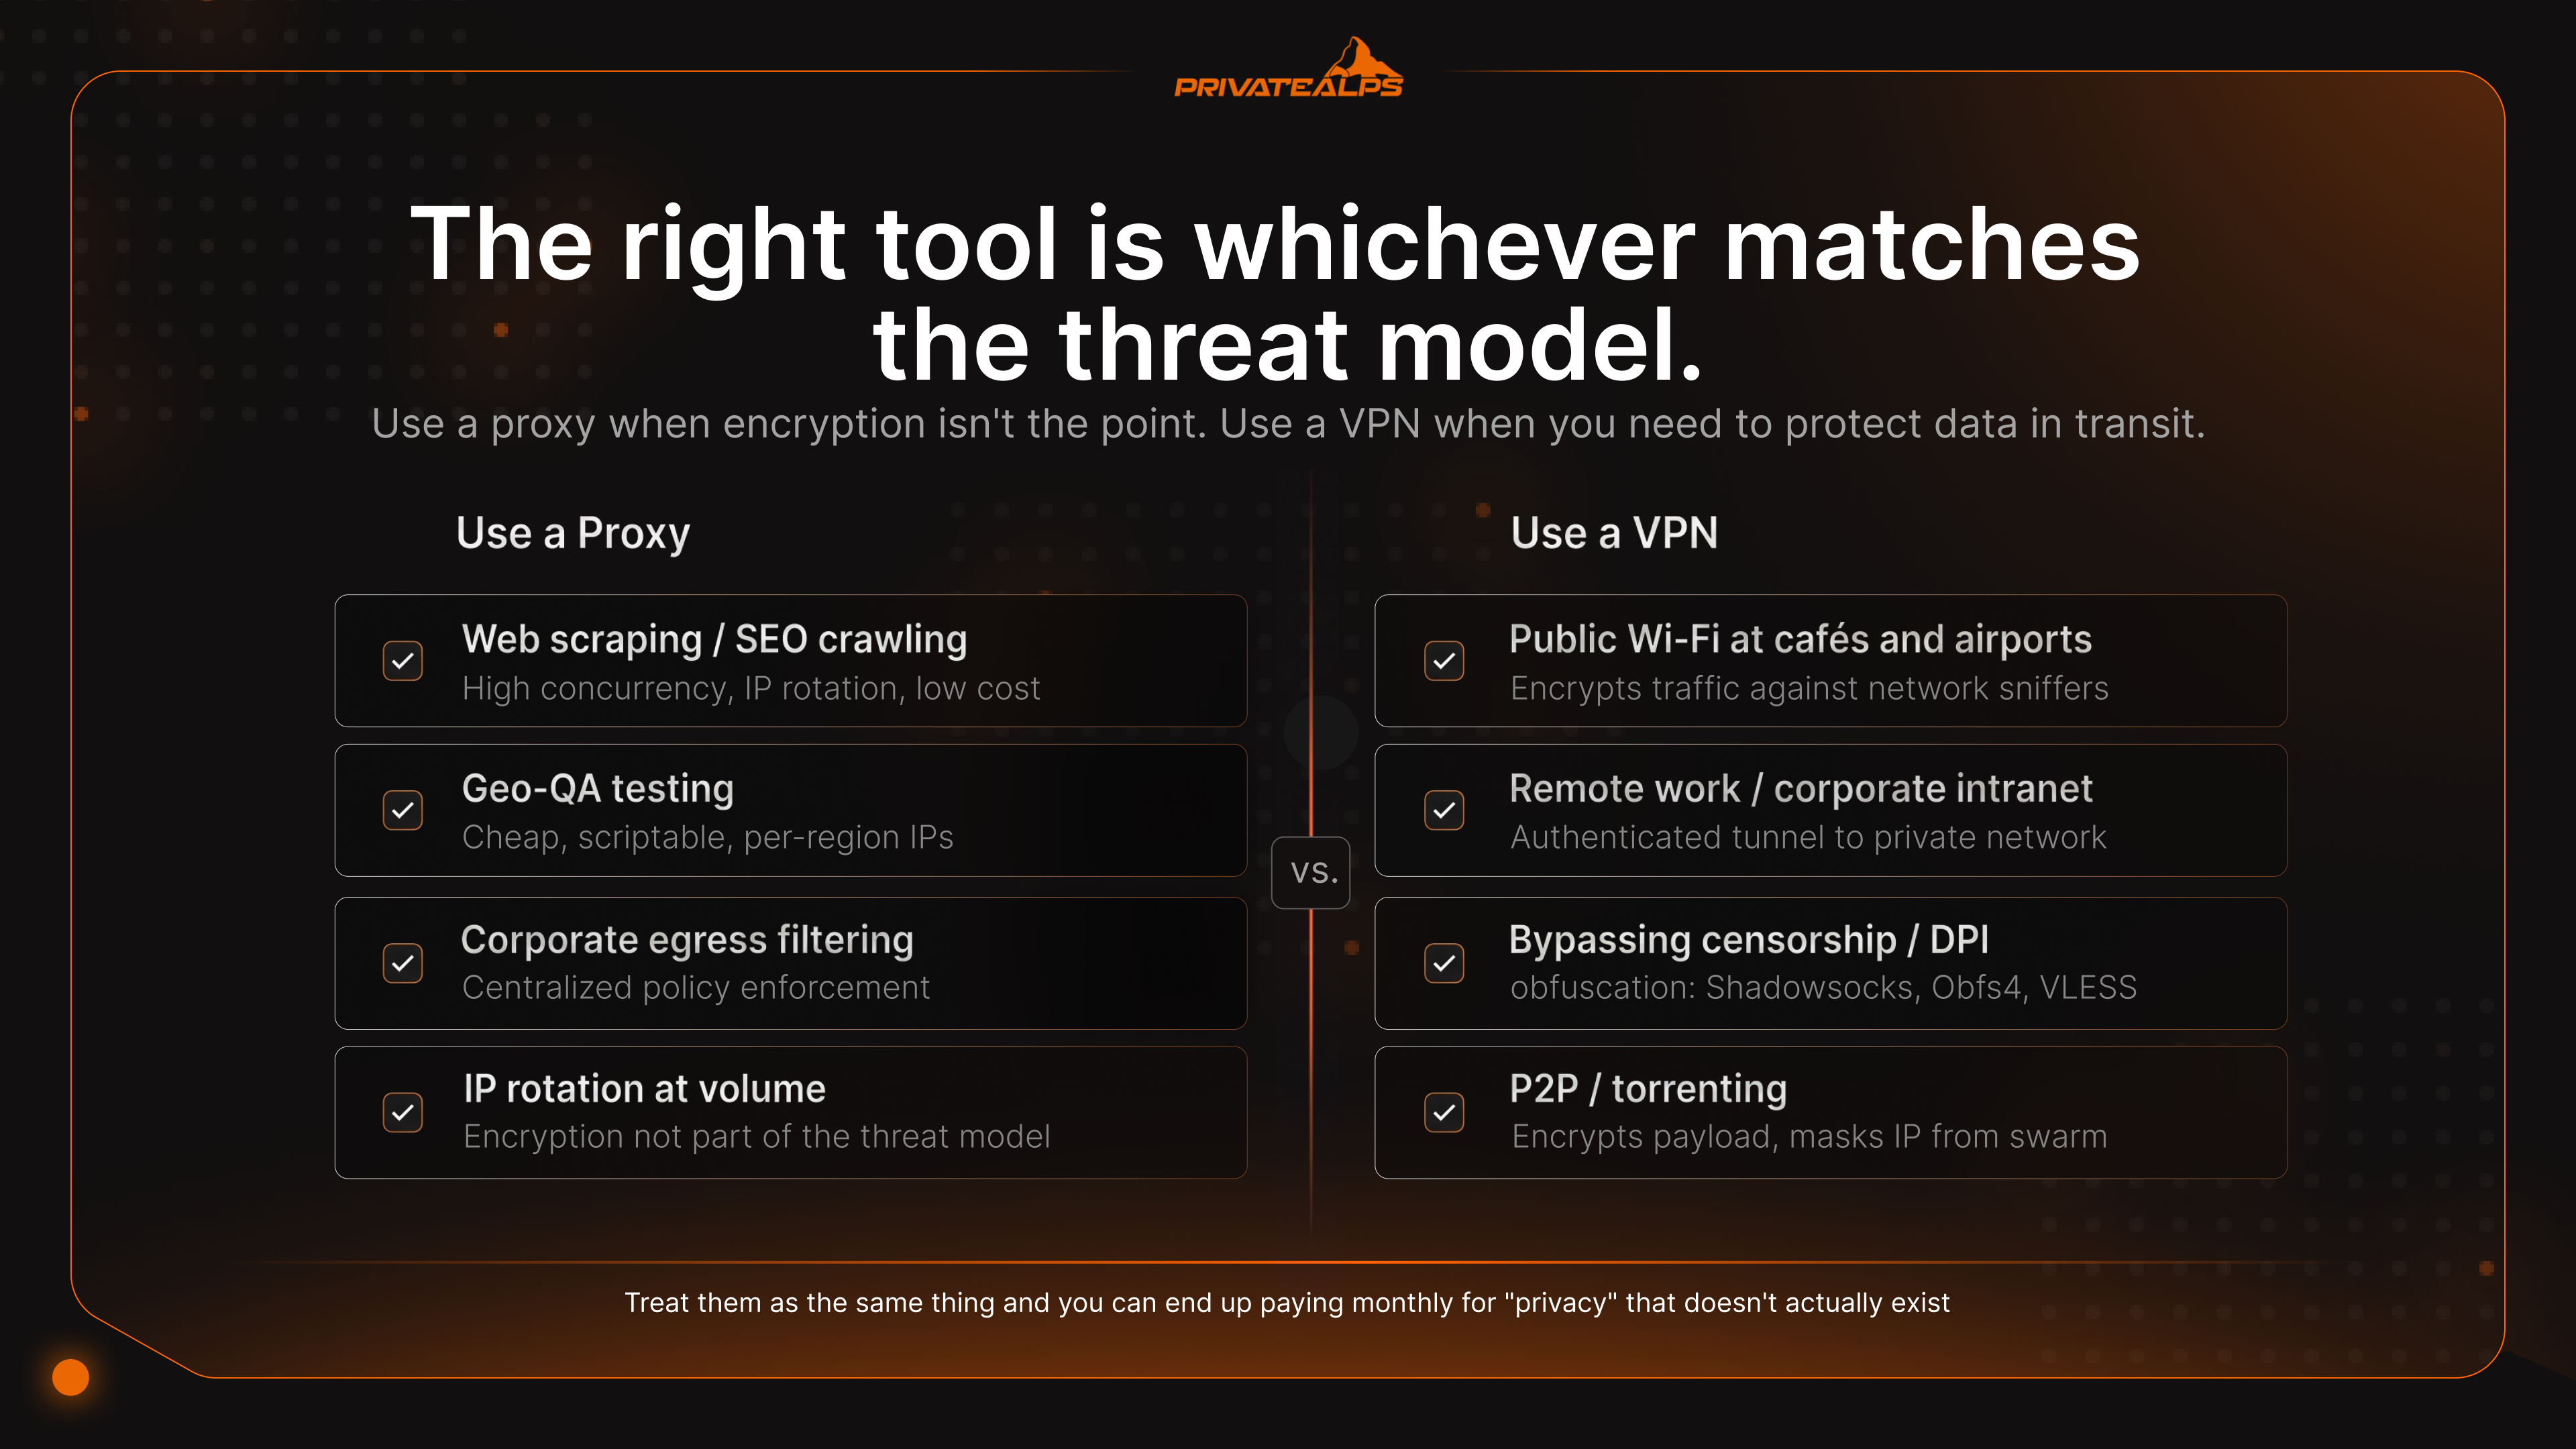
| Сценарій | Рекомендований інструмент | Чому | Що не вирішує |
|---|---|---|---|
| Публічна Wi-Fi мережа в кафе або аеропорту | VPN | Шифрує трафік від мережевих снифферів | Фішинг, шкідливі завантаження |
| Віддалена робота / корпоративна інтранет-мережа | VPN | Забезпечує автентифікований тунель до приватної мережі | Компрометація кінцевого пристрою |
| Веб-скрапінг / SEO-краулінг | Пул проксі з ротацією | Висока паралельність, ротація IP, низька вартість | Фінгерпринтинг сайтів, JS-перевірки |
| Гео-обмеження стрімінгу | VPN (резидентні або оптимізовані для стрімінгу) | Краще обходить перевірки репутації IP, ніж проксі | Гео-блокування на рівні облікового запису |
| Обхід державної цензури / DPI | VPN з обфускацією (Shadowsocks, Obfs4, VLESS) | Маскує тунель під HTTPS | Цільове спостереження за кінцевим пристроєм |
| P2P / торент | VPN з kill switch | Шифрує корисне навантаження, маскує IP від рою | Зловмисні піри, копірайт-тролі |
| Розробник або системний адміністратор у недовіреній мережі | VPN | Захищає сесії SSH/RDP і API-токени | Скомпрометовані облікові дані |
| Гео-QA тестування (реклама, ціни) | Проксі | Дешево, можна скриптувати, IP для кожного регіону | Поведінка авторизованого користувача |
| Власна приватна інфраструктура | Самохостингований WireGuard VPN | Прибирає довіру до провайдера як змінну | Компрометація сервера |
| Корпоративна фільтрація веб-трафіку / вихідний шлюз | Forward proxy (Squid, Zscaler) | Централізоване застосування політик, перевірка вмісту | Шифрована ексфільтрація через DoH |
Виявлення стрімінгу — це окрема гонка озброєнь. Netflix, BBC iPlayer та інші сервіси спираються на бази даних репутації IP, зокрема MaxMind GeoIP2 і IPQualityScore, які позначають кожну IP-адресу як резидентну, бізнесову, хостингову або VPN. Комерційні проксі майже завжди розміщені в діапазонах хостингів, тому бази даних їх миттєво ідентифікують. VPN-провайдери, що використовують пули резидентних або оптимізованих для стрімінгу серверів, орендують IP-адреси у побутових провайдерів і чергують їх. Саме тому VPN-трафік зазвичай проходить там, де проксі отримує ввічливу сторінку «цей контент недоступний у вашому регіоні».
Виявлення VPN і проксі: як сервіси їх розрізняють
Системи виявлення порівнюють ваше з'єднання з п'ятьма ознаками: репутацією ASN, хешами TLS, узгодженістю DNS, витоком заголовків і таймінгом пакетів. Проксі частіше не проходять ці перевірки, бо їхні сигнатури простіші й легше перелічуються. VPN залишаються непоміченими довше, бо за що зачепитися менше.
| Метод виявлення | Вразливий проксі? | Вразливий VPN? | Рішення для обходу |
|---|---|---|---|
| ASN / репутація IP (MaxMind, IPQS) | Так - хостингові ASN позначені | Частково - відомі VPN-діапазони позначені | Резидентні IP або нові підмережі |
| TLS-фінгерпринтинг (хеш JA3/JA3S) | Так - HTTP-проксі розкривають TLS клієнта | Частково - деякі VPN-клієнти мають відмітні JA3 | uTLS, відбитки, що відповідають браузеру |
| Невідповідність DNS (регіон IP ≠ регіон DNS) | Так - витоки DNS з ОС | Ні - тунельований DNS не допускає невідповідності | DNS через VPN |
| Витік HTTP-заголовків (X-Forwarded-For) | Так - прозорі проксі розкривають вихідну IP | Ні - заголовки відновлюються на виході | Використовуйте лише анонімні проксі вищого рівня (elite) |
| Глибока інспекція пакетів (DPI) | Так - звичайний трафік проксі ідентифікується | Частково - стандартні VPN-протоколи виявляються | Обфускація: Shadowsocks, Obfs4, VLESS |
Чому проксі викривають швидше? Вони витікають більше метаданих. Їхні діапазони IP-адрес каталогізовані. Їхні рукостискання TLS мають характерні ознаки. Коли ввімкнено прозорий режим, HTTP-заголовки непомітно містять початкову IP-адресу. VPN є непомітнішими: DPI, що аналізує VPN-трафік, бачить лише зашифровані блоки даних, а не поля протоколу, за якими можна зробити фінгерпринт. Обфускація закриває те, що залишилося. Shadowsocks, широко використовуваний у материковому Китаї, і V2Ray/VLESS роблять тунель статистично невідмінним від HTTPS. Цензурна інфраструктура, яка блокує стандартні VPN-протоколи, не може відрізнити їх від звичайного веб-трафіку.
Чи можна використовувати VPN і проксі разом?
Так. Це легітимна схема для окремих завдань, але вона ускладнює роботу з DNS, тому більшості людей не варто до неї вдаватися. Неправильно налаштований ланцюжок витікає більше, ніж один правильно налаштований тунель.
SOCKS5-проксі в браузері + VPN на рівні ОС. Запустіть VPN на рівні системи, а потім вкажіть Firefox або Chrome на SOCKS5-проксі. Трафік браузера виходить через IP-адресу проксі. Усе інше, зокрема пошту, системні служби та фонові застосунки, пускає через VPN. Одну деталь майже ніхто не згадує: увімкніть network.proxy.socks_remote_dns у Firefox, інакше DNS-запити оминуть проксі й витечуть через VPN, створюючи регіональну невідповідність, яку інструменти фінгерпринтингу миттєво виявляють.
Ланцюжок VPN → проксі. Спочатку підключіться до VPN, а потім надсилайте трафік браузера через проксі на стороні виходу. Призначення бачить IP-адресу проксі. VPN-провайдер бачить, що ви підключені до проксі, але не може прочитати нічого з того, що через нього пройшло. Поширено у скрапінгу, де потрібні і шифрування, і ротація резидентних IP.
Проксі → VPN у корпоративному вихідному трафіку. Підприємства використовують цю схему постійно. Вихідний трафік іде через forward proxy (Squid, Zscaler) для перевірки вмісту та застосування політик, а сам проксі взаємодіє з VPN для тунелювання між філіями та головним офісом. Це стандартна архітектура для регульованих галузей.
Tor через VPN є версією для максимальної приватності: спочатку VPN, потім Tor поверх нього. Пропускна здатність падає на 80% і більше. Властивості анонімності при цьому помітно покращуються.
Підсумок
Ключова відмінність у будь-якому порівнянні VPN і проксі: проксі змінює ваш IP для одного застосунку, а VPN шифрує та тунелює все, що надсилає ваш пристрій. Обирайте проксі, коли загроза полягає в географічних обмеженнях або обмеженні частоти запитів за IP для одного застосунку, а шифрування не є метою. Обирайте VPN, коли потрібна приватність від провайдера, безпека в ворожій мережі або захист у кожному застосунку системи. Різниця між проксі та VPN усе ще не вирішує питання анонімності: фінгерпринтинг, cookie і входи в облікові записи слідують за вами через різні IP-адреси. Єдина структурна зміна, що справді покращує ситуацію, це самохостинг VPN на інфраструктурі, яку ви контролюєте. Такі провайдери, як PrivateAlps, повністю прибирають із ланцюжка стороннього посередника.
Запустіть власний VPN на швейцарській інфраструктурі
Самохостинг VPN змінює розрахунок. Ви стаєте власним провайдером. Єдині журнали, що існують, — це ті, які ведете ви. Жодна третя сторона не може бути викликана до суду за трафік, якого вона ніколи не бачила. PrivateAlps пропонує OpenVPN-сервіс, розміщений у швейцарських дата-центрах: шифрування AES-256, суворий політичний режим нульового ведення журналів, дозволений P2P і відсутність обмеження пропускної здатності на аплінку 10G. Сервіс працює згідно з revDSG, переглянутим Федеральним законом про захист даних, а також у межах рамок цільового розкриття BÜPF, за якими доступ правоохоронних органів потребує рішення суду, прив'язаного до конкретної особи. Це вужче, ніж масове зберігання даних в ЄС або США. Це не абсолютний імунітет, але структурно це інша модель довіри, ніж купівля послуг у споживчого VPN-провайдера.
FAQ
Яка різниця між VPN і проксі?
Різниця між VPN і проксі зводиться до трьох речей: що шифрується, що охоплюється і що відбувається з DNS. VPN шифрує кожен байт, який надсилає ваш пристрій, і маршрутизує його на рівні ОС. Проксі перенаправляє трафік одного застосунку і сам по собі нічого не шифрує. Різниця між проксі та VPN найбільш важлива тоді, коли ви намагаєтеся приховати активність від провайдера, а не просто підмінити IP-адресу.
Чи безпечніший проксі, ніж VPN?
Ні. VPN дає три речі, яких немає в проксі: шифрування, kill switch і тунелювання DNS. Безкоштовні проксі особливо ненадійні: дослідження ICSI/CSIRO показало, що 16% безкоштовних VPN- і проксі-застосунків активно вставляли JavaScript у трафік користувачів.
Чи може проксі приховати вашу IP-адресу?
Він приховує IP-адресу лише для того застосунку, для якого ви його налаштували. Більше нічого. До того ж HTTPS-проксі все одно витікають ім'я цільового хоста через незашифроване поле TLS SNI під час рукостискання. Тож якщо ви питаєте, яка різниця між проксі та VPN саме в цьому питанні, то VPN тунелює і DNS, через що провайдер може бачити, які сайти ви відвідуєте через проксі, але не через VPN.
Чи працює VPN як проксі?
Обидва замінюють вашу видиму IP-адресу на IP-адресу сервера, тож на перший погляд вони схожі. VPN іде далі: він шифрує трафік на мережевому рівні, охоплює кожен застосунок на пристрої та маршрутизує DNS через тунель. Проксі працює для окремого застосунку, за замовчуванням не шифрує трафік і обмежується заміною IP-адреси.
Що таке SOCKS5-проксі і чим він відрізняється від VPN?
SOCKS5 — це проксі-протокол п'ятого рівня, який обробляє довільний трафік TCP і UDP. Саме тому він популярний для торрентів, ігор і всього, що не є звичайним HTTP. Він нічого не шифрує. VPN дає і перенаправлення, і криптографію. SOCKS5 дає лише перенаправлення.
Чи блокують стрімінгові сервіси проксі та VPN?
І те, й інше, але не однаково. Виявлення відбувається через бази даних репутації IP, такі як MaxMind GeoIP2 і IPQualityScore. Проксі майже завжди походять з позначених хостингових ASN, тому їх швидко виявляють. VPN-провайдери, які використовують пули серверів з резидентними IP, зазвичай проходять довше, бо їхні адреси схожі на звичайні споживчі з'єднання.
Що швидше: проксі чи VPN?
Проксі, з великим відривом. Він нічого не шифрує. WireGuard зазвичай втрачає 4–15% пропускної здатності, OpenVPN/UDP — 20–35%, а OpenVPN/TCP може втрачати 40–50%, коли виникає проблема TCP-over-TCP.
Чи можна використовувати VPN і проксі одночасно?
Так. Найпоширеніша професійна схема — це SOCKS5-проксі в браузері поверх системного VPN, тож ідентичність браузера ізольована від решти трафіку. Одне застереження: переконайтеся, що розв'язання DNS відбувається на стороні проксі (у Firefox це network.proxy.socks_remote_dns). Інакше ви створите невідповідність DNS, яку виявлять інструменти фінгерпринтингу.
Що таке VPN без логів і чи пропонує проксі те саме?
VPN без логів не зберігає метадані з'єднань, позначки часу IP-адрес або записи про переглянуті сторінки. Але таке твердження має вагу лише тоді, коли незалежний аудитор, як-от Deloitte, KPMG чи Cure53, справді перевірив його. Комерційні провайдери проксі не відповідають такому стандарту. Заяви проксі про відсутність логів, по суті, практично неперевірювані.
Чи є VPN кращим за проксі?
Це залежить від ваших завдань. VPN краще підходить для приватності, безпеки в публічних мережах Wi-Fi та обходу цензури на основі DPI. Проксі переважає для масового вебскрапінгу, гео-QA тестування та фільтрації корпоративного вихідного трафіку. Різниця між VPN і проксі-сервером є функціональною, а не ієрархічною: правильний інструмент той, що відповідає моделі загроз, а не той, що має більше пунктів на маркетинговій сторінці.
