



Що таке zero trust мережа? Архітектура, принципи та реальні сценарії використання?
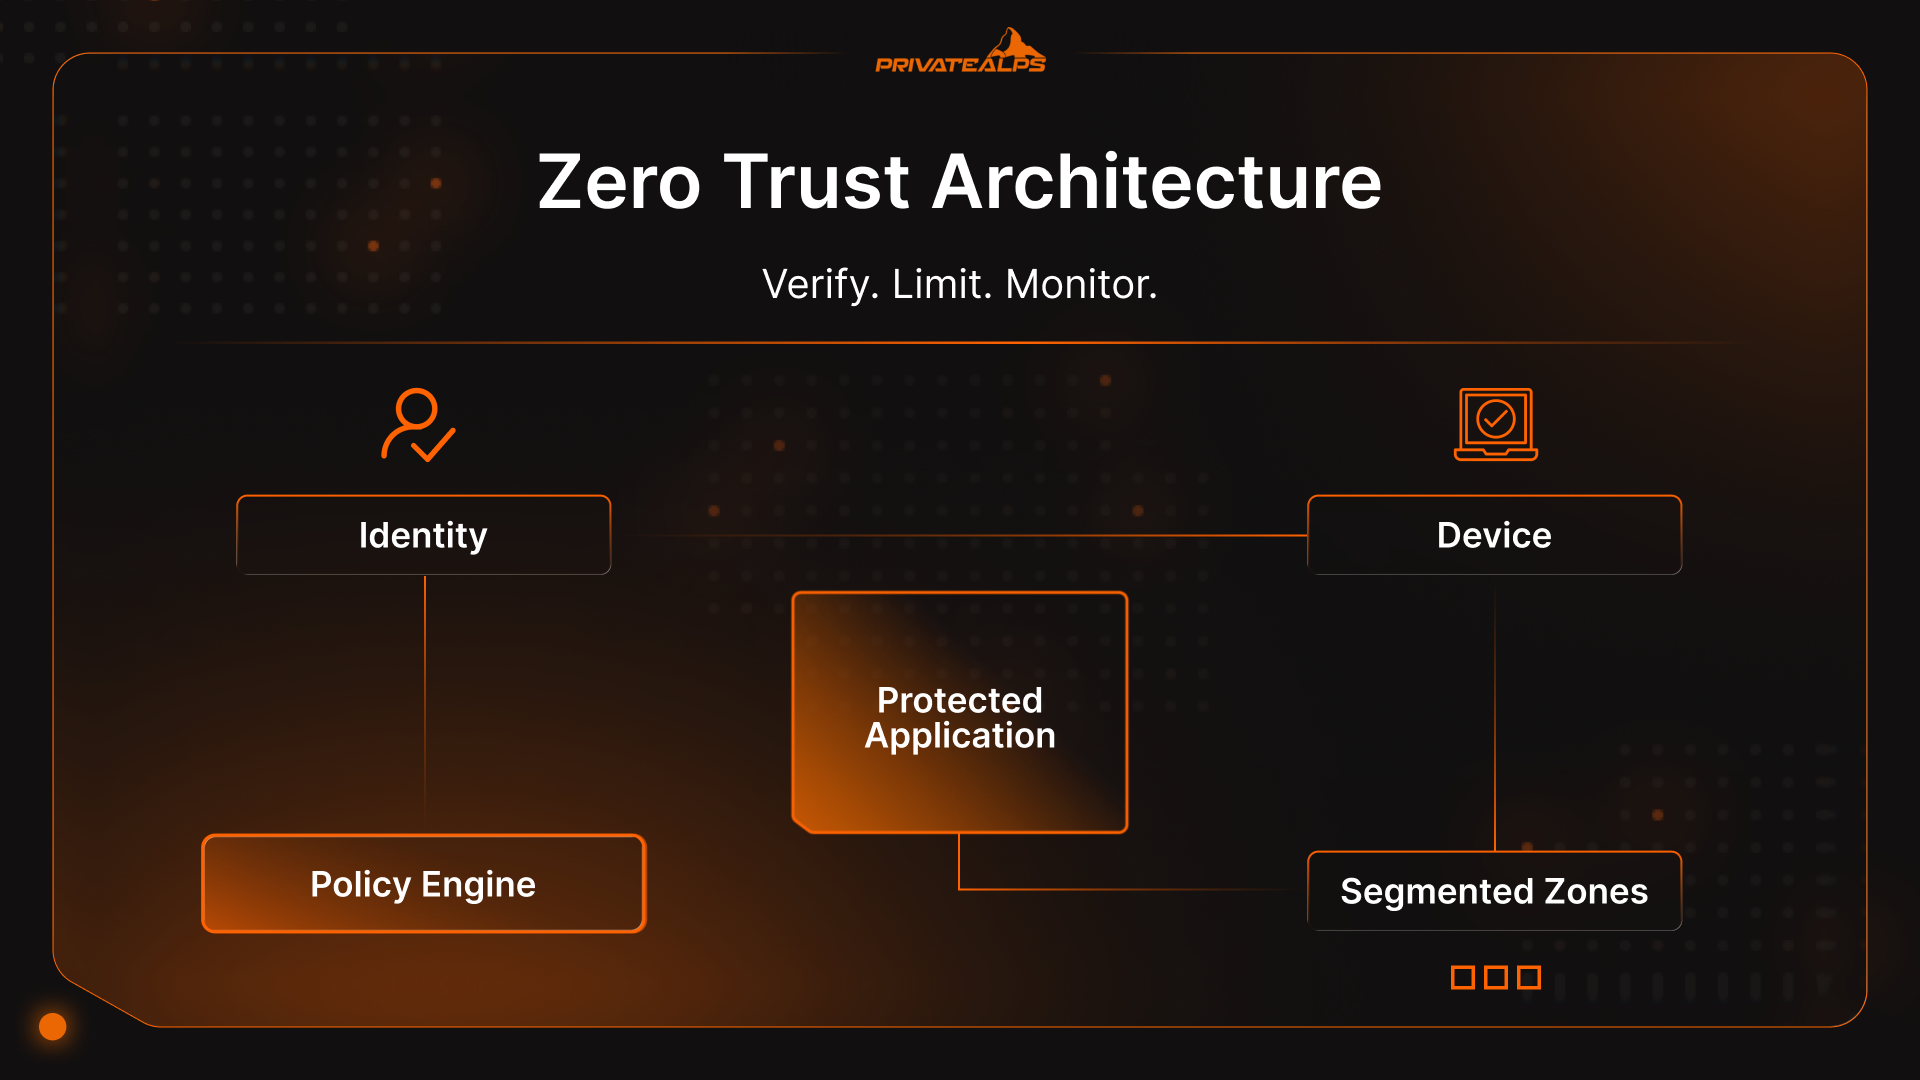
Що таке zero trust безпека?
Це архітектура безпеки, яка починається з простого припущення: нікому не можна довіряти за замовчуванням. Не користувачам. Не пристроям. Не застосункам. Вхід до системи не перемикає жодного перемикача довіри. Доступ перевіряється постійно, поки існує сеанс.
Zero trust – це не інструмент, який ви встановлюєте, і не значок, який продає постачальник. Це спосіб проєктування систем, у яких довіра перевіряється щоразу, коли це важливо, а не надається один раз і забувається.
Якщо ви бачили, як насправді відбуваються витоки даних, ця ідея здасться очевидною. Зловмисники більше не пробиваються крізь брандмауери. Вони просто входять із валідними обліковими даними. Дані Verizon про порушення за 2025 рік показують, що більшість серйозних інцидентів із веб-застосунками досі починаються з викрадених облікових даних. Після цього традиційні мережі виявляються надто лояльними. Вони припускають, що довіра зберігається, що ідентичність не змінюється і що пристрої залишаються чистими.
Саме тут ці припущення перестають працювати.
Тож коли люди питають: «Що означає zero trust?» і чому це важливо зараз, чесна відповідь така: концепція zero trust з'явилася тому, що традиційні системи занадто довго були надмірно впевненими. Zero trust означає, що довіра має термін дії. Ідентичність перевіряється знову. Пристрої ставлять під сумнів. Чим довше триває сеанс, тим вужчим, а не ширшим стає доступ.
У цій статті пояснюється, що таке мережева архітектура zero trust, як на практиці працює підхід zero trust cyber security і чому це все важливо.
Чому виникла модель zero trust: крах периметрової безпеки
Zero Trust з'явився не тому, що командам безпеки потрібна була нова концепція для дискусій. Він з'явився тому, що периметр перестав відповідати тому, як насправді будуються і використовуються системи. Стара ідея, що можна провести лінію навколо «мережі» і довіряти всьому всередині, швидко зламалася, потім ламалася знову і знову, доки її більше не можна було захищати з серйозним виразом обличчя.
Змінилася не одна технологія. Змінилося накопичення дрібних практичних зсувів, які зняли будь-яку суттєву перевагу, яку можна було захищати. Zero trust безпека – це відповідь на цю реальність, а не черговий тренд.
Що змінилося в мережевій архітектурі
Мережі перестали бути місцями і стали маршрутами.
Застосунки перейшли на SaaS-платформи, якими бізнес не володіє. Робочі навантаження розподілилися між кількома хмарами. Внутрішні інструменти почали напряму взаємодіяти із зовнішніми API. Співробітники принесли особисті пристрої. Підрядники приходили і йшли. Гібридні середовища стали нормою, а не перехідним етапом.
У такій конфігурації припущення про захищений периметр руйнується. Немає єдиного «всередині». Ідентичність стає єдиним стабільним сигналом, який супроводжує користувачів, пристрої та робочі навантаження між середовищами. Модель zero trust підходить для систем, які за задумом розподілені, а не з'єднані разом за брандмауером.
Чинники загроз
Зловмисники адаптувалися до цього швидше, ніж більшість засобів захисту.
Крадіжка облікових даних стала домінуючою точкою входу, бо це працює. За даними DBIR Verizon за 2025 рік, більшість серйозних порушень у веб-застосунках досі починаються з викрадених облікових даних. Щойно зловмисники успішно автентифікуються, периметральні засоби захисту відходять убік. Автентифікація проходить, довіра надається, і ніщо суттєве не перевіряє, що відбувається далі.
Ризик із боку інсайдерів, навмисний чи випадковий, має той самий сценарій. Автентифікація відповідає на питання «хто увійшов», а не «що цій особі зараз дозволено робити». Горизонтальне переміщення процвітає в мережах, які сприймають доступ як одноразове рішення.
Основні принципи архітектури zero trust
Принципи zero trust безпеки – це не цінності й не гасла. Це правила, яких системи мають дотримуватися, щоб zero trust безпека витримувала навантаження.
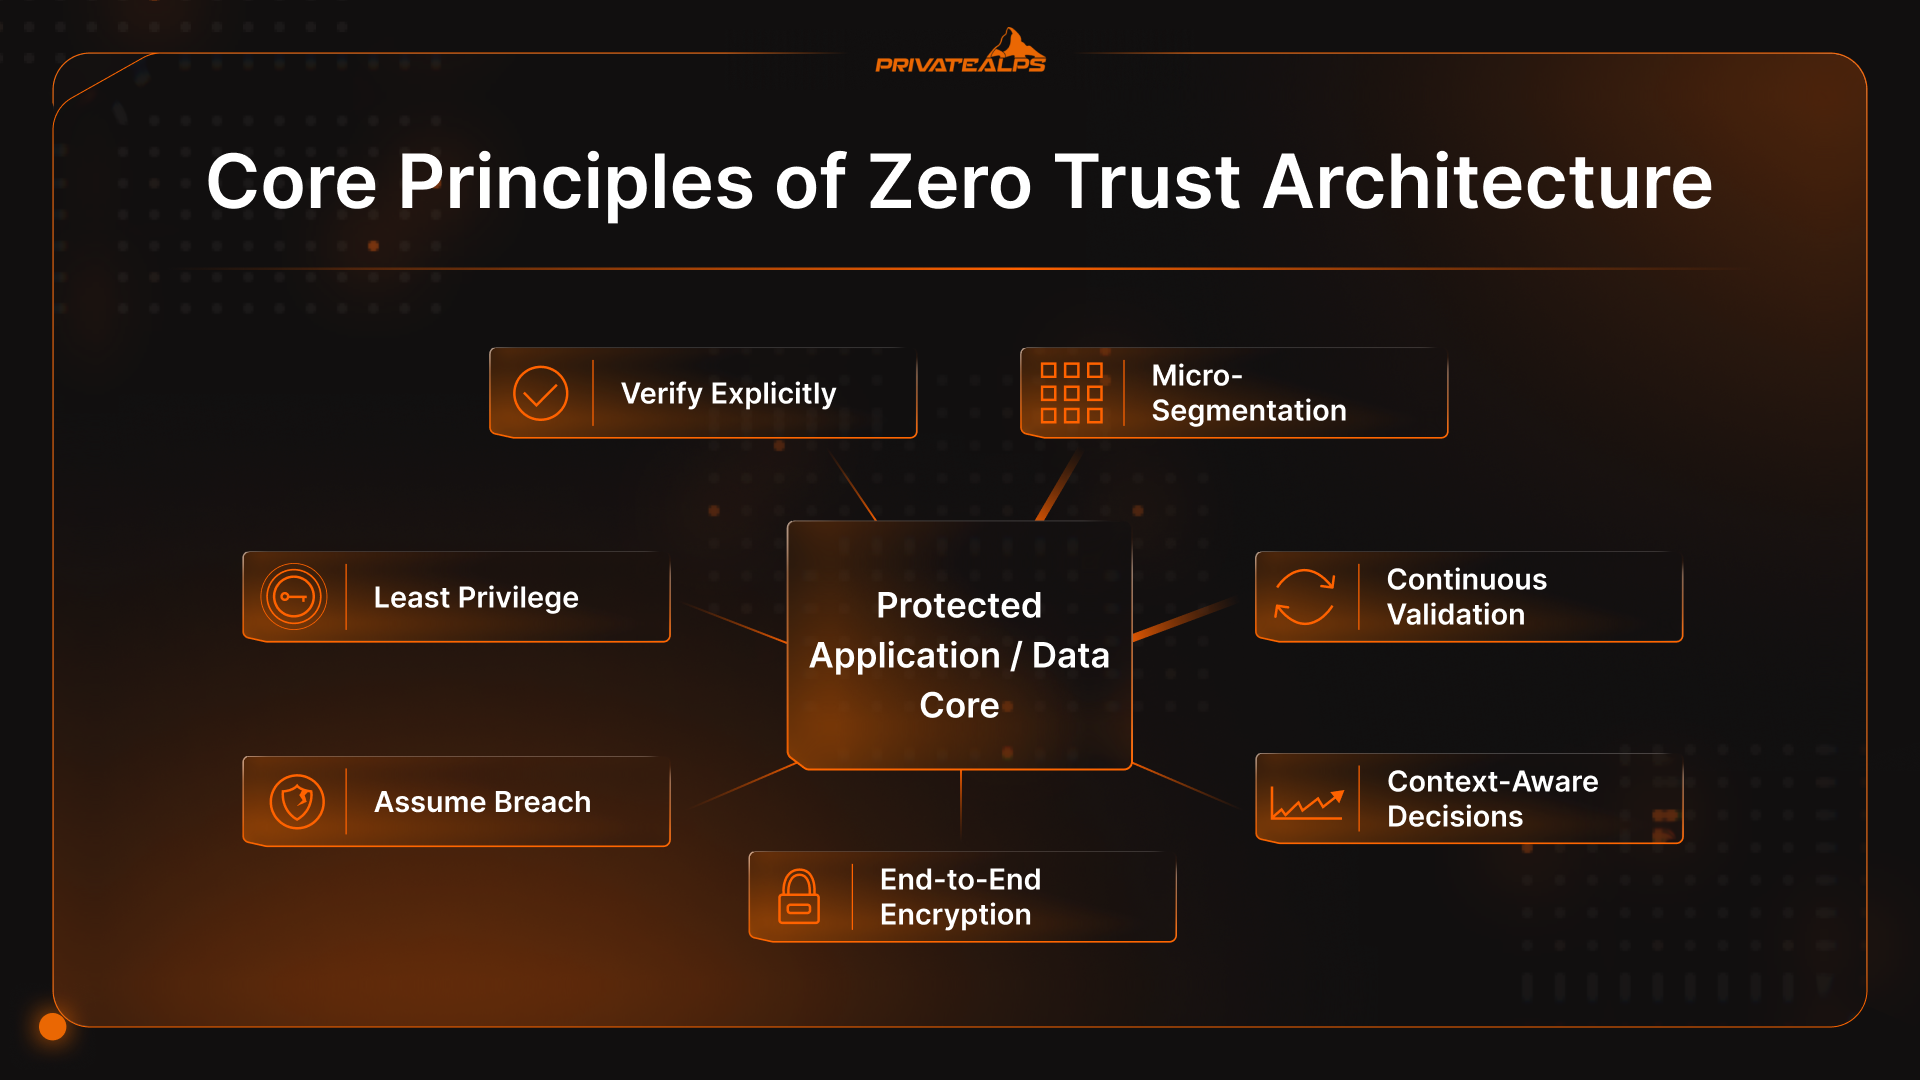
- Явна перевірка: Кожен запит на доступ має оцінюватися на основі реальних сигналів: - ідентичність, стан пристрою, місцезнаходження, поведінка та чутливість ресурсу, до якого здійснюється доступ. Якщо вхідні дані змінюються, відповідь теж може змінитися. Це базовий рівень zero trust безпеки на практиці.
- Доступ за принципом найменших привілеїв: Доступ має бути вузьким, конкретним і тимчасовим. Люди й сервіси отримують лише те, що потрібно для роботи, після чого доступ зникає. Чим довше доступ існує, тим більше проблем він створює.
- Припущення про злам: Системи мають діяти так, ніби хтось уже всередині. Такий підхід обмежує, наскільки далеко може поширитися шкода, сповільнює горизонтальний рух і раніше виявляє незвичну поведінку. Модель zero trust працює тому, що очікує на збій, а не сприймає його як виняток.
- Мікросегментація: Мережі поділяються на малі ізольовані зони навколо застосунків і робочих навантажень, а не на плоскі внутрішні простори. Навіть автентифіковані користувачі не отримують вільного переміщення. Коли щось ламається, пошкодження залишається локальним.
- Безперервна валідація: Довіра з часом втрачає чинність. Пристрої перестають відповідати вимогам. Поведінка змінюється посеред сеансу. Системи Zero Trust постійно перевіряють стан і можуть відкликати доступ або посилити вимоги, коли ризик зростає. Одноразове схвалення – саме те, на що найбільше розраховують зловмисники.
- Рішення з урахуванням контексту: Рішення про доступ має відображати те, що відбувається зараз: час доби, незвичну поведінку, зміну місцезнаходження, чутливість даних. Саме так zero trust мережа залишається зручною, але не наївною.
- Наскрізне шифрування: Дані мають бути захищені під час передачі незалежно від того, де вони рухаються. Зашифровані з'єднання зменшують залежність від «довірених мереж» і вимагають перевірки на кінцевих точках, а не в невидимих проміжних ланках.
Ключові компоненти zero trust мережі
Модель zero-trust безпеки працює лише тоді, коли архітектура може застосовувати рішення всюди, де довіра має схильність прослизнути. Для цього потрібні конкретні будівельні блоки, кожен з яких виконує функцію, яку старіші мережі пропускали або ховали за припущеннями. Йдеться не про купівлю інструментів, а про наявність правильних функцій, незалежно від того, називаєте ви їх прямо чи ні.
Основні компоненти zero trust мережі
| Компонент | Що він робить | Що він замінює або виправляє |
|---|---|---|
| Управління ідентичністю і доступом (IAM) | Перевіряє, хто або що запитує доступ і що йому дозволено робити | Довіру на основі мережі та спільні облікові дані |
| Перевірка довіри до пристрою і стану | Підтверджує справність і відповідність пристрою до та під час доступу | Сліпу довіру до «керованих» або внутрішніх пристроїв |
| Мікросегментація мережі | Обмежує горизонтальне переміщення між робочими навантаженнями і сервісами | Плоскі внутрішні мережі та грубі VLAN |
| Механізм політик | Оцінює рішення про доступ у реальному часі з урахуванням контексту і ризику | Статичні правила доступу та одноразові схвалення |
| Точки забезпечення політик (PEP) | Виконує рішення на шлюзах, агентах, API або sidecar-компонентах | Лише централізовані вузькі місця |
| Безперервний моніторинг і аналітика | Виявляє аномальну поведінку і динамічно коригує довіру | Моделі «увійшов один раз – довіряй назавжди» |
Управління ідентичністю і доступом (IAM)
Ідентичність – це найближче до периметра, що є в сучасних системах. Люди мають ідентичності. Їх мають сервіси. Їх мають API і фонові робочі навантаження. IAM забезпечує, щоб ці ідентичності залишалися придатними для використання, коли вони переміщуються між хмарними платформами, SaaS-інструментами та локальними системами, а логіка доступу не ламалася щоразу, коли щось змінюється.
Перевірка довіри до пристрою та оцінка стану
Самих облікових даних недостатньо, щоб визначити, чи безпечний запит. Цю прогалину заповнює стан пристрою.
Перевірки стану аналізують такі сигнали, як версія операційної системи, рівень оновлень, статус шифрування, захист кінцевої точки та ознаки втручання. На основі цих сигналів доступ можна обмежити, посилити вимоги або заблокувати. Так модель zero trust безпеки враховує втрачені ноутбуки, особисті пристрої та машини, які перестали відповідати вимогам.
Мікросегментація мережі
Мікросегментація руйнує звичку сприймати внутрішні мережі як відкритий простір. Замість широкого внутрішнього доступу робочі навантаження й застосунки ізолюються за чіткими політиками.
На відміну від традиційних VLAN, сегментація слідує за робочим навантаженням, а не за підмережею. Автентифіковані користувачі не отримують вільного переміщення лише через те, що вони «всередині». Коли облікові дані зловживаються, горизонтальне переміщення швидко зупиняється. Це стримування є однією з найпрактичніших переваг моделі zero trust.
Механізм політик і точки забезпечення політик
Механізм політик – це місце, де ухвалюються рішення про доступ. Він аналізує ідентичність, стан пристрою, контекст і правила політик у момент надходження запитів. Точки забезпечення політик застосовують ці рішення на шлюзах, агентах кінцевих пристроїв, sidecar-компонентах або API. Рішення залишаються узгодженими, а забезпечення працює поруч із ресурсом. Саме так zero trust безпека масштабується, не покладаючись на один централізований вузол.
Безперервний моніторинг і аналітика
Статичні рішення про доступ швидко застарівають. Поведінка змінюється посеред сеансу. Скомпрометовані облікові записи не повідомляють про себе.
Безперервний моніторинг передає телеметрію: шаблони входу, частоту доступу, переміщення даних назад у політики. Коли поведінка відхиляється від норми, доступ можна звузити або повністю заблокувати. Саме цей зворотний зв'язок пояснює, чому zero trust не зупиняється на автентифікації.
Zero Trust проти традиційної периметральної безпеки
Периметральна безпека намагається визначити, що «всередині», а потім послаблює контроль. Zero Trust продовжує ухвалювати рішення постійно і обмежує доступ до ресурсів, а не видає мережеву присутність.
| Категорія | Традиційна периметральна безпека | zero trust / zero trust безпека |
|---|---|---|
| Модель довіри | «Всередині» вважається довіреним після перевірки на межі | Довіра ніколи не припускається; кожен запит перевіряється і перевіряється повторно |
| Метод контролю доступу | Орієнтований на мережу (VPN до мережі, широкий внутрішній доступ) | Орієнтований на ресурси (доступ до окремих застосунків і ресурсів, найменші привілеї) |
| Видимість мережі | Фокус на трафіку «північ–південь» на межі | Сильніша видимість трафіку «схід–захід»: взаємодія між внутрішніми сервісами і поведінка сеансів |
| Масштабованість | Погано масштабується з гібридними, SaaS і багатохмарними середовищами | Створено для розподілених систем; ідентичність і політики переміщуються між середовищами |
| Локалізація порушень | Часто слабка, коли зловмисник уже всередині; горизонтальний рух є типовим | Розроблено для обмеження зони ураження через мікросегментацію і обмежені сеанси |
| Віддалений доступ | VPN розширює внутрішню поверхню атаки для віддалених користувачів | Доступ у стилі ZTNA зменшує ризики, підключаючи користувачів до застосунків, а не до мереж |
Традиційна периметральна безпека все ще має роль (периметральний контроль потрібен і далі). Суть у тому, що периметральні моделі погано справляються, коли головною точкою входу є компрометація ідентичності. Якщо зловмисники можуть увійти з викраденими обліковими даними, периметр майже не допомагає.
Zero Trust Network Access (ZTNA): основна технологія
Коли люди питають: «Що таке zero trust мережа?», вони зазвичай спершу цікавляться технологією.
ZTNA – це не «Zero Trust у коробці». Це один шаблон доступу, який робить модель zero trust безпеки здійсненною, особливо для користувачів, які більше не сидять у корпоративній LAN.
Думайте про ZTNA як про рівень забезпечення політик. Zero Trust – це ідея. ZTNA змінює порядок операцій.
У старому віддаленому доступі ви спочатку підключаєтеся, а потім з'ясовуєте, що вам дозволено робити. ZTNA працює навпаки. Ідентичність перевіряється заздалегідь. Оцінюється стан пристрою. Застосовується політика. Лише після цього створюється з'єднання, і воно створюється з конкретним застосунком, а не з мережею за ним.
Внутрішня IP-адреса не видається. Немає неявного доступу до суміжних систем. Кожен сеанс за задумом вузький і контролюється, поки він активний. Якщо стан погіршується або поведінка змінюється, доступ може змінитися просто під час сеансу. Саме цей процес є найпонятнішою відповіддю на «Що таке zero trust мережа?», коли людям потрібне практичне пояснення, а не концепція.
ZTNA проти VPN: ключові відмінності
VPN виходять із того, що якщо ви вже всередині, то маєте на це право. ZTNA виходить із того, що це припущення колись виявиться хибним. Саме ця різниця часто змушує команди, які цікавляться питанням ««що таке zero trust у кібербезпеці»», починати знайомство з теми саме звідси.
| Категорія | VPN | ZTNA |
|---|---|---|
| Обсяг доступу | Широкий доступ до внутрішньої мережі | Доступ до конкретних застосунків або ресурсів |
| Поверхня атаки | Відкриває внутрішні мережеві шляхи | Внутрішні застосунки залишаються прихованими |
| Модель довіри | Довіра надається після підключення | Довіра переоцінюється протягом сеансу |
| Масштабованість | Центральні вузькі місця, крихкість за зростання | Створено для розподілених користувачів і застосунків |
| Досвід користувача | Повний тунель, часто повільний або нестабільний | Прямий доступ до застосунку, зазвичай легший |
| Модель розгортання | Фіксовані шлюзи | Розподілене або хмарне забезпечення політик |
Моделі розгортання ZTNA
Існують два поширені підходи, і більшість середовищ зрештою використовують обидва.
ZTNA на основі агента працює на керованих пристроях. Він надає багатші сигнали про стан пристрою та жорсткіший контроль, що добре підходить для співробітників і довгостроково використовуваних кінцевих пристроїв.
ZTNA, ініційований сервісом, або безклієнтський, спирається на ідентифікацію та доступ через браузер. Він корисний для підрядників, партнерів і короткострокового доступу там, де встановлення програмного забезпечення нереалістичне.
Жодна з моделей не є «більш Zero Trust» за іншу. Модель zero trust працює тоді, коли доступ відповідає ризику, а не тоді, коли весь трафік примусово проходить одним і тим самим шляхом.
Zero Trust і SASE: архітектурна інтеграція
Zero trust і SASE часто плутають, оскільки їх зазвичай впроваджують разом. Команди розгортають їх одночасно, постачальники презентують їх в одній розмові, і зрештою вони звучать як взаємозамінні. Це не так. Вони вирішують різні завдання, і змішування цих понять зазвичай призводить до незручних архітектурних рішень пізніше.
Де SASE і Zero Trust перетинаються
SASE — це фреймворк доставки. Він об’єднує мережеві сервіси та сервіси безпеки й наближає їх до користувачів і застосунків, зазвичай через хмарний периметр. Zero trust — це логіка, яка застосовується всередині цього фреймворку.
Більшість платформ SASE зрештою застосовують ідеї Zero Trust, незалежно від того, називають вони це так чи ні. ZTNA визначає, хто може звернутися до застосунку. Secure web gateway контролює вихідний трафік. Правила CASB визначають, як використовується SaaS. Firewall-as-a-service забезпечує базову мережеву фільтрацію.
Разом ці компоненти дають змогу послідовно застосовувати zero trust security без необхідності повертати трафік через центральний дата-центр.
Ключова відмінність полягає в тому, що SASE відповідає на питання, де розташовані засоби контролю і як вони доставляються. Модель zero trust відповідає на питання, коли і чому доступ має бути дозволено. Можна розгорнути SASE без сильної логіки Zero Trust, і можна застосовувати принципи Zero Trust без повноцінного стеку SASE. Вони перетинаються, тому що сучасні середовища зазвичай потребують обох.
Коли розглядати SASE для Zero Trust
SASE має сенс тоді, коли сама архітектура вже розподілена.
Якщо ваш персонал розосереджений по регіонах, ваші застосунки працюють у кількох хмарах і переважає трафік SaaS, централізована безпека починає здаватися повільною і крихкою. SASE допомагає забезпечувати zero trust security ближче до користувачів, знижуючи затримки та операційний хаос.
Він також корисний, коли команди намагаються замінити купу окремих рішень. Організації з окремими VPN, веб-проксі, CASB і міжмережевими екранами часто стикаються з неузгодженою політикою. Підхід SASE може спростити доставку, зберігаючи при цьому принципи zero trust security в основі.
SASE не визначає за вас довіру. Цю частину все одно потребують чіткі політики, якісні дані про ідентичність і дисципліна.
Переваги мережі Zero Trust
Після запитання «що таке модель zero trust security?» більшість людей починає ставити під сумнів цінність підходу. Зараз про 82 % компаній вже впровадили модель zero trust. Це сталося не через її елегантність. Модель робить певні проблеми легше контрольованими, вимірюваними та поясненими тоді, коли щось іде не так.
Ключові результати, які відзначають організації, включають:
- Менший радіус ураження під час інцидентів: Скомпрометований обліковий запис або пристрій може звертатися лише до того, до чого вже мав дозвіл. Він не поширюється по всьому середовищу.
- Швидше виявлення та реагування: Безперервні перевірки роблять відхилення в поведінці важчими для ігнорування, що скорочує розслідування й зменшує час, протягом якого зловмисники залишаються непоміченими.
- Чітка відповідальність за доступ: Ви бачите, хто і до чого отримав доступ, за яких умов і яке правило його дозволило. Така ясність важлива, коли щось виходить з-під контролю.
- Менша залежність від місця підключення: Звідки користувач підключається, вже не має такого великого значення, що полегшує керування віддаленими та гібридними конфігураціями.
- Передбачуваніший контроль доступу: Правила зберігаються в політиках, а не в напівзабутих змінах міжмережевого екрана чи успадкованих дозволах, яких ніхто вже не контролює.
- Менший вплив викрадення облікових даних: Коли доступ вузький і короткостроковий, витеклі облікові дані не дають багато можливостей.
Спільна риса полягає не в досконалості, а в контролі. Мережа zero trust робить збої меншими, помітнішими та легшими для локалізації.
Для чого потрібен Zero Trust: сценарії використання
Zero Trust найбільш важливий там, де довіра раніше вважалася самою собою зрозумілою. Це сценарії, у яких модель справді виправдовує себе.
Захист віддалених і гібридних співробітників
Віддалена робота не просто винесла людей за межі офісу. Вона позбавила місцезнаходження будь-якої реальної цінності для довіри. Zero trust відповідає на це, прив’язуючи доступ до ідентичності та стану пристрою, а не до розташування в мережі. Користувачі підключаються до окремих застосунків, а не до внутрішньої мережі. Поверхня атаки зменшується без необхідності примушувати всіх проходити через крихку конфігурацію VPN.
Захист від програм-вимагачів
Програми-вимагачі поширюються, рухаючись горизонтально. Zero trust створено, щоб уповільнити це і обмежити їхній просування.
Надійні перевірки ідентичності знижують ймовірність первинного доступу. Мікросегментація обмежує, куди можуть перейти скомпрометовані облікові записи. Безперервна валідація означає, що аномальна поведінка може спровокувати зміну доступу ще до того, як шифрування пошириться по всьому середовищу. Мета полягає не в тому, щоб запобігти кожному вторгненню, а в тому, щоб одна помилка не перетворилася на відмову роботи всієї компанії.
Ланцюг постачання та доступ третіх сторін
Постачальники та підрядники зазвичай потребують доступу швидко, і зазвичай ненадовго. Традиційні конфігурації з цим справляються погано. Вони надають широкі дозволи, щоб не зупиняти роботу, а потім забувають їх відкликати. Zero trust вирішує це інакше. Доступ обмежується конкретними застосунками, має часові рамки та підкріплюється чіткими правилами. Якщо облікові дані партнера буде викрадено, наслідки залишаться невеликими. Це важливо, адже атаки на ланцюг постачання дедалі частіше виглядають як звичайна робота.
Безпека IoT і некерованих пристроїв
Багато пристроїв не можуть працювати з агентами або підтримувати сучасну автентифікацію. Zero trust не вдає, що вони можуть.
Натомість він покладається на сегментацію та засоби контролю на основі поведінки. Пристрої ізолюються, їм дозволяється взаємодіяти лише там, де це необхідно, і за ними ретельно стежать. Якщо щось поводиться дивно, воно не отримує презумпції добросовісності. Це один із небагатьох практичних способів керувати ризиками в середовищах, наповнених нестандартним обладнанням.
Безпека мультихмарних середовищ і SaaS
Мультихмарні середовища швидко руйнують звичні припущення. Різні мережі, різні засоби контролю, ті самі користувачі.
Zero trust застосовує єдину ідентичність і політики в усіх хмарних провайдерах і платформах SaaS. Рішення про доступ не залежать від того, де працює застосунок. Федерація ідентичності та централізована політика допомагають уникнути прогалин, які з’являються, коли кожне середовище захищається окремо.
Як Zero Trust працює на практиці
Люди, які шукають значення zero trust, часто вважають цю концепцію абстрактною, доки не простежать один запит на шляху через систему.
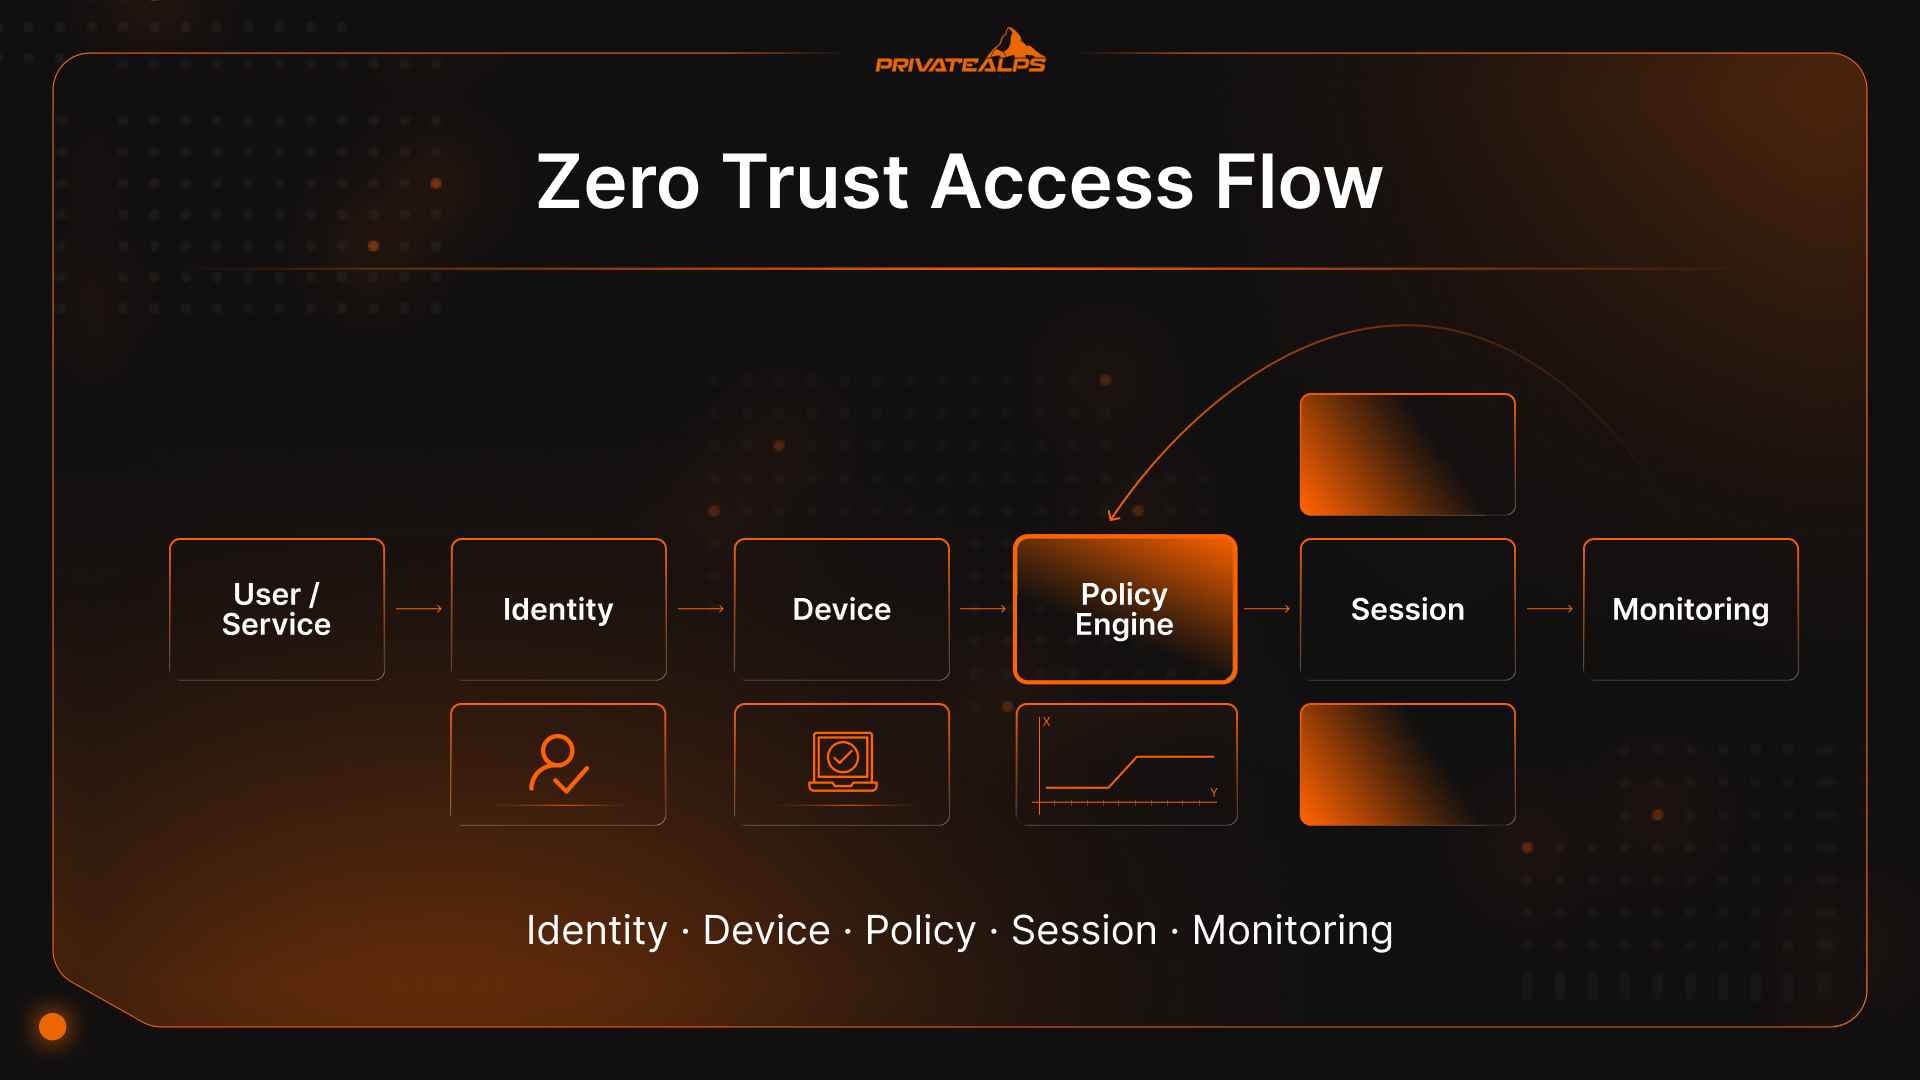
Потік запиту доступу виглядає так:
- Спочатку перевіряється ідентичність: Користувач або сервіс запитує доступ. Облікові дані перевіряються, але це лише початок. Враховується, хто це, яку роль він має і як зазвичай поводиться.
- Пристрій також голосує: Запит не спирається лише на ідентичність. Система перевіряє пристрій: рівень оновлень, шифрування, захист кінцевої точки, ознаки втручання. Чистий вхід із ризикового пристрою змінює результат.
- Рішення приймає політика, а не мережа: Політики враховують ідентичність, стан пристрою, чутливість ресурсу та поточні умови. Саме тут насправді знаходить своє місце більшість рішень про доступ у мережі zero trust, а не на міжмережевому екрані.
- Створюється обмежений сеанс: Якщо доступ схвалено, з’єднання встановлюється лише з одним застосунком або сервісом. Загальний мережевий доступ не надається, і жодного «тепер ви всередині» не звучить.
- Сеанс перебуває під наглядом: Після схвалення активність не отримує вільного пропуску. Якщо поведінка змінюється, доступ може бути звужено або припинено. Довіра весь час залишається тимчасовою.
Прийняття рішень з урахуванням контексту
Zero trust рішення змінюються разом із умовами.
Вхід із нової країни. Активність пізно ввечері. Раптовий наплив завантажень. За замовчуванням жодне з цього не означає «вимкнути все». Але це означає, що настав час переоцінити ситуацію. Система може посилити перевірку, обмежити певні дії або за потреби завершити сеанс.
У цьому й полягає різниця між статичною безпекою та мережевим zero trust. Довіра не є «так» або «ні». Вона регульована і змінюється разом із ризиком.
Zero Trust у хмарних і гібридних середовищах
Саме в хмарних і гібридних конфігураціях більшість людей вперше почали ставити питання «що таке модель zero trust», адже старі припущення про довіру перестали працювати. Застосунки переміщуються між середовищами. Користувачі переходять між мережами. Дані проходять через інструменти SaaS, які ніхто повністю не контролює.
Zero Trust працює в таких середовищах, тому що не прив’язаний до місцезнаходження. Ідентичність і політики поводяться однаково, незалежно від того, чи працює щось у публічній хмарі, приватному дата-центрі або сервісі SaaS. Ця послідовність дає більше, ніж будь-який окремий засіб контролю.
Гібридні середовища також швидко виявляють труднощі.
Застарілі системи часто не можуть працювати з сучасною автентифікацією. Ідентичність зберігається в занадто багатьох місцях. Сегментація існує в теорії, але не в practice. Під тиском команди «тимчасово» розширюють доступ, щоб процеси не зупинялися.
Zero trust не вирішує ці проблеми сам собою. Він лише висвітлює їх. Команди, які рухаються вперед, сприймають ці шорсткі місця як проблеми проєктування, які потрібно вирішити, а не як причини повернутися до загальної довіри.
Впровадження Zero Trust: поетапний підхід
Zero trust ніколи не з’являється одразу. Той, хто стверджує, що «повністю його впровадив», імовірно лише перейменував кілька засобів контролю і на цьому зупинився. У реальних середовищах це відбувається поступово, і зазвичай рух вперед стимулює якийсь збій.
Більшість команд проходять через однакові етапи:
- Оцінка: Ви інвентаризуєте ідентичності, пристрої, застосунки та шляхи доступу.
- Пріоритезація: Ви обираєте те, що найбільше зашкодить у разі збою.
- Пілотування: Ви захищаєте невелику частину. Один застосунок. Один робочий процес.
- Масштабування: Ви повторюєте те, що спрацювало, і стандартизуєте те, що ні.
- Оптимізація: Ви прибираєте тертя, яке не дає реальної безпеки.
Для більшості компаній найкраще почати там, де збій коштує реальних грошей або репутації.
Привілейовані облікові записи. Чутливі дані. Продуктивні системи. Фінансові платформи та платформи ідентичності. Саме сюди націлюються зловмисники, і саме тут помилки швидко переростають у серйозні наслідки. Посилення доступу в цих місцях створює ясність на ранньому етапі і доводить, що модель працює, коли ставки високі.
Типові перешкоди впровадження
Одні й ті самі проблеми з’являються майже скрізь.
Застарілі системи не можуть працювати з сучасною автентифікацією. Дані про ідентичність фрагментовані. Дозволи значно ширші, ніж хтось пам’ятає. Інструменти дублюються. Користувачі чинять опір, коли зникають давні короткі шляхи.
Нічого з цього не дивує. Zero trust security не створює ці проблеми. Він лише перестає їх приховувати. Команди, які це приймають, рухаються вперед. Ті, що чекають ідеального розгортання, зазвичай не рухаються.
Обмеження та критика Zero Trust
Zero Trust не є універсальним рішенням. Деякі проблеми не зникають лише через те, що доступ став точніше обмеженим.
- Він не зупиняє інсайдерів із легітимним доступом: Якщо хтось має право на певну дію, але вирішує ним зловжити, Zero Trust не може цього передбачити. Натомість він стримує шкоду та робить її видимою.
- Багато реалізацій є напівзаходами: Багатофакторна автентифікація (MFA) разом із перейменованим VPN мало що змінює. Широкі права доступу, застарілі облікові записи та «тимчасові» винятки й досі спричиняють більшість проблем.
- Операційне навантаження виявляється несподіваним: Політики потребують уваги. Дані про ідентичність потребують очищення. Журнали швидко накопичуються. Перш ніж ситуація стабілізується, зазвичай стає ще гучніше.
- Застарілі системи чинять опір: Старіші застосунки не підтримують сучасну ідентифікацію та детальне керування доступом. З'являються винятки, і за кожен із них потрібно хтось відповідає.
- Досвід користувачів може страждати, якщо ніхто не стежить: Коли доступ здається хаотичним або повільним, люди обходять контролі. Zero Trust зазнає невдачі, якщо не керувати незручностями.
Zero Trust знижує ризики. Але він не замінює судження, відповідальність і послідовне виконання.
Фреймворки та моделі зрілості Zero Trust
Щойно Zero Trust почав з'являтися в аудитах і закупівельних документах, з'явилися й фреймворки. Ось найвідоміші з них:
- NIST 800-207: NIST SP 800-207 є базовим документом, на який орієнтується більшість серйозних проєктів zero trust. Він не пропонує конкретних інструментів чи схем. Натомість описує принципи: захищати все, надавати доступ для кожної сесії та постійно переоцінювати довіру.
- Модель зрілості CISA Zero Trust: Модель зрілості CISA пояснює, що zero trust не є бінарним явищем. Вона поділяє підхід на п'ять напрямів: ідентичність, пристрої, мережа, застосунки та дані, і описує етапи від застарілих підходів до більш зрілих. Більшість організацій рухаються нерівномірно. Ідентичність може бути значно попереду мережевих контролів, а управління даними може відставати від усього іншого. Така нерівномірність є нормальною.
Крім того, регуляторні вимоги досі змінюються. Для багатьох організацій zero trust починався не як мета проєктування, а як вимога.
Указ виконавчої влади 14028 змусив федеральні агентства США перестати розглядати zero trust як гасло та почати сприймати його як щось, що можна виміряти. Той самий тиск проявляється в охороні здоров'я, платіжних системах і фінансових послугах.
До чого приходить Zero Trust
Zero Trust працює лише тоді, коли ви перестаєте сприймати його як фінішну пряму. Це скоріше постійне підтримання. Припущення застаріають, доступ змінюється, системи розвиваються швидше, ніж політики. Справжній зсув полягає в тому, щоб помітити, де довіра досі виникає автоматично, і вирішити, чи це ще має сенс. Решта випливає природно.
Якщо ви хочете продовжити, найкраще дивитися не на інструменти, а на шляхи доступу, які вже ніхто не ставить під сумнів.
Часті запитання
Zero Trust — це продукт чи фреймворк?
Це фреймворк. Zero trust описує, як рішення щодо довіри мають поводитися з часом. Продукти допомагають впроваджувати окремі його частини, але жоден із них сам по собі не є zero trust.
Чи замінює Zero Trust VPN?
У багатьох середовищах так. ZTNA часто займає їхнє місце, коли мета полягає в тому, щоб надавати користувачам доступ до конкретних застосунків, а не підключати їх до внутрішньої мережі.
Скільки часу займає впровадження Zero Trust?
Чіткої кінцевої точки немає. Більшість організацій витрачають роки на посилення різних частин моделі, оскільки ідентичність, пристрої та застосунки розвиваються з різною швидкістю.
Чи можуть малі організації впроваджувати Zero Trust?
Більшість із них уже це роблять, навіть не називаючи так. Почніть з ідентичності, MFA та вузького доступу. Додавайте більше лише тоді, коли щось ламається або ризик це виправдовує.
У чому різниця між Zero Trust і ZTNA?
Zero Trust — це підхід. ZTNA — це один зі способів його застосування, головним чином для доступу користувачів і застосунків. Перше є правилами, друге — інструментом, який їх дотримується.
