



公网IP和内网IP区别:一文看懂
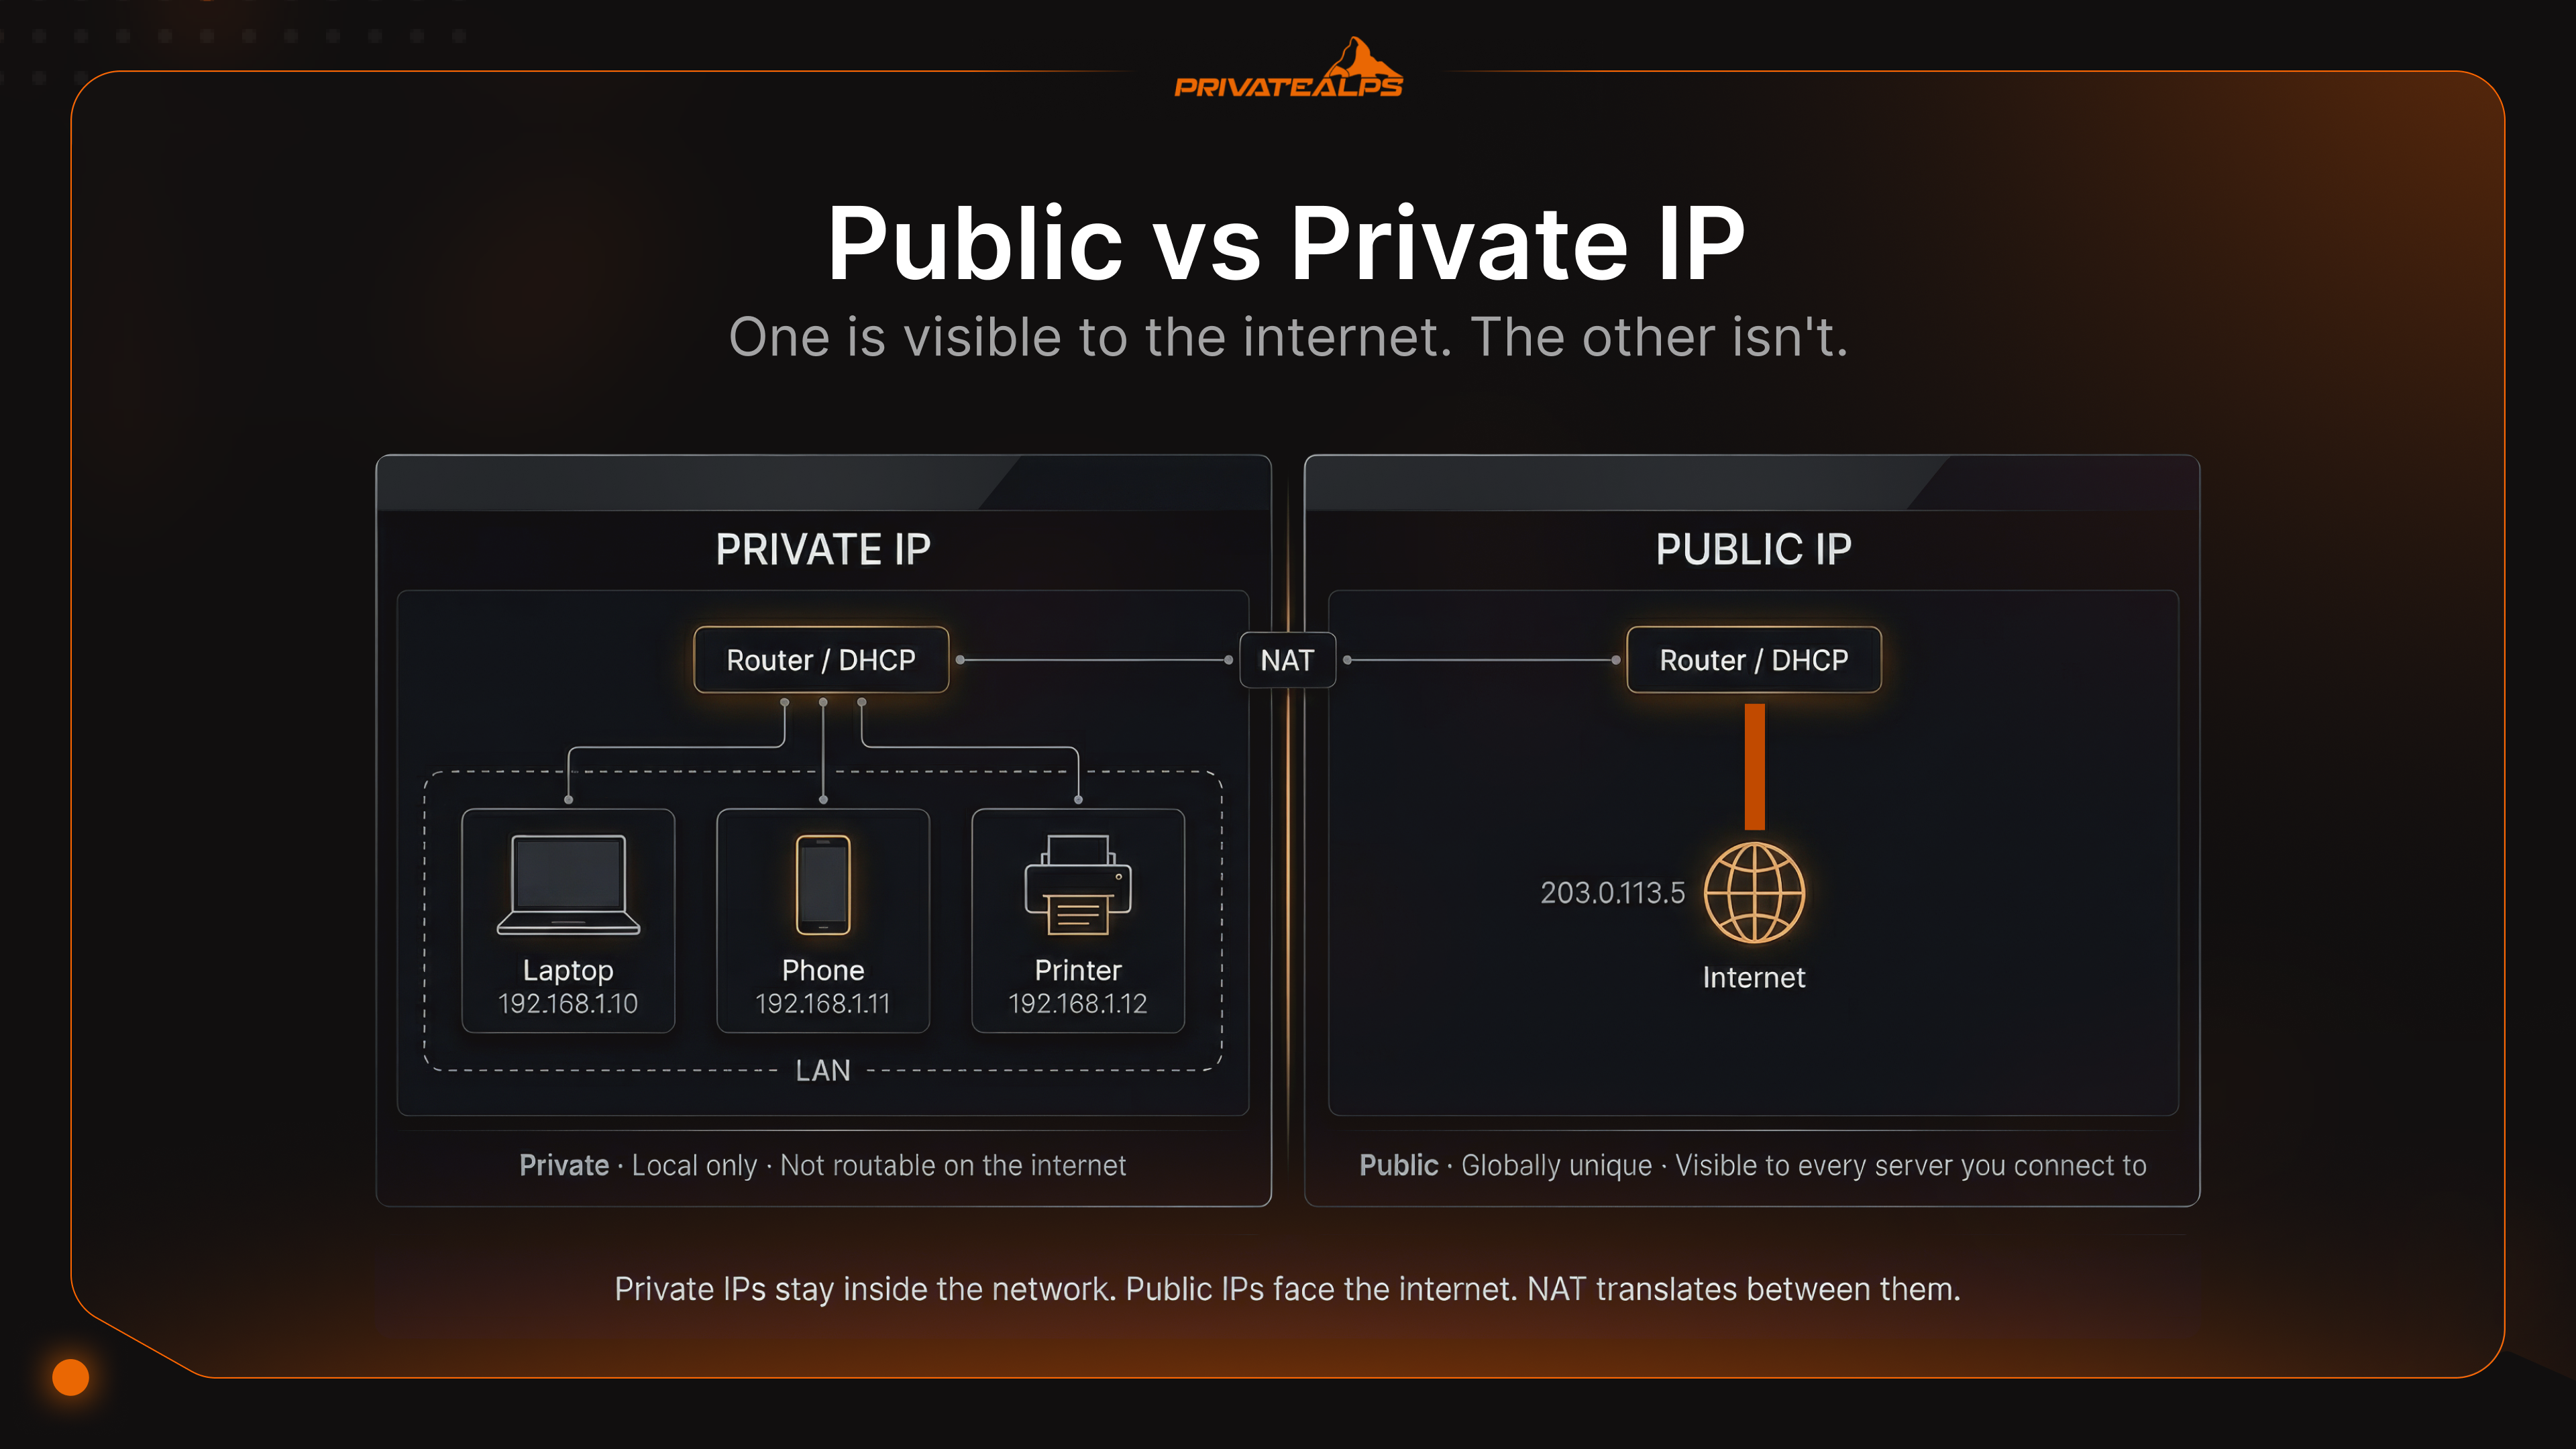
在任何 Windows 电脑上运行 ipconfig,你大概率会看到以 192.168 开头的地址。然后再访问一下查询 IP 的网站,显示的却是完全不同的数字。前者并不是假的,只是仅限本地使用。这种困惑正是公网IP和内网IP的全部内容。两种说法都没错,只是在回答不同的问题。
公网IP和内网IP的区别,在你做的事情超出打开一个网页之后就变得重要了。自建服务器?端口转发规则?VPN 端点?如果不清楚每种IP地址属于哪里,你就会在一份注定无法生效的配置里白白排查。
AI 摘要
内网IP地址是在本地网络内分配的不可路由地址,取自 RFC 1918 定义的三个保留范围。公网IP地址是全球可路由的地址,由互联网服务提供商(ISP)从区域互联网注册管理机构(RIR)分配的地址块中分配。网络地址转换(NAT),特别是端口地址转换(PAT),通过将多个内网IP映射到一个公网IP,把两者连接起来。
RFC 1918 定义的三个内网地址范围分别是 10.0.0.0/8、172.16.0.0/12 和 192.168.0.0/16。公网IP与内网IP的核心区别在于可路由性:互联网路由器会直接丢弃内网IP的流量。当公网IP与内网IP需要互相通信时,NAT 在网络边界完成地址转换。
关键事实:
- 内网IP可以在彼此独立的网络中重复使用,公网IP则是全球唯一的
- NAT(PAT)是连接内网与公网地址空间的主流机制
- IANA 于 2011 年 2 月耗尽了中央 IPv4 地址池,各 RIR 则根据地区情况持续分配至 2019 年
- 运营商级 NAT(CG-NAT)在 ISP 层面分配内网地址,会悄无声息地导致入站连接失败
- IPv6 引入的全局单播地址(GUA)解决了地址短缺问题,但并不能替代安全边界
什么是内网IP地址?
你的路由器会为本地网络中的所有设备分配内网IP,包括手机、笔记本电脑、智能音箱,以及那台没人碰过的打印机。这些地址仅在本地有效。一旦离开路由器,它们就失去意义。外部互联网根本不知道它们的存在,即使知道,也无法将流量路由过去。
为什么会这样?因为 IANA 根据 RFC 1918 专门保留了几段地址,仅供内部使用。任何带有这些范围内源地址的数据包,一旦到达公网路由器,都会被立即丢弃。这是设计使然。也正因如此,192.168.1.x 可以同时存在于你家里、街对面的写字楼,以及法兰克福某个数据中心的网络中,彼此互不冲突。
RFC 1918 的三个地址范围如下:
- 10.0.0.0/8:16,777,216 个地址,广泛用于大型企业和数据中心环境
- 172.16.0.0/12:1,048,576 个地址,常见于中型网络,通常是 VPN 地址池的默认选择
- 192.168.0.0/16:65,536 个地址,几乎可以肯定是你家路由器未经询问就选用的那一段
设备会自动获取内网地址,这一过程由路由器的 DHCP 服务器完成。整个流程分四步:设备广播 Discover 报文,服务器回复 Offer,设备发送 Request 确认,服务器最后发送 Acknowledge 完成分配。简称 DORA。整个过程不到一秒。
还有第五个地址范围,几乎没有教程提到,但每个系统管理员迟早都会遇到:APIPA,即 169.254.0.0/16。它在 IANA 特殊用途注册表中被登记为“Link Local”,正式定义见 RFC 3927。没人会主动配置 APIPA。它出现在设备无法连接 DHCP 服务器的时候:地址池耗尽、服务器宕机,或者有人在最不方便的时刻拔掉了网线。此时操作系统会退而求其次,从该范围内为自己分配一个地址。如果你在某个网络接口上看到 169.254.x.x,说明 DHCP 协商失败,该设备与路由器之间没有可用的通路。
什么是公网IP地址?
公网IP是你的网络对外的“面孔”。它穿越整个互联网路由基础设施,从你的 ISP 边缘节点到另一个国家的某台服务器,每一跳都依靠这个地址把数据包送回你这里。ISP 把它分配给你的路由器,而它取自各区域互联网注册管理机构分配的地址块:美洲由 ARIN 负责,欧洲、中东和中亚由 RIPE NCC 负责,亚太地区由 APNIC 负责。两个网络不能同时持有同一个公网IP,这种唯一性正是整个机制的基础。
大多数家庭用户默认获得的是动态IP:ISP 从共享地址池中分配,猫重启后可能就变了。日常上网没有问题,但如果你需要让外部持续访问某项服务,就会麻烦。静态IP则不会变动,它是预先分配的,永久绑定在你的账户上,搭建邮件服务器、运行 VPN 端点或管理反向DNS(rDNS)记录时都必不可少。
还有一种情况常常让人措手不及:运营商级NAT(CG-NAT)。有些 ISP 不给你分配真正的公网IP,而是把你放在其基础设施上的一层 NAT 后面。你的路由器获得的地址来自 100.64.0.0/10,即 RFC 6598 定义的共享地址空间,在 ISP 层面属于内网地址。它与普通内网IP的区别在于:路由器以为自己已经建立了真实连接,防火墙规则看起来正确,端口转发配置也看似没问题,但这些都不起作用。本应入站的流量永远无法穿过 ISP 的 NAT。VPN 服务器无法访问,自建服务无法访问,远程桌面也无法访问。唯一的解决办法,是向 ISP 申请独立公网IP,这项服务在大多数运营商处都需要额外付费。
公网IP和内网IP区别一览
要判断一个地址是公网IP还是内网IP,只需问一个问题:互联网上的任意一台机器,现在能否直接向你发送数据包?如果能,就是公网IP。如果答案是“只有经过 NAT 转换之后才行”,或者“这个地址在互联网上根本不存在”,那它就是内网IP。
| 对比维度 | 内网IP | 公网IP |
|---|---|---|
| 可路由性 | 不可在公共互联网上路由 | 全球可路由 |
| 分配来源 | DHCP 服务器(路由器或本地服务器) | ISP,取自 RIR 分配的地址块 |
| 唯一性范围 | 仅在本地网络内唯一 | 全球唯一 |
| 是否需要 NAT | 需要,访问互联网时由 NAT 转换为公网IP | 不需要,可直接访问 |
| 典型用途 | 局域网设备、打印机、内部服务器 | 网站、邮件服务器、VPN 端点 |
| 可追溯性 | 外部无法看到 | ISP、城市/地区及 ISP 名称可见 |
| 成本 | 免费(由路由器分配) | 包含在 ISP 套餐中;静态IP通常需额外付费 |
| 示例地址 | 192.168.1.105、10.0.0.24 | 203.0.113.1、1.1.1.1 |
| 缺失时的影响 | 设备无法在局域网内通信 | 局域网无法访问互联网 |
NAT是什么,如何连接内网IP与公网IP
IPv4 的地址数量从来不足以让每台设备都拥有一个全球唯一地址。全球总量约为 43 亿个,这个数字在 20 世纪 80 年代初看起来相当充裕,但几十年内必然会用尽。网络地址转换(NAT)正是用来延长这些地址使用寿命的机制。它在路由器处连接内网IP与公网IP:内部设备发出流量时,路由器将源地址改写为自己的公网IP,并记录哪个内部端口对应哪台设备;当回复到达时,再把这一过程逆向还原,将数据包送回对应设备。
一次典型出站连接的流程:
你的笔记本电脑地址为 192.168.1.10,它向 93.184.216.34(example.com)发送一个数据包。源端口为 51200。 数据包到达路由器。 路由器把 192.168.1.10:51200 替换为对外的地址:203.0.113.5:41500,并将这条映射关系写入转换表。 数据包发出,对外界看来它来自路由器的公网IP。 example.com 回复到 203.0.113.5:41500。 路由器查找端口 41500,发现它对应 192.168.1.10:51200,于是改写目标地址,数据包最终到达你的笔记本电脑。
NAT 之所以被普遍采用,并不是因为它设计得有多优雅,而是因为 IANA 的中央 IPv4 地址池于 2011 年 2 月 3 日耗尽(IANA)。各地区注册管理机构各自还有库存,继续分配:APNIC 于 2011 年 4 月用尽,RIPE NCC 于 2012 年 9 月用尽,并在当时推出了最后的 /22 分配政策;LACNIC 于 2014 年 6 月用尽,ARIN 于 2015 年 9 月用尽;AFRINIC 于 2017 年 4 月开始第一阶段限量分配;RIPE NCC 则在 2019 年 11 月完成了最后一次实际分配。正是 NAT 在这一系列过程中维持了整个 IPv4 互联网的正常运转。
NAT 有三种变体,其中一种占据主导:
| 类型 | 工作方式 | 应用场景 |
|---|---|---|
| 静态 NAT | 固定的一对一映射:一个内网地址对应一个公网地址 | DMZ 区域、专用对外服务器 |
| 动态 NAT | 内网地址从一个公网地址池中借用地址 | 拥有多个公网IP的企业 |
| PAT(端口地址转换) | 多个内网地址共享一个公网IP,通过端口号区分 | 家用路由器、企业边界设备、CG-NAT 基础设施 |
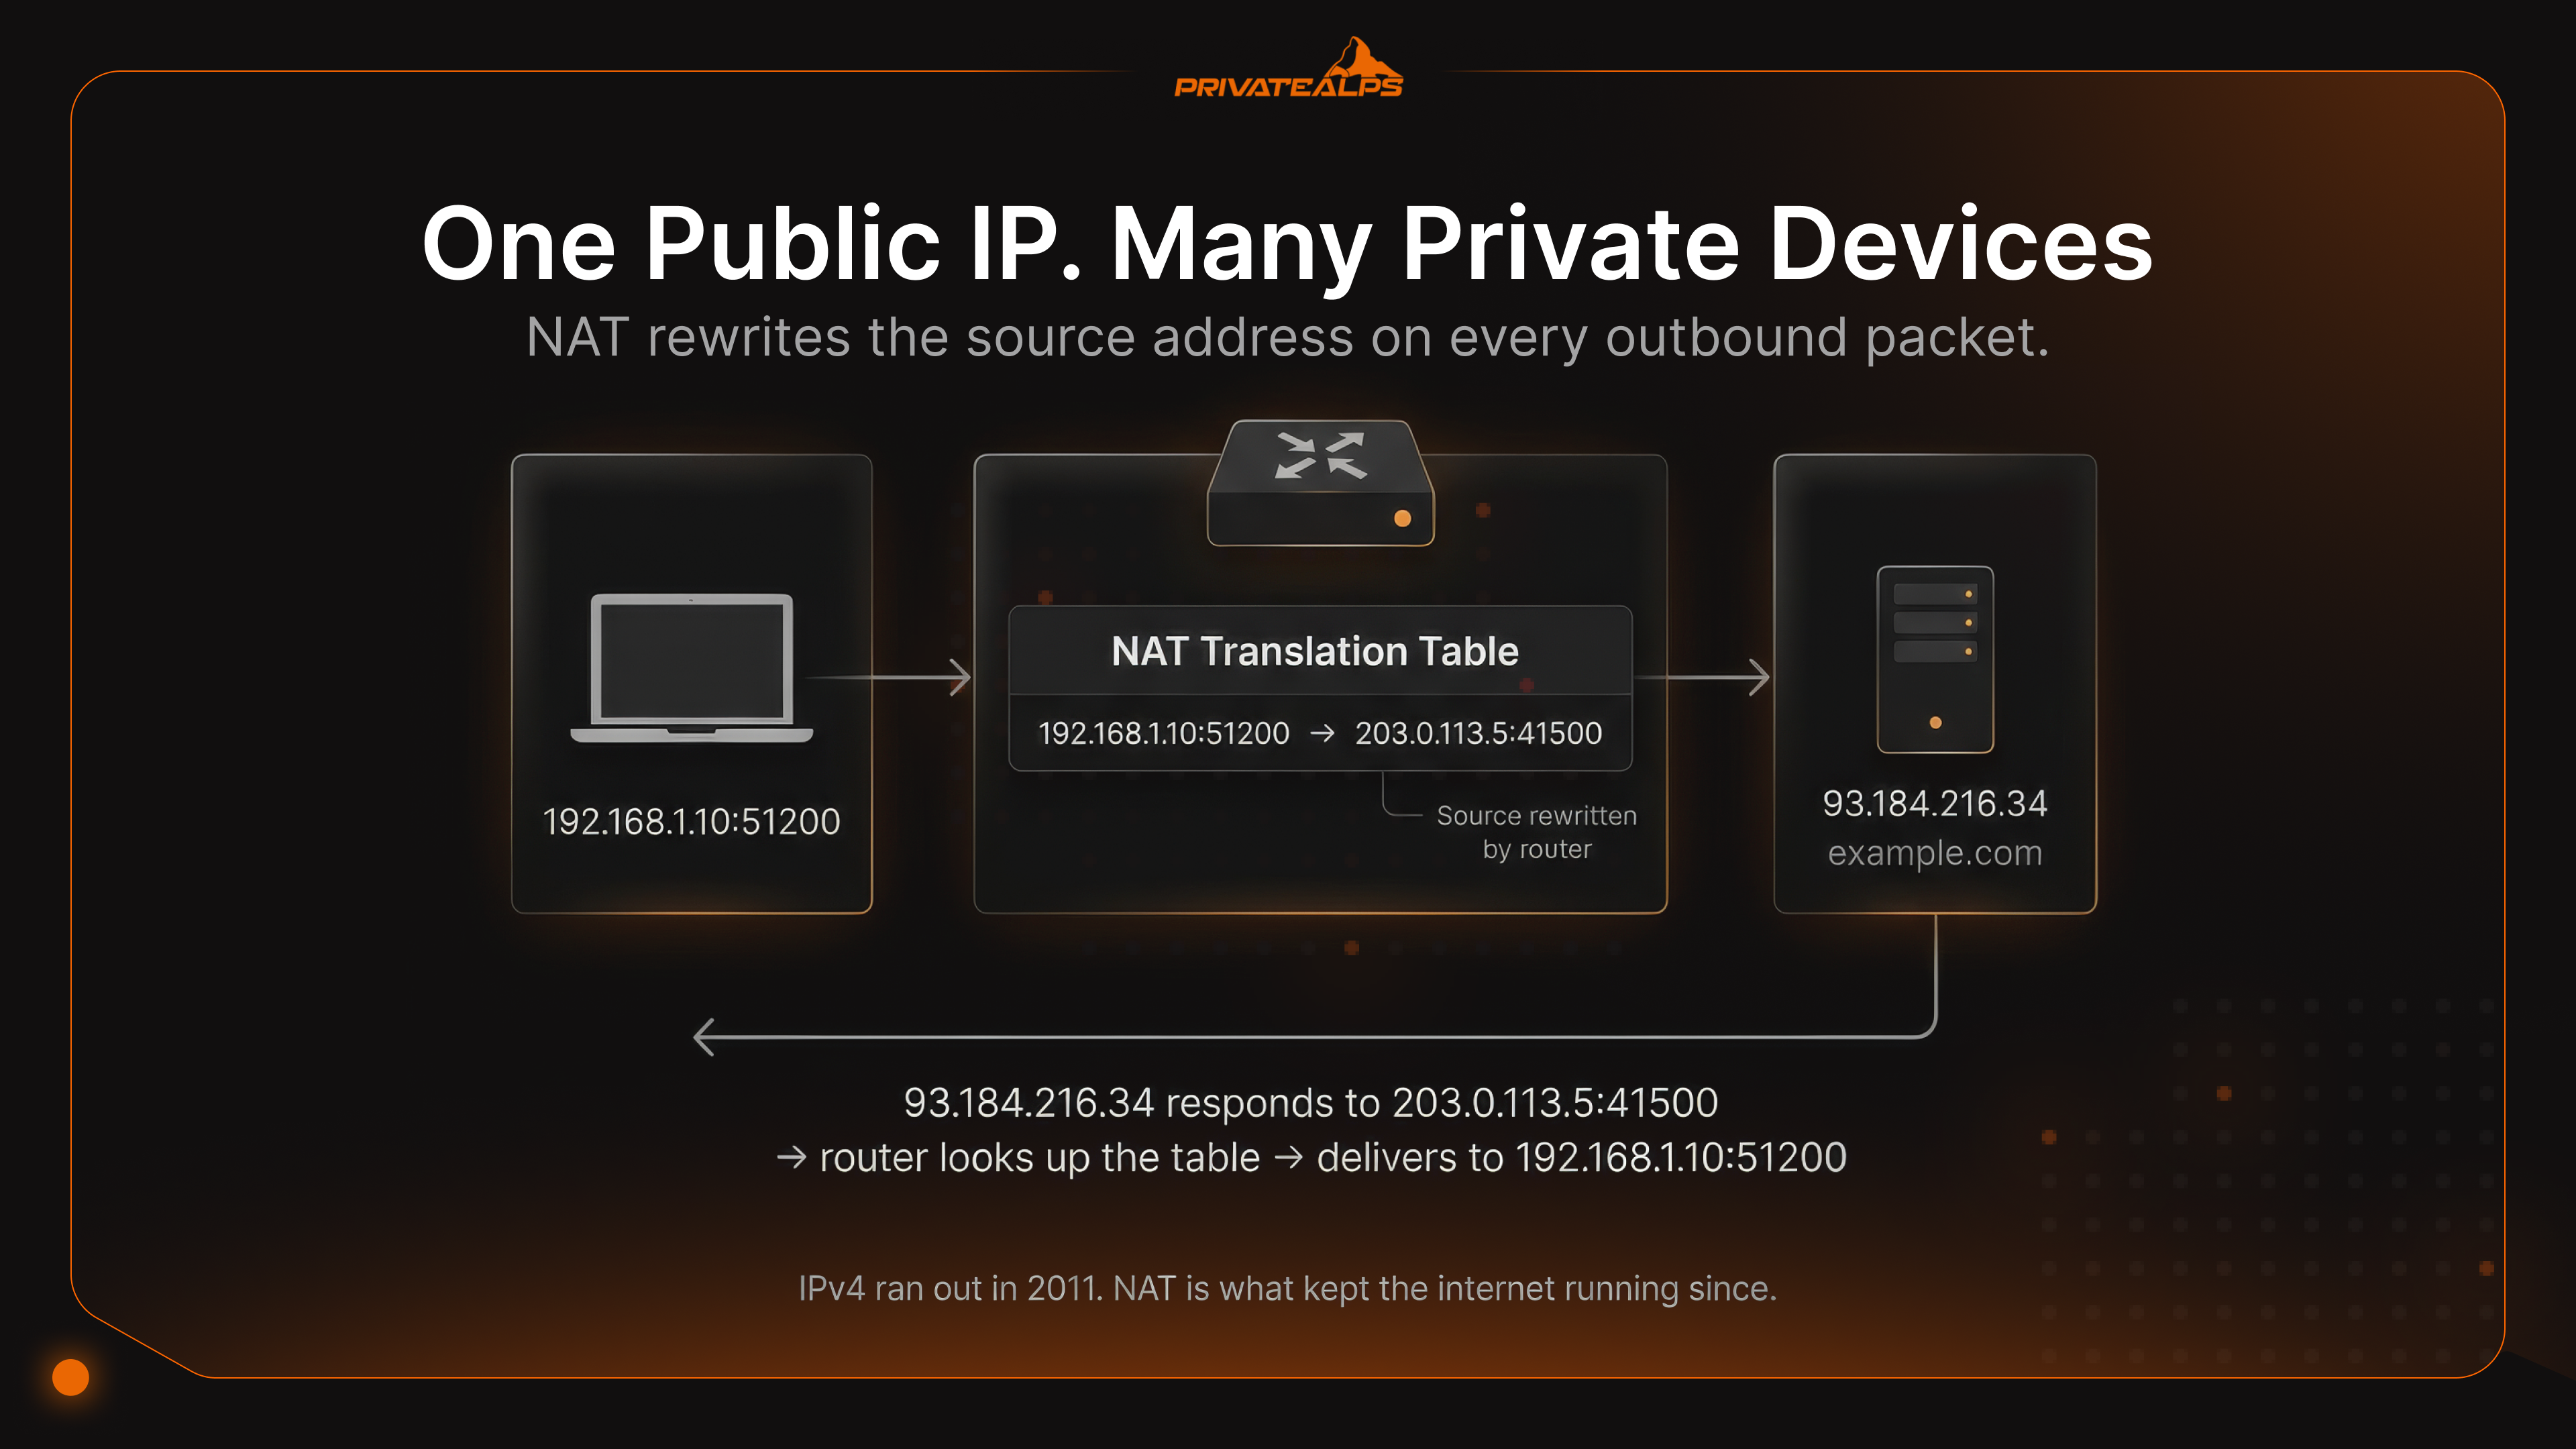
PAT 有时也写作 NAT overload,它是家用路由器的标准方案,也是大多数企业边界设备的运行方式。一个公网IP可以承载数万个并发会话,每个会话通过不同的源端口加以区分。这种方式行之有效,但也存在摩擦点:需要接收入站连接的应用(如 BitTorrent、基于 SIP 的通话)表现不稳定;真正需要入站访问的服务,必须配置明确的转发规则;当几十台主机看起来都是同一个外部地址时,日志分析也会变得复杂。
有一种故障经常出现,却几乎从不出现在文档中:NAT 回环(NAT hairpinning,也称 NAT loopback)。假设你的局域网中有一台服务器,内网地址为 192.168.1.20。同一网络中的另一台设备尝试通过公网IP 203.0.113.5 访问它。在大量消费级路由器上,连接会直接失败,什么提示都没有。该服务从外部完全可以访问,只是在内部通过公网地址访问时不通。
解决办法有三种:在内部直接使用服务器的内网IP进行访问;配置分离视图 DNS(split-horizon DNS),让内部域名解析返回内网地址;或者更换一台能正确处理 NAT 回环的路由器。
内网IP地址范围速查(RFC 1918)
大多数文档只讲到 RFC 1918 的三个地址段。而在实际网络中,还有两个地址段是任何处理运营商级 NAT 或排查 DHCP 故障的工程师都会遇到的。 开始之前你需要知道:RFC 1918 定义了三个标准内网地址段。RFC 6598 又为 ISP 级 NAT 增加了第四个。第五个 APIPA 是操作系统的回退机制,并非有意分配的地址。以上五个地址段在 IANA 特殊用途地址注册表中均被标记为不可全局访问。
| 地址范围 | CIDR | 地址数量 | 典型用途 |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 16,777,216 | 大型企业网络、数据中心 |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 1,048,576 | 中型网络、VPN 地址池 |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65,536 | 家用路由器、小型办公室(默认) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 4,194,304 | 运营商级 NAT(CG-NAT,RFC 6598 共享地址空间) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65,536 | APIPA / 链路本地地址(DHCP 失败时的回退地址) |
安全影响:内网IP与公网IP的对比
内网IP与公网IP的安全性并不是简单的高下之分。“内网IP更安全”只说对了一部分,整体上还有较大误导。准确的说法是:内网IP能缩小外部攻击面,但对已经进入内部网络的威胁没有任何防护作用。
内网IP能防护什么。互联网无法直接访问 192.168.x.x 或 10.x.x.x 地址的主机。扫描流量、密码喷洒尝试、探测开放端口的漏洞利用工具,都无法触达位于 NAT 之后的设备。这确实是一项实际好处,但它算不上安全架构。钓鱼邮件、U 盘、同一 Wi-Fi 下被入侵的笔记本电脑,任何一种途径都能让攻击者进入边界之内。此时内网地址几乎无法阻止攻击者在设备之间横向移动。Shodan 扫描不到你的内部主机,但已经获得立足点的勒索软件operator可以。真正对网络进行分段的是 VLAN 和内部防火墙规则,而不是 IP 地址段。
公网IP暴露了什么。部署在公网IP上的服务器会立即暴露在整个互联网面前。Shodan 会在几分钟内收录新分配的地址。如果 22 端口的 SSH 对外开放,几个小时之内就会出现自动化的登录尝试。对外开放的 RDP 是已知的勒索软件投递途径。
所有直接暴露在互联网上的管理界面,都需要防火墙限制访问范围、对认证请求进行速率限制;凡是涉及凭据的地方,都应启用 TLS。在多层架构中,面向公众的服务应部署在 DMZ(非军事区)中,与后端数据库和内部服务相互隔离,这样即使前端被攻陷,攻击者也无法借此进入其他系统。
网站主机场景下的共享与独享之分。如果你要运行入站服务,关键问题不只是公网还是内网,而是独享还是共享。你真正拥有的独享公网IP,意味着端口转发可以端到端正常工作,rDNS 可以由你自行配置,IP 信誉也由你自己管理。在 CG-NAT 下,运营商的基础设施会在入站流量到达路由器之前将其拦截,你的转发规则、防火墙配置和开放端口都会失效。对邮件服务器来说,问题更加严重:SPF 和 DMARC 记录都以发信IP进行验证。如果共享IP因其他租户的垃圾邮件而被污染,你的正常邮件不仅会变慢,还可能被永久性地投入垃圾邮件文件夹。
何时使用公网IP,何时使用内网IP
只要理解了正确的判断框架,选择公网还是内网IP地址并不复杂。问题不在于哪种类型“更好”,而在于:谁需要主动发起与该服务的连接?
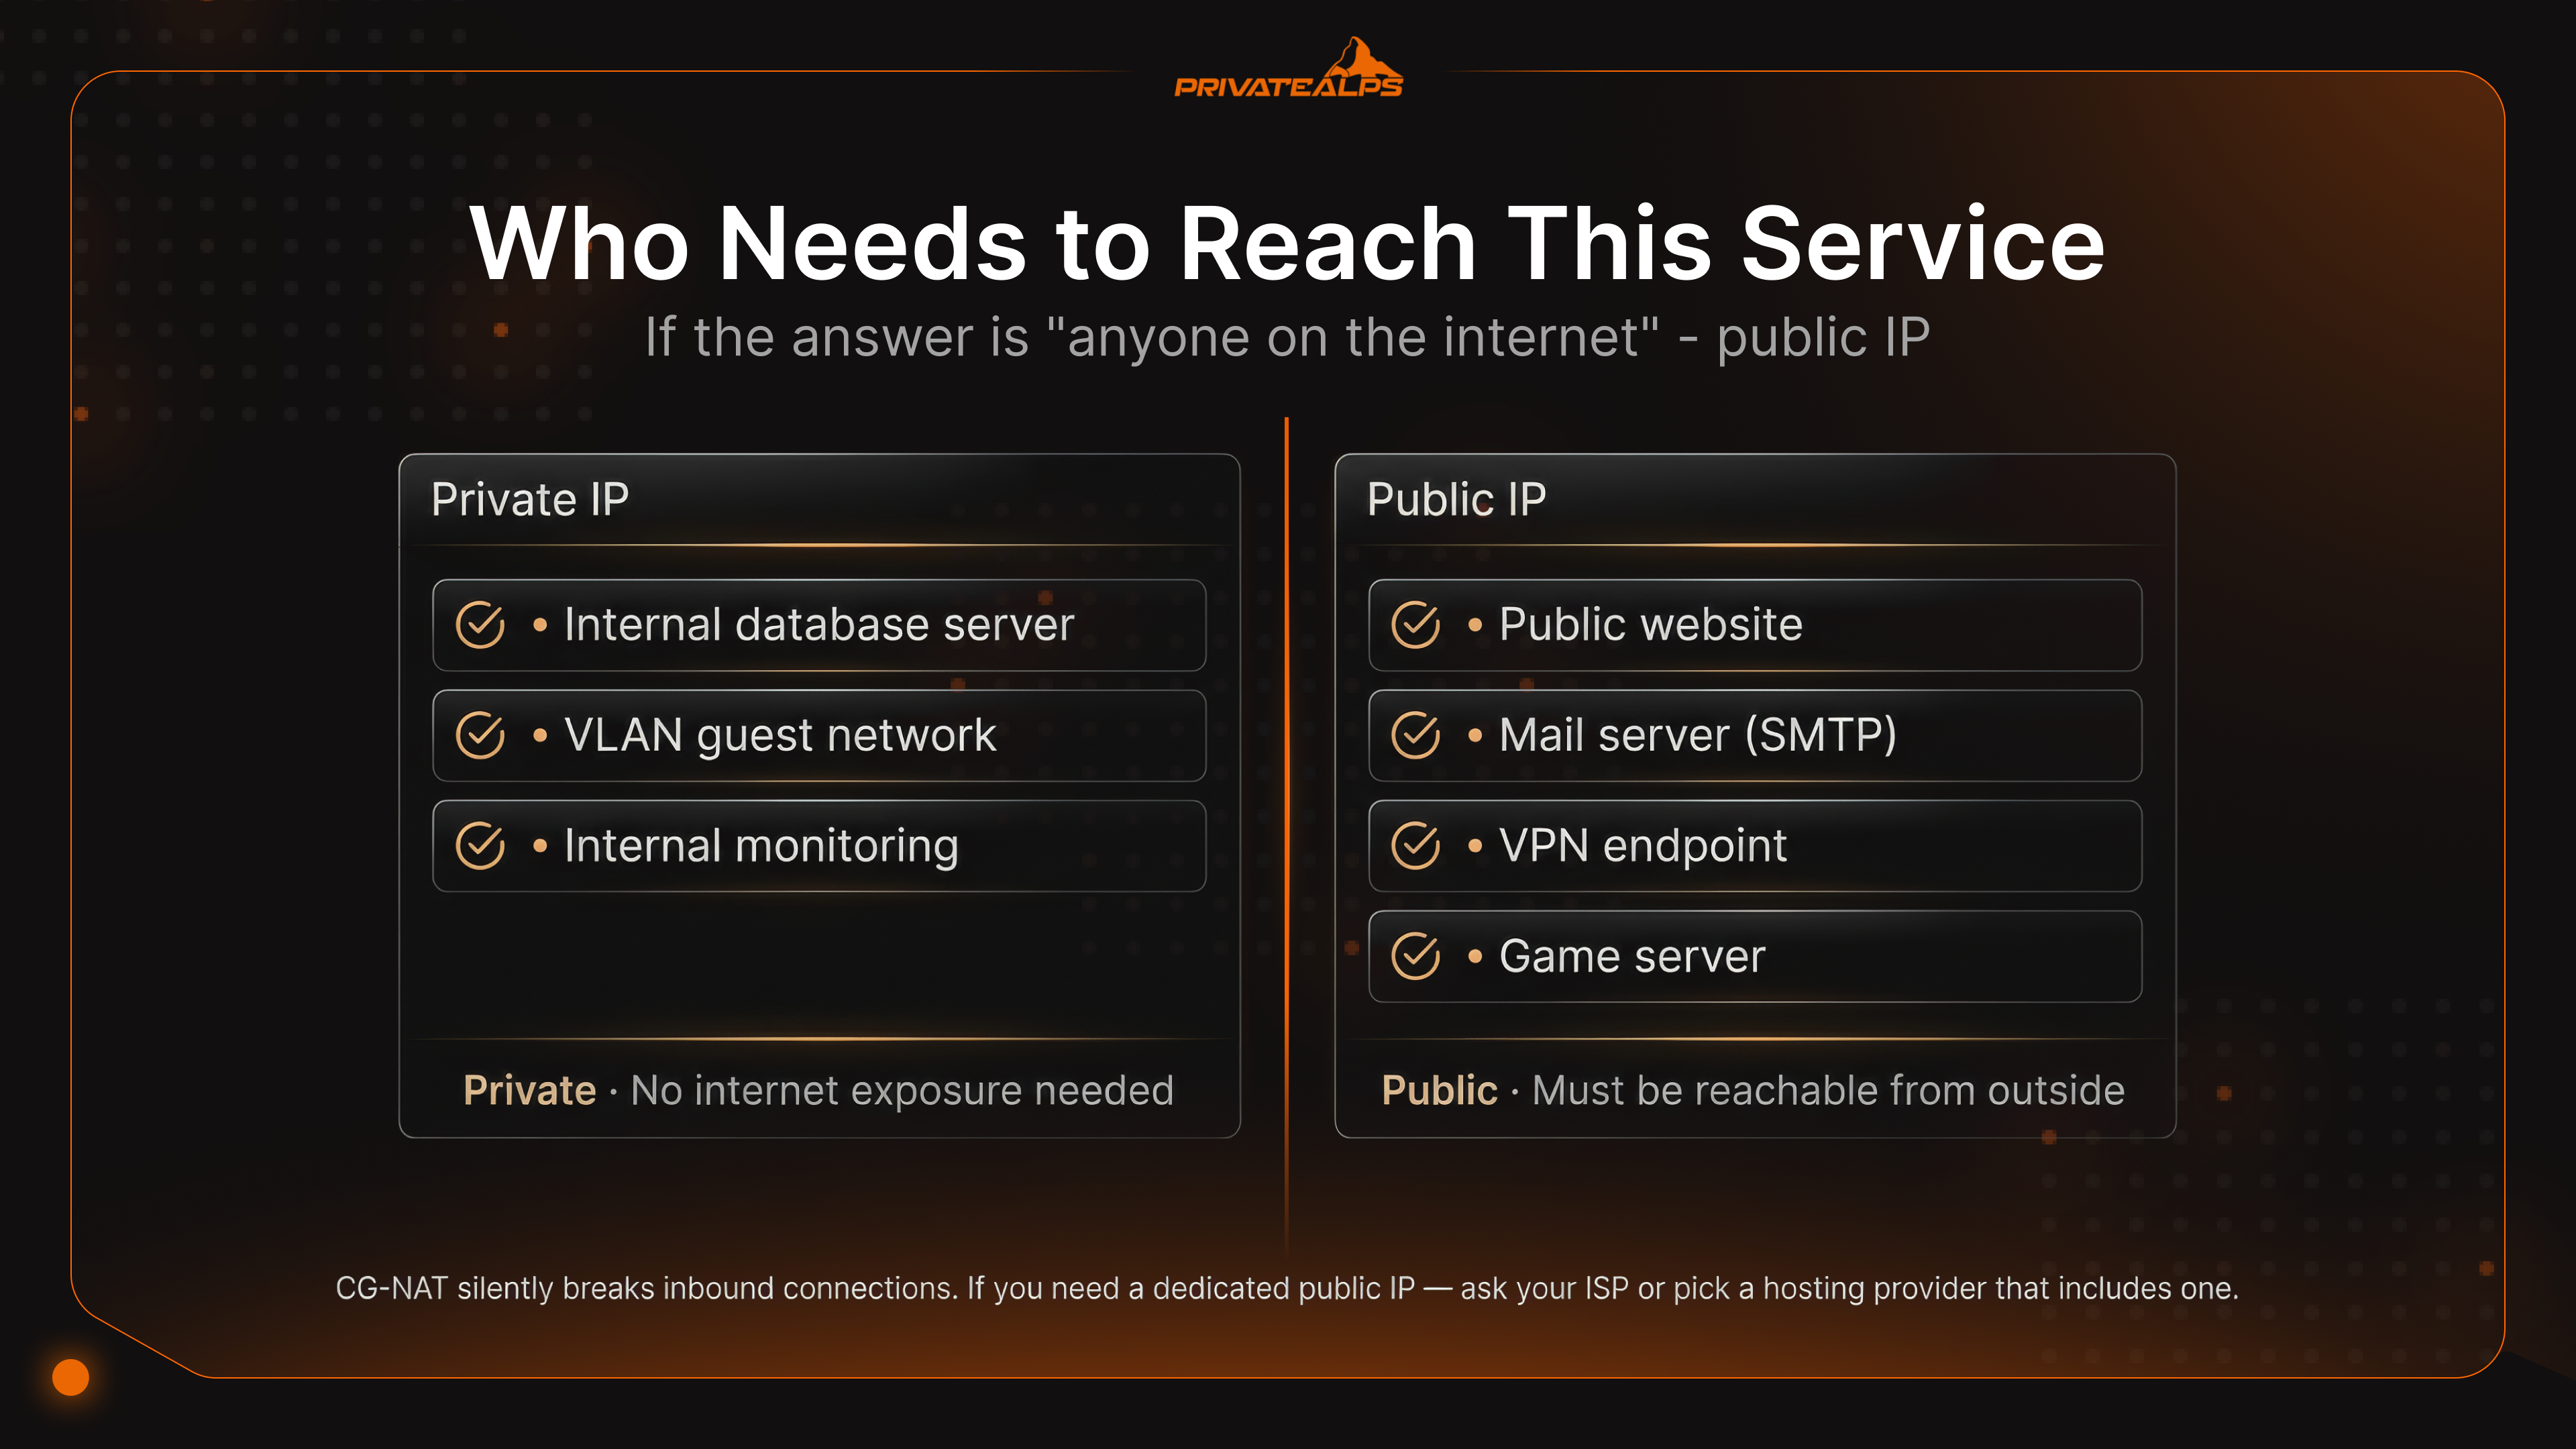
如果答案是“只有同一局域网内的其他设备”,那就使用内网IP,到此为止。如果有任何外部系统需要主动访问它,例如浏览器访问你的网站、客户端连接你的 VPN、远程用户访问 NAS,那么这条访问路径中就必须有公网IP。
判断规则:任何来自本地网络之外的入站连接,都需要公网IP,无论是直接绑定在服务器上,还是通过端口转发或代理层实现。纯局域网流量应使用内网IP,这既是正确的选择,也是更安全的选择。
| 使用场景 | 所需IP类型 | 原因 |
|---|---|---|
| 公开网站 / Web 应用 | 公网IP | 必须可被外部客户端访问 |
| 邮件服务器(入站 SMTP) | 独享公网IP | IP 信誉影响送达率;CG-NAT 会阻断 25 端口 |
| VPN 服务器(WireGuard、OpenVPN) | VPN 端点上的公网IP | 客户端从网络外部连接 |
| 办公室之间的 VPN 隧道 | 内部使用内网IP,隧道端点使用公网IP | 只有端点需要公网IP |
| 内部数据库服务器 | 内网IP | 绝不应被互联网访问 |
| VLAN 隔离的访客网络 | 内网IP(独立子网) | 将访客与企业局域网隔离 |
| 支持远程访问的家用 NAS | 内网IP + 端口转发或反向代理 | 内部使用内网IP,通过公网IP 实现外部访问 |
| 游戏服务器 | 首选独享公网IP | CG-NAT 会破坏大多数游戏协议的 UDP 端口转发 |
| 内部监控 / 日志系统 | 内网IP | 无需对外暴露 |
值得一提的是大多数自托管系统采用的混合方案:服务器使用内网IP,前端部署一个带公网IP的反向代理(Reverse Proxy),由它处理 TLS 并将请求转发到内部。
NGINX、Caddy、Traefik 都可以实现这种方案。后端服务器不会直接接收来自互联网的连接,只接收同一局域网内代理的请求。从安全角度看这种方案更为稳妥,而且一个公网IP即可运行多项服务,不会产生冲突。
IPv6 与公网、内网地址的未来
IPv6 从根本上改变了公网与内网IP地址的格局。它并没有让两者的区别失去意义,而是消除了这种区别存在的根本原因。IPv4 地址已经耗尽,IPv6 则不存在这个问题,这就改变了整个计算逻辑。
GUA 与 ULA。IPv6 使用全局单播地址(GUA,2000::/3),相当于 IPv4 中的公网IP,可在全球范围内路由,由 RIR 和 ISP 分配。唯一本地地址(ULA,fc00::/7)承担的是 RFC 1918 的角色,设计上不可路由,仅供内部使用。由于 IPv6 网络中的每台设备都可以直接从路由器所属 ISP 的前缀获得 GUA,地址数量足够每个设备使用,因此不再有技术上使用 NAT 的必要。只要地址足够分配,就无需把一个地址转换为另一个地址。ULA 之所以仍然存在,是出于另一种考虑:有时你希望某项服务依据明确的策略保持内部可用,而不是仅仅因为 NAT 碰巧挡住了外部访问。把内部服务绑定到 ULA,并围绕它编写防火墙规则,比指望 GUA 防火墙配置永远不出现漏洞要稳妥得多。
当前的普及情况。Google IPv6 统计数据显示,截至 2025 年初,约 43% 的 Google 用户通过 IPv6 连接。法国超过 86%,印度和德国超过 70%,美国约为 47%–50%(维基百科:IPv6 部署)。双栈已经成为主流,设备并行运行 IPv4 和 IPv6,并通过 Happy Eyeballs(RFC 8305)决定某次连接实际使用哪一种协议。
RFC 4941 解决的隐私问题。IPv6 带来了一个 IPv4/NAT 用户从未面临的问题:每台设备都拥有全球可路由的地址,而原始的 SLAAC 方法会把设备的 MAC 地址直接嵌入 IP 地址中。这使得该地址成为与硬件永久绑定的标识符,同一台设备在不同网络间出现时都可以被追踪。RFC 4941(IPv6 无状态地址自动配置的隐私扩展)通过生成随机的接口标识符并定期轮换,切断了地址与物理设备之间的联系,解决了这一问题。在 IPv4/NAT 环境下,这并不构成问题,因为无论哪台设备发送流量,所有流量看起来都来自路由器的单一公网IP。IPv6 使单设备追踪成为可能,而 RFC 4941 则是对此的反制。
如何查看公网IP和内网IP
这两个查询相互独立,因为它们是两种不同的东西。公网IP由 ISP 分配,位于路由器上;内网IP由路由器分配,位于设备上。网站能看到前者,却永远看不到后者。
查询方法:
- 公网IP(终端):执行 curl ifconfig.me 或 curl api.ipify.org,二者都会返回路由器的公网IP
- 公网IP(浏览器):访问 ifconfig.me 或 ipinfo.io,还会显示 ISP 名称和大致位置
- 内网IP(Windows):在命令提示符中执行 ipconfig,在当前活动适配器下找到“IPv4 地址”
- 内网IP(macOS):在终端中执行 ifconfig | grep "inet ",或前往“系统设置 → 网络 → 连接 → 详细信息”
- 内网IP(Linux):执行 ip addr show 或 hostname -I
- 内网IP(路由器后台):登录 192.168.0.1 或 192.168.1.1,DHCP 租约表中会列出每台设备及其分配的地址
- 内网IP(移动设备):进入“设置 → Wi-Fi”,点击已连接的网络名称,在详情页面即可看到 IP 地址
网站实际能获知的信息包括:你的 ISP 名称、大致位置(ISP 基础设施注册所在的城市或地区,误差通常在 50–100 千米之内),以及 ASN。这些信息都可以在公开数据库中查到。你的家庭住址和个人身份则查不到,获取它们需要向 ISP 本身提出法律请求。如果你通过 VPN 连接,网站看到的将是 VPN 服务器的IP和位置。你的内网IP永远不会穿越路由器。
如何更改公网IP或内网IP
公网IP由 ISP 持有,无法在设置菜单中直接修改。可以改变的是,你的流量离开时,互联网所看到的是哪一个IP,或者直接向 ISP 申请重新分配。
更改公网IP的可行方法:
- VPN:流量从 VPN 服务器的IP出口,而不是你自己的IP。这是最直接的方式,全球范围内都可使用。
- 代理(Proxy):只作用于特定应用的流量,而非设备上的全部流量,负担较轻。
- Tor:流量经过多个中继节点转发,目标看到的是出口节点的IP。速度较慢,但路由更难追溯。
- 重启调制解调器:在动态IP下,断开连接后重连时,ISP 可能会分配不同的租约。但这并不可靠,有些 ISP 每次都会重新分配同一地址。
- 申请静态IP:如果你需要一个不会变化的地址,请联系 ISP。大多数运营商对此收费,但这是托管场景下唯一的永久解决方案。
更改内网IP的方法(按平台划分):
- Windows:以管理员身份打开命令提示符,依次执行 ipconfig /release 和 ipconfig /renew
- macOS:前往“系统设置 → 网络 → 对应适配器 → 详细信息 → TCP/IP”标签页,点击“续订 DHCP 租约”
- Linux:执行 sudo dhclient -r && sudo dhclient
- 路由器管理页面:登录 192.168.0.1 或 192.168.1.1,找到 DHCP 保留或静态租约设置,将特定地址与设备的 MAC 地址绑定,此后该设备将始终获得同一个IP
总结
内网IP属于本地网络。它们来自 RFC 1918 规定的地址块,由 DHCP 分配,对互联网不可见。数百万个相互独立的网络可以并行使用相同的地址段,而彼此互不影响。公网IP属于互联网。它由 RIR 分配、ISP 发放,全球唯一,每个网络对应一个整个互联网都能找到的地址。在绝大多数情况下,NAT 以 PAT 的形式运行在路由器上,负责两者之间的地址转换。IPv6 解决了迫使我们使用 NAT 的地址短缺问题,GUA 让每台设备都拥有自己可全球访问的地址,但 ULA 和防火墙依然承担着对安全至关重要的边界防护职责。双栈是目前大多数网络的实际运行方式,并将在相当长的一段时间内持续下去。
需要具备完整入站控制能力的独享公网IP? CG-NAT、共享IP、在上游某处悄然消失的端口转发,这些问题不会自行消失。只有拥有一个真正由你掌控的独享公网IP,才能从根本上解决它们。
PrivateAlps 的 VPS 和独立服务器套餐默认配备独享公网IP。采用瑞士基础设施,链路中没有 CG-NAT,支持完整的端口转发,rDNS 可由你自行配置。IP 归你所有,入站路径清晰,你与互联网之间不会有任何东西悄然吞掉你的流量。
常见问题
公网IP和内网IP有什么区别?
内网IP是本地地址。路由器将其分配给网络中的每台设备,用于内部通信,运行良好,但互联网无法寻址到它。目的地为 192.168.x.x 的数据包,在到达之前就会被路由器丢弃。公网IP是外部地址。它由 ISP 分配给路由器,是互联网其他部分将流量发回给你时所使用的地址。NAT 负责连接两者:使用内网IP的设备通过公网IP发送流量,路由器则借助端口号判断每个响应应当返回给哪台设备。
公网IP和内网IP怎么分配?
内网IP由路由器上运行的 DHCP 服务器分配,过程是:设备广播 Discover 报文,路由器回复 Offer,设备发送 Request 确认所选地址,路由器最后发送 Acknowledge 报文锁定该地址。这就是 DORA 流程,整个过程不到一秒。公网IP则由 ISP 分配:动态宽带账户的地址从地址池中租用,可能会变化;静态宽带账户的地址预先分配给你,保持不变。只有 ISP 已经为你的账户预留了该地址,才能在设备上手动设置静态公网IP。
两台设备能否拥有相同的内网IP?
在不同网络中,这种情况非常常见,这正是 RFC 1918 的设计初衷。你家里的网络和你工作单位的网络都可以使用 192.168.1.50,二者互不影响,因为这些地址只在各自的本地网络内有效,不会在网络之外产生交互。但在同一网络中,地址重复会导致 ARP 表冲突。两台机器的连接都会变得不稳定,会话意外中断,而且排查哪台设备地址重复所花的时间往往比预期长。
内网IP比公网IP更安全吗?
仅凭这一点并不能这样说。内网IP意味着互联网上的任何人都无法直接访问你的设备,NAT 层会在未经请求的流量抵达本地网络之前将其拦截,这一点很重要。但它只是一道防线,并非完整的防护体系。已经潜入内网的攻击者(例如通过恶意软件、被盗凭证、物理接触或网络中的非法设备)可以在内网设备之间不受限制地横向移动。真正的网络分段需要 VLAN、按子网设置的防火墙规则,以及不默认内部流量安全的访问控制。
能否在内网IP上搭建网站?
在内网中可以,但在互联网上不行。公网上没有通往 192.168.x.x 的路由,外部访问者如果试图从本地网络之外访问内网IP上的服务器,根本无法到达。对外提供服务时,链路中必须有公网IP。最简单的方法是在路由器上设置端口转发规则,将公网端口指向服务器的内网IP和端口。更稳妥的方法是部署反向代理(Reverse Proxy),Nginx 或 Traefik 都很适合。反向代理位于边缘并持有公网IP,负责处理 TLS 并将请求转发到内部,后端服务器无需直接暴露在互联网上。
CG-NAT是什么?
CG-NAT 是 ISP 在自有基础设施上运行的 NAT 层,位于流量到达你家中路由器之前。你的路由器获得的是来自 100.64.0.0/10(RFC 6598 共享地址空间)的地址,而不是真正的公网IP。日常使用一切正常,直到你需要入站连接时才会出问题。路由器上的端口转发规则只作用于已经到达路由器的流量,而 ISP 级别的 NAT 在此之前就已拦截了入站流量。结果是自建服务、VPN 服务器、远程桌面和游戏服务器全都失效,而且故障原因不易察觉。解决办法是联系 ISP 申请独立公网IP,大多数运营商提供付费附加服务。
别人能从你的IP地址获取哪些信息?
ISP 名称、自治系统编号(ASN),以及大致的地理区域,通常是 ISP 基础设施注册所在的城市或地区。这个位置可能与你的实际位置相差 50–100 km,这也是公网IP地理定位数据库所包含的信息。你的家庭住址、姓名和准确位置,则需要通过正式的法律程序向 ISP 申请才能获取。VPN 或代理会用服务器的地址替换可见的IP,因此对方看到的是该服务器的位置,而不是你的。
公网IP怎么查?
浏览器中访问 ifconfig.me 或 ipinfo.io;终端中执行 curl ifconfig.me。结果是路由器当前的公网IP,而不是你查询所用设备的内网地址。如果你正在使用 VPN,结果将是 VPN 服务器的公网IP,而不是 ISP 分配给你的地址。
IPv6能否取代内网IP的需求?
IPv6 能消除对 NAT 的需求。128 位地址空间足以让每台设备都拥有公网地址,因此 NAT 这种变通方案就不再必要。唯一本地地址(Unique Local Address,fc00::/7)依然存在,用于有意为之的仅内部使用场景,它与地址空间不足的问题是分开的。而且,即便去掉 NAT,安全边界也不会随之消失。IPv6 网络在边界仍需要有状态防火墙来处理未经请求的入站连接,NAT 阻挡这些连接只是附带效果,并非刻意设计的安全机制。去掉 NAT 之后,你需要有专门承担这项职责的机制。
