


Linux shell是什么:功能、类型与区别详解

Linux shell位于用户与内核之间。你输入命令,shell 解析你的意图,真正的工作由内核完成。从原理上看这并不起眼,但凌晨两点就不一样了:上周在 RHEL 上运行正常的部署脚本,今天在 Ubuntu 上莫名其妙地报错。这时候,“Linux shell是什么”就不再是纯理论问题,而是直接影响你休息的问题。
有一点很少有人讲清楚:“shell”这个词其实承担着两种截然不同的角色。一种是你通过 SSH 登录后直接交互的环境,即命令提示符、Tab 补全和历史记录;另一种是在开机时、通过 cron 或在 systemd 单元中运行脚本的解释器。这两者不必是同一个程序。在 Debian 和 Ubuntu 上,它们恰恰不同,这一点常常让人措手不及。所以,Linux shell到底是什么,取决于你指的是哪一种角色。大多数意外都出在这两者之间的差异上。
如果你的工作是系统管理、DevOps 或其他任何头衔,shell 的选择会带来实实在在的后果。如果脚本开头写的是 #!/bin/sh,而你又在 Ubuntu 上运行,那么它实际使用的是 Dash,而不是 Bash。于是,你精心写的 [[ ]] 测试、数组和进程替换全都失效了。有时脚本会直接报错崩溃,有时则会悄悄执行错误的操作,然后什么提示都没有。
本篇 Linux shell 指南主要讨论的是后一种情况。我们将介绍 shell 如何处理命令,主流 Linux shell 类型在哪些服务器相关的方面存在差异,值得提前了解的脚本与安全知识,以及当有人问“该用哪个 shell 做什么”时的直接答案。
AI 摘要
Linux 中的 shell 读取你输入的内容,对其进行解析,然后请求内核执行你真正想要的操作,例如打开文件、创建进程或通过网络发送数据。人们常把两类不同的东西统称为 shell。一类是命令行 shell,包括 Bash、Zsh、Fish、Dash、sh、Ksh 以及 Csh 系列;另一类是 GNOME Shell 或 KDE Plasma 这样的图形化桌面环境。图形化环境负责管理窗口,命令行 shell 负责运行命令。服务器工作主要发生在第二类之中。大多数服务器发行版默认使用 Bash。不过在 Debian 和 Ubuntu 上,/bin/sh 指向的是 Dash,这是一个体积更小、速度更快的 shell,系统用它运行脚本,以便缩短开机时间。
关键信息速览:
- Bash 是大多数 Linux 服务器发行版的默认用户 shell。
- Dash 的启动速度约为 Bash 的 4 倍,并且在 Debian 和 Ubuntu 上以 /bin/sh 的形式运行(Arch Wiki)。
- /etc/shells 是系统允许作为登录 shell 使用的 shell 列表。
- echo $SHELL 显示你的默认登录 shell。echo $0 或 ps -p $$ 则显示当前实际运行的 shell。
- POSIX 兼容性决定了脚本是否可以“跨平台运行”。
- 自 Catalina(10.15)起,Zsh 成为 macOS 的默认 shell。
- Fish 是主流 shell 中唯一开箱即用、自带自动建议和语法高亮的 shell。
- rbash 是受限制的 Bash,适用于不应随意浏览系统的账户。
Linux shell是什么?
Linux 中的 shell 负责把文本输入转换为内核可以真正执行的操作。它位于用户空间与内核空间之间。用户空间是 ls、grep 等普通命令程序运行的地方,内核空间则负责执行各类特权操作,例如读写文件、创建进程以及与网卡通信。没有 shell,用户就无法与系统交互,相当于有内核却没有入口。
按下回车时,现代 shell 基本都会经历以下流程:
- 读取:shell 从终端或正在运行的脚本中读取一行输入。
- 分词与解析:这一行会被拆分为单词、操作符(|、>、&)和保留关键字。
- 展开:需要替换的内容会被替换,例如变量($HOME)、通配符(*.log)和命令替换($(date))。
- 查找:shell 在 $PATH 中查找对应的可执行文件;如果是内建命令,则跳过查找。
- 执行:fork() 创建子进程,execve() 在子进程中加载程序。
- 等待与返回:父 shell 等待子进程退出,获取退出码($?),然后将提示符交还给用户。
用户空间与内核空间的边界,正是 shell 的选择开始产生实际影响的地方。shell 是调度者,负责解析、展开、重定向并决定调用什么程序。内核则完成普通程序无权直接执行的特权工作。更换 shell,改变的是解析规则和展开行为,内核的行为完全不变。如果需要深入了解这些规则的细节,大家通常都会查阅 GNU Bash Reference Manual。
Linux shell的主要功能
现代 shell 都提供相同的一套基础工具,核心原语基本一致,常用的模式也大体相同。真正的差异在于你实际使用这些功能的频率。在笔记本上,你可能偶尔才用一次路径补全;在服务器上,你却几乎一直在使用管道。凌晨三点,你可能需要在两天的日志中逐行搜索,找出触发告警的那次 502 峰值。这并非纸上谈兵,而是服务器工作的大部分内容。
| 功能/组件 | 作用 | 服务器实际示例 |
|---|---|---|
| 命令历史 | 将已执行的命令保存到 ~/.bash_history 中,便于回溯和审计。 | 事故发生后,通过历史记录复盘管理员的操作会话。 |
| Tab 补全 | 按 Tab 键补全命令、路径和参数。 | 在 /var/lib/postgresql/ 等长路径下快速导航。 |
| 管道(|) | 将一个进程的标准输出传递给下一个进程的标准输入。 | 使用 journalctl -u nginx | grep 502 | awk '{print $1}' 进行日志排查。 |
| I/O 重定向(>、>>、<、2>&1) | 将标准流重定向到文件或文件描述符,或从其中读取。 | ./backup.sh > /var/log/backup.log 2>&1,用于捕获全部输出。 |
| 环境变量 | 无需修改代码即可配置进程行为。 | systemd 将 DATABASE_URL=... 注入到单元文件中。 |
| Shell 脚本 | 从文件中按顺序执行一组命令。 | /etc/cron.daily/logrotate 每晚轮转日志。 |
| 作业控制(&、fg、bg、jobs) | 将进程放入后台、调回前台,并列出进程。 | 在维护窗口期间,使用 & 启动长时间运行的 rsync 镜像任务。 |
| 别名 | 为常用命令设置自定义的简短名称。 | alias dc='docker compose',用于简化重复的容器操作。 |
| 提示符 | 可配置 PS1,用于显示用户、主机名、路径和退出状态。 | 使用彩色主机名前缀,防止在错误的服务器上执行 rm -rf。 |
| Shell 内建命令 | 无需 fork() 即可执行的内部命令,例如 cd、export、read、set。 | 使用 set -euo pipefail 启用严格模式,让脚本在出错时立即失败。 |
管道和重定向是你真正会持续使用的功能。每一条监控流水线、每一个日志排查脚本,以及每一次“等等,为什么 Postgres 凌晨四点重启了”的排查,最终都可以归结为若干管道与重定向的组合。例如 journalctl --since "1 hour ago" | grep -i error | sort | uniq -c | sort -rn,看似只是随手一写,实则不然。这类模式会在多年里被反复用于完全不同的故障场景。它之所以有效,是因为 shell 能将多个单一用途的小程序组合成比任何单个程序都更强大的工具,这正是 Unix 哲学在数十年后依然经得起考验的体现。
Linux中的shell类型
Linux shell 大致分为两大类,而人们经常将二者混淆。命令行 shell 正是本指南讨论的重点,包括 Bash、Zsh、Fish、Dash、Ksh 以及 Csh 系列。它们负责解释命令、运行脚本和管理作业。GNOME Shell 或 KDE Plasma 等图形化 shell 则负责管理桌面环境。服务器基础设施完全依赖命令行 shell。
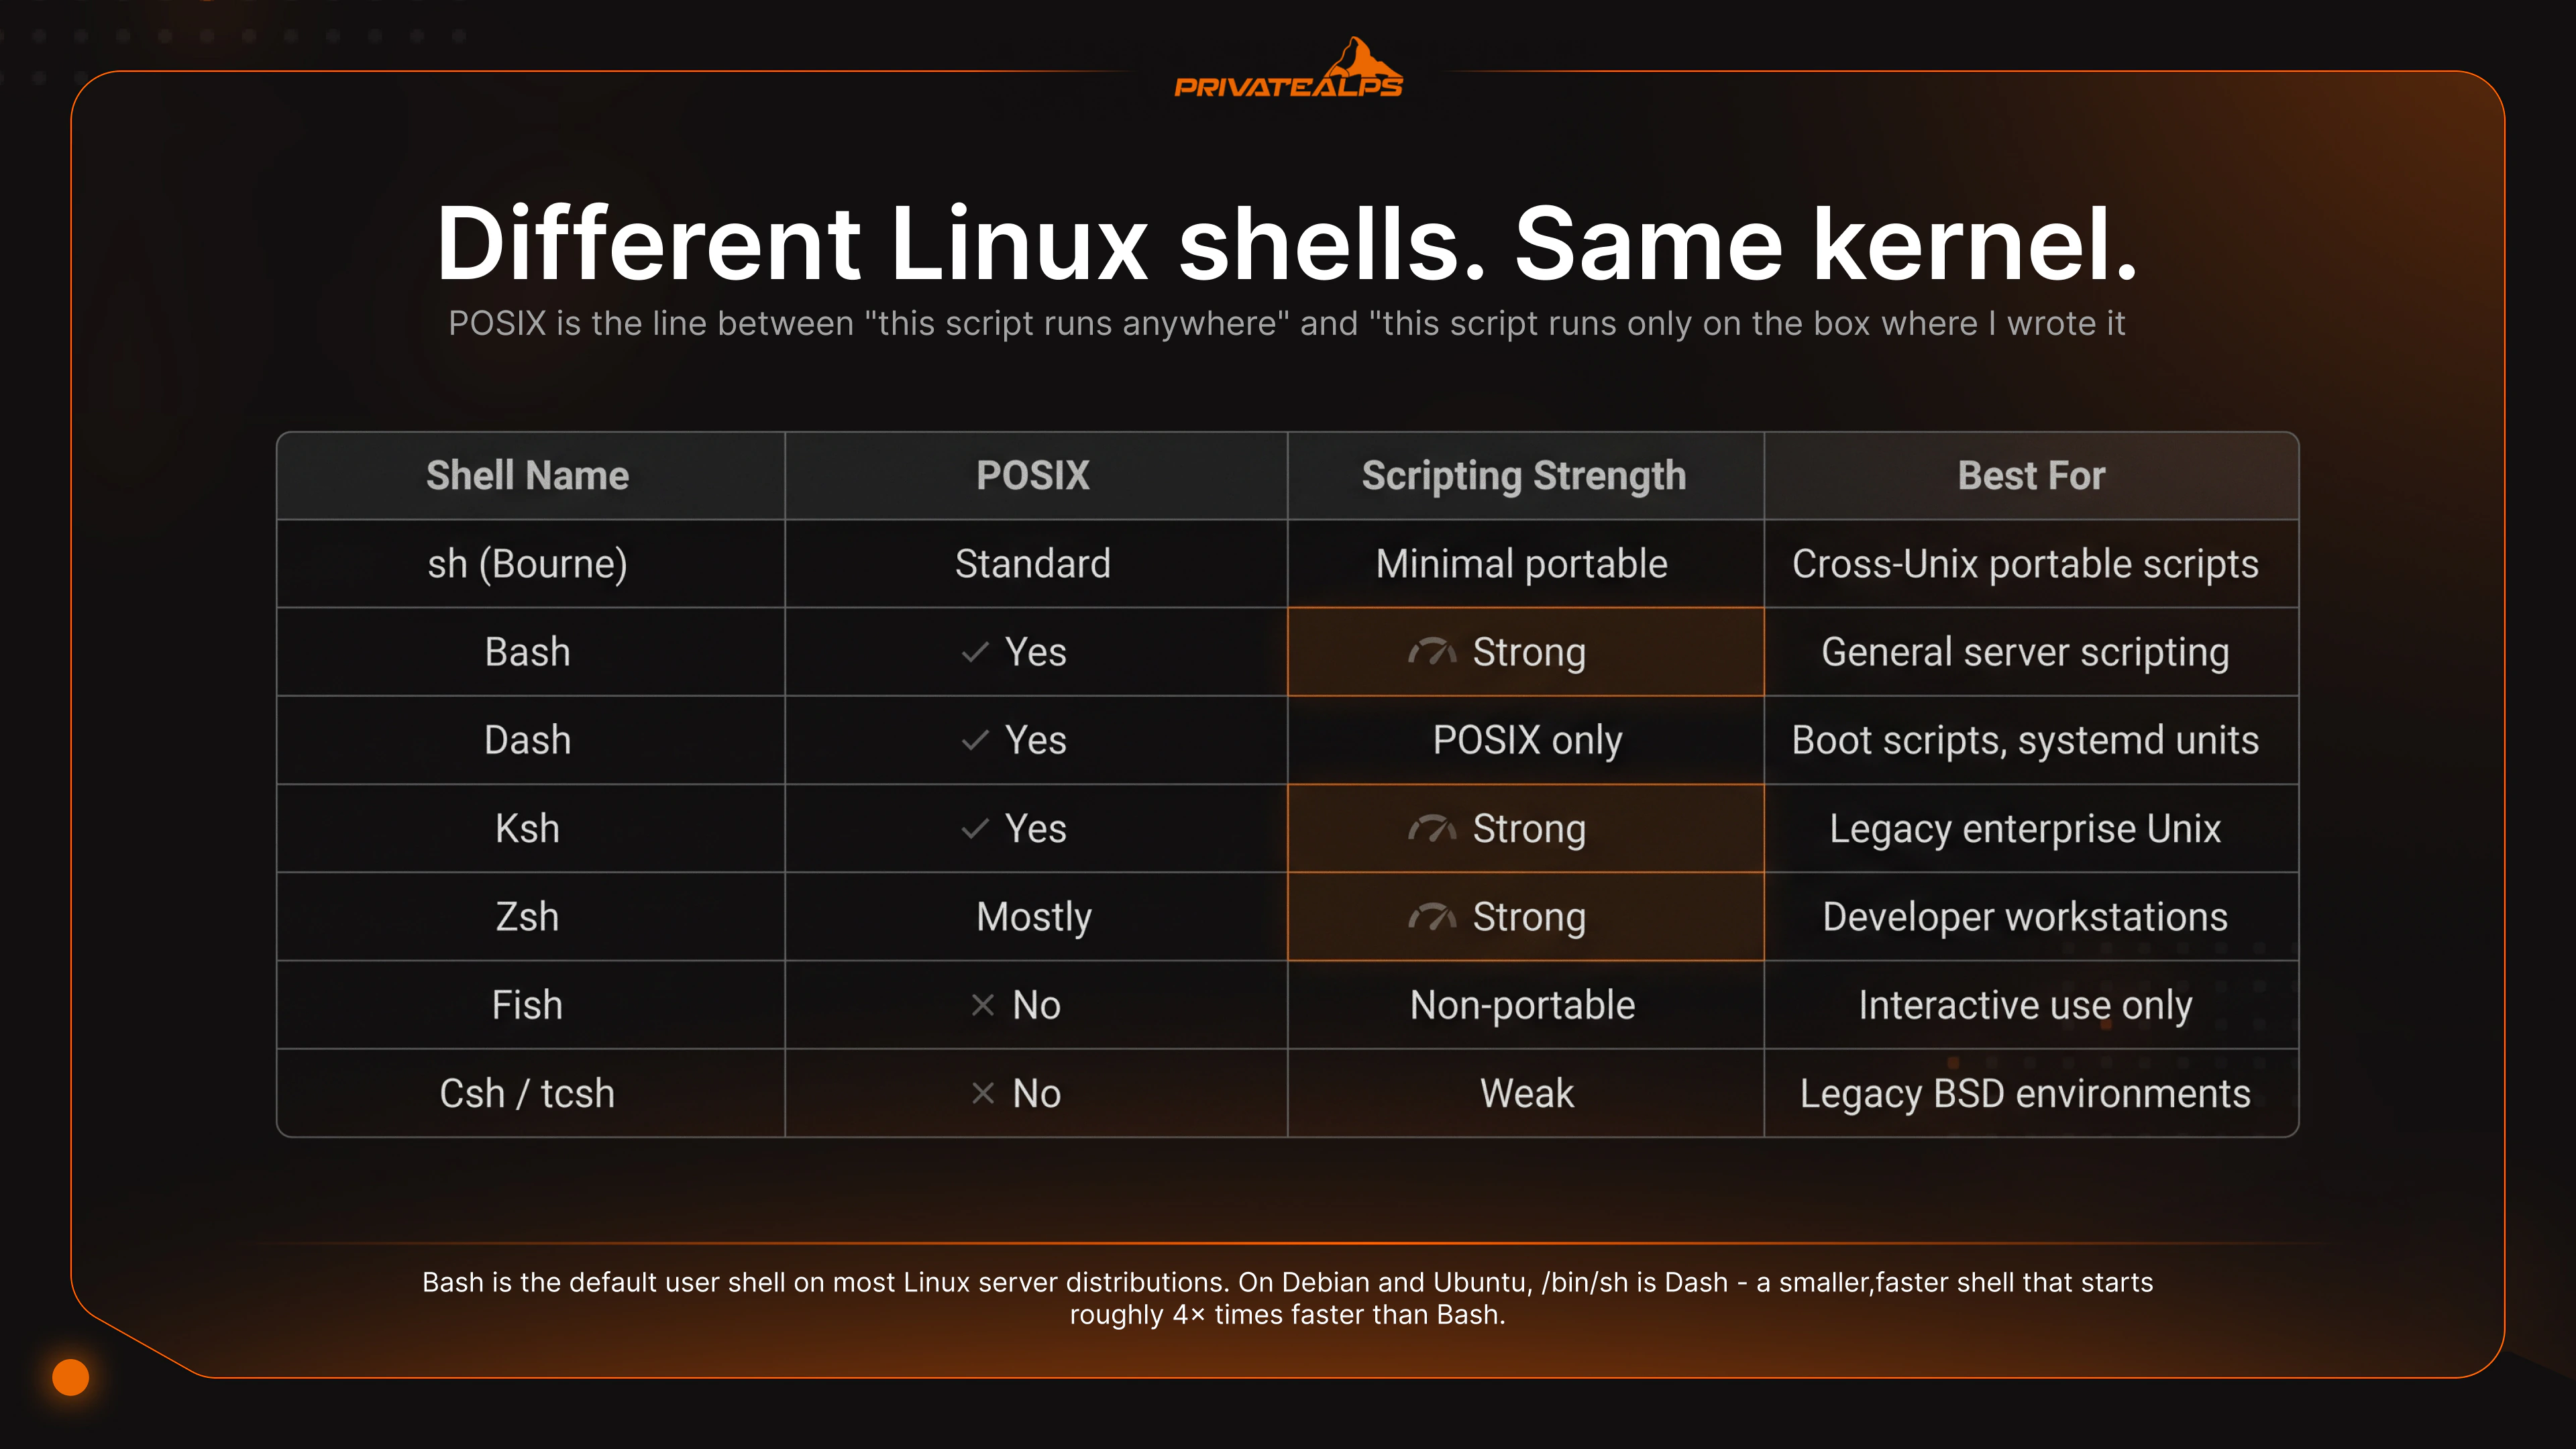
| Shell | 起源 | 是否符合 POSIX | 交互优势 | 脚本适用性 | 默认使用于 |
|---|---|---|---|---|---|
| Bash | GNU,1989 年 | 基本符合(扩展功能会破坏严格的 POSIX 规范) | 历史记录、readline、数组 | 通用服务器脚本 | RHEL、Fedora、Debian(登录 shell)、Ubuntu(登录 shell) |
| Dash | Debian,1997 年 | 是 | 精简 | 仅限 POSIX 的开机与 init 脚本 | Debian/Ubuntu 中作为 /bin/sh |
| Zsh | Paul Falstad,1990 年 | 基本符合 | 高级补全、主题、插件 | 可用,但因可移植性较差而很少用于脚本 | macOS(自 Catalina 起) |
| Fish | 2005 年 | 否 | 自动建议、语法高亮、Web UI 配置 | 仅适用于 Fish 的脚本,无法移植 | 默认不预装 |
| Ksh | AT&T 贝尔实验室,1983 年 | 是 | 表现尚可 | AIX/HP-UX 等遗留脚本 | 部分企业级 Unix 系统 |
| Csh/Tcsh | BSD,1978 年 | 否 | 类 C 语法 | 不建议用于脚本 | 部分 BSD 系统的默认 shell |
| rbash | GNU | 不适用 | Bash 的受限子集 | 适用于安全受限的账户 | 非默认项,需手动配置 |
Bash 是服务器工作中的实用默认选择。它在各类系统中都已安装,文档完善,社区也为几乎所有常见的自动化任务编写了可用的示例。数组、[[ ]] 条件判断、进程替换和 here-string 等功能应有尽有。需要牢记的陷阱是:在 Debian 和 Ubuntu 上,/bin/sh 并不是 Bash,而是 Dash。如果你需要使用 Bash,请写成 #!/bin/bash。不要假设 Debian 系系统中的 /bin/sh 就是 Bash。
Dash 是 Debian 和 Ubuntu 上 /bin/sh 指向的程序。它体积小、速度快,并严格遵循 POSIX 规范。启动速度约为 Bash 的 4 倍,这在 initrd 和 systemd 环境中很重要,因为开机过程中 shell 会被多次 fork。代价是所有 Bash 特有的功能都无法使用,例如数组、[[ ]] 和进程替换。为 Dash 编写的脚本必须严格遵守 POSIX 规范,否则就会出错。
Zsh 自 Catalina 起成为 macOS 的默认 shell,也是许多大部分时间都在交互式命令行中工作的开发者的常见选择。Oh My Zsh 等插件框架可以增加 Git 状态显示、自定义主题和扩展补全。在服务器上,将它作为登录 shell 是合理的选择。但作为自动化脚本语言,几乎没有人会用它,因为可移植性和工具支持都更倾向于 Bash。
Fish 是其中的特例。自动建议和语法高亮无需任何配置即可使用。对于开发者的工作站而言,它的交互体验确实优于列表中的其他 shell。不过它的不兼容是有意为之:Fish 不符合 POSIX 规范,为 Fish 编写的脚本无法也不能在 Bash 中运行。如果你喜欢它的交互体验,可以将其作为个人登录 shell,但实际的自动化脚本仍应使用 Bash 或符合 POSIX 的 sh 编写。Fish 语法绝不应出现在生产环境脚本中。
Ksh 主要用于仍在运行 AIX 或 HP-UX 的环境,或用于维护二十年前为企业级 Unix 编写的脚本。这些脚本依赖 ksh88 和 ksh93 的语法,如果改用其他 shell,就需要重写。如果你不负责维护企业级 Unix 的遗留脚本,那么 Ksh 并不是合适的入门选择。
rbash 是禁用了特定功能的 Bash,被禁用的功能包括修改 PATH、使用重定向、运行路径中包含 / 的命令以及修改只读变量。它适用于服务账户或受限的多租户登录场景,这些账户只应运行一两个特定命令。但它本身并不是可靠的安全边界,因为 awk、vim 等工具存在广为人知的逃逸方法,可以借此执行 shell 命令。如果需要真正确保限制生效,应结合 chroot 或容器隔离使用。
服务器上的 Shell 脚本:真正重要的是什么
服务器上的 Shell 脚本不是演示代码。它们运行着没人会去检查、除非出问题才会被注意到的定时任务(cron job)。它们位于会在开机时触发的 systemd 单元中。在一次部署与回滚之间,它们往往是最后一道防线。能让脚本在生产环境中存活、而不是引发故障的习惯并不多,其中大多数可以归结为一点:宁可大声失败,也不要悄无声息地出错。
Shebang 不可省略。 每个脚本的第一行都应明确指定由哪种解释器运行。Bash 脚本使用 #!/bin/bash,只需在 Dash 下运行的 POSIX 脚本使用 #!/bin/sh。如果省略 Shebang,脚本的行为就取决于执行该文件的是哪种 Shell,而这在不同发行版、不同的 cron 实现和不同的 systemd 配置之间会有所不同。同一个脚本在一种环境中可能运行正常,在另一种环境中却会悄无声息地做错事。
严格模式是基本要求。 所有用于生产环境的 Bash 脚本开头都应加上 set -euo pipefail。-e 会在任何命令返回非零状态码时退出;-u 将未设置的变量视为错误;-o pipefail 让管道中的失败向外传递,而不会被最右侧的命令掩盖。三个参数就能消除大多数明显的陷阱。
部署前运行 ShellCheck。 ShellCheck 是一款 Shell 脚本静态分析工具,能够发现引号使用错误、非预期的单词拆分、已弃用的语法,以及大量看似正确实则有问题的写法。对一个脚本运行它只需几秒钟;而如果等到问题在生产环境中已经造成数据丢失,再去排查同一个 Bug,所花的时间要长得多。
给变量展开加引号。 使用 "$var",而不是 $var。未加引号的变量会经历单词拆分和通配符展开,当变量包含空格、通配符或为空时,会产生意想不到的结果。规则很简单:除非你确实需要展开行为,否则应始终为变量引用加上双引号。
避免使用 eval。 eval 会把字符串作为 Shell 代码执行。如果该字符串的任何部分来自用户输入、环境变量或你无法完全控制的文件,就等于打开了代码注入的通道。真正需要 eval 的场景非常少。生产脚本中大多数使用 eval 的地方,实际上都是伪装成其他用途的模式匹配错误。
Shell 安全:常被忽视的一层
Shell 层面的安全往往得不到与防火墙规则或补丁周期相同的重视。但它理应得到重视。大部分管理性访问都发生在 Shell 中,真正造成严重后果的错误也大多出现在这里。
登录 Shell 与 /etc/shells。 任何被设置为用户登录 Shell 的程序,都必须列在 /etc/shells 中。这一限制由 PAM 强制执行,与 su、sudo 和 SSH 相关。如果某个 Shell 不在该文件中,某些认证路径会拒绝将其作为登录 Shell 使用。在为需要通过 SSH 或 sudo 认证的账户设置任何非常规 Shell 之前,请先检查 /etc/shells。
SSH 与 Shell 限制。 sshd_config 中的 AllowUsers 和 AllowGroups 用于限制哪些账户可以通过 SSH 进行认证。将其与 ForceCommand 结合使用,还能限制账户在认证后可以运行的内容。只需运行某个特定命令的服务账户,并不需要通用的交互式 Shell。ForceCommand 可以在 SSH 守护进程配置中明确表达这一点。
使用 auditd 记录命令级日志。 Shell 会把命令记录到 ~/.bash_history 中,但这个文件由用户控制,很容易被清除。auditd 则在内核层面记录 execve 系统调用:每一次 exec 调用、由谁发起、传入了哪些参数。对于 PCI DSS、HIPAA 等合规环境,或任何需要事后取证的基础设施而言,auditd 能提供 Shell 历史刻意无法提供的审计轨迹。
推荐的加固检查清单:
- 使用 sshd_config 中的 AllowUsers 或 AllowGroups 限制 SSH 访问。
- 配置 auditd 记录 execve 系统调用,以形成命令级审计轨迹。
- 每个脚本部署前都运行 shellcheck。
- 所有变量展开都加上引号:使用 "$var",切勿使用裸 $var。
- 在脚本中彻底避免使用 eval 和未经过滤的用户输入。
- 使用 exec >> /var/log/script.log 2>&1 将脚本输出记录到已知位置。
根据使用场景选择合适的 Shell
不存在普遍正确的 Shell,只有适合具体工作的 Shell。脚本与交互式会话、可移植性与功能性、单台服务器与服务器集群,各自都有不同的答案。对于大多数服务器脚本任务,Bash 是安全的默认选择。当开机速度确实成为关注点时,Dash 更合适。POSIX sh 适用于以后可能需要迁移到 BSD 或 macOS 的脚本。大多数团队犯的错误并不是选错了 Shell,而是在不同环境中因 Shebang 不一致而混用 Shell,并在最糟糕的时刻才在生产环境中发现这种不一致。
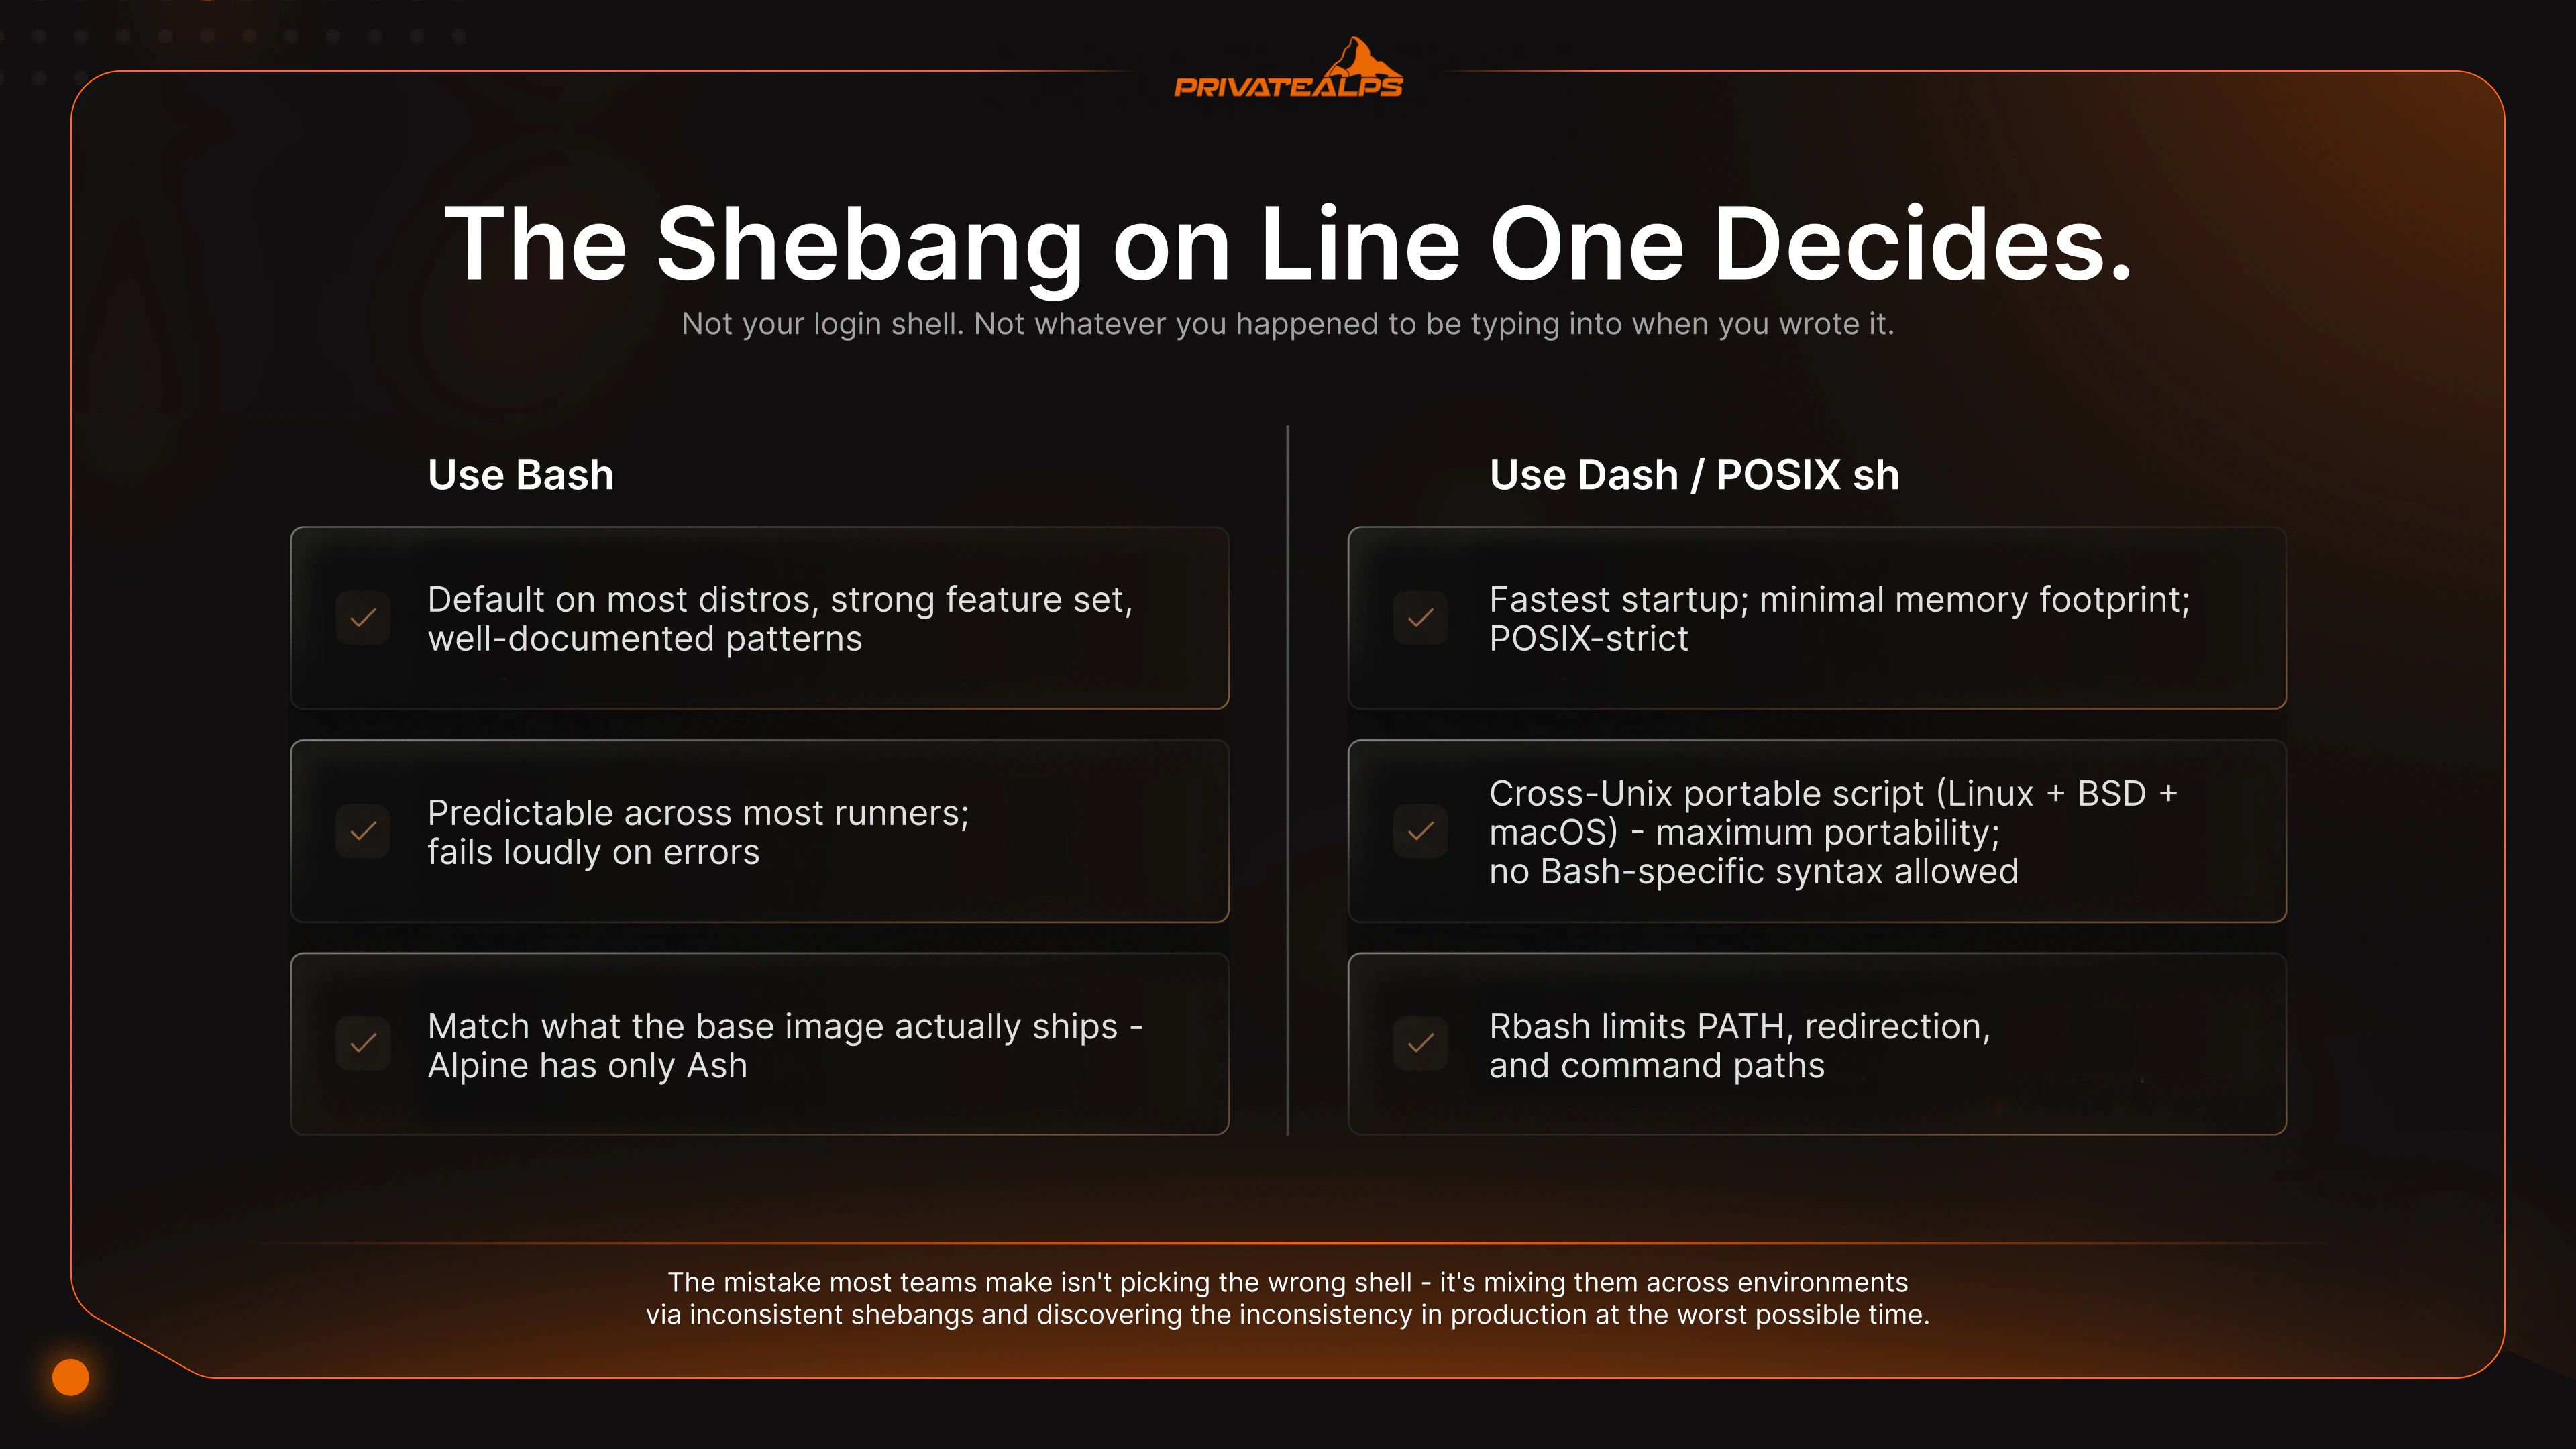
| 场景 | 推荐 Shell | 原因 |
|---|---|---|
| 通用服务器自动化(cron、部署钩子) | Bash | 多数发行版的默认 Shell,功能丰富,模式成熟且文档完善。 |
| 开机脚本、systemd ExecStartPre、init 包装脚本 | Dash(/bin/sh) | 启动最快,内存占用极小,严格遵循 POSIX。 |
| 跨 Unix 可移植脚本(Linux + BSD + macOS) | POSIX sh | 可移植性最强,不允许使用 Bash 特有语法。 |
| 开发者工作站,日常交互使用 | Zsh 或 Fish | 自动补全、语法高亮和历史搜索体验更佳。 |
| 迁移遗留企业脚本(AIX、HP-UX) | Ksh | 与 ksh88/ksh93 源码原生兼容。 |
| 受限访问的用户账户 | rbash | 限制 PATH、重定向和命令路径;可与 chroot 结合使用。 |
| CI/CD 流水线脚本 | 带 set -euo pipefail 的 Bash | 在大多数运行器上行为可预测,出错时会大声失败。 |
| 容器 ENTRYPOINT 脚本 | Bash 或 sh(取决于镜像) | 与基础镜像实际提供的 Shell 保持一致,Alpine 只提供 Ash。 |
服务器上的默认 Shell 并非偶然,即便看起来像是偶然。在 Ubuntu 和 Debian 上,登录 Shell 是 Bash,但 /bin/sh 是 Dash,这意味着同一行代码会根据实际调用的解释器而产生完全不同的结果。RHEL、Fedora 和 CentOS 则将 /bin/sh 与登录 Shell 都指向 Bash,并让 sh 以 POSIX 模式运行。Alpine 容器只提供 Ash,因此 Alpine 镜像中的 Bash 脚本一旦遇到数组就会失败。可移植性的规则很简单:每次都明确写出 Shebang,不要假定 /bin/sh 就是 Bash,并在任何部署到重要服务器的脚本之前运行 ShellCheck。
总结
Linux Shell 位于你与内核之间。选错了 Shell,脚本会变得脆弱,开机时间会逐渐增加,安全状况也会在出问题之前悄然恶化,没有人会注意到。在 Linux 的各类 Shell 中,Bash 是通用服务器脚本的正确默认选择。在开机速度重要的 Debian 系系统上,/bin/sh 应当指向 Dash。当脚本需要在你无法完全控制的环境中运行时,POSIX sh 是稳妥的选择。而决定实际由哪个解释器运行的,是第一行的 Shebang,而不是你的登录 Shell,也不是你编写脚本时正在输入的那个 Shell。这一点出错,你可能会花一个周六下午去调试一个前一天还运行正常的脚本。
如果你需要完全掌控 Shell 层,包括 root 权限、不受限制地切换 Shell、按需运行 chsh、按实际需求配置 auditd、调整内核参数,那么一台具备裸金属级控制能力的 Linux VPS 就能发挥作用。PrivateAlps 提供这些能力,服务器托管于瑞士,并符合 revDSG 要求。如果你关心数据的物理存放位置,这一点相当重要。privatealps.net
常见问题
Linux shell是什么?
Linux shell 是一个程序,它接收你输入的内容,并将其转换为内核能够执行的操作。它位于用户空间与内核空间之间。你与 shell 交互,shell 再与内核通信。没有 shell,就无法通过文本输入来操作操作系统,你拥有的只是一个内核,却没有真正的方式向它发出请求。
Linux shell有哪些类型?
你实际会接触到的命令行 Shell 包括 Bash、Dash、Zsh、Fish、Ksh 以及 Csh 系列。在各类 Shell 中,符合 POSIX 标准的 Bash、Dash、Ksh 和 sh 适用于可移植脚本,而 Fish 和 Csh 则不适用。同一批 Shell 也涵盖了 Unix 中的历史类型,因为 Bash、Ksh 和 Csh 系列最初都源于 Unix 系统,之后才进入 Linux。GNOME Shell 和 KDE Plasma 也被称为 Shell,但它们实际上属于另一类,主要涉及窗口和登录会话,而非执行命令。
sh和Bash有什么区别?
sh 是 POSIX 标准。功能集精简,首要目标是可移植性。Bash 是其超集,增加了数组、[[ ]]、进程替换、readline 编辑等实用功能。但有一个常让人踩坑的地方:在 Debian 和 Ubuntu 上,/bin/sh 是指向 Dash 的符号链接。因此,如果你编写了带有 #!/bin/sh 的脚本,并使用了任何仅 Bash 支持的语法,脚本就会在 Dash 中运行并出错。即使系统上已安装并可以使用 bash,决定解释器的仍是 Shebang。
Linux服务器脚本用哪种Shell最好?
通用自动化任务首选 Bash,它随处可见,几乎任何需求都能找到现成的示例。开机脚本和 systemd 单元辅助脚本则适合使用 Dash(/bin/sh),因为启动速度的差异在实际测量中确实可以体现。需要主动避免的是在 Debian 系发行版中将 Bash 语法与 #!/bin/sh 混用,这类脚本在一台机器上运行正常,到了另一台机器上却会悄无声息地做错事。
如何查看Linux中正在使用的是哪种Shell?
echo $SHELL 显示的是 /etc/passwd 中设置的默认登录 Shell。echo $0 或 ps -p $$ 则显示此时此刻实际运行的 Shell。两者可能不一致,例如你在一个由 Zsh 登录会话中手动启动的 Bash 会话里。若要查看系统上已安装并允许作为登录 Shell 的程序,请查看 /etc/shells。
Shell和终端有什么区别?
终端,如 gnome-terminal、iTerm2、xterm、Alacritty 或你正在使用的其他程序,负责绘制窗口,并处理键盘输入和屏幕显示。Shell 则是在终端中运行、解释你所输入命令的程序。终端负责输入输出,Shell 负责逻辑处理。无论运行在普通的 xterm 中,还是某个带有自定义字体和连字效果的精美终端里,同一个 Bash 进程的行为都完全一致。
Fish Shell适合用于生产服务器吗?
Fish 在交互使用中表现出色。但它有意不遵循 POSIX,这意味着用 Fish 编写的脚本无法通用。你无法把它们放进 Bash 环境中,并指望得到正确结果。因此,如果你喜欢它的交互体验,把它作为服务器上的个人登录 Shell 没有问题。但实际的自动化任务必须使用 Bash 或 POSIX sh 编写。不要让 Fish 语法渗入那些其他人或其他系统最终会运行的脚本中。
什么是受限Shell(rbash),何时应该使用?
rbash 是加了限制的 Bash。用户无法修改 PATH,无法重定向输出,无法运行路径中包含 / 的命令,也无法修改标记为 readonly 的变量。它适用于多租户服务器上的受限访问用户账户,或只负责一项特定任务的技术服务用户。不过需要明确指出:rbash 本身并不是真正的安全边界。有人可以通过 vim、awk 或其他允许调用外部 Shell 的内置工具绕过它。如果你确实希望把某人限制在特定环境中,应将其与 chroot 或容器隔离结合使用。
