



Perbedaan IP Public dan IP Private: Apa Bedanya?
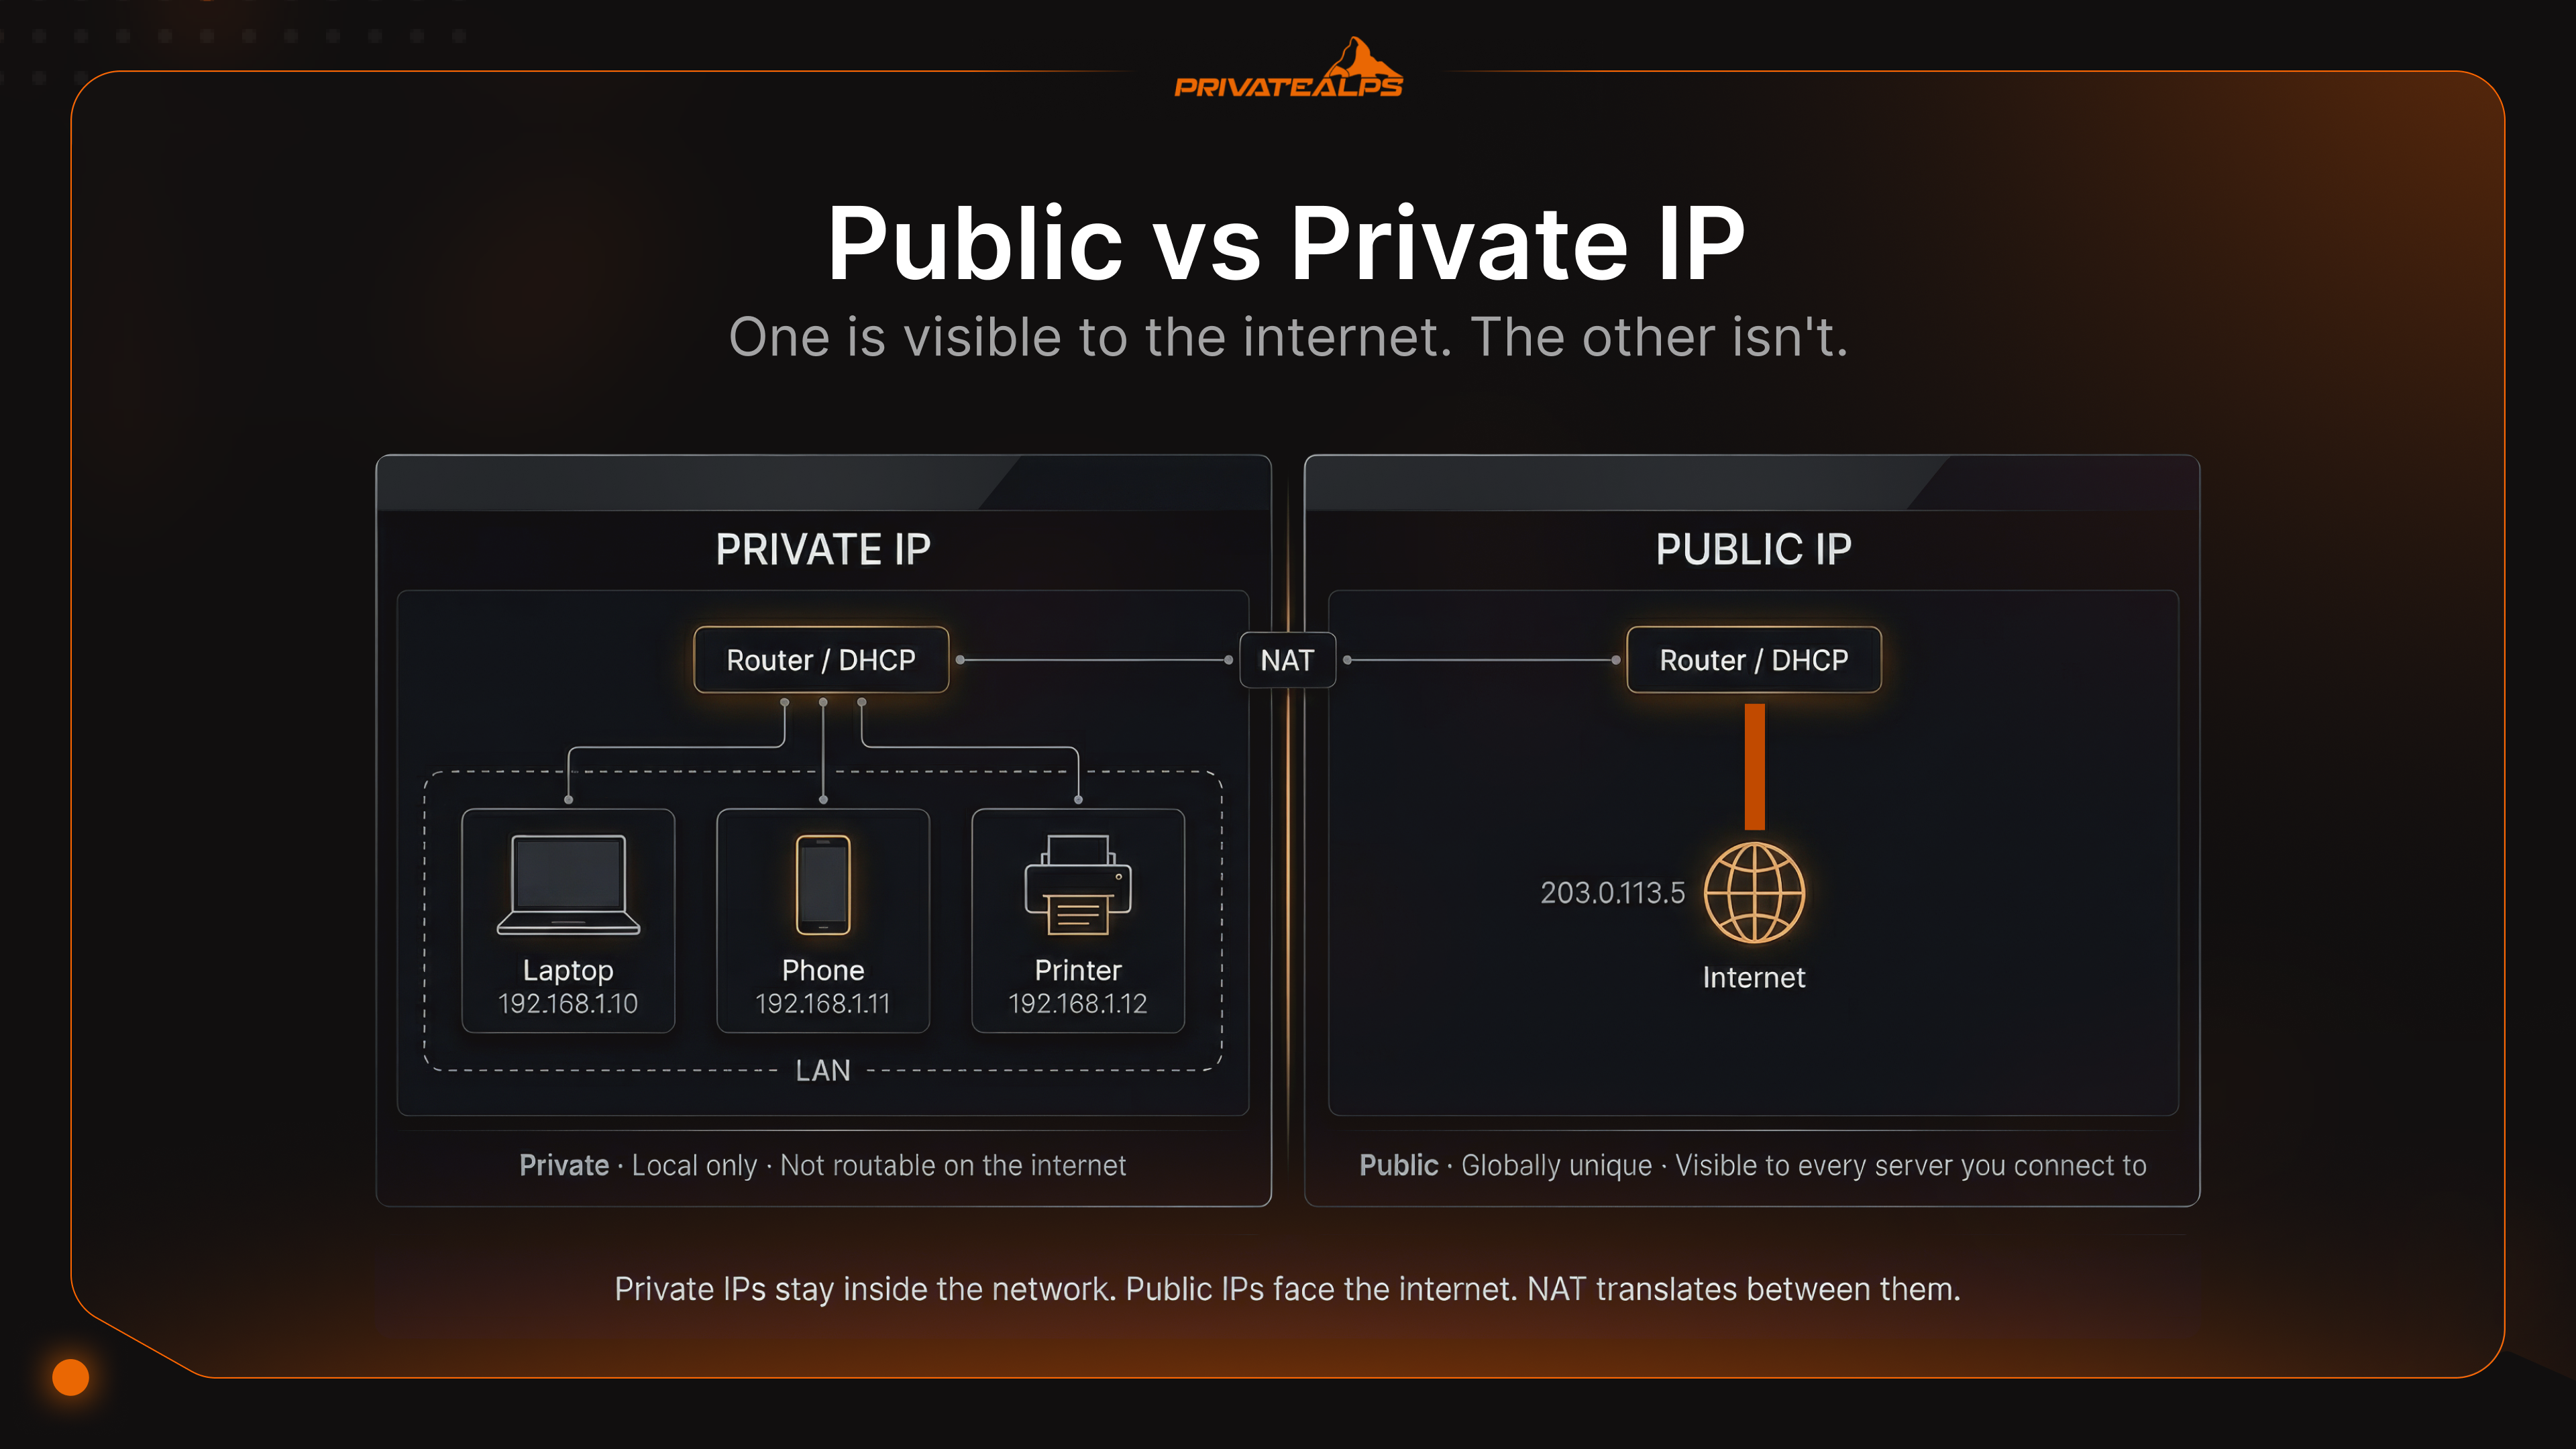
Jalankan ipconfig di komputer Windows mana pun, kemungkinan besar Anda akan melihat angka yang diawali 192.168. Lalu cek alamat IP yang ditampilkan Google, angkanya pasti berbeda. Yang satu adalah alamat asli, yang satunya bukan palsu, hanya bersifat lokal. Kebingungan inilah inti dari perbedaan IP public dan IP private. Kedua pembacaan itu tidak keliru. Keduanya hanya menjawab pertanyaan yang berbeda.
Perbedaan antara IP publik dan IP privat menjadi penting begitu Anda ingin melakukan sesuatu yang lebih dari sekadar membuka tab browser. Server yang Anda kelola sendiri? Aturan port forwarding? Endpoint VPN? Jika Anda tidak memahami jenis IP yang berada di setiap tempat, Anda akan terus mencari masalah di konfigurasi yang sejak awal memang tidak akan berhasil.
Ringkasan AI
Alamat IP privat adalah alamat yang tidak dapat di-routing dan ditetapkan di dalam jaringan lokal, diambil dari tiga rentang yang dicadangkan sebagaimana ditetapkan dalam RFC 1918. Alamat IP publik adalah alamat yang dapat di-routing secara global dan ditetapkan oleh Internet Service Provider (ISP) dari blok yang dialokasikan oleh Regional Internet Registries (RIR). Network Address Translation (NAT), khususnya Port Address Translation (PAT), menghubungkan keduanya dengan memetakan banyak IP privat ke satu IP publik.
Tiga rentang privat RFC 1918 adalah 10.0.0.0/8, 172.16.0.0/12, dan 192.168.0.0/16. Perbedaan inti IP publik dan IP privat terletak pada routability: router internet langsung membuang trafik IP privat. Ketika IP publik dan IP privat perlu berinteraksi, NAT menangani penerjemahan di titik batas jaringan.
Fakta utama:
- IP privat dapat dipakai ulang di jaringan yang berbeda; IP publik bersifat unik secara global
- NAT (PAT) adalah mekanisme utama yang menjembatani ruang alamat privat dan publik
- IANA menghabiskan kumpulan IPv4 pusat pada Februari 2011; RIR masih bertahan hingga 2019 tergantung wilayah
- CG-NAT memberikan IP privat di tingkat ISP, diam-diam memutus koneksi masuk
- IPv6 memperkenalkan global unicast address (GUA) yang menghilangkan kelangkaan alamat, tetapi tidak menghilangkan batas keamanan
Apa Itu IP Privat?
Router Anda membagikan IP privat kepada semua perangkat di jaringan lokal: ponsel, laptop, speaker pintar, dan printer yang tidak pernah disentuh siapa pun. Alamat ini hanya berlaku secara lokal. Begitu keluar dari router, alamat tersebut tidak berarti apa-apa. Internet yang lebih luas tidak tahu bahwa alamat itu ada dan tidak akan mengarahkan trafik ke sana, meskipun seandainya tahu.
Mengapa demikian? Karena IANA mencadangkan rentang tertentu berdasarkan RFC 1918 semata-mata untuk penggunaan internal. Paket apa pun yang muncul di router publik dengan alamat sumber dari salah satu rentang tersebut akan langsung dibuang. Ini memang dirancang seperti itu. Karena itu pula 192.168.1.x dapat digunakan bersamaan di apartemen Anda, di gedung kantor di seberang jalan, dan di pusat data di Frankfurt tanpa saling bertabrakan.
Tiga rentang RFC 1918:
- 10.0.0.0/8 - 16.777.216 alamat; banyak dipakai di jaringan perusahaan besar dan pusat data
- 172.16.0.0/12 - 1.048.576 alamat; umum di konfigurasi skala menengah, sering menjadi default untuk pool alamat VPN
- 192.168.0.0/16 - 65.536 alamat; rentang yang hampir pasti dipilih router rumah Anda tanpa bertanya
Perangkat memperoleh alamat privatnya secara otomatis, dan server DHCP pada router yang menanganinya. Ada empat langkah: perangkat mengirim siaran Discover, server menjawab dengan Offer, perangkat mengonfirmasi dengan Request, lalu server menetapkannya dengan Acknowledge. Proses ini dikenal sebagai DORA dan berlangsung kurang dari satu detik.
Ada rentang kelima yang hampir tidak pernah disebut dalam tutorial, tetapi pasti ditemui oleh setiap sysadmin: APIPA, 169.254.0.0/16, yang terdaftar sebagai "Link Local" dalam registri Special-Purpose IANA dan didefinisikan secara formal dalam RFC 3927. Tidak ada yang mengonfigurasi APIPA secara manual. Alamat ini muncul ketika sebuah mesin tidak dapat menjangkau server DHCP, misalnya pool alamat sudah habis, server mati, atau kabel tercabut pada waktu yang tidak tepat. Dalam kondisi itu, OS akan menetapkan alamat sendiri dari rentang tersebut. Jika Anda melihat 169.254.x.x pada sebuah antarmuka, negosiasi DHCP telah gagal. Mesin tersebut tidak memiliki jalur yang berfungsi menuju router.
Apa Itu IP Publik?
IP publik adalah wajah jaringan Anda di dunia luar. Alamat ini dilalui seluruh infrastruktur routing internet. Setiap hop dari tepi jaringan ISP Anda hingga server di negara lain menggunakan alamat ini untuk mengirim paket kembali kepada Anda. ISP memberikannya kepada router Anda, dengan mengambil dari blok yang dialokasikan oleh Regional Internet Registries: ARIN untuk Amerika, RIPE NCC untuk Eropa, Timur Tengah, dan Asia Tengah, serta APNIC untuk Asia-Pasifik. Dua jaringan tidak bisa memiliki IP publik yang sama secara bersamaan. Keunikan inilah inti mekanismenya.
Kebanyakan pengguna rumahan secara default mendapatkan IP dinamis. ISP mengambilnya dari pool bersama, dan alamatnya bisa berubah setelah modem di-reboot. Ini cukup untuk penggunaan umum, tetapi menjadi masalah jika Anda ingin menjalankan layanan yang harus selalu dapat ditemukan. IP statis tidak berpindah. Alamat ini sudah ditetapkan sebelumnya, terkait secara permanen dengan akun Anda, dan diperlukan jika Anda menjalankan mail server, mengoperasikan endpoint VPN, atau mengelola entri rDNS.
Lalu ada skenario yang sering membuat orang benar-benar terkejut: Carrier-Grade NAT (CG-NAT). Beberapa ISP, alih-alih memberi Anda IP publik sungguhan, menempatkan Anda di balik lapisan NAT pada infrastruktur mereka. Router Anda menerima alamat dari 100.64.0.0/10, yaitu shared address space menurut RFC 6598, yang bersifat privat di tingkat ISP. Apa bedanya dengan IP privat biasa? Router Anda merasa memiliki koneksi yang nyata, aturan firewall terlihat benar, dan konfigurasi port forwarding juga tampak tepat. Namun tidak ada yang berfungsi. Trafik masuk yang seharusnya sampai tidak pernah melewati NAT ISP. Server VPN tidak bisa dijangkau. Layanan self-hosted tidak bisa diakses. Remote desktop pun tidak bisa dipakai. Satu-satunya jalan keluar adalah meminta IP publik khusus kepada ISP, yang di sebagian besar penyedia merupakan add-on berbayar.
IP Public vs. IP Private: Perbedaan Utama dalam Sekilas
Sederhananya, untuk membedakan IP publik dan IP privat, ajukan satu pertanyaan: apakah sembarang mesin di internet bisa mengirim paket kepada Anda saat ini juga? Jika ya, itu IP publik. Jika jawabannya "hanya setelah NAT menerjemahkannya", atau "alamat itu tidak ada di internet", maka itu IP privat.
| Dimensi | IP Privat | IP Publik |
|---|---|---|
| Routability | Tidak dapat di-routing di internet publik | Dapat di-routing secara global |
| Sumber penetapan | Server DHCP (router/server lokal) | ISP, dari blok yang dialokasikan RIR |
| Cakupan keunikan | Unik hanya di dalam jaringan lokal | Unik secara global |
| Perlu NAT | Ya, NAT menerjemahkannya ke IP publik untuk akses internet | Tidak, dapat dijangkau langsung |
| Penggunaan umum | Perangkat LAN, printer, server internal | Website, mail server, endpoint VPN |
| Keterlacakan | Tidak terlihat oleh pihak eksternal | ISP, kota/wilayah, dan nama ISP dapat terlihat |
| Biaya | Gratis (ditetapkan oleh router) | Termasuk dalam paket ISP; IP statis biasanya berbayar tambahan |
| Contoh alamat | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| Jika tidak ada | Perangkat tidak dapat berkomunikasi di LAN | LAN tidak dapat menjangkau internet |
Cara NAT Menghubungkan IP Privat dan IP Publik
IPv4 tidak pernah cukup untuk memberi satu alamat ke setiap perangkat secara global. Totalnya sekitar 4,3 miliar, angka yang tampak melimpah pada awal 1980-an dan jelas akan habis dalam beberapa dekade. NAT, atau Network Address Translation, adalah mekanisme yang memperpanjang umur angka-angka tersebut. Caranya dengan menghubungkan IP privat dan IP publik di router. Perangkat internal Anda mengirim trafik keluar, router menulis ulang alamat sumbernya menjadi IP publiknya sendiri, mencatat port internal mana yang dipetakan ke perangkat mana, lalu membalikkan seluruh proses itu saat balasan kembali.
Alur Koneksi Keluar yang Umum
Laptop Anda di 192.168.1.10 mengirim paket ke 93.184.216.34 (example.com). Port sumber: 51200. Paket sampai di router. Router mengganti 192.168.1.10:51200 dengan alamat yang menghadap publik: 203.0.113.5:41500. Pemetaan ini dicatat dalam tabel translasi. Paket keluar dan terlihat oleh dunia seolah berasal dari IP router. example.com membalas ke 203.0.113.5:41500. Router mencari port 41500, menemukan bahwa port tersebut dipetakan ke 192.168.1.10:51200, lalu menulis ulang tujuannya. Paket pun sampai ke laptop Anda.
NAT menjadi standar bukan karena keanggunannya, melainkan karena kumpulan IPv4 pusat milik IANA mencapai nol pada 3 Februari 2011 (IANA). Registri regional masih memiliki persediaan sendiri dan terus berjalan: APNIC kehabisan pada April 2011, RIPE NCC pada September 2012 (dengan memperkenalkan kebijakan pembagian /22 terakhir saat itu), LACNIC pada Juni 2014, ARIN pada September 2015, AFRINIC memulai penjatahan Fase 1 pada April 2017, dan RIPE NCC mencapai alokasi terakhir yang sebenarnya pada November 2019. NAT menjaga seluruh internet IPv4 tetap berfungsi melewati semua itu.
Ada tiga varian NAT, dan satu di antaranya mendominasi:
| Jenis | Cara kerja | Tempat digunakan |
|---|---|---|
| Static NAT | Pasangan satu-ke-satu yang tetap: satu alamat privat ke satu alamat publik | Konfigurasi DMZ, server publik khusus |
| Dynamic NAT | Alamat privat meminjam dari pool alamat publik | Perusahaan yang menjalankan beberapa IP publik |
| PAT (Port Address Translation) | Banyak alamat privat berbagi satu IP publik, dibedakan dengan nomor port | Router rumah, perangkat tepi perusahaan, infrastruktur CG-NAT |
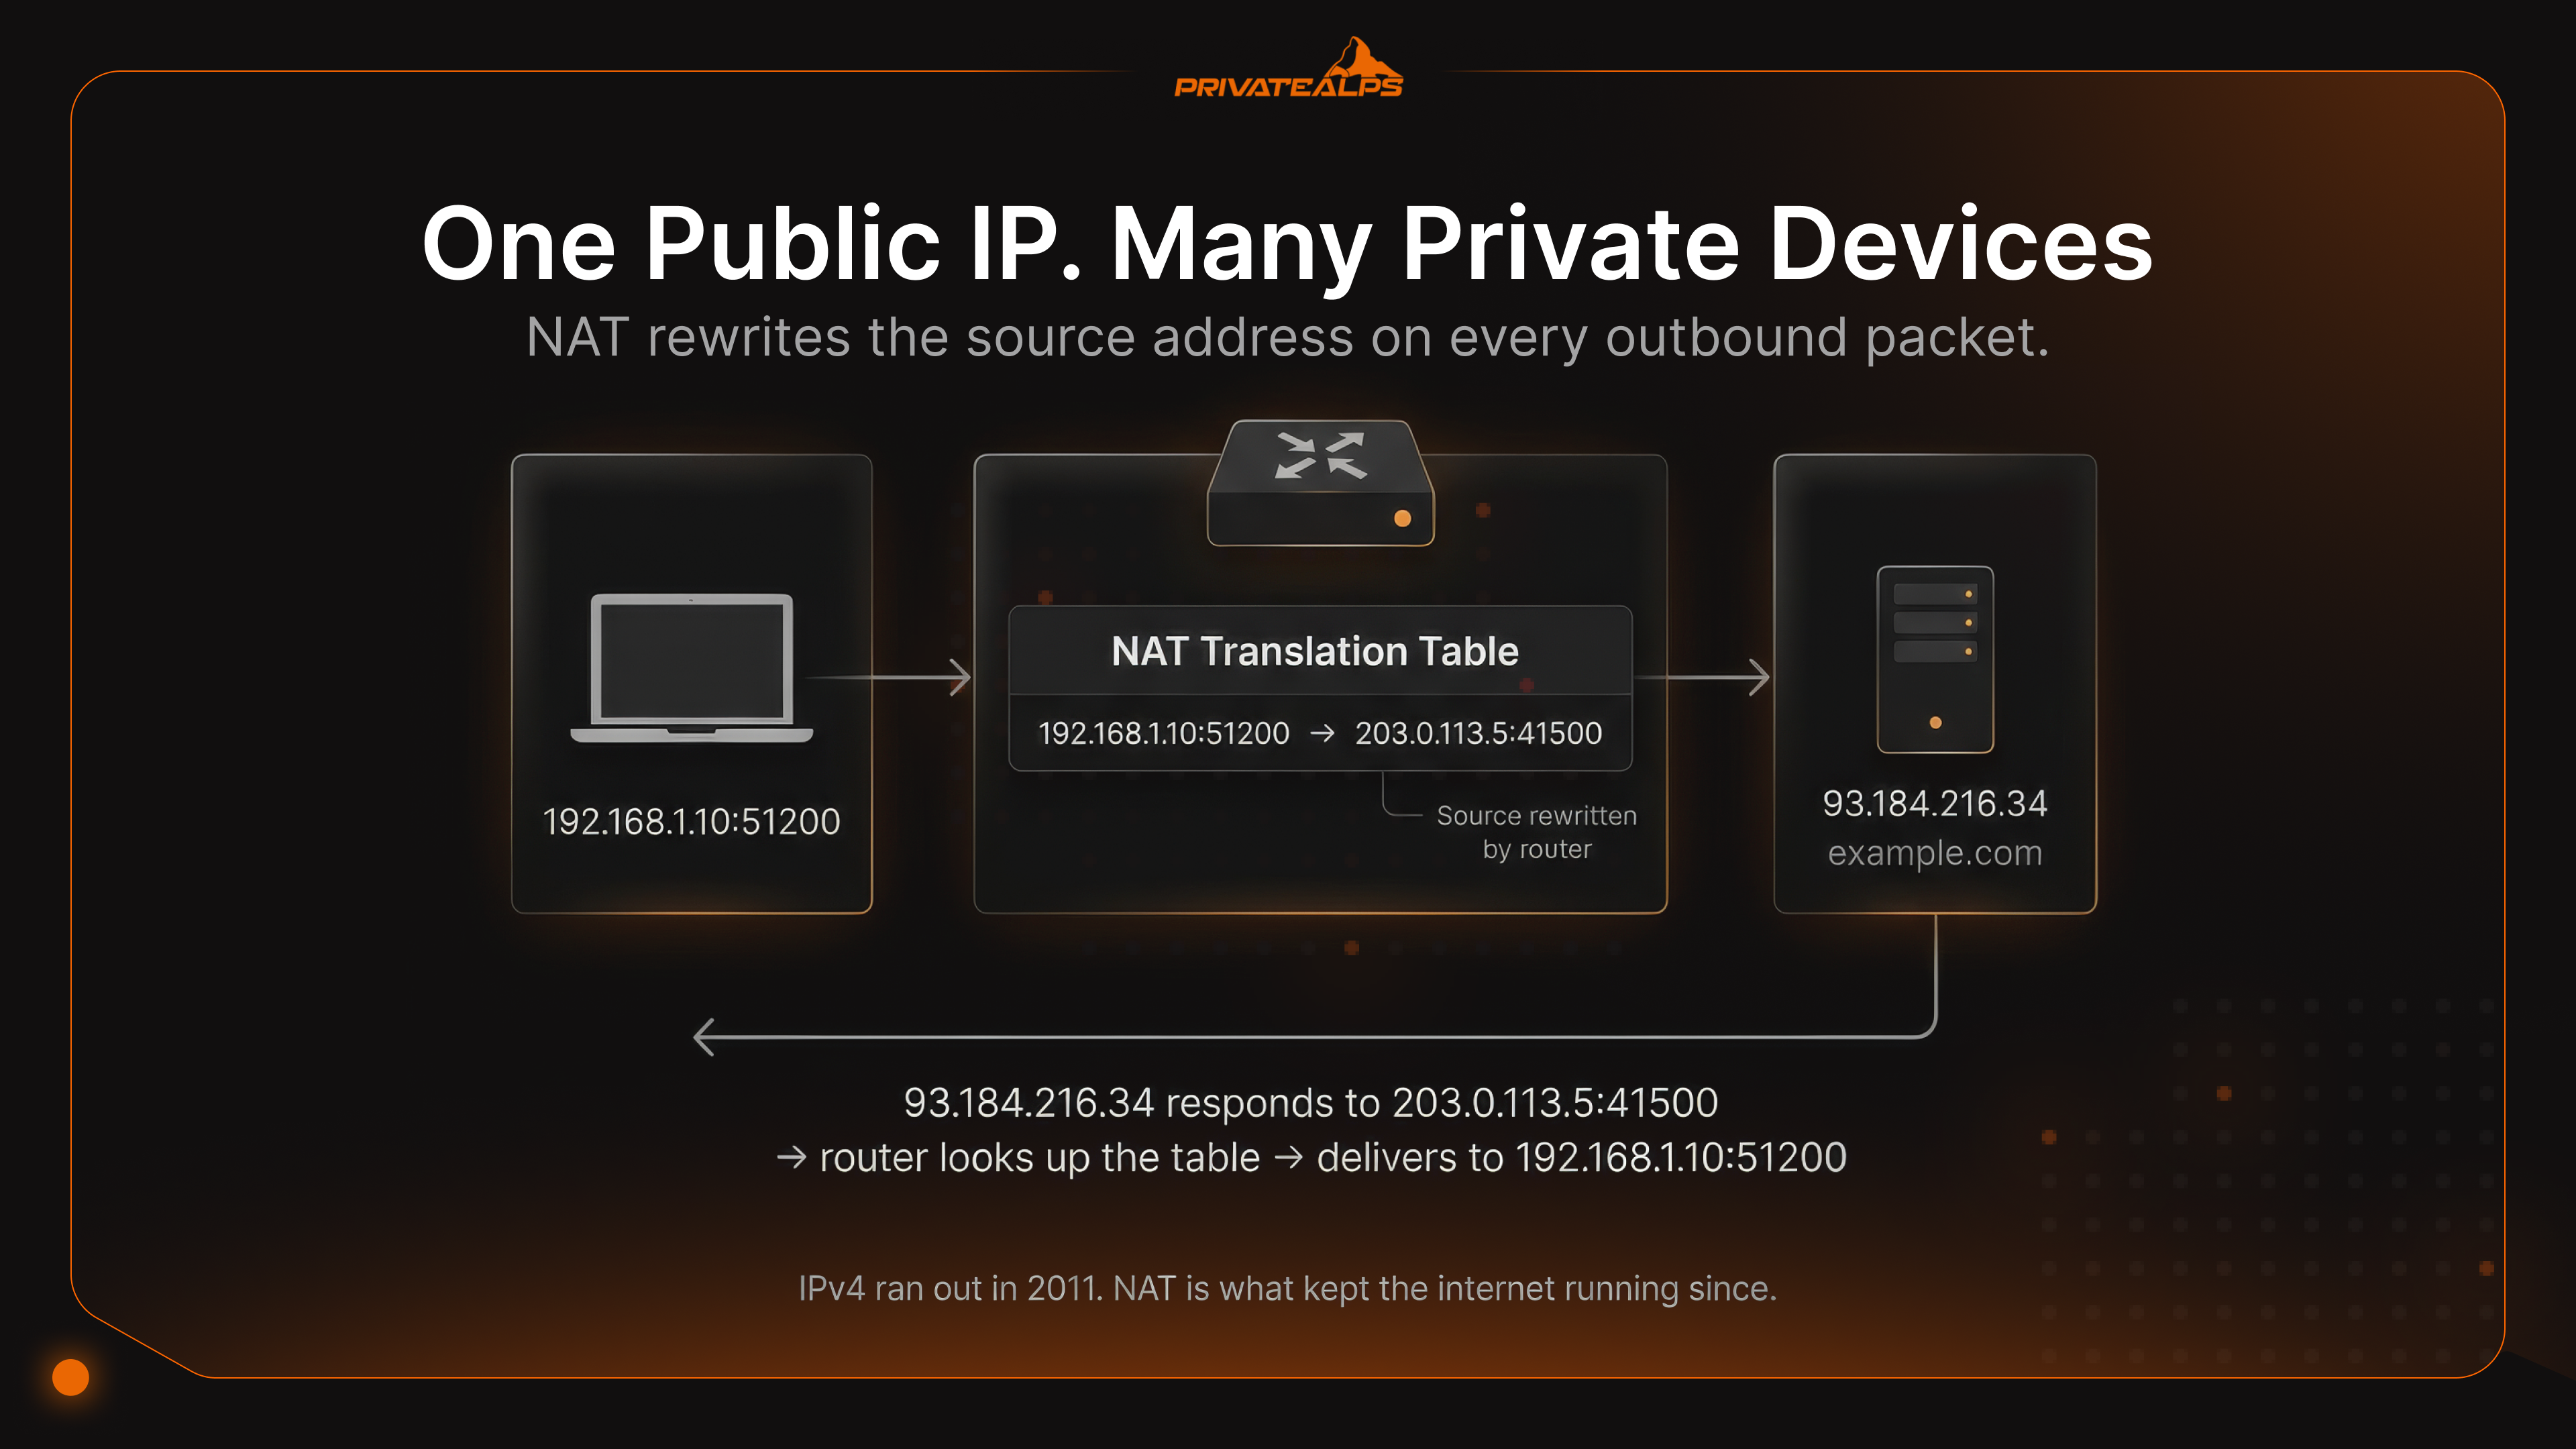
PAT, kadang disebut NAT overload, adalah jenis yang digunakan router rumah Anda dan sebagian besar perangkat tepi perusahaan. Satu IP publik dapat menangani puluhan ribu sesi bersamaan, yang masing-masing dibedakan oleh port sumber yang berbeda. Cara ini berfungsi dengan baik. Titik gesekannya: aplikasi yang membutuhkan koneksi masuk (seperti BitTorrent dan panggilan berbasis SIP) bisa berperilaku tidak terduga. Untuk trafik masuk yang benar-benar diperlukan, Anda harus membuat aturan forwarding secara eksplisit. Selain itu, analisis log menjadi lebih rumit ketika puluhan host tampak seperti berasal dari alamat eksternal yang sama.
Ada satu kegagalan spesifik yang sering muncul tetapi hampir tidak pernah tercantum dalam dokumentasi: NAT hairpinning (NAT loopback). Anda memiliki server di LAN pada 192.168.1.20. Anda mencoba mengaksesnya dari perangkat lain di jaringan yang sama menggunakan IP publik, 203.0.113.5. Pada banyak router kelas konsumen, tidak terjadi apa-apa. Koneksi diam-diam terputus. Layanan tersebut sebenarnya dapat dijangkau dari luar; hanya saja tidak bisa diakses melalui alamat publik dari dalam jaringan.
Solusinya: akses server menggunakan IP lokalnya secara internal, konfigurasikan split-horizon DNS agar pencarian internal mengembalikan alamat privat, atau ganti router dengan perangkat yang menangani NAT loopback dengan benar.
Rentang Alamat IP Privat: Referensi RFC 1918
Sebagian besar dokumentasi hanya membahas tiga blok RFC 1918. Namun dalam praktik jaringan, ada dua rentang tambahan yang pasti dijumpai oleh setiap engineer yang bekerja dengan CG-NAT atau menangani masalah DHCP yang rusak. Yang perlu Anda ketahui sejak awal: RFC 1918 mendefinisikan tiga blok privat standar. RFC 6598 menambahkan blok keempat untuk NAT tingkat ISP. Blok kelima, APIPA, merupakan fallback OS, bukan sesuatu yang ditetapkan secara sengaja. Kelima rentang ini ditandai sebagai tidak dapat dijangkau secara global dalam Special-Purpose Address Registry milik IANA.
| Rentang | CIDR | Jumlah Alamat | Penggunaan Umum |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 16.777.216 | Jaringan perusahaan besar, pusat data |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 1.048.576 | Jaringan skala menengah, pool alamat VPN |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65.536 | Router rumah, kantor kecil (default) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 4.194.304 | CG-NAT (NAT tingkat ISP, shared space RFC 6598) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65.536 | APIPA / link-local (fallback saat kegagalan DHCP) |
Implikasi Keamanan: IP Privat vs. IP Publik
Keamanan IP privat vs IP publik bukan soal peringkat sederhana. "IP privat lebih aman" sebagian benar, tetapi sebagian besar menyesatkan. Versi yang akurat: IP privat mengurangi permukaan serangan dari luar, tetapi tidak berpengaruh sama sekali terhadap ancaman yang sudah berada di dalam jaringan.
Apa yang dilindungi IP privat. Internet tidak bisa langsung menjangkau host 192.168.x.x atau 10.x.x.x. Lalu lintas pemindai, upaya password spray, dan exploit kit yang memeriksa port terbuka tidak akan sampai ke perangkat yang berada di balik NAT. Itu manfaat yang nyata. Namun, itu bukan arsitektur keamanan. Email phishing, flash drive USB, atau laptop yang sudah disusupi di jaringan Wi-Fi yang sama bisa membawa penyerang masuk ke dalam perimeter. Setelah itu, alamat privat tidak memberikan perlawanan apa pun untuk perpindahan antarmesin. Shodan tidak melihat host internal Anda, tetapi operator ransomware yang sudah punya pijakan di dalam jaringan bisa melihatnya. Yang benar-benar memisahkan jaringan adalah VLAN dan aturan firewall internal, bukan rentang IP-nya.
Apa yang diekspos IP publik. Server dengan IP publik langsung terlihat oleh seluruh internet. Shodan mengindeks alamat yang baru ditetapkan dalam hitungan menit. SSH yang terbuka di port 22 bisa menerima percobaan login otomatis dalam hitungan jam. RDP yang dibiarkan dapat diakses diketahui sebagai salah satu jalur penyebaran ransomware.
Setiap antarmuka admin yang terekspos langsung ke internet memerlukan firewall yang membatasi akses, rate limiting pada autentikasi, dan TLS jika kredensial terlibat. Layanan yang menghadap publik dalam pengaturan multi-tier sebaiknya ditempatkan di DMZ, terisolasi dari database backend dan layanan internal, sehingga frontend yang disusupi tidak menjadi pintu masuk ke semua sistem lain.
Perbedaan shared dan dedicated untuk hosting. Jika Anda menjalankan layanan inbound, pertanyaannya bukan hanya publik atau privat, melainkan dedicated atau shared. IP publik dedicated yang benar-benar Anda miliki berarti port forwarding Anda berfungsi dari ujung ke ujung, rDNS dapat Anda atur sendiri, dan reputasi IP Anda sepenuhnya di tangan Anda. Di bawah CG-NAT, infrastruktur ISP menelan lalu lintas inbound sebelum mencapai router Anda. Aturan forwarding, konfigurasi firewall, dan port terbuka Anda menjadi tidak berguna. Khusus untuk mail server, record SPF dan DMARC melakukan autentikasi berdasarkan IP pengirim Anda. IP bersama yang tercemar spam dari penyewa lain tidak hanya memperlambat Anda, tetapi juga bisa membuat email sah Anda masuk ke folder spam secara permanen.
Kapan Menggunakan IP Publik atau IP Privat
Memilih alamat IP privat atau publik yang tepat tidak rumit jika Anda memahami konteksnya dengan benar. Pertanyaannya bukan jenis mana yang "lebih baik". Pertanyaannya adalah: siapa yang perlu memulai kontak dengan layanan ini?
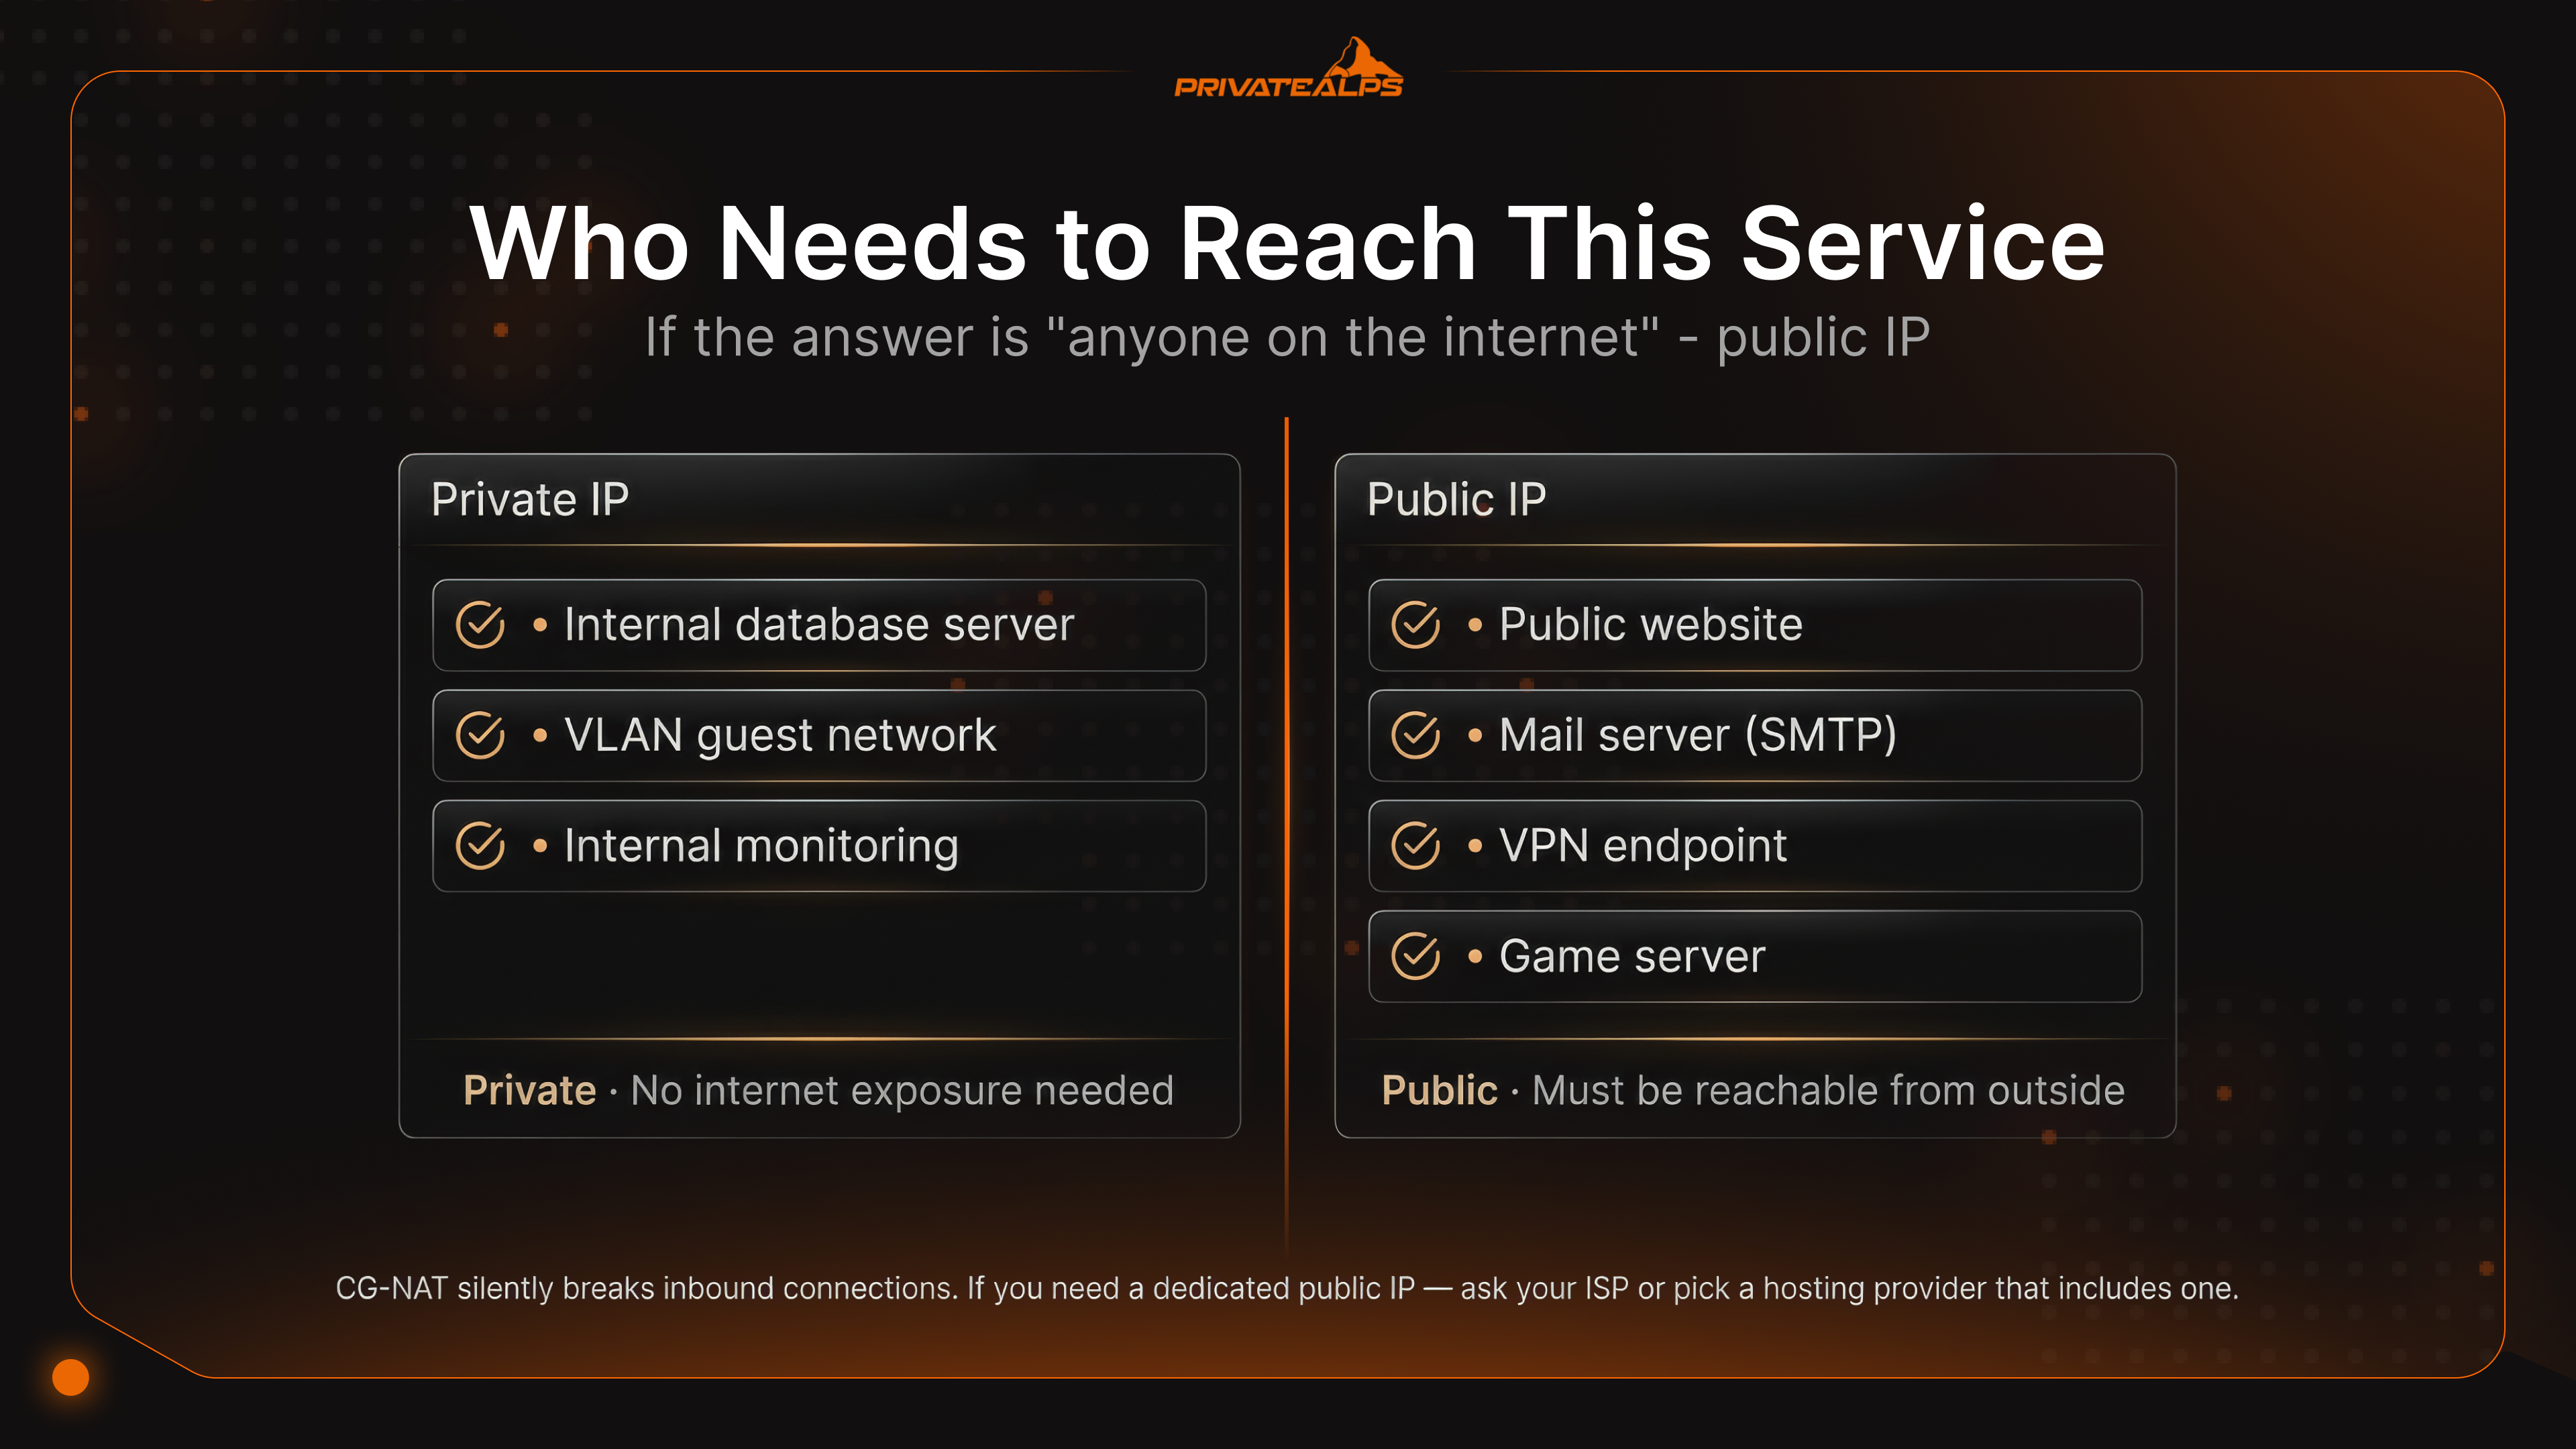
Jika jawabannya "hanya perangkat lain di jaringan lokal yang sama", gunakan IP privat, selesai. Jika ada sistem eksternal yang perlu menjangkaunya tanpa diminta, seperti browser yang membuka situs Anda, klien yang terhubung ke VPN Anda, atau pengguna jarak jauh yang mengakses NAS, maka IP publik harus ada di jalur tersebut.
Aturan keputusan: Setiap koneksi masuk dari luar jaringan lokal memerlukan IP publik, baik langsung di server maupun melalui lapisan forwarding atau proxy. Untuk lalu lintas LAN murni, IP privat adalah pilihan yang tepat, sekaligus yang lebih aman.
| Kasus Penggunaan | Jenis IP yang Dibutuhkan | Alasan |
|---|---|---|
| Situs web / aplikasi web publik | IP publik | Harus dapat dijangkau oleh klien eksternal |
| Mail server (SMTP masuk) | IP publik dedicated | Reputasi IP memengaruhi pengiriman email; CG-NAT memblokir port 25 |
| Server VPN (WireGuard, OpenVPN) | IP publik pada endpoint VPN | Klien terhubung dari luar jaringan |
| Tunnel VPN antarkantor | IP privat di internal, IP publik di endpoint tunnel | Hanya endpoint yang memerlukan IP publik |
| Server database internal | IP privat | Tidak boleh pernah dapat dijangkau dari internet |
| Jaringan tamu tersegmentasi VLAN | IP privat (subnet terpisah) | Memisahkan tamu dari LAN perusahaan |
| NAS rumahan dengan akses jarak jauh | IP privat + port forwarding atau reverse proxy | Privat di internal, dapat dijangkau dari luar melalui IP publik |
| Game server | IP publik dedicated lebih disarankan | CG-NAT merusak port forwarding UDP untuk sebagian besar protokol game |
| Monitoring / logging internal | IP privat | Tidak memerlukan paparan eksternal |
Perlu dicatat, pengaturan hybrid yang digunakan sebagian besar sistem self-hosted: server mendapatkan IP privat, sebuah reverse proxy berada di depan dengan IP publik, menangani TLS, lalu meneruskan permintaan ke dalam.
Nginx, Caddy, dan Traefik melakukan hal ini. Server backend tidak pernah menerima koneksi langsung dari internet, hanya dari proxy di jaringan lokal yang sama. Dari sisi keamanan, pengaturan ini lebih bersih, dan Anda bisa menjalankan beberapa layanan pada satu IP publik tanpa konflik.
IPv6 dan Masa Depan Pengalamatan IP Publik vs. Privat
IPv6 mengubah situasi alamat IP privat dan publik secara mendasar. Bukan karena membuat perbedaannya tidak relevan, melainkan karena menghapus alasan utama keberadaannya. IPv4 kehabisan alamat. IPv6 tidak. Hal itu mengubah perhitungannya.
GUA vs. ULA. IPv6 menggunakan Global Unicast Address (2000::/3) di tempat IPv4 menggunakan IP publik, yaitu dapat dirutekan di mana saja dan dibagikan oleh RIR dan ISP. Unique Local Address (fc00::/7) mengisi peran RFC 1918, yaitu sengaja tidak dapat dirutekan dan hanya untuk penggunaan internal. Karena setiap perangkat di jaringan IPv6 dapat menerima GUA langsung dari prefiks ISP router, tidak ada alasan teknis untuk NAT. Anda tidak perlu menerjemahkan satu alamat ke alamat lain ketika alamatnya sudah cukup untuk semua orang. ULA tetap ada karena alasan yang berbeda: terkadang Anda ingin sebuah layanan tetap internal berdasarkan kebijakan yang eksplisit, bukan sekadar karena NAT kebetulan memblokirnya. Mengikat layanan internal ke ULA dan menulis aturan firewall di sekitarnya lebih bersih daripada berharap konfigurasi firewall GUA Anda tidak pernah memiliki celah.
Sejauh mana adopsinya. Google's IPv6 Statistics menunjukkan sekitar 43% pengguna Google terhubung melalui IPv6 pada awal 2025. Prancis sudah melampaui 86%. India dan Jerman di atas 70%. Amerika Serikat sekitar 47-50% (Wikipedia, IPv6 deployment). Dual-stack adalah normanya, yaitu perangkat menjalankan IPv4 dan IPv6 secara paralel, dengan Happy Eyeballs (RFC 8305) yang menentukan protokol mana yang benar-benar digunakan untuk setiap koneksi.
Masalah privasi yang diselesaikan RFC 4941. Ada satu hal yang diperkenalkan IPv6 dan tidak pernah dihadapi pengguna IPv4/NAT: dengan alamat yang dapat dirutekan secara global di setiap perangkat, metode SLAAC asli menyematkan alamat MAC perangkat langsung ke dalam IP. Akibatnya, alamat tersebut menjadi pengenal permanen yang terhubung ke perangkat keras, dan perangkat yang sama dapat dilacak saat muncul di jaringan berbeda sepanjang sesi. RFC 4941 (Privacy Extensions for Stateless Address Autoconfiguration in IPv6) mengatasi hal ini dengan menghasilkan Interface ID acak yang diganti secara berkala, sehingga memutus hubungan antara alamat dan perangkat fisik. Di bawah IPv4/NAT, masalah ini tidak pernah muncul karena semua lalu lintas Anda tampak berasal dari satu IP publik router, apa pun perangkat yang mengirimnya. IPv6 membuat pelacakan perangkat individual menjadi mungkin, dan RFC 4941 hadir sebagai perlawanannya.
Cara Mengetahui Alamat IP Publik dan IP Privat Anda
Ada dua pencarian yang terpisah karena keduanya memang berbeda. IP publik Anda berasal dari ISP dan berada di router. IP privat Anda berasal dari router dan berada di perangkat Anda. Situs web hanya melihat yang pertama, dan tidak pernah melihat yang kedua.
Metode pengecekan:
- IP publik (terminal): curl ifconfig.me atau curl api.ipify.org. Keduanya menampilkan IP publik router Anda
- IP publik (browser): ifconfig.me atau ipinfo.io. Juga menampilkan nama ISP dan perkiraan lokasi
- IP privat (Windows): ketik ipconfig di Command Prompt, lalu cari "IPv4 Address" pada adapter yang aktif
- IP privat (macOS): ketik ifconfig | grep "inet " di Terminal, atau buka Pengaturan Sistem → Jaringan → koneksi → Detail
- IP privat (Linux): ketik ip addr show atau hostname -I
- IP privat (panel admin router): masuk ke 192.168.0.1 atau 192.168.1.1. Tabel DHCP lease menampilkan setiap perangkat beserta alamat yang ditetapkan untuknya
- IP privat (seluler): Pengaturan → Wi-Fi → ketuk nama jaringan yang terhubung. Alamat IP akan tampil di layar detail
Yang sebenarnya dipelajari situs dari IP Anda: nama ISP Anda, perkiraan lokasi (kota atau wilayah tempat infrastruktur ISP terdaftar, yang sering meleset 50-100 km), dan ASN. Itulah yang tercantum di database publik. Alamat rumah dan identitas Anda tidak ada di sana, dan hanya bisa diperoleh melalui permintaan hukum kepada ISP itu sendiri. Jika Anda terhubung melalui VPN, situs hanya melihat IP dan lokasi server VPN. IP privat Anda tidak pernah melewati router.
Cara Mengubah Alamat IP Publik atau IP Privat Anda
IP publik dimiliki oleh ISP. Anda tidak bisa mengubahnya lewat menu pengaturan. Yang bisa diubah adalah IP mana yang terlihat oleh internet saat lalu lintas Anda keluar, atau Anda bisa meminta penetapan yang berbeda langsung ke ISP.
Mengubah IP publik, cara yang efektif:
- VPN: Lalu lintas keluar dari IP server VPN, bukan IP Anda. Ini opsi tercepat dan berlaku secara global.
- Proxy: Hanya berlaku untuk lalu lintas aplikasi tertentu, bukan seluruh perangkat. Lebih ringan.
- Tor: Lalu lintas melewati beberapa relay berantai. IP exit node yang terlihat oleh tujuan. Lebih lambat, tetapi jalurnya lebih sulit dilacak.
- Restart modem: Pada IP dinamis, memutus koneksi bisa membuat ISP memberikan lease yang berbeda saat tersambung kembali. Tidak selalu berhasil, karena sebagian ISP selalu memberikan alamat yang sama.
- Permintaan IP statis: Jika Anda membutuhkan alamat yang tidak akan berubah, hubungi ISP. Di sebagian besar penyedia, layanan ini berbayar, tetapi ini satu-satunya solusi permanen untuk hosting.
Mengubah IP privat, berdasarkan platform:
- Windows: ketik ipconfig /release lalu ipconfig /renew di jendela Command Prompt dengan hak akses administrator
- macOS: Pengaturan Sistem → Jaringan → adapter → Detail → tab TCP/IP → Renew DHCP Lease
- Linux: sudo dhclient -r && sudo dhclient
- Panel router: Masuk ke 192.168.0.1 atau 192.168.1.1, cari pengaturan DHCP reservation atau static lease, lalu kaitkan alamat tertentu ke MAC perangkat. Perangkat akan selalu mendapatkan IP yang sama setelah itu.
Ringkasan
IP privat termasuk dalam jaringan lokal. Alamat ini berasal dari blok RFC 1918, ditetapkan oleh DHCP, dan tidak terlihat oleh internet. Rentang yang sama dapat digunakan secara paralel di jutaan jaringan terpisah tanpa saling mengganggu. IP publik termasuk dalam internet. Dialokasikan oleh RIR, dibagikan oleh ISP, dan bersifat unik secara global. Satu alamat untuk satu jaringan yang dapat ditemukan oleh seluruh internet. NAT, yang berjalan di router sebagai PAT pada sebagian besar kasus, menangani penerjemahan di antara keduanya. IPv6 menghapus kekurangan alamat yang membuat NAT diperlukan. GUA memberi setiap perangkat alamat yang dapat dijangkau secara global, tetapi ULA dan firewall tetap menangani batas-batas yang penting untuk keamanan. Dual-stack adalah cara sebagian besar jaringan berjalan saat ini, dan kondisi ini kemungkinan akan bertahan untuk beberapa waktu ke depan. Siap Mendapatkan IP Publik Dedicated dengan Kendali Inbound Penuh? CG-NAT, IP bersama, dan port forwarding yang menghilang di suatu titik di hulu jaringan, masalah-masalah itu tidak hilang dengan sendirinya. Masalah itu hilang ketika Anda memiliki IP publik dedicated yang benar-benar Anda kendalikan.
Paket VPS dan dedicated server PrivateAlps dilengkapi IP publik dedicated secara default. Infrastruktur Swiss, tanpa CG-NAT di jalurnya, port forwarding penuh, dan rDNS yang dapat Anda atur sendiri. IP tersebut milik Anda, jalur inbound terbuka, dan tidak ada yang diam-diam menelan lalu lintas Anda antara Anda dan internet.
FAQ
Apa Perbedaan antara Alamat IP Publik dan IP Privat?
IP privat bersifat lokal. Router Anda membagikannya ke setiap perangkat di jaringan. IP ini berfungsi baik untuk komunikasi internal, tetapi internet tidak memiliki cara untuk menjangkaunya. Paket yang ditujukan ke 192.168.x.x akan dibuang oleh router sebelum sampai. IP publik bersifat eksternal. ISP menetapkannya ke router Anda, dan itulah alamat yang digunakan seluruh internet untuk mengirim lalu lintas kembali kepada Anda. NAT menghubungkan keduanya. Perangkat dengan IP privat mengirim lalu lintas melalui IP publik, lalu router menentukan respons mana yang diteruskan ke perangkat mana menggunakan nomor port.
Bagaimana IP Privat dan IP Publik Ditetapkan?
Alamat privat berasal dari server DHCP yang berjalan di router Anda. Prosesnya: perangkat mengirim pesan Discover, router merespons dengan Offer, perangkat mengirim Request untuk mengonfirmasi penawaran mana yang dipilih, lalu router mengirim Acknowledge untuk mengunci alamat tersebut. Proses ini disebut DORA dan berlangsung kurang dari satu detik. Alamat publik berasal dari ISP. Pada akun dinamis, alamat disewakan dari sebuah kumpulan dan bisa berubah. Pada akun statis, alamat sudah ditetapkan untuk Anda dan tetap. Mengatur IP publik statis secara manual di perangkat hanya berfungsi jika ISP memang sudah mencadangkan alamat tersebut untuk akun Anda terlebih dahulu.
Bisakah Dua Perangkat Memiliki IP Privat yang Sama?
Bisa, dan ini sering terjadi pada jaringan yang terpisah. Itulah tujuan utama RFC 1918. Jaringan rumah Anda dan kantor tempat Anda bekerja bisa sama-sama menggunakan 192.168.1.50 tanpa tumpang tindih, karena alamat-alamat tersebut tidak pernah berinteraksi di luar jaringan lokal masing-masing. Namun, pada jaringan yang sama, IP duplikat akan menyebabkan konflik pada tabel ARP. Kedua perangkat akan mengalami koneksi yang tidak stabil, sesi terputus tanpa sebab yang jelas, dan mencari tahu perangkat mana yang menjadi duplikat memakan waktu lebih lama dari yang seharusnya.
Apakah IP Privat Lebih Aman daripada IP Publik?
Tidak, jika hanya mengandalkan IP privat. IP privat berarti tidak ada orang di internet yang bisa langsung mengetuk pintu Anda, karena lapisan NAT menyaring semua lalu lintas yang tidak diundang sebelum mencapai jaringan lokal. Hal ini tentu penting. Namun, ini hanya satu lapisan, bukan pertahanan yang lengkap. Penyerang yang sudah berada di dalam jaringan, misalnya melalui malware, kredensial yang bocor, akses fisik, atau perangkat asing di jaringan, dapat berpindah antarperangkat dengan IP privat tanpa hambatan. Segmentasi yang sebenarnya membutuhkan VLAN, aturan firewall per subnet, dan kontrol akses yang tidak menganggap lalu lintas internal sebagai aman hanya karena tidak berasal dari luar.
Bisakah Saya Meng-hosting Website di IP Privat?
Bisa, tetapi hanya untuk akses internal. Dari internet, tidak bisa. Internet publik tidak memiliki rute ke 192.168.x.x, sehingga pengunjung yang mencoba mengakses server dengan IP privat dari luar jaringan lokal tidak akan dapat terhubung. Untuk layanan yang perlu diakses dari luar, Anda memerlukan IP publik di jalurnya. Opsi paling sederhana adalah aturan port forwarding di router yang mengarahkan port publik ke IP privat dan port server. Opsi yang lebih rapi adalah reverse proxy (Nginx atau Traefik cocok untuk ini) yang berada di tepi jaringan dengan IP publik, menangani TLS, dan meneruskan permintaan ke dalam. Dengan cara ini, server backend tidak pernah perlu terpapar langsung ke internet.
Apa Itu CG-NAT dan Bagaimana Pengaruhnya bagi Saya?
CG-NAT adalah lapisan NAT yang dijalankan ISP Anda pada infrastruktur mereka sendiri, sebelum lalu lintas mencapai router rumah Anda. Router Anda menerima alamat dari 100.64.0.0/10 (ruang bersama RFC 6598), bukan IP publik yang sebenarnya. Semuanya tampak normal sampai Anda mencoba sesuatu yang membutuhkan koneksi masuk. Aturan port forwarding di router? Aturan itu hanya berlaku untuk lalu lintas yang sampai ke router, sedangkan NAT di tingkat ISP sudah mencegat lalu lintas masuk sebelum titik tersebut. Akibatnya, layanan self-hosted, server VPN, remote desktop, dan server game tidak berfungsi, dengan gejala yang tidak mudah didiagnosis. Solusinya adalah menghubungi ISP dan meminta IP publik khusus. Layanan ini biasanya tersedia sebagai add-on berbayar di sebagian besar penyedia.
Informasi Apa yang Bisa Didapat dari IP Anda?
Nama ISP Anda, autonomous system number (ASN), dan wilayah geografis, biasanya kota atau wilayah tempat infrastruktur ISP Anda terdaftar. Wilayah ini bisa meleset 50-100 km dari lokasi Anda yang sebenarnya. Itulah yang biasanya termuat dalam basis data geolokasi IP publik. Alamat rumah, nama, dan lokasi pasti Anda memerlukan permintaan hukum resmi kepada ISP. VPN atau proxy mengganti IP yang terlihat dengan alamat server, sehingga pihak lain melihat lokasi server tersebut, bukan lokasi Anda.
Bagaimana Cara Memeriksa IP Publik Saya?
Melalui browser: kunjungi ifconfig.me atau ipinfo.io. Melalui terminal: jalankan curl ifconfig.me. Hasilnya adalah IP publik router Anda saat ini, bukan alamat privat dari perangkat yang Anda gunakan untuk memeriksa. Jika Anda menggunakan VPN, hasilnya adalah IP publik server VPN, bukan IP yang diberikan ISP Anda.
Apakah IPv6 Menghilangkan Kebutuhan akan IP Privat?
IPv6 menghilangkan kebutuhan akan NAT. Pengalamatan 128-bit menyediakan cukup alamat publik untuk setiap perangkat, sehingga solusi pengganti ini tidak lagi diperlukan. Unique Local Address (fc00::/7) tetap ada untuk penggunaan internal yang disengaja, terpisah dari masalah ruang alamat. Namun, batas keamanan tidak ikut hilang hanya karena NAT dihapus. Jaringan IPv6 tetap memerlukan firewall stateful di perimeter untuk menangani koneksi masuk yang tidak diminta. Selama ini, NAT memblokirnya sebagai efek samping, bukan sebagai mekanisme keamanan yang disengaja. Jika NAT dihapus, Anda perlu sesuatu yang menjalankan fungsi tersebut secara sengaja.
