



Apa Itu Zero Trust Network? Arsitektur, Prinsip & Contoh Penggunaan di Dunia Nyata?
Apa Itu Zero Trust Security?
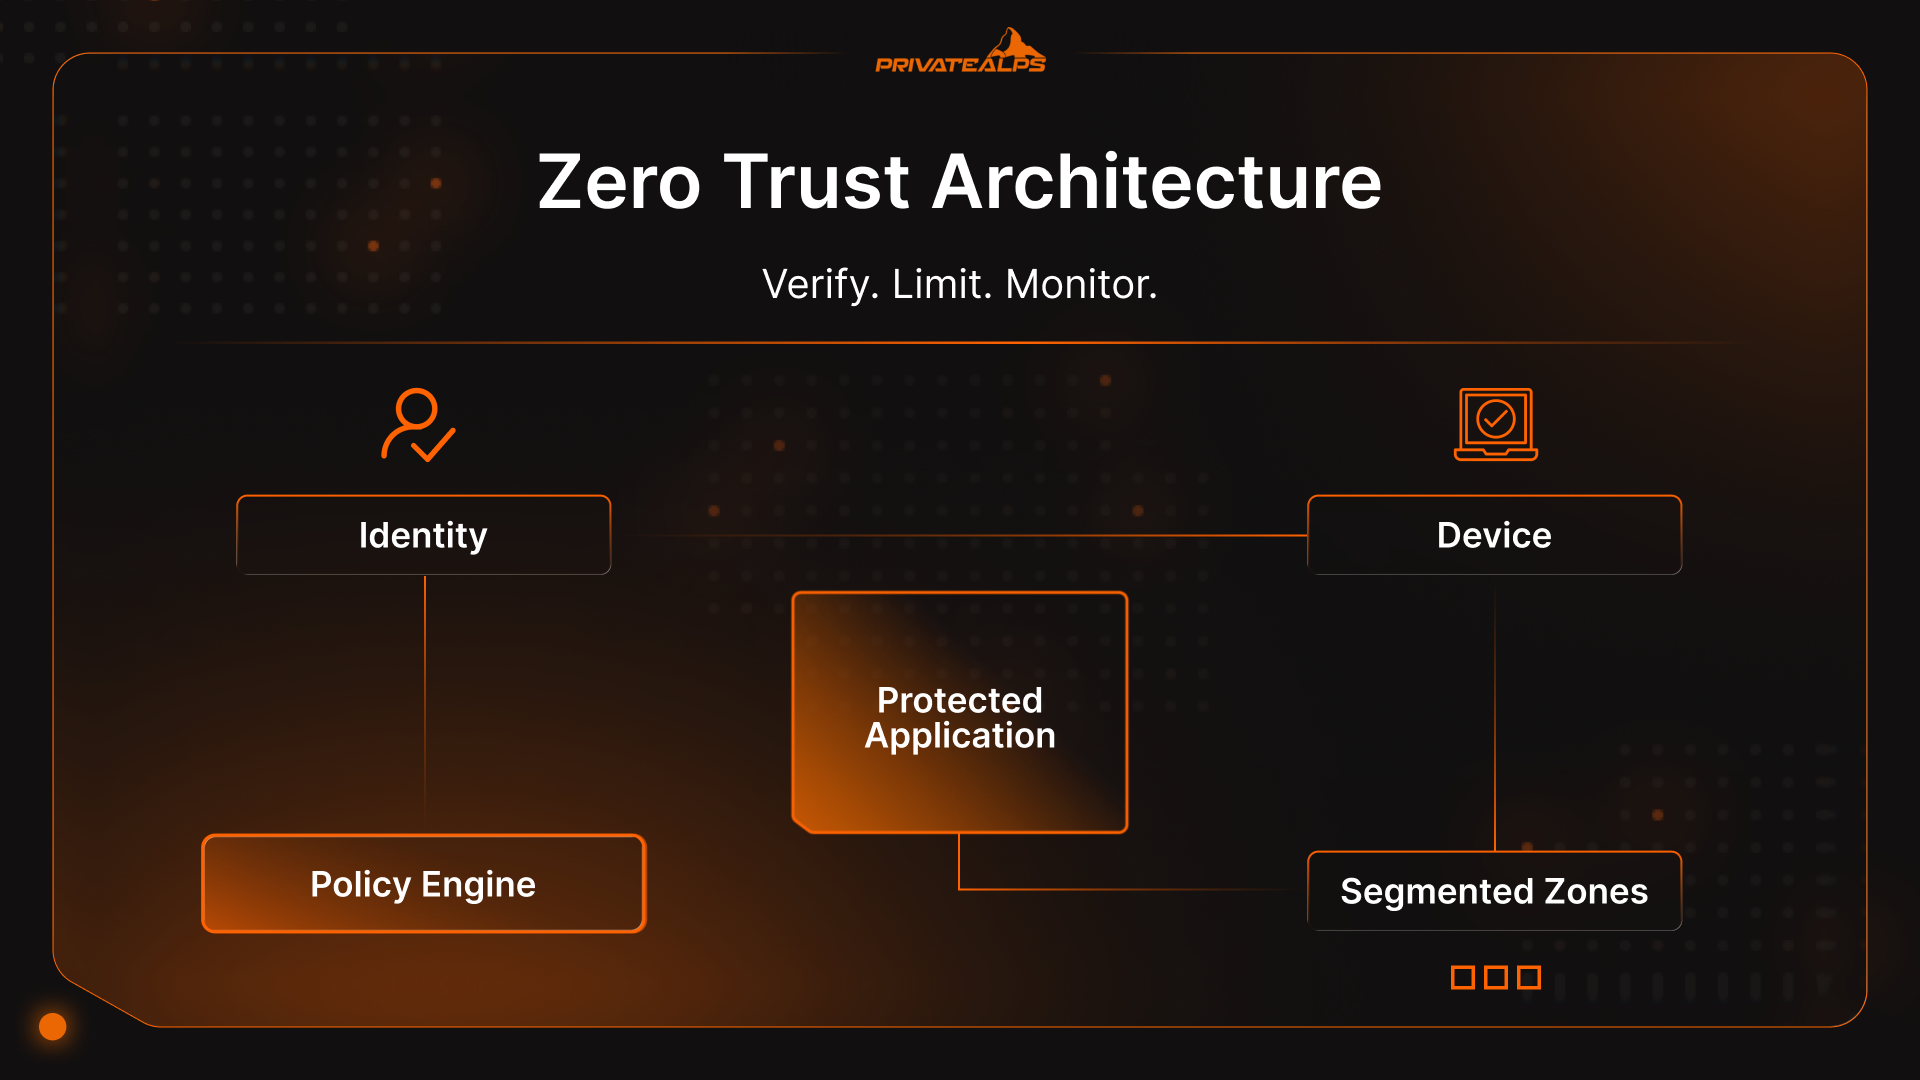
Ini adalah arsitektur keamanan yang berangkat dari asumsi tegas: tidak ada yang dipercaya secara default. Bukan pengguna, bukan perangkat, bukan aplikasi. Proses login tidak otomatis mengaktifkan kepercayaan. Akses terus diperiksa selama sesi masih berjalan.
Zero trust bukan alat yang Anda pasang atau lencana yang dijual vendor. Ini adalah cara merancang sistem agar kepercayaan diperiksa setiap kali itu penting, bukan diberikan sekali lalu dilupakan.
Jika Anda pernah melihat bagaimana pelanggaran keamanan benar-benar terjadi, gagasan ini terasa jelas. Penyerang tidak lagi menembus firewall. Mereka cukup login. Data pelanggaran Verizon 2025 menunjukkan bahwa sebagian besar insiden aplikasi web yang serius masih bermula dari kredensial yang dicuri. Setelah itu terjadi, jaringan tradisional bersikap terlalu longgar. Jaringan tersebut berasumsi kepercayaan itu tetap berlaku, identitas tidak berubah, dan perangkat tetap bersih.
Asumsi-asumsi itulah yang membuat sistem lama mudah jebol.
Jadi, ketika orang bertanya: "Apa arti zero trust" dan mengapa hal ini penting sekarang, jawabannya agak tidak nyaman: konsep zero trust ada karena sistem tradisional terlalu percaya diri dalam waktu terlalu lama. Zero trust berarti kepercayaan ada masa berlakunya. Identitas diperiksa ulang. Perangkat dipertanyakan. Akses justru makin dipersempit, bukan diperluas, semakin lama sesi berlangsung.
Artikel ini menjelaskan apa itu zero trust networking, bagaimana pendekatan zero trust cyber security bekerja dalam praktik, dan mengapa semua ini penting.
Mengapa Model Zero Trust Muncul: Runtuhnya Keamanan Perimeter
Zero Trust tidak muncul karena tim keamanan menginginkan kerangka kerja baru untuk diperdebatkan. Ia muncul karena perimeter tidak lagi sejalan dengan cara sistem dibangun dan digunakan. Gagasan lama bahwa Anda bisa membuat garis batas di sekitar "jaringan" dan mempercayai apa pun di dalamnya dengan cepat runtuh, terus runtuh, hingga akhirnya mustahil dipertahankan dengan meyakinkan.
Yang berubah bukan satu teknologi. Yang berubah adalah akumulasi pergeseran kecil dan praktis yang menghilangkan batas pertahanan yang berarti. Keamanan zero trust adalah respons terhadap kenyataan itu, bukan sekadar tren yang datang dan pergi.
Perubahan dalam Arsitektur Jaringan
Jaringan tidak lagi berupa tempat, melainkan jalur.
Aplikasi berpindah ke platform SaaS yang tidak dimiliki bisnis. Beban kerja tersebar di berbagai cloud. Alat internal mulai berkomunikasi langsung dengan API eksternal. Karyawan membawa perangkat pribadi. Kontraktor datang dan pergi. Lingkungan hybrid menjadi hal yang normal, bukan lagi fase transisi.
Dalam kondisi seperti ini, asumsi tentang perimeter yang bisa dipertahankan runtuh. Tidak ada lagi satu "dalam" yang tunggal. Identitas menjadi satu-satunya sinyal yang konsisten, yang menyertai pengguna, perangkat, dan beban kerja di seluruh lingkungan. Model zero trust cocok untuk sistem yang sejak awal didesain terdistribusi, bukan yang sekadar disambung-sambung di balik firewall.
Pendorong Lanskap Ancaman
Penyerang beradaptasi terhadap perubahan ini lebih cepat daripada kebanyakan pertahanan.
Pencurian kredensial menjadi pintu masuk utama karena cara ini memang berhasil. Data pelanggaran Verizon 2025 menunjukkan bahwa sebagian besar pelanggaran aplikasi web yang serius masih bermula dari kredensial yang dicuri. Begitu penyerang berhasil melakukan autentikasi, pertahanan di tepi jaringan menyingkir. Autentikasi berhasil, kepercayaan diberikan, dan tidak ada yang benar-benar memeriksa ulang apa yang terjadi selanjutnya.
Risiko dari orang dalam, baik yang disengaja maupun tidak, mengikuti pola yang sama. Autentikasi hanya menjawab "siapa yang login", bukan "apa yang seharusnya boleh mereka lakukan saat ini". Pergerakan lateral berkembang subur di jaringan yang memperlakukan akses sebagai keputusan sekali jadi.
Prinsip Inti Arsitektur Zero Trust
Prinsip keamanan zero trust bukanlah nilai atau slogan. Prinsip ini adalah aturan yang harus diikuti sistem jika keamanan zero trust ingin tetap kokoh di bawah tekanan.
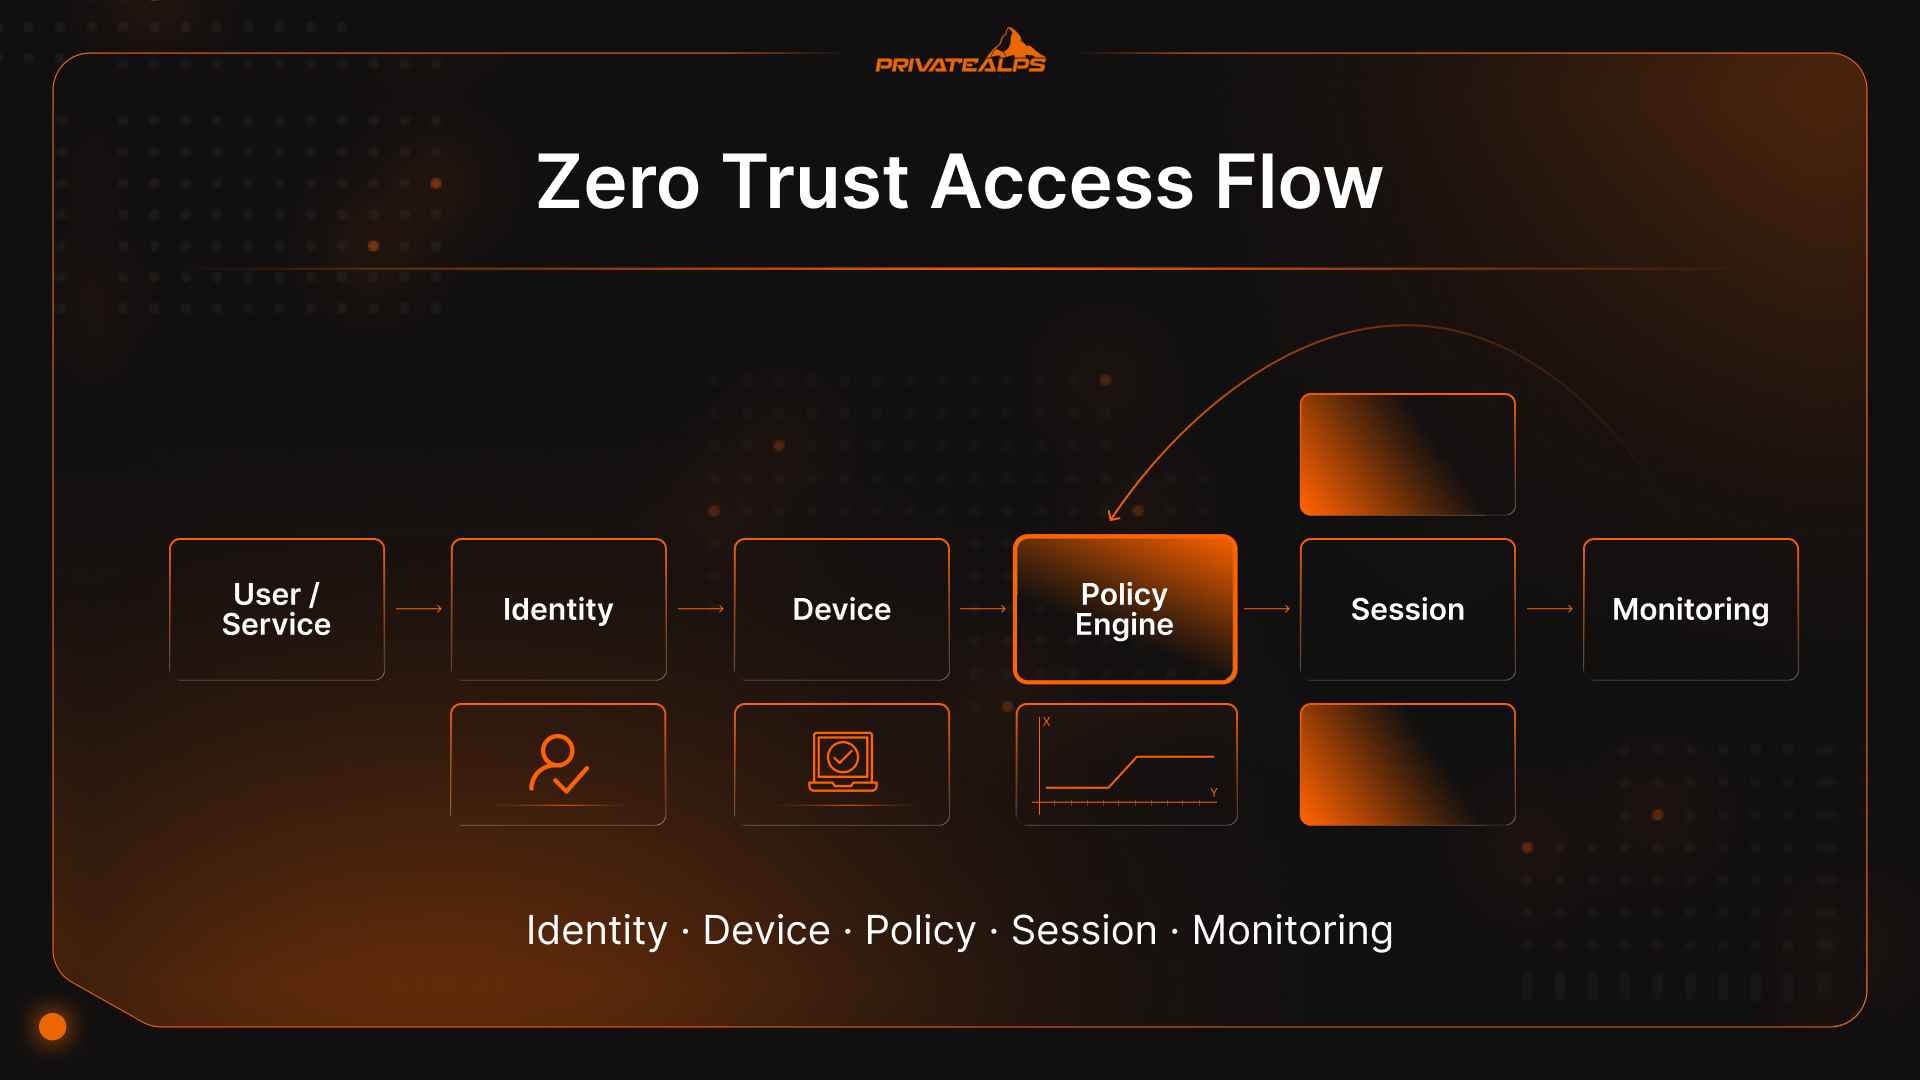
- Verifikasi secara eksplisit: Setiap permintaan akses harus dievaluasi menggunakan sinyal nyata: identitas, kondisi perangkat, lokasi, perilaku, dan tingkat sensitivitas dari apa yang diakses. Jika masukannya berubah, jawabannya juga bisa berubah. Inilah dasar keamanan zero trust dalam praktik.
- Akses hak istimewa minimum: Akses harus tetap sempit, spesifik, dan bersifat sementara. Orang dan layanan hanya mendapatkan apa yang mereka butuhkan untuk menyelesaikan pekerjaan, lalu aksesnya dicabut. Semakin lama akses bertahan, semakin besar masalah yang ditimbulkannya.
- Asumsikan pelanggaran: Sistem harus bertindak seolah-olah seseorang sudah berada di dalam. Pola pikir ini memaksa adanya batasan atas seberapa jauh kerusakan dapat menyebar, memperlambat pergerakan horizontal, dan memunculkan perilaku aneh lebih cepat. Model zero trust bekerja karena ia mengantisipasi kegagalan, bukan memperlakukannya sebagai kasus pinggiran.
- Mikrosegmentasi: Jaringan dipecah menjadi zona-zona kecil yang terisolasi di sekitar aplikasi dan beban kerja, bukan ruang internal yang datar. Bahkan pengguna yang sudah terautentikasi tidak bebas bergerak. Ketika terjadi kerusakan, dampaknya tetap kecil.
- Validasi berkelanjutan: Kepercayaan terus menurun. Perangkat keluar dari kepatuhan. Perilaku berubah di tengah sesi. Sistem Zero Trust terus memeriksa dan dapat mencabut atau memperketat akses ketika risiko meningkat. Persetujuan sekali saja adalah celah yang paling diandalkan penyerang.
- Keputusan berbasis konteks: Keputusan akses harus mencerminkan apa yang sedang terjadi saat ini: waktu, perilaku yang tidak biasa, perubahan lokasi, dan sensitivitas data. Dengan cara inilah zero trust networking tetap mudah digunakan tanpa menjadi naif.
- Enkripsi ujung ke ujung: Data harus dilindungi saat ditransmisikan, di mana pun alirannya. Koneksi terenkripsi mengurangi ketergantungan pada "jaringan tepercaya" dan memaksa verifikasi di setiap titik akhir, bukan pada lapisan perantara yang tak terlihat.
Komponen Utama Zero Trust Network
Model keamanan zero-trust hanya bisa berfungsi jika arsitekturnya mampu menegakkan keputusan di setiap titik tempat kepercayaan biasanya menyelinap masuk. Itu membutuhkan blok bangunan spesifik, masing-masing menjalankan fungsi yang dulu dilewatkan atau disembunyikan di balik asumsi oleh jaringan lama. Ini bukan soal membeli alat. Ini soal memiliki fungsi yang tepat, baik Anda menyebutkannya secara eksplisit maupun tidak.
Komponen Inti Zero Trust Network
| Komponen | Fungsinya | Yang Digantikan atau Diperbaiki |
|---|---|---|
| Identity and Access Management (IAM) | Memverifikasi siapa atau apa yang meminta akses dan apa yang boleh mereka lakukan | Kepercayaan berbasis jaringan dan kredensial bersama |
| Kepercayaan perangkat dan pemeriksaan postur | Memastikan kesehatan dan kepatuhan perangkat sebelum dan selama akses | Kepercayaan buta pada perangkat "terkelola" atau internal |
| Mikrosegmentasi jaringan | Membatasi pergerakan lateral antarbeban kerja dan layanan | Jaringan internal yang datar dan VLAN yang kasar |
| Mesin kebijakan | Mengevaluasi keputusan akses secara real time dengan konteks dan risiko | Aturan akses statis dan persetujuan sekali jadi |
| Titik penegakan kebijakan (PEP) | Menegakkan keputusan di gateway, agen, API, atau sidecar | Hanya titik pusat yang terpusat |
| Pemantauan berkelanjutan dan analitik | Mendeteksi perilaku abnormal dan menyesuaikan kepercayaan secara dinamis | Model "login sekali, percaya selamanya" |
Identity and Access Management (IAM)
Identitas adalah hal yang paling mendekati perimeter dalam sistem modern. Orang memiliki identitas. Layanan juga. Begitu pula API dan beban kerja latar belakang. IAM memastikan identitas-identitas itu tetap bisa digunakan saat berpindah antara platform cloud, alat SaaS, dan sistem on-premise, tanpa logika akses rusak setiap kali ada perubahan.
Kepercayaan Perangkat dan Penilaian Postur
Kredensial saja tidak memberi tahu Anda apakah sebuah permintaan aman. Postur perangkat mengisi celah tersebut.
Pemeriksaan postur memperhatikan sinyal seperti versi sistem operasi, tingkat patch, status enkripsi, proteksi endpoint, dan tanda-tanda manipulasi. Akses dapat dibatasi, diperketat, atau ditolak berdasarkan sinyal-sinyal ini. Begitulah model keamanan zero trust memperhitungkan laptop yang hilang, perangkat pribadi, dan mesin yang keluar dari kepatuhan.
Mikrosegmentasi Jaringan
Mikrosegmentasi memutus kebiasaan memperlakukan jaringan internal sebagai ruang terbuka. Alih-alih akses internal yang luas, beban kerja dan aplikasi diisolasi di balik kebijakan yang eksplisit.
Berbeda dengan VLAN tradisional, segmentasi mengikuti beban kerja, bukan subnet. Pengguna yang sudah terautentikasi tidak otomatis bebas bergerak hanya karena mereka "berada di dalam". Ketika kredensial disalahgunakan, pergerakan lateral terhenti dengan cepat. Penahanan semacam ini adalah salah satu keuntungan paling praktis dari model zero trust.
Mesin Kebijakan dan Titik Penegakan Kebijakan
Mesin kebijakan adalah tempat keputusan akses dibuat. Mesin ini memeriksa identitas, kondisi perangkat, konteks, dan aturan kebijakan saat permintaan masuk. Titik penegakan kebijakan menerapkan keputusan tersebut di gateway, agen endpoint, sidecar, atau API. Keputusan tetap konsisten. Penegakan tetap dekat dengan sumber daya. Begitulah keamanan zero trust dapat berskala tanpa bergantung pada satu titik pusat.
Pemantauan Berkelanjutan dan Analitik
Keputusan akses yang statis cepat usang. Perilaku berubah di tengah sesi. Akun yang telah disusupi tidak memberi tanda apa pun.
Pemantauan berkelanjutan mengumpulkan telemetri seperti pola login, frekuensi akses, dan pergerakan data, lalu memasukkannya kembali ke dalam keputusan kebijakan. Ketika perilaku mulai menyimpang, akses dapat diperketat atau dihentikan sepenuhnya. Umpan balik inilah yang membuat zero trust tidak berhenti pada autentikasi.
Zero Trust vs. Keamanan Perimeter Tradisional
Keamanan perimeter berusaha menentukan apa yang "di dalam" lalu mengendurkan kewaspadaan. Zero Trust terus membuat keputusan secara berkelanjutan dan membatasi akses pada sumber daya, bukan memberikan kehadiran di jaringan.
| Kategori | Keamanan perimeter tradisional | Zero trust / keamanan zero trust |
|---|---|---|
| Model kepercayaan | "Dalam" dianggap tepercaya setelah pemeriksaan batas | Kepercayaan tidak pernah diasumsikan; setiap permintaan diverifikasi dan diverifikasi ulang |
| Metode kontrol akses | Berpusat pada jaringan (VPN ke jaringan, jangkauan internal yang luas) | Berpusat pada sumber daya (akses per aplikasi/per sumber daya, hak istimewa minimum) |
| Visibilitas jaringan | Fokus pada lalu lintas utara–selatan di tepi jaringan | Visibilitas timur–barat yang lebih kuat: lalu lintas antarlayanan internal dan perilaku sesi |
| Skalabilitas | Kurang baik untuk lingkungan hybrid, SaaS, dan multi-cloud | Dirancang untuk sistem terdistribusi; identitas dan kebijakan mengikuti lintas lingkungan |
| Penahanan pelanggaran | Sering lemah setelah penyerang berada di dalam; pergerakan lateral umum | Dirancang untuk membatasi dampak melalui mikrosegmentasi dan sesi yang terbatas |
| Penanganan akses jarak jauh | VPN memperluas permukaan serangan internal bagi pengguna jarak jauh | Akses gaya ZTNA mengurangi paparan dengan menghubungkan pengguna ke aplikasi, bukan ke jaringan |
Keamanan perimeter tradisional tetap memiliki peran (Anda tetap membutuhkan kontrol di tepi jaringan). Intinya, model perimeter kesulitan ketika pembobolan identitas menjadi pintu masuk yang umum. Jika penyerang bisa login dengan kredensial yang dicuri, perimeter tidak banyak membantu.
Zero Trust Network Access (ZTNA): Teknologi Intinya
Ketika orang bertanya: "Apa itu zero trust networking?" biasanya yang mereka tanyakan pertama kali adalah sisi teknologinya.
ZTNA bukan "Zero Trust dalam satu kotak". Ini adalah salah satu pola akses yang membuat model keamanan zero trust dapat dijalankan, terutama bagi pengguna yang tidak lagi berada di LAN perusahaan.
Anggap ZTNA sebagai lapisan penegakan. Zero Trust adalah gagasannya. ZTNA mengubah urutan operasinya.
Pada akses jarak jauh yang lama, Anda terhubung dulu dan baru menentukan apa yang boleh dilakukan kemudian. ZTNA melakukan hal sebaliknya. Identitas diperiksa di awal. Kesehatan perangkat dievaluasi. Kebijakan diterapkan. Baru setelah itu koneksi dibuat, dan koneksi tersebut dibuat ke aplikasi tertentu, bukan ke jaringan di baliknya.
Tidak ada alamat IP internal yang diberikan. Tidak ada jangkauan implisit ke sistem yang berdekatan. Setiap sesi dibuat sempit sejak awal dan diawasi selama aktif. Jika postur menurun atau perilaku berubah, akses dapat diubah di tengah jalan. Alur inilah jawaban paling jelas atas "Apa itu zero trust network" ketika orang menginginkan penjelasan yang praktis, bukan konseptual.
ZTNA vs. VPN: Perbedaan Utama
VPN menganggap bahwa setelah Anda masuk, Anda berhak berada di dalam jaringan. ZTNA berasumsi bahwa anggapan itu suatu saat akan keliru. Perbedaan inilah yang membuat tim yang bertanya "apa itu zero trust dalam cyber security" biasanya mulai merancang dari sini.
| Kategori | VPN | ZTNA |
|---|---|---|
| Cakupan akses | Akses luas ke jaringan internal | Akses spesifik ke aplikasi atau sumber daya |
| Permukaan serangan | Membuka jalur jaringan internal | Aplikasi internal tetap tersembunyi |
| Perilaku kepercayaan | Kepercayaan diberikan setelah terhubung | Kepercayaan dinilai ulang selama sesi berjalan |
| Skalabilitas | Menjadi hambatan terpusat, rapuh saat skala besar | Dirancang untuk pengguna dan aplikasi yang tersebar |
| Pengalaman pengguna | Full tunnel, sering lambat atau tidak stabil | Akses langsung ke aplikasi, biasanya lebih ringan |
| Model penerapan | Gateway tetap | Penegakan terdistribusi atau berbasis cloud |
Model Penerapan ZTNA
Ada dua pola umum, dan sebagian besar lingkungan akhirnya menggunakan keduanya.
ZTNA berbasis agent berjalan di perangkat yang dikelola. Pola ini memberi sinyal postur yang lebih kaya dan kontrol yang lebih ketat, sehingga cocok untuk karyawan dan endpoint yang digunakan dalam jangka panjang.
ZTNA yang diinisiasi layanan, atau tanpa klien, mengandalkan identitas dan akses browser. Model ini berguna untuk kontraktor, mitra, dan akses jangka pendek ketika instalasi perangkat lunak tidak realistis.
Tidak ada model yang "lebih Zero Trust" dibandingkan yang lain. Model zero trust bekerja ketika akses sesuai dengan risiko, bukan ketika semua akses dipaksa melalui jalur yang sama.
Zero Trust dan SASE: Integrasi Arsitektur
Zero trust dan SASE sering tercampur karena keduanya biasanya hadir bersamaan. Tim menerapkannya pada waktu yang sama, vendor memasarkannya dalam satu paket, dan akhirnya keduanya terdengar seperti hal yang sama. Padahal tidak. Keduanya memecahkan masalah yang berbeda, dan mencampuradukkannya biasanya berujung pada pilihan desain yang canggung di kemudian hari.
Titik Temu SASE dan Zero Trust
SASE adalah kerangka pengiriman layanan. Kerangka ini menggabungkan layanan jaringan dan keamanan, lalu mendekatkannya ke pengguna dan aplikasi, biasanya melalui edge berbasis cloud. Zero trust adalah logika yang diterapkan di dalam kerangka tersebut.
Sebagian besar platform SASE pada akhirnya menerapkan ide-ide Zero Trust, baik mereka menyebutnya demikian maupun tidak. ZTNA menentukan siapa yang boleh mengakses aplikasi. Secure web gateway memantau lalu lintas keluar. Aturan CASB membentuk cara SaaS digunakan. Firewall-as-a-service menangani penyaringan jaringan dasar.
Bersama-sama, komponen ini memungkinkan Anda menerapkan zero trust security secara konsisten tanpa harus mengarahkan lalu lintas kembali ke pusat data.
Perbedaan utamanya adalah ini: SASE menjawab di mana kontrol berada dan bagaimana kontrol itu dikirimkan. Model zero trust menjawab kapan dan mengapa akses seharusnya diizinkan. Anda bisa menerapkan SASE tanpa logika Zero Trust yang kuat, dan Anda bisa menerapkan prinsip Zero Trust tanpa tumpukan SASE secara penuh. Keduanya saling tumpang tindih karena lingkungan modern umumnya membutuhkan keduanya.
Kapan Mempertimbangkan SASE untuk Zero Trust
SASE masuk akal ketika arsitekturnya sendiri sudah terdistribusi.
Jika tenaga kerja Anda tersebar di berbagai wilayah, aplikasi Anda berada di beberapa cloud, dan lalu lintas SaaS mendominasi, keamanan terpusat akan terasa lambat dan rapuh. SASE membantu menerapkan zero trust security lebih dekat dengan pengguna, sehingga mengurangi latensi dan sprawl operasional.
SASE juga berguna ketika tim berupaya menggabungkan banyak solusi terpisah. Organisasi dengan VPN, web proxy, CASB, dan firewall yang berdiri sendiri sering kesulitan menjaga kebijakan yang konsisten. Pendekatan SASE dapat menyederhanakan pengiriman layanan sekaligus tetap menjunjung prinsip zero trust security di baliknya.
Yang tidak dilakukan SASE adalah menentukan kepercayaan untuk Anda. Bagian itu tetap membutuhkan kebijakan yang jelas, data identitas yang bersih, dan disiplin.
Manfaat Jaringan Zero Trust
Setelah bertanya "apa itu model zero trust security?", kebanyakan orang mulai mempertanyakan nilainya. Saat ini, sekitar 82% perusahaan telah mengadopsi model zero trust. Itu bukan karena terdengar elegan. Itu karena model ini membuat masalah tertentu lebih mudah dikendalikan, diukur, dan dijelaskan ketika sesuatu berjalan salah.
Hasil utama yang dilihat organisasi meliputi:
- Dampak insiden yang lebih kecil: Akun atau perangkat yang disusupi hanya bisa menjangkau apa yang memang sudah diizinkan sebelumnya. Dampaknya tidak menyebar ke seluruh lingkungan.
- Deteksi dan respons yang lebih cepat: Pemeriksaan berkelanjutan membuat perubahan perilaku lebih sulit diabaikan, yang mempersingkat investigasi dan mengurangi lamanya penyerang bertahan.
- Akuntabilitas akses yang lebih jelas: Anda bisa melihat siapa yang mengakses sesuatu, dalam kondisi apa, dan aturan mana yang mengizinkannya. Kejelasan seperti ini penting ketika keadaan mulai tidak terkendali.
- Ketergantungan yang berkurang pada lokasi jaringan: Dari mana seseorang terhubung tidak lagi memegang peran sebesar dulu, sehingga pengaturan remote dan hybrid lebih mudah dipahami.
- Kontrol akses yang lebih dapat diprediksi: Aturan disimpan dalam kebijakan, bukan dalam perubahan firewall yang hanya diingat setengah-setengah atau izin warisan yang tidak lagi dimiliki siapa pun.
- Dampak pencurian kredensial yang lebih rendah: Ketika akses sempit dan berumur pendek, kredensial yang bocor tidak bisa dimanfaatkan jauh.
Benang merahnya bukan kesempurnaan. Melainkan kendali. Jaringan zero trust membuat kegagalan menjadi lebih kecil, lebih terlihat, dan lebih mudah dibendung.
Untuk Apa Zero Trust? Kasus Penggunaan Zero Trust
Zero Trust paling penting di tempat-tempat yang dulunya kepercayaan diasumsikan tanpa banyak pertimbangan. Berikut skenario ketika model ini benar-benar memberikan manfaat.
Mengamankan Tenaga Kerja Remote dan Hybrid
Kerja remote tidak sekadar memindahkan orang ke luar kantor. Kerja remote juga menghilangkan nilai kepercayaan yang melekat pada lokasi. Zero trust meresponsnya dengan mengaitkan akses pada identitas dan kondisi perangkat, bukan pada posisi jaringan. Pengguna terhubung ke aplikasi tertentu, bukan ke jaringan internal. Paparan risiko berkurang tanpa harus memaksa semua orang melewati pengaturan VPN yang rapuh.
Melindungi dari Ransomware
Ransomware menyebar dengan bergerak ke samping. Zero trust dirancang untuk memperlambat hal itu dan membatasi seberapa jauh ia bisa bergerak.
Pemeriksaan identitas yang kuat mengurangi kemungkinan akses awal. Micro-segmentation membatasi ke mana akun yang disusupi dapat berpindah berikutnya. Validasi berkelanjutan berarti perilaku abnormal dapat memicu perubahan akses sebelum enkripsi menyebar ke seluruh lingkungan. Tujuannya bukan mencegah setiap penyusupan. Tujuannya adalah menghentikan satu kesalahan agar tidak berubah menjadi gangguan di seluruh perusahaan.
Rantai Pasok dan Akses Pihak Ketiga
Vendor dan kontraktor biasanya membutuhkan akses dengan cepat, dan biasanya tidak dalam waktu lama. Pengaturan tradisional menangani hal ini dengan buruk. Mereka memberikan izin yang luas agar pekerjaan tetap berjalan, lalu lupa mencabutnya kembali. Zero trust menanganinya secara berbeda. Akses dibatasi pada aplikasi tertentu, dibatasi waktunya, dan didukung oleh aturan yang jelas. Jika kredensial mitra dicuri, dampaknya tetap kecil. Hal ini penting sekarang karena serangan rantai pasok sering terlihat persis seperti pekerjaan normal.
Keamanan IoT dan Perangkat Tidak Terkelola
Banyak perangkat tidak dapat menjalankan agent atau mendukung autentikasi modern. Zero trust tidak berpura-pura bahwa perangkat tersebut bisa.
Sebagai gantinya, model ini mengandalkan segmentasi dan kontrol berbasis perilaku. Perangkat diisolasi, hanya diizinkan berkomunikasi jika memang diperlukan, dan dipantau dengan ketat. Jika ada yang berperilaku aneh, perangkat itu tidak mendapat keuntungan dari keraguan. Ini adalah salah satu cara praktis yang sedikit untuk mengelola risiko di lingkungan yang penuh perangkat keras non-standar.
Keamanan Multi-Cloud dan SaaS
Lingkungan multi-cloud cepat membuat asumsi menjadi tidak berlaku. Jaringan berbeda, kontrol berbeda, tetapi penggunanya sama.
Zero trust menerapkan identitas dan kebijakan yang konsisten di seluruh penyedia cloud dan platform SaaS. Keputusan akses tidak bergantung pada tempat aplikasi berjalan. Federasi identitas dan kebijakan terpusat membantu mencegah celah yang muncul ketika setiap lingkungan diamankan secara terpisah.
Cara Kerja Zero Trust dalam Praktik
Orang yang mencari makna zero trust sering menganggap konsepnya abstrak, sampai mereka mengikuti satu permintaan saat bergerak melalui sistem.
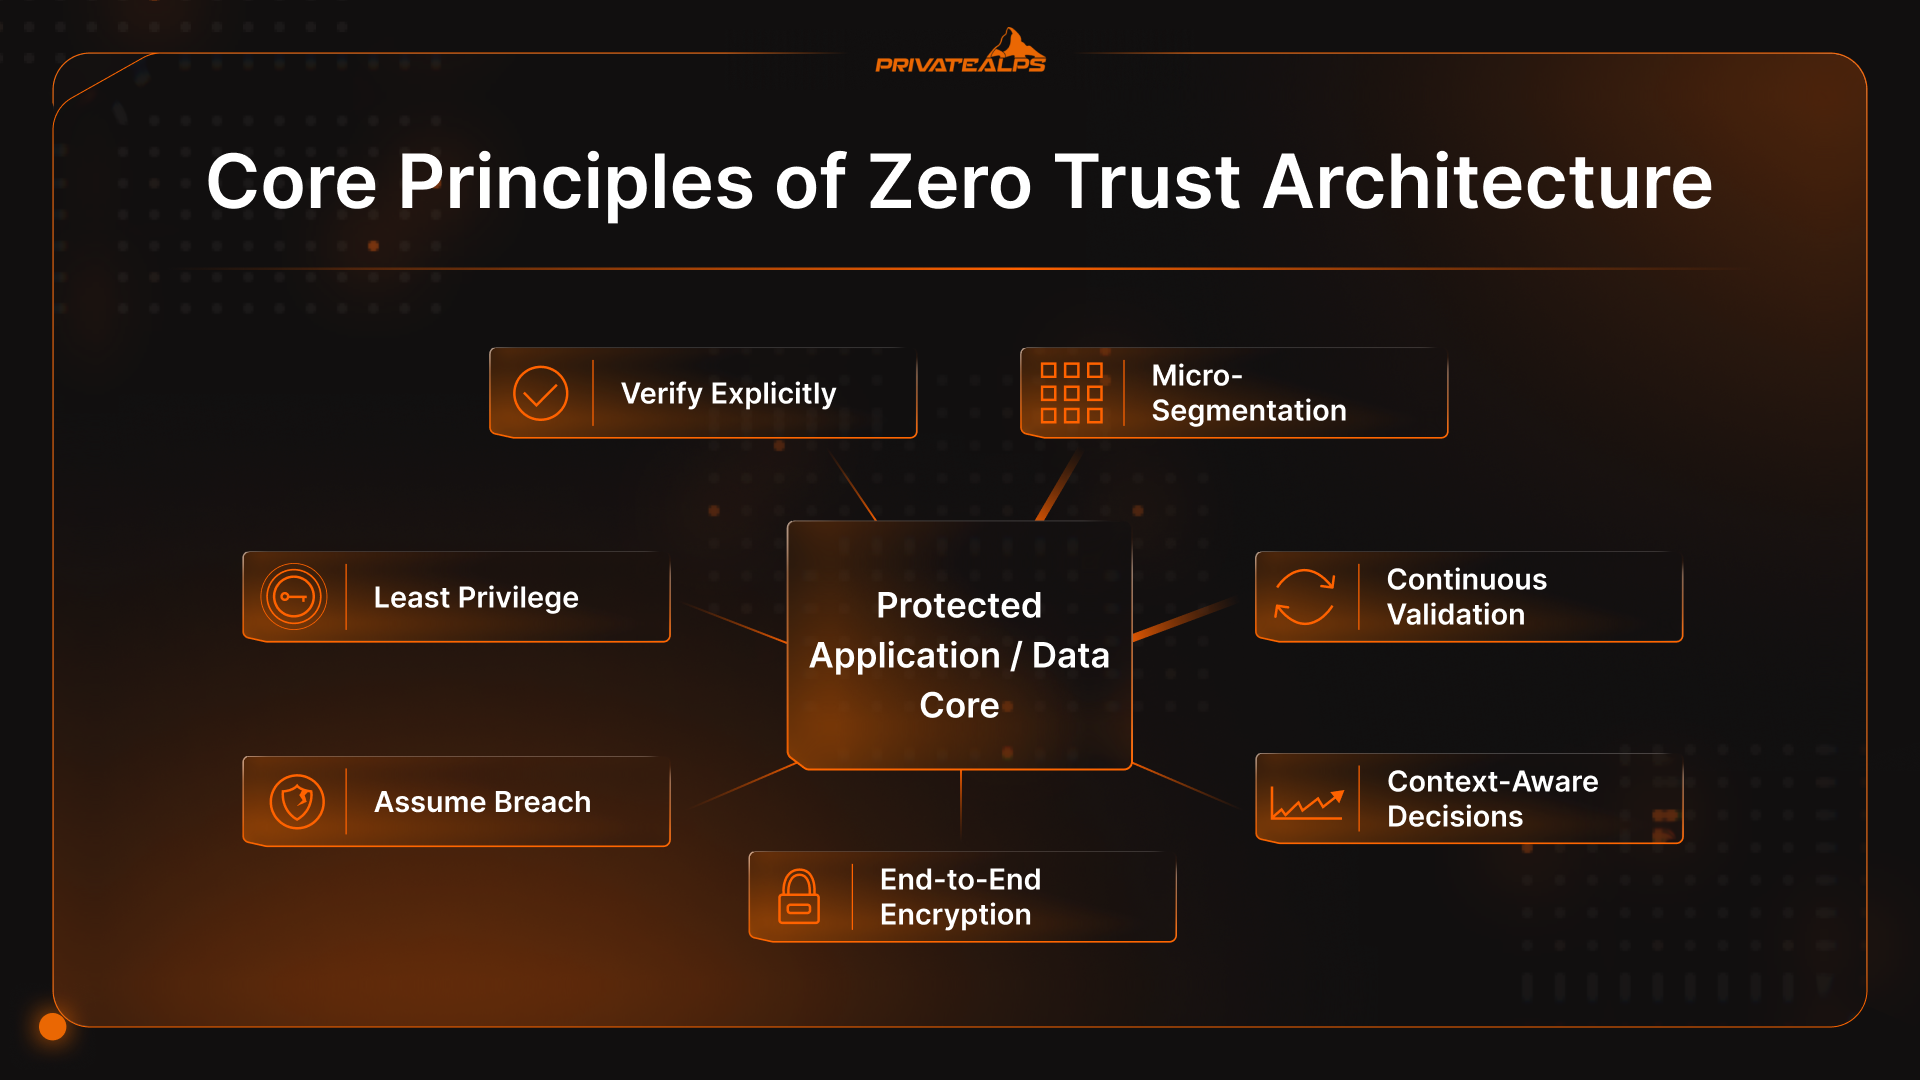
Alur permintaan akses terlihat seperti ini:
- Identitas diperiksa lebih dulu: Seorang pengguna atau layanan meminta akses. Kredensial divalidasi, tetapi itu hanya titik awal. Siapa dia, peran apa yang dipegangnya, dan bagaimana biasanya dia berperilaku, semuanya ikut dipertimbangkan.
- Perangkat ikut memberikan suara: Permintaan tidak hanya bergantung pada identitas. Sistem memeriksa perangkat: tingkat patch, enkripsi, perlindungan endpoint, dan tanda-tanda manipulasi. Login yang bersih dari perangkat berisiko tetap dapat mengubah hasilnya.
- Kebijakan yang memutuskan, bukan jaringan: Kebijakan menimbang identitas, kondisi perangkat, sensitivitas sumber daya, dan kondisi terkini. Di sinilah sebagian besar keputusan akses sebenarnya berada dalam jaringan zero trust, bukan di firewall.
- Sesi yang sempit dibuat: Jika akses disetujui, koneksi dibuat ke satu aplikasi atau layanan. Tidak ada akses jaringan umum yang diberikan, dan tidak ada "Anda sekarang sudah di dalam."
- Sesi tetap diawasi: Aktivitas tidak mendapat kelonggaran setelah disetujui. Jika perilaku berubah, akses bisa diperketat atau dihentikan. Kepercayaan bersifat sementara sepanjang waktu.
Pengambilan Keputusan Berbasis Konteks
Keputusan zero trust berubah seiring berubahnya kondisi.
Login dari negara baru. Aktivitas larut malam. Lonjakan unduhan yang tiba-tiba. Tidak satu pun dari hal itu secara otomatis berarti "matikan semuanya." Namun semuanya berarti sudah saatnya menilai ulang. Sistem dapat memperketat verifikasi, membatasi tindakan tertentu, atau mengakhiri sesi jika diperlukan.
Di sanalah perbedaan antara keamanan statis dan zero trust networking. Kepercayaan bukan soal ya atau tidak. Kepercayaan bisa disesuaikan dan bergerak mengikuti risiko.
Zero Trust di Lingkungan Cloud dan Hybrid
Lingkungan cloud dan hybrid adalah tempat sebagian besar orang pertama kali bertanya "apa itu model zero trust", karena asumsi kepercayaan lama mulai tidak berfungsi. Aplikasi berpindah antarlingkungan. Pengguna berpindah-pindah antarjaringan. Data mengalir melalui alat SaaS yang tidak sepenuhnya dikendalikan siapa pun.
Zero Trust bekerja di lingkungan ini karena tidak terikat pada lokasi. Identitas dan kebijakan berperilaku sama, baik sesuatu berjalan di public cloud, data center privat, maupun layanan SaaS. Konsistensi ini ternyata memberi manfaat lebih besar daripada kontrol tunggal mana pun.
Lingkungan hybrid juga dengan cepat menunjukkan gesekan.
Sistem lama sering tidak mampu menangani autentikasi modern. Identitas tersebar di terlalu banyak tempat. Segmentasi ada dalam teori tetapi tidak dalam penegakan. Di bawah tekanan, tim memperluas akses "sementara" agar pekerjaan tetap berjalan.
Zero trust tidak serta-merta memperbaiki masalah tersebut. Zero trust justru menyorotinya. Tim yang maju memperlakukan titik-titik kasar itu sebagai masalah desain yang harus diselesaikan, bukan alasan untuk kembali ke kepercayaan menyeluruh.
Menerapkan Zero Trust: Pendekatan Bertahap
Zero trust tidak pernah muncul sekaligus. Siapa pun yang mengklaim sudah "menerapkannya" mungkin hanya mengganti nama beberapa kontrol lalu berhenti di situ. Dalam lingkungan nyata, penerapannya dilakukan bertahap, biasanya didorong oleh sesuatu yang rusak.
Sebagian besar tim akhirnya melewati fase yang sama:
- Assess: Anda menginventarisasi identitas, perangkat, aplikasi, dan jalur akses.
- Prioritize: Anda memilih apa yang paling merugikan jika terjadi kesalahan.
- Pilot: Anda mengunci sebagian kecil. Satu aplikasi. Satu alur kerja.
- Expand: Anda mengulangi apa yang berhasil dan menstandardisasi apa yang belum berhasil.
- Optimize: Anda menghilangkan gesekan yang tidak memberikan manfaat keamanan.
Bagi kebanyakan perusahaan, tempat terbaik untuk memulai adalah di mana kegagalan menimbulkan kerugian nyata, baik secara finansial maupun reputasi.
Akun istimewa. Data sensitif. Sistem produksi. Platform keuangan dan identitas. Inilah tempat yang menjadi sasaran penyerang dan tempat kesalahan cepat membesar. Memperketat akses di sini memaksa kejelasan sejak awal dan membuktikan bahwa model ini bekerja ketika taruhannya tinggi.
Hambatan Umum dalam Implementasi
Masalah yang sama muncul hampir di mana-mana.
Sistem lama tidak mampu menangani autentikasi modern. Data identitas terfragmentasi. Izin jauh lebih luas daripada yang diingat siapa pun pernah diberikan. Tooling saling tumpang tindih. Pengguna menolak ketika jalan pintas yang sudah lama digunakan dihapus.
Tidak ada yang mengejutkan dari semua ini. Zero trust security tidak menciptakan masalah ini. Zero trust hanya berhenti menyembunyikannya. Tim yang menerima kenyataan itu akan maju. Tim yang menunggu penerapan yang bersih biasanya tidak akan pernah maju.
Keterbatasan dan Kritik terhadap Zero Trust
Zero trust bukan solusi untuk semua masalah. Sebagian persoalan tidak hilang hanya karena akses dibatasi dengan lebih baik.
- Zero trust tidak mencegah orang dalam yang memiliki akses sah: Jika seseorang diizinkan melakukan sesuatu lalu memilih menyalahgunakannya, zero trust tidak bisa membaca niatnya. Yang bisa dilakukannya adalah menjaga agar kerusakannya tetap terbatas dan terlihat.
- Banyak implementasinya setengah jadi: Menambahkan MFA dan mengganti nama VPN tidak banyak mengubah keadaan. Izin yang terlalu luas, akun yang tidak lagi digunakan, dan pengecualian "sementara" tetap menjadi sumber masalah terbesar.
- Beban operasionalnya sering tidak diperkirakan: Kebijakan perlu perhatian terus-menerus. Data identitas perlu dibersihkan. Log menumpuk dengan cepat. Sebelum keadaan stabil, biasanya justru terasa lebih ramai.
- Sistem lama menghambat penerapan: Aplikasi lama tidak memahami identitas modern atau kontrol akses yang rinci. Pengecualian mulai bermunculan, dan setiap pengecualian itu perlu ada yang bertanggung jawab.
- Pengalaman pengguna bisa terdampak jika tidak diawasi: Ketika akses terasa acak atau lambat, orang akan mencari jalan pintas di sekitar kontrol. Zero trust gagal jika hambatan bagi pengguna tidak dikelola dengan baik.
Zero Trust menurunkan risiko, tetapi tidak menggantikan penilaian, tanggung jawab, dan konsistensi dalam pelaksanaan.
Kerangka Kerja dan Model Kematangan Zero Trust
Setelah Zero Trust mulai muncul dalam audit dan dokumen pengadaan, berbagai kerangka kerja pun bermunculan. Dua yang mungkin sudah Anda kenal adalah:
- NIST 800-207: NIST SP 800-207 adalah acuan dasar yang menjadi pegangan sebagian besar penerapan zero trust yang serius. Dokumen ini tidak menentukan alat atau diagram tertentu. Dokumen ini memaparkan prinsip-prinsipnya: melindungi semua hal, memberikan akses per sesi, dan terus mengevaluasi kepercayaan.
- CISA Zero Trust Maturity Model: Model kematangan dari CISA menjelaskan bahwa zero trust tidak bersifat biner. Model ini memecah konsep tersebut menjadi lima area, yaitu identitas, perangkat, jaringan, aplikasi, dan data, serta menggambarkan tahapan dari pendekatan lama hingga pendekatan yang lebih matang. Sebagian besar organisasi tidak berkembang secara merata. Identitas mungkin sudah jauh lebih maju dibandingkan kontrol jaringan. Tata kelola data mungkin tertinggal dari area lainnya. Ketidakmerataan seperti ini adalah hal yang wajar.
Selain itu, regulasinya masih terus berkembang. Bagi banyak organisasi, zero trust tidak dimulai sebagai tujuan desain, melainkan sebagai persyaratan.
Executive Order 14028 mendorong lembaga federal Amerika Serikat untuk berhenti menjadikan zero trust sekadar wacana dan mulai memperlakukannya sebagai sesuatu yang dapat diukur. Tekanan serupa juga muncul di sektor layanan kesehatan, pembayaran, dan jasa keuangan.
Ke Mana Arah Zero Trust
Zero trust hanya berhasil jika Anda berhenti memperlakukannya sebagai garis akhir. Penerapannya lebih menyerupai perawatan berkelanjutan. Asumsi menjadi usang. Akses berubah. Sistem berkembang lebih cepat daripada kebijakan. Perubahan yang sesungguhnya terletak pada kesadaran akan bagian mana yang masih dipercaya secara otomatis, lalu memutuskan apakah hal itu masih masuk akal. Langkah selanjutnya akan mengikuti dengan sendirinya.
Jika Anda ingin melanjutkan, tempat terbaik untuk mencari bukanlah alat, melainkan jalur akses yang sudah tidak lagi dipertanyakan.
FAQ
Apakah Zero Trust itu produk atau kerangka kerja?
Zero Trust adalah kerangka kerja. Zero trust menggambarkan bagaimana keputusan kepercayaan seharusnya berperilaku dari waktu ke waktu. Produk membantu menerapkan bagian-bagiannya, tetapi tidak ada satu pun produk yang sudah menjadi zero trust dengan sendirinya.
Apakah Zero Trust menggantikan VPN?
Di banyak lingkungan, ya. ZTNA sering menggantikan VPN ketika tujuannya adalah memberikan pengguna akses ke aplikasi tertentu, bukan memasukkan mereka ke jaringan internal.
Berapa lama proses implementasi Zero Trust?
Tidak ada titik akhir yang jelas. Sebagian besar organisasi membutuhkan waktu bertahun-tahun untuk memperketat berbagai bagian model ini, karena identitas, perangkat, dan aplikasi berkembang dengan kecepatan yang berbeda-beda.
Bisakah organisasi kecil menerapkan Zero Trust?
Sebagian besar organisasi kecil sebenarnya sudah menerapkannya, meskipun tidak menyebutnya demikian. Mulailah dari identitas, MFA, dan akses yang dibatasi secara sempit. Tambahkan kontrol lain hanya ketika ada yang bermasalah atau ketika risikonya memang membenarkannya.
Apa perbedaan antara Zero Trust dan ZTNA?
Zero Trust adalah pendekatannya. ZTNA adalah salah satu cara untuk menerapkannya, terutama untuk akses pengguna dan aplikasi. Zero Trust adalah aturan mainnya, sedangkan ZTNA adalah alat yang mengikuti aturan tersebut.
