



Server dedicato vs server non dedicato: qual è la differenza?
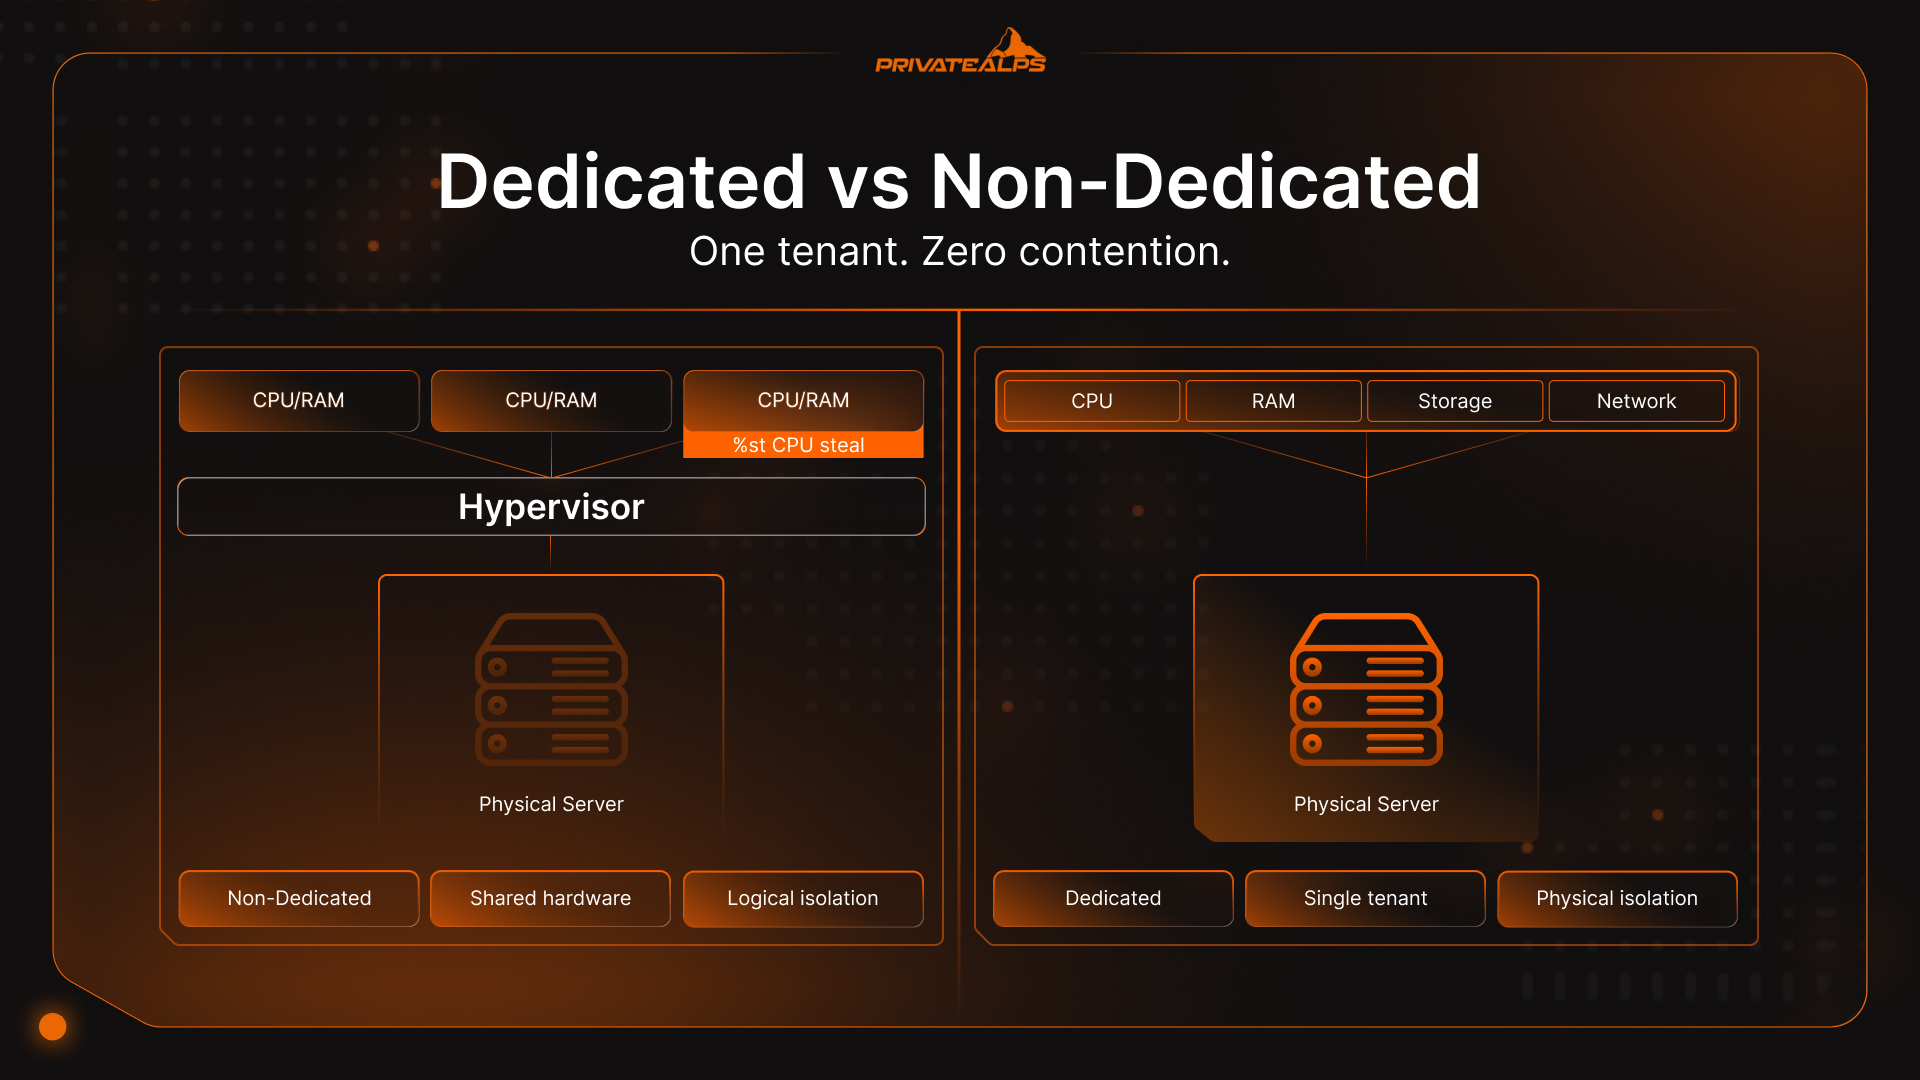
Una macchina, un solo cliente, nessun altro carico di lavoro che tocca il tuo. In pratica è questo che significa dedicato. L'hosting non dedicato è il rovescio della medaglia: lo stesso hardware fisico, suddiviso e venduto a più clienti contemporaneamente, o tramite istanze del sistema operativo condivise o tramite un hypervisor che ricava fette virtuali. La questione server dedicato vs server non dedicato non riguarda davvero le specifiche su una pagina prodotto. Emerge dopo, quando il traffico aumenta all'improvviso e scopri di chi erano le risorse che stavi condividendo.
Riepilogo AI
Un server dedicato è una macchina fisica riservata interamente a un cliente: nessun hardware condiviso, nessun overhead di hypervisor, nessun coinquilino. Un server non dedicato è qualsiasi ambiente in cui questo hardware viene suddiviso: l'hosting condiviso distribuisce le risorse tra decine o centinaia di siti senza alcun isolamento; il VPS usa un hypervisor (KVM o VMware) per ricavare CPU e RAM riservate per ogni cliente; il VDS garantisce tali risorse senza sovrallocazione; il VPS cloud aggiunge scalabilità orizzontale on demand senza migrazione.
Il compromesso principale è tra prevedibilità e costo: il dedicato offre prestazioni costanti a livello hardware, mentre le opzioni non dedicate riducono la spesa iniziale a costo di un rischio di contesa delle risorse. Per i carichi di lavoro regolamentati, la distinzione determina anche il perimetro di audit: l'isolamento fisico su hardware dedicato soddisfa i requisiti di PCI DSS, HIPAA e GDPR/nFADP, che gli ambienti condivisi e virtualizzati possono solo approssimare. L'hosting su server dedicati valeva 16,9 miliardi di dollari nel 2023 e cresce al ritmo del 19,1% annuo composto fino al 2032 (Introspective Market Research, 2024), spinto dai vincoli di conformità e dalla domanda di calcolo per l'IA. :::
Che cos'è un server dedicato?
Un server dedicato è bare metal: una macchina fisica senza alcun livello di hypervisor, assegnata a un singolo cliente. Nessuna condivisione della CPU, nessun pool di RAM, nessun altro cliente. Ogni core è tuo. Ogni IOPS è tuo.
Il termine «bare metal» viene usato spesso a sproposito. Ciò che significa davvero è questo: il sistema operativo gira direttamente sull'hardware. Niente in mezzo. Nessuna astrazione di virtualizzazione che consuma cicli, nessun driver di memory ballooning che lotta per guadagnare spazio, nessun I/O che passa attraverso un livello di traduzione. Quando fai un benchmark del throughput su una macchina dedicata, misuri quello che l'hardware può fare davvero, non quello che l'hypervisor ha deciso di lasciarti usare quel giorno.
Dove i server dedicati sono di solito la scelta ovvia:
- Piattaforme e-commerce che non possono permettersi un timeout al checkout durante una vendita flash
- Infrastrutture di trading finanziario in cui contano i microsecondi nella latenza dell'order book
- Ambienti HIPAA che archiviano o elaborano ePHI
- Sistemi di pagamento conformi a PCI DSS
- Addestramento di modelli ML con pass-through diretto della GPU
- Server di gioco con tick rate di 64 o 128 (Counter-Strike 2, Valorant)
Che cos'è un server non dedicato?
L'hosting non dedicato copre una gamma ampia: hosting condiviso, VPS, VDS e istanze cloud rientrano tutti in questa categoria. Ogni ambiente non dedicato ha un tratto in comune: l'hardware fisico sottostante appartiene a più clienti contemporaneamente. Quanto questo conti dipende quasi interamente da dove ti collochi in questo spettro.
L'hosting multi-tenant è l'estremo più caotico. Più siti web su un'unica istanza del sistema operativo, senza veri confini tra le risorse. Il processo PHP di un cliente diventa ingordo, e il server non per forza lo ferma: i limiti sono morbidi e si piegano finché qualcosa non rallenta. Un server virtuale stringe un po' le maglie. Un hypervisor (di solito KVM o VMware) impone CPU e RAM riservate a ogni macchina virtuale. Condividi comunque la macchina fisica, ma un picco di traffico sul sito di un altro non ti divora automaticamente le risorse. Il VDS, cioè Virtual Dedicated Server, fa un passo in più: le risorse sono garantite e non sovrallocate, anche se la macchina resta virtualizzata sotto. Le istanze cloud sono le più flessibili del gruppo, perché permettono di scalare in orizzontale senza toccare il DNS né spostare i dati.
Il problema del vicino rumoroso non è teorico. Prendi un server condiviso con 200 account. Un cliente esegue una query di database malfatta nelle ore di punta. La CPU complessiva del server arriva al 95%. L'effetto sulla latenza dei coinquilini? Facilmente 400–800 ms, abbastanza per far fallire la soglia LCP di 2,5 secondi dei Core Web Vitals di Google prima ancora che un utente veda la pagina. Un server virtuale riduce l'esposizione ma non la elimina. Il CPU steal time, ovvero la colonna %st del comando top di Linux, si aggira tra il 2% e il 5% su un host ben gestito e sale al 15–20% su un host moderatamente sovrallocato nei periodi di carico. Un quinto delle risorse di calcolo assegnate sparisce, senza alcuna notifica.
Server dedicato vs server non dedicato: confronto a colpo d'occhio
Il prezzo è di solito la prima cosa che si confronta nel dibattito server dedicato vs server non dedicato. È anche il punto di partenza meno utile. Ciò che determina davvero se hai fatto la scelta giusta è come si comporta il sistema sei mesi dopo, sotto carico reale.
| Dimensione | Dedicato | VPS | Hosting condiviso |
|---|---|---|---|
| Prestazioni | Massime, costanti | Buone, con rischio di steal time | Variabili, imprevedibili |
| Isolamento risorse | 100% fisico | Logico, imposto dall'hypervisor | Nessuno |
| Sicurezza | Isolamento fisico completo | Solo isolamento logico | Kernel del sistema condiviso, rischio elevato |
| Conformità | PCI DSS, HIPAA, GDPR/nFADP nativi | Possibile con controlli documentati | Raramente sufficiente |
| Scalabilità | Verticale (upgrade hardware) | Verticale + orizzontale | Limitata al piano tariffario |
| Costo | 80–500+ $ al mese | 10–200 $ al mese | 2–30 $ al mese |
| Gestione | Root completo, responsabilità completa | Accesso root disponibile | Solo pannello di controllo |
| Personalizzazione | A livello di kernel e BIOS | Solo a livello di sistema operativo | Nessuna |
L'hosting multi-tenant va bene per siti a basso traffico che non hanno nulla di critico legato all'uptime. Un server virtuale copre la maggior parte delle applicazioni in crescita senza spendere troppo. Il dedicato non è un «upgrade premium»: è l'opzione a cui ricorri quando la costanza delle prestazioni e i requisiti normativi smettono di essere cose su cui puoi fare compromessi.
Prestazioni: dove il divario è reale
La differenza di prestazioni tra hosting dedicato e non dedicato non riguarda davvero le specifiche grezze. Riguarda il fatto che ciò che c'è sulla carta sia ciò che ottieni davvero. I server dedicati sono più stabili: non sempre più veloci se considerati isolatamente, ma non vacillano quando la macchina accanto si fa trafficata. Un VPS sullo stesso host fisico eredita due penalizzazioni architetturali per design: l'overhead della CPU dovuto all'hypervisor e la latenza della virtualizzazione dell'I/O.
Due fatti architetturali spiegano gran parte del problema. Un server virtuale porta con sé, per progetto, un overhead di CPU dovuto all'hypervisor. L'I/O passa attraverso un livello di virtualizzazione. Su bare metal nessuno dei due esiste. Quindi, quando il benchmark di un'istanza non dedicata risulta più lento del previsto, di solito il problema non è l'hardware. È la tassa che paghi per girare su una macchina virtuale.
Il CPU steal time è dove questo diventa misurabile. Controlla la colonna %st del comando top di Linux su un qualsiasi server virtuale. Quel numero è la percentuale di tempo in cui la tua CPU virtuale ha aspettato la CPU fisica perché un altro cliente la stava usando. Su un provider ben gestito resta intorno al 2–5%. Su un provider che ha sovrallocato l'hardware, e sono in molti a farlo, quel valore sale al 20–30% nei picchi di utilizzo. Un terzo delle tue risorse di calcolo non è disponibile, in silenzio, senza messaggi d'errore né avvisi. Le macchine dedicate mostrano zero. Non c'è nulla con cui competere.
Le specifiche hardware amplificano il problema. I server dedicati attuali montano RAM DDR5 (con una banda per canale di 89,6 GB/s contro i 51,2 GB/s della DDR4 in configurazioni dual-channel comparabili, mentre le piattaforme server multi-canale arrivano molto più in alto), storage NVMe con letture sequenziali oltre i 7.000 MB/s e CPU come l'AMD EPYC 9654, con 96 core e 384 MB di cache L3. Un server virtuale che gira sullo stesso host fisico non può sfruttarne tutta la potenza. L'hypervisor trattiene una parte della banda di I/O e di memoria prima che il tuo ambiente veda un solo byte.
I carichi di lavoro che ne risentono di più:
- Elaborazione di transazioni finanziarie: latenza su order book e pipeline di compensazione
- Database ad alta concorrenza: PostgreSQL, MySQL con oltre 10.000 query al secondo
- Codifica e transcodifica video in diretta
- Inferenza ML in cui il pass-through della GPU a piena banda non è opzionale
- Server di gioco che cedono sotto i tick rate di 128
Sicurezza e conformità: quando serve l'isolamento fisico
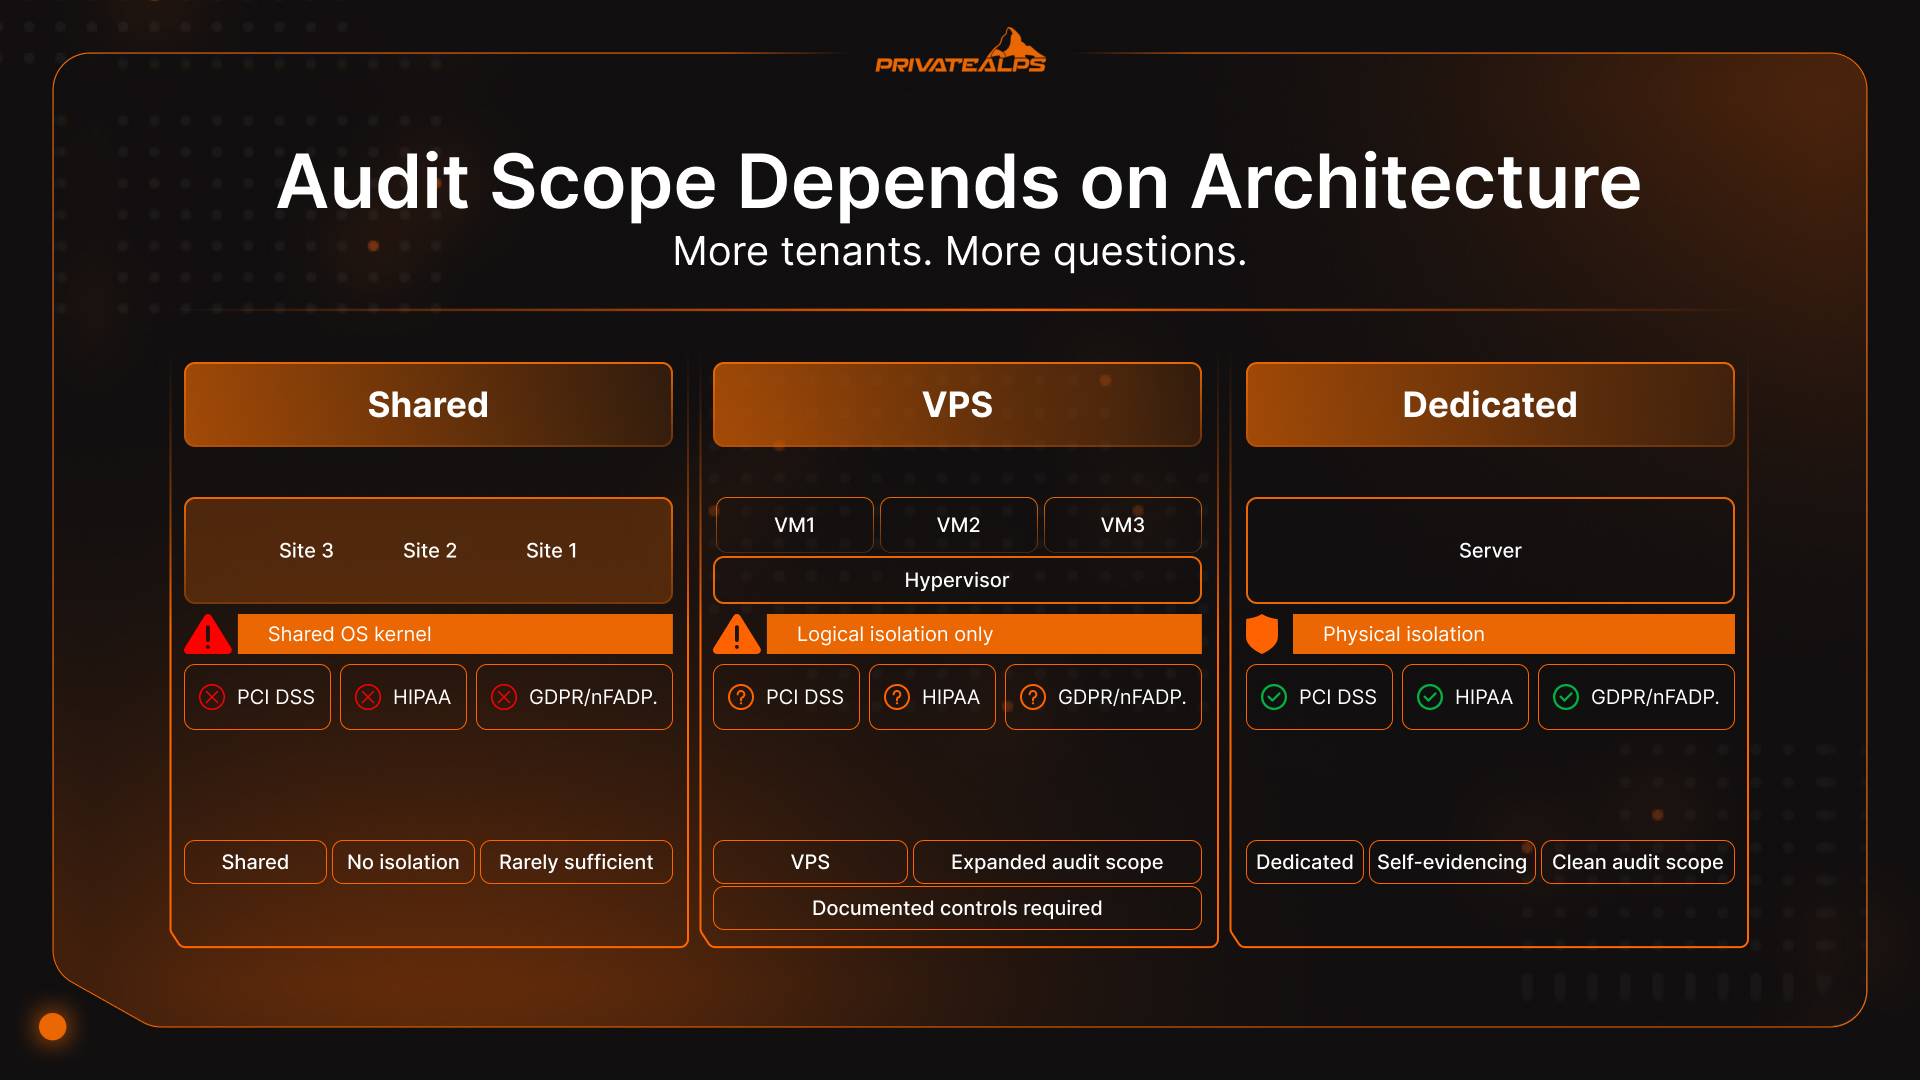
Per gli ambienti soggetti a PCI DSS, HIPAA e GDPR/nFADP, l'isolamento fisico su un server dedicato significa che nessun coinquilino può raggiungere la tua CPU, il tuo storage o la tua rete, e questo soddisfa requisiti di audit che le configurazioni condivise e virtualizzate possono solo approssimare con la documentazione. L'architettura parla da sola, e di conseguenza la questione della conformità si spiega in meno parole.
L'isolamento fisico è una cosa precisa. Significa che nessun processo di un altro cliente condivide la tua CPU, che nessun traffico di un altro cliente passa dalla tua scheda di rete, che nessun altro carico di lavoro tocca il tuo controller dello storage. Non attraverso un hypervisor configurato male, non attraverso un kernel condiviso: niente di tutto questo. Per gli ambienti regolati da PCI DSS, HIPAA o GDPR e dal suo equivalente svizzero nFADP, questa architettura determina il perimetro di audit più di quasi qualsiasi altra decisione infrastrutturale.
C'è un aspetto della conformità che la maggior parte dei confronti trascura: qual è la differenza tra un ambiente con server dedicato e non dedicato quando di mezzo c'è un auditor? Ogni coinquilino su un host fisico condiviso è una superficie che l'auditor deve ora valutare. Più tenant, più domande, più documentazione per giustificare perché l'isolamento logico soddisfi uno standard che spesso preferisce quello fisico. L'hardware dedicato elimina del tutto questa discussione. La separazione si dimostra da sola. Non serve un allegato supplementare che la spieghi.
Tre normative in cui la differenza si fa sentire in base alla configurazione:
- PCI DSS v4.0: in vigore come unico standard dal marzo 2024, con 51 requisiti a efficacia futura pienamente obbligatori dal 31 marzo 2025. Il requisito 2.2.1 impone l'isolamento tra componenti di sistema con funzioni di sicurezza diverse. Su hosting condiviso è architetturalmente impossibile. Su VPS richiede una giustificazione documentata che amplia il perimetro e i costi dell'audit. Su dedicato, il confine fisico soddisfa direttamente il requisito. (PCI Security Standards Council)
- HIPAA: il Dipartimento della Salute e dei Servizi Umani degli Stati Uniti (HHS) richiede salvaguardie tecniche che proteggano gli ePHI dagli accessi non autorizzati. Gli ambienti multi-tenant necessitano di un Business Associate Agreement firmato dal provider, oltre a prove documentate di isolamento logico. Alcuni provider VPS li forniscono. Molti no, o non vogliono metterlo per iscritto. Il dedicato rimuove del tutto la questione della condivisione con altri tenant dal perimetro HIPAA. (HHS HIPAA Security Rule)
- GDPR / nFADP svizzera: la Legge federale svizzera sulla protezione dei dati è entrata in vigore nel settembre 2023 e impone obblighi di responsabilizzazione che rispecchiano da vicino il GDPR. Per le aziende che trattano dati di residenti svizzeri, la localizzazione fisica dei server e l'isolamento delle risorse sono elementi rilevanti per l'audit. Un server dedicato su infrastruttura svizzera produce una catena di trattamento dei dati chiara e documentabile, senza variabili legate ai coinquilini da spiegare.
I numeri rendono concreto l'argomento dei costi. Visa e Mastercard possono imporre alle banche acquirenti sanzioni per non conformità PCI da 5.000 a 100.000 $ al mese, e queste vengono trasferite al commerciante. Un server dedicato a 150 $ al mese che elimina il rischio di audit PCI non è un upgrade dell'hosting: costa meno della prima sanzione.
- La reputazione dell'IP è un problema dell'hosting condiviso a cui la maggior parte delle persone non pensa finché non si è già verificato: ogni sito su un server condiviso usa lo stesso indirizzo IP. Un vicino viene segnalato per spam o phishing, Spamhaus lo rileva, Google Safe Browsing lo contrassegna, i principali provider di posta lo bloccano. La consegna delle email del tuo dominio ne risente. La tua posizione SEO si erode. Tu non hai fatto nulla. VPS e server dedicati ricevono ciascuno un proprio IP, quindi il problema non si pone.
Analisi dei costi: quando il server dedicato costa meno del VPS
L'idea diffusa è che l'hosting dedicato sia l'opzione premium: più soldi per più server. Vale solo con un utilizzo basso. Se un server virtuale non dedicato supera costantemente il 70% di CPU e RAM allocate, i conti iniziano a ribaltarsi.
A quel livello di utilizzo, scalare verticalmente un server virtuale o aggiungere istanze costa, mese dopo mese, più di un'infrastruttura dedicata equivalente. I provider non dedicati vendono più capacità di quella fisica disponibile: contano sulla media statistica tra i clienti per restare entro i limiti dell'hardware. Nella maggior parte dei casi funziona. Quando non funziona, te ne accorgi.
Il server dedicato elimina la sovraallocazione dall'equazione e con essa l'imprevedibilità che rende difficile prevedere le prestazioni. Se aggiungi la conformità normativa, il calcolo cambia ancora più in fretta: le ore di preparazione agli audit e il rischio di sanzioni hanno costi reali, e spesso il dedicato conviene sul costo totale ben prima che il traffico giustifichi la scelta solo sulle specifiche tecniche.
| Configurazione | Costo mensile | CPU | RAM | Storage | Ideale per |
|---|---|---|---|---|---|
| Hosting condiviso (cPanel) | 5–15 $ | Condivisa, a burst | 512 MB–2 GB condivisi | 10–100 GB HDD | Siti statici, blog a basso traffico |
| VPS (2 vCPU / 4 GB RAM) | 20–40 $ | 2 vCPU | 4 GB | 80 GB NVMe | Ambienti di sviluppo, app per PMI |
| VPS (8 vCPU / 16 GB RAM) | 80–150 $ | 8 vCPU | 16 GB | 200 GB NVMe | Applicazioni a traffico medio |
| Dedicato entry level (Xeon E / 32 GB) | 80–150 $ | 4–8 core fisici | 32 GB DDR4 | 2×480 GB NVMe | Stesso carico di lavoro, zero steal time |
| Dedicato performance (EPYC / 64 GB) | 200–350 $ | 16+ core fisici | 64 GB DDR5 | 4×960 GB NVMe | Carichi ad alto traffico e soggetti a conformità |
La sovrapposizione tra 80 e 150 $ è il punto pratico. Un server dedicato entry level e un VPS di fascia alta costano uguale, ma solo il primo offre prestazioni su core fisici, con zero CPU steal e nessun rischio legato ai coinquilini. Per le configurazioni soggette a conformità, il dedicato ha già vinto sul costo totale prima ancora che arrivi la prima fattura dell'audit.
Come scegliere: schema decisionale
Sbagliare il livello del server di solito non è un errore catastrofico, ma un problema lento. Il sito funziona, poi rallenta in certi orari, e ti ritrovi a fare debug di qualcosa che non è davvero un problema di codice. La scelta tra server dedicato e non dedicato conta soprattutto non al lancio, ma tre mesi dopo, quando i carichi reali si sono consolidati.
| La tua situazione | Consigliato | Perché |
|---|---|---|
| Sito statico o blog, meno di 10.000 visitatori al mese | Hosting condiviso | Economico; le risorse dedicate non aggiungono valore |
| App o SaaS in crescita, da 10.000 a 50.000 visitatori al mese | VPS | Risorse isolate, scalabili in orizzontale, conveniente |
| E-commerce o API sotto carico costante, oltre 50.000 visitatori al mese | Dedicato | Prestazioni costanti sotto carico; zero steal time |
| Conformità richiesta: PCI DSS, HIPAA o GDPR/nFADP | Dedicato | L'isolamento fisico semplifica lo scope dell'audit a qualsiasi livello di traffico |
| Machine learning o inferenza intensiva su GPU | Dedicato (GPU) | Passthrough GPU su bare metal; l'overhead dell'hypervisor è inaccettabile |
| MVP di una startup, pattern di traffico sconosciuto | VPS cloud | Pay-per-use; si scala in orizzontale man mano che la domanda si conferma |
| Trading ad alta frequenza, latenza sotto 1 ms | Dedicato (colocation) | Latenza da hypervisor pari a zero; vicinanza fisica allo scambio |
Gestito vs non gestito: la seconda decisione
Chiarito il tema server dedicato o non dedicato, c'è una seconda domanda che nella pratica quotidiana conta di più per la maggior parte dei team: chi gestisce davvero il server. Sembra un dettaglio secondario. Non lo è.
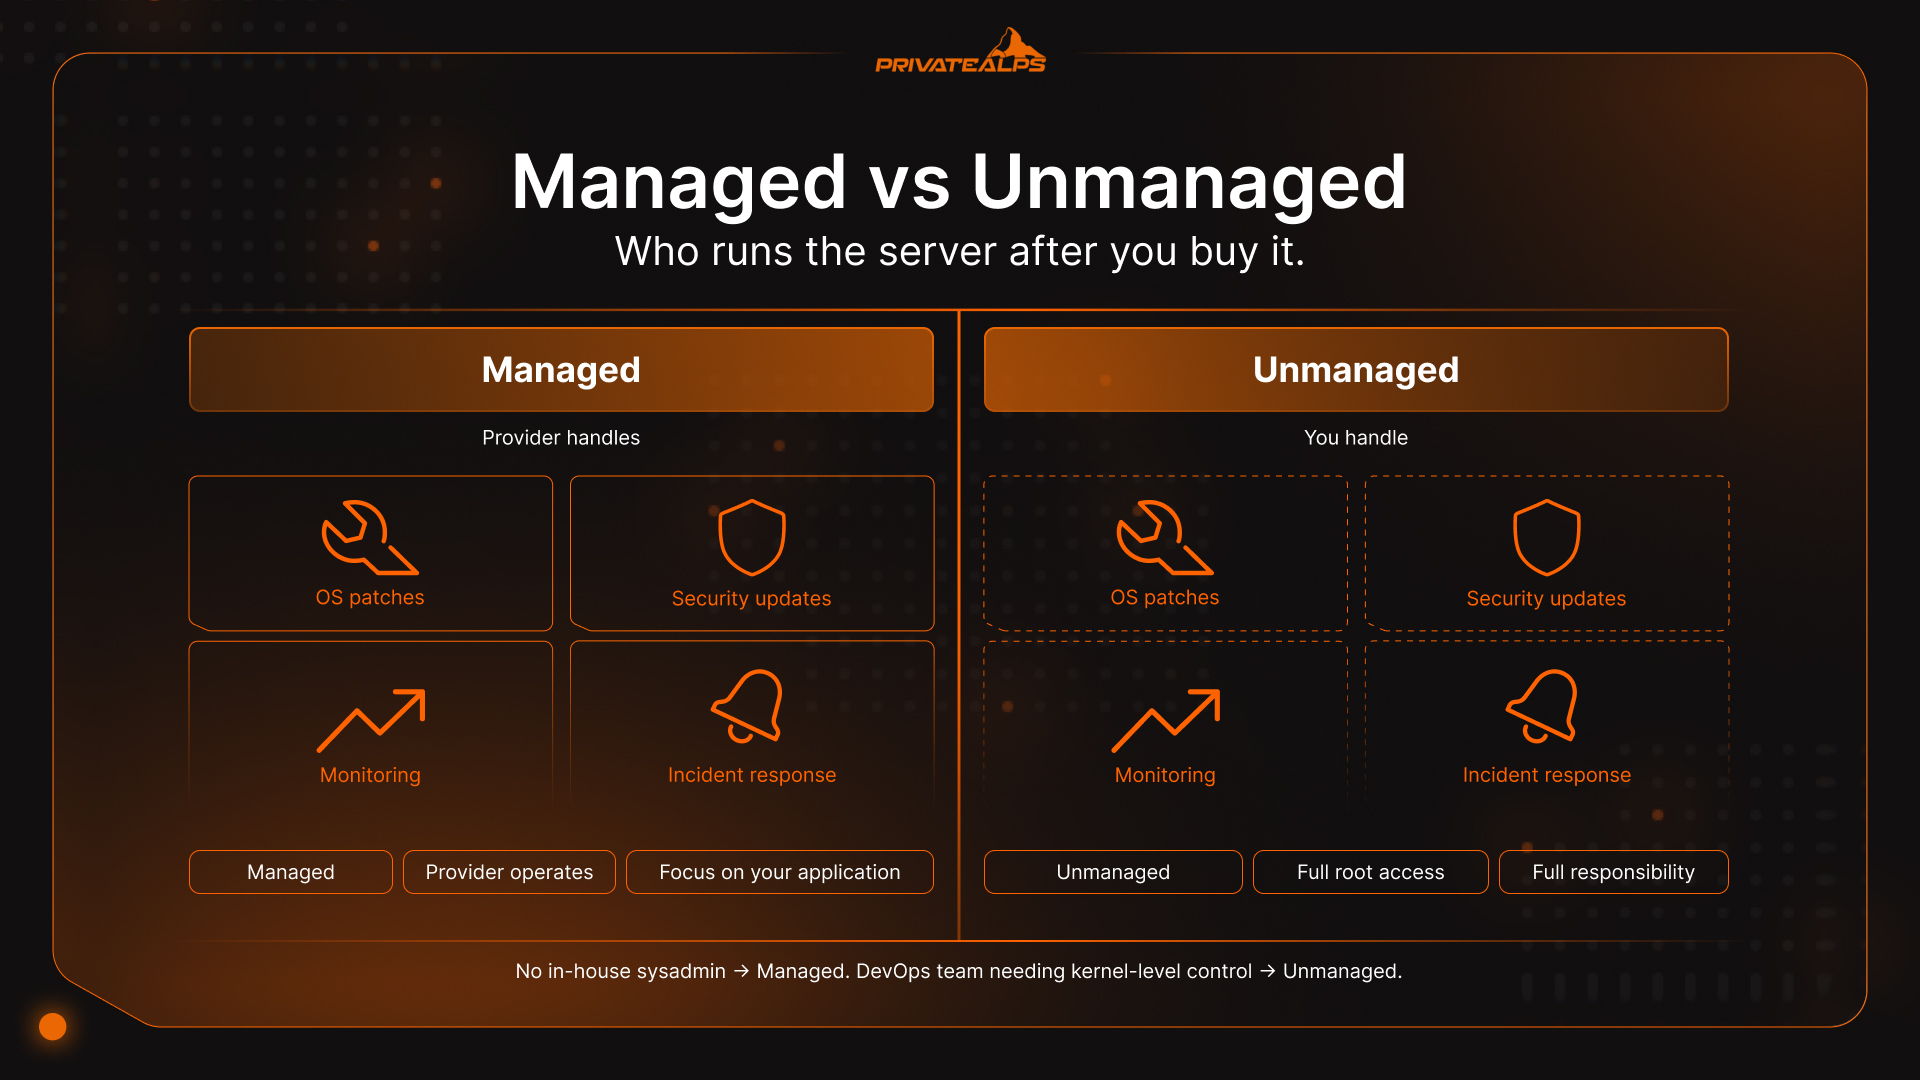
Gestito significa che il provider applica le patch al sistema operativo, si occupa degli aggiornamenti di sicurezza, controlla il monitoraggio e interviene quando i servizi si bloccano. Se il tuo team non ha un sysadmin dedicato, la risposta è già questa, prima ancora di finire di leggere questa frase. Non gestito significa avere accesso root e una macchina pulita: tutto il resto è affar tuo. Aggiornamenti, configurazioni del firewall, verifica dei backup, la chiamata alle 3 di notte quando un processo smette di rispondere. I team con solida esperienza Linux spesso lo preferiscono, perché il controllo vale il carico di lavoro. Gli altri tendono a sottovalutare quanto tempo richieda davvero «il semplice mantenimento del server».
| Opzione | Chi gestisce le operazioni | Ideale per |
|---|---|---|
| Dedicato gestito | Provider (OS, sicurezza, monitoraggio, riavvii) | Team orientati alla conformità senza sysadmin interno |
| Dedicato non gestito | Cliente (root completo, piena responsabilità) | Team DevOps che necessitano di controllo a livello kernel o di OS personalizzato |
| VPS gestito | Provider si occupa della manutenzione base del sistema operativo | Sviluppatori concentrati sul livello applicativo, non sull'infrastruttura |
| VPS non gestito | Cliente gestisce il sistema operativo e tutto ciò che sta sopra | Ingegneri esperti che vogliono il controllo a un costo inferiore |
Riepilogo
La differenza tra server dedicato e non dedicato dipende davvero da una cosa: chi altro è sul tuo hardware e quanto ne può raggiungere. Hosting multi-tenant: tutti i clienti sono raggruppati insieme. Server virtuale: isolato da un hypervisor, ma sempre sulla stessa macchina fisica. Dedicato: nessun altro, punto. Questa distinzione non conta molto quando il traffico è leggero e non ci sono dati regolamentati in gioco. Inizia a contare parecchio quando le prestazioni devono essere costanti, quando un auditor comincia a fare domande o quando fai i conti oltre il 70% di utilizzo e ti accorgi che l'opzione «più economica» non lo è più.
Parti dall'infrastruttura giusta: scala senza migrare
PrivateAlps offre hosting dedicato e VPS su infrastruttura svizzera: conformità GDPR e nFADP integrata, non aggiunta a posteriori. Parti con un VPS e passa al dedicato quando il carico di lavoro lo giustifica. Scopri i piani di hosting di PrivateAlps e scegli la configurazione di cui la tua applicazione ha davvero bisogno.
FAQ
Qual è la differenza principale tra server dedicato e non dedicato?
Il dedicato significa una macchina fisica per cliente: CPU, RAM e storage completi, senza condivisione e senza overhead dell'hypervisor. Gli ambienti non dedicati, come i server virtuali e l'hosting multi-tenant, dividono queste stesse risorse tra più clienti. In pratica, la differenza si vede nella prevedibilità delle prestazioni.
Un VPS è lo stesso di un server non dedicato?
Sì: il VPS è un tipo di server non dedicato. Gira su hardware fisico condiviso, separato dagli altri clienti da un hypervisor. Non hai accesso esclusivo alla macchina sottostante.
Un VPS può soddisfare i requisiti di conformità HIPAA o PCI DSS?
Può, ma con limiti importanti. Un server virtuale non dedicato soddisfa entrambi con controlli documentati di isolamento logico. Tuttavia, amplia notevolmente lo scope e la complessità dell'audit. PCI DSS v4.0 è entrato in vigore a marzo 2024 con requisiti più stringenti sulla documentazione dell'isolamento per gli ambienti non dedicati. Il dedicato elimina l'ambiguità: la separazione fisica si dimostra da sola.
Quando un server dedicato diventa conveniente?
Quando l'utilizzo di un server virtuale non dedicato resta costantemente sopra il 70%, scalarlo costa più di un'infrastruttura dedicata equivalente. Per i carichi PCI DSS e HIPAA, il calcolo spesso pende verso il dedicato anche con utilizzi più bassi, una volta considerato il tempo di preparazione dell'audit.
Che cos'è il problema del «vicino rumoroso» (noisy neighbor)?
Un cliente su un host condiviso consuma una quota sproporzionata di risorse, facendo calare le prestazioni per tutti gli altri su quella macchina. Su un server dedicato non ci sono altri clienti, quindi il problema non esiste.
L'hosting dedicato vale la pena per le piccole imprese?
Di solito no: un VPS offre alla maggior parte delle PMI un isolamento adeguato a un costo inferiore. Le cose cambiano quando sono coinvolti dati di pagamento con carta (PCI DSS), quando vengono conservate cartelle cliniche (HIPAA), quando si applica la normativa svizzera o UE sui dati, o quando un caricamento lento della pagina si traduce in vendite perse.
