



IP pubblico vs IP privato: qual è la differenza?
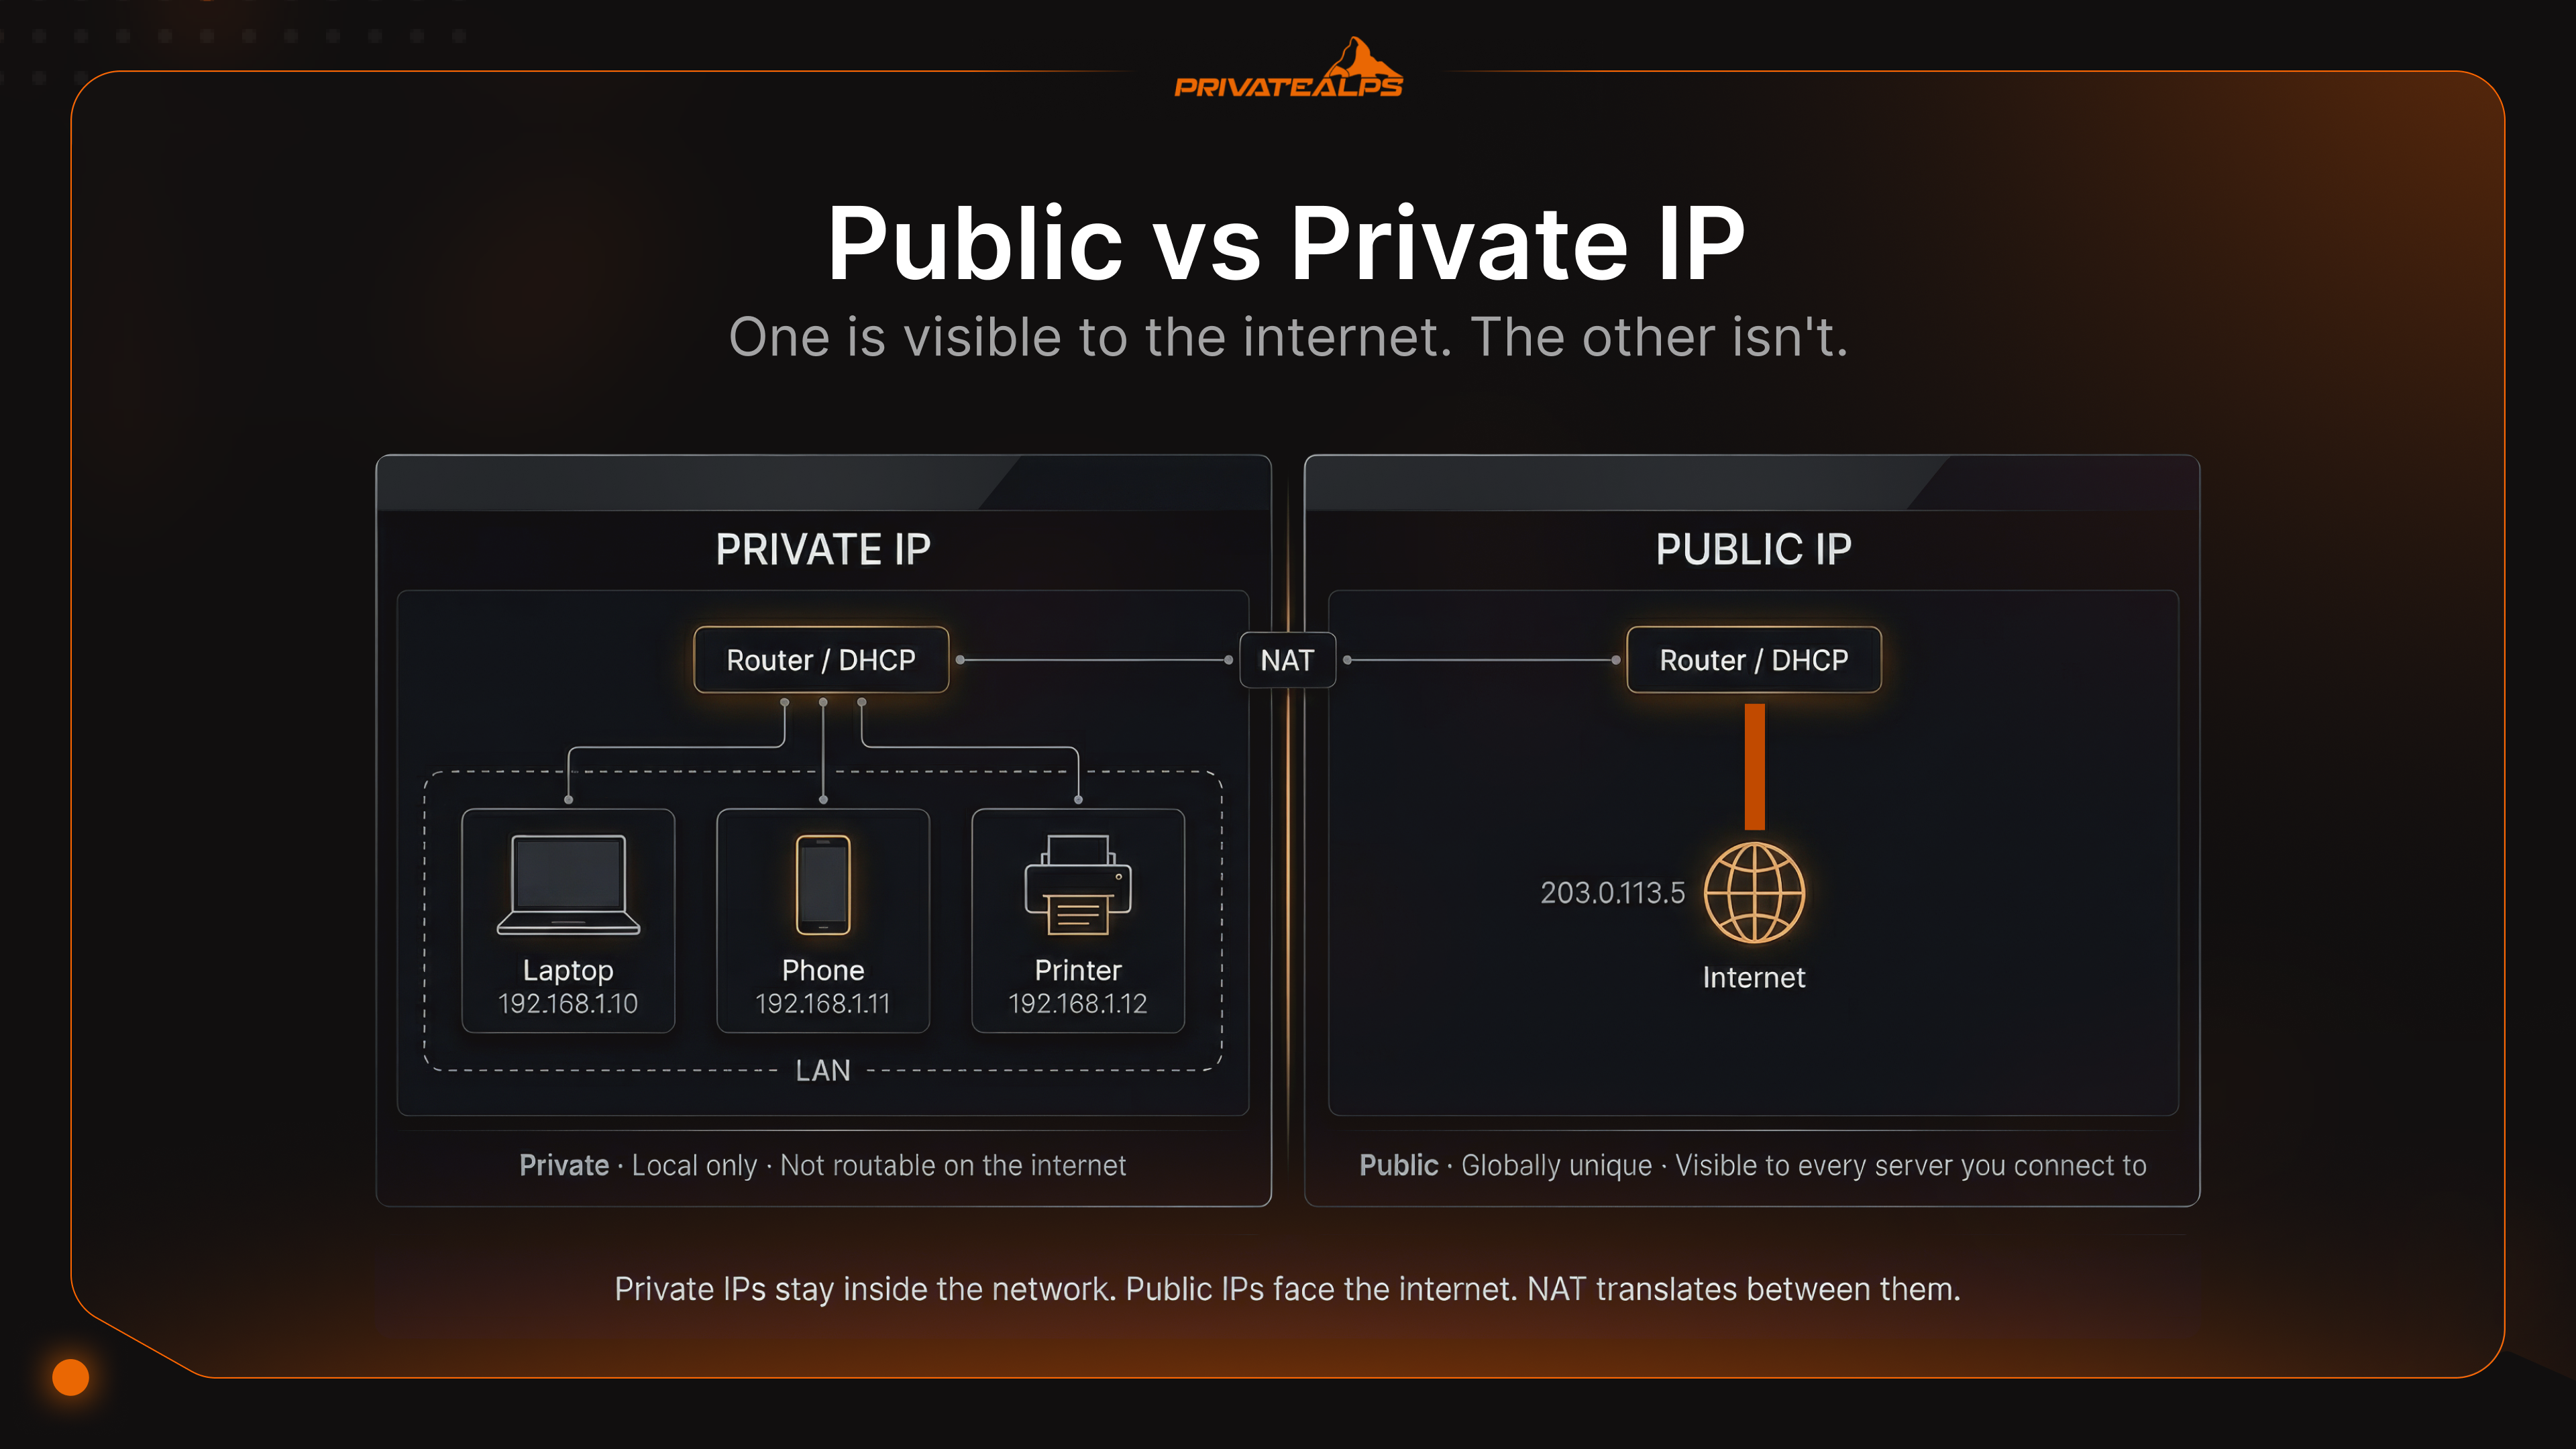
Lancia ipconfig su un qualsiasi computer Windows e probabilmente vedrai un indirizzo che inizia con 192.168. Poi controlla quale IP ti mostra Google: è un numero completamente diverso. Uno è reale, l'altro non è proprio falso, è solo... locale. Ecco da dove nasce la confusione, ed è tutta la storia della differenza tra IP pubblico e IP privato. Nessuno dei due valori è sbagliato. Semplicemente rispondono a domande diverse.
La differenza tra IP pubblico e IP privato conta nel momento in cui vuoi fare qualcosa di più che aprire una scheda del browser. Hai un server self-hosted? Una regola di port forwarding? Un endpoint VPN? Se non capisci quale tipo di IP sta dove, finirai a inseguire fantasmi in una configurazione che non avrebbe mai funzionato.
Riepilogo IA
Un IP privato è un indirizzo non instradabile assegnato all'interno di una rete locale, scelto tra tre range riservati definiti nella RFC 1918. Un IP pubblico è un indirizzo instradabile a livello globale, assegnato da un Internet Service Provider (ISP) a partire da blocchi allocati dai Regional Internet Registries (RIR). Il Network Address Translation (NAT), nello specifico il Port Address Translation (PAT), collega i due mappando più IP privati su un singolo IP pubblico.
I tre range privati della RFC 1918 sono 10.0.0.0/8, 172.16.0.0/12 e 192.168.0.0/16. La differenza fondamentale tra IP pubblico e IP privato è l'instradabilità: i router internet scartano senza esitazione il traffico con IP privato. Quando un IP pubblico e un IP privato devono interagire, è il NAT a gestire la traduzione al confine.
Fatti chiave:
- Gli IP privati possono essere riutilizzati su reti separate; gli IP pubblici sono univoci a livello globale
- Il NAT (PAT) è il meccanismo dominante che collega lo spazio di indirizzi privati a quello pubblico
- IANA ha esaurito il pool centrale IPv4 nel febbraio 2011; i RIR sono andati avanti fino al 2019, a seconda della regione
- Il CG-NAT assegna un IP privato a livello di ISP, interrompendo silenziosamente le connessioni in ingresso
- IPv6 introduce indirizzi unicast globali (GUA) che eliminano la scarsità di indirizzi, ma non i confini di sicurezza
Cos'è un IP privato?
Il tuo router distribuisce IP privati a tutto ciò che è collegato alla rete locale: telefoni, portatili, altoparlanti smart, quella stampante che nessuno tocca mai. Questi indirizzi sono validi solo in locale. Se esci dal router non significano nulla: il resto di internet non sa che esistano e, anche se lo sapesse, non saprebbe come instradare verso di loro.
Perché? Perché IANA ha riservato specifici range nella RFC 1918 esclusivamente per uso interno. Qualsiasi pacchetto che arrivi a un router pubblico con un indirizzo di origine appartenente a questi range viene scartato all'istante. È una scelta progettuale. Ed è anche il motivo per cui 192.168.1.x può esistere contemporaneamente nel tuo appartamento, nel palazzo per uffici qua dietro e in un data center a Francoforte, senza che nessuno di questi entri in conflitto con gli altri.
I tre range della RFC 1918:
- 10.0.0.0/8 - 16.777.216 indirizzi; molto usato in grandi aziende e data center
- 172.16.0.0/12 - 1.048.576 indirizzi; comune nelle reti di medie dimensioni, spesso il default per i pool di indirizzi VPN
- 192.168.0.0/16 - 65.536 indirizzi; quello che il tuo router di casa quasi certamente ha scelto senza chiederti nulla
I dispositivi ottengono automaticamente i propri indirizzi privati: a occuparsene è il server DHCP del router. Quattro passaggi: il dispositivo invia un broadcast Discover, il server risponde con un Offer, il dispositivo conferma con una Request e il server lo registra con un Acknowledge. DORA. Richiede meno di un secondo.
C'è un quinto range di cui quasi nessuna guida parla, ma in cui ogni sysadmin prima o poi incappa: APIPA, 169.254.0.0/16, registrato come «Link Local» nel registro IANA Special-Purpose e definito formalmente nella RFC 3927. Nessuno configura APIPA. Compare quando una macchina non riesce a raggiungere un server DHCP: il pool si è esaurito, il server è andato giù oppure qualcuno ha staccato il cavo nel momento peggiore. A quel punto il sistema operativo si assegna da solo un indirizzo di quel range. Se vedi 169.254.x.x su un'interfaccia, la negoziazione DHCP è fallita. Quella macchina non ha alcun percorso funzionante verso il router.
Cos'è un IP pubblico?
Un IP pubblico è il volto della tua rete verso l'esterno. Viaggia attraverso l'intera infrastruttura di routing di internet: ogni salto dall'edge del tuo ISP fino a un server in un altro paese usa questo indirizzo per riportarti i pacchetti. Il tuo ISP lo assegna al router, pescando dai blocchi allocati dai Regional Internet Registries: ARIN per le Americhe, RIPE NCC per Europa, Medio Oriente e Asia centrale, APNIC per l'Asia-Pacifico. Due reti non possono avere lo stesso IP pubblico contemporaneamente. Questa unicità è l'intero meccanismo.
La maggior parte degli utenti domestici riceve di default un IP dinamico: l'ISP lo prende da un pool condiviso e potrebbe cambiare dopo il riavvio del modem. Va bene per l'uso generico, ma diventa un problema se devi far funzionare qualcosa che deve essere sempre raggiungibile. Gli IP statici non cambiano. Sono preassegnati, associati in modo permanente al tuo account e indispensabili se gestisci un server di posta, un endpoint VPN o voci rDNS.
Poi c'è lo scenario che coglie impreparata la maggior parte delle persone: il Carrier-Grade NAT (CG-NAT). Alcuni ISP, invece di assegnarti un vero IP pubblico, ti mettono dietro un livello NAT sulla loro infrastruttura. Il tuo router riceve un indirizzo da 100.64.0.0/10, lo spazio di indirizzi condiviso della RFC 6598, che è privato a livello di ISP. La differenza rispetto a un normale IP privato? Il tuo router pensa di avere una connessione reale, le regole del firewall sembrano corrette, la configurazione del port forwarding sembra giusta. Ma nulla di tutto questo serve a niente. Il traffico che dovrebbe arrivare in ingresso non attraversa mai il NAT dell'ISP. VPN server: fuori uso. Servizio self-hosted: fuori uso. Desktop remoto: fuori uso. L'unica via d'uscita è chiedere all'ISP un IP pubblico dedicato, un servizio aggiuntivo a pagamento nella maggior parte dei provider.
IP pubblico vs IP privato: le differenze principali in sintesi
Riduci tutto a una domanda per distinguere IP pubblico da IP privato: un qualsiasi computer su internet può inviarti un pacchetto in questo momento? Se sì, è un IP pubblico. Se la risposta è «solo dopo che il NAT lo ha tradotto», oppure «quell'indirizzo non esiste su internet», allora è privato.
| Dimensione | IP privato | IP pubblico |
|---|---|---|
| Instradabilità | Non instradabile su internet pubblico | Instradabile a livello globale |
| Fonte di assegnazione | Server DHCP (router/server locale) | ISP, da blocchi allocati dai RIR |
| Ambito di unicità | Univoco solo all'interno della rete locale | Univoco a livello globale |
| NAT richiesto | Sì: il NAT traduce verso l'IP pubblico per l'accesso a internet | No: raggiungibile direttamente |
| Uso tipico | Dispositivi LAN, stampanti, server interni | Siti web, server di posta, endpoint VPN |
| Tracciabilità | Invisibile a soggetti esterni | Sono visibili ISP, città/regione e nome dell'ISP |
| Costo | Gratuito (assegnato dal router) | Incluso nel piano dell'ISP; un IP statico costa in genere di più |
| Indirizzo di esempio | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| Se manca | Il dispositivo non può comunicare sulla LAN | La LAN non può raggiungere internet |
Come il NAT collega IP privati e IP pubblici
IPv4 non ha mai avuto abbastanza indirizzi perché un indirizzo per dispositivo funzionasse a livello globale. Circa 4,3 miliardi in totale, un numero che sembrava generoso all'inizio degli anni Ottanta e che sarebbe stato chiaramente insufficiente nel giro di pochi decenni. Il NAT, Network Address Translation, è il meccanismo che ha allungato quei numeri, e lo fa collegando un IP privato e un IP pubblico nel router: il tuo dispositivo interno invia traffico verso l'esterno, il router riscrive l'indirizzo di origine con il proprio IP pubblico, tiene traccia di quale porta interna corrisponde a quale dispositivo e poi inverte tutto quando arriva la risposta.
Come funziona una tipica connessione in uscita:
Il tuo portatile, con IP 192.168.1.10, invia un pacchetto a 93.184.216.34 (example.com). Porta di origine: 51200. Il pacchetto raggiunge il router. Il router sostituisce 192.168.1.10:51200 con l'indirizzo visibile all'esterno: 203.0.113.5:41500. Scrive questa corrispondenza in una tabella di traduzione. Il pacchetto parte e, per il resto del mondo, sembra provenire dall'IP del router. example.com risponde a 203.0.113.5:41500. Il router cerca la porta 41500, trova che corrisponde a 192.168.1.10:51200, riscrive la destinazione e il pacchetto arriva al tuo portatile.
Il motivo per cui il NAT si è diffuso ovunque non è l'eleganza: è che il pool centrale IPv4 di IANA ha raggiunto lo zero il 3 febbraio 2011 (IANA). I registri regionali avevano le proprie scorte e hanno proseguito: APNIC ha esaurito le sue ad aprile 2011, RIPE NCC a settembre 2012 (introducendo a quel punto una politica di assegnazione finale di un /22), LACNIC a giugno 2014, ARIN a settembre 2015, AFRINIC ha avviato la razionalizzazione di Fase 1 ad aprile 2017, e RIPE NCC ha effettuato la sua ultima vera allocazione nel novembre 2019. Il NAT ha mantenuto funzionante l'intera internet IPv4 durante tutto questo periodo.
Tre varianti di NAT, ma una domina:
| Tipo | Come funziona | Dove viene usato |
|---|---|---|
| NAT statico | Abbinamento fisso uno-a-uno: un indirizzo privato verso un indirizzo pubblico | Configurazioni DMZ, server pubblici dedicati |
| NAT dinamico | Gli indirizzi privati prendono in prestito indirizzi da un pool pubblico | Aziende che usano più IP pubblici |
| PAT (Port Address Translation) | Molti indirizzi privati condividono un unico IP pubblico, distinti dal numero di porta | Router domestici, apparati edge aziendali, infrastrutture CG-NAT |
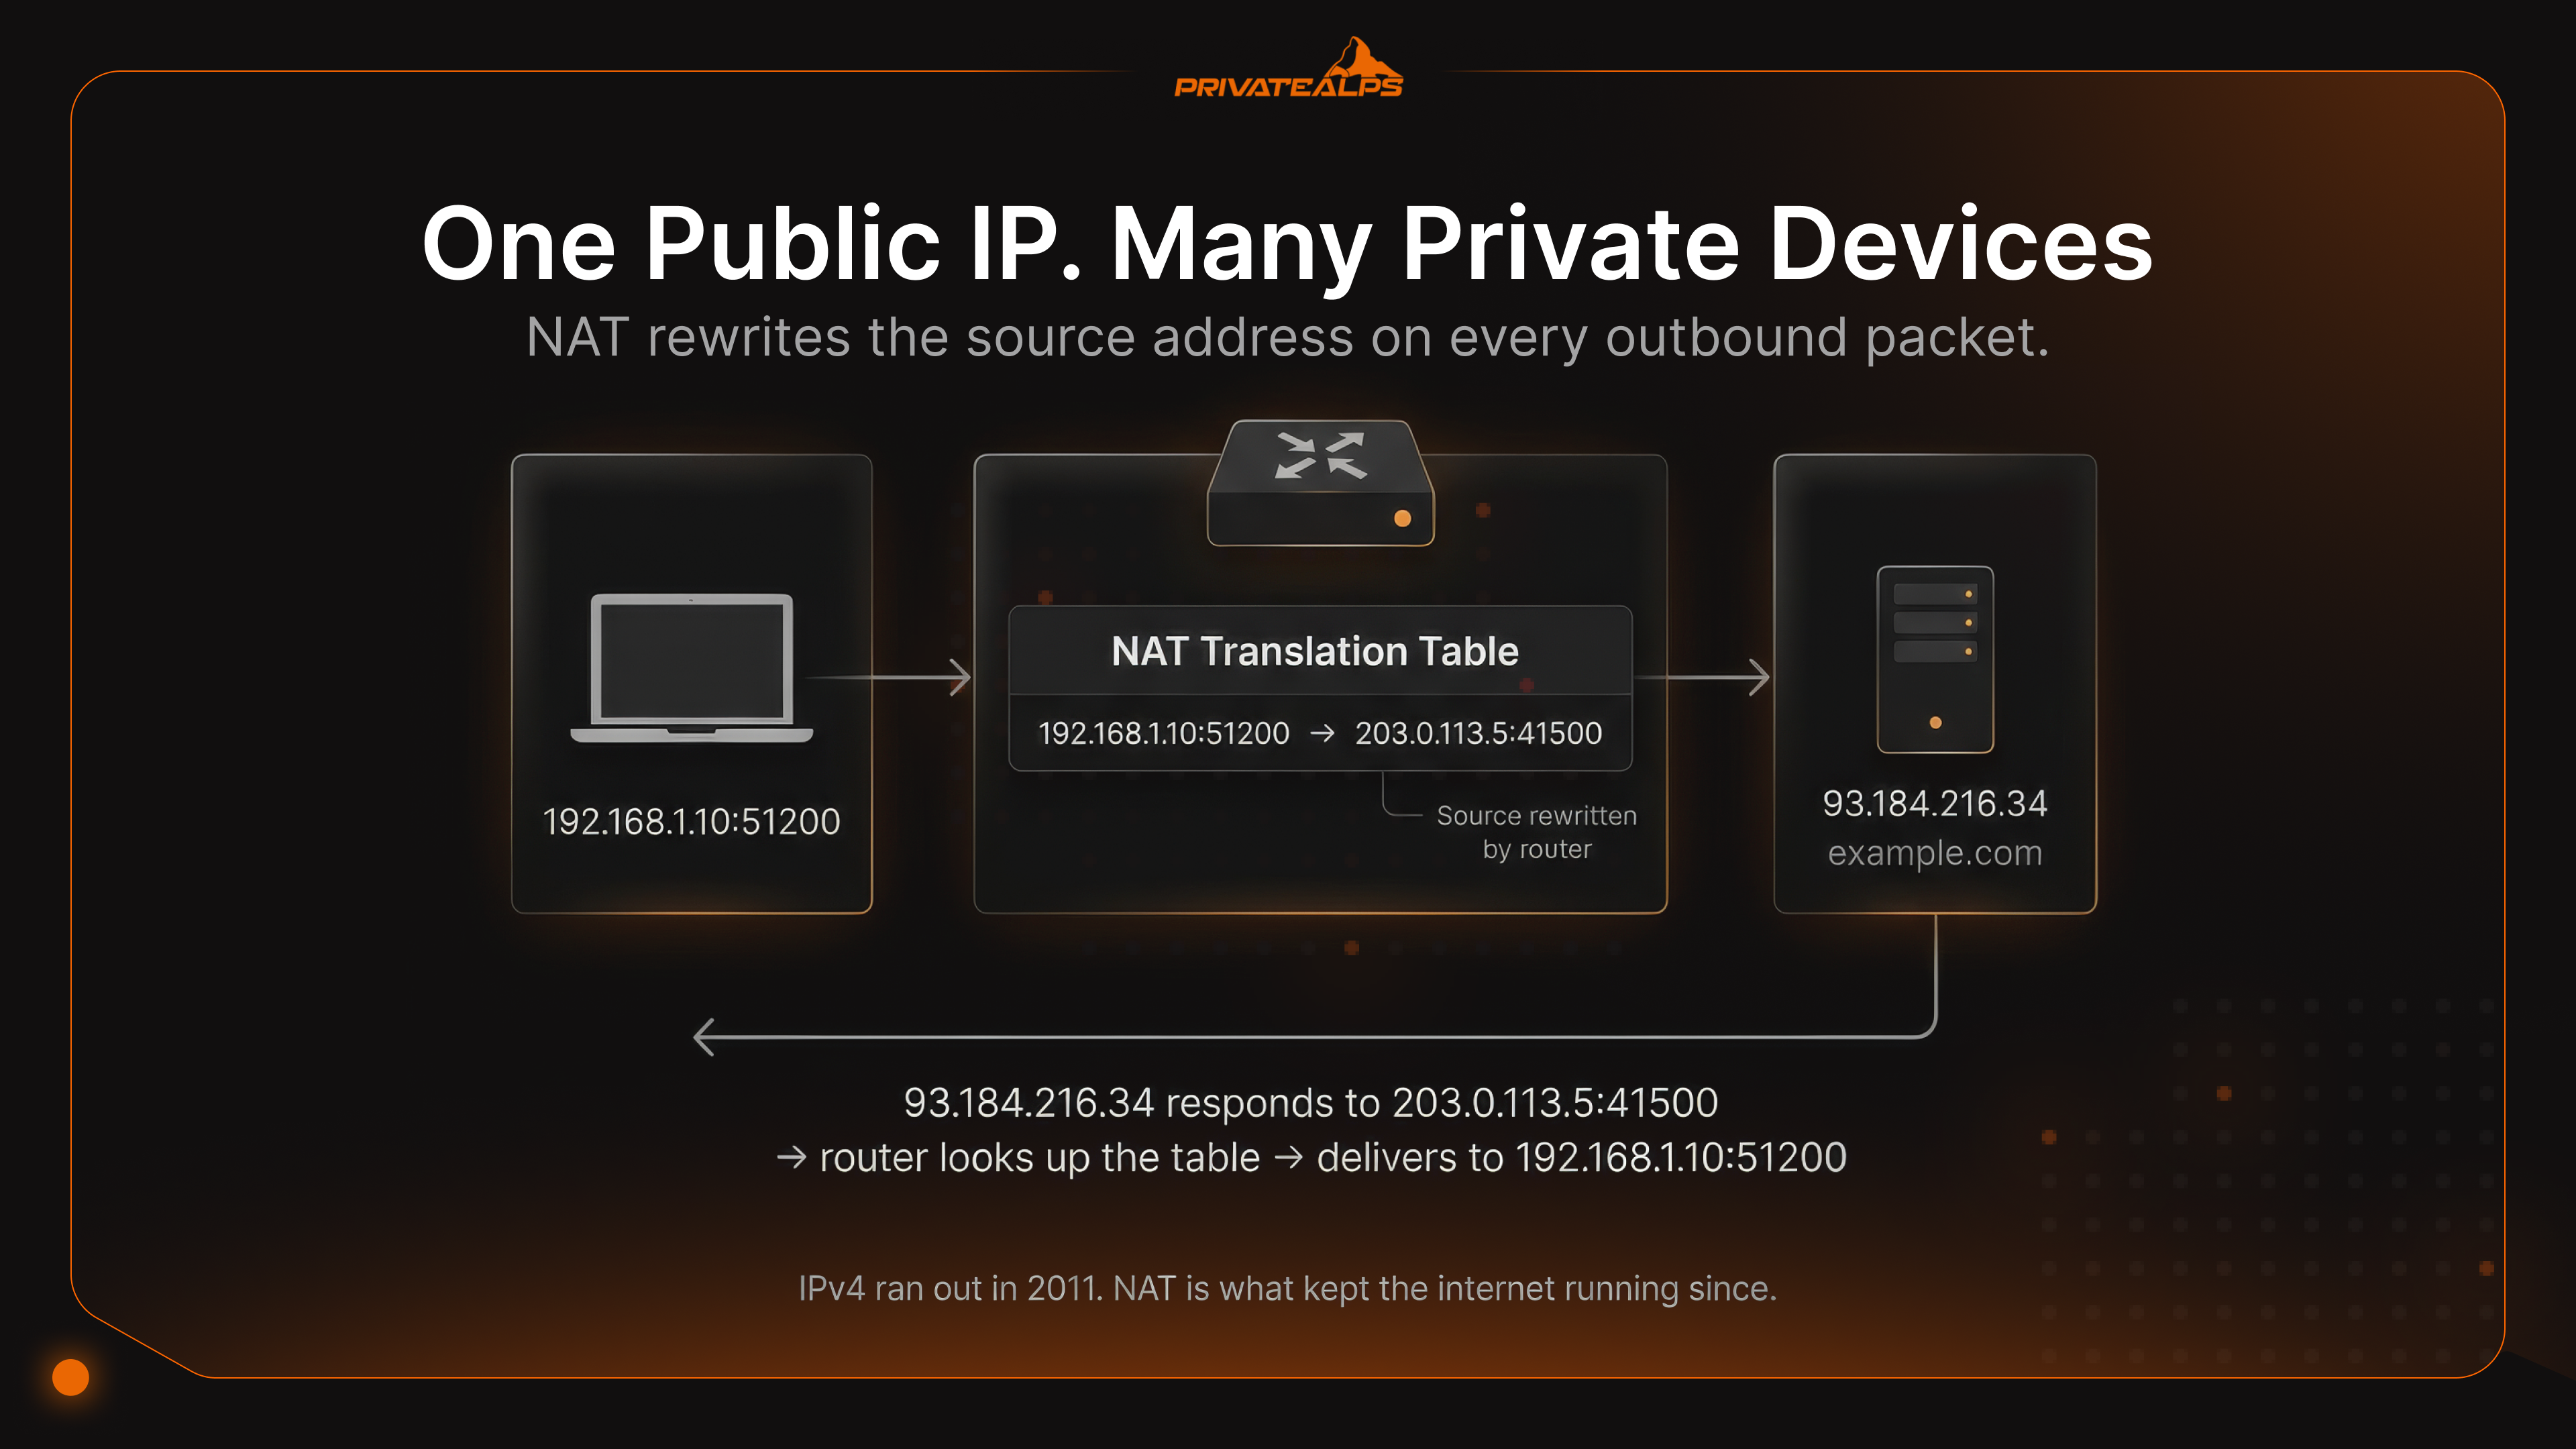
Il PAT, a volte chiamato NAT overload, è quello che usa il tuo router di casa e che gira sulla maggior parte degli apparati edge aziendali. Un solo IP pubblico, decine di migliaia di sessioni concorrenti, ognuna identificata da una diversa porta di origine. Funziona. I punti critici: le app che richiedono connessioni in ingresso (BitTorrent, chiamate basate su SIP) si comportano in modo imprevedibile. Tutto ciò che è davvero in ingresso richiede una regola di inoltro esplicita. E l'analisi dei log si complica quando decine di host sembrano tutti avere lo stesso indirizzo esterno.
Un problema specifico che emerge di continuo e che quasi mai compare nella documentazione è l'hairpinning NAT (NAT loopback). Hai un server sulla tua LAN con IP 192.168.1.20. Provi a raggiungerlo da un altro dispositivo della stessa rete usando l'IP pubblico, 203.0.113.5. Su moltissimi router di fascia consumer non succede nulla: la connessione cade senza un messaggio. Il servizio è perfettamente raggiungibile dall'esterno; è solo irraggiungibile tramite l'indirizzo pubblico dall'interno.
Soluzioni: indirizza il server internamente tramite il suo IP locale, configura uno split-horizon DNS in modo che le ricerche interne restituiscano l'indirizzo privato, oppure sostituisci il router con uno che gestisca correttamente il NAT loopback.
Range di IP privati - riferimento RFC 1918
La maggior parte della documentazione si ferma ai tre blocchi della RFC 1918. Nella pratica di rete si aggiungono altri due range che qualsiasi ingegnere alle prese con CG-NAT o con un problema di DHCP incontrerà. Quello che devi sapere subito: la RFC 1918 definisce i tre blocchi privati standard. La RFC 6598 ne ha aggiunto un quarto per il NAT a livello di ISP. Il quinto, APIPA, è un ripiego del sistema operativo, non un indirizzo assegnato intenzionalmente. Tutti e cinque sono segnalati come non raggiungibili globalmente nel registro IANA Special-Purpose Address Registry.
| Range | CIDR | Numero di indirizzi | Uso tipico |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 16.777.216 | Grandi reti aziendali, data center |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 1.048.576 | Reti di medie dimensioni, pool di indirizzi VPN |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65.536 | Router domestici, piccoli uffici (default) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 4.194.304 | CG-NAT (NAT a livello di ISP, spazio condiviso RFC 6598) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65.536 | APIPA / link-local (ripiego in caso di guasto DHCP) |
Implicazioni di sicurezza: IP privato vs. pubblico
La sicurezza tra IP privato e pubblico non si riduce a una classifica semplice. «Il privato è più sicuro» è in parte vero, ma soprattutto fuorviante. La versione accurata è questa: gli IP privati riducono la superficie d'attacco dall'esterno, ma non fanno nulla contro le minacce che sono già all'interno.
Da cosa proteggono gli IP privati. Internet non può raggiungere direttamente un host 192.168.x.x o 10.x.x.x. Il traffico degli scanner, i tentativi di password spray, gli exploit kit che sondano le porte aperte: niente di tutto questo arriva ai dispositivi dietro un NAT. È un vantaggio reale, ma non è un'architettura di sicurezza. Una email di phishing, una chiavetta USB, un laptop compromesso sulla stessa Wi-Fi: basta uno di questi per far entrare un attaccante nel perimetro, e a quel punto gli indirizzi privati non oppongono alcuna resistenza agli spostamenti tra una macchina e l'altra. Shodan non vede i tuoi host interni; un operatore ransomware che ha già un punto d'appoggio sì. Sono le VLAN e le regole del firewall interno a segmentare davvero la rete, non il range di IP.
Cosa espongono gli IP pubblici. Un server su IP pubblico è visibile a tutta internet, immediatamente. Shodan indicizza i nuovi indirizzi assegnati nel giro di minuti. SSH aperta sulla porta 22 e nel giro di poche ore arrivano tentativi di login automatizzati. RDP lasciato accessibile è un noto vettore di distribuzione del ransomware.
Ogni interfaccia di amministrazione esposta direttamente su internet richiede un firewall che limiti l'accesso, un rate limiting sull'autenticazione e TLS ogni volta che ci sono credenziali di mezzo. Tutto ciò che è rivolto al pubblico in un setup multi-livello va messo in una DMZ, isolato dai database di backend e dai servizi interni, così che un frontend compromesso non diventi un varco verso tutto il resto.
La distinzione tra condiviso e dedicato nell'hosting. Se gestisci servizi in ingresso, la domanda non è solo pubblico vs. privato, ma dedicato vs. condiviso. Un IP pubblico dedicato di cui sei davvero titolare significa che il port forwarding funziona end-to-end, che il tuo rDNS lo configuri tu, che la reputazione dell'IP la gestisci tu. Con il CG-NAT, invece, l'infrastruttura del provider assorbe il traffico in ingresso prima che arrivi al router: le tue regole di forwarding, la configurazione del firewall, le porte aperte diventano irrilevanti. E per i server di posta in particolare: i record SPF e DMARC si autenticano sull'IP di invio. Un IP condiviso contaminato dallo spam di un altro cliente non ti rallenta soltanto: può mandare la tua posta legittima nella cartella spam in modo permanente.
Quando usare un IP pubblico o un IP privato
Scegliere il giusto indirizzo IP privato o pubblico non è complicato, una volta inquadrato bene il problema. La domanda non è quale tipo sia «migliore». È: chi deve avviare la connessione verso questo servizio?
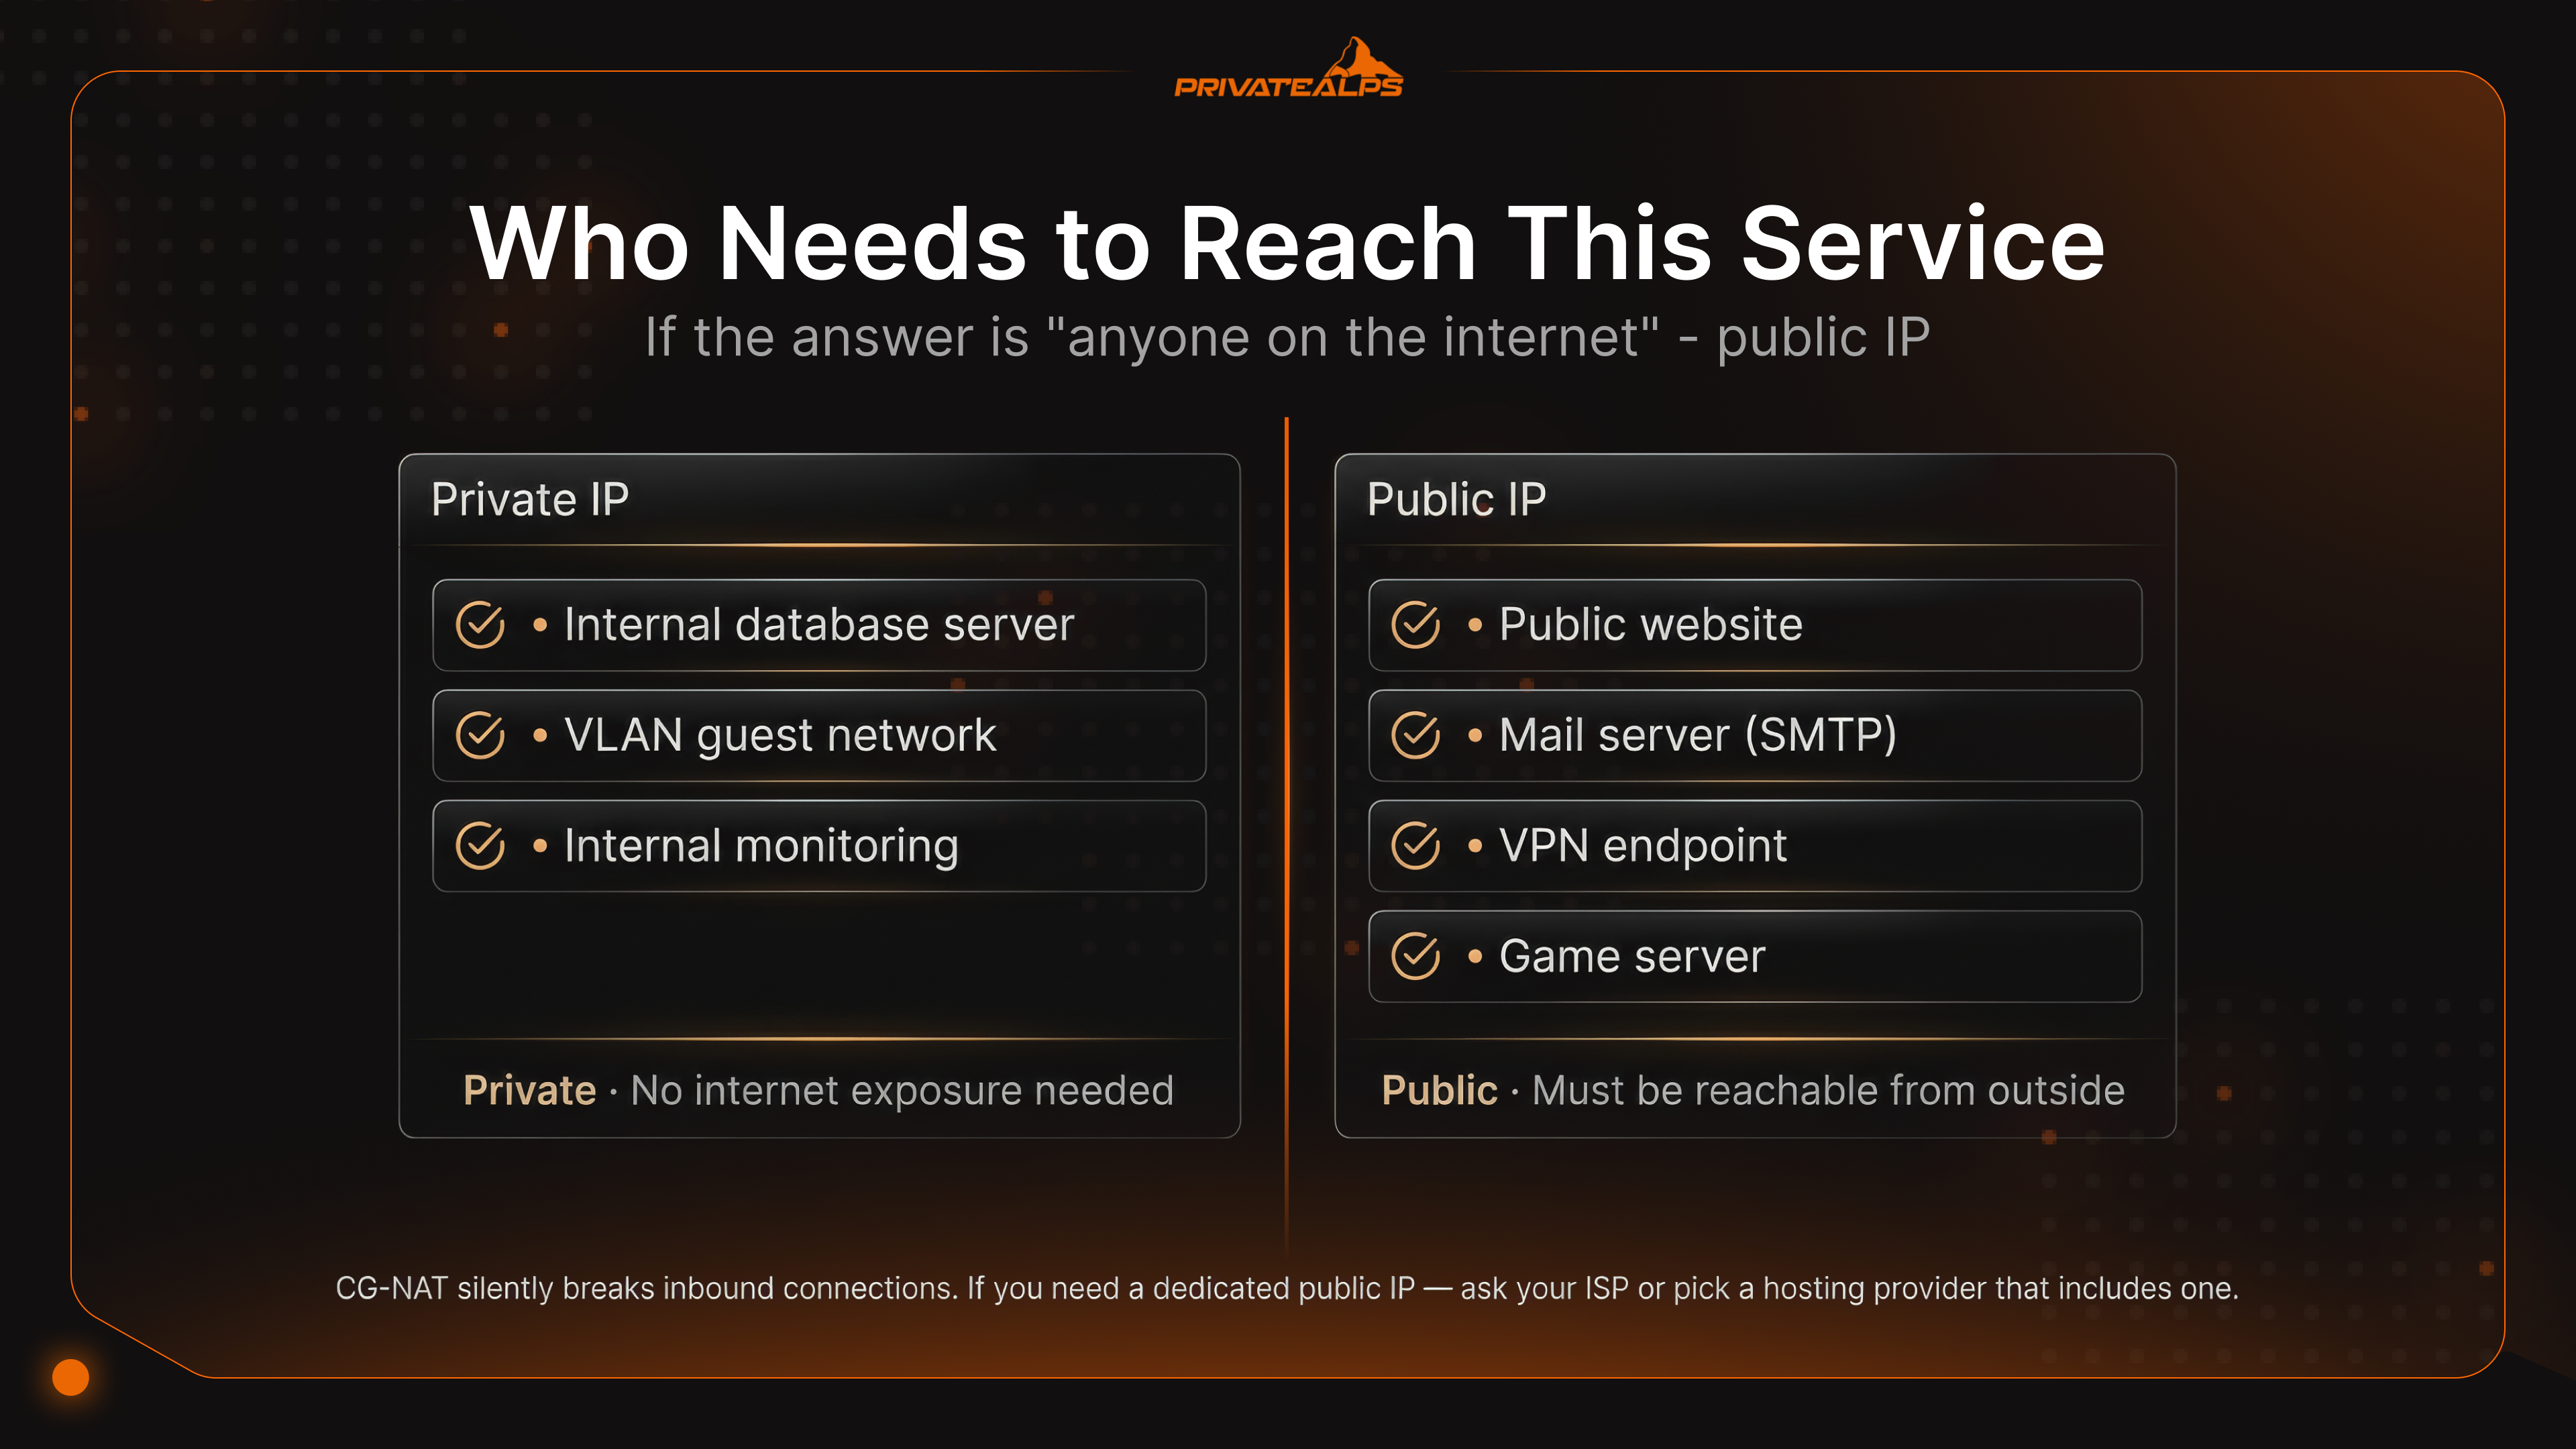
Se la risposta è «solo altri dispositivi della stessa rete locale», basta un IP privato, e non serve altro. Se un sistema esterno deve raggiungerlo senza essere stato interpellato (un browser che visita il tuo sito, un client che si collega alla tua VPN, un utente remoto che accede a un NAS), nel percorso serve un IP pubblico.
Regola pratica: ogni connessione in ingresso dall'esterno della rete locale richiede un IP pubblico, che sia assegnato direttamente al server o tramite un livello di forwarding/proxy. Per il traffico LAN puro, l'IP privato è la scelta giusta e anche quella più sicura.
| Caso d'uso | Tipo di IP richiesto | Perché |
|---|---|---|
| Sito web / web app pubblica | IP pubblico | Deve essere raggiungibile dai client esterni |
| Server di posta (SMTP in ingresso) | IP pubblico dedicato | La reputazione dell'IP incide sulla consegna; il CG-NAT blocca la porta 25 |
| Server VPN (WireGuard, OpenVPN) | IP pubblico sull'endpoint VPN | I client si connettono dall'esterno della rete |
| Tunnel VPN tra uffici | IP privati internamente, IP pubblico sull'endpoint del tunnel | Solo l'endpoint ha bisogno di un IP pubblico |
| Server database interno | IP privato | Non deve mai essere raggiungibile da internet |
| Rete ospiti segmentata con VLAN | IP privato (subnet separata) | Isola gli ospiti dalla LAN aziendale |
| NAS domestico con accesso remoto | IP privato + port forwarding o reverse proxy | Privato all'interno, raggiungibile dall'esterno tramite IP pubblico |
| Game server | IP pubblico dedicato preferibile | Il CG-NAT interrompe l'UDP port forwarding per la maggior parte dei protocolli di gioco |
| Monitoraggio e logging interni | IP privato | Nessuna esposizione esterna necessaria |
Vale la pena menzionare il setup ibrido che usa la maggior parte dei sistemi self-hosted: il server riceve un IP privato, un reverse proxy si mette davanti con l'IP pubblico, gestisce il TLS e inoltra le richieste verso l'interno.
Nginx, Caddy e Traefik lavorano tutti così. Il server di backend non riceve mai una connessione diretta da internet, ma solo dal proxy sulla stessa rete locale. È più pulito dal punto di vista della sicurezza e permette di far girare più servizi su un unico IP pubblico senza conflitti.
IPv6 e il futuro dell'indirizzamento pubblico vs. privato
IPv6 cambia la situazione degli indirizzi IP privati e pubblici a un livello fondamentale: non rende irrilevante la distinzione, ma elimina il motivo per cui esisteva. IPv4 ha esaurito gli indirizzi. IPv6 no. Questo cambia i conti.
GUA vs. ULA. IPv6 usa Global Unicast Address (2000::/3) al posto di quelli che in IPv4 sarebbero IP pubblici: sono instradabili ovunque e assegnati da RIR e ISP. Gli Unique Local Address (fc00::/7) svolgono il ruolo degli indirizzi RFC 1918: sono volutamente non instradabili e servono solo per uso interno. Poiché ogni dispositivo su una rete IPv6 può ricevere direttamente un GUA dal prefisso dell'ISP del router, non c'è alcun motivo tecnico per usare il NAT. Non serve tradurre un indirizzo in un altro quando ce ne sono abbastanza per tutti. Gli ULA sopravvivono per un motivo diverso: a volte vuoi che un servizio resti interno per politica esplicita, non solo perché il NAT lo blocca per caso. Vincolare un servizio interno a un ULA e scrivere le regole del firewall di conseguenza è più pulito che sperare che la configurazione del firewall per i GUA non abbia mai una falla.
A che punto siamo con l'adozione. Google IPv6 Statistics mostra che, all'inizio del 2025, circa il 43% degli utenti Google si connetteva tramite IPv6. La Francia supera l'86%. India e Germania superano il 70%. Gli Stati Uniti si attestano intorno al 47-50% (Wikipedia, IPv6 deployment). Il dual-stack è la norma: i dispositivi usano IPv4 e IPv6 in parallelo, e Happy Eyeballs (RFC 8305) decide quale dei due viene effettivamente usato per una data connessione.
Il problema della privacy che risolve la RFC 4941. C'è una cosa che IPv6 ha introdotto e che gli utenti IPv4/NAT non hanno mai dovuto affrontare: con un indirizzo instradabile globalmente su ogni dispositivo, il metodo SLAAC originale incorporava direttamente l'indirizzo MAC del dispositivo nell'IP. Così l'indirizzo diventava un identificatore permanente legato all'hardware, con lo stesso dispositivo riconoscibile su reti diverse e tracciabile tra una sessione e l'altra. La RFC 4941 (Privacy Extensions for Stateless Address Autoconfiguration in IPv6) risolve il problema generando Interface ID casuali che cambiano periodicamente, spezzando il legame tra indirizzo e dispositivo fisico. Con IPv4/NAT il problema non esisteva: tutto il traffico sembrava provenire dall'unico IP pubblico del router, indipendentemente dal dispositivo che lo inviava. IPv6 ha reso possibile tracciare i singoli dispositivi, e la RFC 4941 è la risposta.
Come trovare il tuo indirizzo IP pubblico e privato
Sono due ricerche separate perché sono due cose diverse. Il tuo IP pubblico arriva dall'ISP e risiede sul router. Il tuo IP privato arriva dal router e risiede sul dispositivo. Un sito web vede il primo e non vede mai il secondo.
Metodi di ricerca:
- IP pubblico (terminale): curl ifconfig.me oppure curl api.ipify.org. Entrambi restituiscono l'IP pubblico del tuo router
- IP pubblico (browser): ifconfig.me oppure ipinfo.io. Mostrano anche il nome dell'ISP e una posizione approssimativa
- IP privato (Windows): ipconfig nel Prompt dei comandi, cerca «Indirizzo IPv4» nell'adattatore attivo
- IP privato (macOS): ifconfig | grep "inet " nel Terminale, oppure Impostazioni di Sistema → Rete → connessione → Dettagli
- IP privato (Linux): ip addr show oppure hostname -I
- IP privato (pannello del router): accedi a 192.168.0.1 o 192.168.1.1. La tabella dei lease DHCP elenca ogni dispositivo e l'indirizzo assegnato
- IP privato (mobile): Impostazioni → Wi-Fi → tocca il nome della rete connessa. L'indirizzo IP compare nella schermata dei dettagli
Cosa scopre davvero un sito dal tuo IP: il nome del tuo ISP, una posizione approssimativa (la città o la regione in cui è registrata l'infrastruttura dell'ISP, spesso con un margine di 50-100 km) e l'ASN. È ciò che si trova nei database pubblici. Il tuo indirizzo di casa e la tua identità non ci sono: per averli serve una richiesta legale all'ISP stesso. Se ti connetti tramite VPN, il sito vede invece l'IP e la posizione del server VPN. Il tuo IP privato non attraversa mai il router.
Come cambiare il tuo IP pubblico o privato
L'IP pubblico appartiene al tuo ISP. Non lo modifichi da un menu delle impostazioni. Quello che puoi cambiare è quale IP vede internet quando il tuo traffico esce, oppure chiedere al provider un'assegnazione diversa.
Cambiare l'IP pubblico: cosa funziona.
- VPN: il traffico esce dall'IP del server VPN invece che dal tuo. È l'opzione più immediata e funziona ovunque.
- Proxy: si applica al traffico di specifiche applicazioni invece che a tutto il dispositivo. È più leggero.
- Tor: il traffico passa attraverso più relay, e il destinatario vede l'IP del nodo di uscita. È più lento, ma il percorso è più difficile da tracciare.
- Riavvio del modem: con un IP dinamico, interrompere la connessione può far sì che l'ISP assegni un lease diverso alla riconnessione. Non è affidabile: alcuni ISP riassegnano sempre lo stesso indirizzo.
- Richiesta di IP statico: se ti serve un indirizzo che non cambi, contatta l'ISP. Nella maggior parte dei provider è un servizio a pagamento, ma è l'unica soluzione permanente per l'hosting.
Cambiare l'IP privato, per piattaforma:
- Windows: ipconfig /release, poi ipconfig /renew in un Prompt dei comandi con privilegi di amministratore
- macOS: Impostazioni di Sistema → Rete → l'adattatore → Dettagli → scheda TCP/IP → Rinnova lease DHCP
- Linux: sudo dhclient -r && sudo dhclient
- Pannello del router: accedi a 192.168.0.1 o 192.168.1.1, trova le impostazioni di prenotazione DHCP o di lease statico e associa un indirizzo specifico al MAC del dispositivo. D'ora in poi riceverà sempre quello stesso IP
Riepilogo
Gli IP privati appartengono alla rete locale. Provengono dai blocchi RFC 1918, vengono assegnati tramite DHCP e sono invisibili a internet. Gli stessi range funzionano in parallelo in milioni di reti separate senza interferire tra loro. Gli IP pubblici appartengono a internet: sono allocati dai RIR, distribuiti dagli ISP e globalmente unici, un indirizzo per rete che tutta internet può trovare. Il NAT, nella stragrande maggioranza dei casi eseguito sul router come PAT, gestisce la traduzione tra i due. IPv6 elimina la scarsità di indirizzi che rendeva necessario il NAT: i GUA danno a ogni dispositivo un indirizzo proprio e raggiungibile globalmente, ma gli ULA e i firewall continuano a gestire i confini che contano per la sicurezza. Il dual-stack è il modo in cui oggi funziona la maggior parte delle reti, e lo sarà ancora per un bel po'. Pronto per un IP pubblico dedicato con pieno controllo in ingresso? CG-NAT, IP condivisi, port forwarding che sparisce da qualche parte a monte: questi problemi non si risolvono da soli. Si risolvono quando hai un IP pubblico dedicato che controlli davvero.
I piani VPS e server dedicato di PrivateAlps includono di default un IP pubblico dedicato. Infrastruttura svizzera, nessun CG-NAT nella catena, port forwarding completo, rDNS configurabile da te. L'IP è tuo, il percorso in ingresso è libero e nulla tra te e internet assorbe silenziosamente il tuo traffico.
FAQ
Qual è la differenza tra un indirizzo IP pubblico e uno privato?
Il privato è locale. Il tuo router lo assegna a ogni dispositivo della rete, funziona bene per la comunicazione interna, e internet non ha modo di indirizzarlo: i pacchetti destinati a 192.168.x.x vengono scartati dai router prima ancora di arrivare. Il pubblico è esterno. Lo assegna l'ISP al tuo router, ed è l'indirizzo che il resto di internet usa per inviarti il traffico. Il NAT mette in comunicazione i due mondi: i dispositivi con IP privato inviano il traffico attraverso l'IP pubblico, e il router distingue a quale dispositivo appartiene ogni risposta usando i numeri di porta.
IP pubblico vs IP privato: come vengono assegnati?
Gli IP privati arrivano dal server DHCP in esecuzione sul tuo router. Il processo funziona così: il dispositivo invia un Discover in broadcast, il router risponde con un Offer, il dispositivo invia una Request per confermare l'offerta che preferisce, e infine il router manda un Acknowledge che blocca l'indirizzo. È la sequenza DORA, e richiede meno di un secondo. Gli IP pubblici invece arrivano dal provider ISP: con un account dinamico vengono concessi in leasing da un pool e possono cambiare; con un account statico l'indirizzo è assegnato in anticipo e resta fisso. Impostare manualmente un IP pubblico statico su un dispositivo funziona solo se l'ISP ha già riservato quell'indirizzo per il tuo account.
Due dispositivi possono avere lo stesso IP privato?
Sì, su reti separate succede continuamente: è esattamente lo scopo della RFC 1918. La tua rete di casa e l'azienda per cui lavori possono entrambe usare 192.168.1.50 senza alcun problema, perché questi indirizzi non interagiscono mai al di fuori delle rispettive reti locali. Sulla stessa rete, però, un duplicato causa conflitti nella tabella ARP. Entrambi i dispositivi finiscono per avere una connettività instabile, le sessioni cadono all'improvviso e capire quale sia il duplicato richiede più tempo del dovuto.
Un IP privato è più sicuro di un IP pubblico?
Non di per sé. Un IP privato significa che nessuno su internet può bussare direttamente alla tua porta: il livello NAT blocca tutto il traffico non richiesto prima che raggiunga la rete locale. Questo conta, ma è un solo livello, non una difesa completa. Un attaccante che è già dentro, tramite malware, una credenziale compromessa, accesso fisico o un dispositivo non autorizzato sulla rete, può spostarsi tra le macchine con IP privati senza alcuna restrizione. Una vera segmentazione richiede VLAN, regole del firewall per ogni subnet e controlli degli accessi che non diano per scontato che il traffico interno sia sicuro solo perché non arriva dall'esterno.
Posso ospitare un sito web su un IP privato?
Internamente sì, dall'esterno no. Internet pubblico non ha alcun percorso verso 192.168.x.x: un visitatore che prova a raggiungere un server con IP privato da fuori dalla rete locale semplicemente non ci arriva. Per tutto ciò che deve essere accessibile dall'esterno serve un IP pubblico nel percorso. L'opzione più semplice è una regola di port forwarding sul router, che indirizza una porta pubblica verso l'IP privato e la porta del server. L'opzione più pulita è un reverse proxy (per questo scopo Nginx e Traefik funzionano bene), che si trova al perimetro con un IP pubblico, gestisce il TLS e inoltra le richieste all'interno. Il server di backend non ha mai bisogno di essere esposto direttamente a internet.
Che cos'è il CG-NAT e come mi riguarda?
Il CG-NAT è un livello NAT che il tuo ISP gestisce sulla propria infrastruttura, prima che il traffico raggiunga il tuo router di casa. Il router riceve un indirizzo dallo spazio condiviso 100.64.0.0/10 (RFC 6598) invece di un vero IP pubblico. Tutto sembra normale finché non provi a fare qualcosa che richiede connettività in entrata. Le regole di port forwarding sul router? Si applicano al traffico che raggiunge il router, mentre il NAT a livello ISP intercetta il traffico in entrata prima di quel punto. Il risultato: servizi self-hosted, server VPN, desktop remoto, server di gioco, tutti non funzionanti in modi che non è semplice diagnosticare. La soluzione è contattare il tuo ISP e chiedere un IP pubblico dedicato, disponibile come servizio aggiuntivo a pagamento presso la maggior parte dei provider.
Quali informazioni si possono ricavare dal tuo indirizzo IP?
Il nome del tuo ISP, il numero di sistema autonomo (ASN) e una zona geografica, di solito la città o la regione in cui il tuo ISP ha registrato la propria infrastruttura, che può trovarsi a 50-100 km dalla tua posizione reale. È ciò che contengono i database di geolocalizzazione degli IP pubblici. Il tuo indirizzo di casa, il tuo nome e la tua posizione esatta richiedono invece una richiesta legale formale al provider. Una VPN o un proxy sostituisce l'IP visibile con quello del server, quindi chi riceve la connessione vede la posizione di quel server e non la tua.
Come controllo il mio IP pubblico?
Dal browser: ifconfig.me oppure ipinfo.io. Dal terminale: curl ifconfig.me. Il risultato è l'IP pubblico attuale del tuo router, non l'IP privato del dispositivo con cui stai facendo la verifica. Se sei connesso a una VPN, il risultato sarà l'IP pubblico del server VPN e non quello assegnato dal tuo ISP.
IPv6 elimina la necessità degli IP privati?
Elimina la necessità del NAT: con indirizzi a 128 bit ce ne sono abbastanza per ogni dispositivo, quindi la soluzione alternativa smette di essere necessaria. Gli indirizzi locali unici (fc00::/7) esistono comunque per un uso interno intenzionale, separato dal problema dello spazio di indirizzi. E il confine di sicurezza non scompare solo perché scompare il NAT. Le reti IPv6 hanno comunque bisogno di un firewall stateful al perimetro per gestire le connessioni in entrata non richieste: il NAT le bloccava come effetto collaterale, non come meccanismo di sicurezza deliberato. Se lo rimuovi, ti serve qualcosa che svolga lo stesso compito in modo intenzionale.
