


VPN vs proxy: qual è la differenza?
Di solito non confronti questi due strumenti per curiosità. Di solito ci arrivi perché qualcosa ti ha spinto a farlo: un servizio di streaming ti ha bloccato, un amico ha nominato un "proxy" senza spiegarti cosa fosse, oppure il lavoro ha costretto tutti a installare un client VPN e nessuno si è preso la briga di dire perché. La ricerca «VPN vs proxy» viene digitata su Google centinaia di migliaia di volte al mese. La versione «proxy o VPN» è quasi altrettanto popolare. Stessa domanda, ordine delle parole diverso.
C'è un aspetto un po' scomodo nel modo in cui questo argomento viene trattato. Molti articoli presentano i due come strumenti intercambiabili che costano cifre diverse. Non lo sono. Operano su livelli diversi della rete e risolvono problemi diversi. Se li consideri la stessa cosa, rischi di pagare ogni mese per una "privacy" che in realtà non esiste.
Il mercato è enorme, e questo è in parte il motivo per cui il marketing è diventato confuso. Il mercato globale delle VPN ha raggiunto 88,96 miliardi di USD nel 2025 e dovrebbe arrivare a 534,22 miliardi di USD entro il 2034. Il lavoro da remoto ne ha spinto la crescita. Il resto l'hanno fatto le pressioni legate alla sorveglianza. I proxy, invece, gestiscono in silenzio strumenti SEO, scraper e firewall aziendali: un pubblico diverso, con molti meno cartelloni pubblicitari.
Quindi questa guida spiega le cose come le spiegherebbe un ingegnere di rete, davanti a un caffè, e non come lo farebbe una pagina di affiliazione. Livelli OSI. Cosa viene cifrato e cosa no. Come funziona davvero il rilevamento. Cosa non può risolvere ciascuno strumento, qualunque cifra tu spenda.
Riepilogo AI
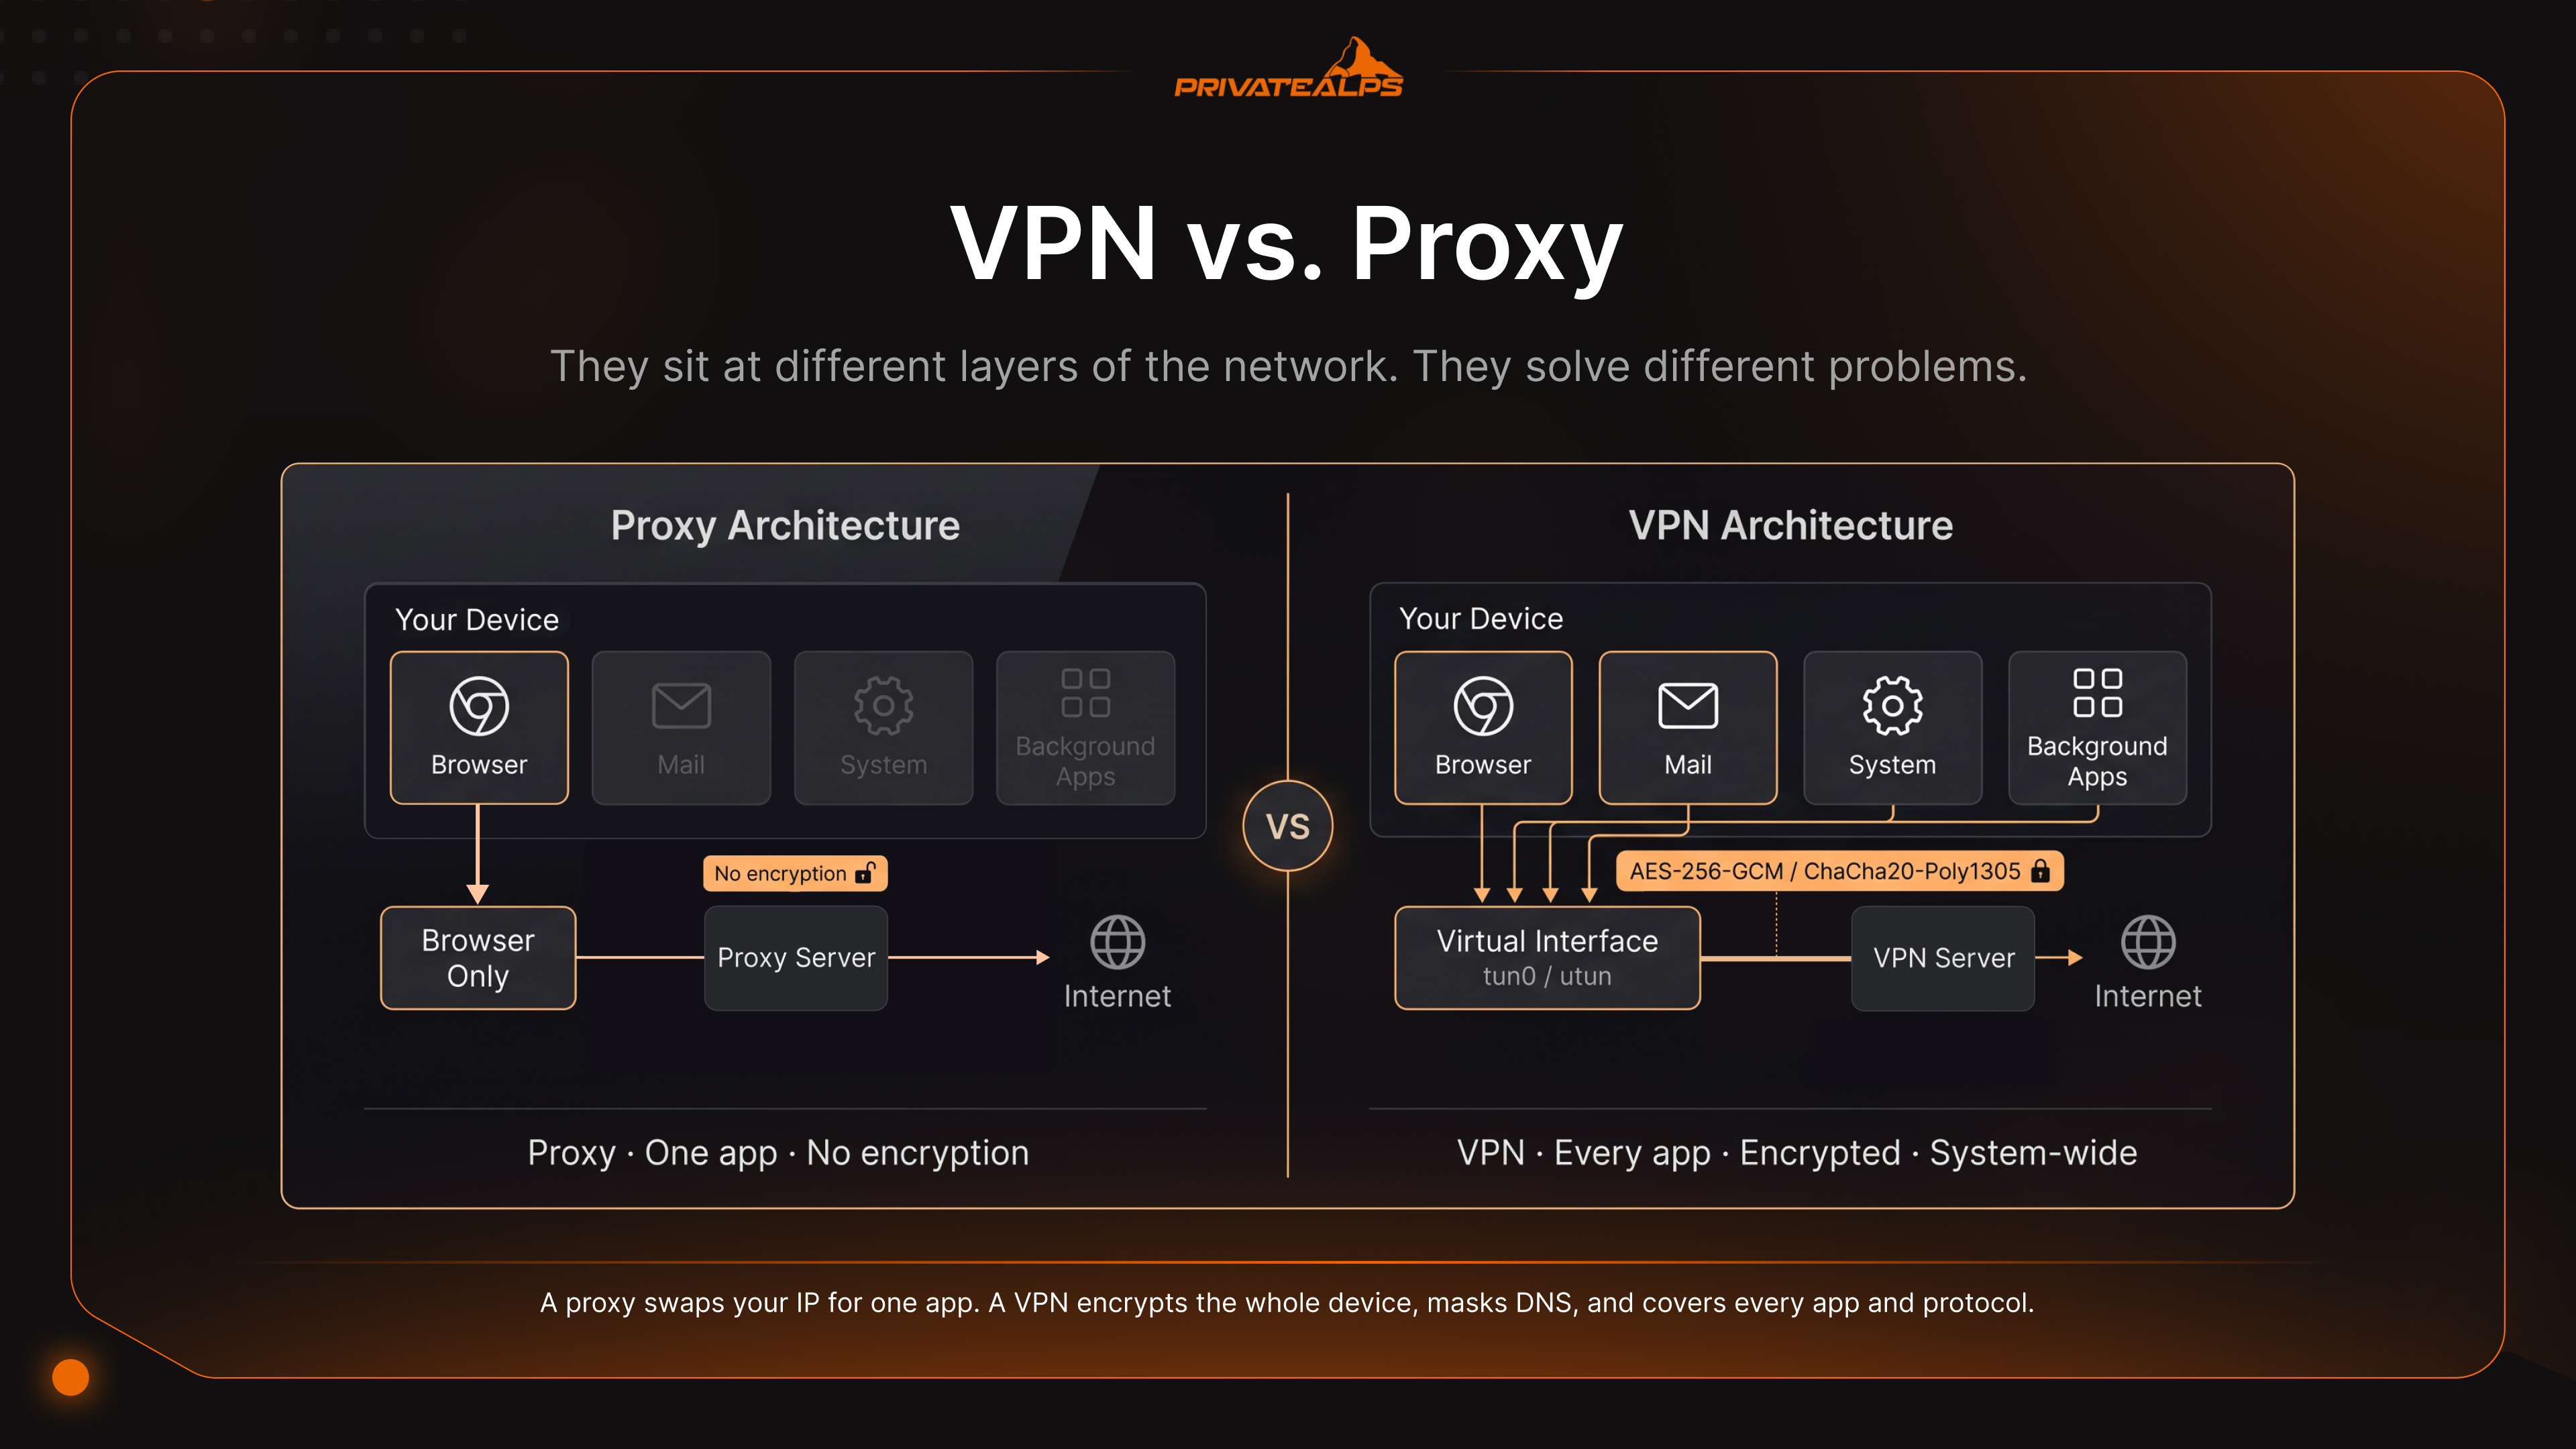
In breve: un proxy lavora a livello applicativo (livello 7 OSI) e reindirizza il traffico di una sola app alla volta, di solito un browser. Da solo non cifra nulla. Una VPN opera più in profondità, tra i livelli 2 e 3, cifra ogni pacchetto a livello di sistema operativo con ChaCha20-Poly1305 (WireGuard) o AES-256-GCM (OpenVPN) e instrada l'intero dispositivo attraverso un'interfaccia virtuale. I proxy sono più veloci perché saltano i calcoli crittografici. Le VPN sono più sicure proprio perché li eseguono.
- Livello OSI: proxy = livello 7 (una app). VPN = livelli 2-3 (intero dispositivo).
- Crittografia: proxy = nessuna integrata. VPN = ChaCha20-Poly1305 o AES-256-GCM.
- Velocità: i proxy costano quasi nulla in prestazioni. WireGuard perde circa il 4-15% su una linea veloce. OpenVPN/TCP può arrivare a perdere il 40-50%.
- Kill switch: solo VPN. Blocca tutto nell'istante in cui il tunnel cade.
- Protezione DNS: la VPN instrada anche le query DNS. I proxy HTTPS rivelano il nome host tramite SNI prima ancora che la pagina si carichi.
- Rischio dei proxy/VPN gratuiti: ICSI/CSIRO ha rilevato che il 67% delle app VPN gratuite per Android incorporava librerie di tracciamento di terze parti e che l'84% perdeva traffico.
- Cosa non risolvono né l'uno né l'altra: fingerprinting del browser, cookie o qualsiasi account a cui sei connesso.
Cos'è un server proxy?
Un server proxy è un intermediario. Prende il traffico di un'applicazione, di solito un browser, e lo inoltra alla destinazione, sostituendo per strada il tuo IP con il proprio. Questo è tutto il suo compito. Lavora a livello applicativo (livello 7 OSI). Non cifra nulla, a meno che il sito che visiti non usi già TLS. Gestisce solo l'app che gli indichi. Tutto il resto del tuo computer continua a comunicare con Internet esattamente come prima.
| Tipo di proxy | Come funziona | Caso d'uso tipico |
|---|---|---|
| Proxy HTTP | Inoltra richieste HTTP in chiaro a livello 7 | Filtraggio web aziendale interno, caching |
| Proxy HTTPS | Crea un tunnel TLS tramite CONNECT; legge SNI ma non il payload | Navigazione su siti protetti da TLS |
| Proxy SOCKS5 | Relay di livello 5; indipendente dal protocollo, supporta UDP | Torrent, gaming, tunneling TCP/UDP generico |
| Proxy trasparente | Intercetta il traffico senza configurazione del client | Caching a livello di ISP, filtraggio nelle scuole o nelle biblioteche |
| Proxy residenziale | Instrada il traffico tramite IP di utenti domestici reali (spesso dispositivi IoT) | Bot per sneaker, verifica degli annunci, scraping SEO |
Qui molti cadono in un errore. Pensano che un proxy HTTPS nasconda i siti che visitano. Non è così. Il nome host viaggia in chiaro nel campo TLS Server Name Indication (SNI) durante l'handshake, prima che avvenga qualsiasi cifratura. Il tuo ISP lo vede. Lo vede chiunque si trovi tra te e il proxy. Non possono leggere la pagina, ma possono leggere la barra degli indirizzi, che di solito è proprio la parte che pensavi di nascondere.
Il DNS è l'altra perdita silenziosa. I proxy di solito non si occupano del DNS, quindi il sistema operativo continua a chiedere al resolver del tuo ISP: «ehi, dov'è questo dominio?». Questa sola domanda racconta già la storia. E l'ecosistema dei proxy gratuiti, per usare un eufemismo, non è amichevole. Uno studio CSIRO sulle app Android di questo settore ha rilevato che il 16% distribuiva proxy non trasparenti, che iniettavano JavaScript nel traffico degli utenti per pubblicità e tracciamento, e che il 67% incorporava librerie di tracciamento di terze parti. Con queste cose, il gratis raramente è davvero gratis. Il prodotto sei tu.
Cos'è una VPN?
Una VPN, cioè una Virtual Private Network, avvolge l'intero dispositivo in un tunnel cifrato e fa passare ogni pacchetto al suo interno. Ogni app. Ogni servizio in esecuzione in background. Il browser, il client di posta, quegli aggiornamenti di sistema silenziosi che avvengono quando non guardi. Non configuri nulla app per app. Il sistema operativo consegna il traffico a un'interfaccia virtuale e il client VPN se ne occupa da lì.
La parte tecnica è più rigorosa di quanto ci si aspetti. Quando premi connetti, client e server eseguono un handshake crittografico: WireGuard usa Noise con lo scambio di chiavi Curve25519, mentre OpenVPN esegue un handshake TLS (TLS 1.2 o 1.3, a seconda della build che usi) per concordare le chiavi di sessione. Poi il client crea un'interfaccia di rete virtuale (tun0 su Linux, utun su macOS) e la tabella di routing inizia a spingerci dentro tutto. Ogni pacchetto viene incapsulato, cifrato e inviato al server. Il server lo decifra, lo inoltra e rimanda la risposta. Chi osserva la rete vede solo blocchi cifrati che vanno e vengono. Il whitepaper di WireGuard descrive nel dettaglio questi aspetti, se vuoi la versione di riferimento.
Due caratteristiche distinguono una VPN vera da una VPN da marketing. Il kill switch è una regola del firewall che blocca ogni byte nel momento in cui il tunnel cade: crash del server, Wi-Fi perso, portatile in sospensione, qualsiasi cosa. Così il tuo IP reale non trapela mentre il client prova a riconnettersi. L'altra è la protezione dalle perdite DNS. Instrada le query DNS attraverso il tunnel cifrato fino al resolver della VPN, così il tuo ISP non può ricostruire la tua navigazione dalle ricerche DNS. Senza queste due funzioni, ti ritrovi con un proxy con qualche passaggio in più e una bolletta mensile più alta.
Differenze tecniche principali tra VPN e proxy
La distinzione tra VPN e proxy server si gioca su tre punti: quanto traffico viene cifrato, quanto ne viene coperto e quanto sei facile da individuare. Un proxy sostituisce il tuo IP per una sola app. Una VPN cifra l'intero dispositivo, maschera il DNS, blocca le perdite WebRTC e, con il giusto livello di offuscamento, appare indistinguibile da qualcuno che legge le notizie in HTTPS.
| Dimensione | Proxy | VPN |
|---|---|---|
| Cifratura del traffico | Nessuna (SOCKS5/HTTP); TLS solo se il sito usa HTTPS | Cifratura completa del payload (ChaCha20-Poly1305 o AES-256-GCM) |
| Copertura del traffico | Solo per singola applicazione | Intero sistema operativo, tutte le app e i protocolli |
| Mascheramento dell'IP | Sì, per l'app configurata | Sì, a livello di sistema |
| Protezione DNS | No: il sistema usa il resolver del tuo ISP | Sì: DNS instradato attraverso la VPN |
| Kill switch | No | Sì (fail-closed a livello firewall) |
| Protezione da perdite WebRTC | No | Sì (se configurata correttamente) |
| Overhead di velocità | Trascurabile (1-3%) | 4-50% a seconda del protocollo |
| Protezione MITM su Wi-Fi pubblico | No | Sì |
| Resistenza al rilevamento | Bassa: i database di reputazione degli IP segnalano i proxy rapidamente | Alta con offuscamento (Shadowsocks, Obfs4, VLESS) |
| Disponibilità di audit | Quasi mai | Fornitori affidabili: audit dei Big 4 |
| Trasparenza sulla giurisdizione | Di solito opaca | Entità legale e paese dichiarati |
| Costo tipico | Gratis fino a 1-5 $/IP al mese | 3-12 $/mese per uso personale; self-hosted da 5 $ |
È sul rilevamento che le due strade si separano davvero. Un proxy SOCKS5 aperto e senza autenticazione è sostanzialmente una responsabilità: chiunque trovi l'IP e la porta può instradare il proprio traffico attraverso di esso, e le configurazioni trasparenti restituiscono allegramente l'IP di origine negli header HTTP. I protocolli di offuscamento delle VPN giocano un'altra partita. Shadowsocks, Obfs4, V2Ray/VLESS avvolgono il tunnel in modo che la deep packet inspection veda qualcosa che sembra normale traffico HTTPS. Ecco perché questi protocolli dominano nei paesi che bloccano attivamente il traffico VPN, e perché i proxy, con i loro header prevedibili e gli intervalli di IP ben mappati, vengono scoperti per primi.
Confronto di velocità tra proxy e VPN
I proxy sono più veloci delle VPN, e il motivo è poco spettacolare: saltano la cifratura. Nessun cifrario, nessuna incapsulazione, nessun overhead di header. Una VPN fa tutto questo per ogni singolo pacchetto, e il costo si accumula rapidamente quando si spingono throughput reali.
| Soluzione | Overhead di cifratura | Impatto sulla latenza | Scenario migliore |
|---|---|---|---|
| Proxy HTTP/SOCKS5 | Nessuno | +5-15 ms (un hop in più) | Scraping ad alto volume, test di geo-QA |
| VPN WireGuard | Basso (ChaCha20 nello spazio kernel) | +10-20 ms; perdita di throughput del 4-15% | Privacy generica su connessioni veloci |
| OpenVPN/UDP | Moderato (AES nello spazio utente) | +20-40 ms; perdita di throughput del 20-35% | Installazioni in cui la compatibilità viene prima di tutto |
| OpenVPN/TCP | Alto (collasso TCP-over-TCP) | +50-100 ms; perdita di throughput del 40-50% | Solo come ultima risorsa per aggirare i firewall |
| Tor | Molto alto (routing onion a 3 hop) | +200-1000 ms; perdita di throughput dell'80-95% | Anonimato prima della velocità |
I numeri non sono teorici. Un benchmark sottoposto a revisione paritaria ha misurato WireGuard a 210,64 Mbps di throughput TCP contro i 110,34 Mbps di OpenVPN, nello stesso ambiente VMware: praticamente il doppio. Su una linea da 1 Gbps, test indipendenti mostrano che WireGuard è circa 4 volte più veloce di OpenVPN in più aree geografiche. Il dato di OpenVPN/TCP ha un nome preciso: collasso TCP-over-TCP. Se incapsuli TCP dentro un'altra connessione TCP, entrambi i livelli eseguono i propri timer di ritrasmissione. Un singolo pacchetto perso fa ritrasmettere entrambi i livelli. La latenza sale, il throughput crolla, e tutto si autodistrugge.
Le connessioni lente nascondono tutto questo. Se il collo di bottiglia è una linea DSL da 30 Mbps, l'overhead del cifrario VPN potrebbe non esistere affatto. Su una fibra da 1 Gbps, invece, lo sentirai. Quindi, se il lavoro consiste nel ruotare IP residenziali per analizzare le pagine dei prezzi, e la cifratura non fa parte del modello di minaccia, un proxy è la scelta ovvia.
VPN vs. proxy: confronto sulla privacy
Un confronto tra VPN e proxy sulla privacy si riduce a una cosa: un proxy nasconde il tuo IP al sito che visiti, mentre una VPN nasconde anche il tuo traffico al provider di connessione (ISP) e alla rete locale. Tutto il resto dipende dalle policy sui log, dalla giurisdizione e da ciò che chi ti vuole sorvegliare sapeva già di te prima che tu iniziassi.
| Minaccia | Proxy | VPN | Non risolto da nessuno dei due |
|---|---|---|---|
| L'ISP vede i domini visitati | Esposti tramite DNS + SNI | Cifrati | - |
| L'ISP vede il contenuto del traffico | In chiaro su HTTP; sicuro solo su HTTPS | Sempre cifrato | - |
| MITM su Wi-Fi pubblico | Vulnerabile | Protetto | - |
| Esposizione delle query DNS | Usa il resolver dell'ISP | Incapsulate nel tunnel | - |
| Browser fingerprinting | - | - | Canvas, font e WebGL ti identificano |
| Tracciamento tramite cookie | - | - | Persistono tra le sessioni |
| Identità dell'account con login | - | - | Google ti riconosce indipendentemente dall'IP |
Gli audit sono il momento in cui le dichiarazioni sulla privacy si dimostrano vere oppure crollano silenziosamente. I provider VPN seri pagano società indipendenti (Deloitte, KPMG, Cure53, PwC, Securitum) perché esaminino le configurazioni dei server, le policy di accesso dei dipendenti e i registri degli incidenti. Entro la fine del 2025, Deloitte ha verificato NordVPN sei volte. KPMG ha auditato ExpressVPN più di recente nel febbraio 2025, mentre Cure53 ha analizzato separatamente il protocollo Lightway. Cure53 si occupa anche di Mullvad e Proton VPN. Il mercato dei proxy commerciali non ha nulla di simile: nessun report di trasparenza degno di nota, nessun audit reale. La stessa ricerca del CSIRO sulle app VPN gratuite per Android ha rilevato che l'84% perdeva traffico e il 18% non usava affatto la cifratura, nonostante quanto dichiarato nelle schede degli store.
La giurisdizione conta più di quanto si pensi. Ogni provider VPN è sottoposto alla legge di qualche Paese. Un provider con sede negli Stati Uniti può ricevere una National Security Letter con un ordine di segretezza. Un provider svizzero opera secondo la Legge federale sulla sorveglianza della corrispondenza postale e del traffico delle telecomunicazioni (LSCPT), che consente la divulgazione mirata solo su ordine di un tribunale: più restrittiva della conservazione di massa dell'UE o degli USA, ma non nulla. E nessuno dei due strumenti risolve l'identità persistente. Se accedi a Gmail con qualsiasi VPN, Google ti riconosce comunque. L'impronta del tuo browser (canvas, font, WebGL) cambia appena quando cambia il tuo IP.
Quando usare un proxy o una VPN
Usa un proxy quando ti servono rotazioni di IP su larga scala e la cifratura non è importante per quel lavoro. Usa una VPN quando devi proteggere i dati in transito o tenere la tua attività lontana dall'ISP. La distinzione è questa. Tutto il resto sono dettagli.
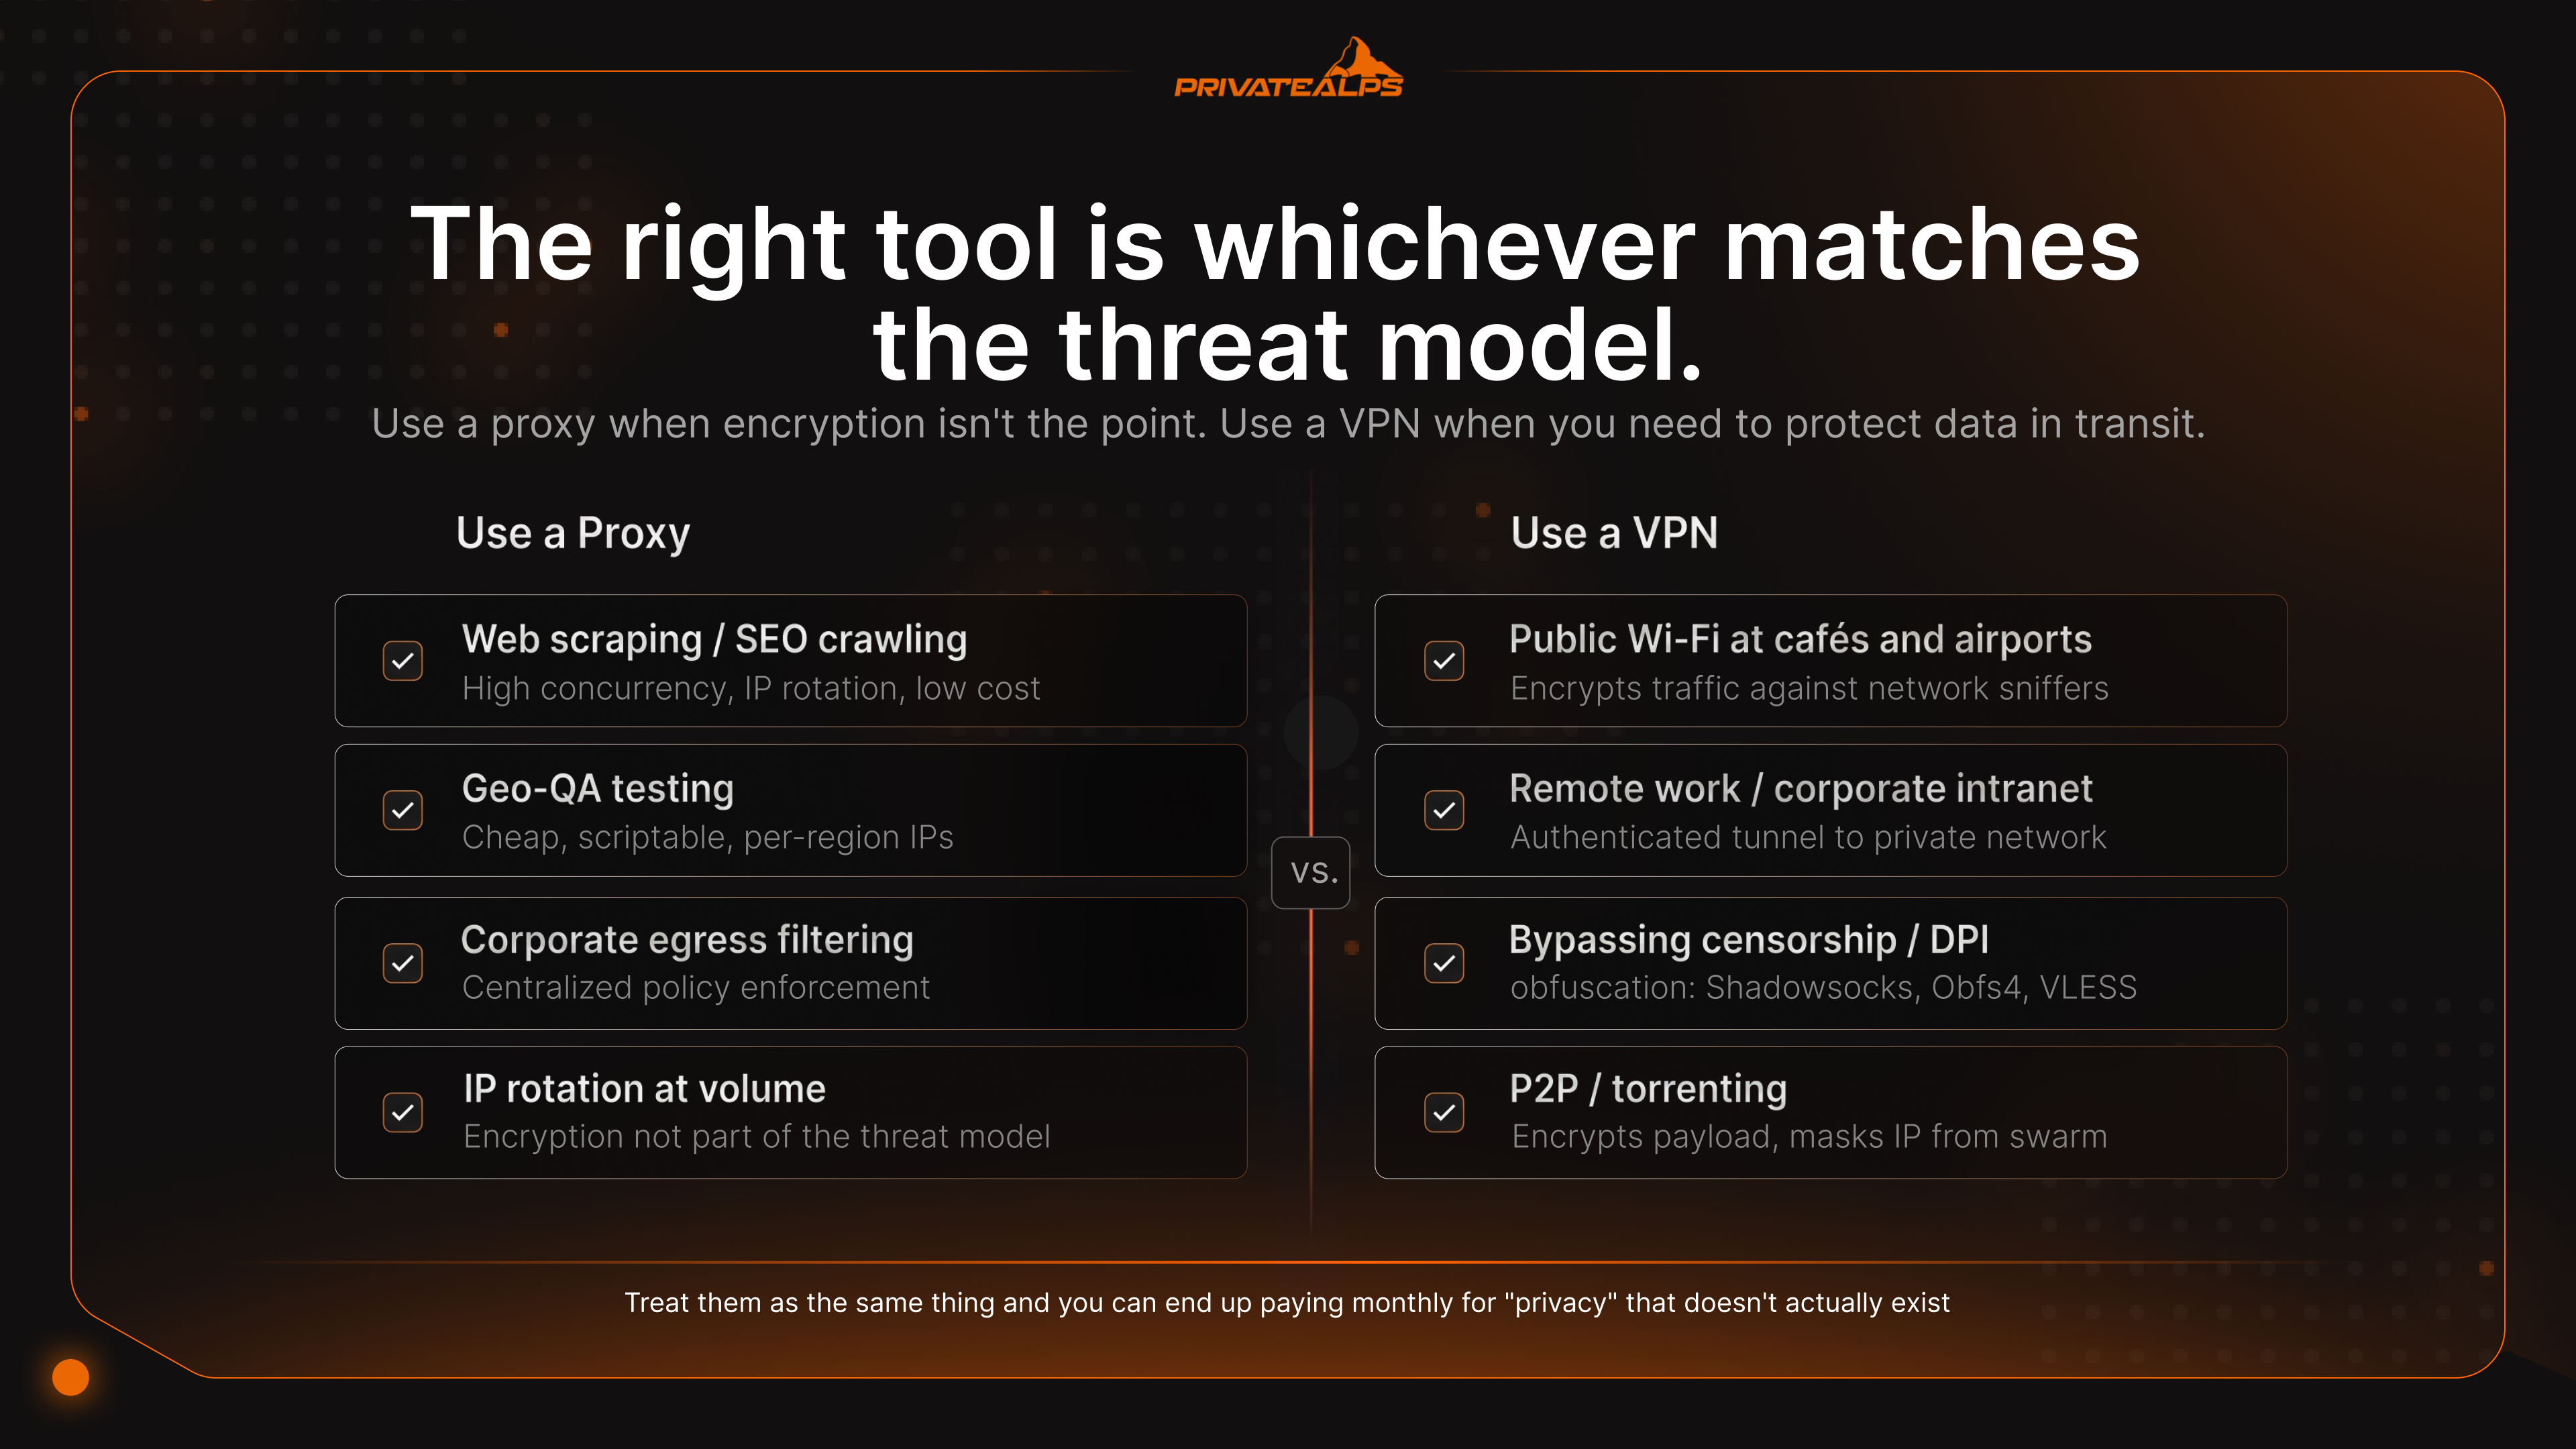
| Scenario | Strumento consigliato | Perché | Cosa non risolve |
|---|---|---|---|
| Wi-Fi pubblico in un bar o in aeroporto | VPN | Cifra il traffico contro gli sniffer di rete | Phishing, download malevoli |
| Lavoro da remoto / intranet aziendale | VPN | Fornisce un tunnel autenticato verso la rete privata | Compromissione dell'endpoint |
| Web scraping / crawling SEO | Pool di proxy rotanti | Alta concorrenza, rotazione degli IP, costo ridotto | Fingerprinting dei siti, sfide JavaScript |
| Restrizioni geografiche dello streaming | VPN (residenziale o ottimizzata per lo streaming) | Aggira i controlli sulla reputazione IP meglio dei proxy | Blocchi geografici a livello di account |
| Aggirare la censura statale / DPI | VPN con offuscamento (Shadowsocks, Obfs4, VLESS) | Mimetizza il tunnel come HTTPS | Sorveglianza mirata sull'endpoint |
| P2P / torrent | VPN con kill switch | Cifra il payload e maschera l'IP allo swarm | Peer malevoli, troll del copyright |
| Sviluppatore/sysadmin su rete non attendibile | VPN | Protegge le sessioni SSH/RDP e i token API | Credenziali compromesse |
| Test geografici (annunci, prezzi) | Proxy | Economico, scriptabile, IP per regione | Comportamento dell'utente con login |
| Infrastruttura privata self-hosted | VPN WireGuard self-hosted | Elimina la variabile della fiducia nel provider | Compromissione del server |
| Filtraggio web e egress aziendale | Forward proxy (Squid, Zscaler) | Applicazione centralizzata delle policy, ispezione dei contenuti | Esfiltrazione cifrata tramite DoH |
Il rilevamento dello streaming è una piccola corsa agli armamenti a sé stante. Netflix, BBC iPlayer e gli altri si affidano a database di reputazione IP (in primo luogo MaxMind GeoIP2 e IPQualityScore) che etichettano ogni IP come residenziale, aziendale, di hosting o VPN. I proxy commerciali si trovano quasi sempre in range di hosting, e i database li individuano subito. I provider VPN che gestiscono pool di server residenziali o ottimizzati per lo streaming affittano IP dagli ISP domestici e li ruotano, ed è per questo che il traffico VPN tende a passare dove un proxy ti mostra la cortese dicitura «questo titolo non è disponibile nella tua regione».
Rilevamento di VPN vs proxy: come i servizi le distinguono
I sistemi di rilevamento confrontano la tua connessione con cinque impronte: reputazione dell'ASN, hash TLS, coerenza del DNS, perdita di header e temporizzazione dei pacchetti. I proxy non superano diversi di questi controlli perché le loro firme sono più semplici e più facili da enumerare. Le VPN resistono più a lungo perché c'è meno a cui aggrapparsi.
| Metodo di rilevamento | Proxy vulnerabile? | VPN vulnerabile? | Soluzione di aggiramento |
|---|---|---|---|
| Reputazione ASN / IP (MaxMind, IPQS) | Sì - ASN di hosting segnalati | Parzialmente - range VPN noti segnalati | IP residenziali o subnet recenti |
| Fingerprinting TLS (hash JA3/JA3S) | Sì - i proxy HTTP espongono il TLS del client | Parzialmente - alcuni client VPN hanno JA3 distintivi | uTLS, impronte compatibili con il browser |
| Incoerenza DNS (regione IP ≠ regione DNS) | Sì - il DNS del sistema operativo trapela | No - il DNS incapsulato impedisce l'incoerenza | DNS sulla VPN |
| Perdita di header HTTP (X-Forwarded-For) | Sì - i proxy trasparenti espongono l'IP di origine | No - gli header vengono ricostruiti all'uscita | Usa solo proxy anonimi di alto livello |
| Deep Packet Inspection (DPI) | Sì - il traffico proxy in chiaro è identificabile | Parzialmente - i protocolli VPN standard sono rilevabili | Offuscamento: Shadowsocks, Obfs4, VLESS |
Perché i proxy vengono scoperti più in fretta? Perdono più metadati. I loro range IP sono catalogati. I loro handshake TLS sono distintivi. Gli header HTTP includono silenziosamente l'IP di origine quando la modalità trasparente è attiva. Le VPN sono più discrete: la DPI che analizza il traffico VPN vede solo blocchi cifrati, non campi di protocollo su cui costruire un'impronta. L'offuscamento chiude ciò che resta. Shadowsocks, molto usato nella Cina continentale, e V2Ray/VLESS fanno sì che il tunnel appaia statisticamente indistinguibile dall'HTTPS. Le infrastrutture di censura che bloccano i protocolli VPN standard non riescono a distinguerli dal normale traffico web.
Si possono usare VPN e proxy insieme?
Sì. È una configurazione legittima per usi specifici, ma porta con sé una complessità del DNS, e la maggior parte delle persone non dovrebbe prendersi questo disturbo. Una catena configurata male perde più di un singolo tunnel impostato correttamente.
SOCKS5 nel browser + VPN a livello di sistema. Attiva una VPN a livello di sistema, poi configura Firefox o Chrome per usare un proxy SOCKS5. Il traffico del browser esce dall'IP del proxy. Tutto il resto (posta, servizi di sistema, app in background) esce tramite la VPN. Un dettaglio che quasi nessuno menziona: attiva network.proxy.socks_remote_dns in Firefox, altrimenti le query DNS saltano il proxy e trapelano attraverso la VPN, creando un'incoerenza regionale che gli strumenti di fingerprinting rilevano subito.
Catena VPN-proxy. Connettiti prima alla VPN, poi invia il traffico del browser attraverso un proxy sul lato di uscita. La destinazione vede l'IP del proxy. Il provider VPN vede che sei connesso a un proxy, ma non può leggere nulla di ciò che è passato attraverso di esso. È comune nel scraping che richiede sia la cifratura sia la rotazione di IP residenziali.
Proxy-VPN nell'egress aziendale. Le aziende lo fanno continuamente. Il traffico in uscita passa attraverso un forward proxy (Squid, Zscaler) per l'ispezione dei contenuti e l'applicazione delle policy, e il proxy stesso comunica con una VPN per il tunneling tra filiale e sede centrale. È un'architettura standard in qualsiasi ambito regolamentato.
Tor su VPN è la versione massimalista della privacy: prima la VPN, poi Tor sopra. La velocità scende dell'80% o più. Le proprietà di anonimato migliorano in modo significativo.
Riepilogo
La distinzione fondamentale in qualsiasi confronto tra VPN e proxy: un proxy cambia il tuo IP per una sola applicazione; una VPN cifra e incapsula tutto ciò che il tuo dispositivo invia. Scegli il proxy quando il modello di minaccia riguarda le restrizioni geografiche o i limiti di richieste basati sull'IP per una singola app, e la cifratura non è lo scopo. Scegli la VPN quando ti serve privacy nei confronti del tuo ISP, sicurezza su una rete ostile o copertura su ogni app del sistema. La differenza tra proxy e VPN lascia comunque irrisolto l'anonimato: fingerprinting, cookie e login seguono te su tutti gli IP. L'unico cambiamento strutturale che migliora davvero le cose è ospitare tu stesso la tua VPN su un'infrastruttura che controlli. Provider come PrivateAlps eliminano del tutto la variabile della fiducia verso terzi dalla catena.
Gestisci la tua VPN su infrastruttura svizzera
Ospitare da solo la tua VPN cambia il quadro. Diventi il tuo stesso provider. Gli unici log che esistono sono quelli che scrivi tu. Nessuna terza parte viene citata in giudizio per un traffico che non ha mai visto. PrivateAlps offre un servizio OpenVPN ospitato in data center svizzeri: cifratura AES-256, policy rigorosa di zero log, P2P consentito, nessuna limitazione di banda sull'uplink da 10G. Opera secondo la revDSG, la Legge federale riveduta sulla protezione dei dati, e secondo il quadro della divulgazione mirata della LSCPT, in cui l'accesso delle forze dell'ordine richiede un ordine del tribunale legato a un soggetto identificato. Più restrittiva della conservazione di massa dell'UE o degli USA. Non è un'immunità assoluta, ma è strutturalmente un modello di fiducia diverso dall'acquisto presso un provider VPN di consumo.
FAQ
Qual è la differenza tra una VPN e un proxy?
La differenza tra una VPN e un proxy si riduce a tre cose: cosa viene cifrato, cosa viene coperto e cosa succede al DNS. Una VPN cifra ogni byte inviato dal tuo dispositivo e lo instrada a livello di sistema operativo. Un proxy reindirizza il traffico di una singola applicazione e, da solo, non cifra nulla. La differenza tra proxy e VPN conta soprattutto quando vuoi nascondere la tua attività all'ISP, non semplicemente cambiare IP.
Un proxy è più sicuro di una VPN?
No. Una VPN ti offre tre cose che un proxy non dà: cifratura, kill switch e DNS incapsulato. I proxy gratuiti sono particolarmente scadenti: la ricerca ICSI/CSIRO ha rilevato che il 16% delle app VPN/proxy gratuite iniettava attivamente JavaScript nel traffico degli utenti.
Un proxy può nascondere il tuo indirizzo IP?
Nasconde il tuo IP solo per l'app per cui l'hai configurato, e nient'altro. Inoltre, i proxy HTTPS lasciano comunque trapelare il nome host di destinazione attraverso il campo SNI del TLS, non cifrato, durante l'handshake. Quindi, se ti chiedi qual è la differenza tra un proxy e una VPN proprio su questo punto: la VPN incapsula anche il DNS, ed è per questo che il tuo ISP può ancora vedere quali siti visiti con un proxy, ma non con una VPN.
Una VPN funziona come un proxy?
Entrambi sostituiscono il tuo IP visibile con quello del server, quindi in superficie sembrano parenti. La VPN va oltre: cifra il traffico a livello di rete, copre ogni app del dispositivo e instrada il DNS attraverso il tunnel. Un proxy agisce per singola app, non è cifrato per impostazione predefinita e si limita a sostituire l'IP.
Cos'è un proxy SOCKS5 e in cosa si differenzia da una VPN?
SOCKS5 è un protocollo proxy di Livello 5 che gestisce traffico TCP e UDP arbitrario. Per questo è popolare per il torrenting, il gaming e qualsiasi cosa che non sia HTTP semplice. Ciò che non fa è cifrare qualcosa. Una VPN ti offre il reindirizzamento e la crittografia; SOCKS5 ti offre solo il reindirizzamento.
I servizi di streaming bloccano proxy e VPN?
Entrambi, ma non allo stesso modo. Il rilevamento avviene tramite database di reputazione IP come MaxMind GeoIP2 e IPQualityScore. I proxy provengono quasi sempre da ASN di hosting segnalati, quindi vengono scoperti rapidamente. I provider VPN che usano pool di server con IP residenziali di solito passano inosservati più a lungo, perché i loro IP sembrano normali connessioni domestiche.
Quale è più veloce, un proxy o una VPN?
Un proxy, e di molto. Non cifra nulla. WireGuard di solito riduce il throughput del 4-15%, OpenVPN/UDP del 20-35%, mentre OpenVPN/TCP può arrivare a perdere il 40-50% quando si manifesta il problema del TCP-over-TCP.
Posso usare una VPN e un proxy contemporaneamente?
Sì. La configurazione professionale più comune è un proxy SOCKS5 nel browser che funziona sopra una VPN a livello di sistema, in modo che l'identità del browser sia isolata dal resto del traffico. Attenzione a un punto: assicurati che la risoluzione DNS avvenga al proxy (in Firefox, si imposta network.proxy.socks_remote_dns). Altrimenti crei un'incoerenza DNS che gli strumenti di fingerprinting rileveranno.
Cos'è una VPN senza log e un proxy offre lo stesso?
Una VPN senza log non conserva metadati di connessione, timestamp degli IP né registri di navigazione. Però la promessa ha valore solo quando un revisore indipendente come Deloitte, KPMG o Cure53 l'ha effettivamente verificata. I provider di proxy commerciali non offrono nulla di paragonabile a questo standard: le dichiarazioni di assenza di log dei proxy sono sostanzialmente impossibili da verificare.
Una VPN è meglio di un proxy?
Dipende da cosa devi fare. La VPN vince per la privacy, per la sicurezza sulle reti Wi-Fi pubbliche e per aggirare la censura basata su DPI. Il proxy vince per lo scraping web ad alto volume, per i test geo-QA e per il filtraggio dell'egress aziendale. La differenza tra VPN e server proxy è funzionale, non gerarchica: lo strumento giusto è quello che corrisponde al tuo modello di minaccia, non quello con più punti elenco nella pagina di marketing.
