


Cos'è una shell Linux: funzionalità, tipi e differenze

Una shell Linux sta tra te e il kernel. Tu digiti qualcosa. Lei capisce cosa intendevi. Il lavoro vero lo fa il kernel. Sulla carta sembra noioso. Meno noioso alle 2 di notte, quando uno script di deploy che la settimana scorsa girava senza problemi su RHEL, su Ubuntu adesso si rompe senza motivo. È lì che la domanda su cosa sia una shell in Linux smette di essere teoria e comincia a costarti il sonno.
C'è una cosa che nessuno dice abbastanza chiaramente. La parola "shell" viene usata per due ruoli piuttosto diversi. Il primo è quello con cui lavori in interattivo via SSH: il prompt, il completamento con Tab, la cronologia. Il secondo è ciò che esegue i tuoi script all'avvio, tramite cron o dentro un'unit di systemd. Non devono per forza essere lo stesso programma. Su Debian e Ubuntu non lo sono, e questo fa cadere in trappola parecchia gente. La risposta a cosa sia una shell in Linux dipende davvero da quale dei due ruoli intendi. La maggior parte delle sorprese sta nel divario tra i due.
Se lavori in questo campo, come sysadmin, DevOps o con qualunque etichetta vada di moda quest'anno, la scelta ha conseguenze che ti toccano in prima persona. Hai messo #!/bin/sh in cima a uno script su Ubuntu? Benvenuto in Dash, non in Bash. Quindi addio al comodo test [[ ]], all'array che hai costruito, alla sostituzione di processo. A volte lo script si blocca con un errore evidente. Altre volte fa semplicemente la cosa sbagliata e se ne va.
Questa guida sulla shell Linux parla soprattutto del secondo caso. Vedremo come le shell elaborano i comandi, in quali punti i principali tipi di shell Linux divergono in modo rilevante su un server, gli aspetti di scripting e sicurezza che conviene conoscere prima di averne bisogno, e una risposta netta a chi chiede quale shell usare per cosa.
Riepilogo AI
Una shell in Linux legge ciò che digiti, lo analizza e chiede al kernel di fare quello che intendevi davvero: aprire un file, creare un processo, inviare dei byte sulla rete. Spesso si mettono insieme due categorie diverse e le si chiama entrambe shell. Esistono le shell da riga di comando, o CLI (Bash, Zsh, Fish, Dash, sh, Ksh, la famiglia Csh), e ci sono ambienti grafici come GNOME Shell o KDE Plasma. Quelli grafici gestiscono le finestre. Quelli a riga di comando eseguono i comandi. Il lavoro sui server avviene nel secondo gruppo. Bash è quella che trovi di default sulla maggior parte delle distribuzioni server. Su Debian e Ubuntu, però, /bin/sh è Dash: una shell più piccola e veloce, che il sistema usa per gli script perché fa risparmiare tempo reale all'avvio.
Fatti chiave in breve:
- Bash è la shell utente predefinita sulla maggior parte delle distribuzioni server Linux.
- Dash parte circa 4× più velocemente di Bash ed è eseguita come /bin/sh su Debian e Ubuntu (Arch Wiki).
- /etc/shells è l'elenco delle shell che il sistema consente come shell di login.
- echo $SHELL restituisce la shell di login predefinita. echo $0 o ps -p $$ mostrano cosa è effettivamente in esecuzione in questo momento.
- La conformità POSIX è la linea che separa «questo script è portabile» da «questo script non lo è».
- Zsh è la shell predefinita di macOS dal rilascio Catalina (10.15).
- Fish è l'unica shell mainstream che offre suggerimenti automatici e evidenziazione della sintassi senza alcuna configurazione.
- rbash è Bash con i freni tirati, pensata per gli account che non devono muoversi liberamente.
Cos'è una shell Linux?
Una shell in Linux è ciò che trasforma il testo digitato in qualcosa su cui il kernel può agire davvero. Si trova tra lo spazio utente, dove vivono come normali programmi comandi come ls e grep, e lo spazio kernel, dove avvengono le operazioni privilegiate. Leggere file. Avviare processi. Comunicare con la scheda di rete. Senza shell non c'è modo di entrare: avresti un kernel e nessuna porta a cui bussare.
Ogni shell moderna esegue più o meno la stessa sequenza quando premi Invio:
- Lettura: la shell preleva una riga dal terminale o dallo script in esecuzione.
- Tokenizzazione e analisi: la riga viene spezzata in parole, operatori (|, >, &) e parole chiave riservate.
- Espansione: tutto ciò che va sostituito viene sostituito. Variabili ($HOME), glob (*.log), sostituzioni di comando ($(date)).
- Risoluzione: la shell cerca il binario in $PATH oppure riconosce un comando interno e salta la ricerca.
- Esecuzione: fork() crea un processo figlio. execve() carica il programma al suo interno.
- Attesa e resoconto: la shell padre aspetta che il figlio termini, recupera il codice di uscita ($?) e ti restituisce il prompt.
Il confine tra spazio utente e spazio kernel è il punto in cui la scelta della shell inizia davvero a farsi sentire. La shell è l'orchestratore: analizza, espande, reindirizza, decide cosa chiamare. Il kernel esegue il lavoro privilegiato che nessun programma normale può fare direttamente. Cambiando shell cambi le regole di analisi e il comportamento dell'espansione. Il comportamento del kernel, invece, non cambia affatto. Se ti servono le regole nel dettaglio, il Manuale di riferimento GNU Bash è il riferimento a cui tutti ricorrono.
Funzionalità principali di una shell Linux
Ogni shell moderna mette a disposizione lo stesso set di strumenti. Stessi elementi di base, più o meno gli stessi schemi. Cambia la frequenza con cui li usi davvero. Su un portatile ogni tanto completi un percorso con Tab. Su un server vivi nelle pipeline. Alle 3 di notte passerai due giorni a cercare nei log il picco di 502 che ha fatto scattare l'allarme. Non è teoria: è gran parte di ciò che significa lavorare sui server.
| Funzionalità / Componente | Cosa fa | Esempio pratico su server |
|---|---|---|
| Cronologia comandi | Memorizza i comandi eseguiti in ~/.bash_history per richiamarli e per l'audit. | Analisi forense di una sessione amministrativa tramite la cronologia, dopo un incidente. |
| Completamento con Tab | Completa comandi, percorsi e argomenti premendo Tab. | Navigazione più rapida tra percorsi lunghi sotto /var/lib/postgresql/. |
| Pipe (|) | Invia lo stdout di un processo allo stdin del successivo. | journalctl -u nginx | grep 502 | awk '{print $1}' per la triage dei log. |
| Reindirizzamento I/O (>, >>, <, 2>&1) | Reindirizza i flussi standard da o verso file e descrittori. | ./backup.sh > /var/log/backup.log 2>&1 per catturare tutto l'output. |
| Variabili d'ambiente | Configura il comportamento dei processi senza modificare il codice. | DATABASE_URL=... iniettata da systemd in un file di unit. |
| Scripting di shell | Esegue comandi in sequenza da un file. | /etc/cron.daily/logrotate che ruota i log ogni notte. |
| Controllo dei job (&, fg, bg, jobs) | Manda in background, riporta in primo piano ed elenca i processi. | Sincronizzazione rsync di lunga durata avviata con & durante una finestra di manutenzione. |
| Alias | Nomi brevi personalizzati per i comandi frequenti. | alias dc='docker compose' per le operazioni ripetitive sui container. |
| Prompt | PS1 configurabile che mostra utente, host, percorso e stato di uscita. | Prefisso dell'host colorato per evitare un rm -rf sul server sbagliato. |
| Comandi interni della shell | Comandi interni (cd, export, read, set) eseguiti senza fork(). | set -euo pipefail per script in modalità rigorosa che falliscono in modo evidente. |
Pipe e reindirizzamenti sono la parte che non smetterai mai di usare. Ogni pipeline di monitoraggio. Ogni script di triage dei log. Ogni indagine del tipo «aspetta, perché Postgres si è riavviato alle 4 di notte?». Si riducono tutti a catene di pipe e a qualche reindirizzamento. Un comando come journalctl --since "1 hour ago" | grep -i error | sort | uniq -c | sort -rn sembra usa e getta. Non lo è. È il tipo di schema che riutilizzerai per anni in incidenti completamente diversi. Funziona perché la shell combina piccoli programmi con un unico scopo in qualcosa di più grande di ciascuno di essi: la filosofia Unix, che regge sorprendentemente bene dopo decenni.
Tipi di shell Linux
Il panorama delle shell si divide in due grandi categorie, che la gente confonde di continuo. Le shell CLI sono l'argomento vero di questa guida: Bash, Zsh, Fish, Dash, Ksh, la famiglia Csh. Interpretano i comandi, eseguono script, gestiscono i job. Le shell grafiche come GNOME Shell o KDE Plasma gestiscono l'ambiente desktop. L'infrastruttura server gira sul tipo CLI, senza eccezioni.
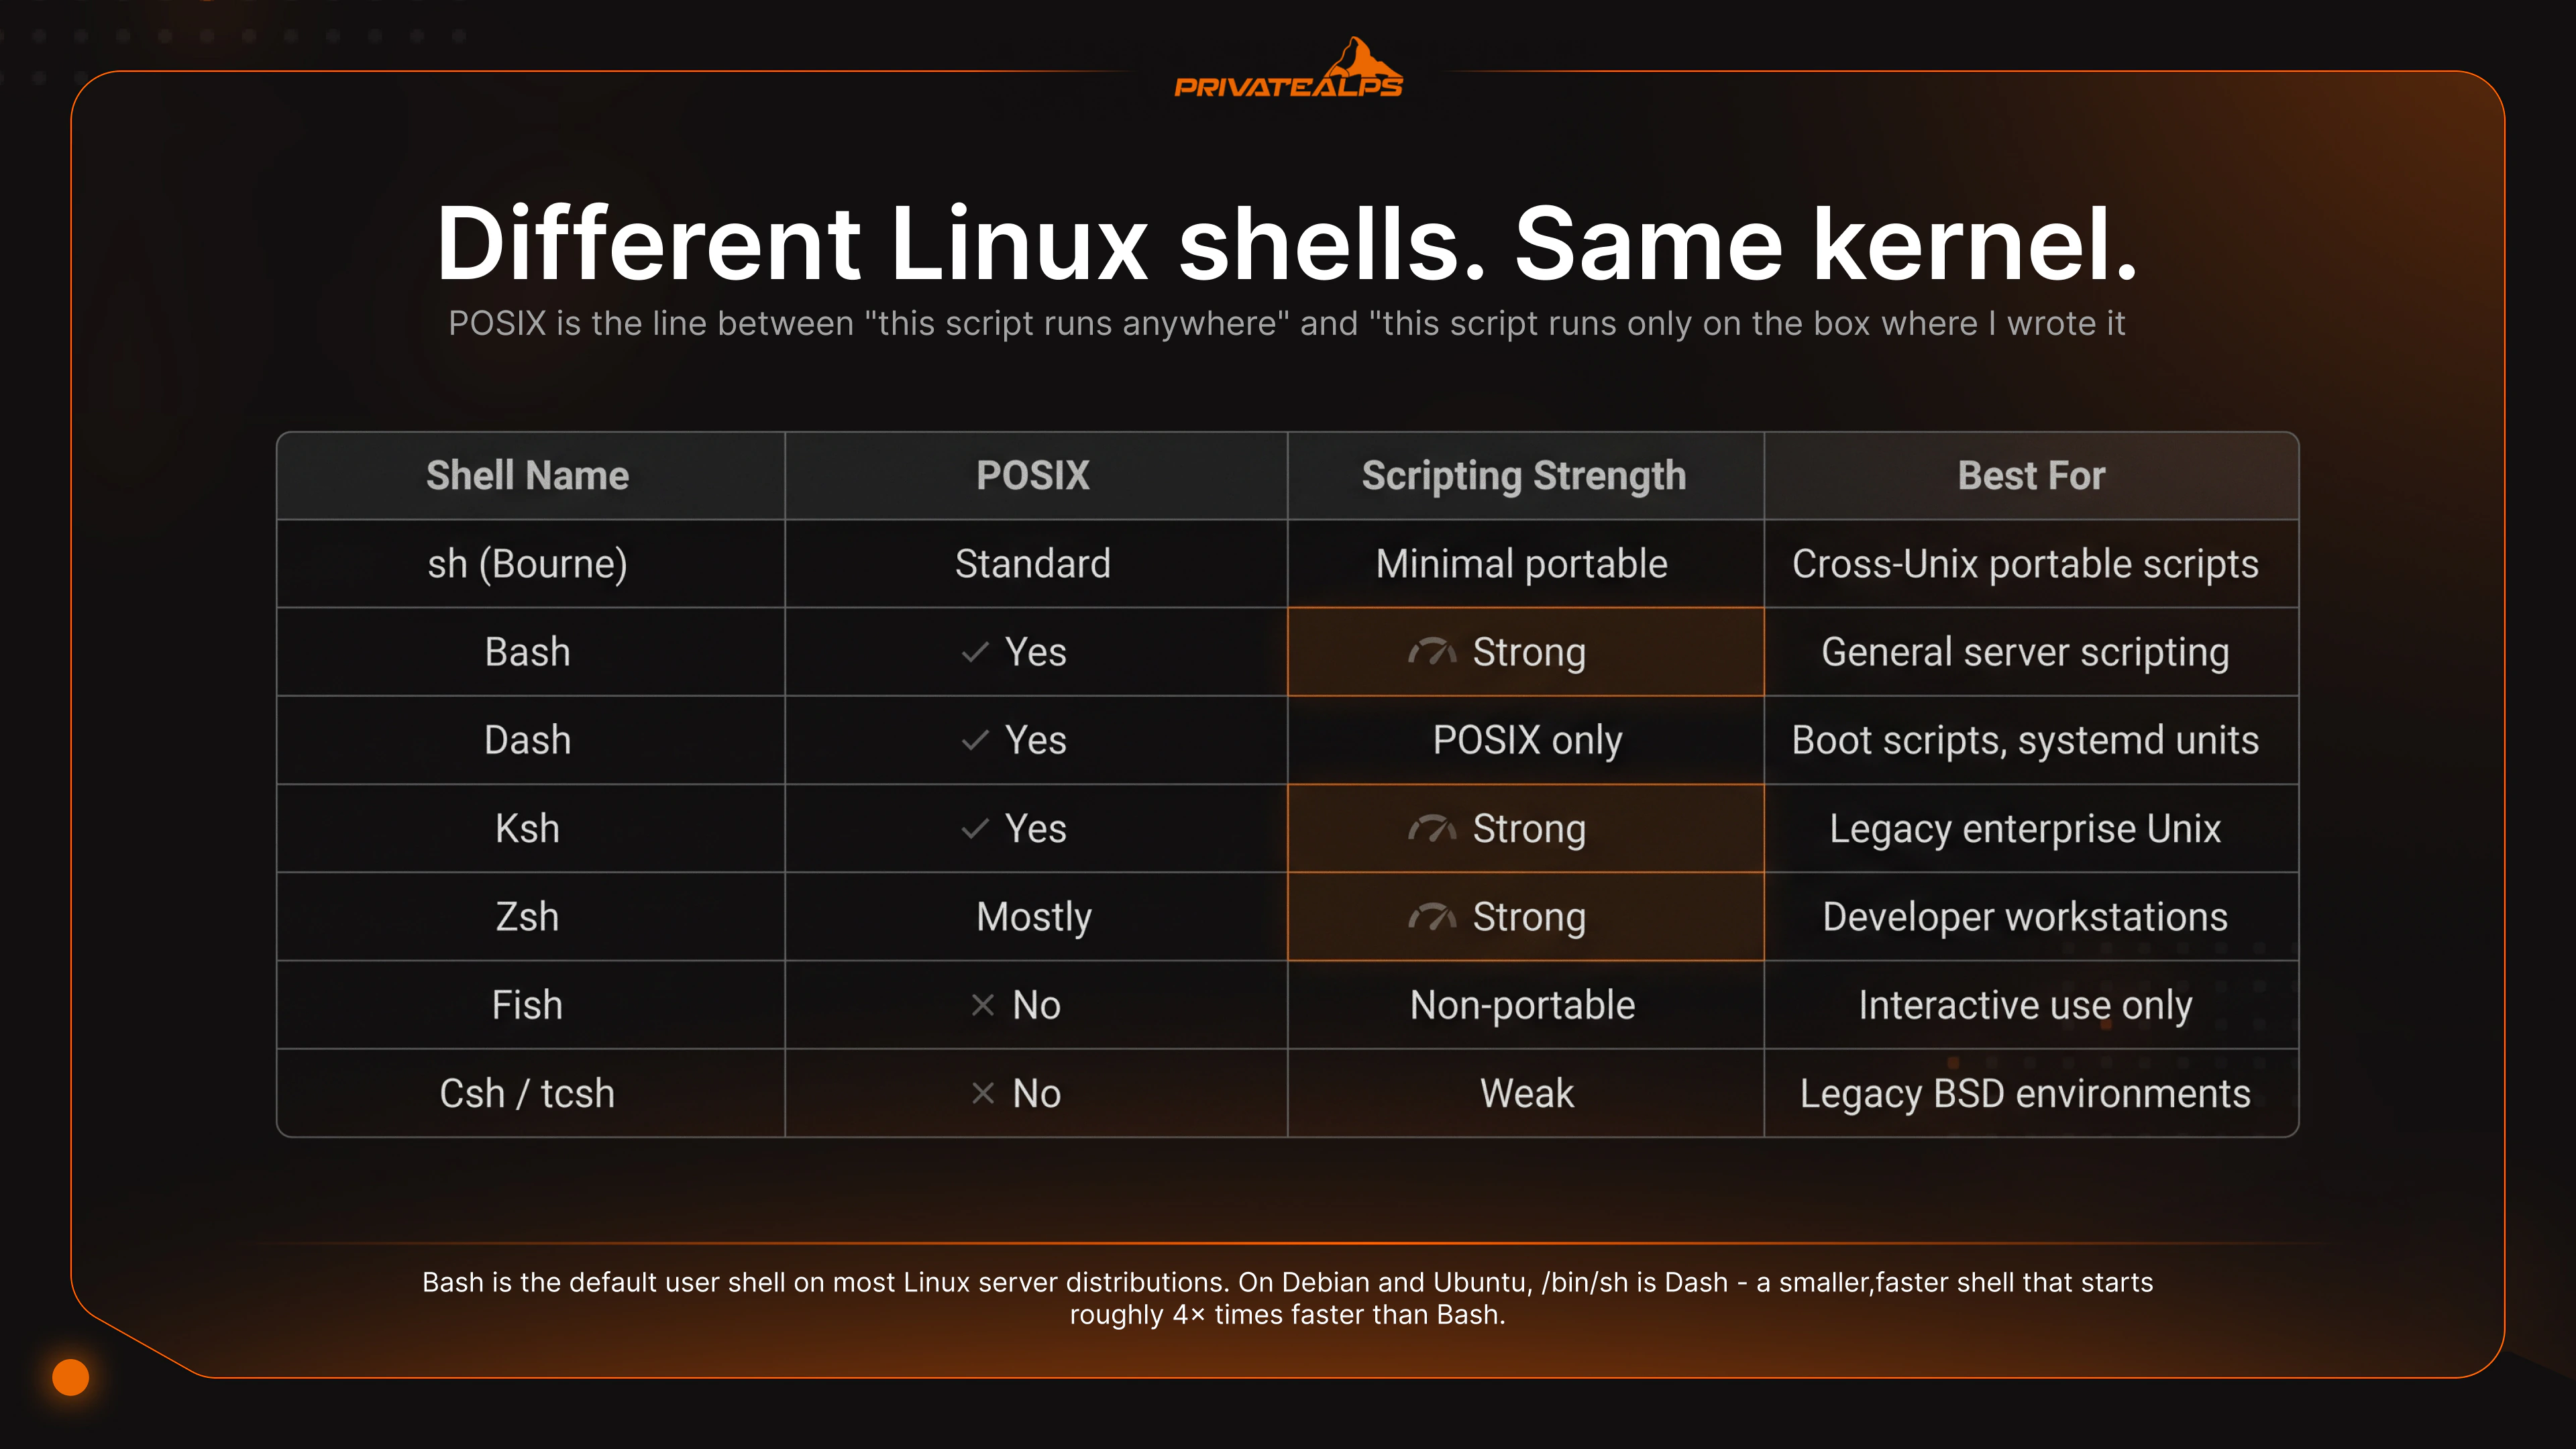
| Shell | Origine | Conforme POSIX | Punti di forza interattivi | Adatta allo scripting | Predefinita su |
|---|---|---|---|---|---|
| Bash | GNU, 1989 | In gran parte (le estensioni rompono il POSIX rigoroso) | Cronologia, readline, array | Script server generici | RHEL, Fedora, Debian (login), Ubuntu (login) |
| Dash | Debian, 1997 | Sì | Minimale | Script di avvio e init solo POSIX | Debian/Ubuntu come /bin/sh |
| Zsh | Paul Falstad, 1990 | In gran parte | Completamento avanzato, temi, plugin | Buona, ma poco usata per la portabilità | macOS (da Catalina) |
| Fish | 2005 | No | Suggerimenti automatici, evidenziazione della sintassi, configurazione web | Script solo Fish, non portabili | Nessuna predefinita |
| Ksh | AT&T Bell Labs, 1983 | Sì | Discreti | Script legacy di AIX/HP-UX | Alcuni Unix aziendali |
| Csh/Tcsh | BSD, 1978 | No | Sintassi simile al C | Da evitare per lo scripting | Alcune predefinite BSD |
| rbash | GNU | N/D | Sottoinsieme limitato di Bash | Account con vincoli di sicurezza | Non predefinita; configurata manualmente |
Bash è la scelta pratica predefinita per il lavoro sui server. È installata ovunque, ben documentata, e la community ha scritto esempi funzionanti per praticamente ogni attività di automazione comune. Array, condizionali [[ ]], sostituzione di processo, here-string: c'è tutto. La trappola da ricordare: su Debian e Ubuntu, /bin/sh non è Bash. È Dash. Scrivi #!/bin/bash quando intendi Bash. Non dare per scontato che /bin/sh sia Bash su nessun sistema della famiglia Debian.
Dash è ciò a cui punta /bin/sh su Debian e Ubuntu. Minimale, veloce, rigorosamente POSIX. L'avvio è circa 4× più rapido di Bash, il che conta negli ambienti initrd e systemd, dove la shell viene avviata decine di volte durante il boot. Il prezzo è tutto ciò che è specifico di Bash: niente array, niente [[ ]], niente sostituzione di processo. Gli script scritti per Dash devono restare nei limiti del POSIX, altrimenti si rompono.
Zsh è la shell predefinita di macOS da Catalina e una scelta comune per gli sviluppatori che passano la maggior parte del tempo a un prompt interattivo. Framework di plugin come Oh My Zsh aggiungono stato di Git, temi personalizzati e completamenti estesi. Su un server è una scelta ragionevole come shell di login. Come linguaggio di scripting per l'automazione, però, nessuno la usa in produzione: portabilità e supporto degli strumenti favoriscono entrambi Bash.
Fish è l'eccezione. Suggerimenti automatici ed evidenziazione della sintassi funzionano subito, senza configurazione. L'esperienza interattiva è davvero migliore di tutte le altre della lista per una postazione di lavoro da sviluppatore. Il problema è voluto: Fish non è POSIX. Gli script scritti per Fish non girano in Bash, e non possono farlo. Usa Fish come shell di login personale, se ti piace l'esperienza d'uso, ma tieni la tua automazione in Bash o in sh POSIX. La sintassi Fish non dovrebbe mai comparire negli script di produzione.
Ksh trova spazio nelle realtà che usano ancora AIX o HP-UX, o che mantengono script scritti vent'anni fa per Unix aziendali. La sintassi di ksh88 e ksh93 è ciò che quegli script si aspettano. Usare altro significa riscriverli. Se non mantieni script legacy di Unix aziendali, Ksh non è il punto di partenza giusto.
rbash è Bash con alcune funzionalità disattivate: modifica di PATH, uso del reindirizzamento, esecuzione di comandi con / nel percorso, modifica delle variabili di sola lettura. È utile per account di servizio o accessi multi-tenant limitati che devono eseguire solo uno o due comandi specifici. Da sola non è un vero confine di sicurezza: ci sono evasioni ben note tramite awk, vim e altri strumenti che permettono di eseguire una shell. Combinala con chroot o con l'isolamento dei container se la restrizione deve tenere davvero.
Scripting shell sui server: cosa conta davvero
Gli script shell sui server non sono codice di prova. Girano come cron job che nessuno controlla finché qualcosa non si rompe. Stanno dentro unit systemd che partono al boot. Sono l'ultima cosa che ti separa da un deploy o da un rollback. Le abitudini che distinguono gli script che reggono in produzione da quelli che causano incidenti sono poche, e quasi tutte si riducono a una cosa: far fallire lo script in modo rumoroso, mai in silenzio.
Lo shebang non è facoltativo. La prima riga di ogni script deve dichiarare esplicitamente quale interprete lo esegue. #!/bin/bash per gli script Bash. #!/bin/sh per gli script solo POSIX che devono girare sotto Dash. Se ometti lo shebang, il comportamento dipende dalla shell che esegue il file, e questo cambia tra distribuzioni, implementazioni di cron e configurazioni di systemd. Lo stesso script può funzionare benissimo in un ambiente e fare silenziosamente la cosa sbagliata in un altro.
La strict mode è il punto di partenza. set -euo pipefail in cima a ogni script Bash che scrivi per la produzione. -e esce al primo codice di ritorno diverso da zero. -u tratta le variabili non impostate come errori. -o pipefail fa propagare i fallimenti nelle pipe, invece di farli inghiottire dal comando più a destra. Tre opzioni, e la maggior parte delle trappole più ovvie scompare.
ShellCheck prima del deploy. ShellCheck è un analizzatore statico per script shell. Individua errori di quoting, word splitting non voluto, sintassi deprecata e una lunga lista di pattern che sembrano corretti ma non lo sono. Eseguirlo su uno script richiede pochi secondi. Trovare lo stesso bug in produzione, dopo che ha causato una perdita di dati, richiede molto più tempo.
Metti tra virgolette le espansioni delle variabili. "$var", non $var. Le variabili non quotate subiscono word splitting ed espansione dei glob, con risultati sorprendenti quando la variabile contiene spazi, caratteri jolly o è vuota. La regola è semplice: racchiudi sempre tra doppie virgolette i riferimenti alle variabili, a meno che tu non abbia davvero bisogno del comportamento di espansione.
Evita eval. eval esegue una stringa come codice shell. Se una parte di quella stringa proviene da input dell'utente, da una variabile d'ambiente o da un file che non controlli completamente, hai aperto una strada per l'iniezione di codice. I casi d'uso che richiedono davvero eval sono pochi. La maggior parte degli usi nei script di produzione nasconde in realtà bug di pattern matching.
Sicurezza della shell: il livello che tutti saltano
La sicurezza a livello di shell non riceve la stessa attenzione di regole del firewall o cicli di patching. Dovrebbe riceverla. La shell è il punto in cui avviene la maggior parte degli accessi amministrativi, ed è dove si verificano gli errori che contano davvero.
Login shell e /etc/shells. Qualsiasi shell impostata come login shell di un utente deve essere elencata in /etc/shells. Lo impone PAM ed è rilevante per su, sudo e SSH. Se una shell non è in quel file, alcuni percorsi di autenticazione rifiutano di usarla come login shell. Controlla /etc/shells prima di impostare una shell insolita per un account che deve autenticarsi via SSH o sudo.
SSH e restrizione della shell. AllowUsers e AllowGroups in sshd_config limitano quali account possono autenticarsi via SSH. Combinali con ForceCommand per limitare ciò che un account può eseguire dopo l'autenticazione. Un account di servizio che deve eseguire un solo comando specifico non ha bisogno di una shell interattiva generica: ForceCommand rende esplicita questa scelta nella configurazione del demone SSH.
auditd per il logging a livello di comando. La shell registra i comandi in ~/.bash_history, un file controllato dall'utente e facile da cancellare. auditd registra le syscall execve a livello di kernel: ogni chiamata exec, chi l'ha effettuata e quali argomenti sono stati passati. Per ambienti soggetti a compliance (PCI DSS, HIPAA) o per qualsiasi infrastruttura in cui conta l'analisi forense dopo un incidente, auditd fornisce la traccia di audit che la cronologia della shell non può offrire by design.
Checklist di hardening consigliata:
- Limita l'accesso SSH con AllowUsers o AllowGroups in sshd_config.
- Configura auditd per registrare le syscall execve, così da avere tracce di audit a livello di comando.
- Esegui shellcheck su ogni script prima del deploy.
- Metti tra virgolette tutte le espansioni delle variabili: "$var", mai $var nudo.
- Evita eval e input utente non sanificato negli script, sempre.
- Registra l'output degli script in una posizione nota con exec >> /var/log/script.log 2>&1.
Scegliere la shell linux giusta per il tuo caso d'uso
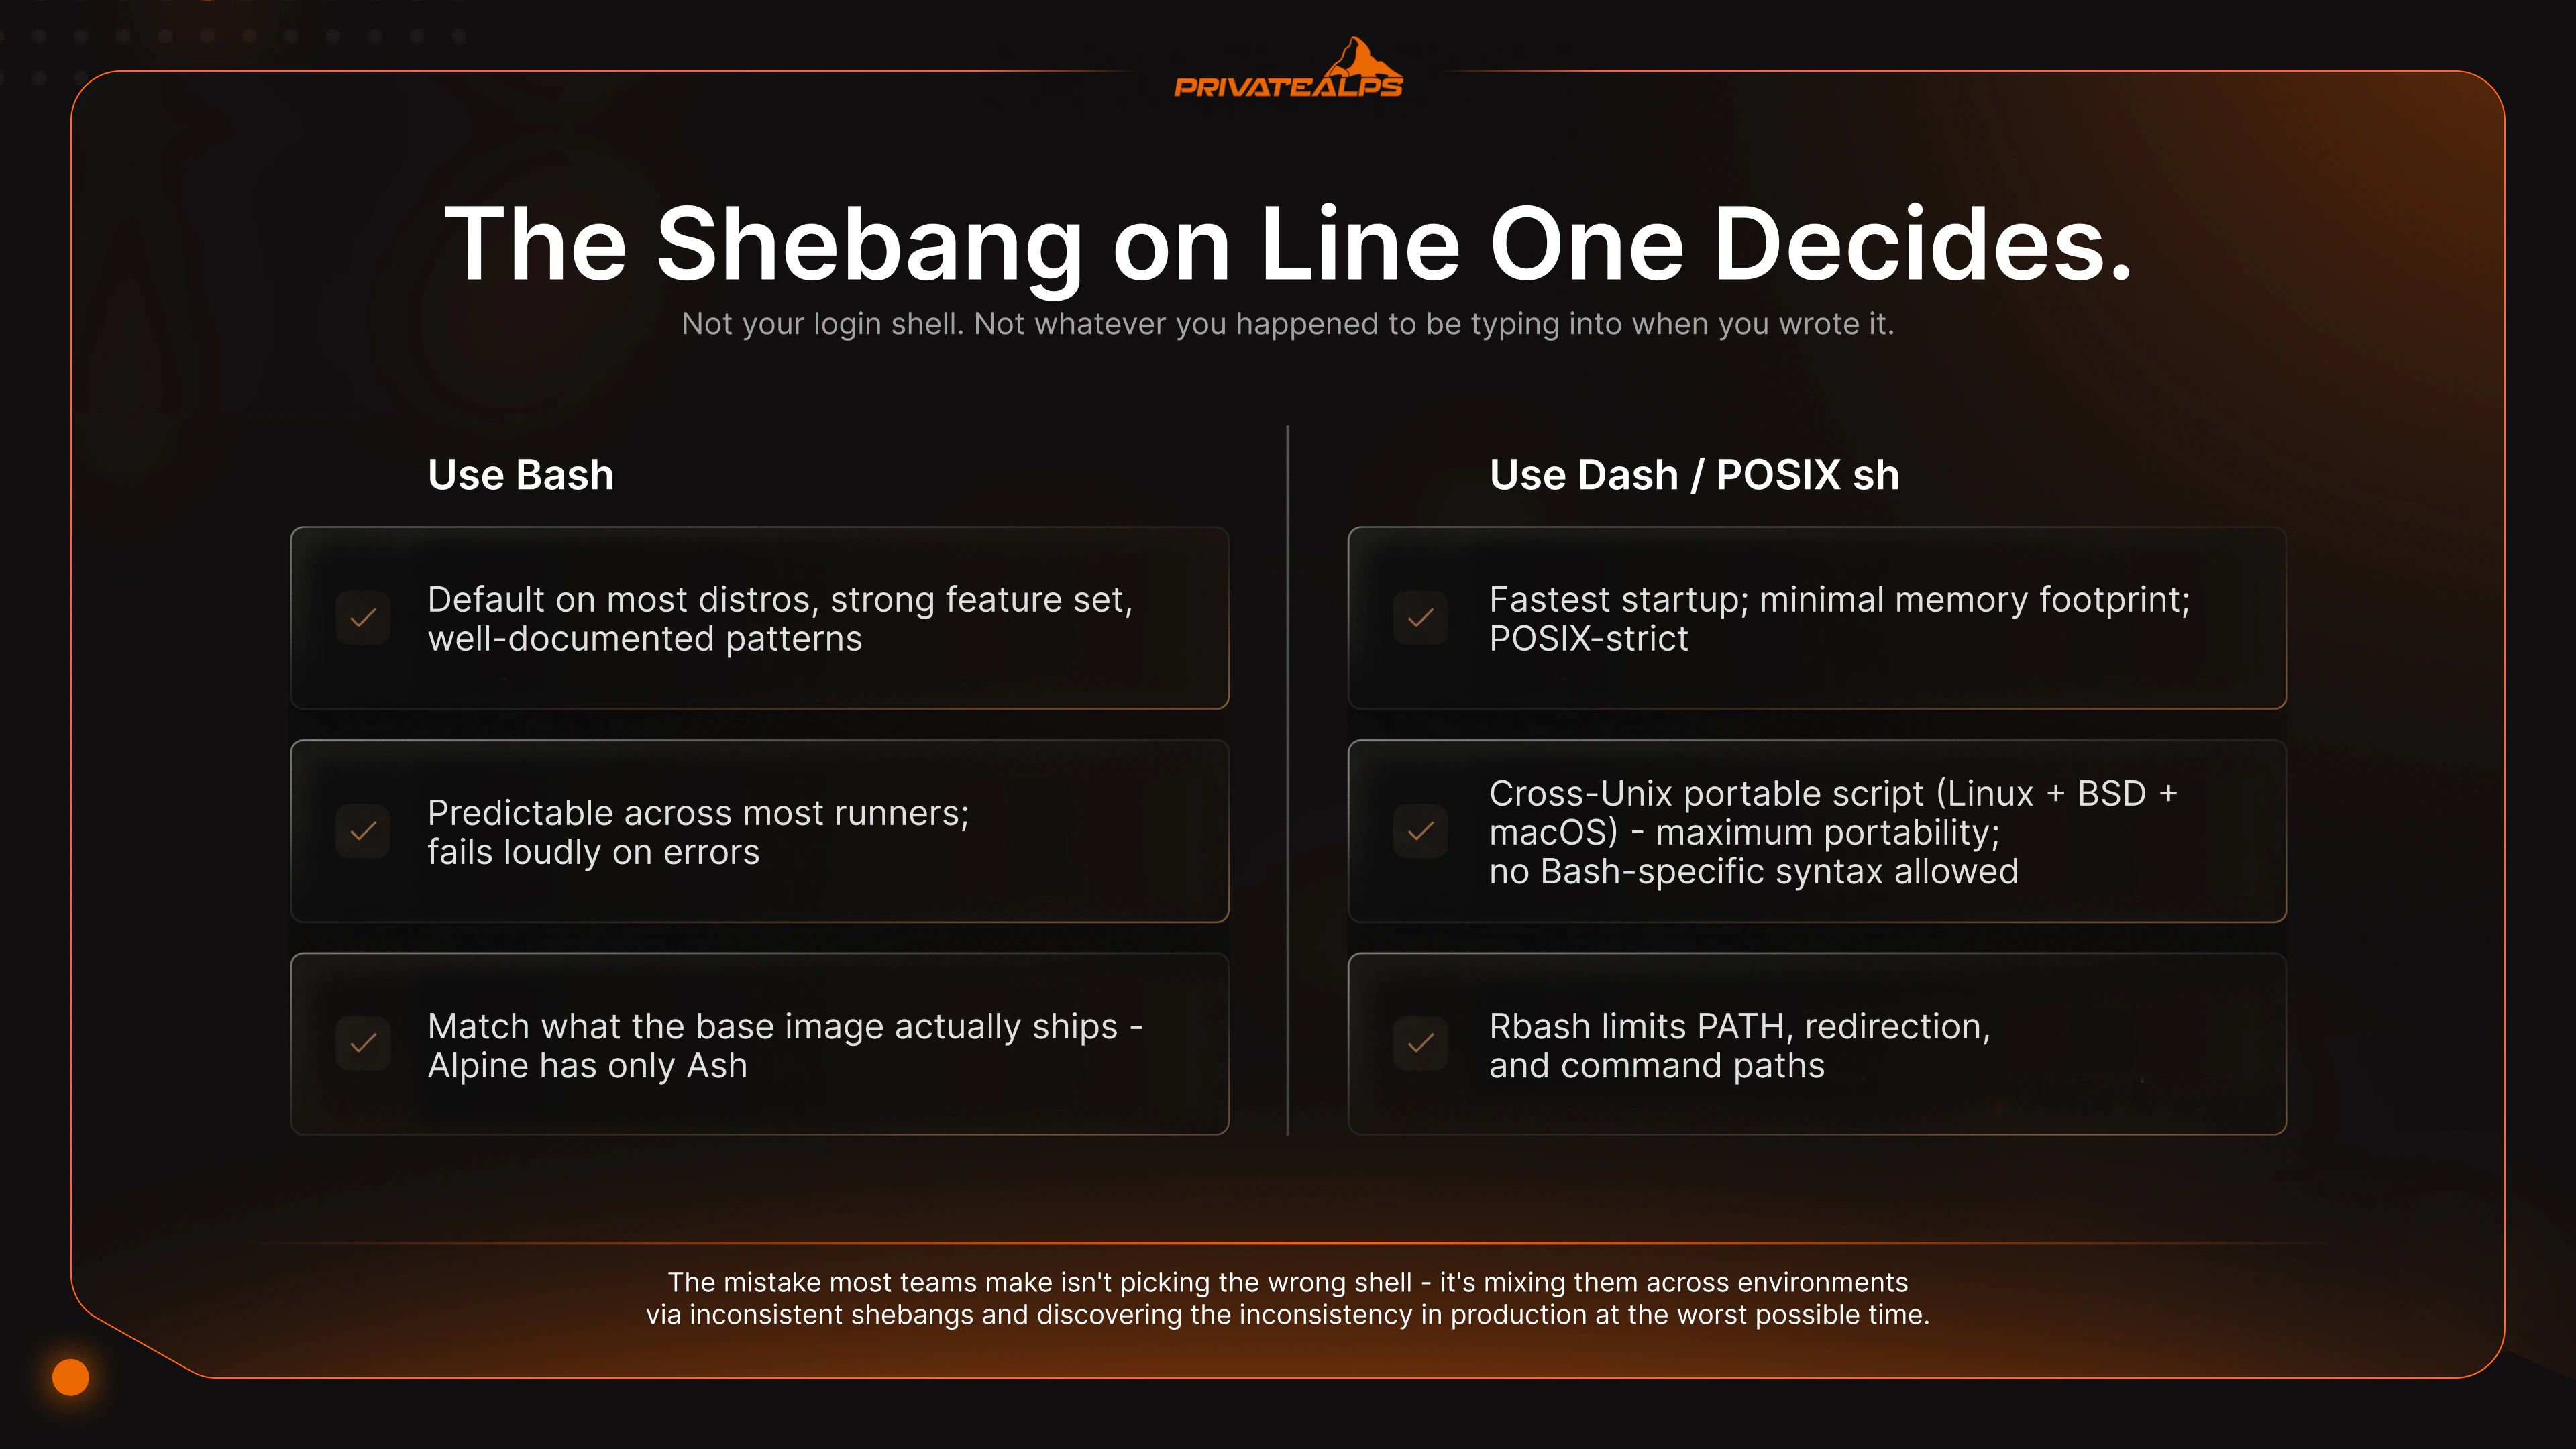
Non esiste una shell universalmente corretta. Esiste la shell adatta al lavoro. Script contro sessioni interattive. Portabilità contro funzionalità. Un server contro una flotta. Sono tutte risposte diverse. Bash è il default sicuro per la maggior parte degli script sui server. Dash è la scelta giusta quando la velocità di avvio diventa una priorità reale. POSIX sh serve per gli script che dovranno sopravvivere a un eventuale passaggio a BSD o macOS. L'errore che commettono più spesso i team non è scegliere la shell sbagliata, ma usarne più d'una tra ambienti diversi, con shebang incoerenti, e scoprire l'incoerenza in produzione nel momento peggiore.
| Scenario | Shell consigliata | Motivo |
|---|---|---|
| Automazione generica del server (cron, hook di deploy) | Bash | Predefinita sulla maggior parte delle distribuzioni, ricca di funzionalità, pattern ben documentati. |
| Script di boot, systemd ExecStartPre, wrapper di init | Dash (/bin/sh) | Avvio più rapido; footprint di memoria minimo; rigorosamente POSIX. |
| Script portabile tra Unix (Linux + BSD + macOS) | POSIX sh | Massima portabilità; nessuna sintassi specifica di Bash consentita. |
| Workstation da sviluppatore, uso interattivo quotidiano | Zsh o Fish | Autocompletamento migliore, evidenziazione della sintassi, ricerca nella cronologia. |
| Migrazione di script enterprise legacy (AIX, HP-UX) | Ksh | Compatibilità nativa con il sorgente ksh88/ksh93. |
| Account utente ad accesso limitato | rbash | Limita PATH, redirezioni e percorsi dei comandi; da combinare con chroot. |
| Script di pipeline CI/CD | Bash con set -euo pipefail | Comportamento prevedibile sulla maggior parte dei runner; fallisce in modo rumoroso in caso di errore. |
| Script ENTRYPOINT dei container | Bash o sh (dipende dall'immagine) | Adattati a ciò che l'immagine base include davvero: Alpine ha solo Ash. |
La shell predefinita di un server non è davvero un caso, anche quando sembra esserlo. Su Ubuntu e Debian la login shell è Bash, ma /bin/sh è Dash: significa che la stessa riga di codice può fare cose completamente diverse a seconda dell'interprete che hai effettivamente invocato. RHEL, Fedora e CentOS fanno puntare sia /bin/sh sia la login shell a Bash, con sh in modalità POSIX. I container Alpine includono Ash e solo Ash, quindi uno script Bash in un'immagine Alpine si interrompe appena incontra un array. La regola per la portabilità è breve: dichiara lo shebang ogni volta. Non dare per scontato che /bin/sh sia Bash. Esegui ShellCheck prima che qualsiasi cosa raggiunga un server a cui tieni davvero.
Riepilogo
La shell Linux si trova tra te e il kernel. Se scegli quella sbagliata, i tuoi script diventano fragili, i tempi di boot iniziano a salire e la postura di sicurezza si degrada in modi che nessuno segnala finché qualcosa non si rompe. Tra i tipi di shell disponibili in Linux, Bash è il default giusto per l'automazione generica dei server. Dash è il target che /bin/sh dovrebbe avere sui sistemi della famiglia Debian dove la velocità di boot conta. POSIX sh è la scelta sicura quando uno script deve girare in un luogo che non controlli del tutto. E a decidere quale interprete viene eseguito davvero è lo shebang sulla prima riga, non la tua login shell, né la shell che stavi usando quando hai scritto lo script. Se sbagli questo punto, passerai un sabato pomeriggio a fare debug di uno script che il giorno prima funzionava perfettamente.
Se vuoi il controllo completo del livello shell (accesso root, cambio di shell senza restrizioni, uso libero di chsh, configurazione di auditd come ti serve davvero, tuning dei parametri del kernel), è lì che un VPS Linux con controllo di livello bare metal fa la differenza. PrivateAlps offre questo, ospitato in Svizzera secondo la revDSG, un aspetto non trascurabile se ti interessa dove risiedono fisicamente i tuoi dati privatealps.net.
FAQ
Cos'è una shell in Linux?
Una shell in Linux è il programma che prende ciò che digiti e lo trasforma in qualcosa che il kernel può eseguire. Si trova tra lo user space e il kernel space. Tu parli con la shell, la shell parla con il kernel. Senza una shell non c'è modo di controllare il sistema operativo tramite input testuale: avresti un kernel e nessun modo concreto per chiedergli qualcosa.
Quali sono i diversi tipi di shell in Linux?
Le shell a riga di comando che incontrerai davvero sono Bash, Dash, Zsh, Fish, Ksh e la famiglia Csh. Tra i diversi tipi di shell disponibili, quelle conformi a POSIX (Bash, Dash, Ksh, sh) funzionano per gli script portabili. Fish e Csh no. Lo stesso elenco copre anche i tipi di shell storici di Unix, perché Bash, Ksh e la famiglia Csh provengono originariamente dai sistemi Unix prima di arrivare su Linux. GNOME Shell e KDE Plasma vengono anch'essi chiamate shell, ma appartengono davvero a un'altra categoria: riguardano finestre e sessioni di accesso più che l'esecuzione di comandi.
Qual è la differenza tra sh e Bash?
sh è lo standard POSIX. Set di funzionalità minimo, concentrato soprattutto sulla portabilità. Bash è un superset che aggiunge array, [[ ]], process substitution, editing con readline: cose utili. La trappola in cui cade la gente è questa: su Debian e Ubuntu, /bin/sh è un link simbolico a Dash. Quindi se scrivi uno script con #!/bin/sh e usi qualcosa di esclusivo di Bash, lo script gira in Dash e si rompe. Anche con Bash installato e disponibile sul sistema, a decidere è lo shebang.
Qual è la shell migliore per gli script sui server Linux?
Bash per l'automazione generica. È ovunque, e per quasi qualsiasi cosa tu voglia fare esiste un esempio funzionante. Dash (/bin/sh) per gli script di boot e per gli helper delle unit systemd, dove la velocità di avvio emerge davvero nelle misurazioni. La cosa da evitare attivamente è mescolare sintassi Bash con #!/bin/sh sulle distribuzioni della famiglia Debian: è lo script che funziona su un server e fa silenziosamente la cosa sbagliata sul successivo.
Come faccio a verificare quale shell sto usando in Linux?
echo $SHELL mostra la tua login shell predefinita da /etc/passwd. echo $0 oppure ps -p $$ mostrano cosa sta girando davvero in questo preciso momento. Possono non coincidere: per esempio, se sei in una sessione Bash avviata a mano dentro una login Zsh. Per vedere quali shell sono installate e ammesse come login shell sul sistema, controlla /etc/shells.
Qual è la differenza tra shell e terminale?
Il terminale (gnome-terminal, iTerm2, xterm, Alacritty o quello che usi) è l'applicazione che disegna la finestra e gestisce tastiera e schermo. La shell è il programma che gira al suo interno e interpreta i comandi che digiti. Il terminale gestisce l'I/O. La shell gestisce la logica. Lo stesso processo Bash si comporta in modo identico sia in un xterm essenziale sia in un terminale elaborato con font personalizzati e ligature.
Fish è adatta ai server di produzione?
Fish è ottima in uso interattivo. È anche volutamente non POSIX, il che significa che gli script scritti in Fish non sono portabili: non puoi spostarli in un ambiente Bash aspettandoti un risultato buono. Quindi come login shell personale su un server, va bene, se ti piace l'esperienza d'uso. Ma la tua automazione vera deve vivere in Bash o POSIX sh. Non lasciare che la sintassi di Fish finisca in script che altre persone o altri sistemi eseguiranno prima o poi.
Cos'è una shell ristretta (rbash) e quando conviene usarla?
rbash è Bash con i freni tirati. L'utente non può modificare PATH. Non può reindirizzare l'output. Non può eseguire nulla con / nel percorso. Non può modificare le variabili marcate come readonly. È utile per account utente ad accesso limitato su server multi-tenant, o per account di servizio tecnici che hanno un solo compito specifico. Va detto con chiarezza, però: rbash da solo non è davvero un confine di sicurezza. Le persone ci sfuggono tramite vim, awk o altri strumenti integrati che permettono di lanciare una shell. Se vuoi davvero contenere qualcuno, abbinalo a chroot o all'isolamento dei container.
