



Cos'è una VPN e come funziona? Una guida completa
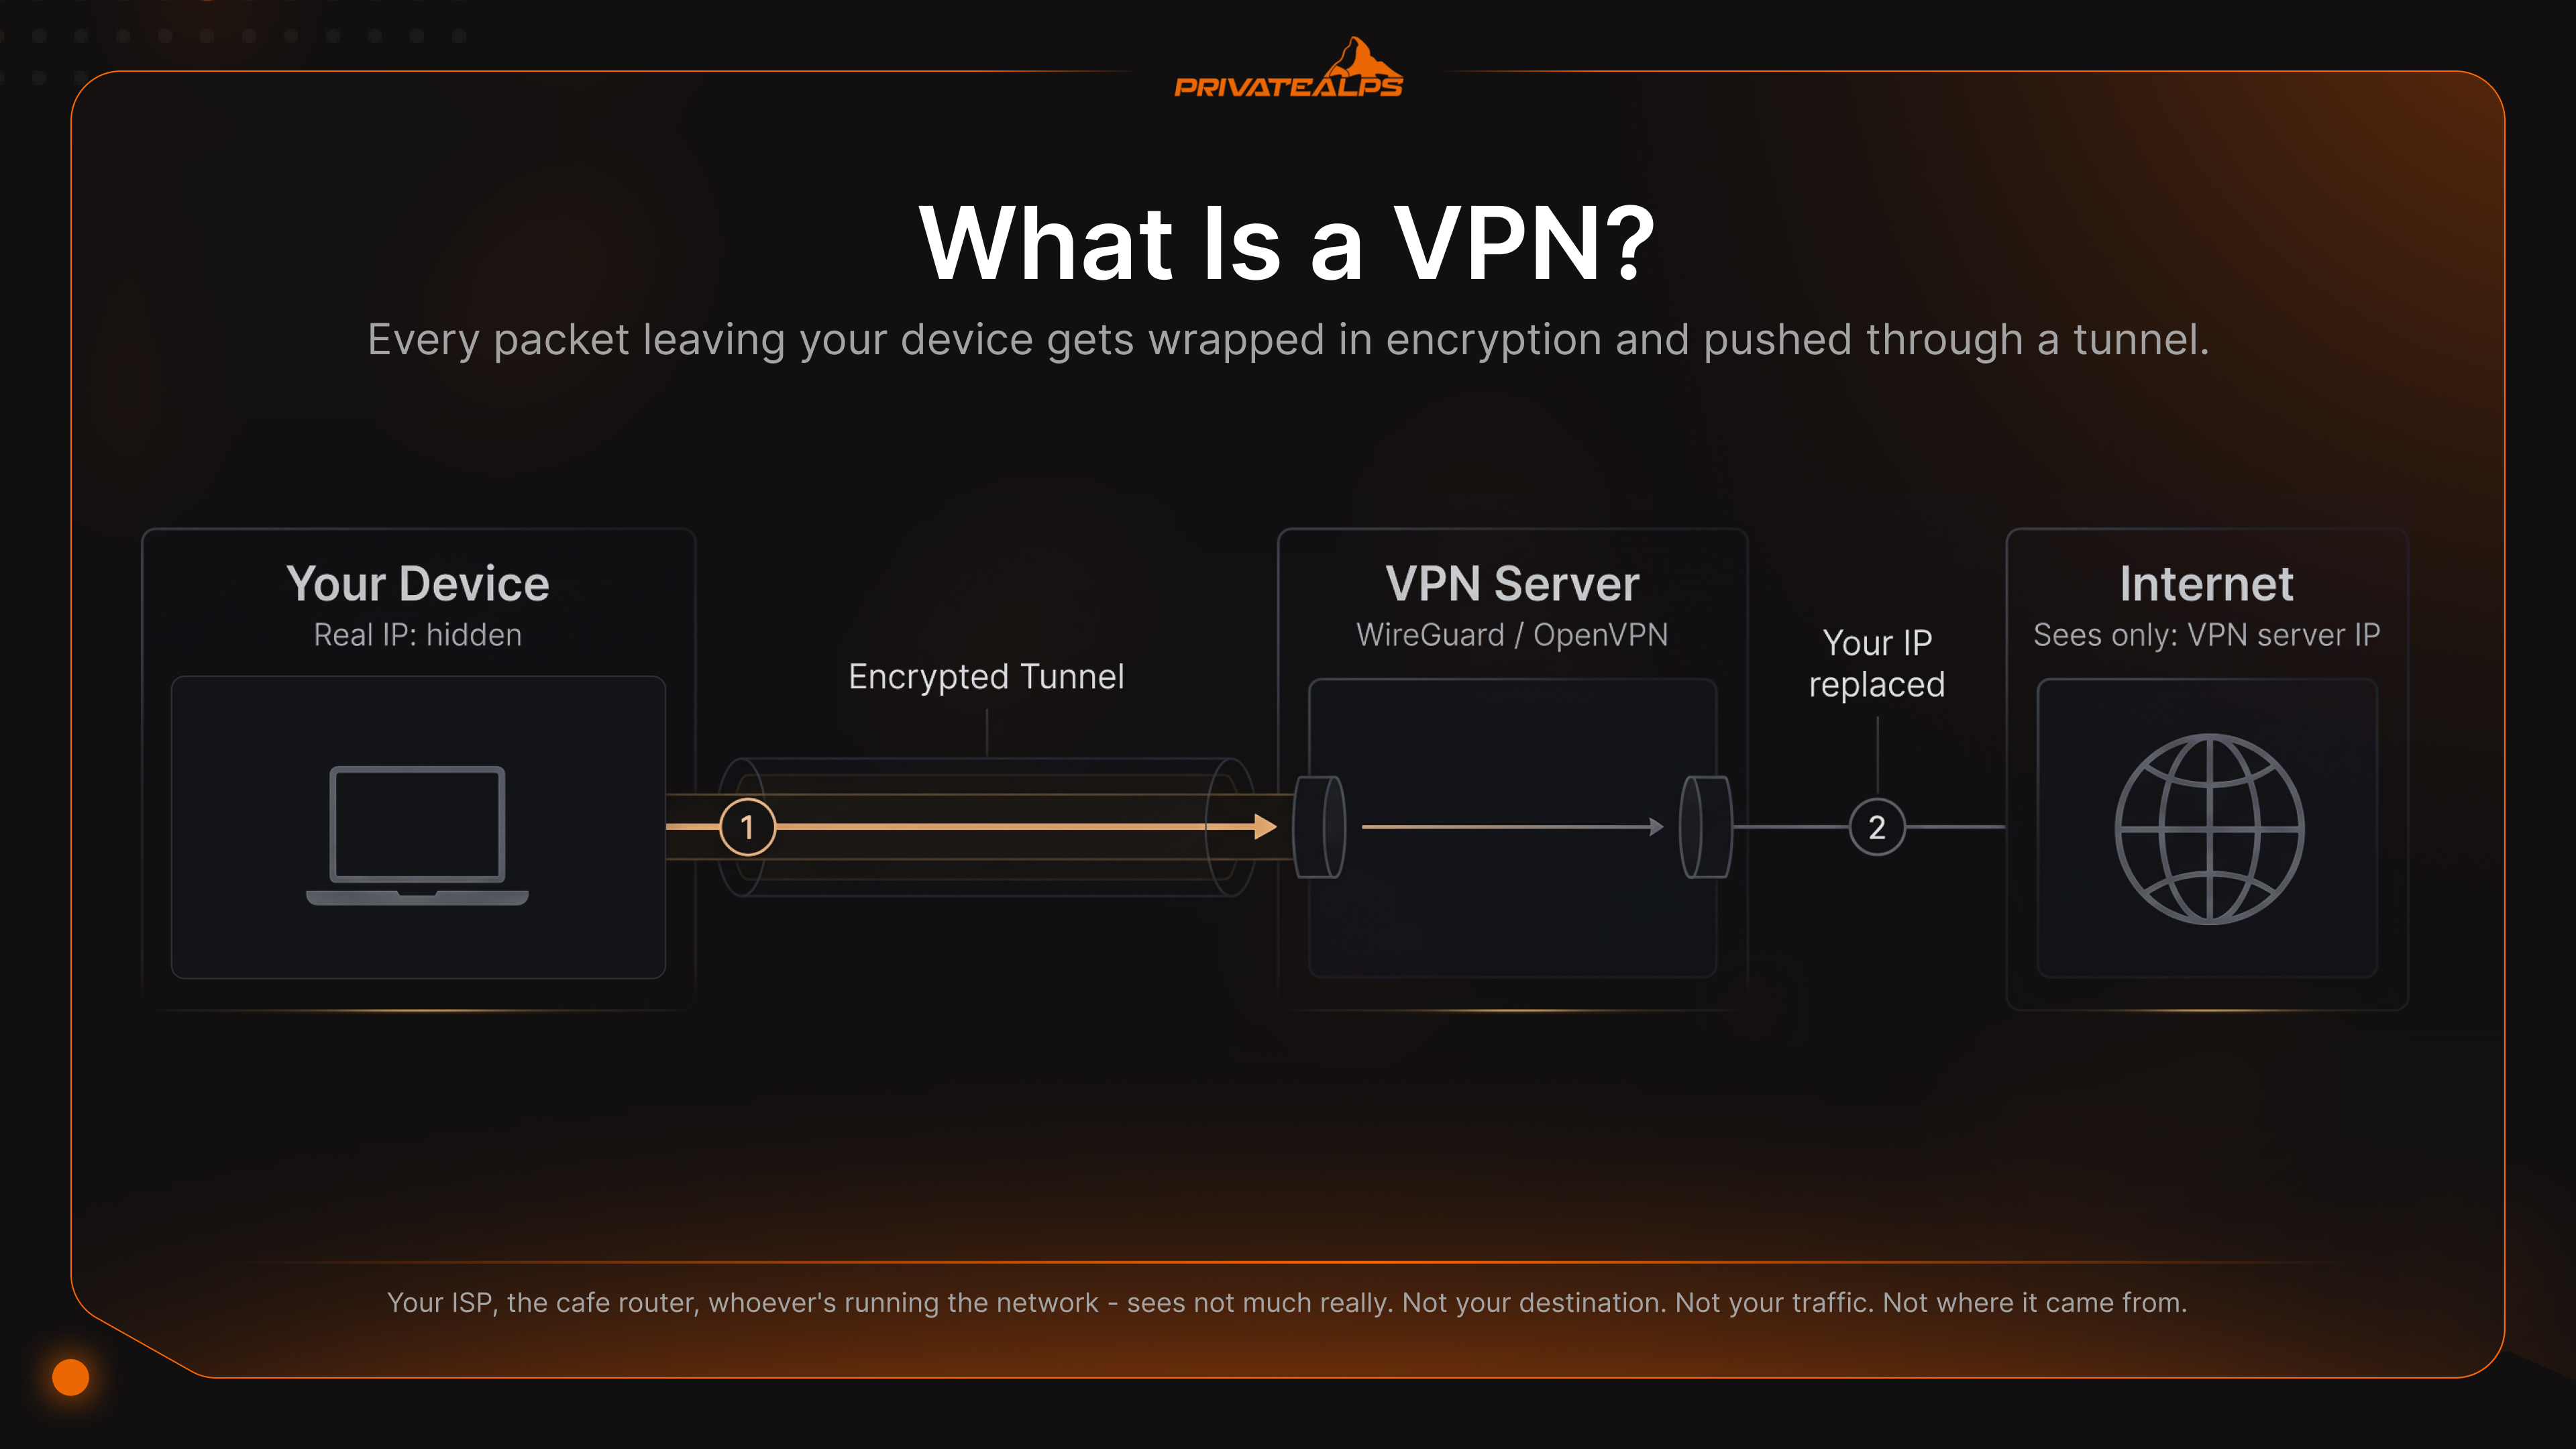
Ecco la versione breve. Una VPN, cioè Virtual Private Network, è un tunnel cifrato tra il tuo dispositivo e un server remoto. Nasconde il tuo IP e protegge il tuo traffico da chiunque stia osservando la rete nel mezzo. Per capire come funziona una VPN: il tuo dispositivo cifra ogni pacchetto, lo invia a un server VPN, e quel server inoltra il traffico decifrato usando il proprio IP. Quindi il sito che stai caricando, il tuo provider internet, il router del bar: nessuno di loro vede te. Vedono il server.
Questa non è una voce di glossario. È il tipo di spiegazione che ti aspetteresti da un collega alla lavagna. Alla fine saprai cosa succede davvero dentro il tunnel, le differenze tra WireGuard, OpenVPN e IKEv2 (oltre a quali protocolli obsoleti avrebbero dovuto essere ritirati dieci anni fa), otto situazioni in cui una VPN risolve un problema reale e, la parte che quasi tutte le guide in prima pagina saltano, dove non ti aiuta affatto. Nel 2026 il mercato globale delle VPN vale ormai decine di miliardi di dollari e continua a crescere a tassi a due cifre annui, spinto soprattutto dal lavoro da remoto e da una crescente stanchezza verso la privacy.
Ecco la parte scomoda. Molte persone che pagano una VPN ogni mese non sanno davvero cosa stanno pagando. Quindi lo dico subito: una VPN è uno strato di una strategia di privacy. Uno solo. Se ti fermi qui, il resto di questa guida non può salvarti dalle tue stesse false convinzioni.
Riepilogo AI
In breve: una VPN è un software che cifra il tuo traffico internet e lo fa passare attraverso un server remoto, sostituendo il tuo IP reale con quello del server. Esistono sostanzialmente due tipi: i servizi VPN per privati a cui ti abboni (NordVPN, Mullvad, ProtonVPN) e le VPN aziendali che le imprese usano per l'accesso remoto o per collegare le sedi. Entrambe si basano sulla crittografia AES-256 o ChaCha20-Poly1305. Entrambe, nel 2026, sono inviolabili in senso pratico.
Alcune cose che ogni utente dovrebbe sapere fin dall'inizio:
- AES-256: cifrario simmetrico standard del settore. ChaCha20-Poly1305 è l'alternativa moderna.
- WireGuard: il protocollo attuale più veloce. Circa 4.000 righe di codice contro circa 70.000 di OpenVPN.
- Un kill switch blocca ogni accesso a internet se il tunnel VPN cade. È una funzione non negoziabile.
- La politica no-logs significa che il provider non conserva registri delle connessioni. Ha valore solo se un soggetto esterno l'ha effettivamente verificata con un audit.
- Il split tunneling instrada attraverso la VPN solo le app che scegli. Tutto il resto resta sulla connessione aperta.
- Una VPN non ti rende anonimo: il fingerprinting del browser, i cookie e gli account con l'accesso effettuato ti identificano comunque.
- Le VPN self-hosted (WireGuard sul tuo server) eliminano del tutto la necessità di fidarsi di un provider.
Cos'è una VPN?
Una VPN è una connessione cifrata tra il tuo dispositivo e un server di cui ti fidi. Ogni pacchetto che lascia il dispositivo viene avvolto nella crittografia e spinto attraverso un tunnel che la rete locale non può leggere. Dall'altra parte, il server rimuove la cifratura, sostituisce il tuo IP con il proprio e lo invia su internet pubblico. Tutti quelli che stanno fuori dal tunnel (il tuo provider, il router del bar, chi gestisce la rete) vedono... non molto, in realtà. Non la tua destinazione. Non il tuo traffico. Non da dove arriva.
L'espressione virtual private network nasce per descrivere collegamenti aziendali privati costruiti sopra infrastrutture pubbliche. Siamo nel terreno della RFC 2764. Le VPN per privati hanno preso la stessa idea e l'hanno applicata ai singoli utenti su internet aperta. La parte "virtual" sta nel fatto che non esiste un cavo dedicato. La parte "private" sta nel fatto che a isolare il traffico è la crittografia.
Si confondono continuamente VPN, proxy e Tor. Vale la pena fare una mappa rapida:
| Strumento | Cosa cifra | Nasconde l'IP | Velocità | Modello di fiducia |
|---|---|---|---|---|
| VPN | Tutto il traffico a livello di sistema operativo, in un tunnel cifrato | Sì | Veloce (perdita del 5–20%) | Fiducia in un solo provider |
| Proxy HTTP/SOCKS | Solo il traffico dell'app configurata; spesso non cifrato | Sì (per app) | Veloce | Fiducia in un solo provider |
| Tor | Tre livelli di cifratura annidati attraverso relay di volontari | Sì | Lento (latenza elevata) | Distribuito; nessun soggetto singolo conosce sia origine sia destinazione |
| Solo HTTPS | Il contenuto dell'applicazione verso un sito specifico | No | Il più veloce | Fiducia nel certificato TLS del sito |
Un proxy SOCKS5 nel browser nasconde solo ciò che invia il browser, e nient'altro. Il sistema operativo continua a comunicare. Le app in background continuano a comunicare. Il DNS continua a fuoriuscire dai lati. Una VPN opera più in basso nello stack e intercetta tutto. Tor offre più anonimato grazie a tre salti cifrati, ma il prezzo è la velocità, e alta. Vuoi guardare lo streaming con Tor? Lascia perdere.
Come funziona una VPN?
Risposta rapida. Una VPN esegue un handshake crittografico con un server remoto, concorda una chiave simmetrica condivisa, crea un'interfaccia di rete virtuale sul tuo dispositivo, poi instrada ogni pacchetto in uscita attraverso quell'interfaccia, all'interno di una busta cifrata. Il server scarta la busta di ogni pacchetto e lo inoltra. Ciò a cui ti connetti vede solo l'IP del server. Mai il tuo.
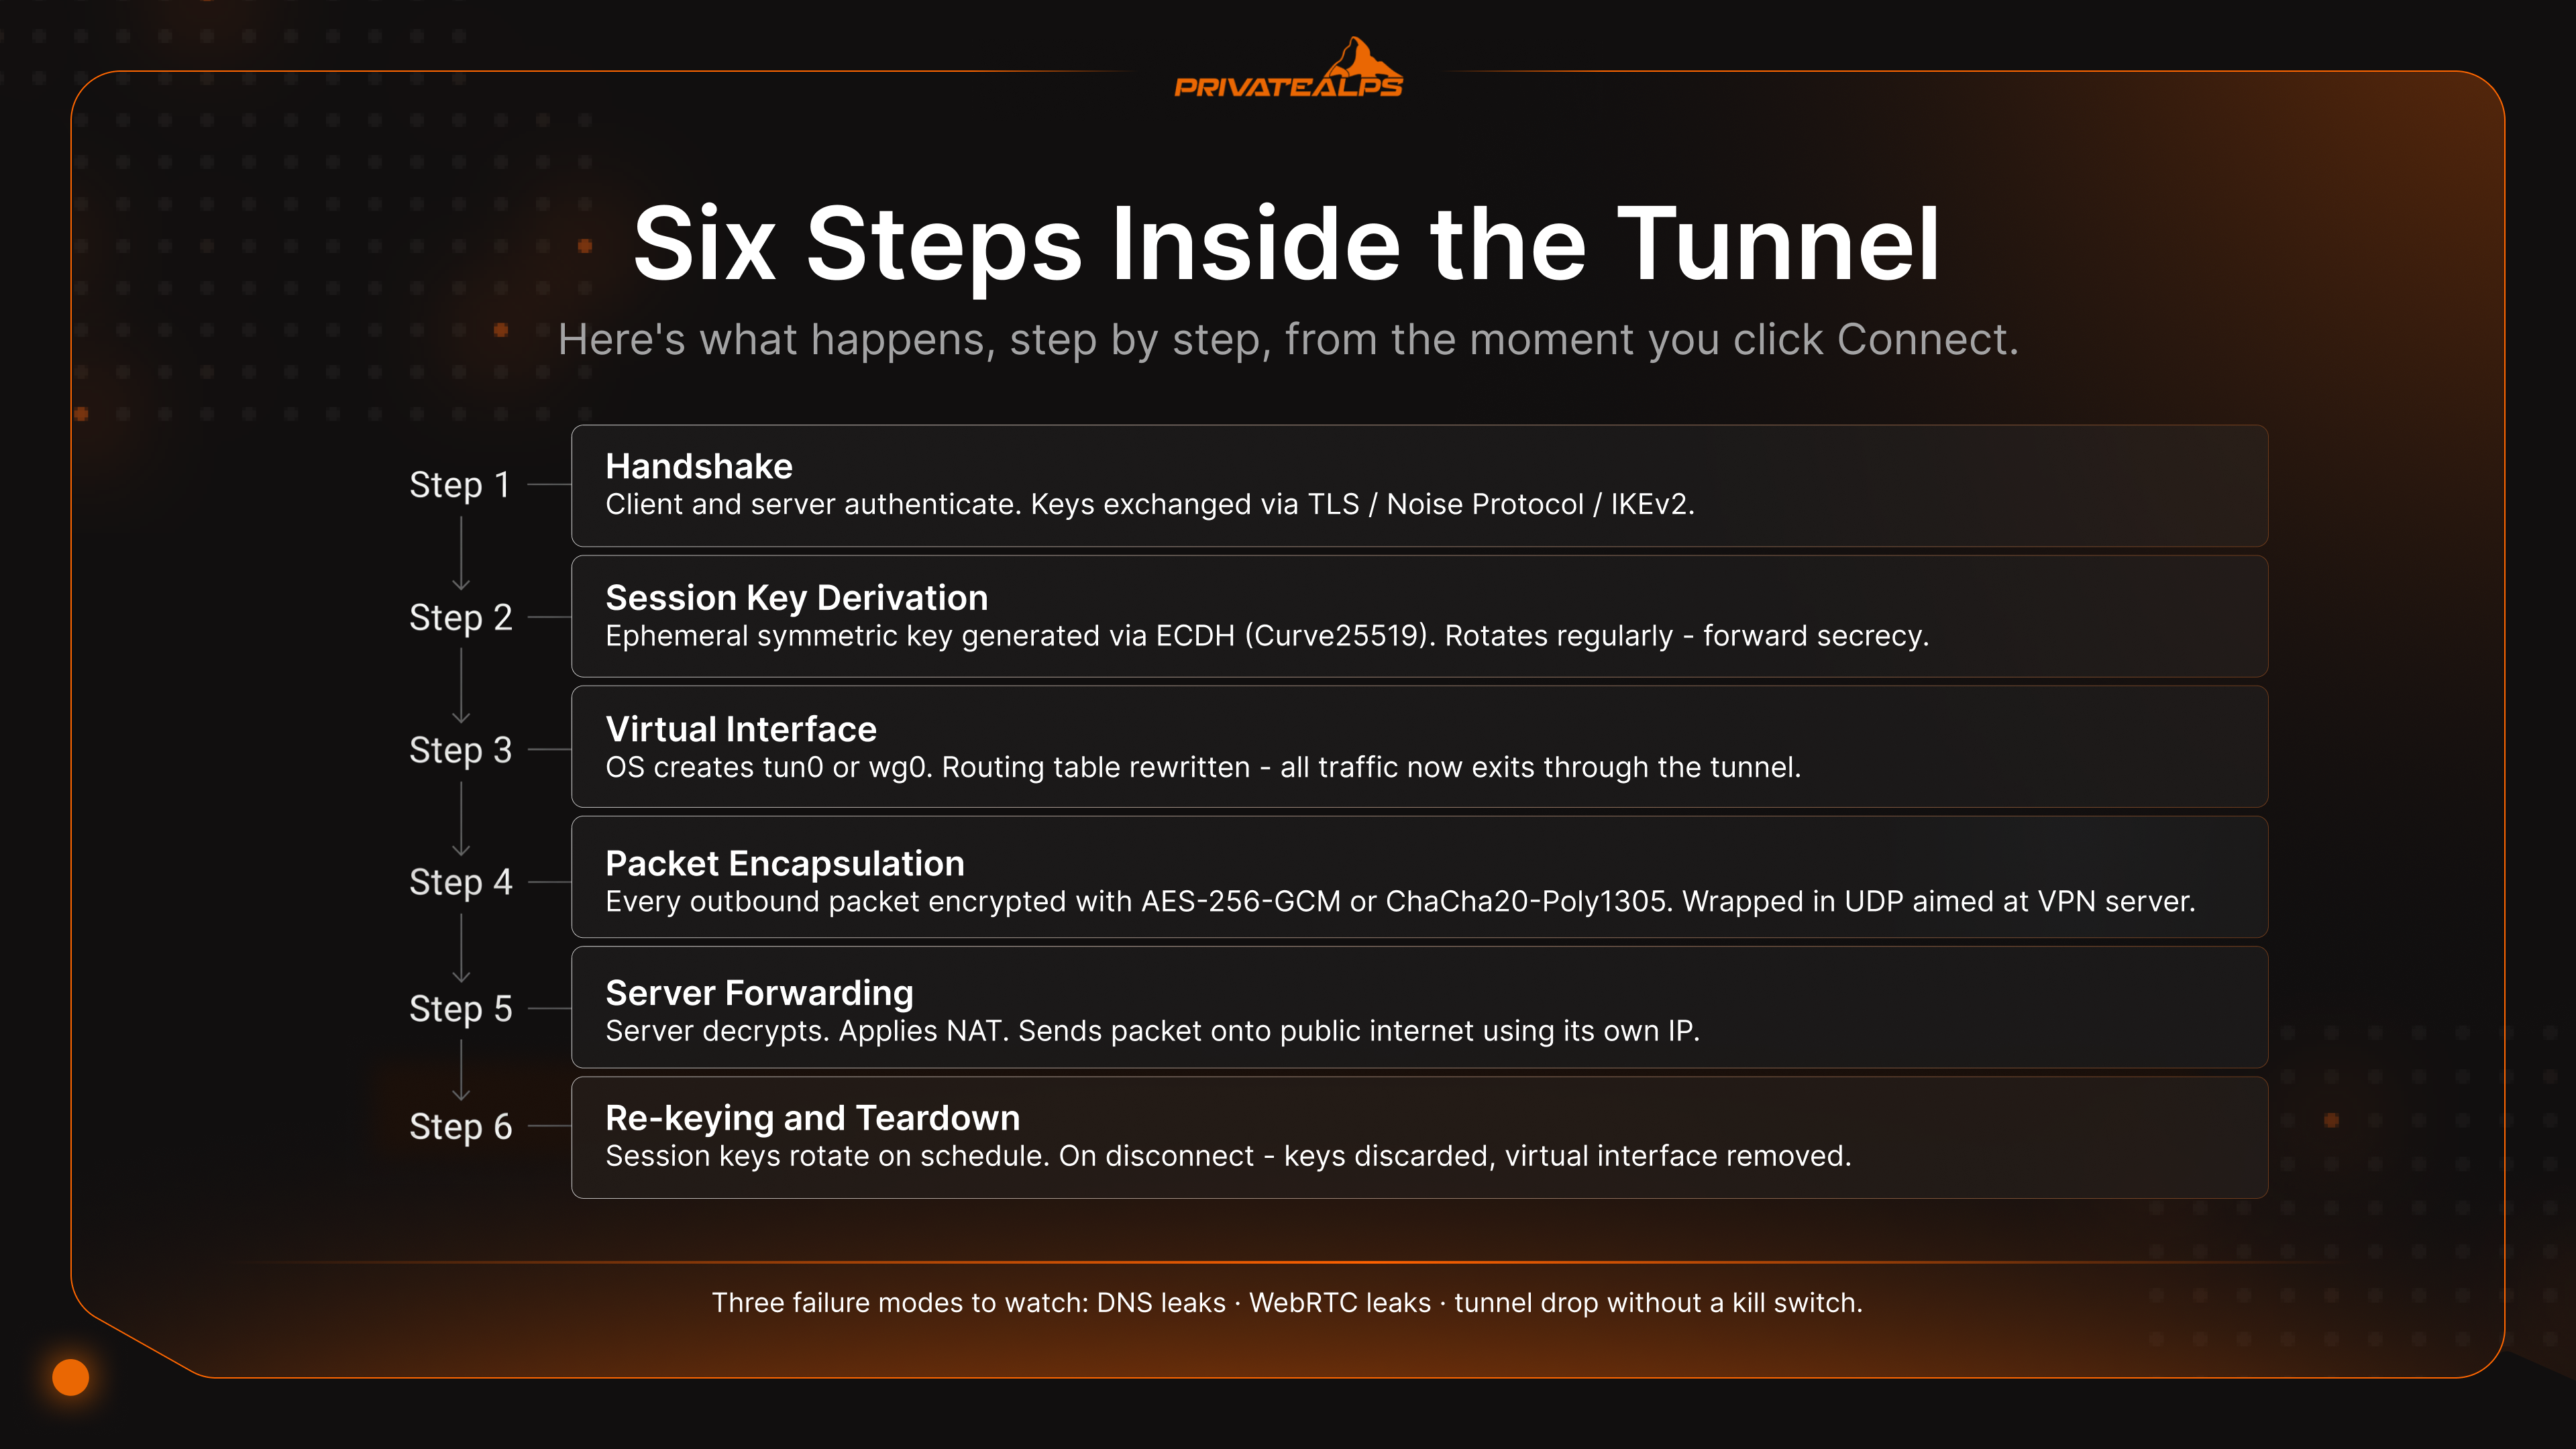
Ecco cosa succede, passo dopo passo, dal momento in cui clicchi su Connetti:
- Handshake. Client e server si autenticano a vicenda e si scambiano le chiavi. OpenVPN usa TLS per questo. WireGuard usa il Noise Protocol Framework. IKEv2 ha un meccanismo proprio. Sono i certificati o le chiavi pubbliche a fare il lavoro pesante per l'identità.
- Derivazione della chiave di sessione. Viene generata una chiave simmetrica effimera usando Elliptic Curve Diffie-Hellman, di solito con Curve25519. Questa chiave cifra i tuoi dati reali e viene ruotata regolarmente, ed è ciò che garantisce la forward secrecy.
- Interfaccia virtuale. Il sistema operativo crea un adattatore di rete virtuale (
tun0owg0su Linux, un adattatore TAP/TUN su Windows), poi riscrive la tabella di routing in modo che il gateway predefinito punti a questa nuova interfaccia. - Incapsulamento dei pacchetti. Ogni pacchetto IP in uscita viene cifrato con AES-256-GCM o ChaCha20-Poly1305, poi incapsulato in un pacchetto UDP diretto al server VPN.
- Inoltro dal server. Il server decifra. Applica il NAT. Immette il pacchetto su internet pubblico usando il proprio IP. Il traffico di ritorno percorre la stessa strada al contrario.
- Ri-cifratura e chiusura. Le chiavi di sessione vengono ruotate secondo una pianificazione. Quando ti disconnetti, le chiavi vengono eliminate e l'interfaccia virtuale viene chiusa insieme a loro.
Tre modalità di guasto contano molto più di qualsiasi dettaglio del protocollo. I DNS leak: le ricerche dei tuoi domini finiscono al resolver del provider internet invece di passare dal tunnel. Si individuano facilmente su dnsleaktest.com.
I leak WebRTC: il browser comunica l'IP reale a un peer remoto anche con la VPN attiva in background. Il kill switch è la tua rete di sicurezza per entrambi. Quando il tunnel cade, il firewall blocca tutto il traffico non VPN finché la connessione non torna. Senza kill switch, una breve riconnessione può essere sufficiente a esporre il tuo IP reale a tutte le sessioni attive che hai aperte in quel momento.
Cos'è un protocollo VPN?
Definizione diretta. Un protocollo VPN è l'insieme di regole con cui client e server negoziano le chiavi, cifrano i dati e incapsulano i pacchetti. La scelta del protocollo incide direttamente su velocità, sicurezza, affidabilità su mobile e sulle reti che la VPN riesce effettivamente ad attraversare. Nel 2026 circolano ancora sei protocolli, ma solo tre meritano di essere usati in una nuova configurazione.
| Protocollo | Rilasciato | Crittografia | Velocità | Compatibilità | Ideale per |
|---|---|---|---|---|---|
| WireGuard | 2016 (kernel: 2020) | ChaCha20-Poly1305 | Il più veloce (perdita di throughput di circa 10–15%) | Tutti i principali sistemi operativi | Scelta predefinita per le nuove configurazioni |
| OpenVPN | 2001 | AES-256-GCM (configurabile) | Moderata (circa 20–30% su UDP, oltre 50% su TCP) | Universale, inclusi router e firewall | Reti restrittive; massima compatibilità |
| IKEv2/IPsec | 2005 | AES-256 | Veloce | Nativo su iOS, macOS, Windows | Dispositivi mobili che passano dal Wi-Fi alla rete cellulare |
| L2TP/IPsec | 1999 | AES-256 (tramite IPsec) | Lenta (doppio incapsulamento) | Integrato nella maggior parte dei sistemi operativi | Solo sistemi legacy; da evitare nelle nuove configurazioni |
| SSTP | 2008 | AES-256 su TLS | Moderata | Orientato a Windows | Ambienti aziendali Windows |
| PPTP | 1996 | MPPE/RC4: compromesso | Veloce ma insicuro | Legacy | Da non usare in nessun caso |
Al PPTP va riservato un avvertimento che la maggior parte delle tabelle sui protocolli in qualche modo omette. È stato crittograficamente compromesso già nel 2012, quando i ricercatori hanno dimostrato che l'autenticazione MS-CHAPv2 di PPTP può essere ridotta a una singola chiave DES, recuperabile in meno di 24 ore su hardware comune. Lo stesso anno Microsoft ha pubblicato il Avviso di sicurezza 2743314, di fatto confermando il problema. Eppure alcuni servizi offrono ancora il PPTP. Chi lo fa mette a disposizione un tunnel che un attaccante può decifrare offline con tutto il tempo che vuole. Trattalo come il WEP delle reti wireless: una curiosità storica, mai un'opzione di implementazione.
Per tutto il resto la logica non è difficile. WireGuard come impostazione predefinita. Il suo codebase definito nel whitepaper conta circa 4.000 righe, abbastanza poche perché un solo ingegnere possa verificarlo dall'inizio alla fine. La crittografia è stata verificata formalmente. OpenVPN quando il traffico UDP di WireGuard viene bloccato: firewall aziendali restrittivi, reti alberghiere, paesi con censura elevata. OpenVPN può funzionare su TCP sulla porta 443 e apparire come normale HTTPS a chiunque ispezioni il traffico. IKEv2/IPsec per i telefoni. La sua rapida riconnessione dopo un cambio di rete batte qualsiasi altro protocollo quando passi dal Wi-Fi alla rete cellulare dieci volte all'ora.
A cosa serve una VPN?
Otto usi specifici, in sostanza. Rientrano in due gruppi: protezione su reti ostili e aggiramento dei controlli a livello di rete. Ognuno ha un chiaro «cosa risolve» e un altrettanto chiaro «cosa non risolve». Quest'ultima colonna manca in quasi tutte le guide che compaiono nella prima pagina dei risultati di ricerca.
| Caso d'uso | Tipo di utente | Cosa risolve la VPN | Cosa non risolve la VPN |
|---|---|---|---|
| Protezione sul Wi-Fi pubblico | Viaggiatori, lavoratori da remoto | Attacchi man-in-the-middle sul Wi-Fi di hotel e bar | Un dispositivo compromesso, un'estensione del browser dannosa |
| Lavoro da remoto | Dipendenti | Accesso cifrato alla intranet aziendale e alle app interne | Phishing, password deboli, credenziali trapelate |
| Aggiramento delle restrizioni geografiche | Streamer | Cataloghi di Netflix, Disney+ e BBC iPlayer bloccati per regione | I provider di streaming bloccano attivamente gli IP noti dei data center; non tutti i server funzionano |
| Tracciamento da parte dell'ISP | Utenti attenti alla privacy | Visibilità dell'ISP sui domini visitati e sulle query DNS | Google, Meta e altri account con accesso effettuato continuano a tracciarti |
| Elusione della censura | Utenti in regioni con restrizioni | Deep packet inspection (DPI) e blocchi di base | La DPI aggressiva può riconoscere le firme delle VPN; serve l'offuscamento |
| P2P / torrent | Condivisori di file | Espone l'IP del peer allo swarm | Responsabilità legale se il contenuto è protetto da copyright; identificazione a livello di account |
| Lavoro di sviluppo / sistemistica | Ingegneri | Cifra il traffico SSH e amministrativo su reti non fidate | Configurazioni errate del server, furto di credenziali |
| Connettività site-to-site | Aziende | Collega due uffici tramite IPsec senza linee dedicate in affitto | Affidabilità della WAN, sicurezza a livello applicativo |
La riga sulle restrizioni geografiche merita una nota che la maggior parte degli articoli liquida in fretta. Le piattaforme di streaming usano sistemi di rilevamento che segnalano gli intervalli di IP dei data center VPN noti. Se finisci in uno di quegli intervalli segnalati, ti compare il temutissimo popup «VPN rilevata», che tutti abbiamo visto almeno una volta.
Le VPN consumer premium rispondono mantenendo pool di server più piccoli, ottimizzati per lo streaming, e ruotandoli di continuo. In sostanza è un gioco del gatto e del topo, una corsa agli armamenti che non si risolve mai del tutto. Ed è il motivo per cui alcuni server funzionano per Netflix US e altri no, anche con lo stesso provider e nello stesso giorno.
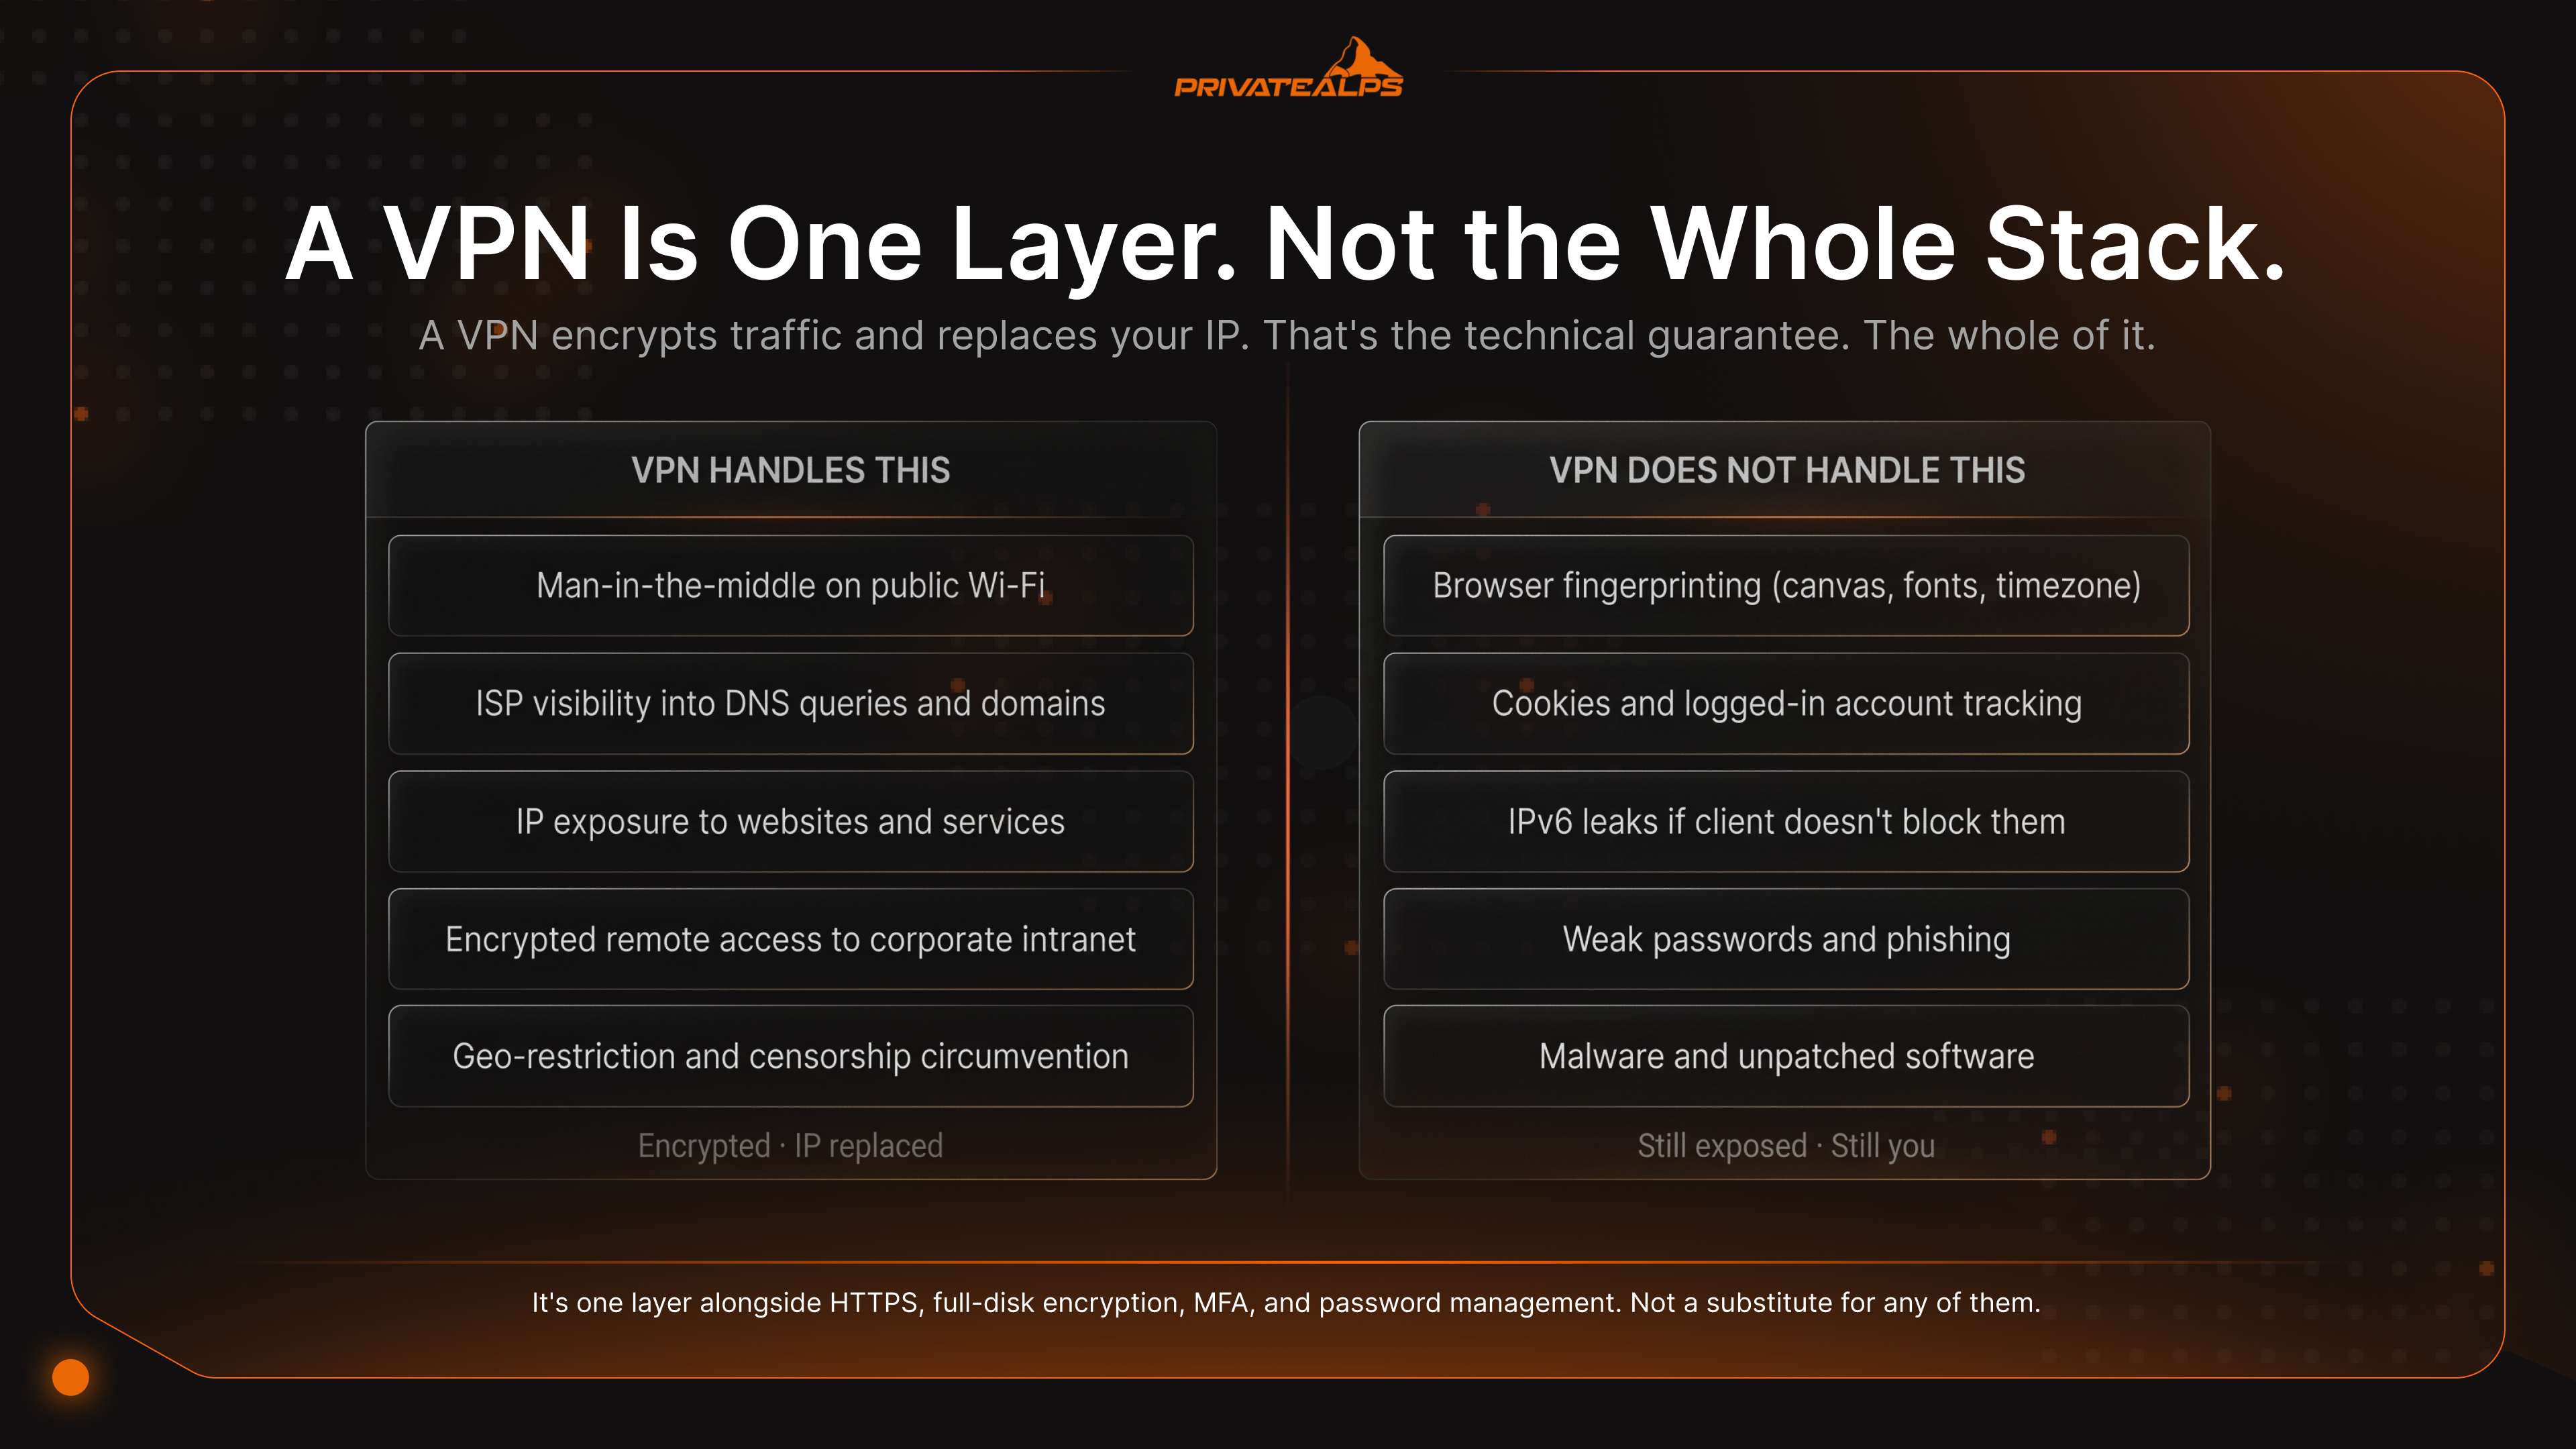
Il punto che tiene insieme tutto: una VPN cifra il traffico e cambia il tuo IP apparente. Basta. Non aggiorna il software, non gestisce le password al posto tuo, non nasconde l'impronta digitale del browser. È un livello in più accanto a HTTPS, alla cifratura del disco, all'MFA, a un gestore di password e a un'igiene degli aggiornamenti. Consideri la VPN come la soluzione completa? È l'errore di privacy più comune in circolazione, e anche il più costoso quando alla fine ti presenta il conto.
Cos'è un servizio VPN e cos'è la VPN as a Service?
Quattro modelli operativi finiscono tutti sotto il nome generico di «VPN», e le differenze contano quando devi sceglierne uno. I servizi consumer e i gateway aziendali sono venduti a acquirenti completamente diversi. La VPN as a Service (VPNaaS) è il modello erogato via cloud, usato dalle grandi aziende. La VPN self-hosted è ciò che costruiscono gli utenti tecnici quando vogliono eliminare del tutto la necessità di fidarsi di un provider.
| Modello | Chi gestisce l'infrastruttura | Controllo dei log | Ideale per |
|---|---|---|---|
| VPN consumer | Provider (Mullvad, ProtonVPN, NordVPN) | Ti affidi alla politica no-logs del provider | Privati, viaggiatori, privacy occasionale |
| VPN di accesso remoto aziendale | Il tuo reparto IT (Cisco AnyConnect, Palo Alto GlobalProtect) | La tua organizzazione controlla tutti i log | Dipendenti che si connettono alle app interne |
| VPNaaS (erogata via cloud) | Fornitore cloud (AWS Client VPN, Cloudflare WARP / Zero Trust) | Il fornitore controlla, configurabile per tenant | Aziende che vogliono un deployment per singola API |
| VPN self-hosted | Tu, sul tuo VPS o server dedicato | Controlli i log completamente | Massima privacy, utenti tecnici |
Un servizio VPN consumer ti vende banda su server condivisi che gestisce il provider. La promessa di privacy regge o cade con l'affermazione di assenza di log. E quell'affermazione vale qualcosa solo quando una parte esterna l'ha effettivamente verificata con un audit. La società di sicurezza di Berlino Cure53 pubblica i report dei pentest che produce: l'infrastruttura di Mullvad è stata sottoposta lì a audit più volte, e KPMG ha verificato in modo indipendente l'architettura TrustedServer di ExpressVPN. Un'affermazione di assenza di log senza audit? È un testo pubblicitario, non ingegneria.
Una VPN di accesso remoto aziendale è ciò che gestisce il reparto IT della tua azienda. Installi il client (Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server, a scelta), ti autentichi ed entri nella intranet aziendale. L'organizzazione conserva i log perché deve farlo. La gestione degli incidenti dipende da essi.
La VPNaaS è la stessa idea, solo erogata come servizio cloud. AWS Client VPN. Cloudflare WARP. Zscaler Private Access. Permettono a un'azienda di attivare un'infrastruttura VPN tramite API senza doversi occupare dell'hardware del gateway. L'acquirente è il reparto IT. L'utente finale, in pratica, non nota la differenza.
Una VPN self-hosted esegue WireGuard o OpenVPN su un server che affitti o possiedi interamente. Le chiavi sono tue. La configurazione la scrivi tu. Decidi tu cosa viene registrato, se viene registrato qualcosa. È l'unico modello in cui la fiducia nel provider non fa parte del modello di minaccia. Il provider sei tu.
Come usare una VPN
Il modo più rapido per iniziare a usare una VPN è quello più noioso: installi un'app consumer, accedi e clicchi su connetti. Per la maggior parte delle persone la storia finisce qui. Tre percorsi di deployment coprono praticamente tutti i casi d'uso, più un quarto percorso che protegge contemporaneamente tutti i dispositivi della rete. Ecco come usare una VPN su ciascuno di essi senza combinare pasticci.
Percorso 1 - VPN consumer su desktop
- Scegli un provider che abbia un audit indipendente sulla politica no-logs e un report di trasparenza pubblicato.
- Scarica l'app ufficiale solo dal sito del provider, mai da un mirror di download di terze parti.
- Prima della prima connessione, accedi e apri le impostazioni dell'app.
- Attiva il kill switch (a volte indicato come «network lock» o «protezione internet»).
- Imposta il protocollo su WireGuard, a meno che la tua rete non lo blocchi. In quel caso passa a OpenVPN su TCP/443.
- Clicca su connetti. Poi verifica il nuovo IP su
ipleak.nete controlla che non ci siano perdite DNS.
Percorso 2 - App mobile (iOS / Android)
- Installa l'app ufficiale da App Store o Google Play e verifica che il nome dello sviluppatore corrisponda a quello indicato sul sito del provider.
- Quando richiesto, concedi l'autorizzazione alla configurazione VPN: è ciò che permette all'app di creare un tunnel a livello di sistema.
- Nelle impostazioni, attiva la connessione automatica sulle reti Wi-Fi non fidate. Il telefono cambia rete continuamente e questo ti evita una connessione scoperta su qualche hotspot di un bar.
- Controlla che il kill switch sia attivo: su Android si chiama «Always-on VPN», su iOS «Connect on Demand».
Percorso 3 - WireGuard self-hosted su un VPS
- Genera una coppia di chiavi del server con
wg genkey | tee privatekey | wg pubkey > publickey. - Compila
/etc/wireguard/wg0.confcon la chiave privata del server, la porta in ascolto (predefinita51820) e un blocco[Peer]per ogni client, contenente la chiave pubblica del client e l'IP VPN assegnato. - Abilita l'inoltro IPv4 (
sysctl net.ipv4.ip_forward=1), poi aggiungi una regola NAT coniptablescosì che il traffico dei client venga mascherato verso l'interfaccia pubblica del server. - Avvia il tunnel con
wg-quick up wg0e abilitane l'avvio automatico tramitesystemd. - Genera una configurazione per il client (l'app mobile di WireGuard può scansionarla come codice QR), connettiti, poi verifica con
wg show.
Percorso 4 - VPN a livello di router
Installare una VPN sul router protegge tutti i dispositivi della rete senza client su ciascun dispositivo. È utile per le smart TV e per i dispositivi IoT che non supportano nativamente le VPN. La configurazione tipica prevede il firmware DD-WRT o OpenWRT con un client OpenVPN o WireGuard. Il limite: la velocità è vincolata dalla CPU del router. La maggior parte dei router domestici riesce a sostenere solo 50–150 Mbps con OpenVPN, anche su una linea gigabit. I router economici ancora di più.
Verifica della connessione: qualunque percorso scegli, dopo la connessione ci sono tre cose da controllare. L'IP pubblico su whatismyipaddress.com. Le perdite DNS su dnsleaktest.com. Le perdite WebRTC su browserleaks.com/webrtc. Se uno di questi test rivela il tuo ISP di casa, il tunnel è configurato male da qualche parte. Una VPN self-hosted su un VPS svizzero ti offre anche un livello giurisdizionale in più: in base alla revisione della legge federale svizzera sulla protezione dei dati (revDSG), non esiste un obbligo generalizzato di conservazione dei dati che ti imponga di registrare il traffico dei tuoi clienti.
Limiti della VPN: cosa una VPN non può fare
Una VPN cifra il traffico e sostituisce un IP. Questa è la garanzia tecnica, e si ferma lì. Quasi tutti gli altri benefici sulla privacy attribuiti alle VPN dipendono da ciò che il provider decide di fare, oppure semplicemente non sono reali. È la sezione che la maggior parte delle pagine di marketing delle VPN salta. Ed è quella che gli utenti hanno più bisogno di leggere.
Una VPN non garantisce l'anonimato. Il provider vede ciò che prima vedeva il tuo ISP. Lo registra, oppure è obbligato a conservarlo, e la protezione crolla sul colpo. Il fingerprinting del browser ti identifica comunque. Canvas, WebGL, font installati, risoluzione dello schermo e fuso orario si combinano in un'impronta digitale che sopravvive a qualsiasi cambio di IP. Cookie e account con accesso effettuato ignorano completamente la VPN. Appena accedi a Google o Facebook, l'IP non conta più. Ora il tuo account è l'identificatore. Le perdite IPv6 aggirano il tunnel. Se il client non blocca il traffico IPv6 e la tua rete lo supporta, l'indirizzo IPv6 originale può trapelare al di fuori della VPN. Le perdite WebRTC espongono gli IP locali. I browser possono essere indotti a rivelare l'IP reale tramite richieste STUN. Disattiva WebRTC oppure installa un'estensione che lo blocchi. La riduzione della velocità è reale e inevitabile. I benchmark indipendenti mostrano costantemente perdite di throughput di circa il 15–20% su WireGuard, il 20–25% su OpenVPN su UDP e oltre il 50% su OpenVPN su TCP, a seconda del percorso e del carico del server. Aspettatelo con qualsiasi provider. La giurisdizione fa parte del modello di minaccia.* I provider nei Paesi Five Eyes o Fourteen Eyes possono ricevere richieste legali e ordini di segretezza. Svizzera e Islanda restano al di fuori di queste alleanze.
Quello che questa lista significa: una VPN è una componente, non una soluzione completa per la privacy. Chi prende sul serio la privacy combina la VPN con un browser rafforzato (disattivare WebRTC, bloccare i cookie di terze parti), un'identità separata per le attività sensibili e un minimo di disciplina su quali account usare attraverso il tunnel. La VPN gestisce il livello di rete. Il resto spetta a te.
VPN nelle reti aziendali: contesto aziendale ed enterprise
In ambito enterprise una VPN è un modello di architettura di rete, non un'app per la privacy. La VPN aziendale serve a estendere la rete interna fidata fino ai dispositivi remoti e a collegare uffici che non si trovano nello stesso edificio. Dominano due modelli:
| Aspetto | VPN ad accesso remoto | VPN site-to-site |
|---|---|---|
| Chi si connette | Singoli utenti da laptop e smartphone | Due reti (uffici) collegate in modo permanente |
| Protocolli tipici | OpenVPN, IKEv2/IPsec, SSL VPN | IPsec, GRE su IPsec, MPLS Layer 3 VPN |
| Gestione | Account per utente, MFA, certificati | Tunnel sempre attivo tra router e firewall |
| Scala | Da centinaia a migliaia di utenti simultanei | Pochi tunnel, elevata banda aggregata |
| Esempi | Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server | Cisco ASA-to-ASA, Fortinet FortiGate, Juniper SRX |
Una terza variante, la SSL VPN o VPN senza client, funziona interamente nel browser. L'utente si autentica su un portale e accede alle applicazioni web interne senza installare nulla. In questo ambito, Cisco AnyConnect Secure Mobility Client e Pulse Secure (oggi Ivanti) sono gli standard storici delle aziende.
Per le WAN di livello carrier, la MPLS Layer 3 VPN mantiene separato il traffico dei clienti su una dorsale condivisa del provider di servizi. È il modo in cui gli operatori telefonici offrono connettività privata su larga scala. È tutt'altra cosa rispetto alle VPN basate sulla cifratura con cui gli utenti finali interagiscono ogni giorno.
Qual è il vero cambiamento architetturale nel 2026? La migrazione dalla VPN tradizionale allo Zero Trust Network Access (ZTNA). La VPN tradizionale dà a un utente autenticato un accesso ampio ai segmenti di rete. Lo ZTNA valuta ogni richiesta singolarmente, in base a identità, stato del dispositivo e contesto, e concede l'accesso solo a specifiche applicazioni, non all'intera sottorete. Gartner ha indicato questo approccio come una direzione strategica per l'architettura della sicurezza enterprise. La maggior parte dei principali fornitori (Cloudflare, Zscaler, Palo Alto Prisma) ora vende ZTNA affiancato o in sostituzione dei vecchi gateway VPN.
Come scegliere una VPN: criteri chiave
Sette criteri distinguono i provider affidabili dalle operazioni di facciata. Il più importante quasi mai compare nei siti di confronto: la prova sotto pressione legale. Chiunque può dichiarare di non tenere log. La vera domanda è cosa è successo quando le autorità si sono presentate davvero alla porta.
| Criterio | Perché conta | Campanello d'allarme |
|---|---|---|
| Audit indipendente sull'assenza di log | Dimostra che la politica corrisponde all'implementazione | "Nessun log" dichiarato senza alcun audit esterno |
| Giurisdizione fuori da Five/Fourteen Eyes | Riduce l'esposizione a richieste di condivisione dei dati con i servizi di intelligence | Sede del provider in USA, Regno Unito, Australia senza un solido quadro giuridico |
| Supporto a WireGuard | Più veloce, più moderno, superficie d'attacco più ridotta | Il provider offre solo OpenVPN o un protocollo proprietario |
| Kill switch | Previene le fuughe di IP durante la riconnessione | App senza kill switch o con kill switch che fallisce in modalità aperta |
| Protezione da leak DNS | Instrada tutto il DNS attraverso il tunnel | Leak verificabili su dnsleaktest.com |
| Client open source | Codice verificabile dalla comunità, nessuna telemetria nascosta | Binario closed source con informativa sulla privacy vaga |
| Prova sotto pressione legale | Richieste reali hanno messo alla prova la dichiarazione di assenza di log | Nessun evento legale documentato pubblicamente |
Due episodi definiscono l'asticella della prova. Nel 2016 Private Internet Access ricevette un mandato dall'FBI per i dati degli utenti legati a minacce di attentato. La sua risposta: non esistevano log. La denuncia penale stessa conferma che l'unico dato che PIA poteva fornire era una localizzazione geografica approssimativa del cluster di IP. Poi arrivò l'aprile 2023. Il Dipartimento nazionale svedese per le operazioni ha eseguito un mandato di perquisizione nell'ufficio di Mullvad a Göteborg con l'intenzione di sequestrare i dati dei clienti.
La polizia se ne andò a mani vuote. I dati non esistevano. Due episodi, stesso risultato. È questo il criterio che ogni confronto serio tra VPN dovrebbe pesare più di qualsiasi lista di funzionalità.
Per chi vuole eliminare del tutto la fiducia nel provider, una VPN self-hosted su un server dedicato, in una giurisdizione rispettosa della privacy, è l'alternativa zero-trust. Diventi tu il provider. Scrivi tu la politica. Non c'è nessuna terza parte che possa essere costretta a consegnare ciò che ha raccolto, perché non c'è nessuna terza parte da costringere.
Riepilogo
Una VPN è un tunnel cifrato che sostituisce il tuo IP e protegge il traffico dagli ISP e dalle reti non fidate. La scelta del protocollo (WireGuard per la velocità, OpenVPN per la compatibilità, IKEv2 per il mobile) determina il limite di prestazioni e sicurezza. Una VPN è uno strato di un sistema di protezione della privacy, non un anonimato completo. Cookie, impronte digitali e account con accesso effettuato continuano a identificarti, indipendentemente dall'aspetto del tuo IP. Per chi vuole il massimo controllo sui log e sulla giurisdizione, una VPN self-hosted su un server dedicato è l'opzione con il più alto livello di fiducia disponibile.
Ottieni un server dedicato in Svizzera per la tua VPN self-hosted
Vuoi far girare una VPN self-hosted con accesso root completo, senza le restrizioni dell'hosting condiviso e in una giurisdizione che dia alla tua garanzia di privacy una solida base legale? PrivateAlps offre server dedicati con sede in Svizzera, pensati proprio per questo scopo. Il quadro della revDSG svizzera vieta la conservazione passiva e massiva dei dati. La divulgazione mirata ai sensi della legge sulla sorveglianza BÜPF resta possibile solo con un ordine del tribunale, una soglia legale molto più stretta rispetto alle direttive sulla conservazione dei dati vigenti nella maggior parte delle giurisdizioni UE e USA. Con hosting VPN su un server dedicato svizzero, le chiavi sono tue, controlli i log e decidi cosa, se mai qualcosa, viene conservato.
FAQ
Cos'è una VPN?
Una VPN è un tunnel cifrato tra il tuo dispositivo e un server remoto. Maschera il tuo IP e protegge il traffico da chiunque stia osservando la rete locale. Senza VPN su una rete non fidata, chi gestisce la rete può leggere ogni pacchetto non cifrato e vedere la destinazione di ogni connessione che stabilisci. Con la VPN attiva, verso l'esterno è visibile solo il tunnel cifrato verso il server.
Come funziona una VPN?
In breve. Una VPN esegue un handshake autenticato con un server, deriva una chiave di cifratura simmetrica condivisa e instrada ogni pacchetto in uscita attraverso un tunnel cifrato verso quel server. Il server inoltra il tuo traffico usando il proprio IP. Anche le richieste DNS passano dal tunnel, quindi l'ISP non può vedere quali domini visiti. Ciò a cui ti connetti vede solo il server VPN, non te.
Cos'è un protocollo VPN?
Un protocollo VPN è l'insieme di regole che governa lo scambio di chiavi, la cifratura e la trasmissione dei dati tra client e server. Nel 2026 ne valgono la pena tre. WireGuard: il più veloce, con la codebase più piccola e una crittografia moderna. OpenVPN: il più compatibile, funziona su TCP/443 per aggirare i firewall restrittivi. IKEv2/IPsec: il migliore per il mobile, perché si riconnette istantaneamente quando cambi rete. PPTP e L2TP/IPsec sono obsoleti.
Qual è lo scopo di una VPN?
Principalmente tre cose. Cifrare il traffico in modo che chi gestisce la rete locale non possa leggerlo. Sostituire il tuo IP con quello del server. Proteggere le connessioni su reti non fidate, come il Wi-Fi pubblico. Non ti rende anonimo nei confronti dei servizi a cui accedi con il tuo account. Non aggiorna il software al posto tuo. Non blocca nemmeno i tracker. Considera la VPN come lo strato di cifratura della rete all'interno di una strategia di privacy più ampia.
Una VPN ti rende anonimo?
No. Una VPN nasconde il tuo IP ai siti web e la tua attività alla rete locale, ma l'anonimato è tutt'altra cosa. Il fingerprinting del browser (canvas, font, fuso orario), i cookie di tracciamento e qualsiasi account a cui accedi continuano a identificarti in modo univoco. Per un vero anonimato servono Tor e una rigorosa separazione operativa: identità diverse, browser diversi, nessun account con accesso effettuato che possa ricollegare le sessioni tra loro.
Cos'è un server VPN?
Un server VPN è la macchina remota che termina il tunnel cifrato proveniente dal tuo dispositivo, decifra il tuo traffico e lo inoltra su internet pubblico usando il proprio IP. Il traffico di ritorno passa dallo stesso tunnel. L'IP del server è quello che vedono i siti web. La sua posizione determina la geografia che appari di avere.
Cos'è un client VPN?
Un client VPN è il programma sul tuo dispositivo che crea e gestisce il tunnel: esegue l'handshake, crea l'interfaccia di rete virtuale, applica il kill switch e instrada il DNS attraverso il tunnel. Esempi: l'app ufficiale di WireGuard, OpenVPN Connect, i client di Mullvad e ProtonVPN. I client open source sono verificabili. Quelli closed source no.
Una VPN è legale?
Le VPN sono legali nella maggior parte dei paesi, tra cui USA, Regno Unito, UE, Canada, Australia e Svizzera. Sono limitate o vietate in Cina, Russia, Iran, Bielorussia, Turkmenistan e Corea del Nord, dove i governi o richiedono provider autorizzati o bloccano direttamente il traffico VPN. Usare una VPN non rende legale un'attività altrimenti illegale. La violazione del copyright e la frode informatica restano reati, con o senza tunnel.
Cos'è una VPN no-logs?
Una VPN no-logs è un provider che non conserva marcature temporali di connessione, IP di origine, richieste DNS o cronologia di navigazione. La dichiarazione ha valore solo se verificata da un audit indipendente (Cure53, KPMG, PwC). Le autodichiarazioni? Solo marketing. Le giurisdizioni fuori da Five/Fourteen Eyes (Svizzera, Islanda, Panama) offrono barriere legali più forti contro la divulgazione forzata rispetto ai provider di USA, Regno Unito o UE.
