



Cos'è una zero trust network? Architettura, principi e casi d'uso reali?
Cos'è la sicurezza zero trust?
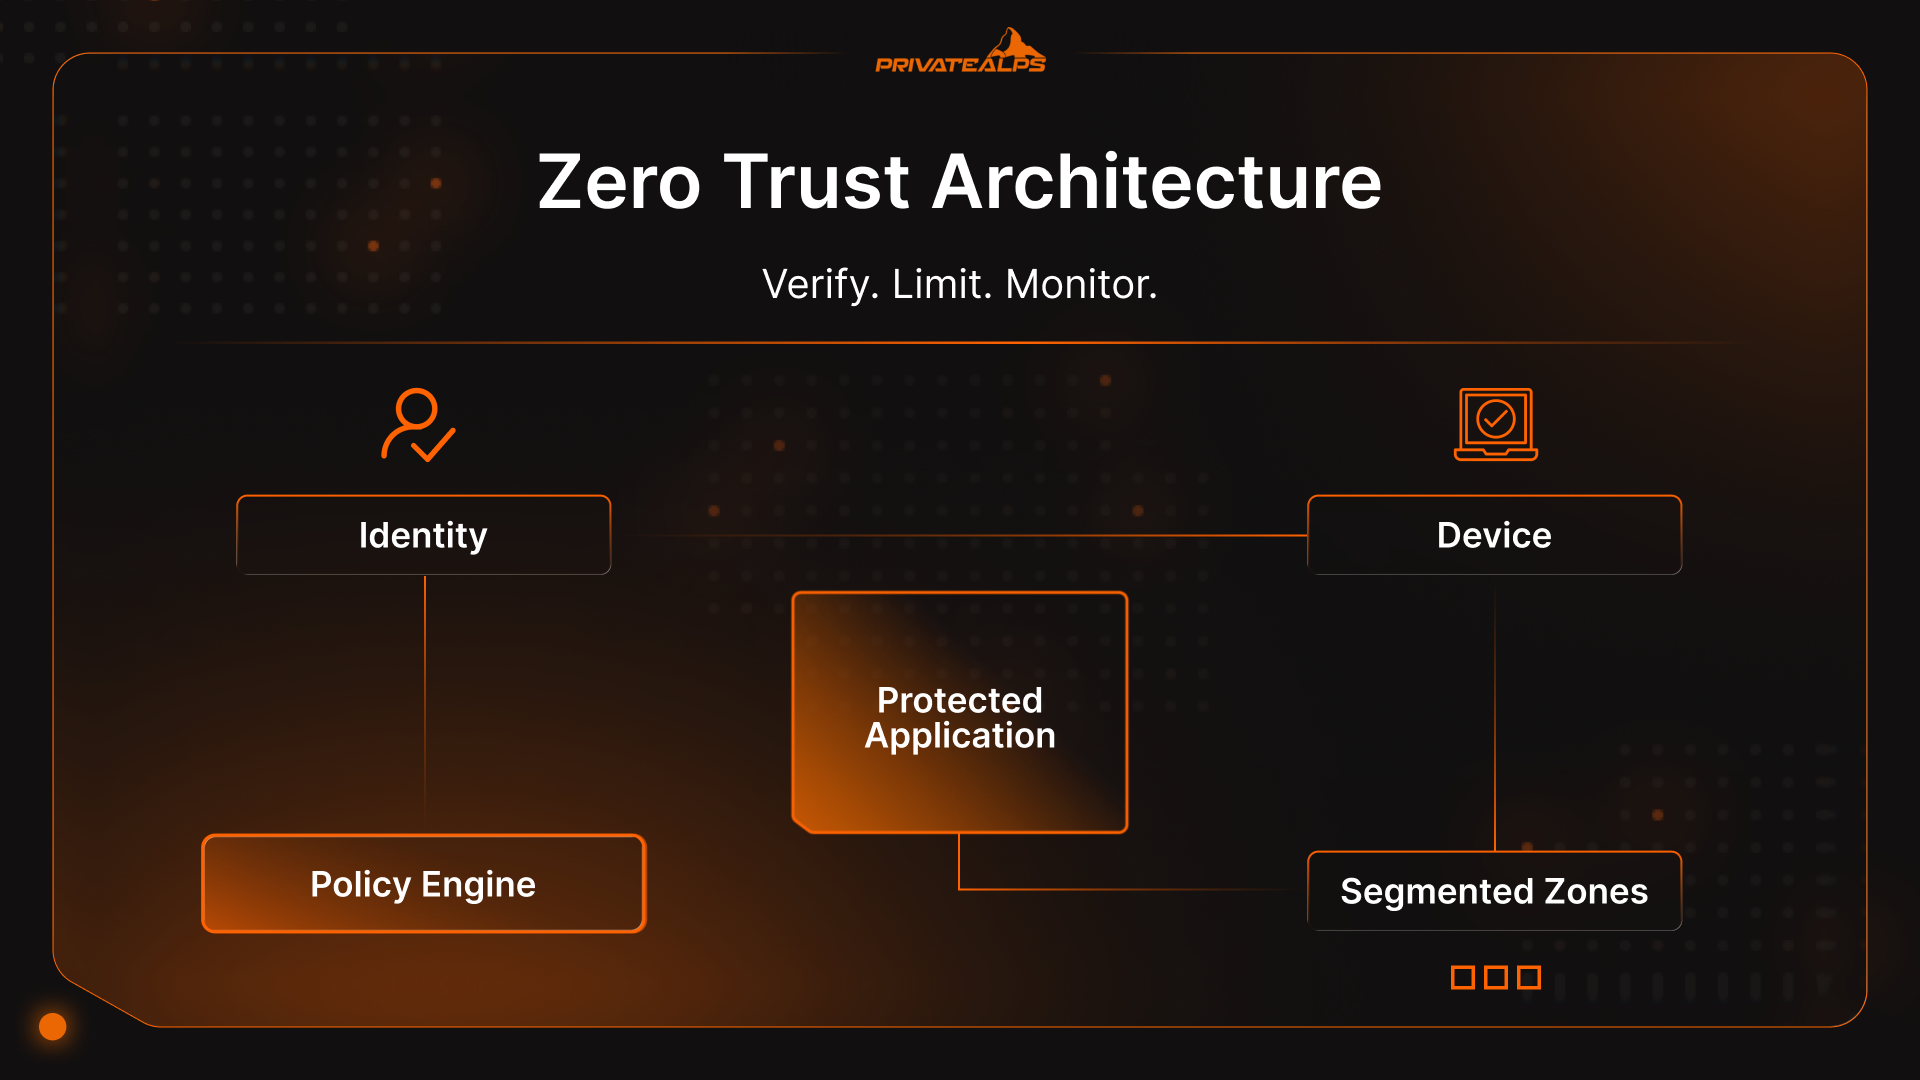
È un'architettura di sicurezza che parte da un presupposto netto: di default non si considera affidabile nulla. Né gli utenti, né i dispositivi, né le applicazioni. Effettuare l'accesso non attiva un interruttore di fiducia. Gli accessi vengono controllati di continuo finché la sessione è attiva.
Zero trust non è uno strumento che installi né un badge venduto da un fornitore. È un modo di progettare i sistemi in cui la fiducia viene verificata ogni volta che conta, e non concessa una volta per tutte e dimenticata.
Se hai visto come avvengono davvero le violazioni, questa idea ti sembrerà ovvia. Gli attaccanti non sfondano più i firewall. Accedono con le credenziali. I dati sulle violazioni del 2025 di Verizon mostrano che la maggior parte degli incidenti gravi sulle applicazioni web inizia ancora con credenziali rubate. Una volta successo questo, le reti tradizionali sono fin troppo generose: presumono che la fiducia regga, che l'identità non cambi e che i dispositivi siano puliti.
Sono proprio queste supposizioni a far crollare tutto.
Quindi, quando ci si chiede: «Che cosa significa zero trust, e perché oggi è importante?», la risposta onesta è scomoda: il concetto di zero trust esiste perché i sistemi tradizionali sono stati troppo sicuri di sé per troppo tempo. Zero trust significa che la fiducia scade. L'identità viene ricontrollata. I dispositivi vengono messi in discussione. Più a lungo dura una sessione, più l'accesso si restringe invece di allargarsi.
Questo articolo spiega che cos'è il networking zero trust, come funziona in pratica un approccio di cyber security zero trust e perché tutto questo conta.
Perché è nato il modello zero trust: il crollo della sicurezza perimetrale
Zero Trust non è comparso perché i team di sicurezza volessero un nuovo framework di cui discutere. È comparso perché il perimetro ha smesso di corrispondere a come i sistemi vengono realmente costruiti e usati. La vecchia idea che si potesse tracciare una linea attorno a «la rete» e fidarsi di ciò che c'è dentro si è rotta rapidamente, poi ha continuato a rompersi, finché è diventata impossibile da difendere con una faccia seria.
Non è cambiata una singola tecnologia. È stato l'accumulo di piccoli cambiamenti pratici che ha eliminato qualsiasi vantaggio significativo da difendere. La sicurezza zero trust è una risposta a questa realtà, non una moda passeggera.
Cosa è cambiato nell'architettura di rete
Le reti hanno smesso di essere luoghi e sono diventate percorsi.
Le applicazioni sono passate su piattaforme SaaS che l'azienda non possiede. I carichi di lavoro si sono distribuiti su più cloud. Gli strumenti interni hanno iniziato a comunicare direttamente con API esterne. I dipendenti hanno portato i propri dispositivi personali. I collaboratori esterni sono entrati e usciti. Gli ambienti ibridi sono diventati la norma, non una fase di transizione.
In questo contesto, l'idea di un perimetro difendibile non regge più. Non esiste un «dentro» unico. L'identità diventa l'unico segnale coerente che accompagna utenti, dispositivi e carichi di lavoro attraverso i diversi ambienti. Il modello zero trust si adatta a sistemi distribuiti per progettazione, non a sistemi assemblati alla bell'e meglio dietro un firewall.
I fattori della minaccia
Gli attaccanti si sono adattati a questo cambiamento più in fretta della maggior parte delle difese.
Il furto di credenziali è diventato il principale punto d'ingresso perché funziona. Il DBIR di Verizon del 2025 mostra che la maggior parte delle violazioni gravi sulle applicazioni web inizia ancora con credenziali rubate. Una volta che gli attaccanti si autenticano con successo, le difese perimetrali si fanno da parte. L'autenticazione riesce, la fiducia viene concessa e nessuno ricontrolla in modo significativo ciò che accade dopo.
Il rischio interno, doloso o accidentale, segue lo stesso schema. L'autenticazione risponde a «chi ha effettuato l'accesso», non a «che cosa può fare questa persona in questo momento». Il movimento laterale prospera nelle reti che trattano l'accesso come una decisione presa una volta sola.
Principi fondamentali dell'architettura zero trust
I principi della sicurezza zero trust non sono valori né slogan. Sono regole che i sistemi devono rispettare se la sicurezza zero trust vuole reggere sotto pressione.
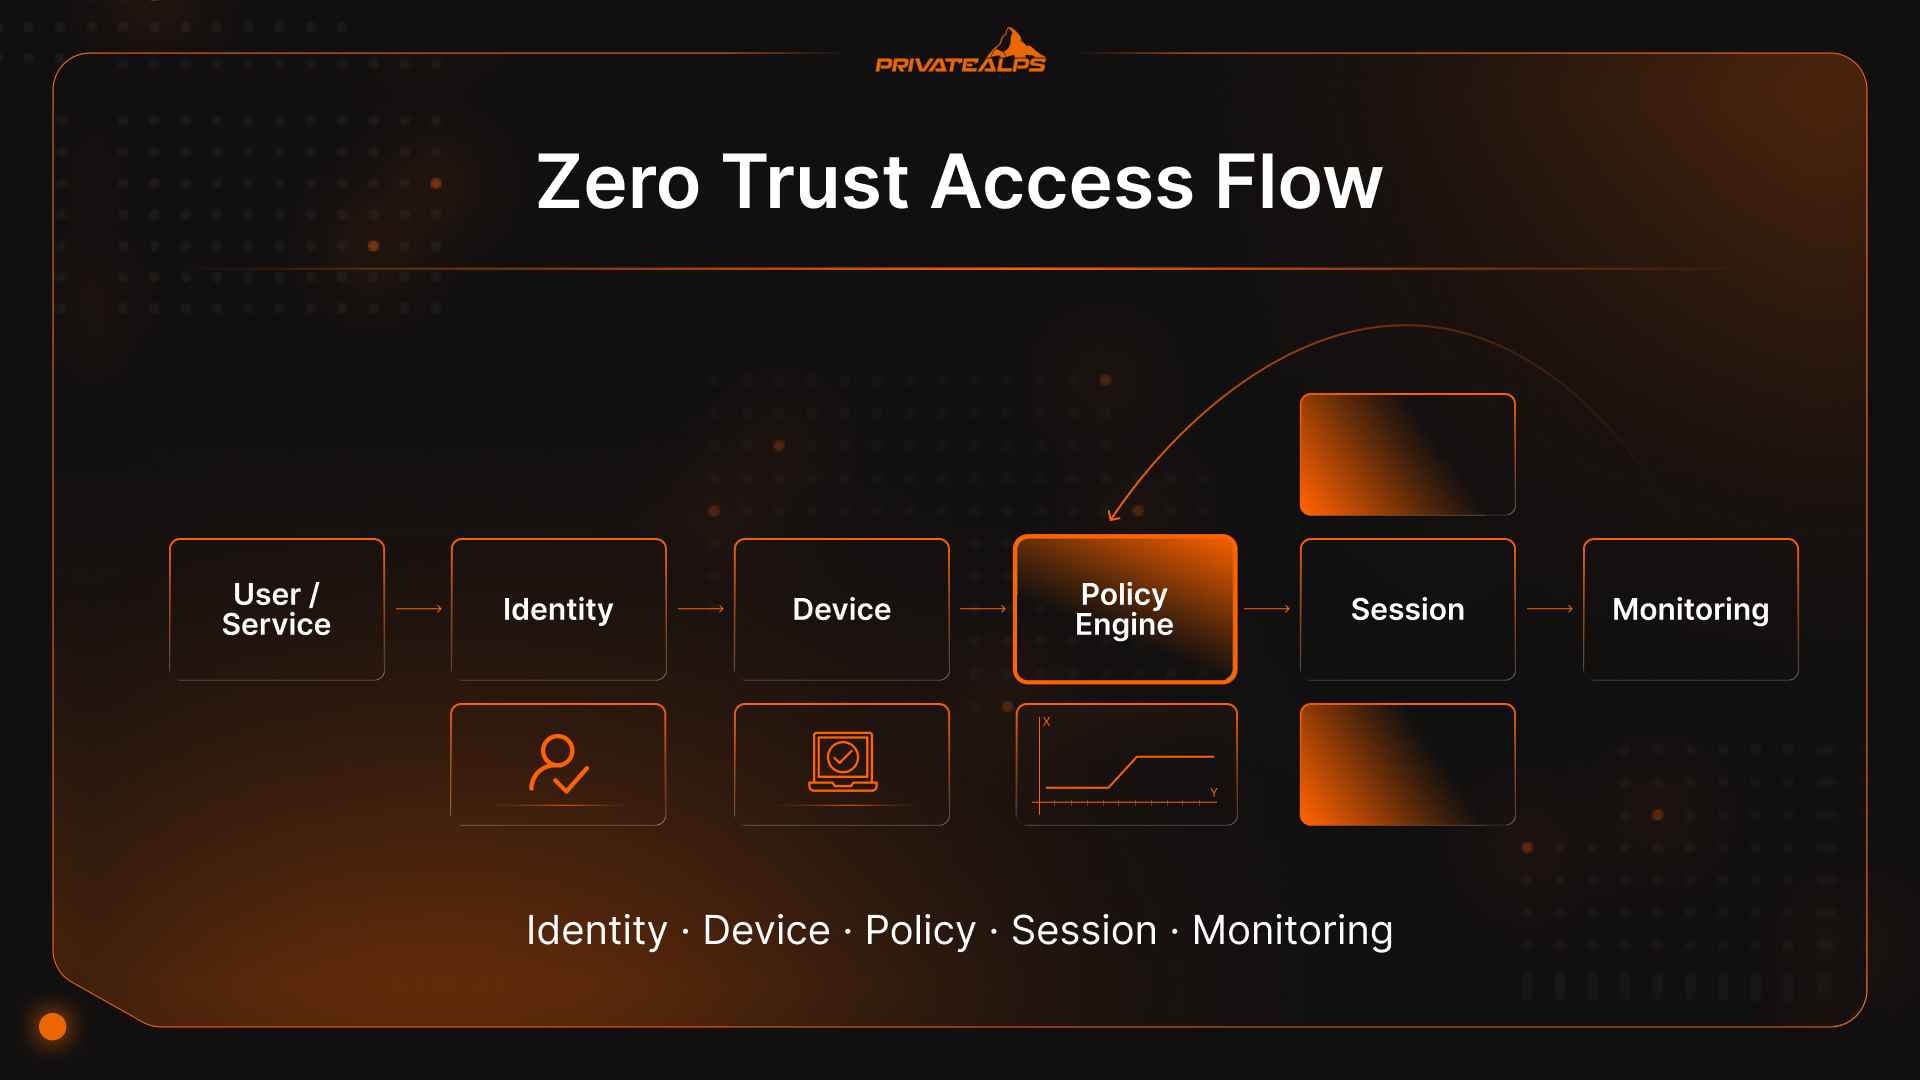
- Verifica esplicita: ogni richiesta di accesso va valutata usando segnali reali: - identità, stato del dispositivo, posizione, comportamento e sensibilità di ciò a cui si accede. Se cambiano gli input, può cambiare anche la risposta. È questo il punto di partenza della sicurezza zero trust nella pratica.
- Accesso con privilegio minimo: l'accesso deve restare ristretto, specifico e temporaneo. Persone e servizi ottengono ciò che serve per svolgere il lavoro, dopodiché l'accesso viene revocato. Più a lungo l'accesso resta attivo, più problemi causa.
- Presumi la violazione: i sistemi devono comportarsi come se qualcuno fosse già entrato da qualche parte. Questa mentalità impone limiti alla diffusione dei danni, rallenta il movimento laterale e fa emergere prima i comportamenti anomali. Il modello zero trust funziona perché mette in conto il guasto, invece di trattarlo come un caso marginale.
- Micro-segmentazione: le reti sono suddivise in zone piccole e isolate attorno ad applicazioni e carichi di lavoro, non in spazi interni piatti. Nemmeno gli utenti autenticati hanno libertà di movimento. Quando qualcosa si rompe, si rompe in piccolo.
- Validazione continua: la fiducia si deteriora. I dispositivi escono dalla conformità. Il comportamento cambia a metà sessione. I sistemi zero trust continuano a controllare e possono revocare o rafforzare l'accesso quando il rischio aumenta. L'approvazione una tantum è ciò su cui gli attaccanti contano di più.
- Decisioni consapevoli del contesto: le decisioni di accesso devono riflettere ciò che sta succedendo in questo momento: ora del giorno, comportamenti insoliti, cambi di posizione, sensibilità dei dati. È così che il networking zero trust resta utilizzabile senza diventare ingenuo.
- Crittografia end-to-end: i dati devono essere protetti durante il transito, indipendentemente dal percorso che fanno. Le connessioni cifrate riducono la dipendenza dalle «reti fidate» e impongono la verifica agli endpoint, invece che negli strati intermedi invisibili.
Componenti chiave di una zero trust network
Il modello di sicurezza zero-trust regge solo se l'architettura è in grado di applicare le decisioni ovunque la fiducia tenda a insinuarsi. Servono blocchi costitutivi specifici, ciascuno dei quali svolge un compito che le reti più vecchie saltavano o nascondevano dietro presupposti. Non si tratta di acquistare strumenti. Si tratta di avere in funzione le funzioni giuste, che tu le chiami esplicitamente o no.
Componenti principali di una zero trust network
| Componente | Cosa fa | Cosa sostituisce o corregge |
|---|---|---|
| Identity and Access Management (IAM) | Verifica chi o cosa richiede l'accesso e che cosa gli è consentito fare | Fiducia basata sulla rete e credenziali condivise |
| Device trust e controlli di postura | Conferma lo stato di salute e la conformità del dispositivo prima e durante l'accesso | Fiducia cieca verso dispositivi «gestiti» o interni |
| Micro-segmentazione di rete | Limita il movimento laterale tra carichi di lavoro e servizi | Reti interne piatte e VLAN troppo grossolane |
| Motore delle policy | Valuta in tempo reale le decisioni di accesso usando contesto e rischio | Regole di accesso statiche e approvazioni una tantum |
| Punti di applicazione delle policy (PEP) | Applica le decisioni a gateway, agent, API o sidecar | Solo punti di controllo centralizzati |
| Monitoraggio continuo e analisi | Rileva comportamenti anomali e adatta dinamicamente la fiducia | Modelli «accedi una volta, fidati per sempre» |
Identity and Access Management (IAM)
L'identità è la cosa più vicina a un perimetro che i sistemi moderni possiedano. Anche le persone hanno identità. Ce l'hanno anche i servizi, le API e i carichi di lavoro in background. L'IAM serve a mantenere utilizzabili queste identità mentre si spostano tra piattaforme cloud, strumenti SaaS e sistemi on-premise, senza che la logica di accesso si rompa ogni volta che qualcosa cambia.
Device trust e valutazione della postura
Le sole credenziali non dicono se una richiesta è sicura. La postura del dispositivo colma questo vuoto.
I controlli di postura osservano segnali come versione del sistema operativo, livello delle patch, stato della cifratura, protezione degli endpoint e segni di manomissione. In base a questi segnali l'accesso può essere limitato, rafforzato o negato. È così che il modello di sicurezza zero trust tiene conto di portatili smarriti, dispositivi personali e macchine che escono dalla conformità.
Micro-segmentazione di rete
La micro-segmentazione interrompe l'abitudine di trattare le reti interne come spazi aperti. Invece di un ampio accesso interno, carichi di lavoro e applicazioni sono isolati dietro policy esplicite.
A differenza delle VLAN tradizionali, la segmentazione segue il carico di lavoro, non la sottorete. Gli utenti autenticati non hanno libertà di movimento solo perché si trovano «dentro». Quando le credenziali vengono abusate, il movimento laterale si blocca rapidamente. Questo contenimento è uno dei vantaggi più concreti del modello zero trust.
Motore delle policy e punti di applicazione
Il motore delle policy è il luogo in cui vengono prese le decisioni di accesso. Valuta identità, stato del dispositivo, contesto e regole delle policy man mano che arrivano le richieste. I punti di applicazione delle policy eseguono quelle decisioni a gateway, agent sugli endpoint, sidecar o API. Le decisioni restano coerenti e l'applicazione resta vicina alla risorsa. È così che la sicurezza zero trust scala senza puntare tutto su un unico punto di controllo centrale.
Monitoraggio continuo e analisi
Le decisioni di accesso statiche invecchiano male. Il comportamento cambia a metà sessione. Gli account compromessi non si annunciano da soli.
Il monitoraggio continuo raccoglie telemetria (schemi di accesso, frequenza degli accessi, movimenti dei dati) e la riporta nelle decisioni di policy. Quando il comportamento si discosta dal normale, l'accesso può essere ristretto o interrotto del tutto. È questo ciclo di feedback a far sì che zero trust non si fermi all'autenticazione.
Zero trust vs. sicurezza perimetrale tradizionale
La sicurezza perimetrale cerca di decidere cosa sta «dentro» e poi allenta i controlli. Zero Trust continua a decidere, in modo continuo, e limita l'accesso alle singole risorse invece di concedere una presenza sulla rete.
| Categoria | Sicurezza perimetrale tradizionale | Zero trust / sicurezza zero trust |
|---|---|---|
| Modello di fiducia | «Dentro» è considerato affidabile dopo un controllo al confine | La fiducia non è mai presunta; ogni richiesta viene verificata e riverificata |
| Metodo di controllo accessi | Centrato sulla rete (VPN verso la rete, ampia portata interna) | Centrato sulla risorsa (accesso per app/risorsa, privilegio minimo) |
| Visibilità della rete | Focalizzata sul traffico nord–sud al perimetro | Visibilità est–ovest più forte: traffico interno tra servizi e comportamento delle sessioni |
| Scalabilità | Scala male con ambienti ibridi, SaaS e più cloud | Pensata per sistemi distribuiti; identità e policy viaggiano tra gli ambienti |
| Contenimento delle violazioni | Spesso debole una volta che l'attaccante è dentro; il movimento laterale è comune | Progettata per limitare il raggio d'azione tramite micro-segmentazione e sessioni circoscritte |
| Gestione dell'accesso remoto | La VPN estende la superficie di attacco interna agli utenti remoti | L'accesso in stile ZTNA riduce l'esposizione collegando gli utenti alle app, non alle reti |
La sicurezza perimetrale tradizionale ha ancora un ruolo (servono comunque controlli ai confini). Il punto è che i modelli perimetrali faticano quando il compromesso dell'identità è il punto d'ingresso più comune. Se gli attaccanti possono accedere con credenziali rubate, il perimetro non serve a molto.
Zero Trust Network Access (ZTNA): la tecnologia centrale
Quando ci si chiede: «Che cos'è il networking zero trust?», di solito si chiede prima di tutto della tecnologia.
ZTNA non è «Zero Trust in una scatola». È un pattern di accesso che rende praticabile un modello di sicurezza zero trust, soprattutto per gli utenti che non si trovano più su una LAN aziendale.
Pensa a ZTNA come al livello di applicazione. Zero Trust è l'idea. ZTNA cambia l'ordine delle operazioni.
Con l'accesso remoto tradizionale, ci si connette prima e si capisce cosa si può fare dopo. ZTNA fa il contrario. L'identità viene verificata in anticipo. Lo stato del dispositivo viene valutato. La policy viene applicata. Solo allora viene creata una connessione, e viene creata verso una specifica applicazione, non verso la rete che c'è dietro.
Non viene assegnato alcun indirizzo IP interno. Nessun accesso implicito ai sistemi adiacenti. Ogni sessione è ristretta per progettazione e monitorata finché è attiva. Se la postura peggiora o il comportamento cambia, l'accesso può essere modificato a metà sessione. Questo flusso è la risposta più chiara a «Che cos'è una zero trust network?» quando si cerca qualcosa di pratico invece che concettuale.
ZTNA vs. VPN: differenze principali
Le VPN presuppongono che, una volta dentro, tu appartenga alla rete. ZTNA presuppone che questa ipotesi, prima o poi, si riveli sbagliata. È per questo che chi si chiede «cos'è zero trust nella cyber security» spesso parte proprio da qui.
| Categoria | VPN | ZTNA |
|---|---|---|
| Ambito di accesso | Accesso ampio alla rete interna | Accesso limitato a app o risorse specifiche |
| Superficie d'attacco | Espone i percorsi della rete interna | Le app interne restano nascoste |
| Comportamento della fiducia | Fiducia concessa dopo la connessione | Fiducia rivalutata durante la sessione |
| Scalabilità | Colli di bottiglia centrali, fragili su larga scala | Progettato per utenti e app distribuiti |
| Esperienza utente | Tunnel completo, spesso lento o instabile | Accesso diretto alle app, di solito più leggero |
| Modello di deployment | Gateway fissi | Applicazione distribuita o basata sul cloud |
Modelli di deployment di ZTNA
Esistono due schemi comuni, e la maggior parte degli ambienti finisce per usarli entrambi.
ZTNA basato su agent funziona sui dispositivi gestiti. Ti offre segnali di postura più ricchi e un controllo più stretto, ed è adatto a dipendenti e endpoint di lunga durata.
ZTNA avviato dal servizio, o senza client, si basa su identità e accesso tramite browser. È utile per collaboratori esterni, partner e accessi di breve durata, dove installare software non è realistico.
Nessuno dei due modelli è «più zero trust» dell'altro. Il modello zero trust funziona quando l'accesso corrisponde al rischio, non quando tutto passa dallo stesso percorso.
Zero trust e SASE: integrazione architetturale
Zero trust e SASE vengono spesso confusi perché arrivano di solito insieme. Le aziende li adottano nello stesso periodo, i fornitori li propongono nello stesso discorso e, all'improvviso, sembrano intercambiabili. Non lo sono. Risolvono problemi diversi, e confonderli porta di solito a scelte progettuali infelici più avanti.
Dove SASE e zero trust si sovrappongono
SASE è un framework di erogazione. Raggruppa servizi di rete e di sicurezza e li avvicina a utenti e applicazioni, di solito tramite un edge basato sul cloud. Zero trust è la logica applicata all'interno di questo framework.
La maggior parte delle piattaforme SASE finisce per applicare i principi zero trust, che le si chiami così o no. ZTNA decide chi può raggiungere un'applicazione. I secure web gateway controllano il traffico in uscita. Le regole CASB regolano come viene usato il SaaS. Il firewall come servizio copre il filtraggio di rete di base.
Insieme, questi elementi rendono possibile applicare in modo coerente la sicurezza zero trust senza dover far passare il traffico di nuovo attraverso un data center centrale.
La distinzione chiave è questa: SASE risponde a dove si trovano i controlli e a come vengono erogati. Il modello zero trust risponde a quando e perché l'accesso dovrebbe essere consentito. Puoi implementare SASE senza una solida logica zero trust, e puoi applicare i principi zero trust senza uno stack SASE completo. Si sovrappongono perché gli ambienti moderni di solito hanno bisogno di entrambi.
Quando considerare SASE per zero trust
SASE ha senso quando l'architettura è già distribuita.
Se il tuo personale è sparso in più regioni, le tue applicazioni si trovano su più cloud e il traffico SaaS domina, la sicurezza centralizzata inizia a risultare lenta e fragile. SASE aiuta ad applicare la sicurezza zero trust più vicino agli utenti, riducendo latenza e proliferazione operativa.
È utile anche quando si cerca di ridurre un insieme di soluzioni puntuali. Le organizzazioni con VPN, proxy web, CASB e firewall separati spesso faticano con policy incoerenti. Un approccio SASE può semplificare l'erogazione rispettando comunque i principi di sicurezza zero trust alla base.
Ciò che SASE non fa è definire la fiducia al posto tuo. Quella parte richiede ancora policy chiare, dati di identità affidabili e disciplina.
Vantaggi di una rete zero trust
Dopo essersi chiesti «cos'è un modello di sicurezza zero trust?», la maggior parte delle persone inizia a valutarne il valore. Oggi circa l'82% delle aziende ha adottato un modello zero trust. Non perché suonasse elegante, ma perché il modello rende più facile controllare, misurare e spiegare certi problemi quando qualcosa va storto.
I risultati principali che le organizzazioni ottengono includono:
- Raggio d'azione ridotto durante gli incidenti: Un account o un dispositivo compromesso può toccare solo ciò che era già autorizzato a toccare. Non si diffonde nell'ambiente.
- Rilevamento e risposta più rapidi: I controlli continui rendono più difficile ignorare le deviazioni di comportamento, il che accorcia le indagini e riduce il tempo in cui gli attaccanti restano nascosti.
- Responsabilità più chiara sugli accessi: Puoi vedere chi ha acceduto a cosa, in quali condizioni e quale regola lo ha consentito. Questo livello di chiarezza conta quando le cose si complicano.
- Minor dipendenza dalla posizione di rete: Il luogo da cui ci si connette smette di pesare così tanto, e questo rende più semplici da gestire le configurazioni remote e ibride.
- Controllo degli accessi più prevedibile: Le regole vivono in una policy, invece che in modifiche al firewall ricordate a metà o in permessi ereditati che nessuno possiede più.
- Impatto ridotto del furto di credenziali: Quando l'accesso è ristretto e di breve durata, le credenziali trafugate non vanno molto lontano.
Il filo conduttore non è la perfezione. È il controllo. Una rete zero trust rende i guasti più contenuti, più visibili e più facili da circoscrivere.
A cosa serve zero trust? Casi d'uso
Zero trust conta soprattutto dove un tempo la fiducia veniva data per scontata senza troppe riflessioni. Ecco gli scenari in cui il modello dimostra il suo valore.
Protezione del personale remoto e ibrido
Il lavoro da remoto non ha solo portato le persone fuori dall'ufficio. Ha tolto alla posizione qualsiasi reale valore di fiducia. Zero trust risponde legando l'accesso all'identità e allo stato del dispositivo, invece che alla posizione in rete. Gli utenti si connettono alle singole applicazioni, non alla rete interna. L'esposizione si riduce senza costringere tutti a passare da una configurazione VPN fragile.
Protezione dai ransomware
I ransomware si diffondono muovendosi lateralmente. Zero trust è progettato per rallentarli e limitare quanto lontano possono arrivare.
Controlli di identità rigorosi riducono la probabilità di un accesso iniziale. La micro-segmentazione limita dove possono spingersi gli account compromessi. La validazione continua fa sì che comportamenti anomali possano attivare modifiche agli accessi prima che la cifratura si diffonda nell'ambiente. L'obiettivo non è impedire ogni intrusione. È evitare che un singolo errore si trasformi in un'interruzione a livello aziendale.
Catena di fornitura e accessi di terze parti
Fornitori e collaboratori di solito hanno bisogno di accedere in fretta, e di solito non ne hanno bisogno per molto. Le configurazioni tradizionali gestiscono male la situazione: concedono permessi ampi per far andare avanti il lavoro, poi dimenticano di revocarli. Zero trust lo affronta in modo diverso. L'accesso è limitato a specifiche applicazioni, circoscritto nel tempo e supportato da regole chiare. Se le credenziali di un partner vengono rubate, le conseguenze restano contenute. Questo conta oggi, visto che gli attacchi alla catena di fornitura spesso sembrano esattamente un normale lavoro.
Sicurezza di IoT e dispositivi non gestiti
Molti dispositivi non possono eseguire agent o supportare un'autenticazione moderna. Zero trust non finge che possano farlo.
Invece, si affida alla segmentazione e a controlli basati sul comportamento. I dispositivi sono isolati, possono comunicare solo dove necessario e vengono monitorati con attenzione. Se qualcosa si comporta in modo strano, non riceve il beneficio del dubbio. È uno dei pochi modi concreti per gestire il rischio in ambienti pieni di hardware non standard.
Sicurezza multi-cloud e SaaS
Gli ambienti multi-cloud mettono rapidamente in crisi le ipotesi di partenza. Reti diverse, controlli diversi, stessi utenti.
Zero trust applica identità e policy coerenti su provider cloud e piattaforme SaaS. Le decisioni sugli accessi non dipendono da dove gira un'applicazione. La federazione delle identità e una policy centralizzata aiutano a evitare le lacune che emergono quando ogni ambiente viene protetto in isolamento.
Come funziona zero trust nella pratica
Chi cerca il significato di zero trust trova spesso il concetto astratto, finché non segue una singola richiesta mentre attraversa il sistema.
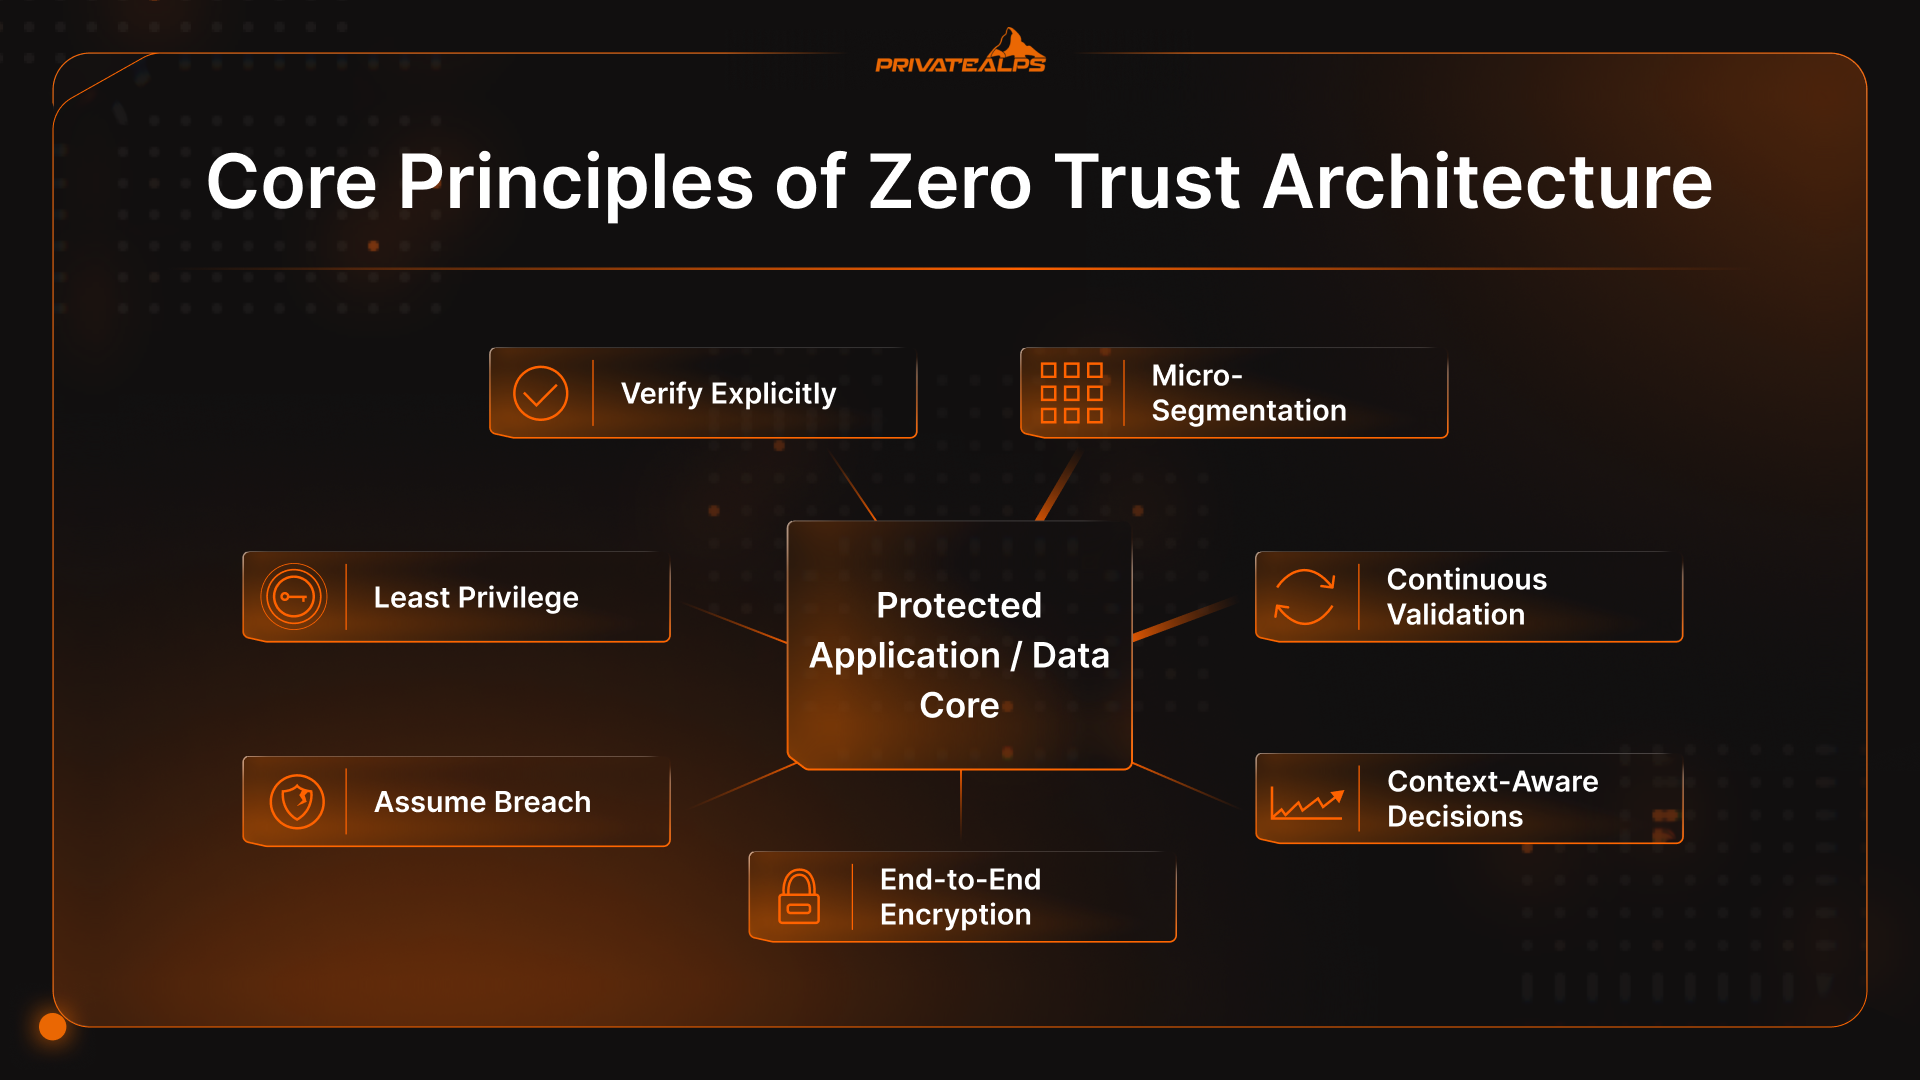
Il flusso di accesso della richiesta funziona così:
- Prima viene verificata l'identità: Un utente o un servizio chiede l'accesso. Le credenziali vengono validate, ma è solo il punto di partenza. Contano anche chi è, quale ruolo ricopre e come si comporta di solito.
- Anche il dispositivo dice la sua: La richiesta non si basa solo sull'identità. Il sistema controlla il dispositivo: livello di patch, cifratura, protezione dell'endpoint, segnali di manomissione. Un login regolare da un dispositivo rischioso cambia l'esito.
- Decide la policy, non la rete: Le policy valutano identità, stato del dispositivo, sensibilità della risorsa e condizioni attuali. È qui che si trova davvero la maggior parte delle decisioni di accesso in una rete zero trust, non sul firewall.
- Viene creata una sessione ristretta: Se l'accesso è approvato, la connessione viene stabilita verso una sola applicazione o un solo servizio. Non viene concesso alcun accesso generale alla rete, nessun «ora sei dentro».
- La sessione resta sotto controllo: L'attività non riceve un lasciapassare dopo l'approvazione. Se il comportamento cambia, l'accesso può essere limitato o interrotto. La fiducia è sempre provvisoria.
Decisioni consapevoli del contesto
Le decisioni zero trust cambiano al variare delle condizioni.
Un accesso da un paese nuovo. Attività a tarda notte. Un improvviso picco di download. Nessuno di questi elementi significa, di default, «blocca tutto». Significa però che è il momento di rivalutare. Il sistema può intensificare la verifica, limitare determinate azioni o terminare la sessione, se necessario.
È questa la differenza tra sicurezza statica e networking zero trust. La fiducia non è sì o no. È regolabile e si muove con il rischio.
Zero trust negli ambienti cloud e ibridi
Gli ambienti cloud e ibridi sono il contesto in cui molte persone hanno iniziato a chiedersi «cos'è il modello zero trust», perché le vecchie ipotesi di fiducia hanno smesso di funzionare. Le applicazioni si spostano tra ambienti diversi. Gli utenti passano da una rete all'altra. I dati fluiscono attraverso strumenti SaaS che nessuno controlla davvero per intero.
Zero trust funziona in questi ambienti perché non è legato alla posizione. Identità e policy si comportano allo stesso modo, che qualcosa giri su un cloud pubblico, in un data center privato o in un servizio SaaS. Questa coerenza finisce per fare più di qualsiasi singolo controllo.
Anche gli ambienti ibridi mettono rapidamente in evidenza gli attriti.
I sistemi legacy spesso non sono in grado di gestire un'autenticazione moderna. L'identità è sparsa in troppi posti. La segmentazione esiste sulla carta ma non viene applicata. Sotto pressione, i team allargano gli accessi «temporaneamente» per far andare avanti le cose.
Zero trust non risolve magicamente questi problemi. Li porta sotto i riflettori. I team che vanno avanti trattano gli aspetti critici come problemi di progettazione da risolvere, non come motivi per tornare alla fiducia generalizzata.
Implementare zero trust: approccio per fasi
Zero trust non si presenta mai tutto in una volta. Chi sostiene di averlo «messo in produzione» ha probabilmente rinominato qualche controllo e si è fermato lì. Negli ambienti reali arriva a pezzi, di solito spinto in avanti da qualcosa che si rompe.
La maggior parte dei team attraversa le stesse fasi:
- Valutare: Fai l'inventario di identità, dispositivi, app e percorsi di accesso.
- Dare priorità: Scegli cosa causerebbe più danni se andasse storto.
- Sperimentare: Metti in sicurezza una porzione ridotta. Un'app, un flusso di lavoro.
- Estendere: Ripeti ciò che ha funzionato e standardizza ciò che non ha funzionato.
- Ottimizzare: Elimina gli attriti che non portano alcun vantaggio in termini di sicurezza.
Per la maggior parte delle aziende, il punto migliore da cui iniziare è dove un guasto costa denaro o credibilità reali.
Account privilegiati. Dati sensibili. Sistemi di produzione. Piattaforme finanziarie e di identità. Sono i punti che gli attaccanti prendono di mira e dove gli errori degenerano rapidamente. Stringere gli accessi qui impone chiarezza fin da subito e dimostra che il modello funziona quando la posta in gioco è alta.
Principali ostacoli all'implementazione
Gli stessi problemi si presentano quasi ovunque.
I sistemi legacy non sanno gestire un'autenticazione moderna. I dati di identità sono frammentati. I permessi sono molto più ampi di quanto chiunque ricordi di aver concesso. Gli strumenti si sovrappongono. Gli utenti protestano quando scompaiono scorciatoie consolidate da tempo.
Nulla di tutto ciò sorprende. La sicurezza zero trust non crea questi problemi. Semplicemente smette di nasconderli. I team che lo accettano vanno avanti. Quelli che aspettano un'implementazione pulita, di solito no.
Limiti e critiche dello zero trust
Lo zero trust non è una soluzione miracolosa. Alcuni problemi non scompaiono solo perché l'accesso è limitato meglio.
- Non blocca chi ha accesso legittimo: Se qualcuno è autorizzato a fare una cosa e sceglie di abusarne, lo zero trust non può leggergli nel pensiero. Quello che fa è contenere il danno e renderlo visibile.
- Molte implementazioni sono a metà: Aggiungere l'MFA e rinominare una VPN non cambia molto. Permessi troppo ampi, account dimenticati ed eccezioni «temporanee» continuano a causare la maggior parte dei problemi.
- Il carico operativo prende alla sprovvista: Le policy richiedono attenzione. I dati di identità vanno ripuliti. I log si accumulano in fretta. Prima che le cose si stabilizzino, di solito diventano più rumorose.
- I sistemi legacy oppongono resistenza: Le applicazioni più vecchie non gestiscono l'identità moderna né l'accesso granulare. Le eccezioni iniziano a moltiplicarsi, e ognuna di queste eccezioni deve avere un responsabile.
- L'esperienza utente può soffrire se nessuno ci presta attenzione: Quando l'accesso sembra casuale o lento, le persone aggirano i controlli. Lo zero trust fallisce quando non si gestisce l'attrito.
Lo zero trust riduce il rischio. Non sostituisce il giudizio, la responsabilità e la capacità di portare le cose fino in fondo.
Framework e modelli di maturità zero trust
Quando lo zero trust ha iniziato a comparire nei controlli di audit e nel linguaggio degli acquisti, sono arrivati anche i framework. Ecco i due che potresti conoscere:
- NIST 800-207: NIST SP 800-207 è la base su cui si appoggia la maggior parte dei progetti seri di zero trust. Non prescrive strumenti né schemi. Definisce principi: proteggere tutto, concedere l'accesso per sessione e continuare a rivalutare la fiducia.
- Modello di maturità CISA Zero Trust: Il modello di maturità di CISA spiega che lo zero trust non è binario. Scompone il concetto in cinque aree: identità, dispositivi, rete, applicazioni e dati, e descrive le fasi che vanno dagli approcci legacy a quelli più maturi. La maggior parte delle organizzazioni non avanza in modo uniforme. L'identità può essere molto avanti rispetto ai controlli di rete. La governance dei dati può restare indietro rispetto al resto. Questa disomogeneità è normale.
Oltre a questo, le normative sono ancora in evoluzione. Per molte organizzazioni, lo zero trust non è nato come obiettivo di progettazione. È nato come requisito.
L'Executive Order 14028 ha costretto le agenzie federali statunitensi a smettere di trattare lo zero trust come un argomento da convegno e a iniziare a considerarlo qualcosa di misurabile. La stessa pressione si registra in sanità, pagamenti e servizi finanziari.
Dove si arriva con lo zero trust
Lo zero trust funziona solo se smetti di trattarlo come un traguardo. È più simile a una manutenzione continua. Le ipotesi invecchiano. Gli accessi cambiano. I sistemi evolvono più in fretta delle policy. Il vero cambiamento sta nel notare dove la fiducia viene ancora concessa automaticamente e nel decidere se questo ha ancora senso. Il resto viene di conseguenza.
Se vuoi approfondire, il posto migliore dove guardare non sono gli strumenti. Sono i percorsi di accesso che nessuno mette più in discussione.
Domande frequenti
Lo zero trust è un prodotto o un framework?
È un framework. Lo zero trust descrive come devono comportarsi nel tempo le decisioni di fiducia. I prodotti aiutano ad applicarne alcune parti, ma nessuno di essi è zero trust da solo.
Lo zero trust sostituisce le VPN?
In molti ambienti sì. Spesso al loro posto si usa ZTNA, quando l'obiettivo è dare agli utenti accesso a specifiche applicazioni invece di farli finire direttamente nella rete interna.
Quanto tempo richiede l'implementazione dello zero trust?
Non esiste un traguardo netto. La maggior parte delle organizzazioni impiega anni per rafforzare le diverse parti del modello, perché identità, dispositivi e applicazioni maturano a velocità diverse.
Le piccole organizzazioni possono adottare lo zero trust?
La maggior parte lo sta già facendo, anche se non lo chiama così. Parti da identità, MFA e accessi ristretti. Aggiungi altro solo quando qualcosa si rompe o quando il rischio lo giustifica.
Qual è la differenza tra zero trust e ZTNA?
Lo zero trust è l'approccio. ZTNA è uno dei modi per applicarlo, principalmente per l'accesso di utenti e applicazioni. Il primo è il regolamento. Il secondo è lo strumento che lo segue.
