


Delat webbhotell vs dedikerat webbhotell: vad är skillnaden?
Man börjar sällan jämföra delat webbhotell vs dedikerat webbhotell när allt går bra. Man börjar för att något har gått sönder: en webbplats som gick ner mitt i en kampanj, en kassa som fick timeout, en adminpanel som tar tolv sekunder att ladda, eller en complianceansvarig som ställer obekväma frågor om var datan faktiskt finns.
Det ärliga svaret är att ingetdera alternativet är uppenbart bäst. Delat webbhotell kan bära ett företag i flera år utan problem. Dedikerat webbhotell kan vara överdimensionerat, bränna budget och ge extra driftsarbete som ingen ville ha. Problemen börjar när folk ser det som en linjär uppgradering i stället för en avvägning. Du väljer mellan bekvämlighet och kontroll, mellan delad risk och isolerat ansvar.
Här är vad som faktiskt spelar roll när du ska fatta beslutet.
AI-sammanfattning
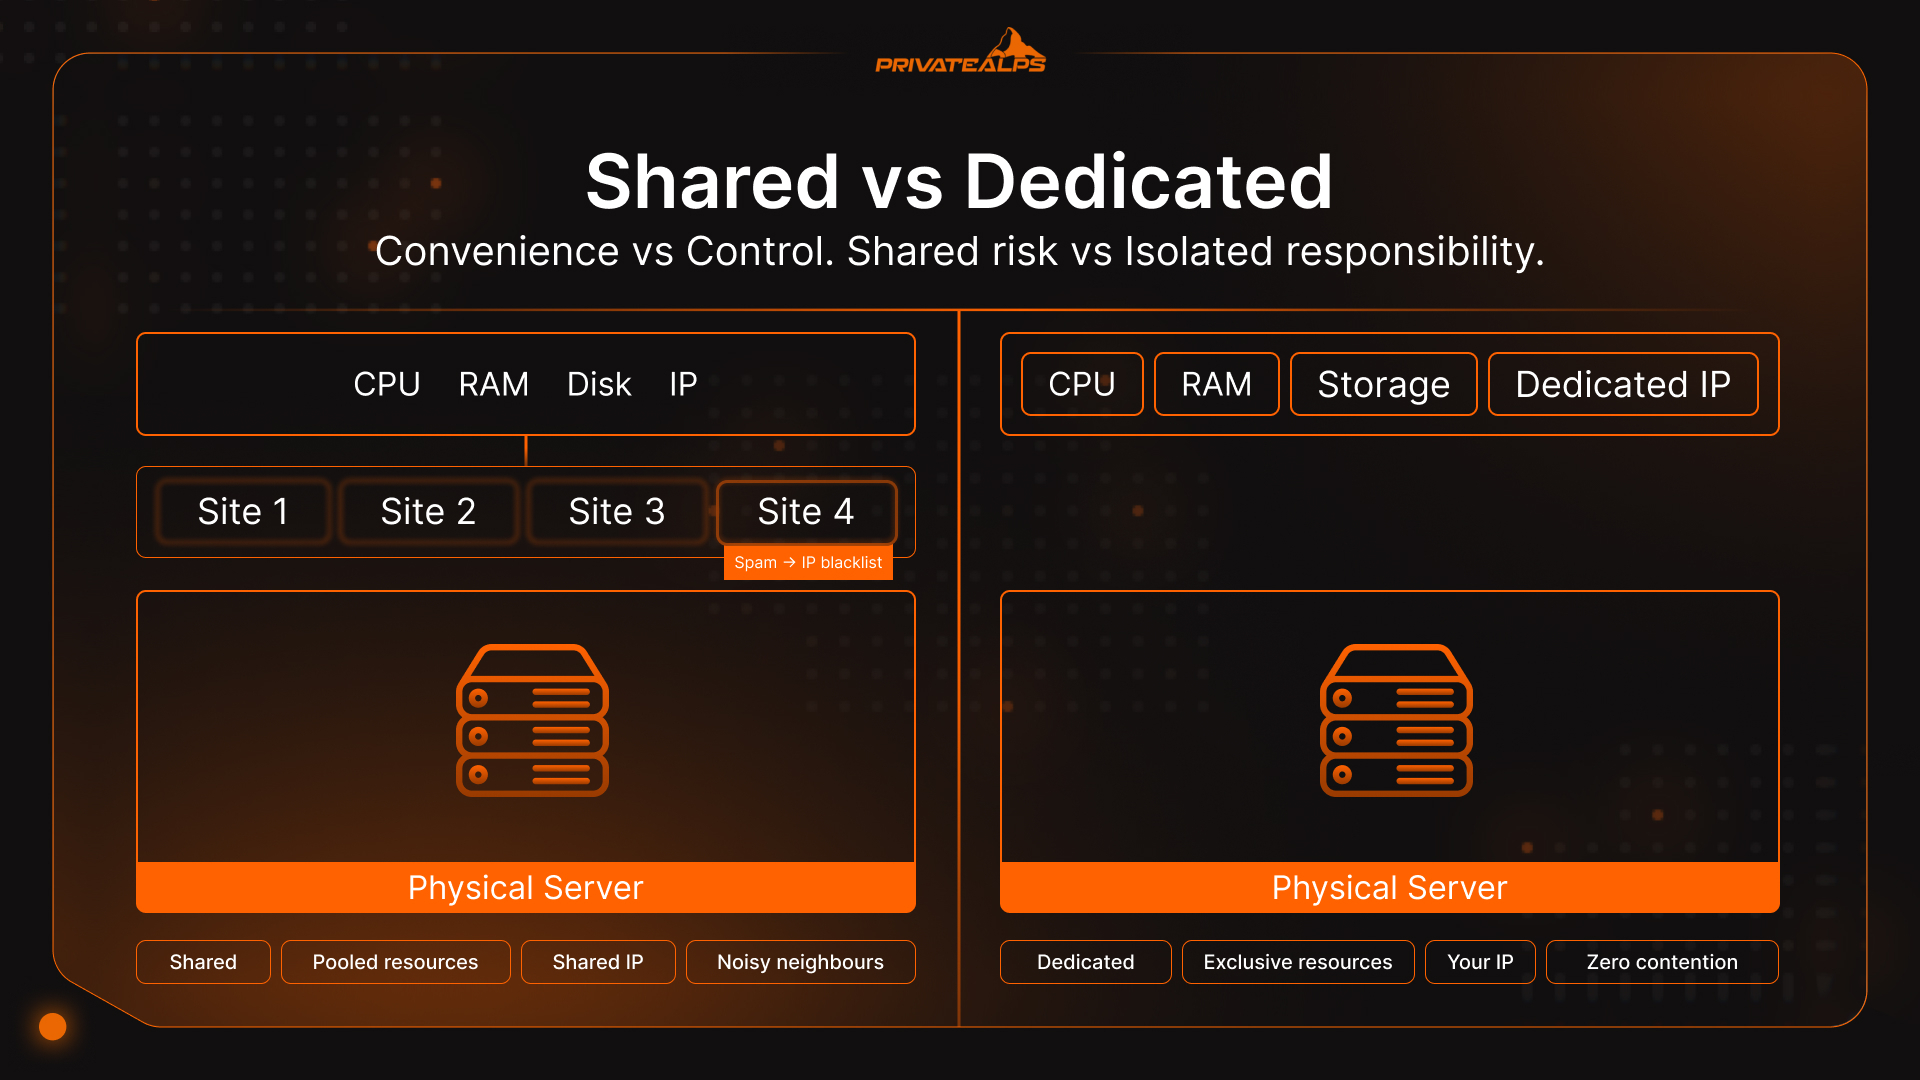
Skillnaden uppstår på hårdvarunivå. Delat webbhotell placerar många webbplatser på en fysisk server. De delar på CPU, RAM och lagring, och ingen har en garanterad andel av något. Dedikerat webbhotell kontra delat webbhotell innebär en kund, en maskin och en webbplats arbetsbelastning som använder hela resurspaketet. Inga grannar. Ingen annans trafik som tär på svarstiderna klockan tolv på en tisdag.
Priset ser ut så här: delat börjar kring $2–10/månad och passar bloggar, portfolios och webbprojekt med låga insatser. Dedikerat börjar på $100+/månad och motiverar kostnaden när webbplatsens prestanda måste vara konsekvent, när myndigheter är inblandade eller när trafiken är så hög att resurskonkurrens blir problemet. De tre faktorer som avgör vad du behöver är: hur konsekvent prestandan måste vara (delat har problemet med en störande granne, dedikerat har det inte), hur mycket IP-rykte spelar roll för e-postleverans (delade IP-adresser är gemensam egendom, dedikerade är dina), och om något efterlevnadsramverk gäller för ditt webbprojekt. PCI DSS v4.0, HIPAA och GDPR artikel 32 driver alla mot fysisk isolering för reglerad data. De flesta webbplatser med under 50 000 månatliga besökare och inget reglerat i bilden klarar sig bra på delat. Över den gränsen, eller när en revisor dyker upp, blir dedikerat inte längre ett valfritt alternativ.
Vad är delat webbhotell?
Delat webbhotell är ett poolat upplägg. En fysisk server kör dussintals eller hundratals webbplatser, som alla använder samma CPU, RAM, lagringens I/O och utgående IP-adress. Leverantören äger infrastrukturen, med OS-uppdateringar, serversäkerhet och programvaruuppdateringar, och du får cPanel eller Plesk för att hantera webbplatsens filer, databaser och e-post.
Så ser upplägget ut. Det som överraskar många är att varje konto på maskinen delar en och samma utgående IP-adress. Din grannes webbplats skickar skräppost, deras konto hamnar på en svartlista och IP-adressen hamnar på en blocklista. Och det är även din IP-adress. Dina e-postmeddelanden börjar studsa. Du har inte rört något. Ändå är det ditt problem.
Det här ingår oftast i delat webbhotell:
- Delad CPU och RAM för alla webbplatser på servern, tilldelade per konto med mjuka gränser
- Delad diskkapacitet för alla webbplatsfiler (oftast HDD eller SATA SSD, sällan NVMe)
- Delad IP-adress: flera webbplatser delar en IPv4-adress
- Leverantörshanterat OS, säkerhetsuppdateringar och serverprogramvara: du sköter dina webbplatser, de sköter resten
- Kontrollpanelen cPanel/Plesk för hantering av webbplats, databas och e-post
- SSL-certifikat (ofta via automatisering med Let's Encrypt)
Vad är dedikerat webbhotell?
En dedikerad server är en maskin och en kund. Det är i grunden hela modellen. Inga medhyresgäster, inga andras cron-jobb som körs klockan tre på natten, inget delat alls.
De flesta konfigurationer är bare metal. Det finns inget hypervisor-lager mellan din arbetsbelastning och hårdvaran, även om hanterade leverantörer ibland kör ett tunt provisioneringslager som inte påverkar prestandan. Den praktiska effekten av bare metal är att CPU-steal försvinner. I delade miljöer är steal-tid den dolda avgift du betalar när en annan kunds trafikökning betjänas före din. Kör top på en upptagen delad webbserver så kan %st ligga på 15 % under högtrafik, vilket betyder att 15 % av din CPU-tid bara går åt till att vänta.
På dedikerat är det värdet noll. När du jämför dedikerad server kontra delat webbhotell är det här gapet som allt annat, TTFB, kassans latens och databasens svarstider, till slut kan spåras tillbaka till.
Innan du köper något, känn till vilken driftmodell du väljer:
- Hanterad dedikerad: Leverantören sköter OS-uppdateringar, övervakning, säkerhetsuppdateringar och hårdvarubyten. Du sköter din applikationsstack. Högre kostnad, betydligt lägre driftbörda.
- Ohanterad dedikerad: Full root-åtkomst och fullt ansvar. Varje kärnuppdatering, varje brandväggsregel och varje säkerhetsinställning är din. Lägre kostnad, men en ordentlig mängd arbete om du inte har gjort det tidigare.
Det här ingår oftast i dedikerat webbhotell:
- 100 % exklusiv CPU, RAM och lagring för dina webbplatser, utan resursdelning
- Dedikerad IP-adress (full kontroll över IP-rykte)
- Val av OS, webbserver och programvarustack (valfri Linux-distribution, Windows Server)
- Full root- eller administratörsåtkomst
- Egna brandväggsregler, intrångsdetektering och säkerhetspolicyer
- Hårdvarunivå-SLA som täcker hela webbservermiljön (diskbyte, strömredundans)
Delat webbhotell vs dedikerat webbhotell: jämförelse sida vid sida
De flesta jämförelser mellan delat och dedikerat webbhotell fokuserar på pris eller hastighet och hoppar över resten. Tabellen nedan täcker de dimensioner som faktiskt dyker upp i verkliga beslut: resurser, säkerhet, efterlevnad och vad som händer med din webbplats när något går fel.
| Dimension | Delat webbhotell | Dedikerat webbhotell |
|---|---|---|
| Resursallokering | Poolad, delas med alla medhyresgäster | Exklusiv, 100 % av hårdvaran |
| Prestandakonsistens | Varierande (störande granne-effekt) | Deterministisk |
| Säkerhetsisolering | Endast logisk (containernivå) | Fysisk, inga medhyresgäster finns |
| IP-adress | Delad av hundratals webbplatser | Dedikerad, uteslutande din |
| IP-rykte | Gemensamt, grannens skräppost skadar dig | Helt under din kontroll |
| Efterlevnad | Oreglerad data med låg känslighet | PCI DSS CDE, HIPAA PHI, GDPR art. 32 |
| Skalbarhet | Vertikala gränser satta av leverantören | Hårdvaruuppgradering eller extra server |
| Driftmodell | Leverantörshanterad | Hanterad eller ohanterad (ditt val) |
| Anpassningsbarhet | Begränsad (endast cPanel/Plesk) | Full OS-, kärn- och programvarustack |
| Kostnad, startnivå | $2–10/månad | $100–300+/månad |
| Kostnad, högre nivå | $10–20/månad | $300–700+/månad |
| Installationskomplexitet | Minuter | Timmar till dagar |
| Lämplig för | Små webbplatser, bloggar, portfolios | Högtrafikerade webbplatser, SaaS, reglerade branscher |
Prestanda: så hanterar varje typ av webbhotell trafik
Prestandaskillnaden mellan delat webbhotell vs dedikerad server handlar inte bara om specifikationerna på pappret. Den syns i kassaflöden, i adminpaneler som tar åtta sekunder att svara och i databasfrågor som fungerade igår men inte gör det idag. Och dina besökare känner av varje millisekund.
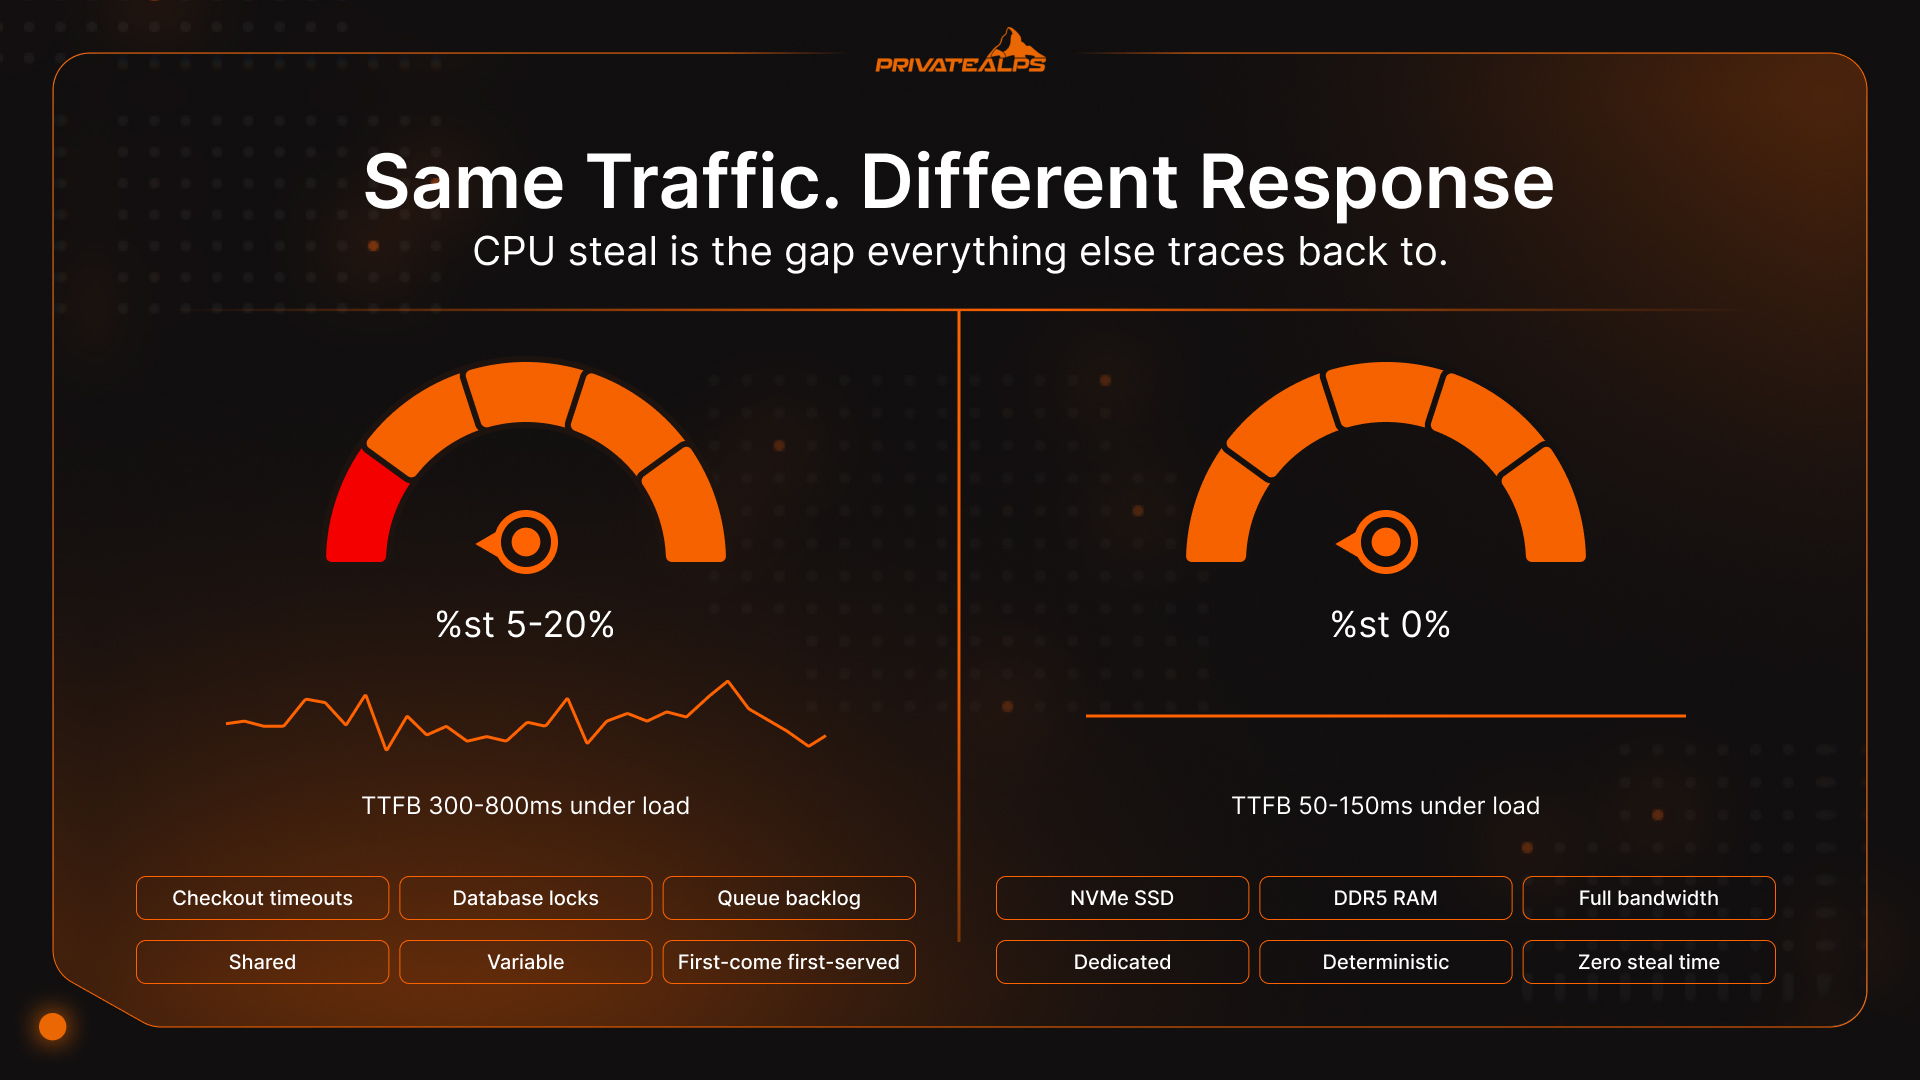
Här är varför. Delat webbhotell har ingen mekanism för att reservera resurser åt dig. CPU-cykler fördelas först till fram över alla kunder på maskinen. Om en medhyresgäst får en trafiktopp, eller om något plugin spårar ur och börjar belasta disk-I/O, drabbas alla konton på servern. Din webbsida laddar långsamt. Din kassa får timeout. Dina bakgrundsjobb hamnar efter. Inget av det beror på din kod. Allt landar hos dina besökare.
Det du ska hålla ögonen på är CPU-steal-tid, alltså %st i Linux-verktyget top. Det mäter hur ofta en virtuell CPU står och väntar på att hypervisorn ska frigöra fysisk CPU-tid, eftersom en annan kund tog den. På delat webbhotell med flera webbplatser ligger det talet ofta på 5–20 % under hektiska perioder (Red Hat, CPU steal time in virtualised environments). På en dedikerad server är det noll. Inte lågt, utan noll. Du delar inte processorn med någon.
Här uppstår TTFB-gapet (Time to First Byte). Delat webbhotell levererar 300–800 ms under belastning. En dedikerad webbserver med NVMe SSD och DDR5-RAM, vilket är standardutrustning för dedikerad infrastruktur 2026, ligger på 50–150 ms (Web Hosting Performance Benchmarks, Exalo Hosting, 2025). NVMe ger upp till 6 gånger så många IOPS som SATA SSD, och DDR5 ger 50 % mer minnesbandbredd än DDR4 (InMotion Hosting, AMD EPYC Dedicated Server specifications, 2025). I praktiken är skillnaden en WooCommerce-kassa som slutförs och en som inte gör det.
Arbetsbelastningar där delat webbhotell strukturellt inte hänger med:
- WooCommerce- eller Magento-webbplatser med samtidiga kassor (lås-konflikter i databasen förvandlar latenstoppar på delat till misslyckade transaktioner)
- SaaS-webbapplikationer med sessionsbestående anslutningar och realtidsdata
- Webb-API:er med hög frekvens där p99-latens är viktigare än medelvärdet
- Webbplatser för videokodning eller bildbehandling, eller andra CPU-krävande bakgrundsjobb
- Multitenant-plattformar som hostar andra kunders webbplatser. Delad infrastruktur ovanpå delad infrastruktur är precis så dålig som det låter
Säkerhet: vad varje typ av webbhotell faktiskt skyddar
”Dedikerat är säkrare” säger många. Det stämmer ungefär, men är inte särskilt användbart i sig. Säkerhetsskillnaderna delas upp i tre separata problem. De spelar inte lika stor roll för alla webbplatser, och din hotbild handlar troligen bara om en eller två av dem.
1. Kontoisolering
På delat webbhotell beror din webbplats säkerhet delvis på säkerhetshygienen hos alla andra på maskinen. En försummad WordPress-installation i grannkontot, ett ouppdaterat PHP-skript: utan containerisering på servernivå (PHP-FPM per användare, suEXEC eller motsvarande) kan det bli ett problem med sidledes rörelse mellan konton. Hanterade delade webbhotell kör OS-nära containerisering för att minska risken mellan webbplatser. Det hjälper. Men det är inte detsamma som att inte ha några grannar, vilket dedikerat ger dig.
2. IP-rykte
Alla domäner på en delad server skickar utgående e-post via samma IP-adress. Ett konto blir komprometterat, börjar skicka skräppost, Gmail och Proofpoint sätter adressen på svartlistan, och dina orderbekräftelser hamnar i skräpposten. Eller studsar. Du hade inget med det att göra. På dedikerat är IP-adressen din, och ryktet är ditt att bygga eller förlora på dina egna villkor.
3. Säkerhetskontroll
På delat webbhotell är säkerhetsstacken inte din att röra. Brandväggsreglerna kommer från leverantören. Du kan inte installera Fail2Ban med egna trösklar, du kan inte konfigurera CSF och du kan inte sätta kärnnivåparametrar. En dedikerad server ger dig hela stacken: iptables-regler, SELinux-policyer och egna IDS-signaturer. Om din webbplats har en specifik säkerhetsbas att uppfylla kan delat webbhotell inte ta dig dit.
Kostnadsanalys: När dedikerat webbhotell lönar sig
Delad webbhostning ser billig ut på prissidan. Priset gäller så länge inget ovanligt händer.
Enkla delade paket kostar $2-10/månad, och de dyraste ligger på $10-20/månad. Dedikerade servrar börjar på $100-300+/månad. Skillnaden är verklig, men den minskar snabbare än folk tror. När en arbetsbelastning konsekvent tar 70 % eller mer av ett delat pakets resurstak, närmar sig kostnaden per prestandaenhet vad en dedikerad server skulle kosta. Skillnaden är att du på en dedikerad server faktiskt får det du betalar för, i stället för en strypt miljö som blir långsammare just när din webbplats behöver den mest.
Efterlevnad ändrar helt perspektivet. Böter för bristande efterlevnad av PCI DSS går via ditt kortvarumärke och din acquirer och ligger på $5 000 till $100 000 per månad. En dedikerad webbserver för $200 i månaden som tar dig igenom en revision utan anmärkningar är inte en infrastrukturkostnad utan en försäkring. GDPR hamnar i samma kategori: böter enligt art. 83.5 kan uppgå till 4 % av den globala årsomsättningen eller €20 miljoner, beroende på vilket belopp som är högst. Fysisk isolering garanterar inte att du aldrig drabbas av ett dataintrång, men det gör säkerhetsläget enklare att visa upp och granska.
| Faktor | Delad webbhotell | Dedikerat webbhotell |
|---|---|---|
| Startpris | $2-10/månad | $100-300+/månad |
| Övre nivå | $10-20/månad | $300-700+/månad |
| Böter för PCI DSS-brister | $5K-$100K/månad | Risk eliminerad med rätt konfiguration |
| Böterstak enligt GDPR | Upp till 4 % av årsomsättningen / €20 miljoner | Minskad exponering |
| Uppgraderingsväg | Endast paketttiers | Hårdvaruuppgradering eller ny server |
Efterlevnad och regelkrav: När delad webbhotell inte är ett alternativ
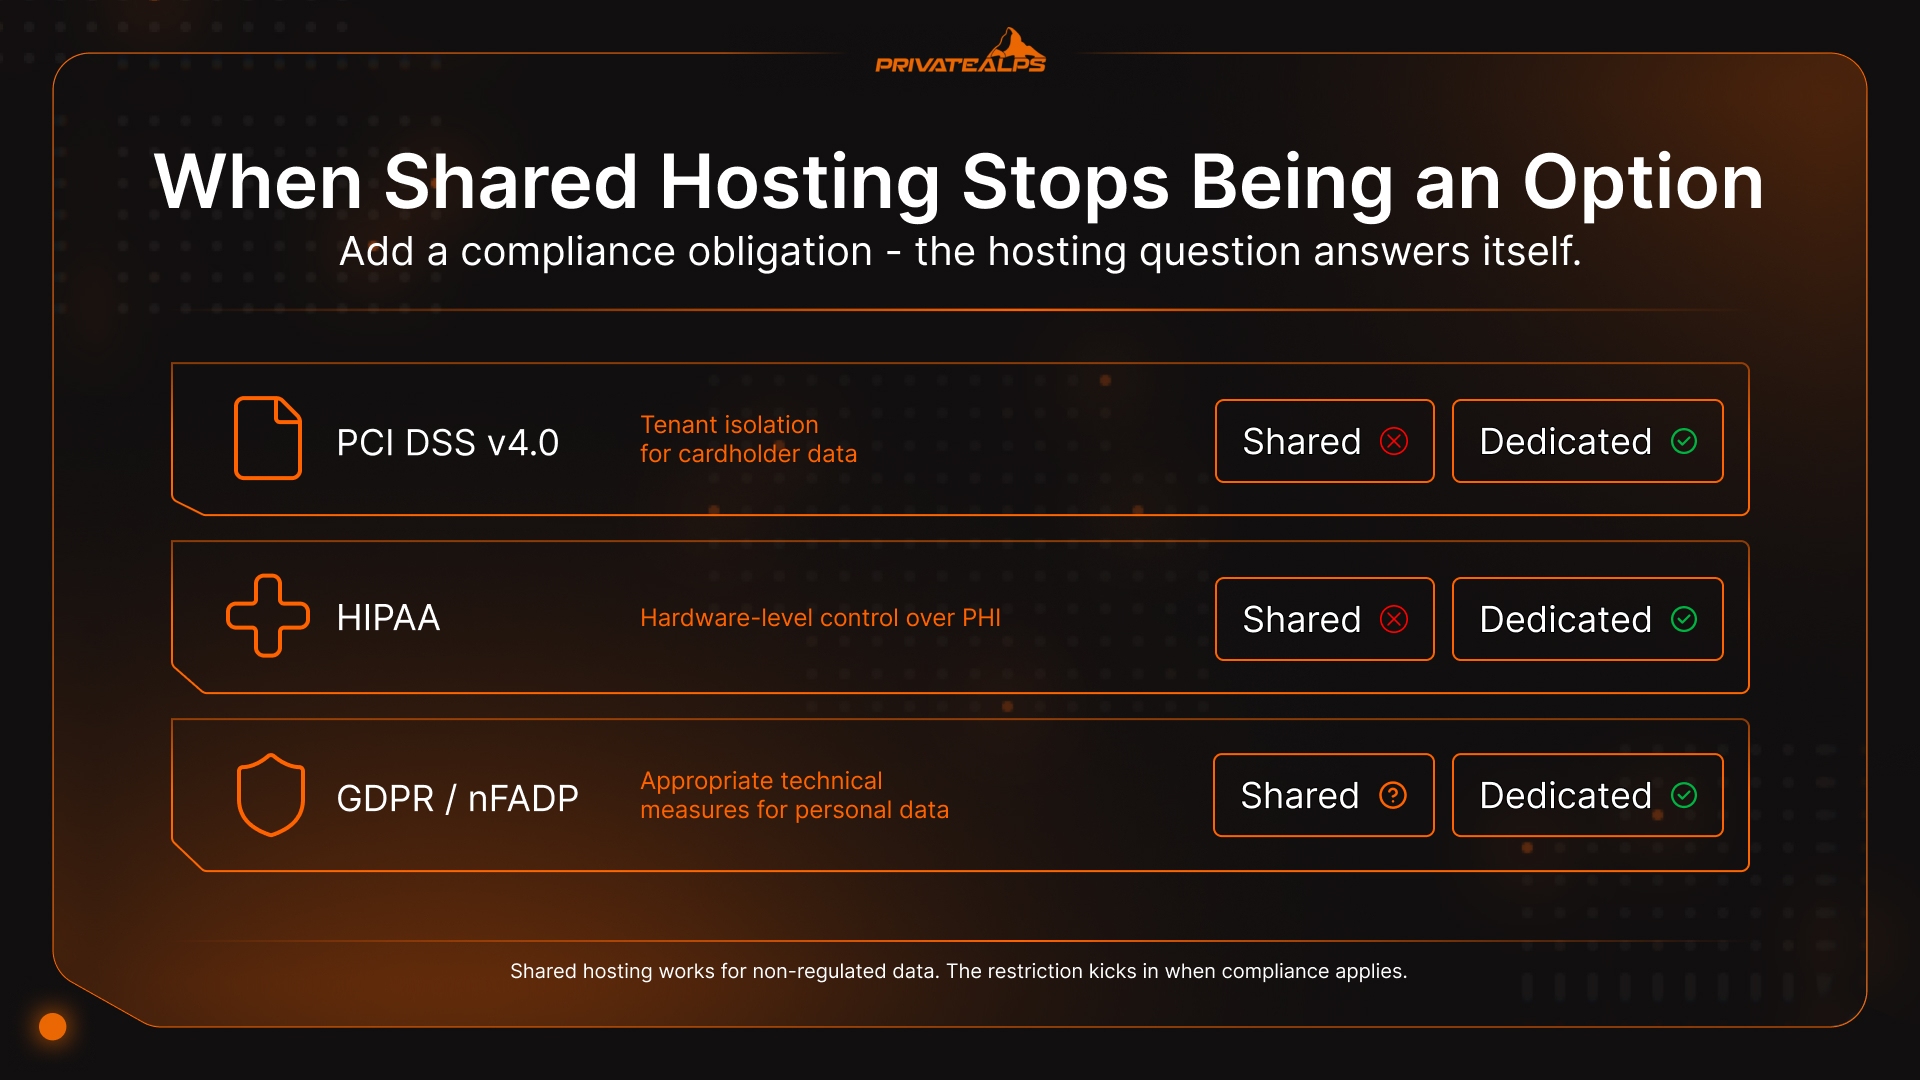
För reglerade branscher är debatten om delad server kontra dedikerad server oftast avgjord innan den börjar. Fysisk isolering är inte något du föredrar, utan något standarden kräver. Lägg till ett efterlevnadskrav, så besvarar sig frågan om webbhotell av sig själv.
1. PCI DSS v4.0 (obligatorisk sedan 31 mars 2025)
Alla krav gäller nu, inklusive dem som i flera år fanns i kategorin ”bästa praxis” (PCI Security Standards Council, PCI DSS v4.0.1). För kortdatamiljön (CDE) är nätverkssegmentering och isolering av hyresgäster grundläggande. PCI DSS v4.0 klassificerade också delade webbhotellleverantörer som ”multi-tenant service providers”, vilket innebär att de flesta nu måste uppfylla en extra bilaga med krav (Schellman, PCI DSS v4.0 Service Provider Changes, 2023). QSA:er som bedömer en delad webbhotellmiljö som CDE utan extra oberoende validerad segmentering kommer att flagga det. Dedikerat webbhotell med fysisk isolering och brandväggskontroll ger dem den tydliga gräns de behöver för att kunna gå vidare.
2. HIPAA
PHI kräver en dokumenterad, granskningsbar förvaringskedja för hårdvaran. Ett BAA med en delad leverantör är möjligt på papperet. I praktiken, om du inte kan visa hårdvarunivå kontroll över var data fysiskt finns och vem som kan nå den, kommer du att få svåra stunder under en revision. Det är ingen formalitet, utan en återkommande felpunkt. Hanterad dedikerad server med ordentlig ändringskontroll klarar kravet utan problem.
3. GDPR / nFADP
Artikel 32 i GDPR kräver ”lämpliga tekniska åtgärder” anpassade efter den faktiska risken med behandlingen. Schweiz nFADP utformades för att vara i linje med GDPR och bevara dataflödet med EU (Schweiziska förbundsförvaltningen, översikt över nFADP). För infrastruktur som hostas i Schweiz uppfyller en dedikerad webbserver med bekräftad datalagring i Schweiz både GDPR-artikel 45 om adekvat skyddsnivå och nFADP samtidigt. Ett beslut, två skyldigheter uppfyllda. Något mer som är bra att veta: nFADP-böter på upp till CHF 250 000 kan drabba enskilda beslutsfattare, inte bara företagets juridiska person.
Delad webbhotell fungerar bra för webbplatser och webbprojekt som hanterar icke-reglerade data. Begränsningen gäller när din webbplats lagrar eller behandlar kortdata, PHI eller personuppgifter med hög risk.
SEO och webbhotell: Hur valet av server påverkar rankningen
Typ av webbhotell syns inte som rankingfaktor i Googles dokumentation. Men den påverkar direkt de mätvärden som faktiskt räknas. Frågan om webbhotell kontra dedikerad server är relevant för SEO, inte för att Google bryr sig om dina infrastrukturval, utan för att infrastrukturen avgör TTFB, drifttid och IP-rykte, och dessa tre påverkar direkt hur din webbplats presterar i sökresultaten.
- TTFB och Core Web Vitals. LCP är en rankningssignal. Den börjar med TTFB. TTFB på delad webbhotell under belastning ligger ofta på 300-800 ms, medan en dedikerad webbserver ligger stabilt på 50-150 ms. Konsekvent svag TTFB betyder konsekvent svaga LCP-värden för din webbplats, och svag LCP ackumuleras till en rankingnackdel över månader. Det är inte ett straff, bara en långsam glidning i förhållande till snabbare konkurrenter (Google Core Web Vitals, web.dev).
- Drifttid och crawl-budget. En SLA på 99,9 % låter bra tills du räknar: 8,7 timmars driftstopp per år. Det är timmar då Googlebot dyker upp och inte får något. En SLA på 99,99 % minskar det till 52 minuter per år. För webbplatser med många sidor eller frekventa uppdateringar ackumuleras skillnaden i crawl-täckning.
- Blockering av delad IP. En granne på samma delade IP kör en phishingkampanj. Google Safe Browsing flaggar IP-adressen. Din webbplats tas bort från sökresultaten, och en manuell granskning krävs för att få tillbaka den. Din webbplats var inte infekterad med skadlig kod. Ändå är den borta tills granskningen är klar.
- Säkerhetsincidenter och hackat innehåll. Konton på delad webbhotell är ett vanligt mål för injicering av skadlig kod. Google upptäcker det i Search Console och avindexerar de drabbade sidorna. Dedikerat webbhotell gör inte din webbplats immun, men full kontroll över åtkomst och säkerhetskonfiguration gör scenariot betydligt mindre sannolikt.
När du bör uppgradera från delad till dedikerat webbhotell
”När din webbplats växer” är ett råd som inte säger mycket. Tillväxt ser olika ut för varje webbplats. Här är vad som faktiskt signalerar att det delade webbhotellet har nått sin gräns.
- Trafiken är över 50 000-100 000 månatliga besökare och TTFB ligger konsekvent över 600 ms. På den nivån är flaskhalsen inte din kod, utan resurskonkurrens i infrastrukturen. Du kan optimera applikationen hur mycket du vill. Taket finns i servermiljön, och din webbplats prestanda förbättras inte förrän du flyttar den.
- Ett efterlevnadskrav tillkommer. PCI DSS för att du tar emot kortbetalningar. HIPAA för att hälsodata ingår. GDPR eller nFADP för att någon har flaggat riskklassificeringen av personuppgifter som du lagrar. Efterlevnadsklockan startar oberoende av trafiken. Att flytta din webbplats till dedikerat innan första revisionen är betydligt lugnare än att flytta under en.
- Dina webbplatser fortsätter att hamna i blockering av delad IP, eller så dyker injicerad skadlig kod upp från grannkonton. En incident är irriterande men åtgärdbar. Ett mönster betyder att du har accepterat att den delade miljöns säkerhetsläge inte står under din kontroll, och troligen aldrig kommer att göra det så länge du är på den servern.
- Kundvagnsavbrott följer direkt serverns svarstider. Sidor som tar mer än 3 sekunder i kassan, webbhotellpaket nära taket och ökande avbrottsfrekvens. Det är ett lösbart infrastrukturproblem för webbplatsen, inte ett problem med konverteringsgraden. För de flesta medelstora webbshoppar betalar sig en dedikerad server tillbaka genom återvunnet kundvärde inom några veckor.
- Applikationen behöver något som delat webbhotell strukturellt inte kan erbjuda. Anpassade kärnmoduler, Redis eller Memcached på OS-nivå, en specifik brandväggskonfiguration, en icke-standardiserad serveruppsättning. När valet mellan delat och dedikerat handlar om funktionalitet snarare än kostnad, förlorar det delade alternativet. Det handlar inte om att hitta rätt paket.
Alternativ: Vad händer om ingetdera passar?
Om delat webbhotell är för begränsat för din webbplats, och dedikerat känns som mer maskin än du behöver just nu, är en VPS troligen vad du egentligen letar efter. En VPS använder isolering på hypervisor-nivå (KVM eller VMware) för att ge dina webbplatser dedikerad CPU, RAM och lagring från delad hårdvara, vanligtvis för $20-80/månad. Du får root-åtkomst, resursgarantier och en betydligt mindre ”blast radius” än med delat webbhotell, utan den fulla driftsbördan från en dedikerad server.
Molnbaserat webbhotell (AWS, Azure, Google Cloud) är ett annat slags svar: elastiska resurser som skalar med din webbplats trafik och debiteras efter användning. Bättre för webbplatser med oförutsägbar trafik. Mer komplext att hantera, särskilt om krav på datalagring begränsar vilka leverantörer som faktiskt är lämpliga.
| Alternativ | Resursmodell | Passar bäst för | Kostnadsintervall |
|---|---|---|---|
| Delad webbhotell | Poolade | Små webbplatser, bloggar, portföljer | $2-10/månad |
| VPS | Isolerade virtuella | Växande webbplatser, utvecklare | $20-80/månad |
| Dedikerad server | Exklusiv fysisk | Webbplatser med hög trafik, efterlevnad, e-handel | $100-300+/månad |
| Molnhotell | Elastisk, på begäran | Varierande trafik, global skala | Användningsbaserad |
_PrivateAlps kör alla tre nivåerna på samma infrastruktur i Schweiz – lämpligt för webbplatser i alla storlekar – flytta mellan dem utan att byta leverantör, datalagring eller efterlevnadsläge._
Sammanfattning
Delad webbhotell gör det den ska. För webbplatser utan reglerade data, under 50 000 månatliga besökare och utan behov av att ändra serverkonfigurationen håller den din webbplats online och kostar nästan ingenting. Det är ingen kompromiss, utan rätt val.
Frågan om dedikerad server kontra delad server blir verklig när något av dessa villkor ändras. Oförutsägbar prestanda börjar påverka intäkterna. Ett efterlevnadskrav gör fysisk isolering obligatorisk. Webbapplikationen behöver en konfiguration som ett kontrollpanel inte kan exponera. Då handlar samtalet inte längre om budget, utan om vad infrastrukturen faktiskt behöver göra. Dedikerat är inte det premiumalternativet, utan det som klarar belastningen.
PrivateAlps erbjuder dedikerad server och VPS-hosting på infrastruktur i Schweiz, designad för GDPR och nFADP, med inbyggt DDoS-skydd och ingen delning av data med tredje part. Välj nivå och uppgradera när det passar, utan att byta leverantör, utan att göra om granskningen av datalagring och utan att börja om från början.
FAQ
Är dedikerat webbhotell säkrare än delat webbhotell?
Strukturellt, ja. Inga medhyresgäster innebär ingen risk för sidledes förflyttning från grannwebbplatser, inget delat IP-rykte att ärva och full kontroll över din egen brandvägg och ditt eget intrångsdetekteringssystem: Fail2Ban med egna regler, CSF eller vad din baslinje kräver. Hanterat delat webbhotell minskar en del av detta genom containerisering, men det kan inte lösa problemet med den delade IP-adressen, och det kan inte överlåta säkerhetspolicybeslut till dig. Dessa begränsningar är inbyggda i arkitekturen.
Kan delat webbhotell hantera hög trafik?
Det beror på vad trafiken gör, men ihållande hög trafik är där delat webbhotell brukar haverera på ett igenkännbart sätt. När din webbplats konsekvent når över 50 000 månatliga besökare visar resurskonkurrens under toppar sig som TTFB-spikar, 503-fel och databasförfrågningar som köar upp. Webbplatsen kollapsar inte, utan blir allt långsammare tills något får timeout.
Vad är skillnaden mellan dedikerat webbhotell och en dedikerad server?
De är samma sak. Dedikerat webbhotell är tjänstemodellen för att köra en webbplats på en egen fysisk maskin, och en dedikerad server är själva hårdvaran. Den skillnad som faktiskt spelar roll i vardagen är hanterad kontra ohanterad: hanterad innebär att OS-uppdateringar, övervakning av webbservern och patchar är leverantörens ansvar, medan ohanterad innebär att du har root-åtkomst och fullt ansvar för allt ovanför hårdvarunivån.
Påverkar typen av webbhotell min e-postleverans?
Ja, och mekanismen är direkt. Varje webbplats på en delad server använder samma utgående IP-adress. Om ett grannkonto blir komprometterat och börjar skicka skräppost hamnar IP-adressen på en blocklista, och dina transaktionsmejl börjar studsa eller hamna i skräppostmappen. Du delar IP-adressen, så du delar också konsekvenserna. På en dedikerad server är IP-adressen enbart din. SPF, DKIM och DMARC måste konfigureras korrekt oavsett vad du kör, men åtminstone på dedikerad server är ditt avsändarrykte ett resultat av ditt eget beteende.
Vilket webbhotell är bäst för WordPress?
Delad webbhotell klarar WordPress-sajter bra i de flesta fall, upp till cirka 50 000 månatliga besökare, med en vanlig pluginstack och inget alltför exotiskt. Bilden ändras för WooCommerce-butiker med samtidiga kassaköp, medlemsplattformar med många inloggade användare som belastar databasen samtidigt, eller för webbapplikationer som behöver anpassade PHP-FPM-poolinställningar, Redis-objektcache på OS-nivå eller serverkonfigurationer som cPanel helt enkelt inte exponerar. Sådana krav har inga lösningar i delad webbhotell.
Hur migrerar jag från delad webbhotell till dedikerad server?
Det är mindre komplicerat än det låter, särskilt om du väljer en leverantör som sköter migreringen. Det folk brukar hoppa över är att kontrollera vad de redan har innan något flyttas: varje webbserverkonfiguration, varje schemalagt jobb och varje beroende som dina webbplatser tyst förlitar sig på. Här är de grova stegen:
- Fullständig säkerhetskopia: Filer via FTP/SFTP, databaser via mysqldump eller phpMyAdmin. Återställ faktiskt säkerhetskopian någonstans för att bekräfta att den fungerar. Anta inte bara att den gör det.
- Konfigurera den dedikerade servern: webbserver (Apache eller Nginx), PHP i rätt version, databasserver (MySQL/MariaDB).
- Överför webbplatsfiler och databaser: Flytta filerna till den nya webbroten, importera databasdumpen och uppdatera konfigurationsfilerna (wp-config.php, .env) med de nya uppgifterna.
- Testa på den nya IP-adressen: Lägg till serverns IP-adress i den lokala hosts-filen och gå igenom webbplatsen innan DNS-ändringarna görs.
- Uppdatera DNS: Byt A-posten och vänta ut utbredningsfönstret på 24–48 timmar medan det gamla delade kontot fortfarande är aktivt.
