


VPN vs proxy: vad är skillnaden?
Du söker sällan på VPN vs proxy för skojs skull. Oftast har något fått dig att undra. En streamingtjänst blockerade dig, en kompis nämnde en ”proxy” utan att förklara vad det var, eller så krävde jobbet att alla installerade en VPN-klient utan att någon sa varför. Sökningen ”vad är VPN vs proxy” görs hundratusentals gånger i månaden på Google. Versionen ”vad är proxy vs VPN” är nästan lika populär. Samma fråga, bara i en annan ordning.
Det finns också något lite märkligt i hur ämnet skrivs om. Många artiklar behandlar de två som utbytbara verktyg i olika prisklasser. Så är det inte. De ligger på olika lager i nätverket och löser olika problem. Om du ser dem som samma sak kan du betala månad efter månad för ”integritet” som i praktiken inte finns.
Marknaden är enorm, och det är en del av varför marknadsföringen blivit rörig. Den globala VPN-marknaden nådde 88,96 miljarder USD 2025 och väntas nå 534,22 miljarder USD 2034. Distansarbete drev upp siffran. Övervakningstrycket gjorde resten. Proxyservrar kör däremot tyst SEO-verktyg, scrapers och företagsbrandväggar. Publiken är en annan och det syns mindre på reklamskyltarna.
Så den här guiden bryter ner ämnet så som en nätverksingenjör skulle göra det, över en kopp kaffe, inte så som en affiliatesida gör det. OSI-lager. Vad som krypteras och vad som inte gör det. Hur upptäckt faktiskt fungerar. Vad varje verktyg inte kan fixa oavsett vad du betalar.
AI-sammanfattning
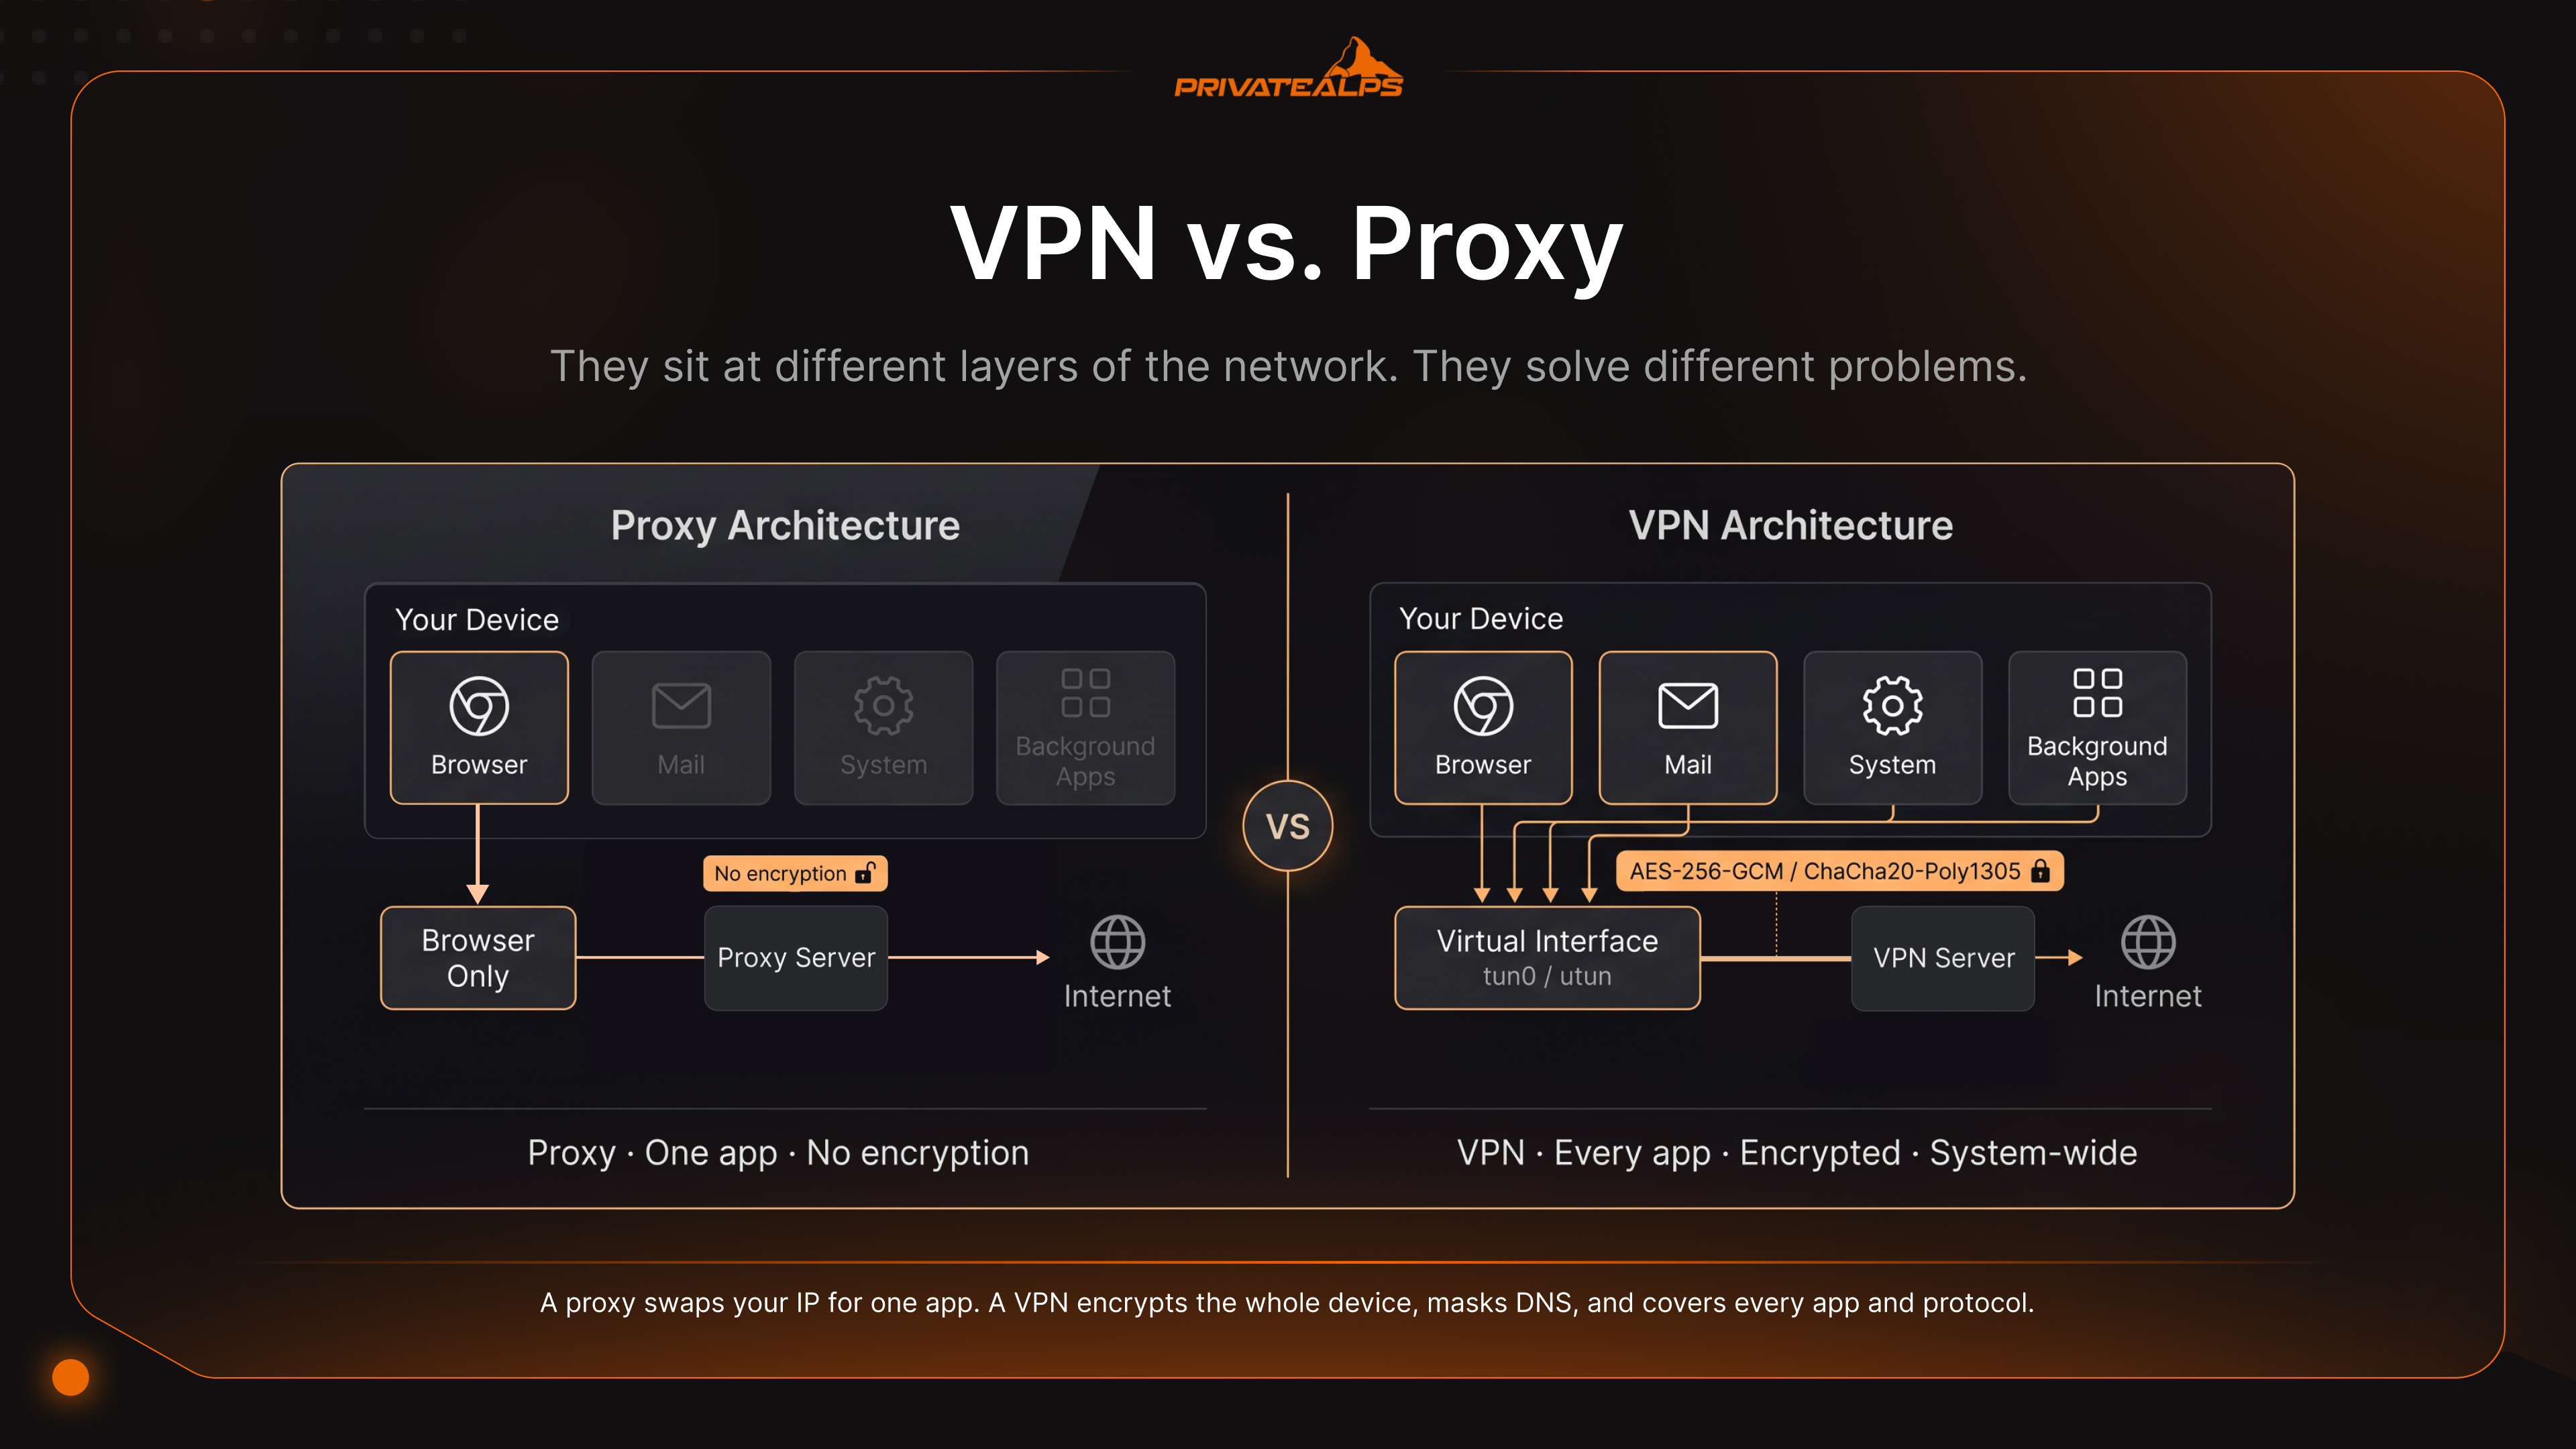
Kort sagt: en proxy arbetar på applikationslagret (OSI-lager 7) och omdirigerar trafik för en app i taget, oftast en webbläsare. Den krypterar inget på egen hand. En VPN ligger djupare, på lager 2-3, krypterar varje paket på operativsystemsnivå med ChaCha20-Poly1305 (WireGuard) eller AES-256-GCM (OpenVPN) och skickar hela enheten genom ett virtuellt gränssnitt. Proxyservrar är snabbare eftersom de hoppar över matematiken. VPN är säkrare eftersom de inte gör det.
- OSI-lager: Proxy = lager 7 (en app). VPN = lager 2-3 (hela enheten).
- Kryptering: Proxy = inget inbyggt. VPN = ChaCha20-Poly1305 eller AES-256-GCM.
- Hastighet: Proxyservrar kostar nästan ingenting. WireGuard tar cirka 4-15 % på en snabb länk. OpenVPN/TCP kan äta 40-50 %.
- Kill switch: Endast VPN. Stänger av all trafik så fort tunneln släpper.
- DNS-skydd: VPN tunnlar DNS-frågorna. HTTPS-proxyservrar läcker värdnamnet via SNI innan sidan ens laddas.
- Risk med gratis proxy/VPN: ICSI/CSIRO fann att 67 % av gratis Android-VPN-appar innehöll tredjeparts-spårningsbibliotek och 84 % läckte trafik.
- Vad ingetdera fixar: Webbläsarfingeravtryck, cookies eller konton du är inloggad på.
Vad är en proxyserver?
En proxyserver är en mellanhand. Den tar trafik från en applikation, oftast en webbläsare, och skickar vidare den till målet och byter ut din IP-adress mot sin egen på vägen. Det är hela uppgiften. Den arbetar på applikationslagret (OSI-lager 7). Den krypterar inget, om inte sajten du besöker redan använder TLS. Den hanterar bara den app du pekar ut. Allt annat på din dator fortsätter att kommunicera med internet precis som tidigare.
| Proxytyp | Så fungerar den | Typiskt användningsområde |
|---|---|---|
| HTTP-proxy | Vidarebefordrar okrypterade HTTP-förfrågningar på lager 7 | Intern webbfiltrering i företag, cachning |
| HTTPS-proxy | Tunnlar TLS via CONNECT; läser SNI men inte innehållet | Surfning på TLS-skyddade sajter |
| SOCKS5-proxy | Relä på lager 5; protokolloberoende, stöder UDP | Torrenting, spel, generell TCP/UDP-tunnling |
| Transparent proxy | Avlyssnar trafik utan konfiguration i klienten | Cachning hos internetleverantör, filtrering i skolor och bibliotek |
| Residential proxy | Skickar trafik via vanliga konsumentens IP-adresser (ofta IoT-enheter) | Sneaker-bottar, annonsverifiering, SEO-scraping |
Här snubblar folk på en sak. De antar att en HTTPS-proxy döljer vilka sajter de besöker. Det gör den inte. Värdnamnet skickas i klartext via TLS-fältet Server Name Indication (SNI) under handskakningen, innan någon kryptering sker. Din internetleverantör ser det. Alla mellan dig och proxyn ser det. De kan inte läsa sidan, men de kan läsa adressfältet, vilket oftast är just den del människor trodde att de dolde.
DNS är det andra tysta läckaget. Proxyservrar hanterar oftast inte DNS, så operativsystemet fortsätter att fråga din internetleverantörs resolver: ”var finns den här domänen?” Den frågan säger redan en hel del. Och ekosystemet kring gratis proxyservrar är, milt uttryckt, inte vänligt. En studie från CSIRO av Android-appar i det här segmentet fann att 16 % använde icke-transparenta proxyservrar som injicerade JavaScript i användarnas trafik för reklam och spårning, och att 67 % innehöll tredjeparts-spårningsbibliotek. Gratis är sällan gratis här. Det är du som är produkten.
Vad är en VPN?
En VPN, Virtual Private Network, lägger hela din enhet i en krypterad tunnel och skickar varje paket genom den. Varje app. Varje tjänst som körs i bakgrunden. Webbläsaren, e-postklienten och de tysta systemuppdateringar som sker när du inte tittar. Du behöver inte konfigurera något per app. Operativsystemet skickar trafiken till ett virtuellt gränssnitt och VPN-klienten tar över därifrån.
Mekaniken är strängare än de flesta tror. När du klickar på anslut kör klienten och servern en kryptografisk handskakning. WireGuard använder Noise med nyckelutbyte via Curve25519, medan OpenVPN gör en TLS-handskakning (TLS 1.2 eller 1.3, beroende på vilken version du kör) för att komma överens om sessionsnycklar. Sedan skapar klienten ett virtuellt nätverksgränssnitt, tun0 på Linux och utun på macOS, och routningstabellen börjar skicka allt dit. Varje paket kapslas in, krypteras och skickas till servern. Servern dekrypterar, vidarebefordrar och skickar svaret tillbaka. Den som avlyssnar kabeln ser bara krypterade klumpar som far fram och tillbaka. WireGuard-whitepapern går igenom detaljerna om du vill ha den kanoniska versionen.
Två funktioner skiljer en riktig VPN från en marknadsföringsvariant. Kill switchen är en brandväggsregel som blockerar varje byte i samma stund tunneln släpper, oavsett om servern kraschar, Wi-Fi:t tappas eller datorn går i viloläge. Ingen läcker din riktiga IP-adress medan klienten försöker återansluta. DNS-läckageskydd är den andra. Det skickar DNS-frågor genom den krypterade tunneln till VPN-leverantörens egen resolver, så att din internetleverantör inte kan sätta ihop din surfning utifrån uppslagningarna. Utan dessa två har du i praktiken en proxy med extra steg och en högre månadskostnad.
VPN vs proxy: de viktigaste tekniska skillnaderna
Skillnaden mellan proxyserver och VPN ligger i tre saker: hur stor del av trafiken som krypteras, hur stor del som täcks och hur lätt du är att upptäcka. En proxy byter ut din IP-adress för en app. En VPN krypterar hela enheten, döljer DNS, blockerar WebRTC-läckor och, med rätt obfuskeringslager, ser ut som någon som läser nyheter över HTTPS.
| Dimension | Proxy | VPN |
|---|---|---|
| Trafikkryptering | Ingen (SOCKS5/HTTP); TLS endast om sajten använder HTTPS | Fullständig krypterning av innehållet (ChaCha20-Poly1305 eller AES-256-GCM) |
| Trafiktäckning | Endast per applikation | Hela operativsystemet, alla appar och protokoll |
| IP-maskering | Ja, för konfigurerad app | Ja, för hela systemet |
| DNS-skydd | Nej, operativsystemet använder internetleverantörens resolver | Ja, DNS tunnlas genom VPN |
| Kill switch | Nej | Ja (brandväggsnivå, fail-closed) |
| Skydd mot WebRTC-läckor | Nej | Ja (när det är rätt konfigurerat) |
| Hastighetsförlust | Försumbar (1-3 %) | 4-50 % beroende på protokoll |
| Skydd mot MITM på offentligt Wi-Fi | Nej | Ja |
| Motståndskraft mot upptäckt | Låg, IP-reputationsdatabaser flaggar snabbt | Hög med obfuskering (Shadowsocks, Obfs4, VLESS) |
| Granskningsmöjlighet | Nästan aldrig | Seriösa leverantörer: Big 4-granskningar |
| Transparens om jurisdiktion | Oftast ogenomskinlig | Angiven juridisk enhet och land |
| Typisk kostnad | Gratis till 1-5 USD/IP/månad | 3-12 USD/månad för konsument; egen server från 5 USD |
Här skiljer de sig verkligen åt när det gäller motståndskraft mot upptäckt. En öppen, oautentiserad SOCKS5-proxy är i praktiken en risk. Vem som helst som hittar IP-adressen och porten kan dirigera sin egen trafik genom den, och transparenta uppsättningar lämnar gärna tillbaka ursprunglig IP-adress i HTTP-headers. VPN-obfuskeringsprotokoll spelar ett helt annat spel. Shadowsocks, Obfs4 och V2Ray/VLESS höljer tunneln så att djup paketinspektion ser något som liknar vanlig HTTPS. Det är därför dessa protokoll dominerar i länder som aktivt blockerar VPN-trafik, och varför proxyservrar, med sina förutsägbara headers och kartlagda IP-intervall, fångas först.
Jämförelse av hastighet: proxy vs VPN
Proxyservrar är snabbare än VPN, och anledningen är osexig: de hoppar över krypteringen. Ingen chiffer, ingen inkapsling, ingen extra header. En VPN gör allt detta för varje enskilt paket, vilket snabbt adderas när du pressar på med verklig genomströmning.
| Lösning | Krypteringskostnad | Påverkan på latens | Bästa scenario |
|---|---|---|---|
| HTTP/SOCKS5-proxy | Ingen | +5-15 ms (ett extra hopp) | Scraping i stor skala, geografisk QA-testning |
| WireGuard VPN | Låg (ChaCha20 i kärnutrymmet) | +10-20 ms; 4-15 % lägre genomströmning | Generell integritet på snabba anslutningar |
| OpenVPN/UDP | Måttlig (AES i användarutrymmet) | +20-40 ms; 20-35 % lägre genomströmning | Installationer där kompatibilitet går först |
| OpenVPN/TCP | Hög (TCP-över-TCP-kollaps) | +50-100 ms; 40-50 % lägre genomströmning | Sista utväg för att kringgå brandväggar |
| Tor | Mycket hög (onion-routing över 3 hopp) | +200-1000 ms; 80-95 % lägre genomströmning | Anonymitet framför hastighet |
Siffrorna är inte teoretiska. Ett granskat benchmark mätte WireGuard till 210,64 Mbps TCP-genomströmning mot OpenVPN:s 110,34 Mbps i samma VMware-miljö, alltså i praktiken dubbelt så snabbt. På en 1 Gbps-linje visar oberoende tester att WireGuard kör cirka 4 gånger så snabbt som OpenVPN i flera geografiska områden. Siffran för OpenVPN/TCP har ett specifikt namn bakom sig: TCP-över-TCP-kollaps. Om du tunnlar TCP inuti en annan TCP-anslutning kör båda lagren egna återsändningstimers. Ett enda tappat paket får båda lagren att skicka om. Latensen stiger, genomströmningen rasar och hela upplägget äter sig självt.
Långsamma anslutningar döljer allt detta. Om din flaskhals är en DSL-linje på 30 Mbps spelar VPN:ens krypteringskostnad i praktiken ingen roll. På en 1 Gbps-fiber märker du den. Så om uppgiften är att rotera residential-IP-adresser för att crawla prissidor, och kryptering inte ingår i hotbilden, är en proxy det uppenbara valet.
VPN vs proxy: jämförelse av integritet
En jämförelse av VPN vs proxy när det gäller integritet handlar om en sak: en proxy döljer din IP-adress för webbplatsen du besöker, medan ett VPN dessutom döljer din trafik för din internetleverantör och det lokala nätverket. Allt utöver det beror på loggningspolicyer, jurisdiktion och vad din motpart redan visste om dig innan du började.
| Hot | Proxy | VPN | Löses inte av något av dem |
|---|---|---|---|
| Internetleverantören ser besökta domäner | Synliga via DNS + SNI | Krypterade | - |
| Internetleverantören ser trafikens innehåll | Klartext på HTTP; säkert endast på HTTPS | Alltid krypterat | - |
| MITM på offentligt Wi-Fi | Sårbart | Skyddat | - |
| Exponering av DNS-frågor | Använder internetleverantörens resolver | Tunnlad | - |
| Webbläsarfingeravtryck | - | - | Canvas, typsnitt, WebGL identifierar dig |
| Cookiespårning | - | - | Består över sessioner |
| Identitet via inloggat konto | - | - | Google känner igen dig oavsett IP |
Revisioner är där integritetslöften antingen bevisar sig själva eller tyst faller samman. Seriösa VPN-leverantörer betalar oberoende firmor – Deloitte, KPMG, Cure53, PwC, Securitum – för att gå igenom deras serverkonfigurationer, anställdas åtkomstpolicyer och incidentloggar. Deloitte har granskat NordVPN sex gånger fram till slutet av 2025. KPMG reviderade senast ExpressVPN i februari 2025, och Cure53 granskade separat protokollet Lightway. Cure53 granskar även Mullvad och Proton VPN. Den kommersiella proxymarknaden har inget som liknar detta. Inga transparensrapporter värda att läsa. Inga riktiga revisioner. CSIRO:s forskning om gratis VPN-appar för Android visade att 84 % läckte trafik och 18 % inte använde någon kryptering alls, trots vad deras listningar i appbutiken hävdade.
Jurisdiktionen spelar större roll än många tror. Varje VPN-leverantör lyder under någons lag. En USA-baserad leverantör kan få ett National Security Letter och ett tystnadsförbud. En schweizisk leverantör omfattas av den schweiziska lagen om övervakning av post- och telekommunikation (BÜPF), som endast tillåter riktat utlämnande efter domstolsbeslut. Den är snävare än EU:s eller USA:s masslagring, men inte helt utan betydelse. Och inget av verktygen löser problemet med beständig identitet. Logga in på Gmail via vilket VPN som helst så känner Google fortfarande igen dig. Ditt webbläsarfingeravtryck – canvas, typsnitt, WebGL – förändras knappt när din IP-adress byts.
När ska du använda en proxy respektive ett VPN?
Använd en proxy när du behöver rotera IP-adresser i stor skala och kryptering inte spelar någon roll för uppgiften. Använd ett VPN när du behöver skydda data under överföring eller hålla din aktivitet borta från internetleverantören. Så ser uppdelningen ut. Resten är detaljer.
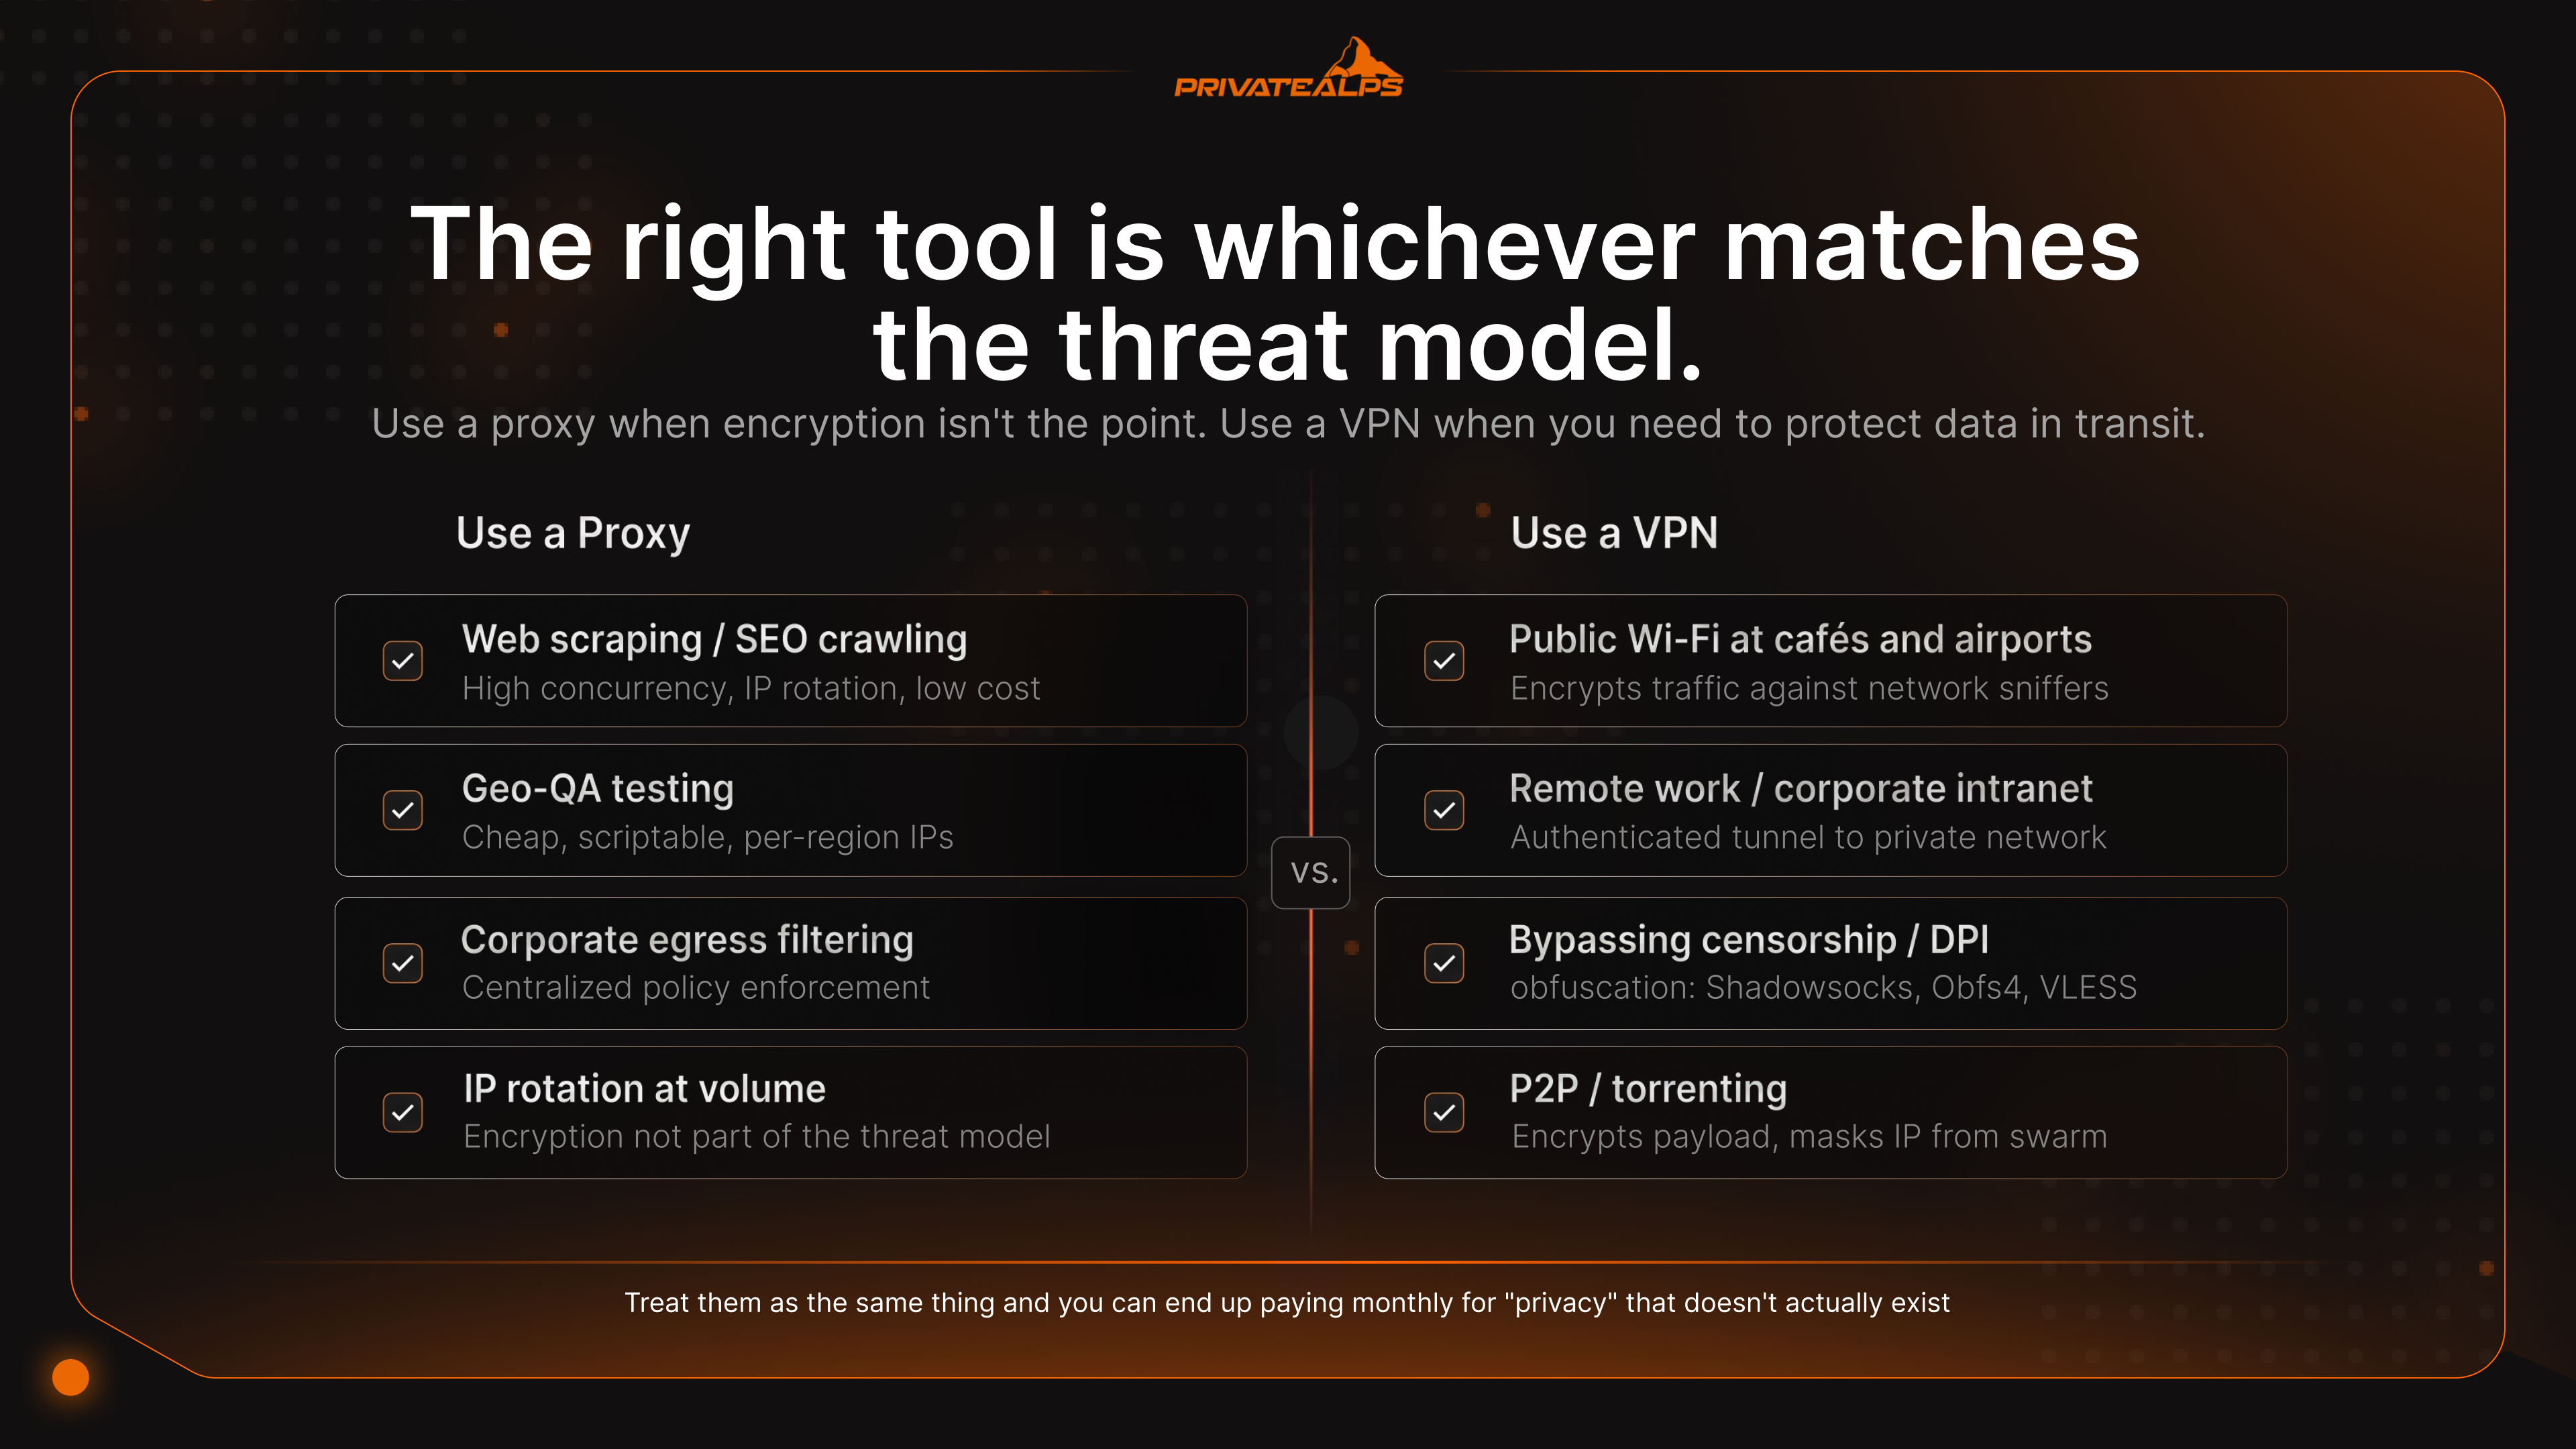
| Scenario | Rekommenderat verktyg | Varför | Vad det inte löser |
|---|---|---|---|
| Offentligt Wi-Fi på café eller flygplats | VPN | Krypterar trafik mot nätverkssniffare | Nätfiske, skadliga nedladdningar |
| Distansarbete / företagsintranät | VPN | Ger en autentiserad tunnel till det privata nätverket | Komprometterad slutpunkt |
| Webbskrapning / SEO-crawling | Roterande proxypool | Hög samtidighet, IP-rotation, låg kostnad | Webbplatsers fingeravtryck, JS-utmaningar |
| Geografiska begränsningar för streaming | VPN (residential eller streamingoptimerat) | Kringgår IP-anseendekontroller bättre än proxyservrar | Kontobaserade geolås |
| Kringgå statlig censur / DPI | VPN med obfuskering (Shadowsocks, Obfs4, VLESS) | Maskerar tunneln som HTTPS | Riktad övervakning av slutpunkter |
| P2P / torrenting | VPN med kill switch | Krypterar innehållet, döljer IP-adressen för svärmen | Skadliga peers, upphovsrättstrollare |
| Utvecklare/systemadministratör på ett otillförlitligt nät | VPN | Skyddar SSH/RDP-sessioner och API-token | Komprometterade inloggningsuppgifter |
| Geo-QA-testning (annonser, priser) | Proxy | Billig, skriptbar, IP per region | Beteende hos inloggade användare |
| Egen privat infrastruktur | Egenhostat WireGuard-VPN | Tar bort leverantörsförtroendet som variabel | Serverkompromettering |
| Företagets webbfiltrering / utgående trafik | Forward proxy (Squid, Zscaler) | Centraliserad policytillämpning, innehållsinspektion | Krypterad dataexfiltrering via DoH |
Streamingdetektering är en egen liten kapprustning. Netflix, BBC iPlayer och övriga förlitar sig på databaser över IP-anseende – MaxMind GeoIP2 och IPQualityScore är de största – som märker varje IP-adress som residential, business, hosting eller VPN. Kommersiella proxyservrar finns nästan alltid i hosting-intervall. Databaserna fångar upp dem direkt. VPN-leverantörer som kör residential- eller streamingoptimerade serverpooler hyr IP-adresser från konsumentinternetleverantörer och roterar mellan dem, vilket är anledningen till att VPN-trafik oftare går igenom där en proxy får en artig sida med texten ”Den här titeln är inte tillgänglig i ditt område.”
VPN-detektering vs. proxy-detektering: hur tjänster skiljer dem åt
Detektionssystem jämför din anslutning mot fem fingeravtryck: ASN-anseende, TLS-hashar, DNS-konsistens, läckage i HTTP-headers och paketens timing. Proxyservrar misslyckas med fler av dessa kontroller eftersom deras signaturer är enklare och lättare att kartlägga. VPN-anslutningar klarar sig längre eftersom det finns mindre att hålla i.
| Detektionsmetod | Sårbar proxy? | Sårbart VPN? | Lösning för att kringgå |
|---|---|---|---|
| ASN / IP-anseende (MaxMind, IPQS) | Ja - hosting-ASN:er flaggas | Delvis - kända VPN-intervall flaggas | Residential-IP-adresser eller nya subnät |
| TLS-fingeravtryck (JA3/JA3S-hash) | Ja - HTTP-proxyservrar exponerar klientens TLS | Delvis - vissa VPN-klienter har särpräglad JA3 | uTLS, webbläsarmatchade fingeravtryck |
| DNS-avvikelse (IP-region ≠ DNS-region) | Ja - OS-DNS läcker | Nej - tunnlad DNS förhindrar avvikelsen | DNS-över-VPN |
| Läckage i HTTP-headers (X-Forwarded-For) | Ja - transparenta proxyservrar läcker ursprungs-IP | Nej - headers byggs om vid utgången | Använd endast anonyma elitproxyservrar |
| Deep Packet Inspection (DPI) | Ja - vanlig proxytrafik går att identifiera | Delvis - standardprotokoll för VPN kan upptäckas | Obfuskering: Shadowsocks, Obfs4, VLESS |
Varför fångas proxyservrar snabbare? De läcker mer metadata. Deras IP-intervall är katalogiserade. Deras TLS-handskakningar är särpräglade. HTTP-headers innehåller tyst den ursprungliga IP-adressen när transparent läge är på. VPN-anslutningar är tystare – DPI som granskar VPN-trafik ser bara krypterade datablobbar, inte protokollfält som går att fingeravtrycka. Obfuskering täpper till det som återstår. Shadowsocks, som används flitigt i Kina, och V2Ray/VLESS gör tunneln statistiskt omöjlig att skilja från HTTPS. Censurinfrastruktur som blockerar vanliga VPN-protokoll kan inte skilja dem från vanlig webbtrafik.
Kan du använda ett VPN och en proxy tillsammans?
Ja – och det är en legitim uppsättning för specifika uppgifter, men den medför DNS-komplexitet och de flesta bör låta bli. En felkonfigurerad kedja läcker mer än en enda, korrekt uppsatt tunnel.
SOCKS5 i webbläsaren + VPN på systemnivå. Kör ett VPN på systemnivå och peka sedan Firefox eller Chrome mot en SOCKS5-proxy. Webbläsartrafiken lämnar via proxy-IP:n. Allt annat – mejl, systemtjänster, bakgrundsappar – går ut via VPN:et. En detalj som nästan ingen nämner: aktivera network.proxy.socks_remote_dns i Firefox, annars går DNS-frågor förbi proxyn och läcker via VPN:et, vilket skapar en regional avvikelse som fingeravtryckningsverktyg upptäcker direkt.
VPN-till-proxy-kedja. Anslut först till VPN:et och skicka sedan webbläsartrafik genom en proxy på utgångssidan. Målet ser proxy-IP:n. VPN-leverantören ser att du är ansluten till en proxy men kan inte läsa något som gått genom den. Vanligt vid skrapning som behöver både kryptering och rotation av residential-IP-adresser.
Proxy-till-VPN i företagets utgående trafik. Företag gör detta hela tiden. Utgående trafik går genom en forward proxy (Squid, Zscaler) för innehållsinspektion och policytillämpning, och själva proxyn kommunicerar med ett VPN för tunnling från filial till huvudkontor. Standardarkitektur i alla reglerade verksamheter.
Tor över VPN är den integritetsmaximalistiska varianten: VPN först, Tor ovanpå. Genomströmningen sjunker med 80 % eller mer. Anonymitetsegenskaperna förbättras däremot avsevärt.
Sammanfattning
Kärnskillnaden i all jämförelse mellan VPN och proxy: en proxy ändrar din IP-adress för en app; ett VPN krypterar och tunnlar allt din enhet skickar. Välj proxy när hotbilden är geografiska begränsningar eller IP-baserad hastighetsbegränsning för en enskild app och kryptering inte är poängen. Välj VPN när du behöver integritet gentemot din internetleverantör, säkerhet på ett fientligt nätverk eller skydd i alla appar på systemet. Skillnaden mellan proxy och VPN löser fortfarande inte anonymiteten – fingeravtryck, cookies och kontoinloggningar följer med dig över IP-adresser. Den enda strukturella förändring som verkligen förbättrar läget är att själv vara värd för ditt VPN på infrastruktur du kontrollerar. Leverantörer som PrivateAlps tar bort variabeln för tredjepartsförtroende ur kedjan helt.
Kör ditt eget VPN på schweizisk infrastruktur
Att själv vara värd för ditt VPN förändrar kalkylen. Du blir din egen leverantör. De enda loggar som finns är de du skriver. Ingen tredje part kan kallas till domstol för trafik de aldrig såg. PrivateAlps erbjuder en OpenVPN-tjänst som körs i schweiziska datacenter – AES-256-kryptering, strikt nolloggspolicy, P2P tillåten, ingen bandbreddsbegränsning på 10G-uplänken – och följer revDSG, den reviderade schweiziska dataskyddslagen, samt ramverket för riktat utlämnande enligt BÜPF, där brottsbekämpande myndigheters åtkomst kräver domstolsbeslut kopplat till en namngiven person. Snävare än EU:s eller USA:s massllagring. Inte absolut immunitet, men strukturellt en annan förtroendemodell än att köpa från en konsumentleverantör av VPN.
Vanliga frågor
Vad är skillnaden mellan ett VPN och en proxy?
Skillnaden mellan ett VPN och en proxy kokar ner till tre saker: vad som krypteras, vad som täcks och vad som händer med DNS. Ett VPN krypterar varje byte din enhet skickar och dirigerar den på OS-nivå. En proxy styr om en apps trafik och krypterar i sig ingenting. Skillnaden mellan proxy och VPN spelar störst roll när du vill dölja aktivitet för din internetleverantör, inte bara byta IP-adress.
Är en proxy säkrare än ett VPN?
Nej. Ett VPN ger dig tre saker som en proxy inte gör – kryptering, en kill switch och tunnlad DNS. Gratis proxyservrar är särskilt bristfälliga; ICSI/CSIRO:s forskning visade att 16 % av de gratis VPN/proxy-apparna aktivt injicerade JavaScript i användarens trafik.
Kan en proxy dölja din IP-adress?
Den döljer din IP-adress för den enda app du ställt in den för. Inget annat. Och HTTPS-proxyservrar läcker fortfarande målvärdens namn via det okrypterade TLS-fältet SNI under handskakningen. Så om du frågar vad skillnaden är mellan en proxy och ett VPN just på den här punkten: VPN:et tunnlar även DNS, vilket är anledningen till att din internetleverantör fortfarande kan se vilka sajter du besöker via en proxy men inte via ett VPN.
Fungerar ett VPN som en proxy?
Båda byter ut din synliga IP-adress mot serverns, så på ytan liknar de varandra. VPN går längre – det krypterar trafik på nätverkslagret, täcker varje app på enheten och dirigerar DNS genom tunneln. En proxy gäller per app, är okrypterad som standard och stannar vid att byta IP-adress.
Vad är en SOCKS5-proxy och hur skiljer den sig från ett VPN?
SOCKS5 är ett proxyprotokoll på lager 5 som hanterar godtycklig TCP- och UDP-trafik. Därför är det populärt för torrenting, spel och allt som inte är vanlig HTTP. Det som inte görs är kryptering. Ett VPN ger dig både omdirigeringen och krypteringen. SOCKS5 ger bara omdirigeringen.
Blockerar streamingtjänster proxyservrar och VPN?
Både och, men inte lika mycket. Detekteringen sker via databaser över IP-anseende som MaxMind GeoIP2 och IPQualityScore. Proxyservrar kommer nästan alltid från flaggade hosting-ASN:er och fångas därför snabbt. VPN-leverantörer som använder serverpooler med residential-IP-adresser brukar klara sig längre, eftersom deras IP-adresser ser ut som vanliga konsumentanslutningar.
Vilket är snabbare, en proxy eller ett VPN?
En proxy, med stor marginal. Den krypterar ingenting. WireGuard kostar vanligtvis 4–15 % av genomströmningen, OpenVPN/UDP ligger på 20–35 % och OpenVPN/TCP kan kosta 40–50 % när TCP-över-TCP-problemet uppstår.
Kan jag använda ett VPN och en proxy samtidigt?
Ja. Den vanligaste professionella uppsättningen är en SOCKS5-proxy i webbläsaren som körs ovanpå ett VPN på systemnivå, så att webbläsarens identitet isoleras från resten av din trafik. En sak att se upp med: se till att DNS-upplösningen sker i proxyn (i Firefox gör du det med network.proxy.socks_remote_dns). Annars skapar du en DNS-avvikelse som fingeravtryckningsverktyg upptäcker.
Vad är ett no-logs-VPN, och erbjuder en proxy samma sak?
Ett no-logs-VPN sparar inte anslutningsmetadata, IP-tidsstämplar eller surfhistorik. Men påståendet väger bara tungt när en oberoende revisor som Deloitte, KPMG eller Cure53 faktiskt har granskat och verifierat det. Kommersiella proxyleverantörer har inget som ens liknar den standarden. No-logs-påståenden från proxyer går i praktiken inte att verifiera.
Är ett VPN bättre än en proxy?
Det beror på vad du gör. Ett VPN är bäst när det gäller integritet, säkerhet på offentliga Wi-Fi-nätverk och att komma runt DPI-baserad censur. En proxy är bäst för storskalig webbskrapning, geo-QA-testning och filtrering av utgående företagstrafik. Skillnaden mellan VPN och proxyserver handlar om funktion, inte hierarki. Rätt verktyg är det som passar hotbilden, inte det med flest punkter på marknadsföringssidan.
