


Vad är shell i Linux: funktioner, typer och skillnader

Ett shell i Linux ligger mellan dig och kärnan. Du skriver något. Shellet tar reda på vad du menade. Kärnan gör det faktiska jobbet. På papperet låter det tråkigt. Mindre tråkigt blir det klockan 02 på natten, när ett deploy-skript som fungerade fint på RHEL förra veckan plötsligt är trasigt på Ubuntu. Där slutar frågan vad är shell i Linux vara akademisk och börjar kosta sömn.
Det som ingen säger tydligt nog är följande. Ordet "shell" används för två ganska olika saker. Det ena är det interaktiva du jobbar i över SSH, med prompten, tabbkomplettering och historik. Det andra är det som kör dina skript vid uppstart, via cron eller i en systemd-unit. De behöver inte vara samma program. På Debian och Ubuntu är de det inte, och det fångar många på fel fot. Det ärliga svaret på vad shell i Linux är beror alltså på vilken av rollerna du menar. De flesta överraskningar finns i glappet mellan dem.
Om du jobbar med det här professionellt, som sysadmin, DevOps eller vad titeln heter just nu, får valet konsekvenser som du märker personligen. Har du #!/bin/sh överst i ett skript på Ubuntu? Välkommen till Dash, inte Bash. Så den fina [[ ]]-testen, arrayen du byggt och process substitution? Förstörda. Ibland kraschar skriptet med ett tydligt felmeddelande. Ibland gör det fel saker och går vidare utan att säga något.
Den här guiden om shell i Linux handlar mest om det andra fallet. Vi går igenom hur shell bearbetar kommandon, var de större Linux-shelltyperna skiljer sig på sätt som spelar roll på en server, skript- och säkerhetsdelen som är bra att kunna innan du behöver den, och ett rakt svar när någon frågar vilket shell man ska använda till vad.
AI-sammanfattning
Ett shell i Linux läser det du skriver, tolkar det och ber kärnan göra det du faktiskt menade, till exempel öppna en fil, skapa en process eller skicka några bytes över nätverket. Folk slår ihop två olika kategorier och kallar båda för shell. Det finns CLI-shell (Bash, Zsh, Fish, Dash, sh, Ksh och Csh-familjen) och grafiska miljöer som GNOME Shell eller KDE Plasma. De grafiska hanterar fönster. CLI-shellen kör kommandon. Serverarbete sker i den andra gruppen. Bash är det du får som standard på de flesta serverdistributioner. På Debian och Ubuntu är /bin/sh dock Dash, ett mindre och snabbare shell som systemet använder för skript eftersom det sparar verklig tid vid uppstart.
Viktiga fakta i korthet:
- Bash är standardshellet för användare på de flesta Linux-serverdistributioner.
- Dash startar ungefär 4× snabbare än Bash och körs som /bin/sh på Debian och Ubuntu (Arch Wiki).
- /etc/shells är listan över shell som systemet tillåter som inloggningsshell.
- echo $SHELL visar ditt standardshell för inloggning. echo $0 eller ps -p $$ visar vad som faktiskt körs just nu.
- POSIX-kompatibilitet är gränsen mellan "det här skriptet går att flytta" och "det här skriptet går inte att flytta".
- Zsh har varit standard på macOS sedan Catalina (10.15).
- Fish är det enda stora shellet som ger autoförslag och syntaxmarkering utan någon konfiguration.
- rbash är Bash med bromsarna på, för konton som inte ska kunna röra sig fritt.
Vad är shell i Linux?
Ett shell i Linux är det som gör textindata till något som kärnan faktiskt kan agera på. Det ligger mellan användarutrymmet, där kommandon som ls och grep finns som vanliga program, och kärnutrymmet, där de privilegierade sakerna sker. Läsa filer. Starta processer. Prata med nätverkskortet. Utan shell kommer du inte in. Du har en kärna men ingen dörr att knacka på.
Varje modernt shell gör ungefär samma sak när du trycker på Enter:
- Läs: shellet hämtar en rad från terminalen eller från skriptet det kör.
- Tokenisera och tolka: raden delas upp i ord, operatorer (|, >, &) och reserverade nyckelord.
- Expandera: sådant som ska ersättas ersätts. Variabler ($HOME), globbar (*.log), kommandosubstitutioner ($(date)).
- Slå upp: shellet letar efter binären i $PATH, eller märker att det är en inbyggd funktion och hoppar över sökningen.
- Kör: fork() skapar en underordnad process. execve() laddar programmet i den.
- Vänta och rapportera: det överordnade shellet väntar tills barnprocessen avslutas, hämtar exitkoden ($?) och ger tillbaka prompten.
Gränsen mellan användarutrymme och kärnutrymme är där valet av shell faktiskt börjar bita. Shellet är orkestratorn. Det tolkar, expanderar, omdirigerar och bestämmer vad som ska anropas. Kärnan utför det privilegierade arbete som inget vanligt program får göra direkt. Byter du shell byter du tolkningsregler och expansionsbeteende. Kärnans beteende ändras inte alls. Om du någon gång behöver reglerna i detalj är GNU Bash Reference Manual den referens som alla går tillbaka till.
Viktiga funktioner i ett Linux-shell
Varje modernt shell ger dig samma verktygslåda. Samma grundläggande byggstenar och i stort sett samma mönster. Det som skiljer är hur ofta du faktiskt använder dem. På en bärbar dator tabbkompletterar du kanske en sökväg då och då. På en server lever du i pipelines. Du kommer att grep:a igenom två dagars loggar klockan 03 för att hitta exakt den 502-topp som utlöste larmet. Det är inte teoretiskt. Det är i stort sett vad serverarbete handlar om.
| Funktion / komponent | Vad den gör | Praktiskt serverexempel |
|---|---|---|
| Kommandohistorik | Sparar körda kommandon i ~/.bash_history för återanvändning och granskning. | Forensisk genomgång av en administratörssession via historiken efter en incident. |
| Tabbkomplettering | Kompletterar kommandon, sökvägar och argument när du trycker på Tab. | Snabbare navigering i långa sökvägar under /var/lib/postgresql/. |
| Pipes (|) | Skickar en processs stdout till nästa processs stdin. | journalctl -u nginx | grep 502 | awk '{print $1}' för loggtriage. |
| I/O-omdirigering (>, >>, <, 2>&1) | Omdirigerar standardströmmar till eller från filer och deskriptorer. | ./backup.sh > /var/log/backup.log 2>&1 för att fånga all utdata. |
| Miljövariabler | Styr processens beteende utan att ändra koden. | DATABASE_URL=... injiceras av systemd i en unit-fil. |
| Shellskript | Kör sekvenser av kommandon från en fil. | /etc/cron.daily/logrotate som roterar loggar varje natt. |
| Jobbkontroll (&, fg, bg, jobs) | Sätter processer i bakgrunden, i förgrunden och listar dem. | Lång rsync-spegling startad med & under ett underhållsfönster. |
| Alias | Egna korta namn för vanliga kommandon. | alias dc='docker compose' för upprepade containeroperationer. |
| Prompt | Konfigurerbar PS1 som visar användare, värd, sökväg och exitstatus. | Färgkodat värdprefix för att undvika rm -rf på fel server. |
| Inbyggda shellkommandon | Interna kommandon (cd, export, read, set) som körs utan fork(). | set -euo pipefail för strikta skript som misslyckas tydligt. |
Pipes och omdirigering är det du aldrig slutar använda. Varje övervakningspipeline. Varje loggtriageskript. Varje undersökning av "varför startade Postgres om klockan 04". Allt reduceras till kedjor av pipes och några omdirigeringar. Något i stil med journalctl --since "1 hour ago" | grep -i error | sort | uniq -c | sort -rn ser engångsartat ut. Det är det inte. Det är den typ av mönster du kommer att återanvända i flera år i helt olika incidenter. Det fungerar eftersom shellet sätter ihop små program med ett enda syfte till något större än vart och ett av dem. Unix-filosofin håller förvånansvärt bra än i dag, decennier senare.
Typer av shell i Linux
Shell-landskapet delas in i två breda kategorier som folk hela tiden blandar ihop. CLI-shell är det den här guiden egentligen handlar om: Bash, Zsh, Fish, Dash, Ksh och Csh-familjen. De tolkar kommandon, kör skript och hanterar jobb. Grafiska shell som GNOME Shell eller KDE Plasma sköter skrivbordsmiljön. Serverinfrastruktur kör på CLI-typen, punkt slut.
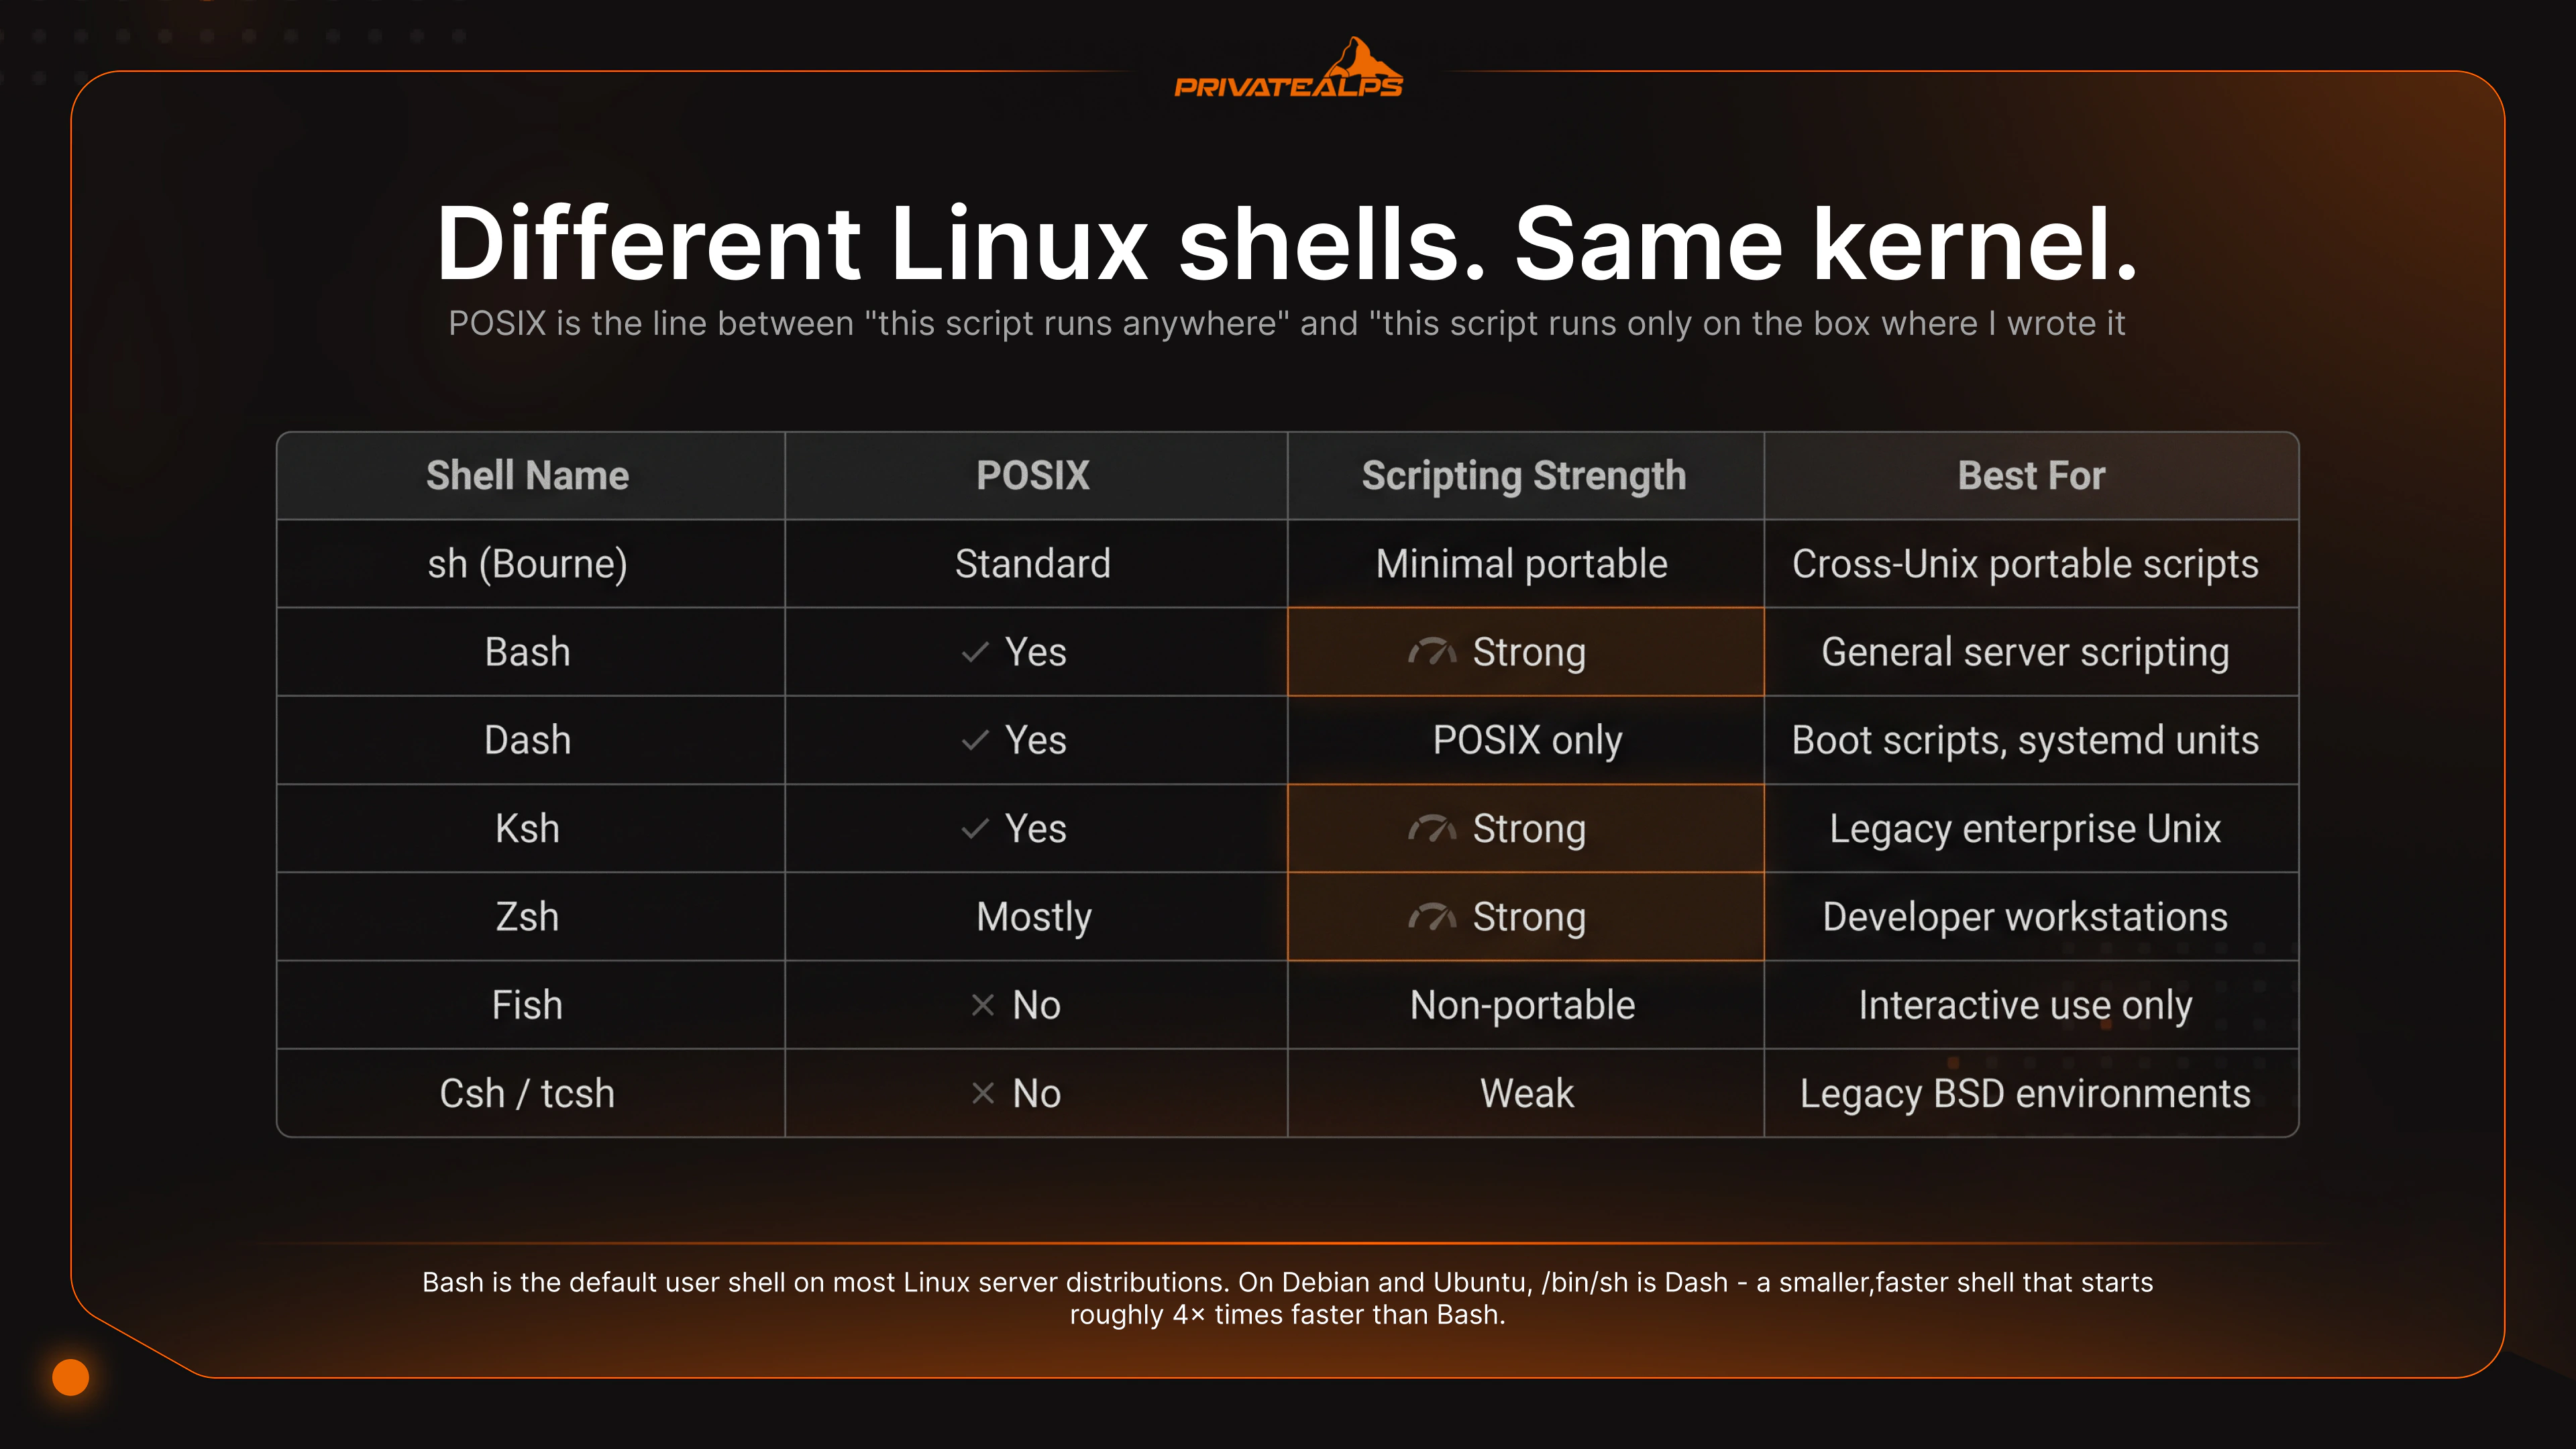
| Shell | Ursprung | POSIX-kompatibelt | Styrkor i interaktivt läge | Lämplighet för skript | Standard på |
|---|---|---|---|---|---|
| Bash | GNU, 1989 | Mestadels (tillägg bryter strikt POSIX) | Historik, readline, arrayer | Skript för server i allmänhet | RHEL, Fedora, Debian (inloggning), Ubuntu (inloggning) |
| Dash | Debian, 1997 | Ja | Minimalt | Endast POSIX-skript för boot och init | Debian/Ubuntu som /bin/sh |
| Zsh | Paul Falstad, 1990 | Mestadels | Avancerad komplettering, teman, tillägg | Bra, men sällan använt för portabilitet | macOS (sedan Catalina) |
| Fish | 2005 | Nej | Autoförslag, syntaxmarkering, konfiguration via webbgränssnitt | Endast Fish-skript, inte portabelt | Ingen som standard |
| Ksh | AT&T Bell Labs, 1983 | Ja | Rimligt | Äldre AIX- och HP-UX-skript | Vissa företagsanpassade Unix-system |
| Csh/Tcsh | BSD, 1978 | Nej | C-liknande syntax | Undvik för skript | Vissa BSD-standarder |
| rbash | GNU | Ej tillämpligt | Begränsad delmängd av Bash | Säkerhetsbegränsade konton | Inte standard, konfigureras manuellt |
Bash är den praktiska standarden för serverarbete. Det finns överallt, är väldokumenterat, och communityn har skrivit fungerande exempel för i stort sett alla vanliga automationsuppgifter. Arrayer, [[ ]]-villkor, process substitution, here-strings: du får allt. Fällan att komma ihåg: på Debian och Ubuntu är /bin/sh inte Bash. Det är Dash. Skriv #!/bin/bash när du menar Bash. Anta aldrig att /bin/sh är Bash på något system i Debian-familjen.
Dash är det /bin/sh pekar på i Debian och Ubuntu. Minimalt, snabbt och strikt POSIX. Starten är ungefär 4× snabbare än Bash, vilket spelar roll i initrd- och systemd-miljöer där shellet startas flera dussin gånger under uppstart. Priset är allt Bash-specifikt: inga arrayer, ingen [[ ]], ingen process substitution. Skript som skrivits för Dash måste hålla sig inom POSIX-gränserna, annars går de sönder.
Zsh är standard på macOS sedan Catalina och ett vanligt val för utvecklare som tillbringar det mesta av tiden i en interaktiv prompt. Plugin-ramverk som Oh My Zsh lägger på Git-status, egna teman och utökad komplettering. På en server är det ett rimligt val som inloggningsshell. Som skriptspråk för automation använder ingen det i produktion, eftersom portabilitet och verktygsstöd båda talar för Bash.
Fish är undantaget. Autoförslag och syntaxmarkering fungerar direkt, utan konfiguration. Den interaktiva upplevelsen är verkligen bättre än något annat i listan för en utvecklararbetsstation. Haken är avsiktlig: Fish är inte POSIX. Skript skrivna för Fish körs inte i Bash, och de kan inte göra det. Använd Fish som personligt inloggningsshell om du gillar användarupplevelsen, men behåll dina riktiga automationsskript i Bash eller POSIX sh. Fish-syntax ska aldrig dyka upp i produktionsskript.
Ksh har sin plats hos företag som fortfarande kör AIX eller HP-UX, eller underhåller skript som skrevs för 20 år sedan för företags-Unix. Syntaxen i ksh88 och ksh93 är vad de skripten förväntar sig. Allt annat kräver att de skrivs om. Om du inte underhåller äldre företags-Unix-skript är Ksh inte rätt utgångspunkt.
rbash är Bash med vissa funktioner avstängda: att ändra PATH, använda omdirigering, köra kommandon med / i sökvägen och ändra skrivskyddade variabler. Användbart för tjänstekonton eller begränsade inloggningar i multitenant-miljöer som bara ska kunna köra ett eller två specifika kommandon. Det är inte någon egentlig säkerhetsgräns på egen hand. Det finns välkända kryphål via awk, vim och andra verktyg som tillåter shellkörning. Kombinera med chroot eller containerisolering om begränsningen faktiskt ska hålla.
Shellskript på servrar: Det som faktiskt spelar roll
Shellskript på servrar är inte demokod. De kör cron-jobb som ingen kontrollerar förrän något går sönder. De ligger i systemd-units som startar vid uppstart. De är det sista som står mellan en driftsättning och en återställning. Vanorna som skiljer skript som klarar produktion från skript som orsakar incidenter är ganska få, och de flesta handlar om en sak: misslyckas högljutt i stället för tyst.
Shebang är inte valfritt. Första raden i varje skript bör tydligt ange vilken tolk som kör det. #!/bin/bash för Bash-skript. #!/bin/sh för skript som bara använder POSIX och ska köras under Dash. Om du utelämnar shebangen beror beteendet på vilket shell som kör filen, och det skiljer sig mellan distributioner, cron-implementationer och systemd-konfigurationer. Samma skript kan fungera utan problem i en miljö och tyst göra fel sak i en annan.
Strikt läge är utgångspunkten. Använd set -euo pipefail överst i varje Bash-skript du skriver för produktion. -e avslutar vid varje returkod som inte är noll. -u behandlar oinitierade variabler som fel. -o pipefail gör att fel i pipelines propagerar i stället för att sväljas av det sista kommandot i kedjan. Tre flaggor. De flesta uppenbara fallgroparna försvinner.
ShellCheck före driftsättning. ShellCheck är en statisk analysator för shellskript. Den upptäcker citattecksfel, oavsiktlig ordsplittring, föråldrad syntax och en lång lista mönster som ser rätt ut men inte är det. Att köra den på ett skript tar några sekunder. Att hitta samma bugg i produktion efter att den orsakat dataförlust tar betydligt längre tid.
Citera variabelutvidgningar. Använd "$var", inte $var. Oquotade variabler genomgår ordsplittring och glob-expansion, vilket ger överraskande resultat när variabeln innehåller mellanslag eller jokertecken, eller är tom. Regeln är enkel: citera alltid variabelreferenser med dubbla citattecken, om du inte uttryckligen behöver expansionsbeteendet.
Undvik eval. eval kör en sträng som shellkod. Om någon del av strängen kommer från användarinmatning, en miljövariabel eller en fil du inte helt kontrollerar, har du öppnat en väg för kodinjektion. De fall där eval verkligen behövs är få. De flesta användningar av den i produktionsskript är i praktiken fel i mönstermatchning.
Shellsäkerhet: Lagret som folk hoppar över
Säkerheten på shell-nivån får inte samma uppmärksamhet som brandväggsregler eller patchcykler. Det borde den få. Shellet är där det mesta administrativa åtkomst sker, och där de flesta misstag som spelar roll faktiskt inträffar.
Login-shells och /etc/shells. Varje shell som är satt som användarens login-shell måste finnas med i /etc/shells. Detta upprätthålls av PAM och är relevant för su, sudo och SSH. Om ett shell inte finns i filen vägrar vissa autentiseringsvägar att tillåta det som login-shell. Kontrollera /etc/shells innan du sätter ett ovanligt shell för ett konto som ska autentiseras via SSH eller sudo.
SSH och begränsning av shell. AllowUsers och AllowGroups i sshd_config begränsar vilka konton som alls kan autentiseras via SSH. Kombinera det med ForceCommand för att begränsa vad ett konto faktiskt kan köra efter autentisering. Ett tjänstekonto som bara ska köra ett specifikt kommando behöver inget allmänt interaktivt shell. ForceCommand gör detta tydligt i SSH-daemonens konfiguration.
auditd för loggning på kommandonivå. Shellet loggar kommandon till ~/.bash_history, som användaren styr och som lätt rensas. auditd loggar execve-systemanrop på kärnnivå: varje exec-anrop, vem som gjorde det och vilka argument som skickades. För efterlevnadsmiljöer (PCI DSS, HIPAA) eller infrastruktur där forensik efter incidenter är viktig ger auditd den granskningsspårning som shell-historiken medvetet inte kan ge.
Rekommenderad checklista för härdning:
- Begränsa SSH-åtkomst med AllowUsers eller AllowGroups i sshd_config.
- Konfigurera auditd så att execve-anrop loggas för granskningsspår på kommandonivå.
- Kör shellcheck på varje skript före driftsättning.
- Citera alla variabelutvidgningar: "$var", aldrig bar $var.
- Undvik eval och orensad användarinmatning i skript helt och hållet.
- Logga skriptets utdata till en känd plats med exec >> /var/log/script.log 2>&1.
Välja rätt shell för ditt användningsfall
Det finns inget universellt rätt shell. Det finns ett shell som passar uppgiften. Skript kontra interaktiva sessioner. Portabilitet kontra funktioner. En server kontra en flotta. Alla har olika svar. Bash är det säkra standardvalet för de flesta serverskript. Dash är det du vill ha när starttiden verkligen spelar roll. POSIX sh är till för skript som måste fungera om de senare flyttas till BSD eller macOS. Det misstag de flesta team gör är inte att välja fel shell. Det är att blanda dem mellan miljöer med inkonsekventa shebangs och upptäcka inkonsekvensen i produktion vid sämsta möjliga tidpunkt.
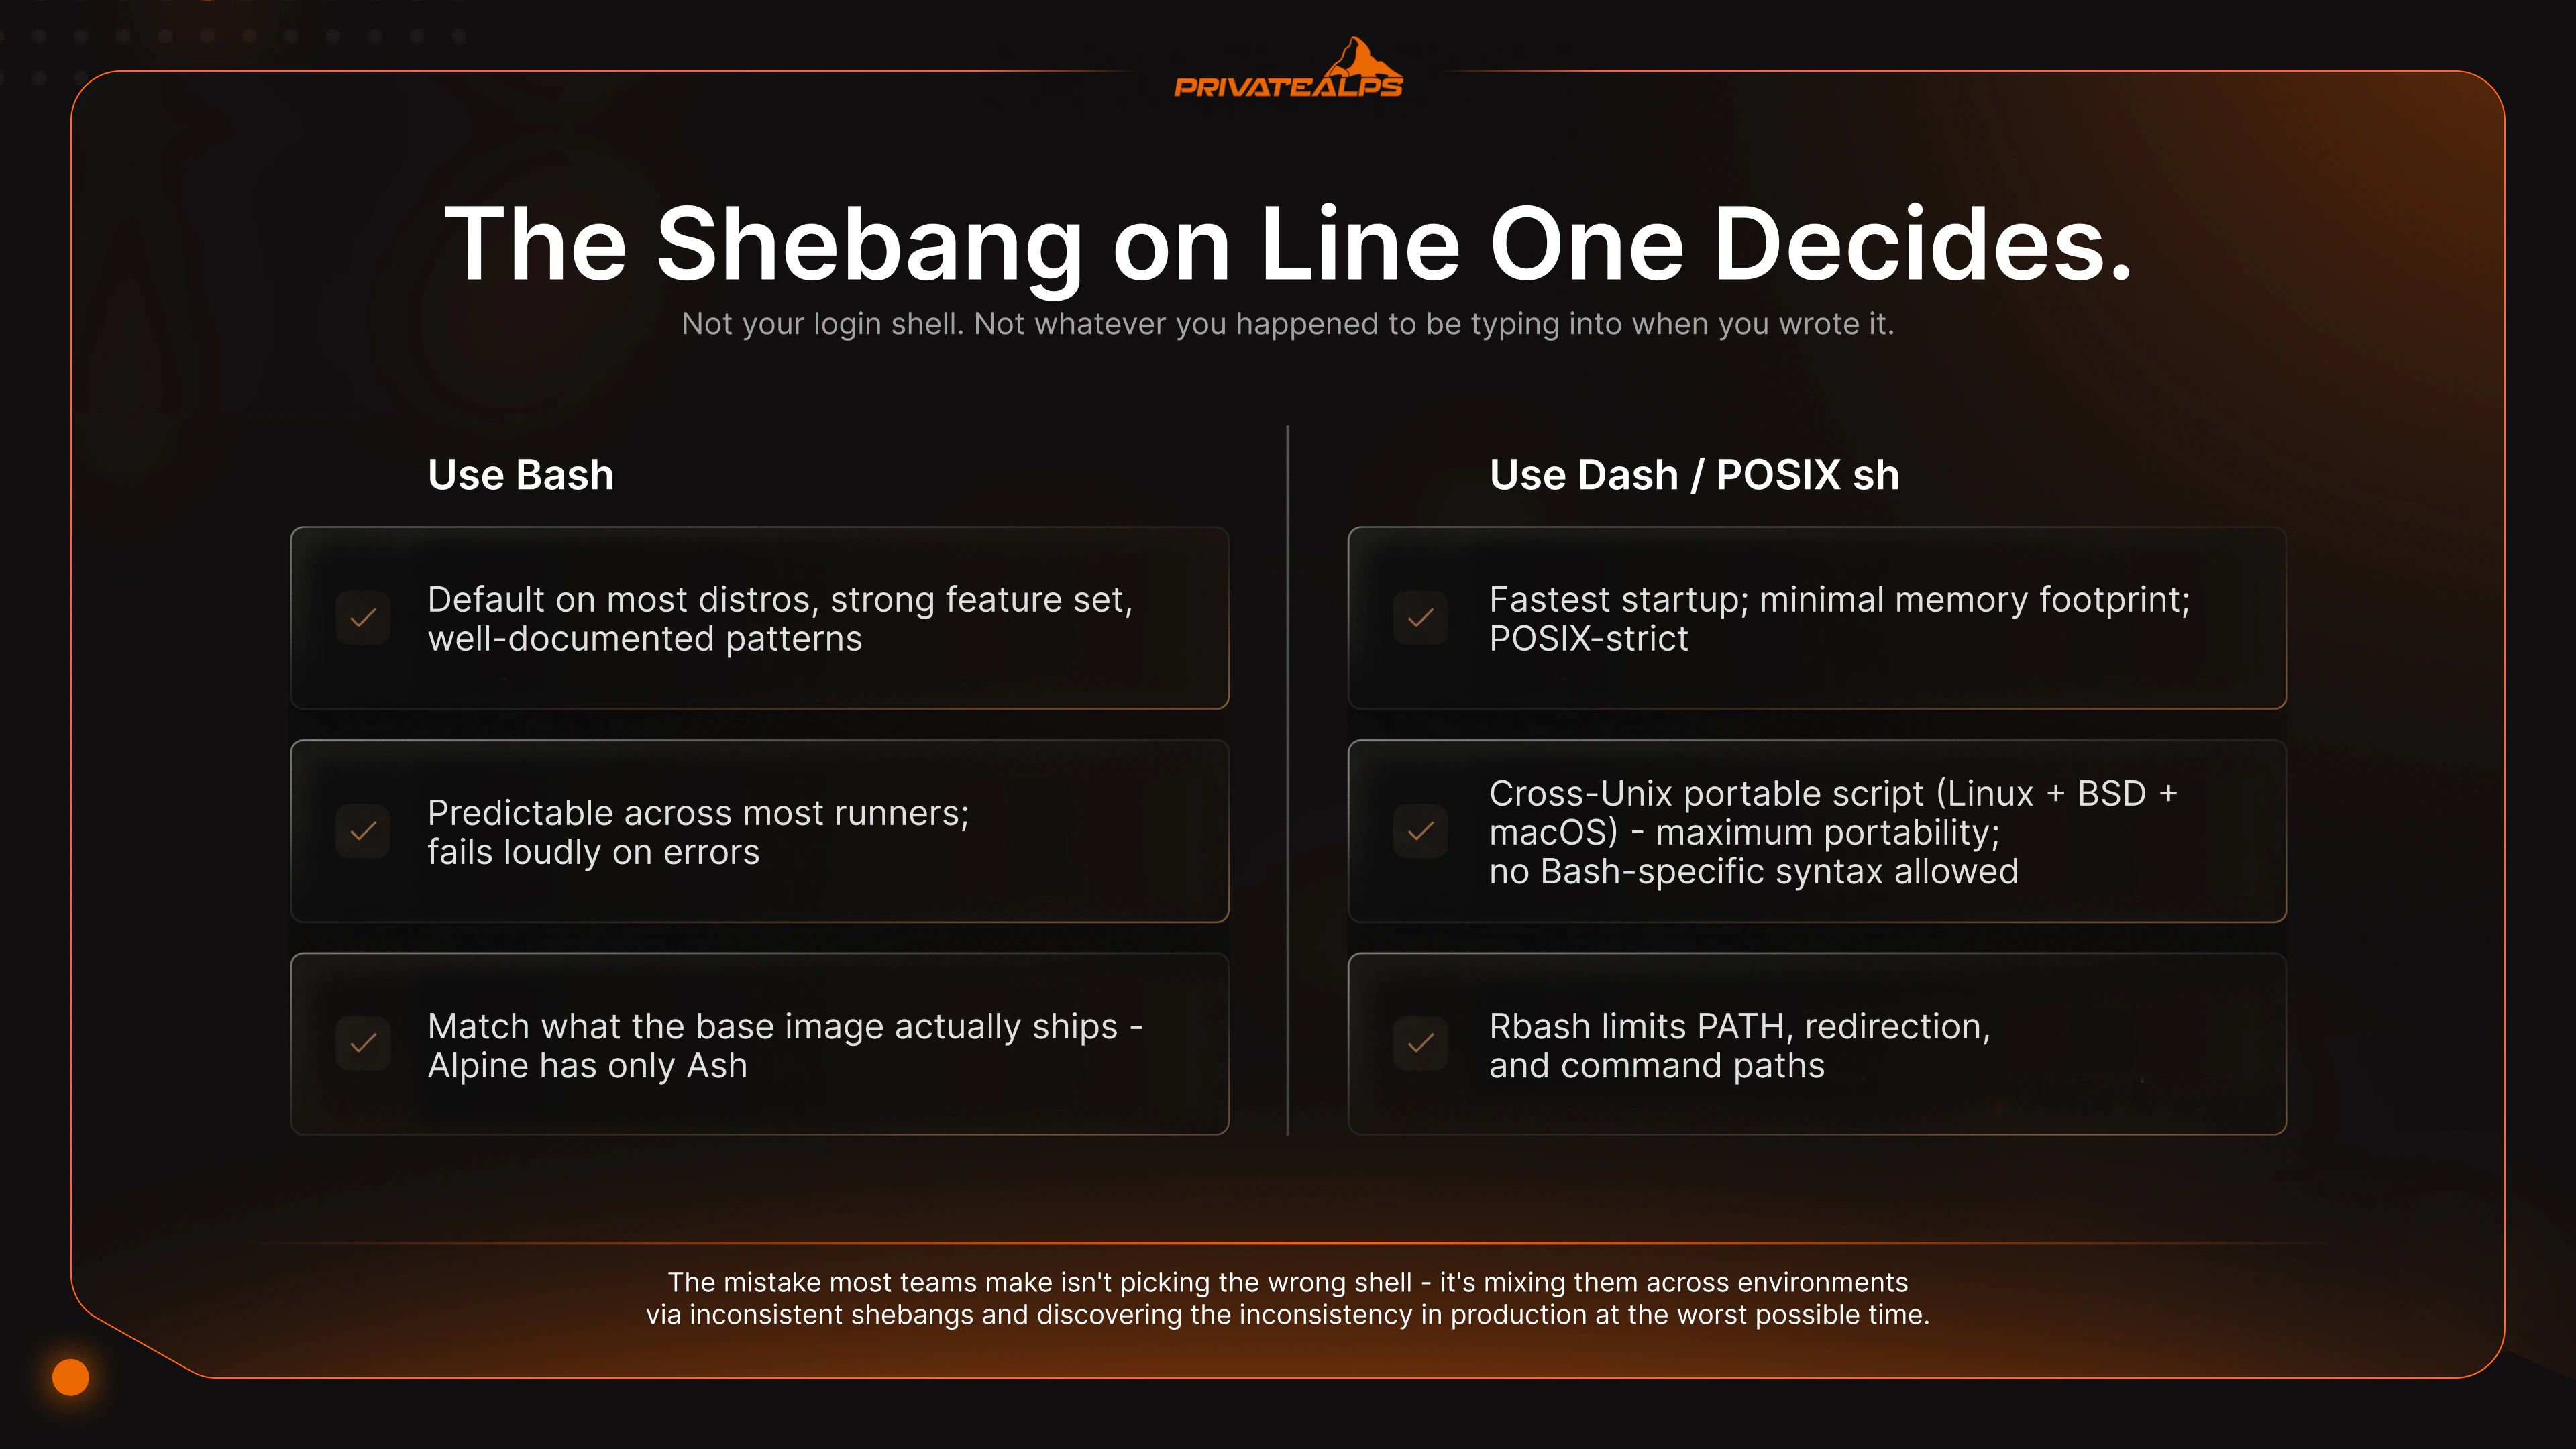
| Scenario | Rekommenderat shell | Motivering |
|---|---|---|
| Allmän serverautomation (cron, deploy-hooks) | Bash | Standard på de flesta distributioner, starkt funktionsutbud, väldokumenterade mönster. |
| Startskript, systemd ExecStartPre, init-wrappers | Dash (/bin/sh) | Snabbast uppstart; litet minnesavtryck; strikt POSIX. |
| Unix-portabelt skript (Linux + BSD + macOS) | POSIX sh | Maximal portabilitet; ingen Bash-specifik syntax tillåten. |
| Utvecklararbetsstation, dagligt interaktivt bruk | Zsh eller Fish | Bättre autokomplettering, syntaxmarkering, sökning i historiken. |
| Migrering av äldre företagsskript (AIX, HP-UX) | Ksh | Inbyggd kompatibilitet med ksh88/ksh93-källkod. |
| Användarkonto med begränsad åtkomst | rbash | Begränsar PATH, omdirigering och kommandosökvägar; kombinera med chroot. |
| Skript för CI/CD-pipelines | Bash med set -euo pipefail | Förutsägbart på de flesta runners; misslyckas högljutt vid fel. |
| ENTRYPOINT-skript i containrar | Bash eller sh (beror på image) | Matcha det som basimagen faktiskt levererar. Alpine har bara Ash. |
Standardshellet på en given server är inte egentligen en slump, även när det känns så. På Ubuntu och Debian är login-shellet Bash, men /bin/sh är Dash. Det betyder att samma kodrad kan göra helt olika saker beroende på vilken tolk du faktiskt anropade. RHEL, Fedora och CentOS pekar både /bin/sh och login-shellet mot Bash, där sh körs i POSIX-läge. Alpine-containrar levererar Ash och bara Ash, så ett Bash-skript i en Alpine-image dör så fort det stöter på en array. Den portabla regeln är kort. Skriv ut shebangen varje gång. Anta inte att /bin/sh är Bash. Kör ShellCheck innan något når en server som du faktiskt bryr dig om.
Sammanfattning
Linux-shellet ligger mellan dig och kärnan. Väljer du fel och dina skript blir ömtåliga, starttiderna börjar krypa uppåt och säkerhetsläget glider på sätt som ingen flaggar förrän något går sönder. Bland de shelltyper som finns i Linux är Bash rätt standardval för allmänna serverskript. Dash är vad /bin/sh bör peka på i Debian-baserade system där starttiden spelar roll. POSIX sh är det säkra valet när ett skript måste kunna köras någonstans du inte helt kontrollerar. Och det är shebangen på första raden som avgör vilken tolk som faktiskt körs, inte ditt login-shell och inte det du råkade skriva i när du skrev skriptet. Gör du fel där får du tillbringa en lördagseftermiddag med att felsöka ett skript som fungerade bra dagen innan.
Om du vill ha full kontroll över shell-lagret, med root-åtkomst, byta shell utan restriktioner, köra chsh på ditt sätt, konfigurera auditd så som du faktiskt behöver och justera kärnparametrar, är det där en Linux-VPS med kontroll på bare metal-nivå gör nytta. PrivateAlps erbjuder det, hostat i Schweiz under revDSG, vilket betyder ganska mycket om du bryr dig om var dina data fysiskt finns privatealps.net.
FAQ
Vad är shell i Linux?
Ett shell i Linux är programmet som tar det du skriver och omvandlar det till något kärnan kan agera på. Det ligger mellan användarutrymmet och kärnutrymmet. Du pratar med shellet, shellet pratar med kärnan. Utan ett shell finns inget sätt att styra operativsystemet med textinmatning. Du skulle ha en kärna och inget verkligt sätt att be den om något.
Vilka typer av shell finns i Linux?
De CLI-shell du faktiskt kommer att möta är Bash, Dash, Zsh, Fish, Ksh och Csh-familjen. Bland de shelltyper som finns är de POSIX-kompatibla, Bash, Dash, Ksh och sh, lämpliga för portabla skript. Fish och Csh är det inte. Samma uppsättning omfattar också de historiska shelltyperna i Unix, eftersom Bash, Ksh och Csh-familjen ursprungligen kom från Unix-system innan de dök upp i Linux. GNOME Shell och KDE Plasma kallas också för shell, men det är egentligen en annan kategori. De handlar mer om fönster och inloggningssessioner än om att köra kommandon.
Vad är skillnaden mellan sh och Bash?
sh är POSIX-standarden. Ett minimalt funktionsutbud med fokus på portabilitet framför allt annat. Bash är en superset som lägger till arrayer, [[ ]], processubstitution och readline-redigering, till nytta. Fällan som fångar folk är dock att /bin/sh på Debian och Ubuntu är en symlänk till Dash. Om du skriver ett skript med #!/bin/sh och använder något som bara finns i Bash körs det i Dash och går sönder. Även med bash installerat och tillgängligt på maskinen är det shebangen som avgör.
Vilket shell är bäst för serverskript i Linux?
Bash för allmän automation. Det finns överallt, och det finns ett fungerande exempel för nästan allt du kan vilja göra. Dash (/bin/sh) för startskript och hjälpskript till systemd-units, där uppstartshastigheten faktiskt syns i mätningar. Det du aktivt bör undvika är att blanda Bash-syntax med #!/bin/sh på Debian-baserade distributioner. Det är skriptet som fungerar bra på en maskin och tyst gör fel på nästa.
Hur kontrollerar jag vilket shell jag använder i Linux?
echo $SHELL visar ditt standard-login-shell från /etc/passwd. echo $0 eller ps -p $$ visar vad som faktiskt körs just nu. De kan skilja sig åt, till exempel om du befinner dig i en Bash-session som du startat manuellt inifrån ett Zsh-login. För att se vilka shell som är installerade och tillåtna som login-shell på systemet, titta i /etc/shells.
Vad är skillnaden mellan ett shell och en terminal?
Terminalen, till exempel gnome-terminal, iTerm2, xterm, Alacritty eller vad du nu använder, är programmet som ritar fönstret och hanterar tangentbord och skärm. Shellet är programmet som körs inuti den och tolkar kommandona du skriver. Terminalen sköter in- och utdata. Shellet sköter logiken. Samma Bash-process beter sig likadant oavsett om den körs i en enkel xterm eller i en snygg terminal med egna typsnitt och ligaturer.
Är Fish-shell lämpligt för produktionsservrar?
Fish är utmärkt interaktivt. Det är också medvetet icke-POSIX, vilket betyder att skript skrivna i Fish inte kan flyttas. Du kan inte lägga dem i en Bash-miljö och förvänta dig något bra. Så som ett personligt login-shell på en server är det helt okej om du gillar användarupplevelsen. Men din faktiska automation bör ligga i Bash eller POSIX sh. Låt inte Fish-syntax läcka in i skript som andra personer eller andra system så småningom ska köra.
Vad är ett begränsat shell (rbash) och när bör du använda det?
rbash är Bash med bromsarna på. Användaren kan inte ändra PATH. Kan inte omdirigera utdata. Kan inte köra något med / i sökvägen. Kan inte ändra variabler markerade som readonly. Användbart för användarkonton med begränsad åtkomst på servrar med flera användare, eller för tekniska tjänstekonton med ett enda specifikt uppdrag. Det är dock värt att säga tydligt att rbash inte i sig är en säkerhetsgräns. Folk kan ta sig ur det via vim, awk eller andra inbyggda verktyg som tillåter att man startar ett shell. Kombinera det med chroot eller containerisolering om du verkligen vill hålla kvar någon.
