



Vad är VPN och hur fungerar det? En omfattande guide
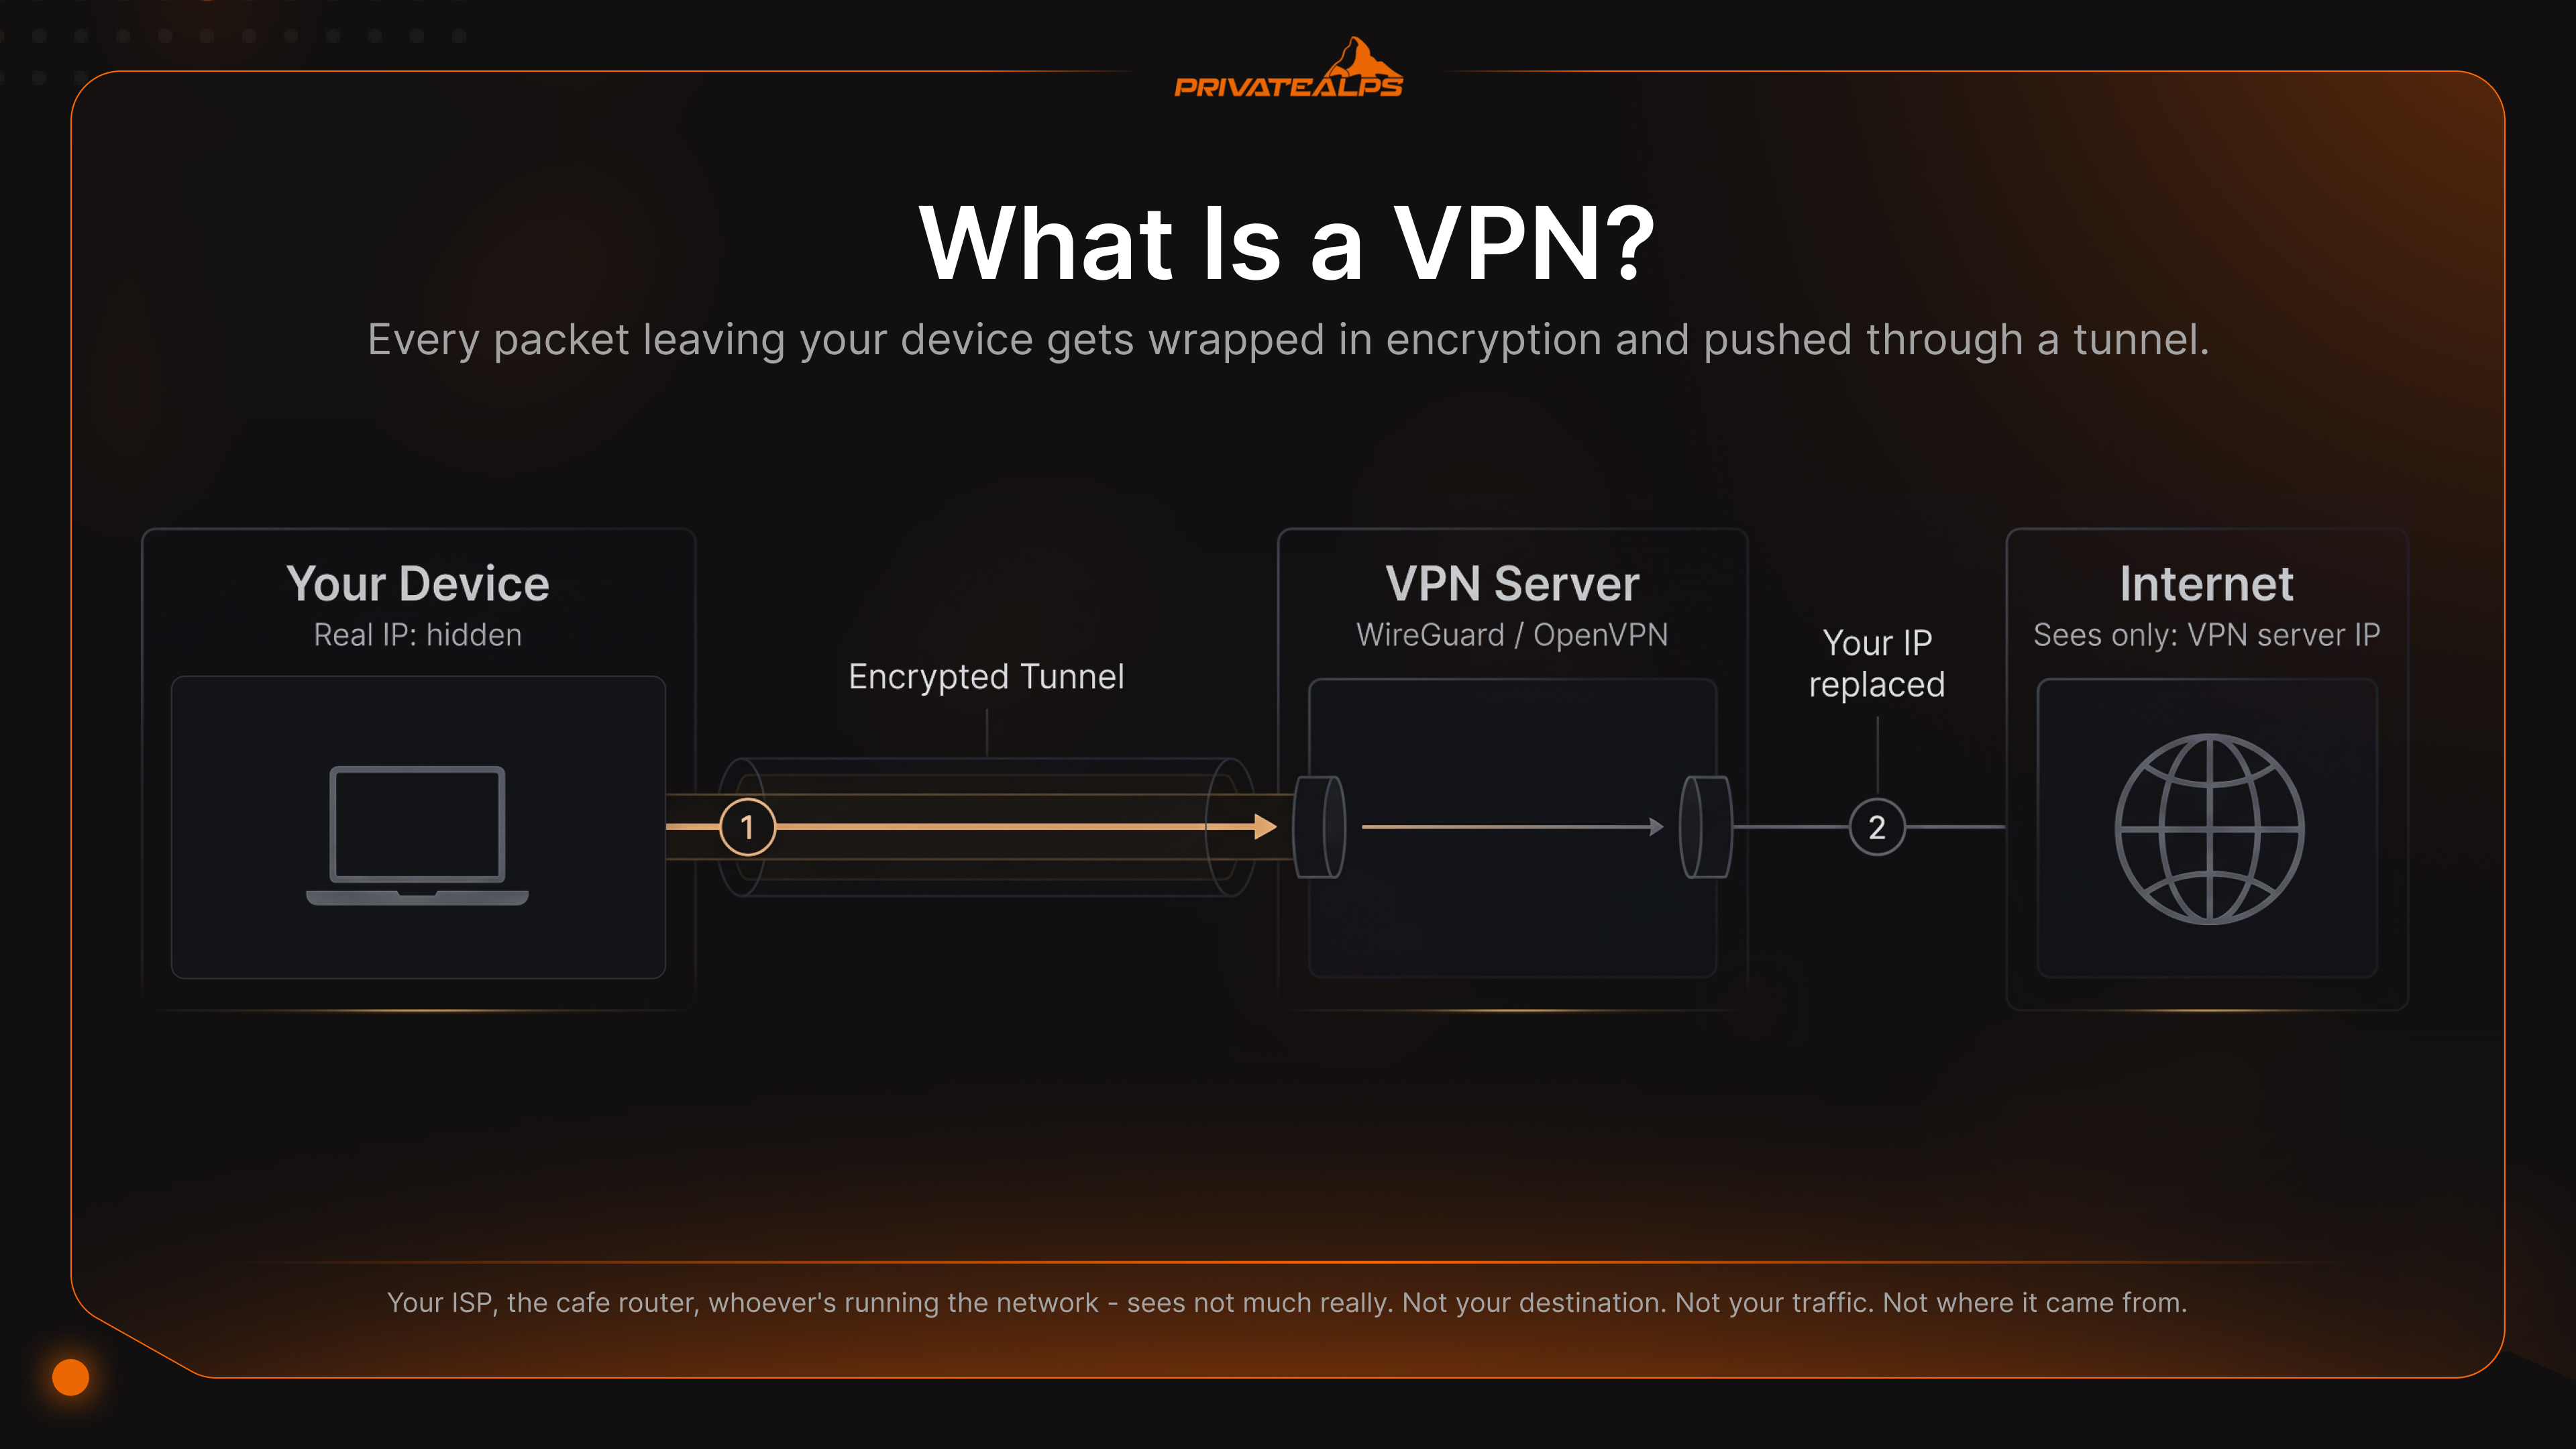
Kort version först. Ett VPN, Virtual Private Network, är en krypterad tunnel mellan din enhet och en fjärrserver. Den döljer din IP-adress och skyddar din trafik från alla som råkar titta på nätverket mellan dig och servern. Så fungerar VPN i praktiken: din enhet krypterar varje paket, skickar det till en VPN-server, och servern vidarebefordrar den okrypterade trafiken med sin egen IP-adress. Webbplatsen du besöker, din internetleverantör och routern på kafébordet ser alltså inte dig. De ser servern.
Det här är inte ett uppslagsord. Det är den sortens förklaring du hoppas att en kollega ger dig vid en whiteboardtavla. När du är klar vet du vad som faktiskt händer inne i tunneln, skillnaderna mellan WireGuard, OpenVPN och IKEv2 (samt vilka gamla protokoll som borde ha pensionerats för tio år sedan), åtta situationer där ett VPN löser ett verkligt problem och, det som nästan alla guider på första sidan hoppar över, var det absolut inte hjälper. Den globala VPN-marknaden ligger 2026 på tiotals miljarder dollar och växer fortsatt med tvåsiffriga procent per år, främst drivet av distansarbete och ökad integritetströtthet.
Här kommer det obekväma. Många som betalar för ett VPN varje månad har ingen riktig aning om vad de betalar för. Så jag säger det tidigt: ett VPN är ett lager i en integritetsstack. Bara ett. Hoppar du över det resonemanget kan resten av guiden inte rädda dig från dina egna antaganden.
AI-sammanfattning
Snabb översikt. Ett VPN är ett program som krypterar din internettrafik och skickar den via en fjärrserver, och byter ut din riktiga IP-adress mot serverns. Det finns i princip två varianter: konsumenttjänster för VPN som du prenumererar på (NordVPN, Mullvad, ProtonVPN) och företags-VPN som företag använder för fjärråtkomst eller för att koppla ihop kontor. Båda bygger på kryptering med AES-256 eller ChaCha20-Poly1305. Båda är i praktiken oknäckbara 2026.
Några saker du bör känna till från början:
- AES-256 – branschstandard för symmetrisk kryptering. ChaCha20-Poly1305 är det moderna alternativet.
- WireGuard – det snabbaste protokollet just nu. Omkring 4 000 rader kod mot cirka 70 000 för OpenVPN.
- En kill switch blockerar all internetåtkomst om VPN-tunneln bryts. Obligatorisk funktion.
- En no-logs-policy innebär att leverantören inte sparar några anslutningsloggar. Den har bara värde om en utomstående part faktiskt har granskat den.
- Split tunneling skickar endast de appar du väljer genom VPN:et. Allt annat går över den öppna anslutningen.
- Ett VPN gör dig inte anonym. Webbläsarfingeravtryck, cookies och inloggade konton identifierar dig ändå.
- Självhostade VPN (WireGuard på din egen server) tar bort behovet av att lita på en leverantör helt och hållet.
Vad är ett VPN?
Ett VPN är en krypterad anslutning mellan din enhet och en server du litar på. Varje paket som lämnar din enhet krypteras och skickas genom en tunnel som det lokala nätverket inte kan läsa. På andra sidan tar servern bort krypteringen, byter ut din IP-adress mot sin egen och skickar paketet vidare ut på det publika internet. Alla utanför tunneln, din internetleverantör, routern på kaféet och den som driver nätverket, ser… inte så mycket egentligen. Inte din destination. Inte din trafik. Inte varifrån den kom.
Begreppet virtual private network började som en beskrivning av privata företagsförbindelser byggda över publik infrastruktur. RFC 2764 är relevant här. Konsumenttjänsterna tog samma idé och riktade den mot enskilda användare på det öppna internet. ”Virtual”-delen innebär att det inte finns någon dedikerad fysisk ledning. ”Private”-delen innebär att det är kryptering som sköter isoleringen.
VPN, proxyservrar och Tor blandas ofta ihop. Här är en snabb översikt över skillnaderna:
| Verktyg | Vad som krypteras | Döljer IP | Hastighet | Förtroendemodell |
|---|---|---|---|---|
| VPN | All trafik på OS-nivå i en krypterad tunnel | Ja | Snabb (förlust 5–20 %) | Lita på en leverantör |
| HTTP/SOCKS-proxy | Endast den konfigurerade appens trafik; ofta okrypterad | Ja (per app) | Snabb | Lita på en leverantör |
| Tor | Tre inbäddade krypteringslager över frivilliga reläer | Ja | Långsam (hög latens) | Distribuerad; ingen enskild part känner både källa och mål |
| Endast HTTPS | Applikationens nyttolast till en viss webbplats | Nej | Snabbast | Lita på webbplatsens TLS-certifikat |
En SOCKS5-proxy i din webbläsare döljer bara det webbläsaren skickar och ingenting annat. Operativsystemet fortsätter kommunicera. Bakgrundsappar fortsätter kommunicera. DNS läcker ut åt sidan. Ett VPN ligger lägre i stacken och fångar all trafik. Tor går längre när det gäller anonymitet med tre krypterade hopp, men det kostar på hastigheten, och ordentligt. Streaming över Tor? Försök inte ens.
Hur fungerar ett VPN?
Först kort svar. Ett VPN genomför ett kryptografiskt handskakning med en fjärrserver, kommer överens om en gemensam symmetrisk nyckel, skapar ett virtuellt nätverksgränssnitt på din enhet och skickar sedan varje utgående paket genom det gränssnittet, inslaget i en krypterad kuvert. Servern öppnar varje paket och vidarebefordrar det. Det du ansluter till ser bara serverns IP-adress. Aldrig din.
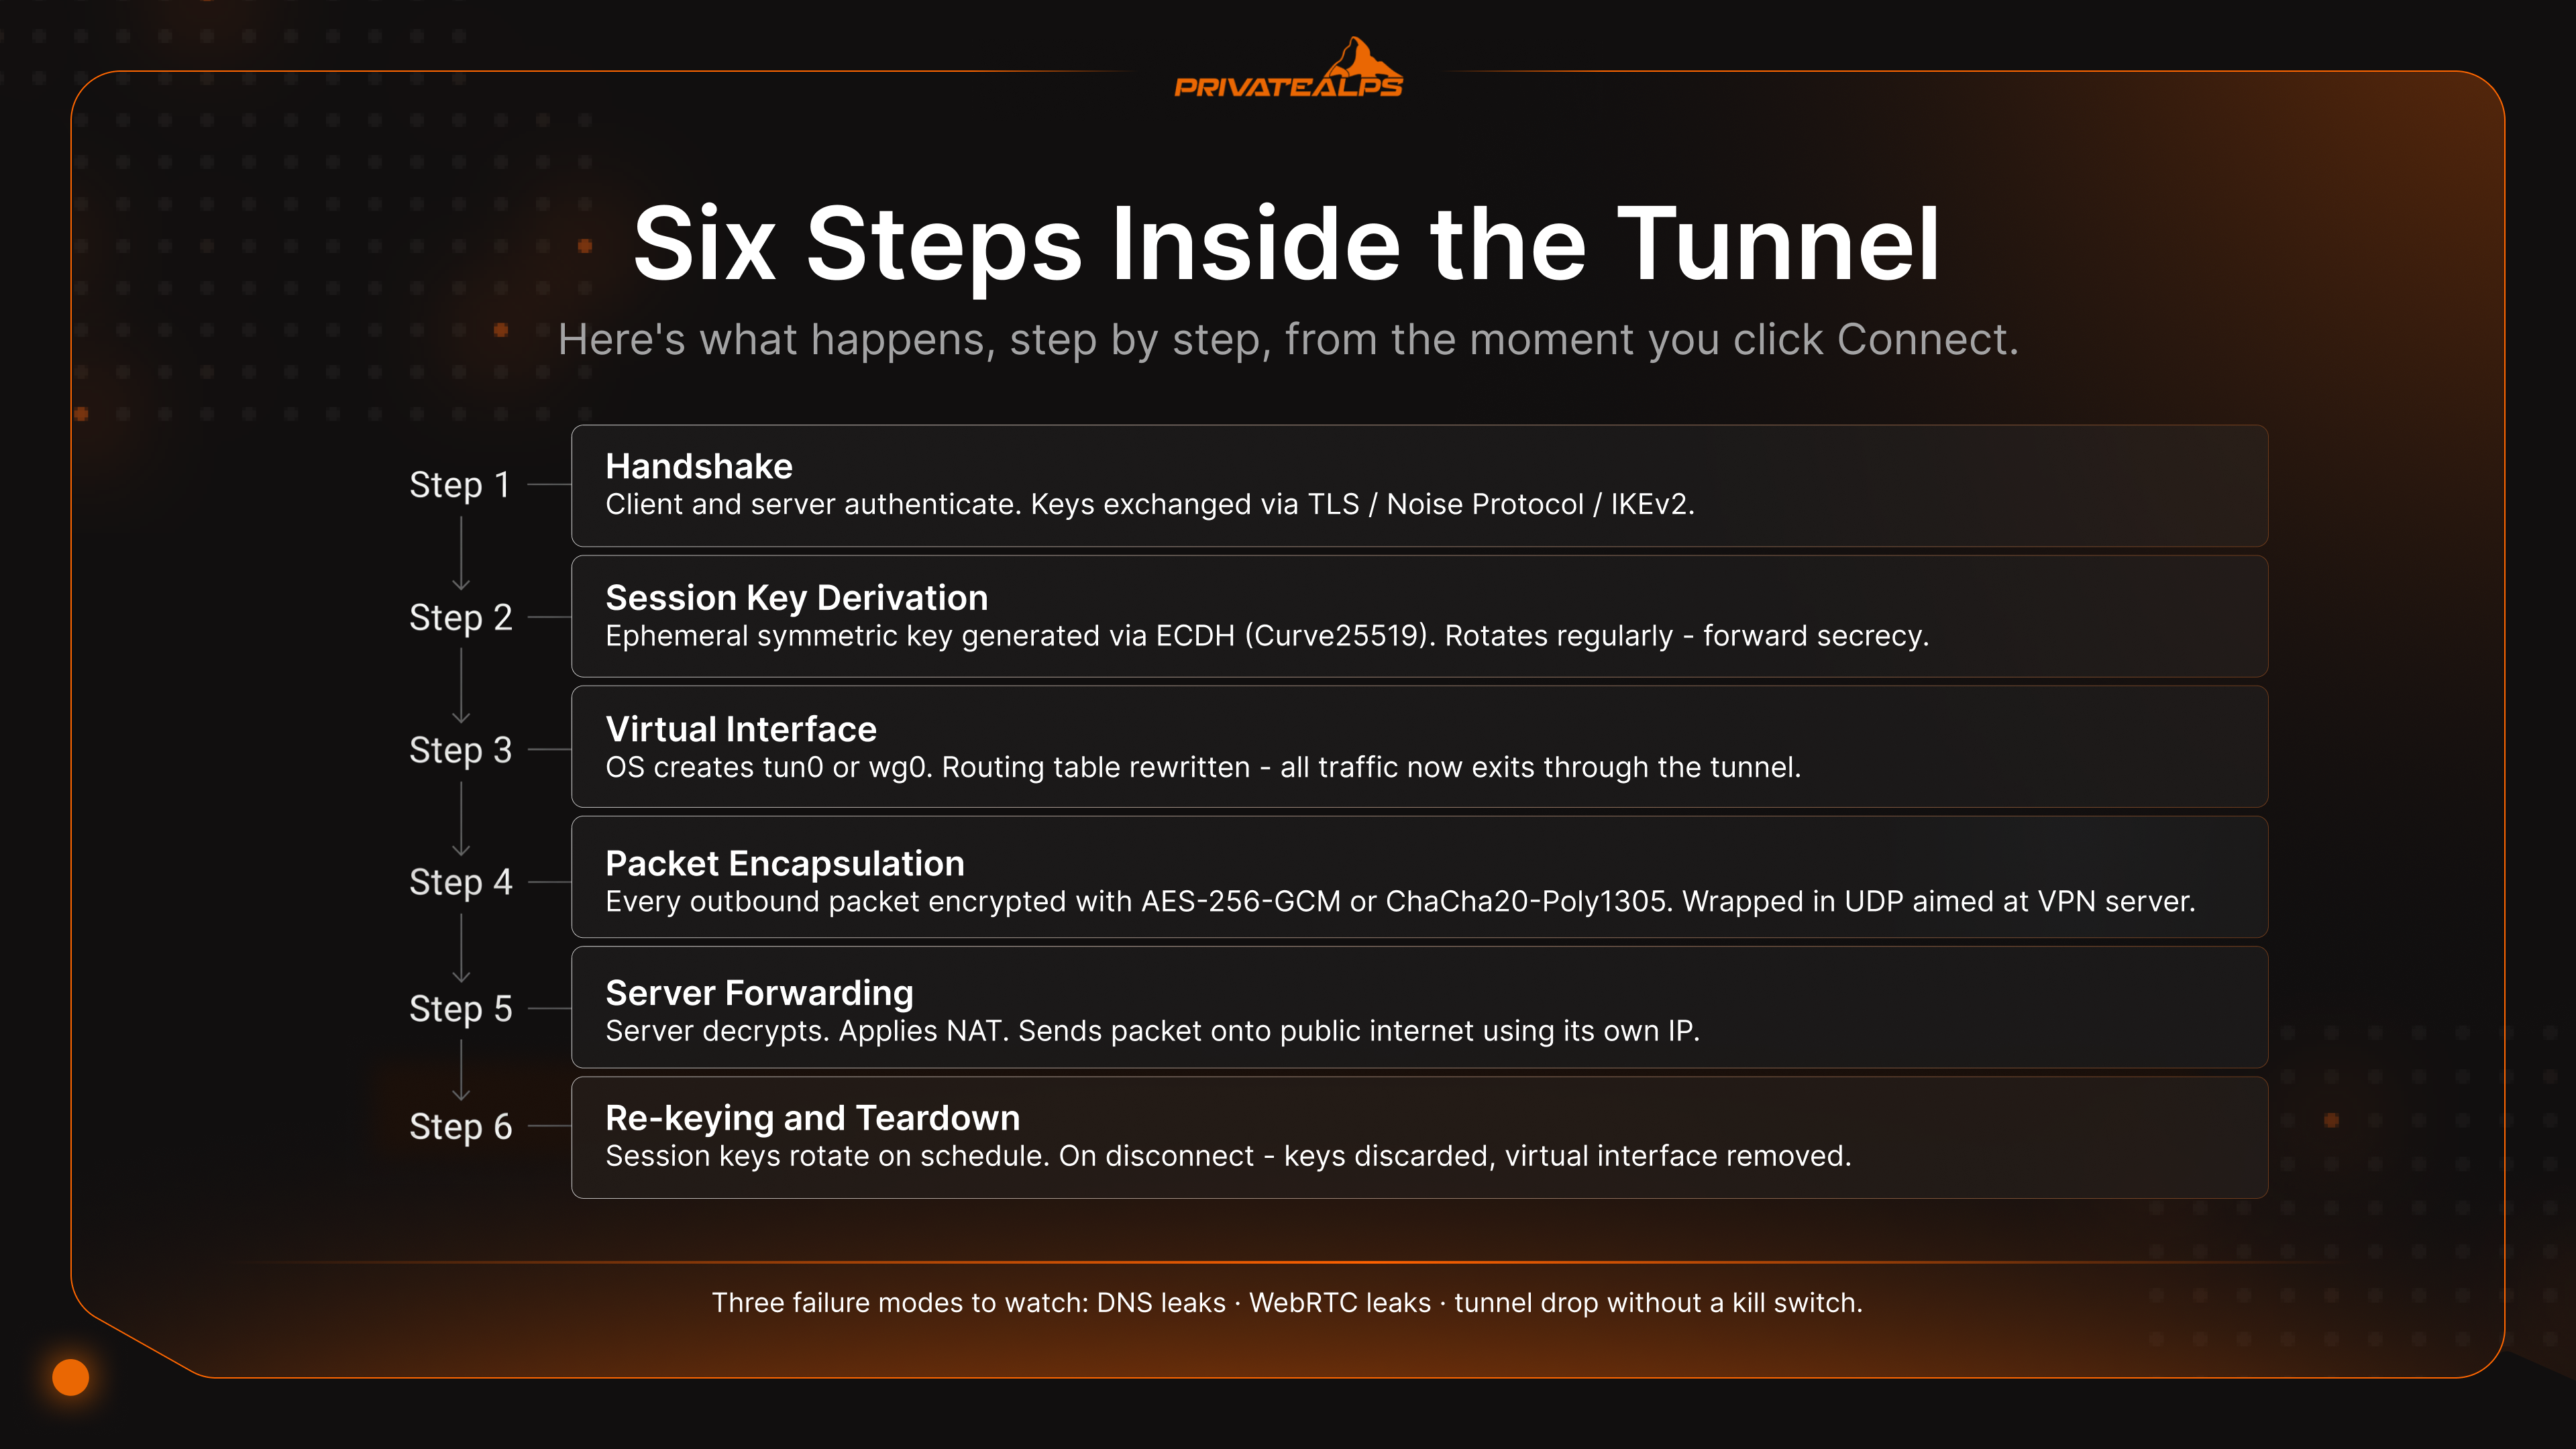
Så här går det till, steg för steg, från det att du klickar på Anslut:
- Handskakning. Klient och server autentiserar varandra och utbyter nycklar. OpenVPN använder TLS för detta. WireGuard använder Noise Protocol Framework. IKEv2 har en egen mekanism. Certifikat eller publika nycklar sköter identifieringen.
- Härledning av sessionsnyckel. En tillfällig symmetrisk nyckel genereras med Elliptic Curve Diffie-Hellman, vanligtvis med Curve25519. Nyckeln krypterar din faktiska data och roteras regelbundet, vilket ger dig perfekt framåtsekretess.
- Virtuellt gränssnitt. Operativsystemet startar en virtuell nätverksadapter (
tun0ellerwg0på Linux, en TAP/TUN-adapter på Windows) och skriver om routingtabellen så att standardgatewayen pekar på det nya gränssnittet. - Paketinkapsling. Varje utgående IP-paket krypteras med AES-256-GCM eller ChaCha20-Poly1305 och paketeras sedan i ett UDP-paket riktat mot VPN-servern.
- Vidarebefordran i servern. Servern dekrypterar, tillämpar NAT och skickar paketet ut på det publika internet med sin egen IP-adress. Svarstrafiken går tillbaka samma väg i omvänd ordning.
- Ny nyckelutbyte och nedstängning. Sessionsnycklarna roteras enligt schema. När du kopplar från kastas nycklarna och det virtuella gränssnittet stängs ner.
Tre felscenarier spelar mycket större roll än alla protokolldetaljer. DNS-läckor innebär att dina domänuppslagningar går till internetleverantörens resolver i stället för genom tunneln. Lätta att upptäcka på dnsleaktest.com.
WebRTC-läckor innebär att din webbläsare lämnar ut din riktiga IP-adress till en fjärrpart även när VPN:et körs i bakgrunden. Kill switchen är ditt skyddsnät för båda. När tunneln bryts stänger brandväggen för all trafik utanför VPN:et tills anslutningen är tillbaka. Utan kill switch kan en kort återanslutning räcka för att exponera din riktiga IP-adress för varje aktiv session du har öppen just då.
Vad är ett VPN-protokoll?
Kort definition. Ett VPN-protokoll är regelverket för hur klient och server förhandlar om nycklar, krypterar data och paketerar datapaket. Ditt val av protokoll avgör direkt hastighet, säkerhet, tillförlitlighet på mobilen och vilka nätverk VPN:et faktiskt kan ta sig igenom. Sex protokoll finns fortfarande i omlopp 2026, men bara tre av dem hör hemma i en ny installation.
| Protokoll | Lanserat | Kryptering | Hastighet | Kompatibilitet | Bäst för |
|---|---|---|---|---|---|
| WireGuard | 2016 (kärna: 2020) | ChaCha20-Poly1305 | Snabbast (cirka 10–15 % genomströmningsförlust) | Alla större operativsystem | Standardval för nya installationer |
| OpenVPN | 2001 | AES-256-GCM (konfigurerbart) | Måttlig (cirka 20–30 % UDP, cirka 50 %+ TCP) | Universell, inklusive routrar och brandväggar | Restriktiva nätverk; maximal kompatibilitet |
| IKEv2/IPsec | 2005 | AES-256 | Snabb | Inbyggt på iOS, macOS, Windows | Mobila enheter som växlar mellan Wi-Fi och mobilnät |
| L2TP/IPsec | 1999 | AES-256 (via IPsec) | Långsam (dubbel inkapsling) | Inbyggt i de flesta operativsystem | Endast äldre system – undvik i nya installationer |
| SSTP | 2008 | AES-256 över TLS | Måttlig | Främst Windows | Företagsmiljöer med Windows |
| PPTP | 1996 | MPPE/RC4 – bruten | Snabb men osäker | Föråldrad | Använd under inga omständigheter |
PPTP får en varning som de flesta protokolltabeller av någon anledning utelämnar. Det var kryptografiskt brutet redan 2012, när forskare visade att PPTP:s autentisering med MS-CHAPv2 kunde reduceras till en enda DES-nyckel, som gick att återfå på under 24 timmar med vanlig hårdvara. Microsoft själva publicerade samma år säkerhetsrådgivning 2743314, som i praktiken höll med. Ändå erbjuder några tjänster fortfarande PPTP. Den som gör det erbjuder en tunnel som en angripare kan dekryptera offline i lugn och ro. Behandla det som WEP-trådlöst: en historisk kuriositet, aldrig ett alternativ för en installation.
För allt annat är logiken inte svår. WireGuard som standard. Dess kodbas, beskriven i whitepapern, ligger på cirka 4 000 rader, tillräckligt litet för att en ingenjör ensam ska kunna granska hela koden från början till slut. Kryptografin har verifierats formellt. OpenVPN när WireGuards UDP-trafik blockeras: restriktiva företagsbrandväggar, hotellnätverk och länder med hård censur. OpenVPN kan köra över TCP på port 443 och se ut som vanlig HTTPS för alla som granskar trafiken. IKEv2/IPsec för telefoner. Dess snabba återanslutning efter en nätverksbyte slår alla andra protokoll när du växlar mellan Wi-Fi och mobilnät tio gånger i timmen.
Vad används en VPN till?
Åtta specifika saker, i grunden. De faller i två kategorier: skydd på otrygga nätverk och kringgående av nätverksbaserade begränsningar. Var och en har en tydlig beskrivning av vad den löser och lika tydlig beskrivning av vad den inte löser. Den andra kolumnen saknas i nästan varje guide på första sidan i sökresultaten.
| Användningsområde | Användartyp | Vad VPN löser | Vad VPN inte löser |
|---|---|---|---|
| Skydd på offentligt Wi-Fi | Resenärer, distansarbetare | Man-in-the-middle-attacker på hotell- och kafé-Wi-Fi | En komprometterad enhet, skadligt webbläsartillägg |
| Distansarbete | Anställda | Krypterad åtkomst till företagets intranät och interna appar | Nätfiske, svaga lösenord, läckta inloggningsuppgifter |
| Kringgående av geografiska begränsningar | Streamare | Regionlåsta bibliotek på Netflix, Disney+ och BBC iPlayer | Streamingtjänster blockerar aktivt kända datacenter-IP-adresser; alla servrar fungerar inte |
| Spårning av internetleverantör | Integritetsmedvetna användare | Internetleverantörens insyn i besökta domäner och DNS-förfrågningar | Google, Meta och andra konton där du är inloggad spårar dig fortfarande |
| Kringgående av censur | Användare i regioner med restriktioner | Djup paketinspektion (DPI) och grundläggande blockering | Aggressiv DPI kan upptäcka VPN-signaturer; obfuskering behövs |
| P2P / torrenting | Fildelare | Exponerar peer-IP-adressen för svärmen | Rättsligt ansvar om innehållet är upphovsrättsskyddat; identifiering på kontonivå |
| Utvecklar- och systemadministratörsarbete | Ingenjörer | Krypterar SSH- och administrationstrafik på otillförlitliga nätverk | Felkonfigurerad server, stöld av inloggningsuppgifter |
| Anslutning mellan platser | Företag | Kopplar samman två kontor över IPsec utan hyrda förbindelser | WAN-tillförlitlighet, säkerhet på applikationsnivå |
Raden om geografiska begränsningar förtjänar en fotnot som de flesta artiklar bara glider förbi. Streamingplattformar använder detektionssystem som flaggar kända IP-intervall för VPN-datacenter. Om du träffar ett sådant flaggat intervall får du den ökända popupen ”VPN detected” som vi alla har sett minst en gång.
Konsument-VPN-tjänster i premiumklassen svarar genom att hålla mindre serverpooler optimerade för streaming och rotera dem ständigt. Katt och råtta, i grunden. Ett kapprustningslopp som aldrig riktigt avgörs. Det förklarar varför vissa servrar fungerar för Netflix US och andra inte, även från samma leverantör samma dag.
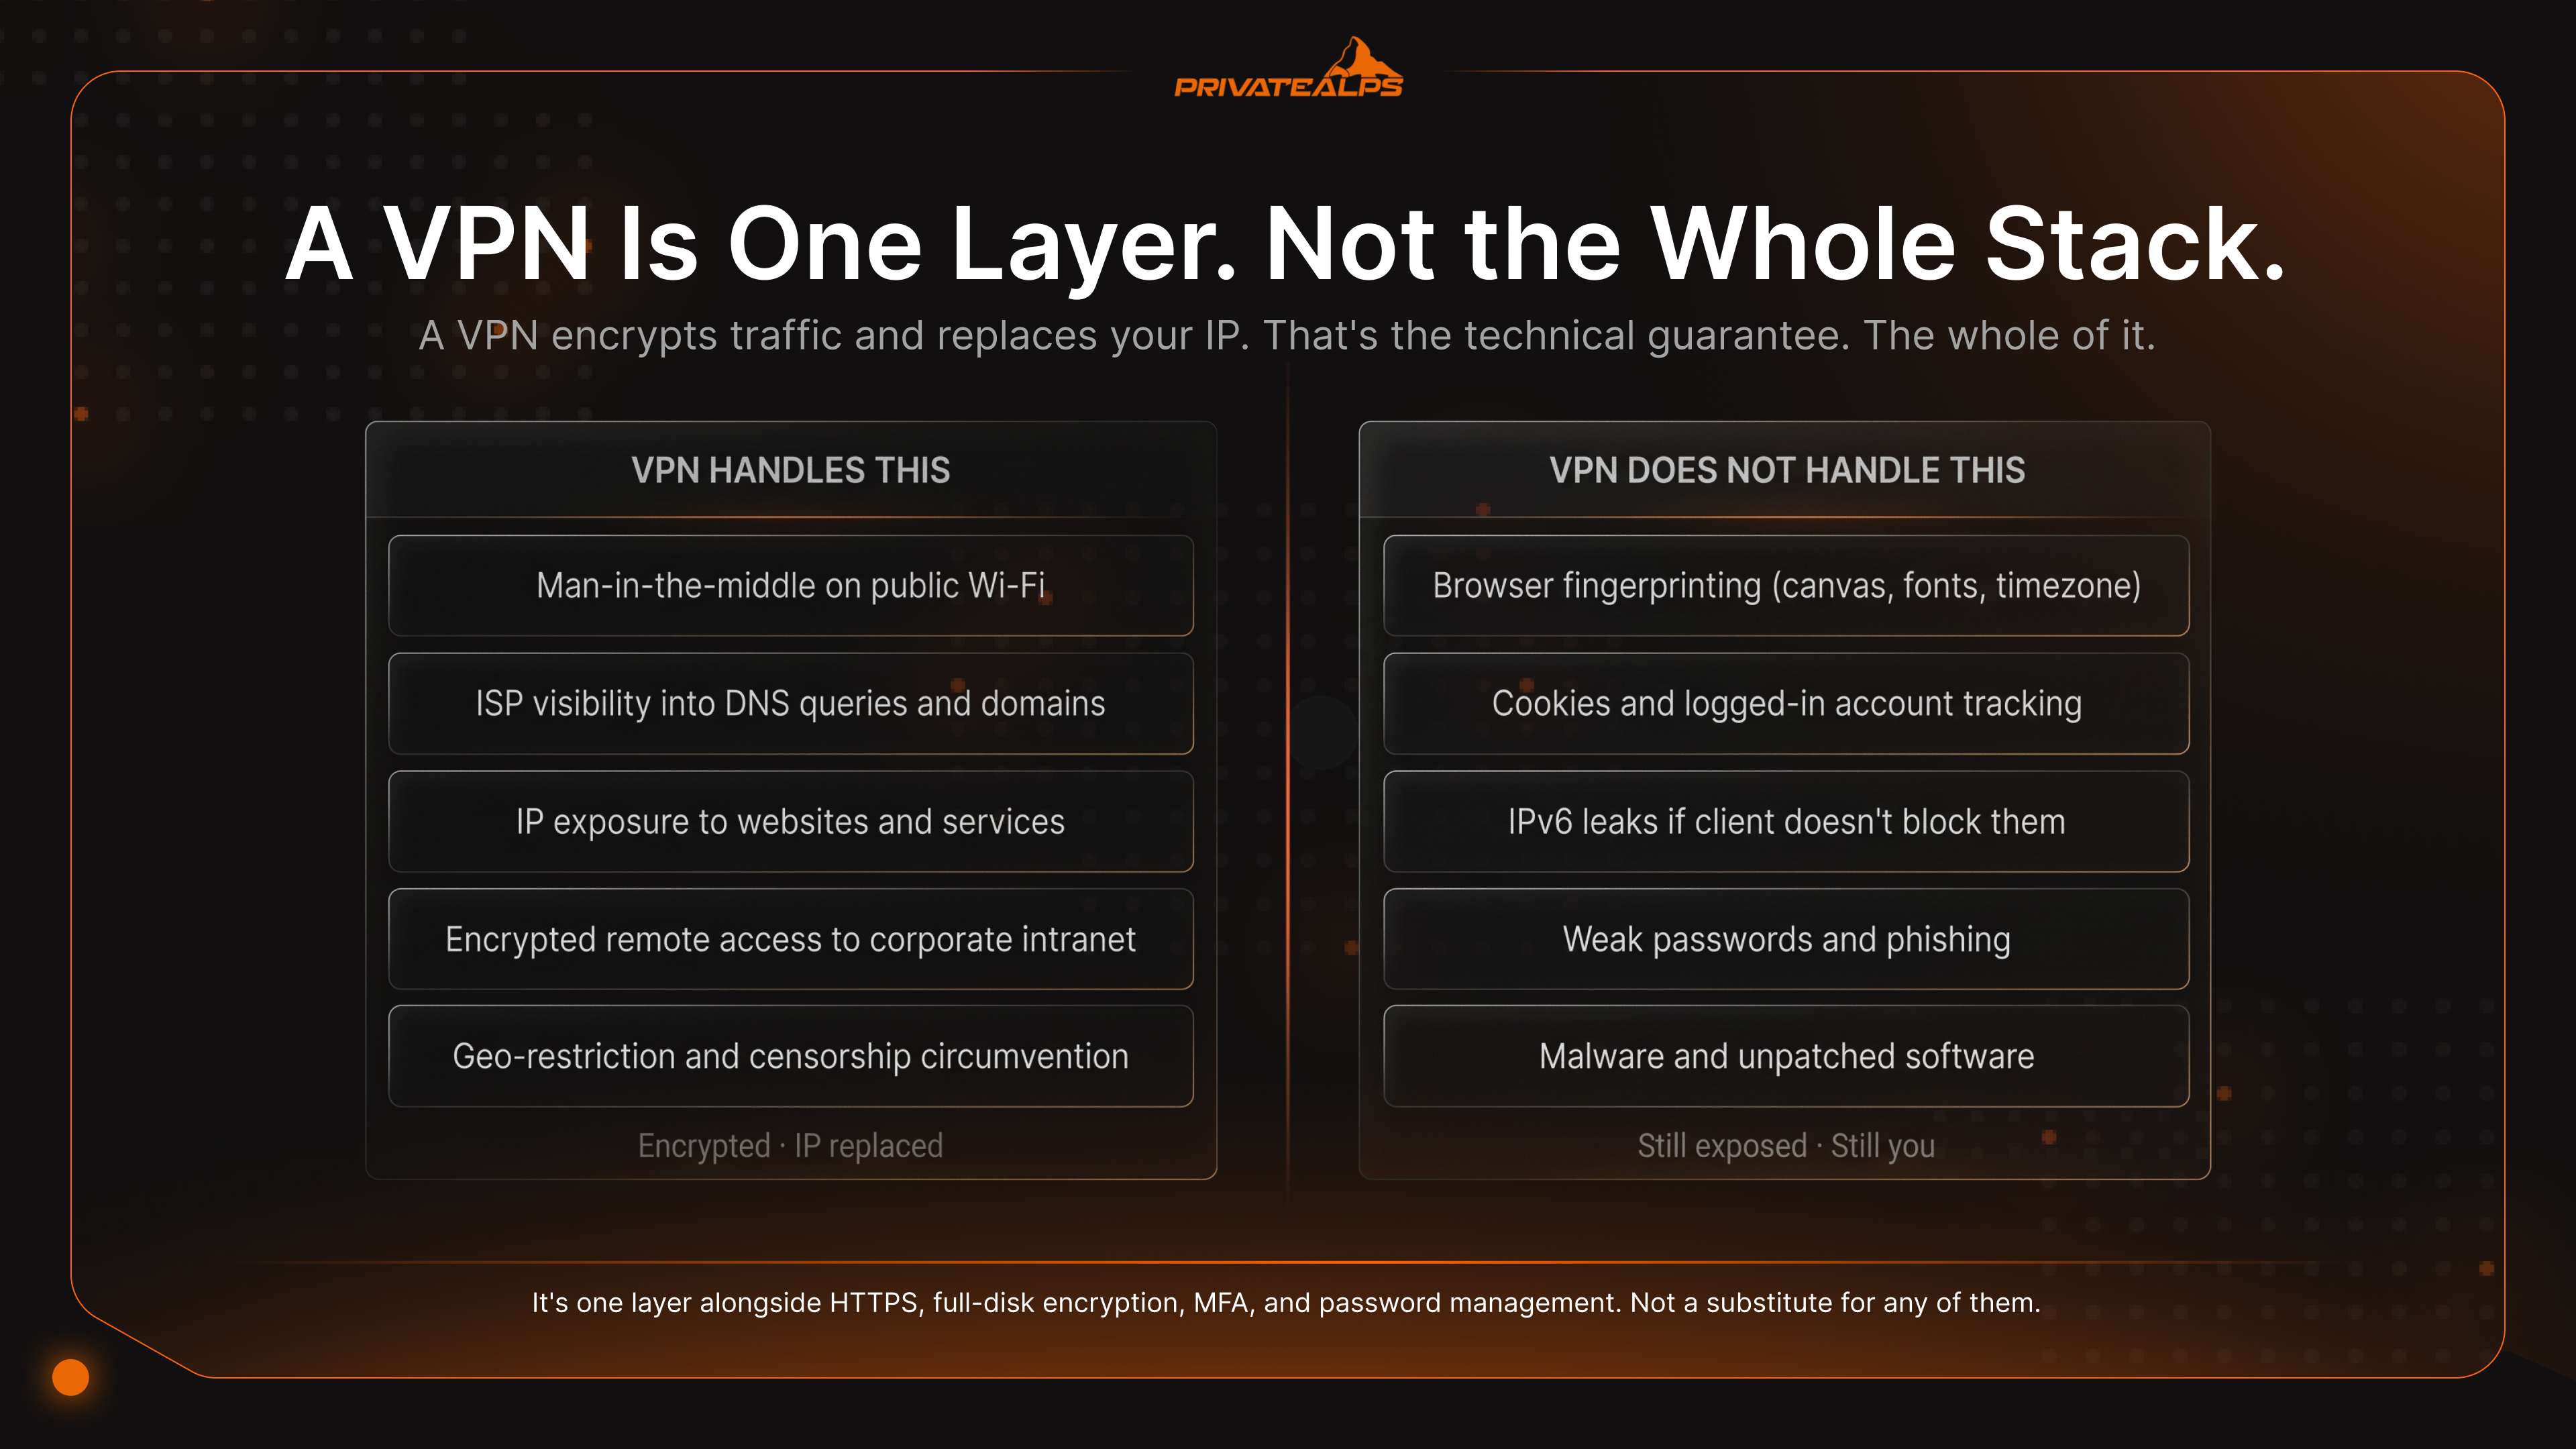
Den samlande poängen: En VPN krypterar trafik och ändrar din synliga IP-adress. Det är i stort sett allt. Den uppdaterar inte din programvara. Den hanterar inte dina lösenord åt dig. Den döljer inte webbläsarens fingeravtryck. Den är ett lager bland flera, tillsammans med HTTPS, fullständig diskkryptering, MFA, lösenordshantering och god uppdateringshygien. Ser du en VPN som hela lösningen? Det är det vanligaste integritetsmisstaget som finns. Dessutom det dyraste när det till slut slår till.
Vad är skillnaden mellan en VPN-tjänst och VPN som tjänst?
Fyra driftsmodeller slås ihop under begreppet ”VPN”, och skillnaderna spelar roll när du ska välja. Konsumenttjänster och företagens gateways säljs till helt olika köpare. VPN som tjänst (VPNaaS) är den molnlevererade modell som företag använder. Självhostad VPN är vad tekniska användare bygger när de vill ta bort leverantörens förtroende helt och hållet.
| Modell | Vem hanterar infrastrukturen | Loggkontroll | Bäst för |
|---|---|---|---|
| Konsument-VPN | Leverantören (Mullvad, ProtonVPN, NordVPN) | Du litar på leverantörens policy om inga loggar | Privatpersoner, resenärer, lättare integritetsskydd |
| Företags-VPN för fjärråtkomst | Din IT-avdelning (Cisco AnyConnect, Palo Alto GlobalProtect) | Din organisation kontrollerar alla loggar | Anställda som ansluter till interna appar |
| VPNaaS (molnlevererad) | Molnleverantör (AWS Client VPN, Cloudflare WARP / Zero Trust) | Leverantören kontrollerar, konfigurerbart per kund | Företag som vill ha distribution per API |
| Självhostad VPN | Du, på din egen VPS eller dedikerade server | Du kontrollerar loggarna helt | Maximal integritet, tekniska användare |
En konsument-VPN-tjänst säljer dig bandbredd på delade servrar som leverantören driver. Integritetslöftet står och faller med påståendet om inga loggar. Och det påståendet är bara värt något när en utomstående part faktiskt har granskat det. Det Berlinbaserade säkerhetsföretaget Cure53 publicerar de penetrationstestrapporter det tar fram. Mullvads infrastruktur har granskats där flera gånger, och KPMG har oberoende granskat ExpressVPN:s TrustedServer-arkitektur. Ett påstående om inga loggar utan granskning? Det är marknadsföring. Inte ingenjörsarbete.
En företags-VPN för fjärråtkomst är det ditt företags IT-team driver. Du installerar klienten, till exempel Cisco AnyConnect, Palo Alto GlobalProtect eller OpenVPN Access Server, enligt eget val, autentiserar dig och är inne i företagets intranät. Organisationen för loggar eftersom den måste. Incidenthantering är beroende av dem.
VPNaaS bygger på samma idé, fast levererad som molntjänst. AWS Client VPN. Cloudflare WARP. Zscaler Private Access. Dessa gör det möjligt för ett företag att snabbt sätta upp VPN-infrastruktur via API:er utan att behöva bry sig om gateway-hårdvara över huvud taget. Köparen är IT-avdelningen. Slutanvändaren märker egentligen aldrig skillnaden.
En självhostad VPN kör WireGuard eller OpenVPN på en server som du hyr eller äger helt. Du har nycklarna. Du skriver konfigurationen. Du bestämmer vad som loggas, om något alls. Det är den enda modellen där leverantörens förtroende inte ingår i hotbilden. Du är leverantören.
Så använder du en VPN
Det snabbaste sättet att börja använda en VPN är det tråkiga: installera en konsumentapp, logga in och klicka på anslut. För de flesta är det hela historien. Tre distributionsvägar täcker i stort sett alla användningsområden, plus en extra väg som skyddar alla enheter i ditt nätverk på en gång. Så här använder du en VPN på var och en av dem utan att göra fel.
Väg 1 – Konsument-VPN på dator
- Välj en leverantör som har en oberoende granskning av att inga loggar förs och en publicerad transparensrapport.
- Ladda bara ner den officiella appen från leverantörens webbplats, aldrig från en tredjeparts nedladdningssida.
- Innan din första anslutning loggar du in och öppnar appens inställningar.
- Aktivera nödbromsen (ibland märkt ”network lock” eller ”internet protection”).
- Ställ in protokollet på WireGuard om inte ditt nätverk blockerar det. Om det gör det byter du till OpenVPN över TCP/443.
- Klicka på anslut. Kontrollera sedan din nya IP-adress på
ipleak.netoch bekräfta att det inte finns något DNS-läckage.
Väg 2 – Mobilapp (iOS / Android)
- Installera den officiella appen från App Store eller Google Play, och kontrollera att utvecklarnamnet stämmer med leverantörens webbplats.
- När du blir ombedd, ge behörighet för VPN-konfiguration. Det är det som gör att appen kan bygga en tunnel för hela systemet.
- Aktivera automatisk anslutning på otillförlitliga Wi-Fi-nätverk i inställningarna. Telefoner byter nätverk hela tiden, och detta hindrar dig från att hamna på en oskyddad anslutning på något kaféhotspot.
- Dubbelkolla att nödbromsen är på. På Android heter den ”Always-on VPN” och på iOS ”Connect on Demand”.
Väg 3 – Självhostad WireGuard på en VPS
- Generera ett nyckelpar för servern med
wg genkey | tee privatekey | wg pubkey > publickey. - Bygg ut
/etc/wireguard/wg0.confmed serverns privata nyckel, lyssningsporten (standard51820) och ett[Peer]-block per klient med klientens publika nyckel och tilldelade VPN-IP-adress. - Aktivera IPv4-vidarebefordran (
sysctl net.ipv4.ip_forward=1) och lägg sedan till eniptables-NAT-regel så att klienttrafiken maskeras ut via serverns publika gränssnitt. - Starta tunneln med
wg-quick up wg0och aktivera den vid uppstart viasystemd. - Generera en klientkonfiguration (WireGuard-appen för mobil kan läsa den som en QR-kod), anslut och verifiera med
wg show.
Väg 4 – VPN på routernivå
Om du lägger en VPN på routern skyddas alla enheter i nätverket utan klienter på varje enhet. Användbart för smart-TV:ar och IoT-utrustning som saknar inbyggt VPN-stöd. En vanlig uppsättning använder DD-WRT eller OpenWRT med en OpenVPN- eller WireGuard-klient. Haken: genomströmningen begränsas av routerns processor. De flesta hemrouters klarar bara 50–150 Mbps över OpenVPN, även på en gigabitlinje. Billiga routrar särskilt.
Verifiera anslutningen: Oavsett väg du väljer finns tre saker att kontrollera direkt efter anslutning. Publik IP-adress på whatismyipaddress.com. DNS-läckor på dnsleaktest.com. WebRTC-läckor på browserleaks.com/webrtc. Om någon av dessa visar din hemmainternetleverantör är tunneln felkonfigurerad någonstans. En självhostad VPN på en schweizisk VPS ger dessutom ett extra jurisdiktionellt lager. Enligt den reviderade schweiziska dataskyddslagen (revDSG) finns inget generellt krav på datalagring som tvingar dig att logga dina egna kunders trafik.
Begränsningar med VPN: Vad en VPN inte kan göra
En VPN krypterar trafik och ersätter en IP-adress. Det är den tekniska garantin. Helt och hållet. Nästan alla andra integritetsfördelar som tillskrivs VPN:er beror antingen på vad leverantören väljer att göra, eller är helt enkelt inte verkliga. Detta är avsnittet som de flesta VPN-marknadsföringssidor hoppar över. Och det är det användare behöver mest.
En VPN är inte anonymitet. Din leverantör ser det som din internetleverantör brukade se. De loggar det, eller tvingas att spara det, och skyddet faller på stället. Webbläsarfingeravtryck identifierar dig fortfarande. Canvas, WebGL, installerade teckensnitt, skärmupplösning och tidszon kombineras till ett fingeravtryck som överlever varje IP-byte du gör. Cookies och inloggade konton ignorerar VPN:en helt. När du loggar in på Google eller Facebook spelar IP-adressen ingen roll längre. Ditt konto är identifieraren nu. IPv6-läckor går förbi tunneln. Om klienten inte blockerar IPv6-trafik och ditt nätverk stöder det kan den ursprungliga IPv6-adressen läcka förbi VPN:en. WebRTC-läckor avslöjar lokala IP-adresser. Webbläsare kan luras att avslöja den verkliga IP-adressen via STUN-förfrågningar. Inaktivera WebRTC eller installera ett tillägg som blockerar det. Hastighetsminskningen är verklig och oundviklig. Oberoende tester visar konsekvent genomströmningsförluster på ungefär 15–20 % för WireGuard, 20–25 % för OpenVPN över UDP och över 50 % för OpenVPN över TCP, beroende på rutt och serverbelastning. Räkna med detta hos alla leverantörer. Jurisdiktion är en del av hotbilden.* Leverantörer i Five Eyes- eller Fourteen Eyes-länder kan få juridiska krav och tystnadsplikter riktade mot sig. Schweiz och Island står utanför dessa allianser.
Sammanfattningsvis: En VPN är en komponent, inte en komplett integritetslösning. Den som menar allvar med integritet kombinerar en VPN med en härdad webbläsare (inaktivera WebRTC, blockera cookies från tredje part), en separat identitet för känslig aktivitet och viss disciplin kring vilka konton man loggar in på genom tunneln. VPN:en sköter nätverkslagret. Resten ligger på dig.
VPN i nätverk: företags- och organisationsmiljö
I företagsmiljöer är en VPN ett nätverksarkitekturmönster, inte en integritetsapp. Den företagsanpassade VPN:en finns för att utöka det betrodda interna nätverket till fjärranslutna enheter och för att koppla samman kontor som inte ligger i samma byggnad. Två mönster dominerar:
| Aspekt | VPN för fjärråtkomst | Site-to-site-VPN |
|---|---|---|
| Vem ansluter | Enskilda användare från bärbara datorer och telefoner | Två nätverk (kontor) som är anslutna permanent |
| Typiska protokoll | OpenVPN, IKEv2/IPsec, SSL VPN | IPsec, GRE över IPsec, MPLS Layer 3 VPN |
| Hantering | Konton per användare, MFA, certifikat | Ständigt aktiv tunnel mellan routrar och brandväggar |
| Skala | Hundratals till tusentals samtidiga användare | Få tunnlar, hög sammanlagd bandbredd |
| Exempel | Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server | Cisco ASA-till-ASA, Fortinet FortiGate, Juniper SRX |
En tredje variant, SSL VPN eller klientlös VPN, körs helt i webbläsaren. Användaren autentiserar sig mot en portal och får tillgång till interna webbappar utan att installera något alls. Cisco AnyConnect Secure Mobility Client och Pulse Secure (numera Ivanti) är de historiska företagsstandarderna här.
För WAN i operatörsklass håller MPLS Layer 3 VPN kundtrafiken åtskild på en gemensam ryggrad hos tjänsteleverantören. Så levererar teleoperatörer privat anslutning i stor skala. Det är en helt annan sak än de krypteringsbaserade VPN-tjänster som slutanvändare faktiskt använder till vardags.
Vad är då den verkliga arkitektoniska förändringen 2026? Övergången från äldre VPN till Zero Trust Network Access (ZTNA). Traditionell VPN ger en autentiserad användare brett åtkomst till nätverkssegment. ZTNA utvärderar varje förfrågan för sig, utifrån identitet, enhetens säkerhetsstatus och kontext, och ger bara åtkomst till specifika applikationer, inte till hela subnätet. Gartner har lyft fram detta som en strategisk riktning för företagens säkerhetsarkitektur. De flesta stora leverantörer (Cloudflare, Zscaler, Palo Alto Prisma) säljer nu ZTNA vid sidan av eller i stället för sina gamla VPN-gateways.
Så väljer du VPN: viktiga kriterier
Sju kriterier skiljer seriösa leverantörer från marknadsföringsfasader. Det viktigaste kriteriet finns nästan aldrig med på jämförelsesajter: bevis under juridiskt tryck. Vem som helst kan påstå att de inte loggar. Den verkliga frågan är vad som hände när myndigheterna faktiskt stod på dörren.
| Kriterium | Varför det spelar roll | Varningssignal |
|---|---|---|
| Oberoende granskning av no-logs | Visar att policyn stämmer med implementationen | Självdeklarerad ”no-logs” utan extern granskning |
| Jurisdiktion utanför Five/Fourteen Eyes | Minskar risken för krav att dela underrättelseinformation | Leverantörens huvudkontor i USA, Storbritannien, Australien utan stark juridisk struktur |
| Stöd för WireGuard | Snabbare, modernare och mindre attackyta | Leverantören erbjuder bara OpenVPN eller ett proprietärt protokoll |
| Kill switch | Förhindrar IP-läckor vid återanslutning | App utan kill switch, eller en som släpper igenom trafik vid fel |
| Skydd mot DNS-läckor | Dirigerar all DNS genom tunneln | Verifierbara läckor på dnsleaktest.com |
| Klient med öppen källkod | Koden kan granskas av communityn, ingen dold telemetri | Binär med stängd källkod och vag integritetspolicy |
| Bevisat under juridiskt tryck | Verkliga stämningar prövade no-logs-påståendet | Inga offentligt dokumenterade juridiska händelser |
Två händelser sätter måttstocken här. 2016 fick Private Internet Access en stämning från FBI om användardata kopplad till bombhot. Deras svar: inga loggar fanns. Själva åtalet bekräftar att PIA bara kunde lämna över en grov geografisk plats för IP-klustret. Sedan kom april 2023. Den svenska Nationella operativa avdelningen genomförde en husrannsakan på Mullvads kontor i Göteborg i syfte att beslagta kunddata.
Polisen gick därifrån tomhänt. Datan fanns inte. Två händelser, samma resultat. Det är den måttstock som varje seriös VPN-jämförelse bör väga tyngre än någon funktionslista.
Om du vill ta bort förtroendet för leverantören helt och hållet är en självhostad VPN på en dedikerad server i en integritetsvänlig jurisdiktion det nollförtroendealternativet. Du blir själv leverantören. Du skriver policyn. Det finns ingen tredje part som kan tvingas lämna ut det den samlat in, eftersom det inte finns någon tredje part att tvinga.
Sammanfattning
En VPN är en krypterad tunnel som byter ut din IP-adress och skyddar trafiken från internetleverantörer och opålitliga nätverk. Valet av protokoll (WireGuard för hastighet, OpenVPN för kompatibilitet, IKEv2 för mobilen) avgör prestandan och säkerhetsnivån. En VPN är ett lager i en integritetsstrategi, inte full anonymitet. Cookies, fingeravtryck och inloggade konton identifierar dig fortfarande, oavsett hur din IP-adress ser ut. Om du vill ha störst kontroll över loggning och jurisdiktion är en självhostad VPN på en dedikerad server det mest pålitliga alternativet.
Skaffa en dedikerad server i Schweiz till din självhostade VPN
Vill du köra en självhostad VPN med full root-åtkomst, utan begränsningar från delad webbhotell och med en jurisdiktion som ger din integritetsgaranti ett verkligt juridiskt golv? PrivateAlps erbjuder schweiziska dedikerade servrar som är byggda just för detta. Schweiz ramverk revDSG förbjuder passiv massinsamling av data. Riktat utlämnande enligt övervakningslagen BÜPF är fortfarande möjligt, men bara med domstolsbeslut, en betydligt snävare juridisk tröskel än datalagringsdirektiven i de flesta EU- och USA-jurisdiktioner. Med VPN-hosting på en schweizisk dedikerad server har du nycklarna, du styr loggarna och du avgör vad som sparas, om något alls.
Vanliga frågor
Vad är en VPN?
En VPN är en krypterad tunnel mellan din enhet och en fjärrserver. Den döljer din IP-adress och skyddar din trafik från alla som övervakar det lokala nätverket. Utan VPN på ett opålitligt nätverk kan operatören läsa varje okrypterat paket och se målet för varje anslutning du gör. Med VPN igång syns bara den krypterade tunneln till servern för utomstående.
Hur fungerar en VPN?
Kort version. En VPN genomför en autentiserad handskakning med en server, härleder en gemensam symmetrisk krypteringsnyckel och skickar sedan varje utgående paket genom en krypterad tunnel till servern. Servern vidarebefordrar din trafik med sin egen IP-adress. DNS-förfrågningar går också genom tunneln, så internetleverantören ser inte vilka domäner du besöker. Det du ansluter till ser bara VPN-servern. Inte dig.
Vad är ett VPN-protokoll?
Ett VPN-protokoll är regelverket som styr nyckelutbyte, kryptering och dataöverföring mellan klient och server. Tre är värda att använda 2026. WireGuard: snabbast, minst kodbas och modern kryptering. OpenVPN: mest kompatibel och körs på TCP/443 för att kringgå restriktiva brandväggar. IKEv2/IPsec: bäst för mobilen eftersom den återansluter direkt när du byter nätverk. PPTP och L2TP/IPsec är föråldrade.
Vad är syftet med en VPN?
Främst tre saker. Kryptera trafik så att operatörer i det lokala nätverket inte kan läsa den. Byta ut din IP-adress mot serverns. Skydda anslutningar på opålitliga nätverk, som publika Wi-Fi-nätverk. En VPN gör dig inte anonym mot inloggade tjänster. Den lagar inte heller din programvara åt dig. Den blockerar inte heller spårare. Se en VPN som krypteringslagret i en bredare integritetsstrategi.
Gör en VPN dig anonym?
Nej. En VPN döljer din IP-adress för webbplatser och din aktivitet för det lokala nätverket, men anonymitet är något helt annat. Webbläsarfingeravtryck (canvas, typsnitt, tidszon), spårningscookies och alla konton du loggar in på identifierar dig fortfarande unikt. Verklig anonymitet kräver Tor och en noggrann operativ separation: olika identiteter, olika webbläsare och inga inloggade konton som kan koppla ihop sessionerna.
Vad är en VPN-server?
En VPN-server är fjärrmaskinen som avslutar den krypterade tunneln från din enhet, dekrypterar din trafik och skickar vidare den till internet med sin egen IP-adress. Svarstrafiken kommer tillbaka genom samma tunnel. Det är serverns IP-adress som webbplatser ser. Serverns plats avgör vilken geografisk plats du verkar befinna dig på.
Vad är VPN-klientprogramvara?
VPN-klientprogramvara är programmet på din enhet som skapar och hanterar tunneln. Den sköter handskakningen, skapar det virtuella nätverksgränssnittet, aktiverar kill switchen och styr DNS genom tunneln. Exempel: den officiella WireGuard-appen, OpenVPN Connect och klienterna för Mullvad och ProtonVPN. Klienter med öppen källkod kan granskas. Klienter med stängd källkod kan inte det.
Är en VPN lagligt?
VPN är lagligt i de flesta länder, till exempel USA, Storbritannien, EU, Kanada, Australien och Schweiz. I Kina, Ryssland, Iran, Belarus, Turkmenistan och Nordkorea är de begränsade eller förbjudna, eftersom myndigheterna antingen kräver licensierade leverantörer eller blockerar VPN-trafik helt. Att använda en VPN gör inte annars olaglig verksamhet laglig. Upphovsrättsintrång och dataintrång är fortfarande olagliga oavsett om du använder en tunnel eller inte.
Vad är en no-logs-VPN?
En no-logs-VPN är en leverantör som inte sparar anslutningstidsstämplar, käll-IP-adresser, DNS-förfrågningar eller webbhistorik. Påståendet har bara värde när det verifieras av en oberoende granskning (Cure53, KPMG, PwC). Självdeklarationer är bara marknadsföring. Jurisdiktioner utanför Five/Fourteen Eyes, till exempel Schweiz, Island och Panama, har starkare juridiska hinder mot tvingat utlämnande än leverantörer i USA, Storbritannien eller EU.
