



Vad är ett Zero Trust-nätverk? Arkitektur, principer och användningsfall i praktiken?
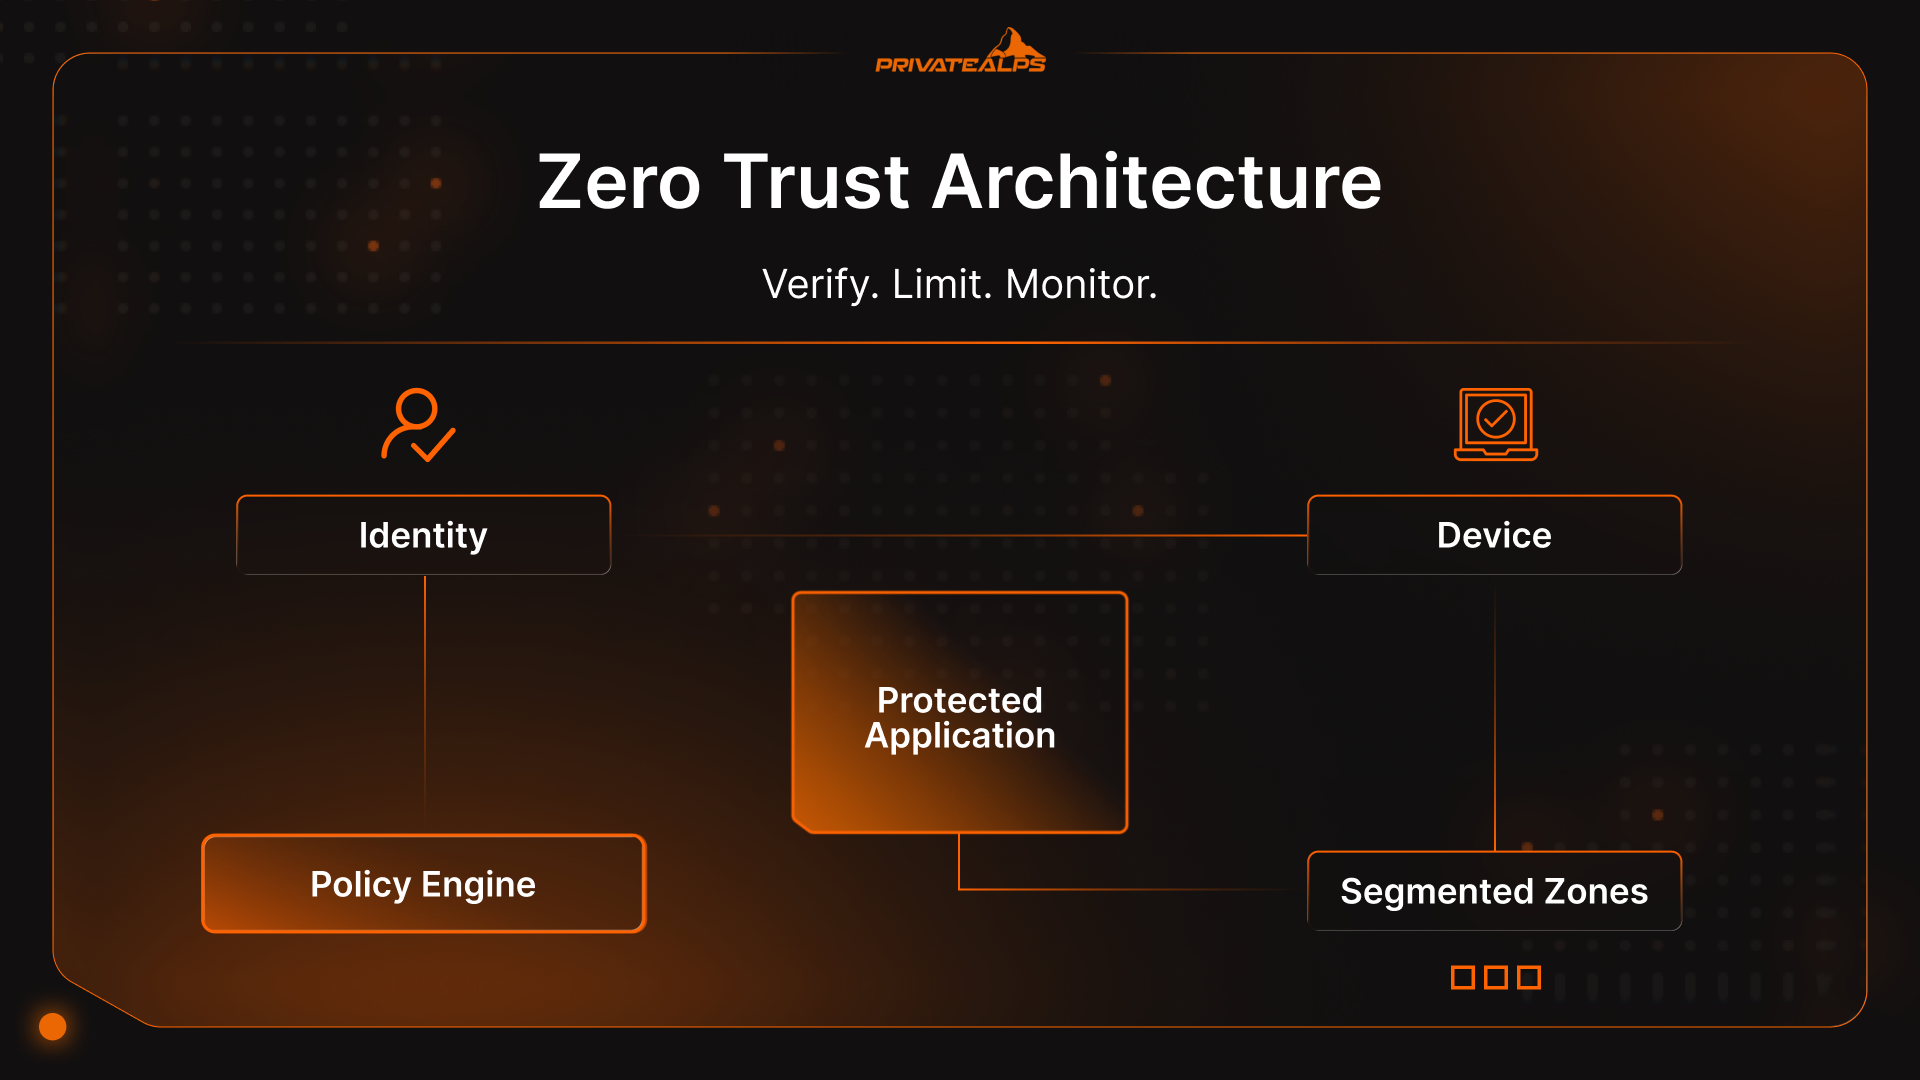
Vad är zero trust-säkerhet?
Det är en säkerhetsarkitektur som utgår från ett rakt antagande: inget litas på som standard. Inte användare. Inte enheter. Inte applikationer. Att logga in slår inte om en förtroendebrytare. Åtkomsten kontrolleras hela tiden, så länge sessionen finns.
Zero trust är inte ett verktyg du installerar eller en märkning en leverantör säljer. Det är ett sätt att designa system så att förtroende kontrolleras varje gång det spelar roll, i stället för att ges en gång och glömmas bort.
Om du har sett hur intrång faktiskt går till är idén självklar. Angripare bryter inte längre igenom brandväggar. De loggar in. Verizons dataintrångsdata för 2025 visar att majoriteten av allvarliga incidenter mot webbapplikationer fortfarande börjar med stulna inloggningsuppgifter. När det väl har hänt är traditionella nätverk generösa. De antar att förtroendet håller, att identiteten inte förändras och att enheterna är rena.
Just där brister dessa antaganden.
När någon frågar: ”Vad betyder zero trust”, och varför är det viktigt just nu? är det ärliga svaret obekvämt: zero trust-konceptet finns eftersom traditionella system har varit för självsäkra för länge. Zero trust innebär att förtroende går ut. Identiteten kontrolleras på nytt. Enheter ifrågasätts. Åtkomsten blir snävare, inte bredare, ju längre en session pågår.
Den här artikeln förklarar vad zero trust-nätverk är, hur ett zero trust-säkerhetsarbetssätt fungerar i praktiken och varför det hela är viktigt.
Varför Zero Trust-modellen uppstod: kollapsen av perimetersäkerhet
Zero Trust dök inte upp för att säkerhetsteam ville ha ett nytt ramverk att diskutera. Det dök upp för att perimetern slutade stämma överens med hur system faktiskt byggs och används. Den gamla idén att man kunde dra en linje runt ”nätverket” och lita på det som finns innanför gick snabbt sönder, och fortsatte att gå sönder tills det blev omöjligt att försvara med ett rakt ansikte.
Det som förändrades var inte en enskild teknik. Det var ackumuleringen av små, praktiska skiften som tog bort varje meningsfull kant att försvara. Zero trust-säkerhet är ett svar på den verkligheten, inte en trend som kommer och går.
Vad som förändrades i nätverksarkitekturen
Nätverk slutade vara platser och blev vägar.
Applikationer flyttade till SaaS-plattformar som företaget inte äger. Arbetslaster spreds över flera moln. Interna verktyg började prata direkt med externa API:er. Medarbetare tog med sig privata enheter. Konsulter kom och gick. Hybridmiljöer blev normala, inte övergångslösningar.
I en sådan miljö kollapsar antagandet om en försvarbar perimeter. Det finns ingen enda ”insida”. Identiteten blir den enda konsekventa signalen som följer med användare, enheter och arbetslaster över miljöerna. Zero trust-modellen passar system som är distribuerade by design, inte ihopfogade bakom en brandvägg.
Drivkrafterna i hotlandskapet
Angripare anpassade sig snabbare till detta än de flesta försvar gjorde.
Stöld av inloggningsuppgifter blev den dominerande ingångspunkten eftersom det fungerar. Verizons DBIR för 2025 visar att majoriteten av allvarliga intrång mot webbapplikationer fortfarande börjar med stulna inloggningsuppgifter. När angripare har autentiserat sig framgångsrikt träder kantförsvaren åt sidan. Autentiseringen lyckas, förtroende beviljas, och ingenting granskar meningsfullt vad som händer härnäst.
Insiderrisk, avsiktlig eller oavsiktlig, följer samma mönster. Autentisering svarar på ”vem loggade in”, inte på ”vad får de göra just nu”. Sidorörelser frodas i nätverk som behandlar åtkomst som ett engångsbeslut.
Kärnprinciper i Zero Trust-arkitekturen
Zero trust-säkerhetsprinciper är inte värderingar eller slogans. De är regler som system måste följa om zero trust-säkerhet ska hålla under tryck.
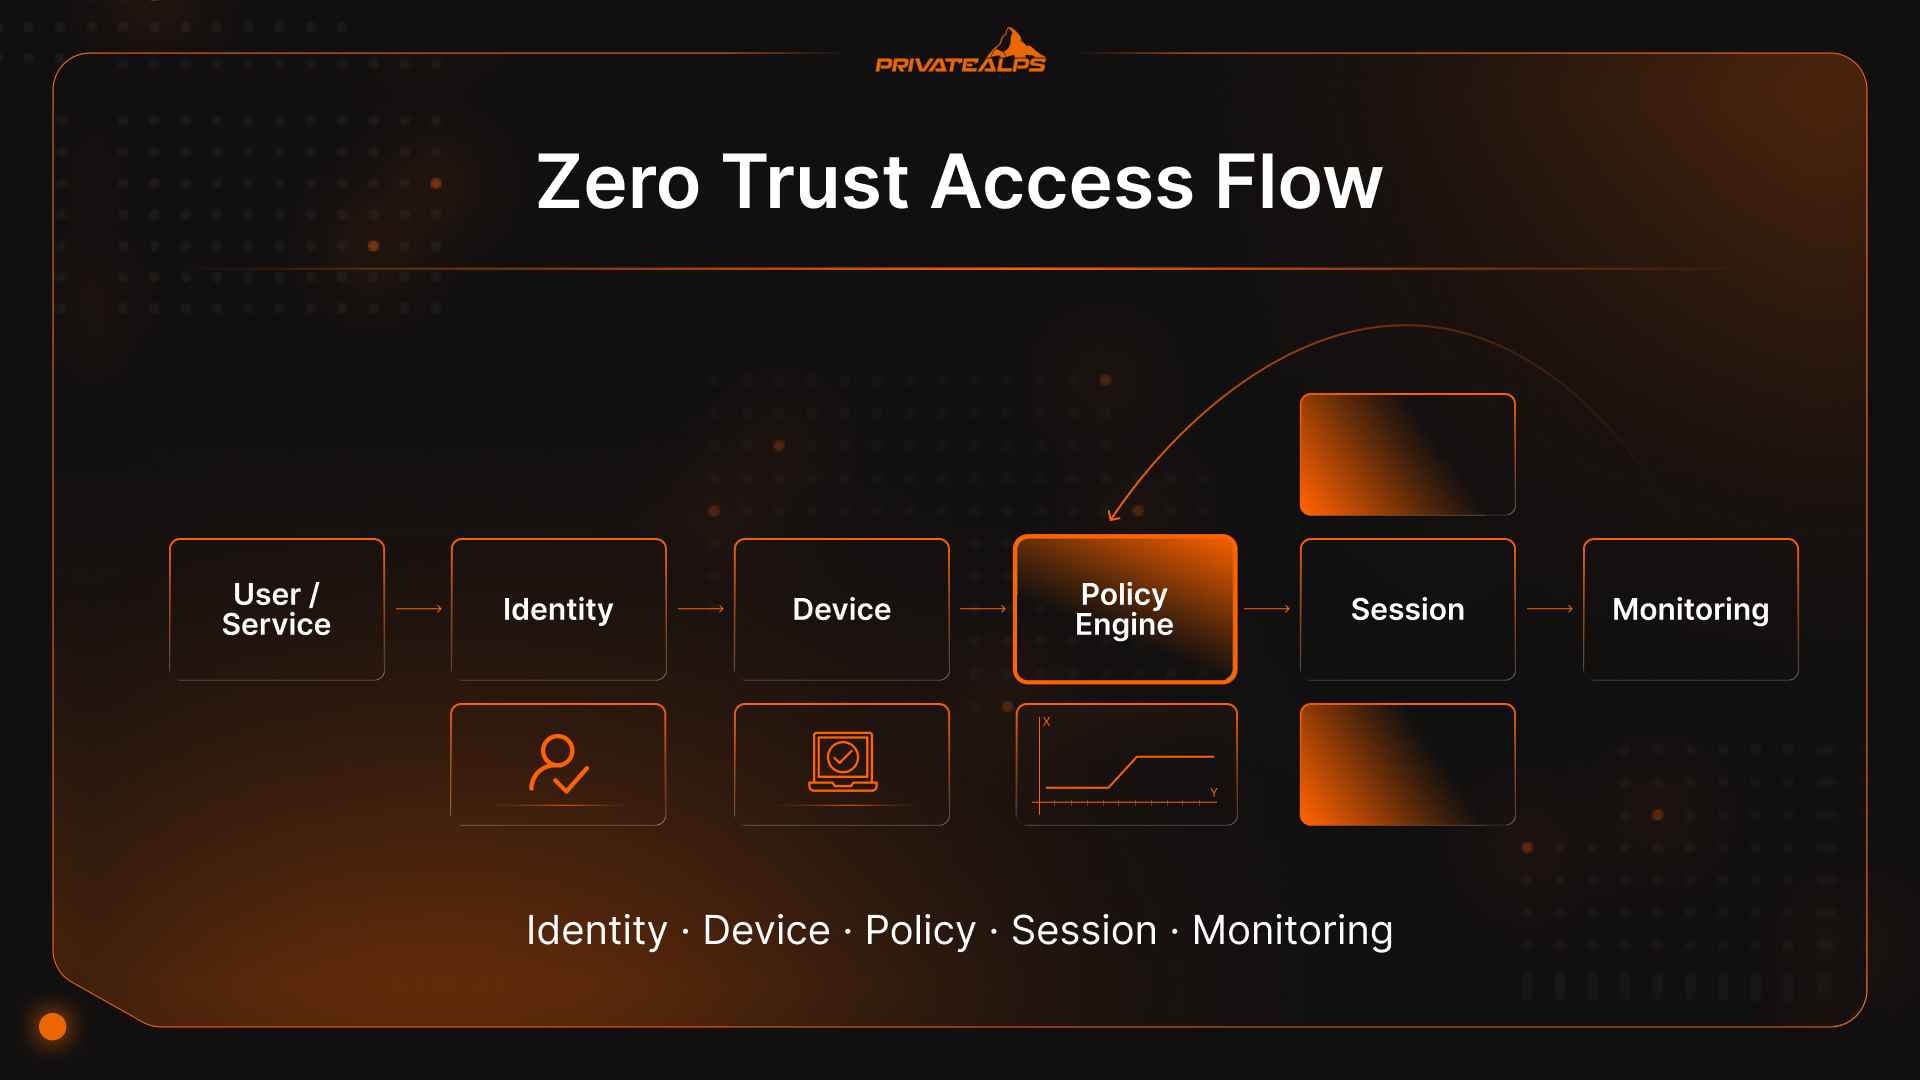
- Verifiera explicit: Varje åtkomstbegäran måste utvärderas med verkliga signaler: - identitet, enhetens status, plats, beteende och känsligheten hos det som efterfrågas. Om indata ändras kan svaret också ändras. Det är utgångspunkten för zero trust-säkerhet i praktiken.
- Åtkomst med minsta möjliga behörighet: Åtkomst ska vara snäv, specifik och tillfällig. Personer och tjänster får det de behöver för att utföra arbetet, sedan är det borta. Ju längre åtkomsten finns kvar, desto mer problem orsakar den.
- Anta intrång: System ska bete sig som om någon redan är inne någonstans. Det tankesättet tvingar fram begränsningar för hur långt skadan kan spridas, bromsar sidorörelser och gör ovanligt beteende synligt tidigare. Zero trust-modellen fungerar eftersom den räknar med fel i stället för att behandla det som ett undantagsfall.
- Mikrosegmentering: Nätverk delas upp i små, isolerade zoner kring applikationer och arbetslaster, i stället för platta interna utrymmen. Inte ens autentiserade användare får fri rörlighet. När något går sönder blir det litet.
- Kontinuerlig validering: Förtroende förfaller. Enheter faller ur efterlevnad. Beteendet förändras mitt i sessionen. Zero Trust-system fortsätter att kontrollera och kan återkalla eller skärpa åtkomst när risken ökar. Ett engångsgodkännande är det angripare räknar med mest.
- Kontextmedvetna beslut: Åtkomstbeslut ska återspegla vad som händer just nu: tid på dygnet, ovanligt beteende, platsförändringar, datakänslighet. Så håller sig zero trust-nätverk användbara utan att vara naiva.
- Ände-till-ände-kryptering: Data ska skyddas under överföring oavsett var den flödar. Krypterade anslutningar minskar beroendet av ”betrodda nätverk” och tvingar fram verifiering vid slutpunkterna i stället för osynliga mellanlager.
Nyckelkomponenter i ett Zero Trust-nätverk
Zero trust-säkerhetsmodellen håller bara ihop om arkitekturen kan genomdriva besluten överallt där förtroende brukar smyga in. Det kräver specifika byggstenar, var och en gör något som äldre nätverk antingen hoppade över eller gömde bakom antaganden. Det handlar inte om att köpa verktyg. Det handlar om att ha rätt funktioner på plats, oavsett om du benämner dem uttryckligen eller inte.
Kärnkomponenter i ett Zero Trust-nätverk
| Komponent | Vad den gör | Vad den ersätter eller åtgärdar |
|---|---|---|
| Identity and Access Management (IAM) | Verifierar vem eller vad som begär åtkomst och vad de får göra | Nätverksbaserat förtroende och delade inloggningar |
| Enhetsförtroende och hälsokontroller | Bekräftar enhetens hälsa och efterlevnad före och under åtkomst | Blint förtroende för ”hanterade” eller interna enheter |
| Nätverksmikrosegmentering | Begränsar sidorörelser mellan arbetslaster och tjänster | Platta interna nätverk och grova VLAN:er |
| Policymotor | Utvärderar åtkomstbeslut i realtid med kontext och risk | Statiska åtkomstregler och engångsgodkännanden |
| Policytillämpningspunkter (PEP:er) | Tillämpar beslut vid gateways, agenter, API:er eller sidecars | Enbart centraliserade flaskhalsar |
| Kontinuerlig övervakning och analys | Upptäcker avvikande beteende och justerar förtroendet dynamiskt | Modeller med ”logga in en gång, lita för alltid” |
Identity and Access Management (IAM)
Identitet är det närmaste moderna system har en perimeter. Personer har identiteter. Tjänster har det också. Så har API:er och bakgrundsarbetslaster. IAM ser till att dessa identiteter fungerar när de flyttar mellan molnplattformar, SaaS-verktyg och lokala system, utan att åtkomstlogiken går sönder varje gång något förflyttas.
Enhetsförtroende och bedömning av enhetens status
Inloggningsuppgifter ensamma säger inte om en begäran är säker. Enhetens status fyller det gapet.
Statuskontroller tittar på signaler som operativsystemets version, patchnivå, krypteringsstatus, skydd för slutpunkter och tecken på manipulation. Åtkomst kan begränsas, skärpas eller nekas utifrån dessa signaler. Så tar zero trust-säkerhetsmodellen hänsyn till förlorade datorer, privata enheter och maskiner som faller ur efterlevnad.
Nätverksmikrosegmentering
Mikrosegmentering bryter vanan att behandla interna nätverk som öppna ytor. I stället för bred intern åtkomst isoleras arbetslaster och applikationer bakom uttryckliga policyer.
Till skillnad från traditionella VLAN:er följer segmenteringen arbetslasten, inte subnätet. Autentiserade användare får inte fri rörlighet bara för att de är ”inne”. När inloggningsuppgifter missbrukas stannar sidorörelser snabbt. Den inneslutningen är en av de mest praktiska vinsterna med zero trust-modellen.
Policymotor och policytillämpningspunkter
Policymotorn är där åtkomstbesluten fattas. Den tittar på identitet, enhetens status, kontext och policyregler när begäranden kommer in. Policytillämpningspunkter verkställer besluten vid gateways, agenter på slutpunkter, sidecars eller API:er. Besluten förblir konsekventa. Tillämpningen ligger nära resursen. Så skalar zero trust-säkerhet utan att satsa allt på en enda central flaskhals.
Kontinuerlig övervakning och analys
Statiska åtkomstbeslut åldras dåligt. Beteendet förändras mitt i sessionen. Komprometterade konton meddelar inte att de är det.
Kontinuerlig övervakning matar telemetri: inloggningsmönster, åtkomstfrekvens, dataflöden, tillbaka in i policybesluten. När beteendet avviker kan åtkomsten skärpas eller stängas helt. Den här återkopplingsslingan är anledningen till att zero trust inte stannar vid autentisering.
Zero Trust kontra traditionell perimetersäkerhet
Perimetersäkerhet försöker avgöra vad som är ”inne” och slappnar sedan av. Zero Trust fortsätter att besluta, kontinuerligt, och avgränsar åtkomst till resurser i stället för att dela ut nätverksnärvaro.
| Kategori | Traditionell perimetersäkerhet | Zero trust / zero trust-säkerhet |
|---|---|---|
| Förtroendemodell | ”Inne” behandlas som betrott efter en gränskontroll | Förtroende antas aldrig; varje begäran verifieras och verifieras om |
| Metod för åtkomstkontroll | Nätverkscentrerad (VPN till nätverket, bred intern räckvidd) | Resurscentrerad (åtkomst per app/resurs, minsta möjliga behörighet) |
| Nätverkssynlighet | Fokus på norr–söder-trafik vid kanten | Starkare öst–väst-synlighet: intern tjänst-till-tjänst-trafik och sessionsbeteende |
| Skalbarhet | Skalar dåligt med hybrid, SaaS och flera moln | Byggd för distribuerade system; identitet och policy följer med över miljöerna |
| Inneslutning vid intrång | Ofta svag när en angripare väl är inne; sidorörelser är vanliga | Utformad för att begränsa skadeområdet via mikrosegmentering och avgränsade sessioner |
| Hantering av fjärråtkomst | VPN utökar den interna attackytan för fjärranvändare | ZTNA-liknande åtkomst minskar exponeringen genom att koppla användare till appar, inte nätverk |
Traditionell perimetersäkerhet har fortfarande en roll (du behöver fortfarande kantkontroller). Poängen är att perimetermodeller har svårt när identitetskompromettering är den vanligaste ingångspunkten. Om angripare kan logga in med stulna inloggningsuppgifter hjälper perimetern inte särskilt mycket.
Zero Trust Network Access (ZTNA): kärntekniken
När någon frågar: ”Vad är zero trust-nätverk?” vill de oftast veta mer om tekniken först.
ZTNA är inte ”Zero Trust i en låda”. Det är ett åtkomstmönster som gör en zero trust-säkerhetsmodell genomförbar, särskilt för användare som inte längre sitter på ett företags-LAN.
Tänk på ZTNA som tillämpningslagret. Zero Trust är idén. ZTNA ändrar ordningen på åtgärderna.
Med äldre fjärråtkomst ansluter du först och tar reda på vad du får göra senare. ZTNA gör tvärtom. Identiteten kontrolleras i förväg. Enhetens hälsa utvärderas. Policyn tillämpas. Först då skapas en anslutning, och den skapas till en specifik applikation, inte till nätverket bakom den.
Ingen intern IP-adress delas ut. Ingen implicit räckvidd till närliggande system. Varje session är avgränsad av design och övervakas medan den är aktiv. Om statusen försämras eller beteendet ändras kan åtkomsten ändras mitt i flödet. Det flödet är det tydligaste svaret på ”Vad är ett zero trust-nätverk” när någon vill ha något praktiskt snarare än något konceptuellt.
ZTNA vs. VPN: De viktigaste skillnaderna
VPN:er utgår från att den som är inne hör dit. ZTNA utgår från att det antagandet till slut blir fel. Den skillnaden är anledningen till att team som frågar ”vad är zero trust inom cybersäkerhet” ofta börjar här.
| Kategori | VPN | ZTNA |
|---|---|---|
| Åtkomstomfång | Bred åtkomst till det interna nätverket | Åtkomst till specifika appar eller resurser |
| Attackyta | Exponerar interna nätvägar | Interna appar förblir dolda |
| Förtroendebeteende | Förtroende ges efter anslutning | Förtroendet omprövas under sessionen |
| Skalbarhet | Centrala flaskhalsar, sköra vid skala | Utformad för distribuerade användare och appar |
| Användarupplevelse | Full tunnel, ofta långsam eller ostabil | Direkt åtkomst till appen, oftast lättare |
| Driftsmodell | Fasta gateways | Distribuerad eller molnbaserad tillämpning |
Driftsmodeller för ZTNA
Det finns två vanliga upplägg, och de flesta miljöer slutar med att använda båda.
Agentbaserad ZTNA körs på hanterade enheter. Den ger rikare signaler om enhetens tillstånd och strängare kontroll, vilket passar anställda och långlivade slutpunkter.
Tjänsteinitierad, eller klientlös, ZTNA bygger på identitet och åtkomst via webbläsare. Den är användbar för konsulter, partners och tillfällig åtkomst där det inte är realistiskt att installera programvara.
Ingen av modellerna är ”mer zero trust” än den andra. Den zero trust-modellen fungerar när åtkomsten matchar risken, inte när allt tvingas genom samma väg.
Zero trust och SASE: arkitektonisk integrering
Zero trust och SASE blandas ofta ihop eftersom de tenderar att komma samtidigt. Team rullar ut dem samtidigt, leverantörer säljer in dem i samma andetag, och plötsligt låter de utbytbara. Det är de inte. De löser olika problem, och att blanda ihop dem leder oftast till olyckliga designval senare.
Där SASE och zero trust överlappar
SASE är ett leveransramverk. Det paketerar nätverks- och säkerhetstjänster och för dem närmare användare och applikationer, oftast via en molnbaserad edge. Zero trust är logiken som tillämpas inom ramverket.
De flesta SASE-plattformar slutar med att tillämpa zero trust-idéer, oavsett om de kallar det så eller inte. ZTNA avgör vem som kan nå en applikation. Secure web gateways övervakar utgående trafik. CASB-regler styr hur SaaS används. Firewall-as-a-service sköter grundläggande nätverksfiltrering.
Tillsammans gör dessa delar det möjligt att tillämpa zero trust-säkerhet konsekvent utan att dra trafiken tillbaka genom ett centralt datacenter.
Den viktigaste skillnaden är följande: SASE svarar på var kontrollerna finns och hur de levereras. Den zero trust-modellen svarar på när och varför åtkomst bör tillåtas. Du kan driftsätta SASE utan stark zero trust-logik, och du kan tillämpa zero trust-principer utan en fullständig SASE-stack. De överlappar eftersom moderna miljöer oftast behöver båda.
När du bör överväga SASE för zero trust
SASE är meningsfullt när arkitekturen redan är distribuerad.
Om din personal är spridd över flera regioner, dina applikationer finns i flera moln och SaaS-trafiken dominerar, börjar centraliserad säkerhet kännas långsam och skör. SASE hjälper till att tillämpa zero trust-säkerhet närmare användarna, vilket minskar latens och driftsspridning.
Det är också användbart när team försöker samla ihop en mängd punktlösningar. Organisationer med separata VPN:er, webbproxyer, CASB:er och brandväggar brottas ofta med inkonsekvent policy. Ett SASE-upplägg kan förenkla leveransen samtidigt som det fortfarande respekterar zero trust-säkerhetsprinciper under ytan.
Det SASE inte gör är att definiera förtroende åt dig. Den delen kräver fortfarande tydlig policy, rena identitetsdata och disciplin.
Fördelar med ett zero trust-nätverk
Efter att ha frågat ”vad är en zero trust-säkerhetsmodell?” börjar de flesta fundera på nyttan. Just nu har ungefär 82 % av företagen antagit en zero trust-modell. Det berodde inte på att den lät elegant. Det berodde på att modellen gör vissa problem lättare att kontrollera, mäta och förklara när något går fel.
Viktiga resultat som organisationer ser inkluderar:
- Mindre skadeområde vid incidenter: Ett komprometterat konto eller en komprometterad enhet kan bara nå det den redan var tillåten att nå. Det sprider sig inte över hela miljön.
- Snabbare upptäckt och respons: Kontinuerliga kontroller gör det svårare att ignorera avvikande beteende, vilket förkortar utredningar och minskar hur länge angripare stannar kvar.
- Tydligare ansvarsskyldighet för åtkomst: Du kan se vem som kom åt något, under vilka villkor och vilken regel som tillät det. Den tydligheten spelar roll när saker går snett.
- Mindre beroende av nätverksplats: Varifrån någon ansluter får inte längre så stor betydelse, vilket gör distanslösningar och hybridlösningar enklare att resonera kring.
- Mer förutsägbar åtkomstkontroll: Regler lever i policy i stället för i halvt bortglömda brandväggsändringar eller ärvda behörigheter som ingen längre äger.
- Lägre påverkan från stulna inloggningsuppgifter: När åtkomsten är snäv och kortvarig kommer läckta inloggningsuppgifter inte särskilt långt.
Den gemensamma nämnaren är inte perfektion. Det är kontroll. Ett zero trust-nätverk gör fel mindre, mer synliga och lättare att begränsa.
Vad är zero trust till för? Användningsfall för zero trust
Zero trust spelar störst roll där förtroende tidigare antogs utan större eftertanke. Det här är scenarierna där modellen gör nytta.
Säkra distansarbete och hybridarbete
Distansarbete flyttade inte bara personer utanför kontoret. Det tog bort platsens verkliga värde för förtroende. Zero trust svarar genom att koppla åtkomst till identitet och enhetens tillstånd i stället för nätverksplacering. Användare ansluter till enskilda applikationer, inte till det interna nätverket. Exponeringen minskar utan att alla tvingas genom en skör VPN-lösning.
Skydd mot ransomware
Ransomware sprids genom att röra sig i sidled. Zero trust är byggt för att bromsa det och begränsa hur långt det kan nå.
Starka identitetskontroller minskar risken för initial åtkomst. Mikrosegmentering begränsar vart komprometterade konton kan ta vägen härnäst. Kontinuerlig validering innebär att onormalt beteende kan utlösa ändringar i åtkomsten innan krypteringen sprids över miljön. Målet är inte att förhindra varje intrång. Det är att hindra att ett enda misstag blir ett avbrott för hela företaget.
Leveranskedjan och åtkomst för tredje part
Leverantörer och konsulter behöver oftast åtkomst snabbt, och de behöver den oftast inte under lång tid. Traditionella upplägg hanterar detta dåligt. De ger breda behörigheter för att hålla saker igång och glömmer sedan att dra tillbaka dem. Zero trust hanterar det annorlunda. Åtkomsten är avgränsad till specifika applikationer, begränsad i tid och baserad på tydliga regler. Om en partners inloggningsuppgifter blir stulna stannar konsekvenserna på en liten nivå. Det spelar roll nu, när attacker mot leveranskedjan ofta ser exakt ut som vanligt arbete.
Säkerhet för IoT och ohanterade enheter
Många enheter kan inte köra agenter eller stödja modern autentisering. Zero trust låtsas inte att de kan det.
I stället förlitar den sig på segmentering och beteendebaserade kontroller. Enheter isoleras, får bara kommunicera där det är nödvändigt och övervakas noga. Om något beter sig konstigt får det inte fördelen av tvivel. Det här är ett av få praktiska sätt att hantera risk i miljöer fulla av icke-standardiserad hårdvara.
Säkerhet för multimoln och SaaS
Multimolnmiljöer bryter antaganden snabbt. Olika nätverk, olika kontroller, samma användare.
Zero trust tillämpar konsekvent identitet och policy över molnleverantörer och SaaS-plattformar. Åtkomstbeslut beror inte på var en applikation körs. Identitetsfederation och centraliserad policy hjälper till att undvika luckor som uppstår när varje miljö säkras separat.
Så fungerar zero trust i praktiken
Personer som söker efter zero trust-betydelse upplever ofta konceptet som abstrakt, tills de följer en enskild förfrågan genom systemet.
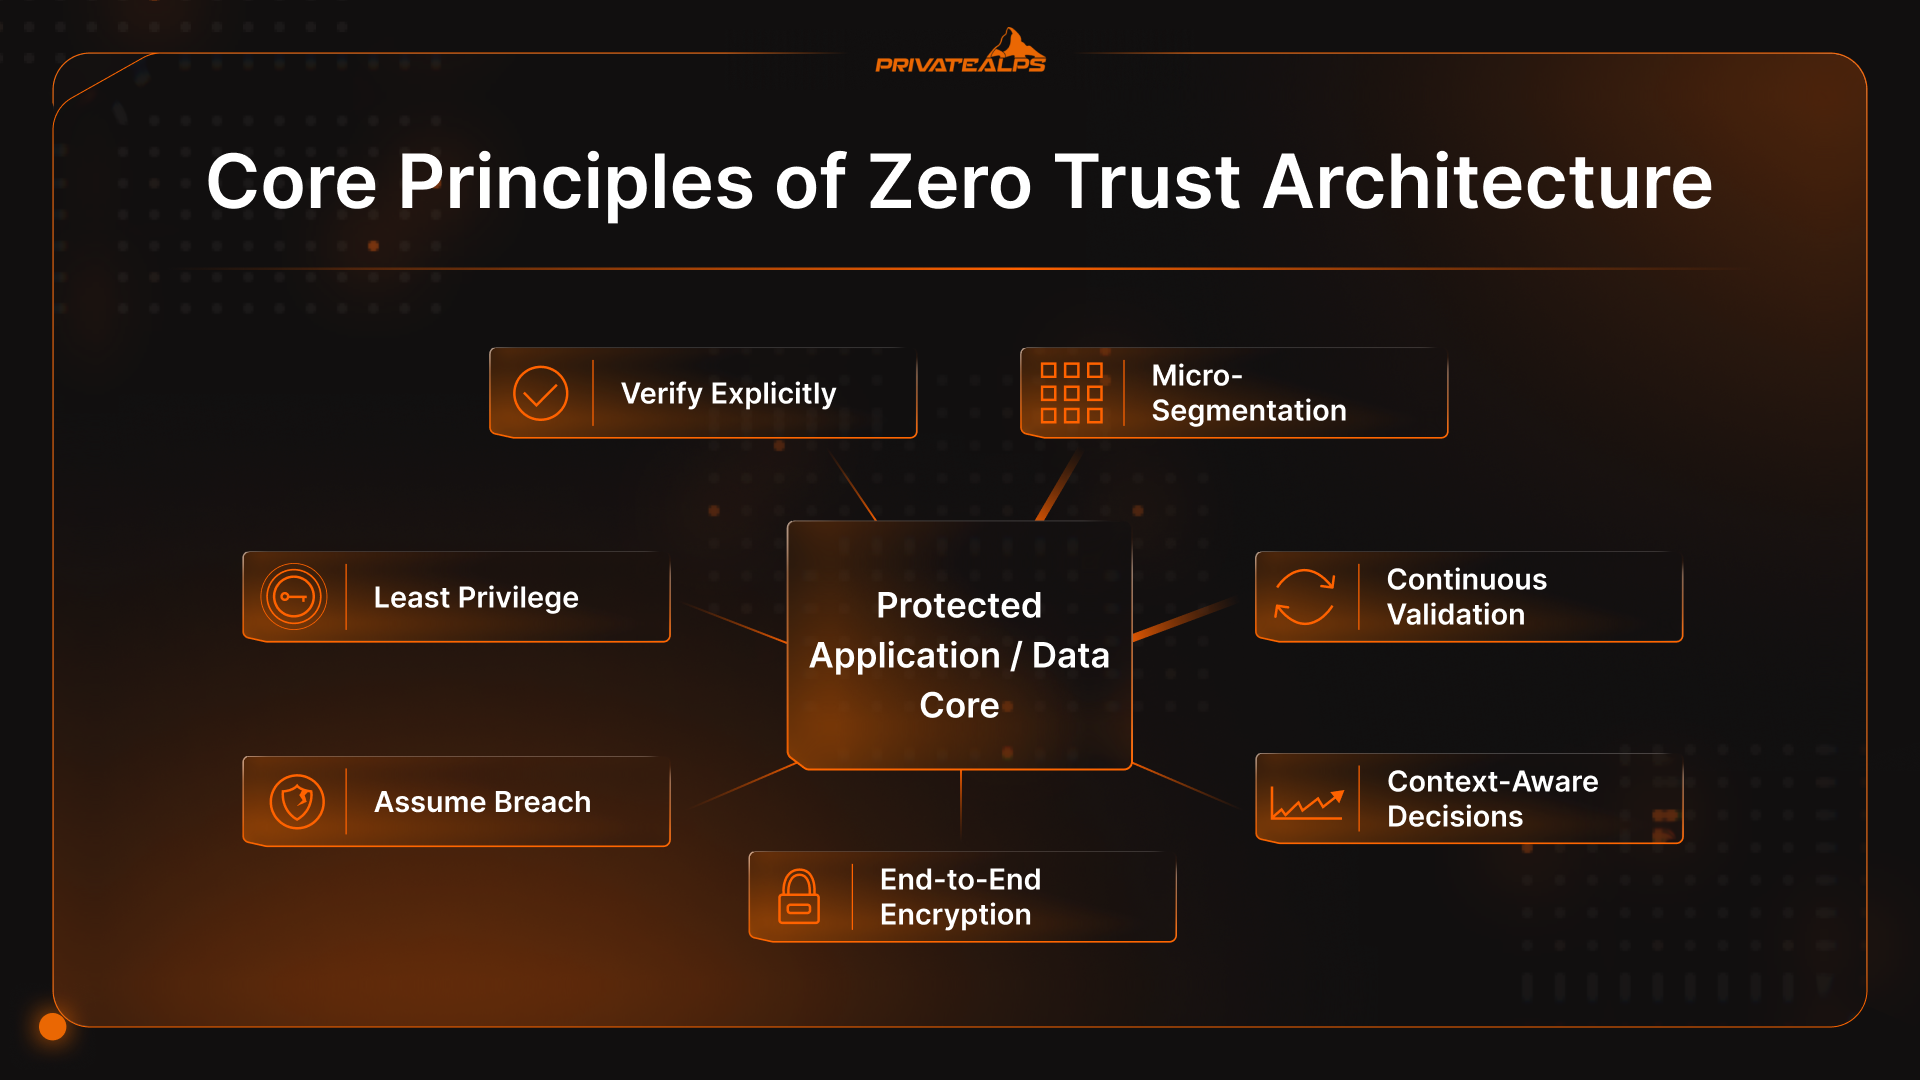
Åtkomstflödet för en förfrågan ser ut så här:
- Identiteten kontrolleras först: En användare eller tjänst begär åtkomst. Inloggningsuppgifterna valideras, men det är bara startpunkten. Vem det är, vilken roll de har och hur de normalt beter sig spelar alla in.
- Enheten får säga sitt: Förfrågan vilar inte enbart på identitet. Systemet tittar på enheten: patchnivå, kryptering, skydd för slutpunkter, tecken på manipulation. En ren inloggning från en riskfylld enhet ändrar utfallet.
- Policyn avgör, inte nätverket: Policyer väger identitet, enhetens tillstånd, resursens känslighet och aktuella förhållanden. Det är här de flesta åtkomstbeslut faktiskt fattas i ett zero trust-nätverk, inte i brandväggen.
- En smal session skapas: Om åtkomsten godkänns kopplas anslutningen till en enskild applikation eller tjänst. Det delas inte ut någon generell nätverksåtkomst och ingen ”du är inne nu”.
- Sessionen övervakas: Aktiviteten får inget fritt pass efter godkännandet. Om beteendet förändras kan åtkomsten skärpas eller avslutas. Förtroendet är villkorligt hela tiden.
Kontextmedveten beslutsfattning
Zero trust-beslut förändras när förutsättningarna förändras.
En inloggning från ett nytt land. Aktivitet sent på kvällen. Ett plötsligt tryck av nedladdningar. Inget av dessa betyder som standard ”stäng ned allt”. De betyder däremot att det är dags att omvärdera. Systemet kan skärpa verifieringen, begränsa vissa åtgärder eller avsluta sessionen vid behov.
Det är skillnaden mellan statisk säkerhet och zero trust-nätverkande. Förtroende är inte ja eller nej. Det är justerbart och rör sig med risken.
Zero trust i moln- och hybridmiljöer
Moln- och hybridupplägg är där de flesta först började fråga ”vad är zero trust-modellen”, eftersom de gamla förtroendeantagandena slutade fungera. Applikationer flyttar mellan miljöer. Användare hoppar mellan nätverk. Data flödar genom SaaS-verktyg som ingen helt kontrollerar.
Zero trust fungerar i dessa miljöer eftersom det inte är knutet till plats. Identitet och policy beter sig likadant oavsett om något körs i ett publikt moln, ett privat datacenter eller en SaaS-tjänst. Den konsekvensen gör mer än vilken enskild kontroll som helst.
Hybridmiljöer blottlägger också friktion snabbt.
Äldre system klarar ofta inte modern autentisering. Identiteten ligger på för många ställen. Segmentering finns i teorin men inte i tillämpningen. Under press vidgar team åtkomst ”tillfälligt” för att hålla saker igång.
Zero trust löser inte de problemen på magisk väg. Det sätter strålkastarljuset på dem. Team som går vidare behandlar de grova kanterna som designproblem att lösa, inte som skäl att glida tillbaka till generellt förtroende.
Implementera zero trust: ett stegvis upplägg
Zero trust dyker aldrig upp på en gång. Den som påstår att de ”rullat ut det” har troligen bytt namn på några kontroller och slutat där. I verkliga miljöer kommer det i omgångar, oftast framdrivet av att något går sönder.
De flesta team arbetar sig igenom samma faser:
- Bedöm: Du inventerar identiteter, enheter, appar och åtkomstvägar.
- Prioritera: Du väljer vad som skulle skada mest om det gick fel.
- Pilotera: Du låser ned en liten del. En app. Ett arbetsflöde.
- Utöka: Du upprepar det som fungerade och standardiserar det som inte gjorde det.
- Optimera: Du tar bort friktion som inte ger dig någon säkerhet.
För de flesta företag är det bästa stället att börja där ett misslyckande kostar riktiga pengar eller förtroende.
Privilegierade konton. Känslig data. Produktionssystem. Finans- och identitetsplattformar. Det är här angripare riktar in sig och där misstag snabbt eskalerar. Att stramma åtkomsten här tvingar fram tydlighet tidigt och visar att modellen fungerar när insatserna är höga.
Vanliga hinder vid implementering
Samma problem dyker upp nästan överallt.
Äldre system klarar inte modern autentisering. Identitetsdata är fragmenterad. Behörigheter är betydligt bredare än någon minns att de har beviljats. Verktygen överlappar. Användare protesterar när långvariga genvägar försvinner.
Inget av detta är förvånande. Zero trust-säkerhet skapar inte dessa problem. Den slutar bara dölja dem. Team som accepterar det går vidare. De som väntar på en ren utrullning gör oftast inte det.
Begränsningar och kritik mot Zero Trust
Zero Trust är ingen universallösning. Vissa problem försvinner inte bara för att åtkomsten avgränsas bättre.
- Det stoppar inte insiders med legitim åtkomst: Om någon har tillåtelse att göra något och väljer att missbruka den, kan Zero Trust inte läsa deras tankar. Det den gör är att hålla skadan innesluten och synlig.
- Många implementationer är halvdana lösningar: MFA plus ett VPN med nytt namn ändrar inte särskilt mycket. Breda behörigheter, inaktiva konton och ”tillfälliga” undantag orsakar fortfarande det mesta av problemen.
- Den operativa belastningen överraskar många: Policyer kräver uppmärksamhet. Identitetsdata behöver rensas. Loggarna växer snabbt. Innan det lugnar sig brukar det oftast bli mer bråkigt först.
- Äldre system gör motstånd: Äldre applikationer förstår inte modern identitetshantering eller finmaskig åtkomst. Undantag börjar smyga sig in, och de undantagen behöver en ägare.
- Användarupplevelsen kan lida om ingen bevakar den: När åtkomsten känns slumpmässig eller långsam går folk runt kontrollerna. Zero Trust misslyckas när friktionen inte hanteras.
Zero Trust minskar risken. Det ersätter inte omdöme, ansvar eller uppföljning.
Zero Trust-ramverk och mognadsmodeller
När Zero Trust började dyka upp i revisioner och upphandlingsspråk kom ramverken efter. De vanligaste du kanske känner till:
- NIST 800-207: NIST SP 800-207 är den grund som seriöst Zero Trust-arbete oftast bygger på. Den föreskriver inga verktyg eller diagram. Den beskriver principer: skydda allt, bevilja åtkomst per session och fortsätt utvärdera förtroendet.
- CISA Zero Trust Maturity Model: CISA:s mognadsmodell förklarar att Zero Trust inte är binärt. Den delar upp idén i fem områden: identitet, enheter, nätverk, applikationer och data, och beskriver stadier från äldre arbetssätt till mer mogna. De flesta organisationer rör sig inte jämnt. Identitet kan vara långt före nätverkskontrollerna. Datastyrningen kan ligga efter allt annat. Den ojämnheten är normal.
Utöver detta är regelverken fortfarande under utveckling. För många organisationer började Zero Trust inte som ett designmål. Det började som ett krav.
Executive Order 14028 tvingade amerikanska federala myndigheter att sluta behandla Zero Trust som ett samtalsämne och börja behandla det som något mätbart. Samma tryck syns inom sjukvård, betalningar och finansiella tjänster.
Vart Zero Trust leder
Zero Trust fungerar bara om du slutar behandla det som en mållinje. Det är mer ett löpande underhåll. Antaganden blir inaktuella. Åtkomsten förändras. System utvecklas snabbare än policyer. Den verkliga förändringen är att upptäcka var förtroende fortfarande sker automatiskt och avgöra om det fortfarande är rimligt. Resten följer naturligt.
Om du vill fortsätta är det bästa stället att titta inte verktygen. Det är i de åtkomstvägar som ingen längre ifrågasätter.
Vanliga frågor
Är Zero Trust en produkt eller ett ramverk?
Det är ett ramverk. Zero Trust beskriver hur förtroendebeslut ska bete sig över tid. Produkter hjälper till att genomdriva delar av det, men ingen av dem är Zero Trust i sig.
Ersätter Zero Trust VPN?
I många miljöer, ja. ZTNA tar ofta deras plats när målet är att ge användare åtkomst till specifika applikationer i stället för att släppa in dem i det interna nätverket.
Hur lång tid tar en Zero Trust-implementation?
Det finns inget tydligt slutdatum. De flesta organisationer lägger år på att skärpa olika delar av modellen, eftersom identitet, enheter och applikationer hänger med i olika takt.
Kan små organisationer införa Zero Trust?
De flesta gör redan det, även om de inte kallar det så. Börja med identitet, MFA och smal åtkomst. Lägg till mer först när något går sönder eller när risken motiverar det.
Vad är skillnaden mellan Zero Trust och ZTNA?
Zero Trust är synsättet. ZTNA är ett sätt att tillämpa det, främst för användares och applikationers åtkomst. Det ena är regelboken. Det andra är verktyget som följer den.
